

Zarządzanie dostępem użytkowników nie powinno przypominać ciągłego zagrożenia bezpieczeństwa, ale w przypadku wielu zespołów IT właśnie tak jest. Słabe hasła, osierocone konta i rozproszone systemy uwierzytelniania utrudniają zachowanie równowagi między bezpieczeństwem a wydajnością.
Najlepsze narzędzia IAM rozwiązują ten problem poprzez automatyzację dostępu, uproszczenie uwierzytelniania i zapewnienie pełnego wglądu w to, kto ma dostęp do poszczególnych zasobów. W tym przewodniku zebrałem najlepsze rozwiązania, które pomogą Ci zachować bezpieczeństwo, zgodność z przepisami i kontrolę.
Why Trust Our Software Recommendations
6,700+
Reviews
20
Industry experts
16+
Evaluation factors
14
Years
Our team has been testing and reviewing software since 2012. As tech leaders ourselves, we know how difficult—and important—it is to choose the right software.
For this guide, we evaluated tools using hands-on testing and independent research, scoring tools using our selection criteria.
Our reviews reflect our human editorial judgment, not a sales pitch.
Expert reviewers:
- Paulo Gardini MiguelTech Director
 Tim FisherVP of AI
 Gabriel RosasTech Lead & Software Architect
 Christhian GruhnTech Lead & Platform Architect

Tabela porównawcza rozwiązań do zarządzania tożsamością i dostępem
W tej tabeli porównawczej podsumowano szczegóły cenowe dotyczące wybranych przeze mnie najlepszych rozwiązań do zarządzania tożsamością i dostępem:
| Tool | Best For | Trial Info | Price | ||
|---|---|---|---|---|---|
| 1 | Najlepsze rozwiązanie do zarządzania tożsamością w globalnych organizacjach | Dostępna bezpłatna demonstracja | od $5/osobę/miesiąc | Website | |
| 2 | Najlepsze rozwiązanie do zarządzania tożsamością, dostępem i punktami końcowymi | 14-dniowy bezpłatny okres próbny | Od $2/urządzenie/miesiąc | Website | |
| 3 | Najlepszy do automatyzacji dostępu do aplikacji opartej na danych HR | 14-dniowy bezpłatny okres próbny | Od $8/użytkownika/miesiąc | Website | |
| 4 | Najlepsze do masowego tworzenia kont użytkowników | 30-dniowy bezpłatny okres próbny | Od $7/użytkownik/miesiąc (min. 5 stanowisk) | Website | |
| 5 | Najlepsze rozwiązanie do wieloplatformowego zarządzania użytkownikami | Bezpłatny 30-dniowy okres próbny | Od $10/użytkownik/miesiąc (rozliczane rocznie) | Website | |
| 6 | Najlepsze rozwiązanie do uwierzytelniania wieloskładnikowego | 30-dniowy bezpłatny okres próbny | Od $5/użytkownika/miesiąc (rozliczane rocznie) | Website | |
| 7 | Najlepsze rozwiązanie do automatyzacji procesów dostępu | 30-dniowy bezpłatny okres próbny | Od $3/użytkownika/miesiąc (rozliczane rocznie) | Website | |
| 8 | Najlepsze rozwiązanie do przyjaznego deweloperom dostosowywania | Dostępny bezpłatny okres próbny | Od $23/user/month (rozliczane rocznie) | Website | |
| 9 | Najlepsze rozwiązanie pod względem zgodności z pakietem Microsoft | Cena na żądanie | Website | ||
| 10 | Najlepsze rozwiązanie dla zastosowań związanych konkretnie z personelem | 30-dniowy bezpłatny okres próbny | Od $5/użytkownika/miesiąc (rozliczenie roczne) | Website |


Recenzje najlepszych rozwiązań do zarządzania tożsamością i dostępem
Poniżej znajdują się moje szczegółowe podsumowania najlepszych rozwiązań do zarządzania tożsamością i dostępem, które trafiły na moją listę. W recenzjach szczegółowo omawiam najważniejsze funkcje, zalety & wady, integracje oraz idealne zastosowania każdego narzędzia, aby pomóc Ci znaleźć najlepsze rozwiązanie.
 Najlepsze rozwiązanie do zarządzania tożsamością w globalnych organizacjach
- Dostępna bezpłatna demonstracja
- od $5/osobę/miesiąc
Visit WebsiteCustomer Rating:4.7/5
Deel ułatwia zarządzanie tożsamością i dostępem — od wdrożenia pracownika po jego wyłączenie. Deel IT to platforma zaprojektowana, aby pomóc Ci zarządzać globalnymi operacjami IT i automatyzować je w ponad 130 krajach. Usprawnia procesy takie jak wdrażanie i wyłączanie pracowników, zapewniając, że członkowie zespołu mają niezbędny sprzęt i oprogramowanie od pierwszego dnia.
Dlaczego wybrałem Deel IT: Deel oferuje solidny system uwierzytelniania wieloskładnikowego (MFA). Wymuszając korzystanie z MFA, Deel IT dodaje dodatkową warstwę zabezpieczeń, zapewniając, że tylko upoważnieni użytkownicy mogą uzyskać dostęp do zasobów Twojej firmy. Ta funkcja ma kluczowe znaczenie dla ochrony poufnych danych i zachowania zgodności z różnymi regulacjami. System oferuje również uprawnienia oparte na rolach, które umożliwiają przypisywanie użytkownikom określonych poziomów dostępu na podstawie ich ról. Wdrożenie uprawnień opartych na rolach pozwala zapobiegać nieautoryzowanemu dostępowi do krytycznych systemów i danych.
Najważniejsze funkcje & integracje:
Inne funkcje obejmują certyfikowane usuwanie danych, które gwarantuje bezpieczne usunięcie wszystkich poufnych informacji z urządzeń podczas wyłączania pracowników lub wycofywania urządzeń z użytku. Proces ten pomaga zachować prywatność danych i zgodność z globalnymi regulacjami. Ponadto Deel IT oferuje śledzenie urządzeń w czasie rzeczywistym, umożliwiając monitorowanie lokalizacji i stanu zasobów IT na całym świecie. Niektóre integracje obejmują Hubstaff, QuickBooks, Google Workspace, Slack, JIRA, Microsoft 365, NetSuite, Salesforce, HubSpot, Microsoft Dynamics CRM, Microsoft Teams i Zendesk.
Pros and Cons
Pros:
- Sprawne globalne pozyskiwanie i wdrażanie sprzętu
- Kompleksowe zarządzanie cyklem życia urządzeń
- Zaawansowane funkcje bezpieczeństwa, w tym MFA i uprawnienia oparte na rolach
Cons:
- Nie oferuje bardziej zaawansowanych funkcji IT
- Niektóre funkcje mogą wymagać dodatkowej personalizacji
Learn more about Deel IT: Najlepsze rozwiązanie do zarządzania tożsamością, dostępem i punktami końcowymi
- 14-dniowy bezpłatny okres próbny
- Od $2/urządzenie/miesiąc
Visit WebsiteCustomer Rating:4.7/5
Ekran konfiguracji organizacji Scalefusion OneIdP umożliwiający wprowadzenie danych firmy i skonfigurowanie ustawień logowania. Scalefusion OneIdP to platforma warunkowego dostępu i zarządzania tożsamością, która integruje się z ujednoliconym zarządzaniem punktami końcowymi (UEM), aby zabezpieczyć uwierzytelnianie użytkowników i urządzeń w całej organizacji.
Dlaczego wybrałem Scalefusion OneIdP: Wybrałem Scalefusion OneIdP ze względu na silne ukierunkowanie na zarządzanie warunkowym dostępem. Jest szczególnie przydatna do egzekwowania zasad bezpieczeństwa, które weryfikują zarówno tożsamość użytkownika, jak i zgodność urządzenia przed przyznaniem dostępu. Doceniam również możliwość połączenia zarządzania tożsamością i bezpieczeństwem urządzeń na jednej platformie, co pomaga ograniczyć złożoność zarządzania wieloma narzędziami. Kolejną wyróżniającą funkcją jest dostęp administratora na czas określony, który pozwala tymczasowo przyznawać podwyższone uprawnienia bez długoterminowych zagrożeń dla bezpieczeństwa.
Najważniejsze funkcje & integracje:
Funkcje obejmują uwierzytelnianie wieloskładnikowe (MFA), warunkowe logowanie jednokrotne (SSO), które w czasie rzeczywistym weryfikuje stan urządzenia, oraz ujednolicone pulpity nawigacyjne do zarządzania urządzeniami i tożsamością. Scalefusion OneIdP obsługuje również ciągłą ocenę dostępu, aby zapewnić aktualność zgodności z wymogami bezpieczeństwa. Dostępne integracje obejmują Google Workspace, Microsoft Entra, Amazon Web Services (AWS), Cisco Duo, Okta, Salesforce, Bamboo HR, Slack, Notion, HubSpot, Figma, Zoom i Asana.
Pros and Cons
Pros:
- Szeroka obsługa integracji z rozwiązaniami innych firm
- Obsługa uwierzytelniania wieloskładnikowego (MFA)
- Skuteczne egzekwowanie zabezpieczeń opartych na urządzeniach
Cons:
- Ograniczone możliwości zaawansowanej personalizacji
- Wyższe ceny dla niektórych użytkowników
Learn more about Scalefusion OneIdP: Najlepszy do automatyzacji dostępu do aplikacji opartej na danych HR
- 14-dniowy bezpłatny okres próbny
- Od $8/użytkownika/miesiąc
Visit WebsiteCustomer Rating:4.7/5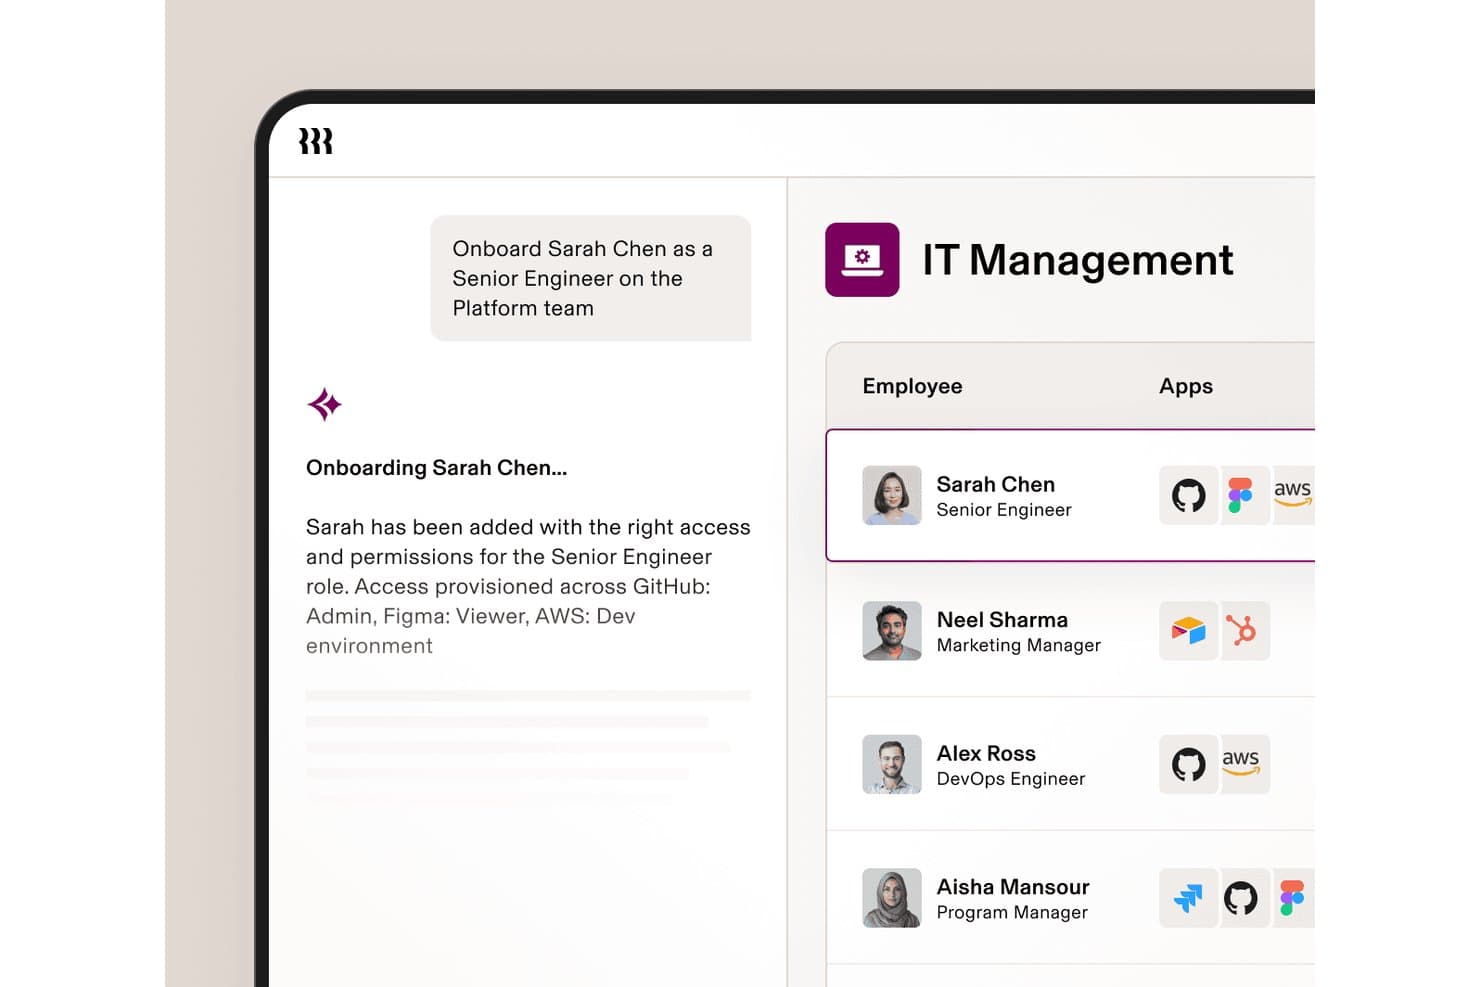
Rippling IT automatyzuje nadawanie dostępu do aplikacji podczas wdrażania pracowników. Rippling IT to platforma IAM, która łączy SSO, MFA, zarządzanie cyklem życia użytkowników i egzekwowanie zasad dostępu bezpośrednio z modelem danych HR, obejmując zarówno aplikacje chmurowe, jak i starsze systemy za pośrednictwem SAML, OIDC, LDAP, RADIUS i SCIM.
Dla kogo Rippling IT jest najlepszym wyborem?
Rippling IT to doskonałe rozwiązanie dla zespołów IT, które zarządzają dostępem równolegle z procesami HR, szczególnie w firmach, w których wdrażanie pracowników, odbieranie dostępu i zmiany ról odpowiadają za większość pracy związanej z nadawaniem uprawnień.
Dlaczego wybrałem Rippling IT
Wybrałem Rippling IT jako jedno z najlepszych rozwiązań, ponieważ żadne inne znane mi narzędzie IAM nie łączy nadawania dostępu tak ściśle z aktualnymi danymi HR. Gdy tworzony jest profil nowego pracownika, Rippling automatycznie przyznaje dostęp do odpowiednich aplikacji na podstawie jego roli, działu i lokalizacji — bez zgłoszenia ani ręcznego działania. Podoba mi się również funkcja Supergrupy, która pozwala tworzyć dynamiczne zasady dostępu na podstawie dowolnego atrybutu pracownika, dzięki czemu reguła obejmująca wiele aplikacji, taka jak blokowanie dostępu do Jira inżynierom, którzy nie ukończyli szkolenia z zakresu bezpieczeństwa, jest egzekwowana automatycznie.
Najważniejsze funkcje Rippling IT
- Wirtualny LDAP i chmurowy RADIUS: Łączy starsze aplikacje i sprzęt sieciowy z warstwą tożsamości za pomocą LDAP oraz obsługuje logowanie do Wi-Fi i VPN przez hostowany serwer chmurowy RADIUS.
- Certyfikaty zaufania urządzeń: Rippling działa jako własny urząd certyfikacji, wydając certyfikaty oparte na rolach, które weryfikują stan urządzenia przy każdej próbie logowania.
- Zarządzanie kluczami SSH: Przypisuje i unieważnia klucze SSH dla poszczególnych użytkowników lub grup, a automatyczne unieważnienie jest uruchamiane w przypadku zmiany roli lub odebrania dostępu pracownikowi.
- Zautomatyzowane monitorowanie zgodności: Nieustannie sprawdza środowisko pod kątem zgodności z kontrolami SOC 2 i NIST, gromadzi dowody audytowe oraz wskazuje luki wraz z sugerowanymi rozwiązaniami.
Integracje Rippling IT
Rippling IT oferuje ponad 600 gotowych integracji SSO, w tym z GitHub, Jira, Slack, Salesforce, Zoom, AWS, Microsoft 365, Google Workspace, Datadog i HubSpot. Obsługuje również niestandardowe aplikacje SAML, SCIM i JIT, wirtualny LDAP, chmurowy RADIUS, dostęp za pośrednictwem REST API, Terraform, SDK oraz webhooki.
Pros and Cons
Pros:
- Nadawanie uprawnień uruchamiane przez procesy HR ogranicza liczbę błędów podczas wdrażania pracowników
- Zasady oparte na atrybutach egzekwują dostęp zgodny z zasadą najmniejszych uprawnień
- Zaufanie do urządzeń wzmacnia dostęp warunkowy
Cons:
- PAM infrastruktury nie oferuje nagrywania sesji
- Opcje wdrożeń dla przedsiębiorstw pozostają ograniczone
Learn more about Rippling IT: Najlepsze do masowego tworzenia kont użytkowników
- 30-dniowy bezpłatny okres próbny
- Od $7/użytkownik/miesiąc (min. 5 stanowisk)
Visit WebsiteCustomer Rating:4.2/5
Narzędzie do tworzenia raportów w ADManager Plus pomaga identyfikować i ograniczać potencjalne zagrożenia bezpieczeństwa w środowisku Active Directory. ManageEngine ADManager Plus to kompleksowe oprogramowanie przeznaczone do zarządzania środowiskami Active Directory (AD), oferujące szereg funkcji upraszczających zarządzanie użytkownikami i grupami, a także tworzenie raportów.
Dlaczego wybrałem ManageEngine ADManager Plus: Jednym z najbardziej wyróżniających aspektów ADManager Plus jest możliwość upraszczania zadań związanych z zarządzaniem usługą Active Directory (AD). Obejmuje to aprowizację, dezaprowizję i administrowanie użytkownikami, które są niezbędne do utrzymania uporządkowanego i bezpiecznego środowiska IT. Narzędzie obsługuje również masowe tworzenie użytkowników, umożliwiając administratorom utworzenie wielu kont użytkowników w zaledwie kilka minut.
Najważniejsze funkcje i integracje:
ManageEngine ADManager Plus wyróżnia się również takimi funkcjami jak automatyzacja przepływów pracy, która automatyzuje powtarzalne zadania i procesy zatwierdzania. Kolejną istotną funkcją jest kontrola dostępu oparta na rolach, która zwiększa bezpieczeństwo dzięki wdrażaniu szczegółowych mechanizmów kontroli dostępu opartych na rolach użytkowników. Dostępne integracje obejmują ServiceDesk Plus, ServiceNow, Zendesk, Freshservice, Jira, Zoho People, BambooHR, Ultipro i Workday.
Pros and Cons
Pros:
- Rozbudowane funkcje delegowania ról,
- Masowe tworzenie, modyfikowanie, usuwanie i przywracanie obiektów Active Directory
- Automatyzuje powtarzalne zadania
Cons:
- Narzędzie oferuje ograniczone możliwości dostosowywania dla zaawansowanych użytkowników
- Potencjalne problemy z integracją z niektórymi aplikacjami innych firm
Learn more about ManageEngine ADManager Plus: Najlepsze rozwiązanie do wieloplatformowego zarządzania użytkownikami
- Bezpłatny 30-dniowy okres próbny
- Od $10/użytkownik/miesiąc (rozliczane rocznie)
Visit WebsiteCustomer Rating:4.6/5
Obraz 9: Przegląd aktywności urządzeń w JumpCloud JumpCloud to wydajna platforma katalogowa jako usługa, która zarządza użytkownikami w różnych systemach, aplikacjach i sieciach. Jej nacisk na kompatybilność międzyplatformową pomaga firmom usprawnić dostęp użytkowników do wielu systemów, niezależnie od ich platformy.
Dlaczego wybrałem JumpCloud: Przy wyborze odpowiednich narzędzi do zarządzania tożsamością JumpCloud wyróżnił się przede wszystkim kompleksowymi możliwościami międzyplatformowymi. Wybrałem go, ponieważ oferuje niezrównaną wszechstronność w zarządzaniu użytkownikami w różnych systemach operacyjnych i na różnych urządzeniach, dzięki czemu wyróżnia się na tle konkurencji. Dla firm działających na zróżnicowanych platformach i wymagających spójnego zarządzania użytkownikami JumpCloud jest najlepszym wyborem.
Najważniejsze funkcje i integracje:
Funkcje JumpCloud, takie jak scentralizowane usługi katalogowe, uwierzytelnianie wieloskładnikowe i zarządzanie urządzeniami, zapewniają całościowe podejście do zarządzania użytkownikami. Ponadto narzędzie bezproblemowo integruje się z licznymi aplikacjami i platformami — od Windows i macOS po Linux — a także z aplikacjami SaaS i dostawcami IaaS.
Pros and Cons
Pros:
- Kompleksowa obsługa różnych platform
- Solidne uwierzytelnianie wieloskładnikowe zwiększa bezpieczeństwo
- Scentralizowane usługi katalogowe upraszczają zarządzanie użytkownikami
Cons:
- Początkowa konfiguracja może wymagać pewnego czasu na naukę
- Niestandardowe integracje mogą być trudne w przypadku niszowego oprogramowania
- Niektóre zaawansowane funkcje są dostępne wyłącznie w planach premium
Learn more about JumpCloud: Najlepsze rozwiązanie do uwierzytelniania wieloskładnikowego
- 30-dniowy bezpłatny okres próbny
- Od $5/użytkownika/miesiąc (rozliczane rocznie)
Visit WebsiteCustomer Rating:4.5/5
Obraz 4: Zrzut ekranu funkcji wyboru katalogu repozytorium w Ping Identity. Ping Identity oferuje solidną platformę tożsamości, która zapewnia bezpieczne i wygodne korzystanie użytkownikom. Wyróżniającym się elementem ich pakietu są zaawansowane możliwości uwierzytelniania wieloskładnikowego (MFA), co czyni tę platformę optymalnym wyborem dla osób zainteresowanych wzmocnieniem swoich warstw bezpieczeństwa, zgodnie z tytułem 'Najlepsze rozwiązanie do uwierzytelniania wieloskładnikowego'.
Dlaczego wybrałem Ping Identity: Podczas oceny różnych narzędzi szczególnie zwróciła moją uwagę siła funkcji MFA w Ping Identity. Uznałem tę platformę za jedną z najbardziej niezawodnych w tym obszarze bezpieczeństwa. Zakres oferowanych funkcji MFA, od biometrii po jednorazowe hasła, wyróżnia Ping Identity na zatłoczonym rynku. W obliczu coraz bardziej wyrafinowanych naruszeń bezpieczeństwa łatwo zrozumieć, dlaczego Ping Identity jest najlepszym rozwiązaniem do uwierzytelniania wieloskładnikowego.
Najważniejsze funkcje i integracje:
Oprócz renomowanego MFA Ping Identity oferuje uwierzytelnianie adaptacyjne, jednokrotne logowanie oraz inteligentne zabezpieczenia interfejsów API. Platforma została zaprojektowana tak, aby dostosowywać się do zmieniających się potrzeb w zakresie bezpieczeństwa, dzięki czemu jest przygotowana na przyszłość. Pod względem integracji Ping Identity z łatwością łączy się z wieloma aplikacjami dla przedsiębiorstw, platformami chmurowymi i konfiguracjami infrastruktury, zapewniając spójne środowisko bezpieczeństwa.
Pros and Cons
Pros:
- Kompleksowe opcje MFA, w tym biometria
- Zaawansowane możliwości uwierzytelniania adaptacyjnego
- Szeroki zakres integracji z aplikacjami dla przedsiębiorstw
Cons:
- Początkujący mogą potrzebować więcej czasu na naukę
- Niektóre zaawansowane funkcje wymagają wyższych poziomów cenowych
- Wdrożenie może być skomplikowane w większych organizacjach
Learn more about Ping Identity: Najlepsze rozwiązanie do automatyzacji procesów dostępu
- 30-dniowy bezpłatny okres próbny
- Od $3/użytkownika/miesiąc (rozliczane rocznie)
Visit WebsiteCustomer Rating:4.9/5
Zygon zapewnia zespołowi scentralizowany widok wszystkich zatwierdzonych aplikacji, ich właścicieli, typów umów, metod dostępu i terminów odnowienia. Zygon to nowoczesna platforma do zarządzania tożsamością, która pomaga zespołom IT i bezpieczeństwa zarządzać dostępem użytkowników we wszystkich aplikacjach.
Dlaczego wybrałem Zygon: Jednym z powodów, dla których wybrałem Zygon, jest jego zdolność do wykrywania i zarządzania nieautoryzowanym IT. Platforma może identyfikować niezarządzane tożsamości i aplikacje, w tym te utworzone bez wiedzy działu IT. Pomaga to uzyskać kontrolę nad wszystkimi punktami dostępu i ograniczyć zagrożenia bezpieczeństwa. Podobają mi się również funkcje automatyzacji, które umożliwiają konfigurowanie przepływów pracy obsługujących nadawanie i odbieranie uprawnień do kont we wszystkich aplikacjach. Dzięki temu użytkownicy mają odpowiedni dostęp we właściwym czasie, a dostęp jest odbierany, gdy jest to konieczne.
Najważniejsze funkcje i integracje:
Inne funkcje obejmują dynamiczne filtrowanie i oznaczanie tożsamości, co pozwala organizować określone grupy użytkowników i podejmować wobec nich działania. Zygon zapewnia również alerty w czasie rzeczywistym, gdy wykryte zostaną rozbieżności, dzięki czemu można szybko rozwiązywać problemy. Niektóre integracje obejmują n8n, Make, MS Teams, Google Workspace, Entra ID, Slack, Microsoft 365 i Okta.
Pros and Cons
Pros:
- Zapewnia skonsolidowany widok wszystkich tożsamości i punktów dostępu
- Automatyzuje procesy cyklu życia tożsamości
- Oferuje natychmiastowe powiadomienia o rozbieżnościach
Cons:
- Możliwość zaoferowania większej liczby natywnych integracji
- Ograniczona widoczność zmian historycznych
Learn more about Zygon: Najlepsze rozwiązanie do przyjaznego deweloperom dostosowywania
- Dostępny bezpłatny okres próbny
- Od $23/user/month (rozliczane rocznie)

Obraz 3: Rozwiązania Auth0 do zarządzania tożsamością i dostępem Auth0 to platforma uwierzytelniania i autoryzacji, która zapewnia deweloperom zasoby i narzędzia do tworzenia spersonalizowanych procesów uwierzytelniania. Jest znana z tego, że jest przyjazna deweloperom i oferuje szerokie możliwości dostosowywania.
Dlaczego wybrałem Auth0: Przy wyborze narzędzi do zarządzania tożsamością Auth0 od razu się wyróżnił ze względu na nacisk kładziony na potrzeby deweloperów. Większość platform oferuje gotowe rozwiązania, ale siłą Auth0 jest jego elastyczność. Wybrałem go właśnie dlatego, że pozwala deweloperom dostosować proces uwierzytelniania do wymagań ich aplikacji. Biorąc pod uwagę możliwości dostosowywania, nic dziwnego, że Auth0 okazał się najlepszym wyborem pod względem przyjaznego deweloperom dostosowywania.
Najważniejsze funkcje i integracje:
Auth0 wyróżnia się elastycznymi przepływami uwierzytelniania, wszechstronnymi zestawami SDK oraz oknem logowania (Lock). Ponadto platforma obsługuje uwierzytelnianie wieloskładnikowe i zapewnia praktyczne informacje dzięki rejestrowaniu zdarzeń oraz raportowaniu. Jeśli chodzi o integracje, Auth0 oferuje płynne połączenia z licznymi aplikacjami firm trzecich i platformami SaaS oraz może być używany w różnych stosach technologicznych, co dodatkowo zwiększa jego wszechstronność.
Pros and Cons
Pros:
- Elastyczne przepływy uwierzytelniania dla różnorodnych aplikacji
- Oferuje rozbudowane zestawy SDK dostosowane do różnych stosów technologicznych
- Uproszczone integracje z aplikacjami firm trzecich
Cons:
- Może być przytłaczający dla osób niebędących deweloperami
- Niektóre zaawansowane funkcje wymagają przejścia na wyższe poziomy cenowe
- Początkowa konfiguracja może być czasochłonna w przypadku złożonych zastosowań
Learn more about Auth0: Najlepsze rozwiązanie pod względem zgodności z pakietem Microsoft
- Cena na żądanie

Obraz 12: rozwiązania Microsoft Entra Verified ID do zarządzania tożsamością i dostępem Microsoft Entra Verified ID to rozwiązanie do weryfikacji tożsamości, które łatwo integruje się z rozbudowanym pakietem Microsoft. Zaprojektowane z myślą o zapewnieniu bezproblemowej zgodności, stanowi optymalny wybór dla firm korzystających z aplikacji Microsoft w codziennej działalności.
Dlaczego wybrałem Microsoft Entra Verified ID: Microsoft Entra Verified ID przyciągnęło moją uwagę podczas procesu oceny ze względu na głębokie możliwości integracji z pakietem produktów Microsoft. Jego konstrukcja, opracowana specjalnie z myślą o zgodności z narzędziami Microsoft, wyróżnia je na tle innych rozwiązań do weryfikacji tożsamości. Biorąc pod uwagę ten wyraźny nacisk na zgodność, jest to najlepszy wybór dla firm silnie osadzonych w ekosystemie Microsoft.
Najważniejsze funkcje & integracje:
Microsoft Entra Verified ID oferuje uwierzytelnianie wieloskładnikowe, bezpieczne jednokrotne logowanie oraz adaptacyjne zasady dostępu. Ponadto jego integracje koncentrują się przede wszystkim na produktach Microsoft, dzięki czemu narzędzia takie jak Microsoft 365, Azure i Dynamics 365 współpracują ze sobą bez problemów.
Pros and Cons
Pros:
- Dostosowane do wyjątkowej zgodności z produktami Microsoft
- Bezpieczne jednokrotne logowanie ułatwia dostęp do różnych narzędzi
- Uwierzytelnianie wieloskładnikowe zapewnia dodatkową warstwę zabezpieczeń
Cons:
- Może nie być pierwszym wyborem dla firm, które nie koncentrują się na rozwiązaniach Microsoft
- Niektóre firmy mogą uznać, że jego funkcje są zbyt mocno ukierunkowane na Microsoft
- Do optymalnego wykorzystania wymaga ekosystemu Microsoft
Learn more about Microsoft Entra Verified ID: Najlepsze rozwiązanie dla zastosowań związanych konkretnie z personelem
- 30-dniowy bezpłatny okres próbny
- Od $5/użytkownika/miesiąc (rozliczenie roczne)

Obraz 8: Przegląd panelu Okta Workforce Identity Cloud Okta Workforce Identity Cloud odpowiada na wyjątkowe potrzeby firm i ich pracowników w zakresie zarządzania tożsamością i dostępem. Kładąc nacisk na rozwiązania dostosowane do scenariuszy związanych z personelem, usprawnia proces weryfikacji tożsamości, kontroli dostępu i zapewniania bezpieczeństwa wszystkim członkom personelu.
Dlaczego wybrałem Okta Workforce Identity Cloud: Podczas porównywania różnych narzędzi do zarządzania tożsamością Okta Workforce Identity Cloud zwróciła moją uwagę dzięki podejściu skoncentrowanemu na personelu. Wybrałem ją, ponieważ skupia się na rozwiązaniach zaprojektowanych specjalnie z myślą o scenariuszach związanych z personelem. Biorąc pod uwagę wyjątkowe wyzwania, z jakimi mierzą się firmy podczas zarządzania cyfrowymi tożsamościami swoich pracowników, Okta wyróżnia się jako rozwiązanie najlepiej dostosowane do tego wyspecjalizowanego zastosowania.
Najważniejsze funkcje i integracje:
Okta oferuje adaptacyjne uwierzytelnianie wieloskładnikowe, scentralizowane zarządzanie dostępem oraz przyjazny dla użytkownika portal samoobsługowy. Narzędzia te zwiększają produktywność personelu bez uszczerbku dla bezpieczeństwa. Jeśli chodzi o integracje, Okta płynnie łączy się z różnymi aplikacjami biznesowymi, w tym systemami HR, sieciami VPN i innymi kluczowymi narzędziami biznesowymi.
Pros and Cons
Pros:
- Rozwiązania dostosowane do zarządzania tożsamością personelu
- Scentralizowane zarządzanie dostępem upraszcza administrację
- Rozbudowany ekosystem integracji z kluczowymi narzędziami biznesowymi
Cons:
- Niektóre zaawansowane funkcje mogą być dostępne wyłącznie w planach wyższego poziomu
- Konfiguracja może wymagać wiedzy technicznej w złożonych środowiskach
- Okresowe zmiany i aktualizacje mogą wymagać regularnych szkoleń administratorów
Learn more about Okta Workforce Identity Cloud:
Inne godne uwagi rozwiązania do zarządzania tożsamością i dostępem
Oto kilka dodatkowych rozwiązań do zarządzania tożsamością i dostępem, które nie trafiły na moją listę, ale nadal warto się z nimi zapoznać:
- 11IBM Security VerifyNajlepsze rozwiązanie do analiz opartych na AI
- 12Akamai Identity CloudNajlepsze rozwiązanie do integracji z globalnym dostarczaniem treści
- 13AWS Identity and Access Management (IAM)Najlepsze rozwiązanie do integracji z ekosystemem Amazon
- 14NetIQ Identity ManagerNajlepsze rozwiązanie pod względem skalowalności w dużych przedsiębiorstwach
- 15Thales SafeNet Trusted AccessNajlepsze rozwiązanie do integracji sprzętu zapewniającego bezpieczeństwo
- 16WSO2 Identity ServerNajlepszy wybór dla elastyczności otwartego kodu źródłowego
- 17ForgeRockNajlepsze rozwiązanie do zarządzania cyklem życia tożsamości
- 18CakewalkNajlepsze rozwiązanie do wykrywania ukrytego IT
- 19ScalefusionNajlepsze rozwiązanie do zarządzania dostępem warunkowym
Recenzje powiązanych rozwiązań do zarządzania dostępem
- Rozwiązania do zarządzania uprzywilejowanym dostępem
- Oprogramowanie do kontroli dostępu do sieci
- Rozwiązania CIAM
Jak oceniam rozwiązania do zarządzania tożsamością i dostępem
Oceniam narzędzia IAM na dwóch poziomach: podstawowych możliwościach — SSO, MFA i udostępnianiu kont użytkowników — które musi mieć każda platforma, oraz wyróżnikach, takich jak PAM i wykrywanie zagrożeń, które odróżniają najlepsze rozwiązania.
Podstawowe funkcje (wymagania dla tej listy)
Wybierając narzędzia do mojej listy, oceniam każde z nich w skali od 0 (nie oferuje danej funkcji) do 5 (doskonale sprawdza się w tym obszarze) pod kątem każdej z wymienionych poniżej podstawowych funkcji. Następnie przeliczam łączny wynik narzędzia na wartość procentową. Każde narzędzie musi osiągnąć minimalny łączny wynik 75%, aby zostać uwzględnione na liście.
- Jednokrotne logowanie (SSO): Sprawdzam szerokie wsparcie dla protokołów federacyjnych (SAML, OIDC, OAuth) oraz to, czy użytkownicy mogą uzyskiwać dostęp do aplikacji chmurowych, lokalnych i starszych za pomocą jednej sesji logowania.
- Uwierzytelnianie wieloskładnikowe (MFA): Znaczenie ma zakres dostępnych składników — powiadomienia push, TOTP, klucze sprzętowe i biometria — a także adaptacyjne zasady, które dostosowują się na podstawie sygnałów ryzyka.
- Zarządzanie cyklem życia użytkowników: Oceniam, jak dobrze platforma automatyzuje udostępnianie i odbieranie uprawnień, na przykład natychmiast cofając dostęp do wszystkich połączonych aplikacji, gdy ktoś opuszcza organizację.
- Zasady dostępu i RBAC: Kluczowe są tu szczegółowe mechanizmy kontroli zasad, w tym reguły oparte na rolach i atrybutach, które ograniczają dostęp na podstawie typu urządzenia, lokalizacji lub członkostwa w grupie.
- Integracje z katalogami i aplikacjami: Solidne narzędzie IAM łączy się z używanymi już katalogami (AD, LDAP, HRIS) i oferuje obszerny katalog gotowych konektorów aplikacji, dzięki czemu nie trzeba tworzyć wszystkiego od podstaw.
- Dzienniki audytowe i raportowanie zgodności: Szukam szczegółowych, możliwych do eksportowania dzienników dostępu oraz gotowych szablonów raportów powiązanych z takimi standardami jak SOC 2, HIPAA czy ISO 27001, aby zapewnić gotowość do audytu.
Gdy mam już listę narzędzi spełniających kryteria, analizuję, co wyróżnia każdą platformę.
Czynniki różnicujące (co wyróżnia dostawców)
Oto jak porównuję poszczególnych dostawców:
Wyróżniające się funkcje
Uwierzytelnianie bez haseł jest istotnym wyróżnikiem — szukam platform obsługujących FIDO2/WebAuthn lub klucze dostępu, które całkowicie eliminują kradzież danych uwierzytelniających jako wektor ataku. Ważne jest również wykrywanie zagrożeń związanych z tożsamością, zwłaszcza w narzędziach wykorzystujących analizę zachowań do oznaczania nietypowych logowań, takich jak niemożliwe do zrealizowania podróże lub próby przejęcia kont za pomocą ataków polegających na wielokrotnym użyciu skradzionych danych uwierzytelniających. Oceniam także możliwości zarządzania dostępem, w szczególności automatyczne kampanie certyfikacji, które pozwalają menedżerom przeglądać i odbierać nieaktualne uprawnienia, zanim audytorzy zaczną ich o nie pytać.
Coś więcej niż funkcje
Certyfikaty zgodności mają tu duże znaczenie — sprawdzam, czy dostawca posiada certyfikat SOC 2 Type II, ISO 27001 lub autoryzację FedRAMP, ponieważ poziom zabezpieczeń dostawcy IAM bezpośrednio wpływa na wyniki własnych audytów. Kolejnym czynnikiem jest elastyczność wdrożenia, ponieważ zespoły działające w środowiskach hybrydowych potrzebują opcji wykraczających poza czyste SaaS. Głębokość integracji z ekosystemem również odróżnia najlepsze rozwiązania; platforma, która natywnie łączy się z narzędziami SIEM, ITSM i HRIS, pozwala zaoszczędzić miesiące niestandardowych prac programistycznych, które w przeciwnym razie opóźniłyby wdrożenie.
Jak wybrać rozwiązanie do zarządzania tożsamością i dostępem
Łatwo ugrzęznąć w długich listach funkcji i skomplikowanych strukturach cenowych. Aby pomóc Ci skupić się na najważniejszych kwestiach podczas przeprowadzania wyboru oprogramowania dopasowanego do Twoich potrzeb, przygotowałem listę czynników, które warto wziąć pod uwagę:
| Czynnik | Na co zwrócić uwagę |
|---|---|
| CzynnikSkalowalność | Na co zwrócić uwagęCzy rozwiązanie może rozwijać się wraz z Twoją firmą? Sprawdź, czy obsługuje większą liczbę użytkowników i nowe funkcje w miarę rozwoju Twoich potrzeb. |
| CzynnikIntegracje | Na co zwrócić uwagęCzy działa z używanymi przez Ciebie systemami? Sprawdź zgodność z narzędziami takimi jak oprogramowanie HR, CRM i usługi chmurowe. |
| CzynnikMożliwość dostosowania | Na co zwrócić uwagęCzy możesz dopasować je do swoich procesów? Poszukaj elastycznych ustawień, ról użytkowników i pulpitów nawigacyjnych odpowiadających procesom w Twoim zespole. |
| CzynnikŁatwość obsługi | Na co zwrócić uwagęCzy rozwiązanie jest przyjazne dla wszystkich użytkowników? Weź pod uwagę krzywą uczenia się i to, czy Twój zespół może łatwo je wdrożyć bez rozbudowanych szkoleń. |
| CzynnikWdrożenie i wprowadzenie | Na co zwrócić uwagęJak szybko możesz rozpocząć pracę? Oceń czas i zasoby potrzebne do konfiguracji, w tym ewentualną pomoc dostawcy lub zewnętrznych usługodawców. |
| CzynnikKoszt | Na co zwrócić uwagęCzy mieści się w Twoim budżecie? Porównaj plany cenowe, ukryte opłaty i wartość oferowaną przez różne rozwiązania, aby znaleźć właściwą równowagę. |
| CzynnikZabezpieczenia | Na co zwrócić uwagęCzy rozwiązanie spełnia Twoje wymagania dotyczące bezpieczeństwa? Upewnij się, że oferuje silne szyfrowanie, regularne aktualizacje i zgodność ze standardami branżowymi w celu ochrony danych. |
| CzynnikWymogi zgodności | Na co zwrócić uwagęCzy jest zgodne z przepisami obowiązującymi w Twojej branży? Sprawdź, czy obsługuje niezbędne środki zapewniające zgodność, takie jak RODO, HIPAA lub inne odpowiednie standardy. |
Czym są rozwiązania do zarządzania tożsamością i dostępem?
Rozwiązania do zarządzania tożsamością i dostępem to narzędzia, które pomagają organizacjom kontrolować dostęp użytkowników do informacji i systemów. Narzędzia te, zwykle używane przez specjalistów IT i zespoły ds. bezpieczeństwa, zapewniają wartość, gwarantując, że tylko upoważnieni użytkownicy mogą uzyskać dostęp do określonych zasobów.
Funkcje takie jak jednokrotne logowanie, uwierzytelnianie wieloskładnikowe i dzienniki dostępu pomagają zarządzać tożsamościami użytkowników, zwiększać bezpieczeństwo i spełniać wymagania dotyczące zgodności. Ogólnie rzecz biorąc, narzędzia te upraszczają zarządzanie dostępem i poprawiają bezpieczeństwo firm.
Funkcje
Oto najważniejsze funkcje, które powinny mieć wszystkie doskonałe rozwiązania do zarządzania tożsamością i dostępem:
- Jednokrotne logowanie: Umożliwia użytkownikom dostęp do wielu aplikacji za pomocą jednego zestawu danych logowania, upraszczając dostęp i poprawiając wygodę użytkowania.
- Uwierzytelnianie wieloskładnikowe: Dodaje dodatkową warstwę bezpieczeństwa, wymagając dodatkowych etapów weryfikacji wykraczających poza samo hasło.
- Dzienniki dostępu: Śledzą aktywność użytkowników i wzorce dostępu, pomagając organizacjom monitorować bezpieczeństwo i zgodność.
- Analityka zachowań użytkowników: Analizuje działania użytkowników w celu wykrywania nietypowych aktywności i potencjalnych zagrożeń bezpieczeństwa.
- Adaptacyjne uwierzytelnianie: Dostosowuje wymagania dotyczące uwierzytelniania na podstawie kontekstu użytkownika i poziomu ryzyka, zwiększając bezpieczeństwo.
- Możliwości integracji: Bezproblemowo współpracuje z istniejącymi systemami, takimi jak oprogramowanie HR i usługi w chmurze, zapewniając sprawniejsze działanie.
- Dostosowywane pulpity: Oferują elastyczność w sposobie wyświetlania informacji, umożliwiając zespołom dostosowanie widoków do ich potrzeb.
- Narzędzia do raportowania zgodności: Dostarczają raporty i informacje, które pomagają organizacjom spełniać wymagania dotyczące zgodności właściwe dla danej branży.
- Bezpieczeństwo oparte na zasadzie zerowego zaufania: Wdraża model bezpieczeństwa wymagający weryfikacji każdego żądania, niezależnie od lokalizacji użytkownika.
- Kontrola dostępu oparta na rolach: Przypisuje uprawnienia na podstawie ról użytkowników, zapewniając, że poszczególne osoby mają dostęp wyłącznie do tego, czego potrzebują.
Korzyści
Wdrożenie rozwiązań do zarządzania tożsamością i dostępem zapewnia wiele korzyści dla Twojego zespołu i firmy. Oto kilka z nich:
- Większe bezpieczeństwo: Uwierzytelnianie wieloskładnikowe i kontrola dostępu oparta na rolach chronią wrażliwe dane przed nieupoważnionym dostępem.
- Lepsza zgodność: Narzędzia do raportowania zgodności pomagają organizacji łatwiej spełniać standardy i przepisy obowiązujące w branży.
- Uproszczony dostęp użytkowników: Jednokrotne logowanie zmniejsza liczbę haseł, które użytkownicy muszą pamiętać, poprawiając wygodę użytkowania.
- Skuteczne monitorowanie: Dzienniki dostępu i analityka zachowań użytkowników dostarczają informacji o aktywności użytkowników, pomagając wykrywać potencjalne zagrożenia.
- Oszczędność kosztów: Dzięki automatyzacji zadań związanych z zarządzaniem dostępem Twój zespół może skupić się na bardziej strategicznych działaniach, oszczędzając czas i zasoby.
- Skalowalność: Dzięki możliwościom integracji rozwiązania te mogą rozwijać się wraz z firmą, obsługując większą liczbę użytkowników i aplikacji.
- Dostosowywane środowisko pracy: Dostosowywane pulpity pozwalają zespołom dopasować interfejs do ich konkretnych potrzeb, zwiększając użyteczność.
Koszty i ceny
Wybór rozwiązań do zarządzania tożsamością i dostępem wymaga zrozumienia różnych dostępnych modeli cenowych i planów. Koszty różnią się w zależności od funkcji, wielkości zespołu, dodatków i innych czynników. Poniższa tabela przedstawia podsumowanie popularnych planów, ich średnich cen oraz typowych funkcji zawartych w rozwiązaniach do zarządzania tożsamością i dostępem:
Tabela porównawcza planów dla rozwiązań do zarządzania tożsamością i dostępem
| Typ planu | Średnia cena | Typowe funkcje |
|---|---|---|
| Typ planuPlan bezpłatny | Średnia cena$0 | Typowe funkcjePodstawowe zarządzanie użytkownikami, ograniczone integracje i pomoc społeczności. |
| Typ planuPlan osobisty | Średnia cena$5-$25/użytkownika/miesiąc | Typowe funkcjeJednokrotne logowanie, uwierzytelnianie wieloskładnikowe i podstawowe raportowanie. |
| Typ planuPlan biznesowy | Średnia cena$30-$60/użytkownika/miesiąc | Typowe funkcjeZaawansowane raportowanie, kontrola dostępu oparta na rolach i rozszerzona pomoc. |
| Typ planuPlan dla przedsiębiorstw | Średnia cena$70-$120/użytkownika/miesiąc | Typowe funkcjeNiestandardowe integracje, narzędzia do zapewniania zgodności, dedykowana pomoc i opcje skalowalności. |
Najczęściej zadawane pytania
Oto odpowiedzi na często zadawane pytania dotyczące rozwiązań do zarządzania tożsamością i dostępem:
Które branże najbardziej korzystają z rozwiązań do zarządzania tożsamością i dostępem?
Tak, branże przetwarzające poufne dane, takie jak finanse, opieka zdrowotna i administracja publiczna, odnoszą znaczne korzyści z rozwiązań do zarządzania tożsamością i dostępem. Narzędzia te pomagają chronić poufne informacje, zapewniając dostęp do nich wyłącznie upoważnionym użytkownikom. Na przykład placówka medyczna może używać tych rozwiązań do zabezpieczania dokumentacji pacjentów, a firma finansowa do ochrony transakcji klientów. Jeśli Twoja branża wymaga ścisłej ochrony prywatności danych i kontroli dostępu, warto rozważyć te rozwiązania.
Czy rozwiązania do zarządzania tożsamością i dostępem można zintegrować z istniejącymi systemami?
Tak, większość rozwiązań do zarządzania tożsamością i dostępem oferuje możliwość integracji z istniejącymi systemami. Umożliwia to łączenie ich z aplikacjami, takimi jak systemy CRM, oprogramowanie HR i usługi w chmurze. Przed wyborem rozwiązania sprawdź jego zgodność z obecnym zestawem oprogramowania. Niektóre rozwiązania udostępniają interfejsy API do niestandardowych integracji, zapewniając płynne przejście.
Ile trwa wdrożenie rozwiązań do zarządzania tożsamością i dostępem?
Czas wdrożenia zależy od złożoności systemów i funkcji rozwiązania. Może wynosić od kilku dni do kilku tygodni. Aby przyspieszyć ten proces, przygotuj jasny plan, przydziel zasoby i upewnij się, że Twój zespół jest gotowy do szkolenia. Niektórzy dostawcy oferują pomoc we wdrożeniu, aby ułatwić szybkie rozpoczęcie pracy.
Czy rozwiązania do zarządzania tożsamością i dostępem są odpowiednie dla małych firm?
Rozwiązania IAM uwierzytelniają użytkowników, weryfikując dane uwierzytelniające w bezpiecznej bazie danych. Po pomyślnej weryfikacji rozwiązania te przypisują poziomy dostępu na podstawie ról użytkowników, zapewniając im wyłącznie niezbędne uprawnienia, takie jak „edytowanie” lub „wyświetlanie”.
Czy rozwiązania IAM mogą pomóc w zapewnieniu zgodności?
Tak, rozwiązania IAM mogą wspierać zapewnienie zgodności, udostępniając narzędzia do kontroli dostępu, prowadzenia ścieżek audytu i raportowania. Pomagają zagwarantować, że do poufnych danych uzyskują dostęp wyłącznie upoważnieni użytkownicy, co ułatwia spełnienie wymogów przepisów branżowych, takich jak GDPR i HIPAA.
Ile trwa wdrożenie rozwiązań do zarządzania tożsamością i dostępem?
Czas wdrożenia zależy od złożoności systemów i funkcji rozwiązania. Może wynosić od kilku dni do kilku tygodni. Aby przyspieszyć ten proces, przygotuj jasny plan, przydziel zasoby i upewnij się, że Twój zespół jest gotowy do szkolenia. Niektórzy dostawcy oferują pomoc we wdrożeniu, aby ułatwić szybkie rozpoczęcie pracy.