

Najlepsze narzędzia do zarządzania podatnościami pomagają zespołom wcześnie identyfikować narażenia, zmniejszać ryzyko związane z bezpieczeństwem oraz utrzymywać bezpieczniejsze i bardziej zgodne z przepisami systemy w całej infrastrukturze. Gdy słabe punkty pozostają niewykryte, cykle instalowania poprawek opierają się na ręcznych zadaniach lub alerty generują więcej szumu niż przydatnych informacji, zagrożenia mogą szybko narastać i tworzyć niepotrzebne luki w operacjach bezpieczeństwa.
Odpowiednia platforma do zarządzania podatnościami zapewnia zespołom ds. bezpieczeństwa i IT wyraźny wgląd, automatyczne skanowanie oraz dokładne ustalanie priorytetów, dzięki czemu mogą zrozumieć, które problemy wymagają natychmiastowego działania, i rozwiązać je, zanim wpłyną na działalność firmy. Jako dyrektor ds. technologii z ponad 20-letnim doświadczeniem w testowaniu i wdrażaniu narzędzi bezpieczeństwa w rzeczywistych środowiskach produkcyjnych oceniłem najlepsze rozwiązania na podstawie dokładności wykrywania, jakości automatyzacji oraz łatwości użytkowania podczas bieżących prac związanych z bezpieczeństwem.
Każda recenzja obejmuje funkcje, zalety i wady oraz idealne przypadki użycia, aby pomóc Twojemu zespołowi wybrać najlepsze narzędzie do zarządzania podatnościami w celu niezawodnego i skutecznego ograniczania ryzyka.
Why Trust Our Software Recommendations
6,700+
Reviews
20
Industry experts
16+
Evaluation factors
14
Years
Our team has been testing and reviewing software since 2012. As tech leaders ourselves, we know how difficult—and important—it is to choose the right software.
For this guide, we evaluated tools using hands-on testing and independent research, scoring tools using our selection criteria.
Our reviews reflect our human editorial judgment, not a sales pitch.
Expert reviewers:
- Paulo Gardini MiguelTech Director
 Tim FisherVP of AI
 Gabriel RosasTech Lead & Software Architect
 Christhian GruhnTech Lead & Platform Architect

Tabela porównawcza narzędzi do zarządzania podatnościami
Ta tabela porównawcza przedstawia szczegóły cenowe dotyczące wybranych przeze mnie najlepszych narzędzi do zarządzania podatnościami.
| Tool | Best For | Trial Info | Price | ||
|---|---|---|---|---|---|
| 1 | Najlepsze rozwiązanie do kompleksowego zabezpieczania kodu i chmury | Dostępny bezpłatny plan | Od 350 USD/miesiąc | Website | |
| 2 | Najlepsze rozwiązanie do oceny ryzyka związanego z dostawcami zewnętrznymi | Dostępna bezpłatna wersja demonstracyjna | Ceny dostępne na żądanie | Website | |
| 3 | Najlepsze rozwiązanie do zarządzania podatnościami punktów końcowych i poprawkami | Dostępna bezpłatna wersja próbna | Ceny dostępne na żądanie | Website | |
| 4 | Najlepsze rozwiązanie do monitorowania zewnętrznych zagrożeń w czasie rzeczywistym | Ceny ustalane na życzenie | Website | ||
| 5 | Najlepsze rozwiązanie do ciągłego monitorowania podatności | 14-dniowy bezpłatny okres próbny + dostępna bezpłatna wersja demonstracyjna | Od $149/miesiąc | Website | |
| 6 | Najlepsze rozwiązanie do kompleksowego skanowania luk w zabezpieczeniach | Dostępna bezpłatna wersja demonstracyjna | Od $69/miesięcznie | Website | |
| 7 | Najlepsze do uzyskiwania informacji o bezpieczeństwie bez konfiguracji | Dostępny bezpłatny plan i bezpłatne demo | Ceny na zapytanie | Website | |
| 8 | Najlepsze rozwiązanie do kompleksowego wywiadu o zagrożeniach | Ceny dostępne na żądanie | Website | ||
| 9 | Najlepsze rozwiązanie do szerokiej obsługi urządzeń i protokołów | Bezpłatna wersja demonstracyjna | Ceny dostępne na życzenie | Website | |
| 10 | Najlepsze rozwiązanie do integracji z ekosystemem Microsoft | Od 10 USD/użytkownika/miesiąc (rozliczane rocznie) | Website |


Recenzje najlepszych narzędzi do zarządzania podatnościami
Poniżej znajdują się moje szczegółowe podsumowania najlepszych narzędzi do zarządzania podatnościami, które trafiły na moją listę. W recenzjach szczegółowo omawiam najważniejsze funkcje, zalety & wady, integracje oraz idealne przypadki użycia każdego narzędzia, aby pomóc Ci znaleźć najlepsze rozwiązanie.
 Najlepsze rozwiązanie do kompleksowego zabezpieczania kodu i chmury
- Dostępny bezpłatny plan
- Od 350 USD/miesiąc
Visit WebsiteCustomer Rating:4.7/5
Aikido Security zapewnia ujednolicony pulpit nawigacyjny umożliwiający sortowanie i filtrowanie problemów według typu, ważności i źródła skanowania. Aikido Security to kompleksowa platforma, która pomaga identyfikować i naprawiać luki w kodzie oraz środowiskach chmurowych. Oferuje szereg narzędzi do wykrywania zagrożeń bezpieczeństwa — od statycznej analizy kodu po zarządzanie stanem bezpieczeństwa chmury.
Dlaczego wybrano Aikido Security: Statyczna analiza kodu Aikido (SAST) skanuje kod źródłowy w celu wykrywania luk, takich jak wstrzykiwanie SQL i skrypty między witrynami, zanim staną się one problemem. To proaktywne podejście pozwala zespołowi wcześnie reagować na potencjalne zagrożenia, zwiększając bezpieczeństwo aplikacji. Ponadto funkcja wykrywania sekretów w Aikido sprawdza kod pod kątem ujawnionych kluczy API, haseł i innych poufnych informacji, zapobiegając przypadkowym wyciekom, które mogłyby zostać wykorzystane.
Najważniejsze funkcje & integracje:
Funkcje obejmują możliwości zarządzania stanem bezpieczeństwa chmury (CSPM), które wykrywają zagrożenia w infrastrukturze chmurowej u głównych dostawców, pomagając utrzymać bezpieczne środowisko chmurowe. Aikido oferuje również skanowanie infrastruktury jako kodu (IaC), skanowanie zależności otwartego oprogramowania, skanowanie obrazów kontenerów, monitorowanie powierzchni ataku oraz wykrywanie złośliwego oprogramowania w zależnościach.
Integracje obejmują Amazon Web Services (AWS), Google Cloud, Microsoft Azure, Drata, Vanta, AWS Elastic Container Registry, Docker Hub, Jira, Asana i GitHub.
Pros and Cons
Pros:
- Oferuje kompleksowy pulpit nawigacyjny i konfigurowalne raporty
- Zapewnia praktyczne wskazówki
- Skaluje się wraz z rozwojem zespołów
Cons:
- Ignoruje luki, jeśli nie jest dostępna żadna poprawka
- Dostępne tylko w języku angielskim
Learn more about Aikido Security: Najlepsze rozwiązanie do oceny ryzyka związanego z dostawcami zewnętrznymi
- Dostępna bezpłatna wersja demonstracyjna
- Ceny dostępne na żądanie
Visit WebsiteCustomer Rating:4.5/5
Prevalent zapewnia scentralizowane miejsce do monitorowania ryzyka związanego z dostawcami, w tym podatności cybernetycznych. Prevalent to platforma do zarządzania ryzykiem związanym z podmiotami zewnętrznymi, która pomaga organizacjom oceniać i monitorować ryzyko związane z ich dostawcami i podwykonawcami. Automatyzując gromadzenie i analizę danych dostawców, Prevalent umożliwia skoncentrowanie się na ograniczaniu ryzyka i zapewnianiu zgodności w całym ekosystemie dostawców.
Dlaczego wybrałem Prevalent: Jako narzędzie do zarządzania podatnościami Prevalent oferuje dane wywiadowcze dotyczące cyberzagrożeń, które pomagają identyfikować potencjalne problemy z bezpieczeństwem w sieci dostawców i reagować na nie. Monitoruje ponad 550 000 firm pod kątem incydentów cybernetycznych, śledząc ponad 1 500 forów przestępczych, liczne strony dark webu oraz różne źródła informacji o zagrożeniach. Tak szeroki zakres monitorowania pozwala na bieżąco poznawać podatności i podejmować proaktywne działania w celu ochrony organizacji.
Wyróżniające się funkcje i integracje:
Funkcje obejmują zautomatyzowane procesy wdrażania i wycofywania dostawców, upraszczające zarządzanie relacjami z dostawcami. Platforma zawiera również pulpit dostawcy, który centralizuje raportowanie dotyczące bezpieczeństwa, wydajności i zgodności, ułatwiając zespołowi monitorowanie ryzyka i reagowanie na nie. Ponadto Prevalent zapewnia wbudowane wskazówki dotyczące działań naprawczych.
Integracje obejmują Active Directory, BitSight, ServiceNow, SecZetta i Source Defense.
Pros and Cons
Pros:
- Rozbudowane funkcje do zarządzania ryzykiem związanym z dostawcami
- Użytkownicy mogą dostosowywać raporty do konkretnych potrzeb
- Skuteczne protokoły bezpieczeństwa chroniące dane
Cons:
- Platforma jest złożona i wymaga czasu na naukę
- Problemy z migracją danych mogą skomplikować początkową konfigurację
Learn more about Prevalent: Najlepsze rozwiązanie do zarządzania podatnościami punktów końcowych i poprawkami
- Dostępna bezpłatna wersja próbna
- Ceny dostępne na żądanie
Visit WebsiteCustomer Rating:4.5/5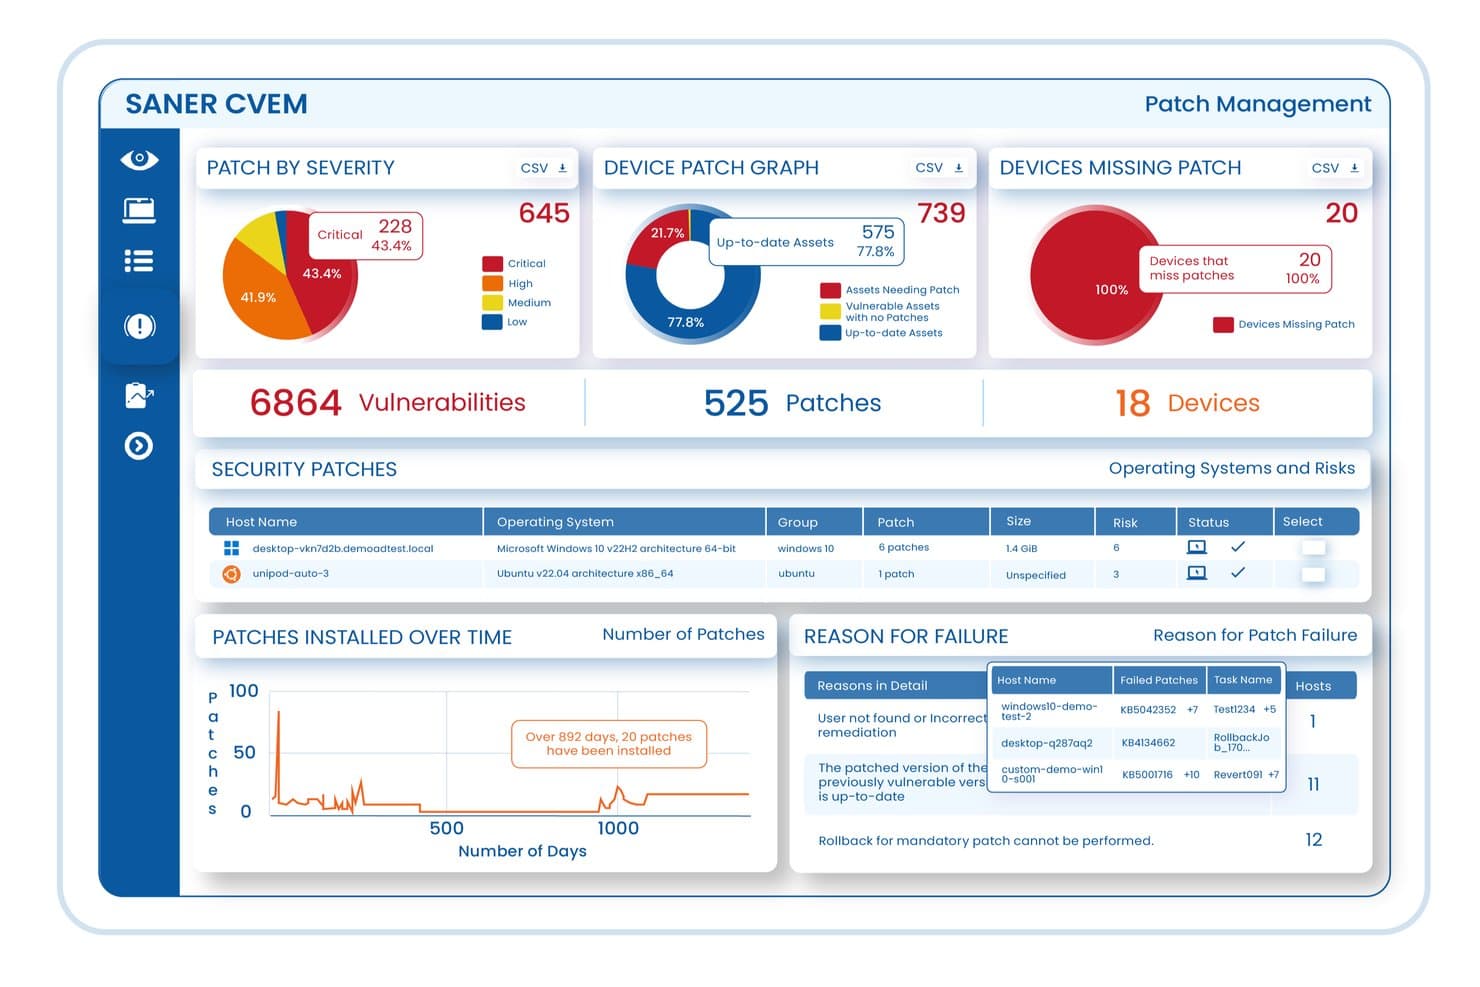
Interaktywny przegląd platformy SecPod Saner do ciągłego zarządzania podatnościami i ekspozycją (CVEM), przedstawiający kompleksowe śledzenie podatności, zautomatyzowane zarządzanie poprawkami oraz priorytetyzację ryzyka w punktach końcowych przedsiębiorstwa. SecPod (Saner Platform) to platforma do ciągłego zarządzania podatnościami i ekspozycją, która łączy skanowanie punktów końcowych, priorytetyzację opartą na ryzyku, usuwanie luk za pomocą poprawek oraz egzekwowanie zgodności w środowiskach informatycznych przedsiębiorstw, a wszystko to w jednej konsoli.
Dla kogo SecPod (Saner Platform) jest najlepszym rozwiązaniem?
SecPod to dobry wybór dla zespołów ds. bezpieczeństwa IT w średnich i dużych przedsiębiorstwach, które potrzebują jednej platformy do zarządzania wykrywaniem podatności, instalowaniem poprawek i zgodnością w rozproszonych środowiskach punktów końcowych.
Dlaczego wybrałem SecPod (Saner Platform)
Uwzględniłem SecPod (Saner Platform) wśród najlepszych rozwiązań, ponieważ jego zautomatyzowane wykrywanie na punktach końcowych wykracza daleko poza podstawowe skanowanie CVE. Platforma przeprowadza ciągłe kontrole na punktach końcowych z systemami Windows, macOS, Linux i IBM AIX, korzystając z biblioteki ponad 160 000 kontroli bezpieczeństwa obejmujących brakujące poprawki, błędne konfiguracje i ujawnione zasoby, bez konieczności ręcznej ingerencji. Podoba mi się również to, że funkcja wykrywania anomalii w stanie zabezpieczeń oparta na sztucznej inteligencji monitoruje ponad 100 parametrów urządzeń za pomocą modeli ML, wskazując odchylenia w zachowaniu, które typowo są pomijane przez skanery oparte na sygnaturach.
Najważniejsze funkcje SecPod (Saner Platform)
- Priorytetyzacja ryzyka oparta na SSVC: szereguje podatności na podstawie ocen prawdopodobieństwa wykorzystania EPSS, statusu CISA KEV oraz krytyczności zasobów, aby w pierwszej kolejności skoncentrować działania naprawcze na ekspozycjach o najwyższym ryzyku.
- Usuwanie podatności za pomocą poprawek w zamkniętej pętli: śledzi podatności od początkowego wykrycia, przez instalowanie poprawek, aż po zweryfikowane rozwiązanie problemu — wszystko w ramach tej samej platformy.
- Egzekwowanie zgodności ze wzorcami: stale audytuje konfiguracje punktów końcowych pod kątem wzorców CIS, NIST, HIPAA, PCI DSS i STIG.
- Mapowanie MITRE ATT&CK: przypisuje wykryte podatności do technik MITRE ATT&CK i klasyfikacji CWE, zapewniając uporządkowany kontekst zagrożeń.
Integracje SecPod (Saner Platform)
Platforma Saner firmy SecPod integruje się z ServiceNow, ELK, IBM QRadar, Wazuh i Jira, a także obsługuje natywną integrację z Freshservice. Jej architektura oparta przede wszystkim na interfejsie API umożliwia integrację z rozwiązaniami SIEM, SOAR i ITSM oraz potokami DevOps, a do niestandardowych integracji dostępny jest interfejs REST API.
Pros and Cons
Pros:
- Wbudowane ponad 200 000 kontroli podatności SCAP
- Lekki agent o minimalnym zużyciu zasobów
- Obejmuje usuwanie podatności, a nie tylko ich wykrywanie
Cons:
- Ograniczone możliwości dostosowywania raportów i pulpitów nawigacyjnych
- Początkowa konfiguracja agenta wymaga znacznego nakładu pracy
Learn more about SecPod (Saner Platform): Najlepsze rozwiązanie do monitorowania zewnętrznych zagrożeń w czasie rzeczywistym
- Ceny ustalane na życzenie

Panel NordStellar prezentujący informacje o wyciekach danych w czasie rzeczywistym, w tym ujawnione dane, poziomy ryzyka i kluczowe wskaźniki bezpieczeństwa, takie jak liczba wycieków, infekcji i skradzionych danych uwierzytelniających. NordStellar to platforma zaprojektowana, aby pomóc Ci zarządzać podatnościami, koncentrując się na zewnętrznym wywiadzie o zagrożeniach i bezpieczeństwie. Zapewnia narzędzia do identyfikowania i ograniczania potencjalnych zagrożeń bezpieczeństwa w czasie rzeczywistym, dzięki czemu Twoja organizacja pozostaje chroniona przed cyberzagrożeniami.
Dlaczego wybrałem NordStellar: Wybrałem NordStellar ze względu na alerty w czasie rzeczywistym, zaawansowane wykrywanie zagrożeń i automatyczne zarządzanie powierzchnią ataku, które pomagają wyprzedzać cyberzagrożenia. Dzięki natychmiastowemu monitorowaniu wycieków danych i dark webu platforma powiadamia Twój zespół o przejętych danych lub pojawiających się zagrożeniach, umożliwiając szybkie działanie. Centralizując dane wywiadowcze z ponad 36 000 źródeł i nadając priorytety zagrożeniom, NordStellar pomaga zarówno kadrze kierowniczej, jak i zespołom ds. bezpieczeństwa utrzymywać proaktywną, kompleksową ochronę.
Najważniejsze funkcje i integracje:
Funkcje obejmują ochronę marki, która pomaga wykrywać i zapobiegać nieautoryzowanemu wykorzystywaniu marki w internecie. Platforma oferuje również monitorowanie w czasie rzeczywistym, umożliwiając stałe śledzenie zagrożeń bezpieczeństwa. Ponadto jej możliwości integracji z platformami SIEM i SOAR pozwalają łatwo włączyć NordStellar do istniejącej infrastruktury bezpieczeństwa, zwiększając ogólny poziom ochrony.
Integracje obejmują Splunk, platformy SIEM, platformy SOAR, pocztę elektroniczną, Slack, webhooki i API.
Pros and Cons
Pros:
- Alerty dotyczące cyberzagrożeń w czasie rzeczywistym
- Automatyczne wykrywanie i mapowanie zasobów
- Integruje się z systemami SIEM i SOAR
Cons:
- Ceny nie są publicznie dostępne
- Ograniczone wsparcie dla aplikacji mobilnych
Learn more about NordStellar: Najlepsze rozwiązanie do ciągłego monitorowania podatności
- 14-dniowy bezpłatny okres próbny + dostępna bezpłatna wersja demonstracyjna
- Od $149/miesiąc
Visit WebsiteCustomer Rating:4.8/5
Widok powierzchni ataku w Intruder pomaga identyfikować potencjalne podatności w sieci i zarządzać nimi. Intruder to oparte na chmurze narzędzie do zarządzania podatnościami, które pomaga identyfikować i usuwać luki w zabezpieczeniach infrastruktury cyfrowej.
Dlaczego wybrałem Intruder: Ciągłe zarządzanie podatnościami w Intruder zapewnia regularne skanowanie systemów pod kątem nowych zagrożeń. Ta funkcja automatycznie uruchamia skanowanie po wykryciu zmian, pomagając wyprzedzać potencjalne zagrożenia dla bezpieczeństwa. Ponadto funkcja zarządzania powierzchnią ataku w Intruder wykrywa nieznane zasoby, takie jak subdomeny i nieśledzone interfejsy API, zapewniając kompleksowy obraz ekspozycji organizacji. Narzędzie oferuje również zarządzanie ekspozycją, które łączy wiele silników skanujących w celu wykrycia ponad tysiąca problemów związanych z powierzchnią ataku, które mogą zostać pominięte przez inne skanery.
Najważniejsze funkcje i integracje:
Funkcje obejmują ustalanie priorytetów z wykorzystaniem najnowszych informacji o zagrożeniach, takich jak lista znanych wykorzystywanych podatności CISA oraz prognozy wykorzystywania podatności oparte na uczeniu maszynowym. Narzędzie oferuje również prywatny dostęp do programu bug bounty, umożliwiając zespołowi współpracę z elitarnymi hakerami w celu wykrywania podatności, które mogą zostać przeoczone przez automatyczne skanery.
Integracje obejmują AWS, Azure, Google Cloud, Drata, Jira, Azure DevOps, GitHub, GitLab, ServiceNow, Cloudflare, Microsoft Sentinel i Okta.
Pros and Cons
Pros:
- Kompleksowe wykrywanie podatności
- Automatyczne skanowanie i monitorowanie
- Możliwości raportowania zgodności
Cons:
- Sporadyczne fałszywe alarmy
- Funkcja powierzchni ataku jest ograniczona do planu premium
Learn more about Intruder: Najlepsze rozwiązanie do kompleksowego skanowania luk w zabezpieczeniach
- Dostępna bezpłatna wersja demonstracyjna
- Od $69/miesięcznie
Visit WebsiteCustomer Rating:4.5/5
Główny panel Astra Pentest przedstawia przegląd stanu bezpieczeństwa i wykrytych luk w zabezpieczeniach. Astra Pentest to kompleksowe narzędzie bezpieczeństwa zaprojektowane do przeprowadzania dokładnych testów penetracyjnych na różnych platformach, w tym w aplikacjach internetowych, środowiskach chmurowych, aplikacjach mobilnych, interfejsach API, sieciach i systemach blockchain. Pomaga użytkownikom identyfikować luki w zabezpieczeniach za pomocą inteligentnego skanera i przyjaznego dla użytkownika panelu, zapewniając solidne bezpieczeństwo aplikacji internetowych.
Dlaczego wybrałem Astra Pentest: Jedną z jej kluczowych funkcji jest skaner luk w zabezpieczeniach, który wykonuje ponad 8000 testów, w tym kontrole pod kątem znanych CVE, OWASP Top 10 i SANS 25. Skaner został zaprojektowany tak, aby uwzględniać każdą możliwą lukę, zapewniając dokładną ocenę bezpieczeństwa. Ponadto skaner może analizować strony znajdujące się za ekranami logowania za pomocą rozszerzenia przeglądarki, co upraszcza proces zabezpieczania każdej części aplikacji.
Najważniejsze funkcje i integracje:
Niektóre kluczowe funkcje Astra Pentest obejmują testy penetracyjne aplikacji internetowych, bezpieczeństwo chmury, aplikacje mobilne, interfejsy API, bezpieczeństwo sieci i blockchain. Narzędzie oferuje również raportowanie, zapewnienie zgodności oraz publicznie weryfikowalne certyfikaty bezpieczeństwa.
Integracje obejmują GitLab, GitHub, Bitbucket, Slack, Jira, Microsoft Azure, Jenkins, CircleCI.
Pros and Cons
Pros:
- Scentralizowany panel do zarządzania lukami w zabezpieczeniach
- Kompleksowe kontrole bezpieczeństwa na potrzeby zgodności
- Przyjazny dla użytkownika interfejs
Cons:
- Narzędzie może generować fałszywe alarmy
- Ograniczone możliwości dostosowywania
Learn more about Astra Pentest: Najlepsze do uzyskiwania informacji o bezpieczeństwie bez konfiguracji
- Dostępny bezpłatny plan i bezpłatne demo
- Ceny na zapytanie
Visit WebsiteCustomer Rating:4.3/5
Panel podatności New Relic zapewnia szczegółowe dane dotyczące podatności, zestawienia według poziomu ważności oraz listę najważniejszych zagrożeń o wysokim ryzyku. New Relic to kompleksowa platforma obserwowalności zaprojektowana, aby pomagać w monitorowaniu, debugowaniu i ulepszaniu całego stosu oprogramowania. Oferuje szereg narzędzi zapewniających płynne i bezpieczne działanie aplikacji.
Dlaczego wybrałem New Relic: Wybrałem New Relic ze względu na możliwość przeprowadzania ciągłej analizy składu oprogramowania w czasie działania (SCA) oraz oceny podatności bez konieczności dodatkowej konfiguracji. Oznacza to, że możesz natychmiast wykrywać typowe podatności i zagrożenia (CVE) we wszystkich zależnościach aplikacji, co pomaga wcześnie identyfikować potencjalne zagrożenia bezpieczeństwa w procesie tworzenia oprogramowania.
Najważniejsze funkcje i integracje:
Funkcje obejmują ulepszoną analitykę priorytetyzacji, która pomaga określić, którym zagrożeniom należy poświęcić natychmiastową uwagę, poprzez uwzględnianie danych takich jak system przewidywania prawdopodobieństwa wykorzystania podatności (EPSS). Jest to również otwarty ekosystem, który umożliwia łatwą integrację z używanymi już narzędziami do oceny bezpieczeństwa.
Integracje
Pros and Cons
Pros:
- Zapewnia kompleksowe możliwości monitorowania i wysyłania alertów
- Oferuje śledzenie w czasie rzeczywistym i szczegółowe rejestrowanie błędów
- Szeroki zakres integracji z platformami chmurowymi i narzędziami programistycznymi
Cons:
- Krzywa uczenia się dla nowych użytkowników
- Pulpity nawigacyjne mogą wymagać dostosowania do konkretnych przypadków użycia
Learn more about New Relic: Najlepsze rozwiązanie do kompleksowego wywiadu o zagrożeniach
- Ceny dostępne na żądanie

Interfejs narzędzia IBM Security QRadar EDR do zarządzania podatnościami Narzędzie IBM Security QRadar EDR to zaawansowana platforma ochrony przed zagrożeniami, która zapewnia firmom kluczowy wgląd w potencjalne zagrożenia dla bezpieczeństwa. Jego możliwości zostały wyjątkowo zaprojektowane z myślą o kompleksowym wywiadzie o zagrożeniach, zapewniając całościowy obraz środowiska zagrożeń firmy.
Dlaczego wybrałem IBM Security QRadar EDR: W obszarze narzędzi cyberbezpieczeństwa IBM Security QRadar EDR okazał się dla mnie najlepszym wyborem ze względu na możliwość zapewnienia kompleksowego wykrywania zagrożeń i reagowania na nie. Narzędzie to oferuje najwyższej klasy wywiad o zagrożeniach, wykraczający poza możliwości innych rozwiązań. Gromadzi i analizuje dane z wielu źródeł, zapewniając pełny obraz zagrożeń dla bezpieczeństwa.
Najważniejsze funkcje i integracje:
IBM Security QRadar EDR wyróżnia się funkcjami takimi jak integracja ze sztuczną inteligencją (AI), która wspiera zaawansowane wykrywanie zagrożeń i automatyczne działania reagowania. Ponadto analiza zachowań użytkowników (UBA) pomaga identyfikować zagrożenia wewnętrzne poprzez analizę wzorców.
Warto zauważyć, że QRadar EDR dobrze integruje się z innymi platformami bezpieczeństwa i zarządzania IT, umożliwiając usprawnione zarządzanie zagrożeniami.
Pros and Cons
Pros:
- Oferuje kompleksowy wywiad o zagrożeniach
- Zapewnia zaawansowane wykrywanie zagrożeń z wykorzystaniem AI
- Umożliwia zaawansowaną analizę zachowań użytkowników
Cons:
- Ceny nie są łatwo dostępne
- Może być skomplikowane dla nowych użytkowników
- Zaawansowane funkcje mogą wymagać wyznaczenia dedykowanych pracowników do zarządzania
Learn more about IBM Security QRadar EDR: Najlepsze rozwiązanie do szerokiej obsługi urządzeń i protokołów
- Bezpłatna wersja demonstracyjna
- Ceny dostępne na życzenie

Interfejs narzędzia Cisco Vulnerability Management Cisco Vulnerability Management to solidne rozwiązanie zabezpieczające, które oferuje szeroki zakres obsługiwanych urządzeń i protokołów. Narzędzie skanuje sieć w celu identyfikowania luk w zabezpieczeniach i zarządzania nimi, dzięki czemu jest doskonałym wyborem dla osób poszukujących sposobu na zabezpieczenie zróżnicowanych środowisk urządzeń i protokołów.
Dlaczego wybrałem Cisco Vulnerability Management: Wybrałem Cisco Vulnerability Management przede wszystkim ze względu na szeroki zakres obsługiwanych urządzeń i protokołów, który ma kluczowe znaczenie dla firm działających w środowisku mieszanym. Uznałem to narzędzie za wyjątkowe ze względu na jego zdolność do obsługi wielu urządzeń i protokołów, dzięki czemu najlepiej sprawdza się w organizacjach korzystających ze zróżnicowanej infrastruktury technologicznej.
Najważniejsze funkcje i integracje:
Najważniejsze funkcje Cisco Vulnerability Management obejmują rozbudowane możliwości skanowania, szeroką obsługę urządzeń i protokołów oraz zaawansowane raportowanie.
Imponujące są również jego integracje z innymi produktami zabezpieczającymi Cisco oraz systemami bezpieczeństwa innych firm, co zwiększa jego użyteczność i skuteczność w ramach ekosystemu bezpieczeństwa.
Pros and Cons
Pros:
- Szeroka obsługa urządzeń i protokołów
- Zaawansowane możliwości raportowania
- Integracja z systemami bezpieczeństwa Cisco i innych firm
Cons:
- Szczegóły dotyczące cen nie są łatwo dostępne
- Nowi użytkownicy mogą napotkać stromą krzywą uczenia się
- Ograniczone możliwości dostosowywania raportów i pulpitów nawigacyjnych
Learn more about Cisco Vulnerability Management: Najlepsze rozwiązanie do integracji z ekosystemem Microsoft
- Od 10 USD/użytkownika/miesiąc (rozliczane rocznie)

Interfejs narzędzia Microsoft Defender Vulnerability Management Microsoft Defender Vulnerability Management to kompleksowe narzędzie bezpieczeństwa zaprojektowane do identyfikowania, oceniania i łagodzenia podatności. Wpisuje się w ekosystem Microsoft, zapewniając zintegrowane rozwiązanie dla firm, które w dużym stopniu korzystają z produktów Microsoft.
Dlaczego wybrałem Microsoft Defender Vulnerability Management: Wybrałem Microsoft Defender Vulnerability Management, ponieważ integruje się z ekosystemem Microsoft. Dzięki natywnej integracji z produktami takimi jak Windows, Office 365 i Azure zapewnia ujednolicone rozwiązanie bezpieczeństwa, które wyróżnia się na tle wielu konkurentów. Obsługuje również systemy macOS, Linux, Android i iOS, a także niektóre urządzenia sieciowe. Dlatego to narzędzie najlepiej sprawdzi się w firmach, które w dużym stopniu polegają na produktach Microsoft.
Najważniejsze funkcje i integracje:
Microsoft Defender Vulnerability Management oferuje zaawansowaną analizę zagrożeń, ocenę podatności oraz zarządzanie zagrożeniami i podatnościami.
Jego najbardziej godnym uwagi aspektem jest integracja z ekosystemem Microsoft, w tym z Microsoft 365 Defender, Microsoft Defender for Endpoint i Azure Security Center, co przyczynia się do stworzenia bardziej spójnego i skutecznego poziomu ochrony.
Pros and Cons
Pros:
- Integracja z ekosystemem Microsoft
- Zaawansowana funkcja analizy zagrożeń
- Skuteczna ocena podatności i zarządzanie nimi
Cons:
- Mniejsza skuteczność w przypadku systemów innych niż Microsoft
- Cena może być wysoka dla mniejszych organizacji
- Ograniczone możliwości dostosowywania raportów i pulpitów nawigacyjnych
Learn more about Microsoft Defender Vulnerability Management:
Inne narzędzia do zarządzania podatnościami
Oto kilka dodatkowych narzędzi do zarządzania podatnościami, które nie trafiły na moją listę, ale nadal warto je sprawdzić:
- 11Tenable Vulnerability ManagementNajlepsze rozwiązanie do zapewniania bezpieczeństwa usługi Active Directory i infrastruktury
- 12Qualys VMDRNajlepsze rozwiązanie do kompleksowego zarządzania zasobami IT
- 13InsightVM (Nexpose)Najlepsze rozwiązanie zapewniające pełny wgląd w czasie rzeczywistym
- 14Wiz Vulnerability ManagementNajlepsze rozwiązanie do zapewniania bezpieczeństwa środowisk wielochmurowych
- 15CyCognitoNajlepsze do zarządzania powierzchnią ataku
- 16Arctic WolfNajlepsza do usług zarządzanego wykrywania zagrożeń i reagowania na nie
- 17Frontline Vulnerability ManagerNajlepszy do integracji bezpieczeństwa chmurowego i sieciowego
- 18AdluminNajlepsze rozwiązanie do zapewniania bezpieczeństwa skoncentrowanego na sektorze finansowym
- 19NucleusNajlepsze rozwiązanie do zarządzania zgodnością z wieloma frameworkami
- 20Oligo SecurityNajlepsze do ochrony bibliotek o otwartym kodzie źródłowym w czasie działania
- 21CYRISMANajlepsze rozwiązanie dzięki intuicyjnemu interfejsowi użytkownika i automatycznemu stosowaniu poprawek
- 22NowSecureNajlepsze do zabezpieczania aplikacji mobilnych
Jak oceniam narzędzia do zarządzania podatnościami
Dzielę oceny na dwie warstwy: wymagania podstawowe, bez których zespół SecOps nie może się obejść, oraz czynniki różnicujące — takie jak analiza informacji o exploitach i analiza ścieżki ataku — które wyróżniają najlepsze narzędzia.
Kluczowe funkcje dla tej listy
Wybierając narzędzia do mojej listy, oceniam każde z nich w skali od 0 (nie oferuje danej funkcji) do 5 (wyróżnia się w tym obszarze) dla każdej z wymienionych poniżej kluczowych funkcji. Następnie przeliczam łączny wynik narzędzia na wartość procentową. Każde narzędzie musi uzyskać minimalny łączny wynik na poziomie 65%, aby zostać uwzględnione na liście.
- Wykrywanie zasobów i inwentaryzacja: Sprawdzam, czy narzędzie może automatycznie mapować punkty końcowe, obciążenia chmurowe, kontenery i urządzenia sieciowe — szczególnie w środowiskach hybrydowych, w których ukryte IT ma tendencję do pozostawania niewidocznym.
- Skanowanie podatności: Zakres skanowania ma znaczenie, dlatego oceniam obsługę skanów uwierzytelnionych i nieuwierzytelnionych w systemach operacyjnych, aplikacjach internetowych, bazach danych i konfiguracjach chmurowych.
- Priorytetyzacja oparta na ryzyku: Zamiast jedynie wyświetlać wyniki CVSS, narzędzie powinno uwzględniać dostępność exploitów, informacje o zagrożeniach i krytyczność zasobów, aby wskazać, czym faktycznie należy zająć się w pierwszej kolejności.
- Przepływ pracy i śledzenie działań naprawczych: Zwracam uwagę na przypisywanie zgłoszeń, śledzenie umów SLA i dwukierunkową synchronizację z narzędziami takimi jak Jira lub ServiceNow, aby wyniki nie pozostawały w panelu, podczas gdy zespoły tracą kontrolę nad osobami odpowiedzialnymi.
- Raportowanie i zgodność: Okres audytów pokazuje, które narzędzia rzeczywiście się sprawdzają — oceniam wbudowane szablony dla PCI-DSS, HIPAA, ISO 27001 i NIST, a także możliwość dostosowywania raportów do różnych interesariuszy.
- Ciągłe monitorowanie i integracje: Pojedynczy skan to tylko migawka. Szukam skanowania zaplanowanego i działającego w czasie rzeczywistym, połączonego z natywnymi konektorami do systemów SIEM, platform EDR i potoków CI/CD.
Gdy mam już listę narzędzi spełniających te kryteria, analizuję, co wyróżnia poszczególne platformy.
Czynniki różnicujące (co wyróżnia dostawców)
Oto jak porównuję poszczególnych dostawców:
Wyróżniające funkcje
Analiza ścieżki ataku jest istotnym czynnikiem różnicującym — szukam narzędzi, które mapują, w jaki sposób połączone podatności i luki w zakresie tożsamości mogą umożliwić atakującemu ruch boczny w kierunku zasobów o krytycznym znaczeniu. EPSS i informacje o exploitach również mają znaczenie, ponieważ narzędzie uwzględniające dane o rzeczywistym wykorzystaniu podatności w atakach pomaga zespołom wyjść poza teoretyczne wyniki ryzyka. W przypadku zespołów DevSecOps skanowanie kontenerów i IaC przenosi wykrywanie do potoku budowania, wykrywając błędne konfiguracje w manifestach Terraform lub Kubernetes, zanim trafią one do środowiska produkcyjnego.
Coś więcej niż funkcje
Modele licencjonowania znacznie się różnią w tym obszarze — niektórzy dostawcy pobierają opłaty za adres IP, inni za zasób lub użytkownika — dlatego oceniam, czy struktura cenowa jest dopasowana do sposobu rozwoju danego środowiska. Elastyczność wdrażania również ma znaczenie, szczególnie w przypadku zespołów zarządzających sieciami odizolowanymi od innych sieci lub podlegających rygorystycznym wymaganiom dotyczącym lokalizacji danych, gdzie opcja samodzielnego hostowania jest niezbędna. Biorę również pod uwagę dopasowanie do ekosystemu, sprawdzając dostępność natywnych konektorów do używanego stosu SIEM, SOAR i ITSM, aby wyniki trafiały do istniejących przepływów pracy bez konieczności tworzenia niestandardowych skryptów.
Jak wybrać narzędzie do zarządzania podatnościami
Łatwo zagubić się w długich listach funkcji i skomplikowanych strukturach cenowych. Aby pomóc Ci zachować koncentrację podczas przechodzenia przez indywidualny proces wyboru oprogramowania, przygotowałem listę czynników, o których warto pamiętać:
| Czynnik | Co należy wziąć pod uwagę |
| Skalowalność | Upewnij się, że narzędzie może rozwijać się wraz z Twoją firmą. Sprawdź, czy poradzi sobie ze zwiększonym obciążeniem danymi i większą liczbą użytkowników bez pogorszenia wydajności. |
| Integracje | Sprawdź, czy narzędzie integruje się z używanym przez Ciebie oprogramowaniem, takim jak systemy SIEM, narzędzia do obsługi zgłoszeń i usługi chmurowe, aby usprawnić przepływy pracy. |
| Możliwość dostosowania | Poszukaj opcji dostosowywania, które pozwolą dopasować pulpity nawigacyjne, raporty i alerty do konkretnych potrzeb i preferencji Twojego zespołu. |
| Łatwość obsługi | Wybierz narzędzie z intuicyjnym interfejsem i krótkim czasem nauki, aby zapewnić szybkie wdrożenie w zespole. |
| Budżet | Oceń koszt w porównaniu z oferowanymi funkcjami. Weź pod uwagę elastyczne plany cenowe, które odpowiadają Twoim ograniczeniom finansowym i zapewniają dobry stosunek jakości do ceny. |
| Zabezpieczenia | Oceń możliwości narzędzia w zakresie ochrony wrażliwych danych i zgodności z regulacjami branżowymi, upewniając się, że zastosowano solidne środki bezpieczeństwa. |
| Wsparcie dostawcy | Weź pod uwagę reputację dostawcy w zakresie obsługi klienta, w tym jego dostępność, czas reakcji oraz zasoby udostępniane w celu rozwiązywania problemów. |
| Funkcje raportowania | Poszukaj kompleksowych możliwości raportowania, które zapewniają wgląd w podatności i zgodność z przepisami, pomagając podejmować świadome decyzje dotyczące bezpieczeństwa. |
Trendy w narzędziach do zarządzania podatnościami
Podczas moich badań przeanalizowałem niezliczone aktualizacje produktów, komunikaty prasowe i dzienniki wydań różnych dostawców narzędzi do zarządzania podatnościami. Oto niektóre z pojawiających się trendów, które obserwuję:
- Wykrywanie zagrożeń oparte na sztucznej inteligencji: Dostawcy wykorzystują sztuczną inteligencję do zwiększania możliwości wykrywania zagrożeń. Sztuczna inteligencja może szybciej niż tradycyjne metody identyfikować wzorce i anomalie, pomagając zespołom szybciej reagować na zagrożenia. Niektóre narzędzia wykorzystują uczenie maszynowe do przewidywania potencjalnych podatności.
- Bezpieczeństwo natywne dla chmury: W miarę jak coraz więcej firm przenosi działalność do chmury, narzędzia rozwijają funkcje zapewniające lepsze bezpieczeństwo natywne dla chmury. Trend ten ma kluczowe znaczenie dla firm w dużym stopniu zależnych od infrastruktury chmurowej, ponieważ zapewnia dokładniejszy wgląd w podatności charakterystyczne dla chmury.
- Modele bezpieczeństwa oparte na zasadzie zerowego zaufania: Coraz więcej narzędzi korzysta z modeli zerowego zaufania, które wymagają weryfikacji każdego użytkownika i urządzenia. Takie podejście zwiększa bezpieczeństwo, zakładając, że zagrożenia mogą pochodzić z wewnątrz lub z zewnątrz. Dostawcy tacy jak Cisco integrują zasady zerowego zaufania ze swoimi platformami.
- Rozszerzone możliwości raportowania: Szczegółowe i konfigurowalne raportowanie staje się coraz ważniejsze. Użytkownicy potrzebują informacji o podatnościach i stanie zgodności. Narzędzia oferują bardziej zaawansowane funkcje raportowania, aby sprostać tym wymaganiom i umożliwić lepsze zarządzanie ryzykiem.
- Analiza zachowań użytkowników: Niektórzy dostawcy wdrażają analizę zachowań użytkowników w celu monitorowania i identyfikowania nietypowej aktywności. Trend ten pomaga wykrywać zagrożenia wewnętrzne i przejęte konta, zapewniając firmom dodatkową warstwę bezpieczeństwa.
Czym są narzędzia do zarządzania podatnościami?
Narzędzia do zarządzania podatnościami znajdują, śledzą i pomagają usuwać luki w zabezpieczeniach zasobów organizacji. Korzystają z nich zespoły ds. bezpieczeństwa, administratorzy IT i pracownicy operacyjni, którzy muszą ograniczać ryzyko i utrzymywać aktualność systemów bez polegania na ręcznych kontrolach.
Funkcje automatycznego skanowania, oceny ryzyka i raportowania pomagają wcześniej wykrywać problemy, ustalać kolejność ich usuwania oraz informować zespoły o sytuacji. Ogólnie rzecz biorąc, narzędzia te pomagają organizacjom utrzymywać bezpieczniejsze i bardziej niezawodne systemy przy mniejszym nakładzie pracy ręcznej.
Funkcje narzędzi do zarządzania podatnościami
Wybierając narzędzia do zarządzania podatnościami, zwróć uwagę na następujące kluczowe funkcje:
- Wykrywanie zagrożeń z wykorzystaniem AI: Wykorzystuje sztuczną inteligencję do szybkiego identyfikowania wzorców i anomalii, pomagając zespołom szybciej reagować na zagrożenia.
- Bezpieczeństwo natywne dla chmury: Zapewnia wyspecjalizowane funkcje bezpieczeństwa dla środowisk chmurowych, oferując wgląd w luki charakterystyczne dla chmury.
- Modele bezpieczeństwa oparte na zasadzie zerowego zaufania: Wymagają weryfikacji każdego użytkownika i urządzenia, zwiększając bezpieczeństwo poprzez założenie, że każdy dostęp może stanowić zagrożenie.
- Rozszerzone możliwości raportowania: Oferują konfigurowalne i szczegółowe raporty, które dostarczają informacji o lukach w zabezpieczeniach i stanie zgodności.
- Analiza zachowań użytkowników: Monitoruje i identyfikuje nietypową aktywność użytkowników w celu wykrywania zagrożeń wewnętrznych i przejętych kont.
- Priorytetyzacja ryzyka: Pomaga zespołom skupić się na najbardziej krytycznych lukach poprzez ocenę i uszeregowanie potencjalnych zagrożeń.
- Zautomatyzowane zarządzanie poprawkami: Usprawnia proces stosowania poprawek bezpieczeństwa, zmniejszając nakład pracy ręcznej i ograniczając liczbę luk w zabezpieczeniach.
- Ciągłe monitorowanie: Zapewnia bieżącą ocenę sieci w celu wykrywania nowych luk w zabezpieczeniach w miarę ich powstawania.
- Raportowanie zgodności: Zapewnia, że środki bezpieczeństwa spełniają standardy i przepisy branżowe, upraszczając proces zapewniania zgodności.
- Konfigurowalne pulpity: Umożliwiają użytkownikom dostosowanie widoku danych i wskaźników do konkretnych potrzeb i preferencji.
Korzyści z narzędzi do zarządzania lukami w zabezpieczeniach
Wdrożenie narzędzi do zarządzania lukami w zabezpieczeniach zapewnia zespołowi i firmie szereg korzyści. Oto kilka z nich:
- Poprawa poziomu bezpieczeństwa: Poprzez identyfikowanie luk w zabezpieczeniach i zarządzanie nimi narzędzia te pomagają chronić systemy przed potencjalnymi zagrożeniami i ograniczać ryzyko bezpieczeństwa.
- Skuteczne zarządzanie ryzykiem: Funkcje priorytetyzacji ryzyka pozwalają zespołowi skupić się na najbardziej krytycznych lukach, zapewniając efektywne wykorzystanie zasobów.
- Zwiększona zgodność: Raportowanie zgodności pomaga spełniać standardy i przepisy branżowe, upraszczając audyty i zmniejszając stres związany ze zgodnością.
- Oszczędność czasu: Zautomatyzowane zarządzanie poprawkami i ciągłe monitorowanie ograniczają liczbę zadań ręcznych, pozwalając zespołowi skupić się na innych ważnych działaniach.
- Świadome podejmowanie decyzji: Szczegółowe raporty i analizy dostarczają informacji wspierających podejmowanie lepszych decyzji i opracowywanie skuteczniejszych strategii bezpieczeństwa.
- Większa widoczność: Funkcje takie jak bezpieczeństwo natywne dla chmury i analiza zachowań użytkowników zapewniają wyraźniejszy obraz sieci i potencjalnych zagrożeń.
- Proaktywne wykrywanie zagrożeń: Wykrywanie zagrożeń z wykorzystaniem AI umożliwia szybszą identyfikację luk w zabezpieczeniach i reagowanie na nie, pomagając utrzymać bezpieczeństwo systemów.
Koszty i ceny narzędzi do zarządzania lukami w zabezpieczeniach
Wybór narzędzi do zarządzania lukami w zabezpieczeniach wymaga zrozumienia różnych dostępnych modeli cenowych i planów. Koszty różnią się w zależności od funkcji, wielkości zespołu, dodatków i innych czynników. Poniższa tabela podsumowuje typowe plany, ich średnie ceny oraz standardowe funkcje zawarte w rozwiązaniach do zarządzania lukami w zabezpieczeniach:
Tabela porównawcza planów narzędzi do zarządzania lukami w zabezpieczeniach
| Typ planu | Średnia cena | Typowe funkcje |
| Plan bezpłatny | $0 | Podstawowe skanowanie luk w zabezpieczeniach, ograniczone raportowanie i pomoc społeczności. |
| Plan osobisty | $5-$25/użytkownika/miesiąc | Standardowe możliwości skanowania, priorytetyzacja ryzyka i podstawowe kontrole zgodności. |
| Plan biznesowy | $30-$60/ użytkownika/miesiąc | Zaawansowane analizy, zautomatyzowane zarządzanie poprawkami i konfigurowalne pulpity. |
| Plan dla przedsiębiorstw | $70-$150/ użytkownika/miesiąc | Kompleksowe raportowanie, wykrywanie zagrożeń z wykorzystaniem AI i dedykowane wsparcie. |
Narzędzia do zarządzania podatnościami (FAQ)
Oto odpowiedzi na często zadawane pytania dotyczące narzędzi do zarządzania podatnościami:
Jak działają narzędzia do zarządzania podatnościami?
Narzędzia do zarządzania podatnościami oceniają Twoją sieć za pomocą skanerów adresów IP, skanerów sieci i portów oraz innych narzędzi. Nadają priorytety problemom, aby najpoważniejsze słabości zostały naprawione w pierwszej kolejności, i sugerują praktyczne działania naprawcze. Proces ten pomaga zabezpieczyć systemy poprzez szybkie usuwanie podatności.
Co jest wspólne dla większości narzędzi do oceny podatności?
Kluczową funkcją narzędzi do oceny podatności jest możliwość skanowania systemów. Uruchamiają one automatyczne skanowanie całej sieci, analizując każde urządzenie, aplikację i system pod kątem potencjalnych podatności. Automatyzacja zapewnia kompleksowy zasięg i skuteczne wykrywanie podatności.
Jakie są typowe modele cenowe narzędzi do zarządzania podatnościami?
Kluczową funkcją narzędzi do oceny podatności jest możliwość skanowania systemów. Uruchamiają one automatyczne skanowanie całej sieci, analizując każde urządzenie, aplikację i system pod kątem potencjalnych podatności. Automatyzacja zapewnia kompleksowy zasięg i skuteczne wykrywanie podatności.
Jaka jest wada automatycznego skanowania za pomocą narzędzia do wykrywania podatności?
Automatyczne skanowanie za pomocą narzędzi do wykrywania podatności ma pewne wady. Może nie wykryć nowo odkrytych podatności ani złożonych problemów, które trudno zautomatyzować. To ograniczenie oznacza, że do zapewnienia kompleksowej ochrony mogą być potrzebne kontrole ręczne.
Jak często należy przeprowadzać skanowanie podatności?
Częstotliwość przeprowadzania skanowania podatności zależy od potrzeb i tolerancji ryzyka Twojej organizacji. Zasadniczo najlepiej przeprowadzać skanowanie regularnie, na przykład co tydzień lub co miesiąc, aby zapewnić stałą ochronę przed pojawiającymi się zagrożeniami. Regularne skanowanie pomaga utrzymać wysoki poziom bezpieczeństwa.
Czy narzędzia do zarządzania podatnościami można zintegrować z istniejącymi systemami bezpieczeństwa?
Tak, wiele narzędzi do zarządzania podatnościami można zintegrować z istniejącymi systemami bezpieczeństwa. Integracja umożliwia płynne udostępnianie danych i usprawnia zarządzanie zagrożeniami. Dzięki współpracy z obecną infrastrukturą narzędzia te wzmacniają ogólną strategię bezpieczeństwa.