

Narzędzia do generowania SBOM pomagają tworzyć szczegółowe zestawienie materiałowe oprogramowania (SBOM), które zawiera listę każdego komponentu w aplikacjach, dzięki czemu można śledzić zależności oprogramowania, luki w zabezpieczeniach i zagrożenia związane ze zgodnością. Jeśli szukasz najlepszych narzędzi do generowania SBOM, prawdopodobnie chcesz wzmocnić bezpieczeństwo łańcucha dostaw, uprościć audyty lub spełnić nowe wymogi regulacyjne.
Właściwy wybór może oszczędzić mnóstwo ręcznej pracy i pomóc wykryć zagrożenia lub luki, zanim zakłócą działanie systemów. Ta lista przedstawia najważniejsze dostępne opcje, ich kluczowe zalety oraz sposób, w jaki wpisują się w rzeczywiste procesy IT i bezpieczeństwa, aby pomóc Ci podjąć trafną decyzję dla swojego zespołu.
Why Trust Our Software Recommendations
6,700+
Reviews
20
Industry experts
16+
Evaluation factors
14
Years
Our team has been testing and reviewing software since 2012. As tech leaders ourselves, we know how difficult—and important—it is to choose the right software.
For this guide, we evaluated tools using hands-on testing and independent research, scoring tools using our selection criteria.
Our reviews reflect our human editorial judgment, not a sales pitch.
Expert reviewers:
- Paulo Gardini MiguelTech Director
 Tim FisherVP of AI
 Gabriel RosasTech Lead & Software Architect
 Christhian GruhnTech Lead & Platform Architect

Tabela porównawcza: narzędzia do generowania SBOM
Ta tabela porównawcza przedstawia ceny najważniejszych narzędzi do generowania SBOM.
| Tool | Best For | Trial Info | Price | ||
|---|---|---|---|---|---|
| 1 | Najlepsze rozwiązanie do przeglądania SBOM-ów dostawców i własnych | Dostępny plan bezpłatny | Od $300/miesiąc | Website | |
| 2 | Najlepsze rozwiązanie do przenoszenia SBOM na wcześniejsze etapy procesów deweloperskich | Bezpłatny plan + 14-dniowy bezpłatny okres próbny + dostępne bezpłatne demo | Od 34 USD/miesiąc | Website | |
| 3 | Najlepsze rozwiązanie dla bezpieczeństwa oprogramowania układowego i urządzeń | Dostępna bezpłatna wersja demonstracyjna | Ceny dostępne na żądanie | Website | |
| 4 | Najlepsze do skanowania wielojęzycznych baz kodu | Niedostępne | Bezpłatne na zawsze | Website | |
| 5 | Najlepsze rozwiązanie do integracji ze środowiskami Microsoft | Niedostępne | Bezpłatne na zawsze | Website | |
| 6 | Najlepsze rozwiązanie do zarządzania zgodnością w przedsiębiorstwie | Dostępna bezpłatna wersja demonstracyjna | Ceny ustalane na życzenie | Website | |
| 7 | Najlepsze narzędzie do analizowania obrazów kontenerów | Niedostępne | Bezpłatne na zawsze | Website | |
| 8 | Najlepszy do zaawansowanej przejrzystości łańcucha dostaw | Dostępny bezpłatny plan | Ceny ustalane na żądanie | Website | |
| 9 | Najlepsze do monitorowania bezpieczeństwa otwartego oprogramowania | Dostępny bezpłatny plan i bezpłatna prezentacja | Od 25 USD/miesiąc za programistę wnoszącego wkład | Website | |
| 10 | Najlepsze rozwiązanie do ustalania priorytetów SBOM na podstawie osiągalności | Dostępna bezpłatna prezentacja | Od $250/dev/year | Website |


Recenzje najlepszych narzędzi do generowania SBOM
Poniżej znajdują się moje szczegółowe podsumowania najlepszych narzędzi do generowania SBOM, które trafiły na moją listę. W recenzjach szczegółowo omawiam możliwości, integracje i najlepsze zastosowania każdego narzędzia, aby pomóc Ci znaleźć rozwiązanie najlepiej dopasowane do Twoich potrzeb.
 Najlepsze rozwiązanie do przeglądania SBOM-ów dostawców i własnych
- Dostępny plan bezpłatny
- Od $300/miesiąc
Visit WebsiteCustomer Rating:4.7/5
Aikido Security pokazuje szczegóły CVE i sposoby naprawy dla poszczególnych zależności. Aikido Security to platforma bezpieczeństwa kodu, która łączy SCA, SAST, wykrywanie sekretów, skanowanie IaC i skanowanie kontenerów z generowaniem SBOM jednym kliknięciem, analizą ryzyka licencji oraz eksportem w formatach SPDX, CycloneDX i CSV.
Dla kogo Aikido Security jest najlepszym wyborem?
Aikido Security to dobry wybór dla zespołów DevSecOps, które potrzebują zarządzać SBOM-ami i przeglądać je w jednym miejscu — zarówno dla własnych baz kodu, jak i komponentów dostawców zewnętrznych.
Dlaczego wybrałem Aikido Security
Wybrałem Aikido Security jako jedno z najlepszych rozwiązań, ponieważ umożliwia przeglądanie obu rodzajów SBOM-ów w jednym miejscu: z własnych repozytoriów oraz przesłanych przez dostawców. Szczególnie podoba mi się możliwość przesłania wygenerowanego przez dostawcę SBOM-u za pośrednictwem API, po czym Aikido natychmiast skanuje go pod kątem podatności i ryzyka licencyjnego. Jest to dokładnie to, czego potrzebujesz podczas procesu zakupowego lub badania należytej staranności w związku z fuzją lub przejęciem. Ocena ryzyka licencyjnego nie ogranicza się do wskazywania problemów, lecz obejmuje także wyjaśnienia zobowiązań prostym językiem, dzięki czemu zespół wie, jakie działania należy podjąć.
Najważniejsze funkcje Aikido Security
- Analiza osiągalności: Ocenia, czy kod rzeczywiście wykorzystuje podatną funkcjonalność zależności, której dotyczy problem, dzięki czemu możesz nadać priorytet istotnym poprawkom.
- Skanowanie SCA w wielu ekosystemach: Skanuje bezpośrednie i przechodnie zależności w językach takich jak JavaScript, Python, Java, Go, Rust oraz ponad tuzinie innych.
- Kontrola bezpieczeństwa CI/CD: Blokuje żądania pobrania lub scalenia, gdy nowe problemy osiągną skonfigurowany próg ważności, z obsługą GitHub, GitLab, Bitbucket i Azure.
- Eksport VEX w formacie CycloneDX: Obejmuje opcjonalną analizę informacji o możliwości wykorzystania podatności w eksportach CycloneDX, aby wskazać, które podatności można wykorzystać, a które nie mają zastosowania.
Integracje Aikido Security
Aikido Security oferuje integracje z GitHub, GitLab, Bitbucket, Azure Pipelines, CircleCI, Jenkins, Jira, Linear, Slack i Microsoft Teams. Zapewnia także dostęp do interfejsu REST API oraz webhooków na potrzeby niestandardowych przepływów pracy związanych z SBOM-ami.
Pros and Cons
Pros:
- Analiza osiągalności pomaga nadać priorytet podatnościom, które można wykorzystać
- Wyjaśnienia licencyjne prostym językiem wspierają przeglądy zakupowe
- Przesłane przez dostawców SBOM-y są skanowane pod kątem podatności i licencji
Cons:
- Brak potwierdzonego eksportu SBOM-u dla poszczególnych kompilacji
- SBOM-y Yocto wymagają ręcznego scalania plików
Learn more about Aikido Security: Najlepsze rozwiązanie do przenoszenia SBOM na wcześniejsze etapy procesów deweloperskich
- Bezpłatny plan + 14-dniowy bezpłatny okres próbny + dostępne bezpłatne demo
- Od 34 USD/miesiąc
Visit WebsiteCustomer Rating:4.4/5
SonarQube filtruje podatności według poziomu ryzyka we wszystkich zależnościach. SonarQube to platforma jakości i bezpieczeństwa kodu, która łączy SAST, SCA i generowanie SBOM, eksportując inwentaryzacje zależności w formatach CycloneDX i SPDX dla dziewięciu ekosystemów pakietów.
Dla kogo SonarQube jest najlepszym wyborem?
SonarQube jest dobrym rozwiązaniem dla zespołów DevSecOps, które chcą mieć generowanie SBOM wbudowane w tę samą platformę, z której już korzystają do zapewniania jakości kodu i skanowania bezpieczeństwa.
Dlaczego wybrałem SonarQube
Uwzględniłem SonarQube wśród najlepszych rozwiązań, ponieważ jest to jedyne narzędzie na tej liście, które generuje SBOM-y w tej samej platformie, z której deweloperzy już korzystają do wykrywania błędów i problemów z bezpieczeństwem. Gdy skanowanie jest uruchamiane w potoku CI, SonarQube jednocześnie wykrywa bezpośrednie i przechodnie zależności w dziewięciu ekosystemach pakietów oraz eksportuje gotowy do przesłania SBOM w formacie CycloneDX lub SPDX. Podoba mi się również to, że nakłada dane EPSS i CISA KEV na podstawowe oceny CVE, dzięki czemu nie trzeba analizować każdego wyniku bez dodatkowego kontekstu.
Najważniejsze funkcje SonarQube
- Eksport SBOM w dwóch formatach: Generowanie inwentaryzacji zależności w formatach CycloneDX i SPDX, z których każdy jest dostępny w kodowaniu JSON i XML, co umożliwia bezpośrednie przesyłanie do procesów regulacyjnych.
- Egzekwowanie zasad licencyjnych: Stosowanie wstępnie zdefiniowanych lub niestandardowych profili licencyjnych w celu automatycznego oznaczania niezgodnych lub objętych copyleftem zależności bezpośrednich i przechodnich.
- Analiza importowanych SBOM-ów: Przekazywanie zewnętrznie wygenerowanych SBOM-ów do skanera Sonar za pomocą parametru
sonar.sca.sbomImportPathsw celu analizowania zależności, których sam SonarQube nie wykrył. - Adnotacje w żądaniach pull request: Wyświetlanie informacji o podatnościach zależności i licencjach bezpośrednio w żądaniach PR w GitHub, GitLab, Bitbucket i Azure DevOps przed scaleniem kodu.
Integracje SonarQube
SonarQube oferuje natywne integracje z sześcioma platformami CI/CD, w tym Jenkins, GitHub Actions, GitLab CI/CD, Azure Pipelines, Bitbucket Pipelines i Codemagic. GitHub, GitLab, Bitbucket i Azure DevOps obsługują adnotacje w żądaniach pull request, natomiast interfejsy API REST i narzędzia CLI umożliwiają tworzenie niestandardowych procesów SBOM.
Pros and Cons
Pros:
- Generuje SBOM-y zarówno w formacie SPDX, jak i CycloneDX
- Wbudowuje kontrole podatności i licencji w żądania PR
- Importuje i analizuje zewnętrzne SBOM-y
Cons:
- Brak skanowania SBOM-ów plików binarnych i kontenerów
- Eksport SBOM jest dostępny wyłącznie w wersjach Enterprise
Learn more about SonarQube: Najlepsze rozwiązanie dla bezpieczeństwa oprogramowania układowego i urządzeń
- Dostępna bezpłatna wersja demonstracyjna
- Ceny dostępne na żądanie

Finite State analizuje oprogramowanie układowe, pliki binarne, SBOM, ryzyko urządzeń i cykle życia. Finite State to platforma bezpieczeństwa produktów stworzona specjalnie dla urządzeń połączonych i systemów wbudowanych, oferująca automatyczne generowanie SBOM z plików binarnych oprogramowania układowego i kodu źródłowego, analizę SCA plików binarnych, wzbogacanie informacji o lukach oraz kompleksowe zarządzanie cyklem życia SBOM.
Dla kogo Finite State jest najlepszym wyborem?
Finite State to naturalny wybór dla inżynierów bezpieczeństwa produktów i zespołów zajmujących się systemami wbudowanymi w firmach tworzących urządzenia połączone, sprzęt IoT lub urządzenia medyczne, które muszą spełniać regulacyjne wymagania dotyczące SBOM.
Dlaczego wybrałem Finite State
Wybrałem Finite State jako jedno z najlepszych rozwiązań, ponieważ rozwiązuje problem, który większość narzędzi SBOM całkowicie pomija: generowanie dokładnych SBOM na podstawie plików binarnych oprogramowania układowego, a nie tylko kodu źródłowego. Większość narzędzi korzysta z plików manifestu lub deklaracji kompilacji, co oznacza, że pomija komponenty faktycznie dostarczane z produktem.
Finite State wyprowadza SBOM bezpośrednio z oprogramowania układowego i plików binarnych, zapewniając uzgodniony wykaz oparty na tym, co faktycznie działa na urządzeniu. Podoba mi się również analiza VEX powiązana z osiągalnością, w której każda decyzja o „braku wpływu” jest poparta kontekstem możliwości wykorzystania luki i automatycznie zachowywana między kolejnymi wydaniami.
Najważniejsze funkcje Finite State
- Monitorowanie po wprowadzeniu produktu na rynek z użyciem aktualizowanych SBOM: Śledzi nowe informacje o lukach CVE w odniesieniu do dostarczonych wersji oprogramowania układowego oraz stale aktualizuje SBOM i status VEX, dzięki czemu rejestr ryzyka produktu pozostaje aktualny po wydaniu.
- Bezpieczeństwo architektury na etapie projektowania: Łączy modele zagrożeń, wymagania bezpieczeństwa i plany weryfikacji bezpośrednio z dostarczanym oprogramowaniem, tworząc możliwe do prześledzenia dowody od projektu do kompilacji w całym cyklu życia produktu.
- Egzekwowanie zasad jako kodu: Umożliwia definiowanie zasad bezpieczeństwa jako kodu, wersjonowanie ich wraz z aplikacjami oraz automatyczne egzekwowanie kontroli podlegających przeglądowi podczas kompilacji i wydań.
- Pakiety zgodności w Assurance Studio: Generuje gotowe do audytu raporty, dokumenty VEX i pakiety dowodowe dla ram CRA, FDA i ISO na podstawie tej samej analizy opartej na artefaktach, bez konieczności ręcznego składania materiałów.
Integracje Finite State
Finite State oferuje natywne integracje z GitHub Actions, GitLab CI, Jenkins, Azure DevOps, Bitbucket, Azure Repos, Travis CI, Jira, Slack, Microsoft Teams i ServiceNow, a także obsługuje import SBOM w formatach SPDX i CycloneDX. Dostępne są interfejs API i interfejs wiersza poleceń do tworzenia niestandardowych integracji oraz automatyzacji potoków CI/CD.
Pros and Cons
Pros:
- Generuje SBOM na podstawie oprogramowania układowego i plików binarnych
- Analiza osiągalności odfiltrowuje wyniki dotyczące nieosiągalnych elementów
- Obsługuje różnorodne architektury zestawów instrukcji dla plików binarnych
Cons:
- Ograniczone możliwości dostosowywania raportów
- Jest przeznaczony wyłącznie dla organizacji o skali korporacyjnej
Learn more about Finite State:

cdxgen generuje SBOM-y CycloneDX i eksporty SPDX na podstawie kodu oraz kontenerów. cdxgen to narzędzie CLI i biblioteka o otwartym kodzie źródłowym, które generują SBOM-y CycloneDX i eksporty SPDX na podstawie kodu źródłowego, obrazów kontenerów i adresów URL pakietów, obsługując szeroki zakres języków, menedżerów pakietów i typów BOM, w tym SBOM, CBOM, OBOM, AI-BOM i SaaSBOM.
Dla kogo najlepiej nadaje się cdxgen?
cdxgen to naturalny wybór dla inżynierów bezpieczeństwa i zespołów DevSecOps pracujących w środowiskach poliglotycznych, w których jedna baza kodu obejmuje wiele języków i środowisk wykonawczych.
Dlaczego wybrałem cdxgen
Wybrałem cdxgen jako jedno z najlepszych narzędzi, ponieważ żadne inne narzędzie o otwartym kodzie źródłowym nie dorównuje mu pod względem obsługi języków podczas generowania SBOM-ów dla poliglotycznych baz kodu. Używam -r rekurencyjnej flagi, aby przeskanować pojedyncze repozytorium obejmujące Javę, Python, Go i JavaScript za jednym razem, tworząc ujednolicony BOM CycloneDX bez uruchamiania osobnych narzędzi dla każdego języka.
Podoba mi się również flaga --profile appsec z trybem --evidence, który dodaje do SBOM dane o osiągalności i kontekst usług, zamiast jedynie wyświetlać listy manifestów pakietów. W przypadku zespołów pracujących z mikrousługami korzystającymi z różnych środowisk wykonawczych taki poziom szczegółowości dowodów sprawia, że analiza jest znacznie bardziej praktyczna.
Najważniejsze funkcje cdxgen
- Tryb serwera SBOM: Uruchom cdxgen jako lokalny serwer REST API, aby na żądanie generować SBOM-y z dowolnego połączonego narzędzia lub skryptu.
- Generowanie dokumentów VEX: Twórz dokumenty wymiany informacji o możliwości wykorzystania podatności wraz z SBOM-ami, aby rejestrować status możliwości wykorzystania zidentyfikowanych podatności CVE.
- Skanowanie obrazów kontenerów: Analizuj obrazy kontenerów bezpośrednio, aby wyodrębniać warstwy pakietów systemu operacyjnego i zależności aplikacji do jednego BOM-u.
- Obsługa wielu typów BOM: Generuj formaty CBOM, OBOM, SaaSBOM i AI-BOM oprócz standardowych SBOM-ów, obejmując zasoby kryptograficzne, operacje i wykazy modeli AI.
Integracje cdxgen
cdxgen oferuje oficjalną akcję GitHub do automatyzacji CI/CD i integruje się z OWASP Dependency-Track. Działa jako biblioteka ESM dla Node.js/Deno, lokalny serwer REST API oraz narzędzie CLI zgodne z systemami CI/CD, w tym Jenkins, GitLab CI i Bitbucket Pipelines.
Pros and Cons
Pros:
- Obsługuje ponad 20 języków z automatycznym wykrywaniem
- Obejmuje analizę osiągalności z dowodami wywołań
- Całkowicie bezpłatne i o otwartym kodzie źródłowym na licencji Apache 2.0
Cons:
- Do niektórych skanów języków wymagane jest środowisko Java 21 lub nowsze
- Uniwersalne skanowanie może tworzyć zaszumione BOM-y wymagające analizy
Learn more about cdxgen: Najlepsze rozwiązanie do integracji ze środowiskami Microsoft
- Niedostępne
- Bezpłatne na zawsze

Microsoft SBOM Tool tworzy zestawienia SBOM w formacie SPDX na podstawie kompilacji, folderów źródłowych i pakietów. Microsoft SBOM Tool to narzędzie CLI o otwartym kodzie źródłowym i biblioteka .NET opracowane przez firmę Microsoft, które generuje i weryfikuje zestawienia materiałów programistycznych (SBOM) w formatach SPDX 2.2 i SPDX 3.0 na podstawie artefaktów kompilacji, katalogów źródłowych i zależności pakietów w dowolnym systemie operacyjnym.
Dla kogo Microsoft SBOM Tool jest najlepszym wyborem?
Microsoft SBOM Tool jest naturalnym wyborem dla inżynierów ds. bezpieczeństwa i DevOps pracujących w potokach skoncentrowanych na ekosystemie Microsoft, korzystających z Azure DevOps, GitHub Actions lub systemów kompilacji .NET.
Dlaczego wybrałem Microsoft SBOM Tool
Wybrałem Microsoft SBOM Tool jako jedno z najlepszych narzędzi, ponieważ zostało stworzone specjalnie dla ekosystemu Microsoft i zawiera dedykowane przewodniki dotyczące GitHub Actions oraz potoków Azure DevOps, bezpośrednio wbudowane w projekt. Używam pakietu NuGet (Microsoft.SBOM.Api), aby osadzić generowanie SBOM bezpośrednio w krokach kompilacji .NET, co eliminuje potrzebę stosowania oddzielnej warstwy narzędzi.
Podoba mi się również wbudowane polecenie redact, które usuwa odwołania do plików z zestawienia SBOM przed udostępnieniem go na zewnątrz — to praktyczny krok związany ze zgodnością, który w przypadku większości innych narzędzi trzeba wykonywać ręcznie po przetworzeniu danych.
Najważniejsze funkcje Microsoft SBOM Tool
- Weryfikacja SBOM: Uruchom polecenie validate dla dowolnego wygenerowanego pliku SPDX 2.2 lub SPDX 3.0, aby potwierdzić jego integralność względem oryginalnej ścieżki artefaktów.
- Obsługa obrazów Docker: Zbuduj narzędzie i uruchom je jako kontener Docker, skanując zamontowane katalogi bez instalowania czegokolwiek w systemie hosta.
- Instalacja za pomocą WinGet i Homebrew: Zainstaluj narzędzie bezpośrednio za pomocą WinGet w systemie Windows lub Homebrew w systemie macOS, zarządzając wersją pliku binarnego razem z innymi pakietami systemowymi.
- Wykrywanie komponentów za pośrednictwem ClearlyDefined: Narzędzie pobiera informacje o licencjach z interfejsu API ClearlyDefined i automatycznie uzupełnia pola licencji dla wykrytych zależności w wygenerowanym zestawieniu SBOM.
Integracje Microsoft SBOM Tool
Microsoft SBOM Tool oferuje natywną obsługę integracji z GitHub Actions i Azure DevOps. Dostępny jest interfejs API umożliwiający tworzenie niestandardowych integracji.
Pros and Cons
Pros:
- Obsługuje ogromne ilości artefaktów
- To samo narzędzie jest używane wewnętrznie w całej firmie Microsoft
- Automatycznie wykrywa wielu menedżerów pakietów w każdym katalogu
Cons:
- Generuje wyłącznie format SPDX, bez obsługi CycloneDX
- Nie przyjmuje wkładu od zewnętrznej społeczności
Learn more about Microsoft SBOM Tool: Najlepsze rozwiązanie do zarządzania zgodnością w przedsiębiorstwie
- Dostępna bezpłatna wersja demonstracyjna
- Ceny ustalane na życzenie

Cybeats SBOM Studio śledzi SBOM, podatności, licencje i zagrożenia w łańcuchu dostaw. Cybeats SBOM Studio to korporacyjna platforma do zarządzania SBOM, która obsługuje importowanie i przechowywanie SBOM, zarządzanie cyklem życia podatności, analizę zgodności licencyjnej oraz monitorowanie ryzyka łańcucha dostaw w całym cyklu życia oprogramowania.
Dla kogo Cybeats SBOM Studio jest najlepszym wyborem?
Cybeats SBOM Studio to dobre rozwiązanie dla inżynierów ds. bezpieczeństwa i specjalistów ds. bezpieczeństwa produktów w dużych organizacjach z regulowanych branż, takich jak urządzenia medyczne, przemysłowe systemy sterowania i realizacja zamówień rządowych.
Dlaczego wybrałem Cybeats SBOM Studio
Cybeats SBOM Studio znalazło się na mojej krótkiej liście, ponieważ bezpośrednio odpowiada na wymogi zgodności, z którymi regulowane branże faktycznie mierzą się obecnie, w tym rozporządzenie wykonawcze 14028 i standardy cyberbezpieczeństwa ICS. Szczególnie podoba mi się system alertów oparty na zasadach, który wysyła powiadomienie, gdy komponent zbliża się do końca okresu wsparcia lub zostanie wykryte naruszenie bezpieczeństwa u dostawcy, dzięki czemu luki w zgodności ujawniają się przed audytem.
Silnik analizy licencji, obejmujący zarówno komponenty OSS, jak i COTS, to kolejna funkcja, którą uważam za naprawdę przydatną dla zespołów zarządzających oprogramowaniem sprzedawanym agencjom rządowym.
Najważniejsze funkcje Cybeats SBOM Studio
- Importowanie SBOM w wielu formatach: Importuj SBOM w formatach SPDX (od 2.2 do 3.0.1) i CycloneDX (od 1.2 do 1.7) od dowolnego dostawcy wyższego szczebla.
- Weryfikacja pochodzenia i rodowodu oprogramowania: Śledź pochodzenie komponentów i przebieg łańcucha dostaw bez konieczności uzyskiwania dostępu do kodu źródłowego.
- Widoczność łańcucha dostaw na wielu poziomach: Kontroluj oprogramowanie stron trzecich na wszystkich poziomach łańcucha dostaw, obejmując zarówno komponenty OSS, jak i COTS.
- Udostępnianie SBOM: Udostępniaj SBOM klientom i odbieraj SBOM od dostawców technologii bezpośrednio w ramach platformy.
Integracje Cybeats SBOM Studio
Cybeats SBOM Studio oferuje integrację z GitHub Actions, która umożliwia przesyłanie SBOM, skanowanie pod kątem podatności oraz przerywanie kompilacji na podstawie progów ważności bezpośrednio w potoku CI/CD. Dostępne jest API do tworzenia niestandardowych integracji, a platforma obsługuje importowanie SBOM z dowolnego narzędzia wyższego szczebla generującego format SPDX lub CycloneDX.
Pros and Cons
Pros:
- Obsługuje zarówno format SPDX, jak i CycloneDX
- Niski odsetek fałszywie dodatnich wyników dotyczących podatności
- Odpowiada wielu wymogom zgodności regulacyjnej
Cons:
- Wymaga zewnętrznego importowania SBOM
- Ograniczona liczba dostępnych natywnych integracji z rozwiązaniami firm trzecich
Learn more about Cybeats SBOM Studio:

Tern analizuje warstwy kontenera w celu znalezienia pakietów, licencji i komponentów. Tern to otwartoźródłowe narzędzie do generowania SBOM, które analizuje obrazy kontenerów i systemy plików warstwa po warstwie w celu identyfikowania zainstalowanych pakietów, licencji i komponentów oprogramowania.
Dla kogo Tern jest najlepszym wyborem?
Tern jest naturalnym wyborem dla inżynierów DevOps i zespołów ds. bezpieczeństwa w organizacjach korzystających z obciążeń skonteneryzowanych, które potrzebują bezpłatnego, obsługiwanego za pomocą skryptów generowania SBOM bez uzależnienia od dostawcy.
Dlaczego wybrałem Tern
Wybrałem Tern jako jedno z najlepszych narzędzi, ponieważ wykonuje ono zadanie, które większość narzędzi SBOM całkowicie pomija: analizuje obrazy kontenerów warstwa po warstwie, śledząc każdy pakiet aż do konkretnej instrukcji Dockerfile, która go wprowadziła.
Podoba mi się również to, że może generować zablokowany plik Dockerfile, przypinając bazowy system operacyjny i pakiety, aby zapewnić powtarzalność kompilacji. Ponieważ natywnie obsługuje formaty wyjściowe SPDX tag-value, SPDX JSON i CycloneDX JSON, generowane przez niego SBOM-y można od razu wykorzystywać w procesach zgodności bez konieczności konwersji.
Najważniejsze funkcje Tern
- Analiza Dockerfile do SBOM: Zbuduj i przeanalizuj obraz bezpośrednio na podstawie pliku Dockerfile, a następnie go usuń, dzięki czemu Tern sprawdza się w procesach budowania kontenerów i wydawania oprogramowania, zanim obraz zostanie kiedykolwiek wdrożony.
- Rozszerzenie Scancode: Uruchom Tern z Scancode, aby uzyskać dane o licencjach i prawach autorskich na poziomie plików, których menedżery pakietów nie udostępniają, w tym wykrywanie licencji w kodzie źródłowym i plikach binarnych.
- Rozszerzenie cve-bin-tool: Rozszerz analizę Tern za pomocą cve-bin-tool, aby skanować warstwy kontenerów pod kątem znanych podatnych komponentów, takich jak OpenSSL i libxml2.
- Obsługa formatu obrazów OCI: Tern został zaprojektowany z myślą o obsłudze obrazów kontenerów zgodnych ze standardem OCI, a nie tylko obrazów w formacie Docker, dzięki czemu pozostaje zgodny z nowoczesnymi standardami kontenerów.
Integracje Tern
Tern oferuje natywną integrację z GitHub Actions i Kubernetes. Dostępne jest również API do tworzenia niestandardowych integracji.
Pros and Cons
Pros:
- Mapuje pakiety na konkretne warstwy obrazu
- Wyodrębnia metadane dotyczące wersji, licencji i źródła
- Wsparcie Linux Foundation
Cons:
- Wykrywa tylko pakiety systemu operacyjnego, pomijając zależności na poziomie języka
- Wolniejsza analiza niż w alternatywach takich jak Syft
Learn more about Tern: Najlepszy do zaawansowanej przejrzystości łańcucha dostaw
- Dostępny bezpłatny plan
- Ceny ustalane na żądanie

CycloneDX porządkuje SBOM dla oprogramowania, AI, kryptografii, sprzętu, SaaS i kontenerów. CycloneDX jest otwartym standardem SBOM i ekosystemem wspieranym przez OWASP, który obsługuje tworzenie, zarządzanie i analizowanie wykazów materiałów w zakresie oprogramowania, modeli AI/ML, kryptografii, sprzętu, SaaS i obciążeń kontenerowych.
Dla kogo CycloneDX jest najlepszym wyborem?
CycloneDX dobrze sprawdzi się w przypadku inżynierów bezpieczeństwa i zespołów DevSecOps w organizacjach, które muszą spełniać wymagania zgodności, takie jak NTIA, EO 14028 lub NIS2.
Dlaczego wybrałem CycloneDX
Uwzględniłem CycloneDX wśród najlepszych wyborów, ponieważ żaden inny otwarty standard SBOM nie dorównuje mu zakresem przejrzystości łańcucha dostaw. Podczas gdy większość narzędzi generuje prostą listę komponentów oprogramowania, CycloneDX obsługuje typy BOM dla oprogramowania, sprzętu, modeli AI/ML, usług SaaS, kryptografii i produkcji, a wszystko to w ramach tej samej specyfikacji.
Szczególnie podoba mi się to, że obejmuje obsługę VEX i VDR, dzięki czemu można dołączyć kontekst dotyczący możliwości wykorzystania podatności bezpośrednio do SBOM, zamiast zarządzać ujawnianiem informacji o podatnościach oddzielnie.
Najważniejsze funkcje CycloneDX
- Tożsamość komponentów oparta na PURL: Przypisuje adresy URL pakietów do komponentów, zapewniając ich precyzyjną i jednoznaczną identyfikację w różnych ekosystemach pakietów.
- Obsługa schematów JSON i XML: Generuje BOM w obu formatach, dzięki czemu jest zgodny z szeroką gamą łańcuchów narzędzi i parserów.
- Reprezentacja grafu zależności: Odwzorowuje relacje między komponentami, w tym zależności zagnieżdżone i przechodnie.
- Ekosystem Tool Center: Udostępnia wyselekcjonowany katalog narzędzi społecznościowych i dostawców służących do generowania BOM CycloneDX dla różnych języków i środowisk.
Integracje CycloneDX
CycloneDX oferuje natywne integracje z Jenkins, GitHub, GitLab, Azure DevOps, Maven, Gradle, npm i Composer. Dostępne jest API do tworzenia niestandardowych integracji.
Pros and Cons
Pros:
- Skoncentrowane na bezpieczeństwie, z natywną obsługą danych o podatnościach
- Narzędzia dostosowane do języków programowania umożliwiające dogłębną analizę zależności
- Obejmuje typy SBOM, SaaSBOM, HBOM i VEX
Cons:
- Mniej szczegółowe śledzenie licencji niż w SPDX
- Narzędzia społecznościowe różnią się niezawodnością
Learn more about CycloneDX: Najlepsze do monitorowania bezpieczeństwa otwartego oprogramowania
- Dostępny bezpłatny plan i bezpłatna prezentacja
- Od 25 USD/miesiąc za programistę wnoszącego wkład

Snyk Open Source skanuje zależności OSS, zestawienia SBOM, luki w zabezpieczeniach i licencje. Snyk Open Source to narzędzie do analizy składu oprogramowania (SCA), które skanuje zależności otwartego oprogramowania pod kątem znanych luk w zabezpieczeniach, generuje zestawienia SBOM i monitoruje zgodność licencyjną w całej bazie kodu.
Dla kogo najlepiej nadaje się Snyk Open Source?
Snyk Open Source to naturalny wybór dla zespołów programistycznych w średnich i dużych przedsiębiorstwach, które korzystają z dużej ilości otwartego oprogramowania i potrzebują ciągłego monitorowania luk w zabezpieczeniach wbudowanego w potoki CI/CD.
Dlaczego wybrałem Snyk Open Source
Wybrałem Snyk Open Source jako jedno z najlepszych narzędzi ze względu na sposób, w jaki obsługuje ciągłe monitorowanie luk w zabezpieczeniach na dużą skalę. Wyróżnia go system oceny ryzyka, który analizuje luki pod kątem ponad tuzina czynników, w tym możliwości wykorzystania, dojrzałości exploitu oraz wyników EPSS/CVSS, dzięki czemu nie muszę zajmować się fałszywie dodatnimi wynikami.
Podoba mi się również funkcja automatycznych żądań scalenia dostępnych za pomocą jednego kliknięcia, które są uzupełniane o wymagane aktualizacje i poprawki. Znacząco skraca to czas usuwania problemów w przypadku dużych drzew zależności.
Najważniejsze funkcje Snyk Open Source
- Skanowanie zgodności licencyjnej: Wykrywa obowiązki wynikające z licencji otwartego oprogramowania w zależnościach, aby oznaczać naruszenia zasad, zanim przerodzą się w problemy prawne.
- Obsługa SBOM: Generuje i eksportuje zestawienia SBOM w planie dla przedsiębiorstw, zapewniając pełny wykaz komponentów otwartego oprogramowania.
- Baza danych luk w zabezpieczeniach Snyk: Obsługuje wszystkie skanowania za pomocą zastrzeżonej, stale aktualizowanej bazy danych zawierającej informacje o lukach w zabezpieczeniach otwartego oprogramowania.
- Zarządzanie zasadami bezpieczeństwa: Umożliwia definiowanie i egzekwowanie zasad obowiązujących w całej organizacji dotyczących oznaczania, ignorowania lub eskalowania luk w zabezpieczeniach w projektach.
Integracje Snyk Open Source
Snyk Open Source oferuje ponad 100 integracji z systemami kontroli wersji, narzędziami CI/CD, środowiskami IDE, rejestrami kontenerów i narzędziami do obsługi zgłoszeń, w tym z GitHub, GitLab, Bitbucket, Azure Repos, Jenkins, CircleCI, Azure Pipelines, Jira, Slack i Docker Hub. Integruje się również z ServiceNow w zakresie zarządzania zestawieniami SBOM, a do tworzenia niestandardowych integracji dostępne jest API REST.
Pros and Cons
Pros:
- Zastrzeżona baza danych luk w zabezpieczeniach wykrywa problemy przed bazą NVD
- Upraszcza wykorzystanie danych w systemach podrzędnych
- Automatycznie mapuje pełne przechodnie drzewa zależności
Cons:
- Generowanie zestawień SBOM dostępne wyłącznie w planach dla przedsiębiorstw
- Ograniczona głębokość analizy możliwości wykorzystania w językach programowania
Learn more about Snyk Open Source: 10Najlepsze rozwiązanie do ustalania priorytetów SBOM na podstawie osiągalności
Mend.io
- Dostępna bezpłatna prezentacja
- Od $250/dev/year
Visit WebsiteCustomer Rating:4.7/5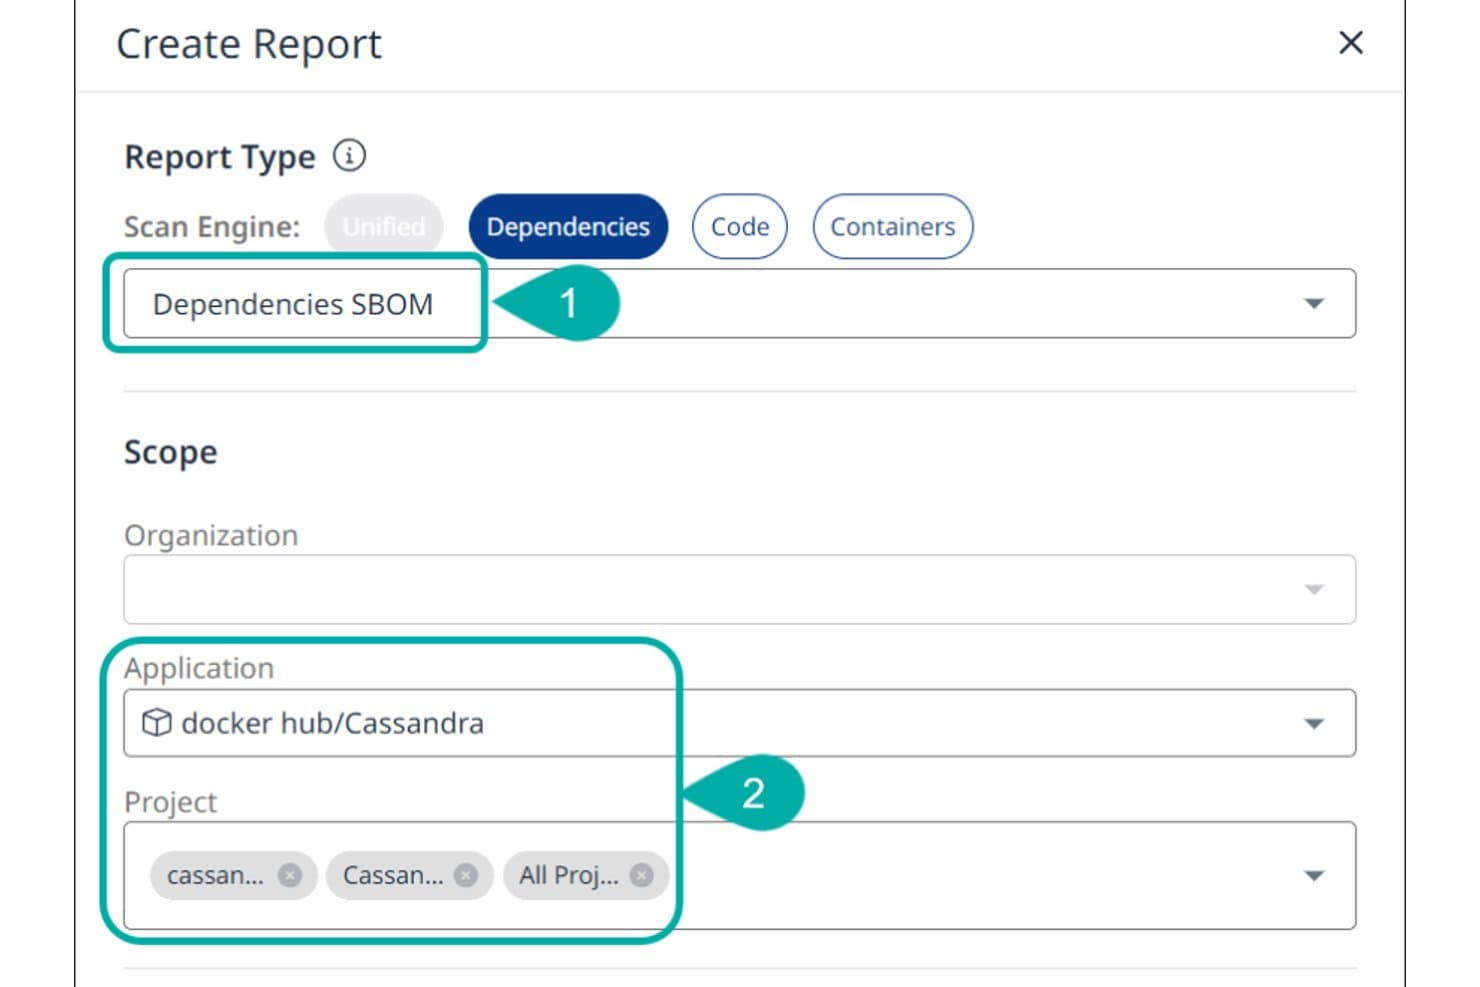
Mend.io umożliwia użytkownikom wygenerowanie raportu SBOM zależności według aplikacji i projektu. Mend to platforma bezpieczeństwa aplikacji, która ujednolica analizę statyczną bezpieczeństwa aplikacji (SAST), analizę składu oprogramowania (SCA) i skanowanie kontenerów w celu generowania, zarządzania i ciągłego aktualizowania SBOM-ów w formatach SPDX i CycloneDX w całym grafie zależności.
Dla kogo najlepiej nadaje się Mend.io?
Mend doskonale sprawdzi się w zespołach ds. bezpieczeństwa i DevSecOps, które muszą wyjść poza same liczby luk i ustalać priorytety ryzyka związanego z oprogramowaniem o otwartym kodzie źródłowym na podstawie tego, czy podatny kod jest faktycznie osiągalny w ich aplikacjach.
Dlaczego wybrałem Mend.io
Wybrałem Mend.io jako jedno z najlepszych rozwiązań, ponieważ jego analiza osiągalności wyróżnia je na tle narzędzi, które jedynie generują płaską listę CVE. Mend SCA śledzi, czy kod aplikacji faktycznie wywołuje funkcję podatnej zależności, dzięki czemu analizujesz rzeczywiste narażenie, a nie ryzyko czysto teoretyczne. Następnie mapuje te stany osiągalności bezpośrednio na właściwości VEX w eksportach CycloneDX, automatycznie oznaczając nieosiągalne wyniki jako
not_affectedz użyciemcode_not_reachable.Najważniejsze funkcje Mend.io
- Generowanie SBOM-ów dla wielu zakresów: Generuj SBOM-y zależności na poziomie organizacji, aplikacji lub projektu, z dokładnością do biblioteki lub pliku oraz opcjonalnym uwzględnieniem luk.
- Obsługa eksportu SPDX i CycloneDX: Eksportuj SBOM-y w formatach SPDX 2.2/2.3 i CycloneDX 1.4, 1.5 oraz 1.6, w formatach JSON, XML, YAML i innych, zawsze z uwzględnionymi danymi PURL.
- Egzekwowanie zasad jako kodu: Definiuj zasady dopasowujące biblioteki według grup licencji lub poziomu istotności luk i zwracaj kody wyjścia, aby przerywać kompilacje CI/CD w przypadku naruszeń.
- Skanowanie obrazów kontenerów: Skanuj obrazy kontenerów Docker i OCI za pomocą interfejsu CLI Mend oraz eksportuj SBOM-y na poziomie kontenera w formatach SPDX i CycloneDX.
Integracje Mend.io
Integracje Mend.io obejmują GitHub, GitLab, Azure DevOps, Bitbucket, Jenkins, Docker, JFrog Artifactory i Amazon ECR. Mend API 3.0 obsługuje niestandardowe integracje, a interfejs CLI obsługuje przepływy pracy CI/CD.
Pros and Cons
Pros:
- Osiągalność ustala priorytety wywoływalnych podatnych funkcji
- Osoby oceniające doceniają bezpośrednią i tranzytywną widoczność
- Raporty licencji pomagają wykrywać problemy ze zgodnością
Cons:
- Osoby oceniające zgłaszają dużą liczbę nieistotnych wyników dotyczących luk
- Początkowa konfiguracja potoku może być kłopotliwa
Learn more about Mend.io:
Inne narzędzia do generowania SBOM
Oto kilka dodatkowych narzędzi do generowania SBOM, które nie trafiły na moją listę, ale nadal warto się z nimi zapoznać:
- 11KiuwanNajlepsze rozwiązanie do szczegółowej oceny kondycji oprogramowania
- 12FOSSANajlepsze do automatycznego śledzenia zgodności licencji
- 13JFrog XrayNajlepsze do szczegółowej analizy komponentów artefaktów
- 14Checkmarx SCANajlepsze do zapewniania widoczności od kodu do chmury w potokach
- 15Amazon Inspector SBOM GeneratorNajlepsze rozwiązanie do oceniania obciążeń natywnych dla AWS
Jak oceniam narzędzia do generowania SBOM
Oceniam narzędzia SBOM na dwóch poziomach: podstawowe kryteria dotyczące formatu danych wyjściowych, rozwiązywania zależności przechodnich i dopasowania do potoku, a następnie elementy wyróżniające, takie jak obsługa VEX, szczegółowość analizy plików binarnych i ciągłe monitorowanie.
Podstawowe funkcje (wymagania dla tej listy)
Wybierając narzędzia do mojej listy, oceniam każde z nich w skali od 0 (nie oferuje danej funkcji) do 5 (doskonale radzi sobie w tym obszarze) dla każdej z wymienionych poniżej podstawowych funkcji. Następnie obliczam łączny wynik narzędzia jako wartość procentową. Każde narzędzie musi osiągnąć minimalny łączny wynik wynoszący 65%, aby mogło zostać uwzględnione.
- Obsługa standardowych formatów: Sprawdzam, czy narzędzie generuje SBOM w formatach SPDX i CycloneDX, w tym czy obsługuje wiele opcji serializacji, takich jak JSON i XML, których zwykle wymagają odbiorcy dalszego przetwarzania.
- Skanowanie zależności w wielu ekosystemach: Obsługa menedżerów pakietów, takich jak npm, Maven, PyPI, moduły Go i NuGet, ma znaczenie, ponieważ większość zespołów dostarcza oprogramowanie oparte na więcej niż jednym stosie technologicznym.
- Analiza kontenerów i plików binarnych: Oceniam, czy narzędzie potrafi skanować obrazy kontenerów, skompilowane pliki binarne i systemy plików, ponieważ artefakty produkcyjne często zawierają komponenty, których nie można wykryć wyłącznie na podstawie manifestów źródłowych.
- Integracja z potokami CI/CD: Narzędzia powinny oferować interfejs wiersza poleceń, interfejs REST API lub natywne wtyczki do systemów takich jak Jenkins, GitHub Actions czy GitLab CI, aby generowanie SBOM odbywało się automatycznie podczas procesu kompilacji.
- Rozwiązywanie zależności przechodnich: Sprawdzam, jak dokładnie narzędzie odwzorowuje zagnieżdżone zależności, a nie tylko pakiety najwyższego poziomu, ponieważ pojedyncza zależność bezpośrednia może włączać dziesiątki komponentów przechodnich.
- Wzbogacanie o informacje o podatnościach i licencjach: Każdy SBOM powinien być wzbogacony o dane CVE, identyfikatory licencji, informacje o dostawcy i skróty komponentów, aby spełniać minimalne wymagania NTIA i wspierać podejmowanie decyzji na podstawie ryzyka.
Gdy mam już listę narzędzi spełniających te kryteria, analizuję, co wyróżnia poszczególne platformy.
Elementy wyróżniające (co odróżnia dostawców)
Oto jak porównuję poszczególnych dostawców:
Wyróżniające się funkcje
Szukam obsługi VEX, ponieważ pozwala ona zespołom wskazać, które CVE rzeczywiście dotyczą dostarczonego produktu, ograniczając liczbę nieistotnych alertów podczas przeglądania SBOM przez klientów lub audytorów. Znaczenie ma również szczegółowa analiza plików binarnych; narzędzia skanujące skompilowane artefakty i oprogramowanie układowe wykrywają komponenty, które skanery analizujące wyłącznie manifesty całkowicie pomijają. Kolejnym elementem wyróżniającym jest ciągłe wykrywanie zmian w SBOM. Automatyczne porównywanie kolejnych kompilacji ujawnia nieoczekiwane dodania komponentów lub zmiany ich wersji, co pozwala wcześnie wykrywać manipulowanie łańcuchem dostaw.
Coś więcej niż funkcje
Zgodność z regulacjami jest ważnym elementem wyróżniającym. Oceniam, czy narzędzie obsługuje minimalne wymagania NTIA i może generować podpisane SBOM-y na potrzeby audytów, szczególnie w przypadku zespołów dostarczających oprogramowanie agencjom rządowym lub sektorom regulowanym, takim jak ochrona zdrowia i obronność. Duże znaczenie ma również model wdrożenia; opcje działania w środowisku odizolowanym od sieci i hostowania we własnej infrastrukturze są istotne, gdy wymagania bezpieczeństwa wykluczają usługi SaaS. Biorę także pod uwagę szerokość ekosystemu, a w szczególności to, jak dobrze narzędzie obsługuje komponenty dołączone bezpośrednio do projektu lub niezarządzane przez menedżery pakietów obok standardowych menedżerów pakietów.
Jak wybrać narzędzia do generowania SBOM
Łatwo ugrzęznąć w długich listach funkcji i złożonych strukturach cenowych. Aby pomóc Ci zachować koncentrację podczas przeprowadzania własnego procesu wyboru oprogramowania, przygotowaliśmy listę czynników, które warto wziąć pod uwagę:
| Czynnik | Na co zwrócić uwagę |
|---|---|
| CzynnikSkalowalność | Na co zwrócić uwagęCzy narzędzie obsłuży rozmiar bazy kodu, liczbę kompilacji i przyszły rozwój? Weź pod uwagę rozmiar repozytoriów przedsiębiorstwa oraz potrzeby związane z równoległym wykonywaniem kompilacji. |
| CzynnikIntegracje | Na co zwrócić uwagęCzy narzędzie natywnie łączy się z systemem CI/CD, rejestrami lub repozytoriami artefaktów? Sprawdź dostępność wtyczek dla używanego stosu programistycznego. |
| CzynnikMożliwość dostosowania | Na co zwrócić uwagęCzy formaty wyjściowe, przepływy pracy i szablony zgodności można skonfigurować zgodnie z procesami oraz wymogami branżowymi? |
| CzynnikŁatwość użycia | Na co zwrócić uwagęCzy obsługa jest intuicyjna zarówno dla inżynierów, jak i pracowników zajmujących się zgodnością? Oceń krzywą uczenia się oraz dopasowanie przepływu pracy do zróżnicowanych zespołów. |
| CzynnikWdrożenie i rozpoczęcie pracy | Na co zwrócić uwagęIle czasu zajmą konfiguracja, początkowe skanowania i szkolenie? Sprawdź dokumentację, obsługiwane modele wdrażania oraz wsparcie dostawcy przy rozpoczęciu pracy. |
| CzynnikKoszt | Na co zwrócić uwagęCzy ceny odpowiadają liczbie projektów, skanowań lub użytkowników? Ustal, czy koszty są zgodne z procesem dostarczania oprogramowania, czy też mogą niespodziewanie wzrosnąć. |
| CzynnikZabezpieczenia | Na co zwrócić uwagęJakie mechanizmy uwierzytelniania, rejestrowania audytów i ochrony prywatności są dostępne? Dokładnie sprawdź obsługę środowisk odizolowanych od sieci oraz środowisk regulowanych. |
| CzynnikWymogi zgodności | Na co zwrócić uwagęCzy narzędzie może generować raporty i poświadczenia spełniające standardy regulacyjne, takie jak NTIA, EO 14028 lub wymogi charakterystyczne dla danej branży? |
Czym są narzędzia do generowania SBOM?
Narzędzia do generowania SBOM to platformy programowe, które automatycznie tworzą odczytywalne maszynowo zestawienia materiałowe oprogramowania (SBOM), dokumentując komponenty, zależności i licencje znalezione w kodzie, kontenerach i plikach binarnych.
Narzędzia te pomagają zespołom ds. bezpieczeństwa, zgodności i inżynierii zachować widoczność w całym łańcuchu dostaw oprogramowania oraz spełniać wymogi regulacyjne poprzez śledzenie komponentów otwartego oprogramowania i komponentów firm trzecich w dostarczanych aplikacjach.
Funkcje
Przy wyborze narzędzi do generowania SBOM należy zwrócić uwagę na następujące kluczowe funkcje:
- Dane wyjściowe w standardowym formacie: Generuje SBOM-y w uznanych formatach, takich jak SPDX, CycloneDX lub SWID, aby zapewnić zgodność z systemami łańcucha dostaw i zgodności.
- Skanowanie wielu ekosystemów: Tworzy spis komponentów z szerokiego zakresu języków programowania i menedżerów pakietów, obsługując nowoczesne, wielojęzyczne potoki programistyczne.
- Analiza kontenerów i plików binarnych: Skanuje obrazy kontenerów, pliki binarne i systemy plików, aby uwzględnić wszystkie dostarczane komponenty oprogramowania — nie tylko te zadeklarowane w plikach manifestu.
- Integracja z potokami CI/CD: Automatyzuje tworzenie SBOM jako części procesów kompilacji i wydawania, ograniczając pracę ręczną i zachowując ścieżki audytu.
- Wykrywanie zależności przechodnich: Rozpoznaje i dokumentuje zagnieżdżone oraz pośrednie zależności, a nie tylko pakiety najwyższego poziomu, zapewniając kompletny i dokładny spis.
- Wzbogacanie o informacje o podatnościach i licencjach: Dodaje do każdego wykrytego komponentu szczegóły, takie jak identyfikatory CVE, typy licencji i dane dostawcy, wspierając przeglądy ryzyka i zgodności.
- Śledzenie rozbieżności i zmian: Wskazuje różnice między SBOM-ami wygenerowanymi podczas kolejnych kompilacji, pomagając zespołom wykrywać nieautoryzowane zmiany, aktualizacje lub manipulacje.
- Konfigurowalne raportowanie: Oferuje konfigurowalne szablony lub opcje eksportu, dzięki czemu użytkownicy mogą dostosować dane SBOM do różnych potrzeb związanych ze zgodnością, klientami lub organizacją wewnętrzną.
- Kontrola dostępu oparta na rolach: Obsługuje ustawienia uprawnień, dzięki czemu poufne dane łańcucha dostaw mogą być ograniczone do odpowiednich użytkowników lub zespołów.
- Możliwości eksportu i integracji: Zapewnia interfejsy API i opcje eksportu na potrzeby integracji z platformami zarządzania, ryzyka i zgodności.
Rozwiązania do generowania SBOM zazwyczaj nie obejmują sztucznej inteligencji w ramach oferowanych funkcji.
Korzyści
Wdrożenie narzędzi do generowania SBOM zapewnia zespołowi i firmie wiele korzyści. Oto kilka z nich:
- Lepsza widoczność łańcucha dostaw: Automatycznie tworzy spis wszystkich komponentów oprogramowania i zależności, dzięki czemu zawsze wiadomo, co znajduje się w bazie kodu lub dostarczanych artefaktach.
- Wsparcie zgodności z przepisami: Generuje SBOM-y w standardowych formatach, które pomagają spełniać wymagania administracji publicznej, sektora opieki zdrowotnej lub klientów korporacyjnych.
- Zmniejszone ryzyko bezpieczeństwa: Wzbogaca komponenty o dane dotyczące podatności i licencji, pomagając wykrywać ryzykowne pakiety o otwartym kodzie źródłowym, zanim trafią do środowiska produkcyjnego.
- Szybsze audyty i reagowanie: Tworzy podlegające audytowi rejestry i śledzi zmiany, wspierając reagowanie na incydenty, przeglądy dostawców lub kontrole zgodności.
- Zautomatyzowane procesy DevSecOps: Integruje się z narzędziami CI/CD, aby osadzać zadania związane z bezpieczeństwem i zgodnością bezpośrednio w procesie kompilacji i wydawania.
- Usprawnione wykrywanie incydentów: Wykrywa nieautoryzowane lub nieoczekiwane zmiany między kompilacjami dzięki automatycznemu wykrywaniu rozbieżności w SBOM.
- Lepsza współpraca między zespołami: Zapewnia przejrzyste dane inwentaryzacyjne w formacie czytelnym maszynowo, do których mogą uzyskać dostęp i na podstawie których mogą działać interesariusze z obszarów inżynierii, bezpieczeństwa i zgodności.
Koszty i ceny
Wybór narzędzi do generowania SBOM wymaga zrozumienia różnych dostępnych modeli cenowych i planów. Koszty różnią się w zależności od funkcji, wielkości zespołu, dodatków i innych czynników. Poniższa tabela przedstawia najczęściej spotykane plany, ich średnie ceny oraz typowe funkcje zawarte w rozwiązaniach do generowania SBOM:
Tabela porównawcza planów narzędzi do generowania SBOM
| Typ planu | Średnia cena | Typowe funkcje |
|---|---|---|
| Typ planuPlan bezpłatny | Średnia cena$0 | Typowe funkcjeOgraniczona obsługa formatów, podstawowe skanowanie zależności, wsparcie społeczności i ograniczenia użytkowania. |
| Typ planuPlan osobisty | Średnia cena$5-$25/użytkownik/miesiąc | Typowe funkcjeEksport w wielu formatach, obsługa ekosystemów językowych, dostęp do interfejsu wiersza poleceń i wsparcie e-mailowe. |
| Typ planuPlan biznesowy | Średnia cena$25-$60/użytkownik/miesiąc | Typowe funkcjeIntegracja CI/CD, wzbogacanie o informacje o podatnościach, śledzenie zmian, dostęp do API, kontrola dostępu oparta na rolach i umowy SLA. |
| Typ planuPlan korporacyjny | Średnia cena$60-$150/użytkownik/miesiąc | Typowe funkcjeZaawansowane funkcje zgodności, wdrożenie w środowisku odizolowanym lub samodzielnie hostowanym, ścieżki audytu, dedykowane wsparcie i pomoc we wdrożeniu. |
Najczęstsze pytania dotyczące narzędzi do generowania SBOM
Oto odpowiedzi na często zadawane pytania dotyczące narzędzi do generowania SBOM:
Jak narzędzia do generowania SBOM wpisują się w potok CI/CD?
Narzędzia do generowania SBOM zazwyczaj integrują się bezpośrednio z potokiem CI/CD, dzięki czemu każda kompilacja automatycznie generuje SBOM. Pomaga to zespołom prowadzić aktualne, możliwe do audytu rejestry komponentów używanych w każdym wydaniu, znacznie poprawiając ogólny poziom bezpieczeństwa aplikacji.
Czy narzędzia do generowania SBOM są przydatne w przypadku zastrzeżonego lub starszego oprogramowania?
Tak, narzędzia do generowania SBOM mogą skanować pliki binarne i kontenery, a nie tylko kod źródłowy, aby analizować nazwy pakietów i szczegółowe informacje na ich temat. Jest to szczególnie przydatne do śledzenia komponentów w starszych aplikacjach lub produktach innych firm, które nie udostępniają plików manifestu, ponieważ umożliwia standardowemu skanerowi podatności dokładną ocenę pakietu oprogramowania.
Jakie standardy zgodności pomagają spełniać narzędzia do generowania SBOM?
Narzędzia te pomagają spełniać wymagania określone w standardach takich jak minimalne elementy NTIA, rozporządzenie wykonawcze 14028 oraz wymagania sektorowe, takie jak wymagania FDA dotyczące cyberbezpieczeństwa przed wprowadzeniem produktu na rynek lub unijny akt o cyberodporności. Ułatwiają również automatyczną wymianę danych o pakietach, dzięki czemu raporty regulacyjne można łatwo udostępniać.
Jak narzędzia do generowania SBOM identyfikują zależności przechodnie?
Większość narzędzi nie tylko rejestruje zależności najwyższego poziomu, ale także skanuje i mapuje wszystkie zależności przechodnie (pośrednie), pomagając zapewnić pełny wgląd w łańcuch dostaw oprogramowania.
Czy narzędzia do generowania SBOM mogą wykrywać zmiany między kompilacjami oprogramowania?
Tak, wiele rozwiązań oferuje wykrywanie dryfu lub zmian, porównując SBOM-y z różnych kompilacji w celu wskazania nowych, usuniętych lub zmienionych komponentów, które mogą sygnalizować ryzyko lub naruszenie łańcucha dostaw.