

Bezpłatne oprogramowanie antywirusowe to dowolna platforma zabezpieczająca oferowana przez dostawców bez opłat — w ramach bezpłatnego planu lub ograniczonego czasowo bezpłatnego okresu próbnego. Jeśli chcesz zabezpieczyć punkty końcowe, blokować złośliwe oprogramowanie i nadążać za ewoluującymi zagrożeniami — bez zwiększania wydatków — znalezienie odpowiedniego bezpłatnego rozwiązania antywirusowego będzie miało znaczenie.
W tym przewodniku omówię najlepsze bezpłatne opcje na rok 2026, wyróżniając narzędzia zapewniające skuteczne wykrywanie zagrożeń, funkcje ochrony prywatności i integrację z używanym stosem zabezpieczeń. Niezależnie od tego, czy zarządzasz firmowymi punktami końcowymi, czy po prostu potrzebujesz niezawodnej ochrony własnego urządzenia, dowiesz się dokładnie, które bezpłatne oprogramowanie antywirusowe odpowiada Twoim potrzebom i czym wyróżnia się każda opcja.
Why Trust Our Software Recommendations
6,700+
Reviews
20
Industry experts
16+
Evaluation factors
14
Years
Our team has been testing and reviewing software since 2012. As tech leaders ourselves, we know how difficult—and important—it is to choose the right software.
For this guide, we evaluated tools using hands-on testing and independent research, scoring tools using our selection criteria.
Our reviews reflect our human editorial judgment, not a sales pitch.
Expert reviewers:
- Paulo Gardini MiguelTech Director
 Tim FisherVP of AI
 Gabriel RosasTech Lead & Software Architect
 Christhian GruhnTech Lead & Platform Architect

Tabela porównawcza bezpłatnego oprogramowania antywirusowego
Ta tabela porównawcza przedstawia informacje o cenach wybranych przeze mnie najlepszych bezpłatnych programów antywirusowych.
| Tool | Best For | Trial Info | Price | ||
|---|---|---|---|---|---|
| 1 | Najlepsze narzędzie do czyszczenia i usuwania złośliwego oprogramowania na żądanie | Dostępny bezpłatny plan i bezpłatny okres próbny | Od $44.99/rok (rozliczane rocznie) | Website | |
| 2 | Najlepszy do wykrywania wspomaganego przez AI na prywatnych komputerach z systemem Windows | Dostępny bezpłatny plan | Od $19.99/rok (rozliczane rocznie) | Website | |
| 3 | Najlepszy do bezpłatnego przechwytywania zagrożeń typu zero-day za pomocą piaskownicy | Dostępny bezpłatny plan | Od $29.99/rok (rozliczane rocznie) | Website | |
| 4 | Najlepszy do usuwania zagrożeń w chmurze na punktach końcowych systemu Windows | Dostępny bezpłatny plan | Od $4.99/miesiąc | Website | |
| 5 | Najlepszy wybór do skanowania z wykorzystaniem wielu silników na urządzeniach z systemem Windows | Dostępny bezpłatny plan i bezpłatny okres próbny | Od $19.99/rok (rozliczenie roczne) | Website | |
| 6 | Najlepszy wybór dla dodatkowych narzędzi ochrony prywatności z bezpłatnym programem antywirusowym | Dostępny bezpłatny plan | Bezpłatne korzystanie | Website | |
| 7 | Najlepszy dla wyników wykrywania potwierdzonych przez niezależne laboratoria | 30-dniowy bezpłatny okres próbny | Ceny na zapytanie | Website | |
| 8 | Najlepszy do izolowania zagrożeń dnia zerowego na biznesowych punktach końcowych | Dostępny bezpłatny okres próbny i bezpłatne demo | Ceny dostępne na żądanie | Website | |
| 9 | Najlepszy do otwartoźródłowego AV w potokach Linux | Dostępny bezpłatny plan | Bezpłatny w użyciu | Website | |
| 10 | Najlepsze do skanowania na żądanie infekcji systemu Windows | 30-dniowy bezpłatny okres próbny + dostępna bezpłatna wersja demonstracyjna | Od $39.95/urządzenie (rozliczane rocznie) | Website |


Recenzje bezpłatnego oprogramowania antywirusowego
Poniżej znajdują się moje szczegółowe podsumowania bezpłatnych programów antywirusowych, które trafiły na moją krótką listę. W recenzjach szczegółowo omawiam funkcje, najlepsze zastosowania i możliwości każdego programu, aby pomóc Ci znaleźć najlepszą opcję.
 Najlepsze narzędzie do czyszczenia i usuwania złośliwego oprogramowania na żądanie
- Dostępny bezpłatny plan i bezpłatny okres próbny
- Od $44.99/rok (rozliczane rocznie)
Visit WebsiteCustomer Rating:4.7/5
Malwarebytes prezentuje informacje o poziomie ochrony wraz z narzędziami zabezpieczeń w czasie rzeczywistym. Malwarebytes jest narzędziem antywirusowym i do usuwania złośliwego oprogramowania, które oferuje skanowanie na żądanie, usuwanie zagrożeń oraz automatyczne aktualizacje sygnatur dla systemów Windows, macOS, Android i iOS, a także dodatkowe narzędzia do czyszczenia przeglądarek i adware.
Dla kogo Malwarebytes jest najlepszym wyborem?
Malwarebytes to solidny wybór dla specjalistów IT i techników, którzy potrzebują zaufanego narzędzia na żądanie do skanowania i czyszczenia pojedynczych urządzeń po podejrzeniu infekcji.
Dlaczego wybrałem Malwarebytes
Wybrałem Malwarebytes jako jedno z najlepszych narzędzi, ponieważ polegam na nim jako zaufanym narzędziu do czyszczenia na żądanie podczas usuwania ognisk złośliwego oprogramowania z pojedynczych punktów końcowych. Jego skanowanie zagrożeń i zaawansowane usuwanie zagrożeń konsekwentnie wykrywają i usuwają uporczywe zagrożenia, w tym adware i potencjalnie niechciane programy, które inne narzędzia często pomijają. Bezpłatne narzędzia Browser Guard i AdwCleaner zwiększają jego wszechstronność podczas szybkiego i ukierunkowanego usuwania infekcji.
Najważniejsze funkcje Malwarebytes
- Automatyczne aktualizacje sygnatur: Pliki definicji są aktualizowane automatycznie za każdym razem, gdy uruchamiasz narzędzie lub skanowanie.
- Ręczne skanowanie na żądanie: Możesz uruchomić skanowanie zagrożeń, skanowanie niestandardowe lub pełne skanowanie systemu, gdy tylko tego potrzebujesz.
- Kwarantanna i przywracanie: Wykryte zagrożenia są umieszczane w kwarantannie, a użytkownik może je przejrzeć, przywrócić lub dodać do białej listy.
- Przenośne narzędzie do usuwania adware: Malwarebytes AdwCleaner jest dostępny jako bezpłatne przenośne narzędzie do czyszczenia systemu Windows z adware, PUP-ów i porywaczy przeglądarek.
Integracje Malwarebytes
Malwarebytes oferuje natywne integracje z platformami przeglądarek za pośrednictwem rozszerzenia Browser Guard dla Google Chrome, Mozilla Firefox, Microsoft Edge, Safari i Telegram Browser.
Co jest bezpłatne?
Malwarebytes oferuje bezpłatną, bezterminową wersję do użytku osobistego, która zapewnia ręczne skanowanie na żądanie i usuwanie złośliwego oprogramowania. Bezpłatny plan nie obejmuje ochrony w czasie rzeczywistym ani zaplanowanych skanowań — te funkcje wymagają płatnej subskrypcji.
Pros and Cons
Pros:
- Doskonale usuwa uporczywe złośliwe oprogramowanie i adware
- Lekki skaner o niskim zużyciu zasobów
- Bezpłatne przenośne narzędzia do ręcznego czyszczenia urządzeń
Cons:
- Brak ochrony w czasie rzeczywistym i zaplanowanej ochrony
- Bezpłatna wersja jest licencjonowana wyłącznie do użytku osobistego
Learn more about Malwarebytes: Najlepszy do wykrywania wspomaganego przez AI na prywatnych komputerach z systemem Windows
- Dostępny bezpłatny plan
- Od $19.99/rok (rozliczane rocznie)
Visit WebsiteCustomer Rating:4.6/5
Panel Bitdefender Antivirus Plus pokazuje stan bezpieczeństwa i opcje szybkiego skanowania. Bitdefender Antivirus Free to przeznaczone wyłącznie dla systemu Windows oprogramowanie antywirusowe oferujące wykrywanie złośliwego oprogramowania w czasie rzeczywistym, behawioralną ochronę przed zagrożeniami, ochronę przed phishingiem, zintegrowaną kwarantannę oraz podstawową sieć VPN — wszystko z wykorzystaniem tego samego silnika wykrywania co płatne produkty konsumenckie.
Dla kogo najlepiej nadaje się Bitdefender Antivirus Plus?
Dla użytkowników indywidualnych i małych zespołów IT, które potrzebują ochrony przed złośliwym oprogramowaniem w czasie rzeczywistym na prywatnych lub ograniczonej liczbie stacji roboczych z systemem Windows, bez centralnego zarządzania.
Dlaczego wybrałem Bitdefender Antivirus Plus
Wybrałem Bitdefender Antivirus Plus, ponieważ łączy wspomagane przez AI wykrywanie złośliwego oprogramowania z monitorowaniem zachowania w czasie rzeczywistym, zapewniając silną ochronę na prywatnych komputerach z systemem Windows. Korzystam z funkcji Zaawansowana ochrona przed zagrożeniami i wbudowanego środowiska ratunkowego, gdy muszę poradzić sobie z zagrożeniami typu zero-day lub uporczywymi infekcjami bez dodatkowej konfiguracji.
Najważniejsze funkcje Bitdefender Antivirus Plus
- Środowisko ratunkowe: Uruchom ponownie komputer w specjalnym środowisku czystego rozruchu, aby usunąć rootkity i uporczywe złośliwe oprogramowanie.
- Sieć VPN 200 MB/dzień: Zabezpieczaj ruch internetowy do 200 MB dziennie za pośrednictwem zintegrowanej sieci VPN dołączonej do bezpłatnego planu.
- Ochrona sieci i przed phishingiem: Blokuj dostęp do złośliwych witryn, stron phishingowych i podejrzanych pobrań.
- Cicha praca: Minimalna liczba wyskakujących okien i skanowanie w tle zapewniają nieinwazyjne doświadczenie użytkownika.
Integracje Bitdefender Antivirus Plus
Bitdefender Antivirus Plus natywnie integruje się z Centrum zabezpieczeń systemu Windows i usługą Bitdefender Central w zakresie zarządzania urządzeniami oraz obsługuje ochronę przeglądarki za pośrednictwem rozszerzeń TrafficLight i Anti-Tracker dla przeglądarek Chrome, Firefox, Edge i Safari.
Co jest bezpłatne?
Bitdefender Antivirus Free oferuje bezpłatny, bezterminowy plan dla prywatnych komputerów z systemem Windows. Bezpłatna wersja obejmuje wykrywanie złośliwego oprogramowania w czasie rzeczywistym, ochronę behawioralną, ochronę przed phishingiem oraz sieć VPN 200 MB/dzień, ale nie zapewnia centralnego zarządzania ani zaawansowanych opcji konfiguracji.
Pros and Cons
Pros:
- Silnik wykrywania taki sam jak w płatnych produktach Bitdefender
- Tryb cichy minimalizuje liczbę wyskakujących okien i przerw
- Środowisko ratunkowe do usuwania rootkitów i przeprowadzania czystego rozruchu
Cons:
- Brak pełnego skanowania systemu w bezpłatnym planie
- Brak centralnego zarządzania i wdrażania za pomocą skryptów
Learn more about Bitdefender Antivirus Plus: Najlepszy do bezpłatnego przechwytywania zagrożeń typu zero-day za pomocą piaskownicy
- Dostępny bezpłatny plan
- Od $29.99/rok (rozliczane rocznie)
Visit WebsiteCustomer Rating:4.2/5
Comodo Cloud Antivirus oferuje wykrywanie zagrożeń w czasie rzeczywistym oraz informacje o stanie ochrony piaskownicy. Comodo Cloud Antivirus to bezpłatna platforma antywirusowa skoncentrowana na systemie Windows, która łączy skanowanie złośliwego oprogramowania w czasie rzeczywistym, oparte na chmurze sprawdzanie sygnatur, automatyczne uruchamianie w piaskownicy oraz zaawansowaną analizę behawioralną za pośrednictwem silników Viruscope i Valkyrie.
Dla kogo Comodo Cloud Antivirus jest najlepszym wyborem?
Specjaliści IT i administratorzy małych firm, którzy potrzebują bezpłatnej ochrony punktów końcowych dla pojedynczych komputerów z systemem Windows bez centralnego zarządzania.
Dlaczego wybrałem Comodo Cloud Antivirus
Wybrałem Comodo Cloud Antivirus, ponieważ wyróżnia się bezpłatnym przechwytywaniem zagrożeń typu zero-day, wykorzystując automatyczne uruchamianie w piaskownicy do izolowania nieznanych plików oraz analizę w chmurze Valkyrie w czasie rzeczywistym do wydawania werdyktów. Mój zespół może uruchamiać podejrzane pliki w środowisku wirtualnym, chroniąc systemy, a jednocześnie korzystając z funkcji wycofywania zmian behawioralnych Viruscope w celu szybkiego reagowania na pojawiające się zagrożenia.
Najważniejsze funkcje Comodo Cloud Antivirus
- Silnik behawioralny Viruscope: Monitoruje aktywność aplikacji uruchomionych w piaskownicy i może wycofywać niepożądane zmiany w systemach Windows.
- Tworzenie dysku ratunkowego: Tworzy uruchamialne narzędzie na nośniku do usuwania złośliwego oprogramowania i naprawy systemu w trybie offline.
- Wiele trybów skanowania: Oferuje skanowanie szybkie, pełne, niestandardowe i certyfikatów, zapewniając elastyczne sprawdzanie zagrożeń na żądanie.
- Tryb gry: Wycisza powiadomienia i zakłócenia podczas grania lub prezentacji bez wyłączania ochrony.
Integracje Comodo Cloud Antivirus
Comodo Cloud Antivirus oferuje natywne integracje z usługą oceny reputacji plików Comodo Cloud (Valkyrie), rozwiązaniem Comodo Internet Security Essentials do ochrony SSL/MITM, przeglądarkami Comodo Dragon i IceDragon oraz rozszerzeniem przeglądarkowym Comodo Online Security. Integruje się również z Eksploratorem Windows, umożliwiając skanowanie i uruchamianie w piaskownicy za pomocą menu kontekstowego.
Co jest bezpłatne?
Comodo Cloud Antivirus oferuje bezterminowy bezpłatny plan z podstawowymi funkcjami ochrony, w tym skanowaniem w czasie rzeczywistym, analizą w chmurze i automatycznym uruchamianiem w piaskownicy. Bezpłatna wersja jest ograniczona do pojedynczych urządzeń z systemem Windows i nie obejmuje centralnego zarządzania ani zaawansowanych elementów sterowania dla administratorów.
Pros and Cons
Pros:
- Bezpłatny bezterminowo, z dozwolonym wykorzystaniem biznesowym
- Automatyczna piaskownica domyślnie izoluje nieznane pliki
- Dysk ratunkowy umożliwia czyszczenie złośliwego oprogramowania w trybie offline
Cons:
- Brak centralnego zarządzania dla zespołów IT
- Słabe wyniki testów ochrony przed phishingiem i oprogramowaniem ransomware
Learn more about Comodo Cloud Antivirus: Najlepszy do usuwania zagrożeń w chmurze na punktach końcowych systemu Windows
- Dostępny bezpłatny plan
- Od $4.99/miesiąc

Panda Dome wykrywa pliki zaszyfrowane przez oprogramowanie ransomware, jednocześnie wyświetlając stan ochrony komputera. Panda Dome to bezpłatne oprogramowanie antywirusowe oferujące oparte na chmurze ochronę przed złośliwym oprogramowaniem w czasie rzeczywistym, skanowanie zaplanowane, szczepienie USB oraz uruchamiane z nośnika narzędzie ratunkowe dla urządzeń z systemem Windows i Android.
Dla kogo Panda Dome jest najlepszym wyborem?
Dla indywidualnych użytkowników systemów Windows lub Android, którzy potrzebują bezpłatnej ochrony przed złośliwym oprogramowaniem w czasie rzeczywistym, z opcją skanowania na żądanie i użycia ratunkowego narzędzia USB.
Dlaczego wybrałem Panda Dome
Wybrałem Panda Dome, ponieważ jego oparta na chmurze ochrona punktów końcowych systemu Windows w czasie rzeczywistym wyróżnia się, szczególnie dzięki automatycznym aktualizacjom sygnatur w chmurze i szczepieniu USB. Polegam na uruchamianym z nośnika zestawie ratunkowym w przypadku zainfekowanych maszyn, które nie uruchamiają się poprawnie, dzięki czemu Panda Dome jest wszechstronnym rozwiązaniem w scenariuszach usuwania zagrożeń w terenie.
Najważniejsze funkcje Panda Dome
- Szczepienie USB: Zapobiega automatycznemu uruchamianiu złośliwego oprogramowania z nośników wymiennych poprzez wyłączenie pliku AUTORUN.INF na urządzeniach USB.
- Monitor procesów: Wyświetla szczegółowe informacje o uruchomionych procesach i ich aktywności sieciowej dla zaawansowanych użytkowników.
- Skaner ciemnej sieci (ograniczony): Sprawdza jeden adres e-mail pod kątem ujawnienia w wyciekach danych bezpośrednio z panelu.
- Tryb multimedialny/gracza: Wycisza powiadomienia i automatycznie wstrzymuje skanowanie, gdy uruchomione są aplikacje lub gry w trybie pełnoekranowym.
Integracje Panda Dome
Panda Dome integruje się z Centrum zabezpieczeń Windows.
Co jest bezpłatne?
Panda Dome oferuje bezterminowy bezpłatny plan do użytku osobistego w systemach Windows i Android. Bezpłatny plan obejmuje ochronę przed złośliwym oprogramowaniem w czasie rzeczywistym, skanowanie zaplanowane, szczepienie USB oraz zestaw ratunkowy, ale nie obejmuje zaawansowanych funkcji, takich jak VPN, zapora sieciowa i monitorowanie ciemnej sieci dla więcej niż jednego adresu e-mail.
Pros and Cons
Pros:
- Oparte na chmurze aktualizacje wykrywania zagrożeń w czasie rzeczywistym
- Uruchamiany z nośnika ratunkowy USB do usuwania zagrożeń w trybie offline
- Szczepienie USB blokuje złośliwe oprogramowanie uruchamiane automatycznie
Cons:
- Brak blokowania stron internetowych i phishingowych
- Bezpłatna wersja obsługuje tylko systemy Windows i Android
Learn more about Panda Dome: Najlepszy wybór do skanowania z wykorzystaniem wielu silników na urządzeniach z systemem Windows
- Dostępny bezpłatny plan i bezpłatny okres próbny
- Od $19.99/rok (rozliczenie roczne)

360 Total Security skanuje elementy uruchamiane przy starcie systemu oraz krytyczne pliki w poszukiwaniu zagrożeń. 360 Total Security to bezpłatny pakiet oprogramowania antywirusowego dla systemu Windows, który łączy skanowanie z wykorzystaniem wielu silników, ochronę w czasie rzeczywistym, zabezpieczenie przed ransomware, bezpieczeństwo sieci oraz narzędzia do optymalizacji systemu na jednej platformie.
Dla kogo 360 Total Security jest najlepszym wyborem?
Dla osób zarządzających prywatnymi lub starszymi komputerami z systemem Windows, które chcą korzystać z bezpłatnej ochrony antywirusowej opartej na wielu silnikach oraz praktycznych narzędzi do samodzielnego usuwania zagrożeń.
Dlaczego wybrałem 360 Total Security
Wybrałem 360 Total Security, ponieważ podoba mi się jego wyjątkowy stos silników skanujących, który integruje kilka własnych oraz opcjonalnych silników innych firm, aby zwiększyć wykrywalność złośliwego oprogramowania w systemie Windows. Doceniam również obecność dedykowanych narzędzi do odzyskiwania danych po ataku ransomware oraz uruchamiania aplikacji w piaskownicy — funkcji pomocnych przy dokładnym usuwaniu zagrożeń lub pracy ze starszymi systemami.
Najważniejsze funkcje 360 Total Security
- Środowisko piaskownicy: Uruchamiaj nieznane lub niezaufane aplikacje w odizolowanej przestrzeni, aby zapobiec rozprzestrzenianiu się infekcji w systemie.
- Narzędzie Patch Up: Skanuj system Windows i popularne aplikacje innych firm pod kątem brakujących poprawek zabezpieczeń oraz otrzymuj rekomendacje aktualizacji z poziomu panelu antywirusa.
- Ochrona dokumentów: Monitoruj ważne dokumenty modyfikowane w systemie i automatycznie twórz ich kopie zapasowe, zachowując je w celu łatwego odzyskania plików w przypadku ich naruszenia.
- Obsługa rozszerzeń przeglądarek: Integruj program z przeglądarkami Chrome, Firefox, Edge i innymi, aby podczas przeglądania blokować złośliwe adresy URL oraz próby phishingu.
Integracje 360 Total Security
360 Total Security oferuje natywne integracje z Centrum zabezpieczeń systemu Windows.
Co jest bezpłatne?
360 Total Security oferuje bezpłatny plan dla użytkowników systemu Windows, dostępny bezterminowo. Darmowa wersja obejmuje ochronę antywirusową opartą na wielu silnikach, wykrywanie zagrożeń w czasie rzeczywistym oraz podstawowe narzędzia do oczyszczania systemu, jednak zaawansowane funkcje, takie jak odzyskiwanie danych po ataku ransomware i automatyczne aktualizacje sterowników, są dostępne wyłącznie w płatnych planach.
Pros and Cons
Pros:
- Skanowanie z wykorzystaniem wielu silników zwiększa zakres wykrywania zagrożeń
- Obejmuje narzędzia do odzyskiwania i odszyfrowywania danych po ataku ransomware
- Piaskownica do bezpiecznego uruchamiania niezaufanych aplikacji
Cons:
- Bezpłatne korzystanie jest ograniczone do środowisk niekomercyjnych
- W aplikacji wyświetlają się reklamy i oferty dodatkowe
Learn more about 360 Total Security: Najlepszy wybór dla dodatkowych narzędzi ochrony prywatności z bezpłatnym programem antywirusowym
- Dostępny bezpłatny plan
- Bezpłatne korzystanie

Avira Free Security porządkuje najważniejsze funkcje ochrony, takie jak program antywirusowy, zapora sieciowa i bezpieczne zakupy. Avira Free Security to bezpłatny pakiet oprogramowania antywirusowego dla systemów Windows, macOS, Android i iOS, który łączy wykrywanie złośliwego oprogramowania w czasie rzeczywistym, skanowanie na żądanie, narzędzia kwarantanny oraz dodatkowe funkcje ochrony prywatności, takie jak VPN, menedżer haseł i bezpieczna przeglądarka.
Dla kogo Avira Free Security jest najlepszym wyborem?
Indywidualni administratorzy IT lub użytkownicy małych firm, którzy chcą korzystać z silnej ochrony antywirusowej i dodatkowych narzędzi ochrony prywatności na urządzeniach osobistych bez stałych opłat ani rejestracji.
Dlaczego wybrałem Avira Free Security
Wybrałem Avira Free Security, ponieważ oferuje więcej niż tylko ochronę antywirusową, zapewniając bezpłatnie VPN, menedżer haseł i narzędzia ochrony prywatności. Z mojego doświadczenia wynika, że silnik Protection Cloud zapewnia szybkie i niezawodne wykrywanie złośliwego oprogramowania, a rozszerzenie Browser Safety blokuje zagrożenia phishingowe w czasie rzeczywistym. Podoba mi się również dołączona bezpieczna przeglądarka i niszczarka plików, które zapewniają dodatkową ochronę prywatności.
Najważniejsze funkcje Avira Free Security
- Inteligentne skanowanie: Uruchom kompleksowe skanowanie, które jednym kliknięciem sprawdza obecność złośliwego oprogramowania, zagrożeń dla prywatności, nieaktualnego oprogramowania i luk w zabezpieczeniach sieci.
- Menedżer kwarantanny: Wyświetlaj i zarządzaj odizolowanymi podejrzanymi plikami, korzystając z opcji ich przywracania lub usuwania bezpośrednio ze zintegrowanego panelu.
- Skaner luk w zabezpieczeniach sieci: Sprawdzaj routery i połączenia Wi-Fi pod kątem problemów z bezpieczeństwem lub słabych ustawień podczas zaplanowanych albo ręcznych skanowań.
- Oczyszczanie niepotrzebnych plików: Wykrywaj i usuwaj zbędne pliki, aby odzyskać miejsce na dysku i poprawić wydajność urządzenia.
Integracje Avira Free Security
Avira Free Security oferuje natywne integracje z przeglądarkami Chrome, Edge, Firefox i Opera za pośrednictwem rozszerzeń Browser Safety i Password Manager. Integruje się również z Zaporą systemu Windows i ustawieniami prywatności oraz łączy się z usługą Avira Protection Cloud w celu analizy zagrożeń opartej na sztucznej inteligencji.
Co jest bezpłatne?
Avira Free Security to bezpłatny, bezterminowy pakiet antywirusowy i ochrony prywatności do użytku osobistego. Otrzymasz ochronę przed złośliwym oprogramowaniem, VPN z limitem danych, menedżer haseł oraz narzędzia bezpieczeństwa przeglądarki bez ograniczeń czasowych, jednak niektóre zaawansowane funkcje i większy limit danych VPN wymagają płatnego uaktualnienia.
Pros and Cons
Pros:
- Zawiera VPN, menedżer haseł i bezpieczną przeglądarkę
- Oparty na sztucznej inteligencji silnik wykrywania złośliwego oprogramowania w czasie rzeczywistym
- Nie wymaga konta ani rejestracji
Cons:
- Umowa licencyjna użytkownika końcowego ogranicza zastosowania komercyjne i wdrożenia flotowe
- Ochrona sieci wymaga zainstalowania rozszerzenia przeglądarki
Learn more about Avira Free Security: Najlepszy dla wyników wykrywania potwierdzonych przez niezależne laboratoria
- 30-dniowy bezpłatny okres próbny
- Ceny na zapytanie

Kaspersky Standard oferuje informacje o stanie ochrony w czasie rzeczywistym oraz opcje szybkiego skanowania. Kaspersky Standard to podstawowe rozwiązanie antywirusowe dla użytkowników indywidualnych, które zapewnia ochronę przed złośliwym oprogramowaniem w czasie rzeczywistym, skanowanie na żądanie, poddawanie zagrożeń kwarantannie oraz obsługę wielu platform podczas 30-dniowego bezpłatnego okresu próbnego.
Dla kogo Kaspersky Standard jest najlepszy?
Dla użytkowników indywidualnych spoza USA, którzy chcą krótkoterminowego dostępu do podstawowego rozwiązania antywirusowego o wysokiej skuteczności wykrywania potwierdzonej testami laboratoryjnymi.
Dlaczego wybrałem Kaspersky Standard
Wybrałem Kaspersky Standard, ponieważ jego wskaźniki wykrywania są potwierdzone testami niezależnych laboratoriów, co daje mi pewność co do ochrony przed złośliwym oprogramowaniem, ransomware i phishingiem. Podczas 30-dniowego bezpłatnego okresu próbnego otrzymuję pełną ochronę w czasie rzeczywistym, obsługę wielu platform oraz praktyczne dodatki, takie jak ochrona przed oszustwami i usuwanie istniejących wirusów.
Najważniejsze funkcje Kaspersky Standard
- Narzędzia do optymalizacji wydajności: Obejmują czyszczenie dysku, zarządzanie aplikacjami oraz dedykowany tryb Nie przeszkadzać.
- Kontrola kamery internetowej i mikrofonu: Monitoruje i ostrzega użytkowników, gdy aplikacje próbują uzyskać dostęp do kamer lub mikrofonów komputera.
- Obsługa wielu platform: Oferuje klientów do pobrania dla systemów Windows, macOS, Android, iOS oraz wybranych dystrybucji Linuksa.
- Skanowanie ręczne i zaplanowane: Umożliwia przeprowadzanie pełnych, szybkich, niestandardowych i zaplanowanych skanowań plików, folderów oraz dysków.
Integracje Kaspersky Standard
Integracje natywne nie są publicznie wymienione.
Co jest bezpłatne?
Kaspersky Standard oferuje 30-dniowy bezpłatny okres próbny, który zapewnia pełny dostęp do wszystkich funkcji. Po zakończeniu okresu próbnego należy kupić licencję, aby nadal korzystać z oprogramowania — nie ma planu bezterminowo bezpłatnego.
Pros and Cons
Pros:
- Przoduje w testach wykrywania przeprowadzanych przez niezależne laboratoria
- Oferuje opcje skanowania w czasie rzeczywistym i skanowania zaplanowanego
- Silna ochrona przed ransomware i phishingiem
Cons:
- Brak planu bezterminowo bezpłatnego
- Pobieranie i aktualizacje w USA są obecnie zablokowane
Learn more about Kaspersky Standard: Najlepszy do izolowania zagrożeń dnia zerowego na biznesowych punktach końcowych
- Dostępny bezpłatny okres próbny i bezpłatne demo
- Ceny dostępne na żądanie
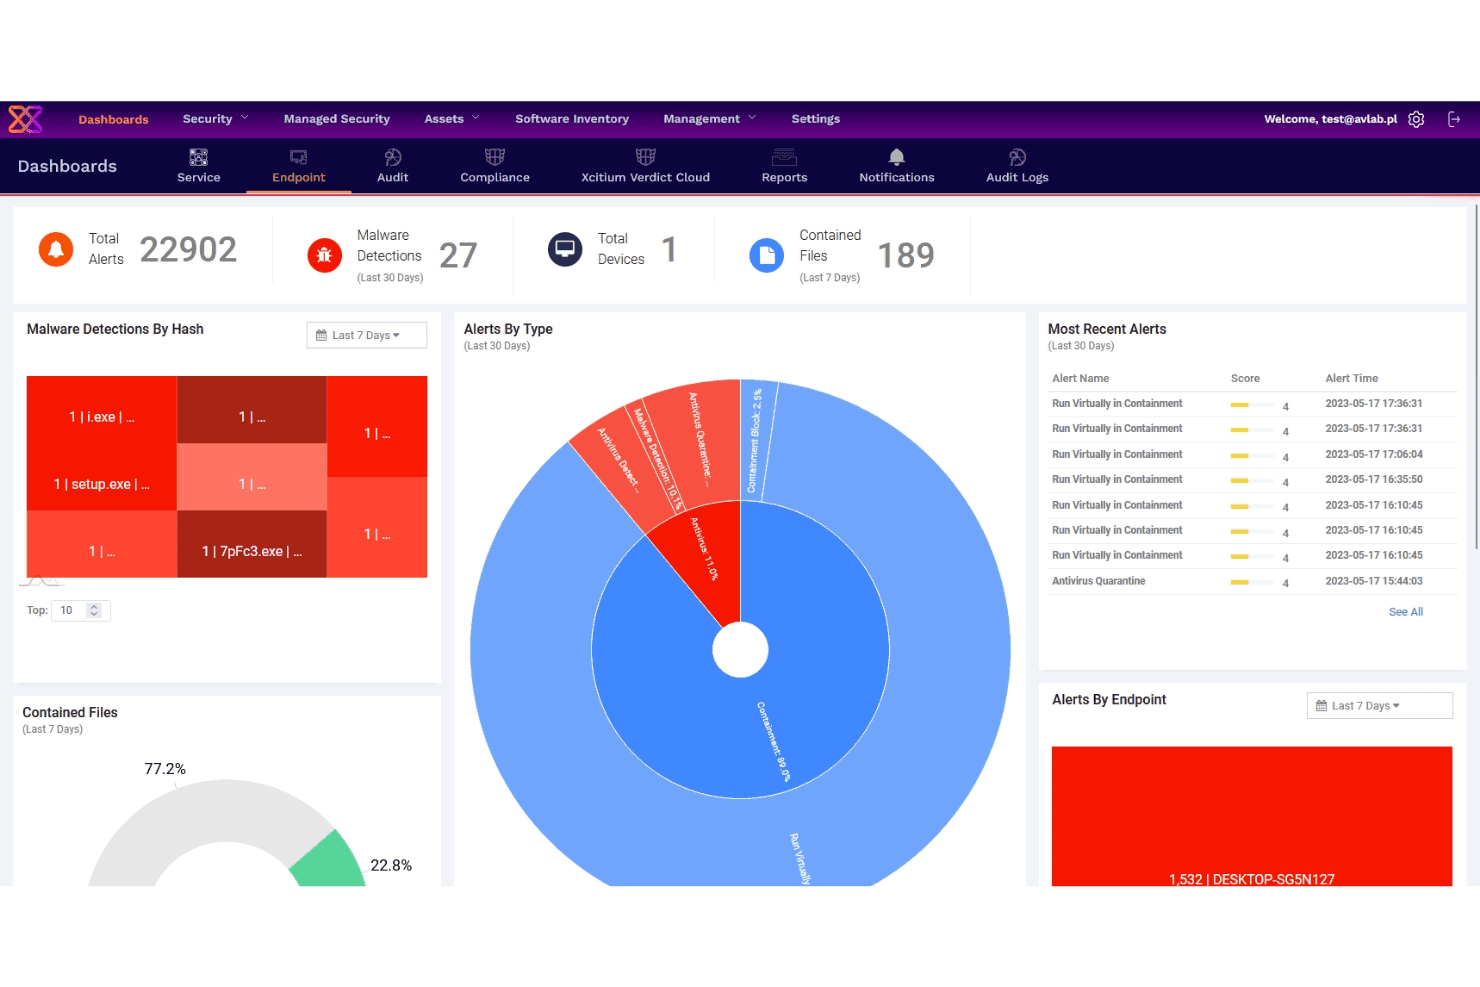
Panel Xcitium zapewnia użytkownikom widok zagrożeń i alertów w czasie rzeczywistym. Xcitium OpenEDR to platforma o otwartym kodzie źródłowym do wykrywania zagrożeń na punktach końcowych i reagowania na nie, oferująca program antywirusowy nowej generacji, izolowanie zagrożeń dnia zerowego, procedury EDR oraz obsługę wielu platform: punktów końcowych z systemami Windows, macOS i Linux.
Dla kogo najlepiej nadaje się Xcitium?
Xcitium to dobry wybór dla zespołów IT i bezpieczeństwa w małych firmach lub u dostawców usług zarządzanych (MSP), którzy potrzebują otwartoźródłowego EDR z licencją komercyjną dla maksymalnie 50 punktów końcowych.
Dlaczego wybrałem Xcitium
Wybrałem Xcitium, ponieważ jego opatentowana technologia izolowania ZeroDwell odseparowuje nieznane pliki w zwirtualizowanym środowisku, blokując zagrożenia dnia zerowego, zanim będą mogły zadziałać. Korzystam z telemetrii oraz oprogramowania o otwartym kodzie źródłowym, a także z obsługi wielu platform, aby monitorować punkty końcowe z systemami Linux i Windows jednocześnie, co rzadko można znaleźć bezpłatnie w zastosowaniach biznesowych.
Najważniejsze funkcje Xcitium
- Korelacja MITRE ATT&CK: Mapuje wykryte zagrożenia na techniki MITRE ATT&CK, umożliwiając szczegółową analizę incydentów.
- Integracja z RMM (zdalnym monitorowaniem i zarządzaniem): Umożliwia kontrolowanie i monitorowanie punktów końcowych z poziomu ujednoliconej konsoli opartej na chmurze.
- Automatyczna izolacja hosta: Natychmiast odłącza zaatakowane punkty końcowe od sieci, aby powstrzymać aktywne zagrożenia.
- Ochrona udziałów sieciowych: Blokuje ransomware i złośliwe oprogramowanie przed szyfrowaniem lub modyfikowaniem dysków mapowanych w sieci.
Integracje Xcitium
Integracje natywne nie są publicznie wyszczególnione. Dostępne jest API do tworzenia niestandardowych integracji.
Co jest bezpłatne?
Xcitium oferuje bezpłatny okres próbny zapewniający pełny dostęp do wszystkich funkcji. Po zakończeniu okresu próbnego trzeba kupić licencję, aby nadal korzystać z oprogramowania — nie ma bezpłatnego planu bezterminowego.
Pros and Cons
Pros:
- Opatentowane izolowanie zagrożeń dnia zerowego w bezpłatnym planie
- Kod otwartego źródła zapewniający pełną przejrzystość
- Dozwolone zastosowanie komercyjne dla maksymalnie 50 punktów końcowych
Cons:
- Brak opcji szybkiego lub zaplanowanego skanowania
- Brak nośnika ratunkowego i dodatkowych funkcji ochrony prywatności
Learn more about Xcitium: Najlepszy do otwartoźródłowego AV w potokach Linux
- Dostępny bezpłatny plan
- Bezpłatny w użyciu
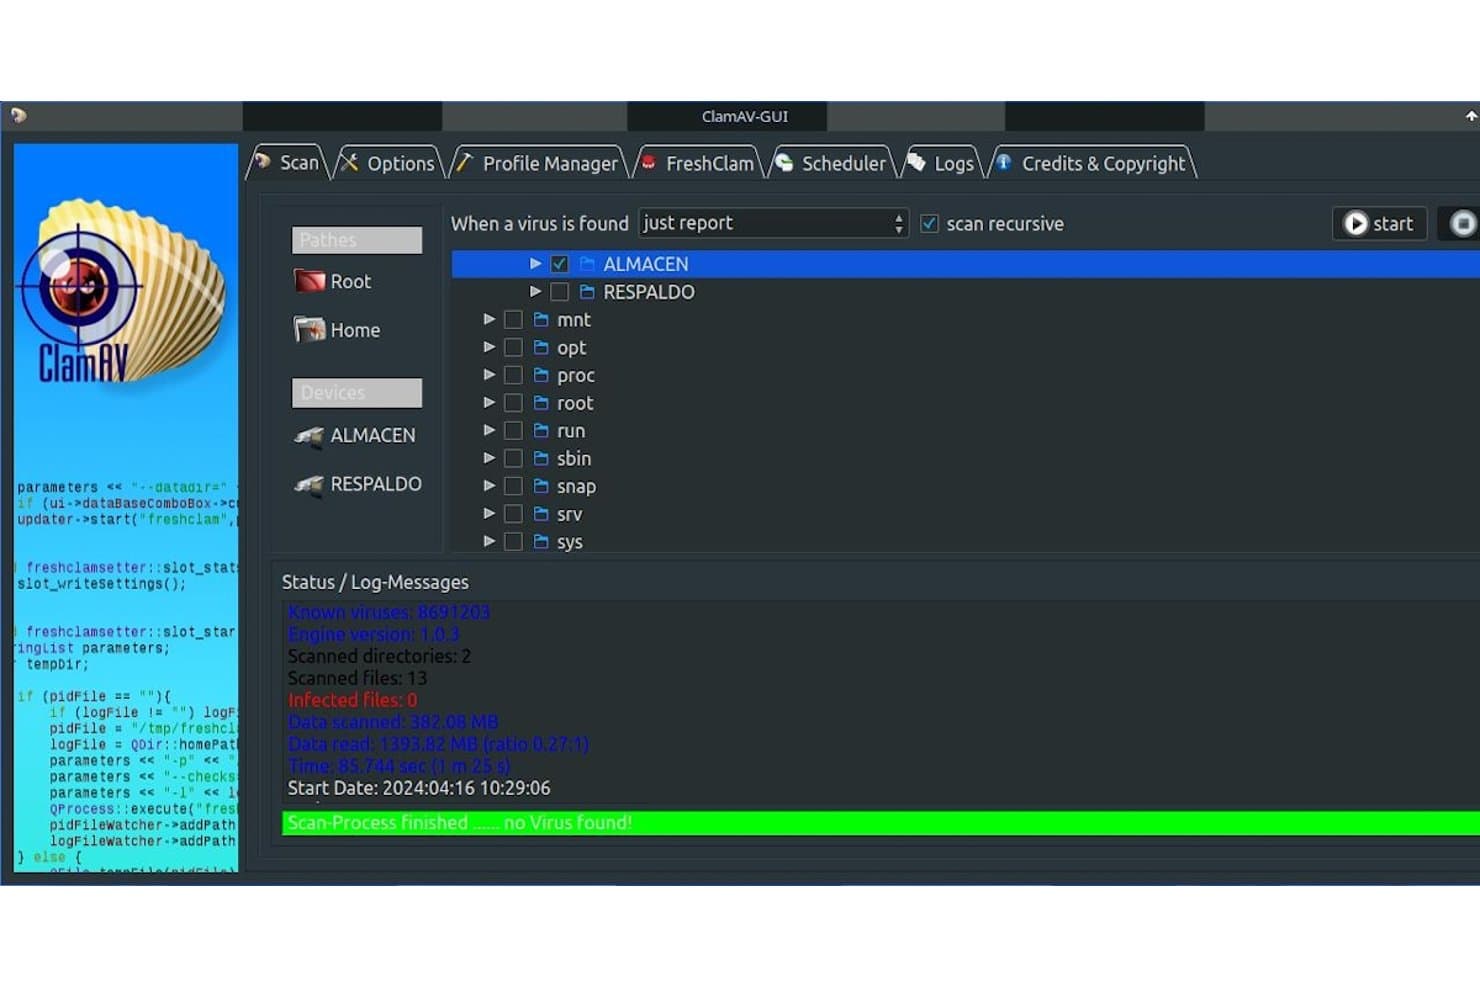
ClamAV wyświetla wyniki skanowania, w których nie znaleziono zainfekowanych plików. ClamAV to otwartoźródłowy silnik antywirusowy dla systemów Linux, Windows i macOS, który zapewnia skanowanie plików na żądanie, rozpakowywanie archiwów, aktualizacje sygnatur oraz integrację z serwerami pocztowymi i potokami CI/CD.
Dla kogo ClamAV jest najlepszy?
ClamAV jest idealny dla administratorów systemów Linux i zespołów DevOps, które potrzebują otwartoźródłowego, skryptowalnego skanowania w poszukiwaniu złośliwego oprogramowania na serwerach pocztowych, w potokach CI lub niestandardowych procesach bezpieczeństwa.
Dlaczego wybrałem ClamAV
Wybrałem ClamAV, ponieważ jest domyślnym otwartoźródłowym silnikiem antywirusowym dla serwerów pocztowych Linux i środowisk CI. Używam jego demona clamd w potokach, aby automatyzować skanowanie plików, archiwów i załączników pocztowych pod kątem złośliwego oprogramowania na żądanie. ClamAV zapewnia ochronę plików w czasie rzeczywistym w systemie Linux dzięki integracji z fanotify, co czyni go wyjątkowo praktycznym rozwiązaniem dla procesów bezpieczeństwa skoncentrowanych na systemie Linux.
Najważniejsze funkcje ClamAV
- Integracja z serwerami pocztowymi: ClamAV zawiera interfejs milter do bezpośredniego skanowania ruchu pocztowego na serwerach Sendmail i Postfix.
- Zaawansowana obsługa archiwów: Skanowanie zawartości szerokiej gamy skompresowanych formatów plików, w tym RAR, 7Zip, ISO i DMG, wraz z ochroną przed bombami archiwalnymi.
- Tworzenie niestandardowych sygnatur: Tworzenie i wdrażanie własnych sygnatur wykrywania za pomocą dostarczonych narzędzi, takich jak sigtool i clambc, w celu zapewnienia niestandardowego pokrycia zagrożeń.
- Obsługa aktualizacji w sieciach odizolowanych: Utrzymywanie aktualizacji sygnatur w podzielonych na segmenty sieciach za pomocą narzędzia cvdupdate do hostowania prywatnego lokalnego mirrora.
Integracje ClamAV
ClamAV oferuje natywne integracje z Sendmail, Postfix, Zimbra, Mimecast, BackupAssist i bucketAV, a także może być osadzany w procesach CI/CD za pośrednictwem swojego interfejsu API i biblioteki libclamav na potrzeby niestandardowych integracji.
Co jest bezpłatne?
ClamAV jest całkowicie bezpłatny i otwartoźródłowy, bez ograniczeń czasowych ani restrykcji dotyczących użytkowania. Możesz korzystać ze wszystkich podstawowych funkcji — w tym skanowania, aktualizacji sygnatur i integracji — bez opłat licencyjnych ani limitów liczby punktów końcowych.
Pros and Cons
Pros:
- W pełni otwartoźródłowy i bezpłatny na zawsze
- Idealny dla serwerów i potoków Linux
- Obsługa niestandardowych sygnatur wspiera zaawansowane wyszukiwanie zagrożeń
Cons:
- Brak ochrony w czasie rzeczywistym w systemach Windows i Mac
- Wskaźniki wykrywania są niższe niż u głównych konkurentów
Learn more about ClamAV: Najlepsze do skanowania na żądanie infekcji systemu Windows
- 30-dniowy bezpłatny okres próbny + dostępna bezpłatna wersja demonstracyjna
- Od $39.95/urządzenie (rozliczane rocznie)
 Learn more about Trend Micro:
Inne bezpłatne programy antywirusowe
Oto kilka dodatkowych bezpłatnych programów antywirusowych, które nie trafiły na moją krótką listę, ale nadal warto je sprawdzić:
Jak oceniam darmowe programy antywirusowe
Najpierw określam co uznaję za darmowe. Kwalifikujące się narzędzie antywirusowe musi oferować bezpłatny plan bezterminowy — a nie wersję próbną — ponieważ ochrona punktów końcowych działa nieprzerwanie, a 30-dniowy okres po prostu pozostawia urządzenia bez ochrony. Następnie dzielę ocenę na podstawowe funkcje, które każde narzędzie musi spełniać, oraz czynniki wyróżniające, które odróżniają naprawdę użyteczne rozwiązanie od takiego, które oferuje jedynie minimalną ochronę.
Podstawowe funkcje (wymagania dla tej listy)
Oprócz wymagań dotyczących bezpłatnej oferty korzystam również z systemu punktacji, aby wybrać narzędzia do mojej listy. Oto jak to działa:
Podczas wyboru narzędzi do mojej listy oceniam każde z nich w skali od 0 (nie oferuje danej funkcji) do 5 (wyróżnia się w tym obszarze) dla każdej z wymienionych poniżej podstawowych funkcji. Następnie przeliczam łączny wynik narzędzia na wartość procentową, przyjmując 75% jako punkt odniesienia pomagający ocenić jego ogólne dopasowanie do listy.
- Ochrona przed złośliwym oprogramowaniem w czasie rzeczywistym: Sprawdzam, czy darmowa wersja aktywnie blokuje zagrożenia podczas ich uruchamiania, a nie tylko je sygnalizuje. Narzędzia takie jak Avast One i Bitdefender łączą wykrywanie behawioralne i oparte na chmurze z sygnaturami, co ma znaczenie podczas ochrony punktów końcowych przed atakami bezplikowymi.
- Skanowanie na żądanie: Szukam elastycznych opcji skanowania wykraczających poza podstawowe pełne skanowanie systemu. Skanowanie niestandardowych folderów, szybkie skanowanie i harmonogramy pozwalają skupić się na określonych dyskach lub katalogach — co jest przydatne, gdy trzeba sprawdzić pamięć USB właśnie podłączoną przez użytkownika albo przeskanować folder pobierania po godzinach pracy.
- Usuwanie zagrożeń i kwarantanna: Każde narzędzie powinno izolować i usuwać wykryte zagrożenia bez konieczności korzystania z osobnego narzędzia do czyszczenia. Oceniam funkcje zarządzania kwarantanną, takie jak przywracanie, umieszczanie na białej liście i ręczna weryfikacja, aby zespół mógł zbadać fałszywe alarmy przed usunięciem czegokolwiek.
- Automatyczne aktualizacje sygnatur: Nieaktualne definicje pozostawiają luki, dlatego szukam częstych, automatycznych aktualizacji w bezpłatnej wersji. Niektórzy dostawcy publikują aktualizacje kilka razy dziennie, podczas gdy inni korzystają z opartej na chmurze, przesyłanej strumieniowo analizy zagrożeń — oba podejścia sprawdzają się, o ile nadążają za nowymi wariantami zagrożeń.
- Ochrona przed ransomware i zagrożeniami internetowymi: Oceniam, czy bezpłatny plan obejmuje zarówno monitorowanie zachowania ransomware, jak i blokowanie adresów URL lub prób wyłudzenia informacji. Wchodzą tu w grę funkcje ochrony folderów i skanowania pobieranych plików, szczególnie jeśli użytkownicy regularnie odwiedzają zewnętrzne strony internetowe lub otwierają załączniki wiadomości e-mail.
- Obsługa systemów operacyjnych na różnych platformach: Sprawdzam, które systemy operacyjne faktycznie obsługuje każdy bezpłatny klient. Niektóre narzędzia, takie jak ClamAV, koncentrują się na systemie Linux, podczas gdy inne, takie jak AVG i Avira, obsługują systemy Windows i macOS za pomocą dedykowanych klientów desktopowych — to środowisko użytkownika decyduje, które połączenie ma największe znaczenie.
Po utworzeniu listy narzędzi spełniających kryteria analizuję, co wyróżnia każdą platformę.
Czynniki wyróżniające (co odróżnia dostawców)
Oto jak porównuję różnych dostawców:
Wyróżniające się funkcje
Szukam niezależnych potwierdzeń jakości w testach laboratoriów AV-TEST, AV-Comparatives i SE Labs. Te niezależne wyniki pokazują dokładność wykrywania i odsetek fałszywych alarmów, zanim wdrożysz rozwiązanie na produkcyjnych punktach końcowych. Kolejnym czynnikiem wyróżniającym są uruchamialne nośniki ratunkowe — narzędzia takie jak Avast pozwalają utworzyć ratunkową pamięć USB do czyszczenia rootkitów i trwałego złośliwego oprogramowania poza systemem Windows, co ma znaczenie, gdy komputer nie uruchamia się prawidłowo. Sprawdzam również dodatkowe funkcje ochrony prywatności, takie jak menedżery haseł lub ograniczone sieci VPN, ponieważ konsolidacja podstawowych narzędzi ochrony prywatności u jednego dostawcy pozwala małym zespołom IT uniknąć zarządzania wieloma bezpłatnymi narzędziami.
Nie tylko funkcje
Dokładnie sprawdzam warunki licencyjne — większość darmowych programów antywirusowych ogranicza korzystanie z nich do urządzeń osobistych, dlatego wdrożenie Avast Free lub Bitdefender Free na komputerach pracowników może naruszać umowę EULA. Oceniam również praktyki dotyczące prywatności i przetwarzania danych, w tym to, jakie dane telemetryczne są wysyłane do chmur dostawców oraz czy dostępne są opcje rezygnacji, ponieważ niektórzy dostawcy spotkali się z krytyką dotyczącą udostępniania danych. W przypadku zespołów bez dedykowanego centrum operacji bezpieczeństwa silne fora społecznościowe i dokumentacja dostawców takich jak Malwarebytes i Bitdefender bezpośrednio wpływają na szybkość samodzielnego rozwiązywania problemów z fałszywymi alarmami lub trudnymi do wykrycia zagrożeniami.
Jak wybrać bezpłatne oprogramowanie antywirusowe
Jak spośród dziesiątek bezpłatnych programów antywirusowych wybrać ten, który najlepiej odpowiada Twojej sytuacji w zakresie bezpieczeństwa i potrzebom technicznym?
| Jeśli Twoim priorytetem jest… | Poszukaj… |
|---|---|
| Jeśli Twoim priorytetem jest…Obsługa punktów końcowych w różnych systemach operacyjnych | Poszukaj…Obsługi wielu systemów operacyjnych (Windows, Linux, macOS) |
| Jeśli Twoim priorytetem jest…Potwierdzenie skuteczności wykrywania złośliwego oprogramowania | Poszukaj…Najnowszych wyników niezależnych laboratoriów (AV-TEST itp.) |
| Jeśli Twoim priorytetem jest…Lekkie i nieuciążliwe działanie | Poszukaj…Niskiego zużycia zasobów systemowych potwierdzonego w dokumentacji |
| Jeśli Twoim priorytetem jest…Przejrzystość w zakresie prywatności i zgodności | Poszukaj…Publicznie dostępnej polityki prywatności i mechanizmów rezygnacji |
| Jeśli Twoim priorytetem jest…Integracja z potokami automatyzacji | Poszukaj…Funkcji API/CLI i zgodności z SIEM |
Jak zweryfikować swoją krótką listę
- Sprawdź ochronę w czasie rzeczywistym: Uruchom plik testowy EICAR i sprawdź, czy zagrożenia są wykrywane natychmiast (5 minut).
- Sprawdź mechanizmy aktualizacji: Potwierdź, że automatyczne aktualizacje definicji działają, sprawdzając dziennik aktualizacji pod kątem codziennych wpisów (w ciągu 24 godzin).
- Przetestuj kwarantannę i przywracanie: Przenieś znany plik testowy do kwarantanny, a następnie przywróć go i sprawdź, czy dzienniki audytowe punktu końcowego rejestrują obie czynności.
- Poproś o oświadczenie dotyczące wykorzystania danych: Poproś dostawcę o pisemne podsumowanie gromadzonych danych telemetrycznych i procedur rezygnacji.
- Kryterium wyboru — zastosowanie biznesowe czy osobiste: Wybierz platformy przeznaczone dla przedsiębiorstw do zarządzania dużą liczbą punktów końcowych albo oprogramowanie do użytku osobistego w przypadku instalacji na jednym urządzeniu, zgodnych z umową EULA.
Czym jest bezpłatne oprogramowanie antywirusowe?
Darmowe oprogramowanie antywirusowe to program zabezpieczający, który chroni punkty końcowe, wykrywając i blokując złośliwe oprogramowanie bez żadnych kosztów dla użytkownika. Rozwiązania te oferują ochronę w czasie rzeczywistym, skanowanie na żądanie oraz usuwanie zagrożeń osobom lub organizacjom, które potrzebują podstawowych zabezpieczeń bez płatnej subskrypcji. Darmowe oprogramowanie antywirusowe ma znaczenie, ponieważ pomaga reagować na zmieniające się zagrożenia i zachować integralność urządzeń, nawet gdy budżet jest ograniczony lub zakup płatnych rozwiązań nie jest praktyczny.
Funkcje
Przyjrzyjmy się funkcjom powszechnie spotykanym w oprogramowaniu antywirusowym oraz temu, które z nich są zwykle dostępne w planach darmowych, a które w płatnych.
Funkcje zwykle dostępne w darmowym oprogramowaniu antywirusowym
- Wykrywanie złośliwego oprogramowania w czasie rzeczywistym: Monitoruje pliki i procesy podczas ich uruchamiania, aby szybko identyfikować i blokować znane zagrożenia, chroniąc punkty końcowe przed pobieraniem plików bez interakcji użytkownika i podejrzaną aktywnością.
- Skanowanie na żądanie: Umożliwia ręczne skanowanie określonych plików, folderów lub całego systemu pod kątem złośliwego oprogramowania, pomagając sprawdzić nowe pliki do pobrania lub dyski wymienne przed ich otwarciem.
- Automatyczne aktualizacje sygnatur: Regularnie aktualizuje lokalne bazy danych złośliwego oprogramowania, aby rozpoznawać najnowsze wirusy, dzięki czemu nowe zagrożenia są wykrywane nawet wtedy, gdy urządzenie nie jest stale połączone z internetem.
- Kwarantanna zagrożeń: Automatycznie izoluje zainfekowane pliki w bezpiecznym środowisku, aby nie mogły rozprzestrzeniać się ani uszkadzać innych danych; później można przejrzeć te zagrożenia, przywrócić je lub trwale usunąć.
- Podstawowe filtrowanie stron internetowych: Blokuje dostęp do znanych złośliwych witryn powiązanych z phishingiem, dystrybucją złośliwego oprogramowania lub oszukańczymi treściami, zanim przypadkowo pobierzesz niepożądane pliki.
- Zaplanowane skanowania: Umożliwia ustawienie skanowania w regularnych odstępach, takich jak codziennie lub co tydzień, pomagając utrzymać urządzenie w bezpiecznym stanie bez ręcznej interwencji.
- Podstawowe raportowanie i powiadomienia: Zapewnia alerty w czasie rzeczywistym i podsumowania aktywności, dzięki którym wiesz o wykrytych zagrożeniach oraz działaniach podjętych przez oprogramowanie.
Funkcje zwykle dostępne w płatnym oprogramowaniu antywirusowym
- Zaawansowana ochrona przed oprogramowaniem ransomware: Wykorzystuje monitorowanie zachowania i wyspecjalizowane osłony do wykrywania, blokowania i cofania skutków ataków ransomware, zanim pliki zostaną zaszyfrowane lub uszkodzone.
- Integracja z zaporą sieciową: Dodaje inteligentne, konfigurowalne zapory sieciowe, które monitorują i filtrują przychodzący oraz wychodzący ruch sieciowy w zakresie wykraczającym poza podstawowe mechanizmy systemu operacyjnego, pomagając kontrolować ekspozycję urządzenia.
- Wielowarstwowa ochrona przed phishingiem: Wykracza poza blokowanie adresów URL dzięki aktywnemu skanowaniu wiadomości e-mail, modułom ochrony przed oszustwami i wykrywaniu kradzieży danych uwierzytelniających, zapewniając kompleksową ochronę przed taktykami phishingowymi.
- Izolowane środowisko i kontrola aplikacji: Uruchamia nieznane lub podejrzane pliki w odizolowanych środowiskach, umożliwiając bezpieczne testowanie plików wykonywalnych bez narażania punktu końcowego ani ujawniania poufnych danych.
- Usługa VPN: Zapewnia szyfrowane połączenia internetowe na potrzeby anonimowego przeglądania, chroniąc ruch urządzenia przed śledzeniem lub inwigilacją — jest to częsta funkcja dołączana do płatnych planów.
- Kontrola rodzicielska: Oferuje filtrowanie treści, planowanie czasu korzystania i narzędzia monitorowania, które pomagają zarządzać aktywnością internetową dzieci korzystających z chronionych punktów końcowych.
- Zarządzanie hasłami: Obejmuje bezpieczne narzędzia do przechowywania, generowania i automatycznego wypełniania złożonych haseł, ograniczając ryzyko związane z ponownym używaniem danych uwierzytelniających i słabymi praktykami uwierzytelniania.
- Lokalizowanie urządzeń i zdalne wymazywanie danych: Umożliwia zdalne śledzenie, blokowanie lub wymazywanie zagubionych albo skradzionych urządzeń, aby zapobiec nieautoryzowanemu dostępowi do danych.
- Wieloplatformowy pulpit zarządzania: Centralizuje kontrolę i widoczność wszystkich chronionych urządzeń, ułatwiając monitorowanie zasad bezpieczeństwa i zarządzanie nimi z jednego interfejsu, co jest szczególnie przydatne w środowiskach z wieloma urządzeniami.
Korzyści
Wdrożenie darmowego oprogramowania antywirusowego zapewnia zespołowi i firmie wiele korzyści. Oto kilka z nich:
- Oszczędność kosztów: Otrzymujesz ochronę przed złośliwym oprogramowaniem w czasie rzeczywistym i podstawowe funkcje bezpieczeństwa bez konieczności opłacania subskrypcji.
- Stałe wykrywanie zagrożeń: Bezpłatne oprogramowanie antywirusowe stale monitoruje pliki i procesy, blokując złośliwe oprogramowanie oraz podejrzaną aktywność natychmiast po ich pojawieniu się.
- Elastyczne skanowanie na żądanie: Możesz skanować określone pliki, dyski wymienne lub cały system, gdy chcesz potwierdzić bezpieczeństwo urządzenia.
- Automatyczne aktualizacje: Oprogramowanie regularnie aktualizuje sygnatury złośliwego oprogramowania w tle, dzięki czemu punkty końcowe rozpoznają i zatrzymują najnowsze zagrożenia.
- Kwarantanna i usuwanie zagrożeń: Wykryte zagrożenia są natychmiast izolowane, co umożliwia ich bezpieczne przeanalizowanie i usunięcie bez rozprzestrzeniania się w środowisku.
- Podstawowa ochrona przeglądania internetu: Otrzymujesz wbudowane filtrowanie, które blokuje dostęp do szkodliwych lub wyłudzających informacje witryn, zanim użytkownicy przypadkowo pobiorą złośliwą zawartość.
- Obsługa wielu platform: Wiele bezpłatnych narzędzi antywirusowych obsługuje systemy Windows, macOS i Linux, pomagając chronić różne punkty końcowe w środowisku.
Koszty i ceny
Rozumiem, że trafiłeś na ten artykuł w poszukiwaniu najlepszych bezpłatnych opcji oprogramowania antywirusowego. Ponieważ jednak bezpłatne plany oferują tylko ograniczone funkcje, istnieje duże prawdopodobieństwo, że w przyszłości trzeba będzie rozszerzyć swój plan.
Poniższa tabela przedstawia najpopularniejsze plany, ich średnie ceny oraz typowe funkcje dostępne w oprogramowaniu antywirusowym:
Tabela porównawcza planów oprogramowania antywirusowego
| Typ planu | Średnia cena | Typowe funkcje |
|---|---|---|
| Typ planuBezpłatny plan | Średnia cena$0 | Typowe funkcjeWykrywanie złośliwego oprogramowania w czasie rzeczywistym, skanowanie na żądanie, automatyczne aktualizacje sygnatur, podstawowa ochrona przeglądania internetu i kwarantanna zagrożeń. |
| Typ planuPlan osobisty | Średnia cena$2-$7/użytkownika/miesiąc | Typowe funkcjeWszystkie funkcje bezpłatnego planu, ochrona przed oprogramowaniem ransomware, integracja z zaporą sieciową, ochrona przed phishingiem, zaplanowane skanowania i podstawowe raportowanie. |
| Typ planuPlan biznesowy | Średnia cena$8-$20/użytkownika/miesiąc | Typowe funkcjeWszystkie funkcje planu osobistego, centralny panel zarządzania, obsługa wielu platform, zdalne wdrażanie, kontrola zasad i zaawansowane raportowanie. |
| Typ planuPlan dla przedsiębiorstw | Średnia cena$21-$35/użytkownika/miesiąc | Typowe funkcjeWszystkie funkcje planu biznesowego, dostęp do API, integracja z SIEM, priorytetowa pomoc techniczna, narzędzia zapewniające zgodność, śledzenie urządzeń i dedykowane zarządzanie kontem. |
Najczęściej zadawane pytania dotyczące bezpłatnego oprogramowania antywirusowego
Oto odpowiedzi na często zadawane pytania dotyczące bezpłatnego oprogramowania antywirusowego:
Czy można używać bezpłatnego oprogramowania antywirusowego na urządzeniach firmowych?
Nie, większość bezpłatnych narzędzi antywirusowych jest licencjonowana wyłącznie do użytku osobistego. Jeśli zainstalujesz je na urządzeniach służbowych, prawdopodobnie naruszysz umowę licencyjną użytkownika końcowego tego oprogramowania. Zawsze sprawdzaj warunki licencji i używaj wersji biznesowych lub dla przedsiębiorstw na firmowych punktach końcowych.
Jak często bezpłatne programy antywirusowe aktualizują definicje złośliwego oprogramowania?
Bezpłatne oprogramowanie antywirusowe zazwyczaj aktualizuje definicje co najmniej raz dziennie, a niektóre programy wykonują aktualizacje kilka razy dziennie. Sprawdź dzienniki aktualizacji w ustawieniach oprogramowania, aby potwierdzić, że automatyczne aktualizacje działają, ponieważ nieaktualne bazy danych powodują luki w ochronie.
Czy bezpłatne narzędzia antywirusowe zapewniają ochronę przed oprogramowaniem ransomware i phishingiem?
Niektóre bezpłatne aplikacje antywirusowe oferują podstawowe monitorowanie oprogramowania ransomware i blokowanie adresów URL, ale funkcje te są zazwyczaj ograniczone w porównaniu z płatnymi wersjami. Jeśli Twoje środowisko jest często narażone na phishing lub oprogramowanie ransomware, rozważ oprogramowanie z dedykowanymi osłonami przed ransomware i zaawansowaną ochroną przeglądania internetu.
Czy korzystanie z bezpłatnego programu antywirusowego spowolni działanie systemu?
Większość bezpłatnych rozwiązań antywirusowych ma minimalny wpływ na nowoczesny sprzęt, ale zaplanowane skanowania lub sprawdzanie plików w czasie rzeczywistym mogą powodować sporadyczne spowolnienia. Aby uniknąć zakłóceń, wybieraj opcje umożliwiające dostosowanie godzin skanowania i ustawienie wyjątków dla zaufanych obciążeń lub aplikacji.
Czy można uruchomić więcej niż jedną aplikację antywirusową na tym samym urządzeniu?
Jednoczesne uruchamianie wielu programów antywirusowych nie jest zalecane. Mechanizmy ochrony w czasie rzeczywistym mogą wchodzić ze sobą w konflikt, powodując fałszywe alarmy lub niestabilność systemu. Wybierz jeden produkt antywirusowy, a w razie potrzeby używaj dedykowanego skanera do uzyskiwania dodatkowej opinii, który działa wyłącznie na żądanie.