

Najlepsze alternatywy dla Terraform pomagają zespołom definiować, udostępniać i zarządzać infrastrukturą przy mniejszej liczbie wąskich gardeł w przepływach pracy, skuteczniejszym egzekwowaniu zasad oraz integracjach dopasowanych do istniejących stosów technologicznych. Narzędzia te umożliwiają inżynierom automatyzowanie wdrożeń, egzekwowanie zasad zarządzania oraz utrzymywanie odtwarzalnych środowisk bez polegania wyłącznie na ekosystemie HashiCorp.
Zespoły często zaczynają szukać alternatyw dla Terraform po napotkaniu problemów, takich jak debugowanie niejasnych błędów HCL, utrzymywanie plików stanu w zespołach rozproszonych lub próby rozszerzenia Terraform o integracje, których narzędzie nie obsługuje natywnie. Inne zespoły napotykają ograniczenia podczas stosowania zaawansowanych zasad bezpieczeństwa albo potrzebują lepszego dopasowania do języków, których już używają ich programiści.
Współpracowałem z zespołami inżynieryjnymi migrującymi z Terraform do innych struktur IaC, oceniałem te platformy podczas wdrożeń produkcyjnych oraz testowałem ich działanie w rzeczywistych warunkach, takich jak wdrożenia w wielu chmurach i środowiska wymagające zgodności z przepisami. To doświadczenie pozwoliło mi praktycznie ocenić, w czym każde narzędzie jest najlepsze, a gdzie powoduje dodatkowe trudności.
W tym przewodniku dowiesz się, które alternatywy dla Terraform oferują bardziej przejrzystą składnię, skuteczniejsze zarządzanie oraz płynniejszą integrację z nowoczesnymi przepływami pracy DevOps, aby wybrać platformę najlepiej dopasowaną do strategii Twojej infrastruktury.
Czym jest Terraform?
Terraform to narzędzie do zarządzania infrastrukturą jako kodem (IaC), które umożliwia definiowanie infrastruktury i zarządzanie nią za pomocą kodu. Jest powszechnie używane przez programistów, inżynierów DevOps i specjalistów IT, którzy potrzebują skutecznie automatyzować infrastrukturę i skalować ją.
Funkcje takie jak udostępnianie zasobów, obsługa wielu chmur i zarządzanie stanem pomagają automatyzować zadania związane z infrastrukturą, ograniczać liczbę błędów ręcznych oraz zapewniać spójność. Ogólna wartość Terraform polega na upraszczaniu zarządzania infrastrukturą i zwiększaniu wydajności.
Why Trust Our Software Recommendations
6,700+
Reviews
20
Industry experts
16+
Evaluation factors
14
Years
Our team has been testing and reviewing software since 2012. As tech leaders ourselves, we know how difficult—and important—it is to choose the right software.
For this guide, we evaluated tools using hands-on testing and independent research, scoring tools using our selection criteria.
Our reviews reflect our human editorial judgment, not a sales pitch.
Expert reviewers:
- Paulo Gardini MiguelTech Director
 Tim FisherVP of AI
 Gabriel RosasTech Lead & Software Architect
 Christhian GruhnTech Lead & Platform Architect

Tabela porównawcza alternatyw dla Terraform
Ta tabela porównawcza przedstawia szczegóły cenowe wybranych przeze mnie najlepszych alternatyw dla Terraform:
Score legend (out of 5)
- Excellent4.5–5
- Good4–4.4
- Average3–3.9
- Below average2–2.9
- Poor1–1.9
Sorted by: Default
| Tool | Starting Price | Website | |||||||
|---|---|---|---|---|---|---|---|---|---|
Najlepsze dla wielojęzycznej infrastruktury jako kodu | 4.0 out of 5 | 4 | 5 | 3 | 4 | 4 | 4 | $40/miesiąc Dostępny bezpłatny plan | Website |
Najlepszy do integracji DevSecOps | 2.7 out of 5 | 3 | 2 | 3 | 2 | 2 | 4 | Od 29 USD/użytkownika/miesiąc Dostępny bezpłatny plan i bezpłatny okres próbny | Website |
Najlepsze do środowisk programistycznych z maszynami wirtualnymi | Not rated | Not rated | 2 | Not rated | 1 | 3 | 2 | Ceny na życzenie Dostępny bezpłatny plan | Website |
Najlepszy do ciągłej integracji | 1.5 out of 5 | 1 | 1 | 1 | 1 | 3 | 2 | Ceny na zapytanie Niedostępna | Website |
Najlepszy do zarządzania zasobami AWS | Not rated | 4 | 4 | 3 | Not rated | 3 | 3 | $0.0009 za operację modułu obsługi Dostępny bezpłatny plan | Website |
Najlepszy do automatyzacji IT | 2.7 out of 5 | 2 | 3 | 2 | 2 | 3 | 4 | Ceny na życzenie Dostępny bezpłatny plan i bezpłatne demo | Website |
Najlepszy wybór do orkiestracji w wielu chmurach | 3.2 out of 5 | 3 | 3 | 3 | 4 | 3 | 3 | Cennik na życzenie Dostępny bezpłatny plan i 60-dniowy bezpłatny okres próbny | Website |
Najlepszy do zasobów Google Cloud | Not rated | 2 | 3 | 3 | Not rated | 2 | 3 | Ceny na żądanie Dostępny bezpłatny plan i bezpłatny okres próbny | Website |
Najlepsze rozwiązanie o otwartym kodzie źródłowym dla IaC | 3.3 out of 5 | 3 | 4 | 3 | 4 | 4 | 2 | Ceny dostępne na żądanie Niedostępne | Website |
Najlepszy do integracji z Kubernetes | 3.2 out of 5 | 3 | 4 | 1 | 4 | 4 | 3 | $1,000/miesiąc Dostępna bezpłatna demonstracja | Website |


Recenzje najlepszych alternatyw dla Terraform
Poniżej znajdują się moje szczegółowe podsumowania najlepszych alternatyw dla Terraform, które trafiły na moją listę. W recenzjach szczegółowo omawiam najważniejsze funkcje, zalety & wady, integracje oraz idealne zastosowania każdego narzędzia, aby pomóc Ci znaleźć najlepsze rozwiązanie dla siebie.
 Najlepsze dla wielojęzycznej infrastruktury jako kodu
- Dostępny bezpłatny plan
- Od $40/miesiąc
Visit WebsiteCustomer Rating:4.8/5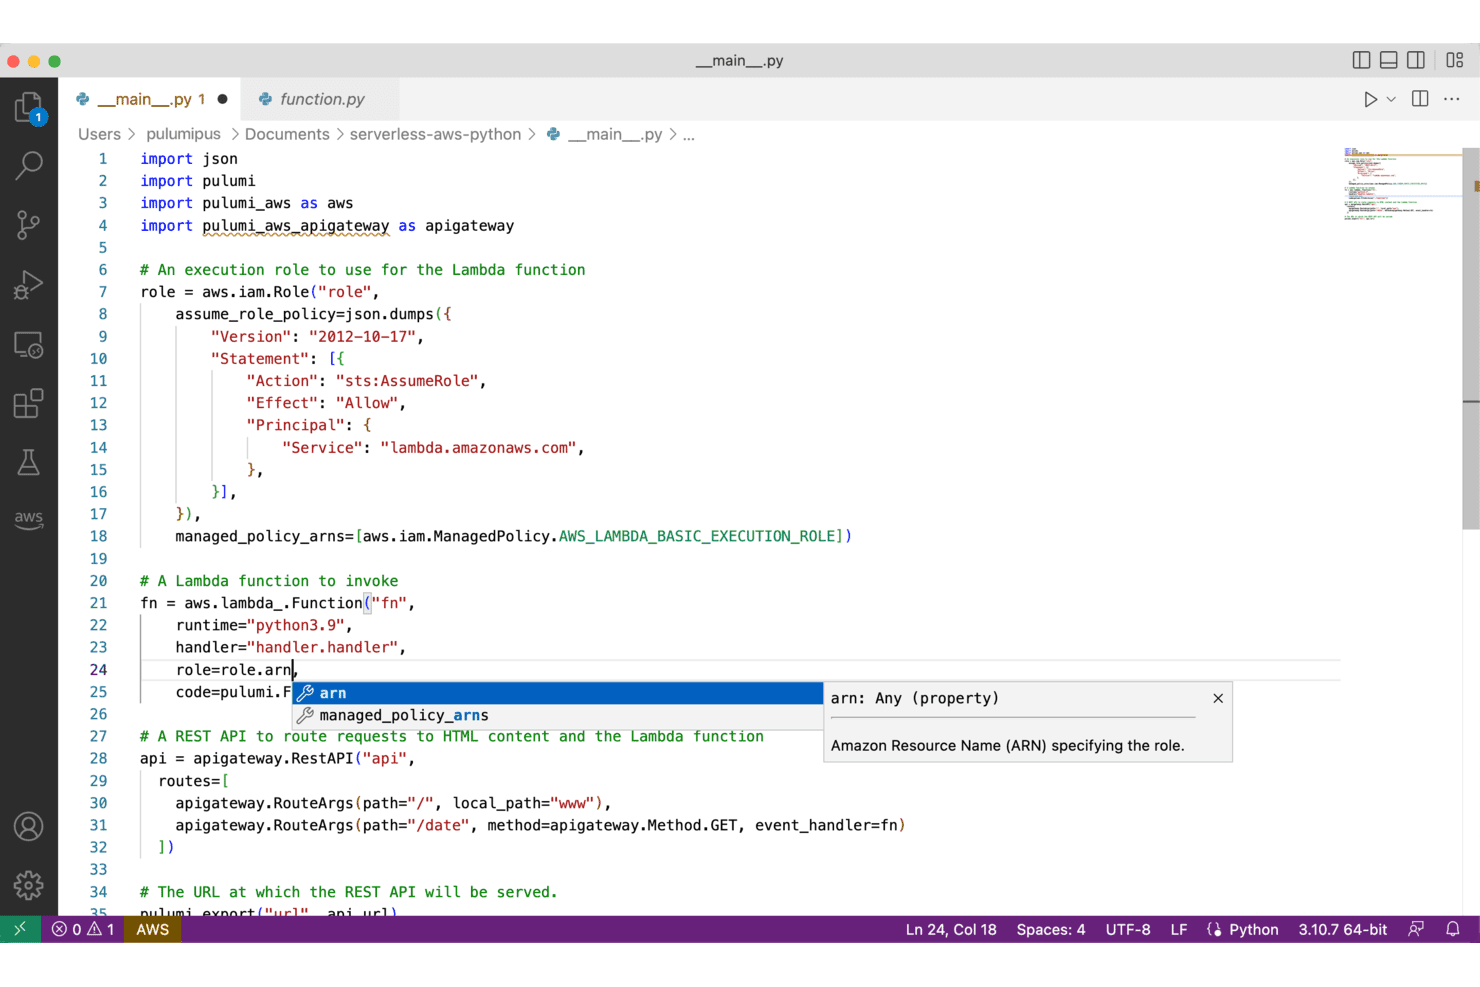
Pulumi umożliwia tworzenie infrastruktury jako kodu w Pythonie z wykorzystaniem zasobów AWS. Pulumi to platforma infrastruktury jako kod, która pozwala zespołom DevOps i inżynierii platform definiować, wdrażać i zarządzać infrastrukturą chmurową za pomocą języków programowania ogólnego przeznaczenia, takich jak Python, TypeScript i Go — zamiast języka specyficznego dla domeny.
Dla kogo Pulumi jest najlepszym wyborem?
Pulumi doskonale sprawdza się w zespołach DevOps i inżynierii platform, które chcą pisać kod infrastruktury w tych samych językach, których już używają do tworzenia aplikacji.
Dlaczego wybrałem Pulumi
Wybrałem Pulumi jako jedno z najlepszych rozwiązań, ponieważ jest to jedyna alternatywa dla Terraform, która pozwala mojemu zespołowi pisać kod infrastruktury w TypeScript, Pythonie, Go lub .NET obok rzeczywistego kodu aplikacji, korzystając z prawdziwych pętli, funkcji i klas zamiast języka specyficznego dla domeny. Mogę uruchomić
pulumi convert, aby migrować istniejący kod HCL do typowanego programu w Pythonie lub TypeScript, a także odwoływać się do wyników stanu Terraform obok siebie podczas stopniowego przełączania. Podejście „polityka jako kod” obsługuje TypeScript, Python i OPA/Rego, dzięki czemu te same mechanizmy kontroli, które mój zespół już tworzy, mogą również zarządzać wdrożeniami infrastruktury.Najważniejsze funkcje Pulumi
- Natywni dostawcy obsługujący wiele chmur: Pulumi zawiera specjalnie stworzone natywne integracje z AWS, Azure, Google Cloud i Kubernetes, generowane bezpośrednio na podstawie nadrzędnych schematów API, co zapewnia aktualne pokrycie zasobów.
- Pulumi Automation API: Umożliwia osadzanie operacji infrastrukturalnych w kodzie aplikacji, dzięki czemu można tworzyć niestandardowe portale dla deweloperów, narzędzia CLI i przepływy pracy CI/CD skoncentrowane na infrastrukturze.
- Wykrywanie i usuwanie rozbieżności: Komercyjne plany Pulumi Cloud dodają zaplanowane wykrywanie rozbieżności, które porównuje zapisany stan z rzeczywistymi zasobami chmurowymi i może automatycznie usuwać rozbieżności zgodnie z konfigurowalnym harmonogramem.
- Pulumi ESC (środowiska, sekrety i konfiguracja): Centralizuje sekrety i konfigurację z AWS Secrets Manager, HashiCorp Vault, Azure Key Vault i innych dostawców we współdzielonej, wersjonowanej płaszczyźnie zarządzania.
Integracje Pulumi
Pulumi oferuje ponad 200 natywnych integracji z dostawcami chmury i usług, w tym AWS, Azure, Google Cloud, Kubernetes, Terraform, OpenTofu, GitHub, GitLab i Azure DevOps. Udostępnia również interfejsy API REST, zestawy SDK, webhooki oraz Automation API do tworzenia niestandardowych przepływów pracy związanych z infrastrukturą.
Pros and Cons
Pros:
- Pisanie infrastruktury w znanych językach programowania
- Konwersja HCL i stopniowa migracja
- Egzekwowanie mechanizmów kontroli za pomocą polityk opartych na kodzie
Cons:
- Poruszanie się po dużych bazach kodu może być trudniejsze
- Ekosystem dostawców nie dorównuje dojrzałością Terraform
Learn more about Pulumi: Najlepszy do integracji DevSecOps
- Dostępny bezpłatny plan i bezpłatny okres próbny
- Od 29 USD/użytkownika/miesiąc (przy rozliczeniu rocznym)
Visit WebsiteCustomer Rating:4.5/5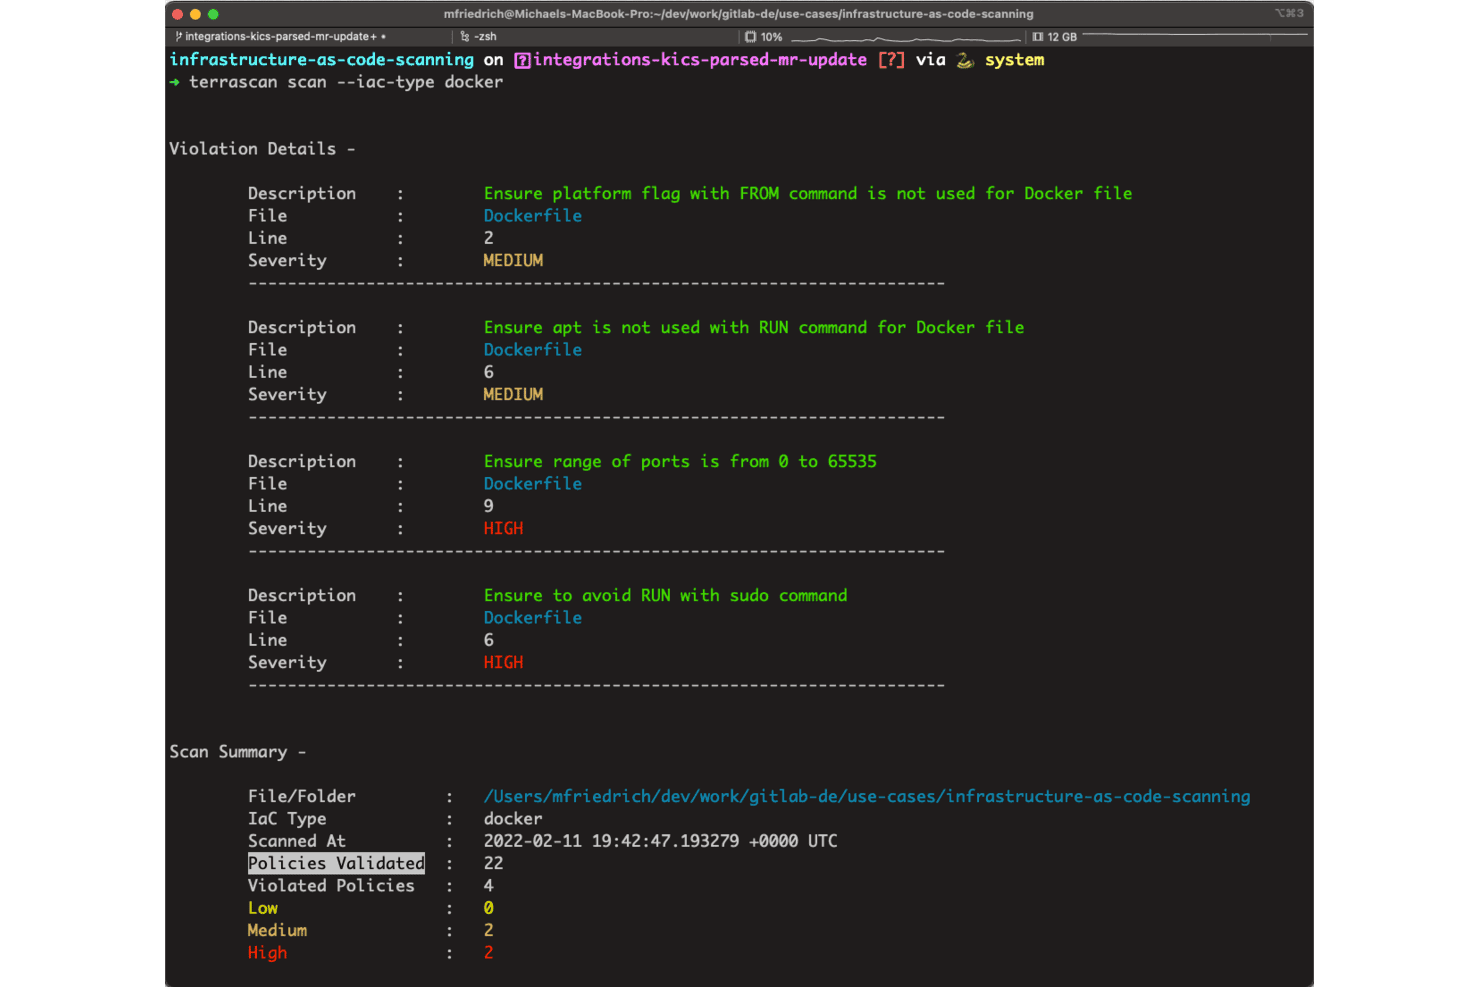
GitLab pokazuje naruszenia zabezpieczeń pliku Dockerfile wraz z poziomami ważności za pośrednictwem Terrascan. GitLab to platforma DevSecOps, która integruje przepływy pracy Terraform i OpenTofu w ujednoliconym środowisku do kontroli źródła, potoków CI/CD, zarządzania stanem i skanowania zabezpieczeń — dzięki czemu doskonale sprawdza się w zespołach DevOps, które chcą uruchamiać infrastrukturę jako kod bez łączenia oddzielnych narzędzi.
Dla kogo GitLab jest najlepszym wyborem?
GitLab doskonale sprawdza się w zespołach DevOps, które już używają GitLab do kontroli źródła i CI/CD oraz chcą zarządzać przepływami pracy Terraform lub OpenTofu bez dodawania oddzielnego narzędzia.
Dlaczego wybrałem GitLab
Uwzględniłem GitLab wśród najlepszych rozwiązań, ponieważ jest to jedyna platforma na tej liście, która integruje przepływy pracy Terraform i OpenTofu z pełnym środowiskiem DevSecOps, obejmującym kontrolę źródła, potoki CI/CD, zarządzanie stanem i skanowanie zabezpieczeń bez konieczności korzystania z oddzielnych narzędzi. Szczególnie podoba mi się to, że żądania scalenia bezpośrednio pokazują dane wyjściowe planu Terraform, dzięki czemu mój zespół może przeglądać zmiany zasobów i uzyskiwać zatwierdzenia przed zastosowaniem jakichkolwiek zmian. GitLab natywnie zarządza również stanem, oferując wbudowane wersjonowanie, blokowanie i uprawnienia na poziomie projektu.
Najważniejsze funkcje GitLab
- Backend stanu zarządzany przez GitLab: Przechowuje pliki stanu Terraform i OpenTofu z wbudowanym wersjonowaniem, blokowaniem i uprawnieniami na poziomie projektu we wdrożeniach GitLab.com, zarządzanych samodzielnie i dedykowanych.
- Prywatny rejestr modułów Terraform: Umożliwia zespołom publikowanie i używanie prywatnych modułów Terraform w różnych projektach za pomocą CI/CD, z kontrolą dostępu opartą na rolach dotyczącą publikowania i usuwania.
- Uwierzytelnianie w chmurze oparte na OIDC: Uwierzytelnia zadania CI u dostawców chmurowych, takich jak GCP, za pomocą federacji tożsamości obciążeń, eliminując potrzebę przechowywania długoterminowych danych uwierzytelniających jako sekretów potoku.
- Zasady wykonywania potoków: Wymuszają wymagania dotyczące zadań CI/CD obowiązujące w całej organizacji i we wszystkich projektach, umożliwiając zespołom ds. bezpieczeństwa i zgodności wprowadzanie lub zastępowanie konfiguracji potoków na dużą skalę.
Integracje GitLab
GitLab integruje się z Terraform i OpenTofu oraz łączy się z Terraform Cloud, Terraform Enterprise, HashiCorp Vault, Flux, AWS, Microsoft Azure i Google Cloud. Oferuje również interfejsy API REST, GraphQL, webhooki, OAuth 2.0 i MCP do tworzenia niestandardowych integracji.
Pros and Cons
Pros:
- Plany w żądaniach scalenia ujawniają zmiany zasobów do przeglądu
- Współdzielony stan obejmuje wersjonowanie i blokowanie
- Przegląd kodu i wdrażanie są częścią jednego przepływu pracy
Cons:
- Terraform i OpenTofu nadal służą do wdrażania infrastruktury
- Przestarzałe szablony pozostawiają zespołom konieczność utrzymywania obrazów potoków
 Najlepsze do środowisk programistycznych z maszynami wirtualnymi
- Dostępny bezpłatny plan
- Ceny na życzenie
Visit WebsiteCustomer Rating:4.6/5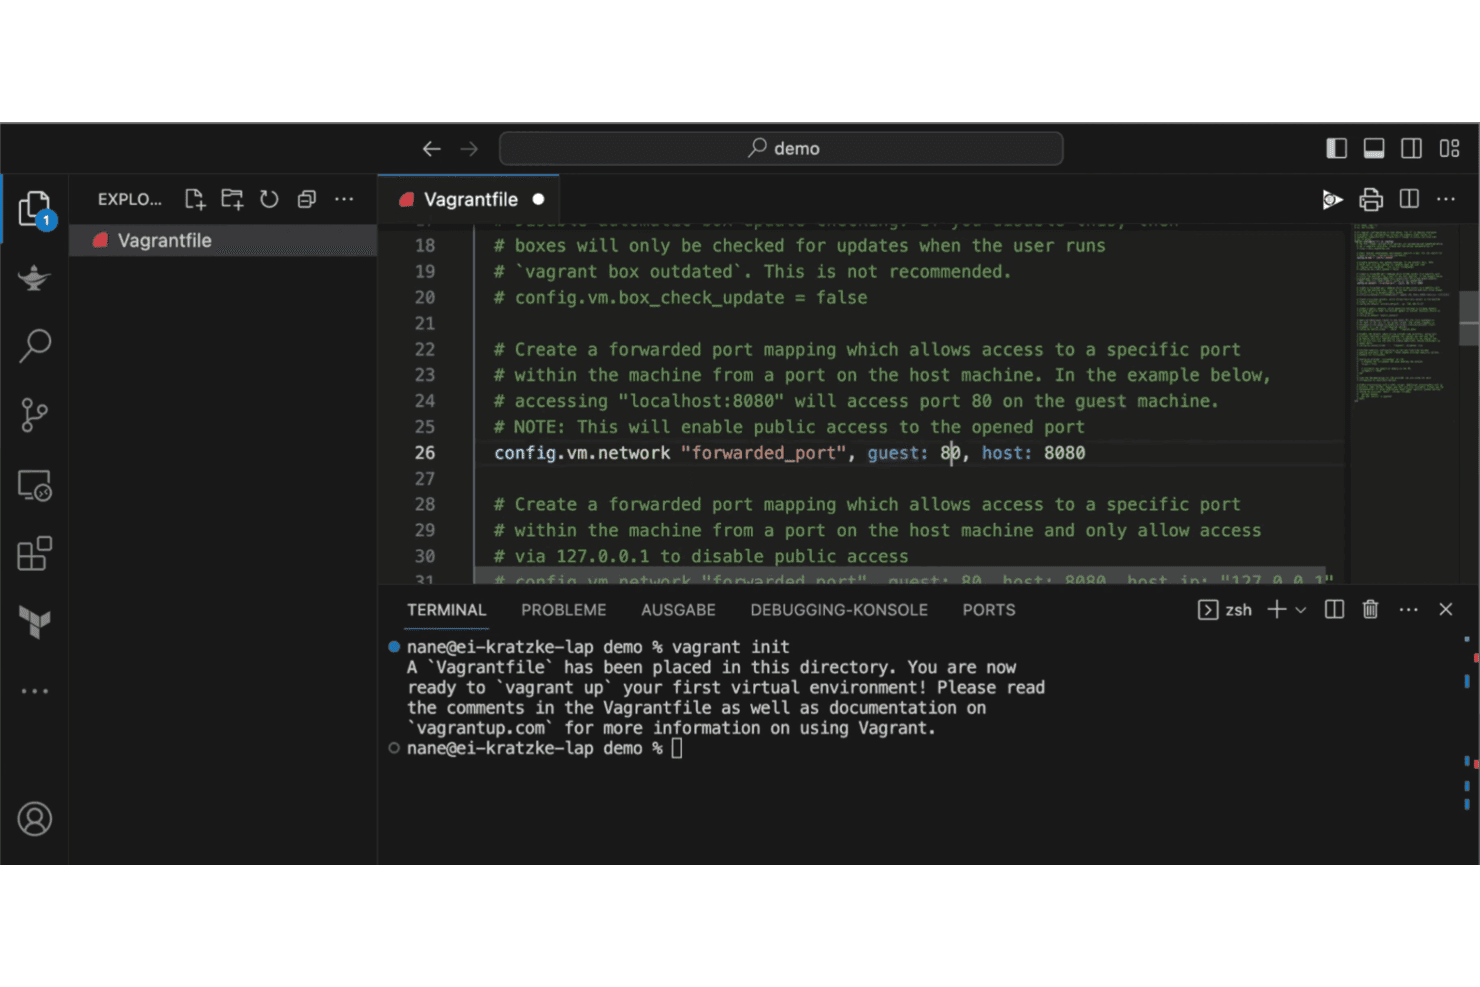
Vagrant umożliwia użytkownikom skonfigurowanie przekierowania portów w pliku Vagrantfile za pomocą VS Code. Vagrant jest narzędziem wiersza poleceń firmy HashiCorp, które pozwala zespołom programistycznym budować i udostępniać odtwarzalne środowiska maszyn wirtualnych na podstawie pojedynczego pliku Vagrantfile, dzięki czemu stanowi lekkie rozwiązanie dla zespołów potrzebujących spójnych lokalnych środowisk programistycznych bez ręcznej konfiguracji.
Dla kogo Vagrant jest najlepszym wyborem?
Vagrant sprawdzi się w przypadku programistów i małych zespołów programistycznych, które potrzebują spójnych, odtwarzalnych lokalnych środowisk maszyn wirtualnych bez ręcznego konfigurowania każdej maszyny od podstaw.
Dlaczego wybrałem Vagranta
Uwzględniłem Vagranta wśród najlepszych narzędzi, ponieważ jest rozwiązaniem pierwszego wyboru dla zespołów potrzebujących spójnych, odtwarzalnych środowisk programistycznych maszyn wirtualnych bez ręcznego konfigurowania każdej maszyny. Pojedynczy plik Vagrantfile definiuje całe środowisko i może zostać dodany do systemu kontroli wersji, dzięki czemu każdy programista uruchamia
vagrant upi otrzymuje dokładnie taką samą konfigurację w systemach Linux, macOS i Windows. Szczególnie podoba mi się natywna obsługa narzędzi do aprowizacji, takich jak skrypty powłoki, Chef i Puppet, co ułatwia zarządzanie powtarzalnymi środowiskami lokalnymi.Najważniejsze funkcje Vagranta
- Kontrola wersji pliku Vagrantfile: Zdefiniuj całe środowisko maszyny wirtualnej w jednym pliku Vagrantfile, który możesz dodać do systemu kontroli wersji i udostępnić całemu zespołowi.
- Obsługa wielu narzędzi do aprowizacji: Uruchamiaj skrypty powłoki, Chef lub Puppet automatycznie podczas wykonywania
vagrant up, aby zainstalować i skonfigurować oprogramowanie na maszynie gościa. - Elastyczność dostawcy: Zarządzaj maszynami wirtualnymi w środowiskach VirtualBox, Docker i VMware za pośrednictwem opartego na wtyczkach systemu dostawców Vagranta.
- Vagrant Share: Udostępniaj innym działające środowisko Vagranta za pomocą jednego polecenia, aby szybko współpracować lub uzyskać zdalny dostęp.
Integracje Vagranta
Vagrant oferuje natywne integracje z VirtualBox i Dockerem, a także obsługę dostawców VMware, AWS i Rackspace. Jego interfejs API Vagrant Cloud obsługuje niestandardowe integracje za pośrednictwem żądań HTTP w stylu REST i odpowiedzi JSON.
Pros and Cons
Pros:
- Powtarzalne lokalne środowiska maszyn wirtualnych do testów
- Pliki Vagrantfile z kontrolą wersji ujednolicają konfiguracje programistów
- Prosta konfiguracja pozwala zespołom szybko rozpocząć pracę
Cons:
- Brak śledzenia stanu ani przepływu pracy planowania i stosowania zmian
- Konfiguracje oparte na Ruby tworzą drugi model IaC
Learn more about Vagrant:
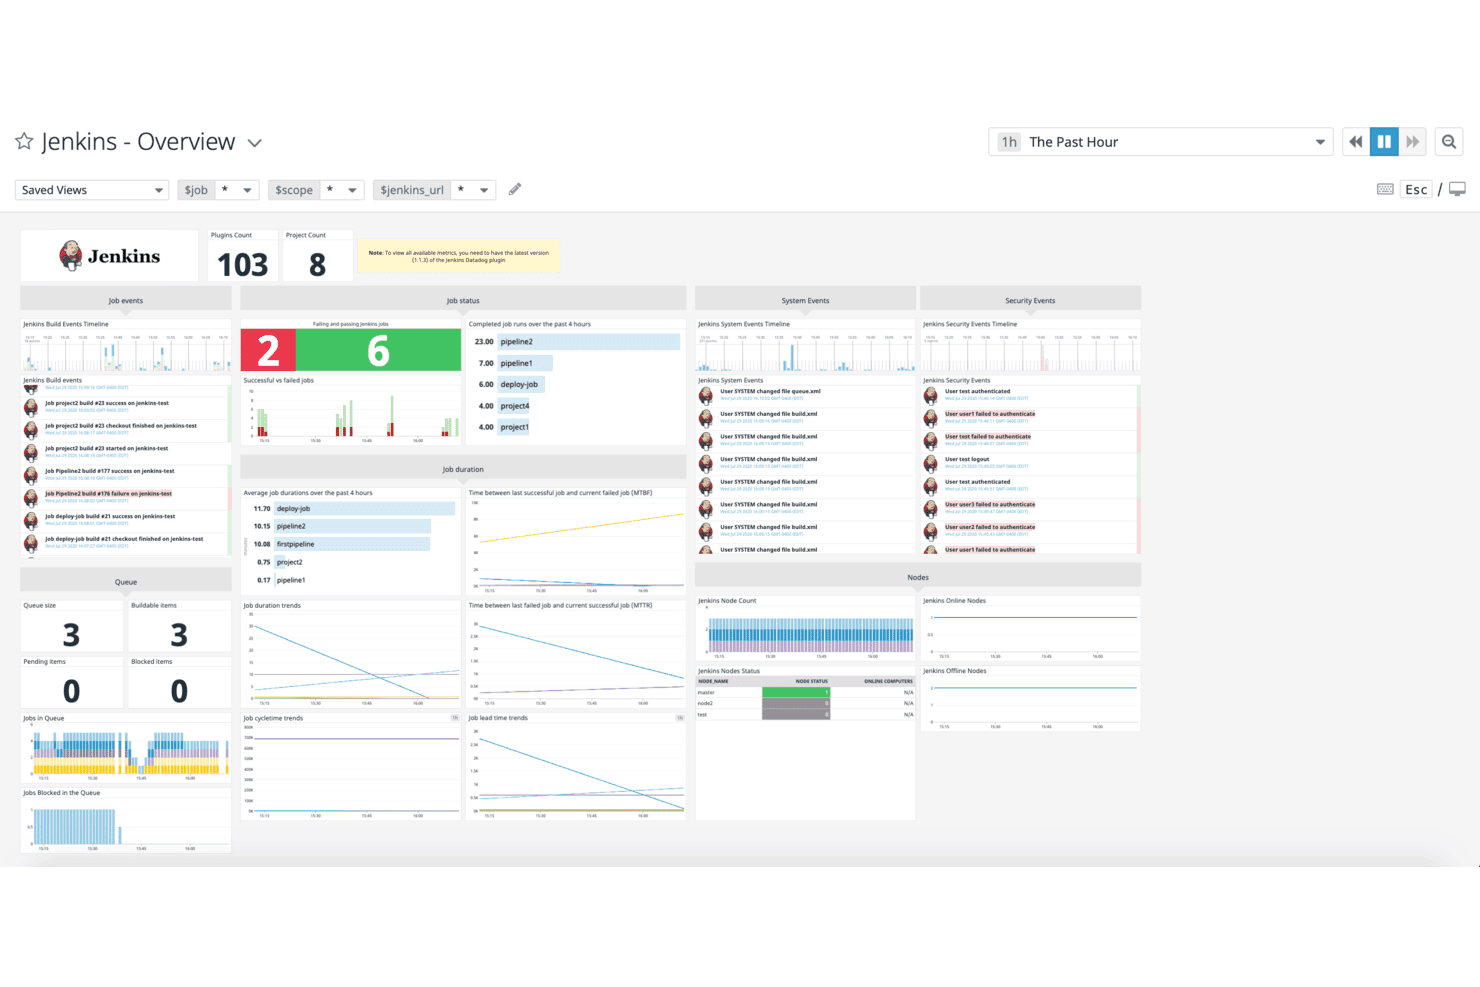
Jenkins centralizuje monitorowanie kompilacji, kolejki i zdarzeń związanych z bezpieczeństwem na jednym pulpicie nawigacyjnym. Jenkins to serwer automatyzacji o otwartym kodzie źródłowym, którego zespoły DevOps i inżynierii platform używają do orkiestracji potoków CI/CD, uruchamiania przepływów pracy związanych z infrastrukturą oraz integracji z narzędziami takimi jak Terraform, Kubernetes i główni dostawcy chmury.
Dla kogo Jenkins jest najlepszym wyborem?
Jenkins to dobry wybór dla zespołów DevOps, które już korzystają z potoków CI/CD i chcą orkiestracji uruchomień Terraform w ramach istniejących przepływów pracy automatyzacji.
Dlaczego wybrałem Jenkins
Wybrałem Jenkins jako jedno z najlepszych rozwiązań, ponieważ stanowi on podstawę CI/CD, której zaufało już wiele zespołów DevOps, a także zapewnia poziom obsługi ciągłej integracji trudny do odtworzenia. Korzystam z potoków zdefiniowanych w plikach Jenkinsfile, przechowywanych bezpośrednio w systemie kontroli wersji, aby uruchamiać kroki
terraform planiterraform applyw ramach szerszego przepływu pracy obejmującego kompilację i wdrażanie. Bramy zatwierdzania potoków pozwalają mi ograniczyć możliwość potwierdzania operacji apply do określonych osób, dzięki czemu zmiany w infrastrukturze przechodzą ten sam proces przeglądu co kod aplikacji.Najważniejsze funkcje Jenkins
- Wrapper kompilacji Terraform: Wtyczka Terraform dla Jenkins uruchamia
terraform planiterraform applyjako kroki potoku bezpośrednio z pliku Jenkinsfile. - Potok jako kod: Zdefiniuj pełny przepływ pracy CI/CD w pliku
Jenkinsfileprzechowywanym w systemie kontroli wersji razem z kodem aplikacji i infrastruktury. - Szczegółowa kontrola uprawnień: Przypisuj uprawnienia na poziomie zadań i poświadczeń, aby określić, którzy użytkownicy mogą kompilować, konfigurować zadania lub uzyskiwać dostęp do poufnych zasobów potoku.
- Ekosystem ponad 2300 wtyczek: Łącz Jenkins z Git, GitHub, Kubernetes i usługami dostawców chmury za pośrednictwem wtyczek utrzymywanych przez społeczność.
Integracje Jenkins
Jenkins obsługuje ponad 2300 wtyczek tworzonych przez społeczność, w tym wtyczki do Git, GitHub, Kubernetes i Terraform, a także kroki chmurowe dla AWS, Azure i Google Cloud. Jego interfejs API podobny do REST obsługuje niestandardowe integracje CI/CD.
Pros and Cons
Pros:
- Automatyzuje uruchomienia Terraform wraz z potokami kompilacji
- Zatwierdzenia potoków mogą blokować operacje apply dotyczące infrastruktury
- Pliki Jenkinsfile kontrolowane wersjami sprawiają, że przepływy pracy można poddawać przeglądowi
Cons:
- Nie udostępnia infrastruktury bez Terraform
- Brak natywnego blokowania stanu i wykrywania rozbieżności
- Wrapper kompilacji Terraform: Wtyczka Terraform dla Jenkins uruchamia
 Najlepszy do zarządzania zasobami AWS
- Dostępny bezpłatny plan
- Od $0.0009 za operację modułu obsługi
Visit WebsiteCustomer Rating:4.4/5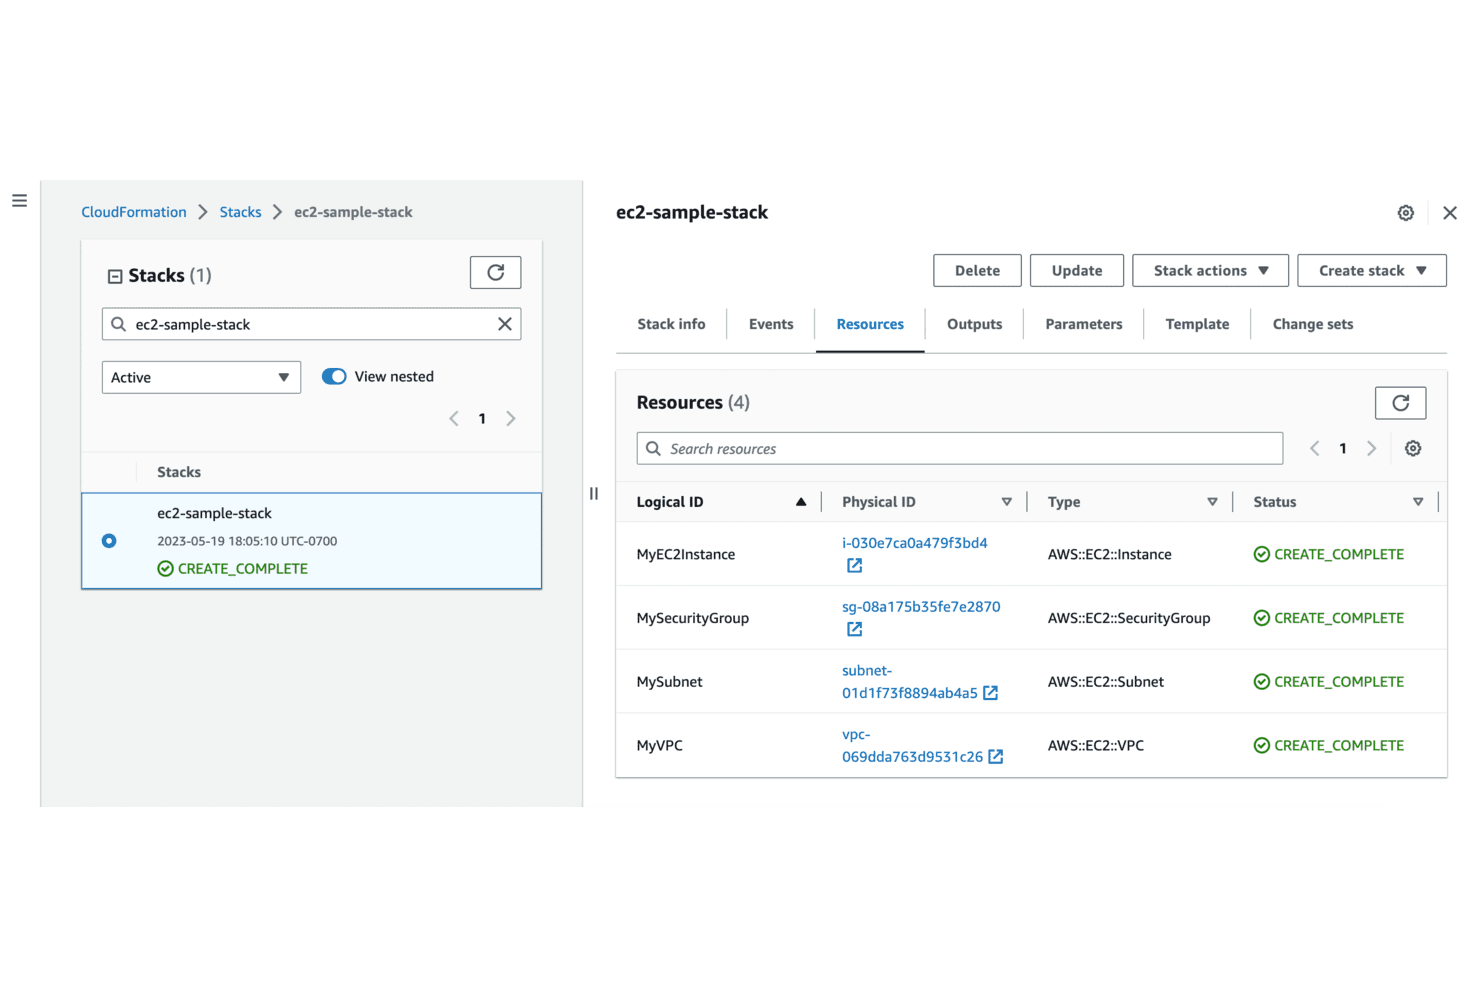
AWS CloudFormation śledzi udostępnione zasoby i ich statusy w jednym widoku. AWS CloudFormation to natywna usługa Amazon do zarządzania infrastrukturą jako kodem, przeznaczona dla zespołów działających w całości w AWS, które chcą udostępniać, zarządzać zasobami chmurowymi i wersjonować je za pomocą szablonów deklaratywnych bez konieczności utrzymywania własnego zaplecza stanu.
Dla kogo AWS CloudFormation jest najlepszym wyborem?
AWS CloudFormation to naturalny wybór dla zespołów działających już w całości w AWS, które chcą korzystać z natywnego podejścia do infrastruktury jako kodu bez zarządzania oddzielnym zapleczem stanu.
Dlaczego wybrałem AWS CloudFormation
Wybrałem AWS CloudFormation jako jedno z najlepszych rozwiązań, ponieważ jest to natywne rozwiązanie IaC dla zespołów głęboko osadzonych w ekosystemie AWS. Szczególnie podoba mi się to, że zestawy zmian pozwalają wyświetlić dokładnie, które zasoby zostaną zastąpione lub usunięte przed zatwierdzeniem zmian, a wykrywanie rozbieżności sygnalizuje wszelkie ręczne modyfikacje wprowadzone poza stosem, dzięki czemu szablony pozostają źródłem prawdy. Jeśli Twoja infrastruktura działa wyłącznie w AWS, nie znajdziesz lepszego dopasowania między narzędziem IaC a dostawcą chmury.
Najważniejsze funkcje AWS CloudFormation
- Obsługa AWS CDK: Twórz definicje infrastruktury za pomocą TypeScript, Python, Java lub .NET, korzystając z AWS Cloud Development Kit, który następnie udostępnia zasoby przez CloudFormation.
- StackSets: Udostępniaj, aktualizuj lub usuwaj wspólny zestaw zasobów AWS na wielu kontach i w wielu regionach za pomocą jednego szablonu.
- Wyzwalacze wycofania: Monitoruj alarmy CloudWatch podczas tworzenia i aktualizowania stosu, automatycznie wycofując operacje, jeśli uruchomi się określony alarm.
- Generator IaC: Skanuj istniejące zasoby AWS i automatycznie generuj szablony CloudFormation w formacie JSON lub YAML, aby importować je do zarządzanych stosów lub migrować je do nich.
Integracje AWS CloudFormation
AWS CloudFormation oferuje integracje z platformami Marketplace, takimi jak MongoDB Atlas, Datadog, Atlassian Opsgenie, JFrog, Trend Micro, Splunk, Aqua Security, FireEye, Sysdig i Snyk. Interfejs API usługi AWS CloudFormation, zestawy AWS SDK oraz AWS CLI obsługują niestandardowe integracje.
Pros and Cons
Pros:
- Powtarzalne udostępnianie zasobów AWS za pomocą wersjonowanych szablonów
- Zestawy zmian umożliwiają podgląd zastąpień i usunięć
- Zarządzany stan stosu obsługuje automatyczne wycofywanie zmian
Cons:
- Udostępnianie wyłącznie w AWS wyklucza przypadki użycia Terraform w środowiskach wielochmurowych
- Duże szablony mogą stać się trudne w utrzymaniu
Learn more about AWS CloudFormation: Najlepszy do automatyzacji IT
- Dostępny bezpłatny plan i bezpłatne demo
- Ceny na życzenie
Visit WebsiteCustomer Rating:4.2/5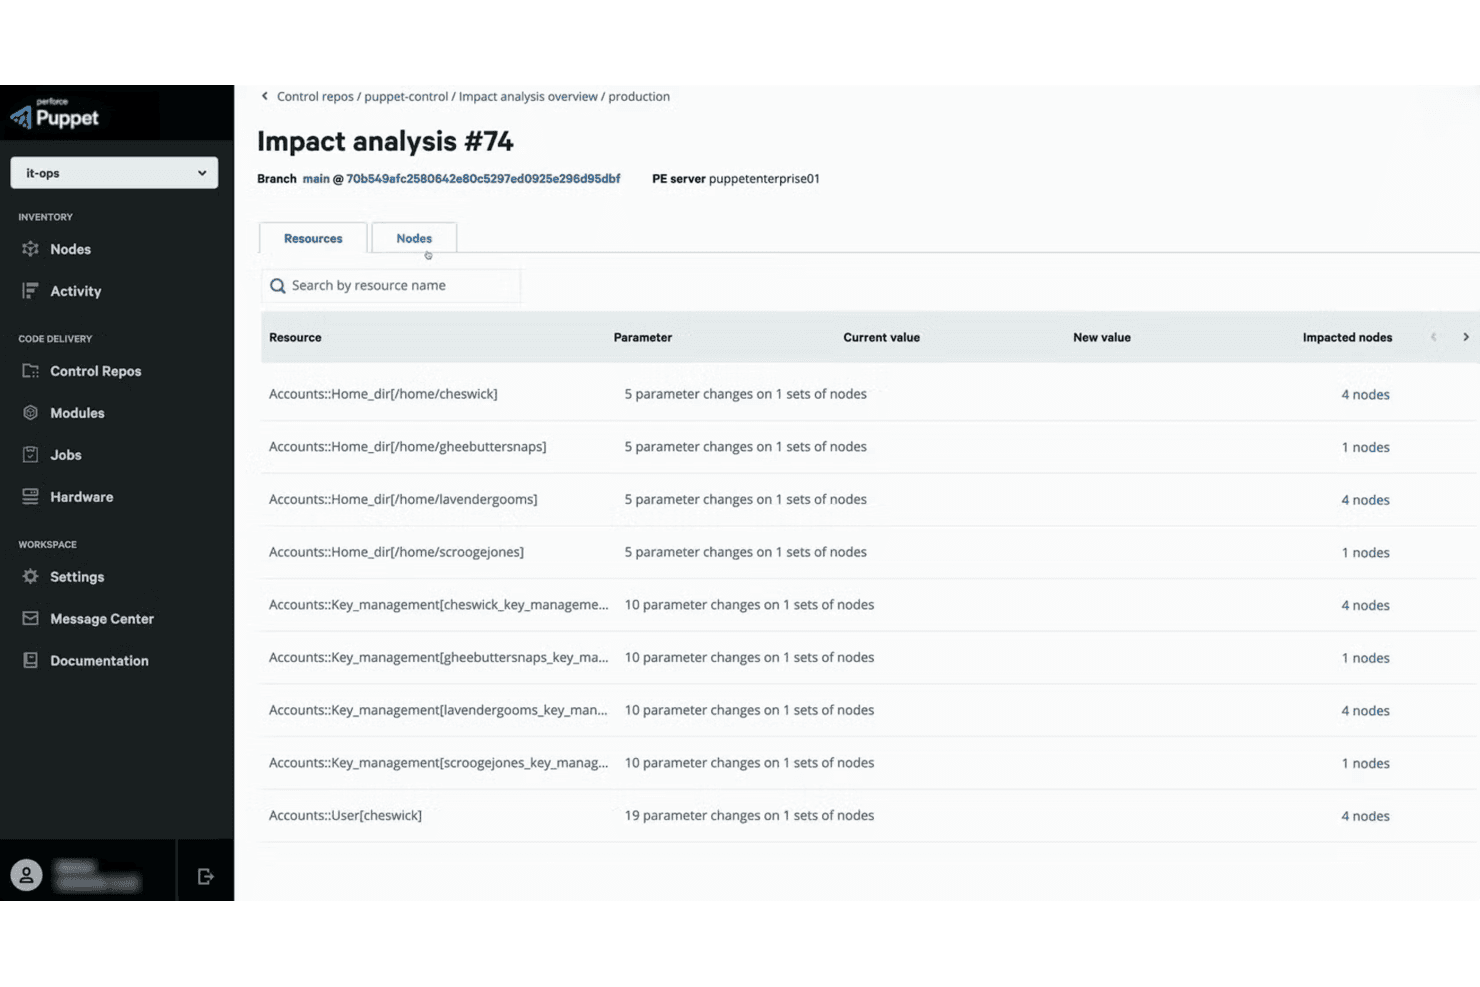
Puppet przedstawia analizę wpływu na poziomie zasobów przed wdrożeniem kodu. Puppet Enterprise to platforma do zarządzania konfiguracją, która odpowiada zespołom IT i infrastruktury zarządzającym dużymi flotami serwerów w środowiskach hybrydowych i wielochmurowych, pomagając im egzekwować spójny stan systemów, wykrywać rozbieżności i automatyzować zapewnianie zgodności.
Dla kogo Puppet jest najlepszym rozwiązaniem?
Puppet Enterprise jest odpowiedni dla zespołów IT i infrastruktury zarządzających dużymi flotami serwerów, które potrzebują spójnego egzekwowania konfiguracji w środowiskach hybrydowych i wielochmurowych.
Dlaczego wybrałem Puppet
Wybrałem Puppet jako jedno z najlepszych rozwiązań do automatyzacji IT, ponieważ nieustannie egzekwuje pożądany stan konfiguracji w całych flotach serwerów, automatycznie wykrywając i korygując rozbieżności, zanim staną się problemem. Podczas gdy Terraform aprowizuje infrastrukturę, Puppet przejmuje dalsze działania, zarządzając konfiguracją systemu operacyjnego i aplikacji w środowiskach lokalnych, chmurowych i hybrydowych za pośrednictwem repozytorium sterującego opartego na Git. Doceniam również fakt, że ponad 7 000 modułów Puppet Forge oznacza, że rzadko trzeba tworzyć automatyzację od podstaw.
Najważniejsze funkcje Puppet
- Kontrola dostępu oparta na rolach: Przypisuje domyślne i niestandardowe role — Administratorzy, Operatorzy, Obserwatorzy, Wdrażający kod — z precyzyjnymi uprawnieniami określającymi, co każdy użytkownik może wyświetlać lub modyfikować w zarządzanych środowiskach.
- Analiza wpływu: Generuje raporty przed scaleniem, pokazujące zakres i ryzyko zmian w kodzie Puppet, z integracją z CI/CD umożliwiającą oznaczanie problemów przed wdrożeniem.
- Łącznik danych obserwowalności: Eksportuje dane Puppet dotyczące infrastruktury, zmian, zgodności i poprawek do narzędzi takich jak Splunk, Datadog, Grafana i Prometheus.
- Integracja z ServiceNow: Umożliwia upoważnionym użytkownikom bezpośrednie uruchamianie zadań i planów Puppet z poziomu ServiceNow oraz synchronizuje informacje o węzłach Puppet z rekordami CMDB w ServiceNow.
Integracje Puppet
Puppet Enterprise oferuje natywne integracje z ServiceNow i Splunk, a także udokumentowane integracje z Terraform, Datadog, New Relic, Prometheus i Grafana. Interfejsy API HTTP(S) obsługują niestandardowe integracje.
Pros and Cons
Pros:
- Egzekwuje spójność konfiguracji w całych flotach serwerów
- Automatycznie wykrywa i koryguje rozbieżności w konfiguracji
- Moduły Forge ograniczają konieczność tworzenia niestandardowej konfiguracji
Cons:
- Nie aprowizuje infrastruktury chmurowej tak jak Terraform
- Niektóre moduły chmurowe nie obejmują wymaganych usług
Learn more about Puppet: Najlepszy wybór do orkiestracji w wielu chmurach
- Dostępny bezpłatny plan i 60-dniowy bezpłatny okres próbny
- Cennik na życzenie
Visit WebsiteCustomer Rating:4.1/5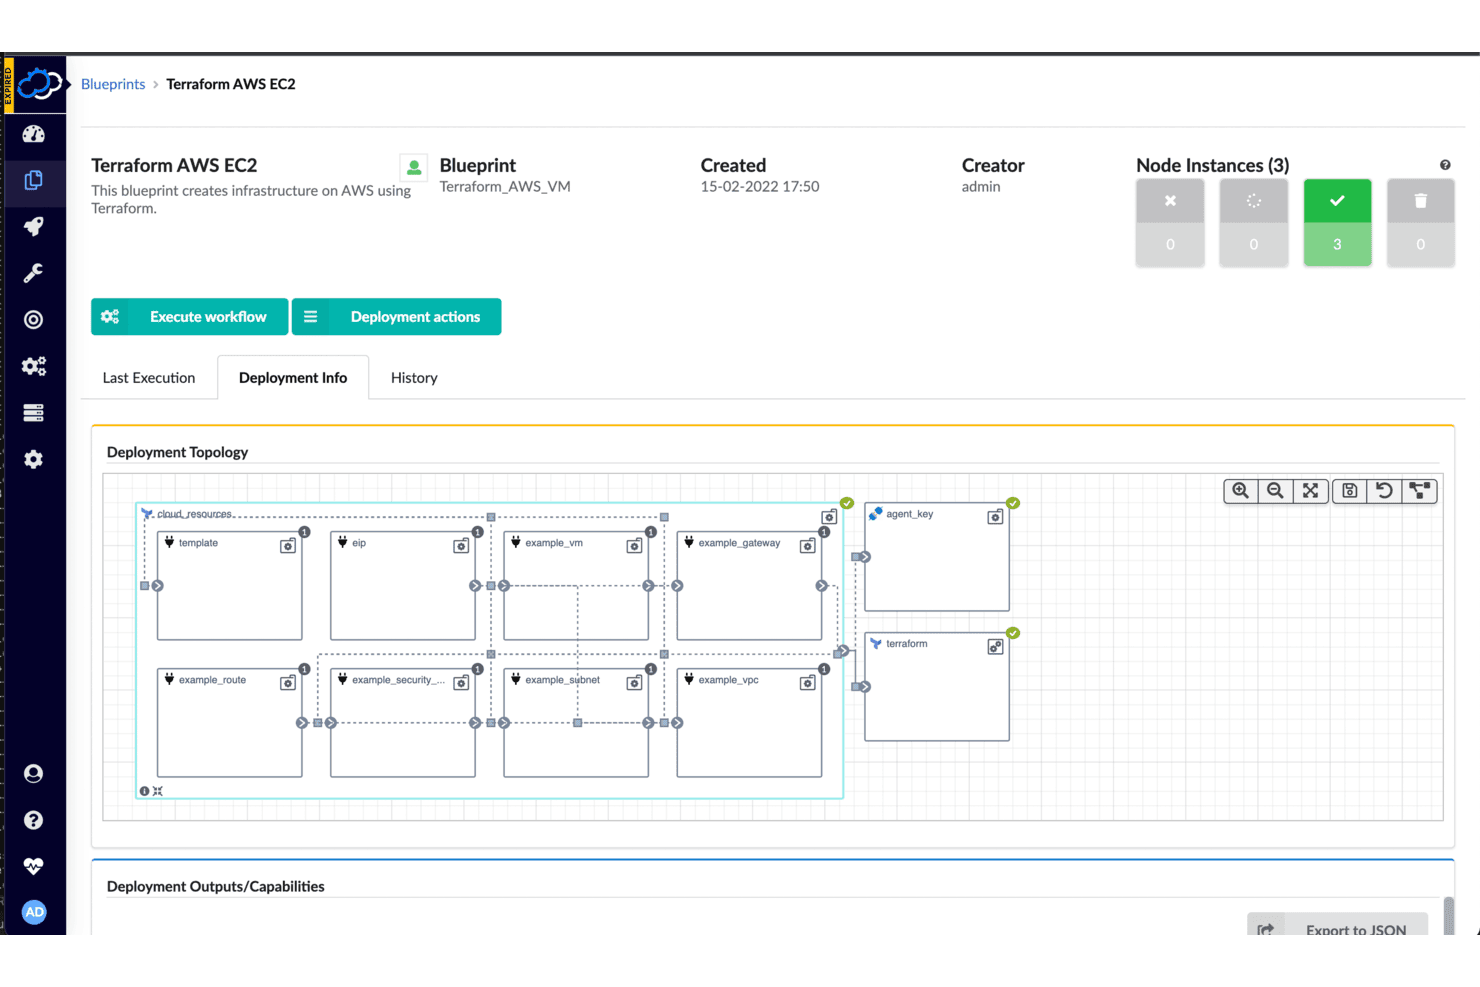
Cloudify wizualizuje topologię wdrażania infrastruktury dla AWS EC2. Cloudify to platforma orkiestracji o otwartym kodzie źródłowym, która pozwala zespołom DevOps i inżynierii platform zarządzać infrastrukturą w wielu chmurach, klastrach Kubernetes i środowiskach lokalnych za pomocą jednego, ujednoliconego silnika przepływów pracy.
Dla kogo Cloudify jest najlepszym wyborem?
Cloudify jest odpowiednią platformą dla architektów infrastruktury i inżynierów platform w dużych organizacjach, którzy zarządzają różnorodnymi łańcuchami narzędzi w wielu chmurach, klastrach Kubernetes i środowiskach lokalnych.
Dlaczego wybrałem Cloudify
Wybrałem Cloudify, ponieważ jest to najsilniejsza opcja na mojej liście dla zespołów jednocześnie obsługujących infrastrukturę w wielu chmurach. Jego wtyczka Terraform pozwala zarządzać modułami AWS i Azure obok siebie w ramach jednego schematu, podczas gdy język DSL Cloudify modeluje zależności między tymi środowiskami, ich współdzielonymi zasobami i rozproszonymi cyklami życia. Ponadto architektura Cloudify Spire oparta na zasadzie menedżera menedżerów oznacza, że można centralnie orkiestrwać i naprawiać wdrożenia w środowiskach wielolokalizacyjnych i brzegowych z jednego miejsca.
Najważniejsze funkcje Cloudify
- Zarządzanie cyklem życia za pomocą wtyczki Terraform: Wtyczka Terraform uruchamia operacje init, plan, apply, refresh, import i destroy bezpośrednio ze schematów Cloudify.
- Wbudowane przepływy pracy naprawiania i skalowania: Cloudify automatycznie generuje przepływy pracy naprawiania i skalowania na podstawie modelu pożądanego stanu na potrzeby operacji po wdrożeniu.
- Integracja z potokami CI/CD: Natywne integracje z Jenkins, GitHub Actions, GitLab CI/CD i CircleCI pozwalają uruchamiać operacje na środowiskach Cloudify z użyciem istniejących potoków.
- Magazyn sekretów z szyfrowanym przechowywaniem: Sekrety są szyfrowane w bazie danych przy użyciu symetrycznego szyfrowania Fernet i są dostępne w różnych wdrożeniach.
Integracje Cloudify
Cloudify oferuje udokumentowane natywne integracje z AWS, Microsoft Azure, Terraform, Ansible, Docker, OpenStack, VMware vSphere i ServiceNow. Obsługuje również przepływy pracy Jenkins, GitHub Actions, GitLab CI/CD i CircleCI, a także interfejsy API REST i Python na potrzeby niestandardowych integracji.
Pros and Cons
Pros:
- Orkiestracja infrastruktury wielochmurowej wykraczająca poza aprowizację
- Uruchamianie modułów Terraform w ramach złożonych schematów
- Wbudowane przepływy pracy naprawiania i skalowania
Cons:
- Opakowuje Terraform zamiast go zastępować
- Język DSL YAML i menedżer zwiększają obciążenie operacyjne
Learn more about Cloudify: Najlepszy do zasobów Google Cloud
- Dostępny bezpłatny plan i bezpłatny okres próbny
- Ceny na żądanie
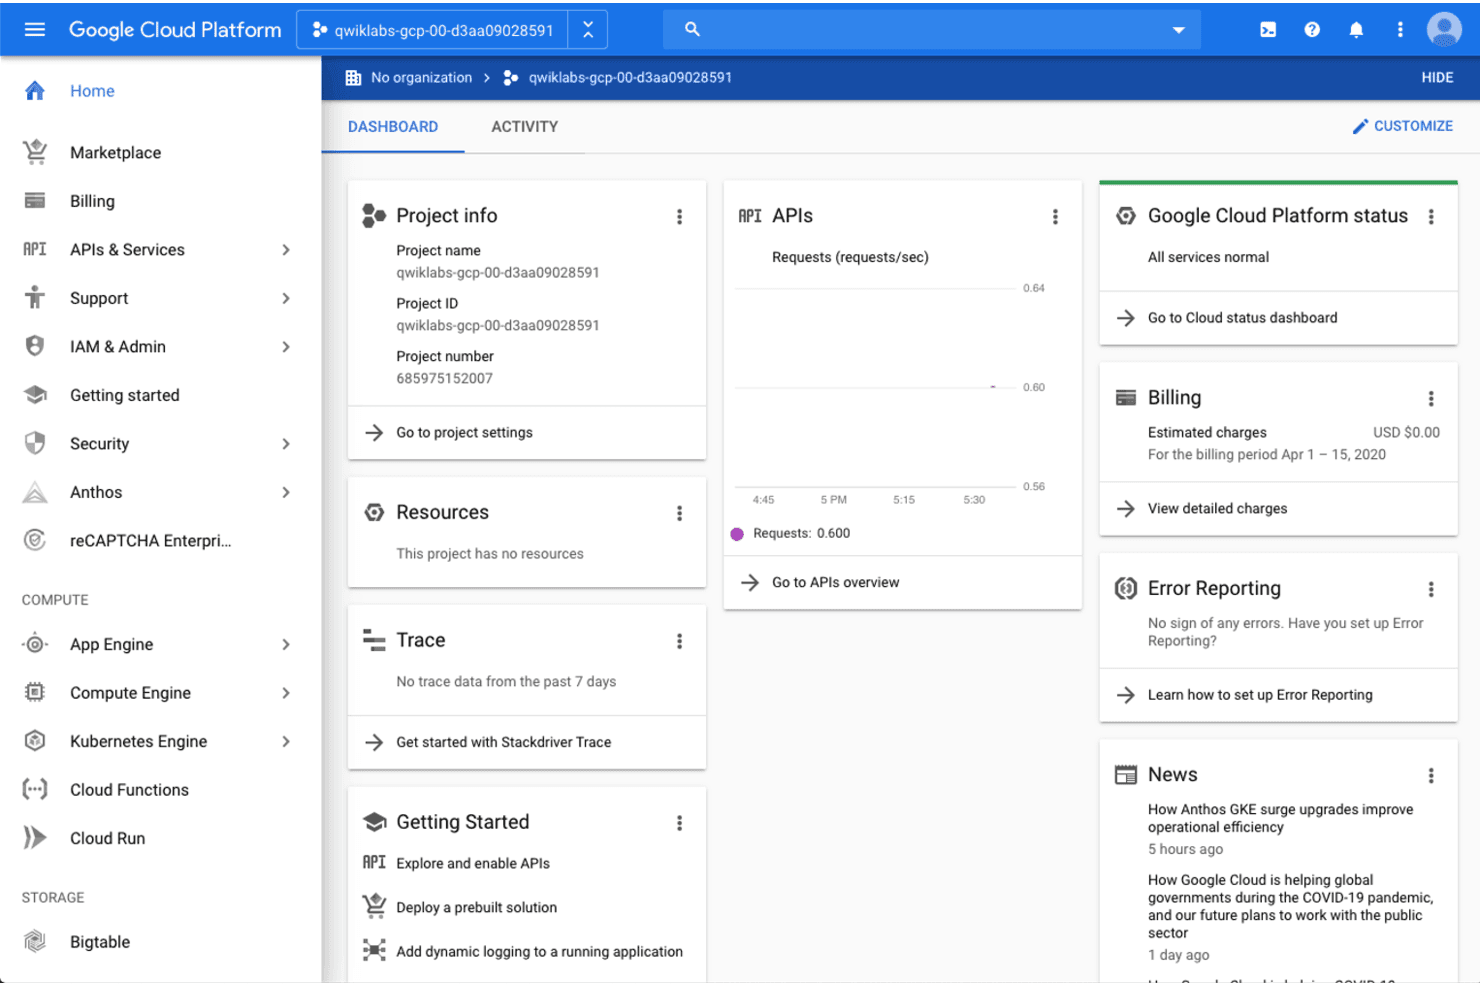
Google Cloud Platform udostępnia centralny pulpit nawigacyjny do zarządzania zasobami projektu i interfejsami API. Google Cloud Deployment Manager to natywna usługa Google do zarządzania infrastrukturą jako kodem, która umożliwia deklaratywne definiowanie, wdrażanie i zarządzanie zasobami Google Cloud przy użyciu konfiguracji YAML oraz szablonów Jinja lub Python.
Dla kogo Google Cloud Deployment Manager jest najlepszym wyborem?
Zespoły, które już korzystają z Google Cloud, potrzebują bezpłatnego sposobu deklaratywnego zarządzania zasobami GCP i aktywnie planują ścieżkę migracji do Infrastructure Manager lub Terraform.
Dlaczego wybrałem Google Cloud Deployment Manager
Uwzględniłem Google Cloud Deployment Manager na tej liście przede wszystkim z myślą o zespołach korzystających z GCP, które potrzebują bezpłatnego, natywnego sposobu deklaratywnego udostępniania zasobów takich jak Compute Engine, BigQuery i Cloud SQL za pomocą YAML oraz szablonów Jinja lub Python. Doceniam obsługę podglądów wdrożeń, aktualizacji w miejscu lub kroczących oraz przywracania poprzednich wdrożeń — wszystko w ramach systemu IAM firmy Google. Należy jednak pamiętać, że wsparcie zakończyło się w kwietniu 2026 roku, dlatego traktowałbym to narzędzie przede wszystkim jako rozwiązanie przejściowe podczas planowania migracji do Infrastructure Manager lub Terraform za pomocą wbudowanego narzędzia DM Convert.
Najważniejsze funkcje Google Cloud Deployment Manager
- Deklaratywna konfiguracja oparta na YAML: Definiowanie infrastruktury Google Cloud w plikach YAML z użyciem szablonów Jinja lub Python do tworzenia wielokrotnego użytku, parametryzowanych definicji zasobów.
- Kontrola dostępu oparta na IAM: Przypisywanie predefiniowanych ról — Administrator, Edytor, Przeglądający, Edytor typów i Przeglądający typy — w celu kontrolowania, kto może tworzyć wdrożenia na poziomie projektu, zarządzać nimi lub je wyświetlać.
- Integracja z Cloud Audit Logs: Automatyczne rejestrowanie operacji administracyjnych i operacji dostępu do danych, w tym zdarzeń tworzenia, aktualizowania, poprawiania, usuwania i anulowania podglądu wdrożeń.
- Narzędzie migracyjne DM Convert: Konwertowanie istniejących konfiguracji YAML i szablonów Deployment Manager do plików Terraform lub Kubernetes Resource Model wraz z generowanymi poleceniami importu dla stanu Terraform.
Integracje Google Cloud Deployment Manager
Google Cloud Deployment Manager oferuje udokumentowane natywne integracje z Cloud Storage, Compute Engine i Cloud SQL. Udostępnia również interfejs API REST oraz obsługuje niestandardowych dostawców typów API umożliwiających łączenie z dodatkowymi interfejsami API.
Pros and Cons
Pros:
- Recenzenci chwalą szybką konfigurację wdrożeń
- Zarządzany stan eliminuje konieczność oddzielnego zarządzania plikami stanu
- DM Convert generuje polecenia importu Terraform
Cons:
- Konfiguracje dostępne wyłącznie w Google Cloud pogłębiają uzależnienie od dostawcy
- Wsparcie zakończyło się; wycofanie usługi nastąpi w 2027 roku
Learn more about Google Cloud Deployment Manager (GCP): Najlepsze rozwiązanie o otwartym kodzie źródłowym dla IaC
- Niedostępne
- Ceny dostępne na żądanie
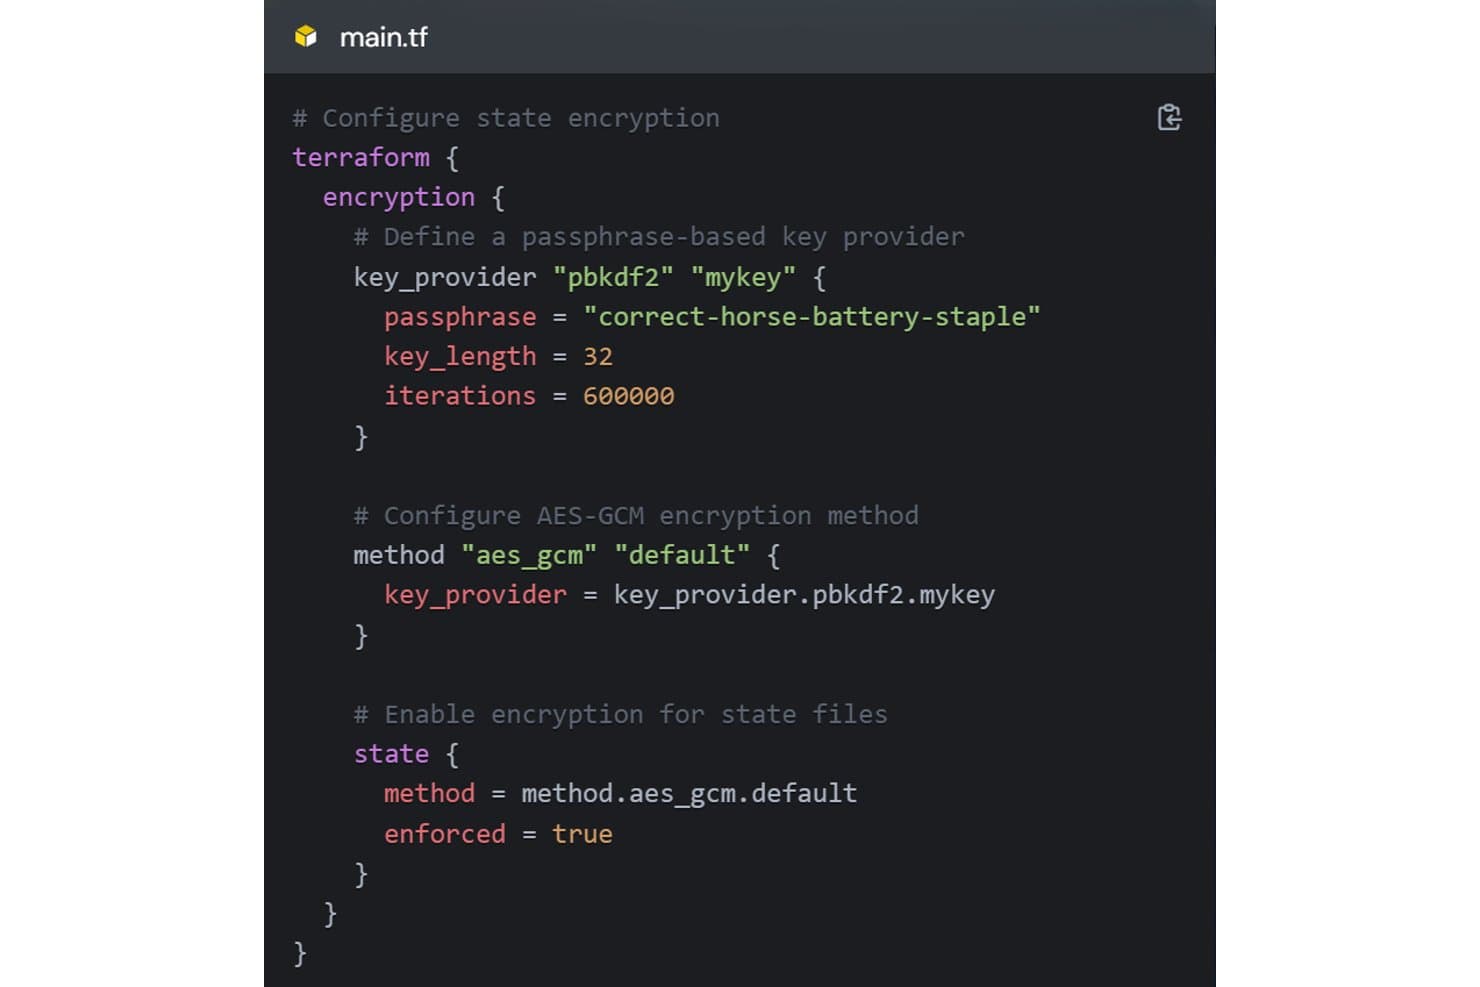
OpenTofu szyfruje pliki stanu za pomocą AES-GCM i dostawcy kluczy opartego na haśle. OpenTofu to zarządzane przez Fundację Linux narzędzie IaC o otwartym kodzie źródłowym, które pozwala zespołom infrastruktury definiować, udostępniać i zarządzać zasobami w chmurze oraz lokalnymi za pomocą znanego deklaratywnego przepływu pracy — dzięki czemu jest naturalnym wyborem dla zespołów chcących odejść od Terraform bez przepisywania istniejących konfiguracji.
Dla kogo OpenTofu jest najlepszym wyborem?
OpenTofu doskonale sprawdza się w zespołach infrastruktury, które odchodzą od Terraform z powodu obaw dotyczących licencjonowania i chcą skorzystać z zamiennika niewymagającego istotnych zmian ani skomplikowanej migracji.
Dlaczego wybrałem OpenTofu
Wybrałem OpenTofu, ponieważ jest najbardziej wiarygodną odpowiedzią społeczności open source na zmianę licencjonowania Terraform — jest zarządzane przez Fundację Linux, a nie przez pojedynczy podmiot komercyjny. Najbardziej doceniam bezproblemową migrację: większość istniejących konfiguracji Terraform działa bez modyfikacji, a przejście polega w dużej mierze na uruchamianiu
tofuzamiastterraform. Ponadto szyfrowanie stanu w spoczynku oraz iterowanie po dostawcach za pomocąfor_eachzapewniają zespołom naprawdę użyteczne możliwości, wykraczające poza prostą zamianę jednego narzędzia na drugie.Najważniejsze funkcje OpenTofu
- Przepływ pracy Zapisz, Zaplanuj, Zastosuj: Trzystopniowy deklaratywny przepływ pracy, który pozwala tworzyć konfigurację, wyświetlać podgląd proponowanych zmian bez ich wykonywania, a następnie wprowadzać je dopiero po weryfikacji.
- Moduły wielokrotnego użytku: Udostępniane i konfigurowalne pakiety kodu infrastruktury, które zespoły mogą pobierać z rejestru OpenTofu lub utrzymywać prywatnie w celu standaryzacji wdrożeń.
- Zdalne zaplecza stanu: Przechowują stan infrastruktury w zdalnych zapleczach, w tym S3, Azure Blob i GCS, oraz obsługują blokowanie stanu, aby zapobiegać konfliktom podczas jednoczesnych operacji.
- Polecenie
tofu import: Obejmuje istniejące zasoby infrastruktury zarządzaniem OpenTofu, importując je do stanu pod określonym adresem zasobu.
Integracje OpenTofu
OpenTofu oferuje ponad 4 000 integracji z dostawcami dostępnymi w katalogu za pośrednictwem swojego rejestru, w tym AWS, Azure, Google Cloud, Kubernetes, Docker, GitHub i GitLab. Rejestr OpenTofu udostępnia również interfejs API do tworzenia niestandardowych integracji.
Pros and Cons
Pros:
- Większość konfiguracji Terraform można zmigrować przy minimalnych zmianach
- Zarządzanie przez Fundację Linux zmniejsza zależność od jednego dostawcy
- Szyfrowanie stanu zapewnia ochronę danych w spoczynku
Cons:
- Zatwierdzanie zmian wymaga zewnętrznego CI lub TACOS
- Skrypty z zakodowanymi na stałe wartościami i przepływy pracy HCP komplikują migrację
Learn more about OpenTofu: Najlepszy do integracji z Kubernetes
- Dostępna bezpłatna demonstracja
- Od $1,000/miesiąc
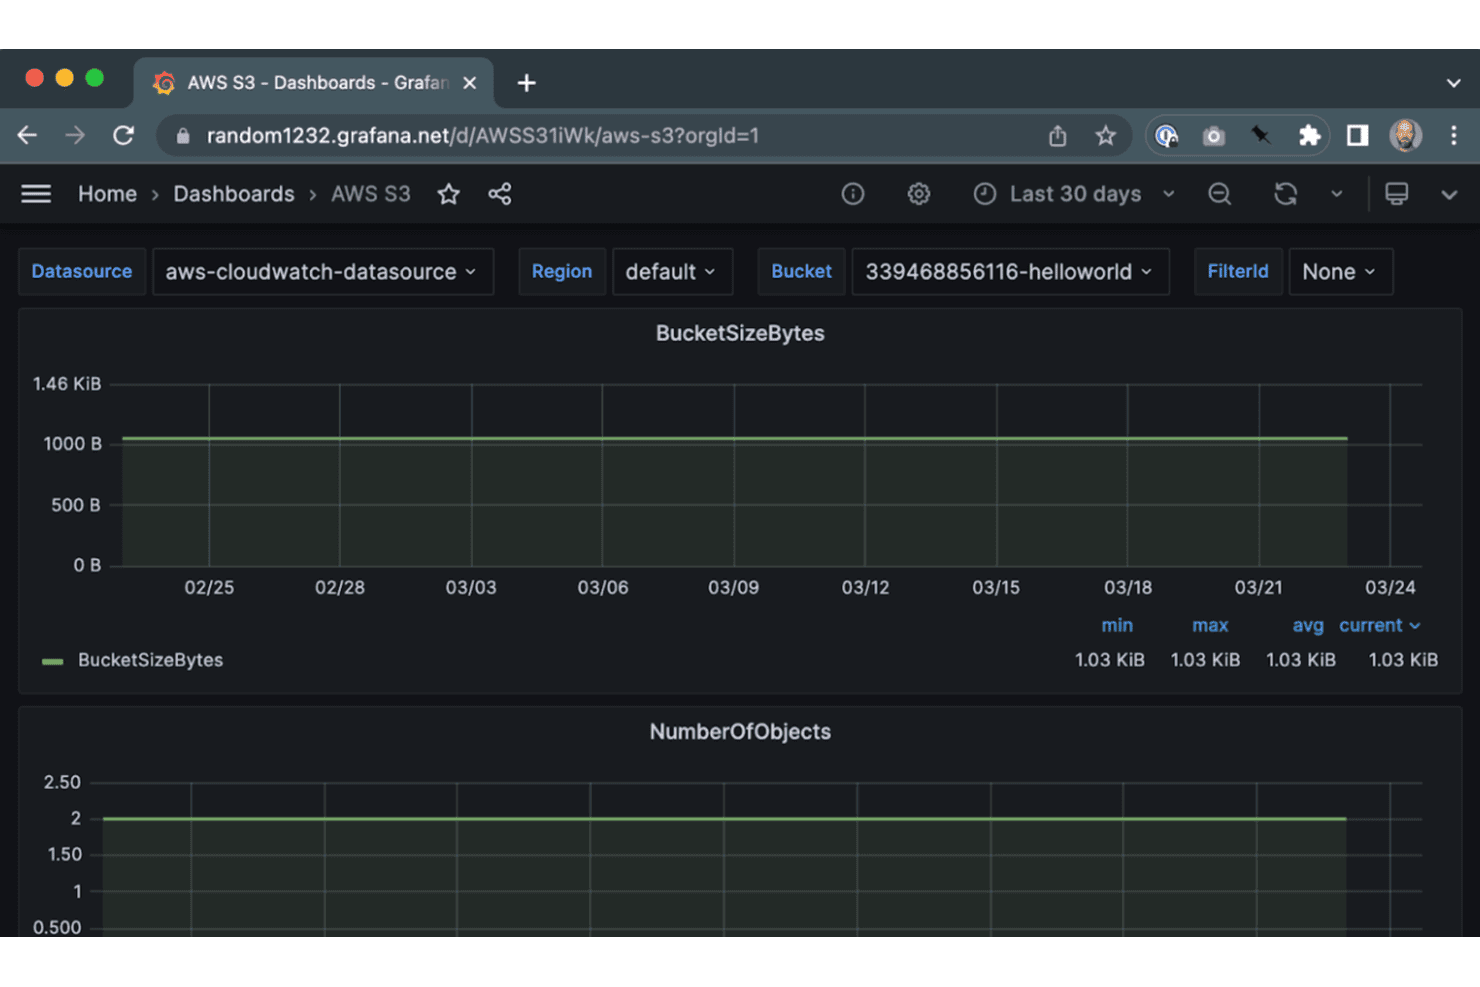
Crossplane monitoruje rozmiar zasobnika AWS S3 i liczbę obiektów za pomocą Grafany. Crossplane to otwartoźródłowy, natywny dla Kubernetes framework płaszczyzny sterowania, stworzony dla inżynierów platformy i DevOps, którzy chcą zarządzać infrastrukturą chmurową za pomocą tych samych deklaratywnych interfejsów API i narzędzi, których już używają do obsługi aplikacji.
Dla kogo Crossplane jest najlepszym wyborem?
Crossplane doskonale sprawdza się w zespołach inżynierii platformy, które już korzystają z Kubernetes i chcą zarządzać infrastrukturą chmurową za pomocą tych samych interfejsów API i przepływów pracy, których używają do obsługi aplikacji.
Dlaczego wybrałem Crossplane
Uwzględniłem Crossplane wśród najlepszych narzędzi, ponieważ jest to jedyne rozwiązanie tutaj, które traktuje infrastrukturę jako natywny zasób Kubernetes, umożliwiając zarządzanie usługami chmurowymi za pomocą tych samych poleceń
kubectli zasad RBAC, których już używasz w przypadku swoich obciążeń. Szczególnie podoba mi się to, że zasoby złożone pozwalają zespołom platformowym udostępniać programistom starannie wyselekcjonowane, samoobsługowe interfejsy API bez przekazywania im bezpośredniego dostępu do chmury. Nieustannie działające pętle uzgadniania Crossplane stale korygują również rozbieżności, więc jeśli ktoś bezpośrednio zmodyfikuje zasobnik GCP, Crossplane po cichu przywróci zadeklarowany stan bez jakiejkolwiek ręcznej interwencji.Najważniejsze funkcje Crossplane
- Wielojęzyczne funkcje kompozycji: Pisz funkcje kompozycji w YAML, KCL, Pythonie lub Go, aby definiować sposób, w jaki Crossplane tworzy i konfiguruje zasoby infrastruktury.
- Upbound Marketplace: Przeglądaj, instaluj i publikuj dostawców, konfiguracje, funkcje oraz dodatki, aby rozszerzać swoją płaszczyznę sterowania w środowiskach AWS, Azure, GCP i OCI.
- Import w trybie obserwacji: Obejmuj istniejące zasoby chmurowe zarządzaniem Crossplane za pomocą zasady
Observei adnotacji external-name, bez zakłócania działania zasobu. - Zarządzanie rewizjami pakietów: Konfiguruj automatyczną lub ręczną aktywację rewizji pakietów dostawców i określaj, ile nieaktywnych rewizji ma być zachowywanych w całej flocie płaszczyzn sterowania.
Integracje Crossplane
Crossplane oferuje integracje z marketplace'u z AWS, Microsoft Azure, Google Cloud Platform, Oracle Cloud Infrastructure, Terraform, Argo CD i Kyverno. Udostępnia również interfejsy API REST i Kubernetes na potrzeby niestandardowych integracji.
Pros and Cons
Pros:
- Natywna dla Kubernetes infrastruktura działająca obok obciążeń
- Abstrakcje samoobsługowe zachowują zabezpieczenia zespołu
- Uzgadnianie przywraca zmiany wprowadzone poza systemem
Cons:
- Brak ogólnego podglądu planu w stylu Terraform
- Brak zgodności ze stanem Terraform i HCL
Learn more about Crossplane:
Inne alternatywy dla Terraform
Oto kilka dodatkowych alternatyw dla Terraform, które nie trafiły na moją listę, ale nadal warto się nimi zainteresować:
- 11MorpheusNajlepsze rozwiązanie do zarządzania hybrydową chmurą
- 12env0Najlepsze do zarządzania środowiskiem chmurowym
- 13KubernetesNajlepsze do orkiestracji kontenerów
Jak oceniam alternatywy dla Terraform
Podzieliłem swoją ocenę na wymagania bazowe — obsługę wdrażania w wielu chmurach, zarządzanie stanem i podgląd planu — oraz czynniki wyróżniające, takie jak model licencjonowania, ścieżki migracji z HCL i integracja z GitOps.
Podstawowa funkcjonalność (wymagana na tej liście)
Wybierając narzędzia do umieszczenia na liście, oceniam każde z nich w skali od 0 (nie oferuje danej funkcjonalności) do 5 (doskonale sprawdza się w tym obszarze) dla każdej z wymienionych poniżej podstawowych funkcjonalności. Następnie przeliczam łączny wynik narzędzia na wartość procentową. Każde narzędzie musi uzyskać łączny wynik na poziomie co najmniej 65%, aby zostać uwzględnione na liście.
- Infrastruktura jako kod: Sprawdzam, czy narzędzie obsługuje deklaratywne definicje zasobów w ustrukturyzowanym języku, takim jak HCL w Terraform lub TypeScript w Pulumi, z plikami konfiguracyjnymi, które można kontrolować za pomocą systemu kontroli wersji.
- Obsługa dostawców wielu chmur: Narzędzie otrzymuje wyższe oceny, gdy obsługuje co najmniej AWS, Azure i GCP — a także dostawców SaaS oraz środowiska lokalne, co jest istotne dla zespołów zarządzających środowiskami hybrydowymi.
- Zarządzanie stanem: Oceniam, w jaki sposób każde narzędzie śledzi wdrożone zasoby, analizując zdalne zaplecza stanu, mechanizmy blokowania oraz wykrywanie rozbieżności względem działającej infrastruktury.
- Plan wykonania i podgląd: Przed każdym zastosowaniem zmian szukam czytelnego wyniku planu, który dokładnie pokazuje, jakie zasoby zostaną utworzone, zmodyfikowane lub usunięte — podobnie jak w przypadku
terraform planlubpulumi preview. - Modułowe i wielokrotnego użytku konfiguracje: Zespoły wdrażające podobne stosy w środowiskach testowych i produkcyjnych potrzebują modułów lub komponentów, które mogą wersjonować, udostępniać i łączyć bez powielania kodu.
- Integracja z CI/CD i automatyzacją: Oceniam, jak dobrze każde narzędzie współpracuje z przepływami pracy opartymi na potokach — czy to za pośrednictwem natywnych integracji z VCS, zgodności interfejsu wiersza poleceń z GitHub Actions lub GitLab CI, czy też uruchomień sterowanych webhookami.
Gdy mam już listę narzędzi spełniających te kryteria, analizuję, co wyróżnia każdą platformę.
Czynniki wyróżniające (co odróżnia dostawców)
Oto sposób, w jaki porównuję różnych dostawców i wskazuję różnice między nimi:
Wyróżniające się funkcje
Obsługa podejścia „polityka jako kod” ma znaczenie, gdy zespoły potrzebują zabezpieczeń, które automatycznie blokują wdrożenia niezgodne z zasadami — na przykład wymuszają standardy tagowania lub uniemożliwiają utworzenie publicznych zasobników S3 przed ich uruchomieniem. Oceniam również, czy narzędzie umożliwia pisanie infrastruktury w językach ogólnego przeznaczenia, takich jak Python lub TypeScript, co może być dużą zaletą dla zespołów bez doświadczenia w HCL. Kolejnym czynnikiem wyróżniającym jest wykrywanie rozbieżności; narzędzia, które stale skanują działające zasoby i powiadamiają o nieautoryzowanych zmianach, pozwalają zaoszczędzić wiele godzin ręcznych audytów.
Nie tylko funkcje
Licencjonowanie jest jednym z głównych powodów, dla których zespoły w ogóle szukają alternatyw dla Terraform, dlatego sprawdzam, czy każde narzędzie korzysta z rzeczywiście otwartej licencji, takiej jak Apache 2.0 lub MPL, czy też z modelu dostępnego ze źródłami, ale objętego ograniczeniami komercyjnymi. Równie ważna jest ścieżka migracji z Terraform — szukam zgodności z istniejącymi plikami HCL, importem stanu i rejestrami dostawców, aby zespoły nie musiały przepisywać setek modułów od podstaw. Biorę również pod uwagę, jak dobrze dane narzędzie pasuje do przepływów pracy GitOps z wykorzystaniem narzędzi takich jak ArgoCD lub Atlantis, służących do zarządzania zmianami infrastruktury sterowanymi przez żądania ściągnięcia.
Dlaczego warto szukać alternatywy dla Terraform?
Choć Terraform jest dobrym wyborem wśród narzędzi do zarządzania infrastrukturą jako kodem (IaC), istnieje wiele powodów, dla których niektórzy użytkownicy szukają alternatywnych rozwiązań. Możesz szukać alternatywy dla Terraform, ponieważ…
- Potrzebujesz obsługi wielu języków dla swojego zespołu
- Masz trudności z krzywą uczenia się Terraform
- Potrzebujesz lepszej integracji z istniejącymi systemami
- Potrzebujesz bardziej zaawansowanych funkcji zarządzania zasadami
- Twój zespół szuka narzędzi do współpracy w czasie rzeczywistym
- Ogranicza Cię dostępność Terraform w poszczególnych regionach geograficznych
Jeśli którykolwiek z tych opisów pasuje do Ciebie, jesteś we właściwym miejscu. Moja lista zawiera kilka opcji narzędzi Infrastruktura jako kod (IaC), które lepiej odpowiadają potrzebom zespołów mierzących się z tymi wyzwaniami związanymi z Terraform i szukających alternatywnych rozwiązań.
Najważniejsze funkcje Terraform
Oto niektóre z najważniejszych funkcji Terraform, które pomogą Ci zestawić i porównać możliwości oferowane przez alternatywne rozwiązania:
- Trzystopniowy przepływ pracy: Terraform korzysta z przepływu pracy obejmującego pisanie, planowanie i wdrażanie, który pomaga zespołowi sprawnie definiować, podglądać i wdrażać zmiany w infrastrukturze.
- Obsługa wielu dostawców: Działa z szeroką gamą dostawców, umożliwiając zarządzanie różnymi usługami chmurowymi i lokalnymi.
- Niezmienna infrastruktura: Terraform promuje podejście oparte na niezmiennej infrastrukturze, upraszczając aktualizacje i zapewniając spójność.
- Zarządzanie stanem: Śledzi zmiany w infrastrukturze za pomocą pliku stanu, pomagając zarządzać bieżącym stanem infrastruktury i go rozumieć.
- Moduły konfiguracji wielokrotnego użytku: Możesz tworzyć moduły wielokrotnego użytku, aby standaryzować komponenty infrastruktury w różnych środowiskach.
- Integracja z systemami kontroli wersji: Terraform integruje się z systemami kontroli wersji, ułatwiając współpracę i śledzenie zmian w zespole.
- Automatyczne udostępnianie zasobów: Automatyzuje udostępnianie zasobów, ograniczając nakład pracy ręcznej i liczbę błędów w zarządzaniu infrastrukturą.
- Zaangażowanie społeczności: Terraform zachęca społeczność do wprowadzania ulepszeń i prowadzenia dyskusji, wspierając aktywną społeczność użytkowników, która pomaga rozwijać narzędzie.