

ThreatLocker versus Airlock Digital: Vergelijking & Beoordelingen door Experts voor 2026



Nu ransomware organisaties steeds vaker treft, kun je het je niet langer veroorloven om te gokken met endpointbeveiliging. Traditionele antivirus schiet tekort—daarom is het whitelisten van applicaties een ononderhandelbare basismaatregel geworden. Als je moet kiezen tussen ThreatLocker en Airlock Digital, loop je al voor op de meeste organisaties die nog steeds vertrouwen op detectie op basis van handtekeningen.
Ik leg je de werkelijke verschillen tussen deze twee cyberbeveiligingssoftwareoplossingen met standaardweigering uit, van ThreatLockers Ringfencing-containment tot de workflowautomatisering van Airlock Digital voor naleving van Essential Eight. Ik vergelijk prijsstructuren, implementatietermijnen en welk platform aansluit bij de technische volwassenheid van je team.
ThreatLocker vs. Airlock Digital: An Overview
ThreatLocker

Airlock Digital
Waarom u onze softwareaanbevelingen kunt vertrouwen
Ons team test en beoordeelt software sinds 2012. Als technologieleiders weten we zelf hoe moeilijk — en belangrijk — het is om de juiste software te kiezen.
Voor deze gids hebben we tools geëvalueerd met behulp van praktijktests en onafhankelijk onderzoek, waarbij we tools beoordeeden aan de hand van onze selectiecriteria.
Onze reviews weerspiegelen ons menselijke redactionele oordeel, geen verkooppraatje.
ThreatLocker vs. Airlock Digital Pricing Comparison
| ThreatLocker | Airlock Digital | |
|---|---|---|
| Free Trial | 30-day free trial + free demo available | Free demo available |
| Pricing | Pricing upon request | Pricing upon request |
Verborgen kosten van ThreatLocker versus Airlock Digital
ThreatLocker hanteert een aangepast prijsmodel op basis van factoren zoals het aantal endpoints, de complexiteit van applicaties en de vereiste controles, zonder vaste openbare prijsniveaus. Hoewel dit een nauwkeurige afbakening en voorspelbare budgettering na ontvangst van een offerte mogelijk maakt, moeten organisaties contact opnemen met de verkoopafdeling om de totale kosten te begrijpen. Mogelijke verborgen kosten zijn onder meer hogere prijzen naarmate omgevingen groeien of aanvullende modules worden toegevoegd buiten de oorspronkelijke scope.
Airlock Digital publiceert geen prijzen en vereist dat potentiële klanten een gesprek inplannen om een offerte te ontvangen. Dit gebrek aan transparantie over prijzen vooraf maakt vroege kostenvergelijkingen lastig en kan de planning van het inkoopproces vertragen. Verborgen kosten kunnen pas tijdens verkoopgesprekken duidelijk worden, zoals prijzen die gekoppeld zijn aan de groei van het aantal endpoints, functie-uitbreidingen of ondersteuningsvereisten. Voor beide platforms kun je het beste een offerte aanvragen en alle inbegrepen onderdelen vergelijken om de waarde te begrijpen.
ThreatLocker vs. Airlock Digital Feature Comparison
ThreatLocker levert modulaire Zero Trust met vier stapelbare componenten: Allowlisting, Ringfencing, Elevation Control en Network Control. Ringfencing is het opvallendste onderdeel: het voorkomt dat aanvallers goedgekeurde apps zoals Word of PowerShell misbruiken door te bepalen tot welke bestanden, registersleutels en netwerkbronnen ze toegang hebben. ThreatLockers Unified Audit biedt gecentraliseerd inzicht in elke beslissing om iets toe te staan of te weigeren, waardoor ruis in SOC-waarschuwingen afneemt. Je dwingt least privilege af op applicatieniveau, maar moet tijd investeren in het afstemmen van beleidsregels om te voorkomen dat workflows worden verstoord.
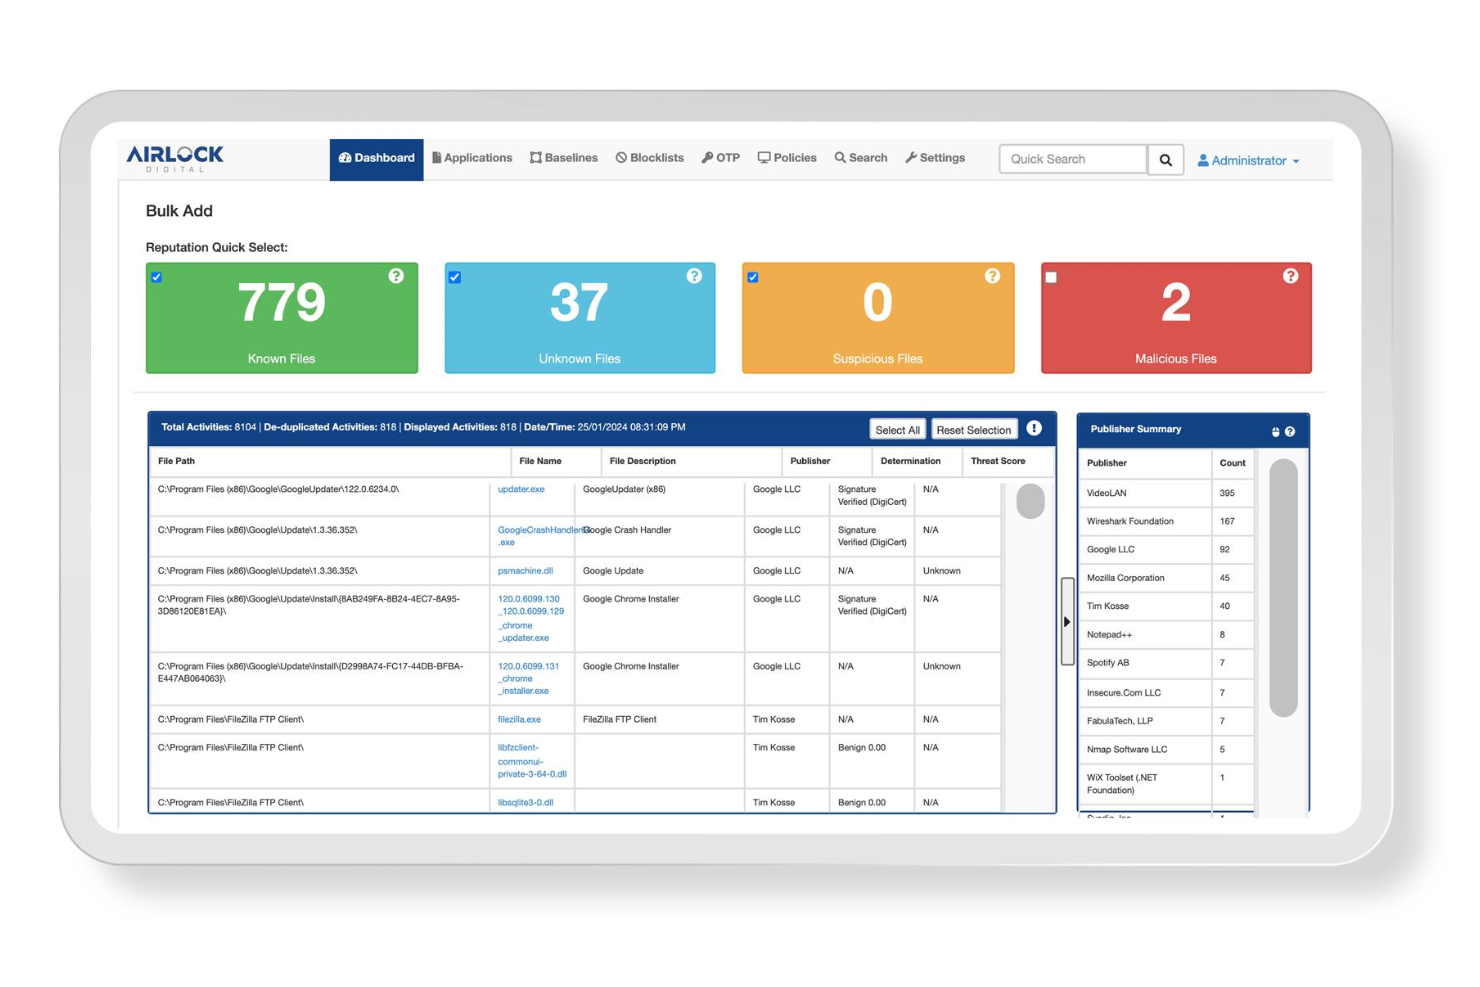
Airlock Digital maakt allowlisting praktisch uitvoerbaar door workflowgestuurde automatisering die snelheid boven chirurgische controle stelt. Hun detectie-engine controleert alle uitvoerbare code aan de hand van een doorzoekbare metadatabase en bouwt flexibel beleid met behulp van herhaalbare workflows—zonder scripting. Airlock vereist slechts enkele uren onderhoud per week, waardoor kleinere teams snel nalevingsresultaten kunnen behalen zonder diepgaande expertise op het gebied van allowlisting.
| ThreatLocker | Airlock Digital | |
|---|---|---|
| 2-Factor Authentication | ||
| API | ||
| Access Management | ||
| Anti-Virus | ||
| Audit Management | ||
| Audit Trail | ||
| Batch Permissions & Access | ||
| Compliance Tracking | ||
| DDoS Protection | ||
| Dashboard | ||
| Data Export | ||
| Data Import | ||
| External Integrations | ||
| File Sharing | ||
| File Transfer | ||
| Firewall | ||
| Incident Management | ||
| Malware Protection | ||
| Multi-User | ||
| Notifications | ||
| Password & Access Management | ||
| Policy Management | ||
| Real-time Alerts | ||
| Report & Compliance | ||
| Risk Assessment | ||
| Security Migration | ||
| Threat Detection | ||
| Workflow Management |
Integraties van ThreatLocker versus Airlock Digital
| Gereedschap | ThreatLocker | Airlock Digital |
| Microsoft Intune | ✅ | ✅ |
| Microsoft SCCM | ✅ | ✅ |
| Jamf | ✅ | ✅ |
| Azure Active Directory | ✅ | ✅ |
| Splunk | ✅ | ✅ |
| Elastic | ✅ | ✅ |
| ServiceNow | ✅ | ❌ |
| ConnectWise | ✅ | ❌ |
| Datto RMM | ✅ | ❌ |
| Autotask PSA | ✅ | ❌ |
| Syslog | ✅ | ✅ |
| Microsoft Sentinel | ✅ | ✅ |
| Active Directory | ✅ | ✅ |
| Okta | ✅ | ❌ |
| Crowdstrike | ✅ | ❌ |
Beide platforms werken rechtstreeks samen met de endpointtools die je al gebruikt—SCCM, Jamf en InTune—zodat de uitrol naar je Windows-, macOS- en Linux-machines geen hoofdpijn voor je IT-team oplevert. ThreatLocker biedt echter integraties die MSP's bijzonder zullen waarderen, zoals ConnectWise, Datto en Autotask voor servicemanagement.
ThreatLocker versus Airlock Digital: beveiliging, naleving & betrouwbaarheid
| Factor | ThreatLocker | Airlock Digital |
| Certificeringen voor naleving | ThreatLocker beschikt over SOC 2 Type II en sluit aan bij de kaders van NIST, CMMC en CIS. | Airlock is gecertificeerd volgens ISO 27001:2022 en voldoet aan Essential Eight Level 3, en is bovendien de enige leverancier die E8MM Level 3 heeft behaald. |
| Gegevensversleuteling | AES-256-versleuteling voor gegevens in rust; TLS 1.2+ voor gegevens tijdens transport met een in de cloud gehoste beheerconsole. | AES-256-versleuteling voor communicatie tussen agent en server; ondersteunt geïsoleerde implementaties zonder netwerkverbinding met hosting op locatie. |
| Toegangsbeheer | Op rollen gebaseerd toegangsbeheer met architectuur voor meerdere tenants; ondersteunt Azure AD en SSO-integratie. | Op rollen gebaseerd toegangsbeheer met integratie van Active Directory; gedetailleerde beleidsdelegatie voor gedistribueerde beveiligingsteams. |
| Auditregistratie | Unified Audit registreert centraal alle gebeurtenissen waarbij toegang wordt toegestaan of geweigerd; onveranderlijke logboeken worden beschermd tegen manipulatie en doorgestuurd naar SIEM. | Gecentraliseerde uitvoeringsregistratie met de functie Samenvatting van vertrouwde uitvoering; logboeken worden volgens het ontwerp beschermd tegen wijziging conform de E8MM-vereisten. |
| Ondersteuning en beschikbaarheid | 24/7/365 Cyber Hero-ondersteuningsteam met gegarandeerde reactietijden volgens SLA's; cloudinfrastructuur met redundantie in meerdere regio's | Ondersteuning tijdens kantooruren met escalatieroutes; optionele implementatie op locatie voor geïsoleerde omgevingen die een beschikbaarheid van agents van 99,9% vereisen |
Beveiliging heeft voor beide platforms de hoogste prioriteit. Beide bieden sterke versleuteling en auditsporen die niet kunnen worden gemanipuleerd. Ze verschillen echter in hun focus op naleving: ThreatLocker sluit aan bij de SOC 2- en CMMC-standaarden, terwijl Airlock Digital zijn systeem heeft ontwikkeld om te voldoen aan de Australische Essential Eight Level 3-vereisten. ThreatLocker draait in de cloud en biedt 24/7-ondersteuning, ondersteund door servers in meerdere regio's, terwijl Airlock een optie voor implementatie op locatie biedt—perfect voor gereguleerde sectoren die fysiek geïsoleerde netwerken of strikte controle over de locatie van hun gegevens nodig hebben.
ThreatLocker versus Airlock Digital: gebruiksgemak
| Factor | ThreatLocker | Airlock Digital |
| Gebruikersinterface | Intuïtief dashboard met duidelijke auditlogboeken en gedetailleerde beleidsinstellingen; het heeft een strak ontwerp, maar beleidsbeheer kent een steile leercurve. | Op workflows gebaseerde interface die het toestaan van toepassingen vereenvoudigt via een herhaalbaar proces; de leermodus bouwt automatisch beleid op zonder uitgebreide handmatige configuratie. |
| Eerste installatie en implementatie | Eenvoudige implementatie van agents via RMM-tools met een architectuur die uitsluitend in de cloud werkt; een volledige implementatie duurt doorgaans 3-6 maanden, afhankelijk van de complexiteit van de omgeving en de vereisten voor het afstemmen van beleid. | De Snelstart-implementatie voltooit volledige handhaving gemiddeld binnen 3 maanden. |
| Onboarding en training | Toegewijde onboardingspecialisten begeleiden klanten tijdens de leermodus en het maken van beleid met geduldige, duidelijke uitleg tijdens de onboardingfase. | Advies op maat over de implementatie van het ondersteuningsteam, met optionele volledige implementatiediensten door partners; de leermodus automatiseert de eerste beleidsdetectie om handmatig werk te beperken. |
| Leercurve | Een steile leercurve voor beleidsbeheer kan fouten veroorzaken bij niet-technische gebruikers; het beheersen van Ringfencing en configuraties met meerdere modules vereist een aanzienlijke investering. | Een lagere operationele leercurve dankzij workflowautomatisering en herhaalbare beleidssjablonen; ontworpen om het toestaan van toepassingen praktisch te maken voor teams zonder diepgaande beveiligingsexpertise. |
| Klantenondersteuning | 24/7/365 Cyber Hero-ondersteuningsteam met een gemiddelde reactietijd van 60 seconden; zeer responsieve, deskundige medewerkers die zich oprecht inzetten voor het succes van klanten. | Ondersteuning tijdens kantooruren met escalatieroutes en advies op maat; gekwalificeerde partners zijn beschikbaar voor uitgebreide implementatieondersteuning, maar er is geen 24/7-ondersteuning van de leverancier. |
Hoewel de interface van ThreatLocker echt intuïtief is, kent beleidsbeheer een steile leercurve en zal je team tijdens de eerste maanden van de implementatie waarschijnlijk sterk leunen op het 24/7-ondersteuningsteam. Airlock Digital kiest voor een andere aanpak en richt zich op operationele eenvoud met workflowautomatisering die in de leermodus automatisch beleid opbouwt. Daardoor bereik je sneller volledige handhaving en ben je minder afhankelijk van ondersteuning door de leverancier. Je kunt beide platforms zonder veel moeite implementeren via je bestaande RMM-tools, maar houd er rekening mee dat het cloudontwerp van ThreatLocker niet werkt in geïsoleerde omgevingen zonder netwerkverbinding, terwijl Airlock voor die scenario's opties voor implementatie op locatie biedt.
ThreatLocker vs Airlock Digital: Pros & Cons
ThreatLocker
- Delivers strong prevention against ransomware and zero-days.
- Granular control over applications, storage, and network access.
- Detailed logging supports compliance, audits, and forensic investigations.
- Steep initial learning curve and tuning period, requires upfront policy work to avoid blocking legitimate apps.
- Not a set-and-forget security solution for most environments.
- End-user friction arises from strict controls that block routine software installs.
Airlock Digital
- Deny by default model blocks unknown and unauthorized applications
- Lightweight agent has minimal impact on endpoint performance
- Centralized management supports Windows, macOS, and Linux environments
- Limited integrations compared to broader cybersecurity platforms
- Requires ongoing policy tuning for dynamic environments
- Pricing may be higher than basic endpoint protection tools
Best Use Cases for ThreatLocker and Airlock Digital
ThreatLocker
- MSPs Managing Multiple Clients Centralized cloud portal and RMM integrations let you deploy and tune policies across diverse environments without constant per-client tweaks.
- Healthcare Organizations Granular storage and elevation controls protect patient data on USBs, shares, and apps while meeting HIPAA compliance through audit trails.
- Educational Institutions Locks down student devices and servers against unauthorized software, reducing risks from unvetted apps in shared environments.
- Midmarket Enterprises Balances strong prevention with learning modes to build allowlists quickly, minimizing disruption during rollout.
- High-Compliance Industries Ringfencing and network controls limit lateral movement and data exfiltration, simplifying audits with detailed enforcement logs.
- Remote/Hybrid Workforces Dynamic network ACLs secure traveling endpoints by whitelisting specific IPs or keywords without VPN overhead.
Airlock Digital
- Government Agencies Meets strict compliance and audit requirements with granular application control.
- Financial Services Protects sensitive data and prevents unauthorized software in regulated environments.
- Healthcare Providers Supports HIPAA compliance and blocks unapproved medical software on endpoints.
- Manufacturing Firms Secures industrial control systems by restricting executable code on shop floor devices.
- IT Security Teams Gives security teams granular visibility and control over endpoint applications.
- Medium Enterprises Fits organizations needing centralized policy management across multiple locations.
Wie ThreatLocker zou moeten gebruiken en wie Airlock Digital zou moeten gebruiken
MSP's die omgevingen met meerdere tenants beheren en ondernemingen met speciale beveiligingsteams halen de meeste waarde uit ThreatLocker. De eigen integraties van het platform verminderen problemen met facturering en ticketafhandeling binnen uw volledige klantenbestand. Wanneer malware uw vertrouwde applicaties kaapt, voorkomt de afscherming van ThreatLocker dat deze zich verspreidt—een absolute must voor klanten in de gezondheidszorg, het bankwezen en de kritieke infrastructuur. Hun ondersteuningsteam is van onschatbare waarde voor activiteiten die de klok rond doorgaan of voor teams die nog expertise opbouwen in het werken met toestaanlijsten.
Interne IT-teams in Australië en Nieuw-Zeeland kiezen voor Airlock Digital wanneer ze snel moeten voldoen aan Essential Eight Level 3. De leermodus houdt in de gaten hoe uw applicaties zich gedragen en bouwt vervolgens automatisch beleid voor toestaanlijsten voor u op—handmatig regels schrijven is niet nodig. De optie van Airlock voor implementatie op locatie is ideaal voor strenge eisen op het gebied van datasoevereiniteit en gereguleerde omgevingen waarin cloudoplossingen voor problemen met naleving zorgen.
Differences Between ThreatLocker and Airlock Digital
| ThreatLocker | Airlock Digital | |
|---|---|---|
| Application Containment Strategy | ThreatLocker’s Ringfencing technology goes beyond blocking unauthorized applications by controlling what approved applications can access, limiting file interactions, registry keys, network resources, and other applications to prevent lateral movement. | Airlock Digital focuses exclusively on deny-by-default allowlisting and blocklisting without application behavior containment, trusting that approved applications won’t be weaponized once they pass the allowlist. |
| Customer Support | ThreatLocker provides 24/7/365 Cyber Hero support with quick response times and hands-on policy assistance, functioning as an extension of your security team. | Airlock Digital offers business hours support with escalation paths and operational partner-delivered services, prioritizing self-sufficient operations. |
| Deployment Options | ThreatLocker operates exclusively as a cloud-hosted SaaS platform with no on-premise deployment option, requiring internet connectivity for management console access. | Airlock Digital offers on-premise deployment for air-gapped networks, federal clouds, and regulated environments requiring data sovereignty controls alongside their managed cloud service. |
| Multi-Tenant Management Capabilities | ThreatLocker’s multi-tenant architecture with organization hierarchies allows MSPs to manage hundreds of client environments separately within a single pane of glass, automatically syncing with RMM deployments. | Airlock Digital targets single-organization deployments without native multi-tenant management, making it better suited for internal IT teams managing their own endpoints rather than service providers. |
| Visit ThreatLockerOpens new window | Read Airlock Digital ReviewOpens new window |
Similarities Between ThreatLocker and Airlock Digital
| Auditability | Both platforms provide centralized, immutable audit logs of all execution events with native SIEM integrations for security operations and compliance reporting. |
|---|---|
| Automated Application Discovery | Both platforms include learning modes that automatically discover and catalog all running executables in your environment, building initial allowlist policies without requiring manual identification of every application. |
| Cross-Platform Endpoint Coverage | Both ThreatLocker and Airlock Digital support Windows, macOS, and Linux operating systems from a single management console, enabling unified policy enforcement across heterogeneous enterprise environments. |
| Integrations | Both solutions integrate natively with Microsoft SCCM, Jamf, and Microsoft Intune for straightforward agent deployment and policy distribution, fitting well into existing endpoint management workflows. |
| Zero Trust | Both platforms enforce Zero Trust endpoint protection by blocking all executables by default and only allowing explicitly approved applications to run, preventing ransomware and zero-day exploits from executing. |
| Visit ThreatLockerOpens new window Read Airlock Digital ReviewOpens new window | |