

Software voor risicogebaseerd kwetsbaarheidsbeheer helpt je beveiligingsrisico’s te identificeren, prioriteren en verhelpen door je te richten op reëel bedrijfsrisico, niet alleen op technische ernst. Als je genoeg hebt van generieke lijsten met kwetsbaarheden en alarmmoeheid, heb je tools nodig die de ruis wegnemen en je laten zien wat je als eerste moet oplossen.
In deze gids vind je de beste oplossingen voor risicogebaseerd kwetsbaarheidsbeheer voor 2026, geselecteerd vanwege hun vermogen om je team te helpen beschermen wat belangrijk is, gelijke tred te houden met toenemende dreigingen en slimmere beslissingen te nemen. Krijg praktische inzichten om het juiste platform voor je omgeving te kiezen, of je nu een omvangrijke infrastructuur beheert of werkstromen aanscherpt.
Waarom u onze softwareaanbevelingen kunt vertrouwen
6,700+
Reviews
20
Industry experts
16+
Evaluation factors
14
Years
Ons team test en beoordeelt software sinds 2012. Als technologieleiders weten we zelf hoe moeilijk — en belangrijk — het is om de juiste software te kiezen.
Voor deze gids hebben we tools geëvalueerd met behulp van praktijktests en onafhankelijk onderzoek, waarbij we tools beoordeeden aan de hand van onze selectiecriteria.
Onze reviews weerspiegelen ons menselijke redactionele oordeel, geen verkooppraatje.
Deskundige beoordelaars:
- Paulo Gardini MiguelTechnisch directeur
 Tim FisherVP AI
 Gabriel RosasTech Lead & software-architect
 Christhian GruhnTech Lead & platformarchitect

Vergelijkingstabel voor software voor risicogebaseerd kwetsbaarheidsbeheer
Deze vergelijkingstabel vat de prijsgegevens samen van mijn belangrijkste selecties van software voor risicogebaseerd kwetsbaarheidsbeheer:
Sorted by: Default
| Tool | Starting Price | Website | |
|---|---|---|---|
Beste scoringsmethode voor de waarschijnlijkheid van exploitatie in de praktijk | 5.0 out of 5 | $29,000/jaar Gratis abonnement + gratis demo | Website |
Beste voor uitlegbare AI in het beheer van beveiligingsblootstelling | Not rated | Prijs op aanvraag Gratis demo | Website |
Beste voor door machine learning aangestuurde dreigingsscores | Not rated | Prijs op aanvraag Gratis demo | Website |
Het beste voor agentgestuurde workflowautomatisering op grote schaal | Not rated | Prijs op aanvraag Gratis demo | Website |
Het meest geschikt voor aanpasbare integraties binnen ondernemingen | Not rated | Prijs op aanvraag Gratis demo | Website |
Beste oplossing voor AI-gestuurde routering van hersteltaken | Not rated | Prijs op aanvraag Gratis demo | Website |
Het meest geschikt voor het consolideren van kwetsbaarheidstools | Not rated | Prijs op aanvraag Gratis demo | Website |
Beste netwerkgebaseerde kwetsbaarheidsdetectie | Not rated | $500/gebruiker/maand | Website |
Beste dekking van externe en interne assets | Not rated | Website | |
Beste keuze voor integratie met een suite voor dreigingsdetectie | Not rated | Website |


Beoordelingen van de beste software voor risicogebaseerd kwetsbaarheidsbeheer
Hieronder staan mijn uitgebreide samenvattingen van de beste software voor risicogebaseerd kwetsbaarheidsbeheer die op mijn shortlist terecht is gekomen. In mijn beoordelingen worden de functies, integraties en beste gebruiksscenario’s van elk platform gedetailleerd besproken, zodat je de beste oplossing voor jou kunt vinden.
 Beste scoringsmethode voor de waarschijnlijkheid van exploitatie in de praktijk
- Gratis abonnement + gratis demo
- Vanaf $29,000/jaar (jaarlijks gefactureerd)
Visit WebsiteCustomer Rating:5/5
Strobes RBVM biedt een gecentraliseerd dashboard voor kwetsbaarheden met bijna 497K totale bevindingen, prioriteitsscores, SLA-naleving, exploitbaarheidsstatistieken en gedetailleerde lijsten van kwetsbaarheden. Strobes RBVM is een risicogebaseerd platform voor kwetsbaarheidsbeheer dat bevindingen uit uw volledige scannersuite verzamelt, multifactor-risicoscores toepast met EPSS- en CISA KEV-gegevens en herstelworkflows orkestreert via integraties met uw bestaande ITSM-tools.
Voor wie is Strobes RBVM het meest geschikt?
Strobes RBVM is zeer geschikt voor SecOps-teams van middelgrote tot grote ondernemingen die kwetsbaarheidsgegevens uit meerdere scanners en cloudomgevingen beheren.
Waarom ik voor Strobes RBVM heb gekozen
Ik heb Strobes RBVM als een van de beste oplossingen gekozen omdat de motor voor risicoscores verder gaat dan statische CVSS door de exploitkans volgens EPSS te combineren met een overeenkomst met de CISA KEV-catalogus en een weging van de kritikaliteit van assets. Wat ik bijzonder nuttig vind, is dat scores voortdurend worden bijgewerkt wanneer de dreigingsomstandigheden en compenserende controles veranderen, zodat mijn team geen verouderde gegevens achternazit. Dat betekent dat we een CVE met een hoge CVSS-score en zonder openbare exploitatie op verantwoorde wijze een lagere prioriteit kunnen geven ten gunste van een kwetsbaarheid met een lagere ernst die actief in het wild wordt misbruikt.
Belangrijkste functies van Strobes RBVM
- Geïntegreerde assetdetectie: Haalt automatisch assets uit cloud-, code- en infrastructuurbronnen op voor uniform inzicht.
- Deduplicatie tussen scanners: Verzamelt en dedupliceert bevindingen uit SAST-, DAST-, SCA-, container- en infrastructuurscanners.
- Geautomatiseerde registratie van herstelverzoeken: Stuurt geprioriteerde kwetsbaarheidsbevindingen rechtstreeks door naar ITSM-tools zoals Jira en ServiceNow.
- Aanpasbare dashboards voor leidinggevenden: Biedt realtime beveiligingsstatistieken, waaronder vermindering van de achterstand, MTTR en trends in het oplossen van problemen.
Integraties van Strobes RBVM
Strobes RBVM biedt meer dan 120 ingebouwde integraties, waaronder Jira, ServiceNow, AWS Inspector, Azure Defender, GCP Security Command Center, Qualys, Nessus, Snyk, Checkmarx en Wiz. Er is een API beschikbaar voor aangepaste integraties.
Pros and Cons
Pros:
- Dynamische risicoscores worden bijgewerkt wanneer de dreigingscontext verandert
- Verzamelt bevindingen uit cloud-, applicatie- en infrastructuurbronnen
- Dashboards voor leidinggevenden, afgestemd op beveiligingsleiderschap
Cons:
- PDF-rapporten op bestuursniveau bieden weinig aanpassingsmogelijkheden
- Geen ingebouwde risicokwantificering op basis van financiële impact
Learn more about Strobes RBVM: Beste voor uitlegbare AI in het beheer van beveiligingsblootstelling
- Gratis demo
- Prijs op aanvraag

Brinqa biedt een Monitordashboard met assets per status, risicobeoordeling en type, naast kritieke, hoge en gemiddelde kwetsbaarheidsbevindingen met statistieken voor SLA-tracking. Brinqa is een uniform platform voor het beheer van beveiligingsblootstelling dat kwetsbaarheids- en activagegevens uit meer dan 260 beveiligingstools verzamelt, door AI aangestuurde risicoscores toepast en herstelwerkstromen in bedrijfsomgevingen orkestreert.
Voor wie is Brinqa het meest geschikt?
Brinqa is ontwikkeld voor grote ondernemingen met complexe beveiligingsomgevingen met meerdere tools, waar CISO's en beveiligingsteams behoefte hebben aan uniform inzicht in duizenden assets.
Waarom ik voor Brinqa heb gekozen
Ik heb Brinqa gekozen als een van de beste oplossingen omdat de AI-deduplicatieagent en AI-attributieagent niet alleen risico's scoren, maar ook precies laten zien waarom een kwetsbaarheid wordt gemarkeerd, waarbij elke beslissing wordt teruggevoerd naar gegevens over asseteigenaarschap en exploiteerbaarheid. Die uitlegbaarheid heb ik nodig wanneer ik prioritering moet onderbouwen bij belanghebbenden die verder kijken dan alleen ruwe CVSS-scores. Dankzij de vertrouwensdrempelwaarden met menselijke tussenkomst kan mijn team AI-uitvoer per geval accepteren of overrulen, zodat het risicomodel goed onderbouwd blijft.
Belangrijkste functies van Brinqa
- Uniforme cyberrisicografiek: Brengt blootstellingen, assets, identiteiten en bedrijfscontext uit alle geïntegreerde bronnen samen in één overzicht.
- SmartFlows-automatisering: Hiermee kunt u workflows met slepen en neerzetten samenstellen om hersteltoewijzingen en meldingen te automatiseren.
- Connectorbibliotheek: Bevat meer dan 260 integraties met kwetsbaarheidsscanners, ITSM-tools, directory's, CMDB's en cloudservices.
- Aangepaste risicodashboards: Hiermee kunt u interactieve dashboards op basis van rollen maken om de risicopositie en voortgang van herstelwerkzaamheden te visualiseren.
Brinqa-integraties
Brinqa biedt meer dan 260 native integraties, waaronder Qualys, Rapid7 InsightVM, Tenable, Microsoft Defender for Endpoint, CrowdStrike, Prisma Cloud, Jira, ServiceNow, BitSight en GitHub. Er is een API beschikbaar voor aangepaste integraties.
Pros and Cons
Pros:
- Door AI aangestuurde risicoscores met transparante logica
- Workflowautomatisering voor herstelwerkzaamheden en meldingen
- Brengt kwetsbaarheden in verband met de bedrijfscontext van assets
Cons:
- Ontbreekt aan kant-en-klare hersteltools
- Vereist externe agents voor het scannen van endpoints
Learn more about Brinqa: Beste voor door machine learning aangestuurde dreigingsscores
- Gratis demo
- Prijs op aanvraag
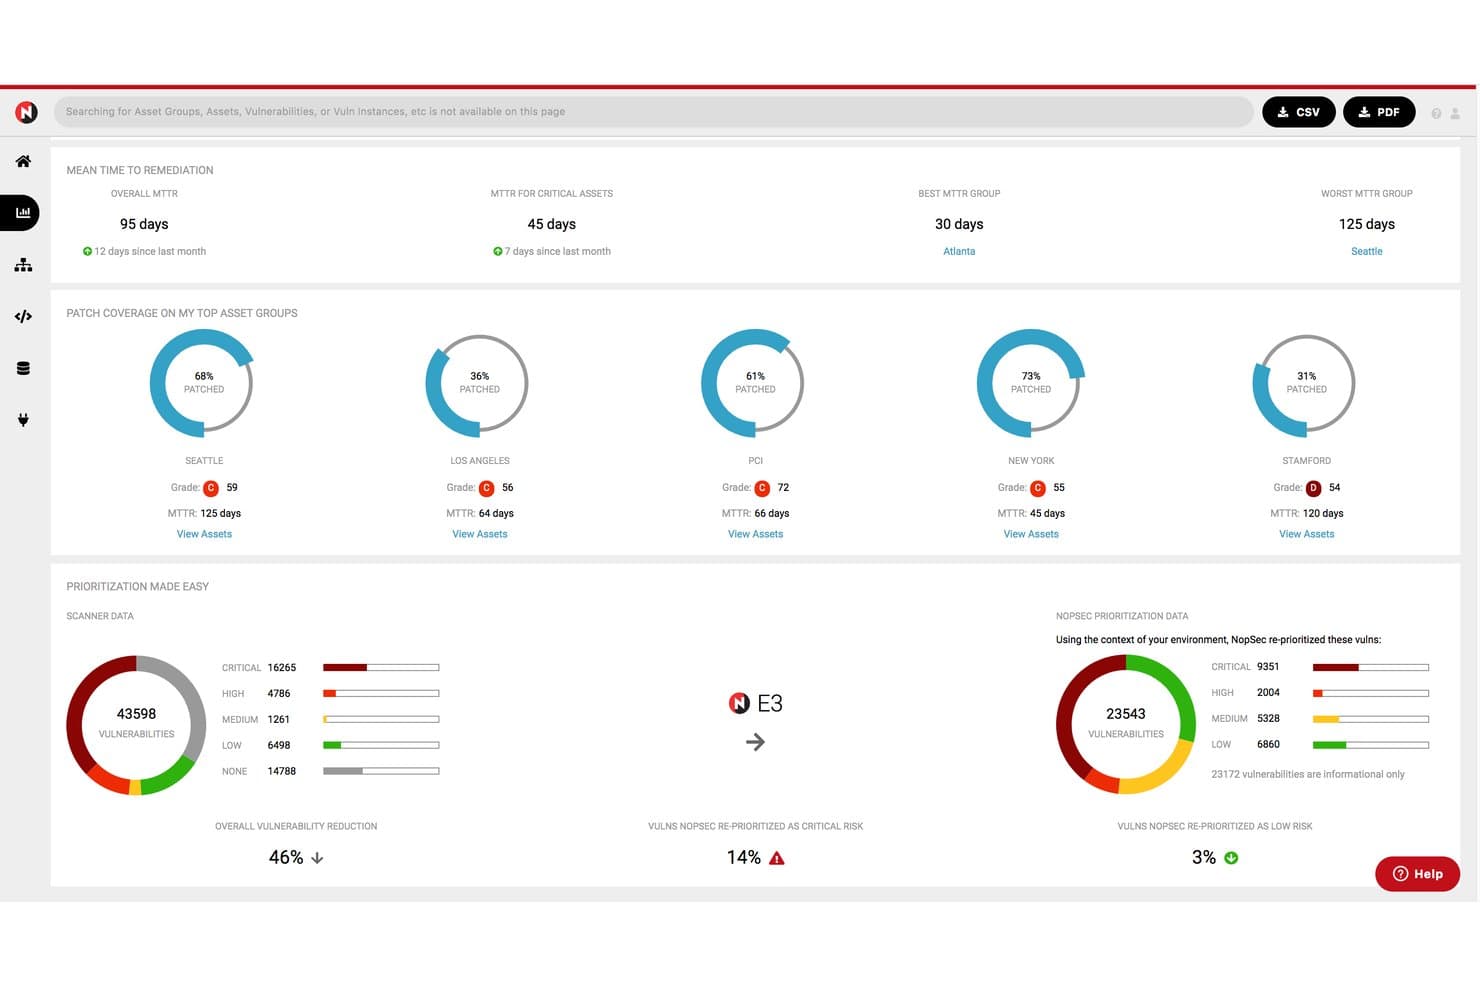
NopSec biedt een uniform dashboard voor risicobeheer van kwetsbaarheden met de gemiddelde tijd tot herstel, patchdekking per activagroep en geprioriteerde kwetsbaarheidsgegevens, met een totale vermindering van kwetsbaarheden van 46%. NopSec is een op risico gebaseerd platform voor kwetsbaarhedenbeheer dat gegevens uit infrastructuur-, cloud- en applicatiescanners samenvoegt, door ML aangestuurde dreigingsscores toepast en herstelworkflows coördineert via ITSM-integraties en SLA-bewaking.
Voor wie is NopSec het meest geschikt?
NopSec is zeer geschikt voor beveiligingsteams bij middelgrote en grote organisaties die een formeel programma voor kwetsbaarhedenbeheer uitbreiden en behoefte hebben aan door ML aangestuurde prioritering om de ruis van scanners te verminderen.
Waarom ik voor NopSec heb gekozen
Ik heb NopSec gekozen als een van de beste oplossingen omdat het gepatenteerde ML-scoremechanisme verder gaat dan statische CVSS-gewichten en voorspelt welke kwetsbaarheden waarschijnlijk voor aanvallen zullen worden gebruikt. Ik ben vooral te spreken over de module voor het opsporen van kwetsbaarheden in de schijnwerpers, die precies op tijd waarschuwingen geeft over zero-daykwetsbaarheden en veelbesproken CVE's zodra patronen van actieve uitbuiting zichtbaar worden. Met de Risicosimulator kan ik ook wat-als-scenario's modelleren om te zien hoe herstelbeslissingen de totale risicoblootstelling veranderen voordat ik middelen toewijs.
Belangrijkste functies van NopSec
- Externe scanning met Attack Surface 360: Ontdekt en bewaakt voortdurend internetgerichte activa op onbeheerde of nieuwe blootstellingen.
- Collaborator-ITSM-integratie: Stuurt tickets over kwetsbaarheden rechtstreeks naar IT-servicemanagementtools zoals Jira voor workflowopvolging.
- PowerIntel-rapportagesuite: Levert aanpasbare dashboards voor leidinggevenden en operationele rapporten met statistieken over kwetsbaarheden en herstel.
- InControl-validatie van compenserende beveiligingsmaatregelen: Controleert technische beheersmaatregelen en houdt bij of beveiligingsmaatregelen werken zoals bedoeld.
Integraties van NopSec
NopSec biedt standaardintegraties met kwetsbaarheidsscanners zoals Tenable, Qualys, Rapid7 en CrowdStrike, evenals met ServiceNow, Jira en configuratiebeheerdatabases. Voor aangepaste integraties is een API beschikbaar.
Pros and Cons
Pros:
- ML-dreigingsscores voorspellen kwetsbaarheden die waarschijnlijk voor aanvallen worden gebruikt
- Aanpasbare risicodashboards voor leidinggevenden en analisten
- Voegt gegevens uit scanners, cloudomgevingen en CMDB's samen
Cons:
- Patchautomatisering met een gesloten feedbacklus is niet beschikbaar
- Geen ingebouwde patchautomatisering met een gesloten feedbacklus
Learn more about NopSec: Het beste voor agentgestuurde workflowautomatisering op grote schaal
- Gratis demo
- Prijs op aanvraag

SAFE Security biedt een dashboard met de grootste risico's, met samengevoegde risicomaatstaven zoals waarschijnlijkheid, omvang van het verlies en geannualiseerd verlies ter ondersteuning van risicogebaseerd kwetsbaarheidsbeheer. SAFE Security is een platform voor cyberrisicobeheer, aangedreven door agentische AI, dat kwetsbaarheids- en blootstellingsgegevens uit meer dan 200 integraties samenvoegt, risicoscores toepast op basis van bedrijfscontext en herstelwerkzaamheden orkestreert via geautomatiseerde AI-workflows.
Voor wie is SAFE Security het meest geschikt?
SAFE Security is zeer geschikt voor beveiligingsteams van ondernemingen die al kwetsbaarheidsscanners gebruiken en daarbovenop een laag voor risicokwantificering en orkestratie nodig hebben.
Waarom ik SAFE Security heb gekozen
Ik heb SAFE Security gekozen als een van de beste oplossingen, omdat de agentgestuurde workflow-engine echt verandert hoe mijn team op grote schaal omgaat met reacties op blootstellingen. Met meer dan 100 vooraf gebouwde sjablonen voor agentgestuurde workflows kan ik het routeren van tickets, het toewijzen van eigenaarschap en het beheren van uitzonderingen automatiseren zonder vanaf nul draaiboeken te hoeven bouwen. De functie Agentgestuurde KEV-respons geeft blootstellingen ook automatisch opnieuw prioriteit zodra een nieuwe CISA KEV wordt gepubliceerd, zodat mijn team niet handmatig hoeft te handelen wanneer er een zero-day uitkomt.
Belangrijkste functies van SAFE Security
- Uniforme inventaris van blootstellingen: Voegt kwetsbaarheids- en activagegevens samen uit meer dan 200 beveiligings- en infrastructuurintegraties.
- Risicogebaseerde score-engine: Past dynamische risicoscores toe op basis van exploiteerbaarheid, realtime dreigingsinformatie en bedrijfscontext.
- Validatie van blootstellingen: Simuleert aanvalspaden en valideert welke kwetsbaarheden in uw omgeving exploiteerbaar zijn.
- Dashboards gekoppeld aan compliance: Levert rapportages die zijn afgestemd op de normen NIST, ISO 27001, CIS en PCI DSS.
Integraties van SAFE Security
SAFE Security biedt meer dan 150 ingebouwde integraties, waaronder Tenable Vulnerability Management, Qualys VMDR, Rapid7 InsightVM, CrowdStrike Falcon, Wiz, ServiceNow, Jira, Okta, Microsoft Entra ID en GitHub. Er is ook een API beschikbaar voor aangepaste integraties.
Pros and Cons
Pros:
- Agentgestuurde workflows automatiseren herstelwerkzaamheden op grote schaal
- Financiële risicokwantificering op basis van FAIR-modellering
- Aangepaste risicoscores die verder gaan dan CVSS of standaardwaarden van leveranciers
Cons:
- Vereist upstream-scanners voor het invoeren van kwetsbaarheden
- Heeft geen ingebouwde scanmogelijkheden
Learn more about SAFE Security: Het meest geschikt voor aanpasbare integraties binnen ondernemingen
- Gratis demo
- Prijs op aanvraag

Nucleus Security biedt aanpasbare risicogebaseerde dashboards met de totale risicoscores, het aantal assets, de gemiddelde ouderdom van kwetsbaarheden, percentages achterstallige items en statistieken over SLA-naleving. Nucleus Security is een risicogebaseerd platform voor kwetsbaarheidsbeheer dat bevindingen uit meer dan 176 beveiligingstools verzamelt, deze correleert met dreigingsinformatie en assetcontext, en prioriteit geeft aan kwetsbaarheden voor herstel.
Voor wie is Nucleus Security het meest geschikt?
Nucleus Security is geschikt voor beveiligingsteams binnen ondernemingen die complexe omgevingen met meerdere scanners beheren en behoefte hebben aan een gecentraliseerd platform voor het verzamelen, prioriteren en volgen van het herstel van kwetsbaarheden.
Waarom ik voor Nucleus Security koos
Ik koos voor Nucleus Security omdat het FlexConnect-raamwerk mijn team in staat stelt bevindingen uit vrijwel elke aangepaste gegevensbron binnen te halen, niet alleen uit de meer dan 176 benoemde connectoren die al in het platform zijn ingebouwd. Dat is belangrijk wanneer onze omgeving verouderde tools of zelf ontwikkelde scanners bevat waar de meeste RBVM-platforms simpelweg geen ondersteuning voor bieden. Ik vind het ook prettig dat deduplicatie van assets automatisch wordt uitgevoerd voor al deze bronnen, zodat mijn risicoscores niet worden verhoogd door dubbele bevindingen van overlappende scanners.
Belangrijkste functies van Nucleus Security
- Aangepaste risicoscores: Maak dynamische risicoscores door gegevens over exploiteerbaarheid, de kritikaliteit van assets en bedrijfscontext te integreren.
- Feeds met dreigingsinformatie: Verwerk realtimefeeds over exploits en bedreigingen, waaronder CISA KEV en EPSS, om prioritering te ondersteunen.
- Automatisering van herstelworkflows: Wijs herstelverzoeken toe, volg ze op en beheer ze via bidirectionele integraties met Jira en ServiceNow.
- POA&M-nalevingsrapportage: Genereer rapporten voor directie, operationele teams en audits, gericht op federale vereisten en SLA's voor herstel.
Integraties van Nucleus Security
Nucleus Security biedt meer dan 176 ingebouwde integraties, waaronder Tenable, Qualys, Rapid7, AWS Inspector, ServiceNow, Jira, Mandiant Advantage, Aqua, CrowdStrike, Microsoft Defender for Endpoint en Splunk. Er is een API beschikbaar voor aangepaste integraties.
Pros and Cons
Pros:
- Maakt verbinding met meer dan 170 beveiligingstools
- Ondersteunt gedetailleerde deduplicatie van assets en kwetsbaarheden
- Maakt aangepaste formules voor risicoscores mogelijk
Cons:
- Aanpassing van rapportages vereist configuratie door een beheerder
- Beperkte ingebouwde automatisering voor patchvalidatie
Learn more about Nucleus Security: Beste oplossing voor AI-gestuurde routering van hersteltaken
- Gratis demo
- Prijs op aanvraag

Seemplicity biedt een gecentraliseerd beveiligingsdashboard met overzichten van bevindingen, scope-overzichten, uitsplitsingen van gegevensbronnen en het volgen van de ticketstatus. Seemplicity is een agentgestuurd platform voor blootstellingsbeheer dat bevindingen uit meerdere scanners verzamelt en ontdubbelt, en ze vervolgens prioriteert met behulp van AI-gestuurde risicoscores op basis van exploiteerbaarheid, context van assets en realtime informatie over bedreigingen.
Voor wie is Seemplicity het meest geschikt?
Seemplicity is zeer geschikt voor beveiligingsteams binnen ondernemingen die meerdere scanprogramma's gebruiken en herstel op schaal moeten beheren in grote, complexe omgevingen.
Waarom ik voor Seemplicity heb gekozen
Ik heb Seemplicity gekozen als een van de beste oplossingen vanwege de manier waarop het de routering van herstelwerkzaamheden anders aanpakt dan andere tools die ik heb gebruikt. De agent Herstelanalist van Seemplicity koppelt elke bevinding automatisch aan de juiste eigenaar van het asset en levert rechtstreeks in Jira of ServiceNow toolspecifieke instructies voor herstel. Ook de ingebouwde afhandeling van uitzonderingen spreekt me aan: afgewezen tickets en bevindingen die als opgelost zijn gemarkeerd maar nog steeds openstaan, worden automatisch teruggestuurd naar het beveiligingsteam voor beoordeling.
Belangrijkste functies van Seemplicity
- Signaalverzameling: Bundelt bevindingen uit code-, cloud- en infrastructuurscanners in één uniforme interface.
- Contextlaag: Ontdoet kwetsbaarheidsgegevens van duplicaten en verrijkt ze met context over eigenaarschap, assets en omgevingen.
- Persoonlijke AI-assistent (Seema): Biedt gespreksgerichte, contextbewuste inzichten in de beveiligingspositie via vragen in natuurlijke taal.
- Integratie van informatie over bedreigingen: Verwerkt gegevensstromen over exploiteerbaarheid, malware en aanvallers in risicoberekeningen.
Integraties van Seemplicity
Seemplicity biedt meer dan 100 eigen integraties, waaronder Tenable, Qualys, Rapid7, Wiz, Snyk, ServiceNow, Jira, GitHub, Azure DevOps, CrowdStrike en AWS Security Hub. Er is een API beschikbaar voor aangepaste integraties.
Pros and Cons
Pros:
- Geautomatiseerde toewijzing van herstelwerkzaamheden aan eigenaren van assets
- Ontdoet kwetsbaarheidsgegevens van duplicaten en verrijkt ze
- Realtime risicoscores met informatie over bedreigingen
Cons:
- Geen eigen directe implementatie van patches
- Beperkte openbare documentatie voor installatie en gebruik
Learn more about Seemplicity: Het meest geschikt voor het consolideren van kwetsbaarheidstools
- Gratis demo
- Prijs op aanvraag

Hackuity biedt een dashboard met een live rapport met kwetsbaarhedenbeheer, gegevens over bevindingen, risicoscores en diagrammen met de verdeling van openstaande bevindingen. Hackuity is een risicogebaseerd platform voor kwetsbaarhedenbeheer dat gegevens uit meerdere beveiligingstools verzamelt, bevindingen normaliseert en ontdubbelt, en contextuele risicoscores toepast om beveiligingsteams te helpen prioriteit te geven aan herstelwerkzaamheden.
Voor wie is Hackuity het meest geschikt?
Hackuity is zeer geschikt voor beveiligingsteams van ondernemingen en MSSP's die meerdere scantools beheren in complexe, gedistribueerde omgevingen.
Waarom ik voor Hackuity koos
Hackuity staat op mijn shortlist vanwege de manier waarop het gegevens uit een gefragmenteerde scanneromgeving verwerkt. Met meer dan 130 connectors kan ik bevindingen uit netwerkscanners, cloudtools zoals Wiz, pentestrapporten en bugbountyresultaten samenbrengen in één genormaliseerde en ontdubbelde dataset. Wat ik echt goed vind, is de Score voor werkelijk risico (TRS), die door de ruis van CVSS heen snijdt door exploitvolwassenheid, dreigingsinformatie en bedrijfscontext te combineren. Hierdoor wordt het aantal bevindingen met de classificatie 'kritiek' gemiddeld met een factor 38 verminderd.
Belangrijkste functies van Hackuity
- Slimme blootstellingsverkenner (SmartEx²): Biedt diepgaande CVE-context met behulp van open-source, niet-openbare en bedrijfseigen bronnen voor dreigingsinformatie.
- Beheer van multitenancy: Ondersteunt MSSP- en ondernemingsscenario's met geïsoleerde werkruimten en aanpasbare gebruikersrollen.
- Automatisering van herstelcampagnes: Automatiseert het aanmaken van tickets, de toewijzing en het bijhouden van de voortgang binnen grote organisatorische teams.
- Flexibele implementatieopties: Biedt de keuze tussen cloud-, hybride of on-premises implementaties om aan beveiligings- en compliancevereisten te voldoen.
Integraties van Hackuity
Hackuity biedt meer dan 130 eigen integraties, waaronder Tenable Vulnerability Management, Qualys, Rapid7, Nessus, Wiz, Prisma Cloud, Claroty, Jira, ServiceNow en Tanium. Er is ook een API beschikbaar voor aangepaste integraties.
Pros and Cons
Pros:
- Verzamelt bevindingen uit meer dan 130 bronnen
- Score voor werkelijk risico vermindert ruis rond kritieke kwetsbaarheden
- Ondersteunt MSSP-multitenancy en rolgebaseerde toegang
Cons:
- De verrijking van assetcontext biedt geen volledige gegevensmapping
- Externe tools zijn vereist voor de implementatie van patches
Learn more about Hackuity: Beste netwerkgebaseerde kwetsbaarheidsdetectie
- Vanaf $500/gebruiker/maand (minimaal 10 gebruikerslicenties, jaarlijks gefactureerd)
 Learn more about Tripwire IP360:
 Learn more about Edgescan:
 Beste keuze voor integratie met een suite voor dreigingsdetectieLearn more about CrowdStrike Falcon Exposure Management:
Andere software voor risicogebaseerd kwetsbaarheidsbeheer
Hier zijn enkele aanvullende opties voor software voor risicogebaseerd kwetsbaarheidsbeheer die mijn shortlist niet hebben gehaald, maar toch het bekijken waard zijn:
- 11Hive ProBeste voorspellende visualisatie van aanvalspaden
- 12Arctic Wolf Aurora Exposure ManagementHet beste voor beheerde proactieve risicobeperking
- 13ArmorCodeIdeaal voor monitoring van een uniforme beveiligingspositie
Hoe ik software voor risicogebaseerd kwetsbaarheidsbeheer beoordeel
Ik splits mijn beoordeling op in basisvereisten—zoals contextbewuste risicoscores en het routeren van ITSM-tickets—en onderscheidende factoren die goede tools onderscheiden van echt nuttige tools.
Basisfunctionaliteit (minimumvereisten voor deze lijst)
Wanneer ik tools voor mijn lijst selecteer, beoordeel ik elke tool op een schaal van 0 (biedt de functionaliteit niet) tot 5 (blink uit op dit gebied) voor elke hieronder vermelde kernfunctionaliteit. Vervolgens bereken ik de totaalscore van de tool als percentage. Elke tool moet een minimale totaalscore van 65% behalen om in aanmerking te komen voor opname.
- Risicogebaseerde prioritering: Ik beoordeel of de tool kwetsbaarheden scoort op basis van uitbuitbaarheid, dreigingsinformatie en assetwaarde, in plaats van alleen op ruwe CVSS-cijfers.
- Aggregatie van kwetsbaarheidsgegevens: Het platform moet bevindingen uit meerdere scanners, zoals Tenable, Qualys of Rapid7, kunnen inlezen en normaliseren tot één overzicht.
- Verrijking met assetcontext: Ik let op integratie met een CMDB en tagging op basis van bedrijfscontext, zodat risicoscores rekening houden met eigenaarschap van assets, gevoeligheid van gegevens en kritikaliteit.
- Integratie van dreigingsinformatie: Realtimefeeds zoals EPSS, CISA KEV en ransomwarekoppelingen moeten actief bepalen hoe kwetsbaarheden worden gescoord en onder de aandacht worden gebracht.
- Orkestratie van herstelworkflows: Ik controleer op bidirectionele synchronisatie met tools zoals Jira of ServiceNow, plus SLA-tracking en geautomatiseerde tickettoewijzing.
- Risicorapportage & dashboards: Dashboards moeten rolgebaseerde weergaven bieden, zodat analisten operationele details zien en CISO's risicotrends en de voortgang van herstelwerkzaamheden kunnen volgen.
Zodra ik een lijst heb met tools die aan de criteria voldoen, kijk ik naar wat elk platform onderscheidt.
Onderscheidende factoren (waarmee leveranciers zich onderscheiden)
Zo vergelijk ik verschillende leveranciers en zet ik ze tegenover elkaar:
Opvallende functies
Analyse van aanvalspaden is een echte onderscheidende factor. Ik zoek naar tools die in kaart brengen hoe kwetsbaarheden zich via verschillende assets kunnen aaneenschakelen om kritieke systemen te bereiken. Daarmee kun je knelpunten oplossen in plaats van achter geïsoleerde CVE's aan te jagen. Ook het wegen van bedrijfscontext is minstens zo belangrijk. Door assets te taggen op basis van gegevensgevoeligheid of compliancebereik, sluiten risicoscores beter aan op de werkelijke impact voor de organisatie. Ik beoordeel ook rapportage over risico's voor leidinggevenden, waarbij platforms technische bevindingen vertalen naar financiële termen die een CISO aan de raad van bestuur kan voorleggen.
Meer dan functies alleen
Integraties met scanners en gegevensbronnen zijn erg belangrijk. Ik controleer of een platform werkt met je bestaande scanners en tickets naar tools zoals Jira of ServiceNow kan doorsturen, zonder je te dwingen alles te vervangen. Transparantie van risicoscores is ook van belang. Ik zoek naar audittrails die uitleggen waarom een CVE prioriteit heeft gekregen, zodat je patchbeslissingen tijdens audits kunt onderbouwen. Ook het implementatiemodel moet worden geëvalueerd, vooral als je actief bent in gereguleerde sectoren waar uitsluitend cloudgebaseerde SaaS geen optie is.
Hoe kies je software voor risicogebaseerd kwetsbaarheidsbeheer?
Het is eenvoudig om verstrikt te raken in lange functielijsten en complexe prijsstructuren. Om je te helpen gefocust te blijven terwijl je je unieke selectieproces voor software doorloopt, vind je hier een checklist met factoren om rekening mee te houden:
| Factor | Waar moet je op letten? |
|---|---|
| FactorSchaalbaarheid | Waar moet je op letten?Kan het platform vandaag en naarmate je groeit je hoeveelheid bedrijfsmiddelen ondersteunen? Houd rekening met wereldwijde uitbreiding of M&A-scenario’s. |
| FactorIntegraties | Waar moet je op letten?Neemt het gegevens uit je scanners, cloudproviders en ITSM-hulpmiddelen op zonder grote omwegen? |
| FactorAanpasbaarheid | Waar moet je op letten?Kun je risicoscores, dashboards of werkstromen afstemmen op bedrijfsbeleid of rapportagestructuren? |
| FactorGebruiksgemak | Waar moet je op letten?Is de gebruikersinterface intuïtief voor zowel uitvoerende medewerkers als leidinggevenden? Zal je team het daadwerkelijk snel adopteren? |
| FactorImplementatie en introductie | Waar moet je op letten?Hoe lang duurt het doorgaans voordat de oplossing waarde oplevert? Vraag naar implementatiemodellen, introductietermijnen en ondersteuning bij migratie. |
| FactorKosten | Waar moet je op letten?Hoe sluit de prijs aan bij het verwachte aantal gebruikers en de omvang van je bedrijfsmiddelen? Begrijp waarop licenties worden geactiveerd. |
| FactorBeveiligingsmaatregelen | Waar moet je op letten?Voldoet de leverancier aan je normen voor gegevensbescherming van gevoelige gegevens over kwetsbaarheden en bedrijfsmiddelen? |
| FactorNalevingsvereisten | Waar moet je op letten?Kan de oplossing audits ondersteunen en helpen documenteren dat je voldoet aan kaders zoals PCI DSS, HIPAA of NIST? |
Wat is software voor risicogebaseerd kwetsbaarheidsbeheer?
Software voor risicogebaseerd kwetsbaarheidsbeheer is een beveiligingsplatform dat kwetsbaarheden prioriteert op basis van reëel risico, niet alleen op basis van technische ernst. Het combineert gegevens uit meerdere scanners, context over bedrijfsmiddelen en informatie over dreigingen om te benadrukken welke problemen als eerste moeten worden aangepakt. Zo kunnen beveiligingsteams zich richten op wat het belangrijkst is voor het risicoprofiel van hun organisatie.
Functies van software voor risicogebaseerd kwetsbaarheidsbeheer
Let bij het selecteren van risicogebaseerde software voor kwetsbaarheidsbeheer op de volgende belangrijke functies:
- Risicogebaseerde prioritering: Gebruikt exploiteerbaarheid, bedrijfsimpact en actuele dreigingsgegevens om kwetsbaarheden te rangschikken op basis van het werkelijke organisatierisico, en niet alleen op basis van ernstscores.
- Aggregatie van kwetsbaarheidsgegevens: Consolideert bevindingen uit verschillende scanners en cloudtools in één inventaris, zodat u een volledig en nauwkeurig beeld van het risico krijgt.
- Verrijking met assetcontext: Koppelt kwetsbaarheden aan eigenaarschap, kritikaliteit en bedrijfsfunctie van assets, zodat teams de impact van elke bevinding begrijpen.
- Integratie van dreigingsinformatie: Integreert actuele exploitfeeds, malwarecampagnes en andere bronnen van dreigingsinformatie om risicoberekeningen te ondersteunen en actief uitgebuite problemen te markeren.
- Workflows voor herstel- en ticketbeheer: Wijst hersteltaken toe, volgt ze op en beheert ze via integratie met ITSM-tools, zodat kwetsbaarheden binnen vastgestelde SLA's worden verholpen en geverifieerd.
- Aanpasbare dashboards: Geeft risico- en herstelgegevens visueel weer en stemt weergaven af op analisten, managers en leidinggevenden, met mogelijkheden voor detailanalyse en trendanalyse.
- Rapportage voor audits en compliance: Genereert rapporten die aansluiten op branchenormen, zoals PCI DSS of NIST, voor auditvoorbereiding en voortdurende compliancebewaking.
- Verificatie met gesloten regelkring: Scant assets automatisch opnieuw om te bevestigen dat herstel volledig is uitgevoerd, waardoor handmatige opvolging en gemiste oplossingen worden verminderd.
- Ondersteuning voor API's en integraties: Biedt uitgebreide API's en connectoren voor synchronisatie met assetinventarissen, configuratiebeheer en externe rapportagesystemen.
Voordelen van risicogebaseerde software voor kwetsbaarheidsbeheer
De implementatie van risicogebaseerde software voor kwetsbaarheidsbeheer biedt verschillende voordelen voor uw team en uw bedrijf. Hier zijn enkele voordelen waar u naar kunt uitkijken:
- Gericht herstel: Geef prioriteit aan kwetsbaarheden die een werkelijk organisatierisico vormen, zodat uw team eerst herstelt wat er echt toe doet.
- Uniform risicobeeld: Voegt bevindingen uit meerdere scanners en bronnen samen tot één genormaliseerd dashboard voor kwetsbaarheidsbeheer.
- Onderbouwde besluitvorming: Assetcontext, bedrijfsimpact en integratie van dreigingsinformatie helpen belanghebbenden het risico in bedrijfstermen te begrijpen, en niet alleen in technisch jargon.
- Verbeterde compliance: Geautomatiseerde auditrapportage en rapportage die aansluit op kaders vereenvoudigen het verzamelen en volgen van bewijsmateriaal voor branchevoorschriften en -normen.
- Workflowautomatisering: Geïntegreerd ticketbeheer voor herstel en verificatie met gesloten regelkring zorgen voor efficiënt en controleerbaar patchen binnen IT- en beveiligingsteams.
- Rapportage voor leidinggevenden: Aangepaste dashboards en tools voor risicokwantificering maken het eenvoudiger om cyberrisico's en de voortgang van herstel te communiceren aan leidinggevenden en bestuursraden.
- Verminderde herstelachterstand: Door bedreigingen met een lage impact eruit te filteren, besteden teams minder tijd aan kleine problemen en verkleinen ze de totale achterstand bij het patchen.
Kosten en prijzen van risicogebaseerde software voor kwetsbaarheidsbeheer
Bij het selecteren van risicogebaseerde software voor kwetsbaarheidsbeheer is inzicht nodig in de verschillende beschikbare prijsmodellen en abonnementen. De kosten variëren op basis van functies, teamgrootte, uitbreidingen en meer. De onderstaande tabel vat veelvoorkomende abonnementen, hun gemiddelde prijzen en de gebruikelijke functies van oplossingen voor risicogebaseerd kwetsbaarheidsbeheer samen:
Vergelijkingstabel van abonnementen voor risicogebaseerde software voor kwetsbaarheidsbeheer
| Type abonnement | Gemiddelde prijs | Veelvoorkomende functies |
|---|---|---|
| Type abonnementGratis abonnement | Gemiddelde prijs$0 | Veelvoorkomende functiesBeperkte ondersteuning voor assets, basisrisicoscores, handmatige rapportage en geen integraties. |
| Type abonnementPersoonlijk abonnement | Gemiddelde prijs$50-$200/maand | Veelvoorkomende functiesToegang voor één gebruiker, standaardrisicoscores, gegevensaggregatie en eenvoudige dashboards. |
| Type abonnementZakelijk abonnement | Gemiddelde prijs$500-$2,000/maand | Veelvoorkomende functiesOndersteuning voor meerdere gebruikers, aangepaste risicoweging, integraties met scanners en ITSM, compliancerapporten en SLA's. |
| Type abonnementEnterprise-abonnement | Gemiddelde prijs$2,000-$10,000/maand | Veelvoorkomende functiesOndersteuning voor assets van grote ondernemingen, geavanceerde analyses, dreigingsinformatiefeeds, analyse van aanvalspaden, API-toegang en premiumondersteuning. |
Veelgestelde vragen over risicogebaseerde software voor kwetsbaarheidsbeheer
Hier vindt u antwoorden op veelgestelde vragen over risicogebaseerde software voor kwetsbaarheidsbeheer:
Waarin verschilt risicogebaseerd kwetsbaarheidsbeheer van traditioneel kwetsbaarheidsbeheer?
Bij risicogebaseerd kwetsbaarheidsbeheer worden problemen geprioriteerd op basis van de context van bedrijfsmiddelen en reële bedreigingen, en niet alleen op basis van technische ernstscores of eenvoudige kwetsbaarheidsscans. In tegenstelling tot traditioneel kwetsbaarheidsbeheer beoordeelt deze aanpak de bedrijfskritikaliteit, bedreigingsactoren en waarschijnlijkheid van misbruik om datalekken te voorkomen en de volledige levenscyclus van kwetsbaarheidsbeheer te optimaliseren.
Welke soorten bedrijfsmiddelen kan risicogebaseerde software voor kwetsbaarheidsbeheer omvatten?
U kunt dekking verwachten voor systemen op locatie, cloudwerklasten, containers, eindpunten en IoT-middelen. Sommige platforms verbeteren de netwerk- en applicatiebeveiliging door resultaten van penetratietests en hulpprogramma’s voor kwetsbaarheidsbeoordeling te integreren. Zo bieden ze volledig inzicht in het aanvalsoppervlak van webapplicaties, mobiele apparaten en externe toegangspunten.
Kan risicogebaseerde software voor kwetsbaarheidsbeheer integreren met onze bestaande hulpprogramma's?
Ja, de meeste oplossingen integreren met gangbare scanners, ITSM-platforms zoals Jira of ServiceNow en inventarissen van bedrijfsmiddelen. Controleer of de specifieke hulpprogramma’s die uw organisatie gebruikt worden ondersteund voor een directe gegevensstroom en workflowautomatisering.
Kan dit helpen bij naleving van compliancevereisten?
Ja, veel platforms genereren rapporten die klaar zijn voor audits en houden herstel-SLA’s bij die zijn afgestemd op kaders zoals PCI DSS, HIPAA, NIST of ISO 27001. Dit ondersteunt het verzamelen van bewijsmateriaal en helpt bij beoordelingen aan te tonen dat beslissingen op basis van risico’s zijn genomen.
Hoe lang duurt het om risicogebaseerde software voor kwetsbaarheidsbeheer te implementeren?
De implementatie kan enkele dagen tot meerdere weken duren, afhankelijk van de omvang van de bedrijfsmiddelen, integratievereisten en organisatorische complexiteit. Het is verstandig om leveranciers te vragen naar ondersteuning bij het inwerken, beschikbare draaiboeken en trainingsmiddelen voor uw team.