

Een platform voor endpointbeveiliging is een gecentraliseerde beveiligingsoplossing voor het detecteren, voorkomen en beantwoorden van bedreigingen die gericht zijn op apparaten binnen je netwerk. Als je op zoek bent naar het beste platform voor endpointbeveiliging voor je organisatie, balanceer je waarschijnlijk tussen verouderde technologie, cloudadoptie en voortdurende incidentrespons. Nu aanvallers zich snel verplaatsen en regelgeving zich blijft ontwikkelen, kunnen hiaten in de dekking of trage reacties leiden tot productiviteitsverlies — of erger.
Deze gids vergelijkt krachtige platforms die geavanceerde detectie, herstel na ransomware en integratie met je bredere beveiligingsecosysteem combineren. Krijg de inzichten die je nodig hebt om tools te selecteren die daadwerkelijk aansluiten bij je risico's, infrastructuur en wereldwijde aanwezigheid.
Waarom u onze softwareaanbevelingen kunt vertrouwen
6,700+
Reviews
20
Industry experts
16+
Evaluation factors
14
Years
Ons team test en beoordeelt software sinds 2012. Als technologieleiders weten we zelf hoe moeilijk — en belangrijk — het is om de juiste software te kiezen.
Voor deze gids hebben we tools geëvalueerd met behulp van praktijktests en onafhankelijk onderzoek, waarbij we tools beoordeeden aan de hand van onze selectiecriteria.
Onze reviews weerspiegelen ons menselijke redactionele oordeel, geen verkooppraatje.
Deskundige beoordelaars:
- Paulo Gardini MiguelTechnisch directeur
 Tim FisherVP AI
 Gabriel RosasTech Lead & software-architect
 Christhian GruhnTech Lead & platformarchitect

Vergelijkingstabel voor platforms voor endpointbeveiliging
In de onderstaande tabel vergelijk ik de prijsgegevens van mijn belangrijkste keuzes voor platforms voor endpointbeveiliging.
| Tool | Best For | Trial Info | Price | ||
|---|---|---|---|---|---|
| 1 | Het beste voor opsporing van bedreigingen op ondernemingsniveau en op grote schaal | Gratis demo beschikbaar | Prijs op aanvraag | Website | |
| 2 | Het beste voor gelaagde gedragsanalyse | Gratis demo beschikbaar | Prijs op aanvraag | Website | |
| 3 | Het beste voor het terugzetten van bestanden na een actieve ransomwareaanval | Gratis proefversie beschikbaar | Prijs op aanvraag | Website | |
| 4 | Het beste voor AI-gedreven XDR voor endpoints van ondernemingen | Gratis demo beschikbaar | Prijs op aanvraag | Website | |
| 5 | Beste keuze voor MSP-klare endpointbeveiliging met ingebouwde MDR | Gratis demo beschikbaar | Prijzen op aanvraag | Website | |
| 6 | Beste voor meerlagig terugzetten na ransomware en MDR | Gratis demo beschikbaar | Prijs op aanvraag | Website | |
| 7 | Beste voor AI-gebaseerde autonome eindpuntverdediging | Gratis demo beschikbaar | Prijzen op aanvraag | Website | |
| 8 | Het beste voor verouderde enterprise-endpoints | Gratis demo beschikbaar | Prijs op aanvraag | Website | |
| 9 | Het beste voor organisaties die Microsoft 365 gebruiken | Niet beschikbaar | Prijs op aanvraag | Website | |
| 10 | Het beste voor verdediging met identiteitscontext | Gratis demo beschikbaar | Prijs op aanvraag | Website |


Beoordelingen van platforms voor endpointbeveiliging
Hieronder vind je mijn uitgebreide samenvattingen van de beste platforms voor endpointbeveiliging die op mijn shortlist zijn beland. Mijn beoordelingen geven een gedetailleerd overzicht van de functies, beste gebruiksscenario’s en mogelijkheden van elk platform, zodat je het beste platform voor jouw situatie kunt vinden.
 Het beste voor opsporing van bedreigingen op ondernemingsniveau en op grote schaal
- Gratis demo beschikbaar
- Prijs op aanvraag
Visit WebsiteCustomer Rating:4.6/5
CrowdStrike Falcon houdt CVE-kwetsbaarheden op eindpunten bij per host en ernst. CrowdStrike Falcon is een cloudgebaseerd platform voor eindpuntbeveiliging dat antivirus van de volgende generatie, EDR, bedreigingsinformatie, apparaatbeheer, firewallbeheer en door AI aangedreven opsporing van bedreigingen combineert voor eindpunten binnen ondernemingen.
Voor wie is CrowdStrike Falcon het meest geschikt?
CrowdStrike Falcon is zeer geschikt voor grote ondernemingen en beveiligingsteams die duizenden eindpunten in gedistribueerde omgevingen beheren.
Waarom ik CrowdStrike Falcon heb gekozen
CrowdStrike Falcon staat op mijn shortlist dankzij Falcon Adversary OverWatch, een beheerde laag voor het opsporen van bedreigingen die voortdurend biljoenen gebeurtenissen analyseert om te detecteren wat geautomatiseerde detecties missen. Ik vind het goed dat OverWatch menselijke onderzoekers koppelt aan door AI aangedreven detectie, zodat je SOC bruikbare bevindingen ontvangt in plaats van ruwe waarschuwingen die nog moeten worden uitgezocht. De EDR-telemetrie die dit proces voedt, geeft onderzoekers op schaal diepgaand inzicht in elk eindpunt.
Belangrijkste functies van CrowdStrike Falcon
- Falcon Prevent: Een door AI aangedreven antivirusoplossing van de volgende generatie die malware, bestandsloze aanvallen en zero-day-exploits blokkeert met behulp van machinaal leren en gedragsanalyse, zelfs wanneer eindpunten offline zijn.
- Falcon Insight XDR: Uitgebreide detectie en respons die eindpunttelemetrie correleert met gegevens uit cloudomgevingen, identiteitssystemen en beveiligingstools van derden voor inzicht over meerdere domeinen.
- Falcon Firewall Management: Gecentraliseerde handhaving van firewallbeleid op Windows- en macOS-apparaten, met vooraf gebouwde beleidsregels, herbruikbare regels en op rollen gebaseerde toegangscontroles.
- Profielen voor bedreigingsactoren: Ingebouwde bedreigingsinformatie over meer dan 245 gevolgde groepen van bedreigingsactoren, waarmee je beveiligingsteam tijdens onderzoeken context krijgt over de tactieken, technieken en procedures van aanvallers.
Integraties van CrowdStrike Falcon
CrowdStrike Falcon maakt via de CrowdStrike Marketplace verbinding met een groot partner-ecosysteem, met gedocumenteerde integraties voor onder andere AWS, Microsoft Azure, Microsoft Sentinel, ServiceNow, Splunk, Zscaler, Okta, Nutanix, Darktrace en NinjaOne. Falcon biedt ook openbare API's voor aangepaste integraties en gegevensconnectoren voor SIEM, SOAR en bedreigingsinformatie.
Pros and Cons
Pros:
- Menselijke onderzoekers van bedreigingen analyseren actieve aanvallen
- Eindpunttelemetrie biedt diepgaand inzicht voor onderzoeken
- Beheerde opsporing van bedreigingen werkt 24/7
Cons:
- Voor de volledige waarde is een sterke netwerkverbinding vereist
- Voor geavanceerde instellingen is gespecialiseerd beveiligingspersoneel nodig
Learn more about CrowdStrike Falcon: Het beste voor gelaagde gedragsanalyse
- Gratis demo beschikbaar
- Prijs op aanvraag

Symantec Endpoint Protection waarschuwt gebruikers in realtime via meldingen voor bedreigingen. Symantec Endpoint Protection is een platform voor endpointbescherming dat malwaredetectie, gedragsanalyse, vermindering van het aanvalsoppervlak, detectie en respons voor endpoints (EDR) en het opsporen van bedreigingen combineert voor Windows-, Mac-, Linux-, mobiele en virtuele omgevingen.
Voor wie is Symantec Endpoint Protection het meest geschikt?
Het is een sterke keuze voor beveiligingsteams van ondernemingen die grote omgevingen met verschillende besturingssystemen beheren en gelaagde bedreigingsdetectie nodig hebben voor fysieke, virtuele en mobiele endpoints.
Waarom ik voor Symantec Endpoint Protection heb gekozen
Symantec Endpoint Protection staat op mijn selectielijst omdat de SONAR-engine voor gedragsanalyse heuristische technieken, machine learning en reputatiegegevens combineert om bedreigingen te detecteren die op handtekeningen gebaseerde detectie volledig mist. Ik vind de diepgang hiervan bijzonder indrukwekkend: het systeem bewaakt procesgedrag in realtime en vergelijkt dit met het wereldwijde inlichtingennetwerk om zero-day-activiteiten te signaleren voordat ze worden uitgevoerd. Dankzij die combinatie is het een van de weinige platforms die ik vertrouw voor omgevingen waarin onbekende aanvallen en aanvallen die gebruikmaken van legitieme systeemtools een reëel risico vormen.
Belangrijkste functies van Symantec Endpoint Protection
- Bescherming van Active Directory: Bewaakt en beschermt Active Directory tegen aanvallen waarbij inloggegevens worden gestolen en verkenningen worden uitgevoerd die voorafgaan aan laterale bewegingen.
- Vermindering van het aanvalsoppervlak: Past applicatiebeheer, apparaatbeheer en exploitbeperking toe om het aantal toegangspunten dat aanvallers kunnen gebruiken te verkleinen.
- AI-gestuurd beleidsbeheer: Gebruikt AI om beleidsaanpassingen aan te bevelen en te automatiseren, waardoor de handmatige configuratielast voor beveiligingsteams wordt verminderd.
- Architectuur met één agent voor meerdere implementaties: Gebruikt één agent in cloud-, lokaal geïnstalleerde en hybride omgevingen, die via één cloudconsole wordt beheerd.
Integraties van Symantec Endpoint Protection
Symantec Endpoint Protection biedt native integraties met Symantec Endpoint Protection Manager, Microsoft Active Directory, Microsoft Entra ID, Symantec CloudSOC, Symantec Secure Web Gateway, Symantec Content Analysis en leveranciers van uniform endpointbeheer, plus het streamen van gebeurtenissen naar SIEM-tools zoals Splunk en FortiSIEM. Het biedt ook REST API's via de Broadcom Enterprise Security Group voor aangepaste integraties.
Pros and Cons
Pros:
- Realtime gedragsbewaking tegen geavanceerde bedreigingen
- Bescherming van Active Directory ingebouwd in de kernagent
- AI-gestuurde geautomatiseerde beleidsaanbevelingen
Cons:
- Hoog systeembrongebruik tijdens scans
- Beleidsupdates kunnen langzaam worden gesynchroniseerd
Learn more about Symantec Endpoint Protection: Het beste voor het terugzetten van bestanden na een actieve ransomwareaanval
- Gratis proefversie beschikbaar
- Prijs op aanvraag

Het Sophos-dashboard geeft beheerders volledig inzicht in de naleving van apparaten. Sophos Endpoint is een endpointbeveiligingsplatform dat AI-gestuurde dreigingsdetectie, gedragsanalyse, antiransomwaretechnologie en gecentraliseerd apparaatbeheer combineert voor Windows-, macOS- en Linux-omgevingen.
Voor wie is Sophos Endpoint het meest geschikt?
Sophos Endpoint is zeer geschikt voor IT-beveiligingsteams in middelgrote tot grote organisaties die actieve ransomwarebescherming nodig hebben, met de mogelijkheid om versleutelde bestanden na een aanval terug te zetten.
Waarom ik Sophos Endpoint heb gekozen
Sophos Endpoint verdient zijn plaats dankzij CryptoGuard, de gedragsmatige ransomwaredetectielaag die een aanval niet alleen blokkeert, maar versleutelde bestanden achteraf terugzet naar hun staat van vóór de aanval. Als ransomware eerdere verdedigingslinies omzeilt en bestanden begint te versleutelen, detecteert CryptoGuard de ongeautoriseerde versleuteling in realtime en herstelt het automatisch de getroffen gegevens. Ook de manipulatiebeveiliging op kernelniveau spreekt me aan, omdat deze voorkomt dat aanvallers de eindpuntagent uitschakelen voordat het terugzetten kan worden geactiveerd.
Belangrijkste functies van Sophos Endpoint
- Preventie van malware met diepe leermodellen: Meerdere AI-modellen scannen bestanden vóór uitvoering om bekende malware en zero-dayvarianten te detecteren, waaronder door AI gegenereerde mutaties.
- Bescherming tegen misbruik: Meer dan 60 ingebouwde maatregelen tegen misbruik blokkeren aanvalstechnieken in de hele aanvalsketen, zonder dat configuratie per toepassing nodig is.
- Beheer van randapparaten: Controleert en blokkeert de toegang tot verwisselbare media, Bluetooth-apparaten en mobiele hardware om ongeautoriseerde gegevensoverdracht of het binnendringen van malware te voorkomen.
- Detectie van kwaadaardig verkeer: Analyseert uitgaand netwerkverkeer dat niet via browsers verloopt om realtime communicatie met command-and-controlservers van aanvallers te identificeren.
Integraties van Sophos Endpoint
Sophos Endpoint biedt ingebouwde integraties met Splunk, Microsoft Sentinel, ServiceNow, Jira, PagerDuty, Slack, Microsoft Teams, Okta, Amazon Web Services en Google Cloud, plus ingebouwde integraties binnen het Microsoft-ecosysteem, waaronder Microsoft 365 en Entra ID. Sophos Central biedt ook een API voor aangepaste integraties en kan worden gekoppeld aan verschillende RMM- en PSA-tools, zoals ConnectWise, Datto en Kaseya.
Pros and Cons
Pros:
- Ransomwareherstel zet versleutelde bestanden snel terug
- Manipulatiebeveiliging op kernelniveau voorkomt dat de agent wordt uitgeschakeld
- Blokkeert meer dan zestig aanvalstechnieken waarbij misbruik wordt gemaakt van kwetsbaarheden
Cons:
- De functie voor het terugzetten van bestanden is alleen beschikbaar op Windows
- Af en toe zorgen fout-positieven voor ongewenste herstelacties
Learn more about Sophos Endpoint: Het beste voor AI-gedreven XDR voor endpoints van ondernemingen
- Gratis demo beschikbaar
- Prijs op aanvraag

De AI-assistent van Cortex XDR vat zaken samen en identificeert direct gecompromitteerde gebruikers. Cortex XDR is een AI-gedreven platform voor uitgebreide detectie en respons (XDR) van Palo Alto Networks dat endpointbeveiliging, bedreigingsdetectie, onderzoek en respons omvat voor endpoints, netwerken, cloud, identiteit en e-mail vanuit één agent en een uniform datameer.
Voor wie is Cortex XDR het meest geschikt?
Cortex XDR is zeer geschikt voor grote ondernemingen die vanuit één platform uniforme bedreigingsdetectie en respons nodig hebben voor endpoints, cloud, netwerken en identiteit.
Waarom ik voor Cortex XDR heb gekozen
Ik heb Cortex XDR opgenomen in mijn topkeuzes omdat de AI-gedreven detectie verder gaat dan methoden op basis van handtekeningen. Het platform gebruikt gedragsanalyse voor endpoint-, netwerk-, cloud- en identiteitsgegevens tegelijk om bedreigingen aan het licht te brengen die afzonderlijke tools zouden missen. Ik ben vooral onder de indruk van de Cortex AgentiX AI-agenten, die de analyse van de hoofdoorzaak automatiseren en een actieve aanval binnen enkele minuten kunnen indammen zonder handmatige tussenkomst. De architectuur met één agent ondersteunt ook NG-SIEM, preventie van gegevensverlies op endpoints en blootstellingsbeheer in één implementatie, waardoor de complexiteit van het uitvoeren van afzonderlijke tools in een grote omgeving afneemt.
Belangrijkste functies van Cortex XDR
- Preventie van zero-day- en bestandsloze malware: Speciale preventiemodules blokkeren zero-day-exploits, bestandsloze malware en aanvallen waarbij processen worden gekaapt voordat ze op endpoints worden uitgevoerd.
- Beheerde detectie en respons: Unit 42 MDR werkt rechtstreeks binnen uw Cortex XDR-tenant om proactieve bedreigingsjacht, monitoring en herstel namens u uit te voeren.
- Beheerde bedreigingsjacht: Analisten van Unit 42 combineren hun informatie over bedreigingen met de AI-analyses van Cortex XDR om bedreigingen eerder te valideren en aan het licht te brengen dan met alleen geautomatiseerde detectie mogelijk is.
- Triage van waarschuwingen en vermindering van ruis: Cortex XDR correleert waarschuwingen uit verschillende gegevensbronnen en groepeert gerelateerde gebeurtenissen in incidenten, waardoor het aantal waarschuwingen afneemt en uw team aan minder, maar kwalitatief betere zaken werkt.
Integraties van Cortex XDR
Cortex XDR biedt native integraties met next-generationfirewalls van Palo Alto Networks, Prisma Cloud, Active Directory, AWS, Microsoft Azure, Google Cloud Platform, Okta en Microsoft 365, en neemt gegevens op van firewalls van derden zoals Cisco en Fortinet. Het maakt verbinding met Cortex XSOAR voor geautomatiseerde responsdraaiboeken en biedt een REST API voor aangepaste integraties met tools zoals Splunk, ServiceNow en Rapid7 InsightIDR.
Pros and Cons
Pros:
- AI-gedreven bedreigingsjacht omvat endpoints en cloud
- Gedragsanalyse detecteert bestandsloze en zero-day-bedreigingen
- Unit 42 MDR verzorgt proactieve respons op bedreigingen
Cons:
- Tools voor incidentonderzoek voelen soms complex aan
- Een groot aantal waarschuwingen kan kleine teams nog steeds overweldigen
Learn more about Cortex XDR: Beste keuze voor MSP-klare endpointbeveiliging met ingebouwde MDR
- Gratis demo beschikbaar
- Prijzen op aanvraag

Cynet centraliseert dreigingsdetectie, automatisering en herstel in één dashboard. Cynet is een AI-aangedreven platform voor endpointbescherming dat EPP, EDR, XDR, identiteitsbeveiliging, netwerkdetectie, e-mailbeveiliging, cloud- en SaaS-beveiliging en ingebouwde SOAR verenigt onder één agent en console.
Voor wie is Cynet het meest geschikt?
Cynet is zeer geschikt voor managed serviceproviders die één platform nodig hebben om meerdere klantomgevingen te beschermen zonder een speciaal beveiligingsoperatieteam op te bouwen.
Waarom ik voor Cynet heb gekozen
Cynet staat op mijn selectie omdat de gebundelde CyOps MDR-service bij het platform is inbegrepen en niet als extra optie wordt verkocht. Daardoor krijgen MSP's 24/7 dekking door analisten zonder een afzonderlijk contract te hoeven onderhandelen. Ik vind het prettig dat één agent EPP, EDR, identiteitsdreigingsdetectie, netwerkdetectie en e-mailbeveiliging voor alle klanttenants vanuit één console dekt. Dankzij de CyOps-betrokkenheid met één klik vanuit het dashboard kunnen MSP-analisten binnen enkele seconden escaleren naar de SOC van Cynet, terwijl geautomatiseerde herstelplaybooks de insluiting afhandelen voordat een medewerker de waarschuwing zelfs maar heeft beoordeeld.
Belangrijkste functies van Cynet
- Beheer van de beveiligingsstatus van cloud en SaaS: Cynet scant cloud- en SaaS-omgevingen zoals AWS, Azure en Microsoft 365 op verkeerde configuraties, risicovolle machtigingen en hiaten in de naleving van de NIST-, PCI DSS- en HIPAA-raamwerken.
- Mobiele dreigingsbescherming: Het platform detecteert en blokkeert apparaat-, netwerk- en phishingdreigingen op iOS, Android en ChromeOS, met geautomatiseerde herstelacties op het apparaat en integratie met MDM/EMM.
- CyAI-engine voor dreigingsvoorspelling: De AI-engine van Cynet leert voortdurend van gegevens over aanvallen uit de praktijk om dreigingen vóór uitvoering te voorspellen en te blokkeren, waardoor het aantal waarschuwingen voor je team afneemt.
- RMM- en PSA-integraties: Cynet maakt verbinding met meer dan 80 tools, waaronder RMM- en PSA-platforms, zodat MSP's Cynet-gegevens rechtstreeks in hun bestaande workflows kunnen opnemen zonder tussen consoles te hoeven wisselen.
Cynet-integraties
Cynet biedt meer dan 80 ingebouwde integraties met meer dan 50 partners in het ecosysteem, waaronder ConnectWise RMM, ConnectWise PSA, HaloPSA, Autotask, NinjaOne, Microsoft 365, Google Workspace, AWS en Azure. Daarnaast worden meer dan 30 feeds met dreigingsinformatie ondersteund. Er zijn open API's beschikbaar voor aangepaste integraties en het platform neemt telemetrie uit meer dan 50 bronnen op om SOAR-playbooks aan te sturen voor RMM-, PSA-, SIEM- en identiteitstools.
Pros and Cons
Pros:
- CyOps MDR-service inbegrepen voor alle klanten
- Eén agent vereenvoudigt implementaties voor meerdere tenants
- Geautomatiseerde playbooks versnellen de respons op waarschuwingen
Cons:
- Rapportagedashboards bieden beperkte aanpassingsmogelijkheden
- Functies voor mobiel apparaatbeheer zijn vrij beperkt
Learn more about Cynet: Beste voor meerlagig terugzetten na ransomware en MDR
- Gratis demo beschikbaar
- Prijs op aanvraag
Visit WebsiteCustomer Rating:4.2/5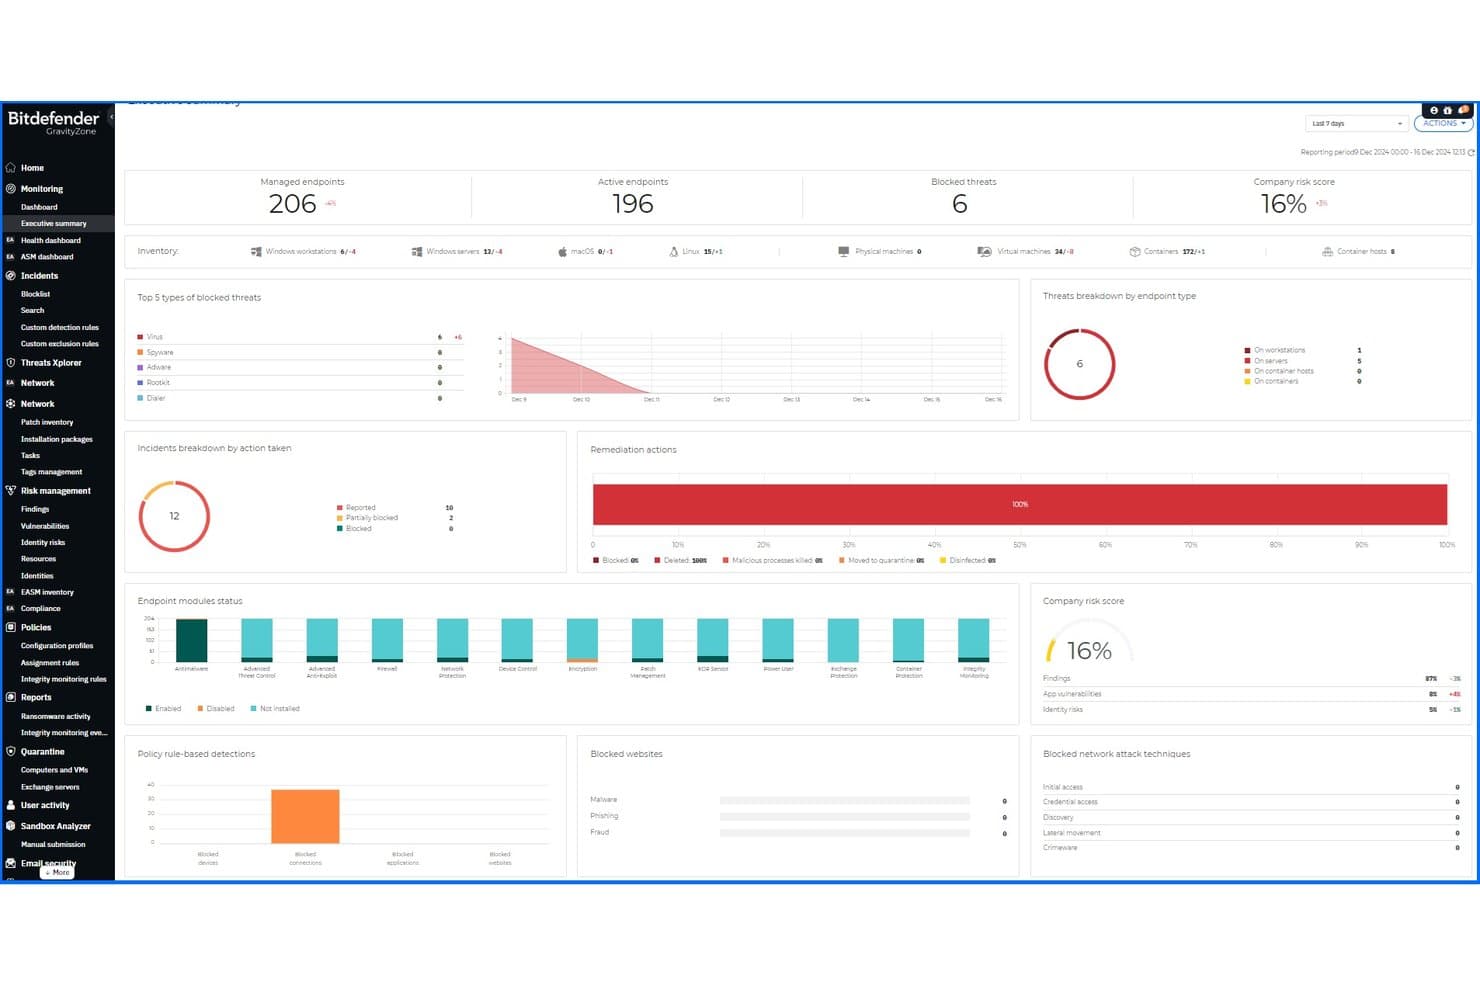
Bitdefender GravityZone biedt een uniform dashboard met een samenvatting voor leidinggevenden over endpointbeveiliging. Bitdefender GravityZone is een platform voor endpointbeveiliging dat machine learning, gedragsanalyse, verdediging tegen netwerkaanvallen, risicobeheer en controle van webinhoud combineert in één cloudgebaseerde of lokaal geïnstalleerde beheerconsole voor kleine en middelgrote bedrijven.
Voor wie is Bitdefender GravityZone het meest geschikt?
GravityZone is een uitstekende keuze voor mkb-bedrijven die detectie van bedreigingen op ondernemingsniveau nodig hebben zonder een groot intern beveiligingsteam.
Waarom ik voor Bitdefender GravityZone heb gekozen
Ik heb Bitdefender GravityZone gekozen als een van de beste oplossingen omdat de beperking van ransomware verder gaat dan alleen detectie. Wanneer GravityZone abnormale versleutelingsactiviteiten detecteert, blokkeert het proces en herstelt het automatisch de getroffen bestanden vanuit back-upkopieën, waarbij ze worden teruggezet naar hun toestand van vóór de aanval. Combineer dat met Bitdefender MDR, dat 24/7 door analisten aangestuurde bewaking van bedreigingen met vooraf goedgekeurde responsacties biedt, en je krijgt een platform dat actieve bedreigingen kan indammen zonder op goedkeuring van de klant te wachten.
Belangrijkste functies van Bitdefender GravityZone
- Patchbeheer: Houdt Windows-besturingssystemen en toepassingen van derden op beheerde endpoints automatisch up-to-date om de blootstelling aan bekende kwetsbaarheden te verminderen.
- E-mailbeveiliging: Scant en filtert inkomende en uitgaande e-mailbedreigingen in Microsoft 365, Gmail en Exchange om phishing, malware en spam te blokkeren voordat deze gebruikers bereiken.
- Volledige schijfversleuteling: Dwingt versleuteling van endpointopslag af met behulp van systeemeigen besturingssysteemtools, zodat gegevens op verloren of gestolen apparaten beschermd blijven.
- Beveiliging van mobiele apparaten: Breidt endpointbeveiliging uit naar iOS-, Android- en ChromeOS-apparaten en past detectie van bedreigingen en beleidsafdwinging toe op mobiele endpoints naast desktops en servers.
Integraties van Bitdefender GravityZone
Bitdefender GravityZone biedt systeemeigen integraties met VMware vCenter, Microsoft Active Directory, Microsoft Exchange, Veeam Backup & Replication, Splunk, ConnectWise PSA, HaloPSA, Okta, Jira en Slack, plus XDR-sensorintegraties binnen het Microsoft-ecosysteem (Microsoft 365, Azure, Azure AD, Intune, Defender), AWS en Google Workspace. Er is een API beschikbaar voor aangepaste integraties en het platform ondersteunt SIEM-doorsturing via syslog en webhook.
Pros and Cons
Pros:
- Automatisch terugzetten na ransomware en herstel van bestanden
- 24/7 beheerde detectie en respons beschikbaar
- Uitgebreide dekking van endpoints en mobiele apparaten
Cons:
- Functies voor forensische analyse kunnen basaal aanvoelen
- De opties voor beleidsconfiguratie kunnen nieuwe beheerders overweldigen
Learn more about Bitdefender GravityZone: Beste voor AI-gebaseerde autonome eindpuntverdediging
- Gratis demo beschikbaar
- Prijzen op aanvraag
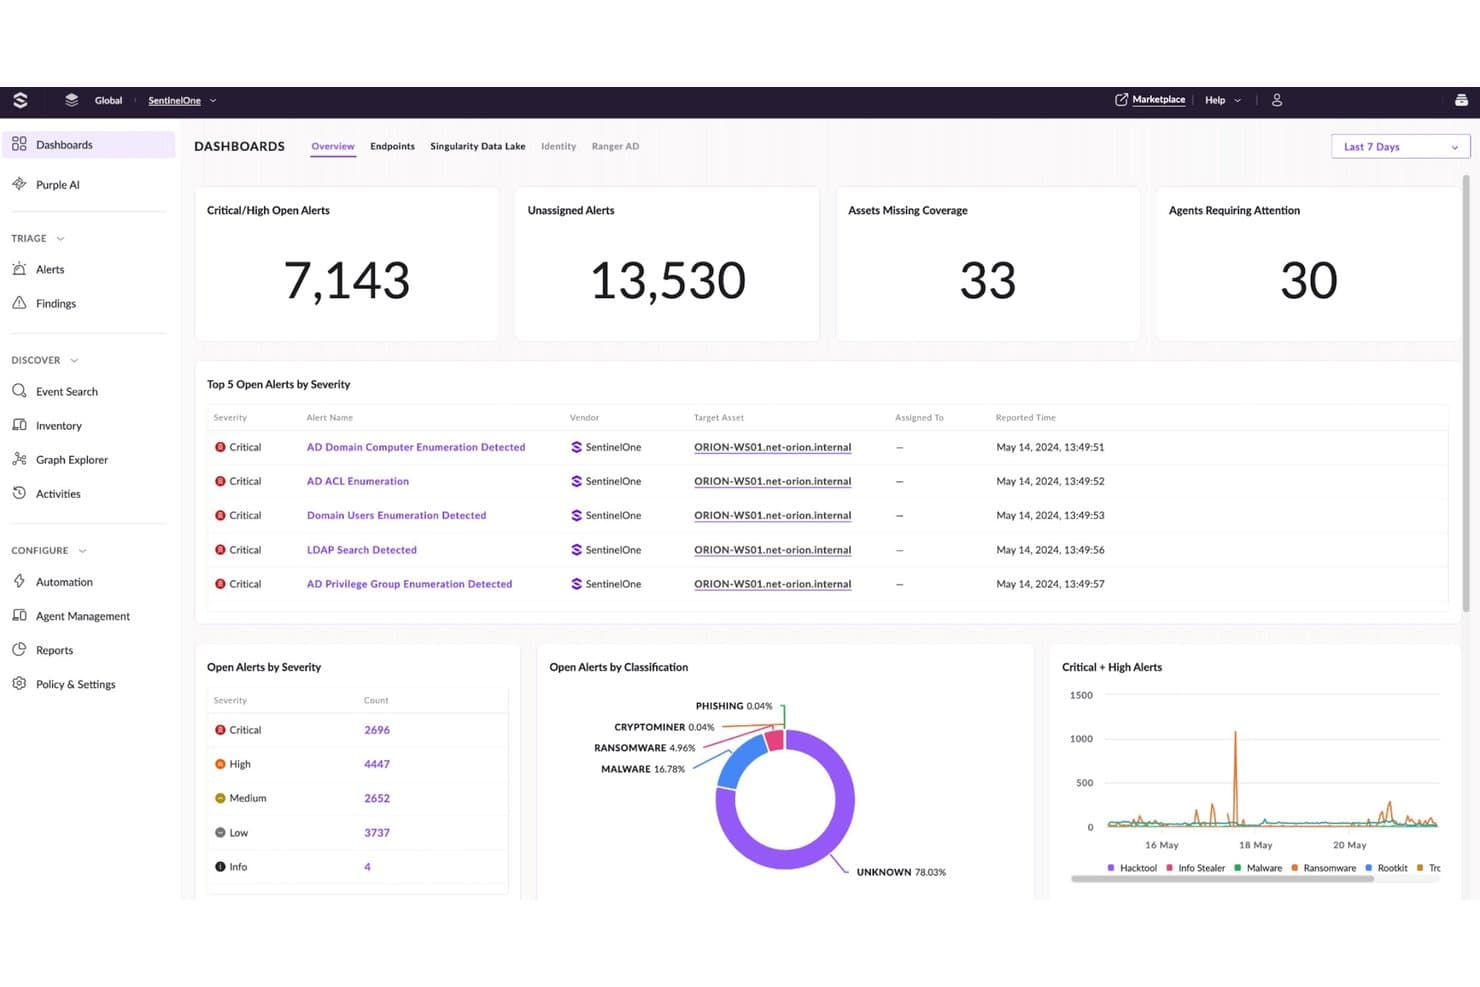
SentinelOne Singularity centraliseert essentiële waarschuwingen over bedreigingen en statistieken over eindpuntdekking. SentinelOne Singularity is een AI-gebaseerd platform voor eindpuntbeveiliging dat eindpunt-, identiteits-, cloud- en mobiele beveiliging verenigt in één console, met autonome detectie en respons op bedreigingen zoals ransomware, zero-days, bestandsloze malware en aanvallen op de toeleveringsketen.
Voor wie is SentinelOne Singularity het meest geschikt?
SentinelOne Singularity is zeer geschikt voor beveiligingsoperatieteams bij middelgrote tot grote ondernemingen die een autonome respons op bedreigingen nodig hebben voor eindpunten, cloudworkloads en identiteiten, zonder afhankelijk te zijn van handmatige tussenkomst van analisten.
Waarom ik voor SentinelOne Singularity heb gekozen
SentinelOne Singularity staat op mijn shortlist omdat de AI-gestuurde Storyline-technologie gerelateerde gebeurtenissen op eindpunten automatisch met elkaar in verband brengt tot één aanvalsnarratief, zodat analisten achteraf niet handmatig waarschuwingen aan elkaar hoeven te koppelen. Ik waardeer ook dat ActiveEDR schadelijke wijzigingen autonoom kan terugdraaien zonder op goedkeuring van een mens te wachten, wat op dit niveau van nauwkeurigheid zeldzaam is. Het Singularity-platform omvat eindpunten, cloudworkloads en identiteiten in één console, waardoor het een daadwerkelijk verenigd oppervlak voor detectie en respons biedt.
Belangrijkste functies van SentinelOne Singularity
- Purple AI: Een agentische AI-analist die in het platform is ingebouwd en triage, het opsporen van bedreigingen en onderzoek automatiseert met behulp van zoekopdrachten in natuurlijke taal.
- Singularity Hyperautomation: Een interface zonder code voor het bouwen en uitvoeren van geautomatiseerde responsworkflows rechtstreeks binnen het Singularity Platform.
- AI SIEM: Neemt telemetrie van derden en eigen telemetrie op en normaliseert deze in één gegevenslaag voor uniforme detectie, onderzoek en respons.
- Singularity Mobile: Breidt realtime eindpuntbeveiliging uit naar mobiele apparaten en blokkeert phishing, malware en zero-day-exploits op iOS en Android.
Integraties van SentinelOne Singularity
SentinelOne Singularity biedt integraties met één klik via de Singularity Marketplace, waaronder Splunk, IBM QRadar, ServiceNow, Okta, Zscaler, Netskope, Recorded Future, Swimlane, AWS en Mimecast. Er is ook een API beschikbaar voor aangepaste integraties en automatiseringsworkflows.
Pros and Cons
Pros:
- Storyline-technologie reconstrueert volledige aanvalsnarratieven
- Purple AI automatiseert triage en het opsporen van bedreigingen bij incidenten
- ActiveEDR kan ransomware-aanvallen autonoom terugdraaien
Cons:
- Er is afstemming nodig om het aanvankelijke aantal waarschuwingen te beperken
- Sommige geavanceerde functies zijn alleen beschikbaar in premiumlagen
Learn more about SentinelOne Singularity: Het beste voor verouderde enterprise-endpoints
- Gratis demo beschikbaar
- Prijs op aanvraag
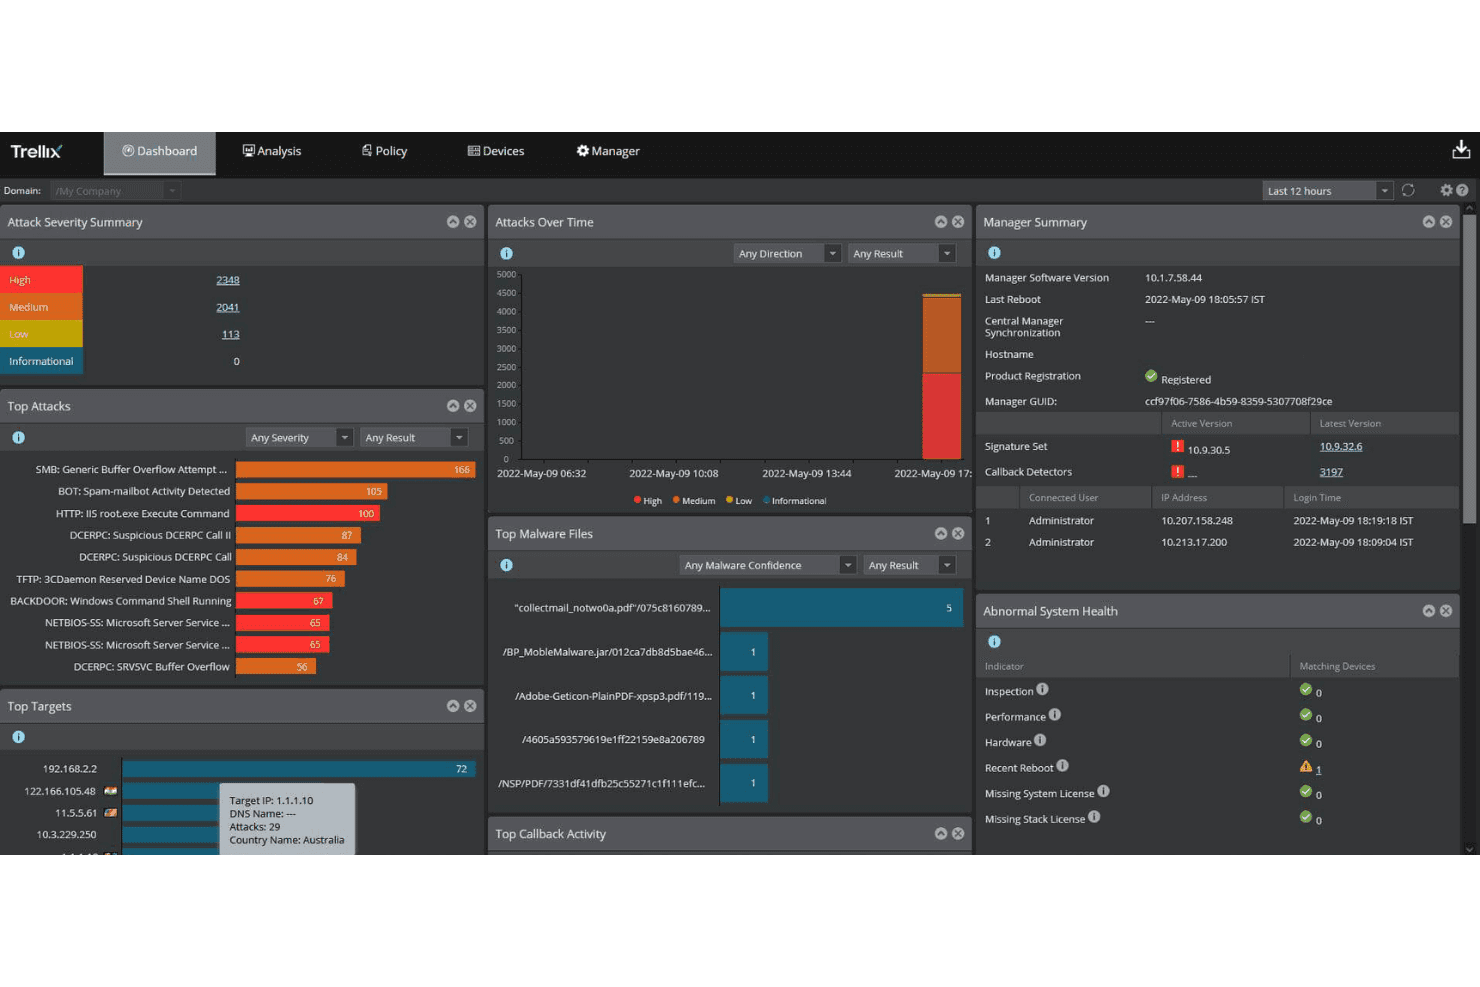
Trellix centraliseert de monitoring van dreigingen op basis van ernst, doelwitten en malwareactiviteit. Trellix Endpoint Security is een AI-aangedreven platform voor endpointbeveiliging dat dreigingsdetectie, applicatiebeheer en beveiliging van cloudworkloads combineert voor fysieke, virtuele en hybride omgevingen met behulp van één agent.
Voor wie is Trellix Endpoint Security het meest geschikt?
Trellix Endpoint Security is zeer geschikt voor grote ondernemingen die gemengde omgevingen beheren met oudere besturingssystemen en verouderde infrastructuur naast moderne endpoints.
Waarom ik voor Trellix Endpoint Security heb gekozen
Trellix Endpoint Security verdient een plek op mijn lijst vanwege de serieuze aanpak van verouderde infrastructuur, iets wat de meeste moderne EPP-leveranciers stilletjes vermijden. Trellix breidt de ondersteuning voor systemen op basis van Windows XP uit tot december 2028, wat een echte onderscheidende factor is als je omgeving oudere OT-apparaten, industriële systemen of endpoints bevat die eenvoudigweg niet kunnen worden geüpgraded. Ook de functie voor applicatie- en wijzigingsbeheer spreekt me aan. Deze vergrendelt servers en werkstations door alleen vertrouwde applicaties toe te staan, een belangrijke controle voor omgevingen waarin patchcycli onregelmatig zijn. De architectuur met één agent ondersteunt on-premises-, cloud- en geïsoleerde implementaties zonder afzonderlijke hulpmiddelen.
Belangrijkste functies van Trellix Endpoint Security
- Adaptieve bescherming tegen dreigingen: Gebruikt machine learning en gedragsanalyse om bestandsgebaseerde, bestandsloze en scriptgebaseerde dreigingen in realtime te detecteren en blokkeren.
- Trellix ePolicy Orchestrator (ePO): Een gecentraliseerde beheerconsole voor het configureren, afdwingen en controleren van endpointbeveiligingsbeleid voor on-premises-, IaaS- en SaaS-implementaties.
- Threat Intelligence Exchange (TIE): Deelt realtime dreigingsinformatie tussen endpoints, e-mailgateways en netwerksensoren, zodat detecties op één systeem de bescherming in je volledige omgeving verbeteren.
- Trellix Wise: Een AI-aangedreven onderzoeksengine die waarschuwingen uit endpoint-, e-mail-, netwerk- en cloudbronnen correleert en vervolgens onderzoekssamenvattingen genereert met aanbevelingen voor insluiting en herstel.
Integraties van Trellix Endpoint Security
Trellix Endpoint Security maakt verbinding via Trellix ePolicy Orchestrator (ePO), dat integreert met meer dan 150 beveiligings- en IT-hulpmiddelen van derden, waaronder ServiceNow, Splunk, Swimlane, BeyondTrust, MobileIron, IBM Resilient, AWS en Microsoft Azure, plus Trellix-producten zoals EDR, DLP en Email Security. Er is een API beschikbaar voor aangepaste integraties en de Trellix Marketplace biedt aanvullende partnerapps voor SIEM-, SOAR- en workflows voor dreigingsinformatie.
Pros and Cons
Pros:
- Breidt ondersteuning voor Windows XP-omgevingen uit
- Eén agent ondersteunt gemengde fysieke en virtuele endpoints
- Applicatie- en wijzigingsbeheer voor verouderde systemen
Cons:
- De interface voelt verouderd aan in vergelijking met concurrenten
- De complexiteit van de beleidsconfiguratie frustreert nieuwe beheerders
Learn more about Trellix Endpoint Security: Het beste voor organisaties die Microsoft 365 gebruiken
- Niet beschikbaar
- Prijs op aanvraag
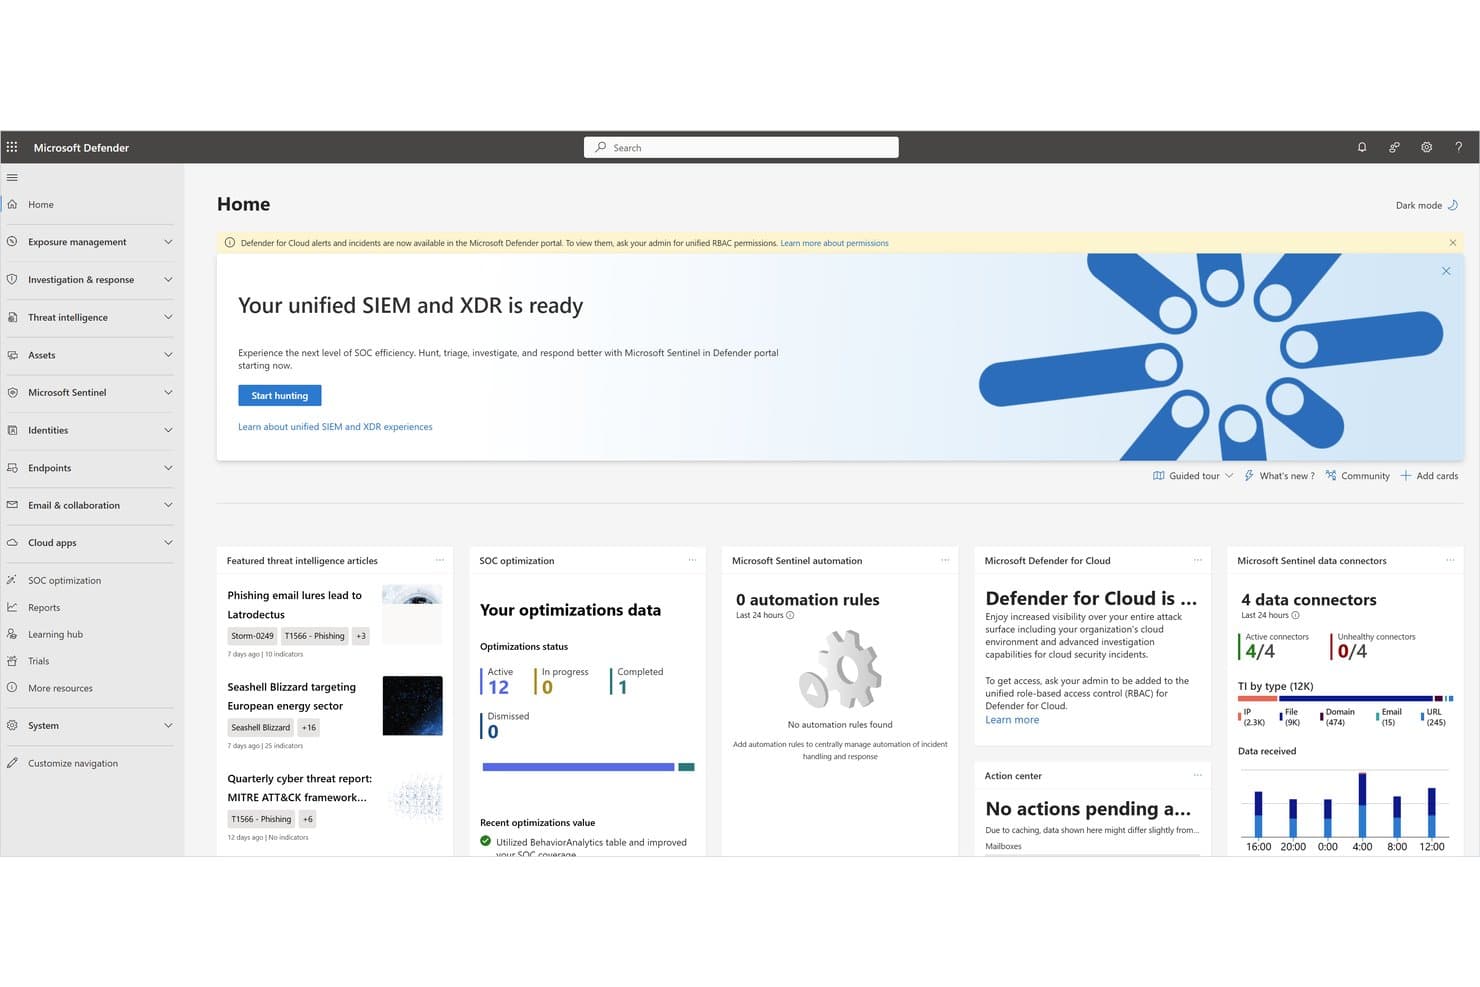
Microsoft Defender for Endpoint verenigt SIEM en XDR voor gestroomlijnde SOC-activiteiten. Microsoft Defender for Endpoint is een cloudgebaseerd platform voor eindpuntbeveiliging dat dreigingsdetectie, kwetsbaarheidsbeheer, beperking van het aanvalsoppervlak en uitgebreide detectie- en responsmogelijkheden (XDR) combineert voor Windows-, macOS-, Linux-, iOS- en Android-apparaten.
Voor wie is Microsoft Defender for Endpoint het meest geschikt?
Het is een natuurlijke keuze voor organisaties die al Microsoft 365 of Azure gebruiken, waarbij de ingebouwde integratie met de Microsoft-beveiligingsstack de noodzaak van agents voor eindpunten van derden wegneemt.
Waarom ik voor Microsoft Defender for Endpoint heb gekozen
Microsoft Defender for Endpoint verdient een plek op mijn shortlist omdat het rechtstreeks in het Microsoft-ecosysteem is ingebouwd. Dat betekent dat je, als je organisatie Microsoft 365 gebruikt, XDR-dekking krijgt zonder een afzonderlijke agent toe te voegen. Ik vind vooral prettig hoe je met de regels voor beperking van het aanvalsoppervlak specifiek gedrag kunt blokkeren, zoals het verhinderen dat Office-toepassingen onderliggende processen starten, voor je volledige apparatenpark vanuit één beleid. Dankzij de integratie met Microsoft Sentinel worden dreigingssignalen van eindpunten bovendien rechtstreeks naar je SIEM doorgestuurd zonder handmatige configuratie van connectoren.
Belangrijkste functies van Microsoft Defender for Endpoint
- Beheer van bedreigingen en kwetsbaarheden: Scant ingeschreven eindpunten continu om verkeerde configuraties, ontbrekende patches en softwarekwetsbaarheden aan het licht te brengen, gerangschikt op blootstellingsrisico.
- Geautomatiseerd onderzoek en herstel: Sorteert waarschuwingen automatisch, brengt aanvalsketens in kaart en verhelpt bedreigingen op getroffen eindpunten zonder handmatige tussenkomst van analisten.
- Live respons: Opent een externe shellsessie naar een eindpunt, zodat je forensische artefacten kunt verzamelen, scripts kunt uitvoeren en een apparaat in realtime kunt isoleren of herstellen.
- Blokkering en insluiting op basis van gedrag: Detecteert en stopt verdachte gedragingen in het geheugen en van processen op het apparaat, zelfs wanneer malware handtekeninggebaseerde detectie probeert te omzeilen.
Integraties van Microsoft Defender for Endpoint
Microsoft Defender for Endpoint beschikt over ingebouwde integraties binnen het Microsoft-ecosysteem, waaronder Microsoft Sentinel, Microsoft Intune, Microsoft Entra ID, Microsoft Defender for Cloud, Microsoft Defender for Identity, Microsoft Purview en Azure. Het maakt ook verbinding met tools van derden, zoals ServiceNow, Splunk en Jamf Pro, en biedt API's voor aangepaste integraties en SIEM-connectoren.
Pros and Cons
Pros:
- Ingebouwde integratie met de Microsoft-beveiligingsstack
- Beperking van het aanvalsoppervlak geldt voor het volledige apparatenpark
- Geautomatiseerde sortering vermindert handmatige incidentrespons
Cons:
- Geen proefversie voor praktische evaluatie
- Beperkte ondersteuning voor niet-Microsoft-omgevingen
Learn more about Microsoft Defender for Endpoint: Het beste voor verdediging met identiteitscontext
- Gratis demo beschikbaar
- Prijs op aanvraag
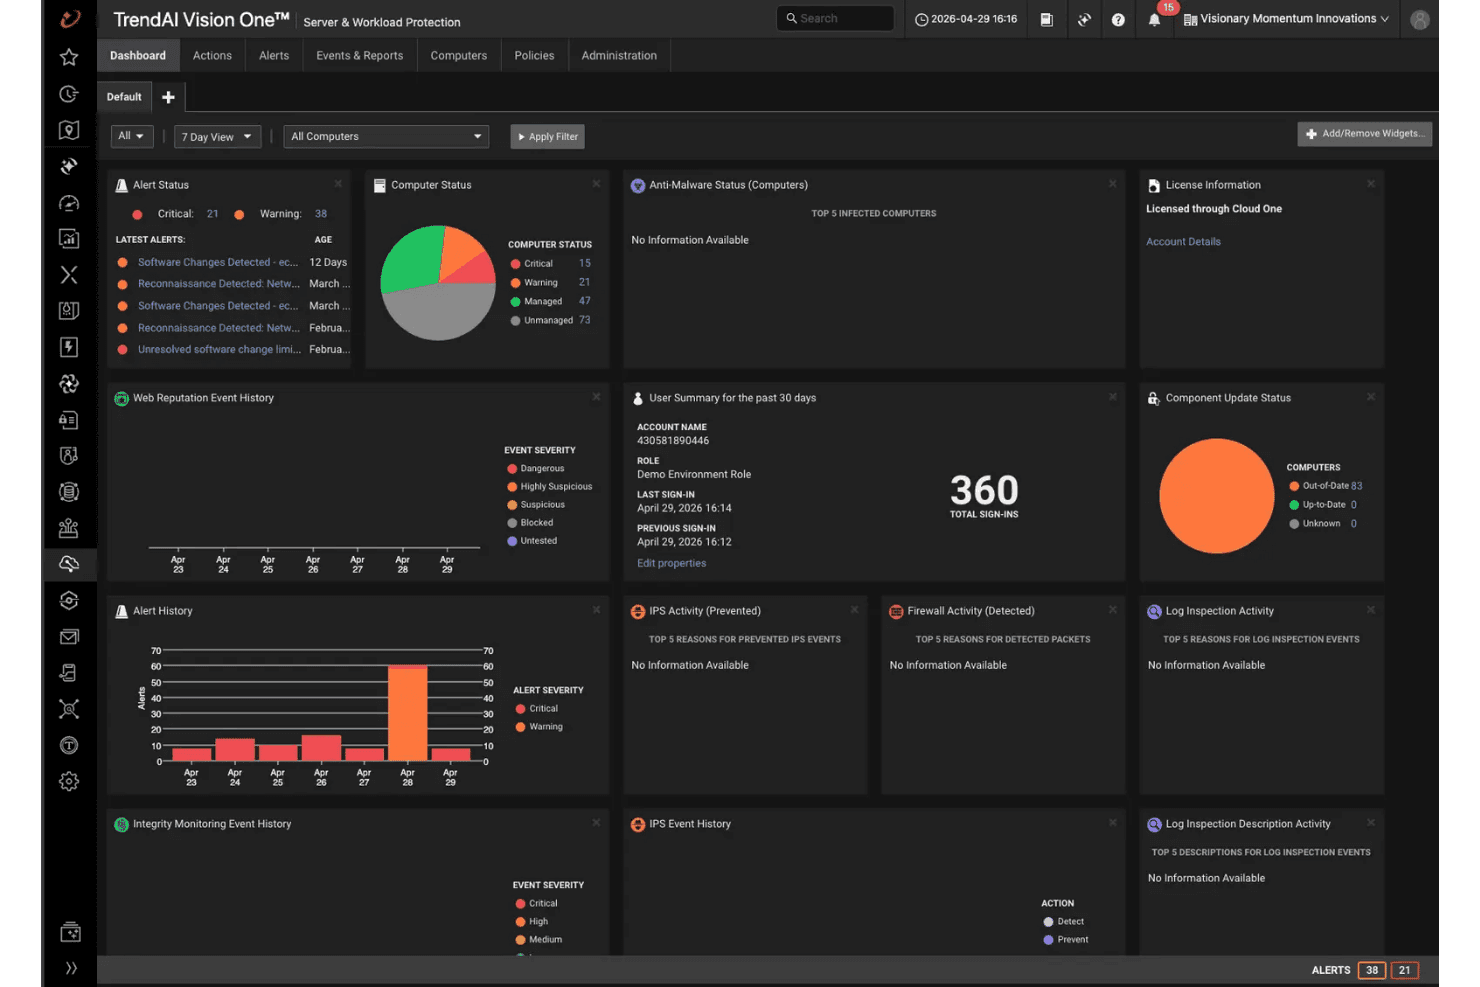
TrendAI Vision One toont beveiligingswaarschuwingen en de computerstatus in één oogopslag. TrendAI Vision One is een AI-gestuurd platform voor endpointbeveiliging dat EDR, XDR, geautomatiseerde incidentrespons en risicobeheer van het aanvalsoppervlak combineert voor endpoints, servers, cloudwerklasten en IoT-omgevingen vanuit één console.
Voor wie is TrendAI Vision One het meest geschikt?
TrendAI Vision One is zeer geschikt voor beveiligingsteams van ondernemingen die hybride omgevingen beheren en endpoint-, identiteits- en XDR-dreigingsdetectie in één console willen verenigen.
Waarom ik TrendAI Vision One heb gekozen
TrendAI Vision One verdient een plek op mijn lijst vanwege de manier waarop het identiteitssignalen rechtstreeks aan endpointbeveiliging koppelt. Wanneer er een waarschuwing wordt gegenereerd, verrijkt het platform deze automatisch met identiteitscontext, het risico van bedrijfsmiddelen en blootstellingsgegevens, zodat analisten niet in losstaande tools naar antwoorden hoeven te zoeken. Ik vind het ook goed dat het rekening houdt met de beveiligingsstandaardinstellingen van Microsoft Entra ID bij het beoordelen van identiteitsrisico's, wat een extra nauwkeurigheidslaag toevoegt aan de prioritering. Die combinatie van ingebouwde XDR-telemetrie en identiteitsbewuste detectie maakt het platform bijzonder nuttig bij het onderzoeken van laterale bewegingen of gecompromitteerde inloggegevens.
Belangrijkste functies van TrendAI Vision One
- Virtueel patchen: Past beschermingsregels voor bekende kwetsbaarheden toe op netwerkniveau voordat een officiële patch wordt geïmplementeerd, waardoor de blootstelling van niet-gepatchte endpoints en servers wordt verminderd.
- Gedragsanalyse: Bewaakt procesactiviteiten en uitvoeringspatronen in realtime om ransomware en exploitatietechnieken te detecteren die alleen op handtekeningen gebaseerde detectie zou missen.
- Geautomatiseerde beveiligingsdraaiboeken: Hiermee kunt u vooraf gedefinieerde responsacties configureren die automatisch worden geactiveerd wanneer aan specifieke dreigingsvoorwaarden wordt voldaan, waardoor de tijd voor handmatige triage wordt verkort.
- Risicobeheer van het aanvalsoppervlak: Brengt apparaten, accounts en kwetsbaarheden in uw omgeving continu in kaart en kent risicoscores toe om u te helpen herstelacties te prioriteren.
Integraties van TrendAI Vision One
TrendAI Vision One ondersteunt ingebouwde integraties met Active Directory, Microsoft Entra ID, Google Cloud Identity, Okta, Splunk, Azure Sentinel, ServiceNow, AWS S3, QRadar en Palo Alto Panorama, naast connectoren voor Cortex XSOAR, Chronicle SOAR, FortiGate, Check Point, Rapid7 Nexpose, Nessus, MISP en VirusTotal. Er is een API beschikbaar voor aangepaste integraties en syslog- en TAXII-gegevensfeeds worden ondersteund om het delen van gegevens binnen uw beveiligingsstack uit te breiden.
Pros and Cons
Pros:
- Identiteitscontext verrijkt elke beveiligingswaarschuwing
- Virtueel patchen beschermt niet-gepatchte endpoints en servers
- Geautomatiseerde beveiligingsdraaiboeken voor snelle incidentrespons
Cons:
- Voor geavanceerde functies is mogelijk aanvullende training vereist
- De inventaris van bedrijfsmiddelen kan sommige IoT-apparaten missen
Learn more about TrendAI Vision One :
Andere platforms voor endpointbeveiliging
Hier zijn enkele aanvullende opties voor platforms voor endpointbeveiliging die mijn shortlist niet hebben gehaald, maar die nog steeds de moeite waard zijn om te bekijken:
- 11FortiClientHet beste voor bescherming binnen het Fortinet Security Fabric-ecosysteem
- 12Kaspersky NextHet meest geschikt voor ondernemingen buiten markten die op de VS zijn afgestemd
- 13Acronis Cyber Protect CloudIdeaal voor endpointbeveiliging die van oorsprong voor back-ups is ontwikkeld, voor MSP's
- 14N-ableBeste voor eindpuntbeveiliging die specifiek is ontworpen voor MSP's, met ingebouwde RMM
- 15Elastic Security Ideaal voor uniforme SIEM-, XDR- en endpointbeveiliging
- 16Cybereason EDRHet beste voor operationele aanvalscorrelatie
- 17VMware Carbon Black EndpointIdeaal voor diepgaande EDR-telemetrie in complexe bedrijfs-SOC's
- 18Cisco Secure EndpointBeste keuze voor een Cisco-eigen beveiligingsecosysteem
- 19WatchGuard EPDRIdeaal voor MSP's die endpointbeveiliging op schaal beheren
- 20ESET Protect EliteIdeaal voor ingebouwd patchbeheer
Hoe ik platforms voor endpointbeveiliging beoordeel
Wanneer een ransomwarevariant de preventie omzeilt en bestanden begint te versleutelen, wil ik precies weten welke tools deze kunnen stoppen, terugdraaien en mij kunnen vertellen hoe de variant is binnengedrongen. Daarom splits ik mijn beoordeling op in basiscriteria waaraan elke tool moet voldoen en onderscheidende factoren die de beste oplossingen van de rest onderscheiden.
Kernfunctionaliteit (Basisvereisten voor deze lijst)
Wanneer ik tools voor mijn lijst selecteer, beoordeel ik elke tool op een schaal van 0 (biedt de functionaliteit niet) tot 5 (blink uit op dit gebied) voor elke hieronder vermelde kernfunctionaliteit. Vervolgens bereken ik de totaalscore van de tool als percentage, waarbij ik 75% als benchmark gebruik om de algemene geschiktheid voor de lijst te beoordelen.
- Preventie van bedreigingen: Ik beoordeel hoeveel detectielagen een platform combineert: handtekeningen, gedragsanalyse, ML-modellen en exploitblokkering. Ook kijk ik of het platform bestand is tegen bestandsloze aanvallen, en niet alleen tegen gangbare malware.
- Detectie en respons op endpoints: Diepgaande telemetrie, analyse van de hoofdoorzaak en MITRE ATT&CK-mapping zijn hierbij belangrijk. Ik zoek naar tools waarmee analisten naar bedreigingen kunnen zoeken en laterale bewegingen tussen endpoints kunnen volgen zonder tussen consoles te hoeven wisselen.
- Gecentraliseerde beheerconsole: Ik controleer op ondersteuning voor meerdere tenants, op rollen gebaseerde toegangscontroles en realtime inzicht in verspreide apparatenparken. Platforms zoals CrowdStrike Falcon en Microsoft Defender for Endpoint bieden beide cloudgebaseerde consoles, maar de diepgang van beleidsinstellingen en API-toegang verschilt.
- Ondersteuning voor endpoints met meerdere besturingssystemen: Dekking voor Windows-, macOS- en Linux-desktops en -servers vormt de basis. Ik beoordeel ook of agents voor mobiele apparaten en cloudwerklasten dezelfde functies bieden als hun desktoptegenhangers.
- Geautomatiseerde respons en herstel: Door draaiboeken gestuurde inperking—isolatie van endpoints, beëindiging van processen, bestandsquarantaine en het terugdraaien van schadelijke wijzigingen—verkort de gemiddelde responstijd. Ik kijk hoeveel van die werkstroom zonder handmatige tussenkomst wordt uitgevoerd.
- Integratie van bedreigingsinformatie: Realtimegegevensstromen met contextuele verrijking en toewijzing aan aanvallers geven SOC-teams een voorsprong. Ik beoordeel of het platform de opname van gegevensstromen van derden ondersteunt naast het eigen netwerk met bedrijfseigen informatie.
Zodra ik een lijst heb met tools die aan de criteria voldoen, kijk ik naar wat elk platform onderscheidt.
Onderscheidende factoren (Wat leveranciers van elkaar onderscheidt)
Zo vergelijk ik verschillende leveranciers met elkaar:
Opvallende functies
Het terugdraaien van ransomware is het eerste waar ik naast de basisdetectie op let. Ik wil weten of een platform versleutelde bestanden automatisch kan terugbrengen naar de staat van vóór de infectie, zonder afhankelijk te zijn van externe back-ups. Bescherming tegen identiteitsbedreigingen staat eveneens hoog op mijn lijst. Platforms die verbinding maken met Active Directory of Okta om misbruik van inloggegevens en escalatie van rechten te signaleren, geven SOC-teams inzicht dat zelfstandige EDR-oplossingen missen. Ik beoordeel ook de mogelijkheden van het XDR-dataplatform, omdat het correleren van endpoint-, cloud- en e-mailtelemetrie in één zoeklaag de onderzoektijd tijdens incidenten over meerdere domeinen aanzienlijk verkort.
Meer dan functies alleen
Ik controleer of een platform open API-toegang en vooraf gebouwde SIEM-connectoren biedt. Tools zoals Splunk of Microsoft Sentinel hebben schone telemetriegegevensstromen nodig, en hiaten hierin creëren blinde vlekken in de werkstromen van je SOC. Transparantie van licenties is minstens zo belangrijk: ik beoordeel of de EPP-, EDR-, XDR- en MDR-niveaus duidelijk van elkaar zijn gescheiden, zodat je niet wordt geconfronteerd met onverwachte verkoop van aanvullende functies wanneer je het terugdraaien van ransomware of beheerde bedreigingsjacht nodig hebt. Voor teams die gereguleerde sectoren bedienen, kijk ik naar nalevingsklare rapportage voor kaders zoals HIPAA, PCI-DSS en NIST 800-171, plus opties voor gegevensresidentie die regionale verplichtingen ondersteunen.
Een platform voor endpointbeveiliging kiezen
Wanneer je beveiligingsstack de ruggengraat vormt van de bedrijfscontinuïteit, hoe zorg je er dan voor dat het platform voor endpointbeveiliging dat je kiest daadwerkelijk voldoet aan de belangrijkste vereisten voor detectie, respons en operationele geschiktheid?
| Als je prioriteit ligt bij... | Let dan op... |
|---|---|
| Als je prioriteit ligt bij...Snel herstel na ransomware | Let dan op...Ingebouwd, door een agent aangestuurd bestandsherstel zonder afhankelijkheid van externe back-ups |
| Als je prioriteit ligt bij...Ondersteuning voor hybride of verouderde omgevingen | Let dan op...Bewezen implementatiehandleidingen en ondersteunde agents voor alle benodigde besturingssystemen en hardware |
| Als je prioriteit ligt bij...XDR- en SIEM-integratie | Let dan op...Open API-toegang en vooraf gebouwde dataverbindingen voor je stack |
| Als je prioriteit ligt bij...Compliancevereisten voor meerdere regio's | Let dan op...Documentatie van de leverancier over gegevenshosting binnen de regio en auditlogs voor toezichthouders |
| Als je prioriteit ligt bij...Minimale belasting voor interne beveiligingsteams | Let dan op...Gebundelde opties voor beheerde detectie en respons, niet alleen EDR |
Je shortlist beoordelen
- Voer een gecontroleerde ransomware-simulatie uit: Vereis dat ten minste 5 versleutelde bestanden in je labnetwerk volledig worden teruggedraaid.
- Test de dekking van besturingssysteemagents: Implementeer de oplossing op 2 of meer verouderde of niche-eindpunten en controleer of alle kernfuncties zonder handmatige afstemming werken.
- Vraag integratiedocumentatie op: Vraag om schemagidsen of documentatie voor het instellen van SIEM-connectoren die specifiek zijn voor je vereiste platforms.
- Beoordeel de koppeling met compliance: Vraag om een schriftelijke verklaring of brief van een auditor waaruit blijkt dat er regionale maatregelen voor gegevensresidentie zijn getroffen.
- Verduidelijk de afweging rond operationele controle: Bepaal of je intern inzicht wilt met op hulpprogramma's gebaseerde EDR, of de voorkeur geeft aan volledig beheerde detectie en respons—een belangrijk selectiecriterium bij het verkleinen van je shortlist.
Wat zijn platformen voor eindpuntbeveiliging?
Platformen voor eindpuntbeveiliging zijn gecentraliseerde beveiligingsoplossingen die bedreigingen detecteren, voorkomen en daarop reageren wanneer deze apparaten in je netwerk worden aangevallen. Deze platformen bewaken desktops, laptops, servers en mobiele apparaten om malware, ransomware en ongeautoriseerde toegang te blokkeren. Door realtime inzicht, gecoördineerde responsfuncties en integratie met bredere beveiligingssystemen te bieden, helpen platformen voor eindpuntbeveiliging IT-teams risico's te verminderen, incidenten in te dammen en compliance te handhaven in complexe omgevingen.
Functies
Let bij het selecteren van platformen voor eindpuntbeveiliging op de volgende belangrijke functies:
- Preventie van bedreigingen: Identificeert en blokkeert bekende en onbekende malware, ransomware en exploits met behulp van handtekeninggebaseerde en gedragsanalyse voordat bedreigingen op eindpunten kunnen worden uitgevoerd.
- Detectie en respons voor eindpunten: Bewaakt eindpunten voortdurend, registreert systeemactiviteiten en stelt incidentresponsteams in staat bedreigingen te onderzoeken, de oorsprong van aanvallen te traceren en de impact van incidenten vast te stellen.
- Gecentraliseerde beheerconsole: Biedt een uniform webdashboard om agents te implementeren, beveiligingsbeleid te beheren, meldingen te bekijken en rapporten voor alle eindpunten vanuit één centrale locatie te genereren.
- Ondersteuning voor meerdere besturingssystemen: Maakt bescherming mogelijk voor apparaten met verschillende besturingssystemen, zoals Windows, macOS en Linux—voor desktops, laptops, servers en soms mobiele apparaten.
- Geautomatiseerde respons en herstel: Isoleert gecompromitteerde eindpunten automatisch, beëindigt kwaadaardige processen, zet geïnfecteerde bestanden in quarantaine en draait wijzigingen als gevolg van aanvallen terug om de tijd voor incidentrespons te verkorten.
- Integratie van dreigingsinformatie: Haalt realtimefeeds en indicatoren van compromittering uit wereldwijde bronnen op om nieuwe bedreigingen voor te blijven en detectie te verbeteren met contextbewuste inzichten.
- Op rollen gebaseerd toegangsbeheer: Stelt organisaties in staat machtigingen en rollen aan gebruikers en beheerders toe te wijzen, zodat alleen geautoriseerd personeel eindpunten kan beheren, beleid kan aanpassen of toegang kan krijgen tot gevoelige beveiligingsinformatie.
- Compliance-rapportage: Genereert vooraf samengestelde en aanpasbare rapporten die zijn afgestemd op regelgevingskaders, waardoor beveiligings- en complianceteams gemakkelijker kunnen aantonen dat aan de vereiste normen wordt voldaan.
- Implementatieopties in de cloud en lokaal: Ondersteunt zowel cloudgehoste als lokale implementaties en biedt organisaties de flexibiliteit om het model te kiezen dat bij hun infrastructuur en wettelijke vereisten past.
- Patchbeheer en kwetsbaarheidsscanning: Bewaakt eindpunten op ontbrekende patches, scant op kwetsbaarheden en helpt IT-teams bij het prioriteren en implementeren van updates om beveiligingsrisico's te verminderen.
Veelvoorkomende AI-functies
Naast de hierboven genoemde standaardfuncties van platformen voor eindpuntbeveiliging integreren veel van deze oplossingen AI met functies zoals:
- Door AI aangestuurde opsporing van bedreigingen: Gebruikt machinelearning om telemetrie van eindpunten automatisch te analyseren, verdachte patronen te identificeren en potentiële bedreigingen aan het licht te brengen die menselijke analisten mogelijk missen. Dit helpt je team geavanceerde aanvallen proactief te detecteren voordat ze escaleren.
- Geautomatiseerde gedragsanalyse: Houdt continu het gedrag van gebruikers en processen op eindpunten in de gaten en gebruikt AI om afwijkingen te markeren die kunnen wijzen op bedreigingen van binnenuit, misbruik van inloggegevens of zero-day-exploits. Dit vermindert fout-positieven en helpt echte risico's te prioriteren.
- Voorspellende detectie van malware: Maakt gebruik van AI-modellen die zijn getraind op enorme datasets om nog nooit eerder geziene malware te identificeren en te blokkeren op basis van codekenmerken en uitvoeringspatronen, en niet alleen op basis van bekende handtekeningen.
- Aangepaste phishingbescherming: Gebruikt AI om e-mailinhoud, URL's en gebruikersinteracties in realtime te analyseren en blokkeert phishingpogingen en aanvallen die inloggegevens buitmaken terwijl deze zich ontwikkelen.
- Door AI aangestuurde incidenttriage: Combineert automatisch waarschuwingen, kent risicoscores toe en beveelt responsacties aan, zodat je team zich kan richten op de meest urgente bedreigingen en de onderzoekstijd kan verkorten.
- Rapportage over bedreigingen in natuurlijke taal: Genereert met behulp van AI samenvattingen in begrijpelijke taal van incidenten en aanvalsketens, waardoor IT- en beveiligingsteams bevindingen eenvoudiger kunnen communiceren aan belanghebbenden en responsacties kunnen documenteren.
Voordelen
Het implementeren van platforms voor eindpuntbeveiliging biedt verschillende voordelen voor je team en je bedrijf. Hier zijn enkele voordelen waar je naar kunt uitkijken:
- Bedreigingspreventie op alle apparaten: Blokkeer malware, ransomware en exploit-aanvallen met detectie op basis van handtekeningen en gedrag op desktops, laptops, servers en mobiele apparaten.
- Gecentraliseerd inzicht en beheer: Gebruik één beheersconsole om beveiligingsbeleid, waarschuwingen en de nalevingsstatus van elk eindpunt in je omgeving te bewaken.
- Geautomatiseerde respons en snelle herstelmaatregelen: Beperk bedreigingen snel met door draaiboeken aangestuurde acties, zoals het isoleren van eindpunten, het beëindigen van processen, het in quarantaine plaatsen van bestanden en het terugdraaien van ongeautoriseerde wijzigingen.
- Ondersteuning voor meerdere besturingssystemen en hybride omgevingen: Bescherm gemengde omgevingen met onder andere Windows, macOS en Linux, en soms ook mobiele apparaten of cloudwerklasten, zonder handmatige afstemming of het wisselen van agentsoftware.
- Geïntegreerde dreigingsinformatie: Benut realtimefeeds met contextuele informatie over bedreigingen en inzichten in aanvallers om detectie- en onderzoeksprocessen te verbeteren.
- Rapportage over naleving van regelgeving: Genereer ingebouwde of aanpasbare rapporten die zijn gekoppeld aan raamwerken zoals HIPAA, PCI-DSS en NIST 800-171, zodat je aan auditors en belanghebbenden kunt aantonen dat controles worden nageleefd.
- Toegang tot open API's en SIEM-connectoren: Stuur schone telemetrie naar SIEM-platforms en automatiseer workflows door naadloos verbinding te maken met beveiligings- en monitoringtools.
Kosten en prijzen
Bij het selecteren van platforms voor eindpuntbeveiliging is inzicht nodig in de verschillende beschikbare prijsmodellen en abonnementen. De kosten variëren op basis van functies, teamgrootte, uitbreidingen en meer. In de onderstaande tabel staan veelgebruikte abonnementen, hun gemiddelde prijzen en de gebruikelijke functies die zijn inbegrepen in oplossingen voor platforms voor eindpuntbeveiliging:
Vergelijkingstabel van abonnementen
| Type abonnement | Gemiddelde prijs | Veelgebruikte functies |
|---|---|---|
| Type abonnementGratis abonnement | Gemiddelde prijs$0 | Veelgebruikte functiesBasisdetectie van malware, beperkte ondersteuning voor apparaten en minimale rapportage. |
| Type abonnementPersoonlijk abonnement | Gemiddelde prijs$3-$10/gebruiker/maand | Veelgebruikte functiesEssentiële preventie van bedreigingen, realtimebescherming, ondersteuning voor meerdere apparaten en eenvoudig gecentraliseerd beheer. |
| Type abonnementZakelijk abonnement | Gemiddelde prijs$15-$35/gebruiker/maand | Veelgebruikte functiesGeavanceerde detectie en respons op eindpunten, beleidsbeheer, op rollen gebaseerd toegangsbeheer, geautomatiseerde herstelmaatregelen en rapportage over naleving. |
| Type abonnementGrootzakelijk abonnement | Gemiddelde prijs$40-$75/gebruiker/maand | Veelgebruikte functiesOndersteuning voor meerdere besturingssystemen, geavanceerde integratie van dreigingsinformatie, API- en SIEM-connectoren, terugdraaien van ransomwarewijzigingen en eersteklas ondersteuningsdiensten. |
Veelgestelde vragen over endpointbeveiligingsplatforms
Hier vindt u antwoorden op veelgestelde vragen over endpointbeveiligingsplatforms:
Hoe gaan endpointbeveiligingsplatforms om met zero-daybedreigingen?
De meeste endpointbeveiligingsplatforms gebruiken een combinatie van AI-gestuurde gedragsanalyse en realtime-informatie over bedreigingen om zero-daybedreigingen te detecteren en te blokkeren. In plaats van uitsluitend te vertrouwen op bekende malwarehandtekeningen, bewaken deze platforms procesgedrag, netwerkverbindingen en verdachte bestanden op tekenen van nieuwe of onbekende aanvallen. U kunt verwachten dat tools systemen isoleren of terugdraaien als een zero-day-exploit wordt gedetecteerd, waardoor potentiële schade wordt beperkt, zelfs voordat er een patch beschikbaar is.
Kunnen endpointbeveiligingsplatforms externe en hybride werkomgevingen ondersteunen?
Ja, de meeste moderne endpointbeveiligingsplatforms zijn ontworpen om externe en hybride werkmodellen te ondersteunen. Zoek naar cloudgebaseerde beheerconsoles en agents die geen verbinding met lokale systemen nodig hebben om beleidsregels voortdurend bij te werken en apparaten te bewaken. Zo behoudt u inzicht in en controle over desktops, laptops en mobiele endpoints, ongeacht waar uw gebruikers werken.
Wat is het verschil tussen EDR en XDR in endpointbeveiligingsplatforms?
Endpointdetectie en -respons (EDR) richt zich op het bewaken van activiteiten en het rechtstreeks reageren op bedreigingen op apparaten zoals laptops en servers. Uitgebreide detectie en respons (XDR) gaat een stap verder door telemetrie uit meerdere bronnen te integreren, zoals endpoints, cloudservices, e-mail en identiteitsystemen. Met XDR kan uw team aanvalspatronen ontdekken die platform- of toolgrenzen overschrijden, waardoor het eenvoudiger wordt om bedreigingen met meerdere lagen te onderzoeken en in te dammen.
Hoe weet ik of een endpointbeveiligingsplatform aan compliancevereisten voldoet?
Controleer de documentatie van de leverancier op kant-en-klare compliancerapporten, auditorverklaringen of certificeringen die verband houden met standaarden zoals HIPAA, PCI-DSS en NIST 800-171. De meeste platforms bieden rapportagetools die rechtstreeks aan regelgevingskaders kunnen worden gekoppeld. Het is verstandig om informatie over gegevensresidentie in de regio op te vragen als uw bedrijf in meerdere landen actief is of aan strenge lokale wetgeving inzake gegevens moet voldoen.
Hebben endpointbeveiligingsplatforms invloed op de prestaties van apparaten?
De meeste endpointbeveiligingsplatforms proberen het gebruik van systeembronnen tot een minimum te beperken, maar sommige kunnen oudere apparaten vertragen tijdens scans of uitgebreide analyses. U moet agents in uw omgeving testen om te zien welke invloed ze hebben op opstarttijden, CPU, geheugen en gebruikersworkflows. Zoek naar tools met lichtgewicht agents of configureerbare scanschema’s als prestaties een belangrijke zorg voor uw team zijn.
Kunnen endpointbeveiligingsplatforms worden geïntegreerd met mijn SIEM- of IT-beheertools?
Ja, veel endpointbeveiligingsplatforms bieden open API’s en ingebouwde connectors voor populaire SIEM- en IT-beheertools zoals Splunk, Microsoft Sentinel en ServiceNow. U doet er goed aan de API-documentatie en beschikbare integratiehandleidingen vroegtijdig te bekijken. Goede integraties helpen u workflows te automatiseren, waarschuwingen te centraliseren en het risico te verkleinen dat belangrijke incidenten over het hoofd worden gezien.