

10 beste gratis cyberbeveiligingstools beoordeeld in 2026

Overzicht van de beste gratis cyberbeveiligingstools


In het huidige digitale landschap is cyberbeveiliging cruciaal, maar het vinden van budgetvriendelijke oplossingen kan lastig zijn. Je wilt je gegevens beschermen zonder te veel uit te geven. Daar komen gratis cyberbeveiligingstools goed van pas.
Ik ben al jarenlang SaaS-tools aan het beoordelen en weet hoe belangrijk het is dat je team toegang heeft tot betrouwbare, kosteneffectieve beveiligingsoplossingen. Je zou niet op veiligheid moeten hoeven inleveren alleen vanwege budgetbeperkingen.
In deze lijst deel ik mijn favoriete gratis cyberbeveiligingstools, met de nadruk op tools die echte waarde bieden zonder verborgen kosten. Je krijgt inzicht in de functies, gebruiksvriendelijkheid en onderscheidende kenmerken van elke tool. Laten we de opties bekijken die bij jouw behoeften passen en je gegevens veilig houden.
Why Trust Our Software Reviews
We’ve been testing and reviewing software since 2023. As tech leaders ourselves, we know how critical and difficult it is to make the right decision when selecting software.
We invest in deep research to help our audience make better software purchasing decisions. We’ve tested more than 2,000 tools for different tech use cases and written over 1,000 comprehensive software reviews. Learn how we stay transparent & our software review methodology.
Samenvatting van de beste gratis cyberbeveiligingstools
Hoewel alle cyberbeveiligingstools in mijn lijst gratis opties bieden, hebben ze ook betaalde abonnementen als je wilt upgraden. Hier zijn de basiskosten voor elk van de tools die mijn overzicht hebben gehaald:
| Tool | Best For | Trial Info | Price | ||
|---|---|---|---|---|---|
| 1 | Beste voor realtime endpointbescherming | Gratis proefversie beschikbaar | Vanaf $59.99/apparaat (jaarlijks gefactureerd) | Website | |
| 2 | Beste voor penetratests | Gratis demo beschikbaar | Gratis te gebruiken | Website | |
| 3 | Beste voor het scannen op kwetsbaarheden in webapplicaties | Gratis abonnement beschikbaar | Vanaf $475/user/year | Website | |
| 4 | Het beste voor netwerkmonitoring | Not available | Gratis te gebruiken | Website | |
| 5 | Ideaal voor het testen van webappbeveiliging | Not available | Gratis te gebruiken | Website | |
| 6 | Het beste voor kwetsbaarheidsbeoordeling | Not available | Gratis te gebruiken | Website | |
| 7 | Het beste voor hostgebaseerde inbraakdetectie | Not available | Gratis te gebruiken | Website | |
| 8 | Het beste voor het scannen van webservers | Not available | Gratis te gebruiken | Website | |
| 9 | Beste voor wachtwoordbeheer | Not available | Gratis te gebruiken | Website | |
| 10 | Beste voor beveiliging van kleine bedrijven | Gratis abonnement beschikbaar | Vanaf $150/gebruiker/maand | Website |
Beoordelingen van de beste gratis cyberbeveiligingstools
Hieronder vind je mijn uitgebreide samenvattingen van de beste gratis cyberbeveiligingstools die mijn overzicht hebben gehaald. Mijn beoordelingen bieden een gedetailleerd overzicht van de belangrijkste functies, voor- en nadelen, integraties en ideale gebruikssituaties van elke tool, zodat je de beste optie voor jou kunt vinden. Sommige van deze tools bieden een volledig gratis versie, terwijl andere een gratis proefperiode aanbieden. Ik heb in elke beoordeling toegevoegd wat er gratis is.

Beste voor realtime endpointbescherming

CrowdStrike Falcon is een van nature op AI gebaseerd endpointbeveiligingsplatform dat antivirus van de volgende generatie, EDR, bedreigingsinformatie en bescherming van cloudworkloads combineert in één lichtgewicht agent.
Voor wie is CrowdStrike Falcon het meest geschikt?
CrowdStrike Falcon is zeer geschikt voor beveiligingsteams van middelgrote tot grote ondernemingen die behoefte hebben aan gecentraliseerde zichtbaarheid van endpoints in gedistribueerde of cloudintensieve omgevingen.
Waarom ik CrowdStrike Falcon heb gekozen
Ik heb CrowdStrike Falcon gekozen als een van de beste oplossingen voor realtime endpointbescherming vanwege de manier waarop het van nature op AI gebaseerde detectiemodel omgaat met bedreigingen die nooit de schijf aanraken. In omgevingen waarin 82% van de detecties malwarevrij is, schieten tools op basis van handtekeningen simpelweg tekort. Falcon Prevent gebruikt gedragsgerichte AI om aanvallen tijdens de uitvoering te onderscheppen, terwijl Falcon Insight XDR dit aanvult met door aanvallers gestuurde aanvalsindicatoren. Daardoor krijgt mijn team contextuele detecties zodra er iets verdachts begint. Die combinatie van AI-preventie en grondige EDR-functionaliteit betekent dat mijn team niet hoeft te wachten tot een waarschuwing wordt geëscaleerd voordat het actie onderneemt.
Belangrijkste functies van CrowdStrike Falcon
- Falcon-firewallbeheer: Een gecentraliseerde beleidsbeheerder voor hostfirewalls waarmee je firewallregels voor je volledige endpointbestand vanuit één console kunt instellen, afdwingen en controleren.
- Falcon-apparaatbeheer: USB-apparaatbeheer dat inzicht en controle biedt over randapparatuur, zodat je specifieke apparaattypen per beleid kunt blokkeren, monitoren of toestaan.
- Falcon voor mobiel: Endpointdetectie en -respons uitgebreid naar Android- en iOS-apparaten, waarmee mobiele bedreigingen worden gedekt binnen dezelfde Falcon-console die voor desktops en servers wordt gebruikt.
- Charlotte AI-triage van detecties: Een agentische AI-laag die binnenkomende detecties automatisch triageert, bevindingen samenvat en responsworkflows begeleidt zonder dat voor elke waarschuwing handmatige beoordeling door een analist nodig is.
Integraties van CrowdStrike Falcon
Met de marktplaats van CrowdStrike Falcon kunnen klanten integraties ontdekken en implementeren die voor het Falcon-ecosysteem zijn ontwikkeld. Het bredere Falcon-platform maakt via één API verbinding met meer dan 180 SaaS-, SIEM-, ITSM-, cloud-, kwetsbaarheidsbeheer- en identiteitstools. Opvallende integraties zijn onder andere Splunk, ServiceNow, Jira, Okta, Slack, Palo Alto Prisma Cloud, Mimecast, Zscaler ZPA, Google Workspace en tools binnen het Microsoft-ecosysteem, waaronder Microsoft 365 en Microsoft Defender. Er is een API beschikbaar voor aangepaste integraties en Falcon Fusion SOAR biedt vooraf geconfigureerde HTTP-actiesjablonen voor meer dan 130 API's van leveranciers om aangepaste workflows sneller te ontwikkelen.
Wat is gratis?
CrowdStrike Falcon biedt een gratis proefperiode van 15 dagen met Falcon Prevent (antivirus van de volgende generatie), Falcon Device Control en Express-ondersteuning, waarvoor geen creditcard nodig is. Er is geen blijvend gratis abonnement, dus na afloop van de proefperiode moet je overstappen naar een betaald niveau vanaf $7.99 per apparaat per maand (Falcon Go).
Pros and Cons
Pros:
- De lichtgewicht sensor gebruikt nauwelijks systeembronnen
- Zet bestanden automatisch in quarantaine en isoleert gecompromitteerde hosts
- Detectie op basis van gedrag onderschept bestandsloze aanvallen
Cons:
- Beperkte mogelijkheden voor offline detectie en respons
- De gratis proefperiode sluit partners en MSSP's uit

Beste voor penetratests
Kali Linux is een open-sourcebesturingssysteem voor cyberbeveiligingsprofessionals en ethische hackers. Het biedt een uitgebreide reeks tools voor penetratietests, beveiligingsonderzoek en netwerkanalyse.
Waarom ik voor Kali Linux heb gekozen: Het biedt een gratis abonnement zonder tijdslimiet met een breed scala aan tools voor penetratietests. Het platform bevat functies zoals kwetsbaarheidsanalyse en netwerkscanning, die essentieel zijn voor beveiligingsprofessionals. De focus van Kali Linux op penetratietests maakt het een ideale keuze voor wie diepgaande beveiligingsbeoordelingen wil uitvoeren. Je kunt de uitgebreide toolset gebruiken om beveiligingskwetsbaarheden te identificeren en aan te pakken.
Opvallende functies & integraties:
Functies omvatten een uitgebreide bibliotheek met vooraf geïnstalleerde beveiligingstools, waarmee je verschillende cyberbeveiligingstaken kunt uitvoeren. Je kunt de aanpasbare interface gebruiken om de omgeving aan je behoeften aan te passen. Het platform ondersteunt meerdere talen, waardoor het toegankelijk is voor een wereldwijd publiek.
Integraties omvatten Metasploit, Nmap, Wireshark, Aircrack-ng, Hydra, John the Ripper, Burp Suite, OWASP ZAP, Maltego en Armitage.
Wat is gratis? Kali Linux biedt een gratis abonnement zonder tijdslimiet, zonder beperkingen voor gebruikers of functies, en geeft toegang tot de volledige reeks tools.
Pros and Cons
Pros:
- Uitgebreide toolbibliotheek
- Zeer aanpasbare omgeving
- Ondersteunt meerdere talen
Cons:
- Lichte leercurve
- Vereist technische expertise

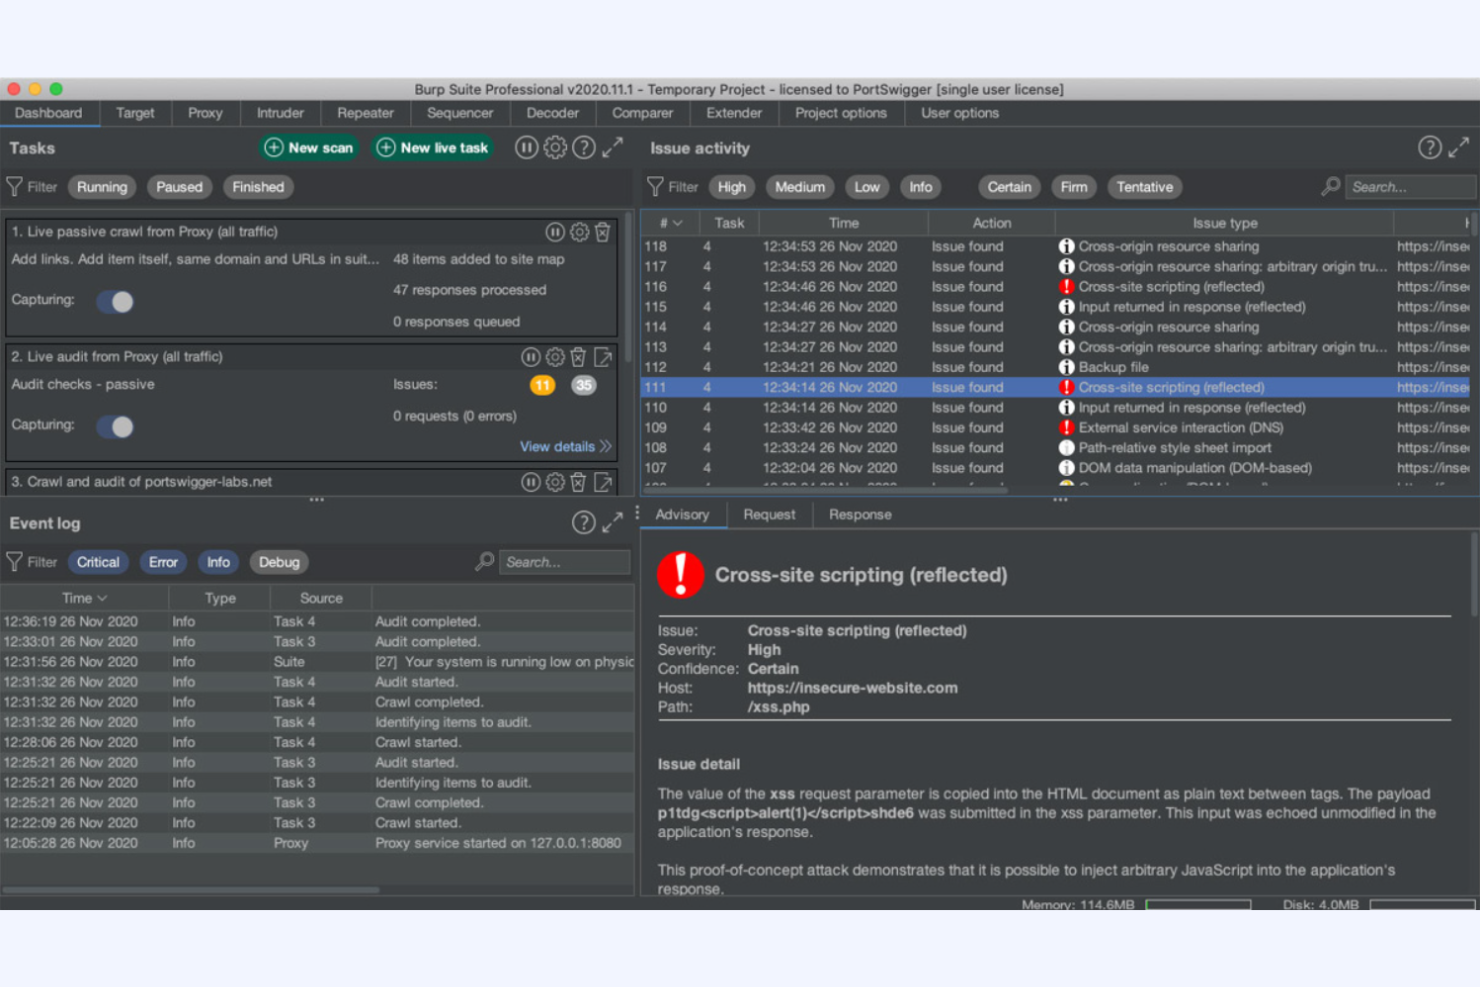
Burp Suite is een beveiligingstool voor webapplicaties die voornamelijk wordt gebruikt door beveiligingsprofessionals en ontwikkelaars. Het helpt bij het identificeren van kwetsbaarheden en het beveiligen van webapplicaties door middel van handmatige en geautomatiseerde tests.
Waarom ik Burp Suite heb gekozen: De Community Edition van Burp Suite biedt essentiële handmatige hulpmiddelen voor het testen van webbeveiliging, zonder kosten. Hiermee kan uw team basisevaluaties van kwetsbaarheden uitvoeren zonder een abonnement nodig te hebben. De focus van de gratis versie op het scannen van kwetsbaarheden in webapplicaties maakt het een waardevol hulpmiddel voor wie zijn webapplicaties wil beveiligen. U kunt vertrouwen op de mogelijkheden ervan om potentiële beveiligingslekken te identificeren en aan te pakken.
Belangrijkste functies & integraties:
Functies omvatten hulpmiddelen voor het onderscheppen van verzoeken, waarmee u webverkeer kunt onderzoeken en aanpassen. U kunt de functie voor het crawlen gebruiken om webapplicaties in kaart te brengen. De scanner helpt bij het identificeren van veelvoorkomende kwetsbaarheden.
Integraties omvatten Jenkins, Jira, GitHub, GitLab, Bamboo, Azure DevOps, TeamCity, TFS en Bitbucket.
Wat is gratis? Burp Suite biedt een Community Edition die voor altijd gratis is, met basisfuncties voor het handmatig testen van webbeveiliging.
Pros and Cons
Pros:
- Actieve ondersteuning door de community
- Gedetailleerde documentatie beschikbaar
- Gedetailleerde documentatie beschikbaar
Cons:
- Beperkte automatisering in de gratis versie
- Vereist enige technische kennis

Aircrack-ng is een pakket tools dat is ontworpen voor netwerkmonitoring en -tests. Het wordt voornamelijk gebruikt door netwerkbeheerders en beveiligingsprofessionals om de wifi-beveiliging te beoordelen en netwerkproblemen op te lossen.
Waarom ik voor Aircrack-ng heb gekozen: Met het gratis aanbod kun je je netwerkbeveiliging zonder kosten monitoren en testen. Dankzij de mogelijkheid om pakketten vast te leggen en te analyseren, is het ideaal voor netwerkmonitoring. Het pakket bevat tools voor het vastleggen, ontsleutelen en analyseren van pakketten, die essentieel zijn voor het identificeren van kwetsbaarheden. Je kunt grondige netwerkevaluaties uitvoeren met de gratis functies, in lijn met de focus op netwerkmonitoring.
Opvallende functies & integraties:
Functies omvatten het onderscheppen van pakketten, waarmee je gegevens op je netwerk kunt vastleggen. Je kunt ook WEP- en WPA-sleutels ontsleutelen om de netwerkbeveiliging te beoordelen. De mogelijkheid van het pakket om aanvallen opnieuw af te spelen biedt inzicht in mogelijke kwetsbaarheden.
Integraties omvatten Wireshark, tcpdump, airodump-ng, aireplay-ng, airdecap-ng en airbase-ng.
Wat is gratis? Aircrack-ng biedt een gratis abonnement voor altijd zonder gebruikersbeperkingen, waardoor onbeperkt gebruik mogelijk is.
Pros and Cons
Pros:
- Sterke ondersteuning vanuit de community
- Uitgebreide documentatie beschikbaar
- Regelmatige updates
Cons:
- Kennis van de opdrachtregel vereist
- Niet geschikt voor beginners

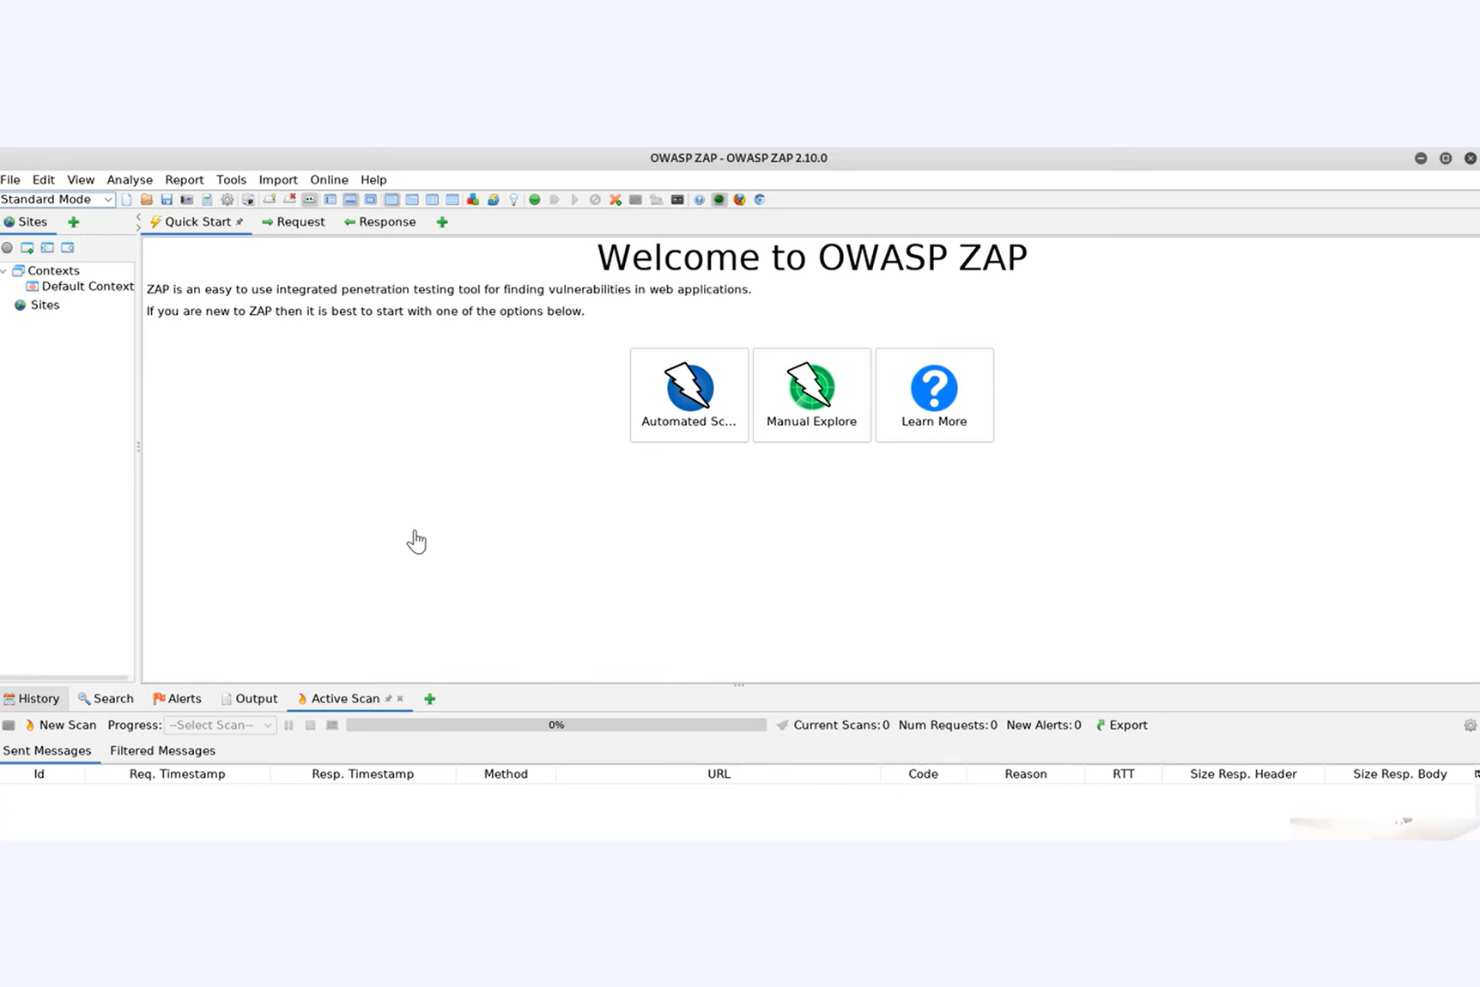
ZAP, of Zed Attack Proxy, is een opensource-beveiligingsscanner voor webapplicaties die wordt gebruikt door ontwikkelaars en beveiligingsprofessionals. Het helpt kwetsbaarheden in webapplicaties te identificeren en biedt een uitgebreide testomgeving om de beveiliging te verbeteren.
Waarom ik voor ZAP heb gekozen: De tool biedt een gratis versie die altijd beschikbaar is, met functies die essentieel zijn voor het testen van de beveiliging van webapps. De tool bevat geautomatiseerde scanners en een reeks hulpmiddelen waarmee je beveiligingskwetsbaarheden kunt opsporen. De focus van ZAP op het testen van webappbeveiliging maakt het een waardevolle bron voor ontwikkelaars en beveiligingsteams. Je kunt de intuïtieve interface gebruiken om grondige beveiligingsbeoordelingen uit te voeren zonder een abonnement nodig te hebben.
Belangrijkste functies & integraties:
Functies omvatten een geautomatiseerde scanner waarmee je snel kwetsbaarheden in je webapplicaties kunt identificeren. Je kunt de spideringtool gebruiken om de structuur van je webapp in kaart te brengen en te analyseren. De tool biedt ook een passieve scanner die webverkeer controleert op mogelijke beveiligingsproblemen.
Integraties omvatten Jenkins, GitHub, GitLab, JIRA, Slack, Docker, Selenium, Azure DevOps, AWS en SonarQube.
Wat is gratis? ZAP biedt een gratis abonnement dat altijd beschikbaar is en geen gebruikersbeperkingen kent, waardoor je volledige toegang hebt tot de functies voor beveiligingstests.
Pros and Cons
Pros:
- Aanpasbare testomgeving
- Uitgebreide rapportagefuncties
- Geschikt voor zowel ontwikkelaars als testers
Cons:
- De gebruikersinterface kan voor beginners een leercurve met zich meebrengen
- De incidentele fout-positieven kunnen handmatige verificatie vereisen


OpenVAS, wat staat voor Open Vulnerability Assessment System, is een opensourcekwetsbaarheidsscanner die door IT- en beveiligingsteams wordt gebruikt om netwerkkwetsbaarheden te beoordelen. Het biedt een gevarieerde reeks hulpmiddelen voor het detecteren van beveiligingsproblemen en helpt organisaties hun verdediging te versterken.
Waarom ik voor OpenVAS heb gekozen: De tool biedt een gratis plan zonder tijdslimiet met uitgebreide scanmogelijkheden om kwetsbaarheden te beoordelen. Je kunt gedetailleerde netwerkscans uitvoeren en rapporten genereren over potentiële beveiligingsrisico's. De focus van OpenVAS op kwetsbaarheidsbeoordeling maakt het een waardevol hulpmiddel om de netwerkbeveiliging te waarborgen. Je kunt de aanpasbare scanconfiguraties gebruiken om beoordelingen af te stemmen op je specifieke behoeften.
Belangrijkste functies & integraties:
Functies omvatten een intuïtieve webgebaseerde interface waarmee je scans eenvoudig kunt beheren en resultaten kunt bekijken. Je kunt de planningsfunctie gebruiken om regelmatige scans van je netwerkomgeving te automatiseren. De tool biedt ook gedetailleerde rapportage, zodat je kwetsbaarheden kunt analyseren en herstelacties kunt prioriteren.
Integraties omvatten Greenbone Security Manager, Nagios, Splunk, OTRS, OpenSCAP, Nessus, Qualys, AlienVault, Tenable.io en Kibana.
Wat is gratis? OpenVAS is beschikbaar als gratis opensourcesoftware om te downloaden, zonder gebruikersbeperkingen, waardoor je toegang krijgt tot alle functies voor het scannen op kwetsbaarheden.
Pros and Cons
Pros:
- Uitgebreide scanmogelijkheden
- Aanpasbare scanconfiguraties
- Regelmatige updates van kwetsbaarheidsgegevens
Cons:
- Scans kunnen veel systeembronnen gebruiken
- Beperkte officiële documentatie

OSSEC is een opensource hostgebaseerd inbraakdetectiesysteem (HIDS), ontworpen voor het monitoren en analyseren van serveractiviteiten. Het wordt voornamelijk gebruikt door IT- en beveiligingsteams om onbevoegde toegang en wijzigingen aan systeembestanden te detecteren.
Waarom ik voor OSSEC heb gekozen: De tool biedt een levenslang gratis abonnement met uitgebreide mogelijkheden voor inbraakdetectie. Je kunt de integriteit van bestanden monitoren, loganalyses uitvoeren en realtime meldingen ontvangen over verdachte activiteiten. De focus van OSSEC op hostgebaseerde inbraakdetectie maakt het een essentiële tool voor het handhaven van serverbeveiliging. Je kunt de regels en configuraties aanpassen aan je specifieke beveiligingsbehoeften.
Opvallende functies & integraties:
Functies omvatten realtime meldingen, die je op de hoogte brengen van verdachte activiteiten op je systeem. Je kunt de rootkitdetectiefunctie gebruiken om verborgen bedreigingen te identificeren. De tool biedt ook gecentraliseerd beheer, zodat je meerdere systemen vanuit één interface kunt monitoren.
Integraties omvatten AlienVault, Splunk, Nagios, Graylog, ELK Stack, Kibana, Logstash, Grafana, PagerDuty en AWS CloudWatch.
Wat is gratis? OSSEC biedt een levenslang gratis abonnement zonder beperkingen op gebruikers of functies, waardoor je toegang krijgt tot het volledige scala aan mogelijkheden voor inbraakdetectie.
Pros and Cons
Pros:
- Aanpasbare regels en configuraties
- Realtime meldingssysteem
- Ondersteunt meerdere platforms
Cons:
- Het ontbreken van dashboards leidt vaak tot tijdrovende loganalyse
- Mogelijk is handmatige configuratie nodig voor cloudintegratie


Nikto is een opensource-webserverscanner die door IT-beveiligingsprofessionals wordt gebruikt om kwetsbaarheden en configuratieproblemen te identificeren. Het voert tests uit op webservers om potentiële beveiligingsrisico's te vinden.
Waarom ik Nikto heb gekozen: De tool biedt een gratis versie die altijd beschikbaar is en uitgebreide scanmogelijkheden voor webservers biedt. U kunt verouderde software en onveilige bestanden detecteren, zodat uw team kwetsbaarheden kan aanpakken. De focus van Nikto op het scannen van webservers maakt het een essentiële tool voor het waarborgen van serverbeveiliging. U kunt vertrouwen op de regelmatige updates om op de hoogte te blijven van de nieuwste bedreigingen.
Opvallende functies & integraties:
Functies omvatten een uitgebreide database met kwetsbaarheden waarmee u potentiële risico's snel kunt identificeren. U kunt SSL-controles uitvoeren om veilige verbindingen te garanderen. De tool ondersteunt ook aangepaste plug-ins, zodat u de mogelijkheden naar behoefte kunt uitbreiden.
Integraties omvatten Metasploit, Nessus, Burp Suite, Nmap, Acunetix, Qualys, OpenVAS, ZAP, IBM AppScan en WebInspect.
Wat is gratis? Nikto biedt een gratis abonnement dat altijd beschikbaar is, zonder beperkingen voor gebruikers of functies, en volledige toegang biedt tot de scanmogelijkheden voor webservers.
Pros and Cons
Pros:
- Regelmatige updates van de kwetsbaarhedendatabase
- Ondersteunt de ontwikkeling van aangepaste plug-ins
- Snelle scanmogelijkheden
Cons:
- Beperkte gebruikersinterface
- Geen ingebouwde rapportagefuncties

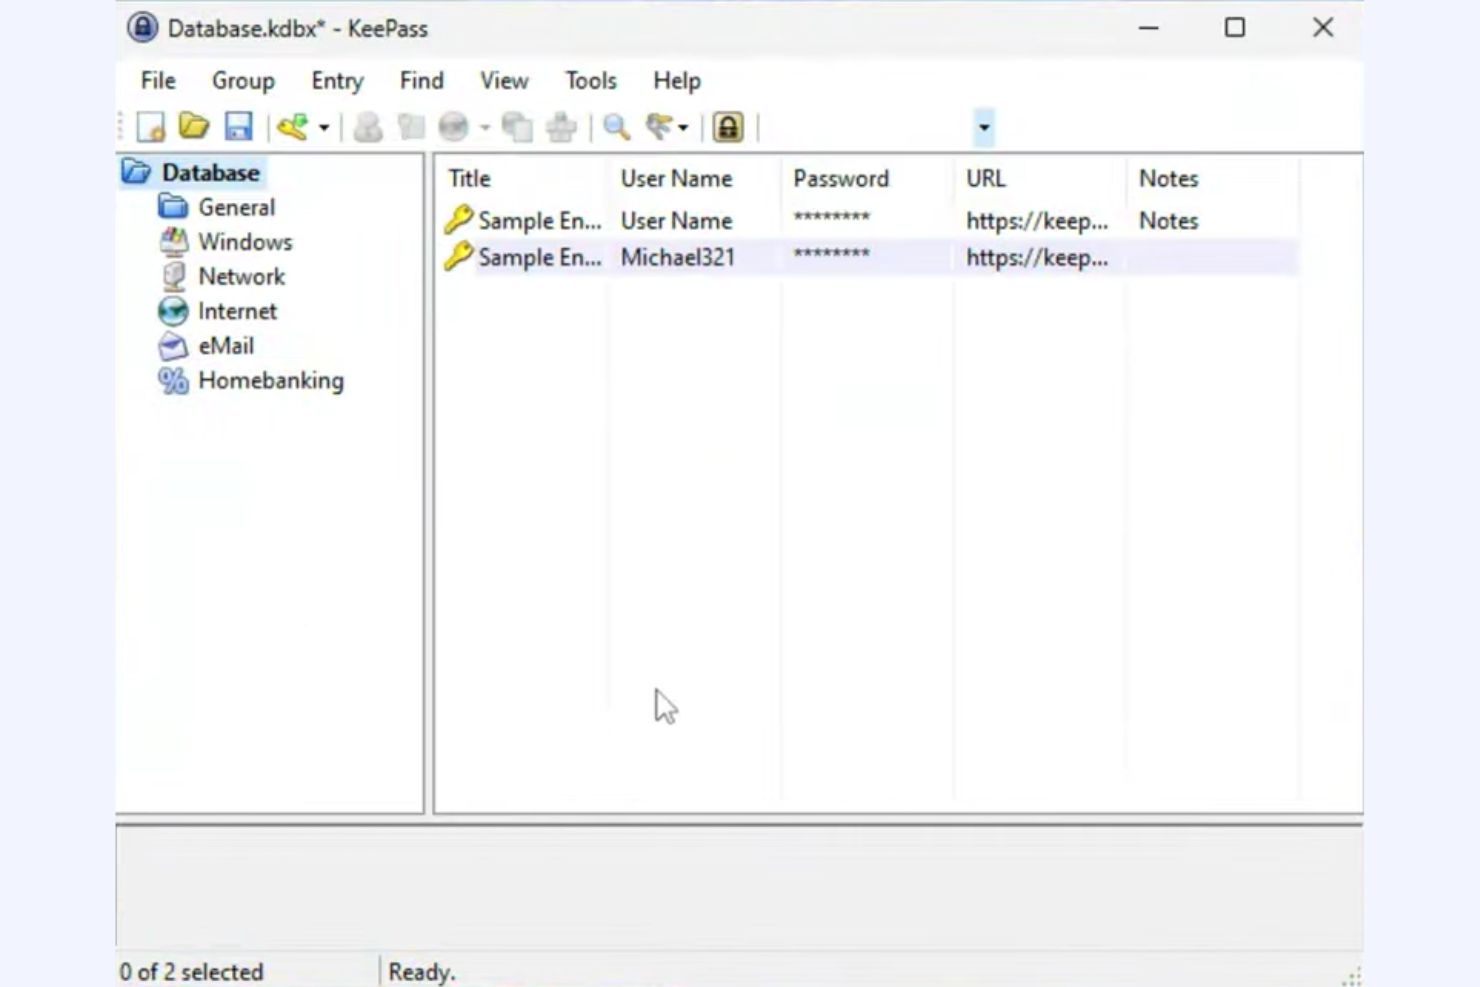
KeePass is een gratis, opensource-wachtwoordbeheerder die is ontworpen voor individuen en kleine teams. Het helpt gebruikers wachtwoorden veilig op te slaan en te beheren en biedt verschillende versleutelingsopties om gevoelige informatie te beschermen.
Waarom ik KeePass heb gekozen: De tool biedt een gratis plan zonder tijdslimiet met sterke versleutelingsfuncties om je wachtwoorden veilig te houden. Je kunt al je wachtwoorden opslaan in één database, versleuteld met de algoritmen AES of Twofish. De focus van KeePass op wachtwoordbeheer maakt het een betrouwbare keuze voor mensen die hun beveiligingspraktijken willen verbeteren. Je kunt ook sterke, willekeurige wachtwoorden genereren om je algehele beveiligingsniveau te verhogen.
Opvallende functies & integraties:
Functies omvatten een aanpasbare interface waarmee je wachtwoorden in groepen kunt organiseren voor beter beheer. Je kunt de functie voor automatisch typen gebruiken om wachtwoorden automatisch in toepassingen in te voeren. De tool biedt ook een ingebouwde wachtwoordgenerator waarmee je eenvoudig complexe wachtwoorden kunt maken.
Integraties omvatten KeePassXC, KeePassHTTP, KeeAnywhere, KeePassSync, KeeWeb, KeePassX, KeeFox, KeePassDroid, MiniKeePass en MacPass.
Wat is gratis? KeePass biedt een gratis plan zonder tijdslimiet en zonder beperkingen, waarmee je volledige toegang hebt tot de functies voor wachtwoordbeheer.
Pros and Cons
Pros:
- Sterke versleutelingsopties
- Opensource en ontwikkeld door de community
- Regelmatige updates en verbeteringen
Cons:
- Vereist handmatige installatie
- Niet gebruiksvriendelijk voor beginners

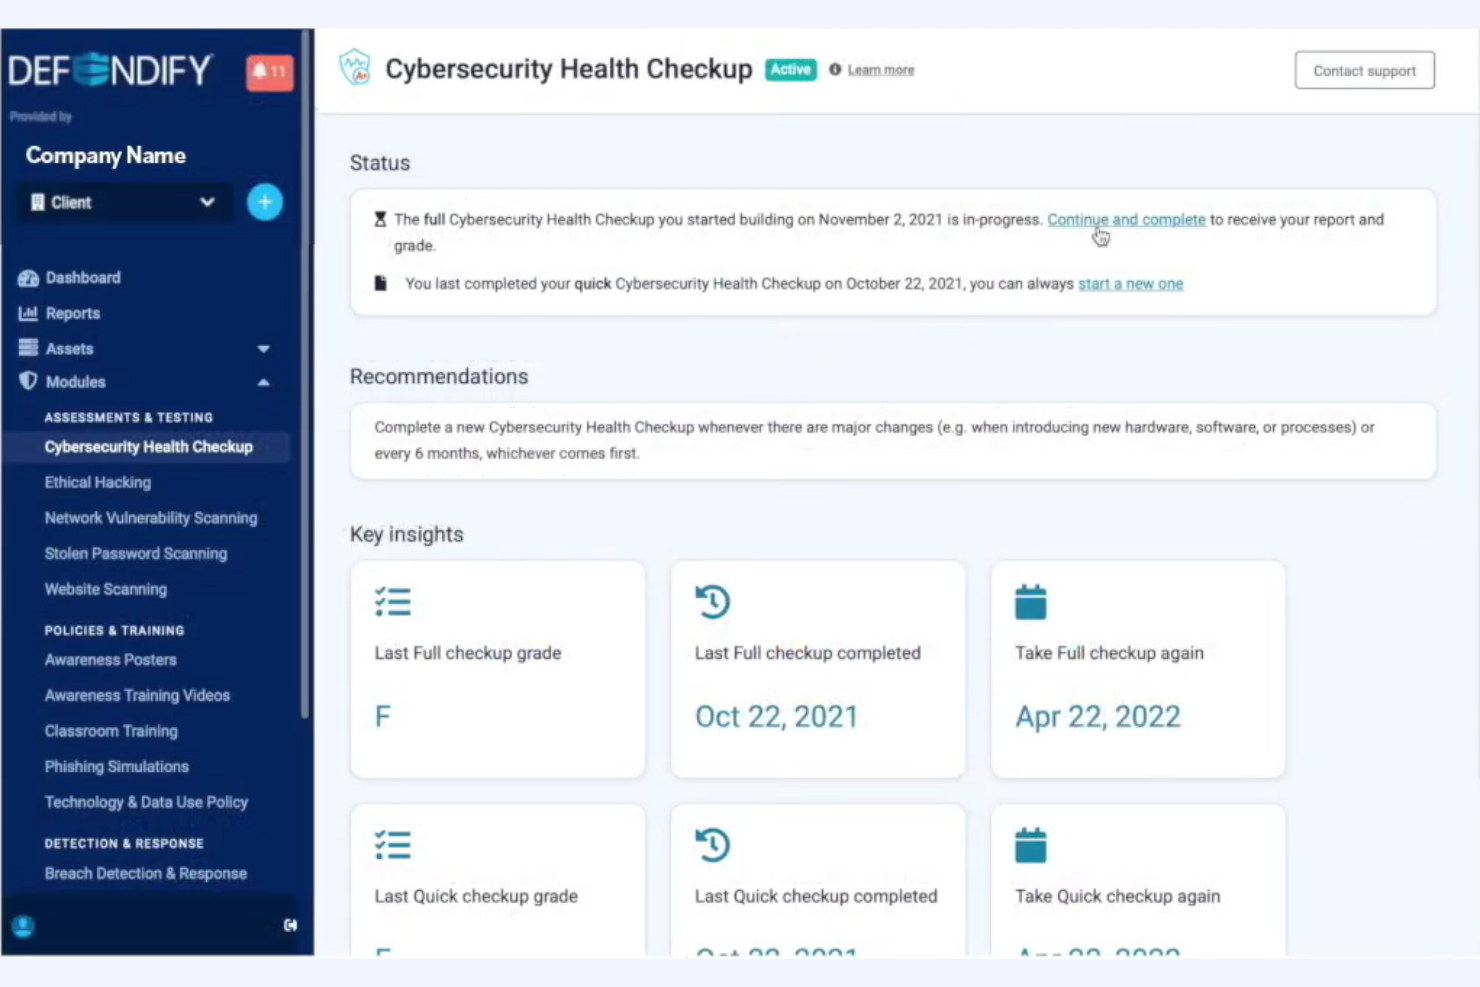
Defendify is een alles-in-éénplatform voor cyberbeveiliging, afgestemd op IT-teams, dat gelaagde bescherming en beheer van cyberbeveiliging biedt. Het platform bedient sectoren zoals de productie-, gezondheidszorg- en e-commercesector en speelt in op behoeften op het gebied van naleving en cyberverzekering.
Waarom ik Defendify heb gekozen: Het gratis aanbod, het pakket Essentiële cyberbeveiliging, bevat essentiële hulpmiddelen voor kleine en middelgrote bedrijven. Deze functies helpen je team om kwetsbaarheden snel te beoordelen en aan te pakken, zonder kosten. De focus van Defendify op de beveiliging van kleine bedrijven maakt het toegankelijk voor organisaties met beperkte middelen. Je profiteert van de gebruiksvriendelijke interface en volledige bescherming.
Opvallende functies & integraties:
Functies omvatten phishing-simulaties die je team helpen bedreigingen te herkennen. Je kunt bewustwordingstraining en functies zoals een scan op gecompromitteerde wachtwoorden en een cyberbeveiligingscontrole gebruiken om de kennis over cyberbeveiliging binnen je organisatie te verbeteren. Het platform biedt ook beleidsregels voor aanvaardbaar technologiegebruik voor beter beheer van naleving.
Integraties omvatten Microsoft 365, Google Workspace, Slack, Okta, Duo, AWS, Azure, Salesforce, Dropbox en Zoom.
Wat is gratis? Defendify biedt een gratis abonnement dat altijd gratis blijft, met hulpmiddelen zoals scans op gecompromitteerde wachtwoorden en cyberbeveiligingscontroles.
Pros and Cons
Pros:
- Gratis essentiële hulpmiddelen inbegrepen
- Geschikt voor kleine bedrijven
- Biedt training in cyberbeveiliging
Cons:
- Beperkte geavanceerde functies
- Vereist regelmatige updates
Andere cyberbeveiligingstools
Hier zijn enkele aanvullende opties voor cyberbeveiligingstools die ook gratis abonnementen of proefperiodes aanbieden. Hoewel deze tools mijn overzicht niet hebben gehaald, zijn ze zeker het bekijken waard:
- Gophish
E voor phishing-simulatie
- Have I Been Pwned
E voor waarschuwingen over datalekken
- Metasploit Framework
Ideaal voor de ontwikkeling van exploits


Hoe ik gratis cyberbeveiligingstools beoordeel
Ik beoordeel gratis cyberbeveiligingstools op twee niveaus: de basis waaraan elke tool moet voldoen—zoals echte bedreigingsdetectie en daadwerkelijk gratis toegang—en de onderscheidende factoren die de beste tools onderscheiden.
Kernfunctionaliteit (basisvereisten voor deze lijst)
Bij het selecteren van tools voor mijn lijst geef ik elke tool voor elke onderstaande kernfunctionaliteit een score op een schaal van 0 (biedt de functionaliteit niet) tot 5 (blink uit op dit gebied). Vervolgens zet ik de totaalscore van de tool om in een percentage. Elke tool moet een minimale totaalscore van 65% behalen om in aanmerking te komen voor opname.
- Mogelijkheden voor bedreigingsdetectie: Ik beoordeel of een tool echte bedreigingen kan identificeren—malware, inbraken en afwijkend verkeer—op de oppervlakken die de tool naar eigen zeggen kan beveiligen.
- Echt gratis toegang: Elke tool moet een bruikbare gratis versie hebben, of dat nu open source, freemium of een community-editie is die voldoende diepgang biedt om echte waarde te leveren.
- Diepgang van beveiligingsscans: Ik kijk naar wat elke tool daadwerkelijk scant—poorten, webapps, containers en coderepository's—en naar de mate waarin scanprofielen kunnen worden geconfigureerd.
- Waarschuwingen en rapportage: Goede waarschuwingen moeten context over de ernst bieden, niet alleen ruis veroorzaken. Ik controleer of er exporteerbare rapporten zijn die je aan een manager of auditor kunt overhandigen.
- Kwaliteit van richtlijnen voor herstel: Tools zoals Wazuh en OpenVAS tonen CVSS-scores en aanbevelingen voor oplossingen. Ik zoek naar dit soort bruikbare context in elke tool.
- Integratie met beveiligingsstacks: Of het nu gaat om het doorsturen van logs naar een SIEM of het koppelen aan een CI/CD-pijplijn, ik beoordeel hoe elke tool verbinding maakt met workflows uit de praktijk.
Als ik een lijst heb met tools die aan deze criteria voldoen, kijk ik naar wat elk platform onderscheidt.
Onderscheidende factoren (wat leveranciers onderscheidt)
Zo vergelijk ik verschillende leveranciers met elkaar:
Opvallende functies
Het zelf schrijven van aangepaste regels is een belangrijke onderscheidende factor. Met tools zoals Snort en Suricata kun je detectieregels schrijven die zijn afgestemd op jouw specifieke omgeving. Dat is belangrijk wanneer je infrastructuur met unieke verkeerspatronen verdedigt. Ik beoordeel ook ecosystemen van communityplug-ins, omdat actieve bijdragers uitbreiden wat een tool kan doen zonder dat je op een routekaart van de leverancier hoeft te wachten. Ondersteuning voor meerdere platforms is een andere factor die ik meeweeg, vooral voor teams die gemengde Windows-, Linux- en gecontaineriseerde omgevingen vanuit één toolset beheren.
Meer dan functies
Licentievoorwaarden verdienen veel aandacht—sommige tools beperken gratis gebruik tot niet-commerciële instellingen, wat IT-teams halverwege een implementatie kan verrassen. Ik controleer ook de frequentie van updates en de activiteit van het project. Een tool met verouderde kwetsbaarheidsdatabases of commits van maanden geleden is een risico, geen hulpmiddel. De kwaliteit van de community en documentatie is net zo belangrijk; projecten zoals OSSEC en Nmap floreren omdat hun bijdragers de kennisbanken actueel en de forums actief houden. Dat is vaak het enige ondersteuningskanaal dat je bij gratis tools krijgt.
Een gratis cyberbeveiligingstool kiezen
Door complexe functielijsten en prijsstructuren kan het lastig zijn om te bepalen wat je precies krijgt met gratis cyberbeveiligingstools. Om je te helpen gefocust te blijven tijdens het selecteren van software, zijn hier enkele factoren om rekening mee te houden:
| Factor | Waar je op moet letten |
|---|---|
| Omvang van het gratis aanbod | Bekijk wat er bij het gratis abonnement is inbegrepen. Controleer of er beperkingen zijn op het gebied van functies, het aantal gebruikers of de looptijd, zodat je zeker weet dat het aan je behoeften voldoet. |
| Schaalbaarheid | Ga na of de tool met je team kan meegroeien. Zoek naar opties die meer gegevens of gebruikers aankunnen naarmate je bedrijf groeit. |
| Integraties | Controleer of de tool kan worden geïntegreerd met je bestaande technologie en computersystemen. Naadloze compatibiliteit met tools zoals Slack, Jira of AWS kan de efficiëntie van je werkproces verbeteren. |
| Gebruiksvriendelijkheid | Beoordeel de gebruikersinterface en het installatieproces. Een tool die eenvoudig te gebruiken is en minimale training vereist, bespaart je team tijd en frustratie. |
| Beveiligingsfuncties | Zorg ervoor dat de tool essentiële beveiligingsfuncties biedt, zoals versleuteling, firewallbescherming en inbraakdetectie, om je gegevens effectief te beveiligen. |
| Ondersteuning | Bekijk welke opties voor klantenondersteuning beschikbaar zijn. Toegang tot livechat of communityforums kan cruciaal zijn wanneer je problemen tegenkomt. |
| Aanpasbaarheid | Bepaal of je met de tool de instellingen kunt aanpassen aan je specifieke beveiligingsbehoeften. Zo behoud je flexibiliteit in de manier waarop je cyberbeveiligingstaken beheert. |
| Prestaties | Beoordeel de invloed van de tool op de systeemprestaties. Een tool die efficiënt werkt zonder je netwerk te vertragen, is essentieel voor soepele bedrijfsactiviteiten. |
Wat zijn gratis cybersecuritytools?
Cybersecuritytools zijn softwareoplossingen die zijn ontworpen om systemen, netwerken en gegevens te beschermen tegen cyberdreigingen. Deze tools worden vaak aangeboden met gratis abonnementen of proefversies, zodat gebruikers zonder kosten toegang hebben tot basisfuncties. Ze worden doorgaans gebruikt door IT-professionals, beveiligingsanalisten en eigenaren van kleine bedrijven die hun digitale bedrijfsmiddelen moeten beveiligen. Deze tools bieden waarde door bescherming te bieden tegen datalekken, malware en onbevoegde toegang. Functies zoals dreigingsdetectie, versleuteling en netwerkmonitoring helpen de beveiliging te handhaven en zorgen voor gemoedsrust bij gebruikers.
Functies
We nemen de functies door die vaak in cybersecuritytools te vinden zijn en bekijken welke daarvan doorgaans zijn opgenomen in gratis en betaalde abonnementen.
Functies van doorgaans gratis cybersecuritytools
- Dreigingsdetectie: Identificeert potentiële beveiligingsdreigingen en waarschuwt gebruikers om actie te ondernemen, waardoor datalekken worden voorkomen.
- Wachtwoordbeheer: Slaat wachtwoorden op in een beveiligde database en versleutelt ze, waardoor het eenvoudiger wordt om inloggegevens te beheren.
- Netwerkmonitoring: Biedt inzicht in netwerkactiviteiten om ongebruikelijk gedrag en onbevoegde toegang te detecteren.
- Kwetsbaarheidsscanning: Scant systemen op bekende kwetsbaarheden, zodat gebruikers beveiligingslekken kunnen verhelpen.
- Loganalyse: Analyseert systeemlogboeken om patronen en afwijkingen te identificeren die op beveiligingsproblemen kunnen wijzen.
- Basisrapportage: Genereert eenvoudige rapporten over beveiligingsgebeurtenissen, zodat gebruikers dreigingen kunnen volgen en begrijpen.
- Rootkitdetectie: Identificeert verborgen schadelijke software en beschermt systemen tegen heimelijke aanvallen.
- Monitoring van bestandsintegriteit: Houdt wijzigingen in kritieke bestanden bij, zodat onbevoegde aanpassingen worden gedetecteerd.
Functies van doorgaans betaalde cybersecuritytools
- Geavanceerde dreigingsinformatie: Biedt diepgaande analyses, door AI aangestuurde functionaliteiten en context voor dreigingen, waardoor proactieve beveiligingsmaatregelen mogelijk worden.
- Geautomatiseerde incidentrespons: Biedt tools om automatisch op dreigingen te reageren, waardoor de responstijd wordt verkort en schade door potentiële cybercriminelen wordt beperkt.
- Uitgebreide analyses: Levert gedetailleerde inzichten en analyses om de beveiligingsstatus en risico's beter te begrijpen.
- Aanpasbare dashboards: Stellen gebruikers in staat aangepaste weergaven van beveiligingsgegevens en netwerkverkeer te maken, waardoor het situationeel bewustzijn wordt verbeterd.
- Integratie met SIEM-systemen: Maakt verbinding met systemen voor beveiligingsinformatie en gebeurtenisbeheer voor gecentraliseerd beveiligingsbeheer.
- Geavanceerde rapportage: Biedt gedetailleerde en aanpasbare rapporten, waardoor gebruikers beveiligingsgebeurtenissen beter kunnen begrijpen.
- Toegangsbeheer op basis van rollen: Maakt fijnmazige controle over gebruikersrechten mogelijk, zodat alleen bevoegde medewerkers toegang hebben tot gevoelige gegevens.
- Cloudbeveiligingsfuncties: Biedt extra bescherming voor cloudomgevingen en beveiligt gegevens die buiten de eigen locatie zijn opgeslagen.
Voordelen
Het implementeren van gratis en opensource-cybersecuritytools biedt verschillende voordelen voor je team en je bedrijf. Hier zijn enkele voordelen waar je naar kunt uitkijken:
- Kostenbesparingen: Krijg toegang tot essentiële beveiligingsfuncties zonder financiële investering, zodat je middelen elders kunt inzetten.
- Groter beveiligingsbewustzijn: Gebruik tools zoals dreigingsdetectie en loganalyse om op de hoogte te blijven van potentiële risico's.
- Eenvoudige toegang: Implementeer en gebruik tools snel zonder complexe licentieovereenkomsten, waardoor je eenvoudiger kunt beginnen met het beschermen van je systemen.
- Schaalbaarheid: Veel tools kunnen met je bedrijf meegroeien en blijvende bescherming bieden naarmate je behoeften veranderen.
- Ondersteuning door de community: Profiteer van actieve gebruikersgemeenschappen die advies geven en best practices delen, waardoor je beveiligingsinspanningen worden verbeterd.
- Aanpasbaarheid: Pas instellingen en configuraties aan je specifieke behoeften aan, zodat de tools effectief werken in jouw omgeving.
- Grotere efficiëntie: Automatiseer routinematige beveiligingstaken, zodat je team tijd vrijmaakt om zich op andere kritieke activiteiten te richten.
Kosten & prijzen
Ik begrijp dat je naar dit artikel bent gekomen op zoek naar de beste gratis opties voor cyberbeveiligingstools. Hoewel de meeste tools in deze lijst gratis en opensourcetools zijn, bieden sommige mogelijk slechts beperkte functies. In dat geval is de kans groot dat je je abonnement in de toekomst moet upgraden.
De onderstaande tabel geeft een overzicht van veelgebruikte abonnementen, hun gemiddelde prijzen en de typische functies die in oplossingen met cyberbeveiligingstools zijn inbegrepen:
Vergelijkingstabel voor cyberbeveiligingstools
| Type abonnement | Gemiddelde prijs | Veelvoorkomende functies |
|---|---|---|
| Gratis abonnement | $0 | Basisdetectie van bedreigingen, wachtwoordbeheer, netwerkbewaking en loganalyse. |
| Persoonlijk abonnement | $5-$25/gebruiker/maand | Geavanceerde detectie van bedreigingen, aangepaste waarschuwingen, basisrapportage en beperkte integraties. |
| Zakelijk abonnement | $30-$75/gebruiker/maand | Uitgebreide analyses, geautomatiseerde respons, verbeterde rapportage en volledige integraties. |
| Abonnement voor grote organisaties | $100+/gebruiker/maand | Geavanceerde dreigingsinformatie, aanpasbare dashboards, rolgebaseerde toegang en cloudbeveiliging. |
Veelgestelde vragen over gratis cyberbeveiligingstools
Hier vind je antwoorden op veelgestelde vragen over gratis cyberbeveiligingstools:
Hoe kies ik gratis tools voor mijn beveiligingsstack?
Breng eerst je grootste risico’s in kaart (webapps, eindpunten, netwerken en identiteit) en kies vervolgens één sterke gratis tool per laag, in plaats van meerdere overlappende scanners te gebruiken. Controleer de ondersteuning voor besturingssystemen, de frequentie van updates en de activiteit van de community, want verlaten beveiligingsprojecten vormen een risico. Geef prioriteit aan tools die standaardindelingen (CSV, JSON, SARIF) kunnen exporteren, zodat resultaten later centraal kunnen worden beheerd. Voer tot slot een kleine pilot uit op een niet-kritieke asset om de gebruiksvriendelijkheid en het aantal fout-positieve resultaten te controleren.
Kunnen gratis cyberbeveiligingstools voldoen aan compliancevereisten?
Gratis tools kunnen compliance ondersteunen, maar dekken zelden alle beheersmaatregelen zelfstandig af. Gebruik ze om bewijsmateriaal te genereren — scanrapporten, configuratiebaselines en toegangslogboeken — en leg vervolgens de processen eromheen vast. Voor kaders zoals ISO 27001 of SOC 2 heb je nog steeds beleid, risicoregisters en periodieke beoordelingen nodig. Zorg ervoor dat de gegevensverwerking van de tools aansluit op de vereisten en beveiligingsprogramma’s, zoals versleuteling, bewaartermijnen en toegangsbeheer. Wanneer auditors vragen naar continuïteit en ondersteuning, moet je ook onderhoudsplannen kunnen laten zien.
Hoe vaak moet ik gratis kwetsbaarheidsscans uitvoeren?
Kort antwoord: de frequentie hangt af van de veranderingssnelheid en blootstelling. Voer voor systemen die vanaf internet toegankelijk zijn wekelijks een kwetsbaarheidsscan uit of scan na elke grote release; voor interne netwerken is maandelijks vaak voldoende. Lichte controles, zoals scans van afhankelijkheden en containers, kunnen bij elke CI-build worden uitgevoerd. Plan Aircrack-ng- of draadloze audits elk kwartaal, of na een verhuizing van het kantoor. Combineer geautomatiseerde scans met een handmatige beoordeling per kwartaal om problemen met logica en authenticatie op te sporen die scanners missen. Consistentie is belangrijker dan perfectie.
Zijn gratis beveiligingstools veilig voor gebruik in productie?
Dat kunnen ze zijn, als je ze op de juiste manier gefaseerd inzet. Richt exploit- of agressieve scantools nooit zonder afbakening en snelheidsbeperking op productieomgevingen — Metasploit, Nikto en actieve ZAP-scans kunnen storingen veroorzaken. Begin in een testomgeving en gebruik daarna profielen en beperkte doelen om naar productie over te gaan. Stem af met IT voor onderhoudsvensters, houd de systeembelasting tijdens tests in de gaten en houd terugdraaiplannen bij de hand. Test voor tools die altijd actief zijn, zoals OSSEC of KeePass, het beleid voordat je ze uitrolt.
Hoe kunnen teams leren deze tools effectief te gebruiken?
Beschouw de ingebruikname als doorlopende beveiligingstraining, niet als een eenmalige installatie. Maak korte handleidingen per rol: beheerders leren OpenVAS en OSSEC af te stemmen, ontwikkelaars leren de basis van ZAP/Burp en alle medewerkers leren KeePass gebruiken en phishing herkennen via Gophish. Organiseer maandelijks laboratoria voor ‘aanvallen en verdedigen’ met Kali-tools op doelen in een afgeschermde testomgeving. Houd eenvoudige statistieken bij — klikpercentage op phishing, tijd tot patchen en bevindingen met een hoog risico — deel successen en vernieuw de training elk kwartaal om het momentum vast te houden. Leg ook veelgestelde vragen en vragenuurtjes vast voor nieuwe medewerkers.
Wat is nu de beste manier om gratis tools up-to-date te houden?
Gratis betekent niet dat je een tool kunt installeren en er daarna niet meer naar hoeft om te kijken. Abonneer je op feeds voor nieuwe versies van projecten, GitHub-waarschuwingen of distributierepositories, zodat je weet wanneer engines en handtekeningen worden bijgewerkt. Automatiseer updates waar mogelijk, maar test nieuwe versies eerst in een testomgeving om te voorkomen dat workflows niet meer werken. Houd een eenvoudige inventaris bij met versienummers en verantwoordelijken. Als een tool geen updates meer ontvangt of de community stilvalt, plan dan snel een vervanging. Regelmatig onderhoud zorgt ervoor dat gratis beveiligingstools veilig en voortdurend effectief blijven.
Wat nu:
Als je bezig bent met het onderzoeken van gratis cybersecuritytools, neem dan contact op met een SoftwareSelect-adviseur voor gratis aanbevelingen.
Je vult een formulier in en hebt een kort gesprek waarin ze ingaan op de specifieke details van je behoeften. Vervolgens ontvang je een shortlist van software om te beoordelen. Ze begeleiden je zelfs tijdens het volledige aankoopproces, inclusief prijsonderhandelingen.