

21 Beste DDoS-beschermingssoftware voor 2026

10 Beste DDoS-beschermingssoftware - korte lijst


In een tijdperk dat wordt gedomineerd door bandbreedte-intensieve applicaties, API's en enorme datacenters, is het belang van DDoS-beschermingssoftware nog nooit zo groot geweest. Malware, botnetwerken en serviceonderbrekingen vormen een bedreiging voor het digitale landschap, waardoor serviceproviders anti-DDoS-maatregelen moeten nemen om IP-adressen en webverkeer te beschermen.
Door gebruik te maken van scrubbingcentra, beveiligingsactiviteiten en geavanceerde bescherming die aanvallen van meerdere Tbps kan omleiden, bieden ze essentiële bescherming tegen kwaadaardige bots. Cachingmethoden versterken ook toegangspunten en zorgen voor voortdurende toegang tot gegevens en diensten. Als u zich zorgen maakt over deze digitale bedreigingen, kan het verkennen van DDoS-beschermingsopties een essentiële stap zijn om uw netwerk te beveiligen en uw gemoedsrust te behouden.
Why Trust Our Software Reviews
We’ve been testing and reviewing software since 2023. As tech leaders ourselves, we know how critical and difficult it is to make the right decision when selecting software.
We invest in deep research to help our audience make better software purchasing decisions. We’ve tested more than 2,000 tools for different tech use cases and written over 1,000 comprehensive software reviews. Learn how we stay transparent & our software review methodology.
Samenvatting van de beste DDoS-beschermingssoftware
Deze vergelijkingstabel vat de prijsgegevens van mijn belangrijkste keuzes voor DDoS-beschermingssoftware samen, zodat u de oplossing kunt vinden die het beste bij uw budget en zakelijke behoeften past.
| Tool | Best For | Trial Info | Price | ||
|---|---|---|---|---|---|
| 1 | Best voor realtime aanvalspreventie | 30 dagen gratis proefperiode + gratis demo beschikbaar | Prijs op aanvraag | Website | |
| 2 | Beste voor prestaties van cloudcomputing aan de netwerkrand | 30 dagen gratis proefperiode + gratis abonnement beschikbaar | Vanaf $50/gebruiker/maand | Website | |
| 3 | Beste keuze voor uitgebreide netwerkbeveiliging | Gratis abonnement + gratis demo beschikbaar | Vanaf $20/gebruiker/maand | Website | |
| 4 | Beste voor hardwaregebaseerde beveiligingsapparaten | Gratis demo beschikbaar | Prijzen op aanvraag | Website | |
| 5 | Beste oplossing voor grootschalige DDoS-beperking | Not available | Prijs op aanvraag | Website | |
| 6 | Het beste voor AWS-eigen applicaties | Not available | Vanaf $30/gebruiker/maand (jaarlijks gefactureerd) | Website | |
| 7 | Beste voor het beschermen van Azure-services | Not available | Vanaf $3,000/gebruiker/maand (jaarlijks gefactureerd) | Website | |
| 8 | Beste voor beveiliging op applicatieniveau | Gratis proefperiode van 30 dagen beschikbaar | Vanaf $59/gebruiker/maand (jaarlijks gefactureerd) + $100 basistarief per maand | Website | |
| 9 | Beste voor informatie over bedreigingsdetectie | Not available | Prijs op aanvraag | Website | |
| 10 | Beste voor reacties op bedreigingen vanuit meerdere vectoren | Not available | Prijs op aanvraag | Website |
Beoordelingen van de beste DDoS-beschermingssoftware
Hieronder vindt u mijn gedetailleerde samenvattingen van de beste DDoS-beschermingssoftware in mijn shortlist. Mijn beoordelingen bieden een uitgebreid overzicht van de belangrijkste functies, voor- en nadelen, integraties en ideale gebruiksscenario’s van elke tool om u te helpen bij uw keuze.

Radware
Best voor realtime aanvalspreventie
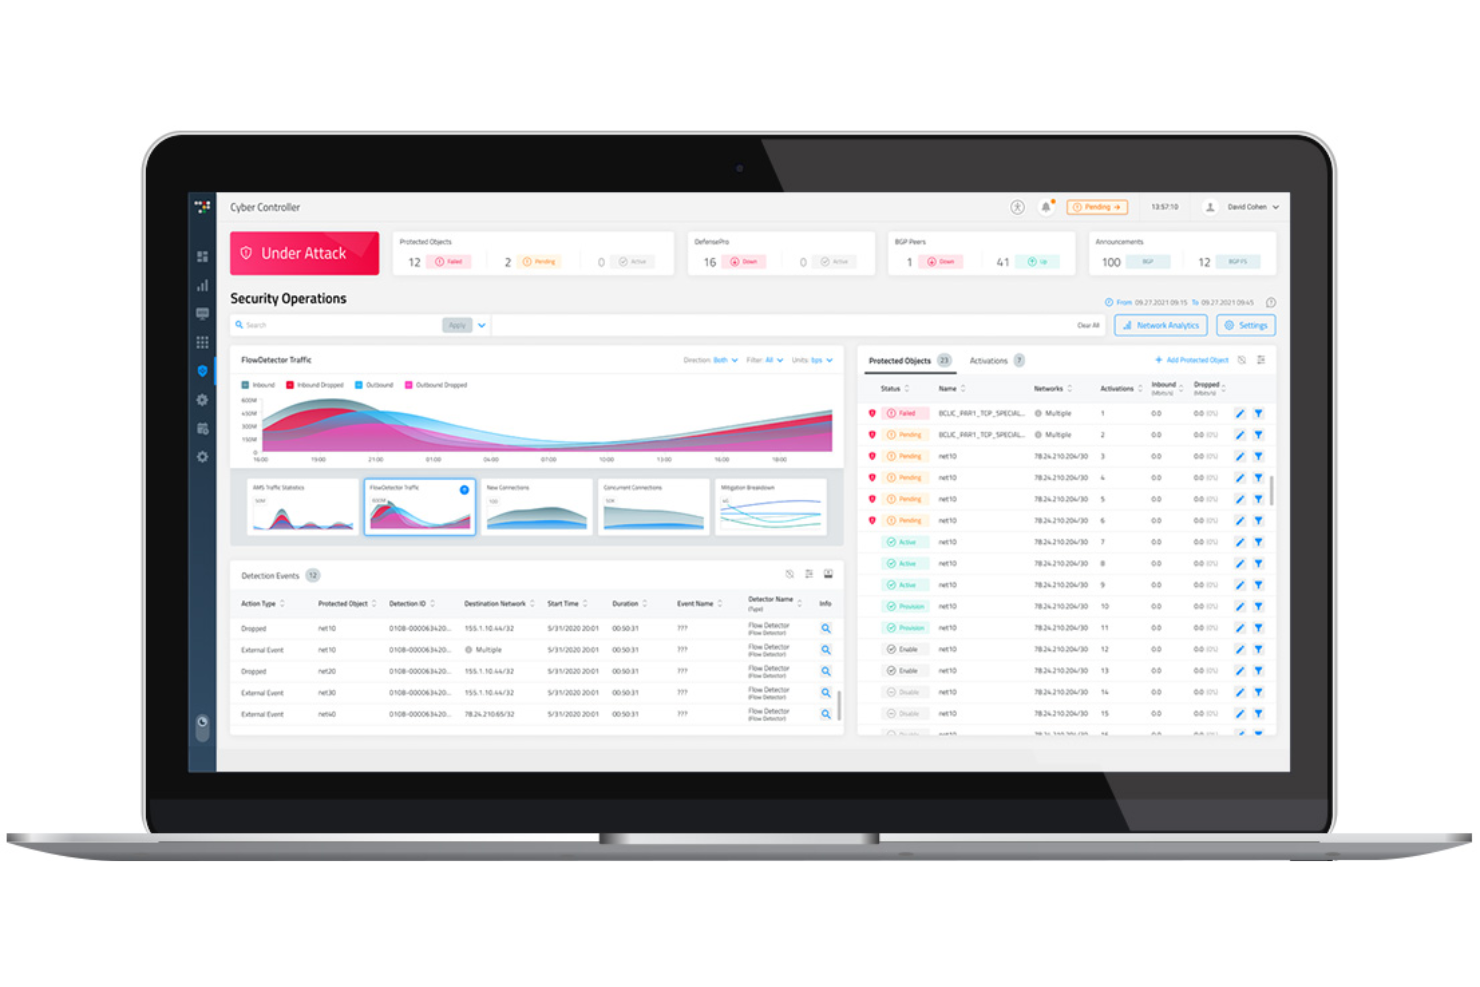
Radware DefensePro biedt bescherming op ondernemingsniveau tegen DDoS-aanvallen op netwerk- en applicatielaag. Het is ontworpen voor omgevingen met veel verkeer en biedt continue, geautomatiseerde detectie en mitigatie om de beschikbaarheid van diensten te waarborgen, zelfs tijdens zware aanvallen. Als DDoS-beschermingsoplossing biedt het een onmiddellijke en intelligente reactie op veranderende bedreigingen binnen zowel infrastructuren op locatie als in de cloud.
Waarom ik Radware DefensePro koos: Ik koos Radware DefensePro vanwege de sterke focus op realtime dreigingsanalyse en mitigatie. Het monitort continu het netwerkverkeer om afwijkend gedrag te identificeren en bedreigingen te neutraliseren voordat ze invloed kunnen hebben op je systemen. Ik vind het ook prettig dat het altijd ingeschakelde detectie combineert met schaalbare cloudverdediging, waardoor je grote of gerichte aanvallen kunt afhandelen zonder downtime. Als je onmiddellijke, geautomatiseerde bescherming nodig hebt die zich aanpast aan nieuwe aanvalspatronen, springt deze tool eruit.
Opvallende functies en integraties van Radware DefensePro:
Functies omvatten geautomatiseerde bescherming tegen zero-day-aanvallen, gedragsgebaseerde algoritmen voor aanvallen op zowel netwerk- als applicatielaag en realtime aanmaak van signatures voor een snellere reactie.
Integraties omvatten AWS-services, Azure-services, Google Cloud, CrowdStrike, CyberArk, Darktrace, FireEye, Fortinet, GitHub, GitLab, Microsoft-services, ServiceNow en Salesforce.
Pros and Cons
Pros:
- Integratie met bestaande beveiligingssystemen
- Realtime analyse en reactie
- Ondersteunt implementaties op locatie, in de cloud en hybride implementaties
Cons:
- Voor aangepaste configuratie kan deskundige ondersteuning nodig zijn
- Prijzen zijn niet openbaar vermeld

Fastly
Beste voor prestaties van cloudcomputing aan de netwerkrand
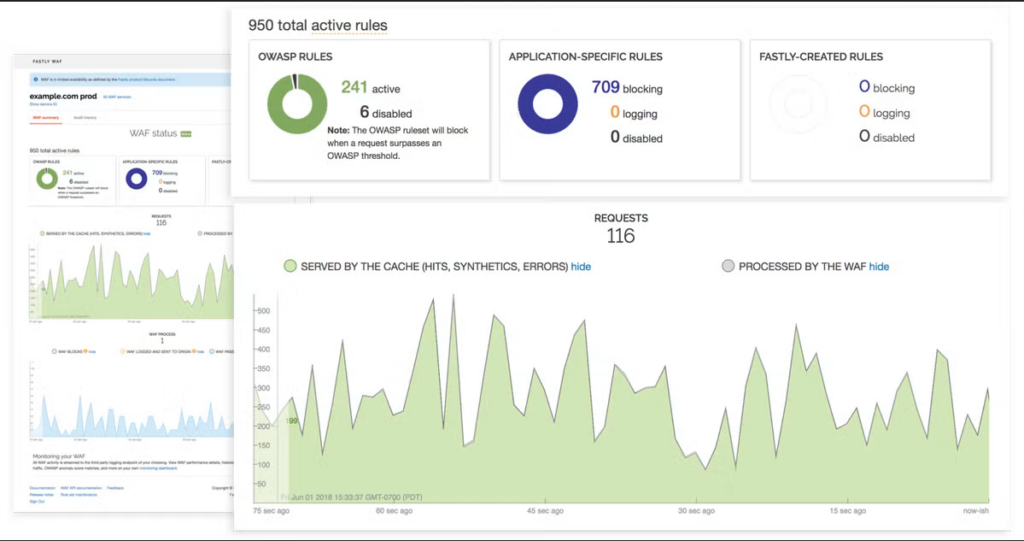
Fastly is een realtime netwerk voor contentlevering (CDN) dat de kracht van cloudcomputing aan de netwerkrand benut om online ervaringen te optimaliseren en te versnellen. Het richt zich op unieke wijze op het leveren van superieure prestaties via zijn wereldwijd verspreide cloudplatform aan de netwerkrand. Deze sterke nadruk op prestaties van cloudcomputing aan de netwerkrand sluit aan bij de bewering dat Fastly het beste is voor dit specifieke gebied.
Waarom ik voor Fastly koos: Ik koos voor Fastly nadat ik het zorgvuldig had vergeleken met andere netwerken voor contentlevering, waarbij ik me richtte op hun mogelijkheden voor cloudcomputing aan de netwerkrand. De unieke architectuur van Fastly en zijn toewijding aan prestaties aan de netwerkrand onderscheiden het van concurrenten. Ik concludeerde dat Fastly 'het beste is voor prestaties van cloudcomputing aan de netwerkrand' dankzij zijn uitgebreide wereldwijde netwerk en innovatieve gebruik van cloudcomputing aan de netwerkrand om content met ongeëvenaarde snelheid en betrouwbaarheid te leveren.
Uitgelichte functies & integraties:
De belangrijkste functies van Fastly omvatten het direct verwijderen van in de cache opgeslagen content, realtimeanalyses en programmeerbare mogelijkheden voor cloudcomputing aan de netwerkrand. Het integreert met populaire contentmanagementsystemen zoals WordPress en Drupal, e-commerceplatforms zoals Magento en webontwikkelingsframeworks zoals Ruby on Rails.
Deze integraties zijn cruciaal voor het verbeteren van de gebruikerservaring door content sneller en efficiënter te leveren.
Pros and Cons
Pros:
- Uitgebreid wereldwijd netwerk van locaties aan de netwerkrand
- Realtime inzicht in en controle over contentlevering
- Uitgebreid aanbod aan integraties met populaire platforms
Cons:
- De prijs kan hoog zijn voor kleine bedrijven
- Complexiteit kan minder technisch onderlegde gebruikers voor uitdagingen stellen
- Beperkte functionaliteit buiten de mogelijkheden voor cloudcomputing aan de netwerkrand

Beste keuze voor uitgebreide netwerkbeveiliging
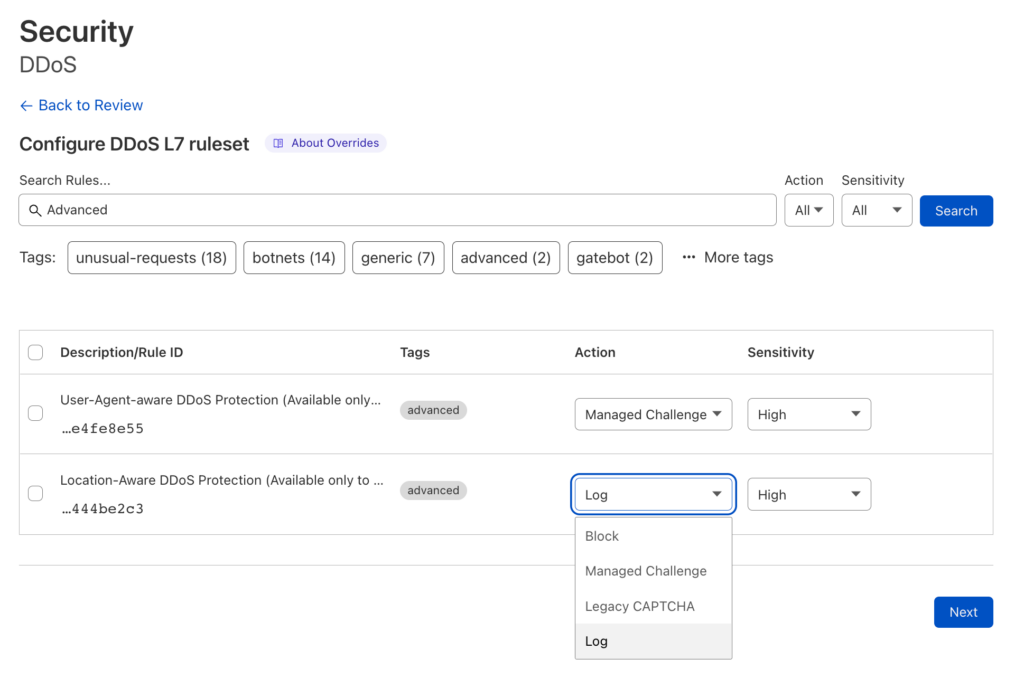
Cloudflare biedt een robuuste oplossing voor het beveiligen van uw netwerk door een reeks beveiligingsfuncties te bieden, zoals DDoS-bescherming, een firewall en diensten voor een contentdistributienetwerk (CDN). Als erkende aanbieder van uitgebreide netwerkbeveiliging stelt het bedrijven in staat hun volledige online aanwezigheid efficiënt te beveiligen.
Waarom ik voor Cloudflare koos: Ik koos Cloudflare vanwege zijn reputatie en brede scala aan functionaliteiten die het onderscheiden van andere DDoS-beschermingsoplossingen. De uitgebreide netwerkbeveiliging sluit goed aan op verschillende bedrijfsbehoeften en zorgt ervoor dat essentiële gegevens en activiteiten ononderbroken blijven. De combinatie van CDN-diensten, SSL en het wereldwijde Anycast-netwerk maakt Cloudflare bijzonder, waardoor het naast beveiliging ook uitstekende prestaties kan leveren. De toewijding van Cloudflare aan zowel beveiliging als prestaties is de reden waarom ik denk dat het de beste keuze is voor uitgebreide netwerkbeveiliging.
Opvallende functies & integraties:
Cloudflare biedt een holistische reeks functies, zoals DDoS-beperking, een webapplicatiefirewall (WAF), veilige DNS en intelligente routering. Het biedt DDoS-bescherming voor elke toepassing, zoals FTP, SSH, VoIP, gaming of elke toepassing die via een TCP/UDP-protocol draait. Deze mogelijkheden beschermen tegen kwetsbaarheden en optimaliseren het netwerk voor betere prestaties. De CDN-diensten van Cloudflare verspreiden content over een wereldwijd netwerk, wat een snelle levering garandeert.
De tool integreert ook met een breed scala aan platforms, waardoor bedrijven hun netwerkactiviteiten kunnen stroomlijnen. Deze integraties omvatten compatibiliteit met grote cloudproviders, websiteplatforms en analysetools, waardoor gebruikers flexibel kunnen bepalen hoe ze de diensten van Cloudflare toepassen.
Pros and Cons
Pros:
- Uitgebreide bescherming tegen verschillende bedreigingen
- Sterke CDN-diensten om de websiteprestaties te verbeteren
- Eenvoudige integratie met bestaande platforms
Cons:
- Sommige geavanceerde functies zijn alleen beschikbaar bij hogere abonnementen
- Configuratie kan complex zijn voor nieuwe gebruikers
- Beperkte klantenondersteuning bij de goedkopere abonnementen

Beste voor hardwaregebaseerde beveiligingsapparaten
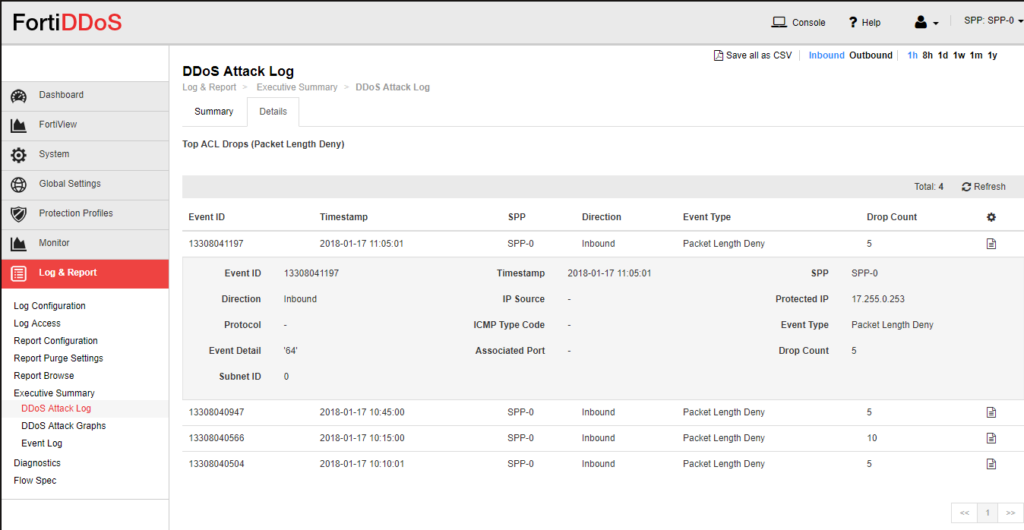
FortiDDoS is een gerenommeerde beveiligingsoplossing die gespecialiseerd is in DDoS-bescherming op basis van hardware. Het biedt speciale apparaten die zijn ontworpen om gedistribueerde denial-of-service-aanvallen snel te detecteren en te beperken. De specifieke focus van deze tool op hardwaregebaseerde apparaten positioneert het als de beste oplossing in deze categorie, doordat het robuuste beveiliging biedt die rechtstreeks in de netwerkinfrastructuur is geïntegreerd.
Waarom ik FortiDDoS heb gekozen: Ik heb FortiDDoS gekozen na een grondige vergelijking en selectie, waarbij ik de wereld van hardwaregebaseerde beveiligingsapparaten heb onderzocht. Het onderscheidende kenmerk dat mij opviel, was de afhankelijkheid van hardwareoplossingen in plaats van software, waardoor het een niveau van veerkracht en prestaties kan bieden dat vaak nodig is in zeer gevoelige omgevingen. Ik heb vastgesteld dat FortiDDoS het 'Beste voor hardwaregebaseerde beveiligingsapparaten' is vanwege de unieke aanpak en mijn beoordeling van de superieure effectiviteit op dit specifieke gebied.
Opvallende functies & integraties:
FortiDDoS biedt speciaal ontworpen apparaten die realtime inzicht, aanvalsdetectie en -beperking bieden. Het maakt gebruik van geavanceerde algoritmen om bedreigingen te detecteren en te bestrijden, met zo min mogelijk fout-positieven.
FortiDDoS is een gerenommeerde beveiligingsoplossing die gespecialiseerd is in DDoS-bescherming op basis van hardware. Het biedt speciale apparaten die zijn ontworpen om gedistribueerde denial-of-service-aanvallen snel te detecteren en te beperken. De specifieke focus van deze tool op hardwaregebaseerde apparaten positioneert het als de beste oplossing in deze categorie, doordat het robuuste beveiliging biedt die rechtstreeks in de netwerkinfrastructuur is geïntegreerd.
Waarom ik FortiDDoS heb gekozen:
Ik heb FortiDDoS gekozen na een grondige vergelijking en selectie, waarbij ik de wereld van hardwaregebaseerde beveiligingsapparaten heb onderzocht. Het onderscheidende kenmerk dat mij opviel, was de afhankelijkheid van hardwareoplossingen in plaats van software, waardoor het een niveau van veerkracht en prestaties kan bieden dat vaak nodig is in zeer gevoelige omgevingen. Ik heb vastgesteld dat FortiDDoS het 'Beste voor hardwaregebaseerde beveiligingsapparaten' is vanwege de unieke aanpak en mijn beoordeling van de superieure effectiviteit op dit specifieke gebied.
Opvallende functies & integraties:
FortiDDoS biedt speciaal ontworpen apparaten die realtime inzicht, aanvalsdetectie en -beperking bieden. Het maakt gebruik van geavanceerde algoritmen om bedreigingen te detecteren en te bestrijden, met zo min mogelijk fout-positieven. De integratiemogelijkheden met FortiDDoS zijn uitgebreid, waaronder compatibiliteit met bestaande netwerksystemen en afstemming op andere beveiligingsoplossingen van Fortinet. De mogelijkheden met FortiDDoS zijn uitgebreid, waaronder compatibiliteit met bestaande netwerksystemen en afstemming op andere beveiligingsoplossingen van Fortinet.
Pros and Cons
Pros:
- Specifieke focus op hardwaregebaseerde beveiliging, die een unieke beschermingslaag biedt
- Integratie met bestaande netwerksystemen en andere Fortinet-producten
- Realtime inzicht en geavanceerde mechanismen voor aanvalsdetectie
Cons:
- Gebrek aan transparantie over de prijzen
- Mogelijk niet geschikt voor kleine bedrijven of individuele gebruikers vanwege de hardwaregerichte aanpak
- Mogelijke complexiteit bij de implementatie en het onderhoud van hardwareapparaten

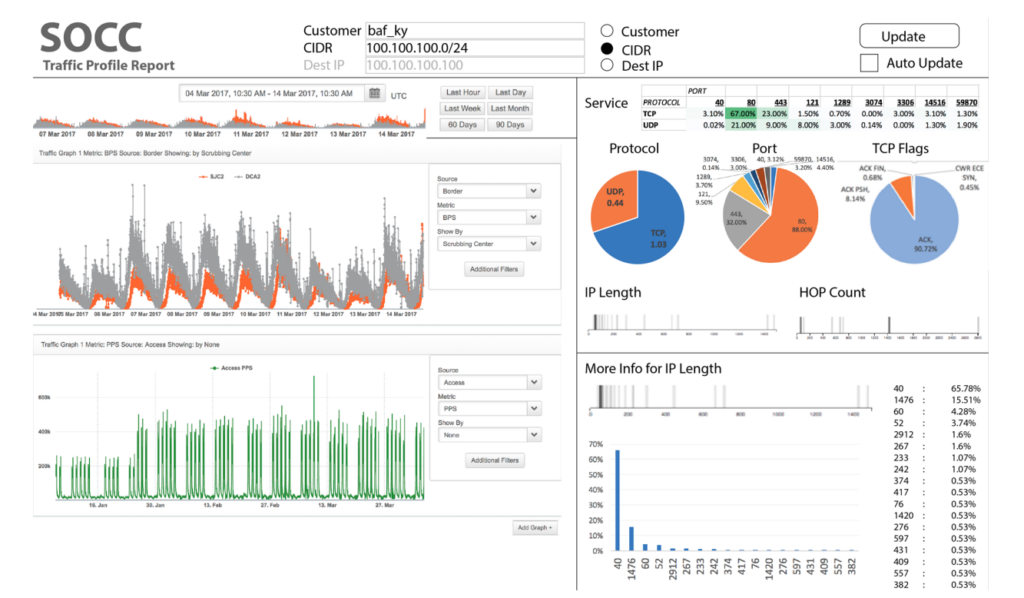
Akamai Prolexic biedt robuuste bescherming tegen omvangrijke gedistribueerde dienstweigeringsaanvallen en schermt organisaties effectief af tegen deze potentieel verlammende aanvallen. Dankzij het ontwerp voor het verwerken van grootschalige aanvallen is de oplossing bijzonder effectief voor bedrijven die vaak doelwit zijn van omvangrijke DDoS-aanvallen. Daarom wordt deze beschouwd als de beste oplossing voor grootschalige DDoS-beperking.
Waarom ik voor Akamai Prolexic heb gekozen: Ik heb voor Akamai Prolexic gekozen vanwege de unieke mogelijkheid om omvangrijke DDoS-aanvallen aan te pakken, zoals UDP-overbelastingsaanvallen, SYN-overbelastingsaanvallen en HTTP GET- en POST-overbelastingsaanvallen. Dit onderscheidt de oplossing van andere tools. Bij het selecteren en beoordelen van verschillende opties vielen de schaal en verfijning van de mogelijkheden voor aanvalsbeperking op. Deze mogelijkheid om grootschalige DDoS-aanvallen tegen te gaan en tegelijkertijd stabiliteit te bieden, sluit aan bij de positionering als beste oplossing voor grootschalige DDoS-beperking.
Belangrijkste functies & integraties:
De functies van Akamai Prolexic omvatten geavanceerde routering en aanvalsdetectie op basis van verkeerssnelheid, waarmee tijdige en efficiënte oplossingen voor het beperken van omvangrijke aanvallen worden geboden. De informatie over bedreigingen en adaptieve controles van verkeerssnelheden maken het een uitgebreide oplossing voor grootschalige bescherming.
Integratie met bestaande beveiligingssystemen en tools voor verkeersbewaking zorgt ervoor dat het proces voor aanvalsbeperking aansluit op de unieke vereisten van een organisatie, wat de positie van de oplossing als een van de beste keuzes voor grootschalige DDoS-bescherming verder versterkt.
Pros and Cons
Pros:
- Gespecialiseerd in het verwerken van grootschalige aanvallen
- Adaptieve controles van verkeerssnelheden
- Integratie met bestaande beveiligingssystemen
Cons:
- Mogelijk overdreven uitgebreid voor kleinere bedrijven
- Complex installatieproces
- Prijsinformatie niet direct beschikbaar

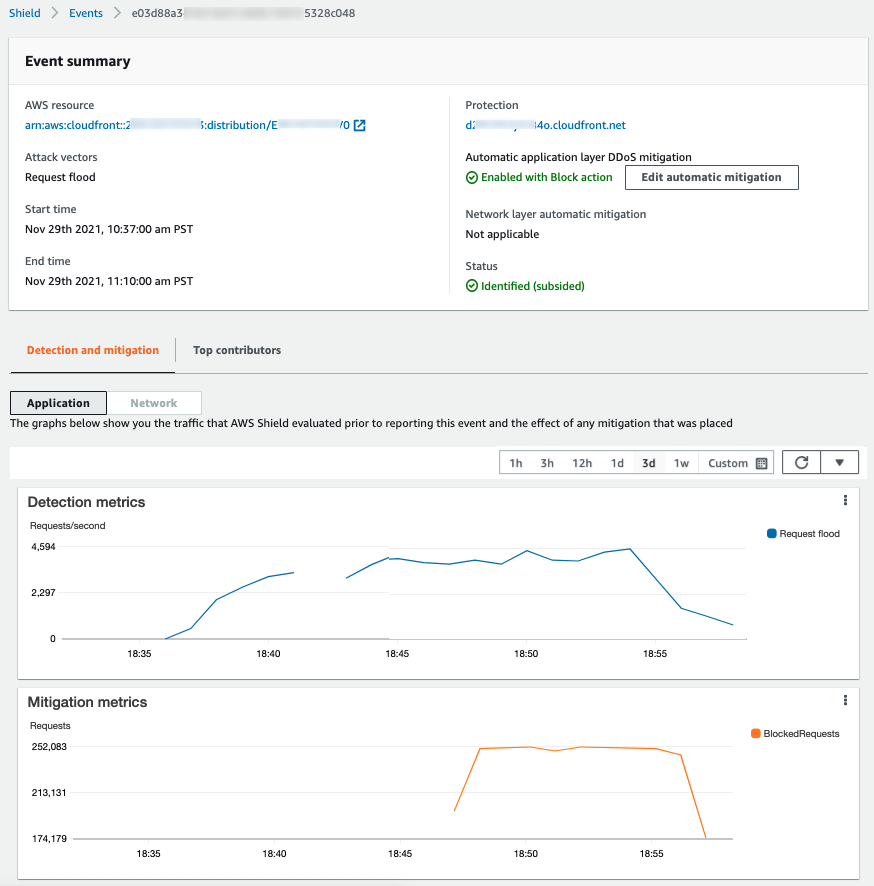
AWS Shield is een beheerde beschermingsservice tegen gedistribueerde denial-of-serviceaanvallen (DDoS), ontworpen om AWS-applicaties te beschermen tegen aanvallen op de infrastructuur- en applicatielagen. Omdat de service specifiek voor AWS is ontwikkeld, biedt deze geoptimaliseerde bescherming voor AWS-eigen applicaties binnen het AWS-ecosysteem, waardoor dit de beste keuze is voor organisaties die sterk in AWS-technologieën hebben geïnvesteerd.
Waarom ik AWS Shield heb gekozen: Ik heb AWS Shield voor deze lijst gekozen na een grondige vergelijking van de integratiemogelijkheden en de aansluiting op AWS-services. De belangrijkste functie is de integratie met AWS-eigen applicaties, die speciale bescherming en prestatieoptimalisatie biedt. Bij het bepalen van de waarde van deze tool stelde ik vast dat AWS Shield het beste is voor AWS-eigen applicaties, omdat het de ingebouwde mogelijkheden van AWS benut om robuuste, op maat gemaakte beveiliging te bieden.
Belangrijkste functies & integraties:
AWS Shield biedt functies zoals realtime aanvalsdiagnose, vrijwel realtime inzicht in lopende aanvallen en beperking van DDoS-aanvallen. De diepgaande integratie met AWS-services zoals Amazon CloudFront, Amazon Route 53 en Elastic Load Balancing verbetert de algehele beveiliging van AWS-eigen applicaties. Deze functies zijn vooral belangrijk voor bedrijven die afhankelijk zijn van de infrastructuur van AWS, omdat ze de synergie tussen AWS Shield en hun bestaande AWS-services volledig kunnen benutten.
Pros and Cons
Pros:
- Uitstekende integratie met AWS-services
- Uitgebreide DDoS-bescherming, afgestemd op AWS-omgevingen
- Toegang tot het AWS-team voor DDoS-respons, 24 uur per dag, 7 dagen per week
Cons:
- Beperkte effectiviteit buiten AWS-omgevingen
- De prijsstelling kan complex worden, afhankelijk van het vereiste beschermingsniveau
- Mogelijk steile leercurve voor wie niet vertrouwd is met de AWS-infrastructuur

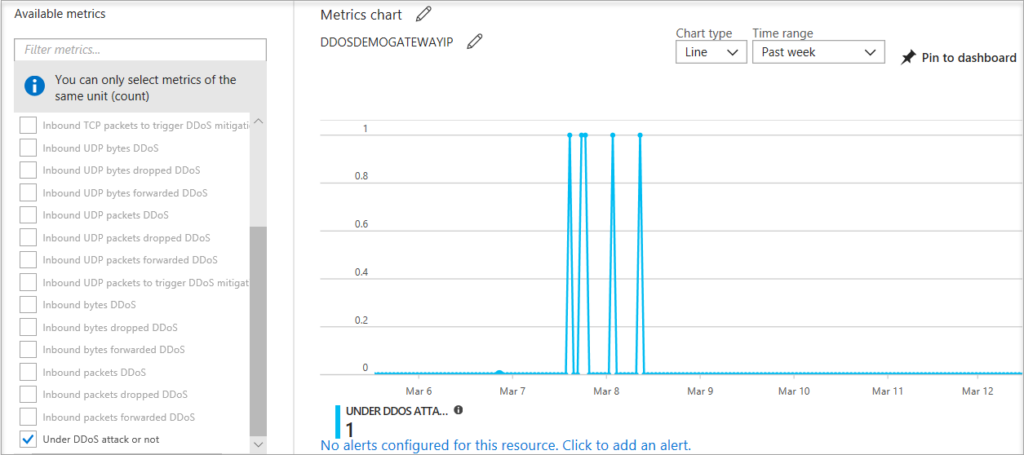
Azure DDoS Protection is een beveiligingsfunctie die is ontworpen om Azure-toepassingen te beschermen tegen Distributed Denial of Service (DDoS)-aanvallen. Het is rechtstreeks geïntegreerd met Azure en biedt gespecialiseerde verdedigingsmogelijkheden voor services die op het Azure-platform worden gehost. Dit maakt het de ideale keuze voor wie specifiek bescherming voor Azure-services zoekt.
Waarom ik voor Azure DDoS Protection heb gekozen: Ik heb Azure DDoS Protection gekozen nadat ik het grondig had vergeleken met andere oplossingen voor DDoS-beperking. Wat het onderscheidt, is de integratie met het Azure-ecosysteem, waardoor het goed aansluit op toepassingen die op Azure zijn gebaseerd. Ik heb vastgesteld dat deze tool de 'Beste keuze voor het beschermen van Azure-services' is, omdat de functies speciaal zijn ontwikkeld om toepassingen binnen de Azure-omgeving te optimaliseren en te beveiligen.
Opvallende functies & integraties:
Azure DDoS Protection biedt functies zoals adaptieve snelheidsbeperking, beperking op applicatieniveau en aanvalsanalyses. De integratie met Azure-services zoals Azure Virtual Networks, Application Gateway en Load Balancer zorgt voor uitgebreide bescherming en gebruiksgemak binnen het Microsoft Azure-ecosysteem.
Deze integraties zijn essentieel voor organisaties die Azure gebruiken, omdat ze de beveiliging verbeteren en tegelijkertijd de prestaties behouden.
Pros and Cons
Pros:
- Rechtstreekse integratie met Azure-services
- Robuuste en adaptieve bescherming tegen verschillende DDoS-aanvalsvectoren
- Gedetailleerde aanvalsanalyses voor betere inzichten
Cons:
- Hogere prijs in vergelijking met sommige concurrenten
- Beperkte effectiviteit buiten Azure-omgevingen
- Mogelijk is aanvullende configuratie vereist voor niet-standaardtoepassingen

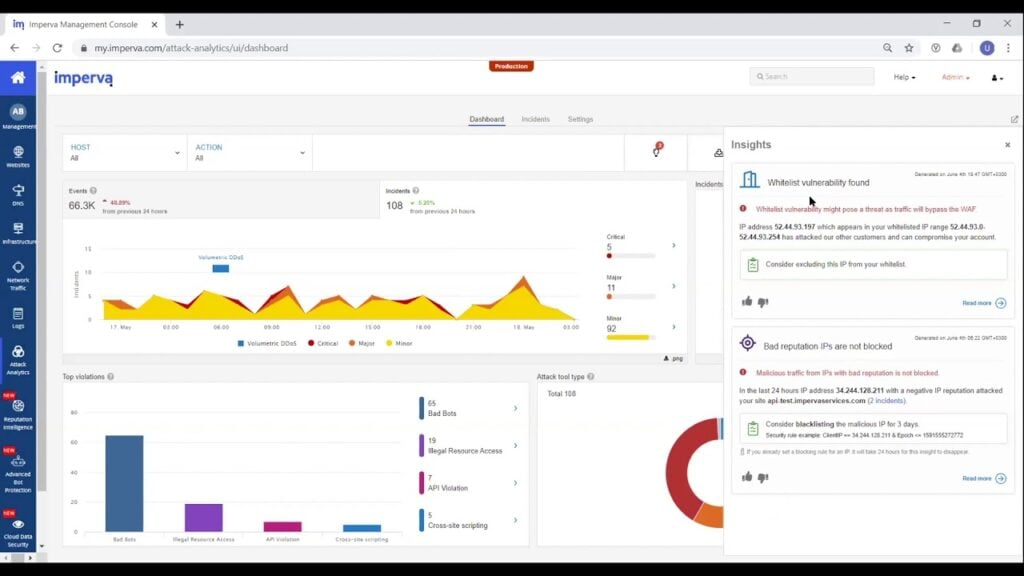
Imperva is een cloudgebaseerd platform voor applicatielevering dat gespecialiseerd is in het beveiligen van webapplicaties tegen gerichte bedreigingen. Met de focus op beveiliging op applicatieniveau is Imperva afgestemd op bescherming tegen geavanceerde aanvallen die zich richten op afzonderlijke applicaties, waardoor het de beste keuze is voor wie op zoek is naar dit specifieke type bescherming.
Waarom ik voor Imperva koos: Ik koos voor Imperva na een zorgvuldige analyse van de unieke mogelijkheid om beveiliging specifiek op applicatieniveau te bieden. Bij het vergelijken van verschillende tools onderscheidde de toewijding aan dit genuanceerde beveiligingsgebied het platform van andere oplossingen. Het bewaakt netwerkverkeerspatronen in realtime om verdachte activiteiten te identificeren en beschermt tegen cyberaanvallen met een SLA-beschikbaarheid van 99.999% voor het contentdeliverynetwerk (CDN), de cloud-WAF en de bescherming van het domeinnaamsysteem (DNS). Gezien de toenemende complexiteit van aanvallen die zich op applicaties richten, concludeerde ik dat Imperva inderdaad de beste oplossing is voor beveiliging op applicatieniveau.
Belangrijkste functies & integraties:
De functies van Imperva omvatten geavanceerd botbeheer, een webapplicatiefirewall (WAF) en aangepaste beveiligingsregels die zijn afgestemd op afzonderlijke applicaties. Deze functies bieden een meer genuanceerde benadering van beveiliging die zich kan aanpassen aan uiteenlopende applicatiestructuren.
Imperva biedt integraties met populaire contentmanagementsystemen, analysetools en SIEM-systemen, waardoor een veelzijdige applicatiebeveiligingsstrategie mogelijk wordt die kan aansluiten op de bestaande infrastructuur.
Pros and Cons
Pros:
- Gespecialiseerd in bescherming op applicatieniveau
- Geavanceerde botmitigatie
- Breed scala aan integraties
Cons:
- Mogelijk duur voor kleine organisaties
- Kan complex zijn om te configureren
- Basistarief kan kleinere gebruikers afschrikken

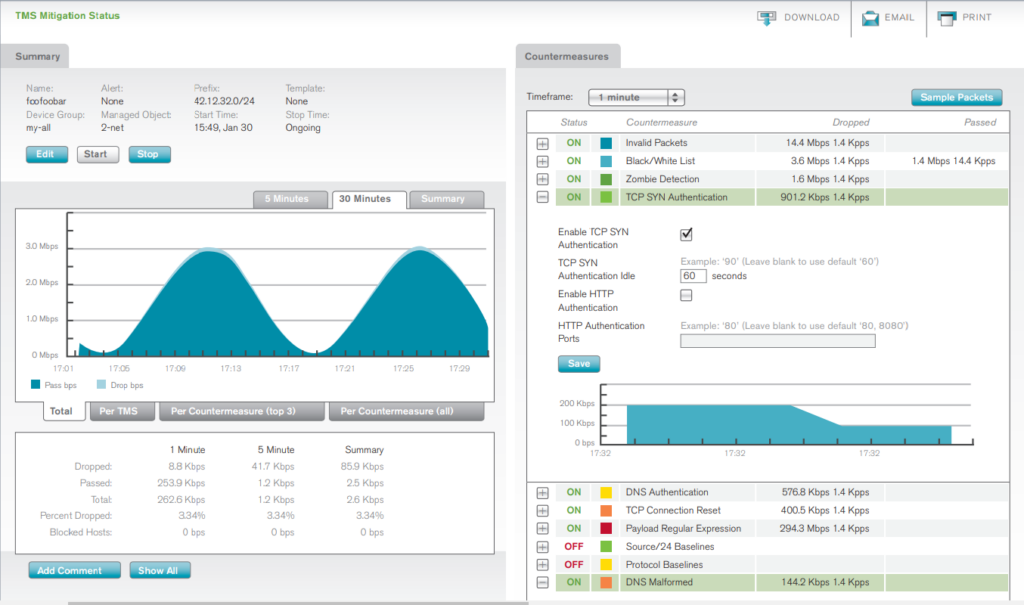
Arbor Networks biedt een geavanceerde reeks hulpmiddelen gericht op het detecteren en beperken van netwerkgebaseerde bedreigingen. Met zijn geavanceerde, op inlichtingen gebaseerde aanpak voor het herkennen en aanpakken van beveiligingsuitdagingen legt Arbor Networks de nadruk op het bieden van uitgebreide inzichten en analyses over huidige en opkomende bedreigingen. Deze analysegesteunde mogelijkheden maken het de beste tool voor organisaties die geavanceerde informatie over bedreigingsdetectie zoeken.
Waarom ik voor Arbor Networks heb gekozen: Ik heb voor Arbor Networks gekozen nadat ik de mogelijkheden op het gebied van bedreigingsinformatie nauwkeurig had vergeleken met die van andere concurrenten. Het onderscheidt zich door uitgebreide functies voor bedreigingsinformatie, waarmee niet alleen bedreigingen kunnen worden gedetecteerd, maar ook de aard ervan kan worden begrepen. Zo biedt het inzichten die verder gaan dan eenvoudige beveiligingsmaatregelen. Ik heb vastgesteld dat Arbor Networks het beste is voor informatie over bedreigingsdetectie, omdat het een diepgang biedt die essentieel is voor een veiligere en beter geïnformeerde netwerkomgeving.
Opvallende functies & integraties:
Arbor Networks biedt functies zoals Advanced Threat Intelligence, Cloud Signal en ATLAS Intelligence Feed, die bijdragen aan een verrijkt landschap voor bedreigingsdetectie. Deze netwerkgerichte aanpak zorgt ervoor dat de tool niet alleen reactief, maar ook proactief is bij het detecteren van potentiële problemen.
Integraties met belangrijke systemen voor beveiligingsinformatie en gebeurtenisbeheer (SIEM), evenals compatibiliteit met verschillende netwerkinfrastructuren, zorgen ervoor dat Arbor Networks zich moeiteloos aan diverse omgevingen kan aanpassen.
Pros and Cons
Pros:
- Uitgebreide mogelijkheden voor bedreigingsinformatie
- Integratie met verschillende SIEM-systemen
- Proactieve aanpak van bedreigingsdetectie
Cons:
- De complexiteit kan voor sommige gebruikers een steile leercurve betekenen
- Prijsinformatie is niet transparant
- Voor volledig gebruik en begrip van de functies kan gespecialiseerd personeel nodig zijn

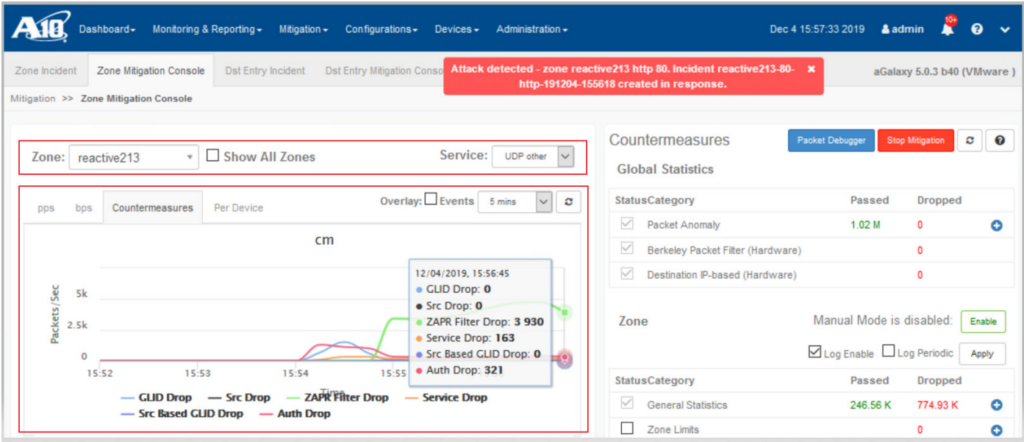
A10 Thunder TPS is een uitgebreid systeem voor bescherming tegen bedreigingen, ontworpen om verschillende cyberbedreigingen via diverse vectoren te detecteren en te beperken. Het vermogen om meerdere aanvalsvectoren gelijktijdig te analyseren en erop te reageren, positioneert het als een essentieel hulpmiddel voor organisaties die behoefte hebben aan robuuste bescherming. Deze mogelijkheid om op meerdere vectoren te reageren, onderstreept waarom A10 Thunder TPS het beste is voor deze specifieke functie.
Waarom ik voor A10 Thunder TPS koos: Ik koos voor A10 Thunder TPS nadat ik de functies ervan had beoordeeld en het met vergelijkbare producten op de markt had vergeleken. Wat het onderscheidend maakt, is de intelligente automatisering en schaalbaarheid waarmee het uiteenlopende en zich ontwikkelende bedreigingen kan aanpakken. Op basis van mijn analyse en meningen heb ik bepaald dat A10 Thunder TPS het 'Beste voor reacties op bedreigingen vanuit meerdere vectoren' is vanwege de geavanceerde mechanismen voor het identificeren en neutraliseren van bedreigingen via verschillende kanalen.
Opvallende functies & integraties:
A10 Thunder TPS biedt belangrijke functies, zoals geavanceerde DDoS-bescherming, op machinaal leren gebaseerde detectie van bedreigingen en een zeer schaalbare architectuur. Het integreert effectief met bestaande systemen voor beveiligingsinformatie en gebeurtenisbeheer (SIEM), platforms voor dreigingsinformatie en verschillende componenten van de netwerkinfrastructuur.
Deze integraties helpen bij het verenigen van de algehele beveiligingspositie van de organisatie, waardoor deze beter bestand is tegen complexe aanvallen.
Pros and Cons
Pros:
- Effectieve reactie op bedreigingen vanuit meerdere vectoren
- Schaalbaar voor het verwerken van toenemend verkeer zonder verlies van doeltreffendheid
- Uitgebreide integratie met bestaande beveiligings- en netwerksystemen
Cons:
- Prijsinformatie is niet direct transparant
- Mogelijk gespecialiseerde kennis vereist voor configuratie en optimalisatie
- Beperkte documentatie of ondersteuning vanuit de gemeenschap, wat het oplossen van problemen kan bemoeilijken
Andere DDoS-beschermingssoftware
Hier zijn enkele andere opties voor DDoS-beschermingssoftware die niet in mijn shortlist staan, maar toch het overwegen waard zijn:
- Corero SmartWall
E keuze voor automatische aanvalsmitigatie
- Nexusguard
Goed voor aangepaste DDoS-beschermingsoplossingen
- RioRey
Geschikt voor geavanceerde dreigingsanalyse en -beperking


Selectiecriteria voor DDoS-beschermingssoftware
Om de beste DDoS-beschermingssoftware voor deze lijst te selecteren, heb ik rekening gehouden met de veelvoorkomende behoeften van kopers en hun uitdagingen, zoals netwerk schaalbaarheid en realtime bedreigingsdetectie. Ik heb ook het volgende kader gebruikt om een gestructureerde en eerlijke beoordeling te garanderen:
Belangrijkste functies (25% van de totale score)
Om in deze lijst te worden opgenomen, moest elke oplossing aan de volgende gebruiksscenario's voldoen:
- Beperking van DDoS-aanvallen
- Realtime verkeersmonitoring
- Geautomatiseerde bedreigingsdetectie
- Schaalbaarheid voor groeiende netwerken
- Uitgebreide rapportages
Aanvullende onderscheidende functies (25% van de totale score)
Om de selectie verder te verfijnen, heb ik ook gezocht naar unieke functies, zoals:
- Kunstmatige intelligentie voor bedreigingsdetectie
- Geografische blokkeermogelijkheden
- Aanpasbare instellingen voor waarschuwingen
- Geïntegreerde firewallopties
- API-bescherming
Gebruiksgemak (10% van de totale score)
Om het gebruiksgemak van elk systeem te beoordelen, heb ik de volgende aspecten onderzocht:
- Intuïtieve interface
- Eenvoudige navigatie
- Aanpasbare dashboards
- Gebruiksvriendelijk opstartproces
- Duidelijke documentatie
Integratie en gebruiksgemak (10 % van de totale score)
Om de integratie-ervaring van elk platform te beoordelen, heb ik rekening gehouden met de volgende punten:
- Beschikbaarheid van trainingsvideo’s
- Interactieve rondleidingen door het product
- Toegang tot webinars
- Uitgebreide sjablonen
- Reagerende chatbots
Klantenservice (10 % van de totale score)
Om de klantenondersteuning van elke softwareleverancier te beoordelen, heb ik rekening gehouden met de volgende elementen:
- Beschikbaarheid van 24/7-ondersteuning
- Ondersteuningsopties via meerdere kanalen
- Deskundig ondersteuningsteam
- Beschikbaarheid van een helpcentrum
- Snelle reactie op verzoeken
Prijs-kwaliteitverhouding (10 % van de totale score)
Om de prijs-kwaliteitverhouding van elk platform te beoordelen, heb ik rekening gehouden met de volgende elementen:
- Concurrerende prijzen
- Flexibele abonnementsformules
- Beschikbare gratis proefperiode
- Transparante prijsstructuur
- Verhouding tussen kosten en functies
Klantbeoordelingen (10 % van de totale score)
Om de algemene klanttevredenheid te beoordelen, heb ik in gebruikersbeoordelingen de volgende elementen onderzocht:
- Positieve opmerkingen over de prestaties
- Tevredenheid van gebruikers over de ondersteuning
- Gemak van integratie met bestaande systemen
- Beoordelingen van de betrouwbaarheid en beschikbaarheid
- Algemeen aanbevelingspercentage van gebruikers
Hoe kiest u software voor DDoS-bescherming?
Het is gemakkelijk om te verdwalen in eindeloze lijsten met functies en complexe prijsstructuren. Om u te helpen tijdens uw selectieproces voor software de belangrijkste zaken in gedachten te houden, vindt u hier een lijst met criteria om te overwegen:
| Criterium | Waar u rekening mee moet houden |
|---|---|
| Schaalbaarheid | Kan de software uw huidige en toekomstige verkeersvolume aan? Kies voor schaalbare oplossingen om de groei van uw bedrijf te ondersteunen zonder grote wijzigingen. |
| Integraties | Werkt de software met uw bestaande tools en systemen? Controleer de compatibiliteit met uw huidige netwerkinfrastructuur en andere beveiligingsoplossingen. |
| Aanpasbaarheid | Kunt u de instellingen aanpassen aan uw specifieke behoeften? Controleer of de software aangepaste regels of waarschuwingen ondersteunt die aansluiten op uw beveiligingsprotocollen. |
| Gebruiksgemak | Is de interface intuïtief voor uw team? Vermijd complexe tools die uw reacties in kritieke situaties kunnen vertragen. |
| Implementatie en begeleiding | Hoeveel tijd is er nodig om ermee vertrouwd te raken? Beoordeel de middelen die nodig zijn voor de installatie, waaronder de opleiding van personeel en de vereiste technische vaardigheden. |
| Kosten | Past de prijs binnen uw budget? Vergelijk de kosten met de aangeboden functies en houd rekening met mogelijke extra kosten voor ondersteuning of updates. |
| Beveiligingsmaatregelen | Welke bescherming is er voor uw gegevens? Beoordeel de versleutelingsnormen, de praktijken voor gegevensbeheer en de certificeringen van de leverancier. |
| Beschikbaarheid van ondersteuning | Is er ondersteuning beschikbaar wanneer dat nodig is? Controleer of er 24/7-ondersteuning beschikbaar is en hoe snel het team van de leverancier reageert. |
Wat is software voor DDoS-bescherming?
Software voor DDoS-bescherming is een gespecialiseerde tool die bescherming biedt tegen gedistribueerde denial-of-service-aanvallen (DDoS). Deze aanvallen kunnen een netwerk, website of online dienst overbelasten en lamleggen. Door deze kwaadwillige aanvallen te detecteren en te beperken, zorgt de software voor voortdurende toegankelijkheid en prestaties.
Deze bescherming is cruciaal voor elke organisatie die afhankelijk is van goed functionerende online diensten, van e-commerceplatforms tot cloudapplicaties. Zo worden zowel bedrijfsmiddelen als de gebruikerservaring beschermd.
Functies
Let bij het kiezen van software voor DDoS-bescherming vooral op de volgende functies:
- Realtime verkeersbewaking : Bewaakt continu het netwerkverkeer om ongebruikelijke patronen snel te identificeren die kunnen wijzen op een gedistribueerde denial-of-service-aanval (DDoS).
- Geautomatiseerde bedreigingsdetectie : Maakt gebruik van algoritmen om bedreigingen automatisch te detecteren en erop te reageren zonder handmatige tussenkomst, waardoor een snelle beperking wordt gegarandeerd.
- Schaalbaarheid : Maakt het mogelijk om grotere verkeersvolumes te verwerken naarmate uw netwerk groeit, waardoor prestatieproblemen tijdens piekperioden worden voorkomen.
- Aanpasbare waarschuwingen : Maakt het mogelijk om meldingen voor bepaalde gebeurtenissen of drempelwaarden in te stellen, zodat uw team op de hoogte blijft van mogelijke problemen.
- Geoblokkeringsmogelijkheden : Beperkt verkeer uit bepaalde geografische regio’s, wat helpt aanvallen vanuit bekende bronnen te beperken.
- Integratiecompatibiliteit : Werkt probleemloos samen met bestaande beveiligingstools en netwerkinfrastructuur voor een uniforme verdedigingsstrategie.
- Uitgebreide rapporten : Biedt gedetailleerde analyses en nauwkeurige inzichten in aanvalspatronen en netwerkprestaties voor weloverwogen besluitvorming.
- Gebruiksvriendelijke interface : Vereenvoudigt de navigatie en configuratie, zodat uw team het systeem efficiënt kan beheren en bewaken.
- 24/7 beschikbare ondersteuning : Garandeert op elk moment toegang tot technische ondersteuning, waardoor onderbrekingen tot een minimum worden beperkt en problemen snel worden opgelost.
- Versleutelingsstandaarden : Beschermt de integriteit en vertrouwelijkheid van gegevens door te voldoen aan de standaardversleutelingsprotocollen in de sector.
Voordelen
Het implementeren van DDoS-beschermingssoftware biedt talrijke voordelen voor uw team en uw bedrijf. Dit zijn enkele voordelen die u kunt verwachten :
- Minder uitvaltijd : Door aanvallen snel te detecteren en te beperken, helpt de software uw systemen operationeel te houden en serviceonderbrekingen tot een minimum te beperken.
- Verbeterde beveiliging : Geautomatiseerde bedreigingsdetectie en realtimebewaking zorgen ervoor dat uw netwerk wordt beschermd tegen mogelijke inbreuken en ongeautoriseerde toegang.
- Besparingen : Het voorkomen van uitvaltijd en het waarborgen van de beschikbaarheid van de dienst kan uw bedrijf beschermen tegen omzetverlies en reputatieschade.
- Betere besluitvorming : Gedetailleerde rapporten en analyses bieden waardevolle inzichten in aanvalspatronen en netwerkprestaties, waardoor strategische planning eenvoudiger wordt.
- Gemoedsrust : De wetenschap dat u beschikt over 24/7 ondersteuning en een betrouwbaar verdedigingssysteem stelt uw team in staat zich te richten op de kernactiviteiten van het bedrijf.
- Flexibiliteit en groei : Dankzij de schaalbaarheidsfuncties kan uw netwerk groeien zonder grote wijzigingen in de infrastructuur, waardoor de uitbreiding van het bedrijf wordt ondersteund.
- Aanpasbare oplossingen : Met aangepaste waarschuwingen en instellingen kunt u de software afstemmen op uw specifieke beveiligingsbehoeften en operationele vereisten.
Kosten en prijzen
Bij het kiezen van DDoS-beschermingssoftware is het belangrijk om de verschillende beschikbare prijsmodellen en abonnementen goed te begrijpen. De kosten variëren afhankelijk van de functies, de teamgrootte, aanvullende modules en meer. De onderstaande tabel vat de meest voorkomende abonnementen, hun gemiddelde prijs en de functies samen die doorgaans zijn opgenomen in softwareoplossingen voor DDoS-bescherming :
Vergelijkingstabel van abonnementen voor DDoS-beschermingssoftware
| Type abonnement | Gemiddelde prijs | Veelvoorkomende functies |
|---|---|---|
| Gratis abonnement | $0 | Basisbewaking van verkeer, beperkte bedreigingsdetectie en standaardrapporten. |
| Persoonlijk abonnement | $10-$30/maand | Geavanceerde bewaking, aanpasbare waarschuwingen en basis-klantenondersteuning. |
| Bedrijfsabonnement | $100-$300/maand | Uitgebreide bedreigingsdetectie, realtimewaarschuwingen, integratieopties en analyses. |
| Abonnement voor grote bedrijven | $500-$2000/maand | Volledig beveiligingspakket, 24/7 ondersteuning, aangepaste oplossingen en schaalbaarheid. |
Veelgestelde vragen over DDoS-beschermingssoftware
Hier vindt u antwoorden op veelgestelde vragen over DDoS-beschermingssoftware:
Kunnen DDoS-beschermingssoftware alle aanvallen stoppen?
Nee, hoewel DDoS-beschermingssoftware de risico’s aanzienlijk verkleint, kan deze niet alle aanvallen stoppen. Dit type software beperkt veel bedreigingen door kwaadaardig verkeer te filteren, maar aanvallers passen hun technieken voortdurend aan. Werk uw software regelmatig bij en combineer deze met andere beveiligingsmaatregelen, zoals firewalls en inbraakdetectiesystemen, voor een betere bescherming.
Hoe kan ik de effectiviteit van DDoS-beschermingssoftware testen?
U kunt de effectiviteit testen via gesimuleerde aanvallen en het monitoren van reactietijden. Sommige leveranciers bieden testdiensten of proefperiodes aan. Beoordeel hoe snel de software bedreigingen detecteert en beperkt. Controleer ook of legitiem verkeer niet wordt verstoord. Regelmatige tests helpen zwakke plekken te identificeren en uw algemene beveiligingsstrategie te verbeteren.
Kan het langzame aanvallen met weinig verkeer of versleutelde aanvallen afhandelen?
Zoek naar functies die gedrag analyseren, SSL/TLS inspecteren en onvolledige of verdachte verzoeken blokkeren. De beste systemen detecteren subtiele aanvallen zonder normale gebruikers te hinderen.
Wat is het verschil tussen permanente en on-demand bescherming?
Permanente bescherming filtert verkeer zonder onderbreking. Dit zorgt voor een snellere reactie, maar kan hogere kosten of meer latentie met zich meebrengen. De on-demandmodus wordt alleen geactiveerd bij een aanval — dit is geschikt voor sites met een lager risico, maar de reactie zal trager zijn. Maak uw keuze op basis van hoe vaak u doelwit bent.
Hoe nu verder :
Als u op zoek bent naar DDoS-beschermingssoftware, neem dan gratis contact op met een SoftwareSelect-adviseur voor gepersonaliseerde aanbevelingen.
U vult een formulier in en spreekt vervolgens snel met een adviseur, zodat die uw specifieke behoeften kan begrijpen. Daarna ontvangt u een shortlist van software om te bekijken. De adviseurs begeleiden u zelfs tijdens het hele aankoopproces, ook bij prijsonderhandelingen.