

10 beste containerisatiesoftware beoordeeld in 2026

Selectie van de beste containerisatiesoftware


Navigeren door de wereld van containerisatiesoftware kan een uitdaging zijn. Waarschijnlijk werk je met meerdere apps en omgevingen en heb je een oplossing nodig die het beheer vereenvoudigt en de efficiëntie verhoogt. Daar komt containerisatie goed van pas: het helpt je team om applicaties consistent in verschillende omgevingen te implementeren en te beheren.
Uit mijn ervaring weet ik dat het vinden van de juiste software hoofdpijn kan voorkomen en je workflow kan verbeteren. Ik heb de beste containerisatietools onafhankelijk getest en beoordeeld, zodat je een onbevooroordeeld beeld krijgt van wat er beschikbaar is.
In dit artikel deel ik mijn beste keuzes en bespreek ik hun unieke functies. Je krijgt inzicht in hoe elke tool aan jouw behoeften kan voldoen. Laten we je softwarebeheer wat eenvoudiger maken.
Why Trust Our Software Reviews
We’ve been testing and reviewing software since 2023. As tech leaders ourselves, we know how critical and difficult it is to make the right decision when selecting software.
We invest in deep research to help our audience make better software purchasing decisions. We’ve tested more than 2,000 tools for different tech use cases and written over 1,000 comprehensive software reviews. Learn how we stay transparent & our software review methodology.
Overzicht van de beste containerisatiesoftware
Deze vergelijkingstabel vat de prijsgegevens van mijn beste keuzes voor containerisatiesoftware samen, zodat je de beste optie voor jouw budget en zakelijke behoeften kunt vinden.
| Tool | Best For | Trial Info | Price | ||
|---|---|---|---|---|---|
| 1 | Het beste voor ontwikkelaarsvriendelijke tools | Gratis abonnement beschikbaar | Vanaf $5/maand | Website | |
| 2 | Het beste voor open-sourceflexibiliteit | Gratis | Gratis | Website | |
| 3 | Het beste voor serverloze apphosting | Gratis abonnement beschikbaar | Vanaf $0.1296/maand | Website | |
| 4 | Het beste voor beveiliging op ondernemingsniveau | Gratis proefperiode van 30 dagen | Prijs op aanvraag | Website | |
| 5 | Het meest geschikt voor hybride cloudimplementaties | 60 dagen gratis proefperiode | Prijs op aanvraag | Website | |
| 6 | Beste voor AWS-integratie | Gratis abonnement beschikbaar | Prijs op aanvraag | Website | |
| 7 | Het beste voor automatisch schalen | Gratis abonnement beschikbaar | Vanaf $0.10/uur | Website | |
| 8 | Het meest geschikt voor grootschalige gegevensverwerking | Not available | Gratis | Website | |
| 9 | Meest geschikt voor serverloos containerbeheer | Gratis demo beschikbaar | Vanaf $0.00356/GB/uur | Website | |
| 10 | Ideaal voor integratie met Oracle Cloud | Gratis abonnement beschikbaar | Vanaf $0.015/uur | Website |
Beoordelingen van de beste containerisatiesoftware
Hieronder vind je mijn uitgebreide samenvattingen van de beste containerisatiesoftware die op mijn shortlist terecht is gekomen. Mijn beoordelingen bieden een gedetailleerd overzicht van de belangrijkste functies, plus- en minpunten, integraties en ideale gebruiksscenario’s van elke tool, zodat je de beste optie voor jou kunt vinden.
Docker
Het beste voor ontwikkelaarsvriendelijke tools
Docker heeft een plaats op mijn lijst verdiend omdat het mijn manier van denken over het bouwen en implementeren van gecontaineriseerde toepassingen heeft veranderd. Teams die van microservices tot verouderde toepassingen draaien, zien hoe de imageverpakking en versiebeheer van Docker zorgen voor herhaalbare builds zonder verrassingen.
Wat ik prettig vind, is hoe je snel containers kunt opstarten, Docker Compose kunt gebruiken om omgevingen met meerdere containers te scripten en verbinding kunt maken met registers zoals Docker Hub. Voor ontwikkelaarsvriendelijke workflows voelt niets anders zo direct of wordt het zo breed ondersteund.
Docker is het meest geschikt voor
- Ontwikkelaars die snelle, reproduceerbare lokale omgevingen nodig hebben
- Teams die gecontaineriseerde toepassingen bouwen, testen en implementeren
Docker is minder geschikt voor
- Organisaties die geavanceerde containerorkestratie nodig hebben
- Teams met strenge vereisten voor verouderde besturingssystemen
Wat Docker onderscheidt
Docker benadert containerisatie als iets wat ontwikkelaars vanaf hun eigen machines moeten instellen en beheren, niet als een door IT beheerd implementatietool. In tegenstelling tot Kubernetes, dat doorgaans complexe orkestratie en infrastructuur vereist, houdt Docker meer verantwoordelijkheid bij individuele medewerkers en ontwikkelingsteams.
In de praktijk zie ik dat Docker het beste past wanneer je toepassingen op een reproduceerbare manier wilt verpakken en uitvoeren, zonder je te hoeven vastleggen op een volledig platform of cluster.
Compromissen bij Docker
Docker optimaliseert voor door ontwikkelaars aangestuurde lokale builds en overdraagbaarheid, maar orkestratie en beheer op grote schaal zijn beperkt. Daardoor groeien teams Docker vaak voorbij naarmate omgevingen meer gedistribueerd raken.
Pros and Cons
Pros:
- Ontwikkelaarsvriendelijke interface
- Uitgebreide communitybronnen
- Ondersteunt lokale ontwikkeling en cloudontwikkeling
Cons:
- Complex voor beginners
- Vereist kennis van de opdrachtregel

Het beste voor open-sourceflexibiliteit
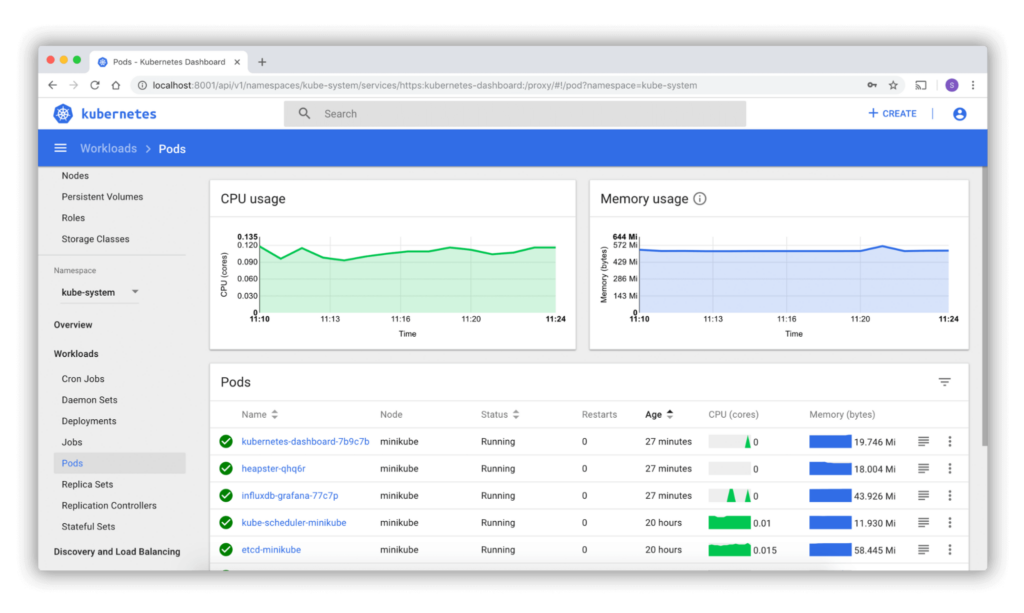
Kubernetes is doorgaans de ruggengraat voor teams die volledige controle over containerorkestratie willen. Wat mij steeds weer naar Kubernetes trekt, is dat je dankzij de flexibiliteit van open source vrijwel elk aspect kunt aanpassen. Wanneer ik engineeringteams zie die schaal beheren in hybride omgevingen of omgevingen met meerdere clouds, is dit het platform dat zich het best staande houdt. Ik waardeer het sterke ecosysteem en de declaratieve API voor het automatiseren van de levenscycli van containers.
Waar Kubernetes het meest geschikt voor is
- Engineeringteams die complexe containerimplementaties op grote schaal beheren
- Organisaties die controle via open source en uitgebreide aanpassingsmogelijkheden nodig hebben
Waar Kubernetes minder geschikt voor is
- Kleine teams die snel en eenvoudig containers willen beheren
- Iedereen zonder toegewijde middelen voor de installatie en doorlopende operationele werkzaamheden
Wat Kubernetes onderscheidt
Kubernetes is gebouwd voor orkestratie op grote schaal en verwacht dat je containerbeheer benadert als declaratieve infrastructuur. In tegenstelling tot Docker Swarm, dat vasthoudt aan een eenvoudigere, ingebouwde configuratie, vereist Kubernetes dat je definieert hoe resources en workloads zich gedragen en met elkaar samenwerken. In de praktijk werkt dit het best wanneer je omgeving een nauwe coördinatie tussen veel bewegende onderdelen nodig heeft en je meer zeggenschap wilt over de onderliggende werking.
Afwegingen bij Kubernetes
Kubernetes optimaliseert voor aanpasbaarheid en controle op grote schaal, maar die complexiteit betekent een aanzienlijk steilere leercurve en meer operationeel werk om clusters gezond te houden.
Pros and Cons
Pros:
- Beheert complexe workloads
- Zeer aanpasbaar
- Sterke ondersteuning vanuit de community
Cons:
- Complex installatieproces
- Beperkte ingebouwde monitoring

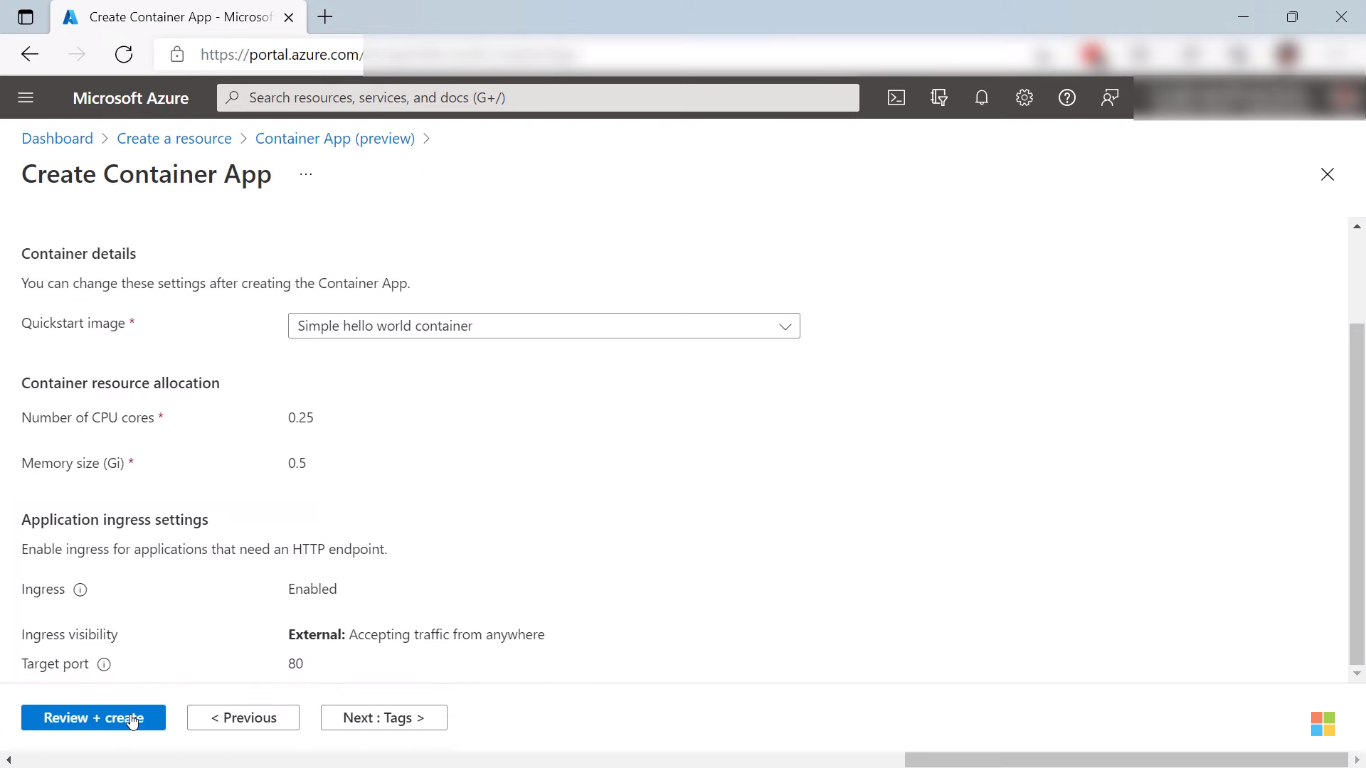
Azure Container Apps valt voor mij op wanneer je serverloze containerhosting nodig hebt zonder de beheerslast van Kubernetes-infrastructuur. Ik raad het aan wanneer teams microservices, API's of achtergrondtaken willen uitvoeren en zich alleen op de code van de containerapplicatie willen richten.
De ingebouwde autoscaling, Dapr-integratie en uitgebreide ondersteuning voor gebeurtenisgestuurde toepassingen maken het voor mij bijzonder—vooral wanneer je flexibel wilt kunnen opschalen zonder je zorgen te maken over nodes of clusters. Ik vind het prettig dat je binnen enkele minuten kunt schalen naar nul en gebeurtenistriggers kunt instellen en snel resultaten kunt zien voor zowel productie- als ontwikkelingsprojecten.
Het beste voor Azure Container Apps
- Ontwikkelaars die microservices, API's of gebeurtenisgestuurde werklasten uitvoeren
- Teams die serverloos schalen en minimaal infrastructuurbeheer nodig hebben
Minder geschikt voor Azure Container Apps
- Organisaties die gedetailleerde controle over Kubernetes-clusters willen
- Teams die veel aanpassingsmogelijkheden voor netwerken of permanente opslag nodig hebben
Wat Azure Container Apps onderscheidt
Azure Container Apps is gebouwd voor ontwikkelaars die containers willen implementeren zonder zich bezig te houden met Kubernetes-configuratie of clusteronderhoud. Waar tools zoals Kubernetes of OpenShift vereisen dat je nodes, schaling en netwerken beheert, verbergt Container Apps de complexiteit en blijft de focus op je code gericht. In de praktijk zie ik dat dit vooral goed werkt wanneer je wilt dat infrastructuur niet in de weg staat tijdens snelle prototyping of implementaties in productie.
Afwegingen bij Azure Container Apps
Container Apps is geoptimaliseerd voor schalen zonder handmatige tussenkomst en eenvoud, maar je verliest toegang tot controle op clusterniveau en tot bepaalde geavanceerde netwerkconfiguraties. Dat kan beperkend zijn voor werklasten die aangepast resourcebeheer of een vergaande integratie met verouderde netwerken vereisen.
Pros and Cons
Pros:
- Ingebouwde Dapr-ondersteuning
- Serverloze architectuur
- Gebeurenisgestuurd schalen
Cons:
- Beperkt tot het Azure-ecosysteem
- Kennis van cloud vereist

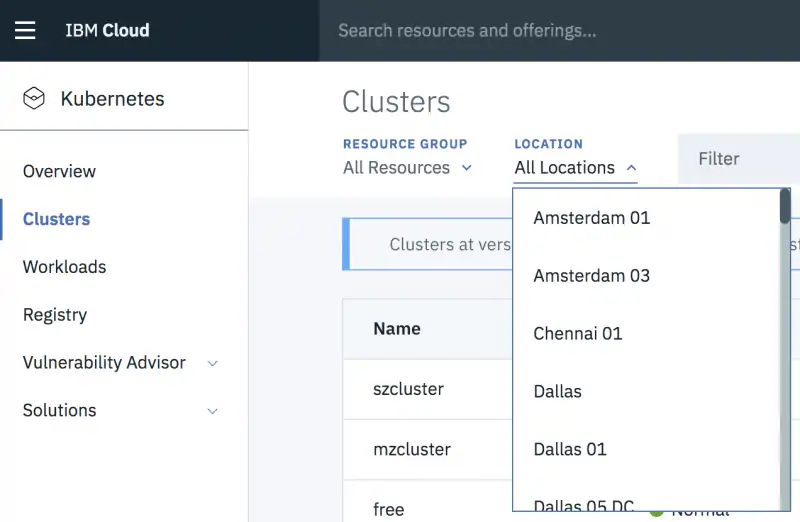
IBM Cloud Kubernetes Service verdient hier zijn plek voor enterprise-containerorkestratie dankzij ingebouwde beveiligingscontroles die je bij de meeste beheerde k8s-platforms niet vindt. Wanneer teams bedrijfskritieke workloads uitvoeren—vooral wanneer naleving, IAM-integratie en netwerkbeleid niet onderhandelbaar zijn—raad ik aan deze service nader te bekijken.
Wat opvalt, is hoe de service kwetsbaarheidsbeheer en toegangscontroles automatiseert—zoals het scannen van containerimages op bekende kwetsbaarheden en het afdwingen van op rollen gebaseerde toegang in clusters—zodat teams risico's niet handmatig hoeven bij te houden of machtigingen in verschillende omgevingen hoeven te beheren.
Waar IBM Cloud Kubernetes Service het beste voor is
- Ondernemingen met strenge eisen op het gebied van beveiliging, naleving en werklastisolatie
- Gereguleerde sectoren die bedrijfskritieke gecontaineriseerde applicaties beheren
Waar IBM Cloud Kubernetes Service minder geschikt voor is
- Kleine teams die op zoek zijn naar een lichtgewicht platform dat weinig onderhoud vereist
- Organisaties zonder aanzienlijke expertise in Kubernetes en cloudtechnologie
Wat IBM Cloud Kubernetes Service onderscheidt
IBM Cloud Kubernetes Service onderscheidt zich door vanaf het begin te zijn ontworpen rond strenge beveiligings- en nalevingsvereisten. In plaats van open experimenten te prioriteren, zoals Google Kubernetes Engine, gaat dit platform ervan uit dat je IAM moet standaardiseren, workloads gedetailleerd moet monitoren en beleidsgestuurde controle over clusters moet toepassen.
In de praktijk zie ik dat IT-teams in ondernemingen hiervoor kiezen wanneer sectorregelgeving echt bepaalt hoe ze werken.
Afwegingen bij IBM Cloud Kubernetes Service
IBM stelt beveiliging en naleving voorop, maar deze focus zorgt voor een steilere en complexere inrichting, waardoor teams zonder expertise in Kubernetes en risicobeheer voor ondernemingen kunnen vertragen.
Pros and Cons
Pros:
- Zelfherstellende mogelijkheden
- Geavanceerde beveiligingsfuncties
- Integreert met AI-diensten
Cons:
- Beperkte ondersteuning van derden
- Kan prestatie-overhead veroorzaken

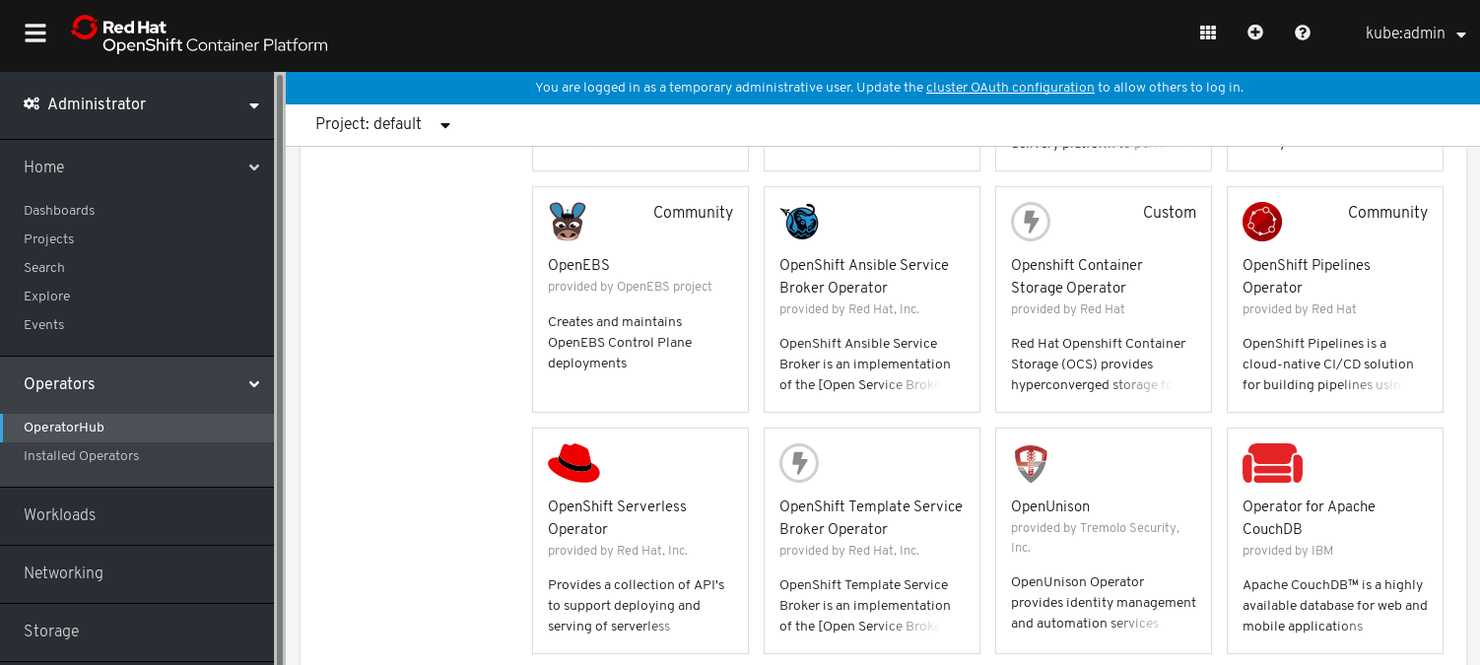
OpenShift Container Platform staat op mijn lijst omdat het de meest volwassen keuze is voor hybride cloudcontainerisatie op schaal, vooral als je on-premises en multi-cloud combineert. Ik zie dat organisaties erop vertrouwen wanneer ze Kubernetes moeten standaardiseren in AWS, Azure en hun eigen datacenters.
Wat het voor mij onderscheidt, zijn de robuuste ingebouwde beveiliging, geautomatiseerde platformupdates en sterke beleidscontroles, die veel problemen voorkomen in gereguleerde of gedistribueerde omgevingen. Ik vind het goed dat Red Hat OpenShift gericht houdt op betrouwbaarheid in productie, in plaats van achter de nieuwste functies aan te jagen.
Waarvoor OpenShift Container Platform het meest geschikt is
- Ondernemingen die Kubernetes standaardiseren in een hybride of multi-cloudomgeving
- Gereguleerde sectoren die strikte beleids- en beveiligingscontroles nodig hebben
Waarvoor OpenShift Container Platform minder geschikt is
- Kleine teams met eenvoudige behoeften op het gebied van containerorkestratie
- Organisaties die als eerste de nieuwste Kubernetes-functies willen gebruiken
Wat OpenShift Container Platform onderscheidt
OpenShift is ontworpen om voorspelbare implementaties en beleidscontroles te bieden in gemengde infrastructuren, en niet alleen voor onbewerkte Kubernetes. In tegenstelling tot iets als Rancher, waarmee je clusters met minder voorgeschreven richtlijnen kunt beheren, gaat OpenShift ervan uit dat je duidelijke standaarden wilt afdwingen voor netwerken, upgrades en gebruikerstoegang—vooral wanneer je infrastructuur zich op meerdere locaties bevindt.
Dit werkt doorgaans goed wanneer je de controle centraliseert, maar toch moet voldoen aan verschillende nalevings- of beveiligingsvereisten in je omgevingen.
Afwegingen bij OpenShift Container Platform
OpenShift optimaliseert voor consistente, streng beveiligde omgevingen, maar je levert wat flexibiliteit en directe toegang tot Kubernetes-eigen werkstromen in. Dit kan extra inspanningen vereisen wanneer je werk afhankelijk is van het aanpassen of snel overnemen van upstream-hulpmiddelen.
Pros and Cons
Pros:
- Ondersteunt hybride cloudomgevingen
- Geïntegreerde CI/CD-pijplijnen
- Geavanceerde beveiligingsfuncties
Cons:
- Resource-intensief
- Documentatie kan overweldigend zijn

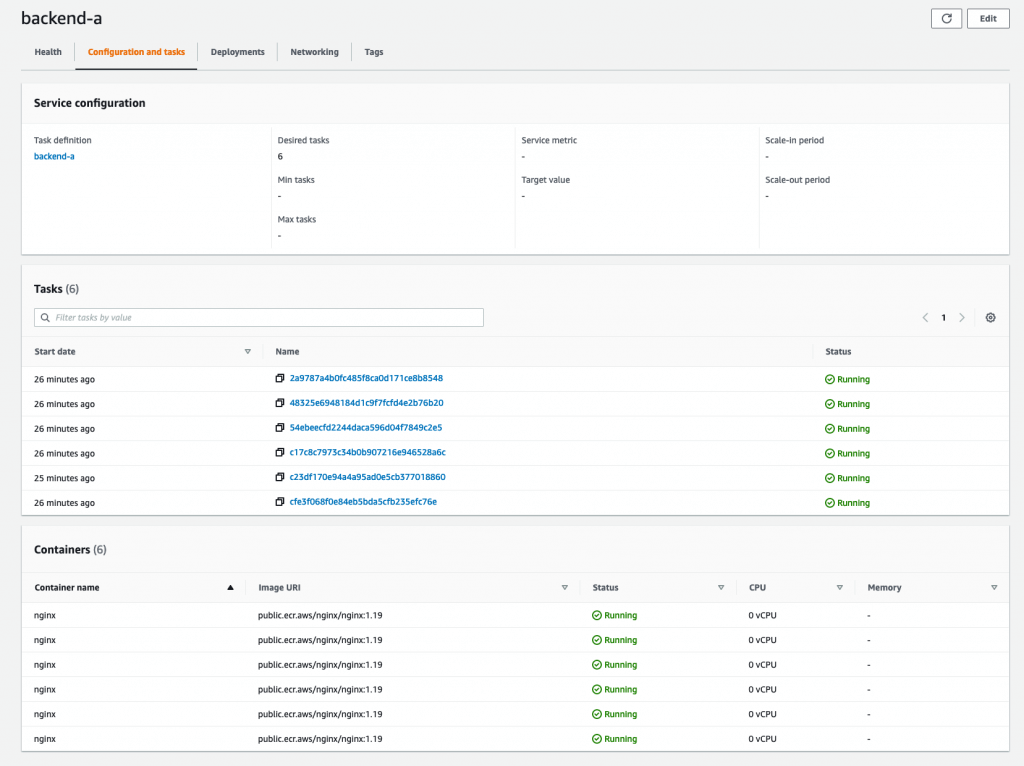
Amazon Elastic Container Service is geschikt voor deze gids omdat het de containerorchestrator is die rechtstreeks aansluit op de volledige AWS-servicestack. Je krijgt standaard oorspronkelijke IAM-integratie, servicedetectie en CloudWatch-ondersteuning, wat bij de meeste concurrenten niet het geval is.
Wat ik hier echt waardeer, is hoe naadloos het aansluit als je infrastructuur al binnen AWS draait. Ik raad ECS aan wanneer teams al vertrouwen op AWS-tools voor netwerken, beveiliging en monitoring en vanaf dag één ondersteuning voor die functies willen.
Waar Amazon ECS het beste voor is
- Teams die containers binnen de AWS-infrastructuur draaien
- Organisaties die oorspronkelijke AWS-beveiliging en -monitoring nodig hebben
Waar Amazon ECS minder geschikt voor is
- Multi-cloudimplementaties of hybride on-premisesomgevingen
- Teams die Kubernetes-compatibiliteit of overdraagbaarheid willen
Wat Amazon ECS onderscheidt
Amazon ECS is ontworpen vanuit het idee dat je containers rechtstreeks binnen de AWS-cloud bouwt en beheert, niet verspreid over meerdere clouds of op generieke infrastructuur. In de praktijk werkt dit goed voor teams die standaard gebruik willen maken van AWS-eigen netwerken, identiteitsbeheer en monitoring. In tegenstelling tot Kubernetes (dat gericht is op overdraagbaarheid tussen omgevingen), blijft ECS aan AWS gekoppeld, waardoor bronnen, machtigingen en updates aansluiten op AWS-patronen.
Afwegingen bij Amazon ECS
Door te optimaliseren voor AWS-integratie verlies je de flexibiliteit om dezelfde werklasten elders uit te voeren zonder ze opnieuw te ontwerpen. Als je later naar een andere cloud of een hybride omgeving moet overstappen, vereist de migratie meer werk.
Pros and Cons
Pros:
- Sterke beveiligingscontroles
- Nauw geïntegreerd met AWS-diensten
- Serverloos containerbeheer met Fargate
Cons:
- Vereist kennis van AWS
- Complexe eerste installatie

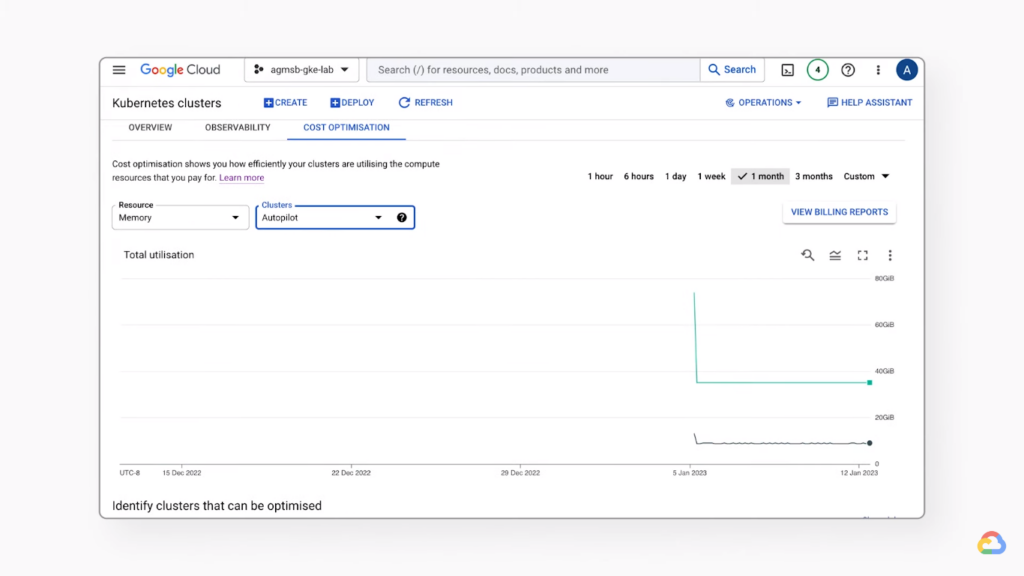
Google Kubernetes Engine maakt mijn lijst vanwege de manier waarop het omgaat met dynamische werklasten en schalen. Ik raad het meestal aan teams aan die grote implementaties, fluctuerende werklasten of microservicesarchitecturen uitvoeren waarvoor clusters automatisch moeten kunnen uitbreiden of krimpen.
Ik ben vooral te spreken over upgrades met extra capaciteit en automatische node-inrichting, die veel handmatige afstemming bij het vergroten of verkleinen van de capaciteit overbodig maken. Wanneer teams clusters in meerdere regio's of CI/CD uitvoeren, is dit het soort automatisering dat ervoor zorgt dat middelen in balans blijven, zelfs wanneer de vraag verandert.
Waar Google Kubernetes Engine het meest geschikt voor is
- Het uitvoeren van Kubernetes-clusters die automatisch moeten kunnen schalen
- Organisaties die werklasten in meerdere regio's en op productieniveau beheren
Waar Google Kubernetes Engine minder geschikt voor is
- Teams die nieuw zijn met Kubernetes of containerorkestratie
- Eenvoudige werklasten die geen automatisch schalen of geavanceerde functies nodig hebben
Wat Google Kubernetes Engine onderscheidt
Google Kubernetes Engine is opgebouwd rond een automatiseringsgerichte aanpak en beperkt het handmatige clusterbeheer tot een minimum. In tegenstelling tot het beheren van Kubernetes met Rancher of kubectl, verwacht GKE dat je beheerde upgrades, het schalen van nodes en ingebouwde monitoring omarmt. In de praktijk werkt dit het best als je wilt dat je platform zich aan de vraag aanpast zonder voortdurend afstemmen of handmatige operationele taken.
Afwegingen bij Google Kubernetes Engine
GKE optimaliseert voor automatisch schalen en beheer zonder handmatige tussenkomst, maar je levert uitgebreide aanpassingsmogelijkheden of afstemming op node-niveau in. Daardoor zijn er minder opties wanneer werklasten zeer gespecialiseerd zijn.
Pros and Cons
Pros:
- Automatische reparatie voor de clusterstatus
- Mogelijkheden voor automatisch schalen
- Geïntegreerde logging en monitoring
Cons:
- Kennis van Kubernetes vereist
- Prestatieafstemming vereist

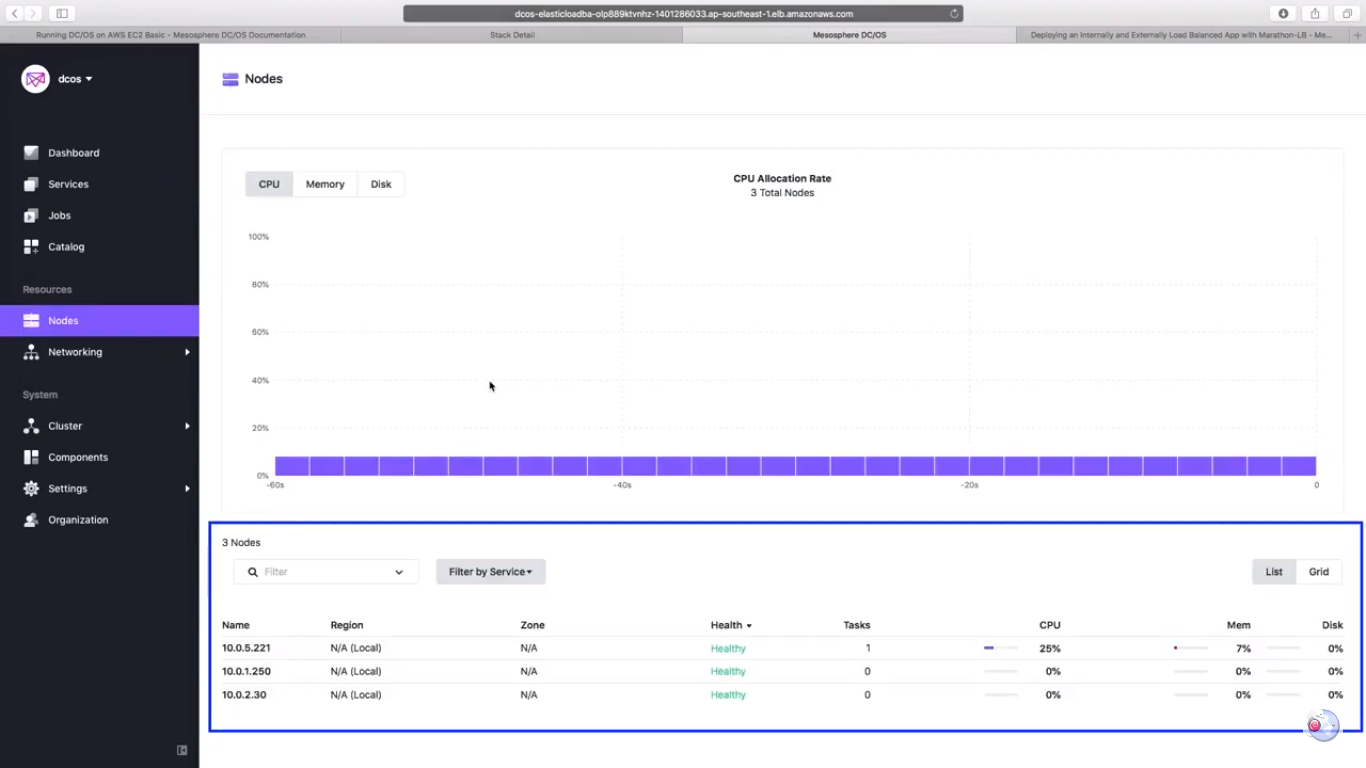
Apache Mesos staat op mijn lijst voor teams die grootschalige gegevensverwerking in gemengde omgevingen aanpakken. Wat opvalt, is hoe het rekenresources abstraheert om gecontaineriseerde, verouderde en bigdata-werkbelastingen samen uit te voeren. Ik waardeer de manier waarop Mesos clusterbeheer afhandelt, vooral wanneer je zowel Docker-containers als niet-gecontaineriseerde toepassingen op serieuze schaal moet orkestreren.
Je ziet de echte waarde wanneer je oplossingen voor één cluster ontgroeit en geavanceerde resourcetoewijzing of ondersteuning voor meerdere raamwerken nodig hebt.
Waar Apache Mesos het meest geschikt voor is
- Gecontaineriseerde en niet-gecontaineriseerde werkbelastingen op grote schaal uitvoeren
- Datainfrastructuurteams die diverse rekenomgevingen orkestreren
Waar Apache Mesos minder geschikt voor is
- Kleine teams die iets eenvoudigs en gemakkelijk te beheren nodig hebben
- Organisaties die zich uitsluitend richten op Kubernetes-specifieke werkstromen
Wat Apache Mesos onderscheidt
Apache Mesos behandelt je volledige datacenter als één pool van rekenresources. In plaats van zich uitsluitend op containerorkestratie te richten, verwacht Mesos dat je containers, verouderde toepassingen en bigdata-raamwerken naast elkaar combineert. In vergelijking met Kubernetes, dat draait om een strikt containermodel, biedt Mesos je meer vrijheid om verschillende typen werkbelastingen binnen één systeem uit te voeren.
Deze opzet is ideaal wanneer je flexibiliteit nodig hebt om containers naast diensten uit te voeren die niet gecontaineriseerd zijn.
Afwegingen bij Apache Mesos
Mesos optimaliseert voor flexibiliteit tussen verschillende typen werkbelastingen, maar dat betekent dat je de eenvoud en volwassenheid van het ecosysteem van gespecialiseerde containerplatforms zoals Kubernetes opgeeft. In de praktijk kunnen de vereisten voor installatie en operationele kennis teams frustreren die gewoon snel en eenvoudig containers willen implementeren.
Pros and Cons
Pros:
- Efficiënte resourcetoewijzing
- Ondersteunt diverse werkbelastingen
- Ingebouwde fouttolerantie
Cons:
- Documentatie kan ingewikkeld zijn
- Prestatieafstemming vereist

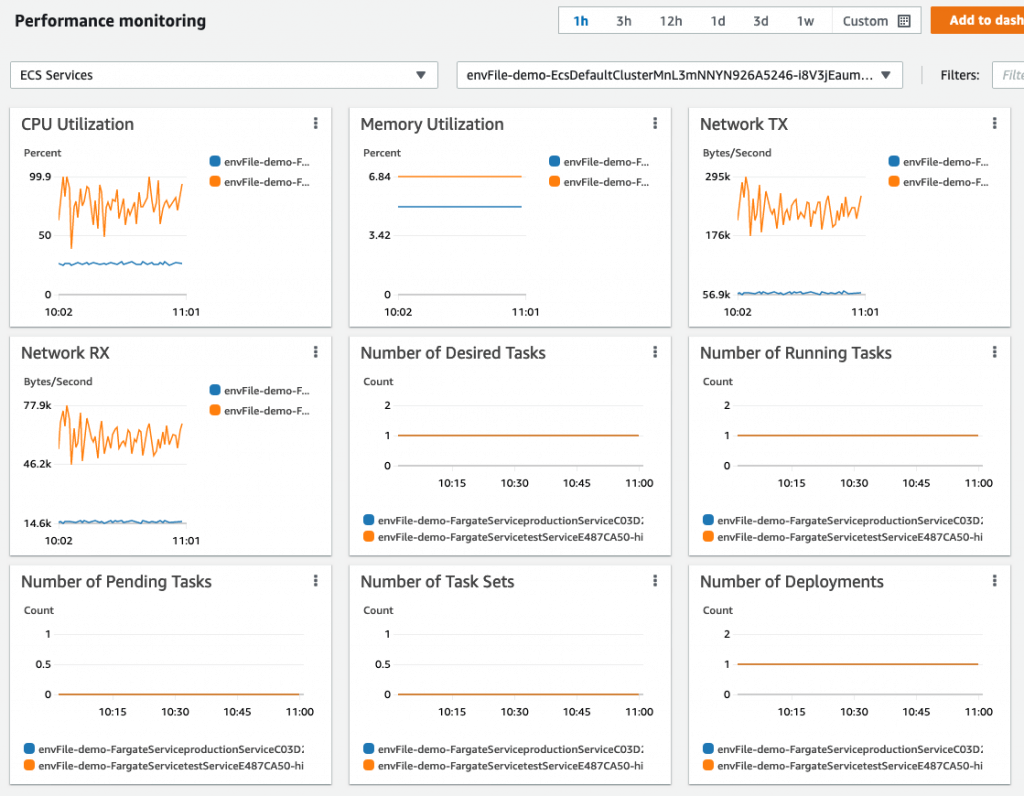
AWS Fargate is mijn keuze voor teams die Docker-containers willen uitvoeren zonder zich bezig te houden met servers of infrastructuurbeheer. Ik raad het meestal aan wanneer organisaties containerwerklasten snel moeten opschalen, omdat Fargate rekenresources op aanvraag beschikbaar stelt en beheert. Wat ik prettig vind, is dat je je kunt richten op het bouwen en implementeren van containers en AWS alle schaalvergroting, het installeren van patches en de beveiligingsisolatie laat afhandelen. Dit past goed bij teams die microservices of gebeurtenisgestuurde apps uitvoeren en beheer zonder tussenkomst op de rekenlaag willen.
Waar AWS Fargate het meest geschikt voor is
- Teams die gecontaineriseerde werklasten uitvoeren zonder servers te beheren
- Organisaties die prioriteit geven aan schaalbare, gebeurtenisgestuurde apps of microservices
Waar AWS Fargate minder geschikt voor is
- Werklasten die aangepaste besturingssysteemconfiguraties of gespecialiseerde hardware vereisen
- Teams met complexe netwerkbehoeften die verder gaan dan de standaard-VPC-opties
Wat AWS Fargate onderscheidt
Fargate onderscheidt zich door infrastructuurbeheer uit de containerworkflow te halen, zodat je werklasten kunt implementeren zonder de EC2-laag aan te raken. In tegenstelling tot Kubernetes of ECS op EC2 hoef je zelden het installeren van patches, schaalvergroting of inrichting af te handelen. Dit werkt het beste wanneer je je wilt richten op het uitrollen van microservices, niet op het herstellen of dimensioneren van virtuele machines.
Fargate voelt meer als serverloos computergebruik dan als klassieke opties voor containerorkestratie, zoals Kubernetes, die meer directe controle over de infrastructuur verwachten.
Afwegingen bij AWS Fargate
Fargate optimaliseert voor beheer zonder tussenkomst, maar je levert aanpassingsmogelijkheden voor je omgeving en netwerk in. Als je gedetailleerde controle nodig hebt, word je beperkt door de abstractielagen die AWS oplegt.
Pros and Cons
Pros:
- Robuuste functies voor infrastructuurbeheer
- Effectieve taakisolatie voor microservices
- Uitgebreide functionaliteit zonder extra configuratie
Cons:
- Lange opstarttijden na inactiviteit
- Duur

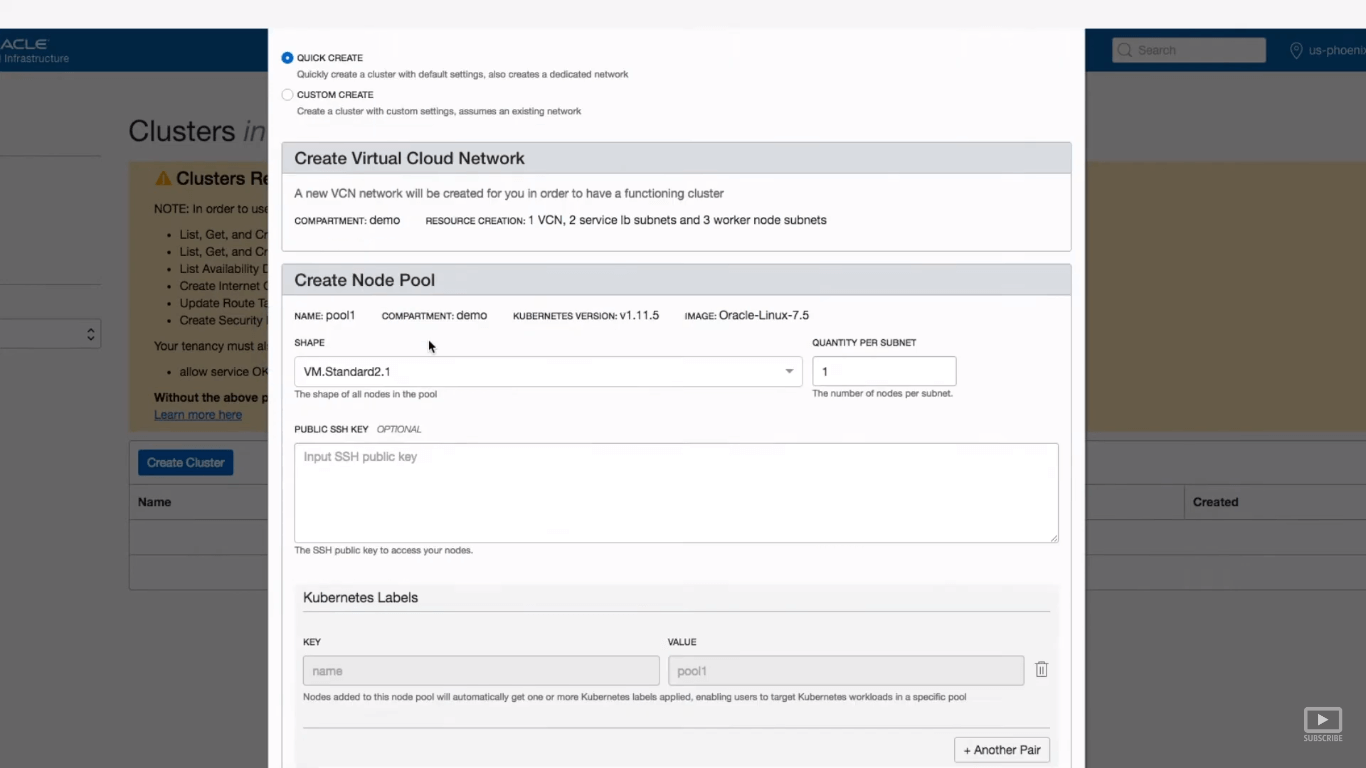
Oracle Container Engine voor Kubernetes is mijn keuze wanneer teams containerorkestratie willen die is afgestemd op Oracle Cloud. Wat deze oplossing onderscheidt, is de directe integratie met de beveiliging, netwerkinfrastructuur en IAM van Oracle Cloud, zodat je hier van begin tot eind controle hebt over al je werklasten zonder veel extra configuratiewerk.
Ik waardeer de manier waarop OKE clusterupgrades en patches automatiseert en tegelijkertijd natuurlijk aansluit op Oracle-database- en opslagservices. Dit is de oplossing waar ik naar kijk wanneer je al hebt geïnvesteerd in de infrastructuur van Oracle Cloud en volwaardige Kubernetes nodig hebt die standaard binnen die stack werkt.
Ideaal voor Oracle Container Engine voor Kubernetes
- Teams die sterk hebben geïnvesteerd in de infrastructuur van Oracle Cloud
- Werklasten die behoefte hebben aan rechtstreekse integratie met Oracle-beveiliging en IAM
Minder geschikt voor Oracle Container Engine voor Kubernetes
- Organisaties die Kubernetes-implementaties in meerdere clouds of hybride Kubernetes-implementaties uitvoeren
- Teams die brede, leveranciersneutrale integraties buiten Oracle Cloud nodig hebben
Wat Oracle Container Engine voor Kubernetes onderscheidt
OKE onderscheidt zich door de nauwe afstemming van Kubernetes-werkzaamheden op de native infrastructuur van Oracle Cloud. In de praktijk verwacht het dat je werklasten organiseert rond het ecosysteem van Oracle Cloud, in plaats van tussen clouds te schakelen. In tegenstelling tot bijvoorbeeld Google Kubernetes Engine (dat is ontworpen voor implementaties in meerdere clouds of hybride implementaties), richt OKE zich op naadloze verbindingen met Oracle IAM, netwerken en databases.
Teams die een directe pijplijn naar de kernservices van Oracle nodig hebben, halen doorgaans het meeste uit deze aanpak.
Compromissen van Oracle Container Engine voor Kubernetes
OKE optimaliseert voor een nauwe integratie met Oracle Cloud, maar door die focus neemt de flexibiliteit af als je clusters in niet-Oracle-omgevingen wilt uitvoeren.
Pros and Cons
Pros:
- Diepe integratie met Oracle Cloud
- Geautomatiseerde updates en patches
- Ingebouwde monitoringtools
Cons:
- Vereist kennis van Oracle Cloud
- Beperkte ondersteuning van derden
Andere containerisatiesoftware
Hier zijn enkele aanvullende opties voor containerisatiesoftware die mijn shortlist niet hebben gehaald, maar die toch de moeite waard zijn om te bekijken:
- Nomad
Het meest geschikt voor eenvoudig clusterbeheer
- MicroK8s
Ideaal voor lichtgewicht Kubernetes
- Amazon Elastic Kubernetes Service
Ideaal voor AWS Kubernetes-hosting


Hoe ik software voor schijfopruiming beoordeel
Ik splits mijn beoordeling op in basiseisen—zoals geautomatiseerde verwijdering van ongewenste bestanden en schijfanalyse—en onderscheidende factoren zoals wagenparkbeheer en veilig wissen, die de ene tool van de andere onderscheiden.
Basisfunctionaliteit (Vereisten voor deze lijst)
Bij het selecteren van tools voor mijn lijst beoordeel ik elke tool op een schaal van 0 (biedt de functionaliteit niet) tot 5 (blink uit op dit gebied) voor elke hieronder vermelde kernfunctionaliteit. Vervolgens zet ik de totaalscore van de tool om in een percentage. Elke tool moet een minimale totaalscore van 65% behalen om in aanmerking te komen voor opname.
- Verwijdering van ongewenste bestanden: Ik controleer of een tool tijdelijke bestanden, systeemcaches, browsergegevens en logbestanden opruimt—niet slechts één of twee categorieën, maar het volledige bereik dat je op een druk gebruikt werkstation zou verwachten.
- Analyse van schijfruimte: Een goede tool laat precies zien wat je opslagruimte opslokt. Ik zoek naar gecategoriseerde overzichten of visuele kaarten waarmee je snel kunt inzoomen op mappen en bestandstypen.
- Detectie van dubbele bestanden: Ik beoordeel of duplicaten worden gekoppeld op basis van een inhoudshash in plaats van alleen de bestandsnaam, aangezien echte omgevingen vol staan met hernoemde kopieën die verborgen zijn in geneste projectmappen.
- Geplande en geautomatiseerde opruiming: Voor IT-teams die tientallen machines beheren, zijn handmatige uitvoeringen niet praktisch. Ik zoek naar configureerbare schema's, uitvoering op de achtergrond en idealiter automatisering die geschikt is voor de opdrachtregel of scripts.
- Controles voor veilig verwijderen: Voordat er iets wordt gewist, wil je een voorbeeld kunnen bekijken en kunnen uitsluiten wat belangrijk is. Ik controleer op witte lijsten, herstelopties en methoden voor veilig wissen bij het verwerken van gevoelige gegevens.
- Ondersteuning voor meerdere systemen en besturingssystemen: De meeste IT-omgevingen werken niet met slechts één platform. Ik beoordeel de dekking van besturingssystemen voor Windows, macOS en Linux, en of de tool het beheer van opruimacties op meerdere eindpunten ondersteunt.
Zodra ik een lijst heb met tools die aan deze criteria voldoen, kijk ik naar wat elk platform onderscheidt.
Onderscheidende factoren (Wat leveranciers van elkaar onderscheidt)
Zo vergelijk ik verschillende leveranciers met elkaar:
Opvallende functies
Het opruimen van artefacten van ontwikkelaars is erg belangrijk voor ontwikkelingsteams. Ik zoek naar tools die caches van compilaties, node_modules en Docker-installatiekopieën aanpakken—het soort opgehoopte gegevens dat stilletjes gigabytes op ontwikkelmachines in beslag neemt. Gecentraliseerd wagenparkbeheer is een andere belangrijke onderscheidende factor, vooral als je opruimbeleidsregels vanaf één console naar honderden eindpunten doorstuurt. Ik beoordeel ook realtime schijfmonitoring, omdat een waarschuwing voordat een productieserver 95% capaciteit bereikt veel nuttiger is dan opruimen na een crisis.
Meer dan functies
De beveiligings- en compliancehouding is iets wat ik altijd controleer—vooral of een leverancier transparant is over telemetrie en meegeleverde software, wat belangrijk is wanneer je op een bedrijfswagenpark implementeert. Integratie met automatiseringsecosystemen is net zo belangrijk. Een tool die de opdrachtregel ondersteunt of werkt met RMM-platforms zoals NinjaOne of Intune past veel beter in bestaande werkstromen dan een tool die geïsoleerd werkt. Ik beoordeel ook de systeemvoetafdruk, want een opruimtool die tijdens scans de CPU-belasting op de machine van een ontwikkelaar midden in een compilatie sterk verhoogt, ondermijnt het doel.
Hoe kies je containerisatiesoftware?
Het is gemakkelijk om verstrikt te raken in lange lijsten met functies en complexe prijsstructuren. Om je te helpen gefocust te blijven tijdens je unieke softwareselectieproces, vind je hier een checklist met factoren om rekening mee te houden:
| Factor | Waar u rekening mee moet houden |
| Schaalbaarheid | Zorg ervoor dat de software groei en toenemende werklasten zonder prestatieproblemen aankan. Controleer of de software op- of afgeschaald kan worden wanneer uw behoeften veranderen. |
| Integraties | Let op compatibiliteit met bestaande hulpmiddelen die uw team gebruikt, zoals CI/CD-pijplijnen of clouddiensten, om soepele processen en gegevensstromen te garanderen. |
| Aanpasbaarheid | Overweeg in hoeverre de software kan worden afgestemd op uw specifieke processen en workflows, zodat aanpassingen mogelijk zijn naarmate uw bedrijf zich ontwikkelt. |
| Gebruiksgemak | Beoordeel de gebruikersinterface en de algehele ervaring om te bepalen of uw team de software snel kan adopteren en efficiënt kan gebruiken zonder uitgebreide training. |
| Budget | Beoordeel de totale kosten, inclusief verborgen kosten, om er zeker van te zijn dat de software binnen uw financiële mogelijkheden past en tegelijkertijd de benodigde functies biedt. |
| Beveiligingsmaatregelen | Controleer of de software robuuste beveiligingsmaatregelen bevat, zoals versleuteling en toegangscontroles, om uw gegevens te beschermen en aan nalevingsnormen te voldoen. |
| Ondersteuning en hulpmiddelen | Controleer welke ondersteuningsmogelijkheden beschikbaar zijn, zoals klantenservice en online hulpmiddelen, om uw team te helpen problemen efficiënt op te lossen. |
| Prestaties | Houd rekening met de betrouwbaarheid en snelheid van de software, vooral bij zware werklasten, om ervoor te zorgen dat deze consistent aan uw operationele eisen voldoet. |
Trends in containerisatiesoftware
Voor mijn onderzoek heb ik talloze productupdates, persberichten en releaseoverzichten van verschillende leveranciers van containerisatiesoftware verzameld. Dit zijn enkele opkomende trends die ik in de gaten houd:
- Ondersteuning voor edgecomputing: Nu edgecomputing groeit, wordt containerisatiesoftware aangepast om efficiënt op edgeapparaten te draaien. Hierdoor kunnen bedrijven applicaties dichter bij gebruikers implementeren, waardoor de latentie afneemt. Leveranciers zoals MicroK8s optimaliseren hun platforms voor edgeomgevingen.
- Verbeteringen op het gebied van beveiliging: Beveiliging wordt een topprioriteit, waarbij leveranciers geavanceerde beveiligingsfuncties integreren, zoals geautomatiseerde kwetsbaarheidsscans en zero-trustmodellen. Deze verbeteringen helpen gecontaineriseerde applicaties te beschermen tegen bedreigingen, waardoor de software aantrekkelijker wordt voor beveiligingsbewuste bedrijven.
- Vereenvoudigde gebruikersinterfaces: Er wordt steeds meer ingezet op intuïtievere en gebruiksvriendelijkere interfaces, waardoor teams zonder diepgaande technische expertise gecontaineriseerde applicaties gemakkelijker kunnen beheren. Hulpmiddelen zoals Portainer richten zich op een eenvoudige beheerervaring.
- Integratie van AI: Sommige leveranciers integreren AI-mogelijkheden om de toewijzing van resources te optimaliseren en prestatieproblemen van applicaties te voorspellen. Dankzij deze trend kunnen bedrijven de efficiëntie verbeteren en uitvaltijd beperken. Kubernetes experimenteert bijvoorbeeld met door AI aangestuurde inzichten.
- Ondersteuning voor hybride clouds: Veel bedrijven kiezen voor hybride cloudstrategieën en containerisatiesoftware ontwikkelt zich om deze omgevingen te ondersteunen. Dankzij deze flexibiliteit kunnen teams applicaties uitvoeren op zowel lokale infrastructuren als cloudinfrastructuren, zoals te zien is bij oplossingen als OpenShift.
Wat is containerisatiesoftware?
Containerisatiesoftware is een type technologie waarmee ontwikkelaars applicaties en hun afhankelijkheden kunnen verpakken in geïsoleerde eenheden die containers worden genoemd. IT-professionals, softwareontwikkelaars en DevOps-teams gebruiken deze hulpmiddelen doorgaans om applicaties consistent in verschillende omgevingen te implementeren.
Geautomatiseerde schaalbaarheid, verbeteringen op het gebied van beveiliging en ondersteuning voor hybride clouds dragen bij aan efficiënt resourcebeheer, betere beveiliging en flexibele implementatiemogelijkheden. Hoewel Docker deze markt domineert, onderzoeken veel teams alternatieven voor Docker voor specifieke vereisten. Over het algemeen bieden deze hulpmiddelen bedrijven de mogelijkheid om applicaties efficiënter en veiliger te implementeren en te beheren.
Functies van containerisatiesoftware
Let bij het kiezen van containerisatiesoftware op de volgende belangrijke functies:
- Automatische schaalbaarheid: Past resources automatisch aan op basis van de vraag, zodat applicaties efficiënt werken zonder handmatige tussenkomst.
- Verbeterde beveiliging: Biedt functies zoals kwetsbaarheidsscans en zero-trustmodellen om applicaties tegen bedreigingen te beschermen.
- Ondersteuning voor hybride clouds: Maakt het mogelijk om applicaties in on-premises- en cloudomgevingen uit te voeren, wat flexibiliteit bij implementatie biedt.
- Ondersteuning voor edge computing: Optimaliseert applicaties voor uitvoering op edgeapparaten, waardoor latentie wordt verminderd en de gebruikerservaring verbetert.
- Ingebouwde monitoring: Biedt inzicht in de prestaties en gezondheid van applicaties, zodat teams optimale werking kunnen handhaven.
- Gebruiksvriendelijke interface: Vereenvoudigt het beheer van gecontaineriseerde applicaties, waardoor deze toegankelijk zijn voor teams met uiteenlopende technische expertise.
- AI-integratie: Gebruikt kunstmatige intelligentie om de toewijzing van resources te optimaliseren en prestatieproblemen te voorspellen, wat de efficiëntie verbetert.
- Compatibiliteit met meerdere clouds: Maakt naadloze werking bij verschillende cloudproviders mogelijk en voorkomt afhankelijkheid van één leverancier.
- Zelfherstellende mogelijkheden: Herstelt applicaties automatisch na storingen, waardoor downtime wordt beperkt en de betrouwbaarheid behouden blijft.
Voordelen van containerisatiesoftware
Het implementeren van containerisatiesoftware biedt verschillende voordelen voor je team en je bedrijf. Hier zijn enkele voordelen waar je naar kunt uitkijken:
- Consistente implementatie: Zorgt ervoor dat applicaties in verschillende omgevingen hetzelfde werken, waardoor fouten worden verminderd en het implementatieproces wordt vereenvoudigd.
- Verbeterde beveiliging: Beschermt applicaties met functies zoals kwetsbaarheidsscans en zero-trustmodellen, zodat je gegevens veilig blijven.
- Verbeterde schaalbaarheid: Past resources automatisch aan de vraag aan, zodat je applicaties goed blijven presteren tijdens pieken in het verkeer.
- Efficiënt gebruik van resources: Optimaliseert het gebruik van resources met functies zoals automatische schaalbaarheid en AI-gestuurde inzichten, waardoor kosten worden verlaagd en prestaties worden gemaximaliseerd.
- Flexibiliteit bij implementatie: Ondersteunt hybride omgevingen en omgevingen met meerdere clouds, zodat je applicaties kunt implementeren op de plek die het meest geschikt is voor je bedrijf.
- Minder downtime: Beperkt onderbrekingen dankzij zelfherstellende mogelijkheden, zodat je applicaties beschikbaar blijven voor gebruikers.
- Snellere ontwikkelcycli: Versnelt het ontwikkelproces met gebruiksvriendelijke interfaces en ingebouwde CI/CD-pipelines, zodat je team snel updates kan leveren.
Kosten en prijzen van containerisatiesoftware
Bij het selecteren van containerisatiesoftware is inzicht in de verschillende beschikbare prijsmodellen en abonnementen vereist. De kosten variëren op basis van functies, teamgrootte, add-ons en meer. De onderstaande tabel vat veelvoorkomende abonnementen, hun gemiddelde prijzen en de typische inbegrepen functies van oplossingen voor containerisatiesoftware samen:
Vergelijkingstabel van abonnementen voor containerisatiesoftware
| Type abonnement | Gemiddelde prijs | Veelvoorkomende functies |
| Gratis abonnement | $0 | Basisorkestratie, beperkte ondersteuning en resources van de community. |
| Persoonlijk abonnement | $5-$25/gebruiker/maand | Software voor containerbeheer, basisbeveiligingsfuncties en beperkte schaalbaarheid. |
| Zakelijk abonnement | $30-$75/gebruiker/maand | Geavanceerde beveiliging, automatische schaalbaarheid, monitoringtools en prioriteitsondersteuning. |
| Enterprise-abonnement | $100-$200/gebruiker/maand | Aangepaste integraties, verbeterde beveiliging, speciale ondersteuning en volledige schaalbaarheid in verschillende omgevingen. |
Containerisatiesoftware: veelgestelde vragen
Hier zijn enkele antwoorden op veelgestelde vragen over containerisatiesoftware:
Wat zijn de uitdagingen van containerisatie?
Containerisatie kan complexiteit met zich meebrengen, zoals het beheren van een wildgroei aan containers en het waarborgen van de beveiliging. Je team kan te maken krijgen met uitdagingen op het gebied van persistente opslag en netwerken, omdat hiervoor andere benaderingen nodig zijn dan bij traditionele omgevingen. Daarnaast kan het integreren van containers met bestaande systemen soms lastig zijn.
Welke applicaties kunnen niet worden gecontaineriseerd?
Niet alle applicaties zijn geschikt voor containerisatie. Databaseapplicaties hebben bijvoorbeeld vaak te maken met prestatieproblemen wanneer ze worden gecontaineriseerd, omdat ze persistente opslag nodig hebben. Applicaties die veel hardwaretoegang vereisen of afhankelijk zijn van specifieke hardwareconfiguraties kunnen ook problemen ondervinden in een gecontaineriseerde omgeving.
Wat is het doel van containerisatie bij softwareontwikkeling?
Met containerisatie kunnen applicaties onafhankelijk van het hostbesturingssysteem worden uitgevoerd, waardoor een consistente omgeving op verschillende platforms ontstaat. Deze scheiding vermindert verspilling van resources en vereenvoudigt de implementatie, omdat je team ervoor kan zorgen dat applicaties precies beschikken over wat ze nodig hebben om efficiënt te werken.
Wat zijn de drie basisstappen van containerisatie?
Het proces van containerisatie bestaat doorgaans uit drie stappen: ontwikkelen, bouwen en implementeren. Eerst definiëren ontwikkelaars de afhankelijkheden van de applicatie in een containerimage. Vervolgens wordt de image in een container gebouwd. Ten slotte implementeert containerorkestratiesoftware de containers op een host, waar ze consistent in verschillende omgevingen kunnen worden uitgevoerd.
Hoe verbetert containerisatie de schaalbaarheid?
Containerisatie verbetert de schaalbaarheid doordat applicaties eenvoudig kunnen worden gerepliceerd en over meerdere omgevingen kunnen worden gedistribueerd. Met functies zoals geautomatiseerde schaalvergroting en -verkleining kan je team resources dynamisch aanpassen op basis van de vraag, zodat applicaties goed blijven presteren onder wisselende belastingen.
Welke invloed heeft containerisatie op de beveiliging?
Hoewel containerisatie isolatie biedt, brengt het ook nieuwe beveiligingsuitdagingen met zich mee. Containers delen het hostbesturingssysteem, waardoor kwetsbaarheden daarin invloed kunnen hebben op alle containers. Het is cruciaal om beveiligingsmaatregelen te implementeren, zoals regelmatige updates, het scannen op kwetsbaarheden en toegangscontroles, om je applicaties te beschermen.
Wat nu?
Als je bezig bent met het onderzoeken van containerisatiesoftware, neem dan contact op met een SoftwareSelect-adviseur voor gratis aanbevelingen.
Je vult een formulier in en hebt een kort gesprek waarin ze ingaan op de specifieke kenmerken van je behoeften. Vervolgens ontvang je een shortlist van software om te beoordelen. Ze ondersteunen je zelfs tijdens het volledige aankoopproces, inclusief prijsonderhandelingen.