

Tools voor de beveiliging van de softwaretoeleveringsketen helpen je bedreigingen in je code, afhankelijkheden en ontwikkelproces te detecteren, monitoren en voorkomen. Deze tools richten zich op applicatiebeveiliging en open-sourcebeveiliging en identificeren bekende kwetsbaarheden voordat deze gevolgen hebben voor productie. Ze bevatten vaak mogelijkheden zoals softwarecompositieanalyse en geautomatiseerde beveiligingstests om gevoelige gegevens te beschermen en een veiligere softwarelevering te garanderen. Door ze in je pijplijn te integreren, geven ze teams inzicht in en controle over risico’s in de hele toeleveringsketen. Deze lijst geeft je een duidelijk en actueel overzicht van de beste tools die IT-teams vertrouwen om elke schakel in je softwaretoeleveringsketen te beveiligen. Je vindt opties voor verschillende omgevingen, risicoprofielen en werkprocessen, zodat je de juiste oplossing voor de behoeften van je team kunt kiezen.
Waarom u onze softwareaanbevelingen kunt vertrouwen
6,700+
Reviews
20
Industry experts
16+
Evaluation factors
14
Years
Ons team test en beoordeelt software sinds 2012. Als technologieleiders weten we zelf hoe moeilijk — en belangrijk — het is om de juiste software te kiezen.
Voor deze gids hebben we tools geëvalueerd met behulp van praktijktests en onafhankelijk onderzoek, waarbij we tools beoordeeden aan de hand van onze selectiecriteria.
Onze reviews weerspiegelen ons menselijke redactionele oordeel, geen verkooppraatje.
Deskundige beoordelaars:
- Paulo Gardini MiguelTechnisch directeur
 Tim FisherVP AI
 Gabriel RosasTech Lead & software-architect
 Christhian GruhnTech Lead & platformarchitect

Vergelijkingstabel van tools voor de beveiliging van de softwaretoeleveringsketen
Deze vergelijkingstabel vat de prijsgegevens samen van mijn belangrijkste keuzes voor tools voor de beveiliging van de softwaretoeleveringsketen:
| Tool | Best For | Trial Info | Price | ||
|---|---|---|---|---|---|
| 1 | Het beste voor malwareblokkering tijdens de installatie | Gratis abonnement beschikbaar | Vanaf $300/maand | Website | |
| 2 | Beste voor opensourcerisico op basis van bereikbaarheidsanalyse | Gratis demo beschikbaar | Tot $1000/dev/year (jaarlijks gefactureerd) | Website | |
| 3 | Beste keuze voor uitgebreide ondersteuning van talen en frameworks | Gratis abonnement + 14 dagen gratis proefperiode + gratis demo beschikbaar | Vanaf $34/maand | Website | |
| 4 | Het meest geschikt voor ontwikkelaarsgerichte kwetsbaarheidsscans | Gratis abonnement + gratis demo beschikbaar | Vanaf $25 per bijdragende ontwikkelaar per maand | Website | |
| 5 | Beste voor AI-aangedreven codebeveiliging | Gratis demo beschikbaar | Prijzen op aanvraag | Website | |
| 6 | Ideaal voor end-to-endbeveiliging van de toeleveringsketen | Gratis proefperiode van 14 dagen + gratis abonnement + gratis demo beschikbaar | Vanaf $135/user/month + verbruik (jaarlijks gefactureerd) | Website | |
| 7 | Ideaal voor aanpasbare regels voor beveiligingsscanning | Gratis abonnement + gratis demo beschikbaar | Vanaf $30/bijdrager/maand | Website | |
| 8 | Het beste voor beleidsgebaseerde containerbeveiliging | Gratis proefperiode van 14 dagen + gratis demo beschikbaar | Prijs op aanvraag | Website | |
| 9 | Het meest geschikt voor risicogebaseerd inzicht van code tot cloud | Gratis demo beschikbaar | Prijs op aanvraag | Website | |
| 10 | Het beste voor geavanceerde bedreigingsdetectie in de toeleveringsketen | 14 dagen gratis proefperiode + gratis abonnement + gratis demo beschikbaar | Vanaf $500/maand | Website |


Beoordelingen van tools voor de beveiliging van de softwaretoeleveringsketen
Hieronder vind je mijn uitgebreide samenvattingen van de tools voor de beveiliging van de softwaretoeleveringsketen die op mijn shortlist staan. In mijn beoordelingen worden de functies, mogelijkheden en integraties van elk platform uitgebreid besproken, zodat je de beste optie voor jou kunt vinden.
 Het beste voor malwareblokkering tijdens de installatie
- Gratis abonnement beschikbaar
- Vanaf $300/maand
Visit WebsiteCustomer Rating:4.7/5
Aikido Security toont CVE-details en oplossingspaden voor kwetsbare afhankelijkheden. Aikido Security is een platform voor applicatiebeveiliging dat SCA, SAST, detectie van geheimen, malwarescanning, het genereren van SBOM's en het blokkeren van CI/CD-pijplijnen combineert om code en open-sourceafhankelijkheden gedurende de volledige softwareontwikkelingslevenscyclus te beveiligen.
Voor wie is Aikido Security het meest geschikt?
Aikido Security is zeer geschikt voor DevSecOps-teams bij groeiende softwarebedrijven die malware tijdens de installatie willen blokkeren en SCA voor ontwikkelaars ingebouwd willen hebben in hun bestaande CI/CD- en IDE-werkstromen.
Waarom ik voor Aikido Security heb gekozen
Ik heb Aikido Security gekozen als een van de beste oplossingen omdat de functie Safe Chain kwaadaardige pakketten tijdens de installatie blokkeert, voordat gecompromitteerde code ooit de computer van een ontwikkelaar bereikt. De functie integreert met npm, yarn, pnpm, pip en andere pakketbeheerders om elke installatie, inclusief geneste afhankelijkheden, te controleren aan de hand van de database van Aikido Intel met meer dan 12.000 bekende kwaadaardige pakketten. Ik vind het ook prettig dat bereikbaarheidsanalyse de ruis van waarschuwingen vermindert door daadwerkelijke codepaden naar kwetsbare afhankelijkheden in kaart te brengen, zodat bevindingen zonder een bereikbaar ingangspunt automatisch een lagere prioriteit krijgen.
Belangrijkste functies van Aikido Security
- Genereren en exporteren van SBOM's: Genereert softwaremateriaallijsten in de indelingen CycloneDX 1.6, SPDX 2.3 en CSV, met optionele VEX-export in CycloneDX voor het openbaar maken van de kwetsbaarheidsstatus.
- Blokkeren van CI/CD-pijplijnen: Blokkeert pullaanvragen en releases wanneer nieuwe bevindingen een geconfigureerde ernstgrens bereiken of overschrijden, met ingebouwde ondersteuning voor GitHub, GitLab, Bitbucket en Azure.
- Detectie van actieve geheimen: Controleert blootgestelde geheimen om te bepalen of ze nog actief zijn en past de ernst van het probleem op basis van het resultaat aan.
- Op rollen gebaseerde machtigingen en goedkeuringspostvak: Bepaalt wie bevindingen mag negeren of uitstellen en registreert elk verzoek, elke beslissing van een beoordelaar en elk tijdstip voor controledoeleinden.
Integraties van Aikido Security
Ingebouwde integraties zijn onder meer GitHub, GitLab, Bitbucket, Azure Repos, Azure Pipelines, CircleCI, Jira, Slack, Microsoft Teams en VS Code. Het biedt ook REST- en webhook-API's, plus Safe Chain-ondersteuning voor privérepositories.
Pros and Cons
Pros:
- Bereikbaarheidsanalyse vermindert de ruis van waarschuwingen over afhankelijkheden
- Safe Chain blokkeert kwaadaardige pakketten tijdens de installatie
- AutoFix biedt uitvoerbare oplossingen voor afhankelijkheden
Cons:
- Geen verificatie van herkomst of ondertekening van artefacten
- Safe Chain kan nieuwere legitieme pakketten zonder overschrijving blokkeren
Learn more about Aikido Security: Beste voor opensourcerisico op basis van bereikbaarheidsanalyse
- Gratis demo beschikbaar
- Tot $1000/dev/year (jaarlijks gefactureerd)
Visit WebsiteCustomer Rating:4.7/5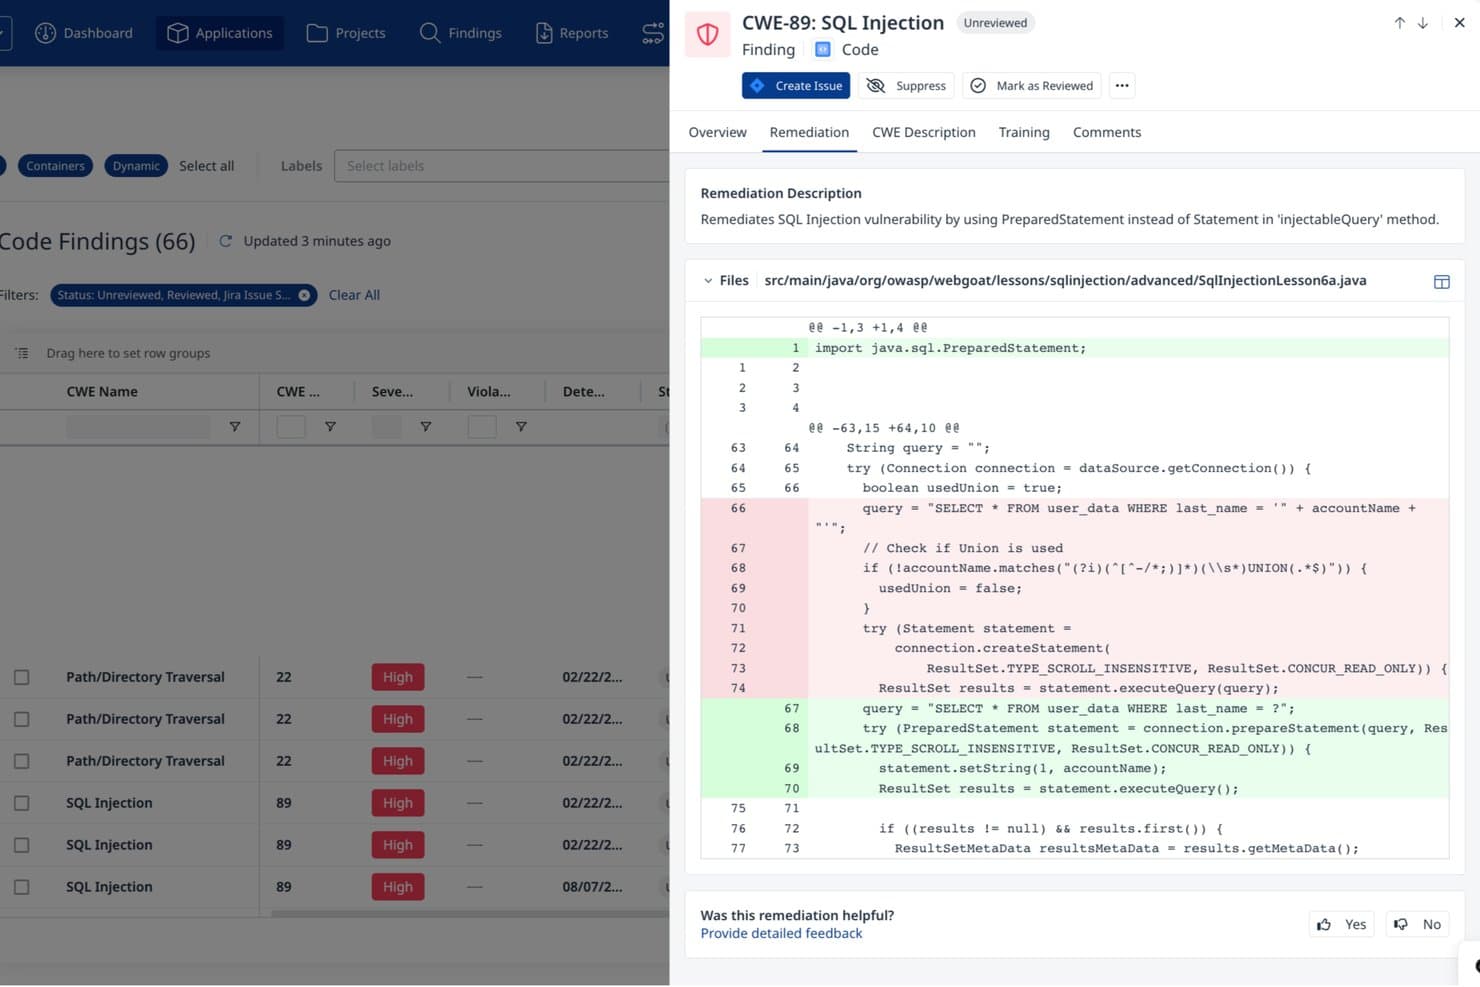
Mend.io biedt door AI gegenereerde oplossingen voor SQL-injecties met voorbeelden van codeverschillen. Mend.io is een applicatiebeveiligingsplatform dat SCA, SAST en containeranalyse combineert om kwetsbaarheden in opensourceafhankelijkheden, propriëtaire code en containerimages te detecteren—met ingebouwde bereikbaarheidsanalyse, SBOM-generatie en geautomatiseerde oplossing van afhankelijkheden.
Voor wie is Mend.io het meest geschikt?
Mend.io is zeer geschikt voor managers van applicatiebeveiliging en beveiligingsbewuste engineeringteams die opensourcerisico's moeten prioriteren op basis van daadwerkelijke exploiteerbaarheid, en niet alleen op basis van CVE-ernstscores.
Waarom ik voor Mend.io heb gekozen
Ik heb Mend.io gekozen als een van de beste oplossingen omdat het verder gaat dan alleen het markeren van CVE's en daadwerkelijk nagaat of je applicatiecode een kwetsbare functie aanroept—dat is bereikbaarheidsanalyse in de praktijk. Dat onderscheid is belangrijk wanneer je een achterstand aan waarschuwingen over afhankelijkheden moet beoordelen: in plaats van elke bevinding met een hoge ernst gelijk te behandelen, toont Mend SCA alleen de risico's die je code daadwerkelijk kan bereiken, waarbij naast dat bereikbaarheidssignaal ook CVSS 4.0- en EPSS-gegevens worden gebruikt. Ik vind het ook goed dat detectie van schadelijke pakketten niet alleen bekende CVE's omvat, maar ook typosquatting, aanvallen met afhankelijkheidsverwarring en achterdeurcode.
Belangrijkste functies van Mend.io
- Detectie van schadelijke pakketten: Scant afhankelijkheden op typosquatting, aanvallen met afhankelijkheidsverwarring, protestware en pakketten die achterdeurcode of code voor gegevensexfiltratie bevatten.
- SBOM-generatie en -import: Produceert SBOM's in SPDX- en CycloneDX-indelingen met VEX-ondersteuning en importeert SBOM's van derden voor continue monitoring.
- Uniform beleidsmechanisme: Dwingt gedeelde regels voor ernst, licenties en herstel-SLA's af voor SAST, SCA en afhankelijkheden, met ondersteuning voor het blokkeren van builds en het afdwingen van controles op pull requests.
- Geautomatiseerde pull requests voor oplossingen: Opent pull requests voor herstel die gericht zijn op de laagste niet-kwetsbare versie van een afhankelijkheid, op aanvraag of via configureerbare workflowregels.
Mend.io-integraties
Mend.io integreert met GitHub, GitLab, Azure DevOps, Jenkins, AWS ECR, Docker en JFrog Artifactory. Mend API 3.0 ondersteunt aangepaste integraties.
Pros and Cons
Pros:
- Bereikbaarheidsanalyse beperkt de beoordeling van afhankelijkheden
- Geautomatiseerde oplossingen openen pull requests voor afhankelijkheden
- SBOM-exports ondersteunen SPDX en CycloneDX
Cons:
- Geen gedocumenteerde verificatie van de herkomst van builds
- Sommige beoordelaars melden veel ruis in kwetsbaarheidswaarschuwingen
Learn more about Mend.io: Beste keuze voor uitgebreide ondersteuning van talen en frameworks
- Gratis abonnement + 14 dagen gratis proefperiode + gratis demo beschikbaar
- Vanaf $34/maand
Visit WebsiteCustomer Rating:4.4/5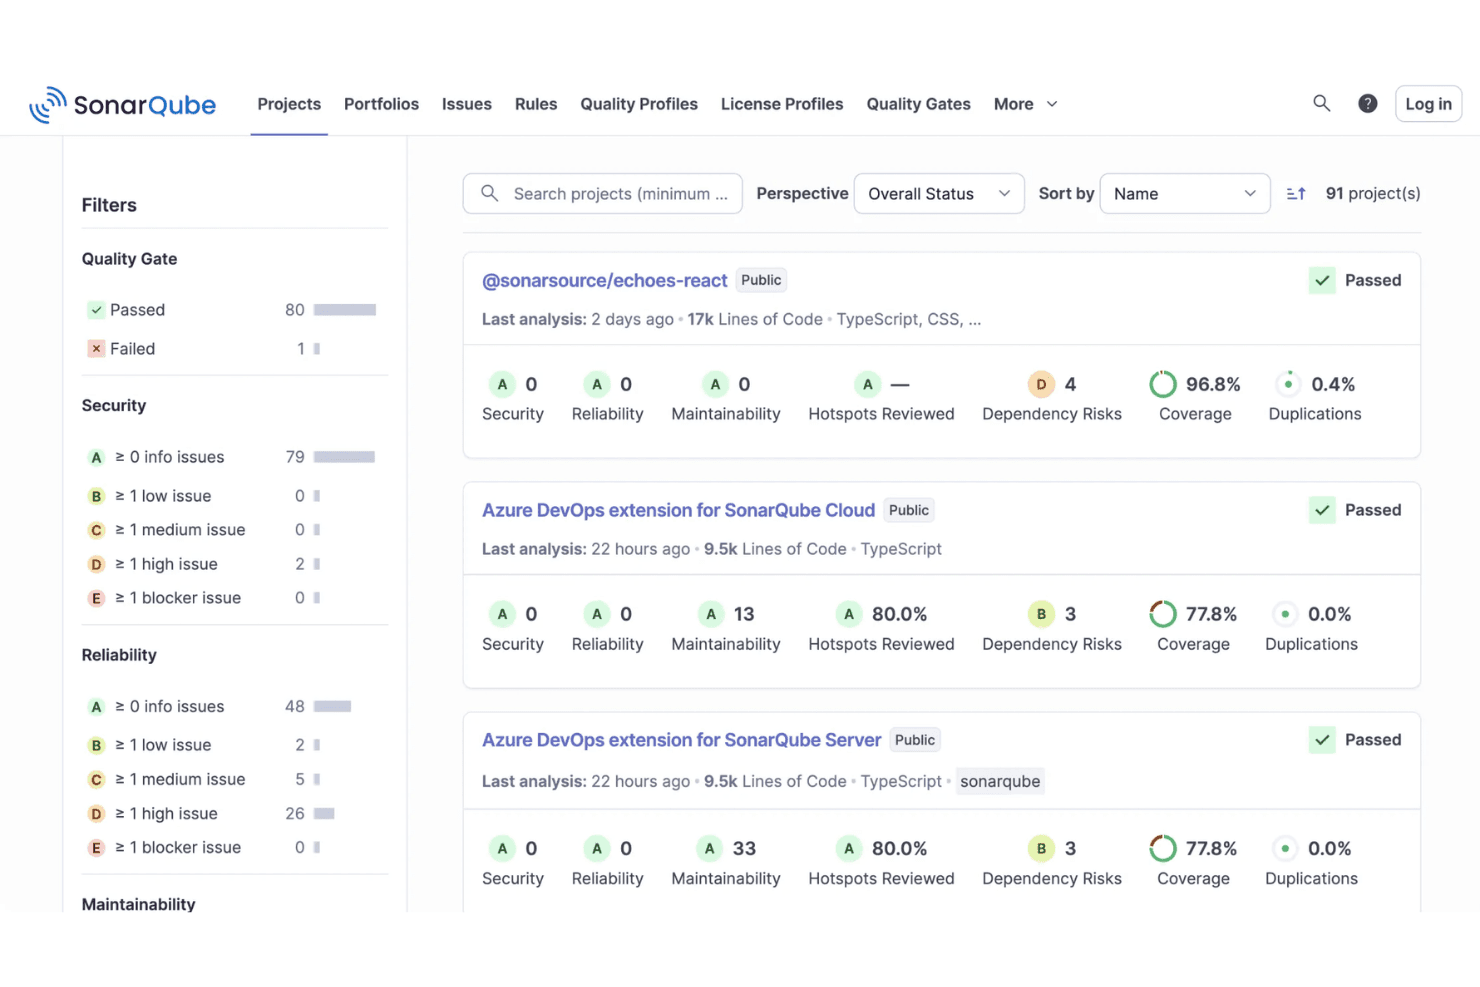
SonarQube toont het dashboard van een project met statussen van kwaliteitsgates, beveiligingsbeoordelingen, dekkingspercentages en onderhoudbaarheidsstatistieken. SonarQube is een platform voor codebeveiliging en kwaliteitsanalyse dat SAST, SCA, detectie van geheimen en het genereren van SBOM's combineert om eigen code, door AI gegenereerde code en open-sourceafhankelijkheden te scannen.
Voor wie is SonarQube het meest geschikt?
SonarQube is zeer geschikt voor technische bedrijfsteams die grote, meertalige codebases beheren binnen meerdere talen, frameworks en omgevingen.
Waarom ik voor SonarQube heb gekozen
Ik heb voor SonarQube gekozen omdat geen enkele andere tool op mijn shortlist ondersteuning biedt voor meer dan 40 talen, frameworks en IaC-technologieën binnen één platform. Ik vind het goed dat het ook oudere talen zoals COBOL en ABAP ondersteunt, omdat aanvallen op de toeleveringsketen geen onderscheid maken op basis van de leeftijd van de technologiestack. De afhankelijkheidsbewuste besmettingsanalyse volgt gegevensstromen vanuit je code naar bibliotheken van derden en detecteert zo kwetsbaarheden die een scanner die tot één programmeertaal beperkt is, zou missen.
Belangrijkste functies van SonarQube
- Detectie van geheimen: Vindt hardgecodeerde inloggegevens, tokens en gevoelige gegevens voordat code je codeopslagplaats bereikt.
- Genereren van SBOM's: Maakt en actualiseert automatisch een softwaremateriaallijst voor elk project.
- Kwaliteitsgates: Dwingt aangepaste beveiligings- en kwaliteitsdrempels af in je CI/CD-pijplijn.
- IDE-integratie: Biedt direct inzicht in code binnen populaire code-editors zoals Visual Studio Code en IntelliJ.
Integraties van SonarQube
SonarQube biedt native integraties met GitHub, GitLab, Bitbucket, Azure DevOps, Jenkins, Jira en Slack, en ondersteunt Visual Studio Code, IntelliJ en Eclipse. Er is een API beschikbaar voor aangepaste integraties.
Pros and Cons
Pros:
- Biedt SAST-, SCA- en geheimenscanning
- Ondersteunt oudere en moderne programmeertalen
- Automatisch genereren en exporteren van SBOM's
Cons:
- Rapporten kunnen overweldigend veel niet-kritieke bevindingen bevatten
- Het scannen op geheimen mist soms versleutelde waarden
Learn more about SonarQube: 4Het meest geschikt voor ontwikkelaarsgerichte kwetsbaarheidsscans
Snyk
- Gratis abonnement + gratis demo beschikbaar
- Vanaf $25 per bijdragende ontwikkelaar per maand
Visit WebsiteCustomer Rating:4.6/5
Snyk-dashboard voor assets toont dekking van repositories, technologieverdeling en risicomaatstaven voor opensource. Snyk is een platform voor beveiliging van de softwaretoeleveringsketen dat geautomatiseerde detectie van kwetsbaarheden, codescanning, licentienaleving en hersteltools biedt voor ontwikkelaars en beveiligingsteams.
Voor wie is Snyk het meest geschikt?
Ontwikkelteams en beveiligingsengineers bij technologiegedreven bedrijven die geautomatiseerde detectie en herstel van kwetsbaarheden in hun softwaretoeleveringsketen willen.
Waarom ik voor Snyk koos
Ik koos Snyk als een van de beste oplossingen omdat ik vertrouw op de ontwikkelaarsgerichte aanpak om kwetsbaarheden vroeg in het codeerproces op te sporen. Ik vind het prettig dat het zoekt naar schadelijke code in opensourceafhankelijkheden, containerimages en infrastructuur als code, zodat het bredere ontwikkel-ecosysteem beter wordt beveiligd. Mijn team profiteert ook van inzichten zoals metadata van afhankelijkheden en geautomatiseerde suggesties voor herstel, waardoor problemen sneller kunnen worden opgelost zonder onze workflow te verlaten.
Belangrijkste functies van Snyk
- Beheer van licentienaleving: Houdt licentieproblemen met opensourceafhankelijkheden bij en markeert deze.
- SBOM-generatie: Maakt automatisch softwarecomponentenlijsten voor elk project.
- Aangepast beveiligingsbeleid: Hiermee kunt u organisatie-specifieke beveiligingsregels definiëren en afdwingen.
- Integratie met CI/CD-pijplijnen: Maakt rechtstreeks verbinding met buildtools voor voortdurende monitoring.
Integraties van Snyk
Snyk biedt rechtstreekse integraties met GitHub, GitLab, Bitbucket, Azure DevOps, Jenkins, Jira, Docker Hub, CircleCI, Travis CI en Slack. Er is een API beschikbaar voor aangepaste integraties.
Pros and Cons
Pros:
- Realtime scanning van opensourceafhankelijkheden
- Geautomatiseerd herstel van gedetecteerde kwetsbaarheden
- Tracking van licentienaleving voor pakketten van derden
Cons:
- Beperkte rapportagemogelijkheden voor nalevingsaudits
- Voor geavanceerde functies zijn abonnementen van een hoger niveau vereist
Learn more about Snyk: Beste voor AI-aangedreven codebeveiliging
- Gratis demo beschikbaar
- Prijzen op aanvraag
Visit WebsiteCustomer Rating:4.2/5
Het Checkmarx-dashboard toont risiconiveaus van projecten, beleidsschendingen en het volgen van kwetsbaarheden op basis van afhankelijkheden. Checkmarx is een platform voor beveiliging van softwaretoeleveringsketens dat geautomatiseerde codescans, risicoanalyse van opensourcesoftware en AI-gestuurde bedreigingsdetectie biedt voor ontwikkelingsteams.
Voor wie is Checkmarx het meest geschikt?
Beveiligings- en DevOps-teams bij grote ondernemingen die geautomatiseerde risicoanalyse van code en toeleveringsketens nodig hebben.
Waarom ik voor Checkmarx koos
Ik koos Checkmarx als een van de beste oplossingen omdat ik vertrouw op de AI-gestuurde risicodetectie voor toeleveringsketens om bedreigingen aan het licht te brengen die traditionele scanners missen. Mijn team gebruikt de geautomatiseerde codeanalyse en het risicobeheer voor opensourcesoftware om kwetsbaarheden vroeg in onze pijplijnen op te sporen. Ik vind het prettig dat bevindingen in code, afhankelijkheden en infrastructuur met elkaar worden gecorreleerd voor een uniform risicobeeld.
Belangrijkste functies van Checkmarx
- SBOM-generatie: Maakt automatisch materiaallijsten van software voor alle bijgehouden componenten.
- Beleidsbeheer: Hiermee kunt u beveiligingsbeleid voor projecten definiëren en handhaven.
- Visualisatie van afhankelijkheidsgrafieken: Brengt relaties en risico's binnen uw softwaretoeleveringsketen in kaart.
- Auditregistratie: Houdt alle gebruikersacties en beleidshandhaving bij voor nalevingsdoeleinden.
Integraties van Checkmarx
Checkmarx biedt native integratie met het Checkmarx One-platform en ondersteunt ontwikkelaarsworkflows met integraties in CI/CD-pijplijnen en broncoderepository's. Er is een API beschikbaar voor aangepaste integraties.
Pros and Cons
Pros:
- AI-gestuurde detectie van bedreigingen in de softwaretoeleveringsketen
- Biedt gedetailleerde SBOM- en afhankelijkheidskoppelingen
- Ondersteunt projecten met meerdere programmeertalen en frameworks
Cons:
- Fout-positieven kunnen handmatige controle vereisen
- De mogelijkheden voor aanpassing van rapportages zijn beperkt
Learn more about Checkmarx: Ideaal voor end-to-endbeveiliging van de toeleveringsketen
- Gratis proefperiode van 14 dagen + gratis abonnement + gratis demo beschikbaar
- Vanaf $135/user/month + verbruik (jaarlijks gefactureerd)

Het Sonatype-dashboard toont beleidsovertredingen, risicoscores van componenten en het bijhouden van afhankelijkheden in applicaties. Sonatype is een platform voor beveiliging van de softwaretoeleveringsketen dat organisaties helpt beveiligingsrisico's gedurende de gehele levenscyclus van software te identificeren en te beperken. Het biedt geautomatiseerde beleidsafdwinging, continue monitoring, detectie van kwetsbaarheden en naleving van licenties voor zowel opensource- als bedrijfseigen componenten.
Voor wie is Sonatype het meest geschikt?
Beveiligings- en DevOps-teams van ondernemingen die geautomatiseerde beleidsafdwinging en monitoring nodig hebben in complexe softwaretoeleveringsketens.
Waarom ik voor Sonatype koos
Ik koos Sonatype als een van de beste oplossingen omdat ik vertrouw op de geautomatiseerde beleidsafdwinging om ervoor te zorgen dat onze softwaretoeleveringsketen in elke fase aan de voorschriften voldoet. Ik vind het prettig dat het opensource- en bedrijfseigen componenten continu controleert op kwetsbaarheden en licentierisico's. Mijn team gebruikt de gedetailleerde beleidscontroles om risicovolle afhankelijkheden te blokkeren voordat ze ooit in productie terechtkomen.
Belangrijkste functies van Sonatype
- SBOM-generatie: Maakt automatisch een softwarecomponentenlijst voor elke build.
- Continue scan van afhankelijkheden: Controleert bibliotheken van derden op nieuwe kwetsbaarheden.
- Op rollen gebaseerd toegangsbeheer: Hiermee kunt u gebruikersrechten beheren en gevoelige acties beperken.
- Auditlogboeken: Houdt alle beveiligingsgebeurtenissen en wijzigingen binnen uw CI/CD-omgeving bij.
Integraties van Sonatype
Sonatype biedt native integraties met Jenkins, GitHub, GitLab, Bitbucket, Azure DevOps, Bamboo, Nexus Repository, Jira en Slack. Er is een API beschikbaar voor aangepaste integraties.
Pros and Cons
Pros:
- Geautomatiseerde beleidsafdwinging voor opensourcecomponenten
- Gedetailleerde SBOM-generatie voor elke build
- Detectie van licentierisico's voor bibliotheken van derden
Cons:
- Beperkte aanpassingsmogelijkheden voor rapportages met het oog op nalevingsvereisten
- Documentatie kan summier zijn voor complexe configuraties
Learn more about Sonatype: Ideaal voor aanpasbare regels voor beveiligingsscanning
- Gratis abonnement + gratis demo beschikbaar
- Vanaf $30/bijdrager/maand

Het Semgrep-dashboard toont codebevindingen, detectie van geheimen en trends in risico's binnen de toeleveringsketen in de loop der tijd. Semgrep is een beveiligingstool voor softwaretoeleveringsketens die codescanning, afhankelijkheidsanalyse en beleidsafdwinging combineert om teams te helpen risico's in hun ontwikkelworkflows te identificeren en te beheren.
Voor wie is Semgrep het meest geschikt?
Beveiligingsengineers en DevSecOps-teams bij technologiegedreven bedrijven die geautomatiseerde code- en afhankelijkheidsbeveiliging in hun softwaretoeleveringsketen nodig hebben.
Waarom ik voor Semgrep heb gekozen
Ik heb Semgrep gekozen als een van de beste oplossingen omdat ik vertrouw op de geautomatiseerde code- en afhankelijkheidsbeveiliging om kwetsbaarheden op te sporen voordat ze productie bereiken. Ik gebruik de inzichten in de toeleveringsketen om risico's met opensourcesoftware en beleidsovertredingen in onze repositories bij te houden. Mijn team profiteert van de bruikbare bevindingen, die ons helpen problemen snel te prioriteren en op te lossen.
Belangrijkste functies van Semgrep
- Aangepaste regels maken: Hiermee kunt u uw eigen beveiligingsbeleid schrijven en afdwingen.
- Integratie met CI/CD-pijplijnen: Maakt rechtstreeks verbinding met workflows voor bouwen en implementeren.
- Generatie van SBOM's: Produceert softwaremateriaallijsten voor het volgen van afhankelijkheden.
- Monitoring van pakketten van derden: Scant voortdurend op risico's in opensourcebibliotheken.
Integraties van Semgrep
Semgrep biedt ingebouwde integraties met GitHub, GitLab, Bitbucket, Azure DevOps, Jenkins en Jira, en biedt een API voor aangepaste integraties.
Pros and Cons
Pros:
- Snelle, codebewuste scanengine voor het scannen van toeleveringsketens
- Aanpasbare regels voor het detecteren van afhankelijkheidsrisico's
- Door de community beheerde regelbibliotheek voor snelle updates
Cons:
- Voor het schrijven van geavanceerde regels is kennis van YAML vereist
- Geen ingebouwde ondersteuning voor het scannen van binaire artefacten
Learn more about Semgrep: Het beste voor beleidsgebaseerde containerbeveiliging
- Gratis proefperiode van 14 dagen + gratis demo beschikbaar
- Prijs op aanvraag

Het systeemdashboard van Anchore toont de status van de services, scans van containerimages en beleidshandhaving. Anchore is een platform voor de beveiliging van softwaretoeleveringsketens dat geautomatiseerde scans van containerimages, beleidshandhaving, kwetsbaarheidsdetectie en nalevingscontroles voor gecontaineriseerde applicaties biedt.
Voor wie is Anchore het meest geschikt?
Beveiligings- en DevOps-teams bij ondernemingen die gecontaineriseerde werklasten uitvoeren in gereguleerde sectoren.
Waarom ik voor Anchore heb gekozen
Ik heb Anchore gekozen als een van de beste oplossingen, omdat ik vertrouw op de geautomatiseerde scans van containerimages en beleidshandhaving om kwetsbaarheden vóór implementatie te detecteren. Mijn team gebruikt het samen met SCA-tools om opensourcesoftware te analyseren en regels af te dwingen die risicobeperking in elke fase van onze CI/CD-pijplijn ondersteunen. Ik vind het ook prettig dat het gedetailleerde rapporten over kwetsbaarheden en beleidsovertredingen biedt, waardoor we een veilige softwaretoeleveringsketen kunnen behouden.
Belangrijkste functies van Anchore
- SBOM-generatie: Maakt automatisch softwaremateriaallijsten voor containerimages.
- Scannen van meerdere registers: Scant containerimages in meerdere containerregisters op kwetsbaarheden.
- Op rollen gebaseerd toegangsbeheer: Hiermee kunt u gebruikersrechten en toegang binnen het platform beheren.
- REST API: Maakt integratie met externe hulpmiddelen en aangepaste werkstromen mogelijk.
Integraties van Anchore
Anchore biedt native integraties met Jenkins, GitHub, GitLab, Azure DevOps en Jira, en biedt een API voor aangepaste integraties. Het ondersteunt ook CI/CD-werkstromen via de API.
Pros and Cons
Pros:
- Sterke beleidsgebaseerde scans van containerimages
- Open-source-engine beschikbaar voor aanpassing
- Ondersteunt geautomatiseerde herstelwerkstromen
Cons:
- Beperkte ondersteuning voor artefacten die geen containers zijn
- Scans kunnen traag zijn bij grote containerimages
Learn more about Anchore: Het meest geschikt voor risicogebaseerd inzicht van code tot cloud
- Gratis demo beschikbaar
- Prijs op aanvraag

Het Apiiro-risicodashboard houdt ontdekte risico's, MTTR-statistieken, SLA-status en beveiligingstrends bij. Apiiro is een platform voor beveiliging van de softwaretoeleveringsketen dat code-risicoanalyse, monitoring van CI/CD-pijplijnen en geautomatiseerde herstelacties biedt voor ontwikkelings- en beveiligingsteams.
Voor wie is Apiiro het meest geschikt?
Beveiligings- en technische teams bij grote ondernemingen die behoefte hebben aan volledig inzicht in risico's en herstelacties binnen hun softwaretoeleveringsketen.
Waarom ik voor Apiiro heb gekozen
Ik heb Apiiro gekozen als een van de beste oplossingen omdat ik vertrouw op het volledige inzicht in risico's en de herstelacties binnen de softwaretoeleveringsketen. Ik gebruik de code-risicoanalyse om kwetsbaarheden vroegtijdig te identificeren, en de geautomatiseerde herstelprocessen helpen mijn team om problemen aan te pakken voordat ze de productieomgeving bereiken. Ik vind het ook prettig dat Apiiro risico's koppelt aan de bedrijfscontext, zodat we prioriteit kunnen geven aan wat het belangrijkst is.
Belangrijkste functies van Apiiro
- SBOM-beheer: Hiermee kunt u softwarestuklijsten voor alle componenten genereren, volgen en beheren.
- Beleidsgestuurde controles: Hiermee kunt u aangepaste beveiligings- en nalevingsbeleidsregels binnen uw pijplijnen afdwingen.
- Scannen van afhankelijkheden van derden: Identificeert kwetsbaarheden in open sourcebibliotheken en bibliotheken van derden.
- Audittrail en rapportage: Biedt gedetailleerde logboeken en rapporten voor alle risico- en herstelactiviteiten.
Integraties van Apiiro
Apiiro biedt systeemeigen integraties met GitHub, GitLab, Bitbucket, Azure DevOps, Jenkins, Jira en Slack, en biedt een API voor aangepaste integraties.
Pros and Cons
Pros:
- Volledige risicomapping binnen pijplijnen
- Geautomatiseerde herstelacties voor code en afhankelijkheden
- Systeemeigen integratie met belangrijke CI/CD-tools
- Contextbewuste risicoprioritering
- Ondersteunt SBOM-beheer en export
Cons:
- Beperkte ondersteuning voor artefacten die geen containers zijn
- Scans kunnen traag zijn bij grote containerimages
Learn more about Apiiro: Het beste voor geavanceerde bedreigingsdetectie in de toeleveringsketen
- 14 dagen gratis proefperiode + gratis abonnement + gratis demo beschikbaar
- Vanaf $500/maand

Het analysepaneel van ReversingLabs toont risicoclassificatie van bestanden, CVE-bevindingen en geëxtraheerde componentgegevens. ReversingLabs is een platform voor beveiliging van de softwaretoeleveringsketen dat geavanceerde bedreigingsdetectie, binaire analyse en continue monitoring voor softwareartefacten en -componenten biedt.
Voor wie is ReversingLabs het meest geschikt?
Beveiligingsteams bij grote ondernemingen en softwareleveranciers die geavanceerde bedreigingsdetectie en -analyse voor hun softwaretoeleveringsketen nodig hebben.
Waarom ik ReversingLabs heb gekozen
Ik heb ReversingLabs gekozen als een van de beste oplossingen, omdat ik vertrouw op de geavanceerde bedreigingsdetectie en diepgaande binaire analyse om verborgen risico's in componenten van derden aan het licht te brengen. Mijn team gebruikt de continue monitoring om onze cyberbeveiligingspositie te versterken en bedreigingen voor de toeleveringsketen vroegtijdig te detecteren, vergelijkbaar met de grootschalige risico's die zichtbaar werden bij incidenten zoals SolarWinds. Ik waardeer ook de gedetailleerde bestandsreputatie- en malwareanalyse, die me vertrouwen geeft bij het beveiligen van zowel opensourcesoftware als propriëtaire software.
Belangrijkste functies van ReversingLabs
- Geautomatiseerde beleidsafdwinging: Dwingt beveiligingsbeleid af in de hele softwaretoeleveringsketen.
- SBOM-beheer: Genereert en beheert softwaremateriaallijsten voor alle artefacten.
- Detectie van manipulatie: Identificeert ongeautoriseerde wijzigingen in softwarepakketten.
- Integratie met CI/CD-pijplijnen: Maakt rechtstreeks verbinding met bouw- en implementatieworkflows.
Integraties van ReversingLabs
Systeemeigen integraties worden momenteel niet vermeld. De tool ondersteunt integraties via API voor aangepaste workflows en kan verbinding maken met CI/CD-pijplijnen.
Pros and Cons
Pros:
- Diepgaande binaire analyse van softwareartefacten
- Geautomatiseerde generatie en beheer van SBOM's
- Detectie van manipulatie van softwarepakketten
Cons:
- Hoog resourcegebruik bij diepgaande analyse
- Beperkte functies voor het scannen op kwetsbaarheden in opensourcesoftware
Learn more about ReversingLabs:
Andere tools voor de beveiliging van de softwaretoeleveringsketen
Hier zijn enkele aanvullende opties voor tools voor de beveiliging van de softwaretoeleveringsketen die mijn shortlist niet hebben gehaald, maar die toch het bekijken waard zijn:
- 11JFrog XrayHet beste voor continu scannen van binaire bestanden en containers
- 12AikidoHet beste voor bescherming van CI/CD-toeleveringsketens
- 13ChainguardHet beste voor veilige toeleveringsketens van containerimages
- 14CycodeHet meest geschikt voor uniforme code- en pijplijnbeveiliging
- 15KusariMeest geschikt voor de integriteit van opensourcetoeleveringsketens
Hoe ik tools voor de beveiliging van de softwaretoeleveringsketen beoordeel
Ik splits de beoordeling op in twee lagen: basisvereisten—het genereren van SBOM's, het scannen op CVE's en het ondertekenen van artefacten—en de onderscheidende factoren die laten zien welke tools daadwerkelijk zijn gebouwd voor de verdediging van de toeleveringsketen.
Kernfunctionaliteit (minimumvereisten voor deze lijst)
Bij het selecteren van tools voor mijn lijst beoordeel ik elke tool op een schaal van 0 (biedt de functionaliteit niet) tot 5 (blink uit op dit gebied) voor elke hieronder vermelde kernfunctionaliteit. Vervolgens zet ik de totaalscore van de tool om in een percentage. Elke tool moet een minimale totaalscore van 65% behalen om in aanmerking te komen voor opname.
- Genereren en beheren van SBOM's: Ik controleer of een tool automatisch SBOM's kan genereren in de indelingen SPDX en CycloneDX voor elke build, omdat veel inkoop- en complianceprocessen deze inmiddels op het moment van uitgifte vereisen.
- Scannen van afhankelijkheden en kwetsbaarheden: De diepgang van SCA is hier belangrijk—ik beoordeel de dekking van taalspecifieke ecosystemen, het oplossen van transitieve afhankelijkheden en of de tool CVE's in context brengt met informatie zoals bereikbaarheid of EPSS-scores.
- Detectie van kwaadaardige pakketten: Naast CVE-feeds zoek ik naar bedrijfseigen dreigingsinformatie die typosquatting en aanvallen met afhankelijkheidsverwarring opspoort in registers zoals npm, PyPI en Maven Central.
- Beveiliging van CI/CD-pijplijnen: Een tool moet onjuist geconfigureerde pijplijnen, blootgelegde geheimen en controles van de buildintegriteit afdekken op platforms zoals GitHub Actions, GitLab CI of Jenkins.
- Artefactintegriteit en herkomst: Ik beoordeel of de tool ondertekeningsworkflows (Cosign, Sigstore) ondersteunt en attesten van herkomst genereert die aansluiten bij de niveaus van het SLSA-framework.
- Beleidsafdwinging en compliance: Ik zoek naar aanpasbaar beleid als code met CI/CD-gating—teams moeten builds kunnen blokkeren die licentie- of kwetsbaarheidsdrempels overschrijden voordat er iets wordt uitgebracht.
Nadat ik een lijst heb samengesteld van tools die aan de criteria voldoen, bekijk ik wat elk platform onderscheidt.
Onderscheidende factoren (waarmee leveranciers zich onderscheiden)
Zo vergelijk ik verschillende leveranciers met elkaar:
Opvallende functies
Bereikbaarheidsanalyse is een belangrijke onderscheidende factor—ik zoek naar tools die kunnen aangeven of een gemarkeerde CVE daadwerkelijk een uitvoeringspad in je code raakt, en niet alleen dat deze in je afhankelijkheidsstructuur voorkomt. Een beheerde pakketfirewall voegt een extra laag toe doordat teams openbare registers kunnen proxy'en en risicovolle pakketten kunnen blokkeren voordat ontwikkelaars ze ooit binnenhalen. Ik beoordeel ook herstelmogelijkheden die zijn afgestemd op ontwikkelaars, zoals automatisch gegenereerde herstel-PR's, omdat beveiligingsbevindingen die in dashboards blijven staan in plaats van ontwikkelaars te bereiken, vaak niet worden opgelost.
Verder dan functies
Integratie met de DevSecOps-stack is een van de eerste zaken die ik beoordeel—tools hebben native CI/CD-plug-ins nodig voor platforms zoals GitHub Actions of GitLab CI, plus verbindingen met artefactregisters en ticketsystemen zoals Jira. Afstemming op compliance is net zo belangrijk, vooral voor teams die leveren aan gereguleerde afnemers die documentatie over NIST SSDF- of SLSA-attesten verwachten. Ik kijk ook naar de diepgang van de dreigingsinformatie en controleer of een leverancier een intern onderzoeksteam heeft dat originele bevindingen over opkomende bedreigingen op pakketniveau publiceert.
Tools voor de beveiliging van de softwaretoeleveringsketen kiezen
Het is gemakkelijk om verstrikt te raken in lange lijsten met functies en complexe prijsstructuren. Om je te helpen gefocust te blijven tijdens je unieke softwareselectieproces, vind je hier een checklist met factoren om rekening mee te houden:
| Factor | Waar je op moet letten |
|---|---|
| FactorSchaalbaarheid | Waar je op moet lettenKan de tool de huidige en verwachte omvang van je codebasis, het aantal gebruikers en het aantal integraties aan naarmate je organisatie groeit? |
| FactorIntegraties | Waar je op moet lettenMaakt de tool rechtstreeks verbinding met je CI/CD-, coderepository-, ticketsystemen en waarschuwingssystemen? Zijn er API’s beschikbaar voor aangepaste werkprocessen? |
| FactorAanpasbaarheid | Waar je op moet lettenKun je beleidsregels, waarschuwingen en rapportages afstemmen op het risicoprofiel en de nalevingsbehoeften van je organisatie? |
| FactorGebruiksgemak | Waar je op moet lettenIs de interface intuïtief voor zowel beveiligings- als ontwikkelteams? Is uitgebreide training of doorlopende ondersteuning nodig om de tool dagelijks te gebruiken? |
| FactorImplementatie en introductie | Waar je op moet lettenHoe lang duurt de installatie en welke middelen zijn nodig? Zijn er migratietools, handleidingen voor de introductie of speciale ondersteuning voor de uitrol? |
| FactorKosten | Waar je op moet lettenZijn de prijsniveaus transparant en voorspelbaar? Schalen de kosten mee met gebruik, het aantal licenties of functies? Let op verborgen kosten of uitbreidingen. |
| FactorBeveiligingsmaatregelen | Waar je op moet lettenWelke certificeringen, versleutelingsstandaarden en praktijken voor gegevensverwerking volgt de leverancier? Zijn er auditlogboeken en toegangscontroles? |
| FactorNalevingsvereisten | Waar je op moet lettenOndersteunt de tool de wettelijke normen van jouw sector (bijv. SOC 2, ISO 27001, GDPR)? Kan de tool rapportages genereren die klaar zijn voor nalevingsdoeleinden? |
Wat zijn tools voor de beveiliging van de softwaretoeleveringsketen?
Beveiligingstools voor softwaretoeleveringsketens zijn gespecialiseerde platforms die organisaties helpen risico's te identificeren, monitoren en beperken in de componenten, afhankelijkheden en processen die worden gebruikt om software te bouwen en te leveren. Deze tools scannen code, bibliotheken van derden en infrastructuur op kwetsbaarheden, houden softwaremateriaallijsten bij en ondersteunen de naleving van beveiligingsstandaarden gedurende de gehele ontwikkelingslevenscyclus.
Functies van beveiligingstools voor softwaretoeleveringsketens
Let bij het selecteren van beveiligingstools voor softwaretoeleveringsketens op de volgende belangrijke functies:
- Kwetsbaarheidsscanning: Scant broncode, afhankelijkheden en containers op bekende en nieuwe beveiligingskwetsbaarheden gedurende de gehele ontwikkelingslevenscyclus.
- SBOM-generatie: Maakt automatisch een softwaremateriaallijst om alle componenten en afhankelijkheden in je applicaties te inventariseren.
- Afhankelijkheden bijhouden: Monitort bibliotheken van derden en opensourcel bibliotheken op updates, risico's en problemen met licentienaleving.
- Beleidsafdwinging: Hiermee kun je beveiligingsbeleid definiëren en automatiseren om te voorkomen dat risicovolle code of componenten je omgeving binnenkomen.
- Prioritering van risico's: Gebruikt context en ernst om kwetsbaarheden te rangschikken, zodat teams zich eerst kunnen richten op de meest urgente bedreigingen.
- CI/CD-integratie: Maakt rechtstreeks verbinding met je bouw- en implementatiepijplijnen om beveiligingscontroles en herstelstappen te automatiseren.
- Auditregistratie: Registreert gebruikersacties, beleidswijzigingen en beveiligingsgebeurtenissen voor naleving en forensische analyse.
- Waarschuwingen en rapportage: Stelt teams op de hoogte van kritieke problemen en genereert gedetailleerde rapporten voor belanghebbenden en auditors.
- Herstelbegeleiding: Biedt uitvoerbare stappen of geautomatiseerde oplossingen om geïdentificeerde kwetsbaarheden en onjuiste configuraties op te lossen.
Voordelen van beveiligingstools voor softwaretoeleveringsketens
Het implementeren van beveiligingstools voor softwaretoeleveringsketens biedt verschillende voordelen voor je team en je bedrijf. Hier zijn enkele voordelen waar je naar kunt uitkijken:
- Minder risico op kwetsbaarheden: Geautomatiseerde scans en monitoring helpen je beveiligingsproblemen op te sporen en aan te pakken voordat ze gevolgen hebben voor je software of gebruikers.
- Verbeterde naleving: Ingebouwde beleidsafdwinging en auditregistratie maken het eenvoudiger om aan wettelijke vereisten te voldoen en beveiligingsaudits te doorstaan.
- Snellere incidentrespons: Realtime waarschuwingen en prioritering van risico's stellen je team in staat de meest urgente bedreigingen snel te identificeren en te verhelpen.
- Meer inzicht: SBOM-generatie en het bijhouden van afhankelijkheden geven je een duidelijk overzicht van alle componenten in je softwaretoeleveringsketen.
- Eenvoudigere workflows: CI/CD-integraties en geautomatiseerde herstelstappen verminderen handmatig werk en zorgen dat beveiligingscontroles synchroon blijven met de ontwikkeling.
- Betere besluitvorming: Gedetailleerde rapportage en risicoscores helpen belanghebbenden de beveiligingsstatus te begrijpen en middelen toe te wijzen waar ze het hardst nodig zijn.
- Verbeterde samenwerking: Gecentraliseerde dashboards en waarschuwingen zorgen ervoor dat beveiligings-, ontwikkelings- en nalevingsteams dezelfde risico's en acties delen.
Kosten en prijzen van beveiligingstools voor softwaretoeleveringsketens
Bij het selecteren van beveiligingstools voor softwaretoeleveringsketens is inzicht in de verschillende beschikbare prijsmodellen en abonnementen vereist. Kosten variëren op basis van functies, teamgrootte, uitbreidingen en meer. De onderstaande tabel vat veelvoorkomende abonnementen, hun gemiddelde prijzen en de typische functies van oplossingen voor beveiligingstools voor softwaretoeleveringsketens samen:
Vergelijkingstabel van abonnementen voor beveiligingstools voor softwaretoeleveringsketens
| Type abonnement | Gemiddelde prijs | Veelvoorkomende functies |
|---|---|---|
| Type abonnementGratis abonnement | Gemiddelde prijs$0 | Veelvoorkomende functiesBasis-kwetsbaarheidsscanning, beperkte SBOM-generatie en communityondersteuning. |
| Type abonnementPersoonlijk abonnement | Gemiddelde prijs$10-$30/gebruiker/maand | Veelvoorkomende functiesGeavanceerde scanning, basisbeleidsafdwinging, beperkte integraties en ondersteuning per e-mail. |
| Type abonnementZakelijk abonnement | Gemiddelde prijs$40-$80/gebruiker/maand | Veelvoorkomende functiesVolledige CI/CD-integratie, prioritering van risico's, auditregistratie, rapportage en standaard klantenondersteuning. |
| Type abonnementEnterprise-abonnement | Gemiddelde prijs$100-$200/gebruiker/maand | Veelvoorkomende functiesAangepast beleidsbeheer, geavanceerde nalevingstools, persoonlijke onboarding, premiumondersteuning en SLA's. |
Veelgestelde vragen over beveiligingstools voor de softwaretoeleveringsketen
Hier vindt u antwoorden op veelgestelde vragen over beveiligingstools voor de softwaretoeleveringsketen:
Hoe helpen beveiligingstools voor de softwaretoeleveringsketen aanvallen op de toeleveringsketen voorkomen?
Deze tools scannen code, afhankelijkheden en bouwprocessen op kwetsbaarheden en verdachte wijzigingen. Door te controleren op bekende bedreigingen en beveiligingsbeleid af te dwingen, helpen ze u risico’s vroegtijdig te signaleren en verkleinen ze de kans dat gecompromitteerde componenten in productie terechtkomen.
Kunnen beveiligingstools voor de softwaretoeleveringsketen worden geïntegreerd met mijn bestaande CI/CD-pijplijn?
Ja, de meeste tools bieden integraties met populaire CI/CD-platforms zoals Jenkins, GitHub Actions en GitLab CI. Hierdoor kunt u beveiligingscontroles automatiseren als onderdeel van uw bouw- en implementatiewerkstromen, zodat kwetsbaarheden worden gemarkeerd voordat code wordt uitgebracht.
Wat is een softwareonderdelenlijst (SBOM) en waarom is die belangrijk?
Een SBOM is een gedetailleerde inventaris van alle componenten en afhankelijkheden in uw software. Dit is belangrijk omdat u hiermee inzicht krijgt in wat er in uw codebasis zit, het bijhouden van kwetsbaarheden wordt vereenvoudigd en een dergelijke lijst steeds vaker vereist is voor naleving van regelgeving.
Ondersteunen deze tools open-sourcecode en bedrijfseigen code?
Ja, de meeste oplossingen kunnen zowel open-sourcecodebases als bedrijfseigen codebases scannen. Ze ondersteunen doorgaans een breed scala aan programmeertalen en pakketbeheerders, zodat u al uw software-assets op risico’s kunt controleren.
Hoe vaak moet ik scans uitvoeren met deze tools?
U moet scans continu of, indien mogelijk, bij elke codecommit uitvoeren. Regelmatig scannen zorgt ervoor dat nieuwe kwetsbaarheden snel worden opgespoord en helpt een sterke beveiligingspositie te behouden terwijl uw codebasis zich ontwikkelt.