

10 Beste authenticatiesoftware in 2026

10 Shortlist van de beste authenticatiesoftware


Authenticatiesoftware bepaalt wie toegang krijgt tot je systemen, apps en gegevens door gebruikersidentiteiten bij elk toegangspunt te verifiëren. Als je de beste authenticatiesoftware vergelijkt, werk je waarschijnlijk aan het beveiligen van complexe omgevingen, het in balans brengen van verouderde tools met cloudservices en het afweren van toenemende bedreigingen zoals phishing en sessiekaping.
De juiste authenticatietool kan je helpen risico's te beheren, de beveiliging aan te passen aan veranderende omstandigheden en je teams productief te houden zonder ze af te remmen. Deze gids helpt je bepalen wat het belangrijkst is, zodat je een oplossing kunt kiezen die bij je technologieomgeving past, je gebruikers ondersteunt en je bij elke aanmelding vertrouwen geeft.
Why Trust Our Software Reviews
We’ve been testing and reviewing software since 2023. As tech leaders ourselves, we know how critical and difficult it is to make the right decision when selecting software.
We invest in deep research to help our audience make better software purchasing decisions. We’ve tested more than 2,000 tools for different tech use cases and written over 1,000 comprehensive software reviews. Learn how we stay transparent & our software review methodology.
Vergelijk de beste authenticatiesoftware
Vergelijk de prijzen en specificaties naast elkaar van de authenticatiesoftware die op mijn shortlist staat.
| Tool | Best For | Trial Info | Price | ||
|---|---|---|---|---|---|
| 1 | Beste voor heterogene IT-omgevingen en MFA voor verouderde apps | 30 dagen gratis uitproberen | Vanaf $2/gebruiker/maand | Website | |
| 2 | Beste keuze voor phishingbestendige MFA op ondernemingsschaal | Gratis abonnement beschikbaar; 30 dagen gratis proberen | Vanaf $3/gebruiker/maand | Website | |
| 3 | Het beste voor door ontwikkelaars aangestuurde identiteitsintegratie | Gratis proefversie beschikbaar | Vanaf $35/maand | Website | |
| 4 | Het beste voor personeelsidentiteit in een Google-omgeving | 14 dagen gratis proefperiode | Vanaf $7.00/gebruiker/maand | Website | |
| 5 | Beste keuze voor continue risicoscores van sessies na het inloggen | 14 dagen gratis proberen | Prijs op aanvraag | Website | |
| 6 | Het beste voor identiteitsbeheer binnen de hele onderneming op grote schaal | Gratis proefperiode van 30 dagen | Vanaf $6/gebruiker/maand (jaarlijks gefactureerd) | Website | |
| 7 | Het beste voor IAM op ondernemingsniveau in hybride en federale omgevingen | 30 dagen gratis proefversie | Vanaf $3/gebruiker/maand (jaarlijks gefactureerd) | Website | |
| 8 | Het beste voor ML-gestuurde adaptieve authenticatie voor personeel | Gratis proefperiode van 30 dagen beschikbaar | Vanaf $3/gebruiker/maand | Website | |
| 9 | Het beste voor identiteitsbeveiliging die is ingebouwd in Microsoft 365 | Gratis proefperiode van 30 dagen | Vanaf $7.00/gebruiker/maand | Website | |
| 10 | Beste voor uniforme IAM voor werknemers en klanten | Gratis proefversie beschikbaar | Vanaf $1.71/gebruiker/maand (jaarlijks gefactureerd) | Website |
Beoordelingen van authenticatiesoftware
Hieronder vind je mijn gedetailleerde samenvattingen van de beste authenticatiesoftware die op mijn shortlist staat. In mijn beoordelingen bespreek ik uitgebreid de functies, beste gebruiksscenario’s en mogelijkheden van elk platform, zodat je de beste optie voor jou kunt vinden.

Beste voor heterogene IT-omgevingen en MFA voor verouderde apps
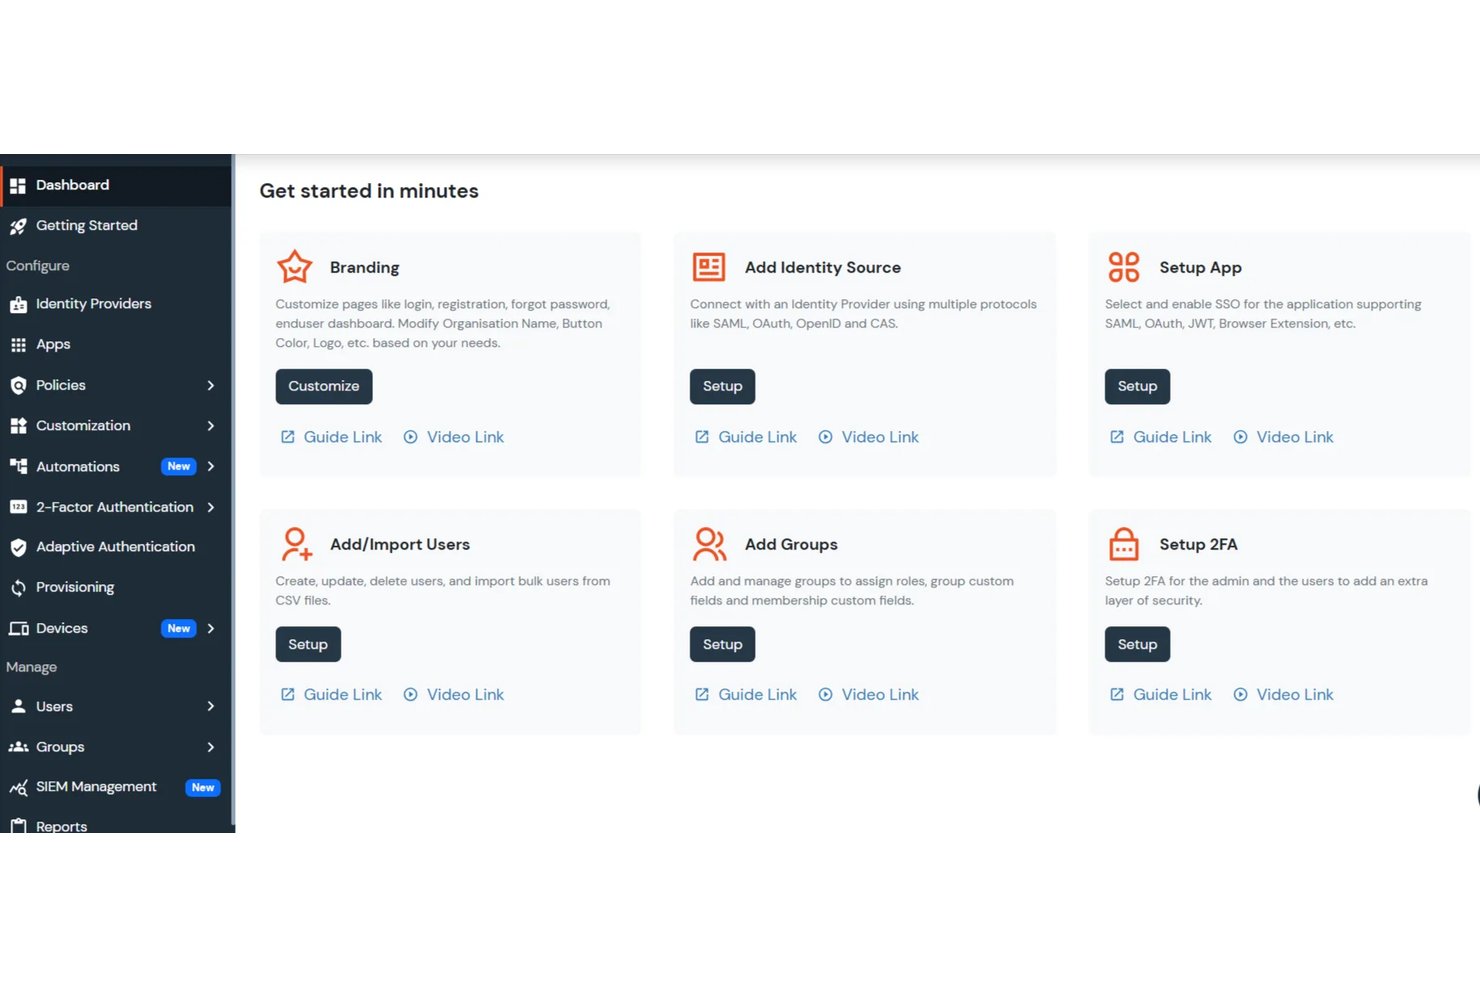
miniOrange is een platform voor identiteits- en toegangsbeheer dat MFA voor VPN's, netwerkapparaten, desktops en verouderde apps omvat, naast SSO, adaptieve authenticatie, gebruikersprovisioning en CIAM.
Voor wie is miniOrange het meest geschikt?
miniOrange is zeer geschikt voor IT-teams die gemengde omgevingen beheren met VPN's, netwerkapparaten, verouderde ERP-systemen en moderne SaaS-apps naast elkaar.
Waarom ik voor miniOrange heb gekozen
Ik heb miniOrange gekozen als een van de beste opties, omdat het de enige tool op mijn lijst is die MFA kan inzetten vóór een Cisco AnyConnect VPN, een Windows RDP-sessie, een PeopleSoft ERP-aanmelding en een SaaS-app tegelijk, allemaal vanuit één beheerconsole. De meeste IAM-leveranciers werken goed met cloudapps, maar schieten tekort zodra je RADIUS-afhankelijke netwerkapparaten of verouderde apps op basis van headers introduceert. miniOrange ondersteunt beide standaard, met TACACS+ voor authenticatie van netwerkapparaten en een reverse proxy voor verouderde apps die geen SAML of OIDC ondersteunen.
Belangrijkste functies van miniOrange
- Gebruikersprovisioning op basis van SCIM: Voorziet automatisch gebruikersaccounts van provisioning en heft deze op in meer dan 7.000 applicaties met behulp van SCIM, inclusief bidirectionele synchronisatie en op rollen gebaseerde toewijzing van attributen.
- Adaptieve toegangsbeleidsregels op basis van risico: Evalueert de beveiligingsstatus van het apparaat, de IP-reputatie, geolocatie en gedragspatronen om toegangspogingen dynamisch toe te staan, aan extra controles te onderwerpen of te blokkeren.
- FIDO2/WebAuthn-authenticatie met passkeys: Ondersteunt phishingbestendige, wachtwoordloze aanmelding via hardwarebeveiligingssleutels, biometrie en aan het apparaat gekoppelde passkeys vanaf Premium-abonnementen en hoger.
- Portaal voor zelfbedieningsregistratie van gebruikers: Hiermee kunnen gebruikers bij hun eerste aanmelding zelf hun MFA-apparaten en authenticatiemethoden registreren, met optionele workflows voor goedkeuring door beheerders.
Integraties van miniOrange
miniOrange biedt meer dan 6.000 integraties, waaronder Salesforce, Google Workspace, Microsoft 365, AWS, Slack, Zoom, SAP, Oracle EBS, PeopleSoft en Active Directory. Het ondersteunt aangepaste verbindingen via REST API's, SAML, OAuth 2.0, OIDC, SCIM, LDAP, RADIUS en TACACS+.
Pros and Cons
Pros:
- Ondersteunt MFA voor verouderde apps en netwerkapparaten
- Flexibele implementatieopties, waaronder on-premises
- Adaptieve authenticatie met op risico gebaseerde beleidsregels
Cons:
- Belangrijke functies zijn beperkt tot hogere abonnementsniveaus
- Integratie met sommige apps kan complex zijn
Cisco
Beste keuze voor phishingbestendige MFA op ondernemingsschaal
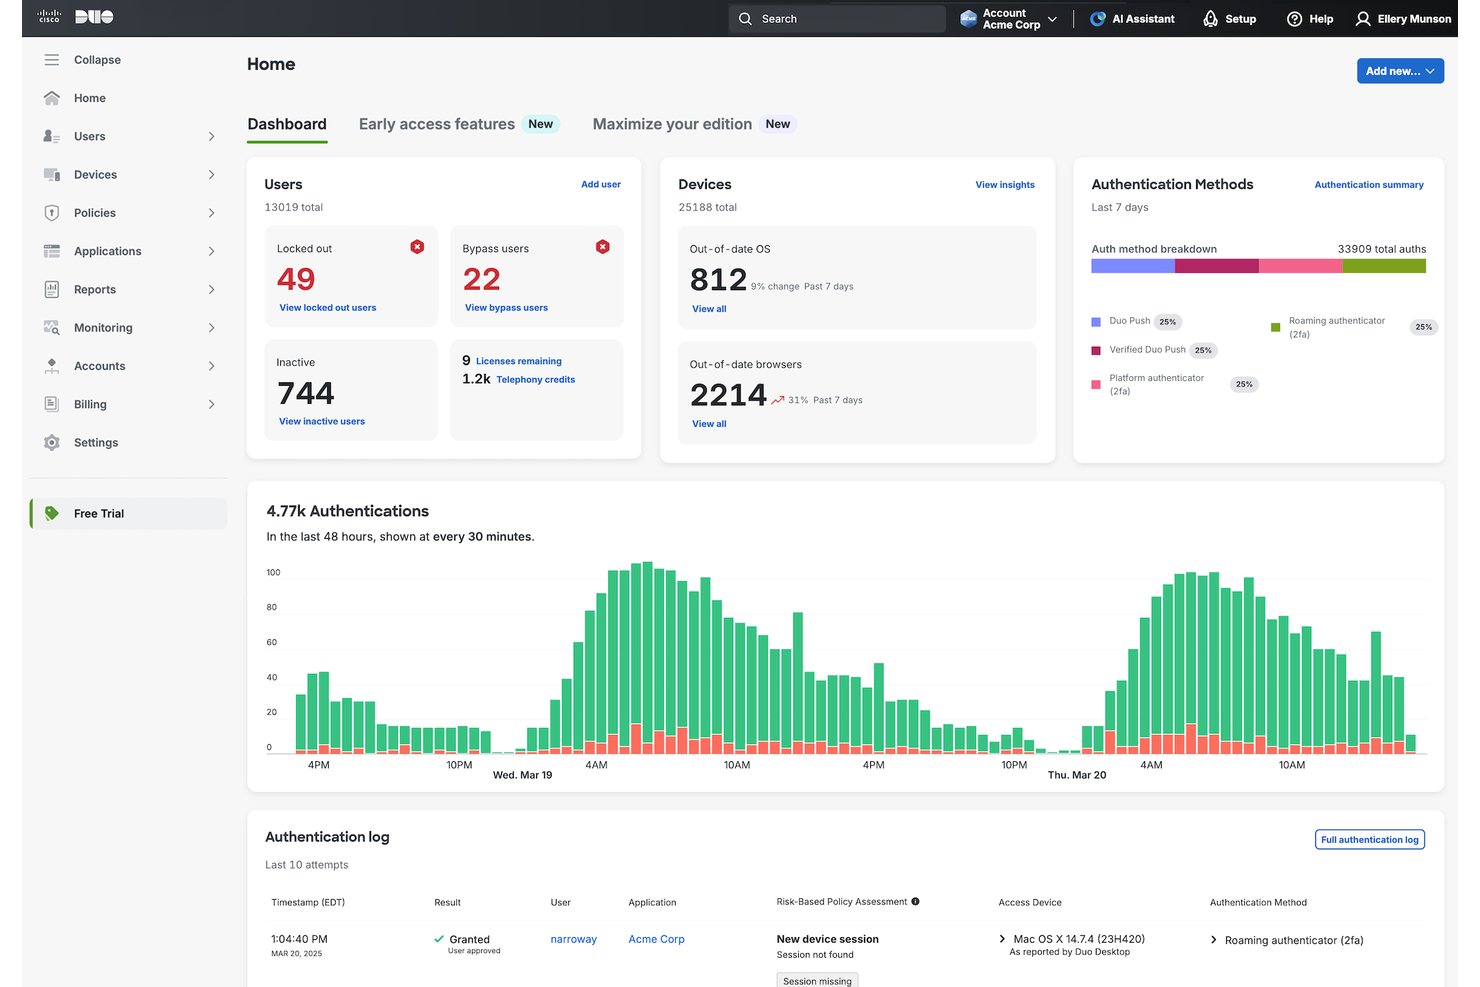
Cisco Duo is een MFA- en identiteitsbeveiligingsplatform voor phishingbestendige authenticatie, wachtwoordloos inloggen, SSO, apparaatvertrouwen en adaptief toegangsbeleid in cloud- en on-premisesomgevingen.
Voor wie is Cisco Duo het meest geschikt?
Cisco Duo is de juiste keuze voor IT- en beveiligingsteams van ondernemingen die phishingbestendige MFA willen afdwingen voor een groot, verspreid personeelsbestand zonder concessies te doen aan de naleving van regelgeving.
Waarom ik voor Cisco Duo heb gekozen
Cisco Duo staat op mijn shortlist omdat geen enkel ander platform kan tippen aan de diepgang van de phishingbestendige MFA-opties op ondernemingsschaal. Ik ben vooral onder de indruk van Verified Duo Push, waarmee gebruikers bij het inloggen een overeenkomende code moeten invoeren, waardoor push-bombingaanvallen direct worden tegengegaan. Combineer dat met ondersteuning voor FIDO2-toegangssleutels en de op BLE gebaseerde nabijheidsverificatie, en je hebt gelaagde authenticatie op hardwareniveau die standhoudt in verspreide personeelsbestanden.
Belangrijkste functies van Cisco Duo
- Risicogebaseerde authenticatie: Past authenticatievereisten dynamisch aan op basis van realtime signalen zoals apparaatstatus, IP-reputatie en gebruikerslocatie.
- Duo Directory: Een cloudgebaseerde gebruikersdirectory waarmee je gebruikersidentiteiten, rollen en groepen rechtstreeks binnen Duo kunt opslaan en beheren.
- Uitgaande SCIM-provisioning: Automatiseert het aanmaken en intrekken van gebruikers voor downstreamtoepassingen zoals Microsoft 365, AWS IAM Identity Center en Atlassian.
- Handhaving van apparaatvertrouwen: Controleert de beveiligingsstatus van eindpunten, waaronder de OS-versie, schijfversleuteling en antivirusstatus, voordat toegang tot een verbonden app wordt verleend.
Cisco Duo-integraties
Cisco Duo biedt meer dan 500 vooraf gebouwde integraties voor applicaties en infrastructuur, waaronder Microsoft 365, Salesforce, AWS, Workday, Slack, Dropbox, Box, Zoom en Atlassian. Het ondersteunt ook SAML, OIDC, RADIUS, LDAP, SCIM en API's voor aangepaste integraties.
Pros and Cons
Pros:
- Verified Duo Push blokkeert push-bombingaanvallen
- Controles van apparaatvertrouwen voordat toegang wordt verleend
- FedRAMP- en FIPS-naleving voor gereguleerde sectoren
Cons:
- SSO-appcatalogus kleiner dan die van Okta
- CIAM- en functies voor aanmelden via sociale accounts ontbreken

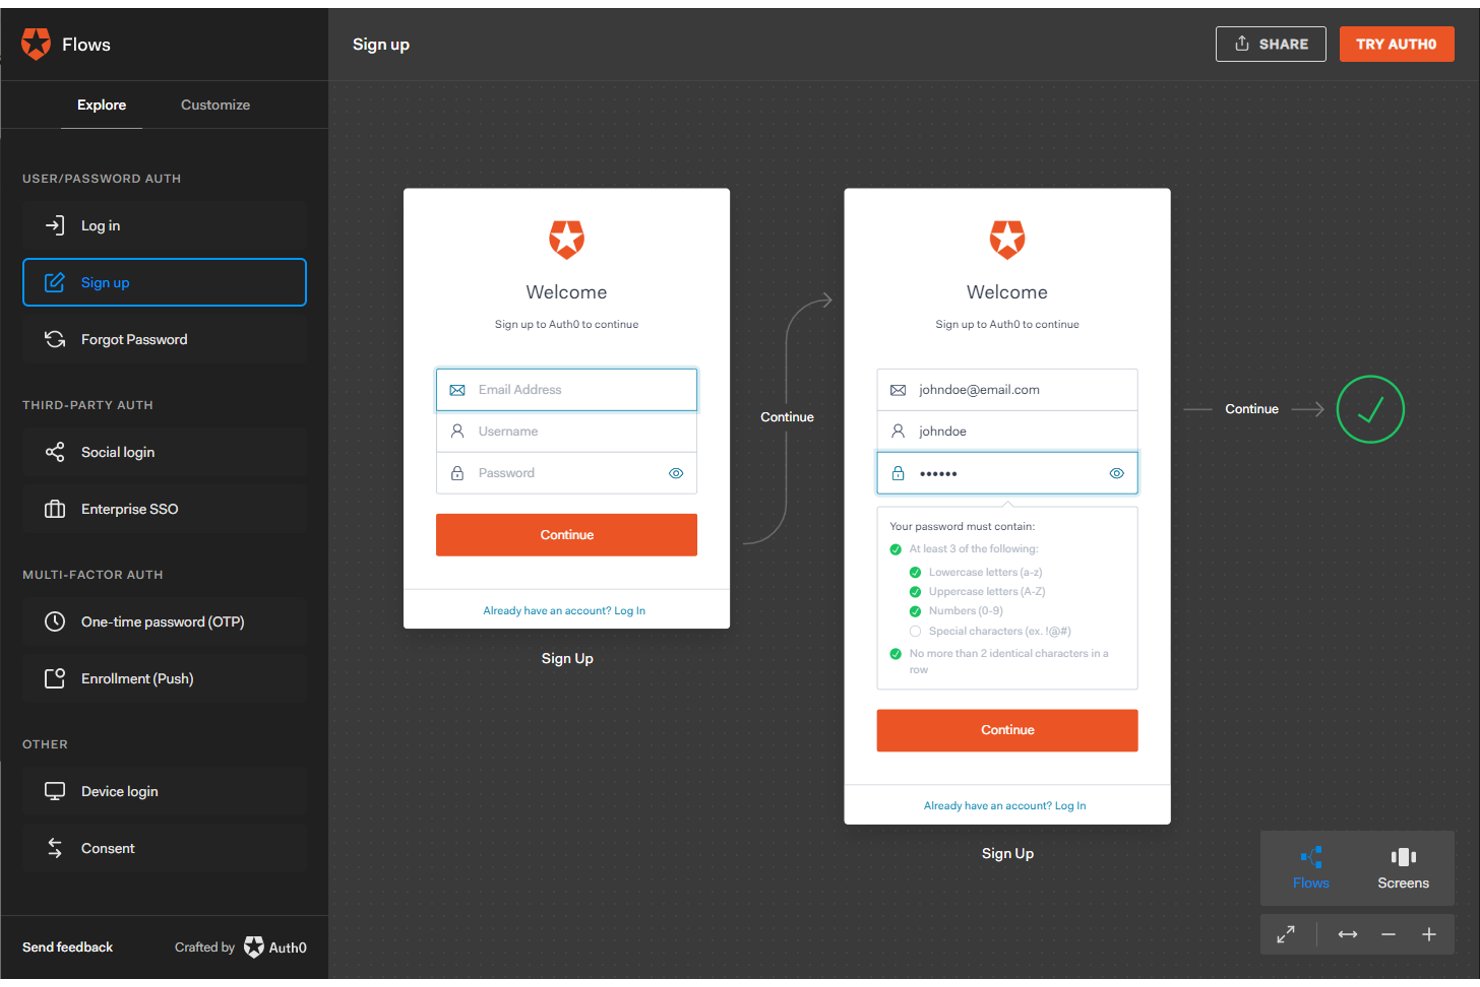
Auth0 is een op ontwikkelaars gericht identiteitsplatform dat MFA, SSO, wachtwoordloze authenticatie, fijnmazige autorisatie en op SCIM gebaseerd gebruikerslevenscyclusbeheer biedt voor maatwerk- en bedrijfsapplicaties.
Voor wie is Auth0 het meest geschikt?
Auth0 is zeer geschikt voor engineeringteams die authenticatie in maatwerkapplicaties bouwen en behoefte hebben aan flexibele, API-first-identiteitsinfrastructuur.
Waarom ik voor Auth0 koos
Auth0 staat op mijn shortlist omdat het het meest ontwikkelaarsgerichte identiteitsplatform is waarmee ik heb gewerkt, vanaf de basis ontworpen voor teams die authenticatie rechtstreeks in maatwerkapplicaties integreren. Ik ben vooral te spreken over Auth0 Actions, waarmee je serverloze logica op elk punt in de authenticatiestroom kunt invoegen, bijvoorbeeld om stapsgewijze MFA alleen te activeren wanneer een gebruiker toegang krijgt tot een gevoelig API-eindpunt. De engine voor adaptieve MFA gebruikt op machinaal leren gebaseerde risicoscores om aanmeldingen met onmogelijke reispatronen of niet-herkende apparaten extra te controleren, zonder probleemloze sessies te verstoren.
Belangrijkste functies van Auth0
- Inkomende provisioning met SCIM 2.0: Synchroniseer gebruikers en groepen vanuit upstream-identiteitsproviders naar Auth0, met volledige ondersteuning voor aanmaken, bijwerken, deactiveren en verwijderen, plus automatische intrekking van sessies bij het intrekken van provisioning.
- Auth0 Organizations: Modelleer B2B-structuren met meerdere tenants, waarbij elke klantorganisatie een eigen SSO-configuratie, directorysynchronisatie, domeinverificatie en selfservicebeheerportaal krijgt.
- Fijnmazige autorisatie (FGA): Definieer en evalueer complexe toegangsbeleidsregels op basis van relaties, rollen en attributen met behulp van een door OpenFGA aangedreven engine die kan opschalen tot miljarden machtigingstupels.
- Logboekstreaming: Exporteer auditlogboeken van tenants vrijwel in realtime naar SIEM-platforms zoals Splunk, Datadog en Amazon EventBridge, met ingebouwde opties voor gebeurtenisfiltering en het verhullen van PII.
Integraties van Auth0
Auth0 biedt native integraties met Microsoft Entra ID, Active Directory, Google Workspace, Okta Workforce Identity, Datadog, Splunk, Amazon EventBridge en Azure Event Hubs. Het ondersteunt ook marktplaatsintegraties en aangepaste verbindingen via de REST-beheer-API.
Pros and Cons
Pros:
- Adaptieve MFA controleert alleen risicovolle aanmeldpogingen
- Fijnmazige autorisatie ondersteunt relatiegebaseerde beleidsregels
- B2B-structuren met meerdere tenants via de functie Organizations
Cons:
- De logboekbewaring is beperkt bij lagere abonnementen
- Voor geavanceerde functies zijn vaak upgrades van het abonnement nodig

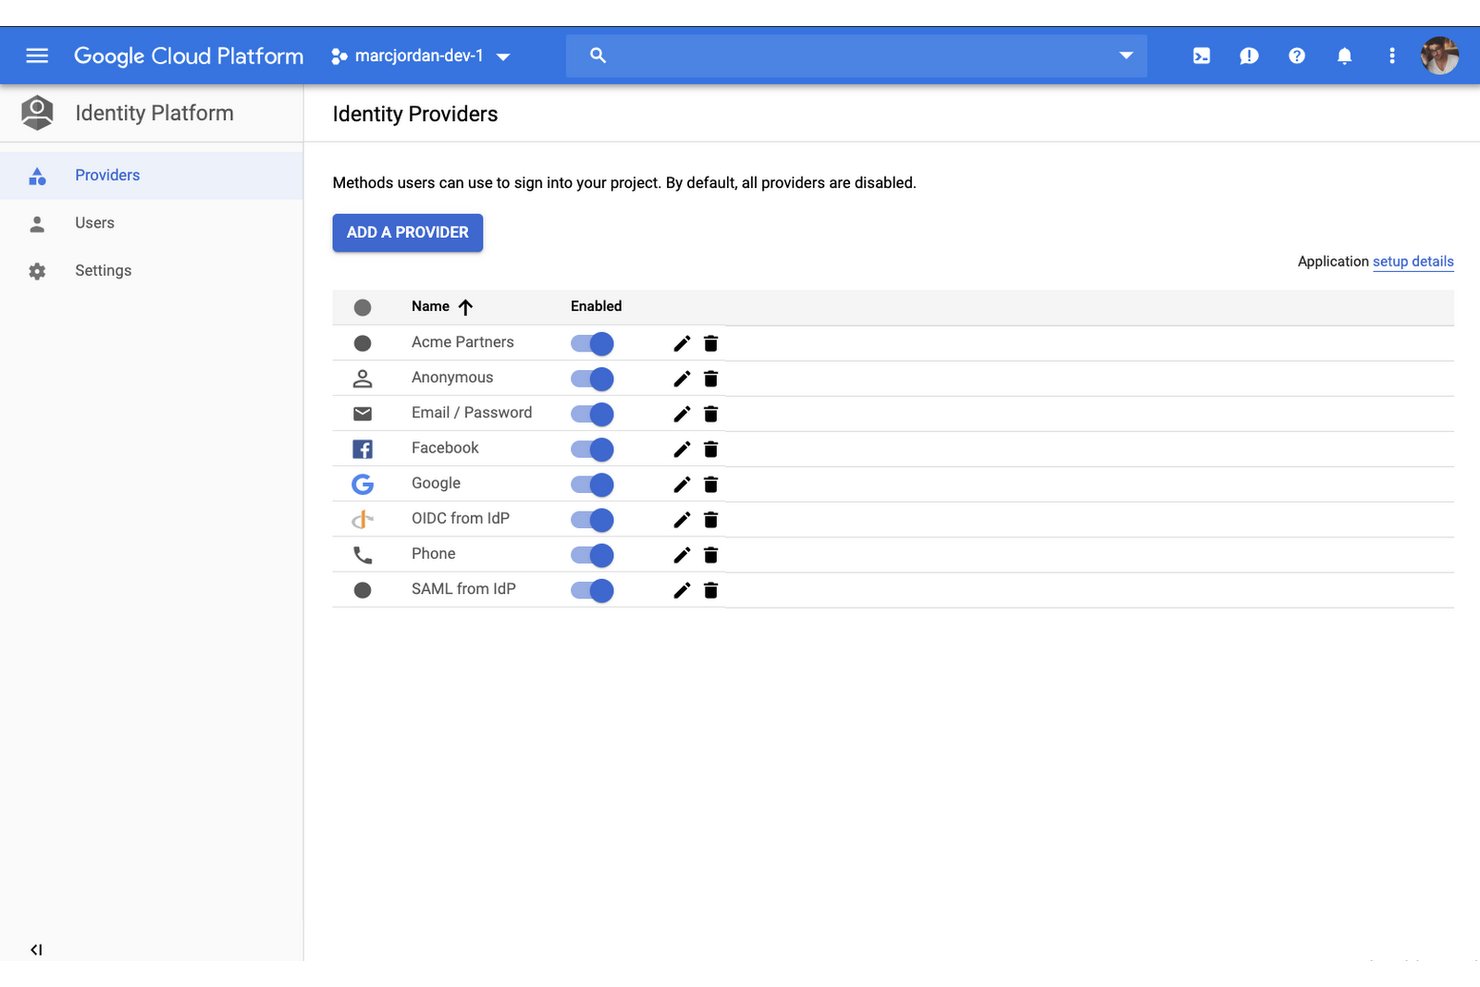
Google Cloud Identity is een platform voor identiteits- en toegangsbeheer van personeel dat SSO, MFA, adaptief toegangsbeleid en een ingebouwde clouddirectory omvat, met een CIAM-laag voor ontwikkelaars via Identity Platform voor aangepaste app-authenticatie.
Voor wie is Google Cloud Identity het meest geschikt?
Google Cloud Identity is geschikt voor IT- en beveiligingsteams die Google Workspace of Google Cloud gebruiken en identiteitsbeheer rechtstreeks in hun bestaande omgeving nodig hebben.
Waarom ik voor Google Cloud Identity heb gekozen
Ik heb voor Google Cloud Identity gekozen omdat het rechtstreeks in het Google-ecosysteem is ingebouwd. Dat betekent dat identiteitsbeheer geen afzonderlijke toevoeging is als je personeel Google Workspace of Google Cloud al gebruikt. Ik ben vooral te spreken over het contextbewuste toegangsbeleid, dat de apparaatstatus, locatie en IP-signalen beoordeelt voordat toegang wordt verleend, en over de verplichte uitrol van passkeys en FIDO2 voor alle Google Cloud-accounts. Daarmee krijg je phishingbestendige authenticatie zonder een afzonderlijke leverancier nodig te hebben.
Belangrijkste functies van Google Cloud Identity
- Google Cloud Directory Sync (GCDS): Synchroniseert gebruikers en groepen vanuit on-premises Active Directory- of LDAP-directory's rechtstreeks en eenzijdig naar Cloud Identity.
- Workforce Identity Federation: Breidt SSO uit naar externe IdP's zonder gebruikerssynchronisatie, voor meer dan 95% van de Google Cloud-producten via toegang op basis van kenmerken.
- Identity-Aware Proxy (IAP): Dwingt contextbewust toegangsbeleid af voor cloudapps en VM's op basis van apparaatstatus, netwerk- en gebruikersidentiteitssignalen, zonder VPN.
- SDK's van Identity Platform: Biedt SDK's voor meerdere programmeertalen (JavaScript, iOS, Android, Node.js, Python, Go, Java, C++) om authenticatie rechtstreeks in zelfgebouwde applicaties te integreren.
Integraties van Google Cloud Identity
Google Cloud Identity biedt Marketplace-integraties met Salesforce, Atlassian Jira, Confluence en ServiceNow, plus native integraties binnen Google Workspace en Google Cloud. De Admin SDK, Reports API en Identity Platform REST API's ondersteunen aangepaste integraties.
Pros and Cons
Pros:
- Passkeys en FIDO2 zijn verplicht voor alle gebruikers
- Contextbewuste toegang dwingt gedetailleerde zero-trustbeveiliging af
- SDK's ondersteunen authenticatieworkflows voor aangepaste apps
Cons:
- Synchronisatie met Active Directory is uitsluitend eenrichtingsverkeer
- LDAP-ondersteuning is beperkt tot hogere abonnementen

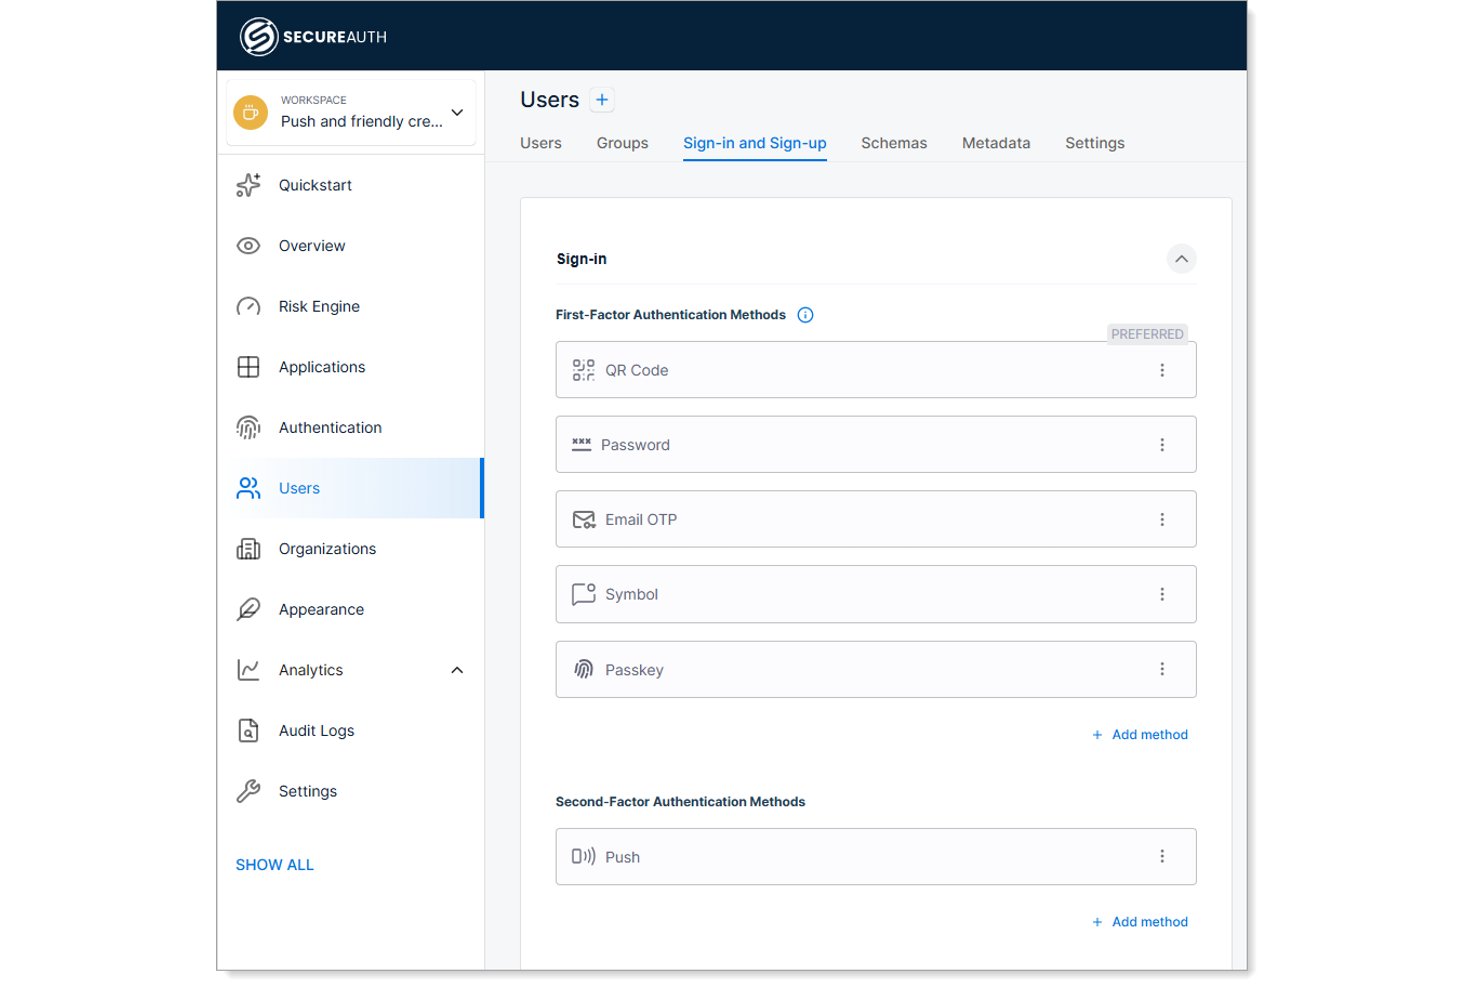
SecureAuth is een platform voor identiteits- en toegangsbeheer voor ondernemingen, gebaseerd op continue authenticatie, dat MFA, SSO, adaptieve risicoscores en beveiliging op sessieniveau biedt voor identiteitsgebruiksscenario's voor medewerkers, B2B en consumenten.
Voor wie is SecureAuth het meest geschikt?
SecureAuth is zeer geschikt voor beveiligings- en IAM-teams in gereguleerde sectoren—denk aan de gezondheidszorg, financiële dienstverlening, defensie en de overheid—die identiteitsbescherming verder willen laten reiken dan alleen het inlogscherm.
Waarom ik voor SecureAuth heb gekozen
SecureAuth staat op mijn shortlist vanwege de manier waarop het risico na het inloggen aanpakt, en niet alleen het inloggen zelf. De meeste IAM-platforms stoppen met het beoordelen van risico's zodra een sessie wordt geopend, maar de Assurance Authority van SecureAuth evalueert tijdens de hele sessie continu meer dan 100 gedragssignalen opnieuw. Wanneer iets niet klopt, wordt sterkere authenticatie geactiveerd of de sessie automatisch beëindigd. Ik vind het ook goed dat Presence Authority nog een stap verder gaat door gezichtsherkenning te gebruiken om te bevestigen dat de juiste persoon voor het scherm blijft zitten.
Belangrijkste functies van SecureAuth
- Door de onderneming uitgegeven FIDO2-toegangssleutels: Door de organisatie beheerde toegangssleutels die aan een hardwarematige beveiligingsenclave zijn gebonden en niet gekoppeld zijn aan consumentenplatforms zoals Apple of Google, met ondersteuning voor volledig IT-lifecyclebeheer.
- Zelfbedieningsregistratie voor B2B-SSO: Een wizard zonder code met meer dan 20 vooraf gebouwde IdP-connectoren waarmee partnerorganisaties hun eigen SSO in enkele minuten kunnen configureren zonder je team erbij te betrekken.
- RADIUS-gateway voor MFA op netwerken: Een speciale RADIUS-gateway breidt MFA-afdwinging uit naar VPN's, firewalls, switches en routers naast standaardapplicatie-authenticatie.
- Identiteitsbeheer voor AI-agenten: Wijst elke AI-agent een unieke cryptografische identiteit toe, dwingt OAuth-tokens met beperkte scope per actie af en houdt een fraudebestendig auditspoor bij van elke actie van de agent en elke delegatieketen.
Integraties van SecureAuth
SecureAuth documenteert meer dan 20 vooraf gebouwde B2B-identityproviderconnectoren, waaronder Okta, Microsoft Entra ID, Google Workspace en OneLogin, plus Auth0, AWS Cognito, GitHub en Google via OIDC en SAML. Het ondersteunt ook SCIM, LDAP, RADIUS en API's voor aangepaste connectiviteit.
Pros and Cons
Pros:
- Continue risico-evaluatie van sessies na het inloggen
- Verificatie van fysieke aanwezigheid tijdens sessies
- Uitgebreide ondersteuning voor authenticatieprotocollen en -methoden
Cons:
- De beheerdersconsole is complex en moeilijk te navigeren
- Bewakingsdashboards zijn beperkt voor dagelijks gebruik
Okta
Het beste voor identiteitsbeheer binnen de hele onderneming op grote schaal
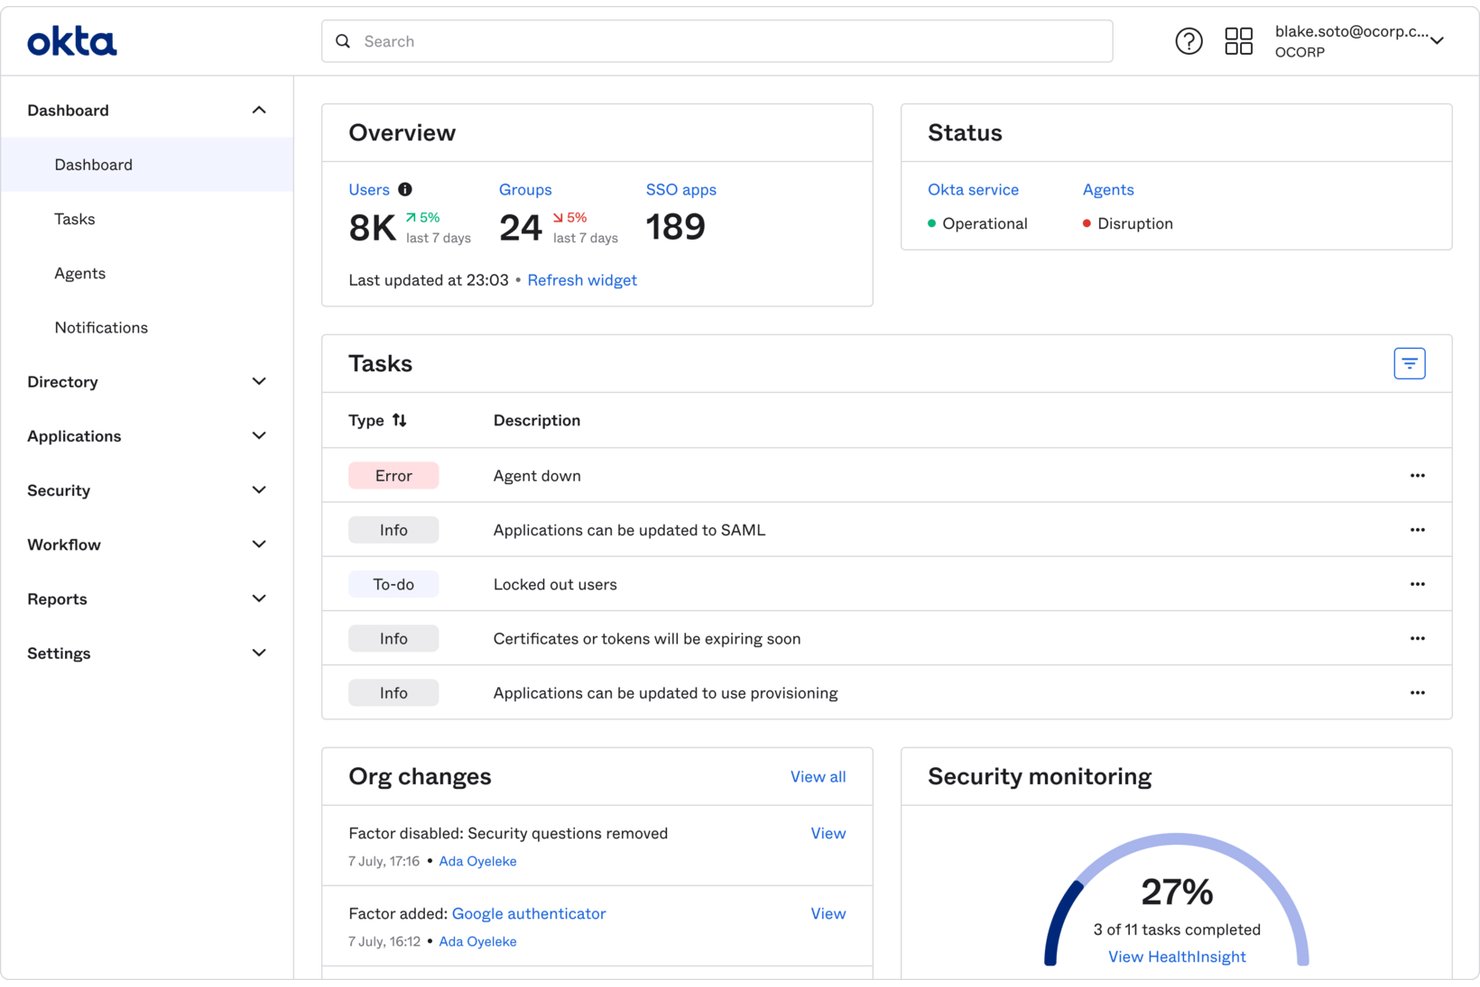
Okta is een platform voor personeelsidentiteit dat SSO, adaptieve MFA, levenscyclusbeheer en identiteitsbeheer omvat voor cloud-, lokale en mobiele omgevingen.
Voor wie is Okta het meest geschikt?
Okta is zeer geschikt voor IT- en beveiligingsteams binnen ondernemingen die identiteit op grote schaal beheren in complexe omgevingen met meerdere applicaties en strenge compliancevereisten.
Waarom ik voor Okta heb gekozen
Okta staat op mijn selectie omdat geen enkel ander platform kan tippen aan zijn schaal voor identiteitsbeheer binnen de hele onderneming. Ik ben vooral onder de indruk van Universal Directory, dat identiteiten uit Active Directory, Workday en LDAP samenbrengt in één cloudbeheerlaag, en van Identity Threat Protection, dat het sessierisico na het inloggen voortdurend beoordeelt in plaats van alleen tijdens de authenticatie. Met meer dan 8.000 vooraf gebouwde OIN-integraties en adaptieve MFA die extra verificatie-uitdagingen activeert op basis van apparaattoestand en gedragssignalen, beheert Okta identiteit op een schaal die maar weinig leveranciers benaderen.
Belangrijkste functies van Okta
- Okta Workflows: Een automatiseringsplatform zonder code voor het bouwen van identiteitsprocessen voor instroom, doorstroom en uitstroom, met meer dan 50 vooraf gebouwde werkstromen en integraties met Slack en Teams voor toegangsaanvragen door gebruikers zelf.
- Identity Threat Protection: Beoordeelt het sessierisico na het inloggen voortdurend met behulp van AI en activeert geautomatiseerde reacties, zoals Universal Logout of extra MFA-verificatie, wanneer afwijkend gedrag wordt gedetecteerd.
- Okta Integration Network (OIN): Een catalogus met meer dan 8.000 vooraf gebouwde, door Okta beoordeelde applicatie-integraties voor SSO, levenscyclusbeheer, identiteitsbeheer en gecentraliseerde logging.
- Toegangsbeoordelingen: Deze functie maakt deel uit van Okta Identity Governance en stelt je in staat periodieke toegangsbeoordelingen uit te voeren om gebruikersrechten voor gekoppelde applicaties te bevestigen of in te trekken.
Okta-integraties
Okta biedt meer dan 8.000 integraties via het Okta Integration Network, waaronder Microsoft 365, Salesforce, Workday, Slack, Splunk, CrowdStrike en Google Workspace. Het biedt ook REST API's, SCIM en Terraform-providers voor aangepaste identiteitsintegraties.
Pros and Cons
Pros:
- Uitgebreide catalogus met vooraf gebouwde SSO-integraties
- Adaptieve MFA met voortdurende beoordeling van het sessierisico
- Sterke compliance voor vereisten in gereguleerde sectoren
Cons:
- De initiële configuratie vereist uitgebreide IAM-expertise
- De reactiesnelheid van de ondersteuning en de documentatie worden vaak bekritiseerd

Het beste voor IAM op ondernemingsniveau in hybride en federale omgevingen
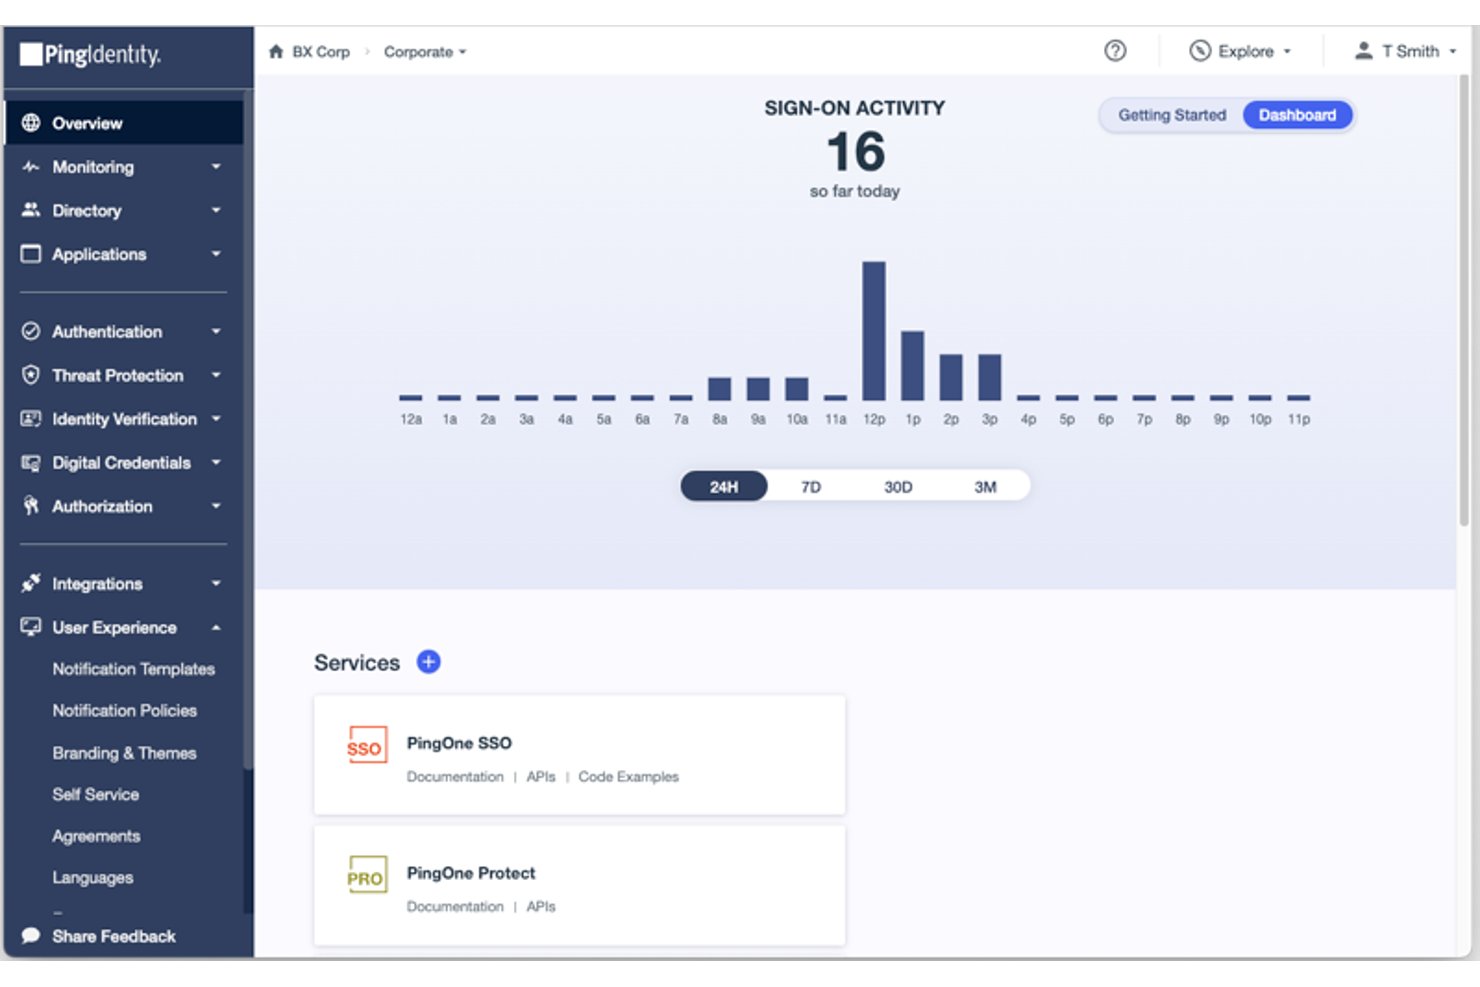
Ping Identity is een IAM-platform voor ondernemingen voor SSO, MFA, adaptieve authenticatie, fijnmazige autorisatie en identiteitsorkestratie in cloud-, hybride en on-premises omgevingen.
Voor wie is Ping Identity het meest geschikt?
Ping Identity is ontwikkeld voor grote ondernemingen en federale overheidsinstanties die identiteiten moeten beheren in hybride, on-premises en volledig geïsoleerde omgevingen met strenge nalevingsvereisten.
Waarom ik voor Ping Identity heb gekozen
Ping Identity staat op mijn selectie omdat het het enige IAM-platform is dat ik heb gezien met volledige gelijkwaardigheid van functies in cloud-, on-premises-, volledig geïsoleerde en DDIL-omgevingen. Ik heb het specifiek gekozen voor teams in gereguleerde sectoren of federale overheidsinstanties waar implementatie in een omgeving met FedRAMP High- of DoD IL5-certificering geen optie maar een vereiste is. PingFederate verwerkt SSO voor zowel verouderde als moderne applicaties zonder een volledige vervanging af te dwingen, en PingOne Protect voegt door ML aangestuurde risicoscores toe die extra MFA-verificatie activeren wanneer signalen zoals afwijkingen in geografische snelheid of gecompromitteerde inloggegevens daar aanleiding toe geven.
Belangrijkste functies van Ping Identity
- Identiteitsorkestratie zonder code: PingOne DaVinci biedt een werkvlak met slepen en neerzetten waarmee je identiteitsstromen kunt bouwen, testen en implementeren met behulp van honderden vooraf gebouwde connectoren.
- Fijnmazige autorisatie: Met PingOne Authorize kun je ABAC-, RBAC- en ReBAC-beleidsregels buiten de applicatiecode definiëren met behulp van een visuele beslisboom voor beleidsregels.
- Offline MFA-modus: PingOne MFA ondersteunt authenticatie zonder actieve internetverbinding en dekt toegangsscenario's waarin connectiviteit niet gegarandeerd is.
- Identiteitsbeheer voor AI-agenten: Een speciaal product registreert en handhaaft beleid tijdens de uitvoering voor niet-menselijke identiteiten zoals AI-agenten, bots en microservices.
Integraties van Ping Identity
Ping Identity biedt meer dan 350 connectoren in de marktplaats, waaronder integraties met Active Directory, Azure AD, Microsoft 365, Twilio en ForgeRock. Het ondersteunt ook SAML, OAuth 2.0, OIDC, SCIM, LDAP, RADIUS, REST API's en eigen SDK's voor iOS en Android.
Pros and Cons
Pros:
- Volledige protocolondersteuning voor verouderde en moderne applicaties
- Geavanceerde opties voor adaptieve, op risico gebaseerde authenticatie
- Platform voor orkestratie zonder code voor complexe workflows
Cons:
- Een minimumafname van 5.000 gebruikers is vereist
- Voor de implementatie zijn vaak professionele diensten nodig

OneLogin
Het beste voor ML-gestuurde adaptieve authenticatie voor personeel
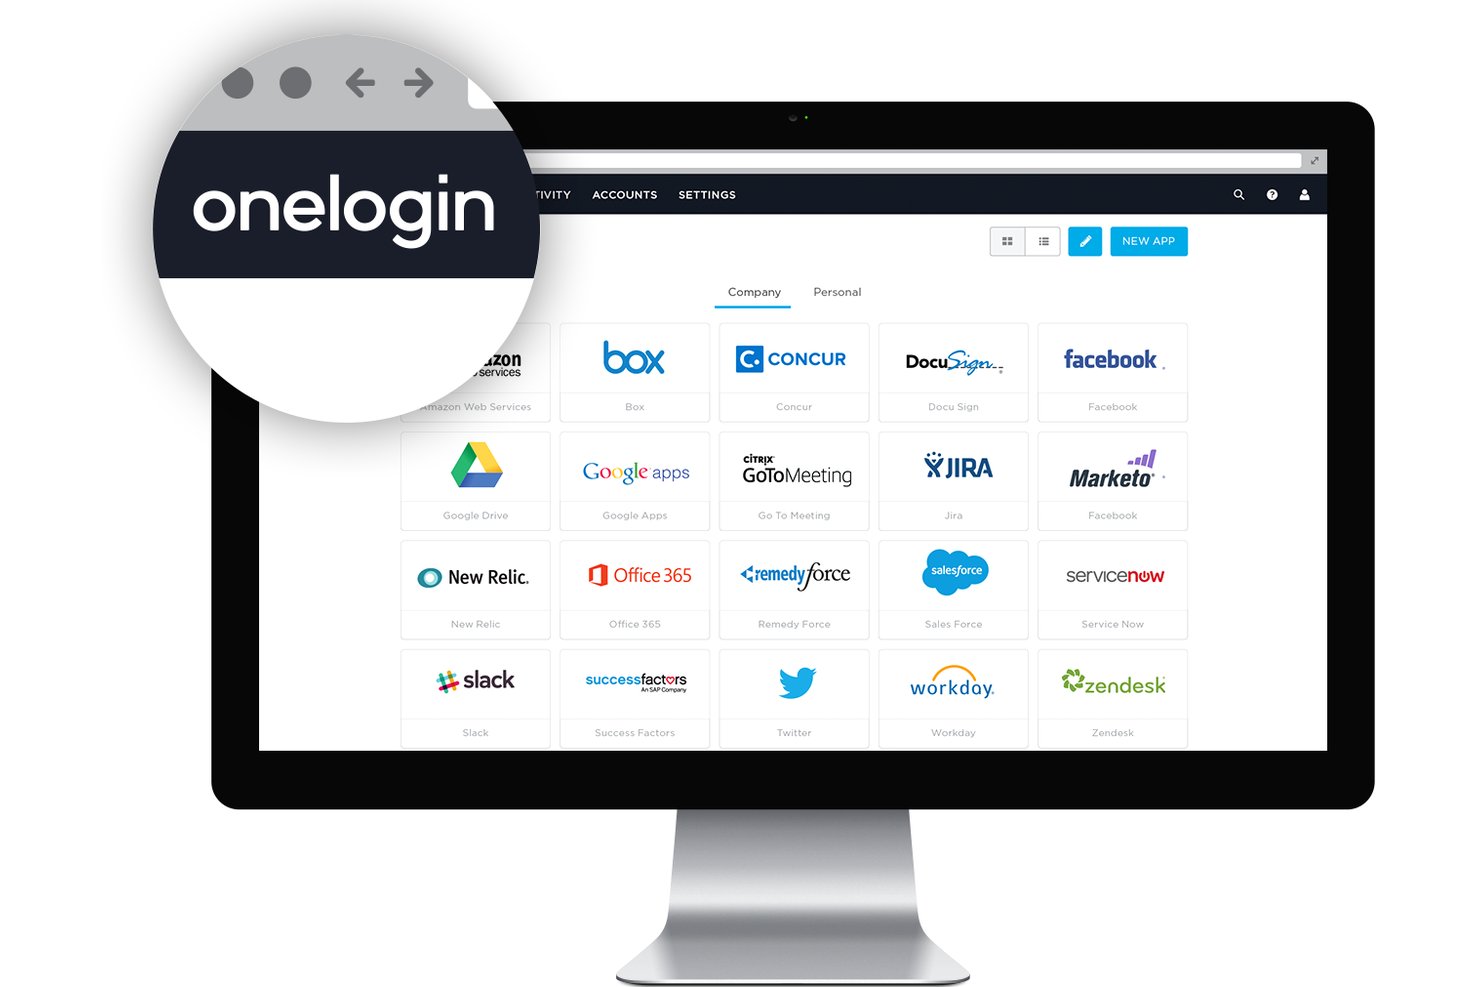
OneLogin is een identiteitsplatform voor personeel dat SSO voor meer dan 6.000 apps, MFA met ondersteuning voor passkeys en biometrie, adaptieve authenticatie en geautomatiseerd beheer van de gebruikerslevenscyclus combineert.
Voor wie is OneLogin het meest geschikt?
OneLogin is zeer geschikt voor middelgrote tot grote ondernemingen die een uniform IAM-platform voor personeel nodig hebben met ML-gestuurde adaptieve authenticatie in een complexe, hybride appomgeving.
Waarom ik OneLogin heb gekozen
OneLogin staat op mijn shortlist vanwege de manier waarop Vigilance AI adaptieve authenticatie afhandelt. In plaats van statische regels voor voorwaardelijke toegang toe te passen, gebruikt het ML om per aanmelding een risicoscore te berekenen op basis van geolocatie, IP-reputatie, apparaatstatus en gedragsgeschiedenis, waarna de vereisten voor authenticatiefactoren in realtime worden aangepast. Ik heb gezien dat SmartFactor automatisch MFA vereist wanneer een aanmelding uit een onbekend land komt, terwijl sessies met een laag risico worden doorgelaten met één druk op de knop voor goedkeuring.
Belangrijkste functies van OneLogin
- SmartFactor-authenticatie: ML-gestuurde risicoscore die de vereisten voor authenticatiefactoren dynamisch aanpast op basis van signalen over de apparaatstatus, IP-reputatie en geolocatie.
- Meer dan 6.000 vooraf gebouwde app-connectoren: Een catalogus met SAML-, OIDC- en formuliergebaseerde SSO-integraties voor zowel cloud- als on-premisesapplicaties.
- Controle op gecompromitteerde inloggegevens: Controleert nieuwe en bijgewerkte wachtwoorden automatisch aan de hand van bekende databases met datalekken en blokkeert hergebruik van gestolen inloggegevens.
- OneLogin-toegang: Breidt SSO en MFA uit naar on-premises- en verouderde applicaties zonder protocolupdates voor de onderliggende apps te vereisen.
OneLogin-integraties
OneLogin biedt meer dan 6.000 vooraf gebouwde app-connectoren, waaronder Workday, UKG, BambooHR, Namely, Microsoft Entra ID, Google Workspace en Splunk. REST-API's en aangepaste REST-connectoren ondersteunen aanvullende integraties voor directory's, provisioning en applicaties.
Pros and Cons
Pros:
- Adaptieve authenticatie van SmartFactor met Vigilance AI
- Meer dan 6.000 vooraf gebouwde SSO-integraties voor apps
- Realtime controle op gecompromitteerde inloggegevens
Cons:
- Service-uitval heeft toegangsworkflows verstoord
- API-snelheidslimieten beperken geavanceerde automatiseringen

Het beste voor identiteitsbeveiliging die is ingebouwd in Microsoft 365
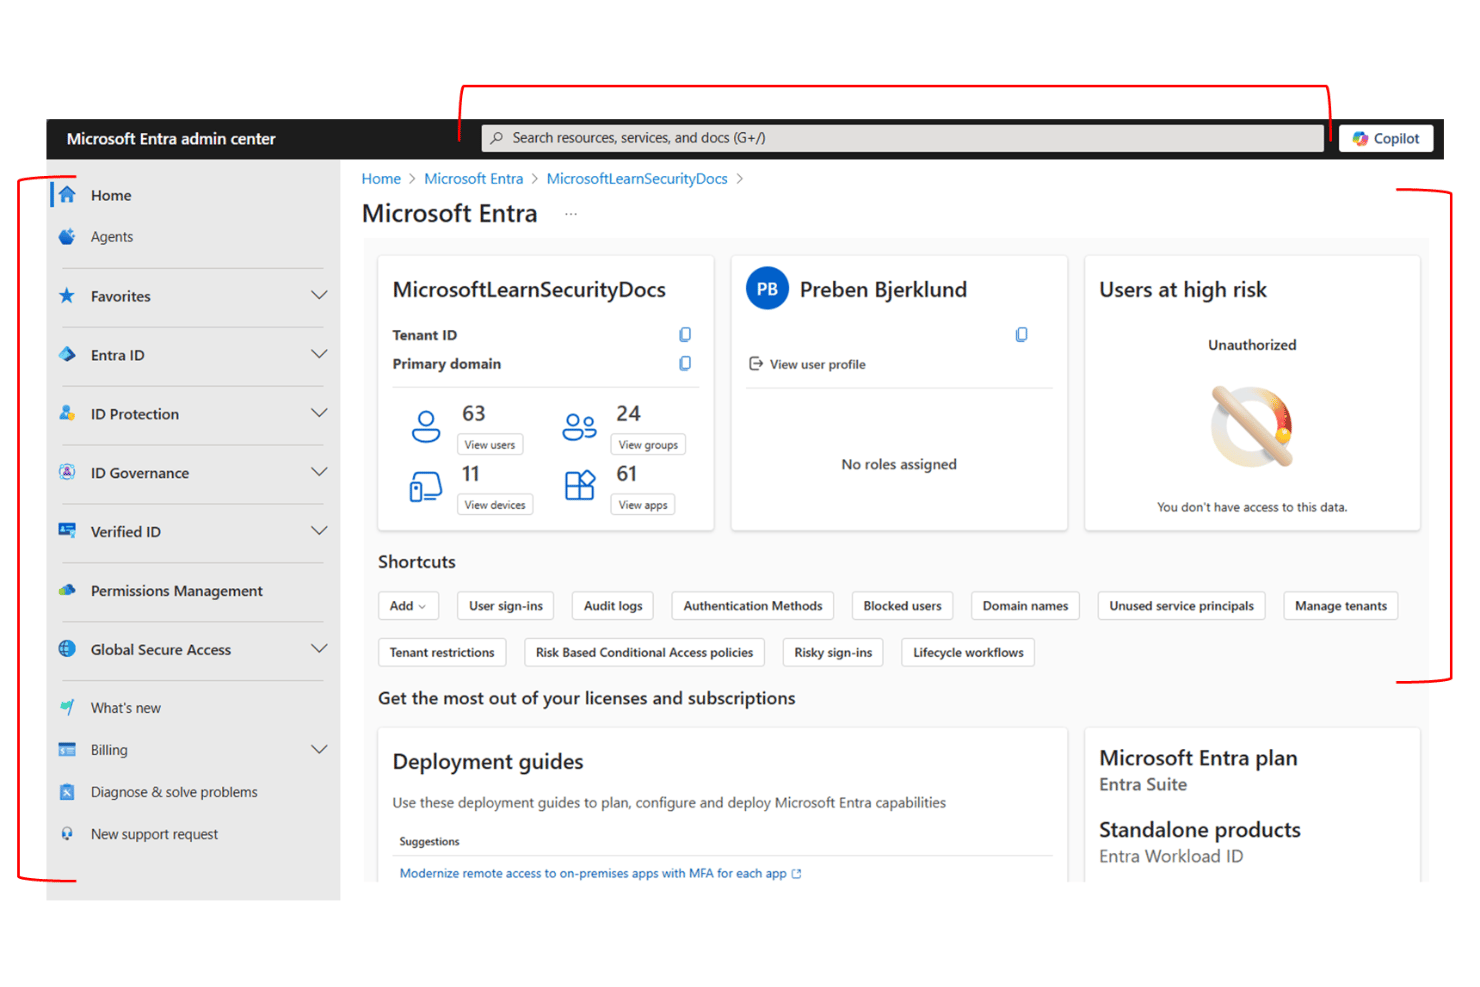
Microsoft Entra ID is een cloudgebaseerd platform voor identiteits- en toegangsbeheer dat MFA, SSO, adaptieve authenticatie, gebruikerslevenscyclusbeheer en directoryservices omvat voor personeels- en applicatieomgevingen.
Voor wie is Microsoft Entra ID het meest geschikt?
Microsoft Entra ID is de logische keuze voor IT- en beveiligingsteams die al binnen het Microsoft 365- of Azure-ecosysteem werken en behoefte hebben aan gecentraliseerd identiteitsbeheer in hybride en cloudomgevingen.
Waarom ik voor Microsoft Entra ID heb gekozen
Microsoft Entra ID staat op mijn shortlist omdat identiteit, als je organisatie Microsoft 365 of Azure gebruikt, al is ingebouwd in de infrastructuur die je dagelijks gebruikt. Ik vind het vooral prettig dat Voorwaardelijke toegang realtime signalen beoordeelt, waaronder apparaatcompliance via Intune, aanmeldingsrisico's vanuit Entra ID Protection en locatie, om alleen aanvullende MFA af te dwingen wanneer de context daar daadwerkelijk om vraagt. Bovendien maken phishingbestendige opties zoals FIDO2-toegangssleutels en Windows Hello for Business wachtwoordloze authenticatie praktisch in plaats van theoretisch.
Belangrijkste functies van Microsoft Entra ID
- Beheer van bevoorrechte identiteiten (PIM): Verleent tijdgebonden toegang met precies de benodigde rechten voor bevoorrechte rollen en vereist rechtvaardiging en goedkeuring voordat toegang wordt geactiveerd.
- Door HR aangestuurde provisioning: Maakt verbinding met Workday en SAP SuccessFactors om gebeurtenissen in de levenscyclus van indiensttreding, functiewijziging en uitdiensttreding automatisch rechtstreeks vanuit je HR-systeem te activeren.
- Entra ID Protection: Gebruikt machinaal leren om het aanmeldings- en gebruikersrisico in realtime te scoren en detecteert signalen zoals onmogelijke reisbewegingen, gelekte inloggegevens en tokenafwijkingen.
- Microsoft Entra Application Proxy: Breidt SSO uit naar on-premises en verouderde apps met behulp van headergebaseerde authenticatie, Kerberos en geïntegreerde Windows-authenticatie—zonder VPN.
Integraties van Microsoft Entra ID
Microsoft Entra ID biedt duizenden integraties in de appgalerij, waaronder ServiceNow, Workday, Salesforce, AWS, Google Workspace en Slack, plus ingebouwde integraties binnen Microsoft 365 en Azure. Microsoft Graph API en SCIM 2.0 ondersteunen aangepaste applicatie- en provisioningverbindingen.
Pros and Cons
Pros:
- Fijnmazige beleidsengine voor voorwaardelijke toegang
- Phishingbestendige MFA en wachtwoordloze opties
- Uitgebreide ondersteuning voor hybride identiteitsscenario's
Cons:
- Alleen in de cloud, zonder on-premises versie
- Complexe, gelaagde licenties voor geavanceerde functies
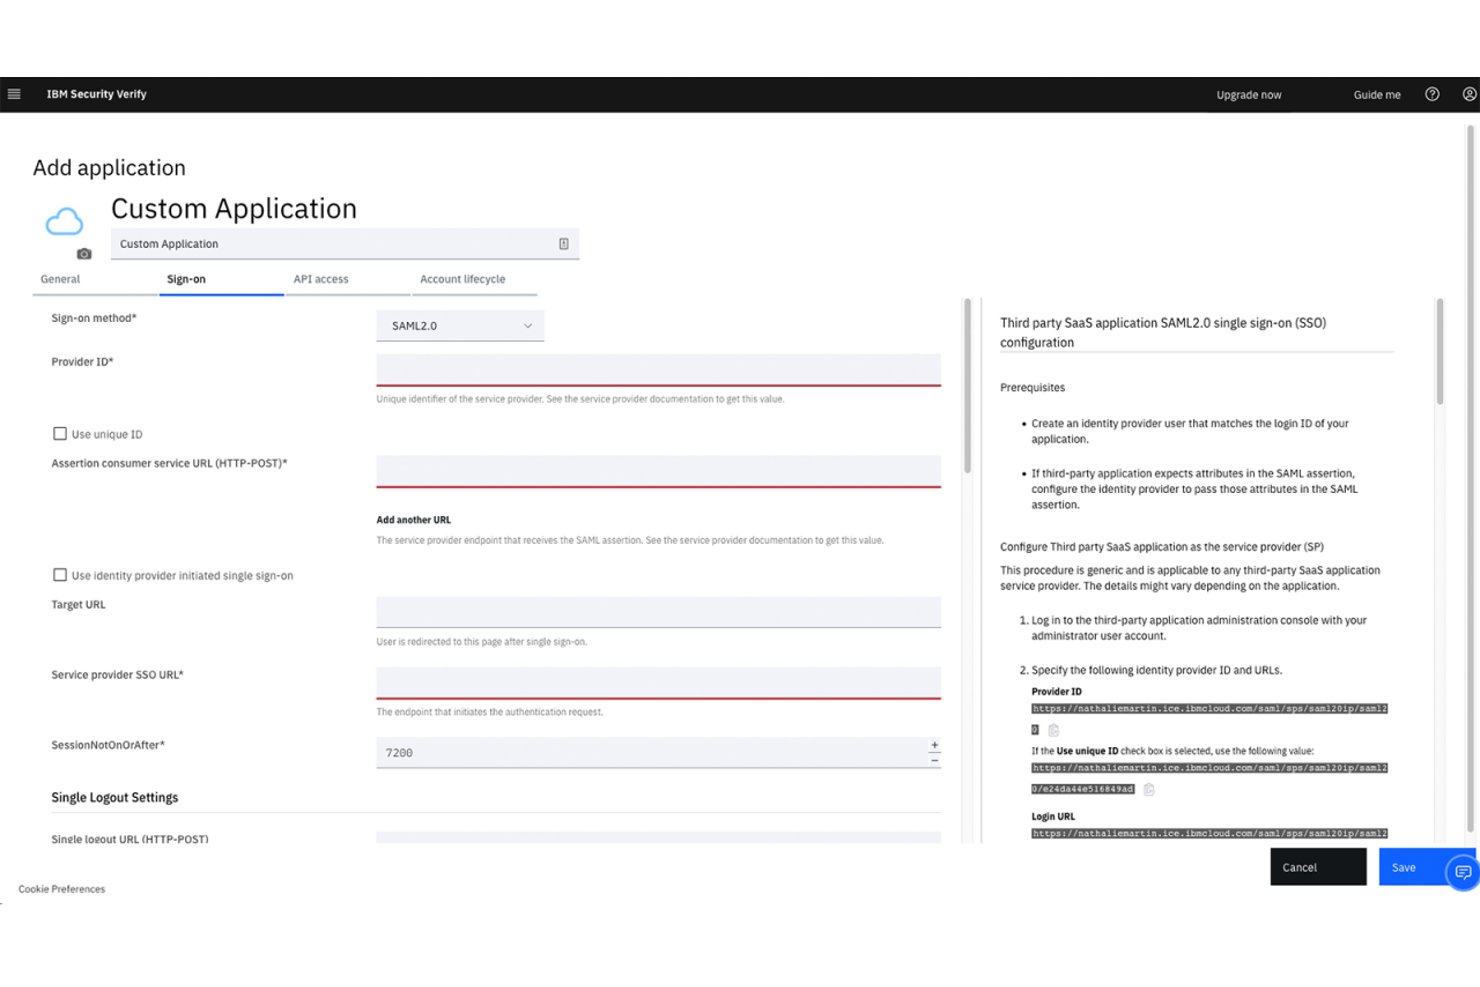
IBM Verify is een IAM-platform voor ondernemingen dat zowel werknemers- als klantidentiteit omvat en MFA, SSO, adaptieve toegang, identiteitsbeheer en beheer van geprivilegieerde toegang ondersteunt in cloud-, on-premises- en hybride omgevingen.
Voor wie is IBM Verify het meest geschikt?
IBM Verify is zeer geschikt voor grote ondernemingen die zowel werknemers- als klantidentiteiten beheren in cloud-, on-premises- en hybride omgevingen.
Waarom ik voor IBM Verify heb gekozen
IBM Verify staat op mijn selectie omdat het een van de weinige platforms is die IAM voor werknemers en klantidentiteit in één uniform systeem afhandelen, in plaats van afzonderlijke producten aan elkaar te koppelen. Vooral de door Trusteer aangedreven motor voor adaptieve toegang spreekt me aan. Deze beoordeelt het authenticatierisico gelijktijdig op basis van de beveiligingsstatus van het apparaat, gedrag en locatie, en schakelt MFA alleen in wanneer de risicoscore dat rechtvaardigt. Dankzij de ingebouwde ondersteuning voor FIDO2-toegangssleutels en inloggen met QR-codes kun je volledig wachtwoordloze processen uitvoeren voor zowel werknemers als klanten, zonder een uitbreiding van derden.
Belangrijkste functies van IBM Verify
- Identiteitsbeheer: Voer campagnes voor toegangscertificering en goedkeuringsworkflows uit en automatiseer het inrichten en intrekken van toegang voor SaaS- en on-premises applicaties.
- IBM Application Gateway: Breid SSO en MFA uit naar verouderde on-premises webapplicaties zonder de applicatiecode aan te passen.
- Beheer van niet-menselijke identiteiten: Wijs unieke identiteiten toe aan AI-agenten en serviceaccounts, met gecontroleerde delegering en volledige auditlogboeken.
- QRadar SIEM-integratie: Stuur authenticatie- en toegangsgebeurtenissen rechtstreeks door naar IBM QRadar voor correlatie, waarschuwingen en beveiligingsonderzoek.
Integraties van IBM Verify
IBM Verify biedt meer dan 100 vooraf gebouwde applicatieconnectoren, waaronder Microsoft 365, Google Workspace, Salesforce, Slack, ServiceNow, Jira, GitHub Enterprise en CyberArk. Het ondersteunt aangepaste integraties via SAML 2.0, OIDC, SCIM 2.0, REST API's en SDK's.
Pros and Cons
Pros:
- Wachtwoordloze authenticatie voor werknemers en klanten
- Motor voor adaptieve toegang gebruikt realtime risicosignalen
- Ondersteunt on-premises-, cloud- en hybride omgevingen
Cons:
- De beheerinterface is verouderd en complex
- De opties voor SDK's voor ontwikkelaars zijn beperkt
Andere authenticatiesoftware
Hier zijn enkele aanvullende opties voor authenticatiesoftware die mijn shortlist niet hebben gehaald, maar die nog steeds het bekijken waard zijn:
- RSA Security
Het beste voor on-premises authenticatie
- Transmit Security
Het beste voor AI-gestuurde toegangssleutels en CIAM op schaal
- LoginRadius
Ideaal voor klantidentiteit op consumentenschaal
- JumpCloud
E voor uniform beheer van identiteiten en apparaattoegang
- FusionAuth
Ideaal voor door ontwikkelaars gebouwde klantidentiteit
- HYPR
Het meest geschikt voor phishingbestendige wachtwoordloze MFA
- Frontegg
Ideaal voor AI-gestuurde risicogebaseerde authenticatie in SaaS-apps
- Rippling IT
Het beste voor door HR aangestuurde identiteits- en toegangscontrole
- Beyond Identity
Het beste voor phishingbestendige, wachtwoordloze MFA
- Descope
Ideaal voor wachtwoordloze authenticatie zonder code en authenticatie met toegangssleutels


Authenticatiesoftware kiezen
Welk authenticatieplatform voldoet aan je behoeften op het gebied van risico's, integratie en naleving zonder obstakels voor je gebruikers te veroorzaken?
| Als je prioriteit is… | Zoek dan naar… |
|---|---|
| Phishingbestendige MFA | Biometrie met FIDO2/WebAuthn en ondersteuning voor hardwarebeveiligingssleutels |
| Hybride of verouderde omgevingen | Ondersteuning voor meerdere protocollen (SAML, LDAP, RADIUS, OIDC) |
| Flexibel beheer van de gebruikerslevenscyclus | Geautomatiseerde SCIM-provisioning en synchronisatie met meerdere directory's |
| Een kleinere belasting van de helpdesk | Betrouwbare selfservice voor het opnieuw instellen en herstellen van wachtwoorden |
| Voldoen aan nalevingsvereisten | Controleklare gebeurtenislogboeken en gecertificeerde gegevensresidentie |
Je shortlist beoordelen
- Voer een live proefperiode van 14 dagen uit: Implementeer SSO en MFA voor een kleine groep en controleer of alle typen apparaten en protocollen werken zoals verwacht.
- Vraag om een integratiehandleiding voor SIEM: Vraag de leverancier om actuele documentatie om logboeken in je bestaande SIEM te importeren en de indelingen van de logboeken te valideren.
- Voer gedwongen deactivering uit: Verwijder een testgebruiker uit je directory en controleer aan de hand van logboeken of de deactivering binnen één uur wordt doorgegeven aan verbonden apps.
- Vraag om bewijs van naleving: Vraag om actuele auditrapporten van derden (SOC 2 of ISO 27001) en een schriftelijke verklaring over regionale gegevenscontroles.
- Kies tussen een breed platform en gespecialiseerde diepgang: Bepaal of je uitgebreide integratieondersteuning voor uiteenlopende omgevingen nodig hebt, of een beperktere tool met diepgaandere adaptieve authenticatie.
Wat is authenticatiesoftware?
Authenticatiesoftware is technologie die de identiteit van gebruikers verifieert naast een eenvoudige gebruikersnaam en wachtwoord wanneer zij toegang proberen te krijgen tot systemen, applicaties of gegevens. De software gebruikt methoden zoals wachtwoorden, meervoudige authenticatie of biometrie, zoals vingerafdrukscanning, om ervoor te zorgen dat alleen geautoriseerde gebruikers toegang krijgen. Deze software is een essentiële beveiligingslaag voor IT-omgevingen. Ze beschermt gevoelige bronnen tegen ongeautoriseerde toegang en verkleint het risico op datalekken door gecompromitteerde inloggegevens of kwaadwillende actoren.
Functies van authenticatiesoftware
Let bij het selecteren van authenticatiesoftware op de volgende belangrijke functies:
- Meervoudige authenticatie: Voegt extra verificatielagen toe naast wachtwoorden, zoals SMS OTP-codes, authenticator-apps, biometrie of hardwaretokens. Dit helpt ongeautoriseerde toegang door gecompromitteerde inloggegevens te beperken.
- Eenmalige aanmelding: Hiermee kunnen gebruikers zich één keer authenticeren om toegang te krijgen tot meerdere geïntegreerde apps. Dit vereenvoudigt het inloggen en stroomlijnt het wachtwoordbeheer binnen cloud- en oudere systemen.
- Ondersteuning voor standaardprotocollen: Integreert met gangbare identiteitsstandaarden zoals SAML, OAuth, OpenID Connect en SCIM. Dit zorgt voor compatibiliteit tussen verschillende applicaties en omgevingen, waaronder hybride IT-opstellingen.
- Beheer van directory's en gebruikerslevenscycli: Synchroniseert gebruikers met bestaande directory's (Active Directory, LDAP) en automatiseert het provisionen en deprovisionen. Hiermee kun je beheren en controleren wie toegang heeft wanneer mensen bij de organisatie komen, van functie veranderen of vertrekken.
- Adaptieve en risicogebaseerde authenticatie: Past authenticatievereisten aan op basis van context, zoals apparaattype, gebruikerslocatie of inloggedrag. Verdachte activiteit kan aanvullende authenticatie of blokkeringen activeren, waardoor de beveiliging wordt verbeterd.
- Auditregistratie en rapportage: Legt gedetailleerde gegevens vast van authenticatiegebeurtenissen, inlogpogingen en wijzigingen in toegangsbeleid. Deze logboeken helpen bij compliance, onderzoek naar incidenten en integratie met SIEM-systemen.
- Zelfservice voor het opnieuw instellen van wachtwoorden: Hiermee kunnen gebruikers vergeten wachtwoorden veilig opnieuw instellen zonder hulp van IT-support. Dit vermindert het aantal helpdesktickets en verkort de uitvaltijd voor gebruikers.
- Integratie met applicaties van derden: Ondersteunt kant-en-klare en aangepaste connectoren voor populaire bedrijfsapps, waardoor het eenvoudiger wordt om veilige authenticatie uit te breiden binnen je technologiestack.
- Compliance- en wettelijke controles: Biedt functies en documentatie ter ondersteuning van wettelijke vereisten zoals SOC 2, GDPR, HIPAA en regionale vereisten voor gegevensopslag.
- Aanpasbaar authenticatiebeleid: Hiermee kun je gedetailleerd beleid instellen per app, groep of gebruiker. Zo kun je beveiliging en gebruiksgemak afstemmen op de unieke behoeften van je organisatie.
Veelvoorkomende AI-functies van authenticatiesoftware
Naast de standaardfuncties van authenticatiesoftware die hierboven zijn genoemd, integreren veel van deze oplossingen AI met functies zoals:
- Door AI aangestuurde anomaliedetectie: Gebruikt machinelearning om ongebruikelijke inlogpatronen, apparaatwijzigingen of toegangspogingen te signaleren die afwijken van het normale gedrag van een gebruiker. Dit helpt je team om verdachte activiteit vroegtijdig te detecteren en aanvullende verificatiestappen of waarschuwingen te activeren.
- Intelligente risicoscores: Analyseert voortdurend contextuele signalen—zoals locatie, apparaatstatus en gebruikersgedrag—om aan elke authenticatiepoging een dynamische risicoscore toe te kennen. Hiermee kun je aanvullende authenticatie automatiseren of toegang blokkeren op basis van realtime risico.
- Geautomatiseerde dreigingsrespons: Gebruikt AI om authenticatiegebeurtenissen te correleren met bekende aanvalspatronen en feeds met dreigingsinformatie. Wanneer een dreiging wordt gedetecteerd, kan het systeem automatisch accounts vergrendelen, beheerders op de hoogte stellen of strengere beleidsregels afdwingen zonder handmatige tussenkomst.
- Adaptieve afstemming van authenticatiebeleid: Gebruikt AI om te leren van historische authenticatiegegevens en beleid aan te bevelen of automatisch aan te passen. Dit helpt je beveiliging en gebruikerservaring in balans te houden door controles waar nodig aan te scherpen en frictie voor gebruikers met een laag risico te verminderen.
- Preventie van credential stuffing en botaanvallen: Gebruikt AI-modellen om onderscheid te maken tussen legitieme gebruikers en geautomatiseerde bots die massaal proberen in te loggen. Het systeem kan verdacht verkeer blokkeren of aan extra controles onderwerpen voordat het je applicaties bereikt.
- Continue authenticatie: Past AI toe om het gebruikersgedrag gedurende een sessie te monitoren—niet alleen tijdens het inloggen—om signalen van accountoverneming of sessiekaping te detecteren. Als risicovol gedrag wordt gedetecteerd, kan het systeem om herauthenticatie vragen of de sessie beëindigen.
Voordelen van authenticatiesoftware
Het implementeren van authenticatiesoftware biedt verschillende voordelen voor je team en je bedrijf. Hier zijn enkele voordelen waar je naar kunt uitkijken:
- Strengere toegangscontroles: Verkrijg betrouwbare bescherming tegen ongeautoriseerde toegang met functies zoals meervoudige authenticatie, risicogebaseerde verificatie en integratie met gebruikersmappen.
- Vereenvoudigde gebruikerservaring: Laat gebruikers zich met één account aanmelden bij meerdere systemen dankzij eenmalige aanmelding en aanpasbare aanmeldingsbeleidsregels.
- Snellere in- en uitdiensttreding van gebruikers: Automatiseer het inrichten en intrekken van gebruikersaccounts en synchroniseer met mappen en apps via SCIM- en JIT-functies om toegangsrechten actueel te houden.
- Ondersteuning voor naleving van regelgeving: Voldoe aan audit- en nalevingsnormen met gedetailleerde gebeurtenisregistratie, rapportage en opties voor regionale gegevensopslag.
- Minder werkdruk voor de helpdesk: Stel gebruikers in staat hun wachtwoorden zelf opnieuw in te stellen, zodat het aantal wachtwoordgerelateerde supporttickets beperkt blijft en iedereen productief kan blijven.
- Adaptieve beveiligingsbeleidsregels: Reageer in realtime op veranderende dreigingsniveaus door contextuele risicosignalen en AI-gestuurde anomaliedetectie te gebruiken.
- Integratie met moderne en verouderde systemen: Verbind cloud-, lokaal geïnstalleerde en verouderde applicaties via brede protocolondersteuning, zodat software geschikt is voor complexe IT-omgevingen.
Kosten en prijzen van authenticatiesoftware
Bij het selecteren van authenticatiesoftware is inzicht in de verschillende beschikbare prijsmodellen en abonnementen vereist. De kosten variëren op basis van functies, teamgrootte, uitbreidingen en meer. De onderstaande tabel geeft een overzicht van veelvoorkomende abonnementen, hun gemiddelde prijzen en de typische functies die in authenticatiesoftwareoplossingen zijn inbegrepen:
Vergelijkingstabel van abonnementen voor authenticatiesoftware
| Type abonnement | Gemiddelde prijs | Veelvoorkomende functies |
|---|---|---|
| Gratis abonnement | $0 | Basis-meervoudige authenticatie, beperkte eenmalige aanmelding, protocolondersteuning op instapniveau en basis-auditlogboeken. |
| Persoonlijk abonnement | $5-$10/gebruiker/maand | Meervoudige authenticatie, eenmalige aanmelding voor geselecteerde apps, basisprotocolondersteuning en beperkt gebruikersbeheer. |
| Zakelijk abonnement | $10-$25/gebruiker/maand | Adaptieve authenticatie, uitgebreide protocolondersteuning, mapsynchronisatie, uitgebreidere auditregistratie en zelf wachtwoorden opnieuw instellen. |
| Bedrijfsabonnement | $25-$40/gebruiker/maand | Geavanceerd beheer van de gebruikerslevenscyclus, risicogebaseerde authenticatie, SIEM-integratie, nalevingstools en premiumondersteuning. |
Veelgestelde vragen over authenticatiesoftware
Hier vindt u antwoorden op veelgestelde vragen over authenticatiesoftware:
Hoe integreer ik authenticatiesoftware met mijn bestaande directoryservices?
U integreert authenticatiesoftware doorgaans met directoryservices zoals Active Directory of LDAP met behulp van ingebouwde connectoren of synchronisatiehulpmiddelen. De meeste producten ondersteunen veilige directorysynchronisatie, geautomatiseerde inrichting van gebruikersaccounts en realtime buitengebruikstelling van accounts met SCIM of vergelijkbare standaarden. Zorg ervoor dat de oplossing overweg kan met geneste groepen, meerdere foreststructuren of hybride omgevingen als uw configuratie complex is.
Welke stappen kan ik nemen om met authenticatiesoftware te voldoen aan wettelijke voorschriften?
Kies software die logboekregistratie biedt die geschikt is voor audits, compliancecertificeringen (zoals SOC 2 of ISO 27001) en configureerbare opties voor gegevensresidentie. Controleer authenticatielogboeken regelmatig, stel gedetailleerde toegangsbeleidsregels in en zorg ervoor dat uw MFA-configuratie indien nodig aansluit bij kaders zoals de AVG of HIPAA. Vraag tijdens de beoordeling van uw leverancier om documentatie en rapporten van audits door derden.
Kan authenticatiesoftware het aantal tickets voor wachtwoordresets bij de helpdesk helpen verminderen?
Ja, de meeste authenticatieplatforms bieden functies voor het zelf resetten van wachtwoorden. Wanneer deze correct zijn ingesteld, kunnen gebruikers hun wachtwoorden veilig herstellen of resetten zonder hulp van de IT-afdeling. Dit beperkt downtime en geeft uw helpdesk meer ruimte om zich op andere prioriteiten te richten. Let op aanpasbare beleidsregels en meervoudige verificatie tijdens resets.
Wat moet ik testen tijdens een pilotimplementatie van nieuwe authenticatiesoftware?
Begin met het uitrollen van eenmalige aanmelding en meervoudige authenticatie naar een kleine gebruikersgroep. Test alle typen apparaten, browsers en ondersteunde toepassingen. Controleer de compatibiliteit van protocollen, directorysynchronisatie en processen voor het inrichten van gebruikersaccounts. Probeer gedwongen buitengebruikstelling van accounts uit en valideer de gebeurtenisregistratie en SIEM-integratie om te bevestigen dat de oplossing aan uw operationele en compliancebehoeften voldoet.
Hoe breng ik beveiliging en gebruikerservaring in balans met adaptieve authenticatie?
Gebruik beleidsregels voor adaptieve authenticatie die risicofactoren zoals apparaatstatus, geolocatie en gedragspatronen analyseren. Stel drempelwaarden in om alleen voor inlogpogingen die risicovol lijken stapsgewijze MFA te activeren. Zo blijven dagelijkse aanmeldingen eenvoudig voor gebruikers, terwijl de software de controles aanscherpt in verdachte situaties. Bij veel leveranciers kunt u deze instellingen afstemmen op uw risicotolerantie.