

Key Takeaways
Basisprincipes van SIEM-tools: Een SIEM-tool verzamelt en analyseert beveiligingsgegevens uit verschillende omgevingen, zodat teams bedreigingen efficiënt kunnen detecteren en erop kunnen reageren.
Doelgroepen: SIEM-tools worden gebruikt door beveiligingsteams van ondernemingen, cloudbeheerders, sectoren met strenge nalevingsvereisten, MSSP's en IT-afdelingen van overheidsorganisaties.
Kernfuncties: Belangrijke functies van SIEM-tools zijn gecentraliseerde logverzameling, detectie van bedreigingen, automatisering van incidenten, gedragsanalyse en rapportage voor naleving.
Impact op de organisatie: Het invoeren van een SIEM-tool kan risico's en responstijden verminderen, maar vereist investeringen, voortdurende afstemming en gespecialiseerde expertise.
SIEM-tools selecteren: Houd bij het beoordelen van wat een SIEM-tool is rekening met integratiebehoeften, automatisering, rapportage en de vraag of een beheerde of traditionele oplossing het beste past.
SIEM-tools geven je beveiligingsteam één centrale plek om dreigingsgegevens uit je hele omgeving te verzamelen, te correleren en erop te reageren. Zonder zo'n oplossing moet je waarschuwingen uit een tiental niet-verbonden bronnen samenvoegen — en aanvallers rekenen op die kloof.
Ik heb zelf gezien hoe snel een onbewaakte blinde vlek uitmondt in een incident. Deze gids behandelt belangrijke functies, praktijkgerichte gebruiksscenario's en aandachtspunten bij het beoordelen van opties, zodat je een zelfverzekerde, weloverwogen beslissing kunt nemen over welke oplossing bij je stack past.
Wat is een SIEM-tool?
Een Security Information and Event Management (SIEM)-tool is software die log- en gebeurtenisgegevens uit je volledige technische omgeving verzamelt, centraliseert en analyseert. Met ingebouwde regels en automatisering detecteren SIEM-tools dreigingen, houden ze beveiligingsgebeurtenissen bij en helpen ze je team incidenten sneller te onderzoeken.
Beveiligingsteams vertrouwen op SIEM-tools om gebeurtenisbewaking te vereenvoudigen, onderzoeksprocessen te versterken en te voldoen aan compliancevereisten voor hun gegevens en systemen.
SIEM combineert twee eerdere beveiligingsfuncties: security information management (SIM) en security event management (SEM). SIM richt zich op het verzamelen, opslaan en analyseren van beveiligingsgegevens in de loop der tijd, terwijl SEM zich richt op het in realtime bewaken van gebeurtenissen en het signaleren van verdachte activiteiten.
Samen bieden ze beveiligingsteams zowel historische context als realtime inzicht in hun omgeving.
Hoe werkt een SIEM-tool?
Een SIEM-tool werkt door beveiligingslogboeken en gebeurtenisgegevens uit je volledige IT-omgeving naar één gecentraliseerd systeem te halen. Daaronder vallen bijvoorbeeld eindpunten, servers, firewalls, netwerkapparaten, clouddiensten, applicaties en identiteitsplatforms.
Zodra de gegevens de SIEM binnenkomen, organiseert en normaliseert het platform ze, zodat gebeurtenissen uit verschillende systemen gezamenlijk kunnen worden geanalyseerd. Vervolgens past het correlatieregels, analyses, gedragsbaselines en, afhankelijk van het platform, machinelearning of feeds met informatie over dreigingen toe om activiteiten te identificeren die op een beveiligingsdreiging kunnen wijzen.
Een typische SIEM-werkstroom ziet er als volgt uit:
- Beveiligingsgegevens verzamelen: De SIEM verzamelt voortdurend logboeken en gebeurtenissen uit systemen in je infrastructuur.
- Gebeurtenissen normaliseren en samenvoegen: Gegevens uit verschillende bronnen worden omgezet naar een consistent formaat, zodat ze kunnen worden doorzocht en vergeleken.
- Verdachte activiteiten correleren: Het platform brengt gerelateerde gebeurtenissen met elkaar in verband die afzonderlijk onschuldig lijken, maar samen op een aanval kunnen wijzen.
- Waarschuwingen genereren en prioriteren: Wanneer activiteit overeenkomt met een detectieregel, een patroon van afwijkend gedrag of een bekende indicator van een inbreuk, maakt de SIEM een waarschuwing aan die het beveiligingsteam kan onderzoeken.
- Onderzoek en reactie ondersteunen: Analisten kunnen activiteiten in verschillende systemen traceren, historische gebeurtenissen bekijken en de omvang en oorzaak van een incident bepalen. Moderne SIEM-tools kunnen ook rechtstreeks geautomatiseerde acties activeren of integreren met SOAR-platforms voor geavanceerdere reactieprocessen.
Omdat de SIEM beveiligingsgegevens op één doorzoekbare locatie bewaart, kunnen teams historische logboeken ook gebruiken voor forensisch onderzoek, het opsporen van dreigingen, compliance-rapportage en het identificeren van patronen die in niet-verbonden tools moeilijk te herkennen zouden zijn.
Voorbeelden van SIEM-tools
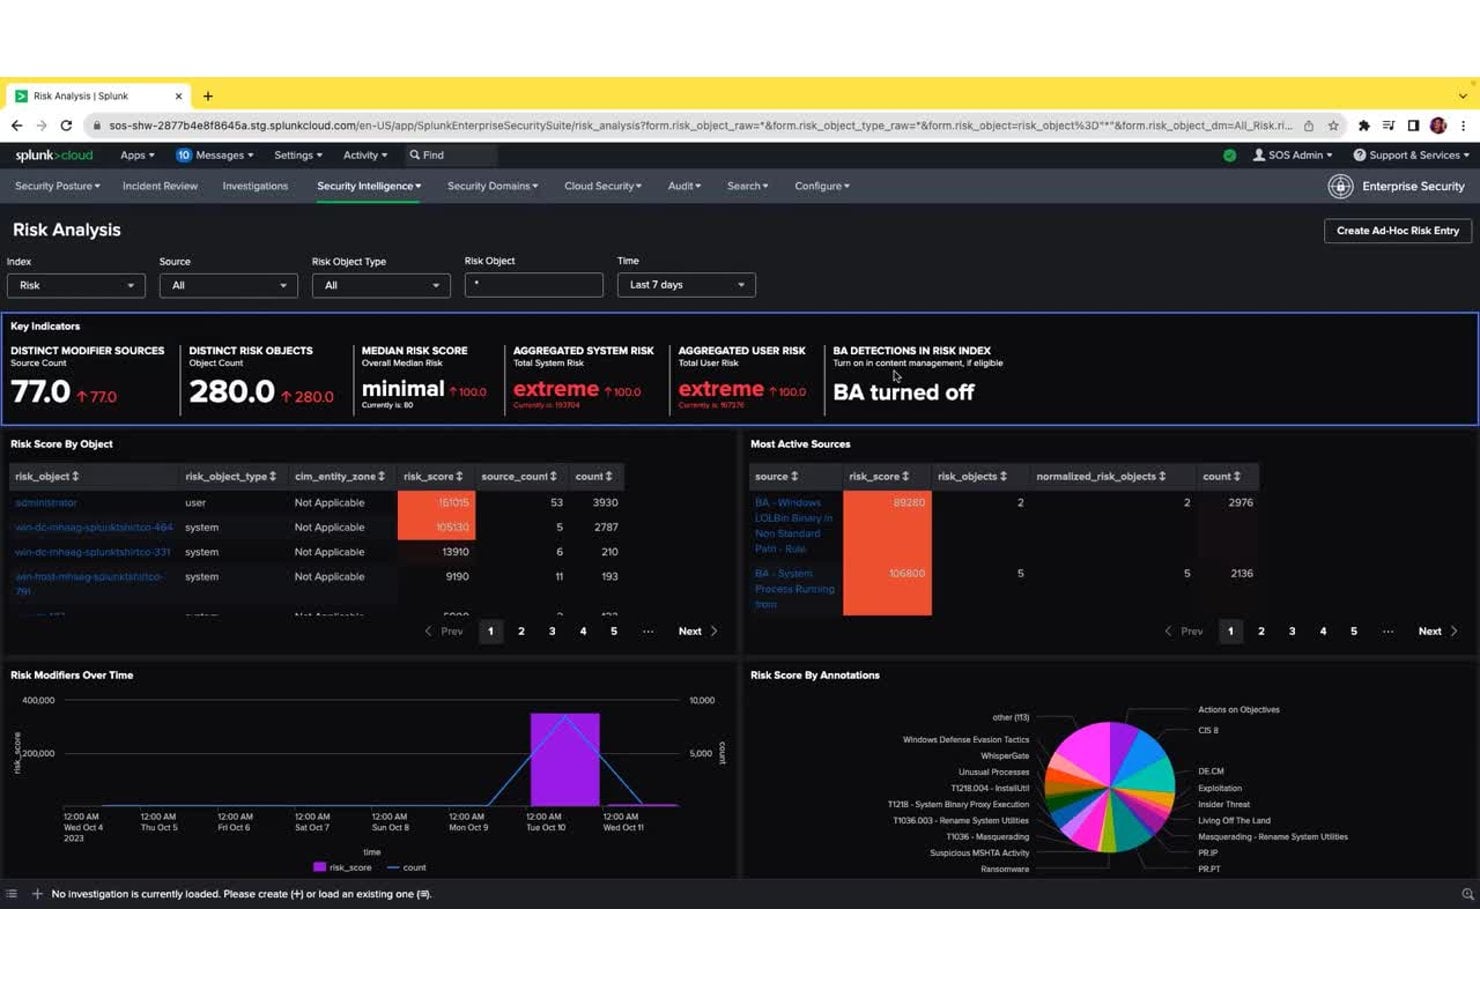
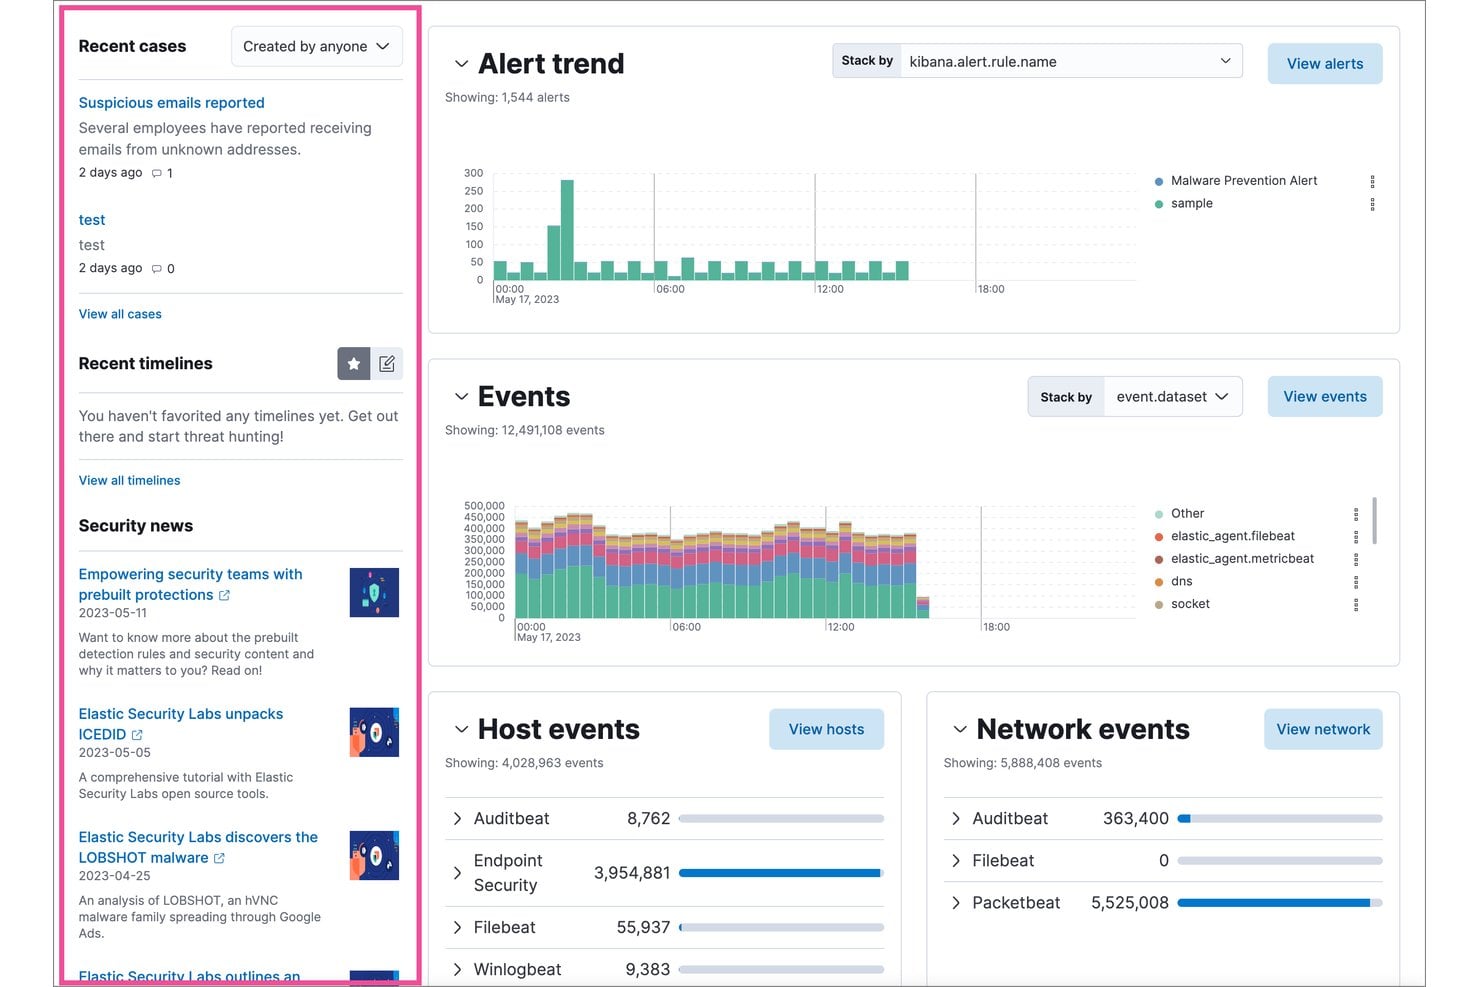
Hier zijn enkele visuele voorbeelden van hoe interfaces van SIEM-tools er in de praktijk uitzien:
Have an account? Log In
Belangrijke SIEM-tools om te overwegen
Dit is mijn selectie van de beste SIEM-oplossingen:
Wie gebruikt SIEM-tools?
Dit zijn de soorten teams en organisaties die voor beveiligingsmonitoring en incidentrespons vertrouwen op SIEM-tools:
- Beveiligingsteams van ondernemingen: Houden toezicht op beveiligingsactiviteiten voor grote, complexe organisaties met uitgebreide infrastructuur.
- Beheerde beveiligingsdienstverleners (MSSP's): Leveren uitbestede monitoring en dreigingsdetectie voor klantomgevingen.
- Teams voor cloudinfrastructuur: Monitoren activiteiten, controleren toegang en detecteren dreigingen in cloudgebaseerde en hybride systemen.
- Gereguleerde sectoren: Teams in de financiële dienstverlening, gezondheidszorg en nutsbedrijven moeten voldoen aan strenge nalevings- en rapportagevereisten.
- IT-afdelingen van overheden en de publieke sector: Beschermen kritieke systemen en gevoelige gegevens tegen gerichte dreigingen en cyberaanvallen.
Belangrijkste voordelen van SIEM-tools & mogelijke gevolgen voor bedrijven
SIEM-tools helpen je risico's te beperken, sneller op incidenten te reageren, naleving te ondersteunen en je omgeving soepel te laten draaien — wat rechtstreeks van invloed kan zijn op de beschikbaarheid en de reputatie van je bedrijf.
Houd er rekening mee dat deze oplossingen doorgaans een aanzienlijke investering vereisen en dat een slecht beheerde implementatie nieuwe complexiteit of hiaten in de zichtbaarheid kan introduceren.
Gebruik deze tabel om de belangrijkste voordelen en risico's van de implementatie van een SIEM-tool tegen elkaar af te wegen:
| Voordelen | Risico's |
|---|---|
| VoordelenSnellere detectie en respons op incidenten | Risico'sHoge initiële implementatie- en licentiekosten |
| VoordelenGecentraliseerde zichtbaarheid in alle omgevingen | Risico'sComplexiteit kan configuratiehiaten veroorzaken |
| VoordelenVerbeterde dreigingsjacht en onderzoeken | Risico'sFout-positieven kunnen leiden tot alertmoeheid |
| VoordelenVerbeterde ondersteuning voor nalevingsvereisten | Risico'sVereist voortdurende afstemming en gespecialiseerde technische expertise |
| VoordelenVersnelt analyse van de hoofdoorzaak na incidenten | Risico'sProblemen met gegevensprivacy als logboeken verkeerd worden verwerkt |
| VoordelenVereenvoudigt rapportage en de voorbereiding op audits | Risico'sLeveranciersafhankelijkheid of uitdagingen bij migratie |
| VoordelenCorrelatie van signalen uit meerdere bronnen | Risico'sBelasting van opslag- en computerinfrastructuur |
Casestudy's van SIEM-tools
Bekijk hoe echte teams hun beveiligingsresultaten hebben verbeterd met SIEM-tools. Deze casestudy's laten zien welk verschil SIEM vóór en na de implementatie kan maken.
Casestudy: de implementatie van IBM Security QRadar SIEM door Askari Bank
Askari Bank, een commerciële bank uit Pakistan met 560 filialen en 7.500 medewerkers, bouwde zijn beveiligingsoperatiecentrum (SOC) vanaf de grond op met IBM Security QRadar SIEM, QRadar SOAR en een uitbreiding voor gedragsanalyse van gebruikers.
Het platform, geïmplementeerd met IBM Business Partner SPS, verzamelde logboeken uit banksystemen, automatiseerde incidentrespons via draaiboeken en maakte 24/7 detectie van bedreigingen van binnenuit mogelijk.
Dit zijn de resultaten van de implementatie van SIEM-tools door Askari Bank:
- Drastische vermindering van fout-positieven: Het aantal beveiligingsincidenten daalde van ongeveer 700 per dag naar minder dan 20, waardoor het SOC-team zeer betrouwbare, bruikbare waarschuwingen kreeg.
- Snellere afhandeling van incidenten: De afhandelingstijd daalde van ongeveer 30 minuten naar slechts 5 minuten door automatisering met SOAR-draaiboeken.
- Snelle groei van het team: Het SOC-team groeide in minder dan drie jaar naar meer dan 20 specialisten, ondersteund door automatisering die routinematige triagetaken overnam.
- Wettelijke naleving: Askari Bank voldeed volledig aan het Cybersecuritybeleid 2021 van Pakistan, een nationaal voorschrift dat banken verplicht om 24/7 geautomatiseerde beveiligingsoperatiecentra te exploiteren.
Casestudy: de implementatie van Splunk Cloud Platform door Carrefour
Carrefour, een van de grootste retailers ter wereld, heeft het Splunk Cloud Platform geïmplementeerd om zijn beveiligingsactiviteiten in een wereldwijde omgeving met meerdere kanalen te consolideren.
Het platform bracht antivirus-, endpointdetectie- en responslogboeken samen in één systeem en automatiseerde waarschuwingen, ticketing en SOC-meldingen, waardoor de overhead van infrastructuurbeheer werd weggenomen die analisten had afgeleid van het daadwerkelijke beveiligingswerk.
Dit zijn de resultaten van de implementatie van SIEM-tools door Carrefour:
- 3x snellere respons op bedreigingen: Met behulp van realtime inzichten uit Splunk reageert Carrefour nu drie keer sneller op beveiligingsbedreigingen dan voorheen.
- Gerichte SOC-activiteiten: Het beveiligingsteam verschoof van infrastructuurbeheer naar taken met een hoge toegevoegde waarde, waaronder applicatiebeheer, bedreigingsanalyse en actieve beveiligingsonderzoeken.
- Toegang voor een bredere groep analisten: Zowel technische analisten als zakelijke gebruikers kunnen zelfstandig onderzoek doen en waarschuwingen genereren tijdens beveiligingsincidenten, waardoor de algehele responscapaciteit van het team wordt uitgebreid.
- Veiligere productlanceringen: Het platform biedt de teams van Carrefour de zichtbaarheid die nodig is om nieuwe functies en diensten veilig te lanceren, waardoor het risico wordt verkleind dat nieuwe digitale mogelijkheden beveiligingslekken veroorzaken.
Belangrijkste functies en mogelijkheden van SIEM-tools
Dit zijn de belangrijkste functies waarop je moet letten bij het evalueren van SIEM-tools voor jouw omgeving:
- Gecentraliseerde logboekverzameling: Breng gebeurtenisgegevens van servers, cloudservices, eindpunten en netwerkapparaten samen in één doorzoekbaar platform.
- Realtime detectie van bedreigingen: Gebruik ingebouwde regels en analyses om verdachte activiteiten te signaleren en het team te waarschuwen wanneer incidenten zich voordoen.
- Geautomatiseerde incidentrespons: Start draaiboeken of workflows die responsstappen begeleiden of uitvoeren, waardoor handmatig werk voor veelvoorkomende scenario's wordt verminderd.
- Correlatie tussen gegevensbronnen: Verbind gebeurtenissen uit verschillende systemen (firewalls, eindpunten, cloud enzovoort) om een volledig beeld van complexe aanvallen te creëren.
- Analyse van gebruikers- en entiteitsgedrag (UEBA): Detecteer insiderbedreigingen of gecompromitteerde accounts door ongebruikelijke activiteiten van gebruikers of apparaten te signaleren.
- Compliance-rapportage: Genereer rapporten die zijn afgestemd op gangbare regelgeving en raamwerken, waardoor audits en de handhaving van beleid eenvoudiger worden.
- Dashboards en visualisaties: Krijg toegang tot aanpasbare dashboards die inzichten op hoog niveau bieden in status en trends, afgestemd op de prioriteiten van jouw team.
- Integratie en API-ondersteuning: Verbind de SIEM met je bredere beveiligingsstack (ticketing, informatie over bedreigingen, orkestratietools) voor soepelere activiteiten.
Gebruiksscenario's van SIEM-tools: typische processen en workflows
SIEM-tools bieden je één centrale plek om beveiligingsgebeurtenissen in je systemen te verzamelen, analyseren en af te handelen. Je kunt belangrijke workflows automatiseren, zoals het monitoren van bedreigingen, het onderzoeken van incidenten en het genereren van compliancerapporten, zodat je team zich kan richten op diepgaandere analyses en besluitvorming.
Door signalen uit al je omgevingen met elkaar te verbinden, helpen SIEM-tools je bedreigingen sneller te signaleren en handmatige stappen in het dagelijkse beveiligingswerk te verminderen.
Gebruik deze tabel om te zien hoe SIEM-tools cruciale IT- en beveiligingsprocessen voor leidinggevenden ondersteunen:
| Proces | Beschrijving | Hoe software helpt |
|---|---|---|
| ProcesDetectie van bedreigingen | BeschrijvingIdentificeer verdachte activiteiten of bedreigingen in je IT-omgeving. | Hoe software helptCorreleert gebeurtenissen uit meerdere bronnen om echte bedreigingen zichtbaar te maken en ruis door valse positieven te verminderen. |
| ProcesIncidentrespons | BeschrijvingBeheer en los beveiligingsincidenten snel op nadat ze zijn gedetecteerd. | Hoe software helptAutomatiseert draaiboeken en workflows, zodat responsstappen sneller plaatsvinden en minder handmatige tussenkomst vereisen. |
| ProcesCompliancerapportage | BeschrijvingBereid documentatie en bewijs voor audits en regelgevende controles voor. | Hoe software helptGenereert rapporten die zijn afgestemd op compliancekaders en haalt gegevens uit logboeken en gebeurtenissen die in alle systemen zijn verzameld. |
| ProcesAnalyse van de hoofdoorzaak | BeschrijvingOnderzoek de oorzaak en impact van beveiligingsinbreuken of incidenten. | Hoe software helptVoegt historische logboekgegevens samen en visualiseert deze, zodat teams gebeurtenissen kunnen traceren en kwetsbaarheden kunnen vaststellen. |
| ProcesMonitoring van gebruikersactiviteiten | BeschrijvingVolg gebruikersacties om insiderbedreigingen of risicovol gedrag te detecteren. | Hoe software helptGebruikt gedragsanalyses om afwijkingen van het normale activiteitenpatroon te signaleren, zodat je mogelijke bedreigingen kunt onderzoeken. |
More Articles
Soorten SIEM-tools en vergelijkbare tools
SIEM-tools zijn er in verschillende varianten en er zijn verschillende nauw verwante beveiligingstools die vaak in dezelfde context worden genoemd:
Gebruik deze tabel om te begrijpen waarin elk type zich onderscheidt:
| Type | Onderscheidend kenmerk |
|---|---|
| TypeTraditionele SIEM | Onderscheidend kenmerkOp regels gebaseerde correlatie en logaggregatie zonder AI-gestuurde analyses |
| TypeSIEM van de volgende generatie | Onderscheidend kenmerkGebruikt AI en machine learning om dreigingsdetectie te automatiseren en handmatige afstemming te verminderen |
| TypeBeheerde SIEM | Onderscheidend kenmerkBeheerd door een externe leverancier of MSSP, waardoor de last van intern beheer wordt weggenomen |
| Type(SOAR) Beveiligingsorkestratie, automatisering en respons | Onderscheidend kenmerkRicht zich op het automatiseren van workflows voor incidentrespons in plaats van op logverzameling en detectie |
| Type(XDR) Uitgebreide detectie en respons | Onderscheidend kenmerkIntegreert detectie over eindpunten, identiteits- en cloudlagen heen zonder de nadruk te leggen op logbeheer |
| TypeLogbeheer | Onderscheidend kenmerkVerzamelt en bewaart logs voor zoeken en audits, maar beschikt niet over ingebouwde beveiligingsanalyses en correlatie |
Waar u op moet letten bij een SIEM-tool
De juiste SIEM-tool moet passen bij uw bestaande infrastructuur, beveiligingsworkflows en datavolume, zonder meer complexiteit te creëren dan uw team kan beheren.
Richt u bij het vergelijken van opties op de mate waarin elk platform de systemen ondersteunt die u al gebruikt en op de manier waarop uw beveiligingsteam daadwerkelijk bedreigingen onderzoekt en erop reageert.
Gebruik deze factoren om te beoordelen welke SIEM-tool het beste bij uw omgeving past:
- Dekking van gegevensbronnen: Zorg ervoor dat de SIEM logs en gebeurtenissen kan verzamelen uit de systemen die uw team daadwerkelijk gebruikt, waaronder eindpunten, servers, firewalls, clouddiensten en identiteitsplatforms.
- Kwaliteit van detectie en correlatie: Zoek naar sterke mogelijkheden voor gebeurteniscorrelatie, gedragsanalyses en dreigingsinformatie waarmee betekenisvolle bedreigingen aan het licht kunnen worden gebracht zonder overmatig veel fout-positieven te creëren.
- Schaalbaarheid: Controleer of het platform uw huidige logvolume aankan en goed blijft presteren naarmate uw infrastructuur en beveiligingsgegevens groeien.
- Geschiktheid van de implementatie: Bepaal of een cloud-native, on-premise of hybride SIEM het beste aansluit bij uw omgeving, beveiligingsvereisten en interne middelen.
- Totale kosten en beheerinspanning: Vergelijk meer dan alleen de licentieprijs. Logopname, opslag, bewaartermijn, afstemming, implementatie en personeelsbezetting kunnen allemaal van invloed zijn op de langetermijnkosten van het platform.
Zet SIEM-inzichten om in actie
Een SIEM kan de detectie en zichtbaarheid bieden die uw beveiligingsteam nodig heeft, maar sommige organisaties hebben ook behoefte aan sterkere automatisering zodra een bedreiging is geïdentificeerd. Als het verminderen van handmatig responswerk een prioriteit is, kunnen de beste SOAR-platforms uw SIEM aanvullen door workflows voor incidentrespons te orkestreren en automatiseren.


