


ThreatLocker mot SentinelOne: Sammenligning og ekspertvurderinger for 2026

We review tools independently, and commissions help fund our testing. See our transparency policy, our methodology, or suggest a tool.
Hvis du sammenligner ThreatLocker og SentinelOne akkurat nå, er sjansen stor for at du kjenner presset fra overskrifter om løsepengevirus og spørsmål fra styret om cyberrisiko. Bekreftede løsepengevirus-hendelser fortsetter å øke, og gjenoppretting koster ofte mer enn selve løsepengene – så det å skaffe endepunktbeskyttelse med riktig cybersikkerhetsprogramvare er ikke lenger noe som er «kjekt å ha», men en beslutning om virksomhetskontinuitet.
I denne artikkelen skal jeg vise deg hvordan ThreatLockers Zero Trust-tilnærming med standardnektelse står seg mot SentinelOnes AI-drevne, autonome EDR, og hva dette faktisk betyr for den daglige sikkerhetsdriften, budsjettet og teamets kapasitet. Du får se hvor hver plattform utmerker seg, hvor den kommer til kort, og hvilke scenarier som favoriserer den ene fremfor den andre, slik at du kan ta et trygt og forsvarlig valg for organisasjonen din.
ThreatLocker


4.8/5
- 30-day free trial + free demo available
- Pricing upon request
SentinelOne
4.7/5
- Free demo available
- From $179.99/endpoint (billed annually)
Why Trust Our Software Recommendations
6,700+
Reviews
20
Industry experts
16+
Evaluation factors
14
Years
Our team has been testing and reviewing software since 2012. As tech leaders ourselves, we know how difficult—and important—it is to choose the right software.
For this guide, we evaluated tools using hands-on testing and independent research, scoring tools using our selection criteria.
Our reviews reflect our human editorial judgment, not a sales pitch.
Expert reviewers:
- Paulo Gardini MiguelTech Director
 Tim FisherVP of AI
 Gabriel RosasTech Lead & Software Architect
 Christhian GruhnTech Lead & Platform Architect

| ThreatLocker | SentinelOne | |
|---|---|---|
| Free Trial | 30-day free trial + free demo available | Free demo available |
| Pricing | Pricing upon request | From $179.99/endpoint (billed annually) |
ThreatLocker kontra SentinelOne: Priser og skjulte kostnader
ThreatLocker bruker en tilpasset abonnementsmodell basert på miljøet, i stedet for offentlige priser per endepunkt. Tilbudene utformes rundt faktorer som antall endepunkter, applikasjonslandskap og nødvendige Zero Trust-kontroller, for eksempel tillatelseslister for applikasjoner og avgrensning. Ytterligere funksjoner, inkludert nettverkskontroll eller oppdateringshåndtering, inkluderes vanligvis i den samlede planen i stedet for å bli lagt til senere som uventede gebyrer.
SentinelOne tilbyr offentlige, årlige prisnivåer per endepunkt, inkludert Core, Control, Complete, Commercial og Enterprise. Kostnadene øker når organisasjoner går over til høyere nivåer for å få tilgang til funksjoner som utvidet datalagring, proaktiv trusseljakt, MDR-tjenester og beskyttelse av skyarbeidsbelastninger.
ThreatLockers største styrke er håndheving av Zero Trust, basert på en modell med standardnektelse som bare tillater eksplisitt godkjent programvare og handlinger. De viktigste kontrollene omfatter tillatelseslister, avgrensning, hevet tilgangskontroll, lagringskontroll og nettverkskontroll for å begrense hva som kan kjøre, hvordan det oppfører seg og hva det kan få tilgang til. Dette bidrar til å begrense misbruk av legitime systemverktøy og uautorisert sideveis forflytning, samtidig som det muliggjør håndhevbare tekniske samsvarskontroller.
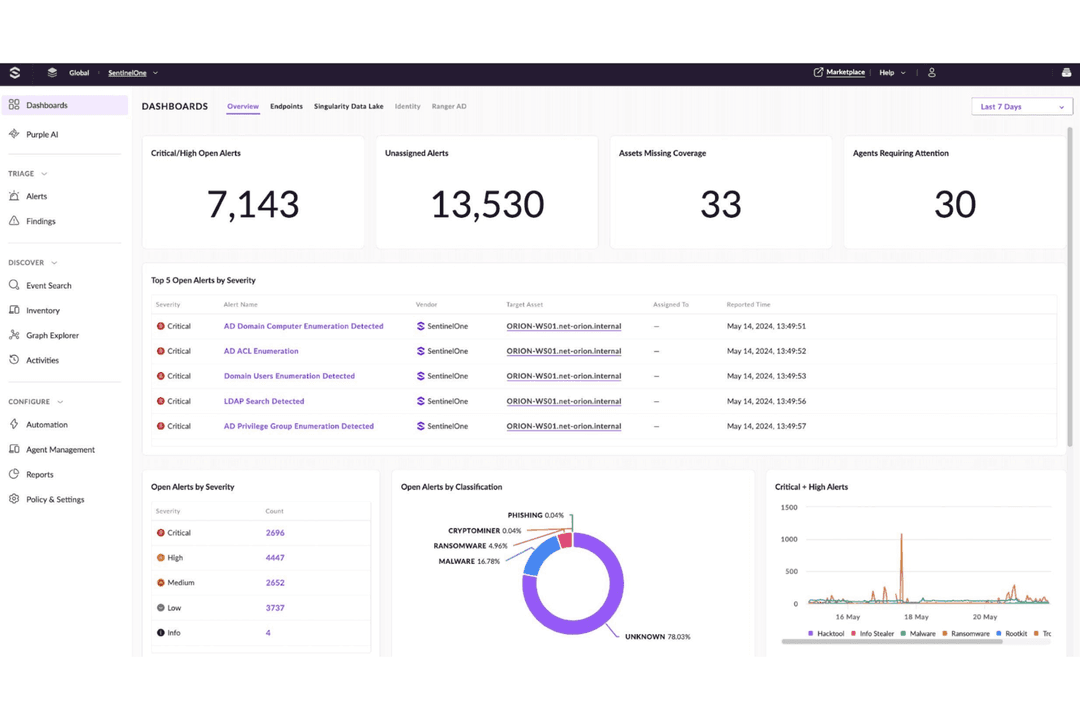
SentinelOnes Singularity-plattform bygger på AI-drevet EPP/EDR/XDR og bruker statiske og atferdsbaserte AI-motorer til å oppdage og autonomt håndtere kjente og ukjente trusler. Funksjonene omfatter forebygging, oppdagelse og automatisert utbedring i sanntid på tvers av endepunkter (og utvidede nivåer støtter sky, identitet og administrerte tjenester), med teknologi som Storyline, som kobler sammen relatert mistenkelig aktivitet for å gi mer kontekst. Singularity tilbyr også funksjoner for tilbakerulling og etterforskning, slik at du kan gjenopprette etter løsepengevirus eller ødeleggende angrep uten manuell inngripen.
| ThreatLocker | SentinelOne | |
|---|---|---|
| 2-Factor Authentication | No | Yes |
| Access Management | No | Yes |
| Anti-Virus | No | Yes |
| API | Yes | Yes |
| Audit Management | Yes | Yes |
| Audit Trail | Yes | Yes |
| Batch Permissions & Access | No | Yes |
| Compliance Tracking | No | Yes |
| Dashboard | No | Yes |
| Data Export | No | Yes |
| Data Import | No | Yes |
| DDoS Protection | No | Yes |
| External Integrations | Yes | Yes |
| File Sharing | Yes | Yes |
| File Transfer | No | Yes |
| Firewall | No | Yes |
| Incident Management | No | Yes |
| Malware Protection | Yes | Yes |
| Multi-User | Yes | Yes |
| Notifications | Yes | Yes |
| Password & Access Management | No | Yes |
| Policy Management | Yes | Yes |
| Real-time Alerts | Yes | Yes |
| Report & Compliance | Yes | Yes |
| Risk Assessment | No | Yes |
| Security Migration | No | Yes |
| Threat Detection | Yes | Yes |
| Workflow Management | Yes | Yes |
| Verktøy | ThreatLocker | SentinelOne |
| ConnectWise | ✅ | ✅ |
| Datto RMM | ✅ | ✅ |
| Kaseya | ✅ | ✅ |
| N-able | ✅ | ✅ |
| Autotask | ✅ | ✅ |
| ServiceNow | ✅ | ✅ |
| Splunk | ✅ | ✅ |
| Microsoft Sentinel | ✅ | ✅ |
| Cribl Stream | ❌ | ✅ |
| Okta | ✅ | ✅ |
| Azure AD | ✅ | ✅ |
| Jira | ✅ | ✅ |
| Elastic | ✅ | ✅ |
Begge plattformene integreres godt med en moderne SecOps-stakk, men på forskjellige måter: ThreatLocker fokuserer på tett tilpasning til MSP-verktøy som RMM og PSA, slik at du kan sette Zero Trust-policyer ut i livet i eksisterende tjenestearbeidsflyter, mens SentinelOne satser på bredere XDR- og AI-baserte SIEM-økosystemer. Det gir deg rikere dataflyt inn i SIEM-, SOAR- og skybaserte datarørledninger hvis du bygger en mer sentralisert, analysedrevet sikkerhetsarkitektur.
| Faktor | ThreatLocker | SentinelOne |
| Databeskyttelse og kryptering | Krypterer data under overføring og i hvile; håndhever tilgang til applikasjoner og lagring med minste privilegium gjennom nulltillitskontroller. | Krypterer data under overføring og i hvile med sterke tilgangskontroller på tvers av endepunkter og skyarbeidsbelastninger. |
| Støtte for samsvar | Bidrar til å knytte kontroller til NIST, CIS, HIPAA, PCI, ISO 27001 og SOC 2 gjennom retningslinjer og konfigurasjonskontroller. | Støtter HIPAA, SOC 2, PCI DSS, GDPR og andre standarder; tilbyr veiledning og verktøy for revisjoner og samsvar i skyen. |
| Tilgangskontroll og nulltillit | Nulltillitsmodell med standardavvisning og detaljert håndheving av retningslinjer for applikasjoner, lagring og nettverk. | Nulltillitsbasert beskyttelse av endepunkter og identiteter med atferdsbasert AI og finkornede policykontroller. |
| Revisjonslogging og synlighet | Detaljerte logger over applikasjonskjøring, policyavgjørelser og datatilgang som støtter undersøkelser og revisjoner. | Dyp synlighet og telemetri for SOC 2- og HIPAA-dokumentasjon, trusseljakt og etterforskning på tvers av endepunkter og skyen. |
| Pålitelighet og oppetid | Den offentlige statussiden viser en stabil portaloppetid på over 99,9 % de siste månedene. | Tilgjengelighet på bedriftsnivå, støttet av global skyinfrastruktur og kontroller tilpasset tilgjengelighetsrelaterte TSC-er. |
ThreatLocker håndhever en streng nulltillitsmodell med standardavvisning og detaljerte kontroller som kan støtte samsvarsarbeid ved å generere tydelige revisjonslogger og håndheve tekniske sikkerhetstiltak i tråd med rammeverk som NIST, HIPAA og ISO 27001. SentinelOnes AI-drevne Singularity-plattform gir bredere synlighet og beskyttelse på tvers av endepunkter, skyarbeidsbelastninger og identiteter, med sentralisert telemetri og rapportering som kan hjelpe organisasjoner med å samle revisjonsdokumentasjon for rammeverk som SOC 2, HIPAA og PCI-DSS i komplekse miljøer.
| Faktor | ThreatLocker | SentinelOne |
| Administrasjonsgrensesnitt | ThreatLockers grensesnitt er intuitivt og enkelt når retningslinjene først er på plass. | Har en moderne, samlet konsoll; kraftig, men kan oppleves som kompleks for mindre teknisk kyndige brukere. |
| Oppsett og distribusjon | En lett agent og læringsmodus gjør utrulling og etablering av grunnleggende retningslinjer relativt problemfri. | Én agent for endepunkt, sky og identitet forenkler distribusjonen på tvers av store miljøer. |
| Innføringsopplevelse | God veiledet innføring med «læringsmodus» og hyppige oppfølginger av fremdriften fra ThreatLocker-teamet. | Tilbyr strukturert innføring og opplæring, men kan kreve mer finjustering for avanserte funksjoner. |
| Daglig administrasjon | En retningslinjebasert arbeidsflyt som er enkel å justere, men som kan øke administrasjonsarbeidet i svært dynamiske miljøer. | Sentraliserte varsler og automatisering reduserer manuell sortering, selv om avanserte funksjoner for trusseljakt øker kompleksiteten. |
| Kvalitet på brukerstøtte | Får ofte ros for svært rask og praktisk støtte. Det tar ofte bare noen minutter å komme i kontakt med en tekniker. | Høyt vurdert brukerstøtte og dokumentasjon, selv om responstiden ligger litt bak ThreatLocker. |
I praksis opplever mange team ThreatLocker som enkelt å ta i bruk når den innledende justeringen av retningslinjene er fullført, særlig hvis de setter pris på veiledet innføring, rask tilgang til menneskelig brukerstøtte og et retningslinjesentrert grensesnitt. SentinelOne tilbyr en gjennomarbeidet, samlet konsoll som skalerer godt for større eller mer modne sikkerhetsteam, men det brede funksjonssettet og funksjonene for trusseljakt medfører vanligvis en brattere læringskurve før organisasjoner får fullt utbytte.
ThreatLocker
- Delivers strong prevention against ransomware and zero-days.
- Granular control over applications, storage, and network access.
- Detailed logging supports compliance, audits, and forensic investigations.
- Steep initial learning curve and tuning period, requires upfront policy work to avoid blocking legitimate apps.
- Not a set-and-forget security solution for most environments.
- End-user friction arises from strict controls that block routine software installs.
SentinelOne
- AI-driven detection stops advanced threats quickly
- Automated rollback restores endpoints after ransomware attacks
- Minimal system impact on user devices
- Higher cost than many competitors
- Occasional false positives require manual review
- Console outages reported during updates
ThreatLocker
- MSPs Managing Multiple ClientsCentralized cloud portal and RMM integrations let you deploy and tune policies across diverse environments without constant per-client tweaks.
- Healthcare OrganizationsGranular storage and elevation controls protect patient data on USBs, shares, and apps while meeting HIPAA compliance through audit trails.
- Educational InstitutionsLocks down student devices and servers against unauthorized software, reducing risks from unvetted apps in shared environments.
- Midmarket EnterprisesBalances strong prevention with learning modes to build allowlists quickly, minimizing disruption during rollout.
- High-Compliance IndustriesRingfencing and network controls limit lateral movement and data exfiltration, simplifying audits with detailed enforcement logs.
- Remote/Hybrid WorkforcesDynamic network ACLs secure traveling endpoints by whitelisting specific IPs or keywords without VPN overhead.
SentinelOne
- Healthcare ProvidersSentinelOne's automated response and compliance features help protect sensitive patient data.
- Financial ServicesReal-time threat detection supports strict regulatory requirements and high-value assets.
- Remote WorkforcesCloud-based management and low device impact suit distributed teams.
- Education InstitutionsAutomated rollback and easy deployment help protect large, diverse device fleets.
- IT DepartmentsCentralized console and broad OS support simplify endpoint management.
- Mid-Size EnterprisesScalable licensing and automation reduce the need for large security teams.
Hvem bør bruke ThreatLocker, og hvem bør bruke SentinelOne?
ThreatLocker passer for team som ønsker strenge kontroller med standardavvisning og sterk applikasjonsstyring, for eksempel MSP-er, regulerte organisasjoner og IT-grupper som administrerer eldre systemer eller mange små leietakere. Den hvitelistefokuserte tilnærmingen og policyorienteringen bidrar til å redusere angrepsflaten og støtte innsamling av samsvarsdokumentasjon uten behov for en stor SOC.
SentinelOne passer for større eller skyfokuserte organisasjoner som trenger bredt AI-drevet EPP/EDR/XDR på tvers av endepunkter, identiteter og skyarbeidsbelastninger. Den samlede Singularity-plattformen er ideell for team som ønsker automatisert oppdagelse, respons og trusseljakt i stor skala, med dyp telemetri og sentralisert synlighet i stedet for administrasjon av tillatelseslister for hver enkelt applikasjon.
| ThreatLocker | SentinelOne | |
|---|---|---|
| Control | ThreatLocker ThreatLocker gives you surgical control over applications and storage, helping dictate which processes run, what network connections they make, and how the access data—particularly when you’re looking to lock down critical servers or specialized applications with strict compliance requirements. | SentinelOne SentinelOne covers more territory, from laptops to servers to cloud workloads, while pulling in security telemetry from across your tech stack with a unified view that gives you the comprehensive oversight you need. |
| MSP Compatibility | ThreatLocker ThreatLocker’s multi-tenant console lets MSPs handle dozens of clients in one place, with plug-and-play integrations, saving teams hours of management time every week. | SentinelOne SentinelOne caters to enterprises with full security teams with SOC analysts loving its API-first design that plugs right into multiple tools, beefing up investigations and putting response playbooks on autopilot. |
| Policy Configuration | ThreatLocker ThreatLocker requires users to invest time building policies, approving legitimate apps, and managing exceptions—particularly if users are constantly installing new software or your dev team pushes frequent updates. | SentinelOne With SentinelOne, automation reduces manual blocking decisions, yet you’ll invest more effort in triaging alerts, tuning detection rules, and using hunting features to get full value from the platform. |
| Zero Trust | ThreatLocker ThreatLocker uses a Zero Trust, default-deny model that prevents threats by only allowing approved applications and behaviors to run, blocking malicious code before execution. | SentinelOne SentinelOne relies on AI-driven behavioral analysis to prevent and detect threats, focusing on identifying and automatically stopping malicious activity in real time rather than enforcing strict default-deny policies. |
| Agent Architectures | Both offer lightweight agents that protect devices, even when they’re offline, then sync with the cloud when reconnected, protecting remote teams from anywhere they work with no system slowdowns. |
|---|---|
| Behavior Visibility | Each platform provides detailed visibility into application and process behavior, helping teams understand what is running and why actions are allowed or blocked. |
| Compliance | Both automatically track and document security events across major compliance frameworks, with detailed records that satisfy the most thorough auditors. |
| Endpoint Protection | Both go beyond detection to proactively block ransomware, malware, and zero-day attacks across your devices. |
| Real-Time Protection | Both respond to emerging threats, automatically isolating compromised systems and blocking lateral movement. |