

Verktøy for generering av SBOM hjelper deg med å lage en detaljert programvareliste (SBOM) som viser alle komponentene i applikasjonene dine, slik at du kan spore programvareavhengigheter, sårbarheter og samsvarsrisikoer. Hvis du ser etter de beste verktøyene for generering av SBOM, trenger du sannsynligvis å styrke sikkerheten i leverandørkjeden, forenkle revisjoner eller oppfylle nye regulatoriske krav.
Det riktige valget kan spare deg for mye manuelt arbeid og hjelpe deg med å oppdage trusler eller mangler før de forstyrrer systemene dine. Denne listen presenterer de ledende alternativene, deres viktigste styrker og hvordan de passer inn i IT- og sikkerhetsarbeidsflyter fra virkeligheten, slik at du kan ta en veloverveid beslutning for teamet ditt.
Hvorfor du kan stole på våre programvareanbefalinger
6,700+
Reviews
20
Industry experts
16+
Evaluation factors
14
Years
Teamet vårt har testet og anmeldt programvare siden 2012. Vi er selv teknologiledere, så vi vet hvor vanskelig og hvor viktig det er å velge riktig programvare.
I denne guiden har vi vurdert verktøyene gjennom praktisk testing og uavhengig research og gitt dem poeng ut fra våre utvelgelseskriterier.
Anmeldelsene våre bygger på vår egen redaksjonelle vurdering. De er ikke et salgsargument.
Ekspertanmeldere:
- Paulo Gardini MiguelTech Director
 Tim FisherVP of AI
 Gabriel RosasTech Lead & Software Architect
 Christhian GruhnTech Lead & Platform Architect

Sammenligningstabell: Verktøy for generering av SBOM
Denne sammenligningstabellen fremhever priser for de beste verktøyene for generering av SBOM.
Sorted by: Default
| Tool | Starting Price | Website | |
|---|---|---|---|
Best for gjennomgang av leverandør- og interne SBOM-er | 4.3 out of 5 | $300/måned Gratis abonnement tilgjengelig | Book Demo |
Best for SBOM-prioritering basert på tilgjengelighet | 4.7 out of 5 | $1,000/dev/year Gratis demo tilgjengelig | Website |
Best for å flytte SBOM tidlig inn i utviklingsarbeidsflyter | 4.4 out of 5 | Pris på forespørsel Gratis prøveperiode tilgjengelig | Website |
Best for fastvare- og enhetssikkerhet | Not rated | Priser på forespørsel Gratis demo tilgjengelig | Website |
Best for skanning av flerspråklige kodebaser | Not rated | Gratis for alltid Ikke tilgjengelig | Website |
Best for presis feilinjisering i stor skala | Not rated | Pris oppgis på forespørsel 14 dagers gratis prøveperiode + gratis demo tilgjengelig | Website |
Best for administrasjon av regelverksetterlevelse i store virksomheter | Not rated | Pris oppgis på forespørsel Gratis demonstrasjon tilgjengelig | Website |
Best for analyse av containeravbildninger | Not rated | Gratis for alltid Ikke tilgjengelig | Website |
Best for avansert åpenhet i leverandørkjeden | Not rated | Pris oppgis på forespørsel Gratisabonnement tilgjengelig | Website |
Best for overvåking av sikkerhet i åpen kildekode | Not rated | $25/måned per bidragende utvikler Gratis abonnement + gratis demo tilgjengelig | Website |


Anmeldelser av de beste verktøyene for generering av SBOM
Nedenfor finner du mine detaljerte sammendrag av de beste verktøyene for generering av SBOM som kom med på kortlisten. Anmeldelsene mine gir en detaljert gjennomgang av funksjonene, integrasjonene og de beste bruksområdene for hvert verktøy, slik at du kan finne det som passer best for deg.
 Best for gjennomgang av leverandør- og interne SBOM-er
- Gratis abonnement tilgjengelig
- Fra $300/måned
Visit WebsiteCustomer Rating:4.3/5
Aikido Security viser CVE-detaljer og løsningsstier for hver avhengighet. Aikido Security er en plattform for kodesikkerhet som kombinerer SCA, SAST, deteksjon av hemmeligheter, IaC-skanning og containerskanning med generering av SBOM-er med ett klikk, analyse av lisensrisiko og eksport i formatene SPDX, CycloneDX og CSV.
Hvem passer Aikido Security best for?
Aikido Security passer godt for DevSecOps-team som trenger å administrere og gjennomgå SBOM-er for både egne kodebaser og komponenter fra tredjepartsleverandører på ett sted.
Hvorfor jeg valgte Aikido Security
Jeg valgte Aikido Security som en av de beste fordi løsningen håndterer begge sidene av SBOM-gjennomgang på ett sted: egne repositorier og leverandøropplastede SBOM-er. Jeg liker spesielt at du kan laste opp en leverandørgenerert SBOM via API, og at Aikido umiddelbart skanner den for sårbarheter og lisensrisikoer, noe som er akkurat det du trenger under innkjøp eller aktsomhetsvurdering i forbindelse med M&A. Risikovurderingen av lisenser går lenger enn å flagge problemer ved å gi forklaringer på forpliktelser i et klart språk, slik at teamet ditt vet hvilke tiltak som må iverksettes.
Viktige funksjoner i Aikido Security
- Nåbarhetsanalyse: Evaluerer om koden din faktisk når den berørte funksjonaliteten i en sårbar avhengighet, slik at du kan prioritere rettinger som har betydning.
- SCA-skanning på tvers av flere økosystemer: Skanner direkte og transitive avhengigheter på tvers av språk, inkludert JavaScript, Python, Java, Go, Rust og mer enn et dusin andre.
- Sikkerhetskontroll i CI/CD: Blokkerer hente- eller sammenslåingsforespørsler når nye problemer oppfyller en konfigurert alvorlighetsgrense, med støtte for GitHub, GitLab, Bitbucket og Azure.
- VEX-eksport i CycloneDX: Inkluderer valgfri analyse av sårbarheters utnyttbarhet i CycloneDX-eksporter for å kommunisere hvilke sårbarheter som kan utnyttes, og hvilke som ikke er relevante.
Integrasjoner med Aikido Security
Aikido Security tilbyr integrasjoner med GitHub, GitLab, Bitbucket, Azure Pipelines, CircleCI, Jenkins, Jira, Linear, Slack og Microsoft Teams. Løsningen tilbyr også REST API-tilgang og webhook-varsler for tilpassede SBOM-arbeidsflyter.
Pros and Cons
Pros:
- Nåbarhetsanalyse bidrar til å prioritere sårbarheter som kan utnyttes
- Forklaringer av lisenser i et klart språk støtter innkjøpsgjennomganger
- Opplastede leverandør-SBOM-er skannes for sårbarheter og lisenser
Cons:
- Ingen bekreftet SBOM-eksport per bygg
- Yocto-SBOM-er krever manuell filsammenslåing
Learn more about Aikido Security: Best for SBOM-prioritering basert på tilgjengelighet
- Gratis demo tilgjengelig
- Opptil $1,000/dev/year (fakturert årlig)
Visit WebsiteCustomer Rating:4.7/5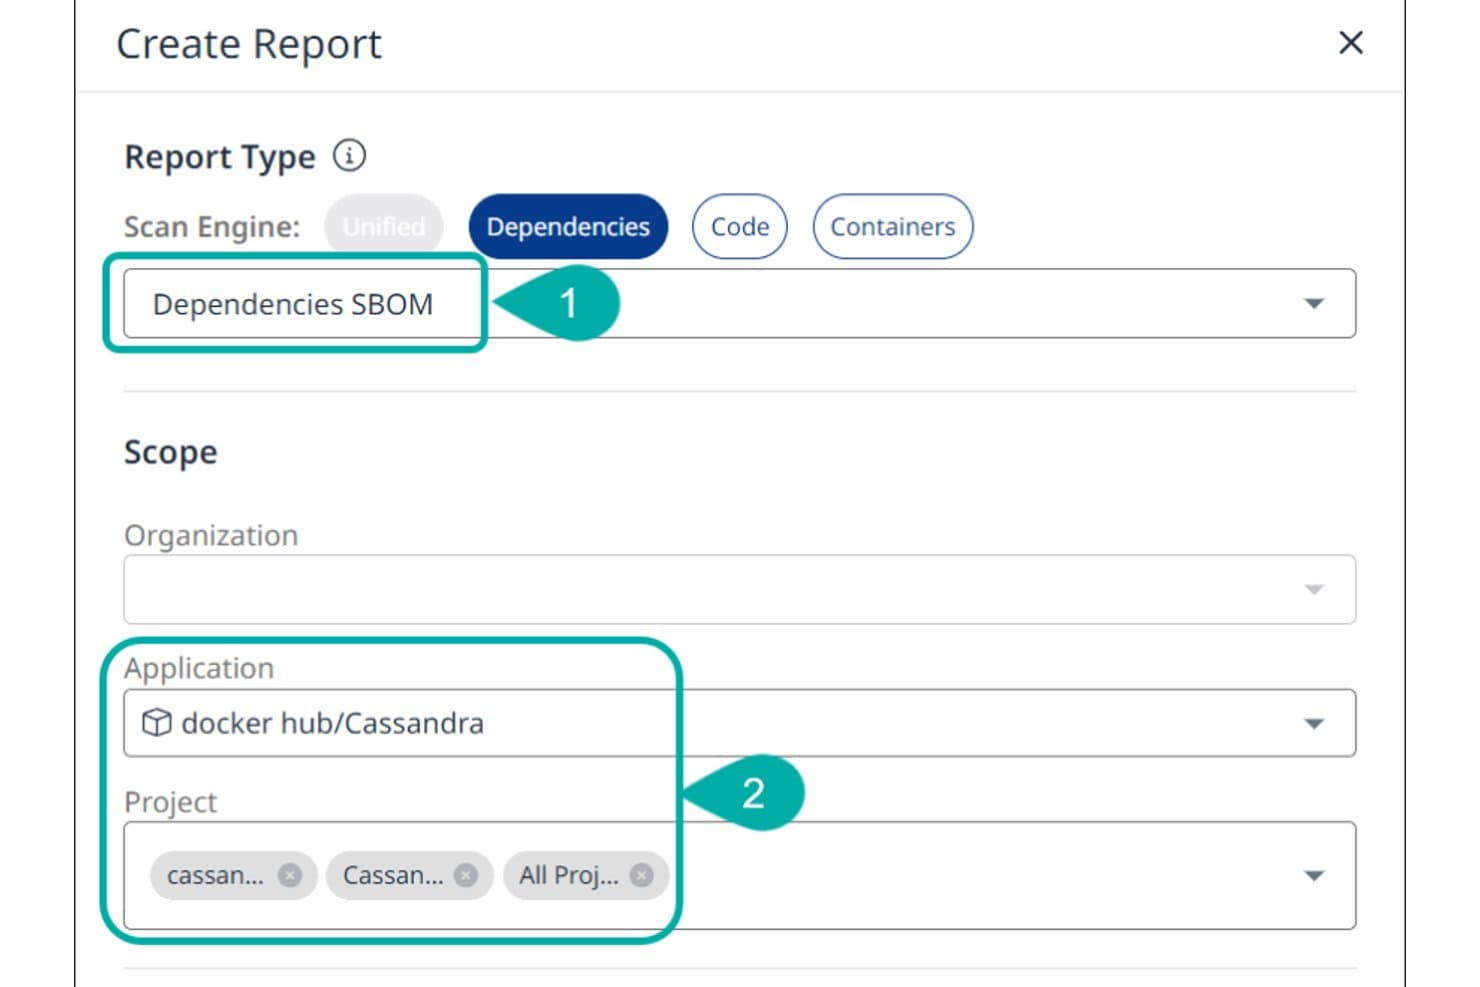
Mend.io lar brukere generere en SBOM-rapport for avhengigheter etter applikasjon og prosjekt. Mend er en plattform for applikasjonssikkerhet som samler SAST, SCA og containerskanning for å generere, administrere og kontinuerlig oppdatere SBOM-er i både SPDX- og CycloneDX-format på tvers av hele avhengighetsgrafen din.
Hvem passer Mend.io best for?
Mend passer godt for sikkerhets- og DevSecOps-team som trenger å gå lenger enn rå sårbarhetstall og prioritere risiko knyttet til åpen kildekode basert på om sårbar kode faktisk er tilgjengelig i applikasjonene deres.
Hvorfor valgte jeg Mend.io?
Jeg valgte Mend.io som et av de beste alternativene fordi tilgjengelighetsanalysen skiller det fra verktøy som bare viser en flat liste over CVE-er. Mend SCA sporer om applikasjonskoden din faktisk kaller en funksjon i en sårbar avhengighet, slik at du prioriterer reell eksponering fremfor teoretisk risiko. Deretter kobler det disse tilgjengelighetstilstandene direkte til VEX-egenskaper i CycloneDX-eksporter og merker automatisk funn som ikke er tilgjengelige, med
not_affectedogcode_not_reachable.Viktige funksjoner i Mend.io
- SBOM-generering med flere omfang: Generer avhengighets-SBOM-er på organisasjons-, applikasjons- eller prosjektnivå, med detaljgrad på bibliotek- eller filnivå og valgfri inkludering av sårbarheter.
- Støtte for SPDX- og CycloneDX-eksport: Eksporter SBOM-er i SPDX 2.2/2.3 og CycloneDX 1.4, 1.5 og 1.6 på tvers av JSON-, XML-, YAML- og andre formater, alle med inkluderte PURL-data.
- Policyer som kode for blokkering: Definer policyer som samsvarer med biblioteker etter lisensgruppe eller sårbarhetsgrad, og returner avslutningskoder for å få CI/CD-bygg til å mislykkes ved brudd.
- Skanning av containeravbildninger: Skann Docker- og OCI-containeravbildninger via Mend CLI, og eksporter SBOM-er på containernivå i både SPDX- og CycloneDX-format.
Integrasjoner i Mend.io
Mend.io-integrasjoner omfatter GitHub, GitLab, Azure DevOps, Bitbucket, Jenkins, Docker, JFrog Artifactory og Amazon ECR. Mend API 3.0 støtter tilpassede integrasjoner, mens CLI-et støtter CI/CD-arbeidsflyter.
Pros and Cons
Pros:
- Tilgjengelighetsanalyse prioriterer kallbare sårbare funksjoner
- Anmeldere setter pris på direkte og transitiv synlighet
- Lisensrapporter bidrar til å avdekke samsvarsproblemer
Cons:
- Anmeldere rapporterer støyende sårbarhetsfunn
- Det innledende oppsettet av pipelinen kan være omstendelig
Learn more about Mend.io: Best for å flytte SBOM tidlig inn i utviklingsarbeidsflyter
- Gratis prøveperiode tilgjengelig
- Pris på forespørsel
Visit WebsiteCustomer Rating:4.4/5
SonarQube filtrerer sårbarheter etter risikograd på tvers av alle avhengigheter. SonarQube er en plattform for kodekvalitet og sikkerhet som kombinerer SAST, SCA og SBOM-generering, og eksporterer avhengighetsoversikter i både CycloneDX- og SPDX-formater på tvers av ni pakkeøkosystemer.
Hvem passer SonarQube best for?
SonarQube passer godt for DevSecOps-team som ønsker SBOM-generering innebygd i den samme plattformen de allerede bruker til kodekvalitet og sikkerhetsskanning.
Hvorfor jeg valgte SonarQube
Jeg har tatt med SonarQube blant mine favoritter fordi det er det eneste verktøyet på denne listen som genererer SBOM-er i den samme plattformen utviklerne allerede bruker til å oppdage feil og sikkerhetsproblemer. Når en skanning kjører i CI-pipelinen din, oppdager SonarQube samtidig direkte og transitive avhengigheter på tvers av ni pakkeøkosystemer og eksporterer en klar-til-innsending-SBOM i CycloneDX- eller SPDX-format. Jeg liker også at verktøyet legger EPSS- og CISA KEV-data oppå rå CVE-poengsummer, slik at du ikke må prioritere hvert funn uten veiledning.
Viktige funksjoner i SonarQube
- SBOM-eksport i to formater: Generer avhengighetsoversikter i CycloneDX- og SPDX-formater, begge tilgjengelige i JSON- og XML-koding, for direkte innsending til regulatoriske arbeidsflyter.
- Håndheving av lisensregler: Bruk forhåndsdefinerte eller tilpassede lisensprofiler til automatisk å flagge inkompatible avhengigheter eller copyleft-avhengigheter på tvers av direkte og transitive komponenter.
- Analyse av importerte SBOM-er: Send eksternt genererte SBOM-er til Sonar-skanneren via parameteren
sonar.sca.sbomImportPathsfor å analysere avhengigheter som SonarQube ikke oppdaget selv. - Berikelse av pullforespørsler: Vis sårbarhets- og lisensfunn for avhengigheter direkte i pullforespørsler på GitHub, GitLab, Bitbucket og Azure DevOps før koden slås sammen.
SonarQube-integrasjoner
SonarQube tilbyr integrasjoner direkte med seks CI/CD-plattformer, inkludert Jenkins, GitHub Actions, GitLab CI/CD, Azure Pipelines, Bitbucket Pipelines og Codemagic. GitHub, GitLab, Bitbucket og Azure DevOps støtter berikelse av pullforespørsler, mens REST-API-er og CLI-verktøy muliggjør tilpassede SBOM-arbeidsflyter.
Pros and Cons
Pros:
- Genererer SBOM-er i både SPDX og CycloneDX
- Bygger inn sårbarhets- og lisenskontroller i pullforespørsler
- Importer og analyserer tredjeparts-SBOM-er
Cons:
- Ingen SBOM-skanning av binærfiler eller containere
- SBOM-eksport er bare tilgjengelig i Enterprise-utgaver
Learn more about SonarQube: Best for fastvare- og enhetssikkerhet
- Gratis demo tilgjengelig
- Priser på forespørsel

Finite State analyserer fastvare, binærfiler, SBOM-er, enhetsrisikoer og livssykluser. Finite State er en produktsikkerhetsplattform som er utviklet spesielt for tilkoblede enheter og innebygde systemer, og tilbyr automatisert SBOM-generering fra fastvarebinærfiler og kildekode, binær-SCA, berikelse av sårbarheter og ende-til-ende-administrasjon av SBOM-livssyklusen.
Hvem passer Finite State best for?
Finite State passer naturlig for produktsikkerhetsingeniører og team for innebygde systemer i selskaper som utvikler tilkoblede enheter, IoT-maskinvare eller medisinsk utstyr som må oppfylle regulatoriske SBOM-krav.
Hvorfor jeg valgte Finite State
Jeg valgte Finite State som en av de beste fordi den løser et problem de fleste SBOM-verktøy fullstendig overser: å generere nøyaktige SBOM-er fra fastvarebinærfiler, ikke bare kildekode. De fleste verktøy baserer seg på manifestfiler eller byggedeklarasjoner, noe som betyr at de overser komponenter som faktisk leveres.
Finite State utleder SBOM-er direkte fra fastvare og binærfiler, slik at du får en avstemt oversikt forankret i det enheten faktisk kjører. Jeg liker også den nåbarhetsknyttede VEX-analysen, der hver beslutning om at noe 'ikke er berørt' støttes av utnyttelseskontekst og automatisk videreføres på tvers av utgivelser.
Viktige funksjoner i Finite State
- Overvåking etter lansering med levende SBOM-er: Følger nye CVE-kunngjøringer opp mot de leverte fastvareversjonene dine og oppdaterer SBOM- og VEX-statusen kontinuerlig, slik at risikoregisteret for produktet forblir oppdatert etter lansering.
- Arkitektursikkerhet under design: Knytter trusselmodeller, sikkerhetskrav og verifiseringsplaner direkte til programvaren som leveres, og skaper sporbare bevis fra design til bygging gjennom hele produktets livssyklus.
- Håndheving av policy som kode: Lar deg definere sikkerhetspolicyer som kode, versjonere dem sammen med applikasjonene dine og automatisk håndheve kontroller som kan gjennomgås under bygging og utgivelser.
- Samsvarspaketering med Assurance Studio: Genererer revisjonsklare rapporter, VEX-dokumenter og bevispakker for CRA-, FDA- og ISO-rammeverk fra den samme artefaktbaserte analysen, uten manuell sammenstilling.
Integrasjoner med Finite State
Finite State tilbyr integrasjoner med GitHub Actions, GitLab CI, Jenkins, Azure DevOps, Bitbucket, Azure Repos, Travis CI, Jira, Slack, Microsoft Teams og ServiceNow, samt støtte for innlesing av SBOM-er i SPDX- og CycloneDX-format. Et API og en CLI er tilgjengelige for tilpassede integrasjoner og automatisering av CI/CD-pipelines.
Pros and Cons
Pros:
- Genererer SBOM-er fra fastvare og binærfiler
- Nåbarhetsanalyse filtrerer bort funn som ikke kan nås
- Støtter ulike arkitekturer for binære instruksjoner
Cons:
- Begrensede muligheter for tilpassede rapporter
- Retter seg kun mot organisasjoner i enterprise-skala
Learn more about Finite State:

cdxgen genererer CycloneDX-SBOM-er og SPDX-eksporter fra kode og containere. cdxgen er et CLI-verktøy og bibliotek med åpen kildekode som genererer CycloneDX-SBOM-er og SPDX-eksporter fra kildekode, containeravbildninger og pakke-URL-er på tvers av et bredt utvalg språk, pakkeadministratorer og BOM-typer, inkludert SBOM, CBOM, OBOM, AI-BOM og SaaSBOM.
Hvem passer cdxgen best for?
cdxgen passer naturlig for sikkerhetsingeniører og DevSecOps-team som arbeider i polyglotte miljøer der én enkelt kodebase omfatter flere språk og kjøretidsmiljøer.
Hvorfor jeg valgte cdxgen
Jeg valgte cdxgen som et av de beste verktøyene fordi ingen andre verktøy med åpen kildekode kan matche språkdekningen for generering av SBOM-er på tvers av polyglotte kodebaser. Jeg bruker det rekursive -r-flagget til å skanne ett enkelt repositorium som omfatter Java, Python, Go og JavaScript i én gjennomgang, og produserer en samlet CycloneDX-BOM uten å kjøre separate verktøy for hvert språk.
Jeg liker også --profile appsec-flagget sammen med --evidence-modus, som legger til data om nåbarhet og tjenestekontekst i SBOM-en i stedet for bare å liste opp pakkemanifester. For team som arbeider på tvers av mikrotjenester med blandede kjøretidsmiljøer, gjør denne dybden av dokumentasjon prioriteringen av tiltak betydelig mer handlingsrettet.
Viktige funksjoner i cdxgen
- SBOM-servermodus: Kjør cdxgen som en lokal REST API-server for å generere SBOM-er ved behov fra et hvilket som helst tilkoblet verktøy eller skript.
- Generering av VEX-dokumenter: Produser dokumenter for utveksling av informasjon om sårbarheters utnyttbarhet sammen med SBOM-er for å registrere utnyttbarhetsstatus for identifiserte CVE-er.
- Skanning av containeravbildninger: Analyser containeravbildninger direkte for å hente ut lag med operativsystempakker og programavhengigheter i én enkelt BOM.
- Støtte for flere BOM-typer: Generer CBOM-, OBOM-, SaaSBOM- og AI-BOM-formater i tillegg til standard SBOM-er, og dekk dermed kryptografiske ressurser, operasjoner og oversikter over AI-modeller.
Integrasjoner for cdxgen
cdxgen har en offisiell GitHub Action for CI/CD-automatisering og integreres med OWASP Dependency-Track. Det fungerer som et ESM-bibliotek for Node.js/Deno, en lokal REST API-server og et CLI-verktøy som er kompatibelt med CI/CD-systemer, inkludert Jenkins, GitLab CI og Bitbucket Pipelines.
Pros and Cons
Pros:
- Dekker over 20 språk med automatisk gjenkjenning
- Inkluderer nåbarhetsanalyse med kallbevis
- Helt gratis og åpen kildekode under Apache 2.0
Cons:
- Krever Java 21+ for enkelte språkskanninger
- Universelle skanninger kan produsere støyende BOM-er som krever prioritering
Learn more about cdxgen: Best for presis feilinjisering i stor skala
- 14 dagers gratis prøveperiode + gratis demo tilgjengelig
- Pris oppgis på forespørsel

Gremlin tilbyr et kaosscenario for testing av utilstrekkelig minne i MySQL. Gremlin er en plattform for virksomheters pålitelighet som kombinerer feilinjisering, kaosteknikk, avhengighetskartlegging og testing av katastrofegjenoppretting for å gi teamet ditt et fremtidsrettet bilde av systemets robusthet.
Hvem passer Gremlin best for?
Gremlin passer godt for tekniske team og SRE-team i større virksomheter som administrerer distribuerte systemer i stor skala, der uplanlagt nedetid medfører betydelig operasjonell risiko.
Hvorfor jeg valgte Gremlin
Jeg har tatt med Gremlin blant mine beste valg fordi funksjonene for feilinjisering går langt utover grunnleggende kaostesting. Jeg liker hvordan administrasjon av påvirkningsradius og stoppbetingelser lar meg kjøre målrettede eksperimenter i aktive produksjonsmiljøer uten å risikere et reelt driftsavbrudd. Funksjonen for avhengighetskartlegging kartlegger automatisk skjulte tjenesteavhengigheter, slik at jeg kan teste feilbaner jeg ikke engang visste eksisterte. Laget for pålitelighetspoeng samler deretter alt, og gjør individuelle resultater fra feilinjisering om til målbare og sporbare data på tvers av alle tjenester i et stort miljø.
Viktige funksjoner i Gremlin
- Feilflagg: Test robustheten til applikasjonskode og serverløse funksjoner ved å injisere feil direkte på funksjonsnivå.
- GameDay-administrator: Planlegg og gjennomfør koordinerte pålitelighetshendelser for teamet med felles rapportering og strukturerte arbeidsflyter for eksperimenter.
- Oppdagede risikoer: Overvåk tjenester kontinuerlig for kjente pålitelighetsrisikoer, og avdekk dem før de utløser en hendelse.
- Forhåndsbygde pålitelighetstester: Kjør standardiserte, klare testscenarier for å identifisere vanlige tilgjengelighetsmangler uten å bygge eksperimenter fra grunnen av.
Gremlin-integrasjoner
Gremlin tilbyr integrasjoner direkte med Kubernetes, AWS, Azure og Google Cloud, Datadog, New Relic, Prometheus og Grafana, PagerDuty og Slack, kobler seg til Jenkins for CI/CD-pipelines og støtter Jira og Grafana Cloud K6 for belastningstesting. Et API og egendefinerte webhooks er tilgjengelige for ytterligere integrasjoner.
Pros and Cons
Pros:
- Et bredt utvalg av angrepstyper for feilinjisering
- Kontrollert påvirkningsradius isolerer bestemte mål
- Minimal installasjon med grundig dokumentasjon
Cons:
- Begrenset støtte for lokal feilinjisering
- Ingen åpen kildekode-versjon tilgjengelig
Learn more about Microsoft SBOM Tool: Best for administrasjon av regelverksetterlevelse i store virksomheter
- Gratis demonstrasjon tilgjengelig
- Pris oppgis på forespørsel

Cybeats SBOM Studio sporer SBOM-er, sårbarheter, lisenser og forsyningsrisikoer. Cybeats SBOM Studio er en SBOM-administrasjonsplattform for virksomheter som håndterer import, lagring, sårbarhetslivssyklus, analyse av lisenssamsvar og overvåking av forsyningskjeder gjennom hele programvareutviklingslivssyklusen.
Hvem passer Cybeats SBOM Studio best for?
Cybeats SBOM Studio passer godt for sikkerhetsingeniører og produktsikkerhetsansvarlige i store virksomheter i regulerte bransjer som medisinsk utstyr, industrielle kontrollsystemer og offentlige kontrakter.
Hvorfor jeg valgte Cybeats SBOM Studio
Cybeats SBOM Studio kommer med på kortlisten min fordi løsningen samsvarer direkte med kravene til regelverksetterlevelse som regulerte bransjer faktisk må forholde seg til nå, inkludert Executive Order 14028 og cybersikkerhetsstandarder for industrielle kontrollsystemer. Jeg liker særlig det policybaserte varslingssystemet, som utløses når en komponent nærmer seg slutten av levetiden eller et leverandørbrudd oppdages, slik at mangler i etterlevelsen avdekkes før revisjonene gjør det.
Lisensanalyseverktøyet, som dekker både OSS- og COTS-komponenter, er en annen funksjon jeg synes er svært nyttig for team som administrerer programvare som selges til offentlige etater.
Viktige funksjoner i Cybeats SBOM Studio
- Import av SBOM i flere formater: Importer SBOM-er i SPDX-format (2.2 til 3.0.1) og CycloneDX-format (1.2 til 1.7) fra enhver leverandør oppstrøms i forsyningskjeden.
- Kontroll av programvareopprinnelse og avstamning: Spor komponentenes opprinnelse og forsyningskjedens avstamning uten å kreve tilgang til kildekoden.
- Synlighet i forsyningskjeden på flere nivåer: Undersøk tredjepartsprogramvare på alle nivåer i forsyningskjeden, inkludert både OSS- og COTS-komponenter.
- Deling av SBOM: Distribuer SBOM-er til kunder og motta SBOM-er fra teknologileverandører direkte i plattformen.
Integrasjoner med Cybeats SBOM Studio
Cybeats SBOM Studio tilbyr en GitHub Actions-integrasjon som lar deg laste opp SBOM-er, skanne etter sårbarheter og stoppe bygg basert på alvorlighetsgrenser direkte i CI/CD-pipelinen. Et API er tilgjengelig for egendefinerte integrasjoner, og plattformen støtter import av SBOM-er fra alle oppstrømsverktøy som produserer SPDX- eller CycloneDX-formater.
Pros and Cons
Pros:
- Støtter både SPDX- og CycloneDX-formater
- Lav andel falske positive for sårbarheter
- Samsvarer med flere regulatoriske krav til regelverksetterlevelse
Cons:
- Krever ekstern import av SBOM
- Begrenset antall tilgjengelige integrasjoner med tredjeparter
Learn more about Cybeats SBOM Studio:

Tern inspiserer containerlag for å finne pakker, lisenser og komponenter. Tern er et verktøy med åpen kildekode for generering av SBOM-er som inspiserer containeravbildninger og filsystemer lag for lag for å identifisere installerte pakker, lisenser og programvarekomponenter.
Hvem passer Tern best for?
Tern passer naturlig for DevOps-ingeniører og sikkerhetsteam i organisasjoner som kjører containeriserte arbeidsbelastninger, og som trenger gratis, skriptbar SBOM-generering uten avhengighet av en leverandør.
Hvorfor jeg valgte Tern
Jeg valgte Tern som et av de beste verktøyene fordi det gjør noe de fleste SBOM-verktøy hopper helt over: Det inspiserer containeravbildninger lag for lag og sporer hver pakke tilbake til den spesifikke Dockerfile-instruksjonen som introduserte den.
Jeg liker at det også kan generere en låst Dockerfile, der basisoperativsystemet og pakkene låses til bestemte versjoner for å gjøre bygginger reproduserbare. Og fordi det har innebygd støtte for utdataformatene SPDX tag-value, SPDX JSON og CycloneDX JSON, er SBOM-ene det produserer klare til å settes direkte inn i samsvarsarbeidsflyter uten noe konverteringstrinn.
Viktige funksjoner i Tern
- Dockerfile-til-SBOM-analyse: Bygg og inspiser en avbildning direkte fra en Dockerfile, og forkast den deretter. Dette gjør Tern nyttig i containerbyggings- og utgivelsesrørledninger før en avbildning i det hele tatt sendes ut.
- Scancode-utvidelse: Kjør Tern med Scancode for å hente frem lisens- og opphavsrettsdata på filnivå som pakkeadministratorer ikke eksponerer, inkludert lisensdeteksjon på tvers av kildekode og binærfiler.
- cve-bin-tool-utvidelse: Utvid Terns analyse med cve-bin-tool for å skanne containerlag etter kjente sårbare komponenter som OpenSSL og libxml2.
- Støtte for OCI-avbildningsformat: Tern er utviklet med støtte for OCI-kompatible containeravbildninger, ikke bare avbildninger i Docker-format, slik at det følger moderne containerstandarder.
Integrasjoner med Tern
Tern tilbyr innebygd integrasjon med GitHub Actions og Kubernetes. Et API er tilgjengelig for tilpassede integrasjoner.
Pros and Cons
Pros:
- Knytter pakker til bestemte avbildningslag
- Henter ut versjons-, lisens- og kildeattributter
- Støttes av Linux Foundation
Cons:
- Oppdager bare operativsystempakker og overser avhengigheter på språknivå
- Langsommere analyse enn alternativer som Syft
Learn more about Tern: Best for avansert åpenhet i leverandørkjeden
- Gratisabonnement tilgjengelig
- Pris oppgis på forespørsel

CycloneDX strukturerer SBOM-er for programvare, AI, kryptografi, maskinvare, SaaS og containere. CycloneDX er en åpen SBOM-standard og et økosystem støttet av OWASP som støtter generering, administrasjon og analyse av materiallister for programvare, AI/ML-modeller, kryptografi, maskinvare, SaaS og containerarbeidsbelastninger.
Hvem passer CycloneDX best for?
CycloneDX passer godt for sikkerhetsingeniører og DevSecOps-team i organisasjoner som må oppfylle samsvarskrav som NTIA, EO 14028 eller NIS2.
Hvorfor jeg valgte CycloneDX
Jeg har inkludert CycloneDX blant mine toppvalg fordi ingen annen åpen SBOM-standard kommer i nærheten av omfanget når det gjelder åpenhet i leverandørkjeden. Mens de fleste verktøy genererer en enkel liste over programvarekomponenter, støtter CycloneDX materiallistetyper for programvare, maskinvare, AI/ML-modeller, SaaS-tjenester, kryptografi og produksjon, alt innenfor samme spesifikasjon.
Jeg liker spesielt at den inkluderer støtte for VEX og VDR, slik at du kan legge kontekst om utnyttbarhet direkte ved en SBOM i stedet for å håndtere sårbarhetsinformasjon separat.
Viktige funksjoner i CycloneDX
- PURL-basert komponentidentitet: Tildeler pakke-URL-er til komponenter for presis og entydig identifikasjon på tvers av pakkeøkosystemer.
- Støtte for JSON- og XML-skjemaer: Genererer materiallister i begge formater, noe som gjør dem kompatible med et bredt utvalg av verktøykjeder og fortolkere.
- Representasjon av avhengighetsgraf: Kartlegger relasjoner mellom komponenter, inkludert nestede og transitive avhengigheter.
- Økosystem for verktøysenteret: Tilbyr en kuratert katalog over verktøy fra fellesskapet og leverandører for generering av CycloneDX-materiallister på tvers av språk og miljøer.
CycloneDX-integrasjoner
CycloneDX tilbyr integrasjoner direkte med Jenkins, GitHub, GitLab, Azure DevOps, Maven, Gradle, npm og Composer. Et API er tilgjengelig for tilpassede integrasjoner.
Pros and Cons
Pros:
- Sikkerhetsfokusert med innebygd støtte for sårbarhetsdata
- Språkspesifikke verktøy for grundig avhengighetsanalyse
- Dekker typene SBOM, SaaSBOM, HBOM og VEX
Cons:
- Mindre detaljert lisenssporing enn SPDX
- Verktøyene fra fellesskapet varierer i pålitelighet
Learn more about CycloneDX: Best for overvåking av sikkerhet i åpen kildekode
- Gratis abonnement + gratis demo tilgjengelig
- Fra $25/måned per bidragende utvikler

Snyk Open Source skanner avhengigheter med åpen kildekode, SBOM-er, sårbarheter og lisenser. Snyk Open Source er et verktøy for programvaresammensetningsanalyse (SCA) som skanner avhengigheter med åpen kildekode for kjente sårbarheter, genererer SBOM-er og overvåker lisensoverholdelse på tvers av kodebasen din.
Hvem passer Snyk Open Source best for?
Snyk Open Source passer naturlig for utviklingsteam i mellomstore og store virksomheter med omfattende bruk av åpen kildekode, som trenger kontinuerlig sårbarhetsovervåking innebygd i CI/CD-pipelineene sine.
Hvorfor jeg valgte Snyk Open Source
Jeg valgte Snyk Open Source som et av de beste verktøyene på grunn av hvordan det håndterer kontinuerlig sårbarhetsovervåking i stor skala. Det som skiller det fra andre, er risikoscoresystemet, som evaluerer sårbarheter basert på mer enn et dusin faktorer, inkludert nåbarhet, modenhet for utnyttelse og EPSS-/CVSS-skårer, slik at jeg ikke bruker tid på falske positiver.
Jeg liker også de automatiserte pull-forespørslene med ett klikk, som fylles ut med nødvendige oppgraderinger og oppdateringer. Dette reduserer tiden det tar å håndtere problemer betydelig på tvers av store avhengighetstrær.
Viktige funksjoner i Snyk Open Source
- Skanning for lisensoverholdelse: Oppdager forpliktelser knyttet til lisenser for åpen kildekode på tvers av avhengighetene dine, slik at policybrudd kan flagges før de utvikler seg til juridiske problemer.
- Støtte for SBOM: Genererer og eksporterer SBOM-er på bedriftsnivå, slik at du får en fullstendig oversikt over komponentene med åpen kildekode.
- Snyks sårbarhetsdatabase: Understøtter alle skanninger med en proprietær, kontinuerlig oppdatert database med informasjon om sårbarheter i åpen kildekode.
- Håndtering av sikkerhetspolicyer: Lar deg definere og håndheve regler for hele organisasjonen for hvordan sårbarheter flagges, ignoreres eller eskaleres på tvers av prosjekter.
Integrasjoner med Snyk Open Source
Snyk Open Source tilbyr over 100 integrasjoner på tvers av kildekodehåndtering, CI/CD, IDE-er, containerregistre og verktøy for sakshåndtering, inkludert GitHub, GitLab, Bitbucket, Azure Repos, Jenkins, CircleCI, Azure Pipelines, Jira, Slack og Docker Hub. Det kan også integreres med ServiceNow for SBOM-håndtering, og et REST-API er tilgjengelig for egendefinerte integrasjoner.
Pros and Cons
Pros:
- Proprietær sårbarhetsdatabase oppdager problemer før NVD
- Forenkler forbruk av data nedstrøms
- Kartlegger automatisk komplette transitive avhengighetstrær
Cons:
- SBOM-generering er begrenset til bedriftsabonnementer
- Begrenset dybde for nåbarhet i språk
Learn more about Snyk Open Source:
Andre verktøy for generering av SBOM
Her er noen flere alternativer for verktøy for generering av SBOM som ikke kom med på kortlisten, men som likevel er verdt å se nærmere på:
- 11KiuwanBest for detaljert vurdering av programvarehelse
- 12FOSSABest for automatisert sporing av lisensoverholdelse
- 13JFrog XrayBest for detaljert analyse av artefaktkomponenter
- 14Checkmarx SCABest for oversikt fra kode til sky i leveringsprosesser
- 15Amazon Inspector SBOM GeneratorBest for vurderinger av AWS-native arbeidsbelastninger
Slik velger du verktøy for generering av SBOM
Det er lett å gå seg vill i lange funksjonslister og komplekse prismodeller. For å holde fokus mens du går gjennom den unike prosessen med å velge programvare, kan du bruke denne sjekklisten over faktorer du bør ha i tankene:
| Faktor | Hva bør vurderes |
|---|---|
| FaktorSkalerbarhet | Hva bør vurderesKan verktøyet håndtere omfanget av kodebasen, byggevolumene og fremtidig vekst? Ta hensyn til størrelsen på virksomhetens kodearkiver og behovet for parallelle bygg. |
| FaktorIntegrasjoner | Hva bør vurderesKan verktøyet kobles direkte til CI/CD, registre eller artefaktarkiver? Vurder tilgjengeligheten av programtillegg for utviklingsstakken din. |
| FaktorTilpasningsmuligheter | Hva bør vurderesKan utdataformater, arbeidsflyter og samsvarsmaler konfigureres etter prosessene dine og bransjekravene du må følge? |
| FaktorBrukervennlighet | Hva bør vurderesEr brukeropplevelsen enkel for både utviklere og ansatte som arbeider med samsvar? Vurder læringskurven og hvor godt arbeidsflyten passer for ulike team. |
| FaktorImplementering og oppstart | Hva bør vurderesHvor lang tid vil oppsett, innledende skanninger og opplæring ta? Sjekk dokumentasjonen, støttede distribusjonsmodeller og leverandørens hjelp med oppstarten. |
| FaktorKostnad | Hva bør vurderesSamsvarer prisen med prosjekt-, skanne- eller brukervolumet ditt? Finn ut om kostnadene passer med arbeidsflyten for programvarelevering, eller om de kan øke uventet. |
| FaktorSikkerhetstiltak | Hva bør vurderesHvilke tiltak for autentisering, revisjonslogging og personvern er på plass? Undersøk støtten for miljøer uten nettverkstilkobling eller med særskilte regulatoriske krav. |
| FaktorSamsvarskrav | Hva bør vurderesKan verktøyet generere rapporter og erklæringer som oppfyller regulatoriske standarder som NTIA, EO 14028 eller sektorspesifikke krav? |
Hva er verktøy for generering av SBOM?
Verktøy for generering av SBOM er programvareplattformer som automatisk oppretter maskinlesbare programvarelister (SBOM-er) for å dokumentere komponentene, avhengighetene og lisensene som finnes i kode, containere og binærfiler.
Disse verktøyene hjelper sikkerhets-, samsvars- og utviklingsteam med å opprettholde oversikt over hele programvareleverandørkjeden og oppfylle regulatoriske krav ved å spore komponenter med åpen kildekode og tredjepartskomponenter i distribuerte applikasjoner.
Funksjoner
Når du velger verktøy for generering av SBOM, bør du se etter følgende viktige funksjoner:
- Utdata i standardformater: Genererer SBOM-er i anerkjente formater som SPDX, CycloneDX eller SWID for å sikre kompatibilitet med systemer for leverandørkjeder og samsvar.
- Skanning av flere økosystemer: Kartlegger komponenter fra et bredt spekter av programmeringsspråk og pakkebehandlere, med støtte for moderne polyglotte utviklingsprosesser.
- Analyse av containere og binærfiler: Skanner containeravbilder, binærfiler og filsystemer for å registrere alle leverte programvarekomponenter – ikke bare de som er deklarert i manifestfiler.
- Integrasjon med CI/CD-prosesser: Automatiserer opprettelsen av SBOM-er som en del av bygge- og utgivelsesprosessene, reduserer manuelt arbeid og opprettholder revisjonsspor.
- Deteksjon av transitive avhengigheter: Løser og dokumenterer nestede og indirekte avhengigheter, ikke bare pakker på øverste nivå, for en fullstendig og nøyaktig oversikt.
- Utvidelse med sårbarhets- og lisensinformasjon: Legger til detaljer som CVE-identifikatorer, lisenstyper og leverandørdata for hver registrerte komponent, og støtter gjennomganger av risiko og samsvar.
- Sporing av avvik og endringer: Markerer forskjeller mellom SBOM-er som er generert i ulike bygg, og hjelper team med å oppdage uautoriserte endringer, oppgraderinger eller manipulering.
- Tilpassbar rapportering: Tilbyr konfigurerbare maler eller eksporter slik at brukere kan tilpasse SBOM-data for ulike behov knyttet til samsvar, kunder eller interne prosesser.
- Rollebasert tilgangskontroll: Støtter tillatelsesinnstillinger slik at sensitive leverandørkjededata kan begrenses til aktuelle brukere eller team.
- Eksport- og integrasjonsfunksjoner: Tilbyr API-er og eksportalternativer for integrasjon med plattformer for styring, risiko og samsvar.
Løsninger for SBOM-genereringsverktøy inkluderer vanligvis ikke kunstig intelligens som en del av funksjonstilbudet.
Fordeler
Implementering av verktøy for generering av SBOM-er gir flere fordeler for teamet og virksomheten din. Her er noen av fordelene du kan se frem til:
- Bedre oversikt over leverandørkjeden: Kartlegger automatisk alle programvarekomponenter og avhengigheter, slik at du alltid vet hva som finnes i kodebasen eller i leverte artefakter.
- Støtte for regulatorisk samsvar: Genererer SBOM-er i standardformater som bidrar til å oppfylle krav fra myndigheter, helsesektoren eller bedriftskunder.
- Redusert sikkerhetsrisiko: Beriker komponenter med sårbarhets- og lisensdata, slik at du kan oppdage risikable åpen kildekode-pakker før de når produksjon.
- Raskere revisjoner og svar: Produserer etterprøvbare registreringer og endringssporing som støtter hendelseshåndtering, leverandørgjennomganger eller samsvarskontroller.
- Automatiserte DevSecOps-prosesser: Integreres med CI/CD-verktøy for å bygge inn sikkerhets- og samsvarsoppgaver direkte i bygge- og utgivelsesprosessen.
- Forbedret hendelsesdeteksjon: Oppdager uautoriserte eller uventede endringer mellom bygg gjennom automatisert deteksjon av SBOM-avvik.
- Bedre samarbeid på tvers av team: Gir tydelige, maskinlesbare oversiktsdata som interessenter innen utvikling, sikkerhet og samsvar kan få tilgang til og handle ut fra.
Kostnader og priser
Valg av verktøy for generering av SBOM-er krever en forståelse av de ulike prismodellene og abonnementene som er tilgjengelige. Kostnadene varierer basert på funksjoner, teamstørrelse, tillegg og mer. Tabellen nedenfor oppsummerer vanlige abonnementer, gjennomsnittsprisene deres og typiske funksjoner som er inkludert i løsninger for SBOM-genereringsverktøy:
Sammenligningstabell for abonnementer for SBOM-genereringsverktøy
| Abonnementstype | Gjennomsnittspris | Vanlige funksjoner |
|---|---|---|
| AbonnementstypeGratisabonnement | Gjennomsnittspris$0 | Vanlige funksjonerBegrenset formatstøtte, grunnleggende skanning av avhengigheter, brukerstøtte fra fellesskapet og bruksbegrensninger. |
| AbonnementstypePersonlig abonnement | Gjennomsnittspris$5-$25/bruker/måned | Vanlige funksjonerEksport i flere formater, støtte for språkøkosystemer, CLI-tilgang og brukerstøtte via e-post. |
| AbonnementstypeBedriftsabonnement | Gjennomsnittspris$25-$60/bruker/måned | Vanlige funksjonerCI/CD-integrasjon, utvidelse med sårbarhetsinformasjon, endringssporing, API-tilgang, rollebaserte kontroller og SLA-er. |
| AbonnementstypeVirksomhetsabonnement | Gjennomsnittspris$60-$150/bruker/måned | Vanlige funksjonerAvanserte samsvarsfunksjoner, distribusjon i isolerte nettverk eller som egen vert, revisjonsspor, dedikert brukerstøtte og hjelp med innføring. |
Vanlige spørsmål om verktøy for generering av SBOM
Her er noen svar på vanlige spørsmål om verktøy for generering av SBOM:
Hvordan inngår verktøy for generering av SBOM i en CI/CD-pipeline?
Verktøy for generering av SBOM integreres vanligvis direkte i CI/CD-pipelinen, slik at hvert bygg automatisk genererer en SBOM. Dette hjelper team med å opprettholde oppdaterte og kontrollerbare oversikter over hvilke komponenter som inngår i hver versjon, og forbedrer den overordnede sikkerheten i applikasjonen betydelig.
Er verktøy for generering av SBOM nyttige for proprietær eller eldre programvare?
Ja, verktøy for generering av SBOM kan skanne binærfiler og containere, ikke bare kildekode, for å analysere pakkenavn og detaljer. Dette er spesielt nyttig for å spore komponenter i eldre applikasjoner eller tredjepartsprodukter uten tilgjengelige manifestfiler, slik at en standard sårbarhetsskanner kan vurdere programvarepakken nøyaktig.
Hvilke samsvarsstandarder bidrar verktøy for generering av SBOM til å oppfylle?
Disse verktøyene bidrar til å oppfylle krav i standarder som NTIAs minimumselementer, presidentordre 14028 og sektorspesifikke krav, for eksempel FDAs krav til cybersikkerhet før markedsføring eller EUs forordning om cyberrobusthet. De legger også til rette for automatisert utveksling av pakkedata, slik at regulatoriske rapporter er enkle å dele.
Hvordan identifiserer verktøy for generering av SBOM transitive avhengigheter?
De fleste verktøy registrerer ikke bare avhengigheter på øverste nivå, men skanner og kartlegger også alle transitive (indirekte) avhengigheter. Dette bidrar til å sikre full oversikt over programvareforsyningskjeden.
Kan verktøy for generering av SBOM oppdage endringer mellom programvarebygg?
Ja, mange løsninger tilbyr avviks- eller endringsdeteksjon ved å sammenligne SBOM-er fra ulike bygg for å fremheve nye, fjernede eller endrede komponenter som kan indikere risiko eller manipulering av forsyningskjeden.