

SBOM-verktøy med åpen kildekode er programvareløsninger som lar deg opprette, analysere og administrere programvarelister over materialer (SBOM-er) ved hjelp av åpen kode som du kan inspisere og tilpasse. Hvis du leter etter måter å holde oversikt over avhengigheter, lisenser og sårbarheter i hele programvarestakken din, vet du hvor avgjørende pålitelige SBOM-verktøy har blitt.
I denne veiledningen finner du de beste SBOM-alternativene med åpen kildekode, slik at du kan forenkle samsvar, overvåke risikoer og integrere SBOM-administrasjon i den eksisterende arbeidsflyten din – uansett hvor komplekst miljøet ditt blir.
Hvorfor du kan stole på våre programvareanbefalinger
6,700+
Reviews
20
Industry experts
16+
Evaluation factors
14
Years
Teamet vårt har testet og anmeldt programvare siden 2012. Vi er selv teknologiledere, så vi vet hvor vanskelig og hvor viktig det er å velge riktig programvare.
I denne guiden har vi vurdert verktøyene gjennom praktisk testing og uavhengig research og gitt dem poeng ut fra våre utvelgelseskriterier.
Anmeldelsene våre bygger på vår egen redaksjonelle vurdering. De er ikke et salgsargument.
Ekspertanmeldere:
- Paulo Gardini MiguelTech Director
 Tim FisherVP of AI
 Gabriel RosasTech Lead & Software Architect
 Christhian GruhnTech Lead & Platform Architect

Sammenligningstabell for SBOM-verktøy med åpen kildekode
Denne sammenligningstabellen oppsummerer prisdetaljene for mine beste utvalgte SBOM-verktøy med åpen kildekode:
Sorted by: Default
| Tool | Starting Price | Website | |
|---|---|---|---|
Best for kontinuerlig lisenssamsvar | Not rated | $20/prosjekt/måned Gratis abonnement | Website |
Best for å analysere avhengigheter i containerbilder | Not rated | Gratis for alltid Ikke tilgjengelig | Website |
Best for standardisering av programvarepakkedata | Not rated | Gratis for alltid Ikke tilgjengelig | Website |
Best for oppdagelse av komponenter i kodebaser | Not rated | €35,000/år 7 dagers gratis prøveperiode | Website |
Best for å koble sammen metadata for leverandørkjeden | Not rated | Gratis for alltid Ikke tilgjengelig | Website |
Best for overvåking av risiko i sanntid | Not rated | Gratis for alltid Ikke tilgjengelig | Website |
Best for automatisert CycloneDX-SBOM-generering | Not rated | Gratis for alltid Ikke tilgjengelig | Website |
Best for generering av SPDX-SBOM-er | Not rated | Gratis for alltid Ikke tilgjengelig | Website |
Best for rask oppretting av programvarekomponentlister | Not rated | Gratis for alltid Ikke tilgjengelig | Website |
Best for å oversette mellom SBOM-formater | Not rated | Gratis for alltid Ikke tilgjengelig | Website |


Anmeldelser av de beste SBOM-verktøyene med åpen kildekode
u003cspan data-slate-fragment=u0022JTVCJTdCJTIyY2hpbGRyZW4lMjIlM0ElNUIlN0IlMjJ0ZXh0JTIyJTNBJTIyQmVsb3clMjBhcmUlMjBteSUyMGRldGFpbGVkJTIwc3VtbWFyaWVzJTIwb2YlMjB0aGUlMjBiZXN0JTIwb3Blbi1zb3VyY2UlMjBTQk9NJTIwdG9vbHMlMjB0aGF0JTIwbWFkZSUyMGl0JTIwb250byUyMG15JTIwc2hvcnRsaXN0LiUyME15JTIwcmV2aWV3cyUyMG9mZmVyJTIwYSUyMGRldGFpbGVkJTIwbG9vayUyMGF0JTIwdGhlJTIwZmVhdHVyZXMlMkMlMjBjYXBhYmlsaXRpZXMlMkMlMjBhbmQlMjBiZXN0JTIwdXNlJTIwY2FzZXMlMjBvZiUyMGVhY2glMjB0b29sJTIwdG8lMjBoZWxwJTIweW91JTIwZmluZCUyMHRoZSUyMGJlc3QlMjBvbmUlMjBmb3IlMjB5b3UuJTIyJTdEJTVEJTJDJTIydHlwZSUyMiUzQSUyMnAlMjIlMkMlMjJpZCUyMiUzQSUyMnhKRVQ3UkwzS1AlMjIlN0QlNUQ=u0022u003eNedenfor finner du mine detaljerte sammendrag av de beste SBOM-verktøyene med åpen kildekode som kom med på kortlisten min. Anmeldelsene mine gir en detaljert gjennomgang av funksjonene, egenskapene og de beste bruksområdene for hvert verktøy, slik at du kan finne det som passer best for deg.u003c/spanu003e
 Best for kontinuerlig lisenssamsvar
- Gratis abonnement
- Fra $20/prosjekt/måned (fakturert årlig)
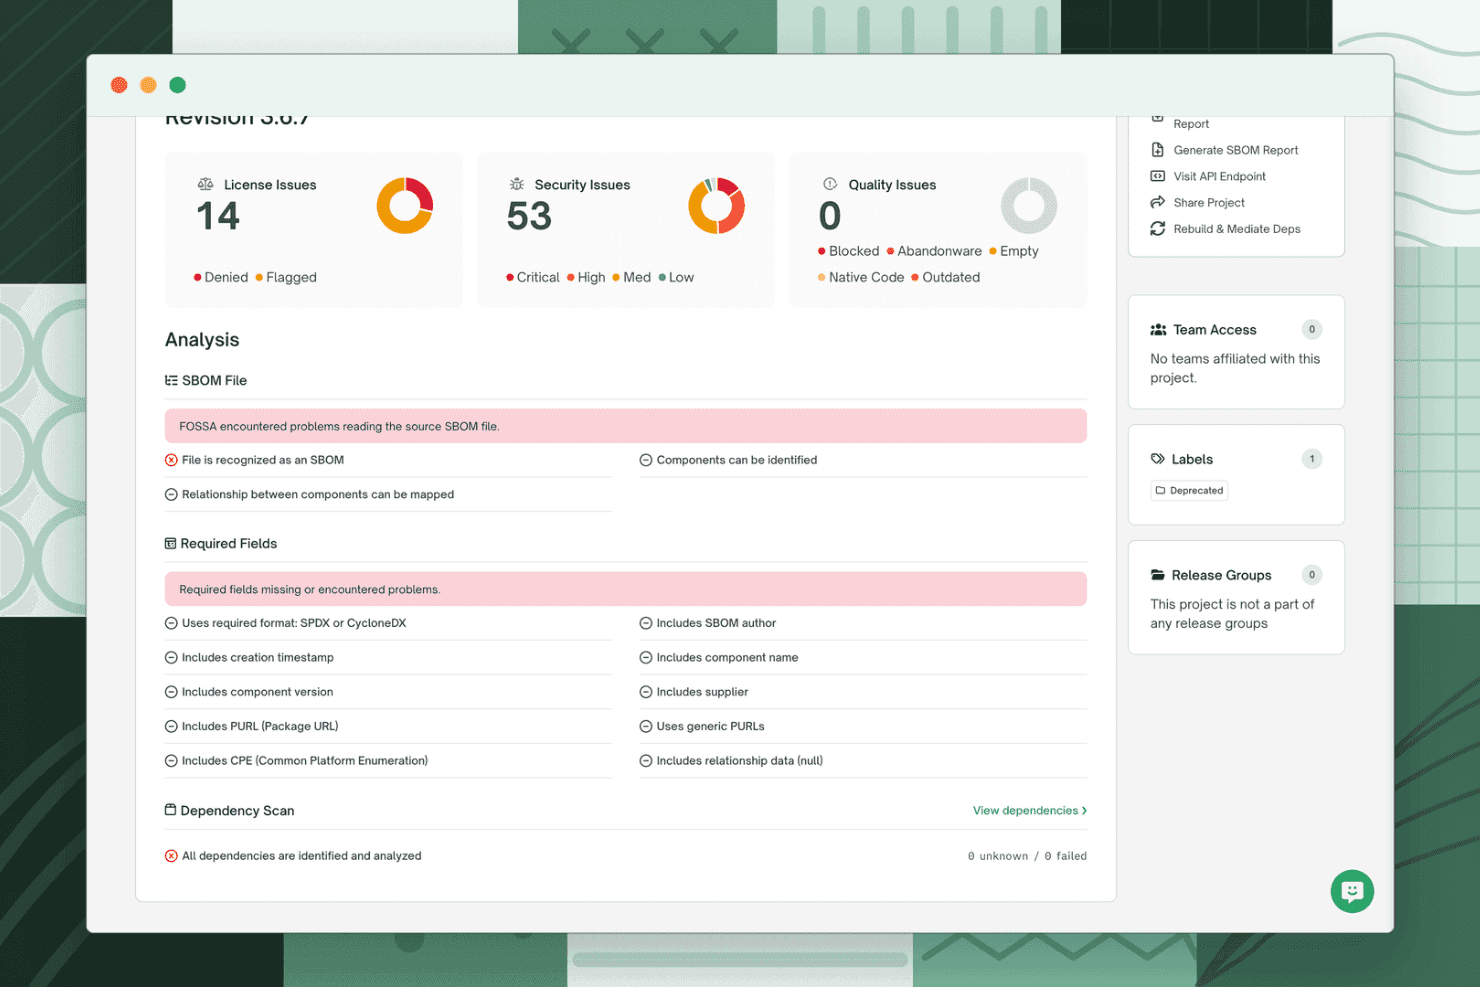
FOSSA viser et dashbord for prosjektversjoner med sammendrag av lisens-, sikkerhets- og kvalitetsproblemer, sammen med SBOM-filanalysen og validering av obligatoriske felt. FOSSA er en plattform for programvaresammensetningsanalyse som kombinerer generering av SBOM, skanning av lisenser for åpen kildekode, sårbarhetsdeteksjon og sporing av avhengigheter på tvers av kodebaser, containere og binærfiler.
Hvem passer FOSSA best for?
FOSSA passer godt for tekniske virksomhetsteam og juridiske team som håndterer lisensforpliktelser for åpen kildekode på tvers av store kodebaser med flere repositorier.
Hvorfor jeg valgte FOSSA
Jeg har inkludert FOSSA blant mine beste valg på grunn av hvordan løsningen håndhever lisenspolicyer på PR-nivå. I stedet for å generere én enkelt samsvarsrevisjon kjører FOSSA automatiserte skanninger ved hver kodeinnsending og håndhever konfigurerbare lisenspolicyer som kan blokkere avhengigheter som ikke oppfyller kravene, før de flettes inn. Jeg liker også genereringen av attribusjonsmerknader, som automatisk setter sammen lovpålagte anerkjennelser av åpen kildekode direkte fra skanneresultatene.
Viktige funksjoner i FOSSA
- Skanning på tvers av økosystemer: Oppdager avhengigheter på tvers av mer enn 27 språk, containere, binærfiler og pakkehåndterere.
- Valg av SBOM-format: Eksporterer programvarekomponentlister i både SPDX- og CycloneDX-format.
- Import av tredjeparts-SBOM: Godtar og analyserer eksterne SBOM-er for samlet risikovurdering på porteføljenivå.
- Automatisert sårbarhetsoppdagelse: Identifiserer sårbarheter i åpen kildekode og knytter dem til SBOM-komponenter.
FOSSA-integrasjoner
FOSSA tilbyr integrasjoner med GitHub, GitLab, Jenkins, Jira og Slack, samt et API for egendefinerte integrasjoner og støtte for CI/CD-arbeidsflyter gjennom CLI-verktøyet.
Pros and Cons
Pros:
- Omfattende skanning av lisenser og sårbarheter
- Automatisk generering av samsvars- og attribusjonsrapporter
- Detaljert støtte for import av tredjeparts-SBOM-er
Cons:
- Kjerneplattformen er ikke fullstendig åpen kildekode
- Manuell sortering er ofte nødvendig for komplekse funn
Learn more about FOSSA:
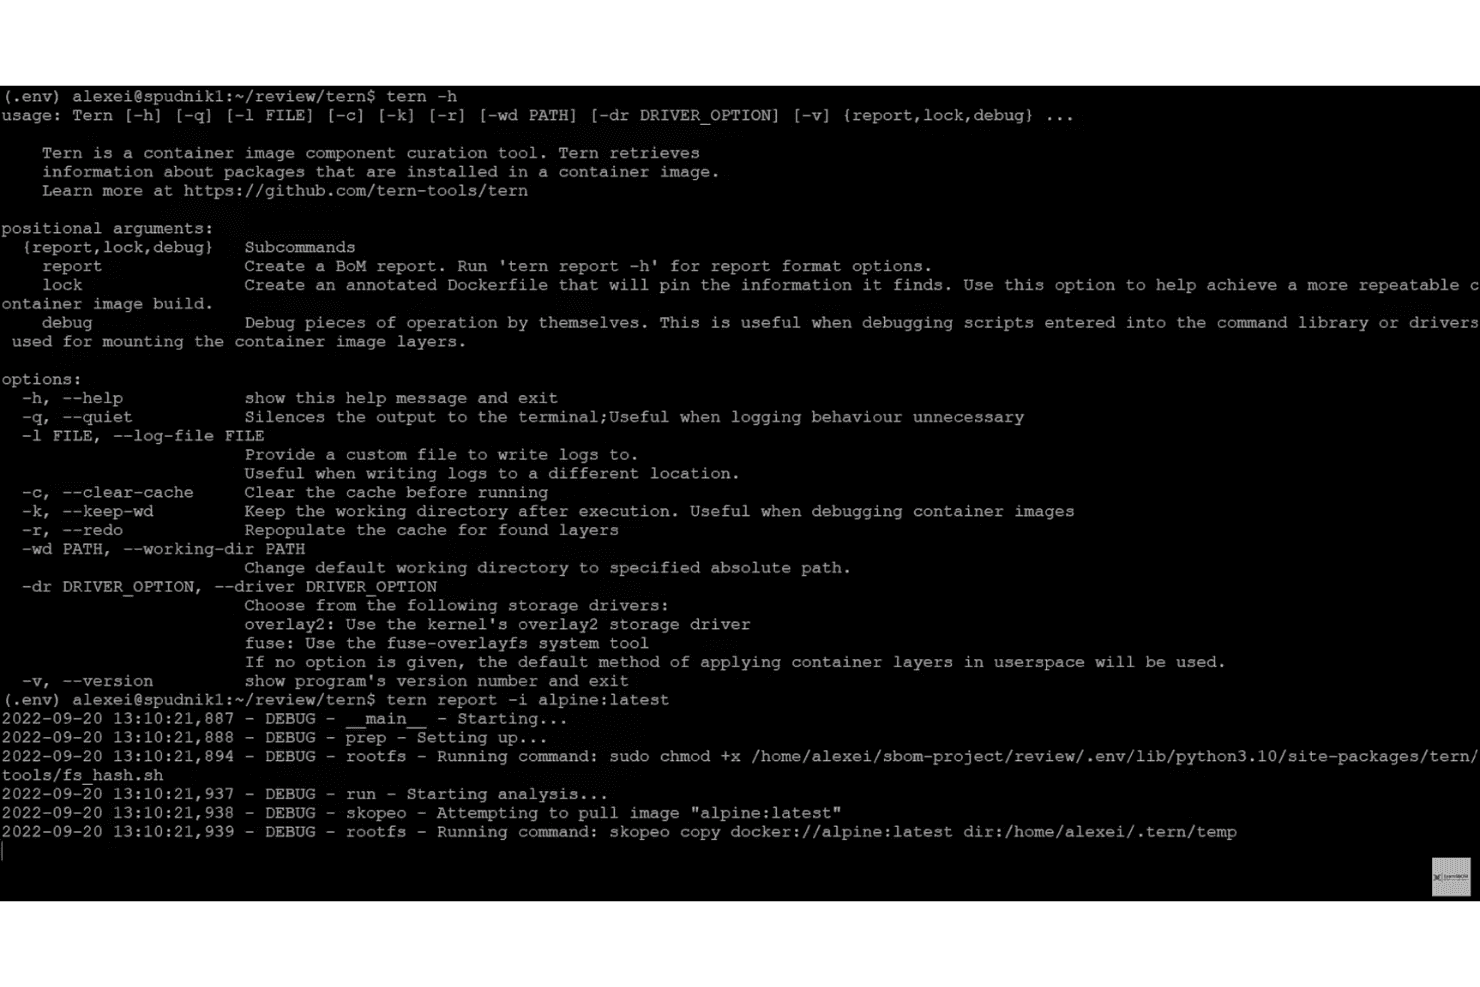
Tern viser hjelpealternativene for CLI-et og begynner å analysere alpine:latest-containerbildet for å hente pakkeinformasjon. Tern er et åpen kildekodebasert, Python-basert SBOM-verktøy som inspiserer containerbilder og Dockerfiles lag for lag, og lager en oversikt over OS-pakker og avhengigheter med sporing av opphav på tvers av SPDX- og CycloneDX-utdataformater.
Hvem passer Tern best for?
Tern passer godt for DevSecOps-ingeniører og sikkerhetsteam som administrerer containeriserte arbeidsbelastninger og trenger detaljert oversikt over komponenter på lagnivå.
Hvorfor jeg valgte Tern
Tern kommer med på kortlisten min på grunn av hvordan verktøyet sporer containerpakker tilbake til den nøyaktige Dockerfile-instruksjonen som introduserte dem. De fleste SBOM-verktøy forteller deg hva som finnes i en container; Tern forteller deg hvordan det kom dit. Jeg liker også funksjonen for låste Dockerfiles, som fastsetter base-OS-et og pakkene og gjør bygginger reproduserbare fra en kjent, dokumentert komponenttilstand.
Viktige funksjoner i Tern
- Analyse av flertrinns-Dockerfiles: Analyser og generer SBOM-er for hvert trinn i flertrinns-Dockerfiles.
- Flere utdataformater for SBOM: Generer SBOM-er i formatene SPDX, CycloneDX, menneskelesbart, JSON, HTML og YAML.
- Offisiell GitHub Action: Kjør Tern-containeranalyse direkte i CI-pipelines ved hjelp av en vedlikeholdt GitHub Action.
- Utvidelser for Scancode og cve-bin-tool: Integrer lisensdeteksjon og sårbarhetsskanning gjennom valgfrie utvidelser.
Integrasjoner med Tern
Tern tilbyr innebygde integrasjoner med GitHub Actions og Skopeo for tilgang til containerregistre, og støtter lisens- og sårbarhetsskanning gjennom de innebygde utvidelsene Scancode og cve-bin-tool. Det kan også distribueres som en Kubernetes-jobb, men et API er ikke tilgjengelig for tilpassede integrasjoner.
Pros and Cons
Pros:
- Sporing av opphav for hvert containerlag
- Knytter pakker til Dockerfile-instruksjoner
- Valgfrie utvidelser for lisens- og CVE-skanning
Cons:
- Begrenset analyse av økosystemer for språkpakker
- Prosjektoppdateringer har stoppet opp siden 2023
Learn more about Tern:

SPDX tilbyr en lisenslistetabell som viser fullstendige lisensnavn, SPDX-identifikatorer og godkjenningsstatus fra FSF/OSI. SPDX er en ISO-godkjent åpen standard og et verktøyøkosystem, vedlikeholdt av Linux Foundation, for å generere, validere og konvertere SBOM-dokumenter på tvers av programvarepakker, containere og artefakter i leverandørkjeden.
Hvem passer SPDX best for?
OSPO-ledere og arkitekter for programvareleverandørkjeder som trenger et samsvarsorientert, leverandørnøytralt SBOM-format for juridisk gjennomgang, innkjøp og regulatoriske innsendinger, vil få mest ut av SPDX.
Hvorfor jeg valgte SPDX
SPDX får en plass på kortlisten min fordi ingen andre SBOM-formater med åpen kildekode kan måle seg med dybden i standardiseringen av metadata. Jeg er avhengig av skillet mellom deklarerte og konkluderte lisenser, noe som er avgjørende når juridiske gjennomgangsteam trenger etterprøvbare samsvarsregistre. Den kuraterte SPDX-lisenslisten tildeler konsekvente kortidentifikatorer på tvers av alle komponenter, slik at SBOM-dokumenter forblir sammenlignbare på tvers av verktøy, team og organisasjoner, uavhengig av hvem som genererte dem.
SPDX-nøkkelfunksjoner
- Flere dokumentformater: Eksporter SBOM-er i JSON-, YAML-, Tag-Value- eller RDF/XML-formater for fleksibel integrasjon i ulike verktøy.
- Nettbaserte SPDX-verktøy: Bruk nettleserbaserte verktøy for å validere, sammenligne og konvertere SBOM-filer uten å installere lokal programvare.
- Offisielle språkbiblioteker: Få tilgang til og generer SPDX-dokumenter programmatisk ved hjelp av vedlikeholdte Java-, Python-, Go- og JavaScript-biblioteker.
- Maven-pluginintegrasjon: Generer SPDX-SBOM-er automatisk under bygging av Java-prosjekter gjennom en offisiell Maven-plugin.
SPDX-integrasjoner
SPDX tilbyr innebygde integrasjoner med GitHub, Maven, Yocto Project, OpenEmbedded og Kubernetes, og tilbyr offisielle SDK-er for Java, Python, Go og JavaScript. Et API er tilgjengelig for tilpassede integrasjoner.
Pros and Cons
Pros:
- Støtte for standardiserte lisens- og sikkerhetsmetadata
- Bredt tatt i bruk på tvers av økosystemer for åpen kildekode
- Kompatibel med flere SBOM-formater direkte
Cons:
- Grensesnittet er i stor grad avhengig av kommandolinjeverktøy
- Begrenset innebygd støtte for binæranalyse
Learn more about SPDX: Best for oppdagelse av komponenter i kodebaser
- 7 dagers gratis prøveperiode
- Fra €35,000/år (faktureres årlig)

SCANOSS tilbyr et dashbord for overvåking av programvare med åpen kildekode som sporer avhengigheter, lisenssamsvar, sårbarheter og endringer i avhengigheter på tvers av team. SCANOSS er en åpen kildekodebasert SCA-plattform som skanner kildekode på kodebitnivå for å generere SBOM-er i SPDX- og CycloneDX-formater, oppdage lisensrisikoer, identifisere sårbarheter og kartlegge kryptografisk bruk på tvers av kodebaser og containere.
Hvem passer SCANOSS best for?
SCANOSS passer godt for DevSecOps-team og OSPO-er i mellomstore til store virksomheter som håndterer samsvar for åpen kildekode på tvers av store kodebaser med flere programmeringsspråk.
Hvorfor jeg valgte SCANOSS
SCANOSS kom med på kortlisten min på grunn av skanningen på kodebitnivå, som går langt utover manifestbasert oppdagelse. Jeg har brukt verktøy som fullstendig overser leverandørinkludert kode eller kopierte funksjoner, men SCANOSS sammenligner kildekodefragmenter med over 100 millioner åpne kildekodefiler i OSSKB. Jeg liker også datasettet for geografisk proveniens, som viser geografisk og opphavsmessig informasjon om komponenter – noe jeg ikke har sett i andre SBOM-verktøy for åpen kildekode.
Viktige funksjoner i SCANOSS
- SBOM-arbeidsbenk: Visuelt grensesnitt for skanning og revisjon av kildekode ved hjelp av SCANOSS API.
- Krypteringsdatasett: Identifiserer kryptografiske algoritmer og bruken av dem for å støtte ECCN- og samsvarsrevisjoner.
- Lisensdatasett: Knytter komponenter med åpen kildekode til lisensvilkår og fremhever kompatibilitets- eller policyrisikoer.
- SDK-er for flere språk: Tilbyr SDK-er for Python, Java og JavaScript for å støtte ulike utviklingsmiljøer.
Integrasjoner med SCANOSS
SCANOSS tilbyr integrasjoner direkte med GitHub Actions, Jenkins, GitLab CI, VS Code og IntelliJ, samt SDK-er for Python, Java og JavaScript. Et API er tilgjengelig for tilpassede integrasjoner.
Pros and Cons
Pros:
- Kodebitnivåbasert oppdagelse av komponenter i kodebaser
- Registrerer geografisk og opphavsmessig proveniens for programvare
- Identifisering av kryptografiske algoritmer for samsvar
Cons:
- Begrenset skanning av operativsystempakker og IaC
- Avanserte funksjoner kan kreve teknisk oppsett
Learn more about SCANOSS:
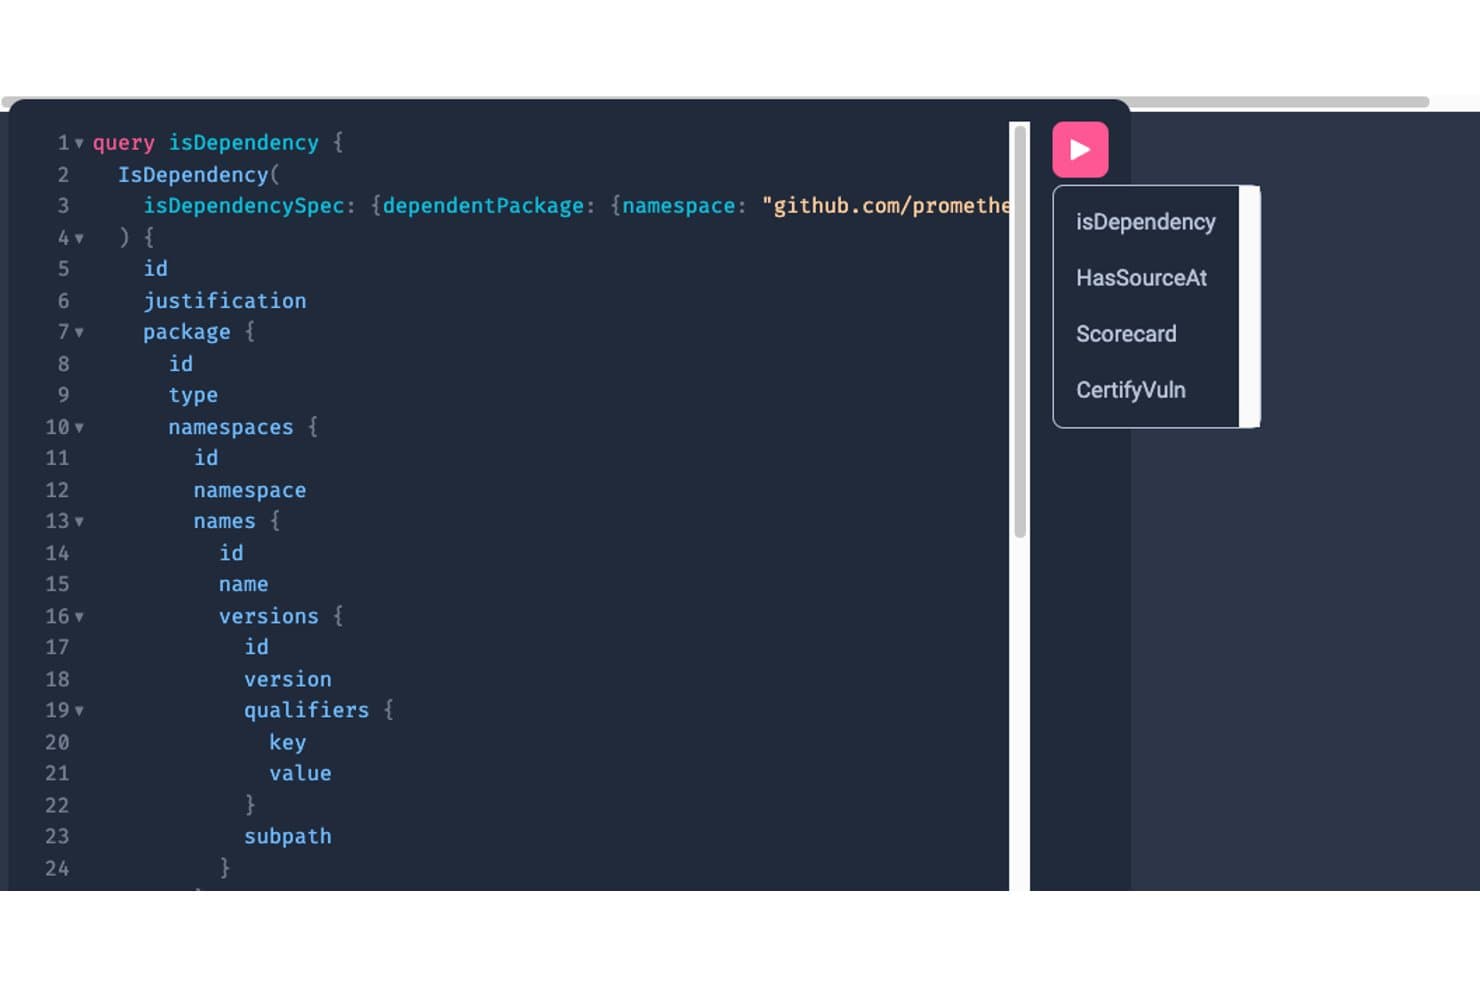
GUAC tilbyr et GraphQL-grensesnitt for å søke etter relasjoner mellom programvareavhengigheter ved hjelp av et strukturert spørrespråk. GUAC er et åpent kildekodeverktøy for sikkerhet i leverandørkjeden som tar inn SBOM-er, sårbarhetsdata og opprinnelsesattestasjoner, og deretter kartlegger relasjonene mellom dem i en søkbar grafdatabase.
Hvem passer GUAC best for?
GUAC passer godt for sikkerhets- og DevSecOps-team som håndterer store programvareporteføljer og trenger oversikt over leverandørkjeden for hele porteføljen, utover det verktøy som bare håndterer én SBOM kan tilby.
Hvorfor jeg valgte GUAC
GUAC havner på kortlisten min fordi ingen andre verktøy med åpen kildekode kobler sammen metadata for leverandørkjeden på samme måte. Jeg liker at det tar inn SBOM-er fra flere kilder, tolker dem til en grafdatabase og lar meg søke etter transitive avhengigheter på tvers av hele porteføljen samtidig. Ved å hente inn berikelsesdata fra OSV og deps.dev synliggjør grafen sårbarhetseksponering som en rå SBOM alene ikke ville avdekket.
Viktige funksjoner i GUAC
- GraphQL- og REST-API-er: Gjør hele metadatagrafer tilgjengelige for søk og integrasjon.
- Støtte for SPDX og CycloneDX: Tar inn og normaliserer standardiserte SBOM-formater for konsekvent behandling.
- Visualiseringsgrensesnitt: Viser relasjoner i leverandørkjeden og dataflyt i et navigerbart nettbasert GUI.
- Pluggbar bakendarkitektur: Kan kjøres med minnebaserte eller permanente lagringsløsninger som PostgreSQL, noe som gir fleksibilitet ved utrulling.
GUAC-integrasjoner
GUAC tilbyr innebygde integrasjoner med deps.dev fra Open Source Insights, Open Source Vulnerabilities (OSV), SPDX, CycloneDX og ClearlyDefined, og tilbyr både GraphQL- og REST-API-er for egendefinerte integrasjoner.
Pros and Cons
Pros:
- Visualiserer koblinger i leverandørkjeden på tvers av prosjekter
- Tar inn både SPDX- og CycloneDX-SBOM-er
- Fanger opp opprinnelse fra SLSA-attestasjoner
Cons:
- Genererer ikke SBOM-er selv
- Ingen offisielle programtillegg for CI/CD-pipelines
Learn more about GUAC: Best for overvåking av risiko i sanntid
- Ikke tilgjengelig
- Gratis for alltid
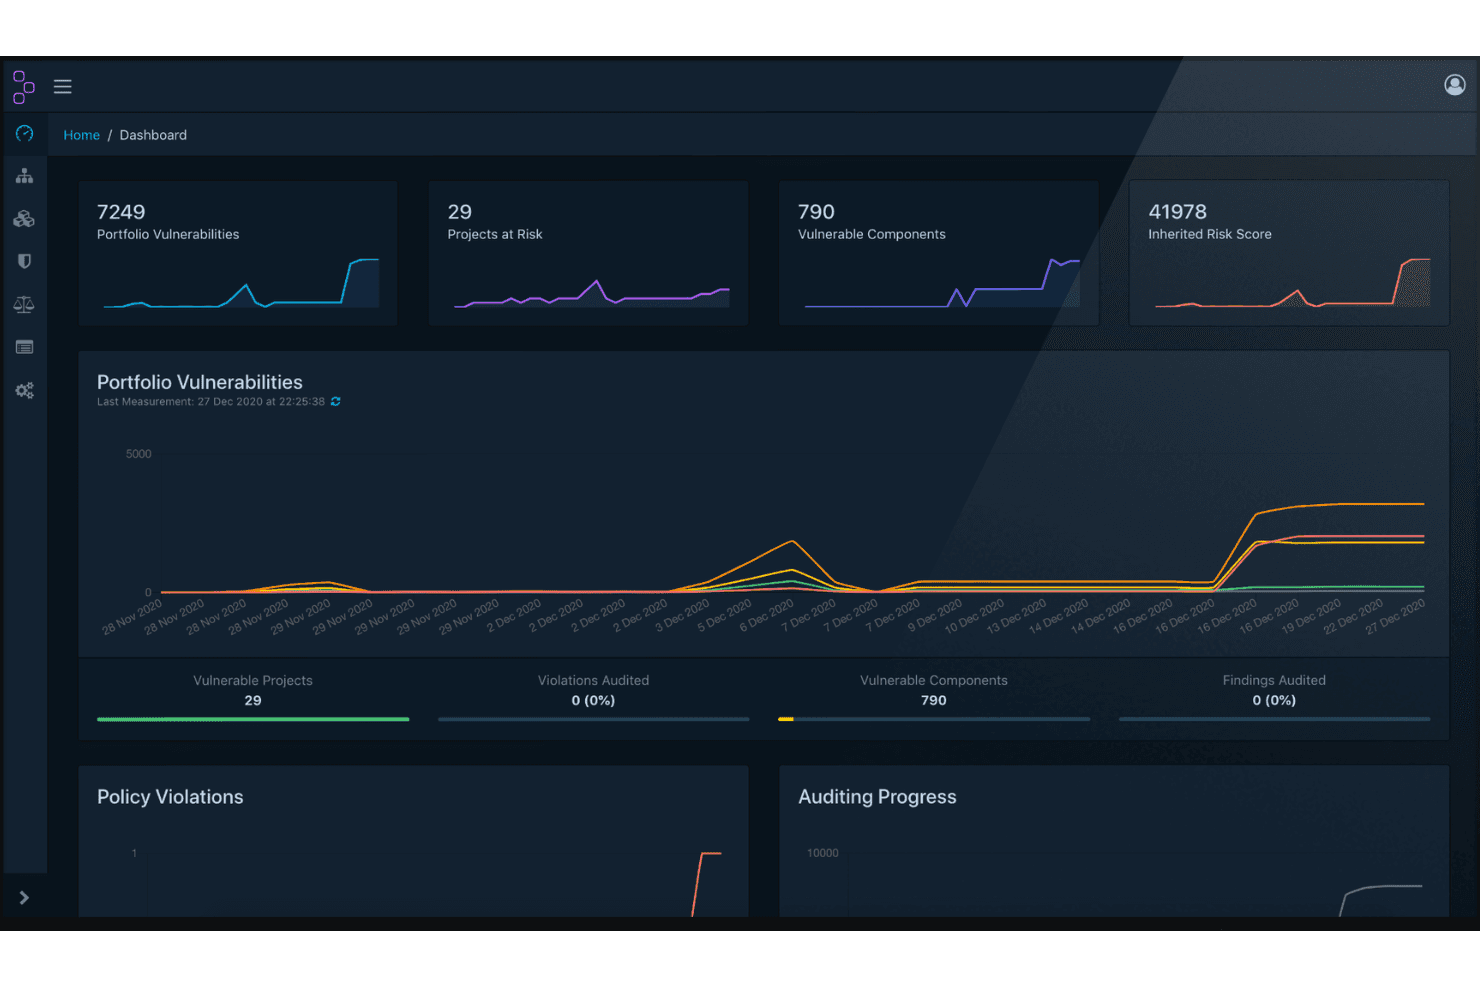
OWASP Dependency-Track viser et sikkerhetsdashbord med sårbarheter i porteføljen, prosjekter i risikosonen, sårbare komponenter og arvede risikopoeng. OWASP Dependency-Track er en plattform for komponentanalyse med åpen kildekode som tar inn CycloneDX-SBOM-er for å kartlegge programvarekomponenter på tvers av prosjekter, oppdage sårbarheter, håndheve lisenspolicyer og overvåke sikkerheten i programvareforsyningskjeden på porteføljenivå.
Hvem passer OWASP Dependency-Track best for?
Den passer godt for DevSecOps- og applikasjonssikkerhetsingeniører som trenger porteføljeomfattende overvåking av sårbarheter på tvers av komplekse programvareforsyningskjeder med mange prosjekter.
Hvorfor valgte jeg OWASP Dependency-Track?
Jeg har tatt med OWASP Dependency-Track blant mine favoritter fordi ingen andre verktøy med åpen kildekode kan måle seg med den kontinuerlige sårbarhetsovervåkingen i sanntid på tvers av en hel programvareportefølje. I stedet for å skanne ved behov speiler den datastrømmer fra NVD, OSV og GitHub Advisories, slik at hver komponent automatisk vurderes på nytt når nye CVE-er publiseres. Jeg setter også stor pris på den EPSS-baserte prioriteringen, siden den viser hvilke sårbarheter som mest sannsynlig vil bli utnyttet i praksis, ikke bare hvilke som har høyest CVSS-score.
Viktige funksjoner i OWASP Dependency-Track
- Fullstendig stakkartlegging: Spor biblioteker, containere, operativsystemer, fastvare, maskinvare og tjenester på tvers av alle prosjektversjoner.
- Støtte for CycloneDX-SBOM: Ta inn, analyser og produser CycloneDX-SBOM-, HBOM-, VEX- og VDR-dokumenter.
- Policyhåndheving basert på uttrykk: Konfigurer avansert tilgangskontroll og policyregler ved hjelp av CEL for å automatisere handlinger.
- API-først-integrasjon: Bruk det veldokumenterte REST API-et til å koble til CI/CD og automatisere innhenting og rapportering av SBOM-er.
Integrasjoner med OWASP Dependency-Track
OWASP Dependency-Track tilbyr innebygde integrasjoner med Slack, Microsoft Teams, Mattermost, GitHub, GitLab, Jenkins, Snyk, Trivy og Sonatype OSS Index, og støtter tilpassede integrasjoner gjennom REST API-et.
Pros and Cons
Pros:
- Sanntidsanalyse på nytt ved nye sårbarhetskunngjøringer
- Støtter CycloneDX-SBOM, VEX og VDR
- Fullstendig stakkartlegging som inkluderer maskinvare og fastvare
Cons:
- Kan ikke generere SBOM-er fra kildekode
- Ingen innebygd støtte for SPDX-formatet
Learn more about OWASP Dependency-Track: Best for automatisert CycloneDX-SBOM-generering
- Ikke tilgjengelig
- Gratis for alltid

cdxgen tilbyr SBOM-signering og tokenverifisering basert på JWT ved hjelp av RS512-algoritmen, og viser metadata for kodede og dekodede CycloneDX-nyttelaster. cdxgen er en OWASP-basert åpen kildekode-generator for SBOM-er som produserer CycloneDX-materiallister på tvers av mer enn 20 språk, pakkehåndterere, containeravbildninger og artefakttyper – inkludert kryptografi, operasjoner, SaaS- og AI/ML-komponenter.
Hvem passer cdxgen best for?
cdxgen passer godt for DevSecOps-teknikere og applikasjonssikkerhetsteam som håndterer polyglotte kodebaser, og som trenger SBOM-generering direkte innebygd i CI/CD-pipelines.
Hvorfor jeg valgte cdxgen
cdxgen havner på kortlisten min fordi det er referanseimplementasjonen for CycloneDX-SBOM-generering, med støtte for spesifikasjonsversjonene 1.4 til 1.7 og grundig løsning av transitive avhengigheter på tvers av mer enn 20 økosystemer. Det jeg synes er genuint imponerende, er nåbarhetsanalysen via atom, som genererer kallstakkbevis for å dokumentere om en sårbar funksjon faktisk nås av koden din. Jeg bruker også cdxgen til å produsere CBOM- og OBOM-dokumenter i tillegg til standard-SBOM-er, slik at kryptografisk inventar og komponenter på operativsystemnivå dekkes i ett verktøy.
Viktige funksjoner i cdxgen
- Innebygd Dependency-Track-integrasjon: Sender automatisk genererte SBOM-er til en Dependency-Track-server for videre analyse.
- Universell SBOM-modus: Samler komponenter fra alle oppdagede manifestfiler i polyglotte kodebaser med én enkelt kommando.
- RSA-signering av materiallister: Støtter kryptografisk signering og verifisering av SBOM-er via JSON-websignaturer.
- Innsamling av lisens- og opphavsinformasjon: Henter ut lisenser, PURL-er, CPE-er og kildebevis for hver komponent.
Integrasjoner med cdxgen
cdxgen tilbyr innebygde integrasjoner med OWASP Dependency-Track og OWASP dep-scan, støtter GitHub Actions og tilbyr et API for tilpassede integrasjoner i CI/CD-pipelines.
Pros and Cons
Pros:
- Innebygd CycloneDX-støtte opptil spesifikasjon 1.7
- SBOM-generering for mer enn 20 økosystemer
- Innebygd nåbarhets- og opphavsanalyse
Cons:
- Ingen innebygd SPDX-utdata
- Begrensede alternativer for grafisk brukergrensesnitt
Learn more about cdxgen: Best for generering av SPDX-SBOM-er
- Ikke tilgjengelig
- Gratis for alltid
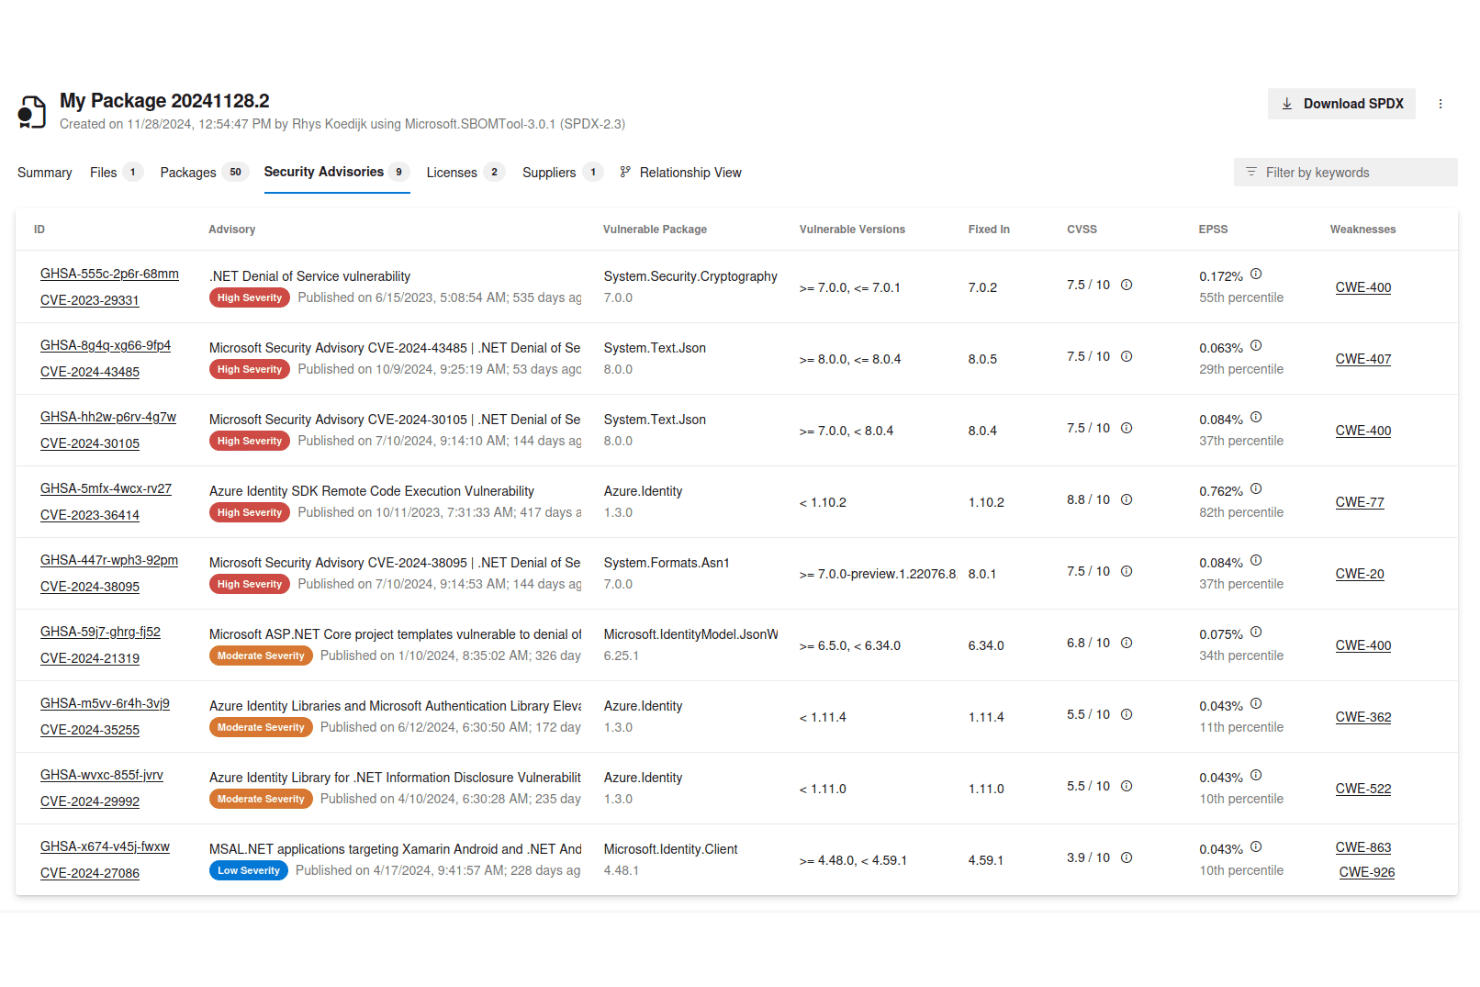
Microsoft SBOM Tool viser en fane for sikkerhetsråd som viser 9 sårbarheter med alvorlighetsgrader, CVSS-skårer og detaljer om berørte pakker. Microsoft SBOM Tool er et CLI-verktøy med åpen kildekode som automatisk genererer SPDX-kompatible SBOM-er ved å skanne avhengigheter på tvers av flere økosystemer, hente komponentmetadata og validere eller redigere SBOM-utdata på tvers av bygg og artefakter.
Hvem passer Microsoft SBOM Tool best for?
Det passer godt for DevSecOps-ingeniører og AppSec-team som arbeider i GitHub- eller Azure DevOps-miljøer, og som trenger generering av SPDX-SBOM-er i virksomhetsskala integrert i arbeidsflytene sine.
Hvorfor jeg valgte Microsoft SBOM Tool
Microsoft SBOM Tool er med på kortlisten min på grunn av den innebygde støtten for både SPDX 2.2 og SPDX 3.0, noe som gjør at det ligger foran de fleste alternativer med åpen kildekode som bare støtter én versjon. Jeg liker spesielt de innebygde kommandoene for validering og redigering: Validering bekrefter en eksisterende SBOM mot en kjent leveringsbane, mens redigering fjerner filreferanser før ekstern deling. Det er også det samme verktøyet Microsoft kjører internt på tvers av sin egen programvareportefølje, noe som sier mye om påliteligheten i stor skala.
Viktige funksjoner i Microsoft SBOM Tool
- Biblioteker for komponentgjenkjenning: Skanner et bredt utvalg av pakkeadministratorer og økosystemer ved hjelp av Microsofts egen motor for komponentgjenkjenning.
- Integrasjon med ClearlyDefined API: Beriker SBOM-filer med lisensdata som hentes automatisk fra ClearlyDefined API.
- Støtte for flere operativsystemer: Kjører på Windows, macOS og Linux, og støtter ulike utviklings- og byggemiljøer.
- Flere distribusjonsmetoder: Tilgjengelig som en WinGet-pakke, Homebrew-formel, Docker-avbildning og et globalt .NET-verktøy.
Integrasjoner med Microsoft SBOM Tool
Microsoft SBOM Tool tilbyr innebygde integrasjoner med GitHub Actions og Azure DevOps Pipelines for automatisert SBOM-generering i CI/CD-arbeidsflyter. Et API er tilgjengelig for egendefinerte integrasjoner.
Pros and Cons
Pros:
- Genererer SBOM-er i både SPDX 2.2 og 3.0
- Skanner naturlig avhengigheter på tvers av flere økosystemer
- Inkluderer lisensdata fra ClearlyDefined API
Cons:
- Støtter ikke CycloneDX-format
- Kildebidrag er begrenset til Microsoft-teamet
Learn more about Microsoft SBOM Tool:

Syft genererer en menneskelesbar programvarekomponentliste (SBOM) ved å katalogisere 1 045 npm-pakker fra et klonet GitHub-depot. Syft er et åpen kildekode-basert CLI-verktøy og Go-bibliotek utviklet av Anchore som genererer SBOM-er fra containeravbildninger, filsystemer, kildekode og arkiver på tvers av over 30 pakkeøkosystemer, med utdata i formatene SPDX, CycloneDX og Syft JSON.
Hvem passer Syft best for?
Syft passer naturlig for DevSecOps-ingeniører og applikasjonssikkerhetsteam som trenger å bygge inn SBOM-generering direkte i CI/CD-pipelines.
Hvorfor jeg valgte Syft
Syft havner på kortlisten min fordi ingen andre SBOM-verktøy med åpen kildekode kan måle seg med katalogiseringsdybden i denne hastigheten. Det kjører som én enkelt kompilert binærfil uten eksterne avhengigheter, så jeg kan legge det inn i enhver pipeline og umiddelbart begynne å generere SBOM-er fra containeravbildninger eller filsystemer. Tilnærmingen «hvis det finnes der, forteller vi deg om det» fanger opp transitive avhengigheter på tvers av over 30 økosystemer, inkludert Go-binærfiler og Java-arkiver som andre verktøy ofte går glipp av.
Viktige funksjoner i Syft
- Konvertering mellom SBOM-formater: Konverter genererte SBOM-er mellom formatene SPDX, CycloneDX og Syft JSON.
- Pakkeoppdagelse på filnivå: Identifiser og registrer programvarekomponenter på filnivå i avbildninger og arkiver.
- Signert SBOM-attestering: Opprett kryptografisk signerte SBOM-attesteringer ved hjelp av in-toto-spesifikasjonen.
- Offisiell støtte for GitHub Actions: Integrer SBOM-generering direkte i GitHub-arbeidsflyter med en vedlikeholdt action.
Syft-integrasjoner
Syft tilbyr en offisiell GitHub Action for innebygd integrasjon med GitHub-arbeidsflyter, støtter Docker-basert distribusjon for bruk med Docker- og OCI-avbildninger, og tilbyr et CLI-verktøy for bruk med Jenkins, GitLab og andre CI-pipelines. Et API og et Go-bibliotek er tilgjengelige for tilpassede integrasjoner.
Pros and Cons
Pros:
- Håndterer over 30 økosystemer og formater
- Genererer SPDX, CycloneDX og Syft JSON
- CLI-verktøyet kjører i Docker, CI/CD og lokalt
Cons:
- Ingen innebygd sårbarhetsskanning
- Begrenset støtte for Windows-pakkeøkosystemet
Learn more about Syft:

OpenSSF tilbyr en praktisk e-bokveiledning om sikring av programvare med åpen kildekode i AI-alderen, uten tilknytning til Protobom. Protobom er et bibliotek med åpen kildekode i Go, driftet av OpenSSF, som tilbyr en formatuavhengig datamodell for å ta inn, generere og konvertere SBOM-dokumenter på tvers av SPDX- og CycloneDX-standardene.
Hvem passer Protobom best for?
Protobom passer godt for arkitekter for programvareleveransekjeder og DevSecOps-ingeniører som bygger eller utvider SBOM-verktøy i Go.
Hvorfor jeg valgte Protobom
Jeg valgte Protobom som et av de beste alternativene fordi den protobuf-baserte datamodellen håndterer oversettelse mellom SPDX 2.3 og CycloneDX 1.4–1.6 uten datatap underveis. Jeg liker at leseren abstraherer bort formatspesifikk parsing, slik at teamet mitt kan kalle reader.ParseFile() på enhver støttet SBOM og arbeide med én konsistent mellomrepresentasjon. Det betyr at det å konvertere et CycloneDX 1.6-dokument til SPDX 2.3 JSON bare krever at man bytter serialiseringsverktøy, ikke at man skriver verktøyene på nytt.
Viktige funksjoner i Protobom
- Go-bibliotek-API: Gir programmatisk tilgang til å bygge, lese og skrive SBOM-er direkte i Go-prosjekter.
- Tapsfri SBOM-import: Tolker SBOM-er i støttede formater uten å utelate datafelt eller relasjoner.
- Fellesskapsstyring: Forvaltes som et OpenSSF-sandkasseprosjekt med åpne bidrag og transparente gjennomgangsprosesser.
- Referanseverktøy for kommandolinjen: Inkluderer eksempelverktøyet sbom-convert for å demonstrere arbeidsflyter for komplett import og serialisering.
Integrasjoner med Protobom
Innebygde integrasjoner omfatter referanseverktøyet sbom-convert og støtte for OpenSSF-verktøyet bomctl. Et API er tilgjengelig for egendefinerte integrasjoner.
Pros and Cons
Pros:
- Skjemaet dekker alle SPDX- og CycloneDX-felt
- Referanseverktøyet for kommandolinjen demonstrerer bruk av API-et
- Tapsfri konvertering på tvers av formatversjoner
Cons:
- Ingen innebygd funksjon for generering av SBOM
- Bare Go-SDK-et vedlikeholdes
Learn more about Protobom:
- 11SW360Best for administrasjon av programvarekomponenters livssyklus
- 12Snyk Open SourceBest for sporing av sårbarheter i åpen kildekode
- 13bomctlBest egnet for SBOM-håndtering fra kommandolinjen
Slik evaluerer jeg verktøy med åpen kildekode for SBOM-er
Jeg deler evalueringen i to lag: grunnleggende SBOM-funksjoner som får et verktøy med på listen, og skillefaktorer som VEX-støtte og økosystembredde, som skiller de beste fra resten.
Kjernefunksjonalitet (grunnkrav for denne listen)
Når jeg velger verktøy til listen min, vurderer jeg hvert enkelt verktøy på en skala fra 0 (tilbyr ikke funksjonaliteten) til 5 (utmerker seg på dette området) for hver av kjernefunksjonene nedenfor. Deretter omregner jeg verktøyets samlede poengsum til en prosentandel. Hvert verktøy må oppnå en minimumsscore på 65 % for å bli vurdert for inkludering.
- Lisens for åpen kildekode: Jeg kontrollerer at hvert verktøy bruker en OSI-godkjent lisens og har et offentlig tilgjengelig repositorium—kilde tilgjengelig, men med lukket kjerne, kvalifiserer ikke.
- Generering av SBOM: Jeg ser etter automatiserte resultater som fanger opp transitive avhengigheter, ikke bare oppføringer på øverste nivå i et manifest fra ett enkelt byggmål.
- Støtte for standardformater: Verktøy bør som minimum kunne produsere SPDX eller CycloneDX, siden de fleste arbeidsflyter for samsvar og nedstrømsforbrukere forventer ett eller begge.
- Skanning på tvers av flere økosystemer: Jeg vurderer hvor mange pakkeøkosystemer et verktøy dekker—npm, Maven, PyPI, Go-moduler og containeravbildninger er et godt utgangspunkt.
- Innhenting av komponentmetadata: Hver komponentoppføring bør inneholde versjon, lisens og identifikatorer som PURL-er eller CPE-er, slik at du kan sammenholde dem med sårbarhetsdatabaser.
- CI/CD-integrasjon: Jeg ser etter støtte for CLI eller programtillegg som kan inngå i rørledninger på plattformer som Jenkins, GitHub Actions eller GitLab CI uten omfattende konfigurering.
Når jeg har en liste over verktøy som oppfyller kriteriene, vurderer jeg hva som skiller hver plattform fra de andre.
Skillefaktorer (det som skiller leverandørene)
Slik sammenligner jeg ulike leverandører:
Fremtredende funksjoner
Sammenkobling av sårbarheter er svært viktig. Jeg ser etter verktøy som kobler seg til databaser som NVD og OSV og knytter CVE-er direkte til SBOM-komponenter. Generering av VEX-dokumenter tar dette et steg videre ved å markere hvilke sårbarheter som faktisk påvirker produktet du leverer. Dette reduserer varselstøy for nedstrømsforbrukere. Jeg vurderer også hvor grundig skanningen av containere og IaC er, siden transitive avhengigheter inne i avbildninger og Kubernetes-manifester ikke vil vises i en enkel manifestanalyse.
Utover funksjonene
Styring av fellesskapet er et viktig signal for meg. Verktøy som støttes av stiftelser som OWASP eller Linux Foundation, har en tendens til å vise sunnere aktivitet i endringer og større mangfold blant bidragsyterne. Dette er viktig når du baserer arbeidsflyten for samsvar på et prosjekt over lang tid. Samsvar med regelverk er en annen faktor jeg vurderer—om resultatene oppfyller NTIAs minimumselementer for SBOM og kan fungere som reviderbare artefakter i anskaffelser. Jeg vurderer også utvidbarhet, særlig API-tilgang og samvirke med plattformer som Dependency-Track eller GUAC.
Slik velger du SBOM-verktøy med åpen kildekode
Det er lett å gå seg vill i lange funksjonslister og komplekse prismodeller. For å hjelpe deg med å holde fokus mens du går gjennom den unike prosessen for valg av programvare, får du her en sjekkliste over faktorer du bør ha i tankene:
| Faktor | Hva du bør vurdere |
|---|---|
| FaktorSkalerbarhet | Hva du bør vurdereVil dette verktøyet håndtere vekst i kodebaser, programmeringsspråk og team etter hvert som organisasjonen din skalerer? |
| FaktorIntegrasjoner | Hva du bør vurdereKan du koble verktøyet til CI/CD-pipeline-ene, supportsystemene og de eksisterende sårbarhetskildene dine? |
| FaktorTilpasningsmuligheter | Hva du bør vurdereHvor enkelt kan arbeidsflyter, retningslinjer eller SBOM-utdataformater tilpasses organisasjonens behov? |
| FaktorBrukervennlighet | Hva du bør vurdereVil ingeniørene faktisk bruke verktøyet daglig, eller er læringskurven for bratt for team som må bevege seg raskt? |
| FaktorImplementering og oppstart | Hva du bør vurdereHvor lang tid tar det å distribuere verktøyet og begynne å generere meningsfulle SBOM-resultater for kjerneprosjektene dine? |
| FaktorKostnad | Hva du bør vurdereFinnes det infrastruktur- eller supportkostnader som kan oppstå utover lisensen for åpen kildekode? |
| FaktorSikkerhetstiltak | Hva du bør vurdereIntroduserer verktøyet nye angrepsflater, krever det sensitive påloggingsopplysninger, eller har det en robust oppdateringsprosess? |
| FaktorSamsvarskrav | Hva du bør vurdereKan verktøyet støtte behovene for dokumentasjon og rapportering i rammeverk som EO 14028 eller EU CRA uten ekstra tilpasninger? |
Hva er SBOM-verktøy med åpen kildekode?
Verktøy for SBOM med åpen kildekode er offentlig tilgjengelig programvare som hjelper deg med å opprette, administrere og analysere programvarelister (SBOM-er) i utviklingsarbeidsflytene dine. Disse verktøyene lar deg føre oversikt over prosjektavhengigheter, generere standardiserte SBOM-dokumenter og integrere med pipelines for å støtte samsvar, sårbarhetssporing og håndtering av lisensrisiko i programvareforsyningskjeden din.
Funksjoner
Når du velger verktøy for SBOM med åpen kildekode, bør du se etter følgende viktige funksjoner:
- Generering av SBOM: Produserer en omfattende programvareliste og lager automatisk en oversikt over programvarekomponenter, avhengigheter og versjoner for hver bygging.
- Støtte for standardformater: Gir ut SBOM-er i allment aksepterte formater som SPDX eller CycloneDX, slik at de er kompatible med tilsynsmyndigheter, kunder og nedstrømsverktøy.
- Søk på tvers av flere økosystemer: Analyserer kildekode, binærfiler og containeravbildninger på tvers av flere språk og økosystemer for å gi et fullstendig bilde av avhengighetene.
- Innhenting av komponentmetadata: Registrerer viktige detaljer som versjon, leverandør, lisensiering, PURL-er og hashverdier, noe som støtter sporings- og samsvarsbehov.
- Sammenkobling med sårbarheter: Knytter komponentdetaljer i SBOM-en til offentlige sårbarhetsdatabaser, slik at du kan finne og overvåke CVE-er knyttet til avhengighetene dine.
- Analyse av lisenssamsvar: Markerer inkompatible lisenser eller lisenser med høy risiko for åpen kildekode, og støtter grundige undersøkelser og juridiske vurderinger i programvareleveransen.
- CI/CD-integrasjon: Kobler seg direkte til byggesystemene og pipeline-ene dine ved hjelp av CLI-verktøy, programtillegg eller API-er, slik at automatisering og håndheving av retningslinjer blir mulig.
- Skanning av containere og IaC: Undersøker containeravbildninger og filer for infrastruktur som kode for å avdekke avhengigheter som kanskje ikke vises i standardmanifestene.
- Støtte for VEX-dokumenter: Genererer VEX-dokumenter (utveksling av informasjon om sårbarheters utnyttbarhet) for å tydeliggjøre hvilke sårbarheter i SBOM-en som faktisk påvirker produktet ditt.
- API-tilgang: Lar deg automatisere SBOM-administrasjon og spørre etter komponentdata programmatisk, slik at det enkelt passer inn i interne arbeidsflyter for sikkerhet eller samsvar.
Fordeler
Implementering av verktøy for SBOM med åpen kildekode gir flere fordeler for teamet og virksomheten din. Her er noen av fordelene du kan se frem til:
- Bedre innsyn i forsyningskjeden: Få en tydelig, automatisert oversikt over alle programvareavhengigheter på tvers av prosjekter ved hjelp av SBOM-generering og søk på tvers av flere økosystemer.
- Styrket samsvar: Oppfyll regulatoriske krav som EO 14028 eller EU CRA ved å produsere standardiserte, reviderbare SBOM-er og metadata som er klare for samsvarsvurdering.
- Raskere håndtering av sårbarheter: Koble komponentdata sammen med sårbarhetsdatabaser og generer VEX-dokumenter for raskt å identifisere, vurdere og håndtere reelle sikkerhetsrisikoer.
- Redusert lisensrisiko: Oppdag og gjennomgå automatisk lisenser for åpen kildekode i avhengighetene dine, slik at du kan unngå copyleft-lisenser eller inkompatible komponenter.
- DevSecOps-arbeidsflyter: Integrer oppretting av SBOM-er og sikkerhetskontroller direkte i CI/CD-pipelines for automatiserte, retningslinjestyrte kontroller.
- Lavere driftskostnader: Bruk verktøy med åpen kildekode og API-tilgang for å unngå proprietær leverandørbinding og holde de langsiktige administrasjonskostnadene forutsigbare.
- Bedre revisjonsberedskap: Samle inn metadata, opphavsinformasjon og rapporteringsdetaljer som er viktige når kunder eller partnere ber om dokumentasjon på forsyningskjedens sikkerhet.
Kostnader og priser
Valg av verktøy for SBOM med åpen kildekode krever en forståelse av de ulike prismodellene og abonnementene som er tilgjengelige. Kostnadene varierer basert på funksjoner, teamstørrelse, tillegg og mer. Tabellen nedenfor oppsummerer vanlige abonnementer, gjennomsnittsprisene deres og typiske funksjoner som er inkludert i SBOM-løsninger med åpen kildekode:
Sammenligningstabell for abonnementer for SBOM-verktøy med åpen kildekode
| Plantype | Gjennomsnittlig pris | Vanlige funksjoner |
|---|---|---|
| PlantypeGratisplan | Gjennomsnittlig pris$0 | Vanlige funksjonerGrunnleggende generering av SBOM-er, støtte for standardformater, tilgang til kommandolinjegrensesnitt og fellesskapsdokumentasjon. |
| PlantypePersonlig plan | Gjennomsnittlig pris$5-$20/bruker/måned | Vanlige funksjonerAvanserte SBOM-funksjoner, støtte for flere språk, begrensede CI/CD-integrasjoner og prioritert e-poststøtte. |
| PlantypeForretningsplan | Gjennomsnittlig pris$20-$50/bruker/måned | Vanlige funksjonerTeamadministrasjon, håndheving av retningslinjer, skanning av containere og IaC, utvidet API-tilgang og grunnleggende rapportering. |
| PlantypeBedriftsplan | Gjennomsnittlig pris$50-$100/bruker/måned | Vanlige funksjonerSSO/SAML-integrasjon, avanserte funksjoner for samsvar, revisjonslogging, førsteklasses kundestøtte og tilpasset innføring. |
Vanlige spørsmål om åpen kildekode-verktøy for SBOM
u003cspan data-slate-fragment=u0022JTVCJTdCJTIyY2hpbGRyZW4lMjIlM0ElNUIlN0IlMjJ0ZXh0JTIyJTNBJTIySGVyZSUyMGFyZSUyMHNvbWUlMjBhbnN3ZXJzJTIwdG8lMjBjb21tb24lMjBxdWVzdGlvbnMlMjBhYm91dCUyMG9wZW4tc291cmNlJTIwU0JPTSUyMHRvb2xzJTNBJTIyJTdEJTVEJTJDJTIydHlwZSUyMiUzQSUyMnAlMjIlMkMlMjJpZCUyMiUzQSUyMkM3OXhDT0ZqM2UlMjIlN0QlNUQ=u0022u003eHer er noen svar på vanlige spørsmål om åpen kildekode-verktøy for SBOM:u003c/spanu003e
Hvordan håndterer åpen kildekode-verktøy for SBOM nye eller egendefinerte pakkeøkosystemer?
u003cspan data-slate-fragment=u0022JTVCJTdCJTIyY2hpbGRyZW4lMjIlM0ElNUIlN0IlMjJ0ZXh0JTIyJTNBJTIyTW9zdCUyMHRvb2xzJTIwZm9jdXMlMjBvbiUyMHdpZGVseSUyMHVzZWQlMjBlY29zeXN0ZW1zJTJDJTIwYnV0JTIwc29tZSUyMGFsbG93JTIweW91JTIwdG8lMjBkZWZpbmUlMjBjdXN0b20lMjBwYXJzZXJzJTIwb3IlMjBwbHVnaW5zLiUyMElmJTIweW91ciUyMHN0YWNrJTIwaW5jbHVkZXMlMjBuaWNoZSUyMG9yJTIwaW4taG91c2UlMjBwYWNrYWdlcyUyQyUyMGNoZWNrJTIwZG9jdW1lbnRhdGlvbiUyMGZvciUyMGV4dGVuc2lvbiUyMHBvaW50cyUyMGFuZCUyMGFjdGl2ZSUyMGNvbW11bml0eSUyMGNvbnRyaWJ1dGlvbnMuJTIyJTdEJTVEJTJDJTIydHlwZSUyMiUzQSUyMnAlMjIlMkMlMjJpZCUyMiUzQSUyMlIydEE4dmtvcVglMjIlN0QlNUQ=u0022u003eDe fleste verktøy fokuserer på mye brukte økosystemer, men noen lar deg definere egendefinerte parsere eller programtillegg. Hvis teknologistakken din inkluderer nisjepakker eller interne pakker, bør du sjekke dokumentasjonen for utvidelsespunkter og aktive bidrag fra fellesskapet.u003c/spanu003e
Kan jeg bruke åpen kildekode-verktøy for SBOM i miljøer uten nettverk eller i sterkt regulerte miljøer?
u003cspan data-slate-fragment=u0022JTVCJTdCJTIyY2hpbGRyZW4lMjIlM0ElNUIlN0IlMjJ0ZXh0JTIyJTNBJTIyWWVzJTJDJTIwbWFueSUyMG9wZW4tc291cmNlJTIwU0JPTSUyMHRvb2xzJTIwcnVuJTIwY29tcGxldGVseSUyMG9mZmxpbmUlMjBhbmQlMjBkb24lRTIlODAlOTl0JTIwcmVxdWlyZSUyMGV4dGVybmFsJTIwY2FsbHMuJTIwTWFrZSUyMHN1cmUlMjB0byUyMHZlcmlmeSUyMHRoYXQlMjBhbGwlMjByZXF1aXJlZCUyMGRhdGFiYXNlcyUyMG9yJTIwcmVzb3VyY2VzJTIwYXJlJTIwbG9jYWxseSUyMG1pcnJvcmFibGUlMjBmb3IlMjB2dWxuZXJhYmlsaXR5JTIwYW5kJTIwbGljZW5zZSUyMGNoZWNraW5nLiUyMiU3RCU1RCUyQyUyMnR5cGUlMjIlM0ElMjJwJTIyJTJDJTIyaWQlMjIlM0ElMjJfdURNQlZjSTRoJTIyJTdEJTVEu0022u003eJa, mange åpen kildekode-verktøy for SBOM kjører helt frakoblet og krever ikke eksterne kall. Sørg for å kontrollere at alle nødvendige databaser eller ressurser kan speiles lokalt for kontroll av sårbarheter og lisenser.u003c/spanu003e
Er SBOM-utdata fra ulike verktøy alltid kompatible?
u003cspan data-slate-fragment=u0022JTVCJTdCJTIyY2hpbGRyZW4lMjIlM0ElNUIlN0IlMjJ0ZXh0JTIyJTNBJTIyTm90JTIwYWx3YXlzLiUyMFdoaWxlJTIwU1BEWCUyMGFuZCUyMEN5Y2xvbmVEWCUyMGFyZSUyMHN0YW5kYXJkcyUyQyUyMGVhY2glMjB0b29sJTIwbWF5JTIwaW1wbGVtZW50JTIwdGhlbSUyMHNsaWdodGx5JTIwZGlmZmVyZW50bHkuJTIwSXQncyUyMGltcG9ydGFudCUyMHRvJTIwdmFsaWRhdGUlMjBvdXRwdXQlMjB3aXRoJTIwZG93bnN0cmVhbSUyMGNvbnN1bWVycyUyMGFuZCUyQyUyMGlmJTIwbmVlZGVkJTJDJTIwcnVuJTIwY29udmVyc2lvbnMlMjBvciUyMHBvc3QtcHJvY2Vzc2luZyUyMHRvJTIwbWVldCUyMHBhcnRuZXIlMjByZXF1aXJlbWVudHMuJTIyJTdEJTVEJTJDJTIydHlwZSUyMiUzQSUyMnAlMjIlMkMlMjJpZCUyMiUzQSUyMkVPa19fckNTS3ElMjIlN0QlNUQ=u0022u003eIkke alltid. Selv om SPDX og CycloneDX er standarder, kan hvert verktøy implementere dem litt forskjellig. Det er viktig å validere utdataene med systemene som bruker dem videre, og om nødvendig kjøre konverteringer eller etterbehandling for å oppfylle partnernes krav.u003c/spanu003e
Hva er vedlikeholdsbehovet for åpen kildekode-verktøy for SBOM?
u003cspan data-slate-fragment=u0022JTVCJTdCJTIyY2hpbGRyZW4lMjIlM0ElNUIlN0IlMjJ0ZXh0JTIyJTNBJTIyTWFpbnRlbmFuY2UlMjBvZnRlbiUyMGludm9sdmVzJTIwdXBkYXRpbmclMjB2dWxuZXJhYmlsaXR5JTIwZmVlZHMlMkMlMjBrZWVwaW5nJTIwdGhlJTIwdG9vbCUyMGluJTIwc3luYyUyMHdpdGglMjBsYW5ndWFnZSUyMGVjb3N5c3RlbSUyMHVwZGF0ZXMlMkMlMjBhbmQlMjBwZXJpb2RpYyUyMGNvbmZpZ3VyYXRpb24lMjByZXZpZXdzLiUyMEV2YWx1YXRlJTIwcHJvamVjdCUyMGFjdGl2aXR5JTIwYW5kJTIwY29tbXVuaXR5JTIwaGVhbHRoJTIwYmVmb3JlJTIwbWFraW5nJTIwdG9vbHMlMjBhJTIwY29yZSUyMGRlcGVuZGVuY3kuJTIyJTdEJTVEJTJDJTIydHlwZSUyMiUzQSUyMnAlMjIlMkMlMjJpZCUyMiUzQSUyMl9DYU9ZODhIaGIlMjIlN0QlNUQ=u0022u003eVedlikehold innebærer ofte å oppdatere sårbarhetskilder, holde verktøyet synkronisert med oppdateringer i språkøkosystemet og gjennomføre periodiske konfigurasjonsgjennomganger. Vurder prosjektaktivitet og helsen i fellesskapet før du gjør verktøy til en sentral avhengighet.u003c/spanu003e
Kan jeg stole på åpen kildekode-verktøy for SBOM når det gjelder juridisk etterlevelse og eksterne revisjoner?
u003cspan data-slate-fragment=u0022JTVCJTdCJTIyY2hpbGRyZW4lMjIlM0ElNUIlN0IlMjJ0ZXh0JTIyJTNBJTIyT3Blbi1zb3VyY2UlMjBTQk9NJTIwY2FuJTIwaGVscCUyMG1lZXQlMjBjb21wbGlhbmNlJTIwbmVlZHMlMjBpZiUyMHRoZXklMjBhZGhlcmUlMjB0byUyMHJlZ3VsYXRvcnklMjBTQk9NJTIwZ3VpZGVsaW5lcy4lMjBBbHdheXMlMjBjb25maXJtJTIwb3V0cHV0cyUyMGNvdmVyJTIwcmVxdWlyZWQlMjBlbGVtZW50cyUyMGFuZCUyMGNvbnN1bHQlMjBjb21wbGlhbmNlJTIwZXhwZXJ0cyUyMHRvJTIwcmV2aWV3JTIwZG9jdW1lbnRhdGlvbiUyMGJlZm9yZSUyMHN1Ym1pdHRpbmclMjB0byUyMHBhcnRuZXJzJTIwb3IlMjBhdWRpdG9ycy4lMjIlN0QlNUQlMkMlMjJ0eXBlJTIyJTNBJTIycCUyMiUyQyUyMmlkJTIyJTNBJTIya2NyWmpDeGlVWCUyMiU3RCU1RA==u0022u003eÅpen kildekode for SBOM kan bidra til å oppfylle kravene til etterlevelse hvis den følger regulatoriske retningslinjer for SBOM. Bekreft alltid at utdataene dekker de nødvendige elementene, og rådfør deg med eksperter på etterlevelse for å gjennomgå dokumentasjonen før den sendes til partnere eller revisorer.u003c/spanu003e