

Nell'odierno ambiente tecnologico frenetico, gestire gli accessi degli utenti e la sicurezza può essere complicato. Probabilmente devi gestire diverse piattaforme, ciascuna con le proprie credenziali di accesso, rendendo difficile mantenere tutto sicuro ed efficiente. I servizi di directory cloud possono aiutare a risolvere questi problemi centralizzando la gestione degli utenti, migliorando la sicurezza e facendoti risparmiare tempo.
Ho esaminato in modo indipendente i principali servizi di directory cloud, basandomi sulla mia esperienza nel settore dello sviluppo SaaS. Il mio obiettivo è fornirti valutazioni imparziali sulle migliori opzioni disponibili.
In questo articolo troverai recensioni dettagliate e confronti tra i principali servizi di directory cloud. Evidenzierò le loro funzionalità, i pro e i contro, aiutandoti a prendere una decisione informata per il tuo team.
Perché fidarsi dei nostri consigli sui software
6,700+
Reviews
20
Industry experts
16+
Evaluation factors
14
Years
Il nostro team testa e recensisce software dal 2012. In quanto leader tecnologici noi stessi, sappiamo quanto sia difficile — e importante — scegliere il software giusto.
Per questa guida, abbiamo valutato gli strumenti attraverso test praticie ricerche indipendenti, assegnando un punteggio agli strumenti in base ai nostri criteri di selezione.
Le nostre recensioni riflettono il nostro giudizio editoriale umano, non un discorso di vendita.
Revisori esperti:
- Paulo Gardini MiguelDirettore tecnico
 Tim FisherVP dell'IA
 Gabriel RosasTech Lead e architetto software
 Christhian GruhnTech Lead e architetto della piattaforma

Tabella comparativa dei migliori servizi di directory cloud
Questa tabella comparativa riassume i dettagli dei prezzi dei migliori servizi di directory cloud da me selezionati.
| Tool | Best For | Trial Info | Price | ||
|---|---|---|---|---|---|
| 1 | Ideale per la gestione centralizzata delle identità | Prova gratuita di 14 giorni | A partire da $2/dispositivo/mese | Website | |
| 2 | Ideale per la biometria a conoscenza zero a livello aziendale | Prova gratuita di 30 giorni | A partire da $3/user/month (fatturati annualmente) | Website | |
| 3 | Ideale per un IAM modulare con gestione automatizzata degli utenti basata sulle risorse umane | Prova gratuita di 30 giorni | A partire da $1.40/utente/mese | Website | |
| 4 | Ideale per la federazione delle identità nativa di Google Cloud | Prova gratuita di 14 giorni | A partire da $7.00/utente/mese | Website | |
| 5 | Ideale per integrare directory locali e nel cloud | Prova gratuita di 30 giorni | Da $3/utente/mese | Website | |
| 6 | Le migliori funzionalità di directory come servizio | Prova gratuita di 30 giorni | A partire da $9/utente/mese (con fatturazione annuale) | Website | |
| 7 | Ideale per i flussi di lavoro ibridi delle identità Microsoft 365 | Prova gratuita di 30 giorni | A partire da $7.00/utente/mese | Website | |
| 8 | La soluzione migliore per una gestione efficiente del ciclo di vita dei dipendenti | Prova gratuita di 30 giorni | A partire da $6/utente/mese (fatturato annualmente) | Website | |
| 9 | Ideale per SSO e MFA con oltre 15 metodi di autenticazione | Prova gratuita di 30 giorni | Da $3/utente/mese | Website | |
| 10 | Beste keuze voor veilige eenmalige aanmelding en meervoudige authenticatie | Gratis proefperiode van 30 dagen | Vanaf $3/gebruiker/maand | Website |


Recensioni dei migliori servizi di directory cloud
Di seguito trovi i miei riepiloghi dettagliati dei migliori servizi di directory cloud inclusi nel mio elenco. Le mie recensioni offrono un’analisi approfondita delle funzionalità principali, dei pro & contro, delle integrazioni e dei casi d’uso ideali di ogni strumento, per aiutarti a trovare quello più adatto a te.
 Ideale per la gestione centralizzata delle identità
- Prova gratuita di 14 giorni
- A partire da $2/dispositivo/mese
Visit WebsiteCustomer Rating:4.7/5This rating combines scores from multiple user review sites to reflect overall customer sentiment about the product.
Scalefusion OneIdP guida gli utenti nella configurazione della directory in quattro passaggi. Scalefusion OneIdP è una piattaforma cloud per la gestione delle identità e degli accessi che combina una directory integrata, SSO, MFA, accesso condizionale e autenticazione basata sui dispositivi in un'unica console.
Per chi è più adatto Scalefusion OneIdP?
Scalefusion OneIdP è particolarmente adatto ai team IT che già utilizzano o stanno valutando la suite di gestione dei dispositivi di Scalefusion e desiderano gestire identità e accessi nella stessa console.
Perché ho scelto Scalefusion OneIdP
Ho scelto Scalefusion OneIdP come una delle soluzioni migliori perché riunisce identità e contesto del dispositivo nello stesso posto, una caratteristica che la maggior parte delle directory cloud non può offrire. Mi piace il fatto che la directory integrata gratuita consenta di gestire le identità senza dover acquistare licenze Entra o Google Workspace e che le policy di accesso esteso (XAP) verifichino la conformità del dispositivo, la posizione e l'indirizzo IP a ogni accesso. Se un dispositivo non è più conforme, l'accesso viene bloccato prima che possa diventare un problema.
Funzionalità principali di Scalefusion OneIdP
- Sincronizzazione SCIM v2.0 in entrata e in uscita: SCIM bidirezionale mantiene sincronizzati i record di utenti e gruppi tra OneIdP e fonti come Okta, Entra ID e PingOne, con modifiche che in genere vengono applicate entro circa un minuto.
- Connettore locale: Un agente Windows Server si connette alla directory AD o LDAP locale tramite un collegamento protetto da certificato, consentendo di mappare e sincronizzare attributi personalizzati senza dover trasferire prima tutto nel cloud.
- Elevazione JIT dei privilegi di amministratore: Concede temporaneamente i diritti di amministratore locale su Windows e macOS su richiesta, con controlli su chi può eseguire l'elevazione e quali app possono essere eseguite con privilegi elevati.
- Supporto alle chiavi di accesso: Gli utenti possono autenticarsi senza password utilizzando Windows Hello, una chiave di sicurezza FIDO o una procedura con codice QR basata sul telefono, riducendo la dipendenza dalle credenziali condivise.
Integrazioni di Scalefusion OneIdP
Scalefusion OneIdP si integra con Google Workspace, Microsoft Entra ID, Okta, PingOne, OneLogin e Active Directory o LDAP locali. Supporta app SAML 2.0 e OIDC, oltre a connessioni SCIM con AWS, Atlassian, Auth0 e Apple Business Manager.
Pros and Cons
Pros:
- La conformità del dispositivo viene considerata a ogni accesso
- L'elevazione JIT dei privilegi di amministratore limita i privilegi locali
- Le chiavi di accesso e l'accesso dai dispositivi riducono l'uso delle password
Cons:
- Nessun flusso di lavoro per la certificazione degli accessi
- I controlli basati sul contesto del dispositivo richiedono Scalefusion UEM
Learn more about Scalefusion OneIdP: Ideale per la biometria a conoscenza zero a livello aziendale
- Prova gratuita di 30 giorni
- A partire da $3/user/month (fatturati annualmente)
Visit WebsiteCustomer Rating:4.5/5This rating combines scores from multiple user review sites to reflect overall customer sentiment about the product.
Ping Identity consente agli utenti di esaminare i dettagli dello schema dei tipi di attributo LDAP. Ping Identity è una directory cloud e una piattaforma per le identità che combina la gestione centralizzata delle directory, SSO e MFA adattivi, il provisioning del ciclo di vita degli utenti e la federazione in ambienti ibridi e multi-cloud.
A chi è più adatto Ping Identity?
Ping Identity è particolarmente adatto alle grandi aziende che gestiscono ambienti ibridi complessi, dove la governance delle identità, l'autenticazione adattiva e la coesistenza con directory legacy sono imprescindibili.
Perché ho scelto Ping Identity
Ping Identity è presente nella mia rosa dei candidati grazie alla biometria a conoscenza zero, resa possibile dall'acquisizione di Keyless, che consente agli utenti in prima linea e a quelli che utilizzano workstation condivise di autenticarsi senza archiviare i dati biometrici in alcun luogo. Mi affido inoltre al punteggio di rischio di PingOne Protect, che integra segnali di attendibilità del dispositivo, reputazione dell'indirizzo IP e velocità geografica per prendere decisioni di accesso adattive in tempo reale. In combinazione con le letture inferiori al millisecondo di PingDirectory su un massimo di 100 milioni di identità, è progettato per le aziende che gestiscono le identità su scala elevata.
Funzionalità principali di Ping Identity
- Directory ad alte prestazioni PingDirectory: Gestisce fino a 100 milioni di identità con risposte di lettura inferiori al millisecondo e disponibilità del 99,99% tramite LDAPv3 e SCIM 2.0.
- Gateway LDAP con sincronizzazione bidirezionale: Collega le directory AD, Oracle, IBM e qualsiasi directory LDAPv3 esistente a PingOne, supportando la sincronizzazione bidirezionale in tempo reale e la migrazione graduale delle app senza riscritture.
- Accesso just-in-time con PingOne Privilege: Concede accessi privilegiati a tempo determinato ad AWS, Azure, GCP, Kubernetes, Snowflake e PostgreSQL, con sessioni associate all'hardware TPM.
- Governance delle identità con micro-certificazioni: Esegue revisioni mirate degli accessi, verifiche delle policy SoD e raccomandazioni di approvazione assistite dall'IA durante l'intero ciclo di vita degli utenti.
Integrazioni di Ping Identity
Ping Identity documenta oltre 1.800 integrazioni, tra cui Microsoft 365, Active Directory, Microsoft Entra ID, Workday, Salesforce, Google Workspace, Slack, Zoom, Snowflake e CrowdStrike. Le API REST e SCIM, i webhook, i provider Terraform e il marketplace DaVinci supportano la connettività personalizzata.
Pros and Cons
Pros:
- La biometria a conoscenza zero protegge le workstation condivise
- Il supporto per le directory ibride è apprezzato dai recensori
- Il punteggio di rischio adattivo rafforza le decisioni di accesso
Cons:
- L'amministrazione delle directory richiede una configurazione considerevole
- La gestione dei dispositivi dipende da strumenti esterni
Learn more about Ping Identity: Ideale per un IAM modulare con gestione automatizzata degli utenti basata sulle risorse umane
- Prova gratuita di 30 giorni
- A partire da $1.40/utente/mese
Visit WebsiteCustomer Rating:4.6/5This rating combines scores from multiple user review sites to reflect overall customer sentiment about the product.
HelloID gestisce le integrazioni con applicazioni di terze parti tramite un pannello di amministrazione centralizzato. HelloID è una piattaforma IAM modulare e nativa per il cloud di Tools4ever che combina SSO, MFA, gestione automatizzata degli utenti, accesso autonomo e governo delle identità in ambienti cloud e locali.
Per chi è più adatto HelloID?
HelloID è particolarmente adatto agli amministratori IT e ai responsabili delle identità delle organizzazioni di medie dimensioni che devono automatizzare la gestione del ciclo di vita degli utenti tra sistemi HR, Active Directory e applicazioni cloud.
Perché ho scelto HelloID
Ho scelto HelloID come una delle soluzioni migliori perché il suo modello di gestione automatizzata degli utenti basato sulle risorse umane è realmente diverso da quello dei consueti strumenti per directory cloud. Quando un dipendente viene assunto o cambia ruolo, HelloID recupera direttamente questi dati da sistemi di origine come SAP o ADP e aggiorna automaticamente gli account in AD, Entra ID e nelle applicazioni collegate. Apprezzo inoltre il fatto che l'archivio delle identità normalizzi i record provenienti da più fonti HR e SIS, così le regole di accesso utilizzano sempre dati puliti e coerenti.
Funzionalità principali di HelloID
- SSO modulare con supporto per più protocolli: HelloID supporta SAML 2.0, OpenID Connect e WS-Federation, oltre all'accesso basato su estensioni del browser per le applicazioni prive di protocolli SSO nativi.
- Regole di accesso contestuali: gli amministratori possono limitare o consentire l'accesso alle applicazioni in base all'intervallo IP, alla geolocalizzazione, alla data/ora e alla versione del browser o del sistema operativo, con l'imposizione dell'MFA associata a tali regole.
- Accesso autonomo con flussi di approvazione: dipendenti e responsabili possono richiedere l'accesso tramite un portale autonomo, con catene di approvazione configurabili e scadenza automatica degli accessi.
- Governo e riconciliazione degli accessi: il modulo di governo verifica la presenza di account orfani o non conformi nei sistemi collegati ed esegue revisioni periodiche di ricertificazione per mantenere gli accessi allineati ai criteri.
Integrazioni di HelloID
HelloID offre oltre 200 connettori pronti all'uso, tra cui Microsoft Active Directory, Microsoft Entra ID, Google Workspace, SAP, ADP, AFAS e Visma|Raet. I connettori PowerShell e un'API REST supportano le integrazioni personalizzate.
Pros and Cons
Pros:
- L'automazione del ciclo di vita basata sulle risorse umane riduce la deriva degli account
- La coesistenza delle directory ibride supporta una migrazione graduale
- La riconciliazione del governo rileva gli account orfani
Cons:
- Le funzionalità di gestione dei dispositivi sono sostanzialmente assenti
- Gli scenari AD richiedono un agente locale
Learn more about HelloID: Ideale per la federazione delle identità nativa di Google Cloud
- Prova gratuita di 14 giorni
- A partire da $7.00/utente/mese

Google Cloud Identity supporta più provider di autenticazione da un unico pannello di amministrazione. Google Cloud Identity è la directory di gestione delle identità come servizio di Google, che gestisce la gestione centralizzata di utenti e gruppi, SSO, MFA, la gestione dei dispositivi e la sincronizzazione con Active Directory/LDAP negli ambienti cloud e ibridi.
Per chi è più adatto Google Cloud Identity?
Google Cloud Identity è adatto ai team IT che utilizzano già Google Cloud o Google Workspace e hanno bisogno di centralizzare la gestione delle identità, l'SSO e i controlli di accesso senza aggiungere un fornitore di directory separato.
Perché ho scelto Google Cloud Identity
Google Cloud Identity è nella mia lista ristretta perché rappresenta il livello di identità più naturale per i team che utilizzano già carichi di lavoro su Google Cloud o Google Workspace. Apprezzo il fatto che l'Accesso sensibile al contesto consenta di applicare contemporaneamente criteri di accesso basati sull'identità dell'utente, sullo stato di crittografia del dispositivo e sulla posizione IP, esattamente ciò che serve quando la forza lavoro è distribuita tra dispositivi gestiti e non gestiti. GCDS e il più recente Directory Sync basato sul cloud offrono inoltre modalità concrete e praticabili per sincronizzare l'Active Directory esistente senza dover prima riprogettare l'ambiente locale.
Funzionalità principali di Google Cloud Identity
- Catalogo di applicazioni SAML preintegrato: collega centinaia di applicazioni SaaS di terze parti, tra cui AWS, Salesforce e RingCentral, utilizzando configurazioni SAML predefinite sia nell'edizione Free sia in quella Premium.
- Supporto per passkey e chiavi di sicurezza FIDO2: consente agli amministratori di abilitare l'accesso senza password tramite passkey o di limitare l'autenticazione esclusivamente alle chiavi di sicurezza hardware.
- Gruppi dinamici: aggiunge e rimuove automaticamente i membri dei gruppi in base a query sugli attributi degli utenti, inclusi gli attributi personalizzati, senza aggiornamenti manuali da parte degli amministratori.
- LDAP sicuro (Premium): consente alle applicazioni LDAP locali o ospitate nel cloud, come Jira, OpenVPN e FreeRADIUS, di autenticarsi tramite Cloud Directory.
Integrazioni di Google Cloud Identity
Google Cloud Identity offre un catalogo di applicazioni SAML preintegrato con centinaia di applicazioni, tra cui AWS, Salesforce, RingCentral e Zoho CRM. Si connette ad Active Directory, OpenLDAP e Microsoft Entra ID tramite sincronizzazione o federazione, supporta LDAP sicuro e mette a disposizione un'API REST per le integrazioni personalizzate.
Pros and Cons
Pros:
- La federazione nativa di Google semplifica l'accesso al cloud
- I criteri sensibili al contesto associano l'identità allo stato del dispositivo
- Il supporto per passkey e chiavi di sicurezza consente l'autenticazione senza password
Cons:
- Non è un sostituto completo di Active Directory
- La gestione di macOS e Linux rimane limitata
Learn more about Google Cloud Identity: Ideale per integrare directory locali e nel cloud
- Prova gratuita di 30 giorni
- Da $3/utente/mese

OneLogin Advanced Directory consente agli utenti di visualizzare e gestire centralmente tutti gli account utente. OneLogin Advanced Directory è un servizio di directory nel cloud che centralizza la gestione delle identità degli utenti tra Active Directory, LDAP, Google Workspace e i sistemi HR, con SSO, MFA, autenticazione adattiva e provisioning automatizzato integrati.
Per chi è più adatto OneLogin Advanced Directory?
OneLogin Advanced Directory è ideale per i team IT che gestiscono ambienti ibridi in cui Active Directory, le applicazioni nel cloud e i sistemi HR devono rimanere sincronizzati senza un team IAM dedicato.
Perché ho scelto OneLogin Advanced Directory
Ho scelto OneLogin Advanced Directory perché gestisce la sincronizzazione in tempo reale tra Active Directory, LDAP, Google Workspace e sistemi HR come Workday tramite un unico connettore. Quando un account AD viene chiuso, OneLogin revoca l'accesso a ogni applicazione collegata in pochi secondi. Apprezzo anche il fatto che i suoi gateway VLDAP e RADIUS mantengano operative le infrastrutture obsolete senza imporre una sostituzione completa.
Funzionalità principali di OneLogin Advanced Directory
- Autenticazione SmartFactor: utilizza Vigilance AI per creare un punteggio di rischio basato su posizione, dispositivo e comportamento, quindi decide se consentire, sottoporre a verifica o negare un accesso.
- Catalogo di oltre 6.000 applicazioni: connettori preintegrati per SSO e provisioning tra applicazioni nel cloud e locali, con nuove integrazioni aggiunte ogni giorno.
- Automazione del ciclo di vita con Workflows: un livello di automazione a basso codice che gestisce provisioning, rimozione del provisioning e attività personalizzate relative alle identità oltre le operazioni standard di creazione, aggiornamento ed eliminazione.
- Verifica delle credenziali compromesse: convalida le password nuove o modificate confrontandole con un database di credenziali rubate note prima di consentirne l'impostazione.
Integrazioni di OneLogin Advanced Directory
OneLogin Advanced Directory offre oltre 6.000 connettori preintegrati per applicazioni, tra cui Active Directory, LDAP, Microsoft Entra ID, Google Workspace, Workday, UKG, BambooHR e Jamf. API REST, SDK, webhook e connettori personalizzati supportano ulteriori integrazioni.
Pros and Cons
Pros:
- La rimozione del provisioning in tempo reale revoca rapidamente gli accessi
- L'autenticazione basata sul rischio si adatta al comportamento
- Ampia scelta di opzioni senza password e MFA
Cons:
- Nessuna gestione nativa dei dispositivi
- Nessuna campagna integrata di certificazione degli accessi
Learn more about OneLogin Advanced Directory: Le migliori funzionalità di directory come servizio
- Prova gratuita di 30 giorni
- A partire da $9/utente/mese (con fatturazione annuale)
Visit WebsiteCustomer Rating:4.6/5This rating combines scores from multiple user review sites to reflect overall customer sentiment about the product.
JumpCloud consente agli utenti di gestire e visualizzare tutti gli utenti della directory in un unico posto. JumpCloud è una piattaforma di directory cloud che unifica la gestione delle identità, il SSO, l'MFA, la gestione dei dispositivi e il controllo degli accessi per le identità di persone, macchine e agenti IA negli ambienti Windows, macOS, Linux e mobili.
Per chi è più adatto JumpCloud?
JumpCloud è adatto ai team IT che gestiscono ambienti con sistemi operativi eterogenei e necessitano di gestione delle identità, degli accessi e dei dispositivi in un'unica piattaforma, senza dipendere da infrastrutture locali obsolete.
Perché ho scelto JumpCloud
JumpCloud è entrato nella mia rosa di candidati perché è una delle poche piattaforme che offre una vera directory come servizio senza dipendere da alcuna infrastruttura locale. Apprezzo il fatto che la sua directory cloud aperta tratti i dispositivi Windows, macOS e Linux allo stesso modo, gestendo identità, SSO, MFA e conformità dei dispositivi da un'unica console. Le tre modalità di sincronizzazione dell'integrazione con Active Directory (con AD come autorità, bidirezionale o con JumpCloud come autorità) consentono di migrare dal vecchio AD secondo i propri tempi, invece di effettuare il passaggio tutto in una volta.
Funzionalità principali di JumpCloud
- Rilevamento dei rischi di accesso: segnala comportamenti di accesso insoliti, come spostamenti impossibili o account inattivi che riprendono l'attività, e attiva richieste MFA o avvisi tramite e-mail, Slack o webhook.
- RADIUS cloud: fornisce l'autenticazione RADIUS integrata per l'accesso Wi-Fi e VPN, con tutti gli eventi registrati in Directory Insights e senza bisogno di hardware aggiuntivo.
- Gestione del ciclo di vita degli utenti basata sulle risorse umane: si collega a sistemi come Workday, BambooHR e HiBob per automatizzare la creazione, la predisposizione e la disattivazione degli account nelle applicazioni collegate.
- Gestione delle patch multipiattaforma: gestisce le patch dei sistemi operativi e delle applicazioni su Windows, macOS e Linux da un'unica console, con dashboard di conformità e strumenti per la correzione in blocco.
Integrazioni di JumpCloud
JumpCloud offre integrazioni native con Active Directory, Microsoft 365, Entra ID, Google Workspace, BambooHR, Workday, Personio, Namely, HiBob e People HR. Supporta connessioni personalizzate tramite SCIM, API REST, LDAP cloud e RADIUS, anche per Jira, Confluence, Jenkins, Kubernetes e Docker.
Pros and Cons
Pros:
- Controllo multipiattaforma delle identità e dei dispositivi
- Supporto alla migrazione graduale da Active Directory
- Criteri di accesso condizionale basati sul rischio
Cons:
- L'ampia copertura può sacrificare la profondità delle funzionalità
- La gestione di Android può essere meno stabile
Learn more about JumpCloud: Ideale per i flussi di lavoro ibridi delle identità Microsoft 365
- Prova gratuita di 30 giorni
- A partire da $7.00/utente/mese

Microsoft Entra ID centralizza la gestione del tenant, degli utenti e delle app in un unico pannello. Microsoft Entra ID è un servizio cloud di gestione delle identità e degli accessi che gestisce utenti e gruppi, SSO, MFA, Accesso condizionale, identità dei dispositivi e provisioning automatizzato negli ambienti cloud e ibridi.
Per chi è più adatto Microsoft Entra ID?
Microsoft Entra ID è particolarmente adatto alle organizzazioni che utilizzano già Microsoft 365 o Azure e devono gestire le identità sia negli ambienti cloud sia negli ambienti Active Directory locali.
Perché ho scelto Microsoft Entra ID
Microsoft Entra ID è presente nella mia lista perché rappresenta il fulcro delle identità su cui fanno già affidamento le organizzazioni che utilizzano Microsoft 365 e Azure, risultando quindi una scelta naturale per i flussi di lavoro delle directory ibride. Apprezzo in particolare il modo in cui Accesso condizionale consente di applicare criteri granulari e sensibili al contesto negli ambienti cloud e locali senza dover ricorrere a uno strumento separato. Connect Sync e Cloud Sync gestiscono entrambi gli ambienti AD multi-foresta, consentendo ai team che amministrano foreste disconnesse dopo una fusione di mantenere la continuità della directory senza una migrazione completa.
Funzionalità principali di Microsoft Entra ID
- Gestione delle identità con privilegi: assegna ruoli amministrativi al momento necessario con il minimo privilegio, in modo che l'accesso elevato venga concesso solo quando necessario e scada automaticamente.
- Autenticazione tramite chiavi di accesso: supporta chiavi di accesso associate al dispositivo e sincronizzate tramite Microsoft Authenticator, chiavi di sicurezza hardware, Portachiavi iCloud di Apple e Gestore delle password di Google.
- Gestione automatizzata degli account utente: crea, aggiorna e rimuove gli account nelle app connesse utilizzando SCIM 2.0, LDAP, SQL e connettori ECMA personalizzati al variare dei ruoli e degli stati degli utenti.
- Flussi di lavoro del ciclo di vita: automatizza i processi di ingresso, trasferimento e uscita, inclusa l'attivazione di attività come la creazione dell'account o la rimozione dell'accesso, in base ai dati HR e agli attributi degli utenti.
Integrazioni di Microsoft Entra ID
Microsoft Entra ID offre migliaia di integrazioni native nella raccolta di app, tra cui ServiceNow, Workday, Salesforce, Slack, Snowflake e i servizi Microsoft 365 e Azure. Microsoft Graph, SCIM 2.0 e Application Proxy supportano integrazioni personalizzate e locali.
Pros and Cons
Pros:
- La sincronizzazione ibrida supporta foreste Active Directory disconnesse
- I criteri sensibili al contesto rafforzano il controllo degli accessi per la forza lavoro distribuita
- L'autenticazione senza password riduce l'esposizione al phishing
Cons:
- La governance avanzata richiede più livelli di licenza
- La gestione dei dispositivi dipende da strumenti separati per gli endpoint
Learn more about Microsoft Entra ID: La soluzione migliore per una gestione efficiente del ciclo di vita dei dipendenti
- Prova gratuita di 30 giorni
- A partire da $6/utente/mese (fatturato annualmente)

Okta Workforce Identity Cloud segnala gli accessi ad alto rischio con suggerimenti di revoca basati sull'intelligenza artificiale. Okta Workforce Identity Cloud è una directory cloud e una piattaforma di gestione delle identità che centralizza la gestione di utenti, gruppi e dispositivi tra sistemi HR, Active Directory, LDAP e migliaia di applicazioni SaaS e locali tramite SSO, MFA adattativa, provisioning del ciclo di vita e governance degli accessi.
Per chi è più adatto Okta Workforce Identity Cloud?
Okta Workforce Identity Cloud è particolarmente adatto alle aziende di medie e grandi dimensioni con ambienti di identità complessi e multi-sorgente, in cui il provisioning guidato dalle risorse umane e la governance di migliaia di applicazioni sono prioritari.
Perché ho scelto Okta Workforce Identity Cloud
Ho scelto Okta Workforce Identity Cloud come una delle soluzioni migliori perché la sua automazione del ciclo di vita guidata dalle risorse umane è davvero difficile da superare. Quando un nuovo dipendente viene aggiunto in Workday o BambooHR, Okta configura automaticamente i suoi account in centinaia di applicazioni tramite SCIM, senza bisogno di richieste manuali. Apprezzo anche il fatto che la disattivazione sia altrettanto immediata: una singola disattivazione revoca contemporaneamente l'accesso a ogni applicazione connessa e libera automaticamente anche le licenze.
Funzionalità principali di Okta Workforce Identity Cloud
- MFA adattativa: applica l'autenticazione a più fattori utilizzando segnali contestuali come dispositivo, posizione, rete e comportamento per adeguare i requisiti di accesso in tempo reale.
- Directory universale: funge da archivio centrale delle identità, raccogliendo contemporaneamente utenti, gruppi e attributi personalizzati da AD, LDAP e diversi sistemi HR.
- Protezione dalle minacce alle identità: valuta continuamente il rischio delle sessioni e può attivare la disconnessione universale in tutte le applicazioni connesse quando viene rilevata una minaccia.
- Accesso privilegiato: fornisce SSO ai server Linux e Windows, registra le sessioni SSH e RDP e supporta l'accesso al momento necessario con approvazioni in più fasi.
Integrazioni di Okta Workforce Identity Cloud
Okta Workforce Identity Cloud offre oltre 8.000 integrazioni preconfigurate, tra cui Active Directory, LDAP, Workday, BambooHR, SuccessFactors, Google Workspace, Salesforce, Slack, Microsoft Teams e Jamf. Le API REST, gli hook degli eventi e Workflows supportano le integrazioni personalizzate.
Pros and Cons
Pros:
- Automatizza l'inserimento e l'uscita dei dipendenti
- Unifica le identità HR, AD e LDAP
- Adatta l'autenticazione ai rischi legati alle identità
Cons:
- Non offre una gestione completa dei dispositivi
- Non può sostituire completamente gli ambienti AD fortemente dipendenti dai GPO
Learn more about Okta Workforce Identity Cloud: Ideale per SSO e MFA con oltre 15 metodi di autenticazione
- Prova gratuita di 30 giorni
- Da $3/utente/mese
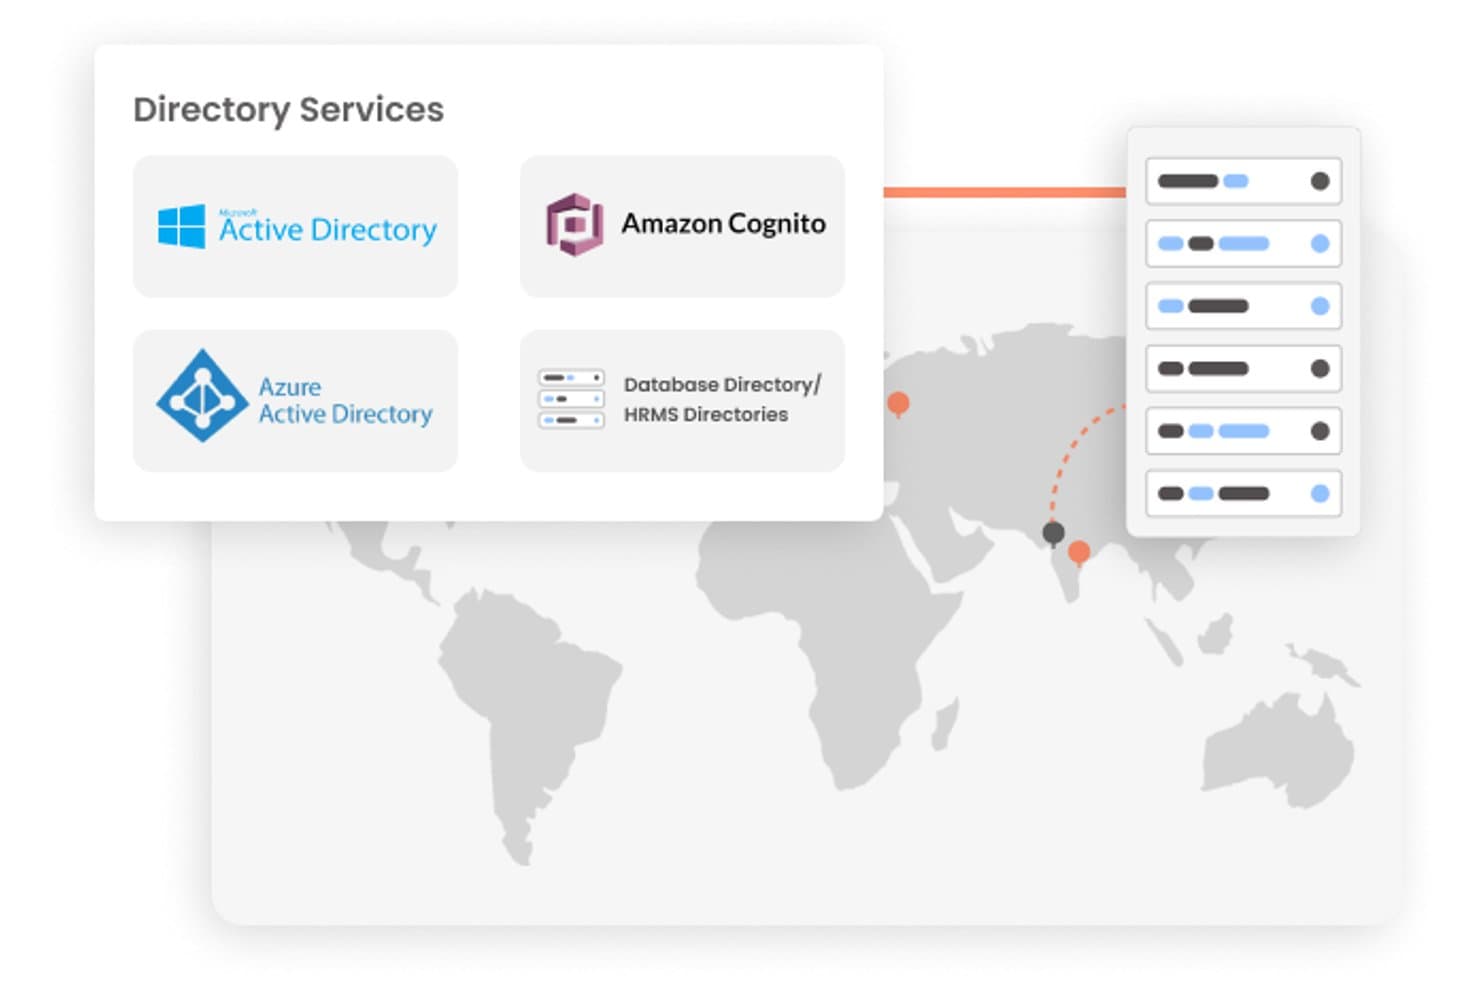
miniOrange supporta Active Directory, Azure AD, Amazon Cognito e le directory HRMS. miniOrange è una piattaforma di servizi di directory cloud che combina Directory come servizio (DaaS), SSO, MFA, controllo adattivo degli accessi e gestione del ciclo di vita degli utenti negli ambienti cloud, in sede e ibridi.
Per chi è più adatto miniOrange?
miniOrange è particolarmente adatto ai team IT e ai team responsabili delle identità che gestiscono gli accessi a una combinazione di applicazioni cloud, sistemi preesistenti e directory in sede e che necessitano di un'ampia copertura MFA e SSO senza ricostruire l'infrastruttura esistente.
Perché ho scelto miniOrange
Ho scelto miniOrange come una delle soluzioni migliori perché l'ampiezza delle sue funzionalità di autenticazione è davvero difficile da eguagliare a questo prezzo: oltre 15 metodi MFA, tra cui FIDO2/chiavi di accesso, token hardware come YubiKey e notifiche push, oltre a SSO per SAML, OIDC, OAuth e applicazioni preesistenti tramite proxy inverso. Apprezzo in particolare il fatto che estenda l'MFA agli accessi Windows RDP, macOS e Linux SSH, colmando una lacuna che la maggior parte delle piattaforme di directory lascia irrisolta. Le regole di accesso adattive basate sul rischio si aggiungono a queste funzionalità, attivando un'MFA aggiuntiva in base a segnali relativi all'indirizzo IP, alla posizione o al dispositivo.
Funzionalità principali di miniOrange
- Gateway LDAP ibrido: un gateway LDAP in sede consente di collegare miniOrange all'infrastruttura AD o LDAP esistente senza esporla a Internet.
- Automazione di ingresso-mobilità-uscita: il provisioning guidato dalle risorse umane si sincronizza con Workday, BambooHR e SAP SuccessFactors per attivare automaticamente l'assegnazione dei ruoli e la revoca degli accessi.
- Gateway di accesso alle applicazioni preesistenti: l'accesso tramite intestazione e il login tramite proxy inverso estendono l'SSO alle applicazioni preesistenti e ai client pesanti che non supportano SAML o OAuth.
- Server RADIUS e TACACS+: l'autenticazione del server AAA integrato copre VPN, VDI, router e switch a partire dal piano Premium.
Integrazioni di miniOrange
miniOrange offre oltre 6.000 integrazioni, tra cui Microsoft 365, Google Workspace, Salesforce, AWS, Slack, Zoom, Workday, BambooHR, SAP SuccessFactors, Okta e Fortinet. Supporta SAML, OAuth, OIDC, SCIM, API REST, RADIUS e TACACS+ per la connettività personalizzata.
Pros and Cons
Pros:
- L'MFA copre gli accessi cloud, desktop e server
- Il supporto per directory ibride facilita le migrazioni graduali
- Le applicazioni preesistenti acquisiscono moderni controlli di autenticazione
Cons:
- I controlli avanzati del ciclo di vita richiedono piani di livello superiore
- La configurazione della directory può risultare complessa per i nuovi amministratori
Learn more about miniOrange: Beste keuze voor veilige eenmalige aanmelding en meervoudige authenticatie
- Gratis proefperiode van 30 dagen
- Vanaf $3/gebruiker/maand

miniOrange ondersteunt Active Directory, Azure AD, Amazon Cognito en HRMS-directory's. miniOrange is een cloudplatform voor directoryservices dat Directory als een service (DaaS), SSO, MFA, adaptieve toegangscontrole en beheer van de gebruikerslevenscyclus combineert voor cloud-, on-premises- en hybride omgevingen.
Voor wie is miniOrange het meest geschikt?
miniOrange is zeer geschikt voor IT- en identiteitsteams die toegang beheren voor een combinatie van cloudapplicaties, verouderde systemen en on-premises directory's, en die behoefte hebben aan brede MFA- en SSO-ondersteuning zonder hun bestaande infrastructuur opnieuw op te bouwen.
Waarom ik voor miniOrange heb gekozen
Ik heb miniOrange gekozen als een van de beste oplossingen, omdat de breedte van de authenticatiemogelijkheden bij deze prijs moeilijk te evenaren is: meer dan 15 MFA-methoden, waaronder FIDO2/toegangssleutels, hardwaretokens zoals YubiKey en pushmeldingen, plus SSO voor SAML, OIDC, OAuth en verouderde applicaties via een reverseproxy. Ik vind het vooral goed dat MFA wordt uitgebreid naar Windows RDP-, macOS- en Linux SSH-aanmeldingen, waarmee een lacune wordt gedicht die de meeste directoryplatforms openlaten. Adaptieve, op risico gebaseerde toegangsregels bouwen hierop voort en activeren stapsgewijze MFA op basis van IP-adres, locatie of apparaatsignalen.
Belangrijkste functies van miniOrange
- Hybride LDAP-gateway: Met een on-premises LDAP-gateway kun je miniOrange verbinden met je bestaande AD- of LDAP-infrastructuur zonder deze bloot te stellen aan het internet.
- Automatisering van indiensttreding, functiewijziging en uitdiensttreding: Door HR aangestuurde provisioning synchroniseert met Workday, BambooHR en SAP SuccessFactors om automatisch roltoewijzingen en het intrekken van toegang te activeren.
- Toegangsgateway voor verouderde applicaties: Aanmeldingen op basis van headers en via een reverseproxy breiden SSO uit naar verouderde applicaties en thick-clientapplicaties die SAML of OAuth niet ondersteunen.
- RADIUS- en TACACS+-server: Ingebouwde AAA-serverauthenticatie ondersteunt VPN, VDI, routers en switches vanaf het Premium-niveau.
Integraties van miniOrange
miniOrange biedt meer dan 6.000 integraties, waaronder Microsoft 365, Google Workspace, Salesforce, AWS, Slack, Zoom, Workday, BambooHR, SAP SuccessFactors, Okta en Fortinet. Het ondersteunt SAML, OAuth, OIDC, SCIM, REST API's, RADIUS en TACACS+ voor aangepaste verbindingen.
Pros and Cons
Pros:
- MFA omvat cloud-, desktop- en serveraanmeldingen
- Ondersteuning voor hybride directory's vergemakkelijkt gefaseerde migraties
- Verouderde applicaties krijgen moderne authenticatiecontroles
Cons:
- Geavanceerde functies voor levenscyclusbeheer vereisen hogere abonnementen
- De configuratie van directory's kan een uitdaging vormen voor nieuwe beheerders
Learn more about ForgeRock:
Altri servizi di directory cloud
Ecco alcune opzioni aggiuntive di servizi di directory cloud che non sono entrate nel mio elenco, ma che vale comunque la pena prendere in considerazione:
- 11Zoho DirectoryIdeale per la gestione delle identità e degli accessi nell'ecosistema Zoho
- 12Rippling ITIdeale per il provisioning automatizzato degli account utente
- 13OneLoginIdeale per l'MFA adattiva con sincronizzazione AD in tempo reale
- 14SailPointIdeale per la governance delle identità aziendali su larga scala
- 15VMware Workspace ONEIdeale per la gestione dell'identità e degli accessi incentrata sui dispositivi
- 16IBM VerifyIdeale per l'accesso adattivo basato sul rischio su scala aziendale
Come valuto i servizi di directory nel cloud
Divido la mia valutazione in tre parti: la funzionalità fondamentale (gestire centralmente le identità degli utenti e applicare l'autenticazione tra le app) ha il peso maggiore, seguita dalle funzionalità distintive come l'autenticazione senza password, quindi da fattori come il supporto alla migrazione e la qualità dell'inserimento.
Funzionalità fondamentali (requisiti essenziali per questo elenco)
Quando seleziono gli strumenti per il mio elenco, assegno a ciascuno un punteggio su una scala da 0 (non offre la funzionalità) a 5 (eccelle in quest'area) per ogni funzionalità fondamentale elencata di seguito. Converto quindi il totale in una percentuale per aiutare a valutare l'idoneità complessiva di ogni strumento, attribuendo un peso aggiuntivo a tutte le funzionalità che ho ritenuto essenziali.
- Gestione delle identità (essenziale): valuto come ogni strumento archivia e organizza le identità degli utenti, esaminando gli attributi personalizzati, la nidificazione dei gruppi e il supporto alla gerarchia organizzativa.
- Autenticazione e controllo degli accessi (essenziale): verifico l'ampiezza del SSO, le opzioni MFA e i criteri di accesso condizionale, in particolare le regole basate sul contesto e associate al dispositivo o alla posizione.
- Integrazione e sincronizzazione della directory: valuto quanto bene una piattaforma si sincronizza con directory esistenti come Active Directory o LDAP, inclusi gli aggiornamenti in tempo reale e la gestione dei conflitti.
- Gestione dei dispositivi: nella mia valutazione considero la capacità di ogni strumento di registrare i dispositivi, applicare criteri e verificare la conformità su Windows, macOS e Linux.
- Predisposizione e ciclo di vita degli utenti: valuto l'inserimento e l'uscita automatizzati nelle applicazioni collegate, inclusa la predisposizione basata sui ruoli e le revisioni degli accessi pianificate.
- Supporto delle applicazioni multipiattaforma: verifico le dimensioni e la varietà del catalogo di applicazioni di ogni strumento, oltre alla flessibilità delle integrazioni personalizzate per le applicazioni prive di connettori predefiniti.
Una volta ottenuto un elenco di strumenti che soddisfano i criteri, valuto ciò che distingue ogni piattaforma.
Fattori distintivi (ciò che distingue i fornitori)
Ecco come confronto i diversi fornitori:
Funzionalità distintive
Per me l'autenticazione senza password è un fattore importante. Verifico se una piattaforma supporta FIDO2/WebAuthn e la biometria, poiché questi metodi riducono il rischio di attacchi basati sulle credenziali e velocizzano gli accessi in tutta l'organizzazione. L'accesso alla rete a fiducia zero è altrettanto importante: cerco una soluzione ZTNA integrata che consenta agli amministratori di controllare l'accesso alle applicazioni interne senza affidarsi a una VPN tradizionale. Valuto inoltre la flessibilità della directory come servizio, verificando in particolare se uno strumento può sostituire completamente AD o coesistere in modalità ibrida durante le migrazioni graduali.
Oltre le funzionalità
Il supporto alla migrazione è molto importante: verifico se una piattaforma offre la mappatura automatizzata degli attributi e la coesistenza ibrida, così da poter dismettere gradualmente AD preesistente senza un passaggio diretto improvviso. Valuto inoltre la preparazione alla conformità, cercando registri di audit integrati e revisioni degli accessi allineate a quadri come SOC 2 o ISO 27001, poiché la preparazione manuale degli audit richiede tempo che la maggior parte dei team IT non ha. Infine, considero quanto bene le risorse per l'inserimento e la documentazione preparino gli amministratori a operare in autonomia dopo la distribuzione.
Come scegliere un servizio di directory cloud
È facile perdersi in lunghi elenchi di funzionalità e strutture tariffarie complesse. Per aiutarti a rimanere concentrato mentre affronti il tuo particolare processo di selezione del software, ecco una lista di fattori da tenere a mente:
| Fattore | Cosa considerare |
|---|---|
| FattoreScalabilità | Cosa considerareIl servizio può crescere insieme alla tua azienda? Considera i limiti relativi agli utenti, la capacità dei dati e i costi a lungo termine. Assicurati che la soluzione possa supportare la crescita senza richiedere aggiornamenti frequenti. |
| FattoreIntegrazioni | Cosa considerareFunziona con i tuoi sistemi attuali? Verifica la compatibilità con i software esistenti, come i sistemi HR, i CRM e gli strumenti per la produttività. Evita le soluzioni che richiedono numerose procedure alternative o connettori di terze parti. |
| FattorePersonalizzazione | Cosa considerarePuoi adattarlo ai tuoi flussi di lavoro? Cerca impostazioni e opzioni flessibili per modificare ruoli utente, autorizzazioni e interfacce in base alle esigenze del tuo team. |
| FattoreFacilità d'uso | Cosa considerareÈ facile da usare per il tuo team? Considera la curva di apprendimento e l'interfaccia utente. Evita gli strumenti che richiedono una formazione approfondita o hanno un'interfaccia disordinata che potrebbe rallentare l'adozione da parte degli utenti. |
| FattoreImplementazione e inserimento | Cosa considerareQuanto velocemente puoi iniziare? Valuta il processo di configurazione, inclusi la migrazione dei dati e la formazione degli utenti. Cerca fornitori che offrano assistenza durante l'inserimento per ridurre al minimo i tempi di inattività e la confusione. |
| FattoreCosto | Cosa considerareRientra nel tuo budget? Confronta i modelli tariffari, inclusi i costi di abbonamento, gli eventuali componenti aggiuntivi e i costi a lungo termine. Fai attenzione alle commissioni o ai costi nascosti che possono aumentare con la crescita del tuo utilizzo. |
| FattoreMisure di sicurezza | Cosa considerareI tuoi dati e i tuoi utenti sono protetti? Verifica la presenza di crittografia, metodi di autenticazione e conformità agli standard di sicurezza. Assicurati che il servizio possa soddisfare i requisiti di sicurezza del tuo settore per evitare vulnerabilità. |
| FattoreRequisiti di conformità | Cosa considerareSoddisfa gli standard del settore? Verifica che il servizio sia conforme alle normative pertinenti per la tua azienda, come il GDPR o l'HIPAA. La non conformità può comportare problemi legali e sanzioni. |
Tendenze nei servizi di directory cloud per il 2025
L'analisi degli aggiornamenti dei prodotti, dei comunicati stampa e dei registri delle versioni degli strumenti principali rivela tendenze chiave nei servizi di directory cloud, che riflettono le dinamiche in evoluzione della gestione degli accessi alle infrastrutture cloud.
Ecco la mia panoramica delle tendenze attuali nel 2025:
Tendenze nei servizi di directory cloud
- Funzionalità di sicurezza avanzate: Si osserva un notevole aumento dell'implementazione di funzionalità di sicurezza avanzate, come l'autenticazione a più fattori (MFA) adattiva e il rilevamento delle anomalie basato sull'apprendimento automatico. Questi miglioramenti rispondono alla crescente sofisticazione delle minacce alla sicurezza informatica e alla necessità di misure di sicurezza più dinamiche e consapevoli del contesto.
- Integrazione e interoperabilità: È evidente una spinta verso una maggiore integrazione e interoperabilità con altri servizi cloud, software per l'assegnazione degli utenti e sistemi preesistenti. Questa tendenza è determinata dalla necessità di creare esperienze utente fluide e semplificare la gestione di ambienti IT eterogenei, indicando il passaggio a soluzioni di gestione degli accessi più flessibili e adattabili.
- Scalabilità e funzionalità native del cloud: L'enfasi sulla scalabilità e sulle architetture native del cloud evidenzia la risposta del settore alla crescente complessità e alle dimensioni degli ambienti cloud. Queste funzionalità assicurano che i servizi di directory cloud possano gestire in modo efficiente gli accessi a infrastrutture estese e distribuite, supportando la crescita delle organizzazioni e le strategie di adozione del cloud.
- Reportistica completa sulla conformità: In risposta all'inasprimento dei requisiti normativi, lo sviluppo di strumenti completi per la reportistica sulla conformità è diventato una priorità assoluta. Questi strumenti aiutano le organizzazioni a orientarsi nel complesso panorama delle leggi sulla protezione dei dati e sulla privacy, sottolineando il ruolo fondamentale dei servizi di directory cloud nel garantire la conformità legale.
Funzionalità sempre meno importanti
- Autenticazione tradizionale basata sulle password: Il passaggio dall'autenticazione convenzionale basata sulle password ad alternative più sicure e intuitive, come la biometria e l'accesso singolo (SSO), indica una diminuzione dell'importanza delle password. Questa transizione riflette il riconoscimento, da parte del settore, dei limiti e dei rischi per la sicurezza dei controlli degli accessi basati sulle password.
Esaminando attentamente queste tendenze, i professionisti IT possono ottenere informazioni preziose sulla direzione futura dei servizi di directory cloud e sulle esigenze in evoluzione della gestione delle infrastrutture basate sul cloud.
Cosa sono i servizi di directory cloud?
I servizi di directory cloud sono soluzioni che gestiscono e organizzano le identità degli utenti e gli accessi all'interno di un'organizzazione. I professionisti IT, i team di sicurezza e i reparti delle risorse umane utilizzano comunemente questi strumenti per garantire un accesso sicuro ed efficiente alle risorse. Le funzionalità di gestione degli utenti, accesso singolo e autenticazione a più fattori contribuiscono a mantenere la sicurezza e a semplificare i processi di accesso. Nel complesso, questi strumenti forniscono un controllo centralizzato sugli accessi degli utenti, migliorando l'efficienza operativa.
Funzionalità
Ecco le funzionalità più importanti da cercare nei servizi di directory cloud:
- Accesso singolo (SSO): questa funzionalità consente agli utenti di accedere a più applicazioni con un unico set di credenziali. Migliora significativamente l'esperienza utente riducendo l'affaticamento causato dalle password e semplificando la gestione degli accessi degli utenti su diverse piattaforme.
- Autenticazione a più fattori (MFA): l'MFA aggiunge un ulteriore livello di sicurezza richiedendo agli utenti di fornire due o più fattori di verifica per ottenere l'accesso alle risorse IT. È fondamentale per impedire gli accessi non autorizzati e proteggere i dati sensibili.
- Servizi di directory unificati: forniscono una piattaforma centralizzata per la gestione dell'accesso a tutte le risorse IT. Eliminano la necessità di utilizzare più directory, semplificano l'amministrazione e garantiscono coerenza nel controllo degli accessi all'interno dell'organizzazione.
- Integrazione delle directory: la possibilità di integrarsi con le directory esistenti (come Active Directory o LDAP) garantisce la sincronizzazione e la gestione senza interruzioni degli account utente. Ciò aiuta le organizzazioni a sfruttare l'infrastruttura esistente durante la transizione ai servizi basati sul cloud.
- Scalabilità: i servizi di directory cloud devono poter crescere insieme all'organizzazione. In questo modo, il servizio di directory può gestire la crescita senza un calo delle prestazioni con l'aumento del numero di utenti, dispositivi e applicazioni.
- Controllo degli accessi basato sui ruoli (RBAC): l'RBAC consente di assegnare i diritti di accesso in base ai ruoli dell'organizzazione. Semplifica la gestione delle autorizzazioni degli utenti, garantendo che ogni individuo abbia accesso esclusivamente alle informazioni e alle risorse necessarie per il proprio ruolo.
- Reimpostazione autonoma della password: questa funzionalità consente agli utenti di reimpostare le password senza l'intervento del reparto IT. Riduce il carico di lavoro dei reparti IT e migliora la produttività degli utenti minimizzando i tempi di inattività.
- Funzionalità di controllo e reportistica: queste funzionalità forniscono informazioni sulle attività degli utenti e sui modelli di accesso. Sono essenziali per la conformità, il monitoraggio della sicurezza e la comprensione delle modalità di utilizzo delle risorse all'interno dell'organizzazione.
- Architettura nativa del cloud: un servizio di directory nativo del cloud è progettato per sfruttare appieno i framework del cloud computing. Ciò garantisce elevata disponibilità, ripristino di emergenza e opzioni di distribuzione flessibili, in linea con le moderne strategie cloud.
- Accesso alle API e personalizzazione: la possibilità di personalizzare e integrare il servizio di directory con altre applicazioni tramite API è fondamentale. Consente alle organizzazioni di adattare il servizio alle proprie esigenze e automatizzare diversi processi, migliorando l'efficienza.
I servizi di directory cloud semplificano la gestione degli accessi degli utenti alle risorse IT e svolgono un ruolo fondamentale nel miglioramento della sicurezza dell'organizzazione. Concentrandosi sulle funzionalità descritte sopra, le organizzazioni possono assicurarsi di disporre di una base solida per supportare le proprie esigenze IT in continua evoluzione e proteggere le risorse digitali.
Vantaggi
I servizi di directory cloud forniscono una gestione centralizzata degli accessi degli utenti a sistemi, applicazioni, file e reti, rispondendo alle esigenze in evoluzione delle moderne infrastrutture basate sul cloud. Di seguito sono riportati cinque vantaggi principali dei servizi di directory cloud:
- Protocolli di sicurezza avanzati: i servizi di directory cloud riducono significativamente il rischio di violazioni della sicurezza centralizzando il controllo degli accessi degli utenti. Offrono misure di sicurezza avanzate come l'autenticazione a più fattori e l'accesso singolo, rafforzando la difesa dell'organizzazione contro gli accessi non autorizzati e le minacce informatiche.
- Scalabilità e flessibilità: i servizi di directory cloud offrono una scalabilità senza pari, adattandosi facilmente alla crescita dell'organizzazione. Questa flessibilità consente alle aziende di aggiungere o rimuovere utenti e gestire l'accesso alle risorse in modo efficiente senza modifiche significative all'infrastruttura.
- Riduzione dei costi ed efficienza: i servizi di directory cloud possono ridurre significativamente i costi operativi eliminando la necessità di hardware locale e diminuendo le attività amministrative IT. Semplificano i processi di gestione degli accessi, liberando risorse IT preziose e riducendo i costi generali.
- Esperienza utente migliorata: grazie a funzionalità come l'accesso singolo e la reimpostazione autonoma delle password, questi servizi offrono un'esperienza di accesso più semplice e intuitiva. Consentire agli utenti di gestire autonomamente i propri accessi migliora la produttività e riduce il carico di lavoro dei team di assistenza IT.
- Conformità e reportistica: i servizi di directory cloud semplificano la conformità grazie agli strumenti integrati di reportistica e controllo. Aiutano le organizzazioni a rispettare i requisiti normativi fornendo registri e report dettagliati sulle attività degli utenti e sulle modifiche agli accessi.
I servizi di directory cloud migliorano l'efficienza operativa e la sicurezza, rendendoli una componente essenziale di qualsiasi strategia basata sul cloud. Con l'evoluzione delle aziende e l'adozione delle tecnologie cloud, l'importanza di un servizio di directory scalabile e sicuro diventa sempre più evidente.
Costi & prezzi
I servizi di directory cloud offrono una gamma di piani pensati per soddisfare le diverse esigenze organizzative, dalle piccole imprese alla ricerca di una gestione essenziale degli accessi alle grandi aziende che necessitano di funzionalità di sicurezza avanzate e scalabilità.
L'obiettivo è fornire una soluzione sicura, efficiente e flessibile che cresca insieme alla tua azienda.
Tabella comparativa dei piani per i servizi di directory cloud
Di seguito ho delineato le opzioni standard dei piani e i relativi prezzi per semplificare il processo decisionale.
| Tipo di piano | Prezzo medio | Funzionalità comuni |
|---|---|---|
| Tipo di pianoGratuito | Prezzo medio$0 | Funzionalità comuniGestione di base di utenti e gruppi, Single Sign-On (SSO) per un numero limitato di applicazioni |
| Tipo di pianoBase | Prezzo medio$1-3/utente/mese | Funzionalità comuniGestione completa di utenti e gruppi, SSO per tutte le applicazioni, MFA di base, reportistica di base |
| Tipo di pianoProfessionale | Prezzo medio$4-8/utente/mese | Funzionalità comuniGestione avanzata di utenti e gruppi, opzioni MFA avanzate, registri di audit, accesso API, integrazioni personalizzate |
| Tipo di pianoAziendale | Prezzo medio$9-15/utente/mese | Funzionalità comuniAssistenza di alta qualità, provisioning SCIM illimitato, informazioni dettagliate sulla directory, governance delle identità, assistenza 24 ore su 24, 7 giorni su 7 |
| Tipo di pianoPersonalizzato | Prezzo medioBasato su preventivo | Funzionalità comuniFunzionalità su misura per soddisfare esigenze organizzative specifiche, opzioni di assistenza personalizzate |
Valutare le esigenze attuali e potenziali future della propria organizzazione è essenziale quando si prendono in considerazione i servizi di directory cloud. Scegli un piano che offra la flessibilità necessaria per crescere e adattarsi all'evoluzione del contesto aziendale.