


ThreatLocker vs. SentinelOne : Comparaison et Avis d’Experts pour 2026
Choisir la bonne plateforme de sécurité des terminaux est essentiel alors que les organisations équilibrent prévention, détection et complexité opérationnelle. J’analyse ThreatLocker vs. SentinelOne pour vous aider à choisir la solution qui vous convient.

Nous évaluons les outils indépendamment ; les commissions aident à financer nos tests. Consultez notre politique de transparence et notre méthodologie.
Si vous comparez actuellement ThreatLocker et SentinelOne, il y a de fortes chances que vous ressentiez la pression causée par la multiplication des gros titres sur les ransomwares et les questions du conseil d’administration concernant les risques cyber. Les incidents confirmés de ransomware continuent d’augmenter, la récupération coûtant souvent plus cher que la rançon elle-même—ainsi, se doter d’une protection des terminaux avec le bon logiciel de cybersécurité n’est plus un simple « plus », mais une véritable décision visant à assurer la continuité de votre activité.
Dans cet article, je vais vous expliquer comment l’approche Zero Trust à refus par défaut de ThreatLocker se compare à l’EDR autonome et piloté par l’IA de SentinelOne, et ce que cela signifie concrètement pour vos opérations de sécurité au quotidien, votre budget et la capacité de votre équipe. Vous verrez dans quels domaines chaque plateforme excelle, où elle présente des limites, et dans quels scénarios l’une ou l’autre sera à privilégier, afin de vous permettre de faire un choix éclairé et justifiable pour votre organisation.
ThreatLocker


4.8/5
- 30-day free trial + free demo available
- Pricing upon request
SentinelOne
4.7/5
- Free demo available
- From $179.99/endpoint (billed annually)
Pourquoi faire confiance à nos recommandations de logiciels
6,700+
Reviews
20
Industry experts
16+
Evaluation factors
14
Years
Notre équipe teste et évalue des logiciels depuis 2012. En tant que leaders technologiques nous-mêmes, nous savons à quel point il est difficile — et important — de choisir le bon logiciel.
Pour ce guide, nous avons évalué les outils grâce à des tests pratiques et une recherche indépendante, en notant les outils selon nos critères de sélection.
Nos avis reflètent notre jugement éditorial humain, et non un argumentaire de vente.
Réviseurs experts:
- Paulo Gardini MiguelDirecteur technique
 Tim FisherVP de l'IA
 Gabriel RosasTech Lead et architecte logiciel
 Christhian GruhnTech Lead et architecte plateforme

| ThreatLocker | SentinelOne | |
|---|---|---|
| Free Trial | 30-day free trial + free demo available | Free demo available |
| Pricing | Pricing upon request | From $179.99/endpoint (billed annually) |
Tarification et coûts cachés : ThreatLocker vs. SentinelOne
ThreatLocker utilise un modèle d’abonnement personnalisé basé sur l’environnement, plutôt qu’une tarification publique par terminal. Les devis sont élaborés sur la base de facteurs comme le nombre de terminaux, le paysage applicatif et les contrôles Zero Trust nécessaires tels que l’allowlisting des applications ou le ringfencing. Les fonctionnalités additionnelles, comme le contrôle réseau ou la gestion des correctifs, sont généralement incluses dans le plan global et non ajoutées ultérieurement en tant que frais imprévus.
SentinelOne propose une tarification publique annuelle par terminal selon différents niveaux : Core, Control, Complete, Commercial et Enterprise. Les coûts augmentent au fur et à mesure que les organisations montent en gamme pour accéder à des fonctionnalités telles que l’allongement de la rétention des données, la chasse aux menaces managée, les services MDR et la protection des charges cloud.
Le principal atout de ThreatLocker réside dans l’application du Zero Trust, fonctionnant sur un modèle de refus par défaut qui n’autorise que les logiciels et les actions explicitement approuvés. Ses principaux contrôles incluent l’Allowlisting, le Ringfencing, le Contrôle d’Élévation, le Contrôle du Stockage et le Contrôle du Réseau, pour restreindre ce qui peut s’exécuter, la manière dont cela se comporte, et ce à quoi cela peut accéder—limitant ainsi les abus de type viver sur la bête et les mouvements latéraux non autorisés, tout en permettant l’application de véritables contrôles techniques de conformité.
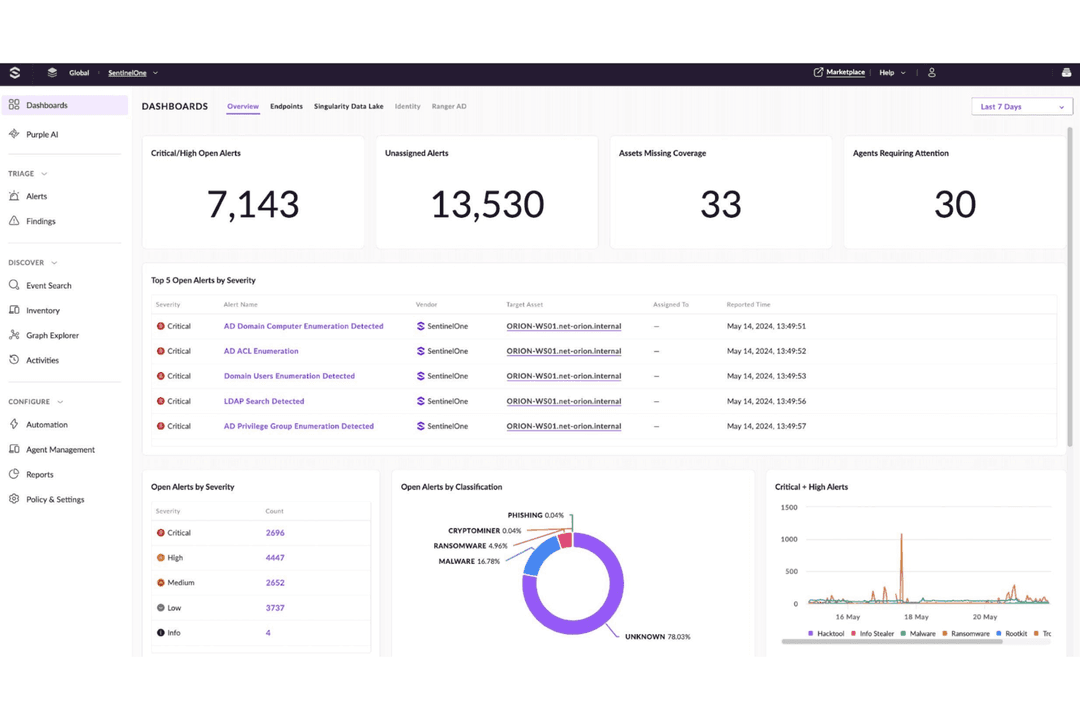
La plateforme Singularity de SentinelOne est centrée sur l’EPP/EDR/XDR pilotée par l’IA, utilisant des moteurs IA statiques et comportementaux pour détecter et répondre de façon autonome aux menaces connues et inconnues. Ses fonctionnalités couvrent la prévention en temps réel, la détection et la remédiation automatisée sur les terminaux (avec, via les niveaux avancés, un support étendu du cloud, de l’identité et des services managés), et intègrent une technologie comme Storyline qui relie les activités suspectes pour offrir un contexte renforcé. Singularity propose aussi des fonctions de restauration et d’analyse permettant de récupérer d’attaques par ransomware ou destruction sans intervention manuelle.
| ThreatLocker | SentinelOne | |
|---|---|---|
| 2-Factor Authentication | No | Yes |
| Access Management | No | Yes |
| Anti-Virus | No | Yes |
| API | Yes | Yes |
| Audit Management | Yes | Yes |
| Audit Trail | Yes | Yes |
| Batch Permissions & Access | No | Yes |
| Compliance Tracking | No | Yes |
| Dashboard | No | Yes |
| Data Export | No | Yes |
| Data Import | No | Yes |
| DDoS Protection | No | Yes |
| External Integrations | Yes | Yes |
| File Sharing | Yes | Yes |
| File Transfer | No | Yes |
| Firewall | No | Yes |
| Incident Management | No | Yes |
| Malware Protection | Yes | Yes |
| Multi-User | Yes | Yes |
| Notifications | Yes | Yes |
| Password & Access Management | No | Yes |
| Policy Management | Yes | Yes |
| Real-time Alerts | Yes | Yes |
| Report & Compliance | Yes | Yes |
| Risk Assessment | No | Yes |
| Security Migration | No | Yes |
| Threat Detection | Yes | Yes |
| Workflow Management | Yes | Yes |
| Outil | ThreatLocker | SentinelOne |
| ConnectWise | ✅ | ✅ |
| Datto RMM | ✅ | ✅ |
| Kaseya | ✅ | ✅ |
| N-able | ✅ | ✅ |
| Autotask | ✅ | ✅ |
| ServiceNow | ✅ | ✅ |
| Splunk | ✅ | ✅ |
| Microsoft Sentinel | ✅ | ✅ |
| Cribl Stream | ❌ | ✅ |
| Okta | ✅ | ✅ |
| Azure AD | ✅ | ✅ |
| Jira | ✅ | ✅ |
| Elastic | ✅ | ✅ |
Les deux plateformes s’intègrent bien à un environnement SecOps moderne, mais de façon différente : ThreatLocker se concentre sur une synchronisation étroite avec les outils MSP tels que RMM et PSA, pour vous permettre d’opérationnaliser les politiques Zero Trust dans les workflows de service existants. De son côté, SentinelOne s’ouvre davantage à l’écosystème XDR et aux SIEM IA, offrant des flux de données enrichis vers les SIEM, SOAR et pipelines cloud-natifs si vous construisez une architecture de sécurité plus centralisée et pilotée par l’analyse.
| Facteur | ThreatLocker | SentinelOne |
| Protection des données et chiffrement | Chiffre les données en transit et au repos ; applique le principe du moindre privilège pour l’accès aux applications et au stockage grâce à des contrôles Zero Trust. | Chiffre les données en transit et au repos avec des contrôles d’accès stricts sur les terminaux et les charges de travail cloud. |
| Soutien à la conformité | Aide à faire correspondre les contrôles aux normes NIST, CIS, HIPAA, PCI, ISO 27001 et SOC 2 via des politiques et des vérifications de configuration. | Prend en charge HIPAA, SOC 2, PCI DSS, RGPD et d’autres standards ; propose des conseils et des outils pour les audits et la conformité cloud. |
| Contrôle d'accès et Zero Trust | Modèle Zero Trust de refus par défaut avec application granulaire des politiques pour les applications, le stockage et le réseau. | Protection des identités et des terminaux conforme à Zero Trust avec IA comportementale et contrôles de politiques détaillés. |
| Journalisation des audits et visibilité | Journaux détaillés de l’exécution des applications, des décisions de politiques et des accès aux données pour soutenir les enquêtes et les audits. | Visibilité approfondie et télémétrie pour la preuve SOC 2 et HIPAA, la chasse aux menaces et la criminalistique sur les terminaux et le cloud. |
| Fiabilité et disponibilité | Page de statut publique indiquant une disponibilité constante du portail supérieure à 99,9 % ces derniers mois. | Disponibilité de niveau entreprise garantie par une infrastructure cloud mondiale et des contrôles conformes aux critères de disponibilité TSC. |
ThreatLocker applique un modèle Zero Trust strict basé sur le refus par défaut avec des contrôles granulaires capables de soutenir les efforts de conformité en générant des journaux d’audit clairs et en appliquant des mesures techniques alignées sur des cadres tels que NIST, HIPAA et ISO 27001. La plateforme Singularity, alimentée par l’IA de SentinelOne, offre une visibilité accrue et une protection étendue sur les terminaux, les charges de travail cloud et les identités, avec une télémétrie centralisée et des rapports destinés à aider les organisations à rassembler des preuves d’audit pour des cadres comme SOC 2, HIPAA et PCI-DSS dans des environnements complexes.
| Facteur | ThreatLocker | SentinelOne |
| Interface d’administration | L’interface de ThreatLocker est intuitive et simple une fois les politiques définies. | Dispose d’une console unifiée et moderne ; puissante mais peut sembler complexe pour les utilisateurs moins techniques. |
| Installation et déploiement | Agent léger et mode apprentissage facilitant le déploiement et la création des politiques de base. | Agent unique pour les terminaux, le cloud et l’identité, simplifiant le déploiement sur de grands ensembles. |
| Expérience d’onboarding | Onboarding guidé avec un “mode apprentissage” et des suivis réguliers de l’équipe ThreatLocker. | Propose un onboarding structuré et des formations, mais peut nécessiter plus d’ajustements pour les fonctionnalités avancées. |
| Gestion quotidienne | Flux de travail basé sur les politiques facile à ajuster, mais qui peut générer une charge administrative en environnement très dynamique. | Alertes centralisées et automatisation réduisant le triage manuel, bien que les fonctionnalités avancées de détection ajoutent de la complexité. |
| Qualité du support | Souvent salué pour son support rapide et personnalisé. On contacte souvent un ingénieur en quelques minutes. | Support et documentation très bien notés, mais la réactivité est légèrement inférieure à celle de ThreatLocker. |
En pratique, beaucoup d’équipes trouvent ThreatLocker accessible une fois le réglage initial des politiques effectué, en particulier si elles apprécient un onboarding guidé, un accès rapide à un support humain et une interface centrée sur la politique. SentinelOne offre une console unifiée et sophistiquée qui répond aux exigences des grandes équipes ou des équipes de sécurité matures, mais la richesse de ses fonctionnalités et ses capacités de détection avancée s’accompagnent généralement d’une courbe d’apprentissage plus élevée avant d’en tirer toute la valeur.
ThreatLocker
- Delivers strong prevention against ransomware and zero-days.
- Granular control over applications, storage, and network access.
- Detailed logging supports compliance, audits, and forensic investigations.
- Steep initial learning curve and tuning period, requires upfront policy work to avoid blocking legitimate apps.
- Not a set-and-forget security solution for most environments.
- End-user friction arises from strict controls that block routine software installs.
SentinelOne
- AI-driven detection stops advanced threats quickly
- Automated rollback restores endpoints after ransomware attacks
- Minimal system impact on user devices
- Higher cost than many competitors
- Occasional false positives require manual review
- Console outages reported during updates
ThreatLocker
- MSPs Managing Multiple ClientsCentralized cloud portal and RMM integrations let you deploy and tune policies across diverse environments without constant per-client tweaks.
- Healthcare OrganizationsGranular storage and elevation controls protect patient data on USBs, shares, and apps while meeting HIPAA compliance through audit trails.
- Educational InstitutionsLocks down student devices and servers against unauthorized software, reducing risks from unvetted apps in shared environments.
- Midmarket EnterprisesBalances strong prevention with learning modes to build allowlists quickly, minimizing disruption during rollout.
- High-Compliance IndustriesRingfencing and network controls limit lateral movement and data exfiltration, simplifying audits with detailed enforcement logs.
- Remote/Hybrid WorkforcesDynamic network ACLs secure traveling endpoints by whitelisting specific IPs or keywords without VPN overhead.
SentinelOne
- Healthcare ProvidersSentinelOne's automated response and compliance features help protect sensitive patient data.
- Financial ServicesReal-time threat detection supports strict regulatory requirements and high-value assets.
- Remote WorkforcesCloud-based management and low device impact suit distributed teams.
- Education InstitutionsAutomated rollback and easy deployment help protect large, diverse device fleets.
- IT DepartmentsCentralized console and broad OS support simplify endpoint management.
- Mid-Size EnterprisesScalable licensing and automation reduce the need for large security teams.
Qui devrait utiliser ThreatLocker, et qui devrait utiliser SentinelOne ?
ThreatLocker répond aux besoins des équipes qui recherchent un contrôle strict par défaut et une forte gouvernance applicative, comme les MSP, les organisations soumises à réglementation et les groupes informatiques gérant des systèmes hérités ou de nombreux petits clients. Son approche basée sur la liste blanche et son focus sur la politique aident à réduire la surface d’attaque et à soutenir la collecte de preuves de conformité sans nécessiter un grand SOC.
SentinelOne est adapté aux organisations de grande taille ou orientées cloud qui ont besoin d’une protection EPP/EDR/XDR alimentée par l’IA couvrant les terminaux, les identités et les charges de travail cloud. Sa plateforme unifiée Singularity est idéale pour les équipes cherchant une détection automatisée, une réponse et des fonctions de chasse à grande échelle, avec une télémétrie poussée et une visibilité centralisée au lieu de la gestion des listes blanches par application.
| ThreatLocker | SentinelOne | |
|---|---|---|
| Control | ThreatLocker ThreatLocker gives you surgical control over applications and storage, helping dictate which processes run, what network connections they make, and how the access data—particularly when you’re looking to lock down critical servers or specialized applications with strict compliance requirements. | SentinelOne SentinelOne covers more territory, from laptops to servers to cloud workloads, while pulling in security telemetry from across your tech stack with a unified view that gives you the comprehensive oversight you need. |
| MSP Compatibility | ThreatLocker ThreatLocker’s multi-tenant console lets MSPs handle dozens of clients in one place, with plug-and-play integrations, saving teams hours of management time every week. | SentinelOne SentinelOne caters to enterprises with full security teams with SOC analysts loving its API-first design that plugs right into multiple tools, beefing up investigations and putting response playbooks on autopilot. |
| Policy Configuration | ThreatLocker ThreatLocker requires users to invest time building policies, approving legitimate apps, and managing exceptions—particularly if users are constantly installing new software or your dev team pushes frequent updates. | SentinelOne With SentinelOne, automation reduces manual blocking decisions, yet you’ll invest more effort in triaging alerts, tuning detection rules, and using hunting features to get full value from the platform. |
| Zero Trust | ThreatLocker ThreatLocker uses a Zero Trust, default-deny model that prevents threats by only allowing approved applications and behaviors to run, blocking malicious code before execution. | SentinelOne SentinelOne relies on AI-driven behavioral analysis to prevent and detect threats, focusing on identifying and automatically stopping malicious activity in real time rather than enforcing strict default-deny policies. |
| Agent Architectures | Both offer lightweight agents that protect devices, even when they’re offline, then sync with the cloud when reconnected, protecting remote teams from anywhere they work with no system slowdowns. |
|---|---|
| Behavior Visibility | Each platform provides detailed visibility into application and process behavior, helping teams understand what is running and why actions are allowed or blocked. |
| Compliance | Both automatically track and document security events across major compliance frameworks, with detailed records that satisfy the most thorough auditors. |
| Endpoint Protection | Both go beyond detection to proactively block ransomware, malware, and zero-day attacks across your devices. |
| Real-Time Protection | Both respond to emerging threats, automatically isolating compromised systems and blocking lateral movement. |