
Avis sur IBM QRadar 2026 : Principales fonctionnalités, avantages, inconvénients et tarifs
IBM QRadar se distingue par sa détection avancée des menaces et sa grande évolutivité, mais il peut être mieux adapté aux grandes entreprises recherchant des analyses poussées plutôt qu’une facilité d’utilisation ou un déploiement rapide.

Nous évaluons les outils indépendamment ; les commissions aident à financer nos tests. Consultez notre politique de transparence et notre méthodologie.
IBM Security QRadar SIEM is a SIEM tool built for security operations teams managing threat detection, log correlation, and incident investigation across large, distributed environments. It's worth considering if your team handles high volumes of network flow and event data and needs built-in correlation rules, threat intelligence, and behavioral analytics without building that capability from scratch. I'd choose it over Splunk when your primary focus is security operations specifically—QRadar is purpose-built for that use case, while Splunk demands significantly more customization to deliver the same depth of security-focused detection out of the box.
IBM Security QRadar SIEM Evaluation Summary

4.5/5
- Pricing upon request
- Free demo available
Pourquoi faire confiance à nos recommandations de logiciels
6,700+
Reviews
20
Industry experts
16+
Evaluation factors
14
Years
Notre équipe teste et évalue des logiciels depuis 2012. En tant que leaders technologiques nous-mêmes, nous savons à quel point il est difficile — et important — de choisir le bon logiciel.
Pour ce guide, nous avons évalué les outils grâce à des tests pratiques et une recherche indépendante, en notant les outils selon nos critères de sélection.
Nos avis reflètent notre jugement éditorial humain, et non un argumentaire de vente.
Réviseurs experts:
- Paulo Gardini MiguelDirecteur technique
 Tim FisherVP de l'IA
 Gabriel RosasTech Lead et architecte logiciel
 Christhian GruhnTech Lead et architecte plateforme

IBM Security QRadar SIEM Overview
When judging IBM QRadar as a SIEM Tool, its advanced analytics, broad integration options, and strong threat detection set it apart for organizations with complex security needs. The interface can feel dated, and onboarding may require more time than some competitors, but its depth of functionality and responsive support make it a top choice for enterprises prioritizing thorough investigation and compliance.
Pricing is on the higher end, yet justified for those needing scalable, customizable deployments. If you’re selecting a SIEM for a large, regulated environment, QRadar’s capabilities often outweigh its steeper learning curve.
Pros
- Streamlines compliance reporting for regulated industries
- Strong user and network behavior analytics capabilities
- Advanced threat detection with real-time analytics
Cons
- Pricing is higher than many mid-market SIEM solutions
- Initial setup and tuning require significant time investment
- Interface can feel outdated compared to newer tools
Is IBM Security QRadar SIEM Right For Your Needs?
Who Would be a Good Fit for IBM Security QRadar SIEM?
IBM QRadar is best suited for organizations with complex security requirements, high compliance demands, and large-scale environments. Its advanced analytics, automated threat detection, and strong compliance reporting make it a strong choice for industries where security and regulatory oversight are top priorities.
Teams with dedicated security staff and the resources to manage a sophisticated SIEM will benefit most from QRadar’s depth and scalability.
- Managed Security ProvidersMulti-tenant capabilities allow service providers to monitor multiple clients.
- Government AgenciesSupports FISMA and other government compliance requirements.
- Security Operations CentersCentralized threat detection and investigation tools fit SOC workflows.
- Healthcare OrganizationsQRadar’s HIPAA-ready tools help protect sensitive patient data.
- Financial ServicesIts compliance reporting and fraud detection features support strict regulatory needs.
- Large EnterprisesQRadar handles high event volumes and complex infrastructure with ease.
Who Would be a Bad Fit for IBM Security QRadar SIEM?
IBM QRadar is less suitable for smaller businesses, teams with limited IT resources, or organizations seeking a lightweight, low-maintenance SIEM. Its higher cost, complex setup, and resource requirements can outweigh the benefits for those with simpler security needs or limited budgets. Companies prioritizing rapid deployment or minimal ongoing management may find QRadar unnecessarily complex.
- Temporary ProjectTeams Long setup and tuning times don’t fit short-term projects.
- Remote-Only TeamsOn-premises or hybrid deployments may not suit fully remote operations.
- Retail ChainsMay be overkill for environments with basic compliance needs.
- Non-Technical DepartmentsRequires security expertise for configuration and ongoing management.
- StartupsResource requirements and setup time are not startup-friendly.
- Small BusinessesThe cost and complexity exceed what most small teams need.
Notre méthodologie d'évaluation
Comment nous testons et notons les outils
Nous avons passé des années à développer, affiner et améliorer notre système de test et de notation des logiciels. Cette grille d’évaluation est conçue pour saisir les subtilités de la sélection des logiciels et ce qui rend un outil efficace, en se concentrant sur les aspects critiques du processus de décision.
Vous trouverez ci-dessous le détail de notre processus de test et de notation sur sept critères. Cela nous permet de fournir une évaluation impartiale du logiciel basée sur les fonctionnalités principales, les caractéristiques distinctives, la facilité d’utilisation, l’intégration, l’accompagnement lors de la prise en main, le support client, les avis utilisateurs et le rapport qualité-prix.
Fonctionnalité principale (25% de la note finale)
Le point de départ de notre évaluation est toujours la fonctionnalité principale de l’outil. Possède-t-il les fonctions de base auxquelles un utilisateur s’attend ? Certaines de ces fonctionnalités principales sont-elles limitées à des forfaits plus chers ? Nous attendons d’un outil qu’il soit au moins à la hauteur des capacités de base de ses concurrents.
Fonctionnalités remarquables (25% de la note finale)
Ensuite, nous évaluons les fonctionnalités exceptionnelles qui dépassent la fonctionnalité de base habituellement trouvée dans ce type d’outil. Un score élevé reflète des fonctionnalités spécialisées ou uniques rendant le produit plus rapide, plus efficace ou apportant une valeur ajoutée à l’utilisateur.
Nous évaluons aussi la facilité d’intégration avec d’autres outils courants dans la pile technologique pour élargir les fonctionnalités et l’utilité du logiciel. Les outils dotés de nombreuses intégrations natives, de connexions tierces et d’un accès API facilitant des intégrations personnalisées obtiennent les meilleurs scores.
Facilité d’utilisation (10% de la note finale)
Nous considérons la rapidité et la simplicité d’exécution des tâches principales avec l’outil. Les logiciels les mieux notés sont bien conçus, intuitifs, proposent des applications mobiles, offrent des modèles et rendent des tâches relativement complexes très simples.
Accompagnement lors de la prise en main (10% de la note finale)
Nous savons que l’adoption rapide d’une nouvelle plateforme au sein d’une équipe est cruciale. Nous évaluons donc la facilité avec laquelle un nouvel utilisateur peut apprendre et utiliser un outil avec un minimum de formation. Les meilleures solutions permettent une mise en route rapide, sans nécessité de support.
Support client (10% de la note finale)
Nous analysons la facilité et la rapidité avec lesquelles il est possible d’obtenir de l’aide par téléphone, chat en direct ou base de connaissances. Les outils et entreprises offrant une assistance en temps réel obtiennent les meilleurs scores, tandis que les chatbots sont moins bien notés.
Avis utilisateurs (10% de la note finale)
Au-delà de nos propres tests et évaluations, nous tenons compte du net promoter score des utilisateurs actuels et passés. Nous regardons la probabilité qu’ils choisiraient à nouveau l’outil pour ses fonctionnalités principales. Un logiciel bien noté reflète un net promoter score élevé.
Rapport qualité-prix (10% de la note finale)
Enfin, en tenant compte de tous les autres critères, nous examinons le prix moyen des forfaits d’entrée de gamme par rapport aux fonctionnalités principales et à la valeur des autres critères. Un logiciel offrant plus, pour moins cher, obtiendra un meilleur score.
Core Features
User Behavior Analytics
Detects insider threats by analyzing user actions and highlighting risky behavior. Helps uncover anomalous activity with clear, actionable insights.
Network Threat Analytics
Monitors network traffic in real time to identify suspicious patterns. Provides deep visibility into lateral movement and advanced attacks.
Sigma Community Rules
Supports thousands of open source Sigma rules for flexible, up-to-date threat detection. Lets analysts quickly import new detection logic as threats evolve.
Advanced Threat Detection
Correlates data from multiple sources to spot sophisticated attacks. Automates alerting and prioritization to reduce manual investigation time.
Threat Hunting
Enables analysts to search across datasets for hidden threats. Turns disparate security data into actionable intelligence for proactive defense.
Compliance Reporting
Generates audit-ready reports for regulations like HIPAA and FISMA. Streamlines evidence collection and documentation for internal and external audits.

Ease of Use
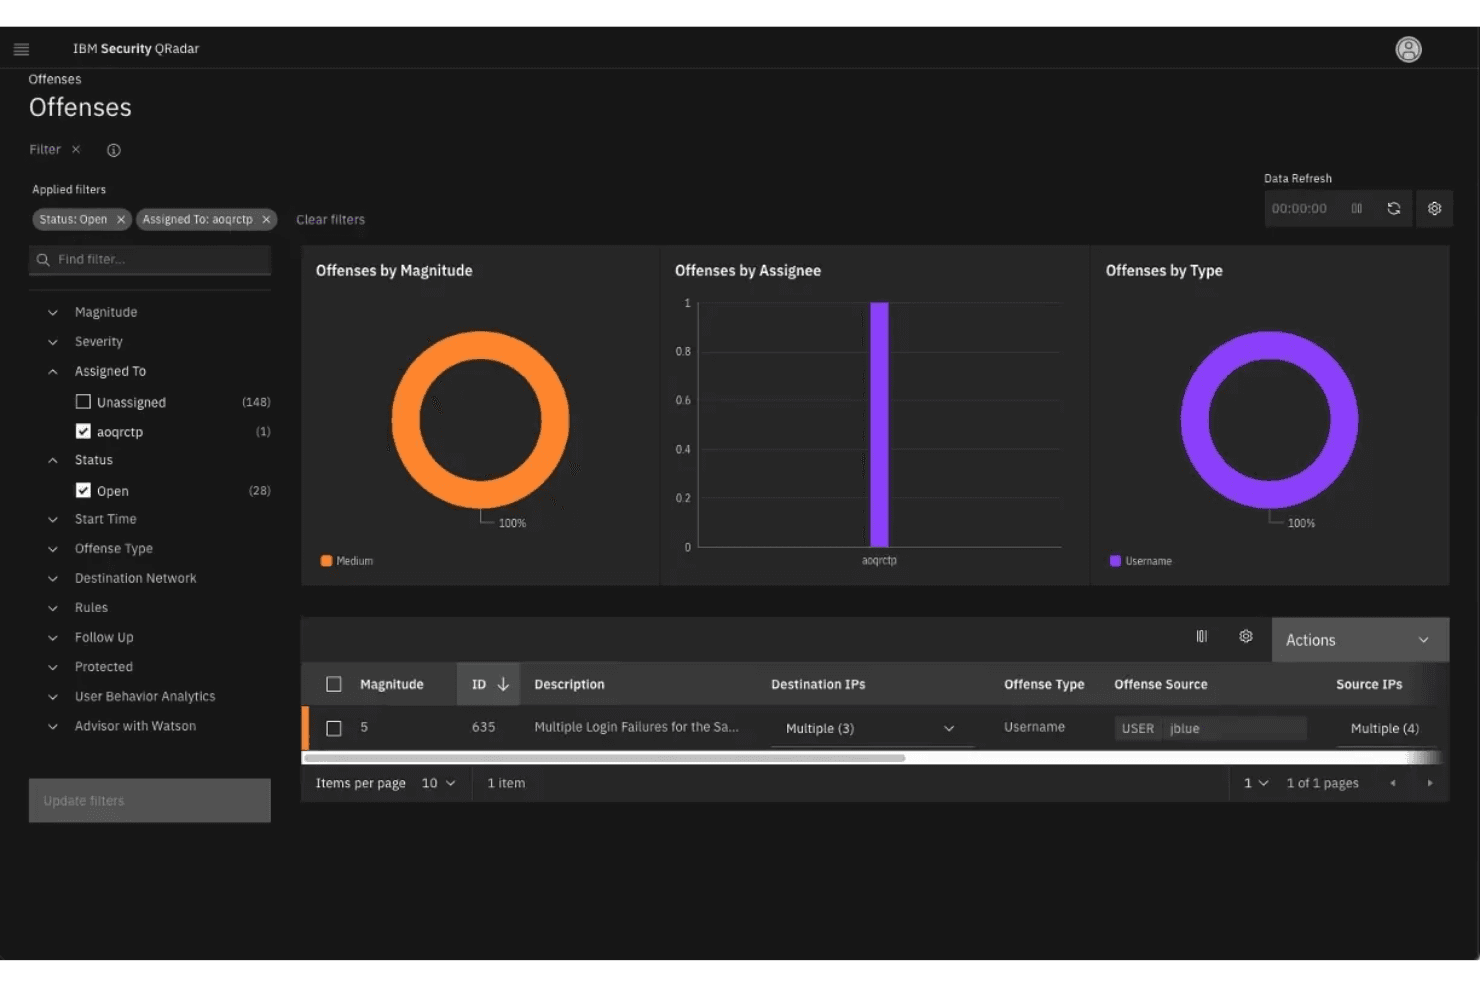
IBM QRadar offers deep functionality but can feel complex and overwhelming, especially during initial setup and tuning. Many users report that the interface is less intuitive than newer SIEM tools, requiring more training and expertise to navigate.
However, once configured, its dashboards and automated workflows provide clear visibility and efficient investigation paths for experienced security teams. The learning curve is offset by the platform’s powerful analytics and customization options.
Integrations
IBM QRadar integrates with AWS, Microsoft, Google Cloud, Palo Alto Networks, CrowdStrike, Trend Micro, Cisco, Splunk, Tenable, and Mimecast, among others.
IBM QRadar also offers a robust API and supports custom integrations, allowing connections with a wide range of third-party tools and platforms.

IBM Security QRadar SIEM Specs
- 2-Factor Authentication: Yes
- Anti-Virus: No
- API: Yes
- Bug Tracking: No
- Dashboard: Yes
- Data Export: Yes
- Data Import: Yes
- Data Visualization: Yes
- Email Integration: No
- External Integrations: Yes
- Firewall: No
- Google Apps Integration: No
- Malware Protection: No
- Multi-User: Yes
- Network Traffic Monitoring: Yes
- Network Visualization: Yes
- Notifications: Yes
- Third-Party Plugins/Add-Ons: Yes

