

En tant qu’expert chevronné des logiciels de gestion de la confidentialité, je comprends votre besoin d’une alternative à OneTrust efficace et de bout en bout. Cette plateforme SaaS, dotée de modules qui prennent en charge la GRC, la CCPA, le contrôle d’accès, les API et la gestion du consentement, entre autres fonctionnalités, peut considérablement rationaliser vos opérations.
Ses fonctionnalités de découverte et de cartographie des données facilitent la gestion des données personnelles dans le cadre de diverses législations internationales, tandis que son interface conviviale vous permet de gérer efficacement les informations relatives aux personnes concernées. Je pense que l’examen de ces options peut répondre de manière significative à vos difficultés.
Qu’est-ce qu’une alternative à OneTrust ?
Les alternatives à OneTrust sont des outils de gestion de la confidentialité et de la sécurité utilisés par les entreprises à la recherche de fonctionnalités différentes ou supplémentaires par rapport à celles proposées par OneTrust. Des petites entreprises aux multinationales, ces alternatives sont utilisées dans les secteurs qui accordent la priorité à la confidentialité des données, à la sécurité et à la conformité.
Elles répondent à divers besoins, tels que la gestion des risques liés aux tiers, la supervision des fournisseurs, la gestion du consentement, la conformité pilotée par l’IA et la gestion détaillée des données clients. Qu’il s’agisse d’automatiser les audits de sécurité, de rationaliser les processus de consentement ou de proposer une gestion robuste des risques liés aux fournisseurs, les alternatives à OneTrust fournissent aux organisations des solutions spécialisées adaptées à leurs exigences particulières en matière de confidentialité et de sécurité.
Tableau comparatif des alternatives à OneTrust
Ce tableau comparatif résume les détails tarifaires de mes principales alternatives à OneTrust :
| Tool | Best For | Trial Info | Price | ||
|---|---|---|---|---|---|
| 1 | Idéal pour la cartographie automatisée des données | Démo gratuite disponible | Tarification sur demande | Website | |
| 2 | Idéal pour une gestion détaillée des données clients | Forfait gratuit disponible ; essai gratuit de 14 jours | $20/utilisateur/mois (facturé annuellement, frais de base de $120/mois) | Website | |
| 3 | Idéal pour une surveillance complète des fournisseurs | Démo gratuite disponible | Tarification sur demande | Website | |
| 4 | Idéal pour une gestion robuste des risques fournisseurs | Non disponible | À partir de $25,000 (période de facturation non indiquée) | Website | |
| 5 | Idéal pour automatiser la conformité en matière de sécurité | Démo gratuite disponible | $300/user/month | Website | |
| 6 | Idéal pour une gestion étendue des programmes de confidentialité | Démo gratuite disponible | $500/user/month | Website | |
| 7 | Idéal pour une gestion simplifiée du consentement | Essai gratuit de 30 jours ; formule gratuite disponible ; démonstration gratuite disponible | Tarification sur demande | Website | |
| 8 | Idéal pour la confidentialité et la sécurité alimentées par l’IA | Démo gratuite disponible | Tarification sur demande | Website | |
| 9 | Idéal pour une analyse ciblée et orientée objet | Démo gratuite disponible | Tarification sur demande | Website | |
| 10 | Idéal pour des audits de sécurité efficaces | Démo gratuite disponible | Tarification sur demande | Website |


Pourquoi faire confiance à nos recommandations de logiciels
6,700+
Reviews
20
Industry experts
16+
Evaluation factors
14
Years
Notre équipe teste et évalue des logiciels depuis 2012. En tant que leaders technologiques nous-mêmes, nous savons à quel point il est difficile — et important — de choisir le bon logiciel.
Pour ce guide, nous avons évalué les outils grâce à des tests pratiques et une recherche indépendante, en notant les outils selon nos critères de sélection.
Nos avis reflètent notre jugement éditorial humain, et non un argumentaire de vente.
Réviseurs experts:
- Paulo Gardini MiguelDirecteur technique
 Tim FisherVP de l'IA
 Gabriel RosasTech Lead et architecte logiciel
 Christhian GruhnTech Lead et architecte plateforme

Avis sur les meilleures alternatives à OneTrust
 Idéal pour la cartographie automatisée des données
- Démo gratuite disponible
- Tarification sur demande
Visit WebsiteCustomer Rating:4.5/5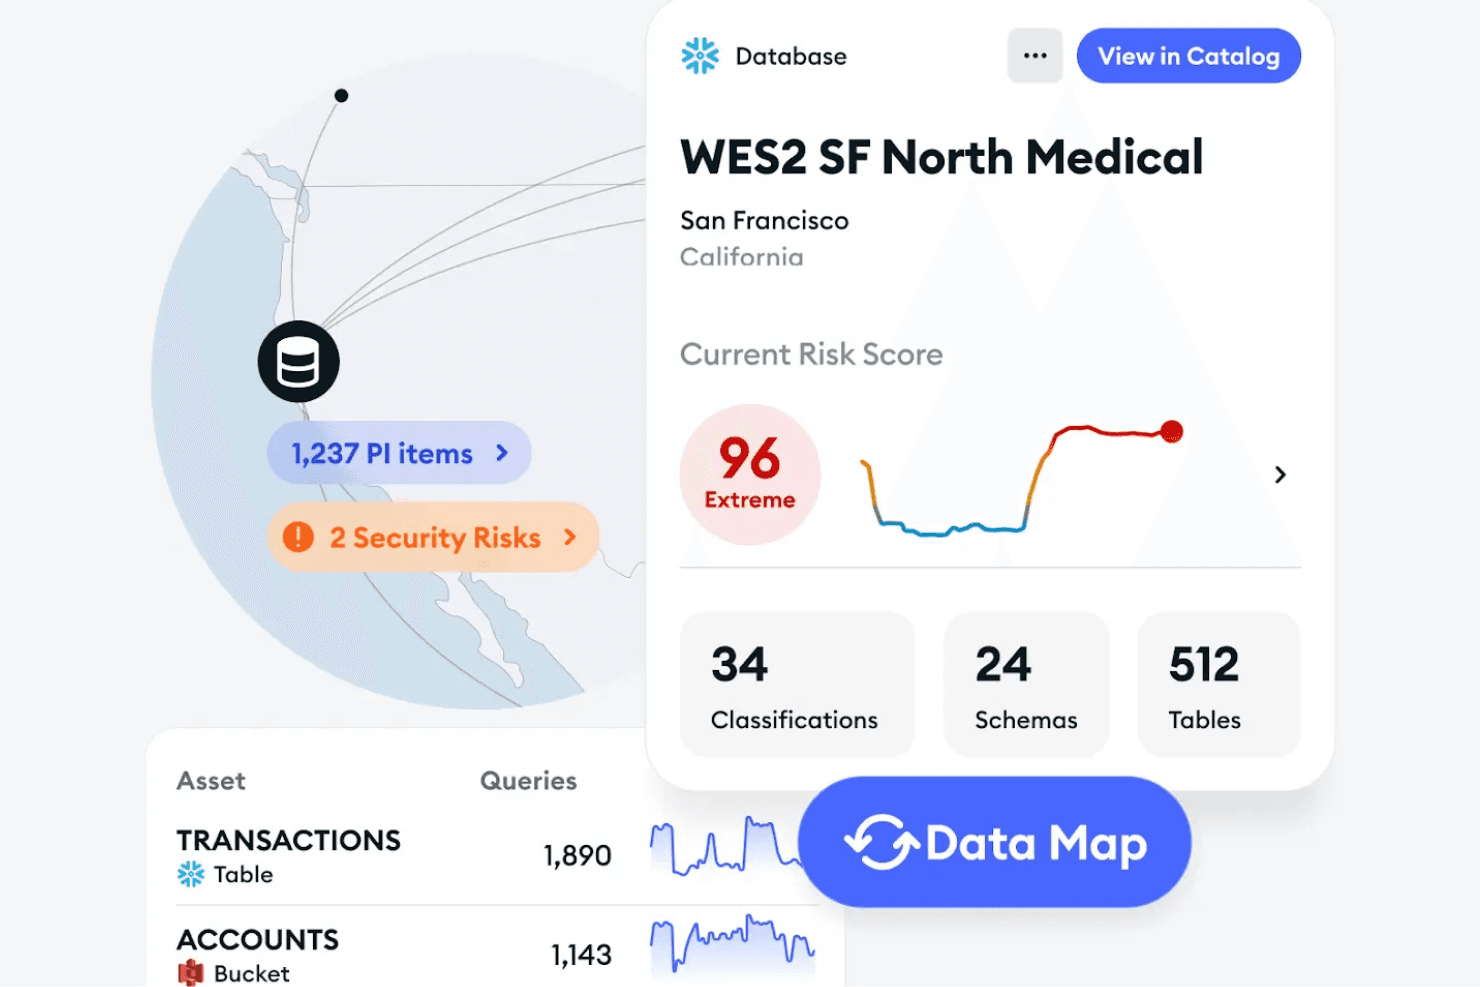
Ketch cartographie les actifs de données et les scores de risque dans l’ensemble de votre infrastructure. Ketch est une plateforme de protection de la vie privée qui utilise des agents d’IA pour découvrir et classifier automatiquement les données dans vos systèmes, créer une cartographie des données continuellement mise à jour et générer des dossiers des activités de traitement pour les processus de protection de la vie privée et de conformité.
À qui Ketch convient-il le mieux ?
Ketch convient particulièrement aux équipes chargées de la protection de la vie privée et de la conformité qui doivent automatiser la découverte des données et maintenir à jour leurs dossiers des activités de traitement dans une vaste infrastructure technologique distribuée.
Pourquoi j’ai choisi Ketch
J’ai inclus Ketch dans ma sélection principale parce que ses agents d’IA prennent automatiquement en charge l’essentiel du travail de découverte des données, en analysant plus de 400 plateformes et en descendant du niveau du système jusqu’aux attributs individuels des données, sans que vous ayez à effectuer manuellement la moindre cartographie. Ce que j’apprécie particulièrement, c’est que le processus de découverte en quatre phases maintient votre cartographie des données continuellement à jour. Les dossiers des activités de traitement que vous générez à partir de celle-ci reflètent ainsi votre environnement réel plutôt qu’un instantané pris à un moment donné. La génération de ROPA en temps réel constitue un véritable facteur de différenciation à l’approche de la période des audits.
Principales fonctionnalités de Ketch
- Génération de ROPA en temps réel : Produit automatiquement des dossiers des activités de traitement à partir des données en direct des systèmes figurant dans la cartographie des données.
- Visibilité des données au niveau des attributs : Indique où se trouvent les données sensibles, jusqu’à la colonne ou à l’attribut individuel, dans les systèmes connectés.
- Extraction des clauses contractuelles : Extrait des contrats les mesures de sécurité, les conditions de conservation et les informations sur les sous-traitants ultérieurs, puis les insère directement dans les fiches des systèmes.
- Préremplissage des évaluations des risques : Injecte automatiquement les informations sur les systèmes et les catégories de données dans les processus d’évaluation DPIA, PIA, TIA et CCPA.
Intégrations de Ketch
Ketch répertorie plus de 1 000 intégrations prédéfinies avec des systèmes de données, dont 171 apparaissent dans son annuaire, notamment Snowflake, Google BigQuery, Salesforce, HubSpot, Shopify, Microsoft Entra, Okta et Google Analytics. La plateforme propose également des API et des kits de développement logiciel pour les intégrations personnalisées.
Pros and Cons
Pros:
- La découverte continue maintient les ROPA à jour
- La classification au niveau des attributs réduit le travail d’inventaire manuel
- Les évaluateurs saluent l’assistance réactive lors de la mise en œuvre
Cons:
- La cartographie des données n’inclut pas la gestion du consentement
- Les DSAR et les évaluations nécessitent des processus distincts
Learn more about Ketch: Idéal pour une gestion détaillée des données clients
- Forfait gratuit disponible ; essai gratuit de 14 jours
- $20/utilisateur/mois (facturé annuellement, frais de base de $120/mois)
Visit WebsiteCustomer Rating:4.5/5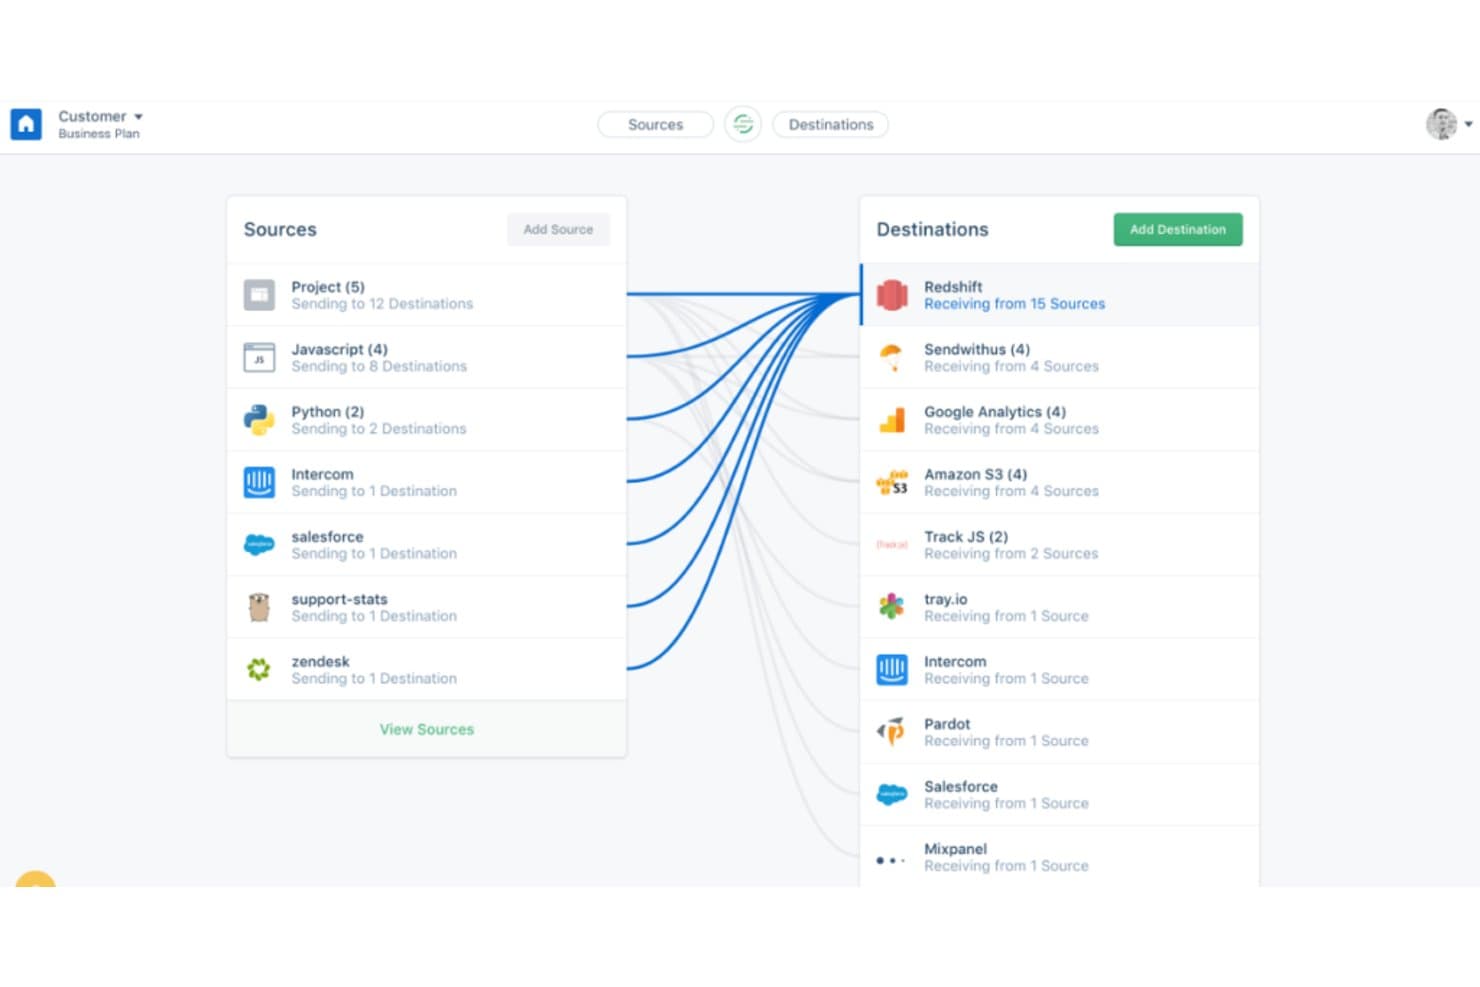
Segment connecte plusieurs sources de données à des destinations telles que Redshift. Segment est un pipeline de données clients qui collecte les données d’événements de première partie provenant de sites web, d’applications et de serveurs, puis les achemine vers des outils connectés avec une application du consentement et des contrôles de suppression des données.
À qui Segment convient-il le mieux ?
Segment convient particulièrement aux équipes d’ingénierie et de données qui ont besoin d’un pipeline centralisé pour collecter, nettoyer et acheminer les données d’événements clients à travers un vaste ensemble d’outils marketing et d’analyse.
Pourquoi j’ai choisi Segment
J’ai inclus Segment dans ma sélection principale, car il offre aux équipes d’ingénierie et de données un pipeline centralisé pour collecter, nettoyer et acheminer les données d’événements clients de première partie à travers un vaste ensemble d’outils. J’apprécie particulièrement ses contrôles de découverte et d’inventaire des données, qui permettent d’inspecter les Sources, les Destinations et les Schémas depuis un espace de travail unique afin de voir exactement quelles données circulent et où. Son API de suppression et de blocage, étendue à toutes les Sources, permet également aux équipes de traiter automatiquement les demandes relatives aux droits des utilisateurs sur leurs données, sans intervention manuelle.
Fonctionnalités clés de Segment
- API de suppression et de blocage : Émettre automatiquement des demandes de suppression ou de blocage pour toutes les Sources d’un espace de travail, avec jusqu’à 5 000 identifiants utilisateur par appel API.
- Résidence régionale des données : Choisir entre une infrastructure aux États-Unis ou dans l’Union européenne afin de conserver les données clients dans une région géographique donnée.
- Contrôles d’application du consentement : Associer les catégories de consentement aux destinations afin que les données d’événements ne soient transmises qu’aux outils correspondant aux préférences de consentement enregistrées d’un utilisateur.
- Surveillance de la synchronisation ETL inversée : Suivre l’état des synchronisations et les taux de transmission, consulter les journaux des synchronisations passées et configurer les paramètres de nouvelle tentative pour les synchronisations échouées.
Intégrations de Segment
Segment propose plus de 700 intégrations, notamment avec OneTrust, Snowflake, Databricks, Redshift, BigQuery et Salesforce. Son API d’analyse, son API publique et ses SDK prennent en charge la collecte personnalisée d’événements et les intégrations avec les espaces de travail.
Pros and Cons
Pros:
- Centralise les événements clients entre les différents systèmes
- Les évaluateurs apprécient le débogage des événements en temps réel
- Les API de suppression prennent en charge un nombre limité de demandes relatives à la confidentialité
Cons:
- L’application du consentement dépend d’une plateforme de gestion du consentement externe
- Aucun inventaire officiel de la confidentialité ni flux de travail de gestion des risques
Learn more about Segment: Idéal pour une surveillance complète des fournisseurs
- Démo gratuite disponible
- Tarification sur demande
Visit WebsiteCustomer Rating:4.8/5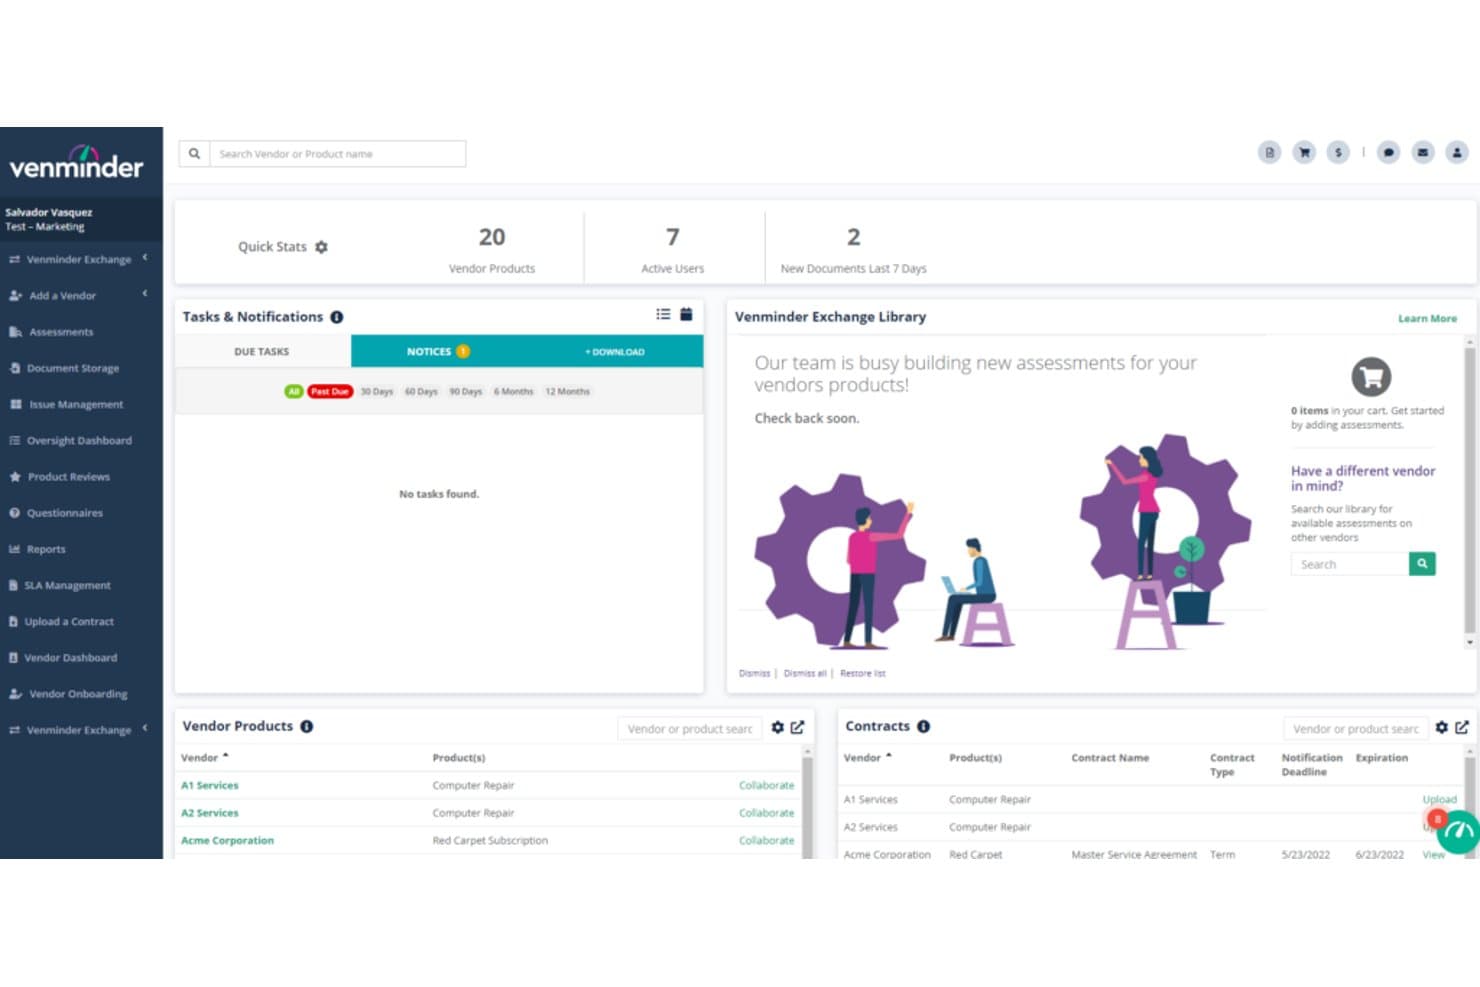
Venminder centralise les produits, les contrats et les tâches des fournisseurs dans un même tableau de bord. Venminder est une plateforme de gestion des risques liés aux tiers qui couvre l'intégration des fournisseurs, les évaluations des risques, la gestion des contrats, les questionnaires et la surveillance continue sur l'ensemble du cycle de vie des fournisseurs.
À qui Venminder convient-il le mieux ?
Venminder convient aux organisations qui ont besoin d'une gestion structurée du cycle de vie des fournisseurs, en particulier aux équipes chargées de la conformité et des risques qui effectuent des contrôles préalables sur les tiers dans des secteurs réglementés.
Pourquoi j'ai choisi Venminder
J'ai inclus Venminder dans mes meilleurs choix parce qu'il gère l'intégralité du cycle de vie des fournisseurs au même endroit, de l'intégration et des évaluations des risques à la gestion des contrats et à la sortie de relation. J'apprécie particulièrement ses évaluations configurables des risques fournisseurs, qui prennent en charge la notation des risques inhérents et résiduels, les flux de validation et le stockage historique des niveaux de risque. Une équipe bancaire que je connais a réduit son cycle annuel d'évaluation des fournisseurs de deux à trois mois à moins d'un mois grâce aux évaluations externalisées SOC, financières et de cybersécurité de Venminder.
Principales fonctionnalités de Venminder
- Référentiel de contrats : Stocke un nombre illimité de contrats par fournisseur et envoie des notifications automatisées concernant les renouvellements et les expirations, extraites par les assistants juridiques de Venminder.
- Bibliothèque de questionnaires fournisseurs : Envoie, suit et évalue une bibliothèque illimitée de questionnaires, notamment aux formats SIG Lite et CAIQ, via un portail sécurisé destiné aux destinataires.
- Automatisation de la surveillance : Attribue automatiquement les tâches de surveillance en fonction de la criticité du fournisseur et de la combinaison des risques, avec une fréquence configurable et des exigences minimales de surveillance.
- Surveillance continue des fournisseurs : Suit les profils de risque des fournisseurs à l'aide de données de renseignement vérifiées provenant de fournisseurs spécialisés, notamment grâce aux intégrations avec SecurityScorecard et ArgosRisk AR Intelligence.
Intégrations de Venminder
Venminder dispose de trois intégrations documentées : RSA Archer Third-Party Risk Governance, SecurityScorecard et ArgosRisk AR Intelligence. Une API est disponible pour les intégrations personnalisées.
Pros and Cons
Pros:
- Évaluations structurées des risques fournisseurs et contrôles préalables
- Centralise les dossiers, les contrats et les documents de risque des fournisseurs
- Les évaluateurs apprécient la réactivité du support et la formation pratique
Cons:
- Aucune automatisation du consentement, de la cartographie des données ou des demandes d'accès des personnes concernées
- Aucun suivi des lois sur la protection de la vie privée ni flux de travail dédiés aux AIPD
Learn more about Venminder: Idéal pour une gestion robuste des risques fournisseurs
- Non disponible
- À partir de $25,000 (période de facturation non indiquée)
Visit WebsiteCustomer Rating:2.8/5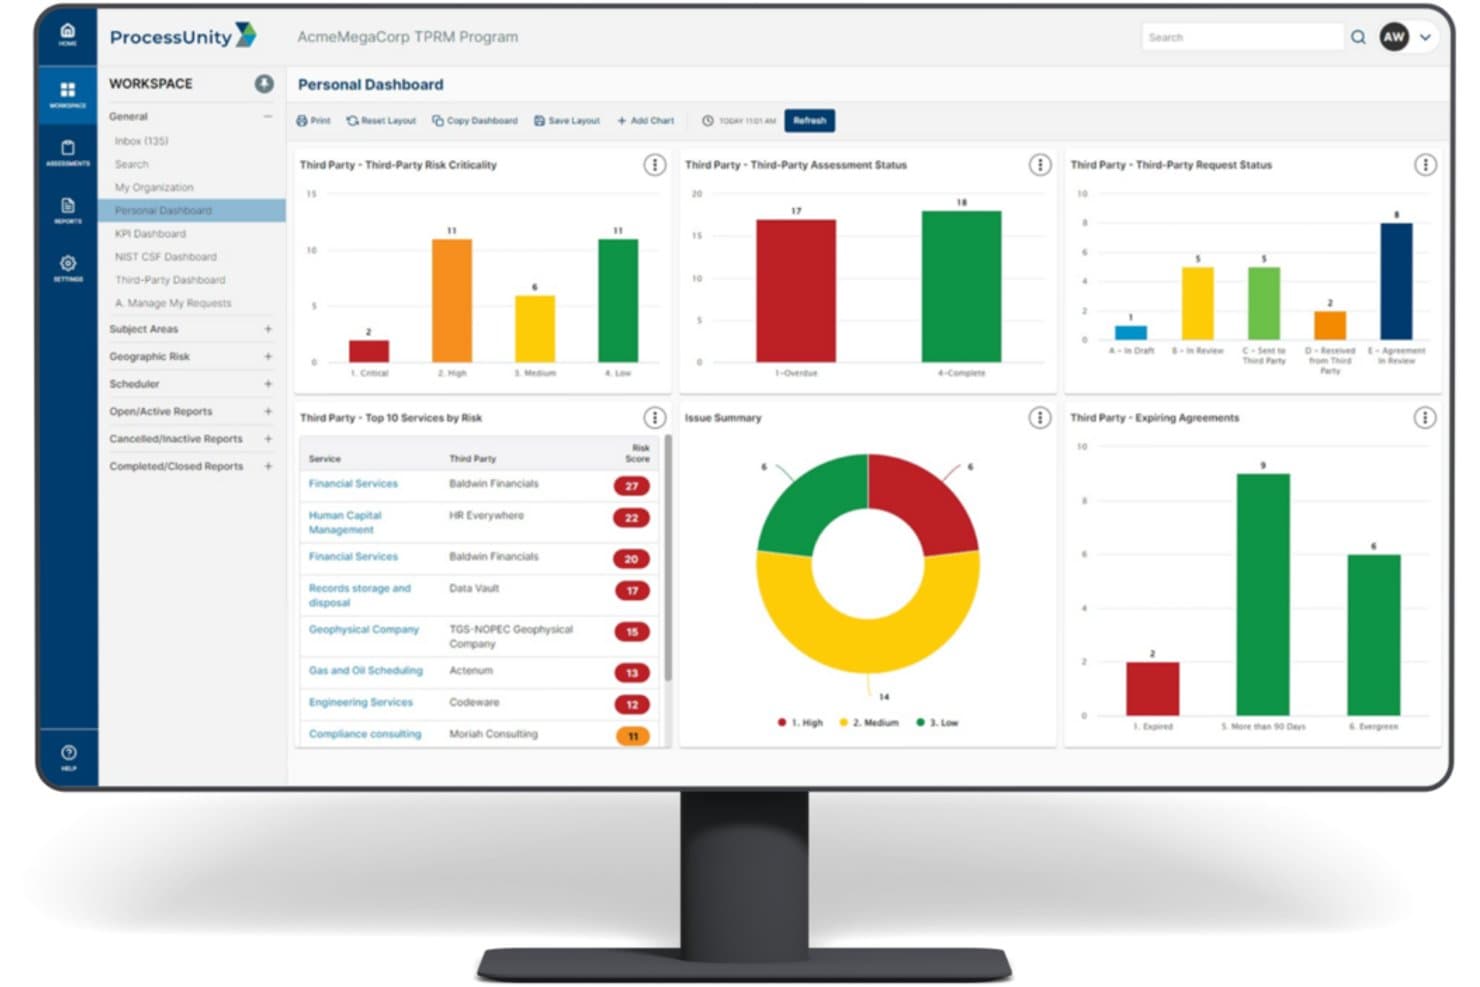
ProcessUnity centralise la surveillance des risques liés aux tiers dans un seul tableau de bord. ProcessUnity est une plateforme de gestion des risques liés aux tiers qui couvre l'intégration des fournisseurs, les évaluations des risques configurables, la surveillance continue, la gestion du cycle de vie des politiques et l'intégration avec des fournisseurs externes de renseignements sur les risques.
À qui ProcessUnity convient-il le mieux ?
ProcessUnity convient aux équipes chargées des risques et des achats des entreprises de taille moyenne à grande qui ont besoin de flux de travail structurés pour gérer de bout en bout les relations avec les fournisseurs, les évaluations et les programmes de gestion des risques liés aux tiers.
Pourquoi ai-je choisi ProcessUnity ?
J'ai inclus ProcessUnity dans mes meilleurs choix, car il s'agit de l'une des plateformes dédiées à la gestion des risques fournisseurs les plus performantes disponibles, et cette spécialisation est particulièrement poussée. J'apprécie notamment la manière dont l'indice de risque combine des renseignements actualisés sur les menaces avec des données de contrôle afin de produire des scores de risque au niveau des fournisseurs. Votre équipe peut ainsi déterminer quels tiers nécessitent une attention immédiate, plutôt que de traiter tous les fournisseurs de la même manière. Ses flux de travail d'évaluation configurables, qui comprennent des questionnaires conditionnels et des rappels automatisés, couvrent d'emblée les domaines de la cybersécurité, des risques liés à l'IA et de la résilience.
Principales fonctionnalités de ProcessUnity
- Échange mondial des risques : Donne à votre équipe accès à plus de 18 000 évaluations de fournisseurs terminées et à plus de 370 000 profils de risques fournisseurs afin de réduire les tâches redondantes de contrôle préalable.
- Agents d'IA : Des agents automatisés présélectionnent les fournisseurs, analysent les rapports SOC 2, recueillent les éléments probants et préparent des communications de remédiation pour le compte de votre équipe.
- Évaluateur des éléments probants : Analyse les documents soumis par les fournisseurs, associe les éléments probants aux contrôles et signale les lacunes afin que les analystes sachent exactement où concentrer leur examen.
- Gestion du cycle de vie des politiques : Prend en charge la rédaction des politiques, le contrôle des versions, la distribution, le suivi des accusés de réception et les alertes d'escalade en cas de certifications incomplètes.
Intégrations de ProcessUnity
ProcessUnity répertorie plus de 40 fournisseurs externes de données sur les risques et propose des intégrations natives avec OneTrust, ServiceNow, Jira, SAP, Oracle, Workday, Coupa et Microsoft Active Directory. La plateforme propose également une API pour les flux de données personnalisés.
Pros and Cons
Pros:
- Les évaluations configurables des fournisseurs réduisent la charge de travail liée aux examens
- Les flux de travail des politiques créent des accusés de réception vérifiables
- La notation des risques aide à hiérarchiser les examens des fournisseurs
Cons:
- Aucune gestion du consentement ou des préférences destinée aux clients
- Aucune automatisation des demandes d'accès des personnes concernées ni cartographie des données personnelles
Learn more about ProcessUnity: Idéal pour automatiser la conformité en matière de sécurité
- Démo gratuite disponible
- $300/user/month
Visit WebsiteCustomer Rating:4.6/5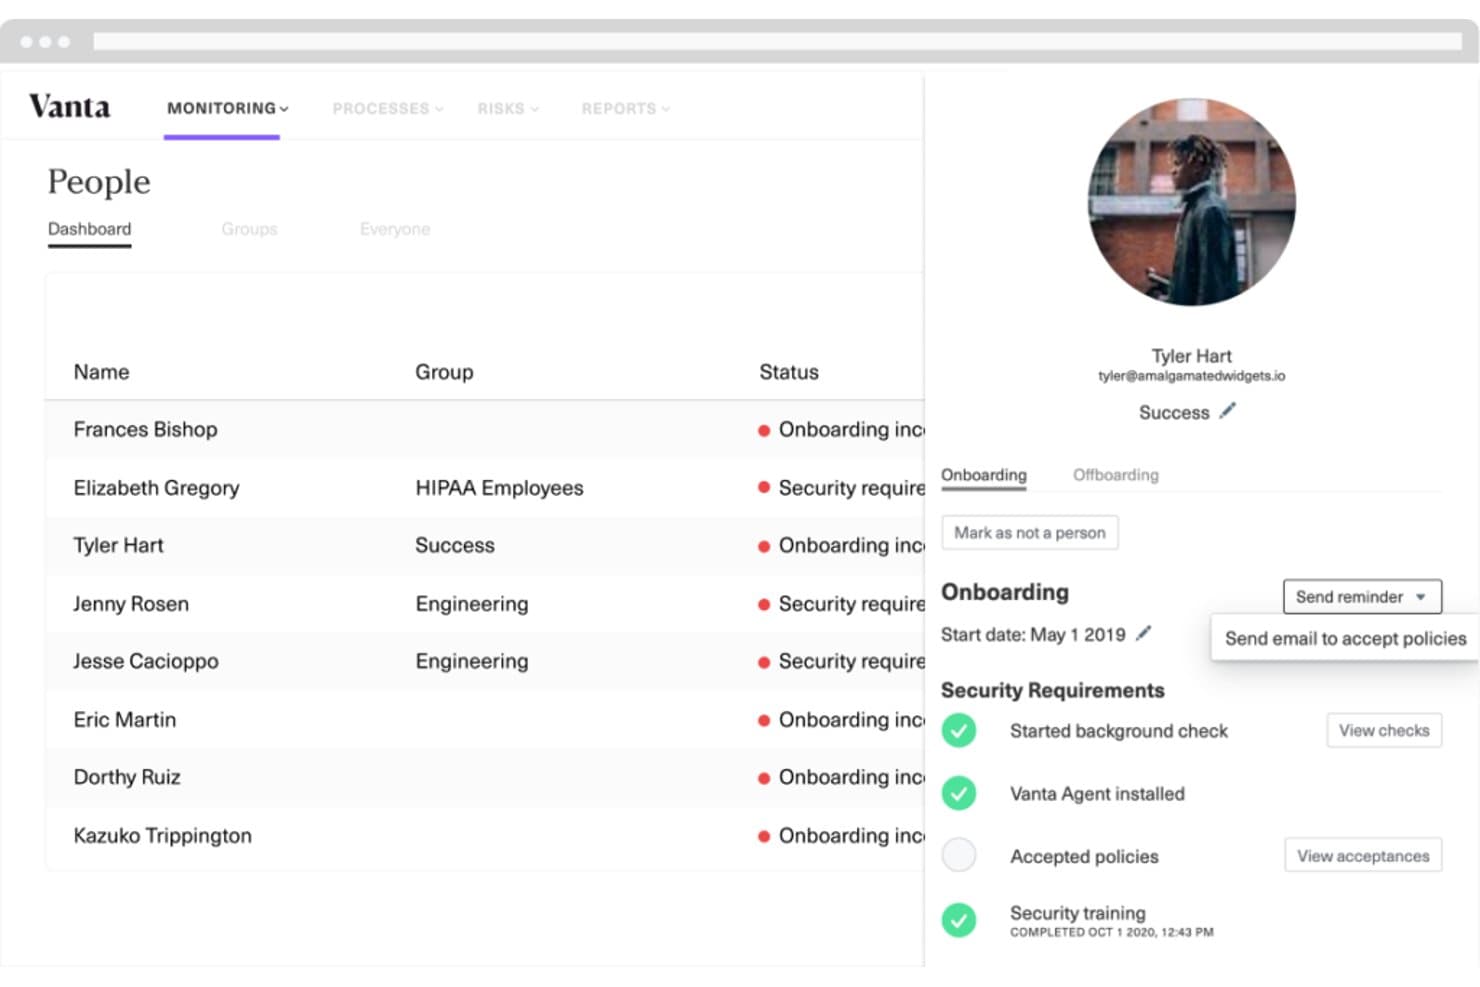
Vanta suit au même endroit l’intégration des employés et la conformité en matière de sécurité. Vanta est une plateforme continue de GRC et de conformité en matière de sécurité qui automatise la collecte de preuves, la surveillance des contrôles, les évaluations des risques et la gestion des politiques dans des référentiels tels que SOC 2, ISO 27001 et le RGPD.
À qui Vanta convient-elle le mieux ?
Vanta convient particulièrement aux responsables de la sécurité informatique et aux équipes de conformité des entreprises en phase de croissance qui souhaitent obtenir ou maintenir des certifications telles que SOC 2 et ISO 27001.
Pourquoi j’ai choisi Vanta
J’ai inclus Vanta dans ma sélection principale, car il s’agit de l’une des solutions les plus performantes disponibles pour automatiser la conformité en matière de sécurité, notamment si la certification SOC 2 ou ISO 27001 figure dans votre feuille de route. J’apprécie le fait que la surveillance continue des contrôles s’exécute en arrière-plan, en collectant automatiquement les preuves et en signalant les lacunes au sein de plus de 400 intégrations, afin que votre équipe n’ait pas à rechercher manuellement les éléments nécessaires à l’audit. Les flux de travail de Vanta optimisés par l’IA pour la génération des AIPD et des politiques sont réellement utiles lorsque les évaluations de la confidentialité doivent passer rapidement par des chaînes d’approbation en plusieurs étapes.
Principales fonctionnalités de Vanta
- Registre des risques avec liaison aux fournisseurs : Reliez les constats concernant les fournisseurs tiers, y compris les alertes de surveillance continue, directement aux risques dans un registre centralisé des risques.
- Gestionnaire des versions des référentiels : Examinez les modifications apportées aux référentiels avant de publier les mises à jour dans votre programme de conformité actif, afin que votre équipe contrôle le moment où ces modifications prennent effet.
- Espaces de travail : Segmentez les programmes de conformité par unité opérationnelle au sein d’un même compte Vanta, chaque espace de travail conservant ses propres contrôles et automatisations.
- Chaînes d’approbation des politiques : Acheminez les politiques à travers jusqu’à cinq étapes d’approbation séquentielles, avec jusqu’à trois approbateurs par étape, avant de suivre leur acceptation par les employés.
Intégrations de Vanta
Vanta indique proposer plus de 400 intégrations préconfigurées, notamment avec AWS, Azure, Google Cloud Platform, GitHub, Jira, Okta, SharePoint, Confluence et Google Drive. Son API REST prend en charge les connexions personnalisées aux systèmes sur site et aux applications internes.
Pros and Cons
Pros:
- La collecte automatisée des preuves réduit le travail de préparation des audits
- Des tableaux de bord clairs facilitent le suivi de l’état de la conformité
- Les évaluations des risques complètent les flux de travail de conformité en matière de sécurité
Cons:
- La gestion du consentement aux cookies n’est pas proposée
- Les flux de travail DSAR sont encore en accès anticipé et restent manuels
 Idéal pour une gestion étendue des programmes de confidentialité
- Démo gratuite disponible
- $500/user/month
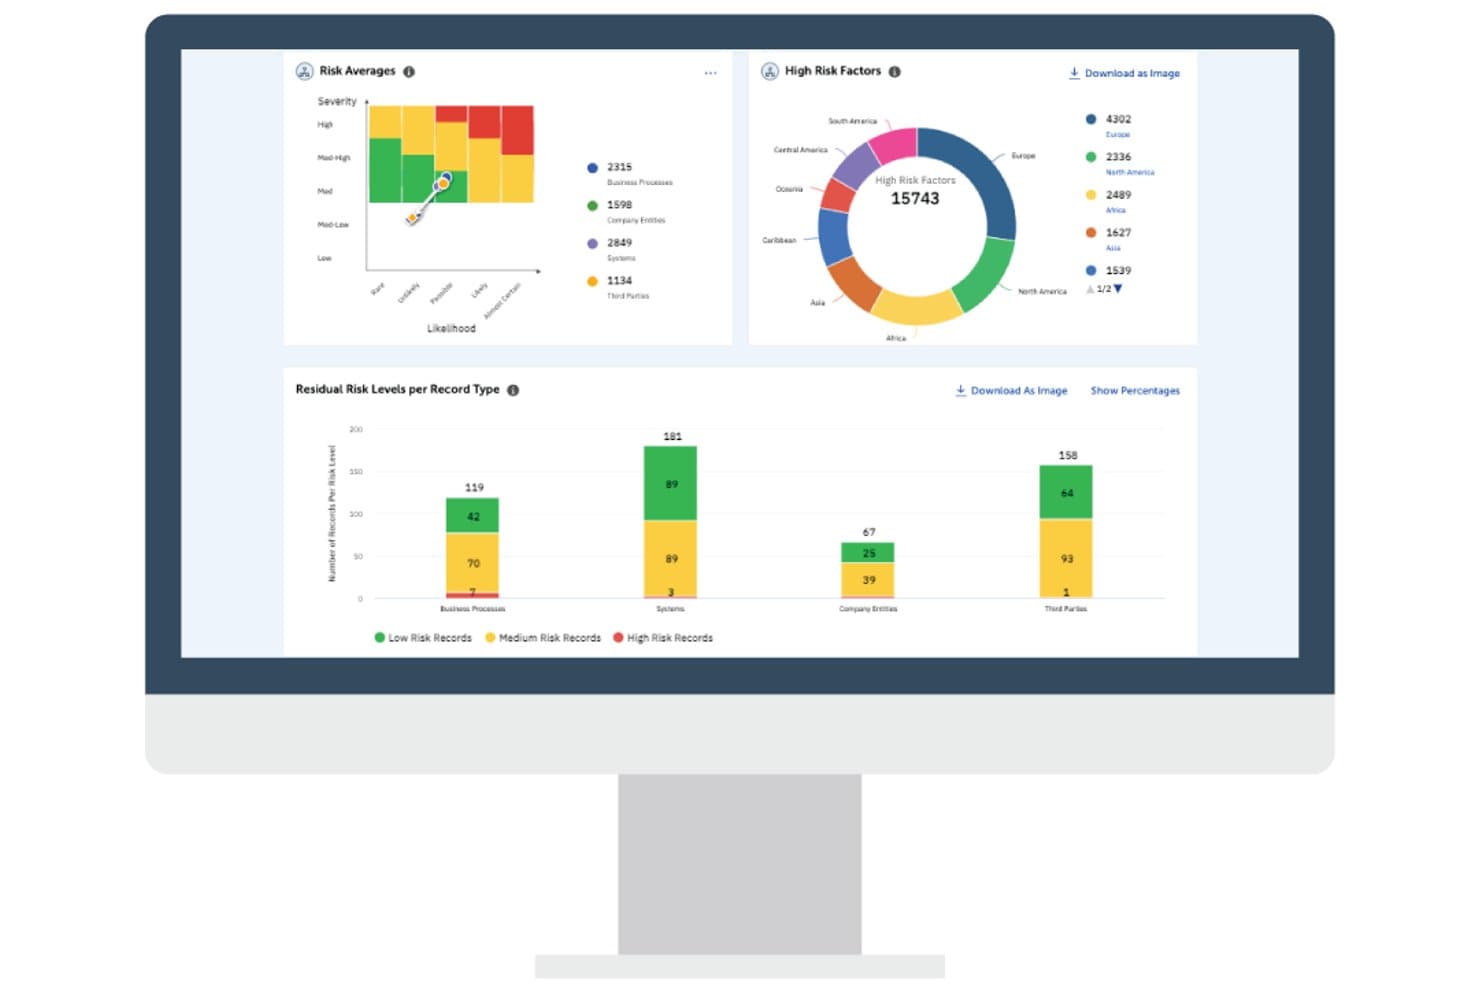
TrustArc visualise les niveaux de risque entre les processus métier et les régions. TrustArc est une plateforme de gestion de la confidentialité des données qui couvre la gestion des consentements, la cartographie des données, l'automatisation des droits individuels, les évaluations des incidences relatives à la protection des données et le suivi de la conformité réglementaire dans différentes juridictions à travers le monde.
À qui TrustArc convient-il le mieux ?
TrustArc convient particulièrement aux équipes chargées de la confidentialité et de la conformité au sein d'organisations de taille moyenne à grande qui gèrent des programmes couvrant plusieurs juridictions et cadres réglementaires.
Pourquoi j'ai choisi TrustArc
TrustArc figure sur ma liste restreinte, car la plateforme est conçue pour les équipes qui gèrent simultanément des programmes de confidentialité soumis à de nombreuses réglementations, et non à une ou deux seulement. J'apprécie particulièrement le fait que Nymity Research fournisse des alertes quotidiennes sur les évolutions de plus de 1 000 lois et de plus de 244 juridictions, afin que votre niveau de conformité ne prenne pas discrètement du retard lorsqu'une nouvelle réglementation entre en vigueur. Les plus de 10 modèles préconfigurés du gestionnaire des évaluations, notamment pour les DPIA, les évaluations de l'impact des transferts et les évaluations des risques liés à l'IA, offrent aux équipes chargées de la conformité une méthode structurée pour gérer l'ensemble du cycle de vie des évaluations sans devoir créer des workflows à partir de zéro.
Fonctionnalités clés de TrustArc
- Gestionnaire du consentement aux cookies : analyse les sites web et les applications mobiles à la recherche de traceurs, les catégorise et déploie des bannières de consentement adaptées aux juridictions dans plus de 100 juridictions.
- Gestionnaire des droits individuels : automatise les workflows de bout en bout pour les demandes des personnes concernées, notamment la vérification de l'identité et la gestion des agents autorisés.
- Centre de confiance unifié : un portail sans code permettant de publier, de gérer les versions et de distribuer des documents relatifs à la confidentialité, à la sécurité et à la conformité auprès de publics internes et externes.
- Plus de 300 intégrations sans code : se connecte à des outils tels que Salesforce, HubSpot, Jira et Microsoft SharePoint via une interface d'intégration par glisser-déposer.
Intégrations TrustArc
TrustArc propose plus de 300 intégrations sans code et connecteurs préconfigurés, notamment pour Salesforce, Microsoft SharePoint, HubSpot, Jira, Google Drive, Marketo, Microsoft Dynamics 365, Adobe Experience Manager, Dropbox et Salesforce Marketing Cloud. La plateforme fournit également des points de terminaison d'API REST pour les intégrations personnalisées.
Pros and Cons
Pros:
- Les alertes réglementaires quotidiennes couvrent les juridictions du monde entier
- Les workflows d'évaluation standardisent les examens PIA et DPIA
- Les évaluateurs apprécient le suivi centralisé des activités liées à la confidentialité
Cons:
- La configuration initiale peut demander un effort informatique important
- La cartographie des données peut nécessiter un suivi approfondi auprès des parties prenantes
Learn more about TrustArc: Idéal pour une gestion simplifiée du consentement
- Essai gratuit de 30 jours ; formule gratuite disponible ; démonstration gratuite disponible
- Tarification sur demande
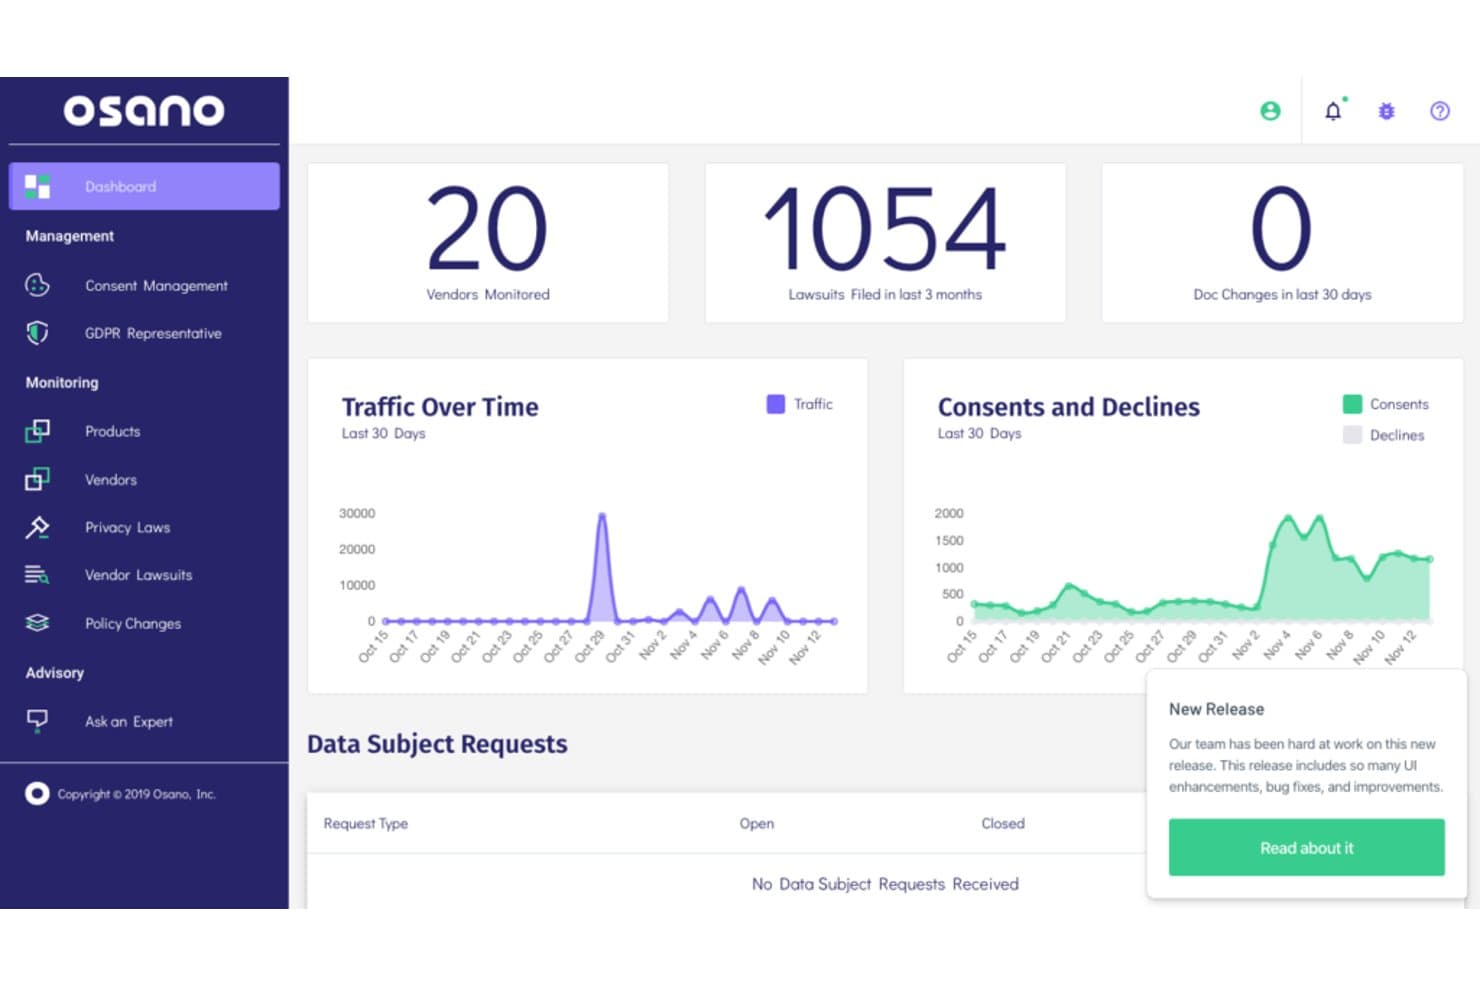
Le tableau de bord d'Osano permet aux utilisateurs de surveiller les fournisseurs, les poursuites judiciaires et les tendances en matière de consentement. Osano est une plateforme de protection des données qui regroupe au même endroit le consentement aux cookies, les droits des personnes concernées, la cartographie des données, la gestion des risques liés aux fournisseurs et le suivi de la conformité réglementaire.
À qui Osano convient-il le mieux ?
Osano convient particulièrement aux équipes chargées de la confidentialité et de la conformité au sein de PME qui ont besoin d'une alternative ciblée et plus rapide à déployer que les plateformes d'entreprise comme OneTrust.
Pourquoi j'ai choisi Osano
Osano figure dans ma liste restreinte parce que ses fonctionnalités de gestion du consentement sont véritablement conçues pour répondre aux réalités de la gestion de plusieurs propriétés dans différentes juridictions. J'apprécie particulièrement le fait que ses règles de bannière adaptées aux juridictions appliquent automatiquement les paramètres de consentement appropriés selon le pays ou la région, ce qui évite de configurer manuellement chaque zone géographique. La plateforme bloque également les balises et les cookies non autorisés jusqu'à l'obtention du consentement, ce qui signifie que vous ne dépendez pas de gestionnaires de balises pour effectuer un travail de conformité pour lequel ils n'ont pas été conçus.
Principales fonctionnalités d'Osano
- Automatisation du flux de travail des demandes des personnes concernées : Gère la réception des demandes, la vérification de l'identité, l'attribution des tâches, les échéances et les escalades via un tableau de bord centralisé des dossiers.
- Score de risque lié à la confidentialité des fournisseurs : Évalue les fournisseurs selon 163 critères de confidentialité et surveille les changements apportés à leurs politiques de confidentialité ainsi que les incidents.
- Gestion des politiques TrustHub : Stocke, versionne et génère automatiquement des informations sur la confidentialité, avec des journaux de modifications vérifiables et des mises à jour sans code.
- Abonnements aux alertes sur les lois relatives à la confidentialité : Fournit des résumés des évolutions réglementaires par région, couvrant plus de 95 lois sur la confidentialité dans plus de 50 pays.
Intégrations d'Osano
Osano répertorie 155 intégrations de découverte et 12 intégrations de signaux, notamment des intégrations natives avec Google Tag Manager, HubSpot, Mailchimp et SendGrid. La plateforme prend également en charge les intégrations avec Vanta et WordPress, ainsi que les API REST, les webhooks et les SDK pour une connectivité personnalisée.
Pros and Cons
Pros:
- Le consentement adapté aux juridictions facilite la gestion dans plusieurs régions
- Les contrôles centralisés permettent de gérer de nombreux sites web
- Les évaluateurs saluent la réactivité du service client
Cons:
- L'automatisation des demandes d'exercice des droits peut être difficile à configurer
- Les options avancées de style des bannières semblent limitées
Learn more about Osano: Idéal pour la confidentialité et la sécurité alimentées par l’IA
- Démo gratuite disponible
- Tarification sur demande
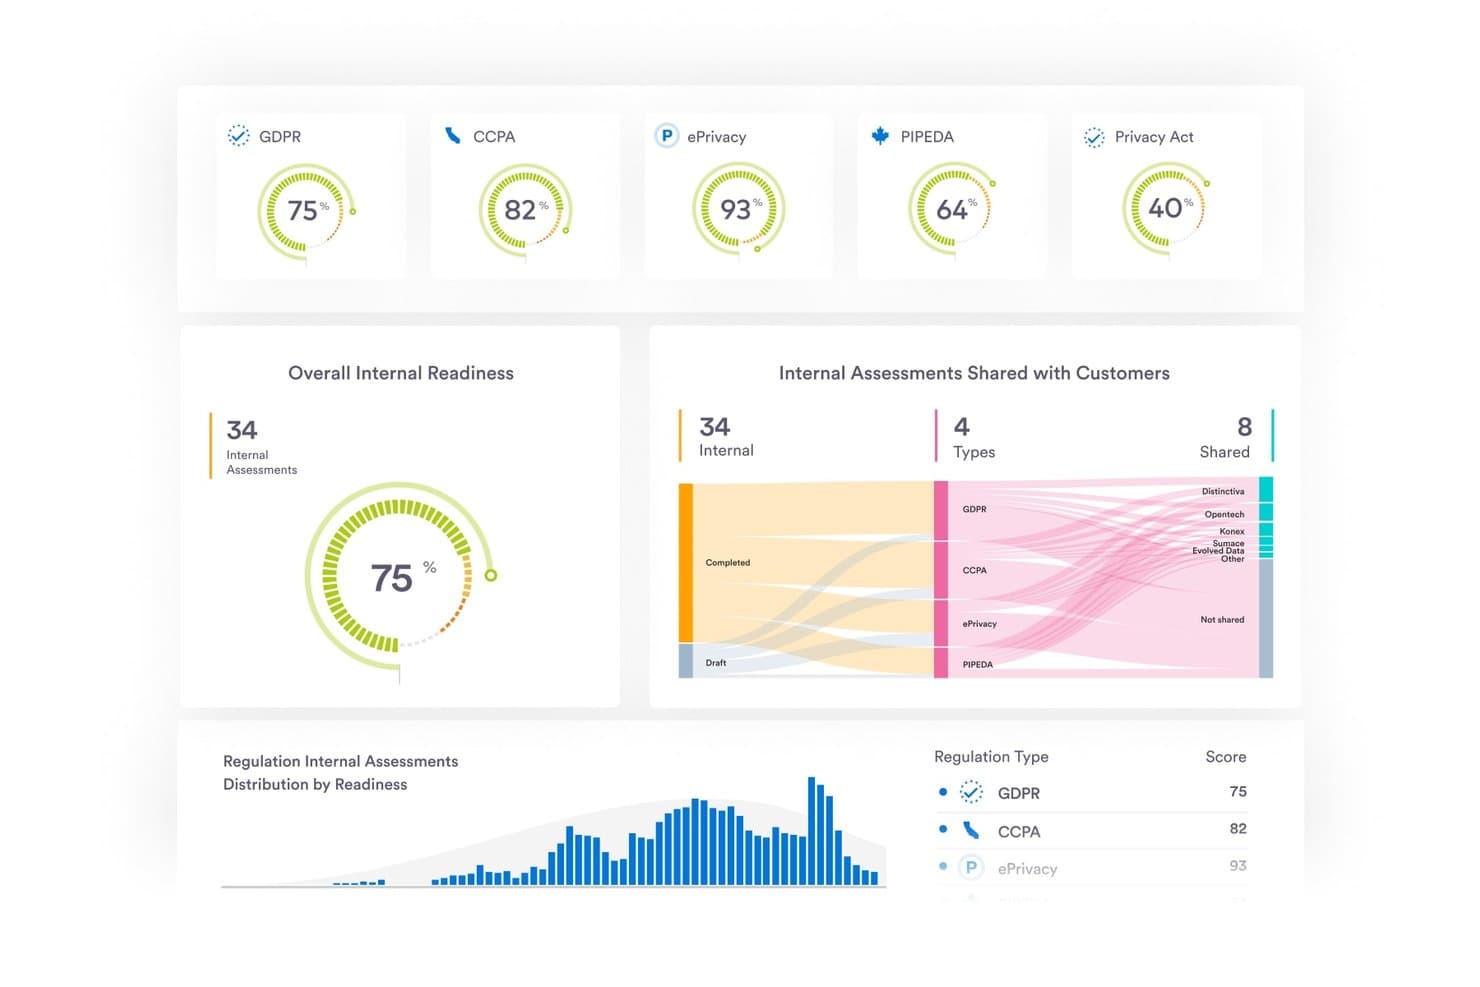
Securiti suit l’état de préparation à la conformité au RGPD, au CCPA et à d’autres réglementations. Securiti est une plateforme de confidentialité et de sécurité des données qui unifie la gestion des consentements, l’automatisation des demandes des personnes concernées, la découverte et la classification des données par l’IA, les analyses d’impact relatives à la protection des données et le suivi de la conformité dans les environnements multicloud hybrides.
À qui Securiti convient-il le mieux ?
Securiti convient aux entreprises qui gèrent des données dans des environnements multicloud hybrides et qui ont besoin d’une découverte et d’une classification pilotées par l’IA, associées à l’automatisation de la confidentialité.
Pourquoi ai-je choisi Securiti ?
Securiti figure dans ma liste restreinte, car sa découverte des données alimentée par l’IA va plus loin que celle de la plupart des alternatives à OneTrust. Je suis particulièrement impressionné par la manière dont la plateforme utilise la NER, le NLP et l’analyse contextuelle pour classifier les données sensibles dans des sources structurées et non structurées, notamment les ressources cloud natives et fantômes sur AWS, Azure et GCP. Son DataAI Command Graph relie ces découvertes à des automatisations de la confidentialité, comme le traitement des DSAR et la gestion des consentements, afin que votre équipe ne se contente pas de trouver les données, mais puisse aussi agir dessus.
Principales fonctionnalités de Securiti
- Plateforme de gestion des consentements : Un CMP certifié par Google qui analyse les sites web, génère des bannières de cookies personnalisables, bloque les cookies indésirables et conserve une piste d’audit détaillée des consentements.
- Automatisation de l’évaluation des risques fournisseurs : Invite les fournisseurs tiers à effectuer des évaluations, suit leur progression et génère des évaluations indépendantes des fournisseurs en fonction de leurs pratiques de sécurité et de leurs certifications.
- Gestion des avis de confidentialité : Crée, gère les versions et publie des avis de confidentialité avec une traduction automatique multilingue, des processus d’approbation des parties prenantes et des alertes de révision planifiées.
- Espace de travail dédié aux demandes des personnes concernées : Un portail centralisé pour gérer la réception des DSR, la vérification de l’identité, la collaboration sur les tâches, la transmission chiffrée des données et la mise en corrélation avec les recommandations réglementaires.
Intégrations de Securiti
Securiti propose plus de 1 000 intégrations avec des systèmes de données et d’IA, notamment des connexions natives à AWS, Azure, GCP, Databricks, Snowflake, Salesforce, ServiceNow, Okta et Slack. La plateforme documente également plus de 200 connecteurs prédéfinis de référentiels de données, des webhooks personnalisés et une API pour les intégrations personnalisées.
Pros and Cons
Pros:
- La découverte pilotée par l’IA identifie les données sensibles dans les environnements cloud
- Les évaluateurs signalent un traitement plus rapide des DSAR
- Le consentement centralisé suit les modifications et les retraits
Cons:
- Un évaluateur a signalé une précision de classification irrégulière
- Les processus d’évaluation seraient moins matures que ceux de OneTrust
Learn more about Securiti: Idéal pour une analyse ciblée et orientée objet
- Démo gratuite disponible
- Tarification sur demande
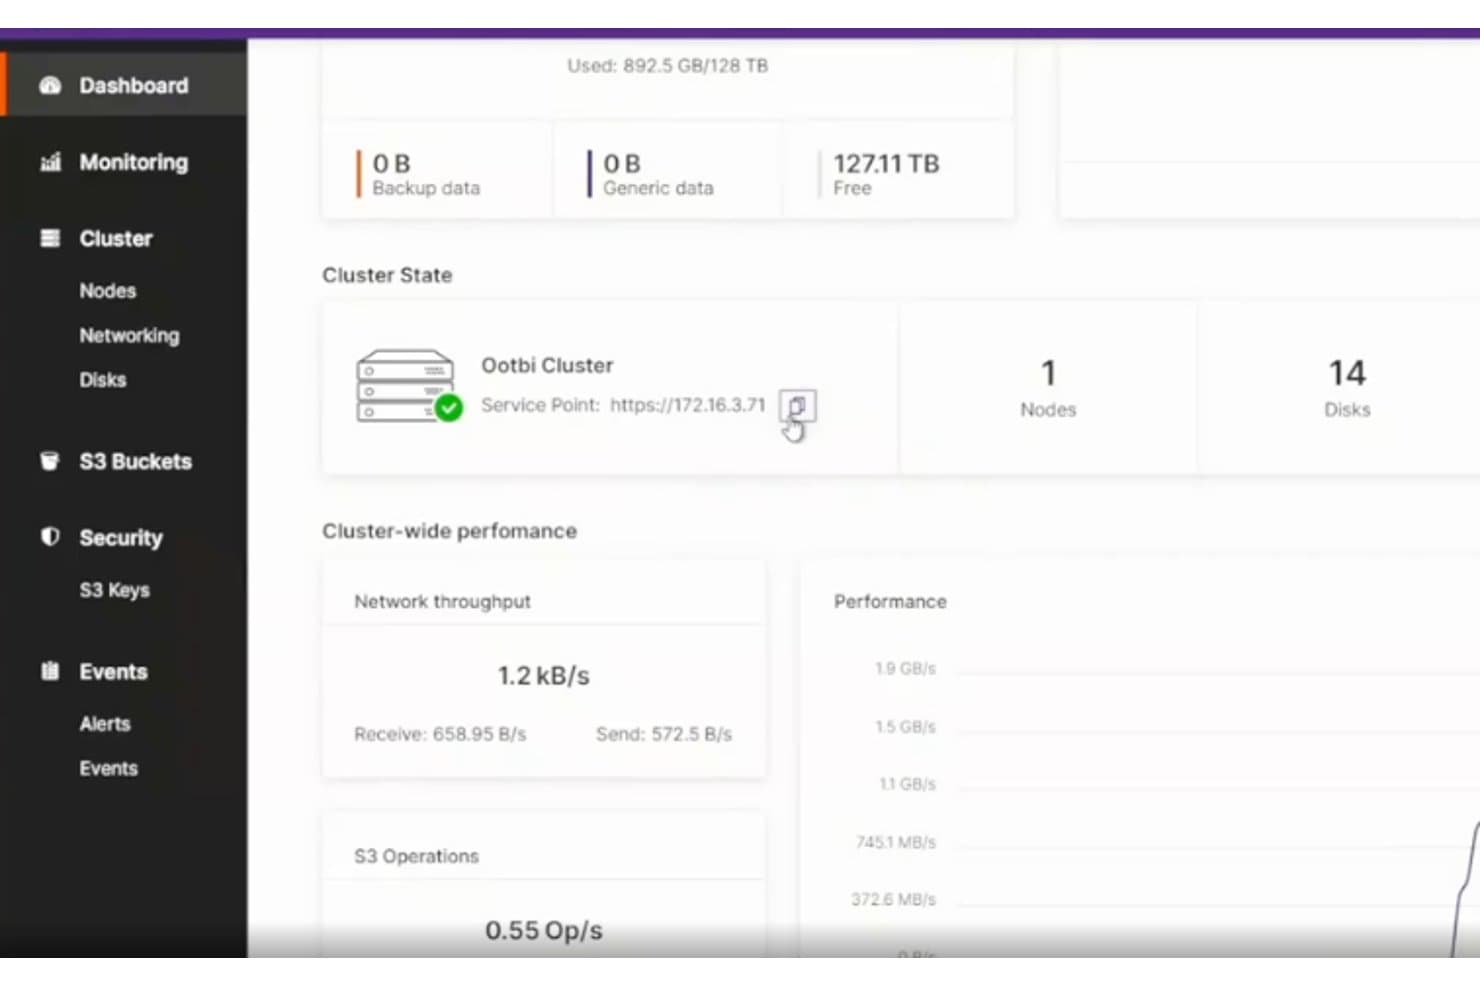
Ootbi fournit un tableau de bord de grappe en temps réel avec des métriques de stockage et de performances. Ootbi d'Object First est un appareil de stockage de sauvegardes sur site renforcé qui fournit un stockage d'objets S3 immuable, conçu spécialement pour les environnements Veeam.
À qui Ootbi convient-il le mieux ?
Ootbi est spécialement conçu pour les équipes informatiques qui exécutent des environnements Veeam et qui ont besoin d'un stockage de sauvegardes sur site renforcé, doté d'une immutabilité intégrée contre les rançongiciels.
Pourquoi j'ai choisi Ootbi
J'ai inclus Ootbi parmi mes meilleurs choix, car il est spécialement conçu pour une analyse ciblée et orientée objet des données de sauvegarde au sein des environnements Veeam. Son verrouillage des objets S3 et ses contrôles d'accès à confiance nulle protègent les données de sauvegarde au niveau du stockage, empêchant toute action destructive contre le micrologiciel, le système d'exploitation ou les sauvegardes stockées. J'apprécie également que la fonctionnalité de pot de miel détecte les sondes et tentatives de connexion suspectes avant qu'elles n'atteignent votre infrastructure de sauvegarde.
Principales fonctionnalités d'Ootbi
- Interface de gestion des grappes : Une console de gestion centralisée permettant de configurer les clés S3, les compartiments, les paramètres MFA et les notifications dans l'ensemble de votre déploiement Ootbi.
- Tableau de bord de gestion de parc : Un portail infonuagique permettant de surveiller l'utilisation du stockage, l'état du matériel et les alertes de menace sur plusieurs grappes Ootbi depuis une vue unique.
- Prise en charge de l'API Veeam Smart Object Storage (SOS API) : L'intégration native avec l'API SOS de Veeam permet d'exécuter des tâches de sauvegarde directement vers les objets, sans couches de configuration supplémentaires.
- Mise à l'échelle des grappes multinœuds : Prend en charge jusqu'à quatre nœuds par grappe avec équilibrage automatique de la charge, pour une capacité allant de 18 To à 1,7 Po par grappe.
Intégrations d'Ootbi
Ootbi propose des intégrations natives avec Veeam Backup & Replication et Microsoft Entra ID. Il fournit également des API compatibles S3 et Veeam Smart Object Storage pour une connectivité personnalisée.
Pros and Cons
Pros:
- Le stockage immuable protège les points de récupération des sauvegardes
- Les évaluateurs indiquent que la configuration de l'appareil est simple
- Les évaluateurs signalent des performances rapides de sauvegarde et de restauration
Cons:
- Aucun flux de travail pour le consentement, les DSAR ou la cartographie des données
- Aucun suivi de la conformité en matière de confidentialité ni évaluation des risques
Learn more about Ootbi: Idéal pour des audits de sécurité efficaces
- Démo gratuite disponible
- Tarification sur demande
SecurityPal offre aux entreprises une plateforme fiable d'examen de la sécurité. SecurityPal est une plateforme d'assurance en cybersécurité qui associe des agents d'IA à des analystes de sécurité certifiés pour traiter les questionnaires de sécurité, les évaluations des risques fournisseurs et la gestion du centre de confiance.
À qui SecurityPal convient-il le mieux ?
SecurityPal convient aux équipes axées sur la sécurité qui consacrent beaucoup de temps à remplir des questionnaires de sécurité fournisseurs et à gérer les évaluations des risques liés aux tiers.
Pourquoi j'ai choisi SecurityPal
J'ai choisi SecurityPal comme l'une des meilleures solutions, car son module d'évaluation des fournisseurs réalise des évaluations de sécurité structurées et classées par niveau de risque — initial, standard et renforcé — au cours desquelles un agent d'IA étudie les fournisseurs, met en correspondance les résultats avec des référentiels, et des analystes certifiés valident les résultats. Chaque rapport comprend une évaluation des risques, les constats de conformité, les lacunes identifiées et des recommandations. C'est le niveau de profondeur d'audit qu'il est difficile d'obtenir avec un logiciel seul.
Principales fonctionnalités de SecurityPal
- Service concierge de questionnaires de sécurité : un agent d'IA rédige les réponses aux questionnaires de sécurité reçus à l'aide de votre bibliothèque de connaissances validée, puis un analyste certifié examine chaque réponse avant son envoi.
- Centre de confiance : un portail personnalisé destiné aux acheteurs, où vous pouvez publier des documents relatifs à la sécurité et à la conformité, protéger les fichiers sensibles derrière des accords de confidentialité intégrés et suivre l'activité d'accès.
- Bibliothèque de connaissances : un espace centralisé regroupant les paires de questions-réponses de sécurité, les politiques, les contrôles et les éléments probants, avec des cycles de révision planifiés, un historique des versions et une gestion des responsabilités attribuées.
- Accès aux API : trois API — Concierge, Copilot et Assurance Profile — vous permettent d'intégrer les connaissances en matière de sécurité et les flux de travail liés aux questionnaires dans vos propres outils et systèmes.
Intégrations de SecurityPal
SecurityPal revendique plus de 700 intégrations natives, notamment avec Salesforce, HubSpot, Jira, Ironclad et DocuSign. Ses API Concierge, Copilot et Assurance Profile prennent en charge les intégrations personnalisées, notamment les flux de travail avec Slack et Google Sheets.
Pros and Cons
Pros:
- Les évaluations de sécurité des fournisseurs sont validées par des analystes
- Les rapports classés par niveau de risque identifient les lacunes de sécurité
- Le centre de confiance partage la documentation d'assurance
Cons:
- Aucune cartographie du consentement ou des données
- Aucun flux de travail de suivi de la conformité en matière de confidentialité
Learn more about SecurityPal:
Autres alternatives remarquables à OneTrust
Vous trouverez ci-dessous une liste d’alternatives supplémentaires à OneTrust que j’ai présélectionnées, mais qui ne figurent pas dans le top 10. Elles méritent certainement d’être examinées.
Comment j'évalue les alternatives à OneTrust
J'évalue les alternatives à OneTrust en deux étapes : le socle que chaque outil doit atteindre — gestion du consentement, automatisation des DSAR, cartographie des données — et les facteurs différenciants qui démarquent les meilleurs.
Fonctionnalités essentielles (Critères de base pour cette liste)
Lorsque je sélectionne des outils pour ma liste, j'évalue chacun sur une échelle de 0 (ne propose pas la fonctionnalité) à 5 (excelle dans ce domaine) pour chaque fonctionnalité essentielle listée ci-dessous. Ensuite, je calcule le score total de l'outil en pourcentage. Chaque outil doit atteindre un score total minimum de 75 % pour être considéré.
- Gestion de la confidentialité et des consentements : Je vérifie si l'outil gère les bannières de cookies géolocalisées, les centres de préférences et la collecte de consentements multiréglementations sur les sites web et applications mobiles.
- Automatisation des DSAR : La capacité de chaque plateforme à automatiser la réception des demandes de personnes concernées, la vérification d'identité et la gestion des demandes via les systèmes connectés est un facteur clé que j'évalue.
- Cartographie et découverte des données : Je recherche des solutions capables de scanner et classifier automatiquement les données personnelles sur les environnements cloud et sur site, et non uniquement un inventaire statique sous forme de tableur.
- Évaluations des risques et de conformité : L'outil doit permettre des PIA et DPIA configurables ainsi que des évaluations des risques informatiques alignées sur des cadres tels que ISO 27001, SOC 2 et NIST.
- Gestion des risques liés aux fournisseurs tiers : J'évalue comment chaque plateforme gère les questionnaires d'intégration, le scoring des risques, et la surveillance continue de la conformité des fournisseurs.
- Gestion des politiques et des cadres : Des cadres réglementaires pré-construits, modèles de politiques et rapports auditables doivent être prêts à l'emploi et permettre de croiser les contrôles sur plusieurs standards.
Une fois ma liste d'outils répondant à ces critères établie, j'analyse ce qui distingue chaque plateforme.
Facteurs différenciants (Ce qui distingue les éditeurs)
Voici comment je compare et différencie les éditeurs :
Fonctionnalités remarquables
Je recherche des automatisations propulsées par l'IA pour des tâches telles que la classification des données et le scoring des risques — sans intervention manuelle. Un fil d'actualités réglementaires est également important, en particulier pour les équipes devant suivre l'évolution des lois sur la vie privée dans plusieurs juridictions. Des API adaptées aux développeurs sont un autre critère de différenciation, car les équipes DevSecOps doivent intégrer les contrôles de conformité directement dans les pipelines CI/CD. Enfin, un éditeur de workflows sans code permet aux équipes confidentialité et conformité de configurer des évaluations ou des processus sans solliciter l'équipe technique.
Au-delà des fonctionnalités
La profondeur d'intégration est un facteur majeur dans mon évaluation. Les plateformes doivent proposer des connecteurs natifs vers des outils comme Okta, ServiceNow et les principaux fournisseurs cloud afin de prendre en charge le traitement DSAR et les workflows de risques. Les options de déploiement et de localisation des données sont également importantes, surtout pour les équipes internationales ayant besoin d'hébergement régional pour respecter la souveraineté des données. Je prends aussi en compte la transparence tarifaire, puisque le modèle de licence entreprise groupée de OneTrust pousse souvent les équipes à chercher des alternatives. Une tarification modulaire, s'adaptant à l'adoption de nouveaux modules, peut réduire significativement le coût total de possession.
Questions les plus fréquentes concernant les alternatives à OneTrust (FAQ)
Quels sont les avantages de l'utilisation d'alternatives à OneTrust ?
L’utilisation d’alternatives à OneTrust peut offrir de nombreux avantages, tels que des options tarifaires variées, des ensembles de fonctionnalités différents et des approches distinctes de certains aspects de la confidentialité et de la gestion des risques. Certaines alternatives peuvent proposer des interfaces plus intuitives ou un meilleur service client. En outre, certains outils peuvent être mieux adaptés à la taille ou au secteur d’activité de certaines entreprises.
Combien coûtent généralement ces alternatives à OneTrust ?
Le prix de ces alternatives peut varier considérablement en fonction de la complexité de l’outil et des fonctionnalités qu’il propose. Certains outils peuvent proposer une tarification par niveaux, avec un prix plus élevé pour accéder à des fonctionnalités ou capacités supplémentaires.
Quels sont les modèles tarifaires habituels des alternatives à OneTrust ?
Les modèles tarifaires de ces alternatives dépendent souvent du nombre d’utilisateurs, de l’ampleur des opérations et des fonctionnalités incluses. De nombreux outils proposent des structures tarifaires par niveaux : les fonctionnalités de base sont disponibles à moindre coût, tandis que les fonctionnalités premium sont plus onéreuses. Certains proposent également des abonnements annuels ou mensuels.
Quelle est la fourchette de prix habituelle des alternatives à OneTrust ?
Le prix de ces alternatives peut aller de seulement $20 par utilisateur et par mois pour les versions les plus basiques à plusieurs centaines de dollars par utilisateur et par mois pour les offres les plus avancées.
Quelles sont les alternatives à OneTrust les moins chères et les plus chères ?
Le coût de ces outils peut varier considérablement en fonction des fonctionnalités et capacités spécifiques qu’ils proposent. À la date de ma dernière mise à jour des connaissances, en septembre 2021, les informations précises concernant les outils les moins chers ou les plus chers ne sont pas disponibles. Vous devrez consulter les tarifs les plus récents sur le site web de chaque outil pour obtenir les informations les plus exactes.
Existe-t-il des alternatives gratuites à OneTrust ?
Il existe peu, voire aucune, alternative gratuite à OneTrust offrant une gamme de fonctionnalités aussi étendue. De nombreux outils proposent des essais gratuits ou des versions gratuites aux capacités limitées, mais un outil payant est généralement nécessaire pour disposer de fonctionnalités complètes de gestion de la confidentialité et des risques.
Quels sont les cinq avantages de l'utilisation d'alternatives à OneTrust ?
Les alternatives à OneTrust peuvent offrir des avantages tels que :
- Des options tarifaires plus flexibles
- Des ensembles de fonctionnalités différents, mieux adaptés à vos besoins spécifiques
- Des interfaces que certains utilisateurs peuvent trouver plus intuitives ou conviviales
- Un service client ou une assistance potentiellement meilleurs
- Une meilleure adéquation avec certaines tailles d’entreprises ou certains secteurs d’activité
Les alternatives à OneTrust offrent-elles des fonctionnalités similaires ?
De nombreuses alternatives à OneTrust proposent des fonctionnalités similaires, notamment la gestion de la conformité, l’évaluation des risques et la gestion de la confidentialité des données. Toutefois, l’ensemble exact des fonctionnalités peut varier d’un outil à l’autre. Il est donc important d’évaluer attentivement chaque alternative afin de trouver celle qui répond le mieux à vos besoins spécifiques.