

ThreatLocker vastaan CrowdStrike: vertailu ja asiantuntija-arviot vuodelle 2026

We review tools independently, and commissions help fund our testing. See our transparency policy, our methodology, or suggest a tool.
Päätelaitteisiin kohdistuvat tietomurrot maksavat yrityksille tänä vuonna miljoonia, mutta monet käyttävät edelleen työkaluja, jotka havaitsevat hyökkäykset liian myöhään. Saatat kuulua niihin kymmeniin tietoturvatiimeihin, jotka pohtivat ThreatLockerin nollaluottamusmallin ja CrowdStriken tekoälypohjaisen havainnoinnin välillä ja törmäävät vaikeuksiin yrittäessään päättää parhaasta vaihtoehdosta tietomurtojen estämiseksi ilman tuottavuudesta tinkimistä tai budjetin ylittämistä.
Tässä artikkelissa käyn läpi kaiken, mitä sinun tarvitsee tietää hinnoittelusta ja tärkeimmistä ominaisuuksista käytännön soveltuvuuteen. Artikkelin lopussa tiedät tarkalleen, mikä päätelaitteiden kyberturvaohjelmisto sopii tarpeisiisi.
ThreatLocker


4.8/5
- 30-day free trial + free demo available
- Pricing upon request
CrowdStrike Falcon
4.6/5
- Free demo available
- Pricing upon request
Why Trust Our Software Recommendations
6,700+
Reviews
20
Industry experts
16+
Evaluation factors
14
Years
Our team has been testing and reviewing software since 2012. As tech leaders ourselves, we know how difficult—and important—it is to choose the right software.
For this guide, we evaluated tools using hands-on testing and independent research, scoring tools using our selection criteria.
Our reviews reflect our human editorial judgment, not a sales pitch.
Expert reviewers:
- Paulo Gardini MiguelTech Director
 Tim FisherVP of AI
 Gabriel RosasTech Lead & Software Architect
 Christhian GruhnTech Lead & Platform Architect

| ThreatLocker | CrowdStrike Falcon | |
|---|---|---|
| Free Trial | 30-day free trial + free demo available | Free demo available |
| Pricing | Pricing upon request | Pricing upon request |
ThreatLocker vs. CrowdStrike: hinnoittelu & piilokustannukset
ThreatLocker käyttää ympäristöösi räätälöityä tarjoushinnoittelua, jossa huomioidaan päätelaitteiden määrä ja tarvittavat hallintakeinot. Kustannukset määritellään etukäteen tarpeidesi mukaan, ja painopiste on ennakoitavuudessa kiinteiden hintatasojen sijaan.
CrowdStrike tarjoaa läpinäkyviä, tasoittain hinnoiteltuja laitekohtaisia tilauksia, joissa korkeammat tasot avaavat käyttöön edistyneempiä ominaisuuksia. Hinnoittelu on selkeää pakettitasolla, mutta valinnaiset moduulit, premium-palvelut ja MDR hinnoitellaan erikseen myynnin kautta.
ThreatLocker keskittyy deterministiseen, käytäntölähtöiseen estämiseen nollaluottamusmallilla, jossa kaikki on oletusarvoisesti estetty. Sovellusten sallittujen luettelo, sovellusten eristys, oikeuksien korotusten hallinta sekä tallennus- ja verkkorajoitukset varmistavat, että vain erikseen hyväksytty ohjelmisto voi suorittua tai siirtyä sivusuunnassa, mikä vähentää hälytysmelua ja tukee tiukkoja käytettävyys- ja vaatimustenmukaisuustarpeita.
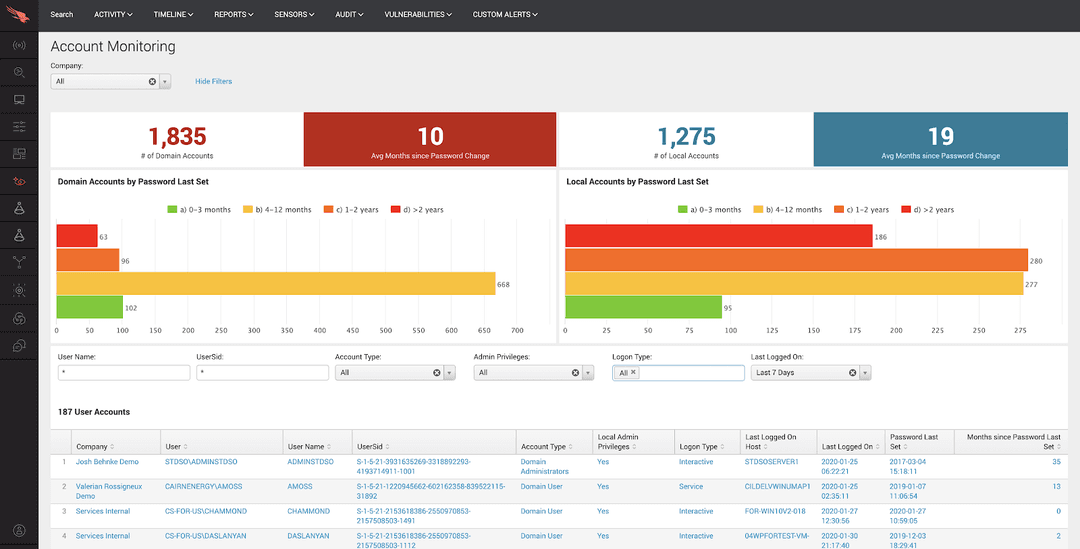
CrowdStrike Falcon hyödyntää analytiikkaan perustuvaa lähestymistapaa ja käyttää tekoälyä sekä maailmanlaajuista uhkatiedustelua toiminnan reaaliaikaiseen valvontaan ja hyökkäysten pysäyttämiseen niiden ilmaantuessa. Se yhdistää seuraavan sukupolven AV:n, käyttäytymisen havainnoinnin, identiteettiturvan ja automaattisen reagoinnin tarjotakseen tietoturvatiimeille laajan näkyvyyden, nopean tutkinnan ja skaalautuvan rajoittamisen ilman, että jokaista sovellusta tarvitsee hyväksyä etukäteen.
| ThreatLocker | CrowdStrike Falcon | |
|---|---|---|
| API | Yes | No |
| Data Export | No | Yes |
| Data Import | No | Yes |
| External Integrations | Yes | No |
| Multi-User | Yes | Yes |
| Notifications | Yes | No |
| Työkalu | ThreatLocker | CrowdStrike |
| ConnectWise | ✅ | ✅ |
| N-able | ✅ | ✅ |
| Datto RMM | ✅ | ❌ |
| Kaseya | ✅ | ❌ |
| NinjaOne | ❌ | ✅ |
| Splunk | ✅ | ✅ |
| Elastic | ✅ | ✅ |
| ServiceNow | ✅ | ✅ |
| Okta | ✅ | ❌ |
| Zscaler | ❌ | ✅ |
| Palo Alto Networks | ❌ | ✅ |
| ThreatAware | ✅ | ❌ |
ThreatLocker keskittää integraationsa MSP-keskeisiin työnkulkuihin, RMM:ään, PSA:han ja keskeisiin pilvialustoihin, joten voit ottaa agentteja käyttöön, synkronoida asiakkaita ja automatisoida tikettejä suoraan niistä työkaluista, joita IT-tiimisi käyttää päivittäin. CrowdStriken markkinapaikka puolestaan on suunniteltu laajoja tietoturvakokonaisuuksia varten, ja se tarjoaa syvälliset, valmiiksi tuotteistetut liitännät SIEM-, SOAR- ja pilvipalveluntarjoajiin, identiteettialustoihin ja palomuureihin. Näin Falconin telemetria on helpompi liittää olemassa olevaan SOC-ekosysteemiin.
| Tekijä | ThreatLocker | CrowdStrike |
| Tietoturvan perusmalli | Nollaluottamus, oletusarvoisesti estävä sallittujen luetteloihin perustuva hallinta ja sovellusten eristäminen, joissa keskitytään suorituksen estämiseen. | Tekoälypohjainen NGAV, jatkuvaan telemetriaan perustuva EDR/XDR, uhkatiedustelu sekä automaattinen tunnistus ja reagointi. |
| Vaatimustenmukaisuus ja sertifioinnit | Korostaa NIST:n, CIS:n, HIPAA:n ja PCI:n kaltaisten viitekehysten tukemista käytäntöjen hallinnan avulla; virallisia sertifiointeja on rajallisesti suurempiin toimittajiin verrattuna. | Laaja vaatimustenmukaisuus, johon kuuluvat SOC 2, ISO 27001, PCI, HIPAA/HiTRUST-kartoitukset sekä toimialan varmennukset. |
| Datan käsittely ja sijainti | Pilvipalveluna hallittu palvelu, jossa on alueellisia isännöintivaihtoehtoja ja tarkka hallinta suoritettavista kohteista, mutta datan sijainnin yksityiskohtia painotetaan markkinoinnissa vähemmän. | Globaali pilviarkkitehtuuri, jossa dokumentoidut datan sijaintivaihtoehdot ja tiukka tietojen eriyttäminen luottamuskeskuksessa. |
| Käyttöoikeuksien hallinta ja identiteetti | Roolipohjainen järjestelmänvalvojan käyttö konsolissa; integroituu SSO-/IdP-ratkaisuihin, mutta identiteetin suojaus ei ole ensisijainen ominaisuus. | Vahva SSO/RBAC sekä erillinen identiteettiin kohdistuvien uhkien suojaus ja integraatio tärkeimpien IdP-palvelujen kanssa. |
| Luotettavuus ja häiriöiden historia | Nopea käyttöönotto, ympärivuorokautinen ”Cyber Hero” -tuki ja keskittyminen käytettävyyteen, mutta julkisia SLA-sopimuksia on vähemmän kuin hyperskaalan toimittajilla. | Laajamittainen, maailmanlaajuisesti hajautettu SaaS-palvelu, jonka korkea käytettävyys on dokumentoitu, vaikka vuoden 2024 käyttökatkos korosti riippuvuutta yhdestä EDR-toimittajasta. |
Molemmat työkalut suhtautuvat tietoturvaan vakavasti, mutta painottavat eri lähestymistapoja: ThreatLocker keskittyy tiukkaan estämiseen nollaluottamuskäytäntöjen ja tarkan hallinnan avulla, mikä voi pienentää hyökkäyspinta-alaa merkittävästi, jos käytäntöjä ylläpidetään huolellisesti. CrowdStrike puolestaan optimoi näkyvyyttä, analytiikkaa ja laajaa vaatimustenmukaisuutta yhdistämällä vahvat sertifioinnit ja maailmanlaajuisen luotettavuuden edistyneisiin tunnistus- ja reagointiominaisuuksiin, jotka sopivat kypsille SOC-tiimeille ja säännellyille yrityksille.
| Tekijä | ThreatLocker | CrowdStrike |
| Alkuasetukset ja käyttöönotto | Agentin käyttöönotto on suoraviivaista, mutta sallittujen luetteloiden käytäntöjen rakentaminen ja hienosäätö voivat viedä aikaa ja vaatia huolellista suunnittelua. | Kevyt sensori voidaan ottaa nopeasti käyttöön suuressa mittakaavassa komentosarjojen ja RMM-/MDM-työkalujen avulla, ja häiriöt päätelaitteissa ovat vähäisiä. |
| Oppimiskäyrä | Aluksi jyrkempi, koska oletusarvoisesti estävä malli edellyttää sovellusten ja työnkulkujen ymmärtämistä, vaikka ”oppimistila” auttaa automatisoimaan käytäntöjen luomista. | Konsoli ja työnkulut ovat SOC-tiimeille tutumpia; käyttäjillä on käytettävissään tehokkaampia ominaisuuksia, mutta hallittavia vaihtoehtoja on paljon. |
| Päivittäinen hallinta | Käytäntökeskeinen käyttöliittymä helpottaa sallittujen ja estettyjen kohteiden tarkastelua ja säätämistä, mutta sovellusten toistuvat muutokset voivat edellyttää jatkuvaa hienosäätöä. | Keskitetty hallintapaneeli, jossa on monipuolinen haku, tunnistukset ja hallintapaneelit, helpottaa tutkimuksia, mutta voi tuntua pienistä tiimeistä raskaalta. |
| Perehdytys ja koulutus | Tarjoaa käytännönläheisen perehdytyksen ThreatLocker Cyber Hero -insinöörien kanssa sekä webinaareja käytäntöjen suunnittelun ja käyttöönoton tueksi. | Tarjoaa dokumentaatiota, koulutusta ja kumppanitukea; suuret asiakkaat yhdistävät perehdytyksen usein MDR- tai SIEM-integraatioihin. |
| Tukikokemus | Ympärivuorokautinen ”Cyber Hero” -tuki reagoi nopeasti ja tarjoaa käytännön apua käytäntöihin liittyvissä häiriöissä. | Yritystason tuki SLA-sopimuksineen ja valinnaisine hallinnoituine palveluineen; laatu on korkea, mutta voi riippua palvelutasosta. |
ThreatLocker vaatii yleensä enemmän työtä alussa, koska päätät tarkasti, mitä ympäristössä saa suorittaa, mutta käytäntöjen vakiinnuttua hälytyksiä voi olla vähemmän ja toiminta ennakoitavampaa. CrowdStrike tuntuu tunnistamisen näkökulmasta enemmän heti käyttövalmiilta, ja sen käyttöliittymä ja työnkulut sopivat hyvin SOC-prosesseihin, vaikka vaihtoehtojen runsaus voi olla ylivoimaista, jos käytettävissäsi ei ole erillistä tietoturvatiimiä.
ThreatLocker
- Delivers strong prevention against ransomware and zero-days.
- Granular control over applications, storage, and network access.
- Detailed logging supports compliance, audits, and forensic investigations.
- Steep initial learning curve and tuning period, requires upfront policy work to avoid blocking legitimate apps.
- Not a set-and-forget security solution for most environments.
- End-user friction arises from strict controls that block routine software installs.
CrowdStrike Falcon
- Highly effective endpoint protection with features like device control and DLP options.
- Real-time threat detection.
- Cloud-native architecture provides scalable, efficient endpoint security.
- Customer support response times could be quicker.
- Onboarding might require more time and resources than expected.
- Interface can be complex and overwhelming at first.
ThreatLocker
- MSPs Managing Multiple ClientsCentralized cloud portal and RMM integrations let you deploy and tune policies across diverse environments without constant per-client tweaks.
- Healthcare OrganizationsGranular storage and elevation controls protect patient data on USBs, shares, and apps while meeting HIPAA compliance through audit trails.
- Educational InstitutionsLocks down student devices and servers against unauthorized software, reducing risks from unvetted apps in shared environments.
- Midmarket EnterprisesBalances strong prevention with learning modes to build allowlists quickly, minimizing disruption during rollout.
- High-Compliance IndustriesRingfencing and network controls limit lateral movement and data exfiltration, simplifying audits with detailed enforcement logs.
- Remote/Hybrid WorkforcesDynamic network ACLs secure traveling endpoints by whitelisting specific IPs or keywords without VPN overhead.
CrowdStrike Falcon
- Security TeamsFalcon's capabilities allow you to focus on advanced threat management and prevention.
- IT DepartmentsIt equips your team with tools to proactively manage and respond to security threats.
- Large EnterprisesFalcon's comprehensive features support your extensive IT security needs effectively.
- Retail ChainsFalcon's threat hunting tools help you identify vulnerabilities in your payment systems.
- Healthcare ProvidersIts endpoint protection ensures patient data is secure and compliant with regulations.
- Financial ServicesCrowdStrike Falcon provides real-time threat detection to protect your sensitive financial data.
Kenelle ThreatLocker sopii ja kenelle CrowdStrike sopii
ThreatLocker sopii parhaiten organisaatioille, jotka haluavat estää uhkia hallitsemalla tiukasti sitä, mitä niiden ympäristössä voidaan suorittaa, erityisesti säännellyillä tai toiminnallisesti herkillä aloilla, kuten terveydenhuollossa, valmistusteollisuudessa, koulutuksessa ja MSP-palvelujen hallinnoimissa pk-yrityksissä. Sen oletusarvoisesti estävä nollaluottamusmalli, tarkat sovellus- ja tallennusohjaimet sekä vahva auditointinäkyvyys ovat tehokkaimmillaan tiimeillä, jotka ovat valmiita investoimaan käytäntöjen suunnitteluun etukäteen vähentääkseen pitkän aikavälin riskejä, kiristyshaittaohjelmille altistumista ja odottamatonta toimintaa.
CrowdStrike sopii hyvin organisaatioille, jotka tarvitsevat laajaa näkyvyyttä ja nopeaa havaitsemista suurissa ja monimutkaisissa ympäristöissä, kuten sairaaloissa, vähittäiskauppaketjuissa, yrityksissä ja valtion virastoissa. Falcon-alusta keskittyy havaitsemiseen ja reagointiin EDR/XDR:n, identiteetin suojauksen, pilviturvallisuuden sekä valinnaisen ympäri vuorokauden, viikon jokaisena päivänä tapahtuvan hallinnoidun uhkien metsästyksen avulla, joten se soveltuu hyvin tietoturvatiimeille, jotka painottavat reaaliaikaista valvontaa, tietoturvapoikkeamiin reagointia ja vaatimustenmukaisuusraportointia suuressa mittakaavassa.
| ThreatLocker | CrowdStrike Falcon | |
|---|---|---|
| Approach | ThreatLocker ThreatLocker is fundamentally a prevention platform built on zero-trust allowlisting and policy controls, stopping unapproved applications and scripts from executing in the first place. | CrowdStrike Falcon CrowdStrike is designed around AI-driven EDR and XDR that record activity, spot malicious behavior, and respond quickly once suspicious patterns appear, prioritizing detection and investigation. |
| Compliance | ThreatLocker Supports compliance by enforcing technical controls aligned with frameworks such as NIST, CIS, HIPAA, PCI-DSS, and CMMC, and provides SOC 2 Type II reports with security practices mapped to standards like ISO 27001, though it offers fewer formal certifications than some large legacy vendors. | CrowdStrike Falcon Maintains a broad compliance posture with SOC 2 Type II reports, ISO 27001 certification, PCI DSS assessments, and support for regulatory frameworks including HIPAA, NIST, and government standards like FedRAMP and IRAP, which can be valuable when auditors require named third-party attestations. |
| Control & Telemetry Breadth | ThreatLocker ThreatLocker gives you very granular control over what each app, script, user, and device can access, but collects comparatively limited behavioral telemetry. | CrowdStrike Falcon CrowsStrike captures rich endpoint and identity telemetry and correlates it with global threat intel, but it does not provide the same fine-grained, default-deny application allowlisting model that ThreatLocker offers. |
| Integrations | ThreatLocker ThreatLocker’s integrations are strongest in the MSP and IT operations ecosystem, with tight links into RMM, PSA, and endpoint tools to simplify multi-tenant management. | CrowdStrike Falcon CrowdStrike offers a far larger security ecosystem through its marketplace, including deep integrations with SIEM, SOAR, identity, cloud, and network security products—better suited if you want Falcon at the center of a broader detection and response stack. |
| Target Audience | ThreatLocker ThreatLocker tends to resonate with IT teams, MSPs, and mid-market enterprises that want to lock down known workflows and reduce alert fatigue without needing a fully staffed SOC. | CrowdStrike Falcon CrowdStrike is aimed more at enterprises and security-led organizations that have, or plan to have, a SOC, run SEIM or SOAR, and need threat hunting, incident response, and detailed forensics at scale. |
| Agent Architectures | Both ThreatLocker and CrowdStrike use small agents that live on your devices and connect to cloud consoles. This cloud approach lets you deploy quickly, push updates from one place, and protect remote workers without maintaining complex infrastructure yourself. |
|---|---|
| Breach Risk Reduction | Both platforms explicitly target modern ransomware, fileless attacks, and living-off-the-land techniques, going beyond legacy antivirus approaches. |
| Enterprise Readiness | ThreatLocker and CrowdStrike target the enterprise market. They’re built specifically for IT teams wrestling with complex networks, giving them what actually matters: centralized management, role-based access control, and support for complex, multi-site deployments. |
| Support | When security incidents hit, ThreatLocker’s Cyber Hero team is available 24/7 to help you adjust policies and coordinate your response. CrowdStrike matches this with always-on security operations via their support team and managed services options, with their Falcon Complete packages taking it further by handling monitoring and response duties for you. |
| Trial/Demo Availability | Both ThreatLocker and CrowdStrike let you test their platforms risk-free with a customized demo or a free trial, so you can deploy agents, build policies, or review detections, and assess fit for your specific environment before committing. |