

Parhaat Terraform-vaihtoehdot auttavat tiimejä määrittelemään, ottamaan käyttöön ja hallitsemaan infrastruktuuria, jossa työnkulkujen pullonkauloja on vähemmän, käytäntöjen noudattamista valvotaan tehokkaammin ja integraatiot sopivat olemassa oleviin teknologiakokonaisuuksiin. Näiden työkalujen avulla insinöörit voivat automatisoida käyttöönottoja, valvoa hallintasääntöjen noudattamista ja ylläpitää toistettavia ympäristöjä ilman, että heidän tarvitsee tukeutua yksinomaan HashiCorpin ekosysteemiin.
Tiimit alkavat usein etsiä Terraform-vaihtoehtoja kohdattuaan haasteita, kuten epäselvien HCL-virheiden selvittämisen, tilatiedostojen ylläpitämisen hajautettujen tiimien kesken tai Terraformin laajentamisen integraatioilla, joita se ei tue natiivisti. Toiset kohtaavat rajoituksia kehittyneiden tietoturvakäytäntöjen soveltamisessa tai tarvitsevat tiiviimpää yhteensopivuutta ohjelmointikielten kanssa, joita heidän kehittäjänsä jo käyttävät.
Olen työskennellyt Terraformista muihin infrastruktuuri koodina -kehyksiin siirtyvien insinööritiimien kanssa, arvioinut näitä alustoja tuotantokäytössä ja testannut niiden toimintaa todellisissa tilanteissa, kuten monipilvikäyttöönottojen ja vaatimustenmukaisuuteen perustuvien ympäristöjen yhteydessä. Tämä tausta auttoi muodostamaan käytännönläheisen näkemyksen siitä, missä kukin työkalu on parhaimmillaan ja missä se aiheuttaa kitkaa.
Tässä oppaassa näet, mitkä Terraform-vaihtoehdot tarjoavat selkeämmän syntaksin, vahvemman hallinnan ja sujuvamman integroinnin nykyaikaisiin DevOps-työnkulkuihin, jotta voit valita infrastruktuuristrategiaasi sopivan alustan.
Mikä Terraform on?
Terraform on infrastruktuuri koodina (IaC) -työkalu, jonka avulla infrastruktuuria voidaan määritellä ja hallita koodin avulla. Sitä käyttävät yleisesti kehittäjät, DevOps-insinöörit ja IT-ammattilaiset, joiden on automatisoitava ja skaalattava infrastruktuuria tehokkaasti.
Resurssien käyttöönoton, monipilvituen ja tilanhallinnan kaltaiset ominaisuudet auttavat automatisoimaan infrastruktuuritehtäviä, vähentämään manuaalisia virheitä ja varmistamaan yhdenmukaisuuden. Terraformin kokonaisarvo perustuu sen kykyyn yksinkertaistaa infrastruktuurin hallintaa ja parantaa tehokkuutta.
Miksi luottaa ohjelmistosuosituksiimme
6,700+
Reviews
20
Industry experts
16+
Evaluation factors
14
Years
Tiimimme on testannut ja arvioinut ohjelmistoja vuodesta 2012 lähtien. Teknologiajohtajina tiedämme itse, kuinka vaikeaa — ja tärkeää — oikean ohjelmiston valitseminen on.
Tätä opasta varten arvioimme työkaluja käytännön testauksen ja itsenäisen tutkimuksen avulla, pisteyttäen työkalut valintakriteeriemme perusteella.
Arvostelumme perustuvat inhimilliseen toimitukselliseen harkintaamme, eivät myyntipuheeseen.
Asiantuntija-arvioijat:
- Paulo Gardini MiguelTech Director
 Tim FisherVP of AI
 Gabriel RosasTech Lead & Software Architect
 Christhian GruhnTech Lead & Platform Architect

Terraform-vaihtoehtojen vertailutaulukko
Tässä vertailutaulukossa esitetään yhteenveto parhaiksi arvioimieni Terraform-vaihtoehtojen hinnoittelutiedoista:
Score legend (out of 5)
- Excellent4.5–5
- Good4–4.4
- Average3–3.9
- Below average2–2.9
- Poor1–1.9
Sorted by: Default
| Tool | Starting Price | Website | |||||||
|---|---|---|---|---|---|---|---|---|---|
Paras monikieliseen infrastruktuuriin koodina | 4.0 out of 5 | 4 | 5 | 3 | 4 | 4 | 4 | Alkaen 40 $/kuukausi Maksuton paketti saatavilla | Website |
Paras DevSecOps-integraatioihin | 2.7 out of 5 | 3 | 2 | 3 | 2 | 2 | 4 | Alkaen 29 $/käyttäjä/kuukausi Ilmainen sopimus + ilmainen kokeilujakso saatavilla | Website |
Sopii parhaiten virtuaalikoneisiin perustuviin kehitysympäristöihin | Not rated | Not rated | 2 | Not rated | 1 | 3 | 2 | Hinnoittelu pyynnöstä Ilmainen paketti saatavilla | Website |
Paras jatkuvaan integrointiin | 1.5 out of 5 | 1 | 1 | 1 | 1 | 3 | 2 | Hinta pyynnöstä Ei saatavilla | Website |
Paras AWS-resurssien hallintaan | Not rated | 4 | 4 | 3 | Not rated | 3 | 3 | $0.0009 per käsittelijäoperaatio Ilmainen paketti saatavilla | Website |
Paras IT-automaation tarpeisiin | 2.7 out of 5 | 2 | 3 | 2 | 2 | 3 | 4 | Hinnoittelu pyynnöstä Ilmainen paketti + ilmainen esittely saatavilla | Website |
Paras monipilviorkestrointiin | 3.2 out of 5 | 3 | 3 | 3 | 4 | 3 | 3 | Hinnoittelu pyynnöstä Ilmainen paketti + 60 päivän ilmainen kokeilu saatavilla | Website |
Sopii parhaiten Google Cloud -resursseille | Not rated | 2 | 3 | 3 | Not rated | 2 | 3 | Hinnoittelu pyynnöstä Maksuton paketti + maksuton kokeilu saatavilla | Website |
Paras avoimen lähdekoodin IaC:hen | 3.3 out of 5 | 3 | 4 | 3 | 4 | 4 | 2 | Hinnoittelu pyynnöstä Ei saatavilla | Website |
Paras Kubernetes-integraatioon | 3.2 out of 5 | 3 | 4 | 1 | 4 | 4 | 3 | $1,000/kuukausi Ilmainen esittely saatavilla | Website |


Parhaiden Terraform-vaihtoehtojen arviot
Alla ovat yksityiskohtaiset yhteenvetoni parhaista Terraform-vaihtoehdoista, jotka pääsivät lyhytlistalleni. Arvosteluissani tarkastellaan yksityiskohtaisesti kunkin työkalun keskeisiä ominaisuuksia, hyviä puolia & huonoja puolia, integraatioita ja ihanteellisia käyttötapauksia, jotta löydät itsellesi parhaiten sopivan vaihtoehdon.
 Paras monikieliseen infrastruktuuriin koodina
- Maksuton paketti saatavilla
- Alkaen 40 $/kuukausi
Visit WebsiteCustomer Rating:4.8/5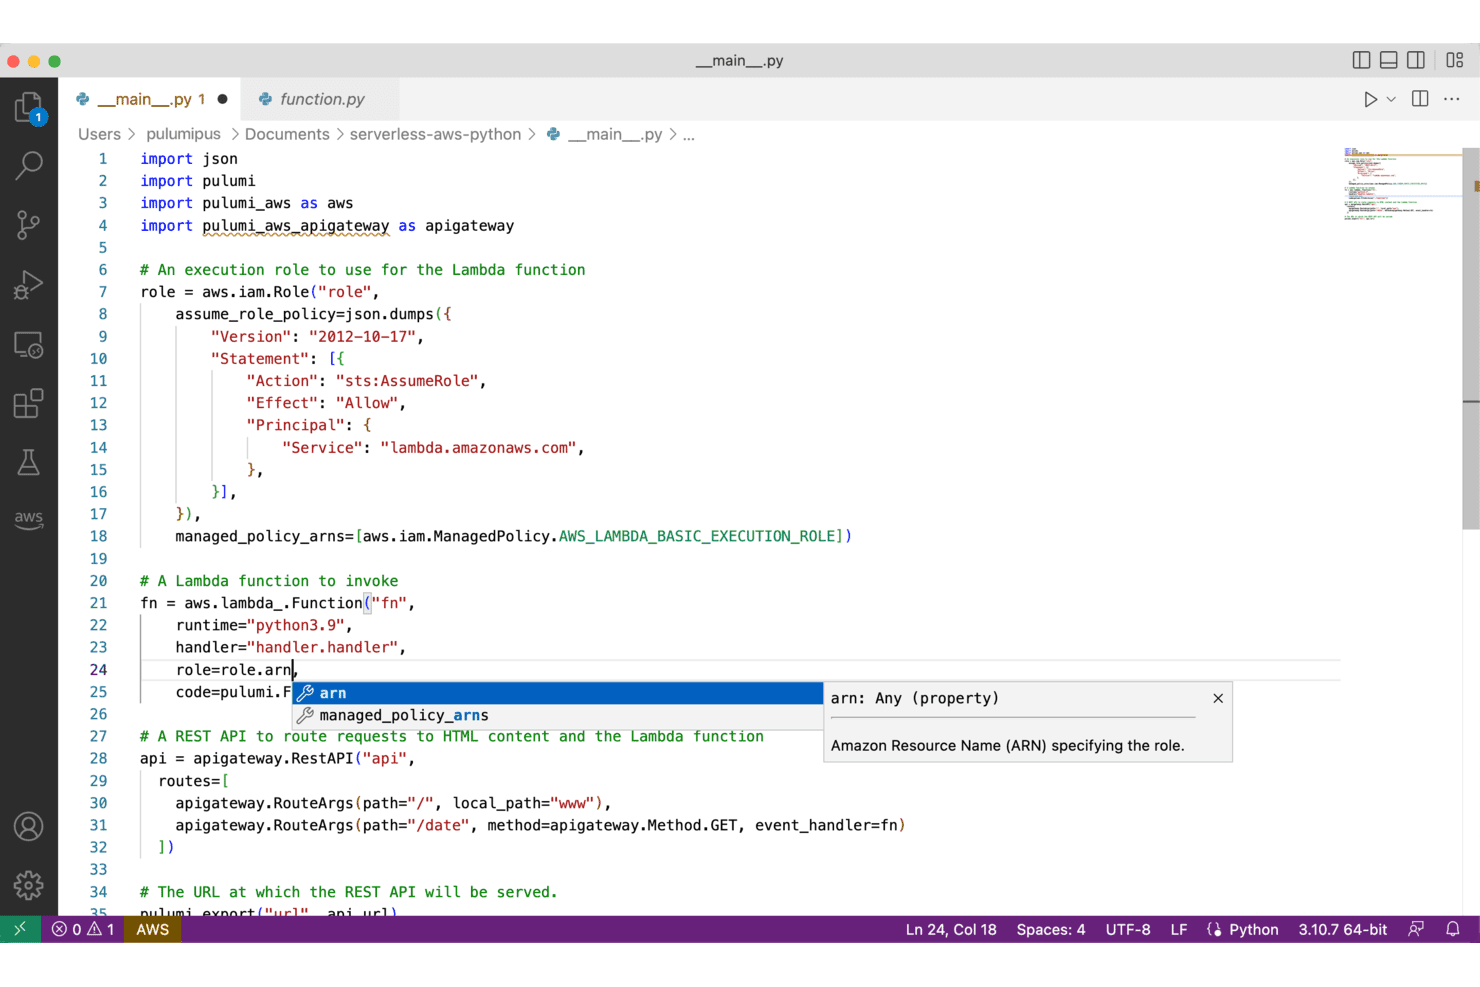
Pulumi mahdollistaa infrastruktuurin määrittämisen koodina Pythonilla AWS-resurssien avulla. Pulumi on infrastruktuuri koodina -alusta, jonka avulla DevOps- ja alustasuunnittelutiimit voivat määrittää, ottaa käyttöön ja hallita pilvi-infrastruktuuria yleiskäyttöisillä ohjelmointikielillä, kuten Pythonilla, TypeScriptillä ja Golla, toimialakohtaisen kielen sijaan.
Kenelle Pulumi sopii parhaiten?
Pulumi sopii erinomaisesti DevOps- ja alustasuunnittelutiimeille, jotka haluavat kirjoittaa infrastruktuurikoodia samoilla kielillä, joita he käyttävät jo sovelluskehityksessä.
Miksi valitsin Pulumin
Valitsin Pulumin yhdeksi parhaista vaihtoehdoista, koska se on ainoa Terraform-vaihtoehto, jonka avulla tiimini voi kirjoittaa infrastruktuurikoodia TypeScriptillä, Pythonilla, Golla tai .NETillä varsinaisen sovelluskoodin rinnalla käyttäen toimialakohtaisen kielen sijaan oikeita silmukoita, funktioita ja luokkia. Voin suorittaa komennon
pulumi convertsiirtääkseni olemassa olevan HCL-koodin tyypitettyyn Python- tai TypeScript-ohjelmaan sekä viitata Terraformin tilatulosteisiin rinnakkain ja siirtyä vaiheittain. Käytännöt koodina tukevat TypeScriptiä, Pythonia ja OPA/Regoa, joten samat tiimini jo kirjoittamat valvontarajoitteet voivat ohjata myös infrastruktuurin käyttöönottoja.Pulumin tärkeimmät ominaisuudet
- Monipilvinatiiviset palveluntarjoajat: Pulumi sisältää tarkoitukseen rakennetut natiivipalveluntarjoajat AWS:lle, Azurelle, Google Cloudille ja Kubernetesille. Ne luodaan suoraan ylemmän tason API-määrityksistä, mikä takaa ajantasaisen resurssikattavuuden.
- Pulumin Automation API: Sen avulla infrastruktuuritoiminnot voidaan upottaa sovelluskoodiin, mikä mahdollistaa infrastruktuurin ympärille rakennettujen mukautettujen kehittäjäportaalien, komentorivityökalujen ja CI/CD-työnkulkujen luomisen.
- Poikkeamien tunnistus ja korjaus: Pulumi Cloudin maksulliset paketit lisäävät ajastetun poikkeamien tunnistuksen, joka vertaa tallennettua tilaa aktiivisiin pilviresursseihin ja voi korjata poikkeamat automaattisesti määritettävällä aikavälillä.
- Pulumi ESC (ympäristöt, salaisuudet ja määritykset): Se keskittää salaisuudet ja määritykset AWS Secrets Managerista, HashiCorp Vaultista, Azure Key Vaultista ja muilta palveluntarjoajilta koostettavaksi ja versioiduksi hallintatasoksi.
Pulumin integraatiot
Pulumi tarjoaa yli 200 natiivia integraatiota pilvi- ja palveluntarjoajien kanssa, kuten AWS:n, Azuren, Google Cloudin, Kubernetesin, Terraformin, OpenTofun, GitHubin, GitLabin ja Azure DevOpsin kanssa. Se tarjoaa myös REST-rajapintoja, SDK:ita, webhookeja ja Automation API:n mukautettuja infrastruktuurityönkulkuja varten.
Pros and Cons
Pros:
- Infrastruktuurin kirjoittaminen tutuilla ohjelmointikielillä
- HCL-koodin muuntaminen ja vaiheittainen siirtyminen
- Valvontarajoitteiden käyttöönotto koodipohjaisilla käytännöillä
Cons:
- Suurissa koodikannoissa navigointi voi muuttua hankalammaksi
- Palveluntarjoajien ekosysteemi jää jälkeen Terraformin kypsyydestä
Learn more about Pulumi: Paras DevSecOps-integraatioihin
- Ilmainen sopimus + ilmainen kokeilujakso saatavilla
- Alkaen 29 $/käyttäjä/kuukausi (laskutetaan vuosittain)
Visit WebsiteCustomer Rating:4.5/5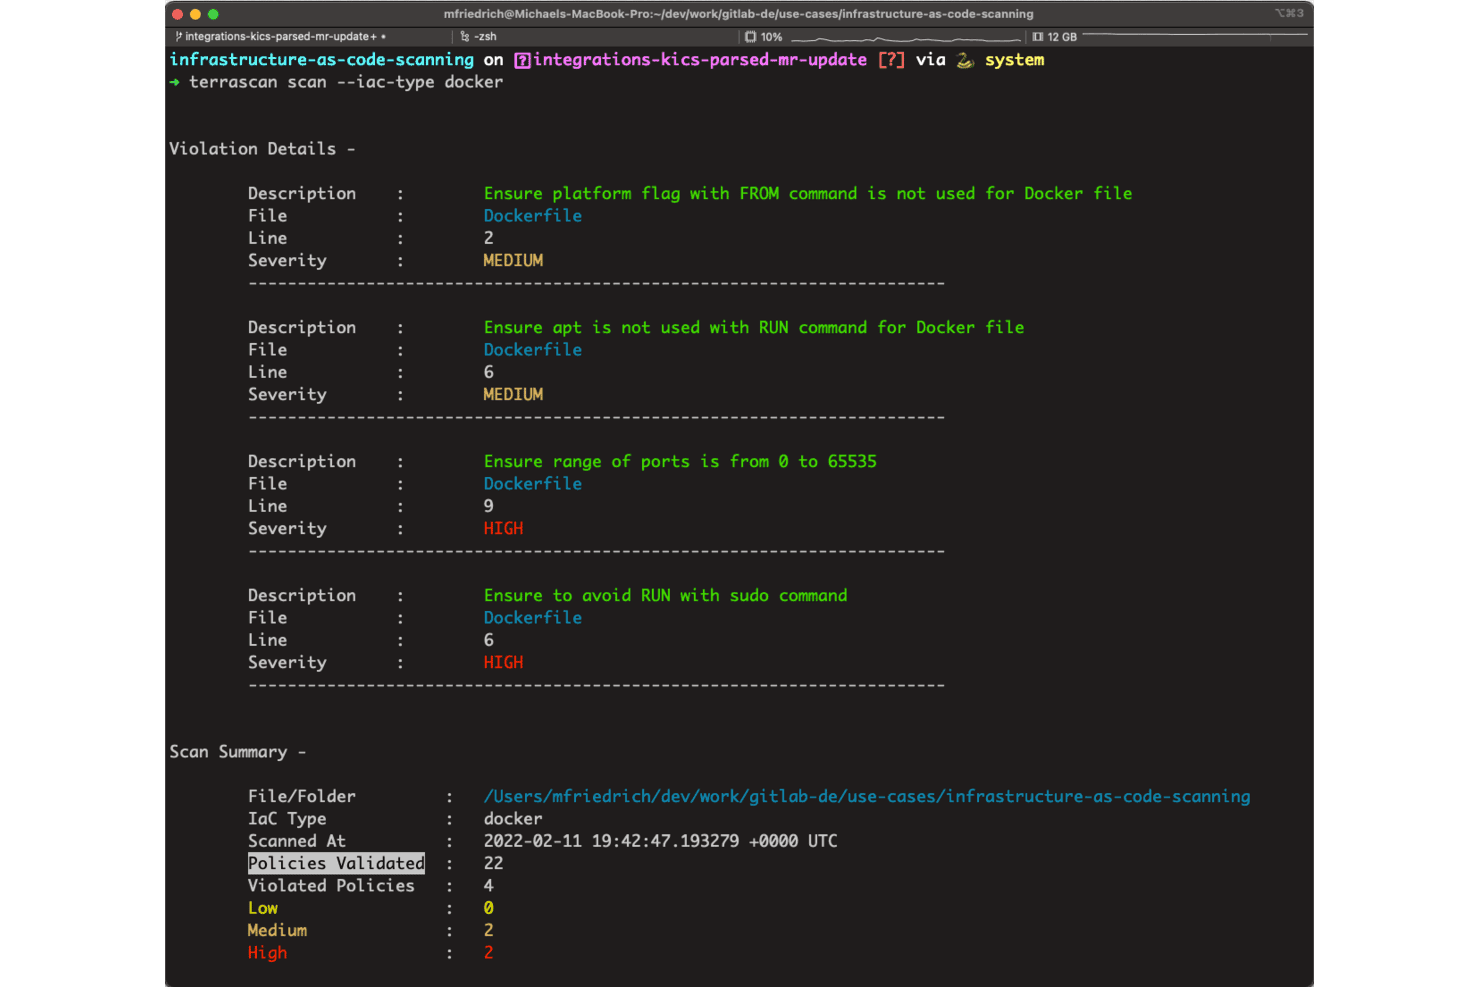
GitLab tuo Dockerfile-tiedostojen tietoturvarikkomukset vakavuustasoineen näkyviin Terrascanin avulla. GitLab on DevSecOps-alusta, joka yhdistää Terraform- ja OpenTofu-työnkulut yhtenäiseen ympäristöön lähdekoodin hallintaa, CI/CD-putkia, tilanhallintaa ja tietoturvatarkistuksia varten – joten se sopii hyvin DevOps-tiimeille, jotka haluavat käyttää infrastruktuuria koodina kokoamatta erillisiä työkaluja yhteen.
Kenelle GitLab sopii parhaiten?
GitLab sopii hyvin DevOps-tiimeille, jotka käyttävät jo GitLabia lähdekoodin hallintaan ja CI/CD:hen ja haluavat hallita Terraform- tai OpenTofu-työnkulkuja lisäämättä erillistä työkalua.
Miksi valitsin GitLabin
Sisällytin GitLabin kärkivalintoihini, koska se on tämän listan ainoa alusta, joka yhdistää Terraform- ja OpenTofu-työnkulut täysimittaiseen DevSecOps-ympäristöön ja kattaa lähdekoodin hallinnan, CI/CD-putket, tilanhallinnan ja tietoturvatarkistukset ilman erillisiä työkaluja. Pidän erityisesti siitä, miten yhdistämispyynnöt tuovat Terraform-suunnitelman tulosteen suoraan näkyviin, jolloin tiimini voi tarkistaa resurssimuutokset ja saada hyväksynnät ennen muutosten käyttöönottoa. GitLab hallitsee tilaa myös natiivisti, ja siihen sisältyvät versiointi, lukitseminen ja projektitason käyttöoikeudet.
GitLabin tärkeimmät ominaisuudet
- GitLabin hallinnoima tilan taustajärjestelmä: Tallentaa Terraform- ja OpenTofu-tilatiedostot sisäänrakennetulla versioinnilla, lukitsemisella ja projektitason käyttöoikeuksilla GitLab.comissa, itse hallinnoiduissa ja Dedicated-käyttöönotossa.
- Yksityinen Terraform-moduulirekisteri: Antaa tiimien julkaista ja käyttää yksityisiä Terraform-moduuleja projektien välillä CI/CD:n avulla sekä hallita julkaisua ja poistamista roolipohjaisilla käyttöoikeuksilla.
- OIDC-pohjainen pilvitodennus: Todentaa CI-työt pilvipalveluntarjoajille, kuten GCP:lle, työkuormaidentiteetin federoinnin avulla, mikä poistaa tarpeen tallentaa pitkäikäisiä tunnistetietoja putkien salaisuuksiksi.
- Putkien suorituspolitiikat: Pakottaa organisaation laajuiset CI/CD-työvaatimukset käyttöön projekteissa, jolloin tietoturva- ja vaatimustenmukaisuustiimit voivat lisätä tai korvata putkiasetuksia laajassa mittakaavassa.
GitLabin integraatiot
GitLab integroituu Terraformiin ja OpenTofuun sekä yhdistää Terraform Cloudiin, Terraform Enterpriseen, HashiCorp Vaultiin, Fluxiin, AWS:ään, Microsoft Azureen ja Google Cloudiin. Se tarjoaa myös REST-, GraphQL-, webhook-, OAuth 2.0- ja MCP-ohjelmointirajapinnat mukautettuja integraatioita varten.
Pros and Cons
Pros:
- Yhdistämispyyntöjen suunnitelmat tuovat resurssimuutokset tarkistettaviksi
- Jaettu tila sisältää versioinnin ja lukitsemisen
- Koodin tarkistus ja käyttöönotto jakavat saman työnkulun
Cons:
- Terraform ja OpenTofu varaavat edelleen infrastruktuurin
- Vanhentuneet mallipohjat jättävät tiimien vastuulle putkikuvien ylläpidon
 Sopii parhaiten virtuaalikoneisiin perustuviin kehitysympäristöihin
- Ilmainen paketti saatavilla
- Hinnoittelu pyynnöstä
Visit WebsiteCustomer Rating:4.6/5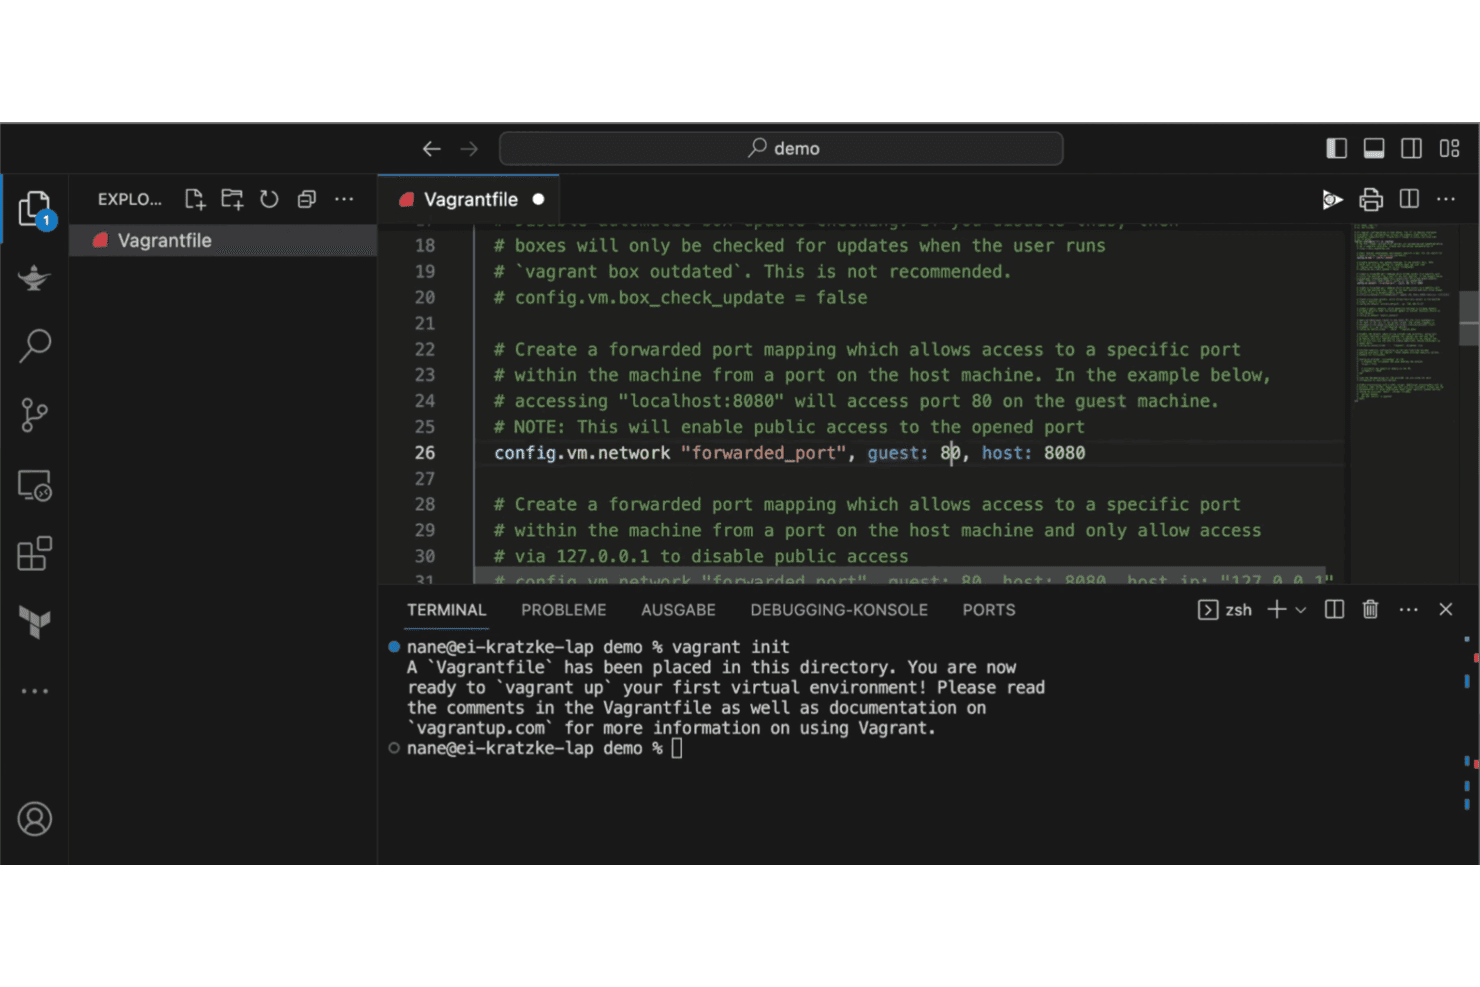
Vagrantin avulla käyttäjät voivat määrittää porttien edelleenlähetyksen Vagrantfile-tiedostossa VS Codessa. Vagrant on HashiCorpin komentorivityökalu, jonka avulla kehitystiimit voivat rakentaa ja jakaa toistettavia virtuaalikoneympäristöjä yhdestä Vagrantfile-tiedostosta. Se on kevyt vaihtoehto tiimeille, jotka tarvitsevat yhdenmukaiset paikalliset kehitysympäristöt ilman manuaalista määritystä.
Kenelle Vagrant sopii parhaiten?
Vagrant sopii kehittäjille ja pienille kehitystiimeille, jotka tarvitsevat yhdenmukaiset ja toistettavat paikalliset virtuaalikoneympäristöt ilman jokaisen koneen määrittämistä manuaalisesti alusta alkaen.
Miksi valitsin Vagrantin
Sisällytin Vagrantin parhaiden valintojeni joukkoon, koska se on ensisijainen työkalu tiimeille, jotka tarvitsevat yhdenmukaiset ja toistettavat virtuaalikoneisiin perustuvat kehitysympäristöt ilman jokaisen koneen manuaalista määrittämistä. Yksi Vagrantfile-tiedosto määrittää koko ympäristön, ja sen voi tallentaa versionhallintaan, joten jokainen kehittäjä suorittaa komennon
vagrant upja saa täsmälleen saman määrityksen Linuxissa, macOS:ssä ja Windowsissa. Pidän erityisesti siitä, että se tukee natiivisti valmistelutyökaluja, kuten komentotulkkikomentosarjoja, Chefiä ja Puppetia, mikä tekee toistettavien paikallisten ympäristöjen hallinnasta suoraviivaista.Vagrantin tärkeimmät ominaisuudet
- Vagrantfile-tiedoston versionhallinta: Määritä koko virtuaalikoneympäristösi yhteen Vagrantfile-tiedostoon, jonka voit tallentaa versionhallintaan ja jakaa tiimisi kanssa.
- Useiden valmistelutyökalujen tuki: Suorita komentotulkkikomentosarjoja, Chef- tai Puppet-määrityksiä automaattisesti komennon
vagrant upaikana ohjelmistojen asentamiseksi ja määrittämiseksi vieraskoneelle. - Joustava palveluntarjoajatuki: Hallitse virtuaalikoneita VirtualBoxissa, Dockerissa ja VMwaressa Vagrantin laajennuksiin perustuvan palveluntarjoajajärjestelmän avulla.
- Vagrant Share: Jaa käynnissä oleva Vagrant-ympäristö muiden kanssa yhdellä komennolla nopeaa yhteistyötä tai etäkäyttöä varten.
Vagrant-integraatiot
Vagrantilla on natiivit integraatiot VirtualBoxin ja Dockerin kanssa sekä palveluntarjoajatuki VMwaressa, AWS:ssä ja Rackspacessa. Sen Vagrant Cloud -ohjelmointirajapinta tukee mukautettuja integraatioita REST-tyylisten HTTP-pyyntöjen ja JSON-vastausten avulla.
Pros and Cons
Pros:
- Toistettavat paikalliset virtuaalikoneympäristöt testausta varten
- Versionhallinnassa olevat Vagrantfile-tiedostot yhdenmukaistavat kehittäjien määritykset
- Suoraviivainen käyttöönotto auttaa tiimejä pääsemään nopeasti alkuun
Cons:
- Ei tilan seurantaa eikä suunnitelman ja käyttöönoton työnkulkua
- Ruby-pohjaiset määritykset tuovat toisen infrastruktuurin koodina toteuttavan mallin
Learn more about Vagrant:
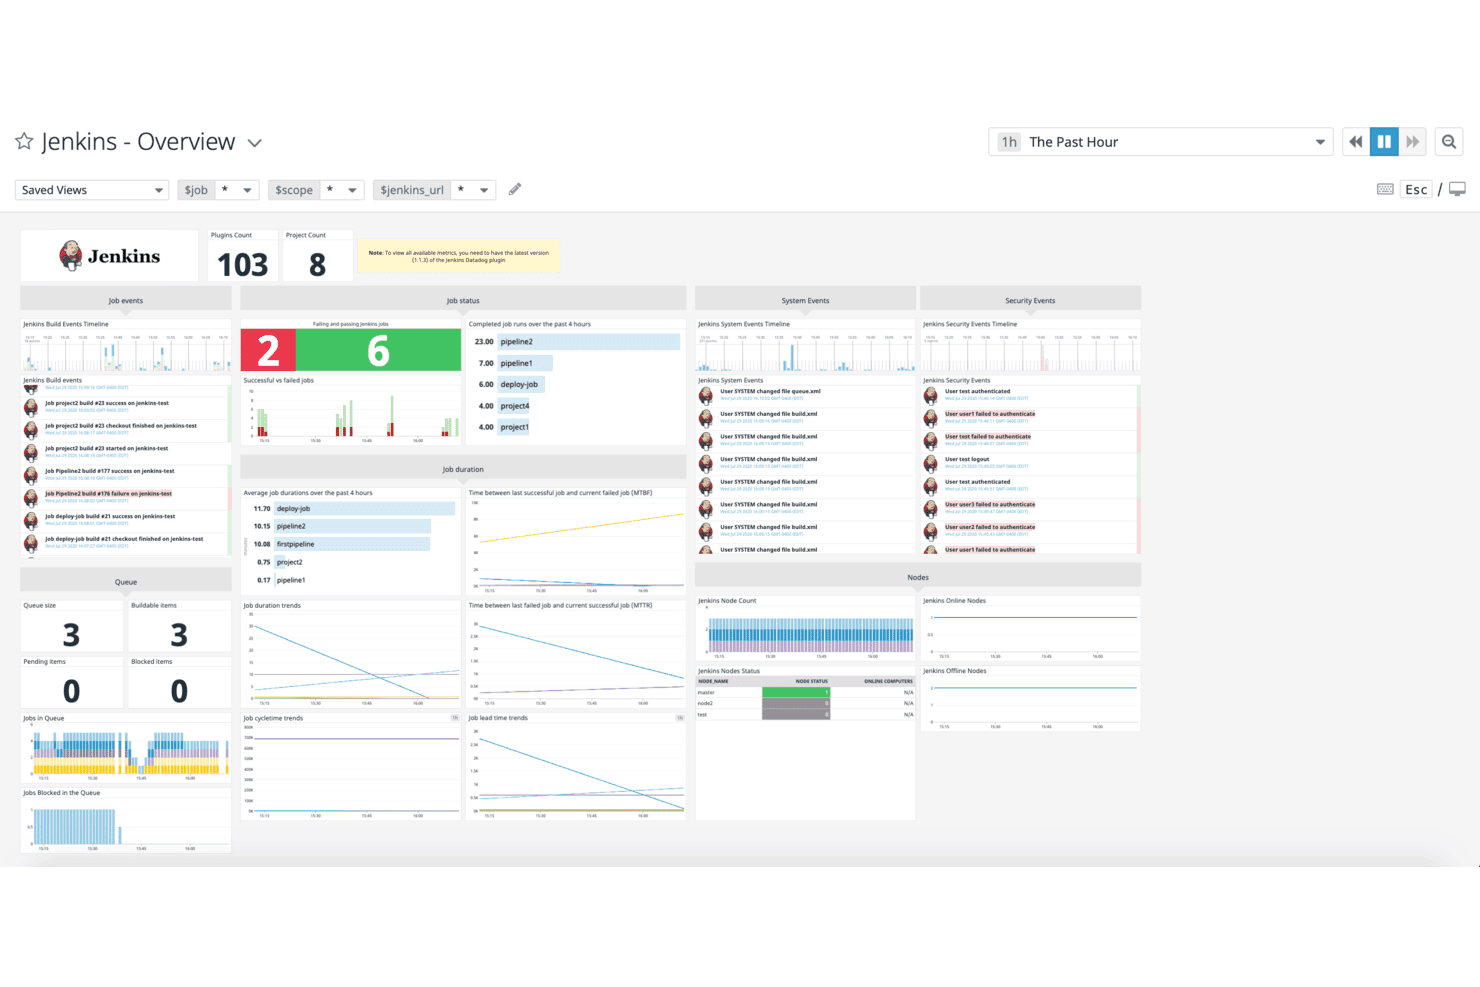
Jenkins keskittää koontien, jonon ja tietoturvatapahtumien valvonnan yhteen koontinäyttöön. Jenkins on avoimen lähdekoodin automaatiopalvelin, jota DevOps- ja alustasuunnittelutiimit käyttävät CI/CD-putkistojen orkestrointiin, infrastruktuurin työnkulkujen käynnistämiseen sekä integrointiin Terraformin, Kubernetesin ja suurten pilvipalveluntarjoajien kaltaisten työkalujen kanssa.
Kenelle Jenkins sopii parhaiten?
Jenkins sopii hyvin DevOps-tiimeille, jotka käyttävät jo CI/CD-putkistoja ja haluavat orkestroida Terraform-suorituksia nykyisissä automaation työnkuluissaan.
Miksi valitsin Jenkinsin
Valitsin Jenkinsin yhdeksi parhaista vaihtoehdoista, koska se on monien DevOps-tiimien jo luottama CI/CD:n selkäranka ja käsittelee jatkuvaa integrointia syvällisyydellä, jota on vaikea jäljitellä. Käytän lähdekoodinhallintaan suoraan tallennettuja Jenkinsfile-tiedostossa määritettyjä putkistoja käynnistämään
terraform plan- jaterraform apply-vaiheet osana laajempaa koonti- ja käyttöönottotyönkulkua. Putkiston hyväksymisporttien avulla voin rajoittaa, kuka voi vahvistaa apply-toiminnon, joten infrastruktuurimuutokset käyvät läpi saman tarkistusprosessin kuin sovelluskoodi.Jenkinsin tärkeimmät ominaisuudet
- Terraform-koontikääre: Jenkinsin Terraform-laajennus suorittaa
terraform plan- jaterraform apply-komennot putkiston vaiheina suoraan Jenkinsfile-tiedostosta. - Putkisto koodina: Määritä koko CI/CD-työnkulkusi lähdekoodinhallintaan tallennettuun
Jenkinsfile-tiedostoon sovellus- ja infrastruktuurikoodisi rinnalle. - Hienojakoiset käyttöoikeusasetukset: Määritä työ- ja tunnistetietotason käyttöoikeudet hallitaksesi, mitkä käyttäjät voivat koostaa, määrittää tai käyttää arkaluonteisia putkistoresursseja.
- Yli 2 300 laajennuksen ekosysteemi: Yhdistä Jenkins Gitiin, GitHubiin, Kubernetes-järjestelmään ja pilvipalveluntarjoajien palveluihin yhteisön ylläpitämien laajennusten avulla.
Jenkinsin integraatiot
Jenkins tukee yli 2 300 yhteisön kehittämää laajennusta, mukaan lukien Git, GitHub, Kubernetes ja Terraform, sekä AWS:n, Azuren ja Google Cloudin pilvivaiheita. Sen REST-tyyppinen API tukee mukautettuja CI/CD-integraatioita.
Pros and Cons
Pros:
- Automatisoi Terraform-ajot koontiputkistojen rinnalla
- Putkiston hyväksynnät voivat estää infrastruktuurin apply-toiminnot
- Versionhallintaan tallennetut Jenkinsfile-tiedostot pitävät työnkulut tarkistettavina
Cons:
- Ei toimita infrastruktuuria ilman Terraformia
- Ei natiivia tilan lukitusta tai poikkeamien tunnistusta
- Terraform-koontikääre: Jenkinsin Terraform-laajennus suorittaa
 Paras AWS-resurssien hallintaan
- Ilmainen paketti saatavilla
- Alkaen $0.0009 per käsittelijäoperaatio
Visit WebsiteCustomer Rating:4.4/5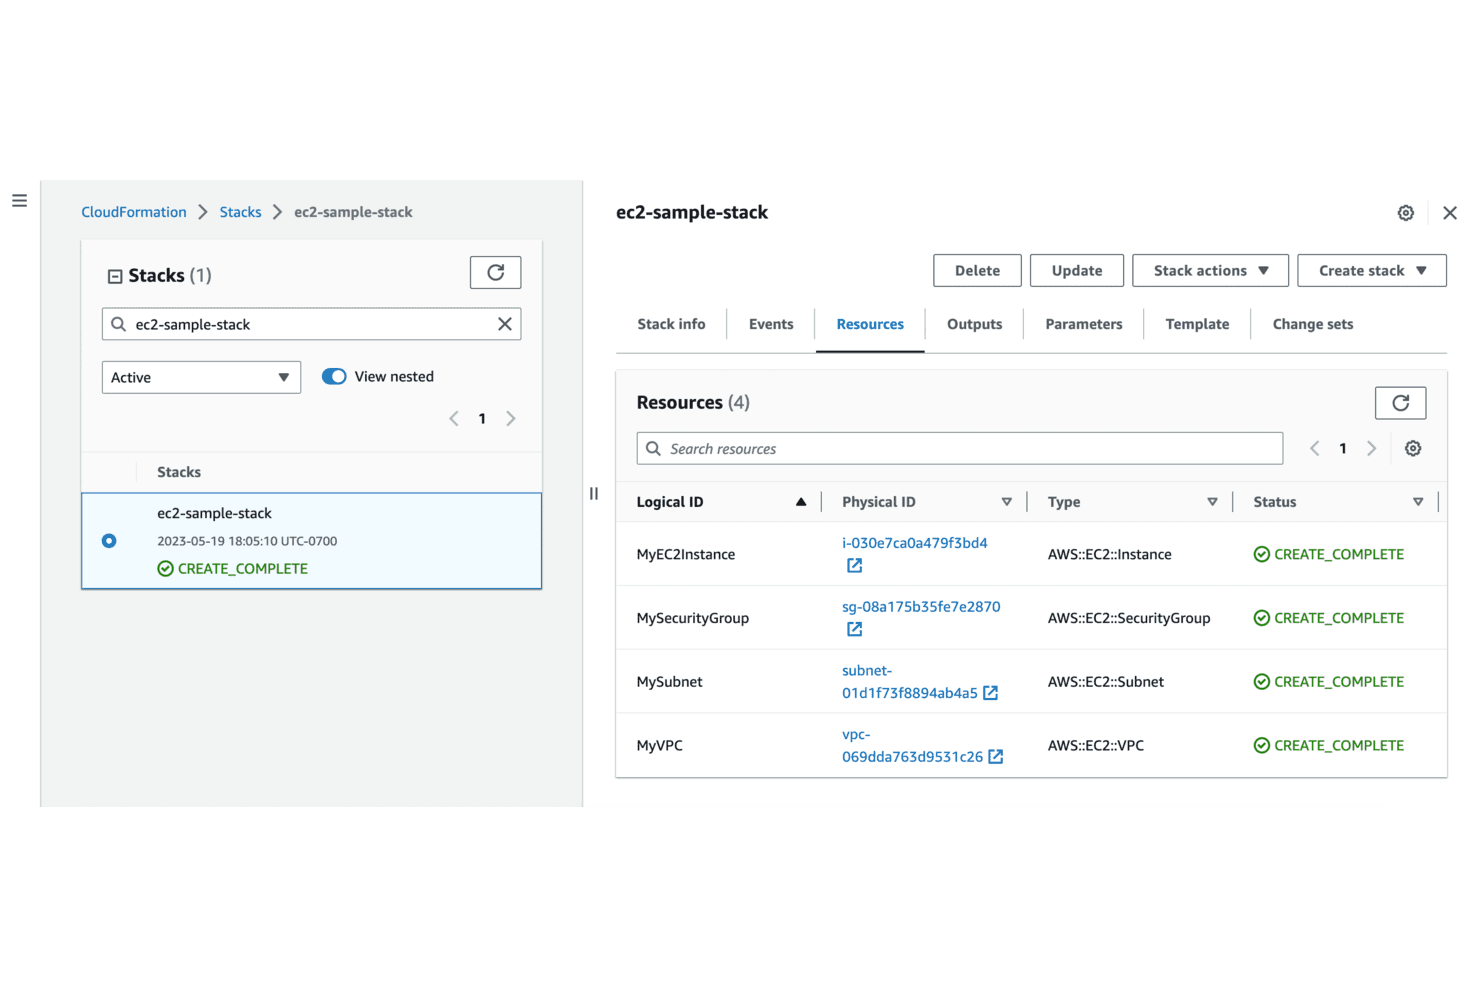
AWS CloudFormation seuraa käyttöön otettuja resursseja ja niiden tiloja yhdessä näkymässä. AWS CloudFormation on Amazonin natiivi infrastruktuuri koodina -palvelu, joka on suunniteltu täysin AWS:ssä toimiville tiimeille, jotka haluavat ottaa pilviresursseja käyttöön, hallita niitä ja versioida niitä deklaratiivisten mallien avulla ilman oman tilan taustajärjestelmän ylläpitoa.
Kenelle AWS CloudFormation sopii parhaiten?
AWS CloudFormation sopii luontevasti tiimeille, jotka toimivat jo täysin AWS:ssä ja haluavat käyttää natiivia infrastruktuuria koodina ilman erillisen tilan taustajärjestelmän hallintaa.
Miksi valitsin AWS CloudFormationin
Valitsin AWS CloudFormationin yhdeksi parhaista vaihtoehdoista, koska se on natiivi infrastruktuuri koodina -ratkaisu tiimeille, jotka ovat jo syvällä AWS-ekosysteemissä. Pidän siitä, että muutosjoukkojen avulla näet tarkasti, mitkä resurssit korvataan tai poistetaan ennen muutosten vahvistamista, ja ajautuman tunnistus ilmoittaa kaikista pinon ulkopuolella tehdyistä manuaalisista muutoksista, jotta mallisi pysyvät totuuden lähteenä. Jos infrastruktuurisi käyttää vain AWS:ää, infrastruktuuri koodina -työkalusi ja pilvipalveluntarjoajasi yhteensopivuus ei voisi olla tiiviimpi.
AWS CloudFormationin tärkeimmät ominaisuudet
- AWS CDK -tuki: Määritä infrastruktuuri TypeScriptillä, Pythonilla, Javalla tai .NETillä AWS Cloud Development Kitin avulla, minkä jälkeen CloudFormation ottaa sen käyttöön.
- StackSets: Ota käyttöön, päivitä tai poista yhteinen joukko AWS-resursseja useilla tileillä ja alueilla yhdestä mallista.
- Palautuksen käynnistimet: Seuraa CloudWatch-hälytyksiä pinojen luonnin ja päivitysten aikana ja palauta toiminnot automaattisesti, jos määritetty hälytys laukeaa.
- Infrastruktuuri koodina -generaattori: Skannaa olemassa olevat AWS-resurssit ja luo automaattisesti JSON- tai YAML-muotoiset CloudFormation-mallit niiden tuomista tai siirtämistä varten hallittuihin pinoihin.
AWS CloudFormation -integraatiot
AWS CloudFormation tarjoaa AWS Marketplacen integraatiot MongoDB Atlasiin, Datadogiin, Atlassian Opsgenieen, JFrogiin, Trend Microon, Splunkiin, Aqua Securityyn, FireEyeen, Sysdigiin ja Snykiin. AWS CloudFormation -palvelun ohjelmointirajapinta, AWS SDK:t ja AWS CLI tukevat mukautettuja integraatioita.
Pros and Cons
Pros:
- Toistettava AWS:n käyttöönotto versioitujen mallien avulla
- Muutosjoukot esikatselevat korvaukset ja poistot
- Hallittu pinon tila tukee automaattista palautusta
Cons:
- Vain AWS:ää tukeva käyttöönotto ei sovellu Terraformin monipilvikäyttötapauksiin
- Suuria malleja voi olla vaikea ylläpitää
Learn more about AWS CloudFormation: Paras IT-automaation tarpeisiin
- Ilmainen paketti + ilmainen esittely saatavilla
- Hinnoittelu pyynnöstä
Visit WebsiteCustomer Rating:4.2/5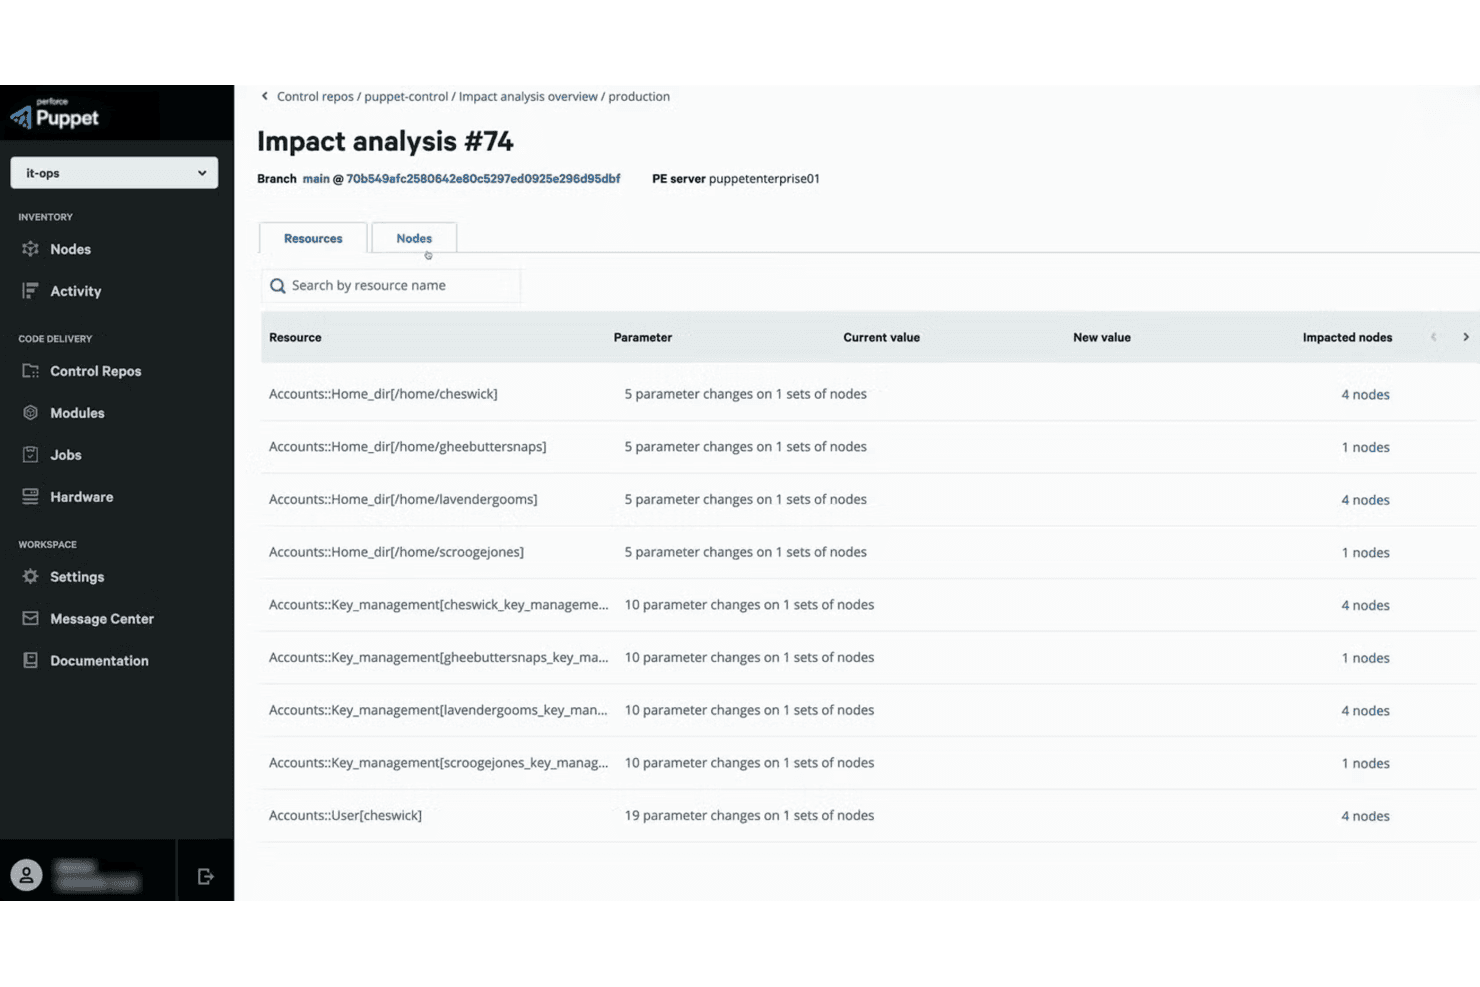
Puppet näyttää resurssitason vaikutusanalyysin ennen koodin käyttöönottoa. Puppet Enterprise on kokoonpanonhallinta-alusta, joka palvelee IT- ja infrastruktuuritiimejä, jotka hallinnoivat suuria palvelinkantoja hybridi- ja monipilviympäristöissä. Se auttaa niitä ylläpitämään järjestelmien yhdenmukaisia tiloja, havaitsemaan poikkeamia ja automatisoimaan vaatimustenmukaisuutta.
Kenelle Puppet sopii parhaiten?
Puppet Enterprise sopii IT- ja infrastruktuuritiimeille, jotka hallinnoivat suuria palvelinkantoja ja tarvitsevat kokoonpanojen yhdenmukaista valvontaa hybridi- ja monipilviympäristöissä.
Miksi valitsin Puppetin
Valitsin Puppetin yhdeksi parhaista IT-automaation ratkaisuista, koska se ylläpitää haluttua kokoonpanotilaa jatkuvasti palvelinkannoissa ja havaitsee sekä korjaa poikkeamat automaattisesti, ennen kuin niistä tulee ongelmia. Siinä missä Terraform ottaa infrastruktuurin käyttöön, Puppet jatkaa siitä hallinnoimalla käyttöjärjestelmien ja sovellusten kokoonpanoja paikallisissa, pilvi- ja hybridiympäristöissä Git-pohjaisen ohjausvaraston kautta. Arvostan myös sitä, että yli 7 000 Puppet Forge -moduulia tarkoittaa, että automaatiota tarvitsee harvoin kirjoittaa alusta alkaen.
Puppetin tärkeimmät ominaisuudet
- Roolipohjainen käyttöoikeuksien hallinta: Määrittää oletus- ja mukautettuja rooleja – järjestelmänvalvojat, operaattorit, katselijat ja koodin käyttöönottajat – sekä yksityiskohtaiset käyttöoikeudet, jotka hallitsevat, mitä kukin käyttäjä voi tarkastella tai muokata hallinnoiduissa ympäristöissä.
- Vaikutusanalyysi: Luo ennen yhdistämistä raportteja Puppet-koodin muutosten laajuudesta ja riskeistä sekä sisältää CI/CD-integraation ongelmien merkitsemiseksi ennen käyttöönottoa.
- Havainnointitietojen liitin: Vie Puppetin infrastruktuuri-, muutos-, vaatimustenmukaisuus- ja korjaustiedot Splunkin, Datadogin, Grafanan ja Prometheuksen kaltaisiin työkaluihin.
- ServiceNow-integraatio: Antaa valtuutettujen käyttäjien käynnistää Puppet-tehtäviä ja -suunnitelmia suoraan ServiceNow'sta sekä synkronoi Puppetin solufaktat ServiceNow CMDB -tietueisiin.
Puppetin integraatiot
Puppet Enterprisella on natiiviset integraatiot ServiceNow'n ja Splunkin kanssa sekä dokumentoidut integraatiot Terraformiin, Datadogiin, New Reliciin, Prometheukseen ja Grafanaan. HTTP(S)-rajapinnat tukevat mukautettuja integraatioita.
Pros and Cons
Pros:
- Ylläpitää kokoonpanojen yhdenmukaisuutta palvelinkannoissa
- Havaitsee ja korjaa kokoonpanopoikkeamat automaattisesti
- Forge-moduulit vähentävät mukautetun kokoonpanotyön määrää
Cons:
- Ei ota pilvi-infrastruktuuria käyttöön Terraformin tavoin
- Joistakin pilvimoduuleista puuttuu tarvittava palvelukattavuus
Learn more about Puppet: Paras monipilviorkestrointiin
- Ilmainen paketti + 60 päivän ilmainen kokeilu saatavilla
- Hinnoittelu pyynnöstä
Visit WebsiteCustomer Rating:4.1/5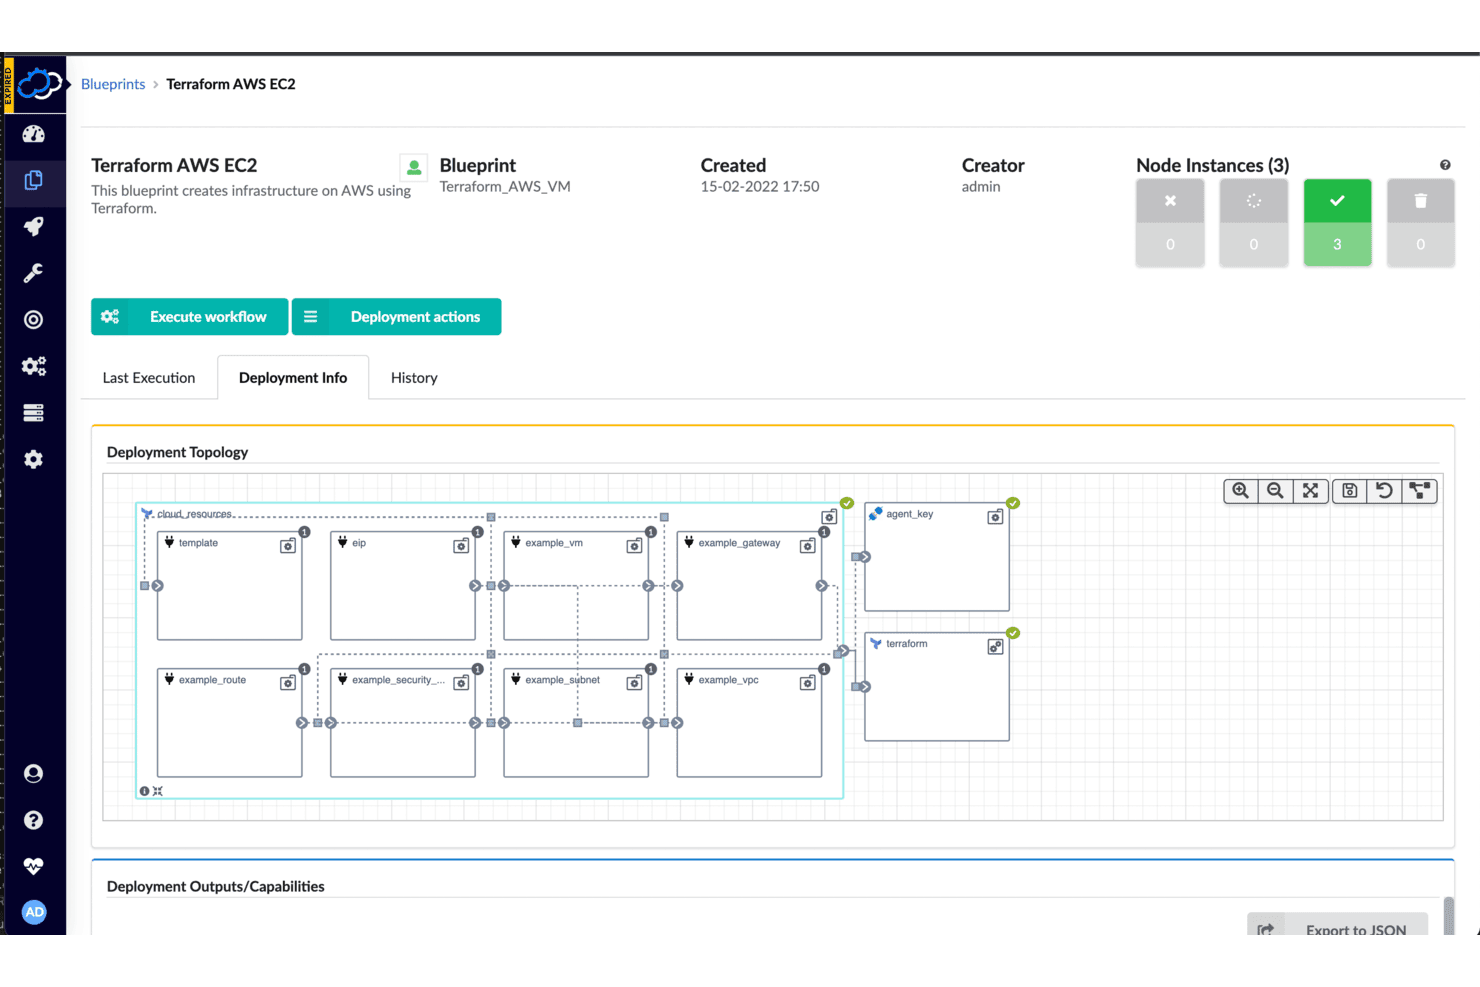
Cloudify visualisoi AWS EC2 -infrastruktuurin käyttöönoton topologian. Cloudify on avoimen lähdekoodin orkestrointialusta, jonka avulla DevOps- ja alustasuunnittelutiimit voivat hallita infrastruktuuria useissa pilvipalveluissa, Kubernetes-klustereissa ja paikallisissa ympäristöissä yhden yhtenäisen työnkulkujärjestelmän kautta.
Kenelle Cloudify sopii parhaiten?
Cloudify sopii suurten organisaatioiden infrastruktuuriarkkitehdeille ja alustasuunnittelijoille, jotka hallitsevat monipuolisia työkaluketjuja useissa pilvipalveluissa, Kubernetes-klustereissa ja paikallisissa ympäristöissä.
Miksi valitsin Cloudifyn
Valitsin Cloudifyn, koska se on listani vahvin vaihtoehto tiimeille, jotka käyttävät infrastruktuuria samanaikaisesti useissa pilvipalveluissa. Sen Terraform-laajennuksen avulla AWS- ja Azure-moduuleja voi hallita rinnakkain yhdessä suunnitelmassa, kun taas Cloudifyn DSL mallintaa näiden ympäristöjen, niiden jaettujen resurssien ja hajautettujen elinkaarien väliset suhteet. Lisäksi Cloudify Spiren hallinnoijien hallinnoijan arkkitehtuurin ansiosta käyttöönottoja voi orkestroida ja korjata keskitetysti monipaikkaisissa ja reunaympäristöissä yhdestä paikasta.
Cloudifyn keskeiset ominaisuudet
- Terraform-laajennuksen elinkaarenhallinta: Terraform-laajennus suorittaa init-, plan-, apply-, refresh-, import- ja destroy-toiminnot suoraan Cloudify-suunnitelmista.
- Sisäänrakennetut korjaus- ja skaalaustyönkulut: Cloudify luo automaattisesti korjaus- ja skaalaustyönkulut halutun tilan mallistaan käyttöönoton jälkeisiä toimintoja varten.
- CI/CD-putkien integrointi: Natiivien Jenkins-, GitHub Actions-, GitLab CI/CD- ja CircleCI-integraatioiden avulla Cloudify-ympäristöjen toimintoja voi käynnistää nykyisistä putkista.
- Salaisuuksien säilö salatulla tallennustilalla: Salaisuudet salataan tietokannassa Fernet-symmetrisellä salauksella, ja ne ovat käytettävissä eri käyttöönottojen välillä.
Cloudifyn integraatiot
Cloudify tarjoaa dokumentoidut natiiviset integraatiot AWS:n, Microsoft Azuren, Terraformin, Ansiblen, Dockerin, OpenStackin, VMware vSpheren ja ServiceNow'n kanssa. Se tukee myös Jenkins-, GitHub Actions-, GitLab CI/CD- ja CircleCI-työnkulkuja sekä REST- ja Python-ohjelmointirajapintoja mukautettuja integraatioita varten.
Pros and Cons
Pros:
- Orkestroi monipilvi-infrastruktuuria käyttöönottoa laajemmin
- Suorittaa Terraform-moduuleja yhdistetyissä suunnitelmissa
- Sisäänrakennetut korjaus- ja skaalaustyönkulut
Cons:
- Kääräisee Terraformin ympärille sen sijaan, että korvaisi sen
- YAML-DSL ja hallinnoija lisäävät operatiivista kuormaa
Learn more about Cloudify: Sopii parhaiten Google Cloud -resursseille
- Maksuton paketti + maksuton kokeilu saatavilla
- Hinnoittelu pyynnöstä
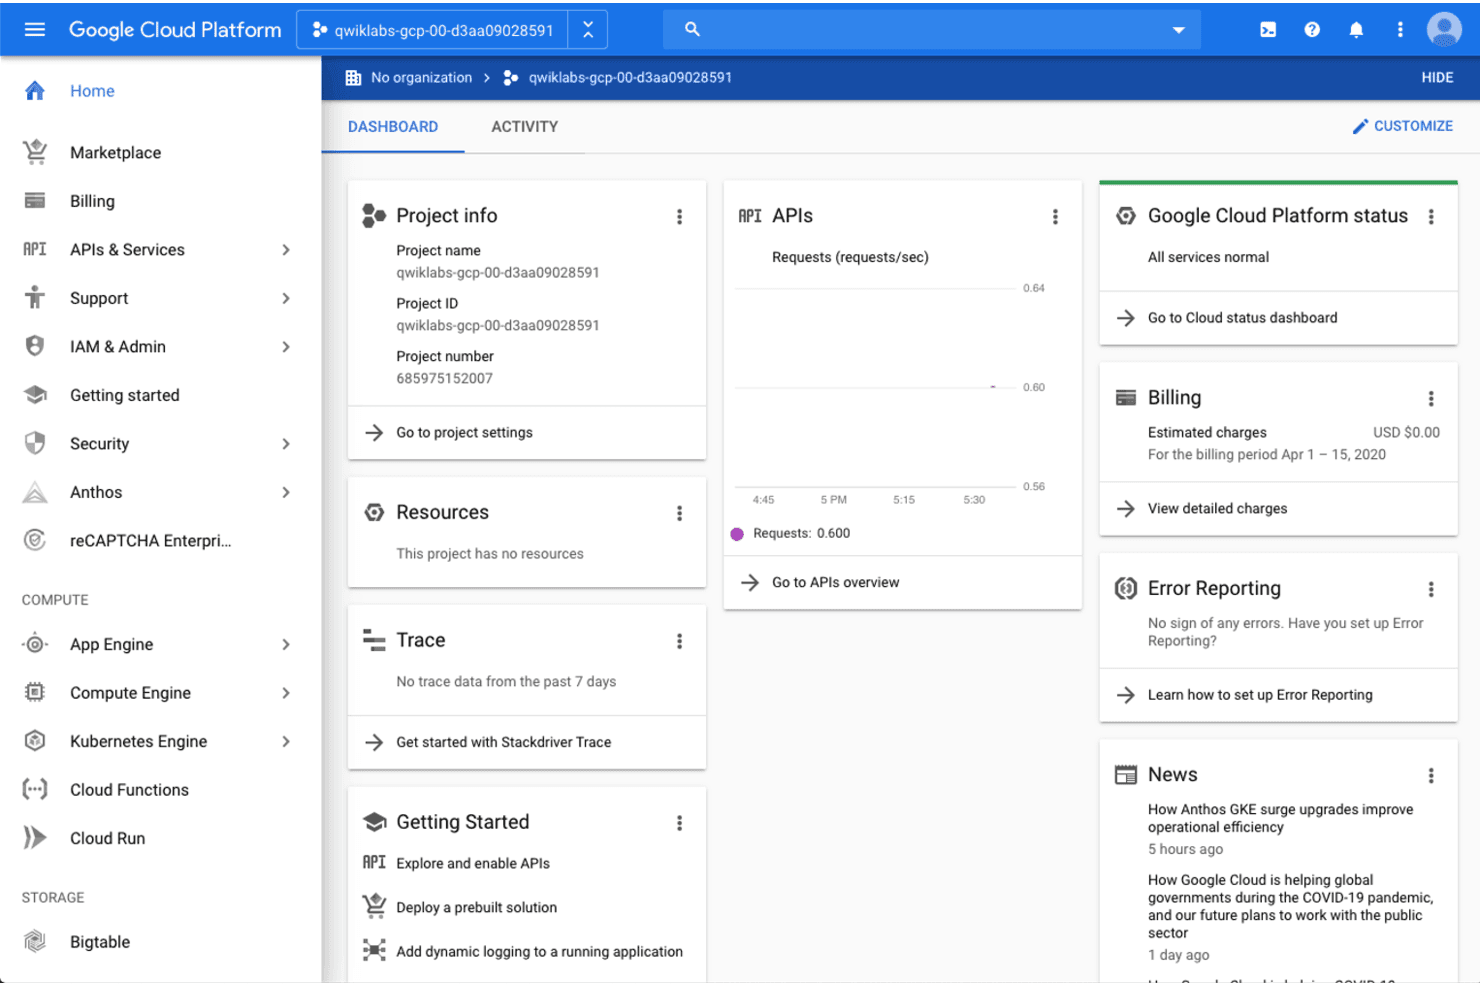
Google Cloud Platform tarjoaa keskitetyn hallintapaneelin projektien resurssien ja ohjelmointirajapintojen hallintaan. Google Cloud Deployment Manager on Googlen natiivipalvelu infrastruktuurin määrittämiseen koodina. Sen avulla voit määrittää, ottaa käyttöön ja hallita Google Cloud -resursseja deklaratiivisesti YAML-määritysten sekä Jinja- tai Python-mallipohjien avulla.
Kenelle Google Cloud Deployment Manager sopii parhaiten?
Tiimeille, jotka ovat jo sitoutuneet Google Cloudiin, tarvitsevat maksuttoman tavan hallita GCP-resursseja deklaratiivisesti ja suunnittelevat aktiivisesti siirtymistä Infrastructure Manageriin tai Terraformiin.
Miksi valitsin Google Cloud Deployment Managerin
Olen sisällyttänyt Google Cloud Deployment Managerin tähän luetteloon erityisesti GCP:hen sitoutuneita tiimejä varten. Ne tarvitsevat maksuttoman ja natiivin tavan ottaa deklaratiivisesti käyttöön resursseja, kuten Compute Engine, BigQuery ja Cloud SQL, YAML-määritysten sekä Jinja- tai Python-mallipohjien avulla. Arvostan sitä, että se tukee käyttöönottojen esikatseluja, paikallaan tehtäviä tai vaiheittaisia päivityksiä ja aiempiin käyttöönottoihin palauttamista – kaikki tämä Googlen IAM-kehyksen sisällä. Tuki kuitenkin päättyi huhtikuussa 2026, joten pitäisin sitä ensisijaisesti siirtymäkauden työkaluna, kun suunnitellaan siirtymistä Infrastructure Manageriin tai Terraformiin sisäänrakennetun DM Convert -apuohjelman avulla.
Google Cloud Deployment Managerin tärkeimmät ominaisuudet
- YAML-pohjainen deklaratiivinen määritys: Määritä Google Cloud -infrastruktuurisi YAML-tiedostoissa ja käytä Jinja- tai Python-mallipohjia uudelleenkäytettäviin, parametroituihin resurssimäärityksiin.
- IAM-pohjainen käyttöoikeuksien hallinta: Määritä ennalta määritetyt roolit – järjestelmänvalvoja, muokkaaja, katselija, tyyppimuokkaaja ja tyyppikatselija – hallitaksesi, kuka voi luoda, hallita tai tarkastella käyttöönottoja projektitasolla.
- Cloud Audit Logs -integraatio: Kirjaa hallinnolliset toiminnot ja tietojen käyttöön liittyvät toiminnot automaattisesti, mukaan lukien käyttöönottojen luonti-, päivitys-, korjaus-, poisto- ja esikatselun peruutustapahtumat.
- DM Convert -siirtotyökalu: Muunna olemassa olevat Deployment Managerin YAML-määritykset ja mallipohjat Terraform- tai Kubernetes Resource Model -tiedostoiksi sekä luo Terraformin tilaa varten tuontikomennot.
Google Cloud Deployment Manager -integraatiot
Google Cloud Deployment Manager tarjoaa dokumentoidut natiiviset integraatiot Cloud Storagen, Compute Enginen ja Cloud SQL:n kanssa. Se tarjoaa myös REST-ohjelmointirajapinnan ja tukee mukautettuja API-tyyppien tarjoajia yhteyksien muodostamiseen muihin ohjelmointirajapintoihin.
Pros and Cons
Pros:
- Arvioijat kiittävät nopeaa käyttöönoton määritystä
- Hallittu tila poistaa erillisten tilatiedostojen toimintojen tarpeen
- DM Convert luo Terraformin tuontikomennot
Cons:
- Vain Google Cloudia tukevat määritykset lisäävät toimittajalukkiutumista
- Tuki päättyi; palvelu poistuu käytöstä vuonna 2027
Learn more about Google Cloud Deployment Manager (GCP):
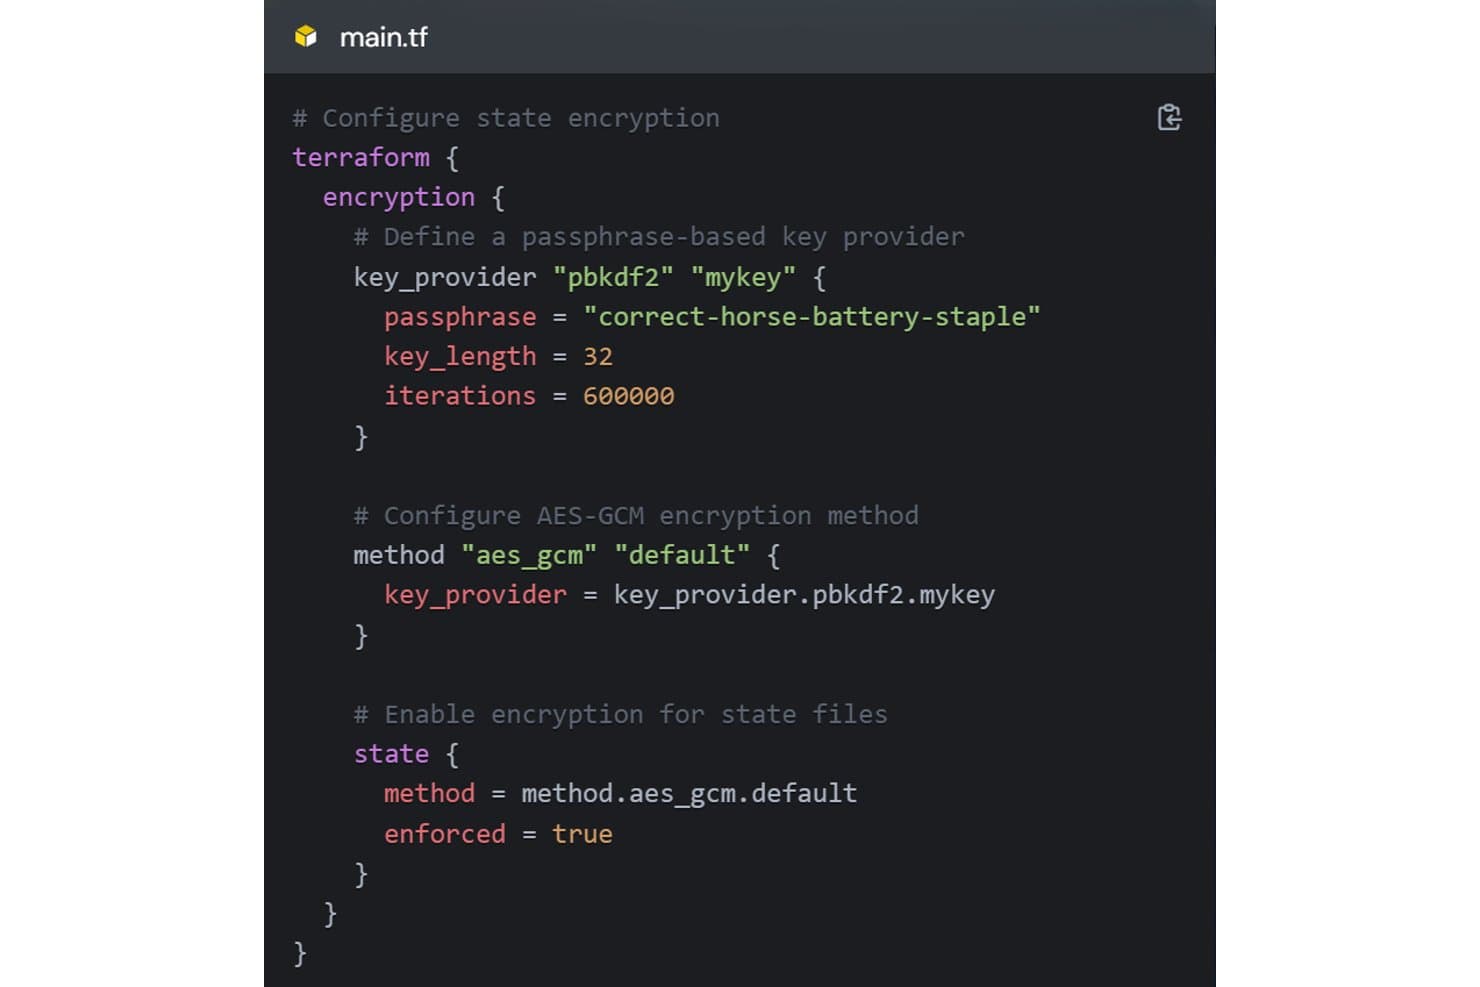
OpenTofu salaa tilatiedostot AES-GCM:llä ja tunnuslauseeseen perustuvalla avainten tarjoajalla. OpenTofu on Linux Foundationin hallinnoima avoimen lähdekoodin IaC-työkalu, jonka avulla infrastruktuuritiimit voivat määrittää, valmistella ja hallita pilvi- ja paikallisia resursseja tutun deklaratiivisen työnkulun avulla – mikä tekee siitä luontevan vaihtoehdon tiimeille, jotka haluavat siirtyä pois Terraformista kirjoittamatta nykyisiä määrityksiään uudelleen.
Kenelle OpenTofu sopii parhaiten?
OpenTofu sopii erinomaisesti infrastruktuuritiimeille, jotka siirtyvät pois Terraformista lisensointiin liittyvien huolenaiheiden vuoksi ja haluavat suoraan käyttöön otettavan korvaajan mahdollisimman vähäisin siirtymähaastein.
Miksi valitsin OpenTofun
Valitsin OpenTofun, koska se on uskottavin avoimen lähdekoodin vastaus Terraformin lisenssimuutokseen ja sitä hallinnoi Linux Foundation yhden kaupallisen toimijan sijaan. Arvostan erityisesti sitä, kuinka vaivatonta siirtyminen on: useimmat nykyiset Terraform-määritykset toimivat ilman muutoksia, ja vaihtaminen tarkoittaa pääasiassa komennon
tofukäyttämistä komennonterraformsijaan. Lisäksi tilan salaus levossa sekä palveluntarjoajien iterointi komennollafor_eachtarjoavat tiimeille aidosti hyödyllisiä ominaisuuksia, jotka ovat enemmän kuin pelkkä binäärin vaihtaminen.OpenTofun tärkeimmät ominaisuudet
- Kirjoita, suunnittele, ota käyttöön -työnkulku: Kolmivaiheinen deklaratiivinen työnkulku, jonka avulla voit laatia määrityksen, esikatsella ehdotettuja muutoksia suorittamatta niitä ja ottaa ne käyttöön vasta tarkistuksen jälkeen.
- Uudelleenkäytettävät moduulit: Jaettavia ja mukautettavia infrastruktuurikoodipaketteja, joita tiimit voivat hakea OpenTofu-rekisteristä tai ylläpitää yksityisesti käyttöönottojen standardoimiseksi.
- Etätilan taustajärjestelmät: Tallentaa infrastruktuurin tilan etäisiin taustajärjestelmiin, kuten S3:een, Azure Blobiin ja GCS:ään, ja tukee tilan lukitsemista ristiriitaisten samanaikaisten toimintojen estämiseksi.
tofu import-komento: Tuo nykyiset infrastruktuuriresurssit OpenTofun hallintaan tuomalla ne tilaan määritetyssä resurssiosoitteessa.
OpenTofun integraatiot
OpenTofu tarjoaa rekisterinsä kautta yli 4 000 markkinapaikan palveluntarjoajaintegraatiota, mukaan lukien AWS, Azure, Google Cloud, Kubernetes, Docker, GitHub ja GitLab. OpenTofu-rekisteri tarjoaa myös rajapinnan mukautettuja integraatioita varten.
Pros and Cons
Pros:
- Useimmat Terraform-määritykset voidaan siirtää vain vähäisin muokkauksin
- Linux Foundationin hallinto vähentää riippuvuutta yhdestä toimittajasta
- Tilan salaus lisää suojauksen levossa
Cons:
- Hyväksynnät perustuvat ulkoiseen CI- tai TACOS-järjestelmään
- Kovakoodatut komentosarjat ja HCP-työnkulut vaikeuttavat siirtymistä
Learn more about OpenTofu: Paras Kubernetes-integraatioon
- Ilmainen esittely saatavilla
- Alkaen $1,000/kuukausi
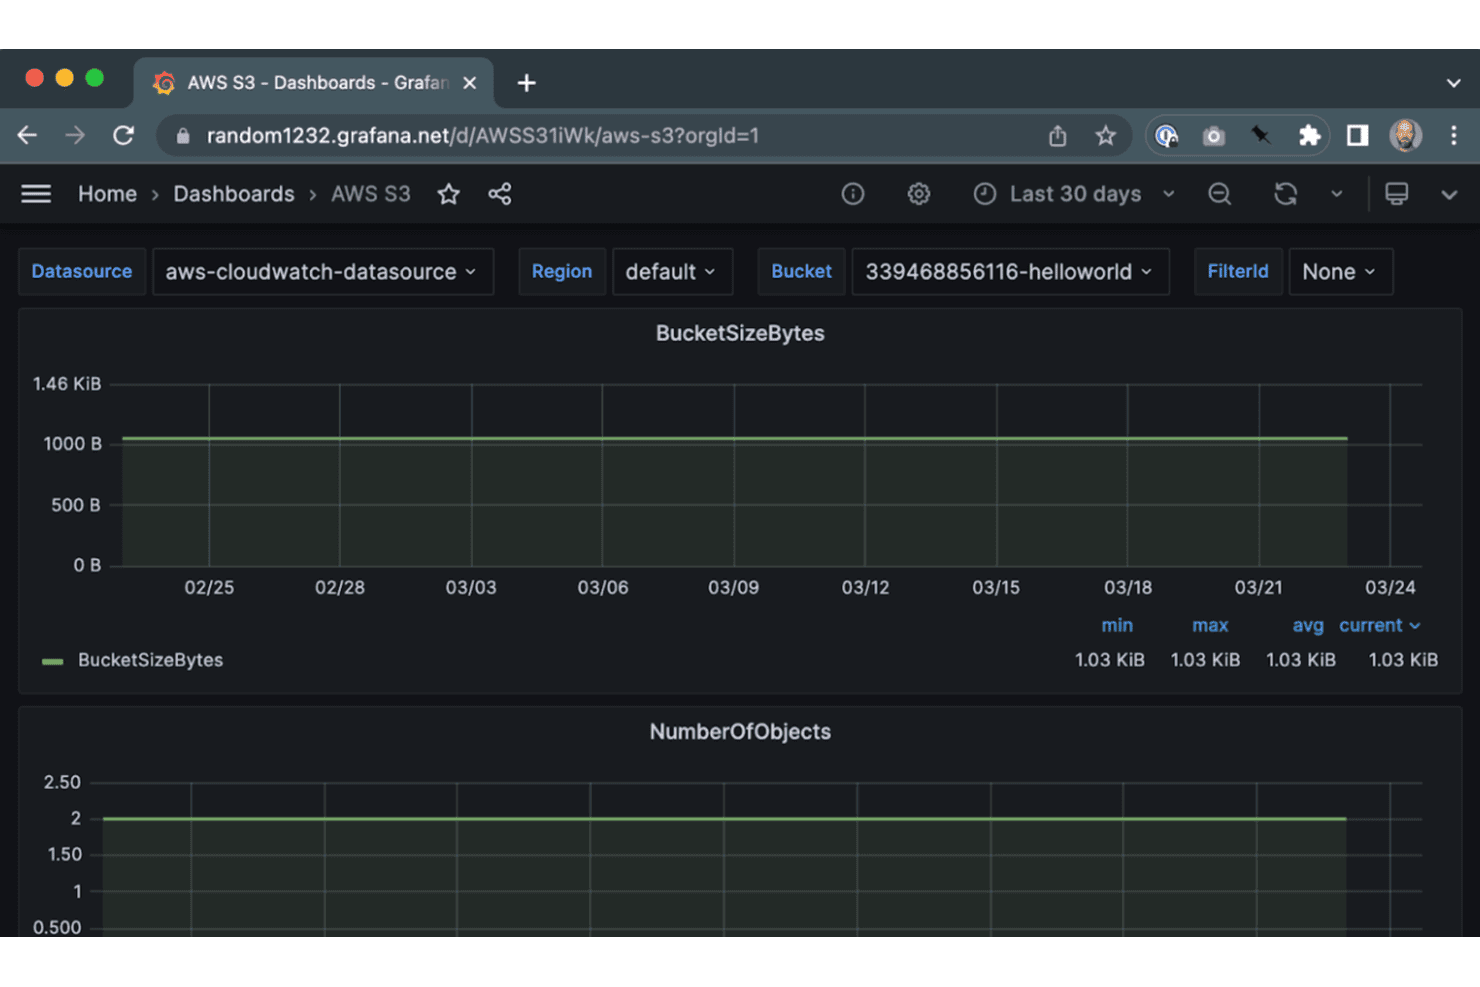
Crossplane valvoo AWS S3 -säilön kokoa ja objektien määrää Grafanan kautta. Crossplane on avoimen lähdekoodin Kubernetes-natiivinen ohjaustasokehys, joka on suunniteltu alusta- ja DevOps-insinööreille, jotka haluavat hallita pilvi-infrastruktuuria samoilla deklaratiivisilla rajapinnoilla ja työkaluilla, joita he käyttävät jo sovelluksiin.
Kenelle Crossplane sopii parhaiten?
Crossplane sopii erinomaisesti alustatekniikan tiimeille, jotka käyttävät jo Kubernetesia ja haluavat hallita pilvi-infrastruktuuria samoilla rajapinnoilla ja työnkuluilla, joita he käyttävät sovelluksiin.
Miksi valitsin Crossplanen
Sisällytin Crossplanen parhaisiin valintoihini, koska se on ainoa tässä esitelty työkalu, joka käsittelee infrastruktuuria natiivina Kubernetes-resurssina. Näin pilvipalveluja voi hallita samoilla
kubectl-komennoilla ja RBAC-käytännöillä, joita käytät jo työkuormiesi kanssa. Pidän erityisesti siitä, että yhdistelmäresurssien avulla alustatiimit voivat tarjota kehittäjille tarkoin määriteltyjä, itsepalveluna käytettäviä rajapintoja ilman, että heille tarvitsee antaa suoraa pääsyä pilvipalveluihin. Crossplanen jatkuvasti käynnissä olevat täsmäytyssilmukat korjaavat myös poikkeamat jatkuvasti, joten jos joku muokkaa GCP-säilöä suoraan, Crossplane palauttaa määritetyn tilan hiljaisesti ilman manuaalisia toimia.Crossplanen tärkeimmät ominaisuudet
- Monikieliset koostefunktiot: Kirjoita koostefunktioita YAML-, KCL-, Python- tai Go-kielellä määrittääksesi, miten Crossplane rakentaa ja määrittää infrastruktuuriresursseja.
- Upbound Marketplace: Selaa, asenna ja julkaise palveluntarjoajia, määrityksiä, funktioita ja lisäosia ohjaustasosi laajentamiseksi AWS:ssä, Azuressa, GCP:ssä ja OCI:ssa.
- Observe-tilassa tapahtuva tuonti: Ota olemassa olevat pilviresurssit Crossplanen hallintaan käyttämällä
Observe-käytäntöä ja ulkoisen nimen annotaatiota häiritsemättä käynnissä olevaa resurssia. - Pakettiversioiden hallinta: Määritä palveluntarjoajapakettien versioiden automaattinen tai manuaalinen aktivointi ja aseta, kuinka monta passiivista versiota ohjaustasokannassasi säilytetään.
Crossplanen integraatiot
Crossplane tarjoaa Marketplace-integraatioita AWS:n, Microsoft Azuren, Google Cloud Platformin, Oracle Cloud Infrastructuren, Terraformin, Argo CD:n ja Kyvernon kanssa. Se tarjoaa myös REST- ja Kubernetes-rajapinnat mukautettuja integraatioita varten.
Pros and Cons
Pros:
- Kubernetes-natiivi infrastruktuuri työkuormien rinnalla
- Itsepalveluna käytettävät abstraktiot säilyttävät tiimin suojakaiteet
- Täsmäytys palauttaa järjestelmän ulkopuoliset muutokset
Cons:
- Ei yleistä Terraform-tyylistä suunnitelman esikatselua
- Ei Terraform-tilan tai HCL:n yhteensopivuutta
Learn more about Crossplane:
Muita Terraform-vaihtoehtoja
Tässä on joitakin muita Terraform-vaihtoehtoja, jotka eivät päässeet lyhytlistalleni mutta joihin kannattaa silti tutustua:
- 11MorpheusParas hybridipilven hallintaan
- 12env0Paras pilvipalvelujen hallintaan ja valvontaan
- 13KubernetesParas konttien orkestrointiin
Miten arvioin Terraform-vaihtoehtoja
Jaan arviointini perusvaatimuksiin – monipilvipalveluiden käyttöönottoon, tilanhallintaan ja suunnitelmien esikatseluihin – sekä erottaviin tekijöihin, kuten lisenssimalliin, HCL-siirtymäpolkuihin ja GitOps-integraatioon.
Tärkeimmät toiminnot (tämän luettelon perusedellytykset)
Kun valitsen työkaluja luettelooni, arvioin jokaisen niistä asteikolla 0:sta (ei tarjoa kyseistä toimintoa) 5:een (erinomainen tällä osa-alueella) kunkin alla luetellun tärkeimmän toiminnon osalta. Sen jälkeen muunnan työkalun kokonaispistemäärän prosenttiosuudeksi. Työkalun on saavutettava vähintään 65 %:n kokonaispistemäärä, jotta se voidaan ottaa mukaan.
- Infrastruktuuri koodina: Tarkistan, tukeeko työkalu deklaratiivisia resurssimäärityksiä jäsennellyllä kielellä, kuten Terraformin HCL:llä tai Pulumin TypeScriptillä, sekä versionhallittavia määritystiedostoja.
- Monipilvipalveluntarjoajien tuki: Työkalu saa paremmat pisteet, jos se tukee vähintään AWS:ää, Azurea ja GCP:tä sekä SaaS- ja paikallisia palveluntarjoajia hybridikäyttöympäristöjä hallinnoiville tiimeille.
- Tilanhallinta: Arvioin, miten kukin työkalu seuraa käyttöön otettuja resursseja. Tarkastelen etätilan taustajärjestelmiä, lukitusmekanismeja ja tuotantoinfrastruktuuriin kohdistuvaa poikkeamien tunnistusta.
- Suunnitelman suoritus ja esikatselu: Ennen mitään käyttöönottoa etsin selkeää suunnitelmatulostetta, joka näyttää tarkalleen, mitkä resurssit luodaan, joita muokataan tai jotka tuhotaan – kuten
terraform plan- taipulumi preview-komennolla. - Modulaariset ja uudelleenkäytettävät määritykset: Samankaltaisia kokonaisuuksia testi- ja tuotantoympäristöihin käyttöön ottavat tiimit tarvitsevat moduuleja tai komponentteja, joita ne voivat versioida, jakaa ja yhdistellä ilman koodin monistamista.
- CI/CD- ja automaatiointegraatio: Arvioin, miten hyvin kukin työkalu sopii putkityönkulkuihin joko natiivien versionhallintajärjestelmäintegraatioiden, GitHub Actions- tai GitLab CI -yhteensopivan komentorivin tai webhookien ohjaamien suoritusten avulla.
Kun olen koonnut luettelon työkaluista, jotka täyttävät nämä kriteerit, tarkastelen, mikä erottaa kunkin alustan muista.
Erottavat tekijät (mikä erottaa toimittajat toisistaan)
Näin vertailen eri toimittajia:
Erityisominaisuudet
Käytännöt koodina -tuki on tärkeää, kun tiimit tarvitsevat suojakaiteita, jotka estävät vaatimustenvastaiset käyttöönotot automaattisesti – esimerkiksi pakottamalla käyttöönottotunnisteiden standardit tai estämällä julkiset S3-säilöt ennen niiden julkaisemista. Arvioin myös, mahdollistaako työkalu infrastruktuurin kirjoittamisen yleiskäyttöisillä kielillä, kuten Pythonilla tai TypeScriptillä, mikä voi olla suuri etu tiimeille, joilla ei ole HCL-kokemusta. Poikkeamien tunnistus on toinen erottava tekijä; työkalut, jotka tarkistavat jatkuvasti käytössä olevat resurssit ja ilmoittavat luvattomista muutoksista, säästävät tuntikausia manuaaliselta auditoinnilta.
Ominaisuuksia laajempi tarkastelu
Lisensointi on merkittävä syy sille, miksi tiimit alun perin etsivät Terraform-vaihtoehtoja, joten tarkistan, käyttääkö kukin työkalu todella avointa lisenssiä, kuten Apache 2.0:aa tai MPL:ää, vai lähdekoodin saataville asettavaa mallia, johon liittyy kaupallisia rajoituksia. Yhtä tärkeää on Terraformista siirtymisen polku: etsin yhteensopivuutta olemassa olevien HCL-tiedostojen, tilan tuonnin ja palveluntarjoajarekisterien kanssa, jotta tiimien ei tarvitse kirjoittaa satoja moduuleja kokonaan uudelleen. Tarkastelen myös, miten hyvin kukin työkalu sopii GitOps-työnkulkuihin sellaisten työkalujen kuin ArgoCD tai Atlantis avulla, kun infrastruktuurimuutoksia hallitaan vetopyyntöohjatusti.
Miksi etsiä Terraform-vaihtoehtoa?
Vaikka Terraform on hyvä infrastruktuuri koodina (IaC) -työkalu, jotkut käyttäjät etsivät vaihtoehtoisia ratkaisuja monista eri syistä. Saatat etsiä Terraform-vaihtoehtoa, koska…
- Tarvitset monikielisen tuen tiimillesi
- Terraformin oppimiskäyrä aiheuttaa sinulle haasteita
- Tarvitset paremman integroinnin olemassa oleviin järjestelmiin
- Tarvitset kehittyneempiä käytäntöjen hallintaominaisuuksia
- Tiimisi etsii reaaliaikaisia yhteistyötyökaluja
- Terraformin maantieteellinen saatavuus rajoittaa toimintaasi
Jos jokin näistä kuulostaa tutulta, olet tullut oikeaan paikkaan. Luettelossani on useita Infrastructure as Code (IaC) -työkaluvaihtoehtoja, jotka sopivat paremmin tiimeille, jotka kohtaavat näitä Terraformiin liittyviä haasteita ja etsivät vaihtoehtoisia ratkaisuja.
Terraformin tärkeimmät ominaisuudet
Tässä on joitakin Terraformin tärkeimmistä ominaisuuksista, joiden avulla voit verrata vaihtoehtoisten ratkaisujen tarjoamia ominaisuuksia:
- Kolmivaiheinen työnkulku: Terraform käyttää kirjoita-suunnittele-ota käyttöön -työnkulkua, jonka avulla tiimisi voi määrittää, esikatsella ja ottaa käyttöön infrastruktuurin muutoksia tehokkaasti.
- Useiden palveluntarjoajien tuki: Se toimii monien palveluntarjoajien kanssa, joten voit hallita erilaisia pilvi- ja paikallisesti sijaitsevia palveluita.
- Muuttumaton infrastruktuuri: Terraform edistää muuttumatonta infrastruktuurilähestymistapaa, mikä yksinkertaistaa päivityksiä ja varmistaa yhdenmukaisuuden.
- Tilan hallinta: Se seuraa infrastruktuurin muutoksia tilatiedoston avulla ja auttaa sinua hallitsemaan ja ymmärtämään infrastruktuurisi nykytilaa.
- Uudelleenkäytettävät määritysmoduulit: Voit luoda uudelleenkäytettäviä moduuleja infrastruktuurikomponenttien yhdenmukaistamiseksi eri ympäristöissä.
- Integrointi versionhallintaan: Terraform integroituu versionhallintajärjestelmiin, mikä helpottaa yhteistyötä ja muutosten seurantaa tiimissäsi.
- Resurssien automaattinen käyttöönotto: Se automatisoi resurssien käyttöönoton, mikä vähentää infrastruktuurin hallintaan liittyvää manuaalista työtä ja virheitä.
- Yhteisön osallistuminen: Terraform kannustaa yhteisön osallistumiseen ja keskusteluun, mikä edistää aktiivista käyttäjäyhteisöä ja auttaa parantamaan työkalua.