

Riskiperusteinen haavoittuvuuksien hallintaohjelmisto auttaa tunnistamaan, priorisoimaan ja korjaamaan tietoturvauhkia keskittymällä todelliseen liiketoimintariskiin eikä pelkästään tekniseen vakavuuteen. Jos olet kyllästynyt yleisluontoisiin haavoittuvuusluetteloihin ja hälytysten aiheuttamaan väsymykseen, tarvitset työkaluja, jotka suodattavat turhan tiedon ja osoittavat, mitä pitää korjata ensin. Tässä oppaassa esitellään vuoden 2026 parhaat riskiperusteiset haavoittuvuuksien hallintaratkaisut, jotka on valittu sen perusteella, miten ne auttavat tiimiäsi suojaamaan tärkeät kohteet, pysymään kasvavien uhkien tasalla ja tekemään parempia päätöksiä. Saat käytännönläheisiä näkemyksiä oikean alustan valintaan ympäristöösi riippumatta siitä, hallinnoitko laajaa infrastruktuuria vai tehostatko työnkulkuja.
Why Trust Our Software Recommendations
6,700+
Reviews
20
Industry experts
16+
Evaluation factors
14
Years
Our team has been testing and reviewing software since 2012. As tech leaders ourselves, we know how difficult—and important—it is to choose the right software.
For this guide, we evaluated tools using hands-on testing and independent research, scoring tools using our selection criteria.
Our reviews reflect our human editorial judgment, not a sales pitch.
Expert reviewers:
- Paulo Gardini MiguelTech Director
 Tim FisherVP of AI
 Gabriel RosasTech Lead & Software Architect
 Christhian GruhnTech Lead & Platform Architect

Parhaiden riskiperusteisten haavoittuvuuksien hallintaohjelmistojen yhteenveto
Tässä vertailutaulukossa tiivistetään parhaiksi valitsemieni riskiperusteisten haavoittuvuuksien hallintaohjelmistojen hinnoittelutiedot, jotta löydät budjettiisi ja liiketoimintasi tarpeisiin parhaiten sopivan vaihtoehdon.
| Tool | Best For | Trial Info | Price | ||
|---|---|---|---|---|---|
| 1 | Paras tosielämän hyväksikäytön todennäköisyyden pisteytys | Maksuton paketti + maksuton esittely | Alkaen $29,000/vuosi (laskutetaan vuosittain) | Website | |
| 2 | Paras selitettävään tekoälyyn altistumien hallinnassa | Ilmainen esittely | Hinta pyynnöstä | Website | |
| 3 | Paras koneoppimiseen perustuvaan uhkien pisteytykseen | Maksuton esittely | Hinnoittelu pyynnöstä | Website | |
| 4 | Paras agenttipohjaiseen työnkulkujen automatisointiin suuressa mittakaavassa | Ilmainen esittely | Hinnoittelu pyynnöstä | Website | |
| 5 | Sopii parhaiten mukautettaviin yritystason integraatioihin | Ilmainen esittely | Hinnoittelu pyynnöstä | Website | |
| 6 | Paras tekoälypohjaiseen korjaustehtävien ohjaukseen | Ilmainen esittely | Hinta pyydettäessä | Website | |
| 7 | Sopii parhaiten haavoittuvuustyökalujen keskittämiseen | Ilmainen esittely | Hinta pyydettäessä | Website | |
| 8 | Paras verkkoon perustuva haavoittuvuuksien havaitseminen | Alkaen $500/user/month (vähintään 10 paikkaa, laskutetaan vuosittain) | Website | ||
| 9 | Paras ulkoisten ja sisäisten resurssien kattavuus | Website | |||
| 10 | Soveltuu parhaiten uhkien tunnistuspaketin integrointiin | Website |


Parhaiden riskiperusteisten haavoittuvuuksien hallintaohjelmistojen arviot
Alla ovat yksityiskohtaiset yhteenvetoni parhaista riskiperusteisista haavoittuvuuksien hallintaohjelmistoista, jotka pääsivät listalleni. Arvioni tarjoavat yksityiskohtaisen katsauksen kunkin alustan ominaisuuksiin, integraatioihin ja parhaisiin käyttötapauksiin, jotta löydät itsellesi parhaiten sopivan vaihtoehdon.
 Paras tosielämän hyväksikäytön todennäköisyyden pisteytys
- Maksuton paketti + maksuton esittely
- Alkaen $29,000/vuosi (laskutetaan vuosittain)
Visit WebsiteCustomer Rating:5/5This rating combines scores from multiple user review sites to reflect overall customer sentiment about the product.
Strobes RBVM:n keskitetty haavoittuvuuksien koontinäyttö näyttää lähes 497 000 kokonaislöydöstä sekä prioriteettipisteet, SLA-vaatimustenmukaisuuden, hyväksikäytettävyysmittarit ja yksityiskohtaiset haavoittuvuusluettelot. Strobes RBVM on riskiperusteinen haavoittuvuuksien hallinta-alusta, joka kokoaa löydökset koko skanneripinostasi, soveltaa monitekijäistä riskipisteytystä EPSS- ja CISA KEV -tietojen avulla sekä organisoi korjaustyön työnkulkuja integroimalla ne olemassa oleviin ITSM-työkaluihisi.
Kenelle Strobes RBVM sopii parhaiten?
Strobes RBVM sopii hyvin keskisuurille ja suurille SecOps-tiimeille, jotka hallitsevat haavoittuvuustietoja useista skannereista ja pilviympäristöistä.
Miksi valitsin Strobes RBVM:n
Valitsin Strobes RBVM:n yhdeksi parhaista vaihtoehdoista, koska sen riskipisteytysmoottori menee staattista CVSS-pisteytystä pidemmälle yhdistämällä EPSS:n hyväksikäytön todennäköisyyden, vastaavuuden CISA KEV -luetteloon ja resurssien kriittisyyden painotuksen. Erityisen hyödyllistä on mielestäni se, että pisteet päivittyvät jatkuvasti uhkatilanteiden ja kompensoivien kontrollien muuttuessa, joten tiimini ei jahtaa vanhentunutta tietoa. Näin voimme perustellusti asettaa alhaisemman prioriteetin suuren CVSS-arvon CVE-haavoittuvuudelle, jolla ei ole julkista hyväksikäyttöä, ja keskittyä sen sijaan lievemmän vakavuusasteen haavoittuvuuteen, jota parhaillaan hyödynnetään aktiivisesti luonnossa.
Strobes RBVM:n tärkeimmät ominaisuudet
- Integroitu resurssien etsintä: Noutaa automaattisesti resurssit pilvi-, koodi- ja infrastruktuurilähteistä yhtenäistä näkyvyyttä varten.
- Skannerien välinen kaksoiskappaleiden poisto: Kokoaa ja poistaa kaksoiskappaleet SAST-, DAST-, SCA-, kontti- ja infrastruktuuriskannerien löydöksistä.
- Automaattinen korjauslippujen luonti: Ohjaa priorisoidut haavoittuvuuslöydökset suoraan Jira- ja ServiceNow-kaltaisiin ITSM-työkaluihin.
- Mukautettavat johdon koontinäytöt: Tarjoaa reaaliaikaisia tietoturvamittareita, kuten avoimen työjonon pienentymisen, MTTR:n ja ratkaisutrendit.
Strobes RBVM -integraatiot
Strobes RBVM tarjoaa yli 120 natiivista integraatiota, mukaan lukien Jira, ServiceNow, AWS Inspector, Azure Defender, GCP Security Command Center, Qualys, Nessus, Snyk, Checkmarx ja Wiz. Mukautettuja integraatioita varten on saatavilla API.
Pros and Cons
Pros:
- Dynaaminen riskipisteytys päivittyy uhkakontekstin muuttuessa
- Kokoaa löydökset pilvi-, sovellus- ja infrastruktuurilähteistä
- Tietoturvajohdolle mukautetut johdon koontinäytöt
Cons:
- Hallitustason PDF-raporttien mukautusmahdollisuudet ovat rajalliset
- Taloudelliseen vaikutukseen perustuvaa sisäänrakennettua riskin määrällistä arviointia ei ole
Learn more about Strobes RBVM: Paras selitettävään tekoälyyn altistumien hallinnassa
- Ilmainen esittely
- Hinta pyynnöstä

Brinqan Monitor-koontinäytössä omaisuuserät esitetään tilan, riskiluokituksen ja tyypin mukaan, ja näkymässä näytetään kriittiset, korkean ja keskisuuren tason haavoittuvuushavainnot sekä palvelutasosopimusten seurannan mittarit. Brinqa on yhtenäinen altistumien hallinta-alusta, joka tuo haavoittuvuus- ja omaisuustietoja yli 260 tietoturvatyökalusta, soveltaa tekoälypohjaista riskipisteytystä ja koordinoi korjaustyönkulkuja yritysympäristöissä.
Kenelle Brinqa sopii parhaiten?
Brinqa on suunniteltu suurille yrityksille, joiden monimutkaisissa ja useita työkaluja hyödyntävissä tietoturvaympäristöissä CISO:t ja tietoturvatiimit tarvitsevat yhtenäisen näkymän tuhansiin omaisuuseriin.
Miksi valitsin Brinqan
Valitsin Brinqan yhdeksi parhaista vaihtoehdoista, koska sen tekoälypohjainen päällekkäisyyksien poistamisagentti ja tekoälypohjainen määritteiden määritysagentti eivät ainoastaan pisteytä riskiä, vaan osoittavat tarkasti, miksi haavoittuvuus on merkitty, jäljittäen jokaisen päätöksen omaisuuden omistajuus- ja hyväksikäytettävyystietoihin. Tämä selitettävyys on tarpeen, kun priorisointia pitää perustella sidosryhmille pelkkien CVSS-pisteiden lisäksi. Ihminen päätöksenteossa -malliin perustuvat luottamuskynnykset antavat tiimilleni myös mahdollisuuden hyväksyä tai ohittaa tekoälyn tulokset tapauskohtaisesti, mikä pitää riskimallin hallittuna.
Brinqan tärkeimmät ominaisuudet
- Yhtenäinen kyberriskikaavio: Yhdistää altistumat, omaisuuserät, identiteetit ja liiketoimintakontekstin kaikista integroiduista lähteistä yhteen näkymään.
- SmartFlows-automaatio: Mahdollistaa vedä ja pudota -työnkulkujen luomisen korjaustoimenpiteiden määritysten ja ilmoitusten automatisoimiseksi.
- Liitinkirjasto: Sisältää yli 260 integraatiota haavoittuvuusskannereihin, ITSM-työkaluihin, hakemistopalveluihin, CMDB-järjestelmiin ja pilvipalveluihin.
- Mukautetut riskikoontinäytöt: Mahdollistaa roolipohjaisten ja interaktiivisten koontinäyttöjen luomisen riskiaseman ja korjaustoimenpiteiden etenemisen visualisoimiseksi.
Brinqan integraatiot
Brinqa tarjoaa yli 260 natiivista integraatiota, kuten Qualys, Rapid7 InsightVM, Tenable, Microsoft Defender for Endpoint, CrowdStrike, Prisma Cloud, Jira, ServiceNow, BitSight ja GitHub. Mukautettuja integraatioita varten on saatavilla rajapinta.
Pros and Cons
Pros:
- Tekoälypohjainen riskipisteytys läpinäkyvällä logiikalla
- Korjaustoimenpiteiden ja ilmoitusten työnkulkujen automatisointi
- Yhdistää haavoittuvuudet omaisuuserien liiketoimintakontekstiin
Cons:
- Ei sisällä valmiita korjaustyökaluja
- Edellyttää ulkoisia agentteja päätelaitteiden skannaukseen
Learn more about Brinqa: Paras koneoppimiseen perustuvaan uhkien pisteytykseen
- Maksuton esittely
- Hinnoittelu pyynnöstä
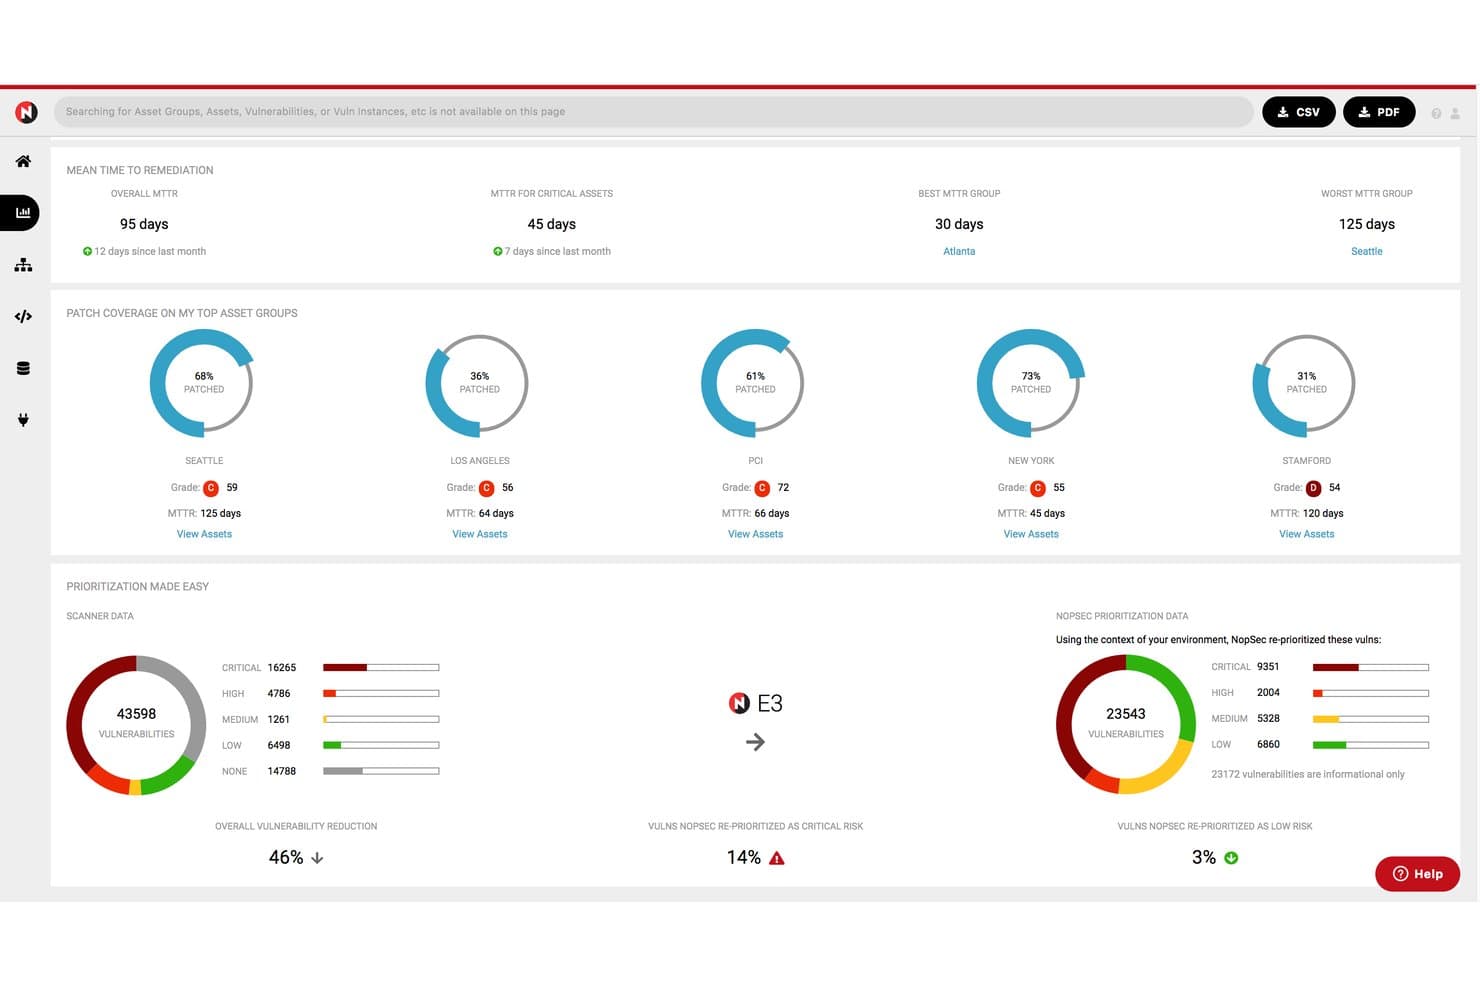
NopSec tarjoaa yhtenäisen haavoittuvuusriskien hallinnan koontinäytön, jossa näkyvät korjaamiseen kuluva keskimääräinen aika, resurssiryhmittäinen korjauskattavuus ja priorisoidut haavoittuvuustiedot, joiden ansiosta haavoittuvuudet ovat vähentyneet kokonaisuudessaan 46 %. NopSec on riskiperusteinen haavoittuvuuksien hallinta-alusta, joka kokoaa tietoja infrastruktuuri-, pilvi- ja sovellusskannereista, soveltaa koneoppimiseen perustuvaa uhkien pisteytystä ja ohjaa korjaustyönkulkuja ITSM-integraatioiden ja SLA-seurannan avulla.
Kenelle NopSec sopii parhaiten?
NopSec sopii erinomaisesti keskisuurten ja suurten organisaatioiden tietoturvatiimeille, jotka laajentavat muodollista haavoittuvuuksien hallintaohjelmaa ja tarvitsevat koneoppimiseen perustuvaa priorisointia skannerien tuottaman kohinan suodattamiseen.
Miksi valitsin NopSecin
Valitsin NopSecin yhdeksi parhaista vaihtoehdoista, koska sen patentoitu koneoppimiseen perustuva pisteytysmoottori menee staattisia CVSS-painotuksia pidemmälle ennustaessaan, mitkä haavoittuvuudet todennäköisimmin valjastetaan hyökkäyskäyttöön. Erityisesti pidän Celebrity Vuln Hunt -moduulista, joka toimittaa oikea-aikaisia hälytyksiä nollapäivähaavoittuvuuksista ja korkean profiilin CVE-tunnisteista, kun aktiivisen hyväksikäytön mallit alkavat ilmetä. Risk Simulatorin avulla voin myös mallintaa entä jos -skenaarioita ja nähdä, miten korjauspäätökset muuttavat kokonaisriskialtistusta ennen resurssien sitomista.
NopSecin tärkeimmät ominaisuudet
- Attack Surface 360 -ulkoisen hyökkäyspinnan skannaus: Löytää ja valvoo jatkuvasti internetiin näkyviä resursseja havaitakseen hallitsemattomat tai uudet altistukset.
- Collaborator ITSM -integraatio: Lähettää haavoittuvuuksia koskevat tiketit suoraan Jira-tyyppisiin IT-palvelunhallintatyökaluihin työnkulun seurantaa varten.
- PowerIntel-raportointipaketti: Tarjoaa mukautettavia johdon koontinäyttöjä ja operatiivisia raportteja haavoittuvuus- ja korjausmittareista.
- InControl-korvaavien kontrollien validointi: Varmistaa tekniset kontrollit ja seuraa, toimivatko tietoturvatoimet tarkoitetulla tavalla.
NopSecin integraatiot
NopSec tarjoaa natiivit integraatiot Tenablen, Qualysin, Rapid7:n ja CrowdStriken kaltaisiin haavoittuvuusskannereihin sekä ServiceNow’hun, Jiraan ja kokoonpanonhallintatietokantoihin. Mukautettuja integraatioita varten on saatavilla API.
Pros and Cons
Pros:
- Koneoppimiseen perustuva uhkien pisteytys ennustaa hyökkäyskäyttöön valjastettavat haavoittuvuudet
- Mukautettavat riskikoontinäytöt johdolle ja analyytikoille
- Yhdistää skanneri-, pilvi- ja CMDB-tiedot
Cons:
- Suljetun kierron korjausautomaatio ei ole saatavilla
- Alkuperäinen suljetun kierron korjausautomaatio puuttuu
Learn more about NopSec: Paras agenttipohjaiseen työnkulkujen automatisointiin suuressa mittakaavassa
- Ilmainen esittely
- Hinnoittelu pyynnöstä

SAFE Security tarjoaa suurimpien riskien hallintapaneelin, jossa esitetään koontiriskimittarit, kuten todennäköisyys, menetyksen suuruus ja vuositasolle laskettu menetys, riskiperusteisen haavoittuvuuksien hallinnan tueksi. SAFE Security on agenttipohjainen tekoälyohjattu kyberriskien hallinta-alusta, joka kokoaa haavoittuvuus- ja altistumistietoja yli 200 integraatiosta, soveltaa liiketoimintakontekstiin perustuvaa riskipisteytystä ja organisoi korjaustoimet automatisoitujen tekoälytyönkulkujen avulla.
Kenelle SAFE Security sopii parhaiten?
SAFE Security sopii hyvin yritysten tietoturvatiimeille, joilla on jo käytössään haavoittuvuusskannereita ja jotka tarvitsevat niiden päälle riskien kvantifiointi- ja organisointikerroksen.
Miksi valitsin SAFE Securityn
Valitsin SAFE Securityn yhdeksi parhaista vaihtoehdoista, koska sen agenttipohjainen työnkulkukoneisto muuttaa aidosti sitä, miten tiimini käsittelee altistumisreaktioita suuressa mittakaavassa. Yli 100 valmiin agenttipohjaisen työnkulkumallin avulla voin automatisoida tikettien reitityksen, omistajuuden määrittämisen ja poikkeusten hallinnan ilman, että minun tarvitsee rakentaa toimintamalleja alusta alkaen. Agenttipohjainen KEV-reaktio-ominaisuus priorisoi altistumiset myös automaattisesti uudelleen heti, kun uusi CISA KEV julkaistaan, joten tiimini ei joudu toimimaan manuaalisesti kiireessä nollapäivähaavoittuvuuden ilmaantuessa.
SAFE Securityn keskeiset ominaisuudet
- Yhtenäinen altistumisinventaario: Kokoaa haavoittuvuus- ja omaisuustietoja yli 200 tietoturva- ja infrastruktuuri-integraatiosta.
- Riskiperusteinen pisteytyskoneisto: Soveltaa dynaamisia riskipisteitä hyödyntäen hyödynnettävyyttä, reaaliaikaista uhkatietoa ja liiketoimintakontekstia.
- Altistumisen validointi: Simuloi hyökkäyspolkuja ja vahvistaa, mitkä haavoittuvuudet ovat hyödynnettävissä ympäristössäsi.
- Vaatimustenmukaisuuteen yhdistetyt hallintapaneelit: Tuottaa raportointia, joka on yhdistetty NIST-, ISO 27001-, CIS- ja PCI DSS -standardeihin.
SAFE Securityn integraatiot
SAFE Security tarjoaa yli 150 natiivia integraatiota, mukaan lukien Tenable Vulnerability Management, Qualys VMDR, Rapid7 InsightVM, CrowdStrike Falcon, Wiz, ServiceNow, Jira, Okta, Microsoft Entra ID ja GitHub. Mukautettuja integraatioita varten on saatavilla myös API.
Pros and Cons
Pros:
- Agenttipohjaiset työnkulut automatisoivat laajamittaiset korjaustoimet
- FAIR-mallinnukseen perustuva taloudellisten riskien kvantifiointi
- Mukautettu riskipisteytys CVSS:n tai toimittajien oletusarvojen lisäksi
Cons:
- Haavoittuvuuksien tuonti edellyttää ylemmän tason skannereita
- Sisäänrakennetut skannausominaisuudet puuttuvat
Learn more about SAFE Security: Sopii parhaiten mukautettaviin yritystason integraatioihin
- Ilmainen esittely
- Hinnoittelu pyynnöstä

Nucleus Security tarjoaa mukautettavia riskiperusteisia koontinäyttöjä, joissa esitetään riskipisteiden kokonaismäärät, omaisuuserien lukumäärät, haavoittuvuuksien keskimääräinen ikä, erääntyneiden tapausten prosenttiosuudet ja SLA-vaatimustenmukaisuuden mittarit. Nucleus Security on riskiperusteinen haavoittuvuuksien hallinta-alusta, joka kokoaa havainnot yli 176 tietoturvatyökalusta, yhdistää ne uhkatietoihin ja omaisuuserien kontekstiin sekä priorisoi haavoittuvuudet korjaamista varten.
Kenelle Nucleus Security sopii parhaiten?
Nucleus Security sopii yritysten tietoturvatiimeille, jotka hallitsevat monimutkaisia ympäristöjä, joissa käytetään useita skannereita, ja jotka tarvitsevat keskitetyn alustan haavoittuvuuksien kokoamiseen, priorisointiin ja korjausten seurantaan.
Miksi valitsin Nucleus Securityn
Valitsin Nucleus Securityn, koska sen FlexConnect-kehyksen avulla tiimini voi tuoda havaintoja käytännössä mistä tahansa mukautetusta tietolähteestä, ei vain niistä yli 176 nimetystä liitännäisestä, jotka alustaan on jo rakennettu. Tämä on tärkeää silloin, kun ympäristössämme on vanhoja työkaluja tai itse kehitettyjä skannereita, joita useimmat RBVM-alustat eivät yksinkertaisesti tue. Pidän myös siitä, että omaisuuserien kaksoiskappaleiden poisto suoritetaan automaattisesti kaikista näistä lähteistä, joten riskipisteeni eivät kasva päällekkäisten skannereiden aiheuttamien kaksinkertaisten havaintojen vuoksi.
Nucleus Securityn tärkeimmät ominaisuudet
- Mukautettu riskipisteytys: Luo dynaamisia riskipisteitä yhdistämällä hyväksikäytettävyyttä koskevia tietoja, omaisuuserien kriittisyyttä ja liiketoimintakontekstia.
- Uhkatietosyötteet: Hyödynnä reaaliaikaisia hyväksikäyttö- ja uhkatietosyötteitä, kuten CISA KEV- ja EPSS-tietoja, priorisoinnin tukena.
- Korjausprosessin työnkulun automatisointi: Määritä, seuraa ja hallitse korjauspyyntöjä kaksisuuntaisten Jira- ja ServiceNow-integraatioiden avulla.
- POA&M-vaatimustenmukaisuusraportointi: Luo johdolle suunnattuja, operatiivisia ja auditointivalmiita raportteja, joissa keskitytään liittovaltion vaatimuksiin ja korjausten SLA-sopimuksiin.
Nucleus Securityn integraatiot
Nucleus Security tarjoaa yli 176 natiiviliitäntää, mukaan lukien Tenable, Qualys, Rapid7, AWS Inspector, ServiceNow, Jira, Mandiant Advantage, Aqua, CrowdStrike, Microsoft Defender for Endpoint ja Splunk. Mukautettuja integraatioita varten on saatavilla ohjelmointirajapinta.
Pros and Cons
Pros:
- Yhdistää yli 170 tietoturvatyökaluun
- Tukee omaisuuserien ja haavoittuvuuksien yksityiskohtaista kaksoiskappaleiden poistoa
- Mahdollistaa mukautetut riskipisteytyskaavat
Cons:
- Raportoinnin mukauttaminen edellyttää järjestelmänvalvojan asetuksia
- Vähäinen sisäänrakennettu korjausten validoinnin automatisointi
Learn more about Nucleus Security: Paras tekoälypohjaiseen korjaustehtävien ohjaukseen
- Ilmainen esittely
- Hinta pyydettäessä

Seemplicity tarjoaa keskitetyn tietoturvan hallintapaneelin, jossa näkyvät löydösten yhteenvedot, laajuuden yleiskatsaukset, tietolähteiden erittelyt ja tikettien tilan seuranta. Seemplicity on agenttinen altistumisen hallinta-alusta, joka kokoaa ja poistaa päällekkäisyydet useiden skannereiden löydöistä ja priorisoi ne sen jälkeen tekoälypohjaisella riskipisteytyksellä, joka perustuu hyödynnettävyyteen, omaisuuserän kontekstiin ja reaaliaikaiseen uhkatiedusteluun.
Kenelle Seemplicity sopii parhaiten?
Seemplicity sopii erinomaisesti suuryritysten tietoturvatiimeille, jotka käyttävät useita skannaustyökaluja ja joiden on hallittava korjaustoimia laajassa mittakaavassa suurissa ja monimutkaisissa ympäristöissä.
Miksi valitsin Seemplicityn
Valitsin Seemplicityn yhdeksi parhaista vaihtoehdoista, koska se ohjaa korjaustoimia eri tavalla kuin muut käyttämäni työkalut. Seemplicityn korjausanalyytikkoagentti yhdistää jokaisen löydöksen automaattisesti oikeaan omaisuuserän omistajaan ja toimittaa työkalukohtaiset korjausohjeet suoraan Jiraan tai ServiceNow'hun. Pidän myös sisäänrakennetusta poikkeusten käsittelystä: hylätyt tiketit ja korjatut mutta yhä avoimet löydökset ohjataan automaattisesti takaisin tietoturvatiimille tarkistettaviksi.
Seemplicityn tärkeimmät ominaisuudet
- Signaalien keruu: Kokoaa koodi-, pilvi- ja infrastruktuuriskannereiden löydökset yhtenäiseen käyttöliittymään.
- Kontekstikerros: Poistaa päällekkäisyydet haavoittuvuustiedoista ja rikastaa niitä omistajuus-, omaisuuserä- ja ympäristökontekstilla.
- Henkilökohtainen tekoälyavustaja (Seema): Tarjoaa keskustelupohjaisia, kontekstitietoisia tietoturvan tilannekuvia luonnollisen kielen kyselyillä.
- Uhkatiedustelun integrointi: Tuo hyödynnettävyys-, haittaohjelma- ja hyökkääjien toimintaa koskevat syötteet osaksi riskilaskentaa.
Seemplicityn integraatiot
Seemplicity tarjoaa yli 100 natiivista integraatiota, mukaan lukien Tenable, Qualys, Rapid7, Wiz, Snyk, ServiceNow, Jira, GitHub, Azure DevOps, CrowdStrike ja AWS Security Hub. Mukautettuja integraatioita varten on saatavilla ohjelmointirajapinta.
Pros and Cons
Pros:
- Korjaustoimien automaattinen osoittaminen omaisuuserien omistajille
- Poistaa päällekkäisyydet haavoittuvuustiedoista ja rikastaa niitä
- Reaaliaikainen riskipisteytys uhkatiedustelun avulla
Cons:
- Natiivin suoran korjaustiedostojen käyttöönoton puute
- Rajallinen julkinen dokumentaatio käyttöönottoa ja käyttöä varten
Learn more about Seemplicity: Sopii parhaiten haavoittuvuustyökalujen keskittämiseen
- Ilmainen esittely
- Hinta pyydettäessä

Hackuity tarjoaa Live Report -koontinäytön, jossa näkyvät haavoittuvuuksien hallinta, löydöstiedot, riskipisteytys ja avointen löydösten jakaumakaaviot. Hackuity on riskiperusteinen haavoittuvuuksien hallinta-alusta, joka kokoaa tietoja useista tietoturvatyökaluista, normalisoi ja poistaa löydöksistä päällekkäisyydet sekä soveltaa kontekstuaalista riskipisteytystä auttaakseen tietoturvatiimejä korjaustoimien priorisoinnissa.
Kenelle Hackuity sopii parhaiten?
Hackuity sopii erinomaisesti yritysten tietoturvatiimeille ja MSSP-palveluntarjoajille, jotka hallitsevat useita skannaustyökaluja monimutkaisissa ja hajautetuissa ympäristöissä.
Miksi valitsin Hackuityn
Hackuity pääsi suosikkilistalleni erityisesti siksi, miten se käsittelee pirstaloituneen skannaustyökalupinon tietoja. Yli 130 liitännäisen avulla voin tuoda verkkoskannereiden, Wizin kaltaisten pilvityökalujen, penetraatiotestiraporttien ja bugipalkkio-ohjelmien tulokset yhteen normalisoituun ja päällekkäisyyksistä puhdistettuun tietoaineistoon. Erityisen hyödyllinen on True Risk Score (TRS), joka suodattaa CVSS-pisteytyksen aiheuttamaa kohinaa yhdistämällä hyväksikäytön kypsyyden, uhkatiedustelun ja liiketoimintakontekstin. Näin 'kriittisten' löydösten määrä vähenee keskimäärin 38-kertaisesti.
Hackuityn tärkeimmät ominaisuudet
- Älykäs altistumisen tutkimus (SmartEx²): Tarjoaa kattavan CVE-kontekstin avointen lähteiden, ei-julkisten ja omistusoikeudellisten uhkatietolähteiden avulla.
- Moniasiakkuuden hallinta: Tukee MSSP- ja yrityskäyttötapauksia eristetyillä työtiloilla ja mukautettavilla käyttäjärooleilla.
- Korjauskampanjoiden automatisointi: Automatisoi tikettien luonnin, tehtävien määrityksen ja edistymisen seurannan suurissa organisaatiotiimeissä.
- Joustavat käyttöönottovaihtoehdot: Voit valita pilvi-, hybridi- tai paikallisen käyttöönoton tietoturva- ja vaatimustenmukaisuustarpeiden mukaan.
Hackuityn integraatiot
Hackuity tarjoaa yli 130 natiivista integraatiota, muun muassa Tenable Vulnerability Managementiin, Qualys-ohjelmistoon, Rapid7:ään, Nessukseen, Wiziin, Prisma Cloudiin, Clarotyyn, Jiraan, ServiceNow’hun ja Taniumiin. Mukautettuja integraatioita varten on saatavilla myös rajapinta.
Pros and Cons
Pros:
- Kokoaa löydökset yli 130 lähteestä
- True Risk Score vähentää kriittisten haavoittuvuuksien aiheuttamaa kohinaa
- Tukee MSSP-moniasiakkuutta ja roolipohjaista käyttöoikeuksien hallintaa
Cons:
- Resurssikontekstin rikastamisesta puuttuu kattava tietojen kartoitus
- Korjausten käyttöönotto edellyttää ulkoisia työkaluja
Learn more about Hackuity: Paras verkkoon perustuva haavoittuvuuksien havaitseminen
- Alkaen $500/user/month (vähintään 10 paikkaa, laskutetaan vuosittain)
 Learn more about Tripwire IP360:
 Learn more about Edgescan:
 Soveltuu parhaiten uhkien tunnistuspaketin integrointiinLearn more about CrowdStrike Falcon Exposure Management:
Muut riskiperusteiset haavoittuvuuksien hallintaohjelmistot
Tässä on joitakin muita riskiperusteisia haavoittuvuuksien hallintaohjelmistovaihtoehtoja, jotka eivät päässeet listalleni mutta joihin kannattaa silti tutustua:
- 11Hive ProParas ennakoivien hyökkäyspolkujen visualisointi
- 12Arctic Wolf Aurora Exposure ManagementSopii parhaiten hallittuun ennakoivaan riskien vähentämiseen
- 13ArmorCodeParas yhtenäisen tietoturvan tilan valvontaan
Kuinka arvioin riskiperusteista haavoittuvuuksien hallintaohjelmistoa
Jaan arviointini perusvaatimuksiin, kuten kontekstin huomioivaan riskipisteytykseen ja ITSM-tikettien reititykseen, sekä erottaviin tekijöihin, jotka erottavat hyvät työkalut todella hyödyllisistä.
Keskeiset toiminnot (Tämän luettelon perusvaatimukset)
Kun valitsen työkaluja luettelooni, arvioin jokaisen alla luetellun keskeisen toiminnon asteikolla 0 (ei tarjoa toimintoa)–5 (on erinomainen tällä alueella). Sen jälkeen lasken työkalun kokonaispistemäärän prosentteina. Työkalun on saavutettava vähintään 65 prosentin kokonaispistemäärä, jotta se voidaan sisällyttää luetteloon.
- Riskiperusteinen priorisointi: Arvioin, pisteyttääkö työkalu haavoittuvuudet hyödyntämiskelpoisuuden, uhkatiedon ja resurssin arvon perusteella eikä pelkästään raakojen CVSS-lukujen perusteella.
- Haavoittuvuustietojen koostaminen: Alustan pitäisi ottaa vastaan havaintoja useista skannereista, kuten Tenablesta, Qualysista tai Rapid7:stä, ja normalisoida ne yhteen näkymään.
- Resurssikontekstin rikastaminen: Etsin CMDB-integraatiota ja liiketoimintakontekstin tunnisteita, jotta riskipisteet heijastavat resurssin omistajuutta, tietojen arkaluonteisuutta ja kriittisyyttä.
- Uhkatiedon integrointi: Reaaliaikaisten syötteiden, kuten EPSS:n, CISA KEV:n ja kiristyshaittaohjelmayhteyksien, pitäisi aktiivisesti vaikuttaa siihen, miten haavoittuvuudet pisteytetään ja tuodaan esiin.
- Korjaustyönkulun orkestrointi: Tarkistan, onko käytettävissä kaksisuuntainen synkronointi Jiran tai ServiceNow'n kaltaisten työkalujen kanssa, sekä SLA-seuranta ja automaattinen tikettien osoittaminen.
- Riskiraportointi & koontinäytöt: Koontinäyttöjen pitäisi tarjota roolipohjaisia näkymiä, jotta analyytikot näkevät operatiiviset yksityiskohdat ja CISOt riskitrendit sekä korjaustöiden edistymisen.
Kun minulla on luettelo kriteerit täyttävistä työkaluista, tarkastelen, mikä erottaa kunkin alustan muista.
Erottavat tekijät (Mikä erottaa toimittajat toisistaan)
Näin vertailen eri toimittajia keskenään:
Erityisen huomionarvoiset ominaisuudet
Hyökkäyspolkuanalyysi on todellinen erottava tekijä. Etsin työkaluja, jotka kartoittavat, miten haavoittuvuudet ketjuttuvat resurssien välillä ja johtavat keskeisiin järjestelmiin. Tämä auttaa korjaamaan pullonkaulat sen sijaan, että yksittäisiä CVE-haavoittuvuuksia jäljitettäisiin yksi kerrallaan. Myös liiketoimintakontekstin painottaminen on yhtä tärkeää. Resurssien merkitseminen tietojen arkaluonteisuuden tai vaatimustenmukaisuuden piiriin kuulumisen perusteella varmistaa, että riskipisteet heijastavat organisaatiolle todellisia vaikutuksia. Arvioin myös johdon riskiraportointia, jossa alustat muuntavat tekniset havainnot rahallisiksi vaikutuksiksi, jotka CISO voi esitellä hallitukselle.
Ominaisuuksia laajempi arviointi
Skannereiden ja tietolähteiden integraatiot ovat erittäin tärkeitä. Tarkistan, toimiiko alusta olemassa olevien skannereidesi kanssa ja siirtääkö se tiketit Jiran tai ServiceNow'n kaltaisiin työkaluihin ilman, että sinun on vaihdettava nykyisiä ratkaisujasi kokonaan. Myös riskipisteytyksen läpinäkyvyydellä on merkitystä. Etsin tarkastusjälkiä, jotka selittävät, miksi tietty CVE priorisoitiin, jotta voit perustella korjauspäätöksesi tarkastuksissa. Myös käyttöönottomalli kannattaa arvioida, erityisesti jos toimit säännellyillä toimialoilla, joilla pelkkä pilvipohjainen SaaS-ratkaisu ei tule kyseeseen.
Riskiperusteisen haavoittuvuuksien hallintaohjelmiston valitseminen
Laajoihin ominaisuusluetteloihin ja monimutkaisiin hinnoittelurakenteisiin on helppo juuttua. Jotta pysyt keskittyneenä edetessäsi oman ohjelmistonvalintaprosessisi parissa, tässä on luettelo tekijöistä, jotka kannattaa pitää mielessä:
| Tekijä | Mitä kannattaa huomioida |
|---|---|
| TekijäSkaalautuvuus | Mitä kannattaa huomioidaVoiko alusta tukea omaisuusmäärääsi nyt ja kasvusi myötä? Huomioi maailmanlaajuisen laajentumisen tai yritysostojen ja fuusioiden skenaariot. |
| TekijäIntegraatiot | Mitä kannattaa huomioidaTuoko se tietoja skannereistasi, pilvipalveluntarjoajiltasi ja ITSM-työkaluistasi ilman merkittäviä kiertoratkaisuja? |
| TekijäMukautettavuus | Mitä kannattaa huomioidaVoitko säätää riskipisteytystä, koontinäyttöjä tai työnkulkuja yrityksen käytäntöihin tai raportointirakenteisiin sopiviksi? |
| TekijäHelppokäyttöisyys | Mitä kannattaa huomioidaOnko käyttöliittymä intuitiivinen sekä käytännön työn tekijöille että johtajille? Ottaako tiimisi sen todella nopeasti käyttöön? |
| TekijäKäyttöönotto ja perehdytys | Mitä kannattaa huomioidaKuinka kauan hyödyn saavuttamiseen yleensä kuluu? Kysy käyttöönottomalleista, perehdytyksen aikatauluista ja siirtymätuesta. |
| TekijäKustannukset | Mitä kannattaa huomioidaMiten hinnoittelu vastaa odotettua käyttäjämäärääsi ja omaisuutesi laajuutta? Selvitä lisensoinnin perusteet. |
| TekijäTietoturvan suojatoimet | Mitä kannattaa huomioidaTäyttääkö toimittaja arkaluonteisia haavoittuvuus- ja omaisuustietoja koskevat tietosuojavaatimuksesi? |
| TekijäVaatimustenmukaisuusvaatimukset | Mitä kannattaa huomioidaVoiko ratkaisu tukea auditointeja ja auttaa dokumentoimaan viitekehysten, kuten PCI DSS:n, HIPAA:n tai NIST:n, noudattamista? |
Mitä riskiperusteinen haavoittuvuuksien hallintaohjelmisto on?
Riskiperusteinen haavoittuvuuksien hallintaohjelmisto on tietoturva-alusta, joka priorisoi haavoittuvuudet todellisen riskin eikä pelkästään teknisen vakavuuden perusteella. Se yhdistää useiden skannereiden tiedot, omaisuuskontekstin ja uhkatiedustelun tuodakseen esiin, mitkä ongelmat on ratkaistava ensin. Näin tietoturvatiimit voivat keskittyä organisaationsa riskiprofiilin kannalta tärkeimpiin asioihin.
Riskiperusteisen haavoittuvuuksien hallintaohjelmiston ominaisuudet
Kun valitset riskiperusteista haavoittuvuuksien hallintaohjelmistoa, kiinnitä huomiota seuraaviin keskeisiin ominaisuuksiin:
- Riskiperusteinen priorisointi: Käyttää hyödynnettävyyttä, liiketoimintavaikutusta ja tosielämän uhkatietoja haavoittuvuuksien asettamiseen järjestykseen todellisen organisaatioriskin perusteella – ei pelkästään vakavuuspisteiden mukaan.
- Haavoittuvuustietojen yhdistäminen: Kokoaa eri tarkistusohjelmien ja pilvityökalujen havainnot yhtenäiseen luetteloon, mikä antaa täydellisen ja tarkan kuvan riskeistä.
- Omaisuuserien kontekstin rikastaminen: Yhdistää haavoittuvuudet omaisuuserien omistajuuteen, kriittisyyteen ja liiketoimintatoimintoon, jotta tiimit ymmärtävät kunkin havainnon vaikutukset.
- Uhkatiedustelun integrointi: Sisällyttää ajantasaiset hyväksikäyttötietosyötteet, haittaohjelmakampanjat ja muut uhkatiedustelulähteet riskilaskelmien tueksi sekä aktiivisesti hyväksikäytettyjen ongelmien merkitsemiseksi.
- Korjaustoimenpiteiden työpyyntöprosessit: Määrittää, seuraa ja hallinnoi korjaustehtäviä ITSM-työkaluihin integroituna, mikä varmistaa haavoittuvuuksien korjaamisen ja vahvistamisen määritettyjen SLA-aikojen puitteissa.
- Mukautettavat koontinäytöt: Esittää riski- ja korjaustoimenpidetiedot visuaalisesti ja mukauttaa näkymät analyytikoille, johtajille ja ylimmälle johdolle sisältäen tarkemman tarkastelun ja trendianalyysin.
- Tarkastus- ja vaatimustenmukaisuusraportointi: Luo toimialan viitekehysten – kuten PCI DSS:n tai NIST:n – mukaisia raportteja tarkastuksiin valmistautumista ja jatkuvaa vaatimustenmukaisuuden seurantaa varten.
- Korjausten suljetun kierron varmennus: Tarkistaa omaisuuserät automaattisesti uudelleen varmistaakseen korjaustoimenpiteiden valmistumisen, mikä vähentää manuaalisen seurannan tarvetta ja korjaamatta jääneiden ongelmien määrää.
- API- ja integraatiotuki: Tarjoaa yksityiskohtaiset API-rajapinnat ja liittimet synkronointiin omaisuusluetteloiden, kokoonpanonhallinnan ja ulkoisten raportointijärjestelmien kanssa.
Riskiperusteisen haavoittuvuuksien hallintaohjelmiston hyödyt
Riskiperusteisen haavoittuvuuksien hallintaohjelmiston käyttöönotto tarjoaa useita hyötyjä tiimillesi ja liiketoiminnallesi. Tässä muutamia etuja, joita voit odottaa:
- Kohdennetut korjaustoimenpiteet: Priorisoi haavoittuvuudet, jotka aiheuttavat todellisen organisaatioriskin, jotta tiimisi korjaa ensin ne asiat, joilla on todella merkitystä.
- Yhtenäinen riskinäkymä: Kokoaa useiden tarkistusohjelmien ja lähteiden havainnot yhdeksi normalisoiduksi koontinäytöksi haavoittuvuuksien hallintaa varten.
- Tietoon perustuva päätöksenteko: Omaisuuserien konteksti, liiketoimintavaikutukset ja uhkatiedustelun integrointi auttavat sidosryhmiä ymmärtämään riskit liiketoiminnan termein, eivät vain teknisenä jargonina.
- Parantunut vaatimustenmukaisuus: Automaattinen tarkastus- ja viitekehysten mukainen raportointi helpottaa toimialan säädöksiä ja standardeja koskevien todisteiden keräämistä ja seurantaa.
- Työnkulkujen automatisointi: Integroitu korjaustoimenpiteiden työpyyntöjen hallinta ja suljetun kierron varmennus tehostavat vastuullista korjaamista IT- ja tietoturvatiimeissä.
- Raportointi ylimmälle johdolle: Mukautetut koontinäytöt ja riskien kvantifiointityökalut helpottavat kyberriskien ja korjaustoimenpiteiden edistymisen viestimistä johtajille ja hallituksille.
- Korjaustoimenpiteiden ruuhkan väheneminen: Suodattamalla vähävaikutteiset uhat pois tiimit käyttävät vähemmän aikaa vähäisten ongelmien selvittämiseen, mikä pienentää korjausjonojen kokonaismäärää.
Riskiperusteisen haavoittuvuuksien hallintaohjelmiston kustannukset ja hinnoittelu
Riskiperusteisen haavoittuvuuksien hallintaohjelmiston valitseminen edellyttää saatavilla olevien hinnoittelumallien ja suunnitelmien ymmärtämistä. Kustannukset vaihtelevat ominaisuuksien, tiimin koon, lisäosien ja muiden tekijöiden perusteella. Alla oleva taulukko esittää yhteenvedon yleisistä suunnitelmista, niiden keskimääräisistä hinnoista ja riskiperusteisiin haavoittuvuuksien hallintaohjelmistoratkaisuihin tyypillisesti sisältyvistä ominaisuuksista:
Riskiperusteisen haavoittuvuuksien hallintaohjelmiston suunnitelmien vertailutaulukko
| Suunnitelman tyyppi | Keskimääräinen hinta | Yleiset ominaisuudet |
|---|---|---|
| Suunnitelman tyyppiIlmainen suunnitelma | Keskimääräinen hinta$0 | Yleiset ominaisuudetRajoitettu omaisuuserien tuki, perustason riskipisteytys, manuaalinen raportointi ja ei integraatioita. |
| Suunnitelman tyyppiHenkilökohtainen suunnitelma | Keskimääräinen hinta$50-$200/kuukausi | Yleiset ominaisuudetYhden käyttäjän käyttöoikeus, vakiomuotoinen riskipisteytys, tietojen yhdistäminen ja yksinkertaiset koontinäytöt. |
| Suunnitelman tyyppiYrityssuunnitelma | Keskimääräinen hinta$500-$2,000/kuukausi | Yleiset ominaisuudetMonen käyttäjän tuki, mukautettu riskien painotus, integraatiot tarkistusohjelmiin ja ITSM-järjestelmiin, vaatimustenmukaisuusraportit ja SLA:t. |
| Suunnitelman tyyppiSuuryrityssuunnitelma | Keskimääräinen hinta$2,000-$10,000/kuukausi | Yleiset ominaisuudetYritystason omaisuuserien määrä, edistynyt analytiikka, uhkatiedustelusyötteet, hyökkäysreittien analyysi, API-käyttöoikeus ja ensiluokkainen tuki. |
Riskiperusteisen haavoittuvuuksien hallintaohjelmiston usein kysytyt kysymykset
Tässä on vastauksia yleisiin riskiperusteista haavoittuvuuksien hallintaohjelmistoa koskeviin kysymyksiin:
Miten riskiperusteinen haavoittuvuuksien hallinta eroaa perinteisestä haavoittuvuuksien hallinnasta?
Riskiperusteinen haavoittuvuuksien hallinta asettaa ongelmat tärkeysjärjestykseen omaisuuden kontekstin ja todellisten uhkien perusteella, ei pelkästään teknisten vakavuuspisteiden tai perushaavoittuvuusskannauksen perusteella. Toisin kuin perinteinen haavoittuvuuksien hallinta, se arvioi liiketoimintakriittisyyttä, uhkatoimijoita ja hyväksikäytön todennäköisyyttä tietomurtojen estämiseksi ja haavoittuvuuksien hallinnan koko elinkaaren optimoimiseksi.
Millaisia omaisuuseriä riskiperusteinen haavoittuvuuksien hallintaohjelmisto voi kattaa?
Voit odottaa kattavuutta paikallisille järjestelmille, pilvityökuormille, säilöille, päätelaitteille ja IoT-omaisuuserille. Jotkin alustat parantavat verkko- ja sovellusturvallisuutta integroimalla penetraatiotestauksen ja haavoittuvuuksien arviointityökalujen tuloksia, mikä tarjoaa täydellisen näkyvyyden hyökkäyspintaan verkkosovelluksissa, mobiililaitteissa ja ulkoisissa sisääntulopisteissä.
Integroituuko riskiperusteinen haavoittuvuuksien hallintaohjelmisto nykyisiin työkaluihimme?
Kyllä, useimmat ratkaisut integroituvat yleisiin skannereihin, Jiran tai ServiceNow’n kaltaisiin ITSM-alustoihin ja omaisuusluetteloihin. Varmista, että organisaatiosi käyttämät työkalut ovat tuettuja suoraa tiedonsiirtoa ja työnkulkujen automatisointia varten.
Voiko se auttaa vaatimustenmukaisuusvaatimusten täyttämisessä?
Kyllä, monet alustat tuottavat auditointivalmiita raportteja ja seuraavat PCI DSS:n, HIPAA:n, NIST:n tai ISO 27001:n kaltaisten viitekehysten mukaisia korjausten SLA-aikoja. Tämä tukee näyttöön perustuvien tietojen keräämistä ja auttaa osoittamaan riskiperusteisen päätöksenteon arviointien aikana.
Kuinka kauan riskiperusteisen haavoittuvuuksien hallintaohjelmiston käyttöönotto kestää?
Käyttöönotto voi kestää muutamasta päivästä useisiin viikkoihin omaisuuden laajuudesta, integrointitarpeista ja organisaation monimutkaisuudesta riippuen. On hyvä kysyä toimittajilta käyttöönottotukea, saatavilla olevia toimintamalleja ja tiimillesi tarkoitettuja koulutusresursseja.