

Hallinnoitu PKI-ohjelmisto auttaa myöntämään, seuraamaan ja uusimaan digitaalisia varmenteita, jotta tiimisi voi suojata järjestelmät joutumatta jatkuvasti kamppailemaan vanhentuvien varmenteiden, vaatimustenmukaisuuden puutteiden tai avainten manuaalisen käsittelyn kanssa.
Monet tiimit ottavat nämä työkalut käyttöön käytettyään liikaa aikaa vanhentuvien varmenteiden jäljittämiseen, sisäisten prosessien hallintaan tai sen murehtimiseen, että jokin asia jää huomaamatta auditointien aikana. Julkisen avaimen infrastruktuuri ei ole uusi asia, mutta sen hallinta laajassa mittakaavassa ilman siihen tarkoitettuja työkaluja voi muuttua nopeasti hallitsemattomaksi.
Olen auttanut organisaatioita valitsemaan ja ottamaan käyttöön PKI-työkaluja, jotka vähentävät riskejä, täyttävät käytäntöjen vaatimukset ja tekevät varmenteiden hallinnasta vähemmän kuormittavaa jo ennestään kiireisille tiimeille. Tämä opas perustuu tähän kokemukseen ja auttaa sinua valitsemaan ympäristöösi sopivan ratkaisun, joka vapauttaa aikaasi muihin tärkeisiin tehtäviin.
Miksi luottaa ohjelmistosuosituksiimme
6,700+
Reviews
20
Industry experts
16+
Evaluation factors
14
Years
Tiimimme on testannut ja arvioinut ohjelmistoja vuodesta 2012 lähtien. Teknologiajohtajina tiedämme itse, kuinka vaikeaa — ja tärkeää — oikean ohjelmiston valitseminen on.
Tätä opasta varten arvioimme työkaluja käytännön testauksen ja itsenäisen tutkimuksen avulla, pisteyttäen työkalut valintakriteeriemme perusteella.
Arvostelumme perustuvat inhimilliseen toimitukselliseen harkintaamme, eivät myyntipuheeseen.
Asiantuntija-arvioijat:
- Paulo Gardini MiguelTech Director
 Tim FisherVP of AI
 Gabriel RosasTech Lead & Software Architect
 Christhian GruhnTech Lead & Platform Architect

PKI-ohjelmistojen vertailutaulukko
Tässä vertailutaulukossa esitetään yhteenveto parhaiksi arvioimieni PKI-ohjelmistojen hinnoittelutiedoista:
| Tool | Best For | Trial Info | Price | ||
|---|---|---|---|---|---|
| 1 | Paras automatisoituun tietoturvan hallintaan | Hinnoittelu pyynnöstä | Website | ||
| 2 | Paras varmenteiden elinkaaritehtäviin | DigiCert PKI Platformin hinnoittelu perustuu useisiin tekijöihin, joten hinnat ovat saatavilla vain pyynnöstä. | Website | ||
| 3 | Sopii parhaiten Windows-pohjaisiin PKI-kokoonpanoihin | Microsoft Active Directoryn varmennepalvelut sisältyvät Windows Server -lisenssiin. Windows Serverin hinta alkaa 972 dollarista (laskutetaan vuosittain). | Website | ||
| 4 | Paras yritystason varmenteiden myöntämiseen | GlobalSign PKI:n hinnoittelua ei ole julkaistu, joten hinnasta voi pyytää tarjouksen. | Website | ||
| 5 | Paras varmenteiden kosketuksettomaan uusimiseen | Venafi käyttää “Hinta pyynnöstä” -mallia, joten mahdollisten käyttäjien on otettava yhteyttä yritykseen tarjouksen saamiseksi. | Website | ||
| 6 | Paras protokolla- ja laitetuen osalta | EJBCA tarjoaa Community-version, joka on ilmainen, mutta Enterprise-version hinnoittelu on saatavilla pyynnöstä. | Website | ||
| 7 | Paras joustavaan PKI-käyttöönottoon | Hinnoittelu pyynnöstä | Website | ||
| 8 | Paras avoimen lähdekoodin PKI-ratkaisu | Maksuton käyttää | Website | ||
| 9 | Paras laajamittaiseen salauksen kattavuuteen | Alkaen $12/käyttäjä/kuukausi (laskutetaan vuosittain) | Website | ||
| 10 | Paras monimutkaiseen varmenteiden hallintaan | 30 päivän maksuton kokeilu | Hinta pyydettäessä | Website |


Parhaiden PKI-ohjelmistojen arviot
Alla ovat yksityiskohtaiset yhteenvetoni parhaista PKI-ohjelmistoista, jotka pääsivät esikarsintaani. Arvioni tarjoavat yksityiskohtaisen katsauksen kunkin työkalun tärkeimpiin ominaisuuksiin, etuihin & haittoihin, integraatioihin ja ihanteellisiin käyttötapauksiin, jotta löydät itsellesi parhaiten sopivan vaihtoehdon.


Tässä on esimerkki salaisuuden kirjoittamisesta HashiCorp Vaultiin. Salaisuudet salataan aina ja kirjoitetaan taustalla olevaan tallennustilaan. HashiCorp Vault ottaa digitaalisen tietoturvasi hallintaansa ja tarjoaa kattavan kokonaisuuden identiteettipohjaiseen käyttöoikeuksien hallintaan sekä arkaluonteisten tietojen suojaamiseen eri järjestelmissä. Työkalu automatisoi vaikuttavasti salaisuuksien, salausavainten ja varmenteiden hallinnan.
Miksi valitsin HashiCorp Vaultin:
Valitsin HashiCorp Vaultin sen tietoturvan automatisointiin sitoutumisen vuoksi. Digitaalisen tietoturvan dynaamisessa ympäristössä Vault tehostaa prosessia ja vähentää manuaalisen valvonnan tarvetta. Työkalun huomattava keskittyminen automaatioon tarjoaa vahvan suojan arkaluonteisille tiedoille.
Siksi uskon, että HashiCorp Vault erottuu todella edukseen parhaana valintana yrityksille, joiden on hallittava automatisoitua tietoturvaa.
Keskeiset ominaisuudet ja integraatiot:
Vaultin dynaamiset salaisuudet vähentävät tietojen ei-toivotun paljastumisen riskiä luomalla salaisuuksia tarpeen mukaan ja peruuttamalla ne käytön jälkeen. Sen salaus palveluna -moduulin avulla käyttäjät voivat salata tietoja ilman avaintenhallinnan monimutkaisuutta.
Integraatioiden osalta Vault yhdistyy saumattomasti olemassa olevaan infrastruktuuriisi. Se toimii hyvin suosittujen alustojen, kuten AWS:n, Google Cloudin ja Azuren, kanssa ja tarjoaa laajan kattavuuden.
Pros and Cons
Pros:
- Vankka ja joustava avainten ja salaisuuksien hallinta
- Laaja valikoima integraatioita monipuoliseen käyttöönottoon
- Dynaamiset salaisuudet takaavat tietojen maksimaalisen turvallisuuden
Cons:
- Uusille käyttäjille jyrkkä oppimiskäyrä
- Yksityiskohtainen dokumentaatio voi tuntua ylivoimaiselta
- Hinnoittelurakennetta ei ole ilmoitettu avoimesti
Learn more about HashiCorp Vault: Paras varmenteiden elinkaaritehtäviin
- DigiCert PKI Platformin hinnoittelu perustuu useisiin tekijöihin, joten hinnat ovat saatavilla vain pyynnöstä.

Tässä on kuvakaappaus DigiCertin varmenteiden tarkastajien hallintapaneelista. DigiCert PKI Platform tarjoaa skaalautuvia ja luotettavia korkean varmuustason varmenneratkaisuja. Se loistaa elinkaaren hallinnassa yksinkertaistamalla ja automatisoimalla digitaalisten varmenteiden myöntämisen, uusimisen ja hallinnan prosesseja, mikä tekee siitä parhaan vaihtoehdon näihin tehtäviin.
Miksi valitsin DigiCert PKI Platformin:
Valitsin DigiCert PKI Platformin sen kattavan varmenteiden elinkaaren hallintaa koskevan lähestymistavan vuoksi, mikä erottaa sen muista työkaluista. Monimutkaisten varmenteisiin liittyvien prosessien automatisointi tukee sitä, miksi se on paras ratkaisu elinkaaren hallintaan, sillä se varmistaa varmenteiden käsittelyn tehokkuuden ja sujuvuuden.
Keskeiset ominaisuudet ja integraatiot:
Alustan huomionarvoisiin ominaisuuksiin kuuluvat varmenteiden automaattinen myöntäminen ja uusiminen, intuitiivinen käyttöliittymä helppoa hallintaa varten sekä tehokkaat ohjelmointirajapinnat integraatioita varten. DigiCert PKI Platform tarjoaa myös keskeisiä integraatioita laajasti käytettyjen järjestelmien, kuten Microsoft Active Directoryn, Microsoft Autoenrollmentin ja muiden IT-infrastruktuurin komponenttien kanssa, mikä laajentaa sen varmenteiden elinkaaren hallintaominaisuudet näihin ympäristöihin.
Pros and Cons
Pros:
- Sujuvoittaa varmenteiden myöntämis- ja uusimisprosesseja
- Tehokkaat ohjelmointirajapinnat mahdollistavat integroinnin eri järjestelmiin
- Tarjoaa käyttäjäystävällisen hallintaliittymän
Cons:
- Hinnoittelurakenne voi olla monimutkainen, eikä hinta ole suoraan saatavilla
- Jotkut käyttäjät saattavat pitää alustan laajoja ominaisuuksia ylivoimaisina
- Asennus ja määritys voivat viedä paljon aikaa
Learn more about DigiCert PKI Platform: Sopii parhaiten Windows-pohjaisiin PKI-kokoonpanoihin
- Microsoft Active Directoryn varmennepalvelut sisältyvät Windows Server -lisenssiin. Windows Serverin hinta alkaa 972 dollarista (laskutetaan vuosittain).

Tutustu Microsoft Active Directoryn varmennepalveluihin ja niiden varmennepohjakonsoliin. Kuvakaappauksessa näkyy mallin monistamisominaisuus. Microsoft Active Directoryn varmennepalvelut (AD CS) on Windows Serverin rooli, joka mahdollistaa täysin toimivan julkisen avaimen infrastruktuurin (PKI) luomisen. Tiiviisti Microsoft-ekosysteemiin integroituna siitä tulee ensisijainen PKI-ratkaisu Windows-keskeisiin ympäristöihin.
Miksi valitsin Microsoft Active Directoryn varmennepalvelut (AD CS):
PKI-työkaluja valitessani AD CS kiinnitti huomioni saumattomalla integraatiollaan Microsoft-ekosysteemiin. Uskon tämän integraation tekevän siitä parhaan vaihtoehdon Windows-keskeisiin ympäristöihin, joissa se voi tarjota virtaviivaisen ja natiivin PKI-ratkaisun.
Keskeiset ominaisuudet ja integraatiot:
AD CS:n ominaisuuksiin kuuluvat varmenteiden sisällön ja laajennusten mukauttaminen sekä automaattinen varmenteiden myöntäminen mallien avulla. Sen suurin vahvuus on integraatio Microsoft Active Directoryn kanssa, mikä mahdollistaa varmenteiden yksinkertaisen käyttöönoton ja hallinnan Windows-ympäristössä.
Pros and Cons
Pros:
- Saumaton integraatio Microsoft-ekosysteemiin
- Mukautettavat varmenteiden sisällöt ja laajennukset
- Automaattinen varmenteiden myöntäminen mallien avulla
Cons:
- Rajoittuu Windows-ympäristöihin
- Käyttöönotto voi olla monimutkaista ilman PKI-periaatteiden hyvää tuntemusta
- Edellyttää Windows Server -lisenssiä, joka voi olla pienille organisaatioille kallis
Learn more about Microsoft Active Directory Certificate Services (AD CS): Paras yritystason varmenteiden myöntämiseen
- GlobalSign PKI:n hinnoittelua ei ole julkaistu, joten hinnasta voi pyytää tarjouksen.

Tässä on esimerkkikuva GlobalSignin varmenteidenhallinta-alustan hallinnoidun SSL-palvelun aloitusnäytöstä. GlobalSign PKI on alusta, joka on suunniteltu suojaamaan organisaatioiden digitaalisia identiteettejä suuressa mittakaavassa. Se soveltuu erinomaisesti suurten varmennemäärien myöntämiseen ja automaattiseen rekisteröintiin, joten se on ensisijainen valinta yrityksille, jotka etsivät vankkaa yritystason suojausta.
Miksi valitsin GlobalSign PKI:n:
Kun valitsin työkaluja tähän luetteloon, arvioin jokaisen ratkaisun sen erityisominaisuuksien perusteella. GlobalSign PKI erottui edukseen suuren volyymin myöntämiskapasiteettinsa ja automaattisen rekisteröintinsä ansiosta, jotka ovat keskeisiä yritystason suojauksessa. Tämä vankka kapasiteetti perustelee, miksi pidän sitä parhaana vaihtoehtona yrityksille, jotka tarvitsevat kattavaa suojausta.
Keskeiset ominaisuudet ja integraatiot:
GlobalSign PKI sisältää kattavan joukon ominaisuuksia, kuten varmenteiden elinkaaren hallinnan, automaattisen rekisteröinnin ja useiden varmennetyyppien tuen. Se tarjoaa integraatiot Microsoft Active Directoryn ja muiden IT-infrastruktuurijärjestelmien kanssa, mikä varmistaa kattavan suojauksen organisaation eri sovelluksissa.
Pros and Cons
Pros:
- Tarjoaa kattavan yritystason suojauksen
- Käsittelee suurten varmennemäärien myöntämisen tehokkaasti
- Tarjoaa automaattisen rekisteröinnin helppoa käyttöä varten
Cons:
- Läpinäkyvän hinnoittelun puute voi vaikeuttaa potentiaalisten käyttäjien päätöksentekoa
- Jotkut asiakkaat ovat ilmoittaneet asiakaspalvelun hitaista vastausajoista
- Alustan käyttö voi olla haastavaa niille, jotka eivät tunne PKI-ratkaisuja ennestään
Learn more about GlobalSign PKI: Paras varmenteiden kosketuksettomaan uusimiseen
- Venafi käyttää “Hinta pyynnöstä” -mallia, joten mahdollisten käyttäjien on otettava yhteyttä yritykseen tarjouksen saamiseksi.

Tässä on kuvakaappaus Venafin hallintapaneelista. Venafi on tunnettu PKI-alusta, joka keskittää digitaalisten varmenteiden elinkaaren hallinnan ja automatisoi sen. Automaatio-ominaisuuksiensa, erityisesti varmenteiden kosketuksettoman myöntämisen ja uusimisen, ansiosta Venafi sopii parhaiten niille, jotka etsivät sujuvaa varmenteiden hallintaa.
Miksi valitsin Venafin:
Kun määritin, minkä PKI-alustan sisällyttäisin tähän luetteloon, Venafi erottui edukseen edistyneiden automaatio-ominaisuuksiensa ansiosta. Sen varmenteiden kosketon myöntäminen ja uusiminen erottaa sen kilpailijoista, minkä vuoksi päätin, että se sopii parhaiten automaatioon.
Keskeiset ominaisuudet ja integraatiot:
Venafi erottuu edukseen varmenteiden elinkaaren edistyneellä automaatiolla, joka kattaa myöntämisen, uusimisen ja mitätöinnin. Lisäksi se integroituu johtaviin IT-järjestelmiin, kuten pilvipalveluntarjoajiin, DevOps-työkaluihin ja muihin järjestelmiin, mikä tekee siitä erittäin mukautuvan alustan.
Pros and Cons
Pros:
- Varmenteiden elinkaaren edistynyt automaatio
- Integroituu johtaviin IT-järjestelmiin
- Tarjoaa näkyvyyden kaikkiin koneidentiteetteihin ja niihin liittyviin riskeihin
Cons:
- Hinnoittelu ei ole läpinäkyvää, vaan edellyttää yksilöllistä tarjousta
- Käyttöönotto ja hallinta voivat olla monimutkaisia ilman riittävää koulutusta
- Asiakastuki voi olla hidasta ruuhka-aikojen ulkopuolella
Learn more about Venafi: Paras protokolla- ja laitetuen osalta
- EJBCA tarjoaa Community-version, joka on ilmainen, mutta Enterprise-version hinnoittelu on saatavilla pyynnöstä.

Tässä on kuvakaappaus EJBCA:n verkkohallintapaneelista. EJBCA on vankka, alustasta riippumaton PKI-ratkaisu, joka on suunniteltu mahdollistamaan digitaalisten varmenteiden saumaton myöntäminen ja hallinta. Koska se tukee kaikkia tärkeimpiä protokollia ja laitteistoja, EJBCA sopii parhaiten yhteentoimivuuteen erilaisissa IT-ympäristöissä.
Miksi valitsin EJBCA:n:
Valitsin EJBCA:n tähän luetteloon, koska se erottuu edukseen laajan yhteentoimivuutensa ansiosta. Sen yhteensopivuus tärkeimpien protokollien ja laitteistojen kanssa erottaa sen muista ja tekee siitä ihanteellisen valinnan erilaisiin IT-ekosysteemeihin. Siksi arvioin sen parhaaksi yhteentoimivuuden kannalta.
Keskeiset ominaisuudet ja integraatiot:
EJBCA tarjoaa monipuolisen ominaisuusvalikoiman, johon kuuluvat muun muassa kattava varmenteiden elinkaaren hallinta, joustavat integraatiot ja laitteistopohjaisten tietoturvamoduulien tuki. Se integroituu useisiin alustoihin ja laitteisiin, mikä vahvistaa sen asemaa monipuolisena ja yhteentoimivana PKI-ratkaisuna.
Pros and Cons
Pros:
- Erinomainen yhteentoimivuus tärkeimpien protokollien ja laitteistojen kanssa
- Vankka varmenteiden elinkaaren hallinta
- Laajat alusta- ja laiteintegraatiot
Cons:
- Enterprise-version hinnoittelu ei ole julkisesti saatavilla
- Käyttöönotto voi olla monimutkaista Java-pohjaisiin sovelluksiin perehtymättömille
- Yhteisön tuki ei välttämättä ole yhtä nopeaa tai kattavaa kuin Enterprise-tuki
Learn more about EJBCA (Enterprise JavaBeans Certificate Authority):

Tässä on esimerkkikuva PrimeKey EJBCA -koontinäytöstä Graylogissa. PrimeKey EJBCA® Enterprise toimii tehokkaana varmenteiden myöntäjänä ja varmistaa digitaalisten identiteettien turvallisen ja joustavan hallinnan. Ohjelmisto on suunniteltu kaikenkokoisten organisaatioiden tarpeisiin, ja se tarjoaa useita mukautettavia vaihtoehtoja erilaisten IT-ympäristöjen monimutkaisuuden mukaan.
Miksi valitsin PrimeKey EJBCA® Enterprisen:
Valitsin PrimeKey EJBCA® Enterprisen sen mukautuvuuden vuoksi. Erilaisia tarpeita ja käyttötapauksia täynnä olevassa teknologiaympäristössä tämän PKI-ratkaisun muokattavuus tarjoaa selvän edun. Sen kyky mukautua organisaation yksilöllisiin vaatimuksiin tekee siitä parhaan vaihtoehdon joustavaa käyttöönottoa etsiville.
Keskeiset ominaisuudet ja integraatiot:
PrimeKey EJBCA® Enterprise erottuu tehokkaalla varmenteiden hallintajärjestelmällään ja mukautettavilla työnkuluillaan. Se tukee useita varmentajien (CA) hierarkioita ja laajaa valikoimaa varmenneprofiileja. Integraatioiden osalta se toimii hyvin Thalesin ja Utimacon kaltaisten toimittajien HSM-laitteiden kanssa, ja se tarjoaa REST-rajapinnan saumattomaan integrointiin olemassa olevan IT-infrastruktuurin kanssa.
Pros and Cons
Pros:
- Monipuolinen ja mukautettavissa yksilöllisiin tarpeisiin
- Kattava varmenteiden ja työnkulkujen hallinta
- Monipuoliset integraatiovaihtoehdot, mukaan lukien REST-rajapinta
Cons:
- Voi olla monimutkainen aloitteleville käyttäjille
- Alkuasetuksiin saatetaan tarvita tukea
- Läpinäkyviä hinnoittelutietoja ei ole saatavilla
Learn more about PrimeKey EJBCA® Enterprise:

OpenXPKI:n verkkokäyttöliittymä mahdollistaa pääsyn työnkulkuluetteloon, joten käyttäjät voivat käynnistää uusia työnkulkuja ja työskennellä olemassa olevien työnkulkuinstanssien parissa. OpenXPKI on tehokas avoimen lähdekoodin PKI-ratkaisu, joka on suunniteltu joustavuutta ja turvallisuutta silmällä pitäen. Työkalu tarjoaa skaalautuvan ja yrityskäyttöön sopivan arkkitehtuurin, jonka avulla voit muokata turvallisuusratkaisun vastaamaan yksilöllisiä tarpeitasi.
Miksi valitsin OpenXPKI:n:
OpenXPKI kiinnitti huomioni avoimen lähdekoodin luonteensa ansiosta. Tämä tekee siitä kustannustehokkaan vaihtoehdon ja mahdollistaa samalla laajan mukauttamisen ja skaalautuvuuden. OpenXPKI erottuu edukseen suunnittelun monipuolisuudella ja mukautuvuudella, minkä ansiosta se ansaitsee parhaan avoimen lähdekoodin ratkaisun tittelin turvallisuusarkkitehtuurin räätälöintiin.
Keskeiset ominaisuudet ja integraatiot:
OpenXPKI tarjoaa monipuolisen ympäristön mukautettavilla työnkuluilla, tuen useille CA-hierarkioille ja kehittyneen tunnisteiden käsittelyn. Työkalu tarjoaa myös laajan rajapinnan integraatioita ja automaatiota varten, ja se toimii hyvin useiden tietokantojen, kuten MySQL:n, Oraclen ja PostgreSQL:n, kanssa.
Pros and Cons
Pros:
- Avoimen lähdekoodin ja maksuton käyttää
- Laajat mukautus- ja skaalautuvuusmahdollisuudet
- Vankka rajapinta integraatioita ja automaatiota varten
Cons:
- Oppimiskäyrä voi olla jyrkkä aloittelijoille
- Vaatii enemmän käyttöönottoa kaupallisiin PKI-ratkaisuihin verrattuna
- Erillisen asiakastuen puuttuminen
Learn more about OpenXPKI: Paras laajamittaiseen salauksen kattavuuteen
- Alkaen $12/käyttäjä/kuukausi (laskutetaan vuosittain)

KeyTalk-asiakassovellus mahdollistaa sähköpostin alkuperäisen suojatun salauksen sekä pääsyn pilvi-, hybridi- ja paikallisverkkoympäristöihin, jotka on suojattu pakotetulla asiakasvarmennetodennuksella. KeyTalk toimii tehokkaana PKI-ratkaisuna, joka on suunniteltu suojaamaan ja automatisoimaan digitaalisten varmenteidesi hallintaa useilla laitteilla. KeyTalkin vahvuus on sen skaalautuvuudessa, mikä tekee siitä ihanteellisen organisaatioille, jotka hallinnoivat suurta määrää laitteita. Siksi se on paras valinta skaalautuvaan tietoturvaan.
Miksi valitsin KeyTalkin:
Valitsin KeyTalkin sen vaikuttavan skaalautuvuuden ja lukemattomien laitteiden varmennesyklien hallintakyvyn vuoksi, mikä erottaa sen muista luettelon PKI-ratkaisuista. Lukuisten laitteiden suojaamisessa KeyTalk on mielestäni ylivertainen, minkä vuoksi pidän sitä parhaana vaihtoehtona skaalautuvaan tietoturvaan.
Keskeiset ominaisuudet ja integraatiot:
KeyTalkin tärkeimpiin ominaisuuksiin kuuluvat varmenteiden automaattinen uusiminen, kumoaminen ja asentaminen eri laitteille. Se tukee erinomaisesti myös erilaisia varmennetyyppejä, kuten SSL/TLS-varmenteita, koodin allekirjoitusvarmenteita ja käyttäjävarmenteita. Erityisen huomionarvoista on, että KeyTalk integroituu laajaan valikoimaan palvelinjärjestelmiä, ohjelmistosovelluksia ja verkkokomponentteja, mikä parantaa sen käytettävyyttä monenlaisissa IT-infrastruktuureissa.
Pros and Cons
Pros:
- Poikkeuksellinen skaalautuvuus laitteiden hallintaan
- Laaja varmennetuki
- Laajat järjestelmä- ja sovellusintegraatiot
Cons:
- Voi olla pienille yrityksille ylimitoitettu
- Käyttöliittymä saattaa olla haastava aloitteleville käyttäjille
- Premium-hinnoittelu ei välttämättä sovi kaikkiin budjetteihin
Learn more about KeyTalk: Paras monimutkaiseen varmenteiden hallintaan
- 30 päivän maksuton kokeilu
- Hinta pyydettäessä
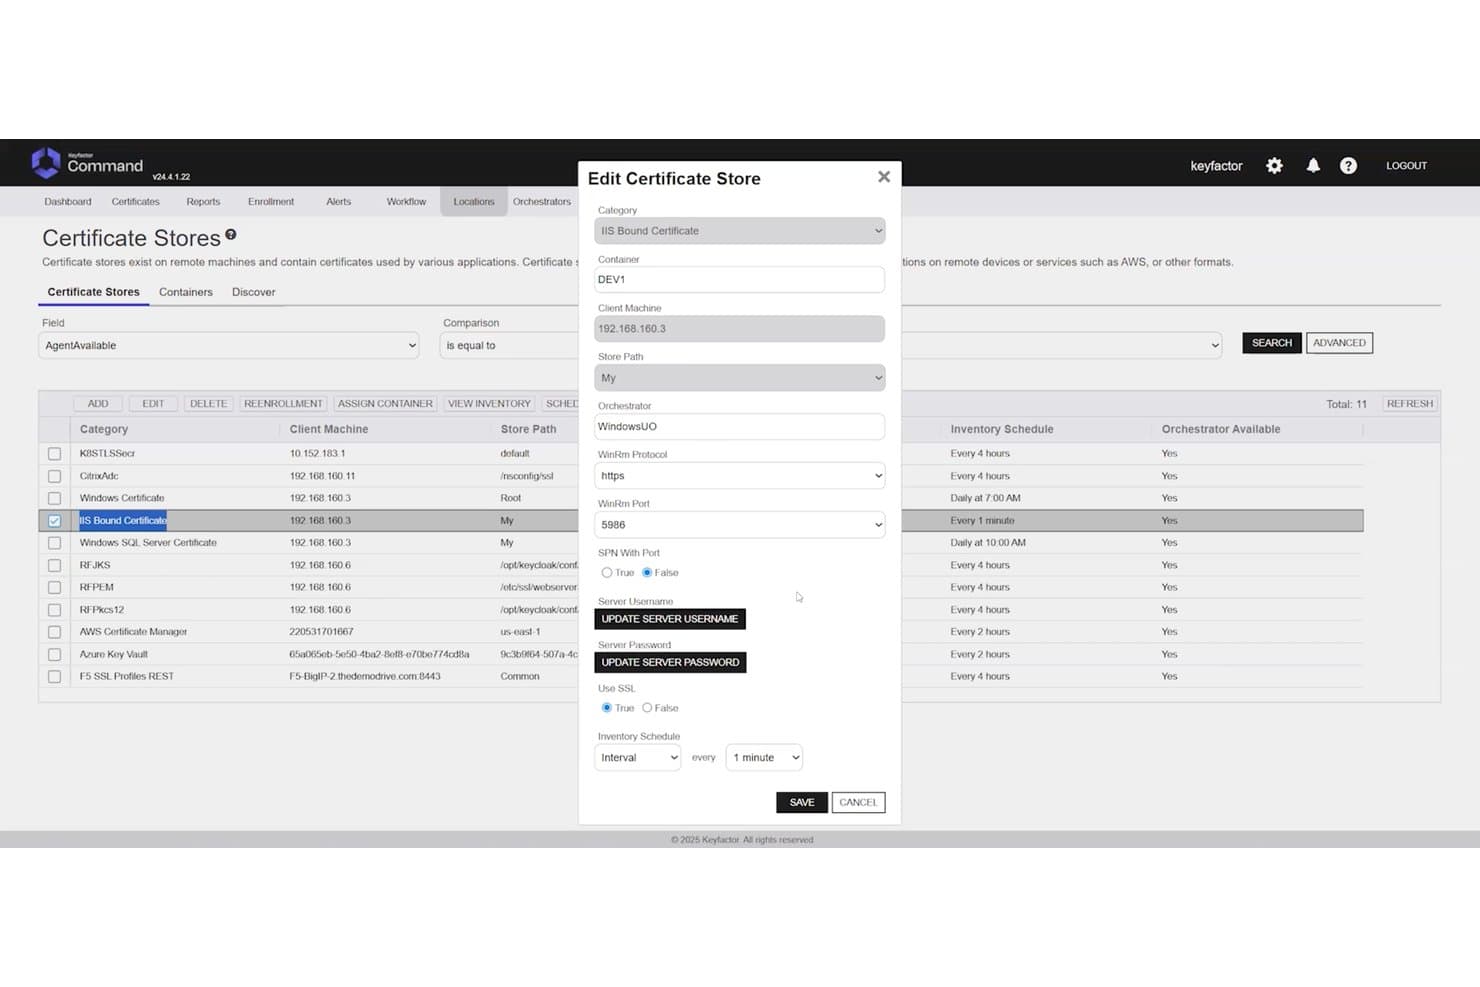
Keyfactor Commandin avulla käyttäjät voivat määrittää IIS-varmennesäilöjä yksityiskohtaisten asetusten avulla. Keyfactor Command on varmentajasta riippumaton PKI-alusta, joka keskittää varmenteiden elinkaaren hallinnan, kryptografisten avainten hallinnan ja automaattisen löytämisen monipilvi-, paikallis- ja hybridiympäristöissä.
Kenelle Keyfactor Command sopii parhaiten?
Keyfactor Command sopii erinomaisesti yritysten PKI- ja tietoturvatiimeille, jotka hallitsevat suuria, useiden varmentajien ympäristöjä ja joilla on monimutkaisia vaatimustenmukaisuus- ja automaatiotarpeita.
Miksi valitsin Keyfactor Commandin
Keyfactor Command pääsi loppukarsintaani, koska mikään muu alusta ei hallitse useiden varmentajien ympäristöjen monimutkaisuutta tässä mittakaavassa. Erityisen vaikuttunut olen sen varmentajasta riippumattomasta arkkitehtuurista, jonka ansiosta varmenteita voi hallita missä tahansa julkisten ja yksityisten varmentajien yhdistelmässä ilman sitoutumista yhteen myöntäjään. Kun varmentaja vaarantuu, varmennevaraston kaikkien varmenteiden joukkouusinta on aidosti nopea toimintatapa eikä päiviä kestävä kiireinen selvitys. Kvanttiturvallisuuteen valmistautuminen, mukaan lukien PQC-varmenteiden inventaario ja mukautettujen OID-tunnisteiden tuki, tekee siitä oikean pitkän aikavälin valinnan yrityksille, jotka hallitsevat satoja miljoonia varmenteita.
Keyfactor Commandin tärkeimmät ominaisuudet
- Verkonlaajuinen varmenteiden etsintä: Agentiton skannaus IP-alueilla, aliverkoissa, avainvarastoissa, pilviympäristöissä ja koodivarastoissa tuo esiin hallitsemattomat ja luvattomat varmenteet.
- RBAC ja identiteetintarjoajan integrointi: Roolipohjaiset käyttöoikeudet yhdistyvät suoraan Active Directoryyn ja ulkoisiin identiteetintarjoajiin, ja niihin sisältyvät työnkulkuohjattu rekisteröinti sekä hyväksyntävaiheet.
- HSM-integrointi: Natiivi tuki Thales Lunalle, AWS CloudHSM:lle ja Azure Key Vaultille sekä FIPS 140-2 -validoitujen moduulien tuki avainten turvalliseen säilytykseen.
- Itsepalvelupohjainen DevOps-automaation käyttöliittymä: Erillisen käyttöliittymän avulla DevOps-tiimit voivat pyytää ja hallita varmenteita itsenäisesti, ja tuki cert-managerille sekä CI/CD-putkille on sisäänrakennettu.
Keyfactor Commandin integraatiot
Keyfactor Command tarjoaa yli 100 valmista integraatiota, mukaan lukien Thales Luna HSM:n, AWS CloudHSM:n, Azure Key Vaultin, Active Directoryn ja cert-managerin. Se tarjoaa myös REST-ohjelmointirajapinnat ja SDK:t mukautettuja integraatioita varten sekä tukee CI/CD-työnkulkuja.
Pros and Cons
Pros:
- Hallitsee useiden varmentajien varmennekokonaisuuksia
- Automatisoi joukkouusinnan ja uudelleenmyöntämisen
- Tukee yksityiskohtaisia käytäntö- ja auditointisääntöjä
Cons:
- Asennus voi hämmentää uusia ylläpitäjiä
- Jotkut arvioijat pitävät käyttöliittymää vanhentuneena
Learn more about Keyfactor Command:
Muita PKI-ohjelmistoja
Tässä on joitakin muita PKI-ohjelmistovaihtoehtoja, jotka eivät päässeet esikarsintaani mutta joihin kannattaa silti tutustua: En löytänyt erityisiä tietoja PKI-ohjelmistotoimittajista.
- 11GoDaddy PKI PlatformParas brändin takaamaan luotettavuuteen
- 12KeycloakParas moniprotokollaiseen integrointiin
- 13Ubisecure Certificate AuthorityParas digitaalisen identiteetin hallintaan
- 14SafeNet Trusted AccessParas älykkääseen käyttöoikeuksien hallintaan ja todentamiseen
Miten arvioin PKI-ohjelmistoja
Jaan arviointini kahteen tasoon: perusvaatimuksiin, kuten CA-hierarkian tukeen ja CLM-automaatioon, sekä erottaviin tekijöihin, jotka määrittävät parhaan vaihtoehdon juuri sinun ympäristöösi.
Ydintoiminnot (tämän luettelon perusvaatimukset)
Kun valitsen työkaluja luettelooni, arvioin jokaisen työkalun asteikolla 0 (ei tarjoa toimintoa)–5 (erinomainen tällä alueella) jokaisen alla luetellun ydintoiminnon osalta. Sen jälkeen lasken työkalun kokonaispistemäärän prosenttiosuutena. Työkalun on saavutettava vähintään 65 prosentin kokonaispistemäärä, jotta se voidaan sisällyttää luetteloon.
- Varmenteiden elinkaaren hallinta: Arvioin, miten kukin alusta käsittelee varmenteiden myöntämistä, uusimista, löytämistä ja kumoamista – erityisesti automaattisia uusimistyönkulkuja, jotka estävät vanhentuneiden varmenteiden aiheuttamat käyttökatkot.
- Varmentajan hallinta: Etsin mahdollisuutta perustaa yksityisiä CA-hierarkioita ja integroida julkisiin CA-varmentajiin, sillä useimmat yritysympäristöt tarvitsevat sekä sisäisiä että julkisesti luotettuja varmenteita.
- Salauksen avainten hallinta: Suojattu avainten luonti ja tallennus sekä HSM-integraatio ovat tässä tärkeitä. Tarkistan, tukeeko alusta erillisiä HSM-laitteita tai pilvipohjaisia HSM-palveluja avainten suojaamista varten.
- Standardien ja protokollien tuki: Jokaisen työkalun pitäisi tukea keskeisiä PKI-standardeja, kuten X.509:tä, SCEP:iä, ACME:tä ja OCSP:tä/CRL:ää. Laajempi protokollatuki tarkoittaa, että erilaisten päätepistetyyppien käyttöönotossa tarvitaan vähemmän kiertotapoja.
- Automaatio ja API-käyttö: Etsin REST-rajapintoja ja valmiita integraatioita DevOps-työkaluihin, kuten Kubernetes- ja Terraform-työkaluihin, koska manuaalinen käyttöönotto ei skaalaudu CI/CD-vetoisissa ympäristöissä.
- Käytäntöjen toimeenpano ja vaatimustenmukaisuus: Arvioin RBAC-oikeuksien tarkkuutta, auditointilokien kattavuutta ja sisäänrakennettuja käytäntömalleja, jotka auttavat tiimejä valvomaan avainten vähimmäispituuksia, algoritmirajoituksia ja voimassaoloaikoja.
Kun minulla on luettelo tämän kriteerin täyttävistä työkaluista, tarkastelen, mikä erottaa kunkin alustan muista.
Erottavat tekijät (mikä erottaa toimittajat toisistaan)
Näin vertailen eri toimittajia:
Erityiset ominaisuudet
Kvanttien jälkeinen valmius on minulle ensisijainen asia. Alustat, jotka tukevat jo kryptografisesti ketteriä algoritmeja, antavat tiimillesi etumatkaa ennen siirtymäaikojen umpeutumista. Arvioin myös monipilviympäristöjen CA-orkestrointia – AWS:n, Azuren ja paikallisten ympäristöjen välillä työkuormia ajavien tiimien ei pitäisi tarvita erillisiä konsoleja jokaiselle CA:lle. DevOps-natiiviset työnkulut täydentävät kokonaisuuden. Natiivien cert-manager- ja Terraform-integraatioiden ansiosta insinöörit voivat pyytää varmenteita nykyisten putkiensa sisällä tukipyyntöjen tekemisen sijaan.
Ominaisuuksia laajemmin
Käyttöönoton joustavuudella on tässä suuri merkitys. Jotkin tiimit tarvitsevat SaaS-palvelun nopeuden vuoksi, kun taas toiset edellyttävät eristettyjä tai paikallisia asennuksia tietojen sijaintia koskevien sääntöjen täyttämiseksi. Tarkastelen myös tarkasti toimittajan hallussa olevia vaatimustenmukaisuustodistuksia, kuten WebTrust-, Common Criteria- ja SOC 2 Type II -sertifiointeja – ne säästävät tiimiltäsi kuukausia auditointiin valmistautumisessa. Ekosysteemin yhteensopivuus on toinen keskeinen tekijä. Yhteydet identiteetintarjoajiin, kuten Entra ID:hen, HSM-toimittajiin, kuten Thalesiin, ja SIEM-alustoihin määrittävät, kuinka saumattomasti PKI liittyy nykyiseen teknologiapinoosi.
Näin valitset PKI-ohjelmiston
On helppo uppoutua pitkiin ominaisuusluetteloihin ja monimutkaisiin hinnoittelurakenteisiin. Jotta pystyt keskittymään olennaiseen käydessäsi läpi juuri sinun tarpeisiisi sopivan ohjelmiston valintaprosessia, pidä mielessä seuraavat tekijät:
| Tekijä | Huomioitavaa |
|---|---|
| TekijäSkaalautuvuus | HuomioitavaaVoiko ohjelmisto kasvaa organisaatiosi mukana? Huomioi tulevat tarpeet ja se, pystyykö työkalu käsittelemään kasvavaa varmennevolyymiä suorituskykyongelmitta. |
| TekijäIntegraatiot | HuomioitavaaToimiiko se nykyisten järjestelmiesi kanssa? Tarkista yhteensopivuus nykyisen IT-infrastruktuurisi ja käyttämiesi kolmannen osapuolen sovellusten kanssa. |
| TekijäMukautettavuus | HuomioitavaaVoitko mukauttaa ohjelmiston prosesseihisi sopivaksi? Etsi vaihtoehtoja työnkulkujen, käytäntöjen ja käyttäjäoikeuksien mukauttamiseen tiimisi tarpeiden mukaan. |
| TekijäHelppokäyttöisyys | HuomioitavaaOnko käyttöliittymä käyttäjäystävällinen? Vaikeakäyttöinen työkalu voi heikentää tuottavuutta. Etsi intuitiivista navigointia ja selkeitä ohjeita. |
| TekijäKäyttöönotto ja perehdytys | HuomioitavaaKuinka kauan käyttöönotto ja toiminnan aloittaminen kestävät? Huomioi asennukseen tarvittava aika ja resurssit sekä se, tarjoaako toimittaja riittävää tukea perehdytykseen. |
| TekijäKustannukset | HuomioitavaaSopiiko hinnoittelu budjettiisi? Arvioi alkuvaiheen kustannusten lisäksi myös mahdolliset piilomaksut tai pitkän aikavälin kulut. |
| TekijäTurvallisuustoimet | HuomioitavaaOnko käytössä vahvoja turvallisuustoimia? Varmista, että ohjelmisto noudattaa alan standardeja ja tarjoaa esimerkiksi salauksen ja käyttöoikeuksien hallinnan kaltaisia ominaisuuksia. |
| TekijäVaatimustenmukaisuusvaatimukset | HuomioitavaaTäyttääkö se sääntelyyn liittyvät tarpeet? Tarkista, tukeeko ohjelmisto toimialasi kannalta olennaisten tietosuojasäännösten noudattamista. |
Mikä PKI-ohjelmisto on?
PKI-ohjelmisto on työkalu, joka auttaa hallitsemaan digitaalisia varmenteita ja salausavaimia tietojen ja järjestelmien suojaamiseksi. Sitä käyttävät pääasiassa IT-tiimit, tietoturva-ammattilaiset ja järjestelmänvalvojat, joiden on suojattava sisäisiä järjestelmiä, käyttäjätunnisteita ja verkkoviestintää.
Varmenteiden myöntämisen, uusimisen seurannan ja avainten tallennuksen kaltaiset ominaisuudet auttavat pysymään järjestyksessä, vähentämään manuaalista työtä ja välttämään vanhentuneita tai väärin hallinnoituja varmenteita. Näiden työkalujen avulla salausta on helpompi käsitellä ilman työnkulkuun kohdistuvaa ylimääräistä kuormitusta.
Ominaisuudet
Kun valitset PKI-ohjelmistoa, kiinnitä huomiota seuraaviin keskeisiin ominaisuuksiin:
- Varmenteiden hallinta: Automatisoi digitaalisten varmenteiden myöntämisen, uusimisen ja mitätöinnin, mikä säästää aikaa ja vähentää virheitä.
- Salaus: Suojaa arkaluonteiset tiedot muuntamalla ne suojattuun muotoon, jota vain valtuutetut käyttäjät voivat käyttää.
- Käyttäjien todentaminen: Varmistaa käyttäjien henkilöllisyyden avulla, että vain valtuutetut henkilöt voivat käyttää järjestelmiä ja tietoja.
- Vaatimustenmukaisuuden tuki: Auttaa organisaatioita noudattamaan alan säädöksiä ja standardeja ja vähentää näin vaatimustenvastaisuudesta aiheutuvien seuraamusten riskiä.
- Integraatiomahdollisuudet: Toimii saumattomasti nykyisen IT-infrastruktuurin ja kolmannen osapuolen sovellusten kanssa työnkulun jatkuvuuden säilyttämiseksi.
- Mukautettavat käytännöt: Mahdollistavat räätälöityjen tietoturvakäytäntöjen luomisen organisaation erityistarpeiden ja -vaatimusten mukaisesti.
- Skaalautuvuus: Mukautuu kasvaviin varmennevolyymeihin ja organisaation muutoksiin suorituskyvystä tinkimättä.
- Käyttöoikeuksien hallinta: Tarjoaa yksityiskohtaisen hallinnan siihen, ketkä voivat käyttää tiettyjä tietoja tai järjestelmiä, mikä parantaa yleistä tietoturvaa.
- Auditointilokit: Tallentavat järjestelmän toiminnot tietoturvatapahtumien valvontaa ja analysointia varten sekä tukevat rikosteknisiä tutkimuksia.
- Käyttäjäystävällinen käyttöliittymä: Tarjoaa intuitiivisen navigoinnin ja selkeät ohjeet, mikä helpottaa ohjelmiston hallintaa ja käyttöä.
Hyödyt
PKI-ohjelmiston käyttöönotto tarjoaa useita hyötyjä tiimillesi ja yrityksellesi. Tässä muutamia etuja, joita voit odottaa:
- Parantunut tietoturva: Salaa tiedot ja varmistaa, että vain valtuutetuilla käyttäjillä on pääsy niihin, mikä suojaa arkaluonteisia tietojasi.
- Sääntelyn noudattaminen: Tukee alan standardien ja säädösten noudattamista ja vähentää vaatimustenvastaisuudesta aiheutuvien sakkojen riskiä.
- Toiminnan tehokkuus: Automatisoi varmenteiden hallintaan liittyviä tehtäviä, säästää aikaa ja minimoi manuaalisten virheiden riskin.
- Skaalautuvuus: Kasvaa organisaatiosi mukana ja mahdollistaa käyttäjien ja varmenteiden määrän lisäämisen ilman suuria muutoksia.
- Lisääntynyt luottamus: Todentaa käyttäjien henkilöllisyyden ja salaa viestinnän, mikä vahvistaa luottamusta asiakkaiden ja kumppaneiden kanssa.
- Kustannussäästöt: Vähentää manuaalisten prosessien ja mahdollisten tietoturvaloukkausten tarvetta ja säästää rahaa pitkällä aikavälillä.
- Valmius auditointeihin: Tarjoaa yksityiskohtaiset lokit ja raportit tietoturva-auditointeja varten, mikä helpottaa haavoittuvuuksien tunnistamista ja korjaamista.
Kustannukset ja hinnoittelu
PKI-ohjelmiston valinta edellyttää saatavilla olevien erilaisten hinnoittelumallien ja suunnitelmien ymmärtämistä. Kustannukset vaihtelevat ominaisuuksien, tiimin koon, lisäosien ja muiden tekijöiden perusteella. Alla oleva taulukko sisältää yhteenvedon PKI-ohjelmistoratkaisujen yleisistä suunnitelmista, niiden keskimääräisistä hinnoista ja tyypillisistä ominaisuuksista:
PKI-ohjelmistojen suunnitelmien vertailutaulukko
| Suunnitelman tyyppi | Keskimääräinen hinta | Yleiset ominaisuudet |
|---|---|---|
| Suunnitelman tyyppiIlmainen suunnitelma | Keskimääräinen hinta$0 | Yleiset ominaisuudetSertifikaattien perushallinta, rajoitettu tuki ja vähäiset salausvaihtoehdot. |
| Suunnitelman tyyppiHenkilökohtainen suunnitelma | Keskimääräinen hinta$10-$30/käyttäjä/kuukausi | Yleiset ominaisuudetTehostettu salaus, käyttäjien todentaminen ja vaatimustenmukaisuuden tuki. |
| Suunnitelman tyyppiYrityssuunnitelma | Keskimääräinen hinta$40-$80/käyttäjä/kuukausi | Yleiset ominaisuudetSertifikaattien elinkaaren edistynyt hallinta, integrointimahdollisuudet ja skaalautuvuus. |
| Suunnitelman tyyppiYritystason suunnitelma | Keskimääräinen hinta$100-$200/käyttäjä/kuukausi | Yleiset ominaisuudetMukautettavat käytännöt, kattava tuki ja laajat auditointilokit. |
PKI-ohjelmiston usein kysytyt kysymykset
Tässä on vastauksia yleisiin PKI-ohjelmistoa koskeviin kysymyksiin:
Miten digitaalisia sertifikaatteja hallitaan?
Digitaalisten sertifikaattien hallintaan kuuluu sertifikaattien myöntäminen, uusiminen ja peruuttaminen tarpeen mukaan. Tarvitset järjestelmän, joka automatisoi nämä tehtävät virheiden vähentämiseksi ja ajan säästämiseksi. PKI-ohjelmisto sisältää usein työkaluja sertifikaattien tilan seuraamiseen ja lähestyvistä vanhenemisista ilmoittamiseen.
Mikä on varmentajan rooli?
Varmentaja (CA) on luotettu taho, joka myöntää digitaalisia sertifikaatteja. Nämä sertifikaatit vahvistavat sertifikaatin haltijan henkilöllisyyden. Kun valitset PKI-ohjelmistoa, varmista, että se tukee integrointia vakiintuneiden varmentajien kanssa tai mahdollistaa oman varmentajan määrittämisen.
Miten PKI-ohjelmisto parantaa tietoturvaa?
PKI-ohjelmisto parantaa tietoturvaa salaamalla tietoja ja todentamalla henkilöllisyyksiä. Se käyttää julkisia ja yksityisiä avaimia viestinnän suojaamiseen. Vaihtoehtoja arvioidessasi kiinnitä huomiota siihen, kuinka tehokkaasti ohjelmisto hallitsee avaimia ja tukeeko se monivaiheista todentamista.
Ovatko PKI-ohjelmistotyökalut vaikeita käyttää?
Vaikeustaso voi vaihdella työkalun mukaan. Joillakin PKI-ohjelmistoilla on jyrkkä oppimiskäyrä niiden laajojen ominaisuuksien ja toimintojen vuoksi. Useimmat nykyaikaiset PKI-työkalut asettavat kuitenkin käyttökokemuksen etusijalle tarjoamalla intuitiivisia käyttöliittymiä ja kattavaa tukea käyttäjien perehdyttämisen ja jatkuvan käytön helpottamiseksi.
Voiko PKI-ohjelmisto integroitua olemassa oleviin järjestelmiin?
Integrointi on sujuvan työnkulun kannalta olennaista. Useimmat PKI-ohjelmistot voidaan yhdistää IT-infrastruktuuriin ja kolmansien osapuolten sovelluksiin. Tarkista yhteensopivuus nykyisten järjestelmiesi kanssa häiriöiden välttämiseksi ja saumattoman toiminnan varmistamiseksi.
Miten PKI-ohjelmisto käsittelee skaalautuvuutta?
Skaalautuvuus varmistaa, että ohjelmisto kasvaa tarpeidesi mukana. Laajensitpa tiimiäsi tai lisäsitpä sertifikaattien käyttöä, ohjelmiston pitäisi pystyä käsittelemään suurempaa käyttäjä- ja tietomäärää ilman suorituskykyongelmia. Ota tulevaisuuden suunnitelmasi huomioon arvioidessasi skaalautuvuusvaihtoehtoja.