

Oikeiden pilviturvallisuustyökalujen löytäminen voi tehostaa merkittävästi uhkien havaitsemista ja parantaa vaatimustenmukaisuutta, suojasitpa sitten arkaluonteisia tietoja, monipilviympäristöjä tai automatisoitua poikkeamien hallintaa.
Olen testannut ja arvioinut itsenäisesti useita ratkaisuja keskittyen siihen, mikä on todella tärkeää sinulle ja tiimillesi. Haluan tarjota puolueettoman ja perusteellisesti tutkitun näkökulman, joka auttaa sinua tekemään perusteltuja päätöksiä.
Tässä artikkelissa esittelen parhaat valintani pilviturvallisuustyökaluiksi. Jokainen niistä on valittu ainutlaatuisten hyötyjensä perusteella. Oletpa huolissasi tietoturvasta tai vaatimustenmukaisuudesta, löydät täältä näkemyksiä, jotka vastaavat erityistarpeitasi. Tutustutaan vaihtoehtoihin ja löydetään organisaatiollesi parhaiten sopiva ratkaisu.
Miksi luottaa ohjelmistosuosituksiimme
6,700+
Reviews
20
Industry experts
16+
Evaluation factors
14
Years
Tiimimme on testannut ja arvioinut ohjelmistoja vuodesta 2012 lähtien. Teknologiajohtajina tiedämme itse, kuinka vaikeaa — ja tärkeää — oikean ohjelmiston valitseminen on.
Tätä opasta varten arvioimme työkaluja käytännön testauksen ja itsenäisen tutkimuksen avulla, pisteyttäen työkalut valintakriteeriemme perusteella.
Arvostelumme perustuvat inhimilliseen toimitukselliseen harkintaamme, eivät myyntipuheeseen.
Asiantuntija-arvioijat:
- Paulo Gardini MiguelTech Director
 Tim FisherVP of AI
 Gabriel RosasTech Lead & Software Architect
 Christhian GruhnTech Lead & Platform Architect

Pilviturvallisuustyökalujen vertailutaulukko
Tässä vertailutaulukossa esitellään parhaiksi valitsemieni pilviturvallisuustyökalujen hinnoittelutiedot.
Sorted by: Default
| Tool | Starting Price | Website | |
|---|---|---|---|
Paras kattavaan pilviympäristön tietoturvan hallintaan | 4.3 out of 5 | Alkaen 350 $/kuukausi Ilmainen paketti saatavilla | Book Demo |
Paras CSPM:ään ja identiteettiriskeihin monipilviympäristöissä | 4.5 out of 5 | Hinnoittelu pyynnöstä 30 päivän ilmainen kokeilu + ilmainen esittely saatavilla | Website |
Sopii parhaiten maailmanlaajuisten laitekantojen suojaamiseen | 4.7 out of 5 | Alkaen 49 $/käyttäjä/kuukausi Maksuton esittely saatavilla | Website |
Paras nollaluottamukseen perustuvaan käyttöoikeuksien hallintaan | 4.8 out of 5 | $5/käyttäjä/kuukausi Maksuton paketti saatavilla | Website |
Paras valinta yhdistettyyn SIEM-ratkaisuun, jossa on DLP ja CASB | 4.2 out of 5 | Hinnoittelu pyynnöstä Maksuton esittely saatavilla | Website |
Paras etuoikeutettujen tilien hallintaan | Not rated | Hinnoittelu pyynnöstä Ilmainen kokeiluversio + ilmainen esittely saatavilla | Website |
Paras havaintoihin perustuvaan suojaukseen | 4.3 out of 5 | $795/50 päätelaitetta/vuosi Saatavilla 30 päivän ilmainen kokeilujakso | Website |
Laajin valikoima skannauspalveluja | 4.8 out of 5 | $119/kuukausi Ilmainen kokeilu saatavilla | Website |
Parhaimmillaan ennakoivassa uhkien tunnistuksessa | 4.6 out of 5 | $338.50/vuosi 30 päivän ilmainen kokeilu + ilmainen esittely saatavilla | Website |
Paras päätelaitesuojaus | 4.6 out of 5 | $25 kuukaudessa vuosittaisella sopimuksella 15 päivän ilmainen kokeilujakso | Website |


Parhaiden pilviturvallisuustyökalujen arviot
Alla ovat yksityiskohtaiset yhteenvedot parhaista pilviturvallisuustyökaluista, jotka pääsivät esivalintaani. Arvioni tarjoavat yksityiskohtaisen katsauksen kunkin työkalun tärkeimpiin ominaisuuksiin, etuihin ja haittoihin, integraatioihin sekä ihanteellisiin käyttötapauksiin, jotta löydät itsellesi parhaan vaihtoehdon.
 Paras kattavaan pilviympäristön tietoturvan hallintaan
- Ilmainen paketti saatavilla
- Alkaen 350 $/kuukausi
Visit WebsiteCustomer Rating:4.3/5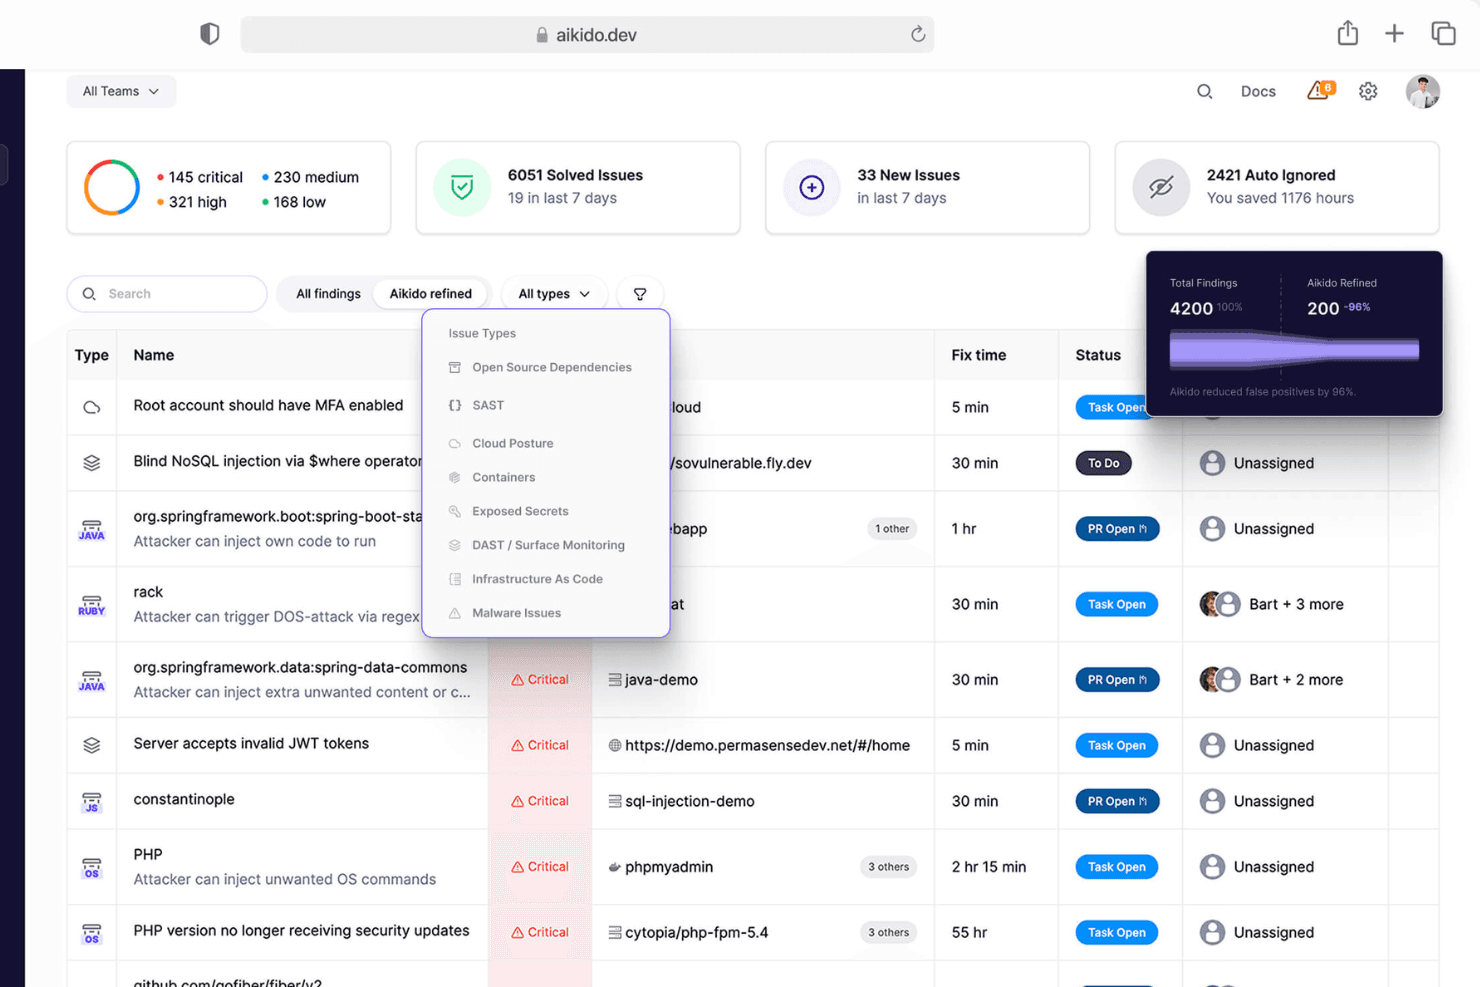
Aikido Security tarjoaa yhtenäisen hallintapaneelin, jossa ongelmia voi lajitella ja suodattaa tyypin, vakavuuden ja skannauslähteen mukaan. Aikido Security on kattava DevSecOps-alusta, joka on suunniteltu tarjoamaan täysi tietoturvan kattavuus koodista pilveen. Se yhdistää useita tietoturvan skannausominaisuuksia, kuten SAST-, DAST-, SCA-, CSPM-, IaC- ja konttiskannauksen, tunnistaakseen ja hallitakseen lähdekoodin, konttien ja pilviympäristöjen korkean riskin haavoittuvuuksia.
Miksi valitsin Aikido Securityn: Pidän sen pilviympäristön tietoturvan hallinnasta (CSPM), joka havaitsee pilvi-infrastruktuurin riskit suurimpien pilvipalveluntarjoajien ympäristöissä. Tämä ominaisuus varmistaa, että pilviympäristöäsi valvotaan jatkuvasti haavoittuvuuksien, virheellisten määritysten ja vaatimustenmukaisuusongelmien varalta, mikä tarjoaa vahvan suojan mahdollisia tietoturvaloukkauksia vastaan. Lisäksi Aikido Security tarjoaa infrastruktuuri koodina (IaC) -skannauksen, joka tarkastelee Terraform-, CloudFormation- ja Kubernetes-määrityksiä tietoturvariskien varalta.
Aikido Securityn keskeiset ominaisuudet ja integraatiot:
Ominaisuuksiin kuuluu innovatiivinen lähestymistapa hyökkäyspolkujen havaitsemiseen visualisoimalla pilvi-infrastruktuurin mahdolliset tietoturvahaavoittuvuudet, mikä mahdollistaa ennakoivan korjaamisen. Riskien priorisointi tarjoaa reaaliaikaiseen kontekstiin ja mahdollisiin vaikutuksiin perustuvia toimintaohjeita, joiden avulla tiimit voivat keskittyä kriittisimpiin uhkiin. Aikido Security integroituu CI/CD-putkiin ja suosittuihin DevOps-työkaluihin, joten tietoturvatarkistukset on helppo sisällyttää kehitystyönkulkuihin tuottavuutta häiritsemättä.
Integraatioihin kuuluvat Amazon Web Services (AWS), Google Cloud, Microsoft Azure Cloud, Drata, Vanta, AWS Elastic Container Registry, Docker Hub, Jira, Asana ja GitHub.
Pros and Cons
Pros:
- Helppokäyttöinen käyttöliittymä
- Auttaa vaatimustenmukaisuuden seurannassa ja raportoinnissa
- Tarjoaa toimintaohjeita ja suosituksia
Cons:
- Päätepisteiden suojaus kattaa vain kehittäjien toimitusketjuriskit
- Korjaamattomat CVE-haavoittuvuudet jätetään oletusarvoisesti pois lyhytkestoisten konttien skannauksista
Learn more about Aikido Security: Paras CSPM:ään ja identiteettiriskeihin monipilviympäristöissä
- 30 päivän ilmainen kokeilu + ilmainen esittely saatavilla
- Hinnoittelu pyynnöstä
Visit WebsiteCustomer Rating:4.5/5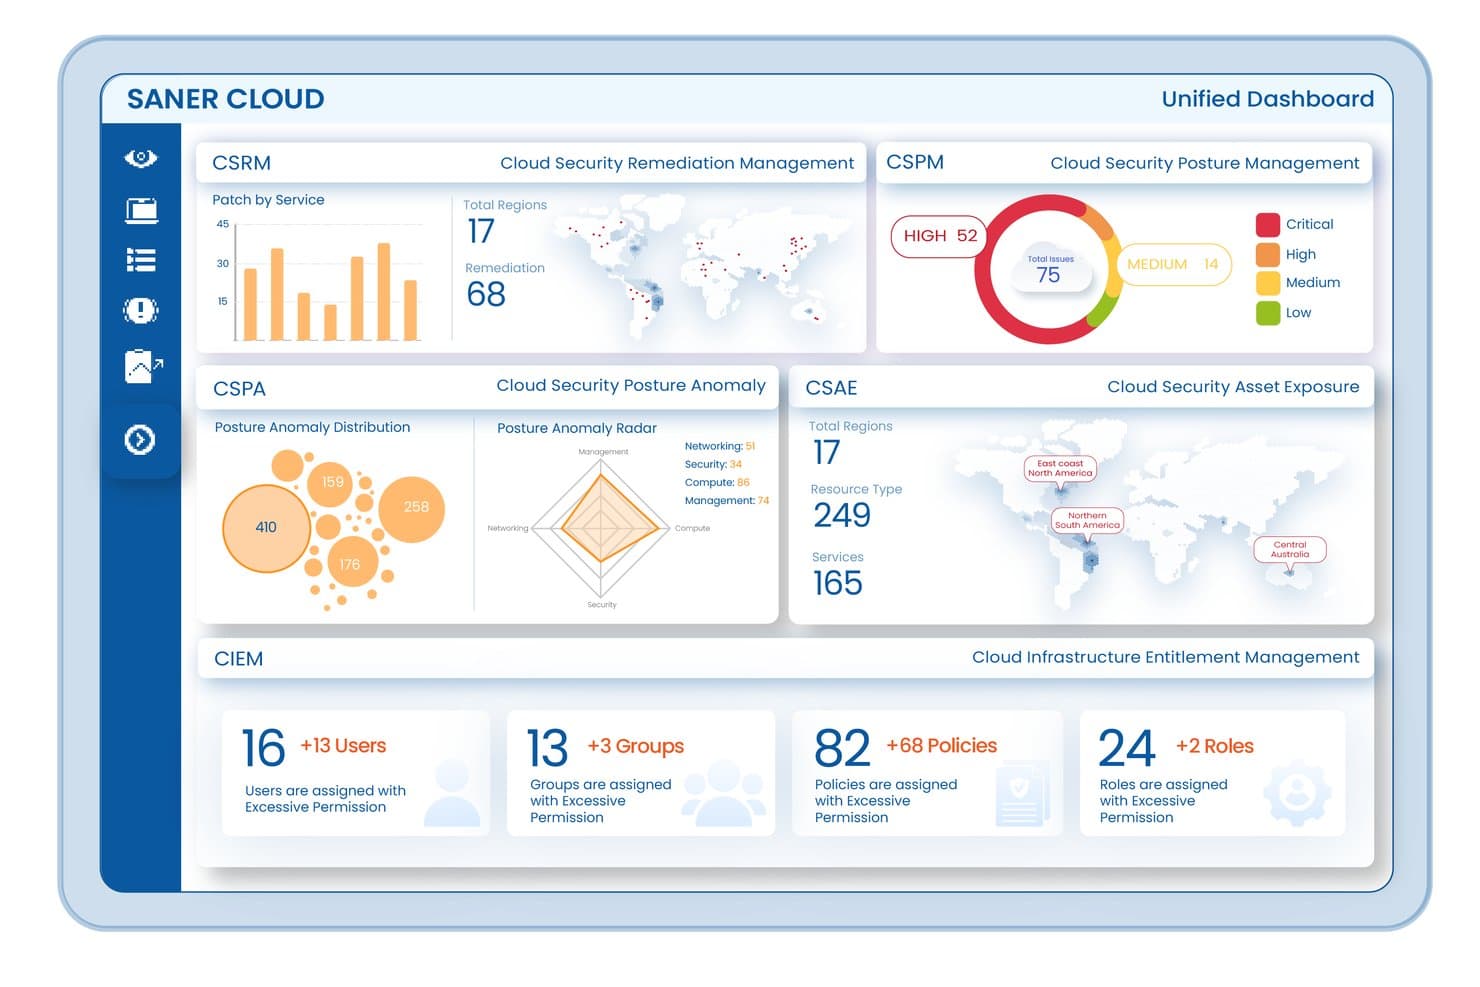
Saner Cloud yhdistää tietoturvan tavoitetilan, korjaukset ja käyttöoikeusnäkymät. Saner CNAPP on SecPodin pilvinatiivien sovellusten suojausalusta, joka yhdistää pilviympäristön tietoturvan hallinnan, infrastruktuurin käyttöoikeuksien hallinnan, poikkeamien havaitsemisen, resurssien altistumisen seurannan ja työkuormien hallinnan AWS-, Azure- ja GCP-ympäristöissä.
Kenelle Saner CNAPP sopii parhaiten?
Saner CNAPP sopii hyvin tietoturva- ja pilvitiimeille, jotka hallitsevat laajoja monipilviympäristöjä ja joissa identiteettiriskit sekä virheelliset määritykset ovat keskeisiä huolenaiheita.
Miksi valitsin Saner CNAPP:n
Valitsin Saner CNAPP:n yhdeksi parhaista vaihtoehdoista, koska sen CIEM-moduuli perehtyy pilvi-identiteettiriskeihin useimpia työkaluja syvällisemmin ja kartoittaa, miten käyttäjät, roolit, ryhmät ja palvelutilit yhdessä synnyttävät liian laajoja tai käyttämättömiä käyttöoikeuksia AWS-, Azure- ja GCP-ympäristöissä. Pidän myös siitä, että sen CSPM suorittaa yli 1 000 vertailuarvotarkistusta ja yhdistää jokaisen epäonnistuneen havainnon suoraan korjaustyönkulkuun, joten tiimisi ei joudu yhdistämään ympäristön tietoturvaongelmia ja korjauksia manuaalisesti.
Saner CNAPP:n tärkeimmät ominaisuudet
- Poikkeamien havaitseminen luottamuspisteytyksellä: CSPA merkitsee AWS-, Azure- ja GCP-ympäristöjen poikkeamat tietoturvan tavoitetilasta ja ryhmittelee ne korkean, keskitason ja matalan luottamuksen luokkiin tutkimusten tärkeysjärjestyksen määrittämistä varten.
- Pilviresurssien altistumisinventaario: CSAE ylläpitää keskitettyä resurssiluetteloa, korostaa julkisesti käytettävissä olevia resursseja ja antaa tiimien luoda valvontalistoja, jotka rajataan pilviprofiilin, palvelutyypin ja alueen mukaan.
- Ajastettu ja automaattinen korjaus: Riskien korjausmoduuli suorittaa sisäänrakennettuja korjaussääntöjä päivittäisten, viikoittaisten tai kuukausittaisten aikataulujen mukaan ja seuraa tehtävien tilaa hyväksynnän odottamisesta valmistumiseen.
- Monitasoiset tukivaihtoehdot: SecPod tarjoaa Perus- (9×5), Laajennetun (24×5) ja Premium-tason (24×7) tuen, ja Premium-taso kattaa viikonloput sekä yleiset vapaapäivät.
Saner CNAPP:n integraatiot
Saner CNAPP integroituu AWS:n, Microsoft Azuren ja Google Cloud Platformin (GCP) kanssa pilviympäristön tietoturvan, identiteettien ja resurssien näkyvyyden hallintaa varten. Mukautettujen integraatioiden ohjelmointirajapintojen saatavuutta ei ole dokumentoitu.
Pros and Cons
Pros:
- Asettaa havainnot tärkeysjärjestykseen vaikutuksen ja hyödynnettävyyden perusteella
- Kartoittaa liian laajat ja käyttämättömät pilvikäyttöoikeudet
- Yhdistää tietoturvahavainnot korjaustyönkulkuihin
Cons:
- Skannausjaksot voivat jättää tilapäiset muutokset havaitsematta
- Manuaaliset vertailuarvosäännöt edellyttävät ihmisen suorittamaa tarkistusta
Learn more about SecPod (Saner Platform): Sopii parhaiten maailmanlaajuisten laitekantojen suojaamiseen
- Maksuton esittely saatavilla
- Alkaen 49 $/käyttäjä/kuukausi
Visit WebsiteCustomer Rating:4.7/5
Deelin IT-koontinäyttö tarjoaa maailmanlaajuisen näkymän laitteiden tietoturvaan, laitteiden seurantaan ja omaisuuden jakeluun koko henkilöstössäsi. Deel tarjoaa pilvipohjaisia tietoturvatyökaluja, jotka on suunniteltu suojaamaan organisaatiosi jokaista laitetta kyberuhkilta. Sen päätelaitteiden suojausalusta turvaa kannettavat tietokoneet, tabletit ja mobiililaitteet kaikkialla maailmanlaajuisessa henkilöstössäsi.
Miksi valitsin Deelin: Valitsin Deelin, koska se tuo pilvitietoturvan suoraan työvoiman hallinnan ekosysteemiin yhdistämällä päätelaitteiden suojauksen laitehallintaan ja käyttöoikeuksien hallintaan. Deelin pilvinatiivi järjestelmä havaitsee ja estää haittaohjelmat, kiristyshaittaohjelmat ja luvattoman käytön jatkuvasti reaaliajassa ilman raskaan manuaalisen valvonnan tarvetta. Sen automatisoitu uhkiin reagointi eristää vaarantuneet laitteet välittömästi, mikä vähentää häiriöitä ja tietojen altistumista.
Deelin tärkeimmät ominaisuudet ja integraatiot:
Ominaisuuksiin kuuluu automatisoitu uhkien havaitseminen, joka mukautuu kehittyviin kyberriskeihin reaaliajassa ja varmistaa jokaisen päätelaitteen suojauksen. Alustan kevyt arkkitehtuuri mahdollistaa tietoturvauhkien välittömän rajoittamisen hidastamatta laitteita tai työnkulkuja. Deel tarjoaa myös alustojen välisen kattavuuden, jonka ansiosta IT-tiimisi saa yhdenmukaisen suojauksen ja näkyvyyden kaikissa käyttöjärjestelmissä ja laitetyypeissä.
Integraatioihin kuuluvat BambooHR, Personio, NetSuite, Slack, Google Workspace, Zoom, SAP SuccessFactors, Xero, QuickBooks, Workday, Greenhouse ja Lever.
Pros and Cons
Pros:
- Reaaliaikainen uhkien havaitseminen ja niihin reagointi
- Suojaa kaikki laitteet sijainnista riippumatta
- Automatisoitu eristäminen vähentää manuaalista työtä
Cons:
- Ei ole kattava yritystason tietoturva-alusta
- Päätelaitteiden hallinnan lisäksi tarjolla on vain rajallisesti laajempia pilvitietoturvatyökaluja
Learn more about Deel IT: Paras nollaluottamukseen perustuvaan käyttöoikeuksien hallintaan
- Maksuton paketti saatavilla
- Alkaen $5/käyttäjä/kuukausi (laskutetaan vuosittain)
Visit WebsiteCustomer Rating:4.8/5
Twingate tarjoaa näkyvyyden laitteisiin verkon tehokkaampaa hallintaa varten. Twingate on pilvipohjainen tietoturvaratkaisu, joka korvaa perinteiset VPN:t nollaluottamukseen perustuvalla verkkokäyttömallilla (ZTNA). Se auttaa suojaamaan etäkäyttöä yksityisiin resursseihin valvomalla vähimpien oikeuksien mukaista käyttöoikeutta, laitteiden vahvistusta ja älykästä liikenteenhallintaa.
Miksi valitsin Twingaten: Valitsin Twingaten sen vahvan nollaluottamustoteutuksen vuoksi. Se varmistaa, että käyttäjät saavat käyttöoikeuden vain tarvitsemiinsa resursseihin. Todentamalla sekä käyttäjän henkilöllisyyden että laitteen tilan Twingate auttaa estämään luvattoman sivuttaisliikkeen verkossa. Pidin myös sen automatisoituja käyttöoikeuksien hallintatoimintoja arvokkaina, sillä ne voivat helpottaa oikeuksien myöntämistä ja perumista dynaamisissa työympäristöissä. Hajautetuille tiimeille nämä ominaisuudet helpottavat tietoturvan ylläpitämistä aiheuttamatta loppukäyttäjille ylimääräistä vaivaa.
Twingaten tärkeimmät ominaisuudet ja integraatiot:
Ominaisuuksiin kuuluu älykäs laitteiden vahvistus, joka toimii esimerkiksi CrowdStriken ja Jamfin kaltaisten palvelujen integraatioiden kautta, sekä DNS-suodatus ja sisällönsuodatus, jotka vähentävät altistumista haitallisille sivustoille. Sen orkestrointikerros voi keskittää tietoturvan ilman verkon uudelleenmäärittelyä, ja Azure AD:n ja Oktan kaltaiset identiteetintarjoajien integraatiot tehostavat käyttöoikeuksien hallintaa.
Integraatioihin kuuluvat CrowdStrike, Intune, Kandji, Jamf, Azure AD, Okta, Google Workspace, OneLogin, KeyCloak, JumpCloud, virtuaalikoneet ja Kubernetes.
Pros and Cons
Pros:
- Joustavat identiteetintarjoajien integraatiot
- Tehokkaat laitteiden vahvistuksen hallintatoiminnot
- Keskitetty nollaluottamuksen orkestrointi
Cons:
- Käyttöönotto vaatii opettelua
- Edistyneen analytiikan rajallisuus
Learn more about Twingate: Paras valinta yhdistettyyn SIEM-ratkaisuun, jossa on DLP ja CASB
- Maksuton esittely saatavilla
- Hinnoittelu pyynnöstä
Visit WebsiteCustomer Rating:4.2/5
ManageEngine Log360 tarjoaa mukautettavat raportointiominaisuudet tietoturvatapahtumille, vaatimustenmukaisuudelle ja toiminnallisille näkymille. ManageEngine Log360 on kattava tietoturvatietojen ja tapahtumien hallinnan (SIEM) ratkaisu, joka tarjoaa lokien hallinnan, uhkien tunnistuksen, vaatimustenmukaisuusraportoinnin ja reaaliaikaiset tietoturvahälytykset. Sen tavoitteena on parantaa organisaation verkon näkyvyyttä, tehostaa tietoturvatoimia ja tarjota käyttäjäystävällinen käyttökokemus.
Miksi valitsin ManageEngine Log360:n: Valitsin ManageEngine Log360:n, koska se pystyy tarjoamaan kattavan tietoturvan pilviympäristöille. Sen SIEM-ominaisuuksien yhdistäminen pilvipalvelujen käytön tietoturvavälittäjän (CASB) ja tietojen häviämisen eston (DLP) ominaisuuksiin varmistaa tehokkaan uhkien tunnistuksen ja niihin reagoinnin. Lisäksi ohjelmiston koneoppimiseen perustuva poikkeamien tunnistus yhdessä reaaliaikaisen analytiikan kanssa tarjoaa dynaamisen ja ennakoivan pilvitietoturvan, mikä tekee siitä ihanteellisen valinnan pilviresurssien ja -tietojen suojaamiseen.
ManageEngine Log360:n keskeiset ominaisuudet ja integraatiot:
Ominaisuuksiin kuuluvat yhdistetty lokien hallinta ja SIEM-ominaisuudet, jotka mahdollistavat reaaliaikaisen uhkien tunnistuksen ja vaatimustenmukaisuusraportoinnin yhdestä konsolista. Sen integrointi suosittujen IT- ja tietoturvatyökalujen kanssa parantaa näkyvyyttä hybridien IT-ympäristöjen välillä ja helpottaa GDPR:n ja HIPAA:n kaltaisten säädösten noudattamista. Lisäksi Log360:n automaattinen lokien korrelaatio ja poikkeamien tunnistus tarjoavat käyttökelpoisia tietoja, joiden avulla mahdolliset tietoturvariskit voidaan tunnistaa ja torjua nopeasti.
Integraatioihin kuuluvat Microsoft Active Directory, Office 365, Google Workspace, AWS, Azure, Salesforce, Box, ServiceNow, Jira, Slack, IBM QRadar, Splunk, SolarWinds, Palo Alto Networks, Fortinet, Cisco ja Sophos.
Pros and Cons
Pros:
- Kokonaisvaltainen näkyvyys tietoturvaan paikallisissa, pilvi- ja hybridiverkoissa
- Tietoturvapoikkeamien hallintakonsoli
- Lakien ja säädösten noudattaminen
Cons:
- Käyttöönotto ja määritykset ovat monimutkaisia
- Lokeja voi olla vaikea lukea ja ymmärtää
Learn more about ManageEngine Log360: Paras etuoikeutettujen tilien hallintaan
- Ilmainen kokeiluversio + ilmainen esittely saatavilla
- Hinnoittelu pyynnöstä

Heimdal tarjoaa kattavan hallintapaneelin IT-resurssien hallintaan. Pilviturvan alalla Heimdal tarjoaa dynaamisen ratkaisun yrityksille, jotka pyrkivät suojaamaan digitaalisia ympäristöjään. Se on suunniteltu esimerkiksi terveydenhuollon, koulutuksen ja julkishallinnon toimialoille, ja se auttaa ratkaisemaan ISO 27001:n ja GDPR:n kaltaisten standardien noudattamiseen liittyviä haasteita. Työkalu ei ainoastaan suojaa kiristysohjelmien ja tietojenkalastelun kaltaisilta uhkilta, vaan myös yksinkertaistaa tietoturvan hallintaa, mikä tekee siitä arvokkaan apuvälineen IT-tiimeille.
Miksi valitsin Heimdalin
Valitsin Heimdalin sen pilviympäristöihin räätälöityjen kehittyneiden tietoturvatoimintojen erinomaisen integraation vuoksi. Sen laajennetun tunnistuksen ja reagoinnin (XDR) ominaisuudet tarjoavat kattavan uhkien suojauksen päätelaitteissa ja verkoissa sekä vastaavat jatkuvan valvonnan tarpeeseen. Lisäksi Heimdalin DNS-suojaus suojaa verkkopohjaisilta uhilta ja varmistaa verkon turvallisuuden. Nämä ominaisuudet ovat houkuttelevia yrityksille, jotka asettavat etusijalle vaatimustenmukaisuuden ja tietosuojan.
Heimdalia koskevat tärkeimmät ominaisuudet
Keskeisten ominaisuuksiensa lisäksi Heimdal tarjoaa useita muita huomionarvoisia toimintoja, jotka parantavat sen pilviturvatarjontaa:
- Etuoikeutettujen tilien ja istuntojen hallinta: Tämä toiminto suojaa käyttöoikeuksia hallinnoimalla ja valvomalla etuoikeutettuja tilejä, mikä vähentää luvattoman käytön riskiä.
- Korjaustiedostojen ja resurssien hallinta: Automatisoi korjaustiedostojen asennuksen ja varmistaa, että järjestelmät ovat ajan tasalla ja tietoturvastandardien mukaisia.
- Suojaus kiristysohjelmien salaamiselta: Tarjoaa lisäsuojakerroksen kiristysohjelmahyökkäyksiä vastaan ja suojaa tärkeitä tietoja ja järjestelmiä.
- Sähköpostin suojaus: Suojaa sähköpostipohjaisilta uhilta, kuten tietojenkalastelulta ja haittaohjelmilta, suodattamalla ja valvomalla viestintää.
Heimdalin integraatiot
Heimdal ei tällä hetkellä ilmoita natiiveista integraatioista, mutta alusta tukee ohjelmointirajapintaan perustuvia mukautettuja integraatioita.
Pros and Cons
Pros:
- Automatisoi korjaustiedostojen asennuksen kaikissa päätelaitteissa
- Tehokas haavoittuvuuksien ja uhkien tunnistus
- Yksityiskohtainen näkyvyys resursseihin ja lisensseihin
Cons:
- Natiiveja integraatioita ei ole saatavilla
- Käyttöliittymän käyttöönotto vaatii aikaa
Learn more about Heimdal: Paras havaintoihin perustuvaan suojaukseen
- Saatavilla 30 päivän ilmainen kokeilujakso
- Alkaen $795/50 päätelaitetta/vuosi
Visit WebsiteCustomer Rating:4.3/5
Saat yksityiskohtaiset yleiskatsaukset järjestelmän kunnosta ManageEngine Desktop Centralilla. ManageEngine Desktop Central on kattava ratkaisu, joka tarjoaa yhtenäisen päätelaitteiden hallinnan ja pilvipohjaisen tietoturvan kaikille organisaation laitteille. Se sopii erikokoisille IT-tiimeille, hallinnoitujen palvelujen tarjoajille (MSP) ja yrityksille. Sen tavoitteena on auttaa hallitsemaan palvelimia, kannettavia tietokoneita, pöytätietokoneita, älypuhelimia ja tabletteja keskitetystä sijainnista.
Miksi valitsin ManageEngine Desktop Centralin: Ohjelmisto tarjoaa havaintoihin perustuvaa suojausta laajojen tiedonkeruu- ja analytiikkaominaisuuksiensa avulla. Ne auttavat IT-järjestelmänvalvojia saamaan käyttökelpoista tietoa ja torjumaan tietoturvauhkia ennakoivasti. Tätä lähestymistapaa tukevat erityisesti reaaliaikainen järjestelmän valvonta ja hälytykset. ManageEngine Desktop Central tarjoaa myös kattavan näkyvyyden, hallinnan ja tietojen validoinnin.
ManageEngine Desktop Centralin keskeiset ominaisuudet ja integraatiot:
Ominaisuuksiin kuuluu päätelaitteiden hallinta eri laitteilla ja käyttöjärjestelmillä, mikä varmistaa pöytätietokoneiden, palvelimien ja mobiililaitteiden saumattoman hallinnan. Integrointi ServiceDesk Plusin kaltaisiin työkaluihin tehostaa IT-toimintoja yhdistämällä tikettienhallinnan ja laitehallinnan työnkulut. Lisäksi ohjelmisto tarjoaa edistyneen automaation korjaustiedostojen hallintaan ja määritysten valvontaan, mikä parantaa tietoturvaa ja vähentää manuaalista työtä.
Integraatioihin kuuluu ServiceNow, Jira, Zoho Desk, Zendesk, Jira Service Desk, Microsoft SCCM, IBM BigFix, Slack, Microsoft Teams, Trello, Zapier, ManageEngine ServiceDesk Plus, Microsoft Intune, sekä muita.
Pros and Cons
Pros:
- Etätyöpöydän hallintaominaisuudet
- Korjaustiedostojen hallinta ohjelmistopäivityksiä varten
- Active Directoryn hallinta
Cons:
- Jotkin edistyneet ominaisuudet edellyttävät lisätutkimusta
- Käyttäjät voivat kokea monien määritettävien ominaisuuksien määrän ylivoimaiseksi
Learn more about ManageEngine Endpoint Central: Laajin valikoima skannauspalveluja
- Ilmainen kokeilu saatavilla
- Alkaen $119/kuukausi
Visit WebsiteCustomer Rating:4.8/5
Intruder tarjoaa hallintapaneelin keskitettyyn haavoittuvuuksien hallintaan. Intruder on pilvipohjainen tietoturvatyökalu, joka on suunniteltu auttamaan organisaatioita hallitsemaan haavoittuvuuksia ja suojaamaan digitaalisia resurssejaan. Se keskittyy jatkuvaan haavoittuvuuksien hallintaan ja hyökkäyspinta-alan hallintaan tarjoten kattavan lähestymistavan tietoturvahaavoittuvuuksien tunnistamiseen ja korjaamiseen.
Miksi valitsin Intruderin: Valitsin Intruderin sen tarjoamien erilaisten skannauspalvelujen vuoksi. Näihin kuuluvat ulkoisten ja sisäisten ympäristöjen, pilvipalvelujen, verkkosovellusten ja API-rajapintojen haavoittuvuuksien skannaus. Näiden ominaisuuksien avulla voit valvoa organisaatiosi tietoturvan tilaa reaaliajassa ja varmistaa, että kriittiset haavoittuvuudet asetetaan etusijalle ja korjataan nopeasti. Lisäksi Intruderin alusta tarjoaa altistumisen hallintaa hyödyntämällä useita skannausmoottoreita, mikä auttaa tunnistamaan ongelmia, jotka muut työkalut saattavat jättää huomaamatta.
Intruderin keskeiset ominaisuudet ja integraatiot:
Ominaisuuksiin kuuluu mahdollisuus asettaa haavoittuvuudet tärkeysjärjestykseen niiden mahdollisen vaikutuksen perusteella, mikä auttaa keskittymään kiireellisimpiin ongelmiin. Intruder tarjoaa myös selkeät ohjeet ongelmien korjaamiseen, mikä helpottaa tunnistettujen ongelmien ratkaisemista tiimisi kanssa. Lisäksi alusta tarjoaa kattavat raportointiominaisuudet, joiden avulla voit seurata tietoturvan tilaa ajan mittaan ja osoittaa alan standardien mukaisen vaatimustenmukaisuuden.
Integraatioihin kuuluvat AWS, GitLab, GitHub, Jira, Azure, Teams, Slack, Azure DevOps, Cloudflare, Google Cloud, Microsoft Sentinel ja Okta.
Pros and Cons
Pros:
- Alusta skannaa ennakoivasti äskettäin julkistetut haavoittuvuudet
- Tarjoaa yksityiskohtaisia raportteja
- Ongelmiin liittyvien prioriteettien määrittäminen auttaa keskittymään kriittisiin uhkiin
Cons:
- Jotkut saattavat pitää skannausten mukautusmahdollisuuksia rajallisina
- Hyökkäyspinta-alan valvonta on rajoitettu Premium-pakettiin
Learn more about Intruder: Parhaimmillaan ennakoivassa uhkien tunnistuksessa
- 30 päivän ilmainen kokeilu + ilmainen esittely saatavilla
- Alkaen $338.50/vuosi
Visit WebsiteCustomer Rating:4.6/5
ESET PROTECTin ennakoiva uhkien tunnistus näkyy yhdessä hallintapaneelissa. ESET PROTECT Complete on kattava pilvipohjainen tietoturvaratkaisu, joka on suunniteltu tarjoamaan monikerroksista suojausta yritysten päätelaitteille, kuten tietokoneille, kannettaville tietokoneille ja mobiililaitteille. Ratkaisu sisältää pilvihiekkalaatikkoteknologian nollapäiväuhkien torjumiseksi sekä täyden levyn salauksen tietosuojan parantamiseksi.
Miksi valitsin ESET PROTECT Completen: Pilvipohjaisena tietoturvatyökaluna ESET PROTECT tarjoaa vankan suojan, joka on suunniteltu erityisesti pilvipalveluiden ainutlaatuisiin tietoturvahaasteisiin. Lisäksi alustan pilvipohjaisen konsolin avulla ylläpitäjät voivat hallita hajautettujen pilviympäristöjen tietoturvaa saumattomasti, mikä parantaa kaikkien resurssien näkyvyyttä ja hallintaa.
ESET PROTECT Completen keskeiset ominaisuudet ja integraatiot:
Ominaisuuksiin kuuluu yhtenäinen tietoturvan hallinta-alusta, jossa on kehittyneet uhkien tunnistus- ja reagointiominaisuudet. Sen avulla IT-tiimit voivat valvoa päätelaitteita, palvelimia ja verkkoja reaaliaikaisesti. ESETin monikerroksinen tietoturvalähestymistapa sisältää päätelaitesuojauksen, tietojen salauksen ja pilvihiekkalaatikon, mikä takaa kattavan suojan tunnettuja uhkia ja nollapäiväuhkia vastaan. Integraatio pilvinatiivien työkalujen kanssa ja suoraviivainen käyttöönotto tekevät siitä erityisen helppokäyttöisen organisaatioille, jotka etsivät tehokkaita ja skaalautuvia kyberturvallisuusratkaisuja.
Integraatioihin kuuluvat ConnectWise Automate, Microsoft Windows Defender Antivirus, Microsoft Azure, Datto RMM, NinjaOne, Kaseya VSA ja ATERA.
Pros and Cons
Pros:
- Kevyt järjestelmäjalanjälki takaa mahdollisimman vähäisen vaikutuksen suorituskykyyn
- Kehittyneet uhkien tunnistus- ja reagointiominaisuudet
- Kattavat raportointityökalut perusteellisiin tietoturvanäkymiin
Cons:
- Hinnoittelu voi olla korkea pienemmille organisaatioille
- Kehittyneiden ominaisuuksien hyödyntäminen edellyttää teknistä osaamista
Learn more about ESET PROTECT Complete: Paras päätelaitesuojaus
- 15 päivän ilmainen kokeilujakso
- Alkaen $25 kuukaudessa vuosittaisella sopimuksella
Visit WebsiteCustomer Rating:4.6/5
CrowdStrike Falconin koontinäyttö tarjoaa näkyvyyden pilvi- ja konttityökuormiin. CrowdStrike on älykäs ja kevyt agentti, joka estää haittaohjelmahyökkäykset samalla, kun se tallentaa ja kerää päätelaitteiden toimintatietoja. Sen päätelaitteiden tietoturvaratkaisu hyödyntää tekoälyä ja syvällistä graafianalytiikkaa tarjotakseen laajennettua havainnointia ja reagointia pilviarkkitehtuurillesi.
Miksi valitsin CrowdStrike Falconin: Valitsin CrowdStriken, koska se tarjoaa uuden sukupolven päätelaitesuojausta yhdistettynä jatkuvasti hallinnoituun uhkien havainnointipalveluun. Arvostin erityisesti havainnointi- ja korjaustyökalujen kykyä suojata pilvityökuormia kaikissa vaiheissa kehityksestä tuotantoon.
CrowdStrike Falconin keskeiset ominaisuudet ja integraatiot:
Ominaisuuksiin kuuluu tekoälypohjainen uhkien havainnointi, joka tarjoaa reaaliaikaisia näkymiä päätelaitteiden toimintaan mahdollisten tietoturvaloukkausten tunnistamiseksi ja torjumiseksi ennen niiden tapahtumista. Sen pilvinatiivi arkkitehtuuri varmistaa nopean käyttöönoton ja skaalautuvuuden, mikä tekee siitä ihanteellisen kaikenkokoisille organisaatioille. Lisäksi CrowdStrike Falcon integroituu saumattomasti muihin tietoturvatyökaluihin ja tarjoaa yhtenäisen alustan päätelaitteiden havainnointiin ja reagointiin (EDR), uhkien metsästykseen ja hallinnoituihin tietoturvapalveluihin, mikä mahdollistaa suojauksen vähäisellä ylläpitokuormalla.
Integraatiot ovat saatavilla natiivisti Splunkiin, IBM QRadariin, ArcSightiin, AWS:ään, Microsoft Azureen, Oktaan ja ServiceNow'hun.
Pros and Cons
Pros:
- Reaaliaikainen havainnointi ja reagointi
- Integraatio muihin tietoturvatyökaluihin
- Kattava raportointi
Cons:
- Mahdolliset väärät positiiviset havainnot
- Rajalliset mukautusmahdollisuudet
Learn more about CrowdStrike Falcon:
Muut pilviturvallisuustyökalut
Tässä on muita pilviturvallisuustyökaluvaihtoehtoja, jotka eivät päässeet esivalintaani mutta joihin kannattaa silti tutustua:
- 11CyberarkParas kokonaisvaltaiseen identiteetin suojaamiseen
- 12Astra PentestParas jatkuvaan skannaukseen asiantuntijatuella
- 13QualysParas haavoittuvuuksien hallintaan hybridiympäristöissä
- 14ZygonParas SaaS-käyttöoikeuksien suojaukseen
- 15SplunkParas yhtenäinen tietoturva- ja havainnointialusta
- 16ZscalerParas nollaluottamusratkaisu
- 17Trend MicroParas laajennettuun havaitsemiseen ja reagointiin (XDR)
- 18Barracuda CloudGen FirewallParas palomuuri pilvi- ja hybridiverkoille
- 19WizSopii parhaiten keskisuurille ja suurille yrityksille
- 20Forcepoint ONESopii parhaiten hybridityöympäristöä käyttäville yrityksille
- 21RubrikSoveltuu parhaiten yritystason tietojen varmuuskopiointiin ja palautukseen
- 22Orca SecurityParas ilman agentteja toimiva pilvipalveluiden tietoturvaratkaisu
- 23PenteraParas automaattiseen tietoturvan validointiin
- 24CakewalkParas käyttöoikeuksien hallintaan
- 25OPSWAT Security ScoreParas nopeisiin tietoturvatarkistuksiin
- 26Rippling ITParas pilvipohjaisten laitteiden ja sovellusten hallintaan
- 27Stream SecurityParas reaaliaikaiseen pilviympäristön altistumien tunnistukseen
- 28UnderDefenseParas ympärivuorokautiseen uhkien havaitsemiseen ja niihin reagoimiseen
Näin arvioin pilvipalveluiden tietoturvatyökaluja
Jaan arviointini peruskriteereihin – kuten monipilviympäristöjen CSPM-kattavuuteen ja IAM-analyysiin – sekä erottaviin tekijöihin, jotka erottavat yritysten SecOps-tiimeille suunnitellut työkalut kevyemmille tiimeille sopivista työkaluista.
Ydintoiminnot (Tämän luettelon perustoiminnot)
Kun valitsen työkaluja luettelooni, annan jokaiselle työkalulle arvosanan asteikolla 0 (ei tarjoa toimintoa)–5 (erinomainen tällä alueella) jokaisesta alla luetellusta ydintoiminnosta. Sen jälkeen muunnan työkalun kokonaispistemäärän prosenttiosuudeksi. Työkalun on saavutettava vähintään 75 prosentin kokonaispistemäärä, jotta sitä voidaan harkita mukaan otettavaksi.
- Pilviympäristön tilanhallinta: Arvioin, kuinka hyvin työkalu havaitsee pilvitilien väliset virheelliset määritykset, kuten avoimet S3-säilöt, liian sallivat suojausryhmät ja salaamattoman tallennustilan.
- Monipilviympäristöjen kattavuus: Kunkin työkalun AWS-, Azure- ja GCP-tuki on tärkeä, erityisesti ominaisuuksien yhdenmukaisuus, jotta tiimit eivät joudu hallitsemaan palveluntarjoajien välisiä puutteita.
- Vaatimustenmukaisuus ja käytäntöjen valvonta: Etsin sisäänrakennettuja viitekehyksiä, kuten CIS Benchmarks-, SOC 2- ja HIPAA-kehyksiä, sekä mahdollisuutta laatia mukautettuja käytäntöjä sisäisiä standardeja varten.
- Työkuormien ja haavoittuvuuksien skannaus: Kattavuus virtuaalikoneissa, säilöissä ja Kubernetes-klustereissa on keskeistä, mukaan lukien se, pystyykö työkalu skannaamaan käynnissä olevia työkuormia vai ainoastaan levossa olevia näköistiedostoja.
- Identiteetin ja käyttöoikeuksien hallinta: Tarkistan, kartoittaako työkalu IAM-käyttöoikeudet, merkitseekö se liialliset käyttöoikeudet omaavat palvelutilit ja suositteleeko se vähimpien oikeuksien käytäntöjä eri pilviympäristöissä.
- Uhantunnistus ja -torjunta: Etusijalla ovat reaaliaikaiset hälytykset epäilyttävästä toiminnasta, kuten epätavallisista API-kutsuista tai sivuttaisliikkeestä, sekä korjausprosessit ja SIEM/SOAR-integraatio.
Kun minulla on luettelo työkaluista, jotka täyttävät nämä kriteerit, tarkastelen, mikä erottaa kunkin alustan muista.
Erottavat tekijät (Mikä erottaa toimittajat toisistaan)
Näin vertaan eri toimittajia toisiinsa:
Merkittävät ominaisuudet
Hyökkäysreittien analyysi on merkittävä erottava tekijä. Etsin työkaluja, jotka kartoittavat, kuinka virheellisesti määritetty tallennussäilö yhdistettynä liiallisilla käyttöoikeuksilla varustettuun rooliin voisi tarjota hyökkääjälle reitin tuotantotietokantoihin. IaC-tietoturvan skannaus on myös tärkeää, koska Terraform- tai CloudFormation-määrityksen virheen havaitseminen ennen käyttöönottoa säästää myöhemmin tuntikausia korjaustyössä. Arvioin, yhdistääkö työkalu CSPM:n, CWPP:n ja CIEM:n yhtenäiseen CNAPP-konsoliin, mikä vähentää kontekstin vaihtamista ja tarjoaa tietoturvatiimeille toisiinsa yhdistettyjä riskinäkymiä erillisten hälytysten sijaan.
Ominaisuuksien lisäksi
Integraatiot ovat tässä erittäin tärkeitä. Tarkistan, yhdistyykö työkalu natiivisti SIEM/SOAR-alustoihin, kuten Splunkiin tai Sentineliin, sekä Jira-tyyppisiin lippujärjestelmiin, sillä tietoturvahavaintojen on siirryttävä nykyisiin poikkeamien käsittelyn työnkulkuihin. Hinnoittelun läpinäkyvyys on toinen huomioon ottamani tekijä – jotkin toimittajat veloittavat työkuormien, toiset pilvitilien perusteella, ja jalanjäljen kasvaessa ennakoimattomat kustannukset voivat heikentää arvoa nopeasti. Arvioin myös skaalautuvuutta, erityisesti sitä, pystyykö alusta käsittelemään satoja pilvitilejä asianmukaisella RBAC-tuella ja moniasiakastuella hajautetuille tietoturvatiimeille.
Kuinka valita pilviturvallisuustyökalut
Laajoihin ominaisuusluetteloihin ja monimutkaisiin hinnoittelurakenteisiin on helppo juuttua. Jotta pysyt keskittyneenä edetessäsi oman ohjelmistonvalintaprosessisi parissa, tässä on luettelo tekijöistä, jotka kannattaa pitää mielessä:
| Tekijä | Mitä kannattaa ottaa huomioon |
|---|---|
| TekijäSkaalautuvuus | Mitä kannattaa ottaa huomioonVoiko työkalu kasvaa tiimisi ja datatarpeidesi mukana? Etsi vaihtoehtoja, jotka tukevat kasvavia työkuormia ja käyttäjämääriä ilman merkittävää kustannusten nousua. |
| TekijäIntegraatiot | Mitä kannattaa ottaa huomioonToimiiko se nykyisten DevSecOps-työkalujesi ja pilvityökuormien suojausalustojesi kanssa? Tarkista yhteensopivuus nykyisen ohjelmistopinosi kanssa häiriöiden välttämiseksi ja sujuvan toiminnan varmistamiseksi. |
| TekijäMukautettavuus | Mitä kannattaa ottaa huomioonVoitko mukauttaa työkalun vastaamaan työnkulkujasi? Harkitse työkaluja, jotka tarjoavat joustavuutta asetusten ja ominaisuuksien säätämiseen erityistarpeidesi mukaan. |
| TekijäHelppokäyttöisyys | Mitä kannattaa ottaa huomioonOnko työkalu tiimisi kannalta käyttäjäystävällinen? Testaa käyttöliittymän intuitiivinen navigointi varmistaaksesi, että kaikki tiimin jäsenet omaksuvat sen nopeasti. |
| TekijäKäyttöönotto ja perehdytys | Mitä kannattaa ottaa huomioonMitä aloittaminen edellyttää? Etsi esimerkiksi opetusohjelmien ja tuen kaltaisia resursseja, jotka helpottavat siirtymistä ja vähentävät käyttökatkoja käyttöönoton aikana. |
| TekijäKustannukset | Mitä kannattaa ottaa huomioonSopiiko hinnoittelu budjettiisi? Vertaile tilauspaketteja, piilomaksuja ja pitkän aikavälin arvoa varmistaaksesi kohtuuhintaisuuden tinkimättä tärkeimmistä ominaisuuksista. |
| TekijäTurvallisuustoimet | Mitä kannattaa ottaa huomioonOnko käytössä vahvoja turvatoimia? Aseta etusijalle työkalut, joissa on salaus, pääsynhallinta ja säännölliset päivitykset tietojesi suojaamiseksi. |
Mitä pilvitietoturvatyökalut ovat?
Pilvitietoturvatyökalut ovat ratkaisuja, jotka on suunniteltu suojaamaan pilvipohjaisia tietoja ja sovelluksia uhilta ja luvattomalta käytöltä. IT-ammattilaiset, kyberturvallisuusasiantuntijat ja vaatimustenmukaisuudesta vastaavat henkilöt käyttävät yleensä näitä työkaluja arkaluonteisten tietojen suojaamiseen ja sääntelyn vaatimustenmukaisuuden ylläpitämiseen. Tietosuoja-, uhkien havaitsemis- ja pääsynhallintaominaisuudet auttavat ympäristöjen suojaamisessa, vaatimustenmukaisuuden varmistamisessa ja riskien hallinnassa. Kaiken kaikkiaan nämä työkalut tarjoavat olennaista tietoturvaa ja mielenrauhaa pilviympäristöissä.
Ominaisuudet
Kun valitset pilvitietoturvatyökaluja, kiinnitä huomiota seuraaviin keskeisiin ominaisuuksiin:
- Tietojen suojaus: Suojaa arkaluonteisia tietoja luvattomalta käytöltä ja tietomurroilta varmistaen tietojen eheyden.
- Uhkien havaitseminen: Tunnistaa mahdolliset tietoturvauhat ja ilmoittaa niistä käyttäjille reaaliajassa, mukaan lukien integroitujen pimeän verkon valvontatyökalujen havaitsemat uhat.
- Pääsynhallinta: Hallitsee, ketkä voivat käyttää tiettyjä tietoja ja sovelluksia, mikä vähentää sisäpiiriuhkien riskiä.
- Vaatimustenmukaisuuden hallinta: Auttaa organisaatioita noudattamaan toimialan säädöksiä ja standardeja sekä välttämään oikeudelliset seuraamukset.
- Tietoturvan valvonta: Valvoo jatkuvasti pilviympäristöjä epäilyttävän toiminnan varalta ja ylläpitää tietoturvan tasoa.
- Tekoälypohjainen uhka-analyysi: Hyödyntää tekoälyä mahdollisten uhkien ennustamiseen ja analysointiin, mikä tehostaa suojausta.
- Monipilvituki: Tarjoaa tietoturvaa useilla pilvialustoilla ja mahdollistaa joustavuuden ja skaalautuvuuden.
- Edistynyt salaus: Suojaa tietoja vahvoilla salausmenetelmillä ja varmistaa luottamuksellisuuden ja turvallisuuden.
- Reaaliaikaiset hälytykset: Ilmoittaa käyttäjille tietoturvatapahtumista välittömästi ja mahdollistaa nopean toiminnan riskien vähentämiseksi.
- Mukautettavat koontinäytöt: Antaa käyttäjien mukauttaa tietoturvamittareiden näkymää, mikä parantaa valvontaa ja päätöksentekoa.
Hyödyt
Pilvitietoturvatyökalujen käyttöönotto tarjoaa useita hyötyjä tiimillesi ja yrityksellesi. Tässä muutamia hyötyjä, joita voit odottaa:
- Parantunut tietoturva: Suojaa arkaluonteisia tietoja tietomurroilta esimerkiksi tietojen suojauksen ja edistyneen salauksen avulla.
- Sääntelyn vaatimustenmukaisuus: Auttaa yritystäsi noudattamaan toimialan säädöksiä vaatimustenmukaisuuden hallinnan ja pilvihallintatyökaluihin tehtävien integraatioiden avulla.
- Pienempi uhkien riski: Tunnistaa ja torjuu mahdolliset tietoturvauhat nopeasti uhkien havaitsemisen ja reaaliaikaisten hälytysten avulla.
- Tehostettu pääsynhallinta: Rajoittaa luvatonta käyttöä pääsynhallintaominaisuuksien avulla ja suojaa tietojasi sisäisiltä uhilta.
- Skaalautuvuus ja joustavuus: Tukee liiketoiminnan kasvua ja muutoksia monipilvituen avulla sekä mukautuu muuttuviin tarpeisiisi.
- Nopea reagointi tapahtumiin: Mahdollistaa nopean toiminnan tietoturvatapahtumien aikana reaaliaikaisten hälytysten ja valvonnan avulla.
- Perusteltu päätöksenteko: Mukautettavat koontinäytöt tarjoavat selkeää tietoa tietoturvamittareista ja tukevat strategista suunnittelua.
Kustannukset & hinnoittelu
Pilvitietoturvatyökalujen valinta edellyttää saatavilla olevien hinnoittelumallien ja pakettien ymmärtämistä. Kustannukset vaihtelevat ominaisuuksien, tiimin koon, lisäosien ja muiden tekijöiden perusteella. Alla oleva taulukko sisältää yhteenvedon pilvitietoturvatyökaluratkaisujen yleisistä paketeista, niiden keskimääräisistä hinnoista ja tyypillisistä ominaisuuksista:
Pilvitietoturvatyökalujen pakettien vertailutaulukko
| Pakettityyppi | Keskimääräinen hinta | Yleiset ominaisuudet |
|---|---|---|
| PakettityyppiIlmainen paketti | Keskimääräinen hinta$0 | Yleiset ominaisuudetPerustason uhkien havaitseminen, rajoitettu pääsynhallinta ja perustason tietojen suojaus. |
| PakettityyppiHenkilökohtainen paketti | Keskimääräinen hinta$5-$25/user/month | Yleiset ominaisuudetTehostettu tietojen suojaus, reaaliaikaiset hälytykset ja perustason vaatimustenmukaisuuden hallinta. |
| PakettityyppiYrityspaketti | Keskimääräinen hinta$30-$60/user/month | Yleiset ominaisuudetEdistynyt uhkien havaitseminen, monipilvituki ja mukautettavat koontinäytöt. |
| PakettityyppiYritystason paketti | Keskimääräinen hinta$70-$150/user/month | Yleiset ominaisuudetKattavat vaatimustenmukaisuustyökalut, tekoälypohjainen uhka-analyysi ja täysi pääsynhallinta. |
Pilvipalvelujen tietoturvatyökalujen usein kysytyt kysymykset
Tässä on vastauksia yleisiin pilvipalvelujen tietoturvatyökaluja koskeviin kysymyksiin:
Vaativatko pilvipalvelujen tietoturvatyökalut jatkuvaa ylläpitoa?
Kyllä, ne tarvitsevat usein päivityksiä, käytäntöjen hienosäätöä ja integraatioiden ylläpitoa. Jotkin alustat tarjoavat automaattisia päivityksiä tai hallinnoituja palveluja manuaalisen työn vähentämiseksi. Ylläpidon työmäärä riippuu käyttöönottomallista ja kokoonpanon monimutkaisuudesta.
Voidaanko pilvipalvelujen tietoturvatyökalut integroida olemassa oleviin järjestelmiin?
Kyllä, monet pilvipalvelujen tietoturvatyökalut tarjoavat integraatioita olemassa oleviin IT-järjestelmiin ja ohjelmistoihin. Tämä varmistaa sujuvan työnkulun ja tietojen synkronoinnin. Tarkista yhteensopivuus nykyisten järjestelmiesi kanssa tehokkuuden maksimoimiseksi ja häiriöiden välttämiseksi.
Millaisia pilviympäristöjä nämä työkalut tukevat?
Useimmat työkalut on suunniteltu toimimaan julkisissa, yksityisissä ja hybridipilviympäristöissä. Jotkin on optimoitu tietyille palveluntarjoajille, kuten AWS:lle, Azurelle tai Google Cloudille. Yhteensopivuus voi riippua työkalun käyttöönottotavasta ja määrityksistä.
Miten pilvipalvelujen tietoturvatyökalut havaitsevat uhkia?
Ne tukeutuvat yleensä automatisoituihin järjestelmiin, jotka analysoivat lokeja, verkkoliikennettä ja käyttöoikeusmalleja. Havaitsemismenetelmiin voi kuulua sääntöpohjaisia moottoreita, koneoppimismalleja tai käyttäytymisanalyysiä. Havaitsemislogiikka vaihtelee alustojen välillä niiden arkkitehtuurin perusteella.
Ovatko pilvipalvelujen tietoturvatyökalut alustakohtaisia vai monialustaisia?
Jotkin on rakennettu erityisesti yhdelle pilvipalveluntarjoajalle, kun taas toiset tukevat useita alustoja. Monialustaiset työkalut sisältävät usein keskitettyjä hallintapaneeleja yhtenäisen näkyvyyden takaamiseksi. Käyttöönotto- ja integraatiovaatimukset sekä integraatioiden syvyys vaihtelevat työkalukohtaisesti.
Mitkä ovat pilvipalvelujen tietoturvan neljä C:tä?
Pilvinatiivin tietoturvan neljä C:tä ovat Cloud, Cluster, Code ja Container eli pilvi, klusteri, koodi ja säilö. Ne edustavat eri tietoturvatasoja, joita tarvitaan pilvinatiivisten sovellusten suojaamiseen. Pohdi, miten kukin taso toimii vuorovaikutuksessa muiden kanssa ja tukee pilviympäristösi yleistä tietoturvastrategiaa.
Miten pilvipalvelujen tietoturvatyökalut auttavat vaatimustenmukaisuuden saavuttamisessa?
Pilvipalvelujen tietoturvatyökalut auttavat vaatimustenmukaisuudessa tarjoamalla ominaisuuksia, kuten tarkastuslokit, tietojen salauksen ja käyttöoikeuksien hallinnan. Ne auttavat varmistamaan, että organisaatiosi täyttää alakohtaiset määräykset. Valitse työkaluja, jotka vastaavat erityisiä vaatimustenmukaisuustarpeitasi mahdollisten seuraamusten välttämiseksi.