

Monimutkaiseen käyttäjien tunnistautumisen maailmaan perehtyessäni olen oppinut arvostamaan monivaiheisen tunnistautumisen ohjelmistoja. Tietomurtojen lisääntyessä verkkotilien suojaaminen pelkkien salasanojen avulla ei enää riitä. Tämä menee perinteistä käyttäjätunnuksen ja salasanan yhdistelmää pidemmälle, ja siihen voi kuulua jotain, minkä käyttäjä tietää, jotain, mitä käyttäjällä on, tai jotain käyttäjälle ominaista.
Nämä työkalut eivät ainoastaan varmista, että loppukäyttäjät saavat suojatun pääsyn pääsykoodien ja itsepalveluna tapahtuvan käyttöoikeuksien määrityksen avulla, vaan myös parantavat etäkäyttöä yhdistämällä verkkopohjaiset käyttäjäidentiteetit turvallisemmin. Mitkä ovat keskeiset haasteet? Useiden käyttäjien tunnistautumisten hallinta, identiteetin ja käyttöoikeuksien hallinta (IAM) sekä etäkäytön varmistaminen tietoturvasta tinkimättä. Oikealla ohjelmistolla nämä haasteet voidaan ratkaista ja tilit suojata tietomurroilta.
Miksi luottaa ohjelmistosuosituksiimme
6,700+
Reviews
20
Industry experts
16+
Evaluation factors
14
Years
Tiimimme on testannut ja arvioinut ohjelmistoja vuodesta 2012 lähtien. Teknologiajohtajina tiedämme itse, kuinka vaikeaa — ja tärkeää — oikean ohjelmiston valitseminen on.
Tätä opasta varten arvioimme työkaluja käytännön testauksen ja itsenäisen tutkimuksen avulla, pisteyttäen työkalut valintakriteeriemme perusteella.
Arvostelumme perustuvat inhimilliseen toimitukselliseen harkintaamme, eivät myyntipuheeseen.
Asiantuntija-arvioijat:
- Paulo Gardini MiguelTech Director
 Tim FisherVP of AI
 Gabriel RosasTech Lead & Software Architect
 Christhian GruhnTech Lead & Platform Architect

Monivaiheisen tunnistautumisen ohjelmistojen vertailutaulukko
Tässä vertailutaulukossa esitetään yhteenveto parhaiksi valitsemieni MFA-ohjelmistojen hinnoittelutiedoista:
| Tool | Best For | Trial Info | Price | ||
|---|---|---|---|---|---|
| 1 | Parhaiten HR-ohjattuun MFA-käytäntöön ja laiteluottamukseen | Ilmainen esittely saatavilla | Alkaen 8 $/käyttäjä/kuukausi (sekä kuukausittainen perusmaksu) | Website | |
| 2 | Paras mukautuvaan MFA:han, jossa käytetään useita todentamistekijöitä | Ilmaisversio saatavilla (enintään 50 toimialueen käyttäjää) | Alkaen 595 dollarista (500 toimialueen käyttäjää) | Website | |
| 3 | Paras juuri oikeaan aikaan myönnettävien etuoikeutettujen käyttöoikeuksien hallintaan | 14 päivän ilmainen kokeiluversio | Hinta pyydettäessä | Website | |
| 4 | Paras salasanojen hallinnan ja MFA:n yhdistämiseen | 30 päivän ilmainen kokeilujakso + ilmainen palvelupaketti saatavilla | Alkaen $3/käyttäjä/kuukausi (laskutetaan vuosittain) | Website | |
| 5 | Paras SaaS-yrityksille, jotka tarvitsevat nopeaa integrointia | 30 päivän ilmainen kokeilujakso | Hinnoittelu pyynnöstä | Website | |
| 6 | Paras mukautuvaan monivaiheiseen tunnistautumiseen | Saatavilla 30 päivän ilmainen kokeilu | Alkaen $2/käyttäjä/kuukausi | Website | |
| 7 | Paras salasanattoman todennuksen saavuttamiseen | Maksuton 14 päivän kokeilu | Alkaen 8 $/käyttäjä/kuukausi (laskutetaan vuosittain) | Website | |
| 8 | Paras tekstiviesti- ja puheluvahvistukseen | Alkaen $15/käyttäjä/kuukausi | Website | ||
| 9 | Paras skaalautuvaan yritystodentamiseen | Ilmainen kokeiluversio saatavilla | Alkaen $23/käyttäjä/kuukausi (laskutetaan vuosittain) | Website | |
| 10 | Paras niille, jotka toimivat jo Salesforcen ympäristössä | Ilmainen tilaus saatavilla | Alkaen 25 $/käyttäjä/kuukausi (laskutetaan vuosittain) | Website |


Parhaiden monivaiheisen tunnistautumisen ohjelmistojen arvostelut
Alla ovat yksityiskohtaiset yhteenvedot parhaista monivaiheisen tunnistautumisen ohjelmistoista, jotka pääsivät listalleni. Arvosteluissani tarkastellaan yksityiskohtaisesti kunkin työkalun keskeisiä ominaisuuksia, etuja \u0026 haittoja, integraatioita ja ihanteellisia käyttötapauksia, jotta löydät itsellesi parhaiten sopivan vaihtoehdon.
 Parhaiten HR-ohjattuun MFA-käytäntöön ja laiteluottamukseen
- Ilmainen esittely saatavilla
- Alkaen 8 $/käyttäjä/kuukausi (sekä kuukausittainen perusmaksu)
Visit WebsiteCustomer Rating:4.8/5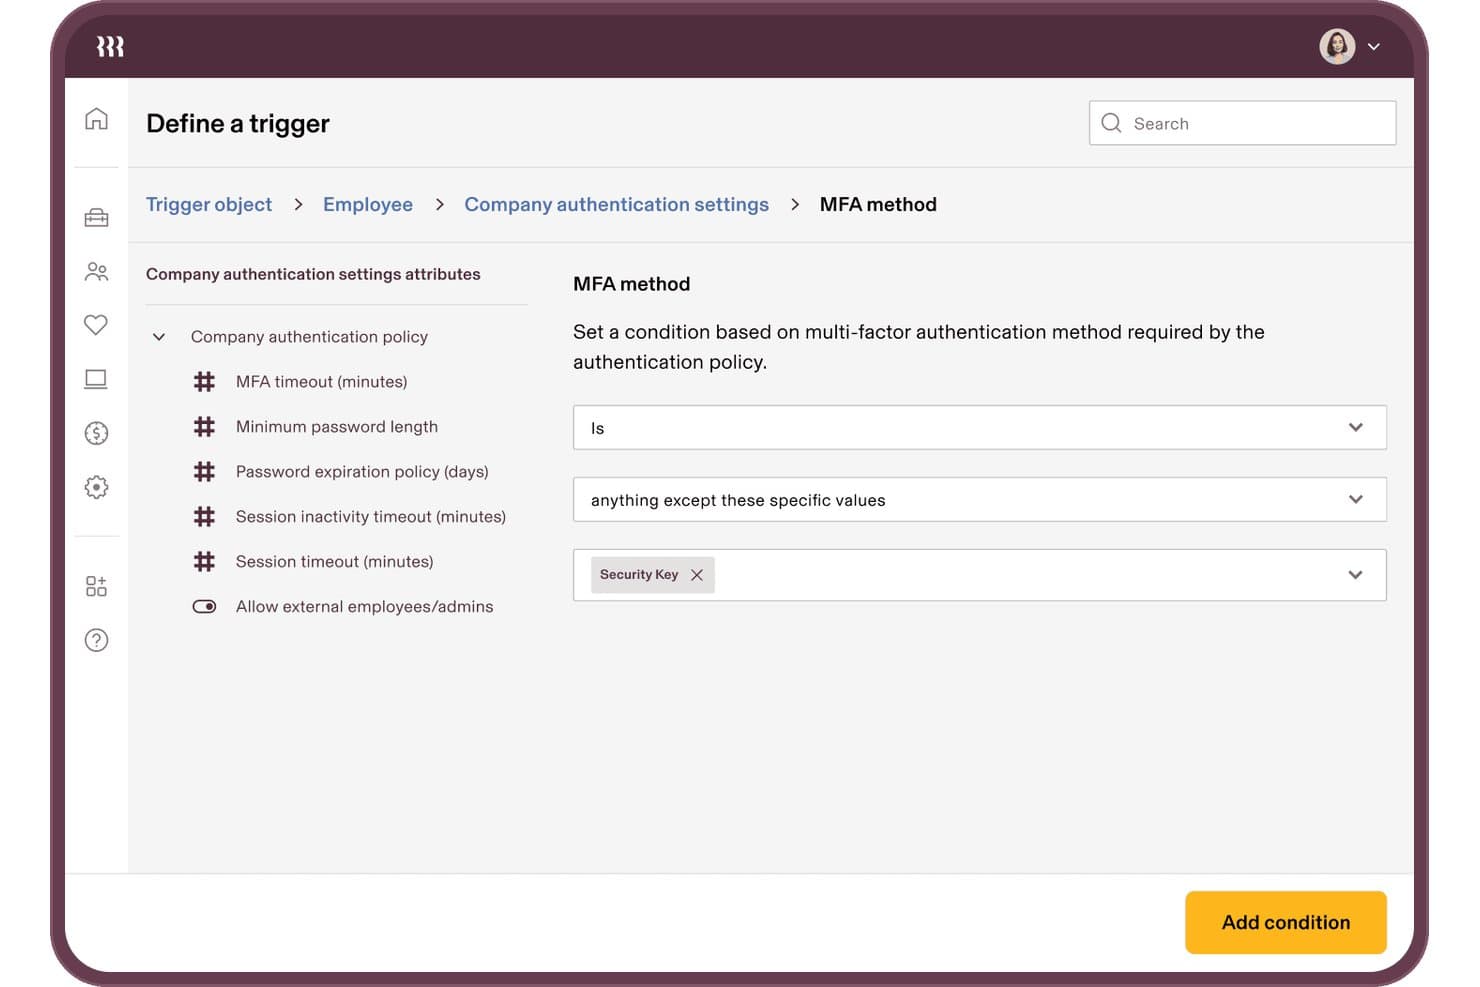
Rippling IT antaa käyttäjien määrittää MFA-menetelmien ehdot tunnistautumisen käynnistimille. Rippling IT on HR-ohjattu identiteetin ja käyttöoikeuksien hallinta-alusta, joka yhdistää monivaiheisen tunnistautumisen, kertakirjautumisen, laiteluottamuksen ja elinkaaren hallinnan yhdeksi järjestelmäksi, joka on yhdistetty suoraan HR-tietoihisi.
Kenelle Rippling IT sopii parhaiten?
Rippling IT sopii keskisuurille yrityksille, jotka haluavat hallita monivaiheista tunnistautumista, laiteluottamusta ja käyttöoikeuksien elinkaarta yhdeltä HR-järjestelmään yhdistetyltä alustalta.
Miksi valitsin Rippling IT:n
Valitsin Rippling IT:n, koska se on tämän luettelon ainoa MFA-ratkaisu, joka yhdistää tunnistautumiskäytännöt suoraan HR-tietoihisi. Kun joku vaihtaa osastoa tai poistetaan organisaatiosta, hänen MFA-rekisteröintinsä ja käyttöoikeutensa päivittyvät automaattisesti ilman manuaalisia toimenpiteitä. Pidän myös siitä, että laiteluottamus on rakennettu järjestelmään natiivisti: Rippling myöntää omat laitesertifikaattinsa ja tarkistaa laitteen tilan käyttöoikeuden myöntämishetkellä, joten kannettava tietokone, josta puuttuu BitLocker-salaus, estetään ennen kuin se ehtii edes tunnistautua.
Rippling IT:n tärkeimmät ominaisuudet
- Superryhmäkäytäntöjen kohdentaminen: HR-määritteistä, kuten osastosta, sijainnista ja roolista, muodostettujen dynaamisten ryhmien avulla voit kohdistaa MFA-käytännöt täsmälleen oikeille käyttäjille.
- YubiKey-avainten tilaaminen ja määrittäminen: Tilaa, lähetä ja määritä laitteistoavaimia työntekijöille suoraan Rippling-konsolista. Saat automaattiset ilmoitukset, jos toimitettua avainta ei käytetä.
- Isännöity pilvipohjainen RADIUS: Työntekijät tunnistautuvat VPN:ään ja Wi-Fi-verkkoon Rippling-tunnistetietojensa avulla pilvipalvelussa isännöidyn RADIUS-palvelimen kautta.
- Työnkulkustudion automaatio: Kooditon automaation rakennustyökalu mahdollistaa MFA-rekisteröinnin valvonnan, käytäntötoimintojen käynnistämisen ja käyttöoikeusmuutosten hallinnan ilman mukautettujen komentosarjojen kirjoittamista.
Rippling IT:n integraatiot
Rippling IT integroituu Active Directoryyn, Microsoft Entra ID:hen, Google Workspaceen, Oktaan ja Duoon sekä yli 600–800 lueteltuun SaaS-sovellukseen. Se tukee SAML:ää, OIDC:tä, SCIM:iä, LDAP:tä ja RADIUS:ta sekä tarjoaa julkisen rajapinnan mukautettuja integraatioita varten.
Pros and Cons
Pros:
- HR-ohjattu käytöstä poistaminen päivittää MFA:n automaattisesti
- Laiteluottamus estää vaatimustenvastaiset päätelaitteet
- Superryhmät kohdistavat käytännöt työntekijän määritteiden perusteella
Cons:
- MFA edellyttää Rippling-alustan käyttöönottoa
- Edistynyt käytäntöjen määritys vaatii huomattavasti työtä
Learn more about Rippling IT: Paras mukautuvaan MFA:han, jossa käytetään useita todentamistekijöitä
- Ilmaisversio saatavilla (enintään 50 toimialueen käyttäjää)
- Alkaen 595 dollarista (500 toimialueen käyttäjää)
Visit WebsiteCustomer Rating:4.4/5
Käyttäjillä on useita määritysvaihtoehtoja todentamismenetelmien käyttöönottoon ManageEngine ADSelfService Plusissa. ManageEngine ADSelfService Plus on kattava itsepalvelusalasanojen hallinta- ja kertakirjautumisratkaisu (SSO), joka on suunniteltu tehostamaan IT-toimintoja ja parantamaan tietoturvaa. Se palvelee IT-järjestelmänvalvojia ja loppukäyttäjiä tarjoamalla muun muassa salasanan itsepalvelutoiminnot, monivaiheisen todentamisen (MFA) ja päätelaitteiden tietoturvan.
Miksi valitsin ManageEngine ADSelfService Plusin: ADSelfService Plus tukee erilaisia todentamistekniikoita, kuten biometrisiä tunnisteita, TOTP-koodeja, push-ilmoituksia ja suojausavaimia. Ne vahvistavat tietoturvaa lisäämällä useita varmennuskerroksia perinteisen käyttäjänimen ja salasanan lisäksi. Tämä todentamismenetelmien mukautettavuus varmistaa, että organisaatiot voivat räätälöidä tietoturvakäytäntönsä erityistarpeidensa ja vaatimustenmukaisuusvaatimustensa mukaisiksi. Lisäksi sen mukautuva MFA-toiminto säätää todentamisvaatimuksia dynaamisesti riskitekijöiden, kuten käyttäjän sijainnin ja laitetyypin, perusteella ja tarjoaa näin hienovaraisen ja kontekstitietoisen tietoturvatoimenpiteen.
Keskeiset ominaisuudet & integraatiot:
Muita ominaisuuksia ovat kertakirjautuminen (SSO), joka integroituu saumattomasti sekä paikallisiin että pilvipohjaisiin sovelluksiin ja tarjoaa yhdenmukaisen ja turvallisen kirjautumiskokemuksen eri ympäristöissä. Työkalussa on myös salasanojen itsepalveluhallintaominaisuudet, joiden avulla käyttäjät voivat vaihtaa salasanansa ja avata tilinsä lukituksesta itsenäisesti. Integraatioihin kuuluvat Zendesk, Freshdesk, Splunk, syslog sekä muut ManageEngine-sovellukset, kuten ManageEngine ADManager Plus ja AD360.
Pros and Cons
Pros:
- Salasanan vaihto itsepalveluna
- Useita MFA-vaihtoehtoja
- Laajat raportointiominaisuudet tarkastuksia ja vaatimustenmukaisuutta varten
Cons:
- Voi olla kallis pienemmille organisaatioille
- Ilmaisversion ominaisuudet ovat rajalliset
Learn more about ManageEngine ADSelfService Plus: Paras juuri oikeaan aikaan myönnettävien etuoikeutettujen käyttöoikeuksien hallintaan
- 14 päivän ilmainen kokeiluversio
- Hinta pyydettäessä
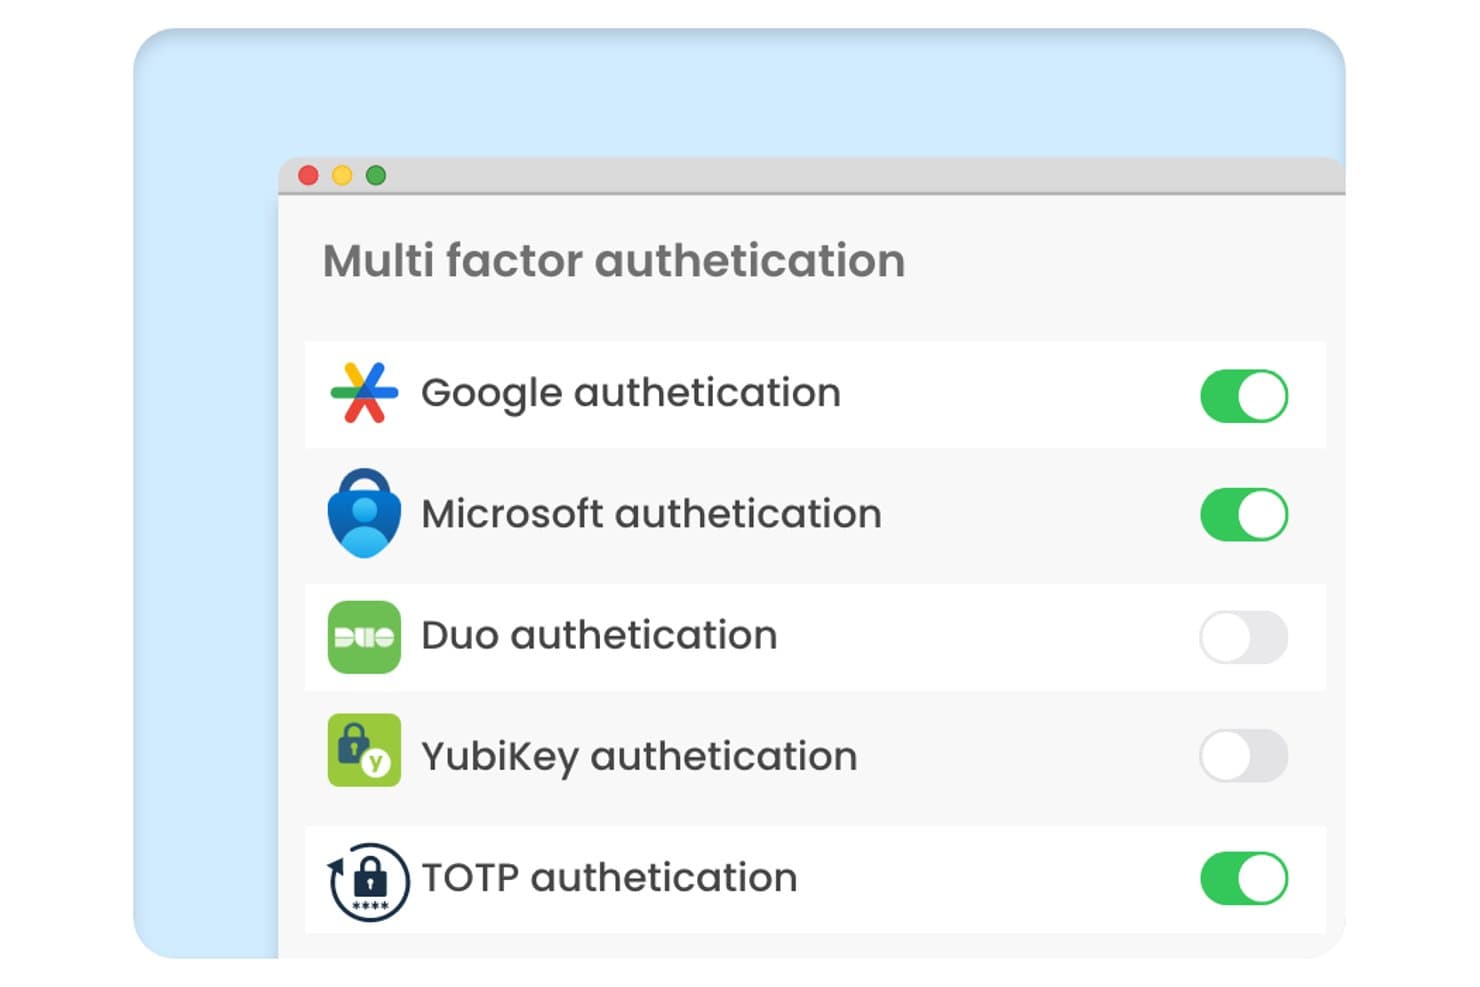
Securden Unified PAM tarjoaa monivaiheisen tunnistautumisen asetuspaneelin, jossa on vaihtokytkimet Googlen, Microsoftin, Duon, YubiKeyn ja TOTP-todennusmenetelmien käyttöön. Securden Unified PAM on etuoikeutettujen käyttöoikeuksien hallinta-alusta, joka valvoo MFA:n käyttöä etuoikeutetuilla tileillä, etäistunnoissa ja päätelaitteissa tunnistetietojen holvauksen, istuntojen tallennuksen ja juuri oikeaan aikaan myönnettävien käyttöoikeuksien avulla.
Kenelle Securden Unified PAM sopii parhaiten?
Keskisuurten ja suurten organisaatioiden IT-tietoturva- ja IAM-tiimeille, jotka tarvitsevat tiukkaa MFA:n käyttöä erityisesti etuoikeutettujen tilien, järjestelmänvalvojan tunnistetietojen ja toimittajien käyttöoikeuksien yhteydessä.
Miksi valitsin Securden Unified PAM:n
Valitsin Securden Unified PAM:n, koska sen juuri oikeaan aikaan perustuva käyttöoikeusmalli yhdistää MFA:n valvonnan suoraan hetkeen, jolloin etuoikeutettua istuntoa pyydetään, eikä pelkästään kirjautumiseen. Pidän myös siitä, miten mukautuva MFA aktivoituu käyttäytymisen poikkeamien perusteella, joten tuotantopalvelimeen epätavalliseen aikaan yhdistävä järjestelmänvalvoja joutuu automaattisesti suorittamaan lisätodennuksen. Lisäksi alusta luo TOTP-arvot suoraan hallinnoiduille tileille, mikä poistaa MFA:n puutteen jaetuista tunnistetiedoista, jotka yleensä jäävät suojaamatta.
Securden Unified PAM:n tärkeimmät ominaisuudet
- Keskitetty etuoikeutettujen tilien tunnistus: Skannaa ympäristösi automaattisesti tunnistaakseen hallinnoimattomat etuoikeutetut tunnistetiedot ja tilit.
- Roolipohjainen käyttöoikeuksien hallinta: Voit määrittää yksityiskohtaiset käyttöoikeudet mukautettujen käyttäjäroolien ja tietoturvaryhmien avulla.
- Etuoikeutettujen istuntojen tallennus: Tallentaa kaikki etuoikeutetut istunnot rikosteknistä tarkastusta ja sääntelyvaatimusten noudattamista varten.
- SIEM- ja ITSM-integraatiot: Yhdistää alustoihin, kuten Splunkiin, IBM QRadariin ja ServiceNow’hun, yhtenäistä valvontaa ja häiriötilanteisiin reagointia varten.
Securden Unified PAM:n integraatiot
Securden Unified PAM tarjoaa valmiit integraatiot Active Directoryn, Microsoft Entra ID:n, Oktan, OneLoginin, Ping Identityn, Splunkin, IBM QRadarin ja ServiceNow’n kanssa. Mukautettuja integraatioita varten on saatavilla API.
Pros and Cons
Pros:
- Juuri oikeaan aikaan myönnettävät käyttöoikeudet vähentävät pysyvien etuoikeuksien aiheuttamaa altistumista
- MFA otetaan käyttöön natiivisti jaetuilla järjestelmänvalvojan tunnistetiedoilla
- Käyttäytymisen poikkeamien tunnistus käynnistää lisätodennuksen
Cons:
- Käyttöönotto monimutkaistuu laajamittaisissa ympäristöissä
- Raportointinäyttöjen visuaaliset mukautusmahdollisuudet ovat rajalliset
Learn more about Securden Unified PAM: Paras salasanojen hallinnan ja MFA:n yhdistämiseen
- 30 päivän ilmainen kokeilujakso + ilmainen palvelupaketti saatavilla
- Alkaen $3/käyttäjä/kuukausi (laskutetaan vuosittain)
Visit WebsiteCustomer Rating:4.6/5
Kuva 10: LastPassin salasanaton tunnistautumisnäkymä LastPass toimii kattavana työkaluna, joka on suunniteltu sekä salasanojen turvalliseen hallintaan että monivaiheisen tunnistautumisen (MFA) tarjoamiseen. Se on yhdistänyt nämä kaksi olennaista ominaisuutta oivaltavasti, joten se on ihanteellinen valinta niille, jotka pitävät tärkeinä sekä salasanojen hallintaa että parempaa tunnistautumista.
Miksi valitsin LastPassin: Valintaprosessini aikana LastPass erottui selvästi edukseen kaksoisominaisuutensa ansiosta: se hallitsee salasanoja ja tarjoaa samalla MFA:n. Verratessani sitä muihin työkaluihin huomasin, että sen kattava lähestymistapa tietoturvaan on ainutlaatuinen. Arvioni on, että LastPass sopii yksityishenkilöille tai yrityksille, jotka näkevät salasanojen hallinnan ja MFA:n yhdistämisen arvon.
Keskeiset ominaisuudet ja integraatiot:
LastPass tarjoaa suojatun säilön salasanojen, muistiinpanojen ja muiden tunnistetietojen tallentamiseen, ja kaikki nämä salataan paikallisesti käyttäjän laitteella. Lisäksi sen MFA-toiminnallisuus on kattava, sillä se yhdistää biometrisiä ja kontekstisidonnaisia tekijöitä tietoturvan parantamiseksi. Integraatioiden osalta LastPass voidaan yhdistää lukuisiin verkkoselaimiin ja alustoihin, ja sen laajennukset varmistavat, että toiminnot ovat helposti käytettävissä eri laitteilla.
Pros and Cons
Pros:
- Yhdistää salasanojen hallinnan ja MFA:n yhdeksi alustaksi
- Paikallinen salaus varmistaa käyttäjätietojen yksityisyyden
- Laaja valikoima selain- ja alustaintegraatioita
Cons:
- Vuosilaskutus ei välttämättä sovi kaikille käyttäjille
- Käyttöliittymä saattaa olla haastava tekniikkaan perehtymättömille käyttäjille
- Jotkin edistyneet ominaisuudet ovat saatavilla vain kalliimmissa palvelupaketeissa
Learn more about LastPass: Paras SaaS-yrityksille, jotka tarvitsevat nopeaa integrointia
- 30 päivän ilmainen kokeilujakso
- Hinnoittelu pyynnöstä
Visit WebsiteCustomer Rating:4.8/5
Kuva 6: Fronteggin todennuksen rakennustyylin yleiskatsaus Frontegg on alusta, jonka tarkoituksena on tarjota SaaS-yrityksille valmiita ja täysin mukautettavia toimintoja niiden sovellusten tehostamiseksi. Tämä lähestymistapa nopeuttaa merkittävästi integrointiprosesseja, mikä tekee siitä erityisen hyödyllisen SaaS-yrityksille, jotka pyrkivät ottamaan olennaiset ominaisuudet nopeasti käyttöön.
Miksi valitsin Fronteggin: Määrittäessäni tämän luettelon arvokkaimpia työkaluja Frontegg kiinnitti huomioni SaaS-yritysten palvelemiseen suunnatun lähestymistapansa ansiosta. Sen kyky mahdollistaa nopea integrointi erottaa sen aidosti muista alustoista. Arvioin, että Frontegg onkin paras valinta SaaS-yrityksille, jotka tarvitsevat nopeaa ominaisuuksien integrointia.
Keskeiset ominaisuudet & integraatiot:
Frontegg tarjoaa valikoiman valmiita SaaS-toimintoja käyttäjien hallinnasta ja ilmoituksista tietoturva- ja auditointiominaisuuksiin. Sen lähestymistavan ansiosta yritykset voivat ohittaa pitkät kehitysprosessit ja ottaa välittömästi käyttöön hyväksi todettuja ominaisuuksia. Lisäksi Fronteggin integraatiot suosittujen alustojen, kuten Slackin, Azuren ja AWS:n, kanssa varmistavat, että sen toiminnot voidaan helposti yhdistää olemassa oleviin teknologiakokonaisuuksiin.
Pros and Cons
Pros:
- Erityisesti SaaS-yrityksille räätälöidyt ratkaisut
- Valmiit toiminnot poistavat pitkien kehitysaikojen tarpeen
- Laajat integrointivaihtoehdot tärkeimpien alustojen kanssa
Cons:
- Ei välttämättä sovellu muille kuin SaaS-yrityksille
- Mukautettavuus voi aiheuttaa joillekin oppimiskynnyksen
- Hinnoittelun läpinäkyvyyttä voisi parantaa
Learn more about Frontegg: Paras mukautuvaan monivaiheiseen tunnistautumiseen
- Saatavilla 30 päivän ilmainen kokeilu
- Alkaen $2/käyttäjä/kuukausi
Visit WebsiteCustomer Rating:4.5/5
miniOrange IDP:n hallintapaneeli, joka näyttää keskitetyn identiteetinhallinnan, kertakirjautumisen määritykset ja monivaiheisen tunnistautumisen asetukset yhdestä ylläpitokonsolista. Monivaiheisen tunnistautumisen ratkaisua etsiville miniOrange IDP tarjoaa houkuttelevan vaihtoehdon, jossa yhdistyvät turvallisuus ja helppokäyttöisyys. Se palvelee eri toimialojen yrityksiä, jotka haluavat parantaa tietoturvaansa vaikeuttamatta käyttäjien pääsyä järjestelmiin. Lisätunnistusmenetelmien avulla miniOrange IDP auttaa organisaatioita suojaamaan arkaluonteiset tiedot ja säilyttämään samalla käyttäjäystävällisen kirjautumiskokemuksen.
Miksi valitsin miniOrange IDP:n
Valitsin miniOrange IDP:n sen mukautuvan monivaiheisen tunnistautumisen ansiosta. Se säätää tietoturvatoimia älykkäästi käyttäjän toiminnan ja riskitason perusteella. Tämä ominaisuus varmistaa, että tiimisi pysyy suojattuna ilman tarpeettomia keskeytyksiä. Lisäksi alustan laajat integrointimahdollisuudet yli 6000 sovelluksen kanssa tekevät siitä monipuolisen vaihtoehdon yrityksille, jotka haluavat sujuvoittaa käyttöoikeuksien hallintaa. miniOrange IDP:n keskitetyn hallintapaneelin avulla ylläpitäjät voivat hallita käyttäjien käyttöoikeuksia tehokkaasti ja valvoa tietoturvakäytäntöjä, mikä auttaa ratkaisemaan erilaisiin käyttäjäympäristöihin liittyviä yleisiä hallintahaasteita.
miniOrange IDP:n tärkeimmät ominaisuudet
Mukautuvan monivaiheisen tunnistautumisen ja integrointimahdollisuuksien lisäksi hyödyllisiksi osoittautuivat myös seuraavat ominaisuudet:
- Useita MFA-menetelmiä: Tukee push-ilmoituksia, tekstiviestillä ja sähköpostilla lähetettäviä kertakäyttöisiä salasanoja, Google Authenticatoria, laitteistopohjaisia tunnisteita, biometriikkaa ja turvakysymyksiä.
- Salasanaton tunnistautuminen: Mahdollistaa salasanattoman kirjautumisen FIDO2:n, biometristen tunnistusmenetelmien ja push-pohjaisten tunnistusmenetelmien avulla.
- Ehdollisen käytön käytännöt: Soveltaa tunnistautumisvaatimuksia käyttäjän toiminnan, laitteen, sijainnin ja riskitason perusteella.
- Itsepalveluvaihtoehdot: Antaa käyttäjien vaihtaa salasanansa ja määrittää omat MFA-menetelmänsä, mikä voi vähentää IT-tukipyyntöjä.
- Päätepisteiden & VPN:n suojaus: Suojaa VPN-yhteydet sekä Windows-, macOS- ja Linux-kirjautumiset.
miniOrange IDP:n integraatiot
Integraatioihin kuuluvat Microsoft 365, Google Workspace, AWS, Salesforce, Slack, Zoom, ServiceNow, Atlassian, GitHub, Dropbox ja WordPress. Alusta tukee integrointia yli 6 000 pilvipalvelun, paikallisesti asennetun ja vanhan sovelluksen kanssa. Mukana on myös API mukautettuja tai omistusoikeudellisia sovellusintegraatioita varten.
Pros and Cons
Pros:
- Tehokkaat mukautuvan MFA:n ja tietoturvan ominaisuudet
- Keskitetty hallintapaneeli käyttäjien ja käytäntöjen hallintaan
- Tukee brändättyjä ja mukautettavia kirjautumisia
Cons:
- Rajoittavat hyvityskäytännöt
- Alkuasetukset voivat olla monimutkaiset, erityisesti pienille organisaatioille
Learn more about miniOrange: Paras salasanattoman todennuksen saavuttamiseen
- Maksuton 14 päivän kokeilu
- Alkaen 8 $/käyttäjä/kuukausi (laskutetaan vuosittain)
Visit WebsiteCustomer Rating:4.4/5
Kuva 4: Uniqkeyn hallintapaneelin esikatselu Uniqkey on vankka todennusratkaisu, joka on suunniteltu tarjoamaan käyttäjille salasanattoman todennuksen helppous ja turvallisuus. Uniqkey on varteenotettava vaihtoehto tämän siirtymän toteuttamiseen erityisesti niille, jotka asettavat salasanattomat ratkaisut etusijalle.
Miksi valitsin Uniqkeyn: Kun määrittelin tämän luettelon parhaita työkaluja, Uniqkey kiinnitti huomioni omistautumisellaan salasanattomalle ympäristölle. Sen keskittyminen näin erityiseen ja kriittiseen kyberturvallisuuden osa-alueeseen erotti sen monista muista vertailemistani ratkaisuista. Arvioin sen parhaaksi työkaluksi niille, jotka haluavat saavuttaa salasanattoman todennuksen, koska sen lähestymistapa on erikoistunut ja tehokas tällä alalla.
Keskeiset ominaisuudet ja integraatiot:
Uniqkeyn tärkein vahvuus on sen mukautuva todennus, joka analysoi riskitekijöitä reaaliajassa määrittääkseen tarvittavan varmennustason. Lisäksi se tarjoaa biometrisiä varmennusvaihtoehtoja ja turvallisen salasanaholvin käyttäjille, joilla saattaa edelleen olla hallittavanaan joitakin salasanoja. Integraatioiden osalta Uniqkey on yhteensopiva useiden yritysjärjestelmien kanssa, joten yritykset voivat ottaa sen käyttöön häiritsemättä nykyisiä työnkulkuja.
Pros and Cons
Pros:
- Omistautunut salasanattomalle ympäristölle
- Reaaliaikaisiin riskeihin perustuva mukautuva todennus
- Turvallinen holvi jäljelle jääville salasanoille
Cons:
- Salasanattomiin järjestelmiin tottumattomilla voi olla opettelukynnys
- Rajoittuu tiettyihin alustoihin ja laitteisiin
- Suhteellisen uusi markkinoilla, mikä saattaa huolestuttaa joitakin vakiintuneita brändejä etsiviä käyttäjiä
Learn more about Uniqkey: Paras tekstiviesti- ja puheluvahvistukseen
- Alkaen $15/käyttäjä/kuukausi
Visit WebsiteCustomer Rating:4.6/5
Kuva 2: RingCaptchan esimerkkihallintapaneeli RingCaptcha on erikoistunut työkalu, jonka tavoitteena on varmistaa käyttäjien luotettava vahvistaminen tekstiviestien ja äänipuheluiden avulla. Kun yritykset etsivät nykyään entistä tehokkaampia turvatoimia erityisesti käyttäjien käyttöönoton yhteydessä, RingCaptcha nousee kärkisijalle keskittyessään mobiilivahvistamiseen ja ansaitsee siten nimityksen parhaana tekstiviesti- ja puheluvahvistukseen tarkoitettuna ratkaisuna.
Miksi valitsin RingCaptchan: Kun valitsin tähän luetteloon sopivia työkaluja, RingCaptcha kiinnitti huomioni erityisellä tarkkuudellaan ja vahvuudellaan mobiilipohjaisessa vahvistamisessa. RingCaptchan erikoistuminen tekstiviesti- ja puheluvahvistukseen erotti sen muista. Tämä omistautuminen mobiilivahvistamiselle sai minut määrittämään sen parhaaksi vaihtoehdoksi yrityksille, jotka tukeutuvat vahvasti näihin menetelmiin.
Keskeiset ominaisuudet & integraatiot:
RingCaptchan ydinvahvuuksia ovat tekstiviestien nopea toimitus, luotettava äänipuheluvahvistus sekä käyttäjäystävällinen hallintapaneeli vahvistusten seurantaan ja hallintaan. Integraatioiden osalta RingCaptcha on monipuolinen ja integroituu saumattomasti esimerkiksi Shopifyn, WordPressin ja WooCommercen kanssa, mikä takaa laajemman tavoittavuuden ja sovellettavuuden erilaisissa liiketoimintamalleissa.
Pros and Cons
Pros:
- Erikoistunut tekstiviesti- ja äänipuheluvahvistuksiin
- Nopea tekstiviestien toimitusmekanismi
- Käyttäjäkeskeinen hallintapaneeli seurantaan
Cons:
- Saattaa olla liian erityisratkaisu yrityksille, jotka tarvitsevat monipuolisia vahvistusmenetelmiä
- Korkeampi hinta joihinkin kilpailijoihin verrattuna
- Rajalliset ominaisuudet mobiilivahvistamisen ulkopuolella
Learn more about RingCaptcha: Paras skaalautuvaan yritystodentamiseen
- Ilmainen kokeiluversio saatavilla
- Alkaen $23/käyttäjä/kuukausi (laskutetaan vuosittain)

Kuva 1: Auth0:n monivaiheinen todentamisohjelmisto Auth0 on johtava identiteetinhallinta-alusta, joka on suunniteltu helpottamaan kaikenkokoisten yritysten todentamista ja valtuutusta. Erityisesti yrityksille suunnattuna se varmistaa, että yritysten kasvaessa myös niiden turvatoimet kasvavat niiden mukana, mikä tekee siitä erinomaisen valinnan skaalautuvaan yritystodentamiseen.
Miksi valitsin Auth0:n: Kun valitsin todentamistyökalua, Auth0 nousi jatkuvasti vaihtoehtojen kärkisijoille. Sen maine identiteetinhallinnan vankkana ja mukautuvana ratkaisuna erotti sen kilpailijoistaan. Verratessani sitä muihin työkaluihin sen skaalautuvuus, erityisesti suurten yritysten tarpeisiin, vahvisti mielipidettäni siitä, että se on paras ratkaisu skaalautuvaan yritystodentamiseen.
Keskeiset ominaisuudet ja integraatiot:
Lukuisten ominaisuuksiensa joukosta Auth0:n kertakirjautuminen, mukautuva monivaiheinen todentaminen ja helppokäyttöinen hallintapaneeli ovat erityisen huomionarvoisia. Integraatioiden osalta Auth0 loistaa yhteensopivuudellaan useiden alustojen, kuten AWS:n, Slackin, Salesforcen ja Zendeskin, kanssa ja varmistaa näin yrityksille yhtenäisen ja integroidun työnkulun.
Pros and Cons
Pros:
- Mukautettavissa erikokoisten yritysten tarpeisiin
- Laaja valikoima kolmansien osapuolten integraatioita
- Kattavat tietoturvatyökalut
Cons:
- Mahdollinen monimutkaisuus pienille yrityksille
- Jotkin mukautukset voivat edellyttää teknistä osaamista
- Aloitushinta saattaa olla joillekin budjeteille korkea
Learn more about Auth0: Paras niille, jotka toimivat jo Salesforcen ympäristössä
- Ilmainen tilaus saatavilla
- Alkaen 25 $/käyttäjä/kuukausi (laskutetaan vuosittain)

Kuva 5: Salesforce Platformin monivaiheisen todentamisen avustaja Salesforce Platform tarjoaa laajan valikoiman työkaluja ja palveluita, joiden avulla yritykset voivat rakentaa ja skaalata sovelluksia nopeasti. Se on suunniteltu erityisesti yrityksille ja tiimeille, jotka ovat jo aktiivisesti mukana Salesforcen ekosysteemissä.
Miksi valitsin Salesforce Platformin: Kun valitsin työkaluja tähän luetteloon, Salesforce Platform kiinnitti huomioni syvien integraatiomahdollisuuksiensa ja tarjoamiensa kattavien ratkaisujen ansiosta. Tämä alusta tarjoaa parhaiten yhteensopivan ja synergisen lähestymistavan. Siksi uskon sen sopivan parhaiten niille, jotka toimivat jo Salesforcen ympäristössä.
Keskeiset ominaisuudet & integraatiot:
Salesforce Platform on tunnettu vähäkoodikehitysominaisuuksistaan, joiden ansiosta yritykset voivat luoda sovelluksia nopeasti. Se tarjoaa myös tekoälypohjaista analytiikkaa ja vankan suojausmallin arkaluonteisten tietojen suojaamiseksi. Integraatioiden osalta alusta toimii luontevasti yhdessä muiden Salesforce-tuotteiden, kuten Sales Cloudin, Service Cloudin ja Marketing Cloudin, kanssa, mikä takaa käyttäjille yhtenäisen käyttökokemuksen.
Pros and Cons
Pros:
- Syvä integraatio muiden Salesforce-tuotteiden kanssa
- Vähäkoodikehitys nopeuttaa sovellusten luomista
- Vahvat suojausominaisuudet
Cons:
- Saattaa tuntua ylivoimaiselta Salesforcen uusille käyttäjille
- Hinta voi nousta korkeaksi, kun ominaisuuksia lisätään
- Optimaalinen käyttö edellyttää panostusta oppimiseen ja koulutukseen
Learn more about Salesforce Platform:
Muut monivaiheisen tunnistautumisen ohjelmistot
Alla on luettelo muista monivaiheisen tunnistautumisen ohjelmistoista, jotka pääsivät listalleni, mutta eivät sijoittuneet 12 parhaan joukkoon. Niihin kannattaa ehdottomasti tutustua.
- 11IBM Security VerifyParas hybridipilviskenaarioissa toimiville yrityksille
- 12Microsoft AuthenticatorParas Microsoft-ekosysteemin käyttäjille
- 13Google AuthenticatorSopii parhaiten Googlen palvelukokonaisuuden käyttäjille
- 14Twilio Verify APIParhaiten kehittäjille, jotka tarvitsevat mukautettavaa varmennusta
- 15WatchGuard AuthPointParas mobiilipohjaisen tietoturvan varmistamiseen
- 16ManageEngine ADManager PlusParas monipuolisiin todennusmenetelmiin
Miten arvioin monitekijätodennusohjelmistoja
Jaan arviointini kahteen tasoon – perustason ominaisuuksiin, joita jokaisen työkalun on tarjottava, kuten monitekijätukeen ja IdP-integraatioon, sekä erottaviin tekijöihin, joilla on merkitystä tietyissä IT-ympäristöissä ja vaatimustenmukaisuustarpeissa.
Ydintoiminnot (tämän luettelon perusvaatimukset)
Kun valitsen työkaluja luettelooni, arvioin jokaisen alla luetellun ydintoiminnon asteikolla 0 (ei tarjoa toimintoa) – 5 (on erinomainen tällä alueella). Sen jälkeen muunnan työkalun kokonaispistemäärän prosenttiosuudeksi. Työkalun on saavutettava vähintään 75 prosentin kokonaispistemäärä, jotta sitä voidaan harkita mukaan otettavaksi.
- Useat todennustekijät: Tarkistan, tukeeko työkalu laajaa valikoimaa toisia tekijöitä – push-ilmoituksia, TOTP:tä, FIDO2-avaimia, biometriikkaa ja tekstiviestejä – jotta tiimit voivat sovittaa tekijätyypit riskitasoihin.
- Hakemisto- ja IdP-integraatio: Jokaisen työkalun pitäisi yhdistyä identiteettilähteisiin, kuten Active Directoryyn, Entra ID:hen, Oktaan ja Google Workspaceen, jotta käyttöönotto ja käyttöoikeuksien poistaminen pysyvät sidoksissa olemassa olevaan käyttäjän elinkaaren hallintaan.
- Sovellus- ja protokollakattavuus: Arvioin, kuinka monia sovelluksia ja protokollia työkalu suojaa – SAML/OIDC:n kautta käytettävistä SaaS-sovelluksista VPN- ja RDP-yhteyksiin sekä RADIUSin tai natiivien liittimien kautta muodostettuihin SSH-istuntoihin.
- Mukautuvat ja riskiperusteiset käytännöt: Tilannetietoisilla säännöillä on merkitystä – etsin työkaluja, jotka mukauttavat todennuskehotteita laitteen tilan, verkon sijainnin tai kirjautumiskäyttäytymisen perusteella sen sijaan, että ne soveltaisivat kaikille samoja haasteita.
- Järjestelmänvalvojan käytäntöjen hallinta: Keskitetty konsoli, jossa käytäntöjen laajuus voidaan määrittää käyttäjäryhmän, sovelluksen tai laitetyypin mukaan, helpottaa päivittäisten toimintojen hallintaa huomattavasti suuressa mittakaavassa.
- Tarkastuslokit ja raportointi: Etsin vietävissä olevia todennuslokeja ja valmiita vaatimustenmukaisuusraportteja, jotka vastaavat viitekehyksiä, kuten SOC 2:ta, PCI-DSS:ää tai HIPAA:a, sekä SIEM-välitystä reaaliaikaista näkyvyyttä varten.
Kun minulla on luettelo kriteerit täyttävistä työkaluista, tarkastelen, mikä erottaa kunkin alustan muista.
Erottavat tekijät (mikä erottaa toimittajat toisistaan)
Näin vertailen eri toimittajia:
Erityiset ominaisuudet
Salasanaton kirjautuminen FIDO2:n tai biometristen tietojen avulla on merkittävä erottava tekijä – se poistaa tietojenkalastelun riskin ja vähentää tukipalveluun tulevia salasanan palautuspyyntöjä. Arvioin myös laitteiden luottamustoimintoja, joissa työkalu tarkistaa päätelaitteen kunnon, kuten salauksen tilan tai EDR:n olemassaolon, ennen käyttöoikeuden myöntämistä. DevOps-tiimeille API- ja SDK-tuki on tärkeää. MFA:n upottaminen mukautettuihin sovelluksiin tai CI/CD-putkiin edellyttää hyvin dokumentoituja REST-päätepisteitä ja asiakaskirjastoja, joita esimerkiksi Duon ja Oktan työkalut tarjoavat.
Ominaisuuksia laajempi tarkastelu
Vaatimustenmukaisuustodistukset, kuten SOC 2 Type II ja FedRAMP, kertovat minulle, että toimittaja suhtautuu omaan tietoturvaansa vakavasti – tämä on tärkeää, kun työkalu itse toimii ympäristön käyttöoikeuksien portinvartijana. Käyttöönoton joustavuus on toinen huomioon ottamani tekijä, sillä säännellyillä toimialoilla toimivat tiimit tarvitsevat usein pilvipalvelun ohella paikallisesti asennettavia tai fyysisesti eristetyn verkon vaihtoehtoja. Tarkastelen myös ekosysteemin laajuutta ja etsin valmiita integraatioita Splunkin kaltaisiin SIEM-järjestelmiin, Jamfin kaltaisiin MDM-ratkaisuihin ja CyberArkin kaltaisiin PAM-työkaluihin, koska MFA toimii harvoin erillään muusta tietoturvapinoista.
Kuinka valita monivaiheisen tunnistautumisen ohjelmisto
On helppo juuttua pitkiin ominaisuusluetteloihin ja monimutkaisiin hinnoittelurakenteisiin. Jotta voit keskittyä olennaiseen edetessäsi oman ohjelmistonvalintaprosessisi kanssa, tässä on luettelo huomioon otettavista tekijöistä:
| Tekijä | Mitä tulee ottaa huomioon |
|---|---|
| TekijäSkaalautuvuus | Mitä tulee ottaa huomioonKasvaako ohjelmisto tiimisi mukana? Ota huomioon käyttäjärajat ja laajentamismahdollisuudet. Varmista, että se mukautuu tulevaan kasvuun ilman täydellistä uudistamista tai kalliita päivityksiä. |
| TekijäIntegraatiot | Mitä tulee ottaa huomioonToimiiko se nykyisten työkalujesi kanssa? Tarkista yhteensopivuus nykyisten järjestelmiesi, kuten CRM:n, sähköpostiohjelmien tai pilvipalvelujen, kanssa työnkulkujen häiriöiden estämiseksi. |
| TekijäMukautettavuus | Mitä tulee ottaa huomioonVoitko mukauttaa sen tarpeisiisi? Etsi vaihtoehtoja asetusten, käytäntöjen ja käyttöliittymien säätämiseen erityisvaatimustesi mukaisesti. Vältä jäykkiä ratkaisuja, jotka pakottavat sinut kaikille sopivaan lähestymistapaan. |
| TekijäHelppokäyttöisyys | Mitä tulee ottaa huomioonOmaksuuko tiimisi sen nopeasti? Arvioi käyttöliittymän suunnittelu ja käyttökokemus. Monimutkainen järjestelmä voi hidastaa käyttöönottoa ja turhauttaa käyttäjiä. |
| TekijäKäyttöönotto ja perehdytys | Mitä tulee ottaa huomioonKuinka sujuva siirtymä on? Tutki käyttöönoton tukipalveluja, kuten oppaita, koulutusmateriaaleja ja erillistä perehdytystukea, jotta siirtyminen nykyisestä järjestelmästä sujuu ongelmitta. |
| TekijäKustannukset | Mitä tulee ottaa huomioonSopiiko se budjettiisi? Arvioi hinnoittelumalli, mukaan lukien piilokulut, lisäosat ja pitkän aikavälin kustannukset. Vertaa niitä budjettirajoihisi löytääksesi oikean tasapainon kustannusten ja toiminnallisuuden välillä. |
| TekijäTurvallisuustoimet | Mitä tulee ottaa huomioonOvatko tietosi ja käyttäjien identiteetit suojattuja? Varmista salausstandardit, tietojen tallennuskäytännöt ja turvallisuusprotokollien, kuten GDPR:n tai HIPAA:n, noudattaminen. |
| TekijäVaatimustenmukaisuusvaatimukset | Mitä tulee ottaa huomioonTäyttääkö se alan standardit? Varmista, että ohjelmisto vastaa toimialaasi koskevia lakisääteisiä ja sääntelyvaatimuksia, kuten maksunkäsittelyn PCI-DSS-standardia. |
Mitä monivaiheinen todennusohjelmisto on?
Monivaiheinen todennusohjelmisto tarjoaa ylimääräisen suojauskerroksen edellyttämällä käyttäjiä toimittamaan vähintään kaksi varmennusmenetelmää ennen tilin tai järjestelmän käyttöoikeuden myöntämistä. Tämä ohjelmisto tarjoaa useita todennustekijöitä Windowsin, Linuxin ja MAC/macOS:n kertakäyttöisistä salasanoista mobiilisovellusten biometriseen todennukseen Androidilla ja Apple iOS:llä. Työkalujen avulla saat push-ilmoituksia, todennussovelluksia ja ohjelmistotunnuksia, jotka toimivat helposti aktiivihakemiston kanssa.
Organisaatiot ja yksityishenkilöt hyödyntävät näitä työkaluja turvallisuuden vahvistamiseen erityisesti aikakaudella, jolloin kyberuhat ovat yleisiä. Tämä lähestymistapa minimoi luvattoman käytön riskin, vaikka haitalliset toimijat saisivat käyttäjän salasanan haltuunsa, ja varmistaa, että arkaluonteiset tiedot ja järjestelmät pysyvät suojattuina.
Ominaisuudet
Tässä ovat keskeiset ominaisuudet, jotka kaikilla hyvillä MFA-ohjelmistoilla tulisi olla:
- Kaksivaiheinen todennus: Tarjoaa ylimääräisen suojauskerroksen edellyttämällä toista varmennustapaa, kuten tekstiviestiä tai sähköpostitse lähetettävää koodia.
- Integraatio-ominaisuudet: Mahdollistaa saumattoman yhteyden nykyisiin järjestelmiin, kuten CRM:ään ja sähköpostiohjelmiin, työnkulkujen häiriöiden estämiseksi.
- Biometrinen todennus: Käyttää sormenjälkiä tai kasvojentunnistusta henkilöllisyyden varmistamiseen ja tarjoaa turvallisemman ja kätevämmän käyttökokemuksen.
- Riskiperusteinen todennus: Mukauttaa suojaustoimia käyttäjän toiminnan ja sijainnin perusteella suojauksen tehostamiseksi käytettävyyttä vaarantamatta.
- Salasanaton todennus: Poistaa salasanojen tarpeen ja vähentää heikoista tai varastetuista tunnistetiedoista johtuvien tietomurtojen riskiä.
- Mukautettavat käyttäjäkäytännöt: Mahdollistavat räätälöityjen turvallisuusprotokollien luomisen organisaation erityistarpeiden ja vaatimustenmukaisuusvaatimusten täyttämiseksi.
- Reaaliaikainen valvonta: Tarjoaa välittömiä hälytyksiä ja tietoja luvattomista käyttöyrityksistä, mikä mahdollistaa nopean reagoinnin mahdollisiin uhkiin.
- Maantieteellisen sijainnin seuranta: Valvoo käyttäjien sijainteja estääkseen käytön epäilyttäviltä tai luvattomilta alueilta.
- Helppokäyttöinen käyttöliittymä: Varmistaa helpon käytön intuitiivisen suunnittelun avulla, lyhentää koulutukseen kuluvaa aikaa ja parantaa käyttäjien omaksumista.
- Vaatimustenmukaisuuden tuki: Vastaa alan standardeja, kuten GDPR:ää ja HIPAA:a, ja varmistaa lakien ja sääntelyn noudattamisen.
Hyödyt
MFA-ohjelmiston käyttöönotto tarjoaa useita hyötyjä tiimillesi ja yrityksellesi. Tässä muutamia hyötyjä, joita voit odottaa:
- Parannettu tietoturva: Tarjoaa lisäsuojakerroksia esimerkiksi kaksivaiheisen ja biometrisen tunnistautumisen avulla luvattoman käytön vähentämiseksi.
- Pienempi tietomurtojen riski: Vähentää tietomurtojen mahdollisuutta salasanattoman tunnistautumisen ja reaaliaikaisen valvonnan avulla epäilyttävän toiminnan havaitsemiseksi.
- Parannettu vaatimustenmukaisuus: Auttaa täyttämään alan sääntelyvaatimukset vaatimustenmukaisuuden tuen avulla ja varmistaa, että organisaatiosi noudattaa lakisääteisiä standardeja.
- Kasvanut käyttäjien luottamus: Rakentaa käyttäjien luottamusta suojaamalla arkaluonteisia tietoja ja henkilötietoja.
- Joustava käyttöoikeuksien hallinta: Tarjoaa mukautettavia käyttäjäkäytäntöjä, joiden avulla voit sovittaa turvatoimet erityistarpeisiisi.
- Tehokas uhkiin reagointi: Mahdollistaa nopean toiminnan mahdollisten uhkien yhteydessä välittömien hälytysten ja maantieteellisen sijainnin seurannan avulla.
- Yksinkertaistettu käyttökokemus: Helpottaa käyttöä käyttäjäystävällisen käyttöliittymän avulla, jolloin tiimisi on helpompi ottaa ohjelmisto käyttöön ja hyödyntää sitä tehokkaasti.
Kustannukset ja hinnoittelu
Monivaiheisen tunnistautumisen ohjelmiston valinta edellyttää saatavilla olevien erilaisten hinnoittelumallien ja suunnitelmien ymmärtämistä. Kustannukset vaihtelevat ominaisuuksien, tiimin koon, lisäosien ja muiden tekijöiden perusteella. Alla olevassa taulukossa esitetään MFA-ratkaisujen yleisiä suunnitelmia, niiden keskimääräisiä hintoja ja tyypillisiä ominaisuuksia:
Monivaiheisen tunnistautumisen ohjelmistojen suunnitelmien vertailutaulukko
| Suunnitelman tyyppi | Keskimääräinen hinta | Yleiset ominaisuudet |
|---|---|---|
| Suunnitelman tyyppiIlmainen suunnitelma | Keskimääräinen hinta$0 | Yleiset ominaisuudetPerustason kaksivaiheinen tunnistautuminen, rajoitetut integraatiot ja yhteisön tuki. |
| Suunnitelman tyyppiHenkilökohtainen suunnitelma | Keskimääräinen hinta$5-$10/käyttäjä/kuukausi | Yleiset ominaisuudetKaksivaiheinen tunnistautuminen, sähköpostituki ja sovellusten perustason integraatiot. |
| Suunnitelman tyyppiYrityssuunnitelma | Keskimääräinen hinta$15-$25/käyttäjä/kuukausi | Yleiset ominaisuudetTuki useille laitteille, edistyneet integraatiot, riskiperusteinen tunnistautuminen ja priorisoitu tuki. |
| Suunnitelman tyyppiYritystason suunnitelma | Keskimääräinen hinta$30-$50/käyttäjä/kuukausi | Yleiset ominaisuudetMukautettavat käytännöt, biometrinen tunnistautuminen, oma asiakkuuspäällikkö ja vaatimustenmukaisuuden tuki. |
Usein kysytyt kysymykset
Tässä on vastauksia yleisiin MFA-ohjelmistoja koskeviin kysymyksiin:
Voiko monivaiheisen tunnistautumisen ohjelmistoa käyttää laitteistopohjaisten tunnisteiden kanssa?
Kyllä, monet monivaiheisen tunnistautumisen ratkaisut tukevat laitteistopohjaisia tunnisteita lisäsuojakerroksena. Tämä ominaisuus on hyödyllinen, jos tiimisi suosii fyysisiä laitteita digitaalisten menetelmien sijaan. Varmista, että harkitsemasi ohjelmisto on yhteensopiva käyttämiesi tunnisteiden kanssa.
Mitä teen, jos en saa vahvistuskoodeja?
Jos et saa vahvistuskoodeja tekstiviestillä, syynä voivat olla operaattorin ongelmat tai tietoturvasovellukset. Todennussovellukseen vaihtaminen voi parantaa luotettavuutta. Tarkista, tarjoaako ohjelmistosi vaihtoehtoisia vahvistusmenetelmiä käyttökatkosten välttämiseksi.
Tallennetaanko käyttäjätiedot pilveen?
Käyttäjätietojen käsittely vaihtelee palveluntarjoajittain. Jotkin ratkaisut tallentavat tiedot paikallisesti, kun taas toiset käyttävät pilvipalvelua. On tärkeää selvittää, minne tietosi tallennetaan ja miten niitä suojataan. Valitse ohjelmisto, joka tarjoaa suojatun tiedonsiirron tunnistuspyyntöjä varten.
Mitä tukivaihtoehtoja vianmääritykseen on saatavilla?
Useimmat palveluntarjoajat tarjoavat erilaisia tukivaihtoehtoja, kuten vianmääritysohjeita yleisiin ongelmiin ja suoraa apua. Valitse ohjelmisto, joka tarjoaa yksityiskohtaisen dokumentaation, käyttäjäfoorumeita ja suoria tukikanavia, kuten chatin tai puhelintuen, nopeaa apua varten.
Minkä ohjelmiston tiedetään olevan edullisin?
Vaikka tarkat hinnat voivat muuttua, OneLogin ja Azure Multi-Factor Authentication ovat historiallisesti kuuluneet markkinoiden edullisimpiin vaihtoehtoihin.
Mikä ohjelmisto on yleensä kallein?
Premium-ratkaisut, kuten CyberArk Identity ja Thales SafeNet Trusted Access, ovat usein kalliimpia edistyneiden ominaisuuksiensa ja yritystason valmiuksiensa vuoksi.