

Konttiturvallisuuden hallinta voi tuntua ylivoimaiselta. Sinun on huolehdittava vaatimustenmukaisuudesta, tietosuojasta ja jatkuvasti läsnä olevasta tietomurtojen uhasta. Se ei ole helppoa, ja ymmärrän sen. Siksi olen testannut ja arvioinut sinua varten parhaat konttiturvallisuusratkaisut.
Kokemukseni mukaan oikea työkalu voi tehdä merkittävän eron. Nämä ratkaisut auttavat suojaamaan infrastruktuuriasi ja tuovat mielenrauhaa. Esittelen sinulle parhaat valintani keskittyen niiden ainutlaatuisiin hyötyihin ja siihen, miten ne voivat vastata tiimisi tarpeisiin.
Voit odottaa yksityiskohtaista ja puolueetonta arviota, joka erottaa olennaisen epäolennaisesta. Etsitään työkalu, joka vastaa parhaiten haasteisiisi ja tukee kehitystavoitteitasi.
Why Trust Our Software Recommendations
6,700+
Reviews
20
Industry experts
16+
Evaluation factors
14
Years
Our team has been testing and reviewing software since 2012. As tech leaders ourselves, we know how difficult—and important—it is to choose the right software.
For this guide, we evaluated tools using hands-on testing and independent research, scoring tools using our selection criteria.
Our reviews reflect our human editorial judgment, not a sales pitch.
Expert reviewers:
- Paulo Gardini MiguelTech Director
 Tim FisherVP of AI
 Gabriel RosasTech Lead & Software Architect
 Christhian GruhnTech Lead & Platform Architect

Parhaiden konttiturvallisuusratkaisujen yhteenveto
Tämä vertailutaulukko sisältää yhteenvedon parhaiksi valitsemieni konttiturvallisuusratkaisujen hinnoittelutiedoista, jotta löydät budjettiisi ja liiketoimintasi tarpeisiin parhaiten sopivan vaihtoehdon.
| Tool | Best For | Trial Info | Price | ||
|---|---|---|---|---|---|
| 1 | Paras konttien haavoittuvuuksien automaattiseen korjaamiseen | Ilmaisversio saatavilla | Alkaen $350 kuukaudessa | Website | |
| 2 | Paras Azure-keskeiseen säilöjen hyökkäyspolkujen analysointiin | 30 päivän maksuton kokeilujakso | Alkaen $15/user/month (laskutetaan vuosittain) | Website | |
| 3 | Paras koko pinon konttiriskin arviointiin | 14 päivän maksuton kokeilu | Hinta pyydettäessä | Website | |
| 4 | Paras haavoittuvuuksien ja vaatimustenmukaisuuden skannaukseen | 7 päivän maksuton kokeilu | Hinnoittelu pyynnöstä | Website | |
| 5 | Paras konttiteknologian sivuskannaukseen | Ilmainen kokeilu saatavilla | Hinta pyynnöstä | Website | |
| 6 | Paras kattavaan pilvinatiiviin tietoturvaan | 30 päivän ilmainen kokeilujakso | Hinta pyydettäessä | Website | |
| 7 | Paras konttien ajonaikaiseen poikkeamien estämiseen | Ilmainen kokeilu saatavilla | Hinta pyydettäessä | Website | |
| 8 | Paras konttien näkyvyyteen ja rikostekniseen tutkintaan | Ilmainen esittely saatavilla | Hinta saatavilla pyynnöstä | Website | |
| 9 | Paras suoritusajan tietojen ohjaamaan haavoittuvuuksien priorisointiin | Ilmainen esittely saatavilla | Hinta pyynnöstä | Website | |
| 10 | Paras Kubernetes-natiivin toimitusketjun tietoturvaan | 60 päivän maksuton kokeilu | Hinta pyydettäessä | Website |


Parhaiden konttiturvallisuusratkaisujen arviot
Alla ovat yksityiskohtaiset yhteenvedot parhaista konttiturvallisuusratkaisuista, jotka pääsivät listalleni. Arvioni tarjoavat yksityiskohtaisen katsauksen kunkin työkalun keskeisiin ominaisuuksiin, etuihin ja haittoihin, integraatioihin sekä ihanteellisiin käyttötapauksiin, jotta löydät itsellesi parhaiten sopivan vaihtoehdon.
 Paras konttien haavoittuvuuksien automaattiseen korjaamiseen
- Ilmaisversio saatavilla
- Alkaen $350 kuukaudessa
Visit WebsiteCustomer Rating:4.7/5This rating combines scores from multiple user review sites to reflect overall customer sentiment about the product.
Aikido Security tarjoaa yhtenäisen hallintapaneelin, jossa ongelmia voi lajitella ja suodattaa tyypin, vakavuuden ja skannauslähteen mukaan. Aikido Security on kehittäjälähtöinen sovellusturvallisuusalusta, joka yhdistää konttikuvien skannauksen, SAST:n, SCA:n, salaisuuksien tunnistuksen, CSPM:n ja sovelluksen sisäisen suojauksen pilvi- ja CI/CD-ympäristöissä.
Kenelle Aikido Security sopii parhaiten?
Aikido Security sopii erinomaisesti DevSecOps-tiimeille, jotka haluavat havaita ja korjata konttien haavoittuvuudet ennen käyttöönottoa ilman agenttien aiheuttamaa lisäkuormaa tai monimutkaisia työkaluja.
Miksi valitsin Aikido Securityn
Valitsin Aikido Securityn yhdeksi parhaista vaihtoehdoista, koska mikään muu tämän luettelon työkalu ei käsittele peruskuvien haavoittuvuuksien korjaamista samalla tavalla. Sen sijaan, että se vain ilmoittaisi haavoittuvasta peruskuvasta, se luo kolmesta viiteen käyttövalmista yhdistettävää Dockerfile-muunnelmaa, joihin kuhunkin on merkitty tarkasti, mitkä CVE-haavoittuvuudet korjataan tai otetaan käyttöön. Kun tähän yhdistetään sen yli 2 000 haavoittuvuudetonta vahvistettua peruskuvaa sisältävä kirjasto, tiimisi voi vaihtaa riskialttiin peruskuvan ilman, että vaihtoehtojen välisiä kompromisseja tarvitsee arvailla.
Aikido Securityn keskeiset ominaisuudet
- Saavutettavuusanalyysi: Vahvistaa, kutsutaanko riippuvuuksien haavoittuvia funktioita todella koodikannassasi, mikä vähentää virheellisiä positiivisia tuloksia jopa 95 %.
- SBOM-luonti: Vie ohjelmistojen materiaaliluettelot CycloneDX-, SPDX- ja CSV-muodoissa sekä VEX-hyödynnettävyysanalyysin, ja tiedot ovat saatavilla API:n kautta automatisoituja työnkulkuja varten.
- CI/CD-putken käyttöönoton estot: Estää käyttöönotot määritettävien vakavuuskynnysten perusteella GitHub Actionsissa, GitLab CI/CD:ssä, Jenkinsissä, Azure Pipelinesissa, CircleCI:ssä ja Bitbucket Pipelinesissa.
- Aikido Intel -uhkasyöte: Omistusoikeudellinen reaaliaikainen syöte, joka havaitsee julkistamattomat haavoittuvuudet ja haittaohjelmat avoimen lähdekoodin ekosysteemeissä kahdeksan minuutin kuluessa julkaisusta.
Aikido Securityn integraatiot
Aikido Security tarjoaa natiivin integraation GitHubiin, GitLabiin, Bitbucketiin, Azure Reposiin, kuuteen CI/CD-alustaan ja yli 12 konttirekisteriin, kuten Amazon ECR:ään, Harboriin, JFrogiin ja Docker Hubiin. Se muodostaa yhteyden myös AWS:ään, Azureen, GCP:hen, Jiraan ja Vantaan, ja API-käyttö mahdollistaa mukautetut työnkulut.
Pros and Cons
Pros:
- Luo kuville automaattisesti suojatut Dockerfile-korjaukset
- Vähentää virheellisiä positiivisia tuloksia saavutettavuusanalyysin avulla
- Tarjoaa yli 2 000 haavoittuvuudetonta peruskuvaa
Cons:
- eBPF-pohjainen konttien ajonaikainen tunnistus puuttuu
- Kubernetes-natiivinen käyttöönoton eston integraatio puuttuu
Learn more about Aikido Security: Paras Azure-keskeiseen säilöjen hyökkäyspolkujen analysointiin
- 30 päivän maksuton kokeilujakso
- Alkaen $15/user/month (laskutetaan vuosittain)

Microsoft Defender for Cloud suodattaa haavoittuvuussuosituksia säilöresurssityypin perusteella. Microsoft Defender for Cloud on pilvipohjainen sovellusten suojausalusta (CNAPP), joka kattaa säilökuvien tarkistuksen, uhkien havaitsemisen ajonaikana, Kubernetes-aseman hallinnan, CI/CD-putkien suojauksen ja käytäntöjen toimeenpanon Azure-, AWS- ja GCP-ympäristöissä.
Kenelle Microsoft Defender for Cloud sopii parhaiten?
Se sopii erinomaisesti Azure-keskeisille tietoturvatiimeille, joiden on jäljitettävä säilöihin kohdistuvia hyökkäyspolkuja pilviresurssien läpi ilman erillisen CNAPP-ratkaisun lisäämistä.
Miksi valitsin Microsoft Defender for Cloudin
Valitsin Microsoft Defender for Cloudin, koska sen pilvipalveluiden suojausgraafi tekee jotain, jolle en ole nähnyt vastaavaa Azure-keskeisissä ympäristöissä: se jäljittää hyödynnettävissä olevat hyökkäyspolut julkisesti paljastetusta säilöstä aina virheellisesti määritettyyn RBAC:hen, verkon sivuttaisiin reitteihin ja liian laajat käyttöoikeudet omaaviin identiteetteihin sekä kriittisiin pilviresursseihin asti. Tämä kontekstitietoinen priorisointi tarkoittaa, etten jahtaa raakoja CVE-määriä, vaan korjaan polut, joita voidaan tosiasiassa hyödyntää. Pidän myös siitä, että Kubernetesin hallittu käyttöönotto estää vaatimustenvastaisten kuvien käyttöönoton käyttöönoton aikana AKS-, EKS- ja GKE-ympäristöissä, jolloin asemahavainnot muuttuvat toimeenpantavaksi käytännöksi eivätkä jää pelkiksi suosituksiksi.
Microsoft Defender for Cloudin tärkeimmät ominaisuudet
- Useiden rekisterien kuvien tarkistus: Agentiton haavoittuvuuksien arviointi tarkistaa säilökuvat ACR-, ECR-, GAR-, GCR-, Docker Hub- ja JFrog Artifactory -rekistereissä. Päivittäiset uusintatarkistukset kattavat käyttöjärjestelmä- ja kielipaketit.
- MITRE ATT&CK -kehykseen yhdistetty uhkien havaitseminen: Yli 60 sisäänrakennettua analytiikkaa, jotka on yhdistetty MITRE ATT&CK for Containers -kehykseen, havaitsevat epäilyttävää toimintaa klusteri-, solmu- ja työkuormatasoilla.
- Defender CLI -integraatio CI/CD-putkiin: Komentorivityökalu upottaa kuvien tarkistuksen yli 11 CI/CD-alustaan, kuten GitHub Actionsiin, Jenkinsiin ja GitLabiin, ja käyttää SARIF-pohjaista hyväksyntä- ja hylkäysporttia.
- Saavutettavuuteen perustuva SCA Endor Labsin kautta: Integraatio Endor Labsin kanssa tunnistaa, mitkä säilöriippuvuuksien haavoittuvuudet ovat tosiasiassa saavutettavissa ajonaikana, mikä vähentää korjausjonojen hälyä.
Microsoft Defender for Cloudin integraatiot
Microsoft Defender for Cloud tarjoaa natiiviset integraatiot AKS:n, Amazon EKS:n, Google GKE:n, Azure Container Registryn, Amazon ECR:n, GitHub Actionsin, Jenkinsin, GitLabin, Microsoft Defender XDR:n ja Microsoft Sentinelin kanssa. Se tukee 12 dokumentoitua CI/CD-integraatiota sekä GitHub Advanced Securityä, Endor Labsia ja Azure Arcia.
Pros and Cons
Pros:
- Hyökkäyspolkujen analysointi säilöstä pilveen
- Agentiton kuvien tarkistus tärkeimmissä rekistereissä
- Kubernetesin hallittu käyttöönotto käytäntöjen toimeenpanoa varten
Cons:
- Monipilviominaisuudet eivät yllä Azuren tasolle
- Yrityskäyttäjät ovat raportoineet käyttöliittymän monimutkaisuudesta
Learn more about Microsoft Defender for Cloud:

Wiz järjestää konttikuvat elinkaaren, vakavuuden ja haavoittuvuuksien määrän mukaan. Wiz on pilvinatiivinen sovellussuojausalusta (CNAPP), joka yhdistää kuvien agentittoman tarkistuksen, Kubernetesin tietoturvan tilan hallinnan, ajonaikaisen uhkien havaitsemisen, CI/CD-putkien integroinnin ja hyökkäyspolkujen analysoinnin yhdeksi yhtenäiseksi alustaksi.
Kenelle Wiz sopii parhaiten?
Wiz sopii erinomaisesti yritysten tietoturvatiimeille, jotka hallinnoivat monipilviympäristöjä ja tarvitsevat yhden alustan konttiriskien arviointiin ja priorisointiin koko pinon alueella koodista ajonaikaiseen ympäristöön.
Miksi valitsin Wizin
Wiz päätyi suosikkieni joukkoon, koska mikään muu alusta ei yhdistä konttiriskejä koko pinon alueella samalla tavalla kuin sen tietoturvakaavio. Sen sijaan, että se toisi esiin tuhansia raakoja CVE-tunnuksia, se kartoittaa haavoittuvuuksien, virheellisten määritysten, paljastuneiden salaisuuksien ja verkkoyhteyksien välisiä suhteita aidosti hyödynnettävissä olevien hyökkäyspolkujen tunnistamiseksi. Pidän myös siitä, miten sen KSPM kattaa EKS:n, AKS:n ja GKE:n CIS-sertifioiduilla agentittomilla arvioinneilla sekä jäljittää sivuttaisliikkeen Kubernetes-klustereista taustalla oleviin pilvikerroksiin.
Wizin keskeiset ominaisuudet
- Wiz Defend -ajonaikainen sensori: eBPF-pohjainen sensori, joka valvoo järjestelmäkutsuja, prosessien toimintaa ja verkkovirtoja konttien työkuormissa alle 2 prosentin suorittimen kuormituksella.
- Wizin pääsynhallintaohjain: Kubernetes-natiivi webhook, joka estää vaatimustenvastaisten tai allekirjoittamattomien konttikuvien käyttöönoton keskitetysti määritettyjen tietoturvakäytäntöjen perusteella.
- SBOM:n luominen: Agentiton ja jatkuva ohjelmistojen ainesosaluettelon luonti rekistereissä, CI/CD-putkissa ja ajonaikaisissa ympäristöissä täydellä pakettitason näkyvyydellä.
- Wizin työnkulut: Python-pohjaiset mukautetut toimintasuunnitelmat, jotka automatisoivat korjaustoimia, kuten pilviroolien peruuttamista, tunnistetietojen vaihtamista ja tallennussäilöjen käytön estämistä.
Wizin integraatiot
Wiz tarjoaa natiiviset integraatiot GitHub Actionsin, Jenkinsin, GitLab CI/CD:n, Azure DevOpsin, Amazon ECR:n, Google Artifact Registryn, Azure Container Registryn, Docker Hubin, Jiran ja ServiceNow'n kanssa. Se voidaan yhdistää myös Splunkiin, Microsoft Sentineliin, Cosigniin ja Notaryyn.
Pros and Cons
Pros:
- Agentiton käyttöönotto löytää riskit muutamassa tunnissa
- Tietoturvakaavio paikantaa todelliset hyökkäyspolut
- CIS-sertifioitu tilannekuva kaikille tärkeimmille Kubernetes-alustoille
Cons:
- Ajonaikainen uhkien havaitseminen on vielä suhteellisen uutta
- Jotkin tapahtumahakujen työnkulut tuntuvat kömpelöiltä
Learn more about Wiz: Paras haavoittuvuuksien ja vaatimustenmukaisuuden skannaukseen
- 7 päivän maksuton kokeilu
- Hinnoittelu pyynnöstä

Qualys Container Security seuraa näköistiedostojen, konttien ja isäntien haavoittuvuuksia vakavuuden mukaan. Qualys Container Security (CS) on konttien tietoturva-alusta, joka kattaa näköistiedostojen haavoittuvuuksien skannauksen, ajonaikaisten uhkien tunnistamisen, Kubernetesin tietoturvan tilan hallinnan ja vaatimustenmukaisuuden auditoinnin koko kontin elinkaaren ajan – CI/CD-putkista tuotantoon.
Kenelle Qualys Container Security (CS) sopii parhaiten?
Qualys Container Security sopii erinomaisesti säännellyillä toimialoilla toimiville tietoturvatiimeille, jotka tarvitsevat haavoittuvuuksien skannauksen, vaatimustenmukaisuuden auditoinnin ja ajonaikaisten uhkien tunnistamisen yhdelle alustalle.
Miksi valitsin Qualys Container Securityn (CS)
Sisällytin Qualys Container Securityn parhaiden vaihtoehtojen joukkoon, koska sen TruRisk-pisteytys menee raakaa CVSS-arvoa pidemmälle huomioimalla todellisen maailman hyväksikäytettävyyteen liittyviä signaaleja, kuten CISA KEV -tietoja ja kiristysohjelmatoimintaa. Näin tiimisi voi keskittyä haavoittuvuuksiin, joilla on todella merkitystä. CIS Docker Benchmark v1.7.0:n ja Kubernetes-vaatimustenmukaisuuden valvontakeinoja seurataan jatkuvasti, eikä niitä vain tarkisteta tarvittaessa. Pidän myös siitä, että SBOM-viennit SPDX- ja CycloneDX-muodoissa ovat sisäänrakennettuja, mikä on tärkeää, kun tarvitset nopeasti näkyvyyttä ohjelmistojen toimitusketjuun.
Qualys Container Securityn (CS) tärkeimmät ominaisuudet
- Kubernetes Admission Controller: Sieppaa Kubernetes API -pyynnöt ja arvioi organisaation tietoturvakäytännöt ennen työkuormien käyttöönottoa klusterissa.
- QScanner CLI: Asennusta edellyttämätön komentorivityökalu, joka skannaa paikalliset ja etäiset kontin näköistiedostot ja tuottaa löydökset JSON-, SARIF- tai SBOM-muodoissa putki-integraatiota varten.
- eBPF-pohjainen kontin ajonaikainen sensori: Valvoo konttiprosesseja, tiedostotoimintaa, järjestelmäkutsuja ja verkkoliikennettä ytimen tasolla ilman sivukonttia tai etuoikeutettua konttia.
- Hyökkäyspolkujen analyysi: Yhdistää konttien haavoittuvuudet, pilvipalveluiden virheelliset määritykset ja liialliset käyttöoikeudet visualisoidakseen hyödynnettävissä olevat polut konttien, solmujen ja pilviresurssien välillä.
Qualys Container Securityn (CS) integraatiot
Qualys Container Security tarjoaa natiivituen GitLab CI/CD:lle ja Azure DevOpsille sekä Jenkins-tuen ja rekisteri-integraatiot Amazon ECR:lle, Azure Container Registrylle, GitHub Container Registrylle, JFrog Artifactorylle ja Harborille. QScanner ja API:t tukevat mukautettuja CI/CD-työnkulkuja.
Pros and Cons
Pros:
- TruRisk-pisteytys nostaa esiin aidosti hyödynnettävissä olevat haavoittuvuudet
- eBPF-ajonaikainen suojaus kattaa ytimen tason hyökkäykset
- SBOM-luonti tukee ohjelmistojen toimitusketjun läpinäkyvyyttä
Cons:
- Lisenssimallia on monimutkainen tulkita
- Korjaustoimet edellyttävät tiimin manuaalista puuttumista
Learn more about Qualys Container Security (CS): Paras konttiteknologian sivuskannaukseen
- Ilmainen kokeilu saatavilla
- Hinta pyynnöstä

Orca Security näyttää konttien riskipisteet ja altistuspolut visuaalisesti. Orca Security on pilvinatiivi sovellusten suojausalusta (CNAPP), joka yhdistää agentittoman näköistiedostojen skannauksen, Kubernetesin tietoturvan tilanhallinnan, ajonaikaisen uhkien tunnistuksen, CI/CD-integraation ja vaatimustenmukaisuuden auditoinnin monipilviympäristöissä käytettäville konteille.
Kenelle Orca Security sopii parhaiten?
Orca Security sopii erinomaisesti pilvitietoturvatiimeille, jotka hallitsevat suuria, monipilvisissä ympäristöissä toimivia konttikokonaisuuksia ja tarvitsevat täyden pinon näkyvyyden ilman kaikkien työkuormien agenttien käyttöönottoon ja ylläpitoon liittyvää vaivaa.
Miksi valitsin Orca Securityn
Orca Security päätyi listalleni, koska sen patentoitu SideScanning™-teknologia lukee työkuormien lohkotallennustilaa kaistan ulkopuolella jaetun virtualisointikerroksen kautta, mikä antaa täyden näkyvyyden kontteihin alle 30 minuutissa ilman yhdenkään agentin käyttöönottoa. Pidän erityisesti siitä, että se skannaa näköistiedostot kaikissa kolmessa elinkaaren vaiheessa: koontivaiheessa, rekisterissä ja ajonaikaisesti. Sen kontekstitietoinen priorisointi huomioi CVSS:n, EPSS:n, hyödynnettävyyden ja internet-altistuksen, joten et käytä aikaasi haavoittuvuuksiin, joita ei todellisuudessa voida koskaan saavuttaa.
Orca Securityn tärkeimmät ominaisuudet
- Ohjelmiston materiaaliluettelon (SBOM) luonti: Tuottaa automaattisesti täydellisen SBOM-luettelon, joka sisältää myös transitiiviset riippuvuudet, seitsemällä ohjelmointikielellä jokaisesta skannatusta kontin näköistiedostosta.
- Kubernetesin pääsynhallintaohjain: Helmillä käyttöönotettava natiivi pääsynhallintaohjain, joka pakottaa estämis- tai varoituskäytännöt työkuormien käyttöönottoihin suoraan Orca-alustalta.
- Hyökkäyspolkujen analyysi: Yhdistää haavoittuvuudet, virheelliset määritykset, paljastuneet salaisuudet ja liian laajat käyttöoikeudet visuaalisiksi hyökkäyspoluiksi, jotka kohdistuvat tärkeimpiin pilviresursseihisi.
- Tekoälyn luomat korjauspyynnöt: Avaa automaattisesti korjaavia PR-pyyntöjä GitHubissa, GitLabissa tai Azure DevOpsissa, kun koodistasi tai kontin näköistiedostoista havaitaan haavoittuvuuksia tai virheellisiä määrityksiä.
Orca Securityn integraatiot
Orca Security tarjoaa natiiviset integraatiot Jenkinsin, GitHub Actionsin, GitLab CI/CD:n, Bitbucketin, CircleCI:n, Travis CI:n, Harnessin, Jiran, ServiceNow'n, Splunkin ja Datadogin kanssa CI/CD-, tiketti-, SIEM- ja havainnointityönkulkuja varten.
Pros and Cons
Pros:
- Agentiton SideScanning tarjoaa välittömän täyden kattavuuden
- Vahva hyökkäyspolkujen analyysi ja riskien kontekstualisointi
- Laaja tuki vaatimustenmukaisuudelle ja FedRAMP-valtuutus
Cons:
- Ajonaikaiset hallintatoiminnot edellyttävät valinnaisen sensorin käyttöönottoa
- Koontinäytön mukautusmahdollisuudet ovat edelleen rajalliset
Learn more about Orca Security: Paras kattavaan pilvinatiiviin tietoturvaan
- 30 päivän ilmainen kokeilujakso
- Hinta pyydettäessä

Prisma Cloud seuraa säilökuvien haavoittuvuuksia koko putken läpi. Prisma Cloud Palo Alto Networksiltä on pilvinatiiviin sovellusten suojaukseen tarkoitettu alusta (CNAPP), joka yhdistää säilökuvien skannauksen, ajonaikaisen uhkien havaitsemisen, Kubernetesin tietoturvan tilanhallinnan, CI/CD-putkien integroinnin ja vaatimustenmukaisuuden auditoinnin monipilviympäristöissä.
Kenelle Prisma Cloud sopii parhaiten?
Prisma Cloud sopii erinomaisesti yritysten tietoturvatiimeille, jotka hallinnoivat monipilviympäristöjä ja tarvitsevat yhden alustan kattamaan säilöjen koko elinkaaren koodista ajonaikaiseen toimintaan.
Miksi valitsin Prisma Cloudin
Prisma Cloud pääsi suosikkilistalleni, koska se kattaa yhdellä alustalla suuremman osan säilöjen tietoturvan elinkaaresta kuin mikään muu arvioimani ratkaisu. Pidän erityisesti agentittoman ja agenttipohjaisen arkkitehtuurin yhdistelmästä: saat välittömän näkyvyyden monipilviympäristöön koskematta yhteenkään solmuun ja voit sen jälkeen ottaa Defender-agentit käyttöön perusteellista ajonaikaista valvontaa varten siellä, missä sillä on eniten merkitystä. Hyökkäysreittien analyysi erottaa sen todella edukseen, sillä se yhdistää CVE-haavoittuvuudet, IAM-virheelliset määritykset ja verkon altistumisen visuaaliseksi kaavioksi, joten voit korjata riskit, joita voidaan tosiasiassa hyödyntää.
Prisma Cloudin tärkeimmät ominaisuudet
- Kuva-analyysin hiekkalaatikko: Suorittaa säilökuvat dynaamisesti eristetyssä ympäristössä haittaohjelmien tai kryptolouhintatoiminnan havaitsemiseksi ennen kuin kuvat siirtyvät tuotantoon.
- Vaatimustenmukaisuuskehysten kattavuus: Suorittaa yli 400 valmista tarkistusta kehyksiä, kuten CIS, NIST SP 800-190, PCI DSS, HIPAA, FedRAMP High ja DISA STIG, vasten.
- Ohjelmiston materiaaliluettelon luonti: Luo SBOM-luettelot automaattisesti osana toimitusketjun tietoturvamoduulia, jotta tiimit saavat kattavan näkyvyyden avoimen lähdekoodin riippuvuuksiin.
- Toiminnan perustason määrittäminen: Profiloi säilön normaalin prosessi-, tiedostojärjestelmä- ja verkkotoiminnan alkuvaiheen oppimisjakson aikana ja ilmoittaa poikkeamista tai estää ne reaaliajassa.
Prisma Cloud -integraatiot
Prisma Cloud tarjoaa natiiviset integraatiot Jenkinsin, GitHub Actionsin, CircleCI:n, AWS CodeBuildin, Azure DevOpsin, Google Cloud Buildin, Docker Hubin, Amazon ECR:n, Google Container Registryn ja Azure Container Registryn kanssa.
Pros and Cons
Pros:
- Hyökkäysreittien analyysi havainnollistaa todellisia hyväksikäyttötilanteita
- Agentittoman ja agenttipohjaisen käyttöönoton vaihtoehdot
- Yli 400 vaatimustenmukaisuustarkistusta säädöksiä varten
Cons:
- Hälytysten suuri määrä voi kuormittaa pieniä tiimejä
- Monimutkainen määritys monipilviympäristöissä
Learn more about Prisma Cloud: Paras konttien ajonaikaiseen poikkeamien estämiseen
- Ilmainen kokeilu saatavilla
- Hinta pyydettäessä

Aqua-työkuormien tutkimusnäkymä tarjoaa topologisen näkymän Kubernetes-klusterin tietoturvaan. Aqua Security on eBPF-pohjainen konttien suojausalusta, joka tarjoaa ajonaikaisen suojauksen, näköistiedostojen haavoittuvuuksien tarkistuksen, Kubernetes-tietoturvan tilanhallinnan sekä ohjelmistojen toimitusketjun suojauksen monipilvi- ja hybridiympäristöissä.
Kenelle Aqua Security sopii parhaiten?
Aqua Security sopii erinomaisesti tietoturva- ja alustatekniikkatiimeille, jotka käyttävät konttipohjaisia työkuormia suuressa mittakaavassa ja tarvitsevat toimitusketjun suojauksen lisäksi ajonaikaista uhkien tunnistusta.
Miksi valitsin Aqua Securityn
Aqua Security päätyi suosikkieni joukkoon, koska sen eBPF-pohjainen poikkeamien estäminen on aidosti alan parhaimmistoa: kun kontti poikkeaa ajonaikana tunnetusta hyvästä tilastaan, Aqua estää luvattoman prosessin tai tiedostomuutoksen lopettamatta työkuormaa. Pidän myös dynaamisen uhka-analyysin hiekkalaatikosta, joka havaitsee tiedostottomat haittaohjelmat ja nollapäiväuhat, jotka staattinen tarkistus jättää kokonaan huomaamatta. Sen patentoitu haavoittuvuuksien suojaus estää korjaamattomien komponenttien hyväksikäytön ajonaikana, mikä antaa tiimillesi lisäaikaa ilman koodimuutoksia.
Aqua Securityn tärkeimmät ominaisuudet
- Dynaamisen uhka-analyysin hiekkalaatikko: Suorittaa konttien näköistiedostot suojatussa virtuaalisessa hiekkalaatikossa havaitakseen tiedostottomat haittaohjelmat, nollapäivähyökkäykset ja toimitusketju-uhat, jotka staattinen tarkistus jättää huomaamatta.
- Kubernetes-riskien tutkimus: Tarjoaa interaktiivisen, reaaliaikaisen kartan käynnissä olevista klustereista ja tuo esiin sekä luokittelee tietoturvariskejä nimiavaruuksissa, solmuissa, konteissa ja verkkoyhteyksissä.
- Ohjelmistojen toimitusketjun suojausmoduuli: Tarkistaa kaikki lähdekoodivarastot haavoittuvuuksien, IaC-virheellisten määritysten, salaisuuksien ja lisenssiongelmien varalta sekä tuottaa digitaalisesti allekirjoitetut SBOM-luettelot rakennusputken jokaisessa vaiheessa.
- CI/CD-vakuutuskäytännöt: Valvoo Jenkinsin, GitHub Actionsin, GitLab CI:n ja muiden alustojen hyväksytty/hylätty-tietoturvaportteja estääkseen vaatimustenvastaisten näköistiedostojen etenemisen käyttöönottoon.
Aqua Security -integraatiot
Aqua Security tarjoaa natiivit integraatiot yli kahdeksaan CI/CD-alustaan ja yli kymmeneen konttirekisteriin, kuten Jenkins, GitLab CI, GitHub Actions, Azure DevOps, Amazon ECR, JFrog Artifactory, Harbor, Red Hat Quay, Docker Hub ja Sonatype Nexus Repository. Se tukee myös Terraformia ja AWS CloudFormationia.
Pros and Cons
Pros:
- Poikkeamien estäminen torjuu luvattomat konttimuutokset
- FedRAMP High -hyväksyntä tukee säänneltyjä ympäristöjä
- Dynaaminen hiekkalaatikko havaitsee tiedostottomat konttien haittaohjelmat
Cons:
- Hinnoittelu ei ole läpinäkyvää ilman yhteydenottoa toimittajaan
- Käyttöliittymän navigointi turhauttaa uusia ylläpitäjiä
Learn more about Aqua Security: Paras konttien näkyvyyteen ja rikostekniseen tutkintaan
- Ilmainen esittely saatavilla
- Hinta saatavilla pyynnöstä

Sysdig paljastaa pakettien haavoittuvuudet konttinäköistiedoston eri kerroksissa. Sysdig on pilvipohjainen sovellussuojausalusta (CNAPP), joka yhdistää ajonaikaisen uhkien tunnistuksen, näköistiedostojen haavoittuvuuksien skannauksen, Kubernetesin turvallisuusaseman hallinnan ja avoimen lähdekoodin Falco-moottoriin perustuvat rikosteknisen tutkinnan ominaisuudet.
Kenelle Sysdig sopii parhaiten?
Sysdig sopii erinomaisesti turvallisuus- ja alustasuunnittelutiimeille, jotka käyttävät kontitettuja työkuormia suuressa mittakaavassa ja tarvitsevat syvällistä ajonaikaista näkyvyyttä sekä mahdollisuuden tutkia tapahtumia niiden sattumisen jälkeen.
Miksi valitsin Sysdigin
Sysdig pääsi suosikkilistalleni, koska se on ainoa tässä vertailussa oleva toimittaja, joka loi Falco–CNCF:n kypsyystason saavuttaneen ajonaikaisen tunnistusmoottorin, joka toimii nykyään 60 prosentissa Fortune 500 -yritysten ympäristöistä. Tämä perusta tarjoaa sille vertaansa vailla olevan näkyvyyden kontteihin: eBPF-pohjaisen järjestelmäkutsujen kaappauksen avulla näet reaaliajassa tarkalleen, mitkä prosessit suoritettiin, mihin tiedostoihin koskettiin ja mitä yhteyksiä kontissa muodostettiin. Kun tapahtuma sattuu, Sysdigin rikostekninen rekonstruointi mahdollistaa koko hyökkäyksen aikajanan toistamisen sen sijaan, että se pitäisi koota puutteellisista lokitiedoista.
Sysdigin tärkeimmät ominaisuudet
- Sysdig Sage: Tekoälyavustaja, joka vastaa turvallisuutta koskeviin kysymyksiin selkokielellä ja luo automaattisesti korjauspyyntöjä, jotka sisältävät kaikki olennaiset kontekstitiedot.
- Pilvipohjainen hyökkäysgraafi: Visualisoi hyödynnettävissä olevat hyökkäyspolut yhdistämällä ympäristössäsi olevat haavoittuvuudet, virheelliset määritykset, paljastuneet salaisuudet ja liian laajat käyttöoikeudet.
- Ohjelmistojen toimitusketjun turvallisuus: Vahvistaa näköistiedostojen alkuperän ja tukee Sigstore/Cosign-näköistiedostojen allekirjoitusten varmennusta peukaloinnin havaitsemiseksi koko koonti–käyttöönotto-ketjussa.
- Jatkuva vaatimustenmukaisuuden valvonta: Tarkistaa ympäristösi automaattisesti viitekehyksiä, kuten FedRAMP-, PCI-DSS-, HIPAA- ja CIS Benchmarks -vaatimuksia, vasten ja tarjoaa tarvittaessa auditointivalmiita PDF-raportteja.
Sysdigin integraatiot
Sysdig tarjoaa dokumentoidut integraatiot GitHub Actionsin, GitLab CI:n, Jenkinsin, CircleCI:n, Argo CD:n, AWS ECR:n, Google GCR:n, Azure ACR:n, Harborin ja JFrog Artifactoryn kanssa. Se yhdistyy myös Splunkiin, Jiraan, ServiceNow’hun, Slackiin, PagerDutyyn ja Open Policy Agentiin.
Pros and Cons
Pros:
- Syvällisin ajonaikainen näkyvyys Falcon järjestelmäkutsujen kaappauksen ansiosta
- Yhdistää riskipolut pilvipohjaisen hyökkäysgraafin avulla
- Reaaliaikainen rikostekninen tutkinta, jossa hyökkäysten aikajanat voidaan rekonstruoida
Cons:
- Käyttöönotto ja hienosäätö ovat aluksi monimutkaisia
- Sysdig Securelle ei ole ilmaista kokeilujaksoa
Learn more about Sysdig: Paras suoritusajan tietojen ohjaamaan haavoittuvuuksien priorisointiin
- Ilmainen esittely saatavilla
- Hinta pyynnöstä

Sysdig Secure näyttää pakettien haavoittuvuudet säilön näköistiedoston eri kerroksissa. Sysdig Secure on CNAPP- ja konttiturvallisuusalusta, joka perustuu eBPF-pohjaiseen suoritusajan tunnistukseen ja kattaa näköistiedostojen haavoittuvuuksien tarkistuksen, Kubernetesin tietoturvan hallinnan, pilviympäristön uhkien tunnistamisen ja niihin reagoinnin, vaatimustenmukaisuuden auditoinnin sekä CI/CD-putkien tietoturvan.
Kenelle Sysdig Secure sopii parhaiten?
Sysdig Secure sopii erityisen hyvin yritysten tietoturva- ja alustasuunnittelutiimeille, jotka ylläpitävät laajoja Kubernetes-ympäristöjä ja tarvitsevat suoritusajan kontekstia haavoittuvuuksien aiheuttaman kohinan vähentämiseen.
Miksi valitsin Sysdig Securen
Sysdig Secure päätyi suosikkilistalleni, koska se perustuu Falcoon, CNCF:n valmistuneeseen suoritusajan moottoriin, joka tunnistaa uhkia ytimen tasolla eBPF:n avulla ja tarjoaa siten näkyvyyttä, jota mikään staattinen tarkistin ei pysty jäljittelemään. Erityisen vakuuttavaa on käytössä olevien pakettien priorisointi: suoritusajan konteksti suodattaa pois haavoittuvuudet, jotka liittyvät paketteihin, joita ei todellisuudessa ole ladattu muistiin. Tämä vähentää kohinaa jopa 99,8 %, joten tiimisi työskentelee todellisen eikä teoreettisen luettelon parissa. CVE360-kaavio lisää tähän hyväksikäytettävyyttä koskevat tiedot ja resurssien kriittisyyden, mikä tekee priorisoinnista aidosti toimivaa.
Sysdig Securen tärkeimmät ominaisuudet
- Falcoon perustuva suoritusajan moottori: Tunnistaa uhkia ytimen tasolla eBPF-instrumentoinnin avulla ja tallentaa Linux-järjestelmäkutsut säilöistä ja isännistä reaaliajassa.
- Pilven hyökkäysgraafi: Yhdistää haavoittuvuudet, virheelliset määritykset, paljastuneet salaisuudet ja liian laajat käyttöoikeudet kartoittaakseen hyväksikäytettävät hyökkäyspolut koko pilviympäristössäsi.
- Sysdig Sage GenAI -avustaja: Vastaa tietoturvakysymyksiin selkokielellä ja opastaa tiimiäsi vaiheittaisessa korjaamisessa, mukaan lukien täsmälliset komennot ja perusnäköistiedoston päivityspolut.
- Vaatimustenmukaisuusmoduuli: Auditoi jatkuvasti Kubernetes- ja pilvimäärityksiä esimerkiksi FedRAMP-, PCI DSS 4.0-, HIPAA-, DISA STIGs- ja CIS Benchmarks -viitekehyksiä vasten sekä tuottaa ajastettuja PDF- ja CSV-raportteja.
Sysdig Securen integraatiot
Sysdig Secure tarjoaa natiivituen GitHub Actionsille, GitLabille, Jenkinsille, Azure Pipelinesille, Amazon ECR:lle, Azure Container Registrylle, Docker Hubille, Quaylle, Splunkille ja ServiceNow’lle. Se tukee myös Backstagea ja ohjelmointirajapintaa mukautettuja tietoturvatyönkulkuja varten.
Pros and Cons
Pros:
- Suodattaa muistissa olemattomat haavoittuvuudet pois
- Ydintason tunnistus Falcon eBPF-moottorilla
- Kattaa säänneltyjen toimialojen vaatimustenmukaisuuden
Cons:
- Alkuperäinen määritys vaatii paljon teknistä osaamista
- Koontinäytön raportointiominaisuudet ovat rajalliset
Learn more about Sysdig Secure: Paras Kubernetes-natiivin toimitusketjun tietoturvaan
- 60 päivän maksuton kokeilu
- Hinta pyydettäessä
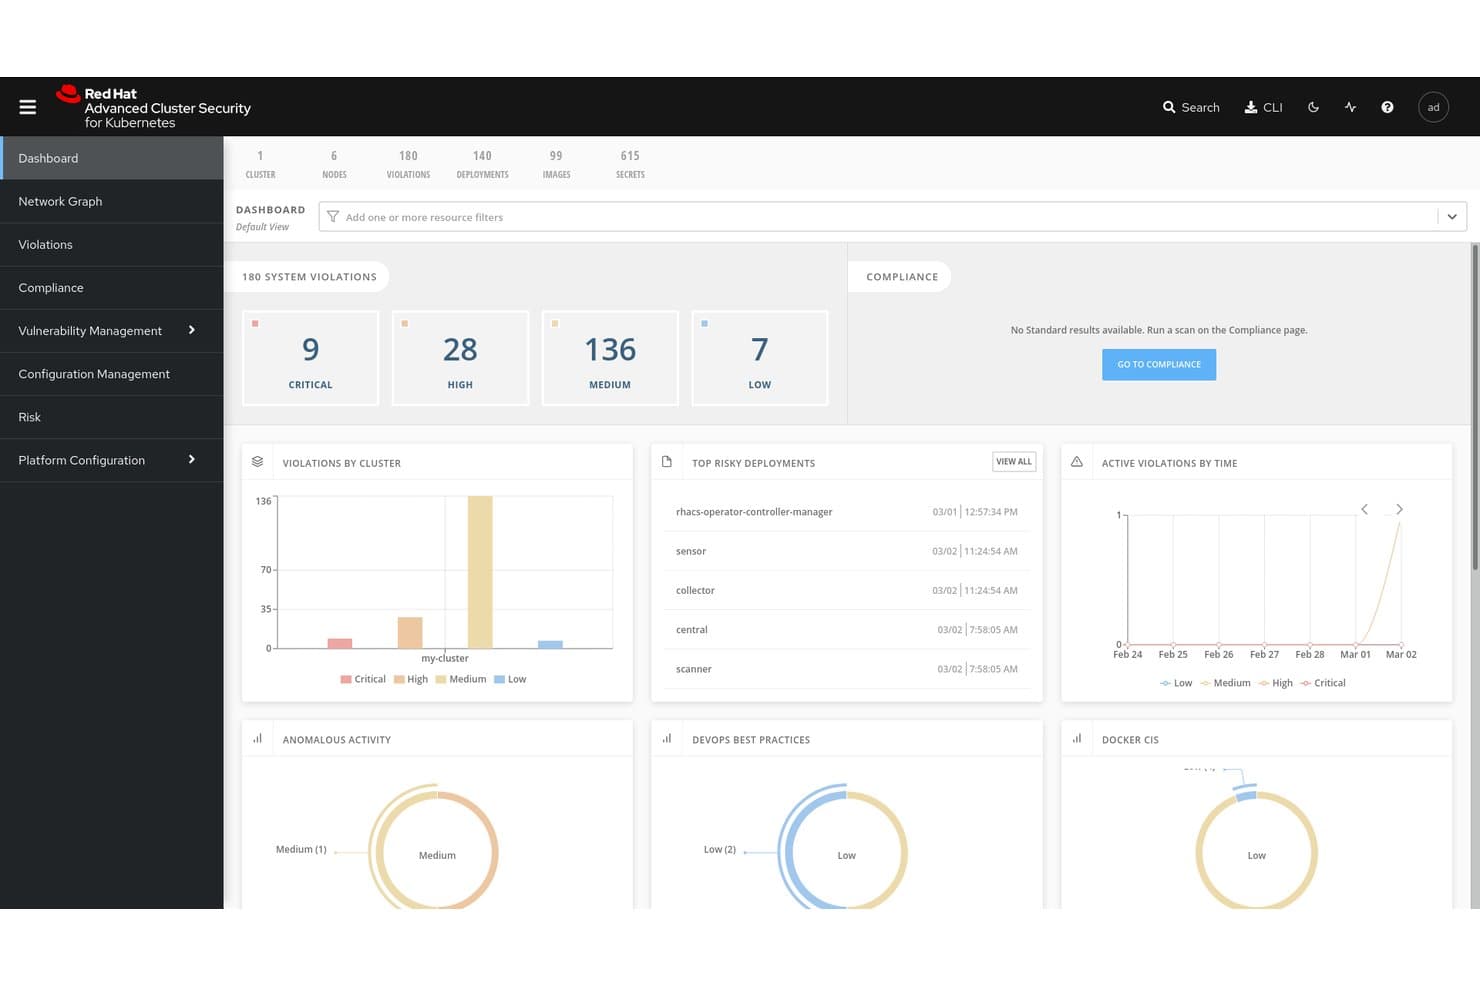
Red Hatin edistynyt Kubernetes-klusterien tietoturva keskittää rikkomusten ja riskien näkyvyyden. Red Hatin edistynyt Kubernetes-klusterien tietoturva (RHACS) on Kubernetes-natiivi konttien tietoturva-alusta, joka kattaa levykuvien haavoittuvuuksien tarkistuksen, ajonaikaisten uhkien tunnistuksen, käytäntöjen valvonnan ja vaatimustenmukaisuuden auditoinnin usean klusterin ja pilven ympäristöissä.
Kenelle Red Hatin edistynyt Kubernetes-klusterien tietoturva sopii parhaiten?
RHACS sopii luontevasti alusta- ja DevSecOps-tiimeille, jotka käyttävät työkuormia Red Hat OpenShiftissä tai usean pilven Kubernetes-ympäristöissä ja tarvitsevat syvällisen, natiivin tietoturvan koko konttien elinkaaren ajalle.
Miksi valitsin Red Hatin edistyneen Kubernetes-klusterien tietoturvan
Valitsin RHACS:n yhdeksi parhaista vaihtoehdoista, koska se on suunniteltu alusta alkaen erityisesti Kubernetesille, minkä ansiosta se soveltuu ainutlaatuisella tavalla toimitusketjun tietoturvaan orkestrointitasolla. Pidän erityisesti siitä, miten se yhdistää Cosign/Sigstore-levykuvien allekirjoitusten varmennuksen SPDX 2.3 -muotoiseen SBOM-luettelon luontiin, jolloin tiimit voivat valvoa käytäntöjä ja estää allekirjoittamattomien levykuvien pääsyn klusteriin. Sen
roxctl-komentoriviliittymä integroituu suoraan Jenkins-, GitHub Actions- ja Tekton-putkiin, jolloin koontiversiot voidaan estää käytäntörikkomusten perusteella määritettävissä olevilla vakavuuskynnyksillä.Red Hatin edistyneen Kubernetes-klusterien tietoturvan tärkeimmät ominaisuudet
- eBPF CO-RE -ajonaikainen tiedonkeruu: Kerää käynnissä olevista konteista ytimen tasolla järjestelmäkutsu-, prosessi-, tiedosto- ja verkkotelemetriaa ilman ydinmoduuleja tai sivuvaunukontteja.
- Käyttöönoton hyväksyntäohjain, jossa on määritettävät vikatilat: Valvoo käyttöönoton aikaisia käytäntöjä Kubernetesin hyväksyntäwebhookin avulla. Vikatilanteessa salliva tai estävä toiminta voidaan valita saatavuus- ja tietoturvavaatimusten mukaisesti.
- Automaattinen vaatimustenmukaisuuden tarkistus: Suorittaa ajastettuja tarkistuksia CIS-, NIST-, PCI DSS 4.0-, HIPAA- ja ISO 27001 -viitekehyksiä vasten. Yhdestä hallintapaneelista voidaan viedä yhdellä napsautuksella tarkastajalle valmis aineisto.
- Usean klusterin kartoitus: Tunnistaa suojaamattomat klusterit Amazon EKS-, Google GKE- ja Microsoft AKS -ympäristöissä Paladin Cloudin ja Red Hat OpenShift Cluster Manager -integraation avulla.
Red Hatin edistyneen Kubernetes-klusterien tietoturvan integraatiot
Natiivien integraatioiden joukossa ovat Red Hat OpenShift, Amazon EKS, Google GKE, Microsoft AKS, Jenkins, GitHub Actions, Tekton ja Argo CD. RHACS yhdistyy myös Quayhin, Amazon ECR:ään ja Prometheukseen mittaripäätepisteensä kautta.
Pros and Cons
Pros:
- Erityisesti Kubernetesin tietoturvan hallintakeinoihin suunniteltu
- eBPF-pohjainen ajonaikainen näkyvyys ytimen tason tunnistuksella
- Laaja vaatimustenmukaisuuden kattavuus useissa viitekehyksissä
Cons:
- Monipuolisimmat ominaisuudet liittyvät OpenShift-alustaan
- Jotkin ylläpitotehtävät edellyttävät komentoriviliittymää
Learn more about Red Hat Advanced Cluster Security for Kubernetes:
Muut konttiturvallisuusratkaisut
Tässä on joitakin muita konttiturvallisuusratkaisuja, jotka eivät päässeet listalleni mutta joihin kannattaa silti tutustua:
- 11ARMOParas Kubernetesin RBAC-oikeuksien hallintaan ja suorituksenaikaiseen koventamiseen
- 12CrowdStrike Falcon Cloud SecurityParas uhkatoimijoiden mukaan kartoitettuun konttiriskien priorisointiin
- 13SnykParas konttien haavoittuvuuksien hallintaan
- 14Check Point CloudGuardParas ThreatCloud-tekoälyn rikastamaan ajonaikaiseen suojaukseen
- 15NeuVectorParas avoimen lähdekoodin nollaluottamusperiaatteeseen perustuvaan konttiturvallisuuteen
- 16PingSafeParas ratkaisu mukautuvaan uhkien torjuntaan
- 17Trend Micro Cloud SecurityParas suuryritysten CNAPP-ratkaisu XDR-korrelaatiolla
- 18Tenable Container Security ScannerParas altistumiseen perustuvaan konttiriskien hallintaan
Miten arvioin konttien tietoturvaratkaisuja
Arvioin konttien tietoturvatyökaluja kahdella tasolla: perusominaisuudet, kuten näköistiedostojen tarkistus ja ajonaikainen tunnistus, sekä erottavat tekijät, kuten Kubernetesin kovennuksen laajuus ja CI/CD-integraatio.
Perustoiminnot (tämän luettelon perusedellytykset)
Kun valitsen työkaluja luettelooni, arvioin jokaisen työkalun asteikolla 0 (ei tarjoa toimintoa)–5 (erinomainen tällä alueella) kunkin alla luetellun perustoiminnon osalta. Sen jälkeen lasken työkalun kokonaispistemäärän prosentteina. Työkalun on saavutettava vähintään 65 prosentin kokonaispistemäärä, jotta se voidaan ottaa mukaan.
- Näköistiedostojen haavoittuvuuksien tarkistus: Tarkistan, etsiikö työkalu säilön näköistiedostoista rekistereissä CVE-haavoittuvuuksia, upotettuja salaisuuksia ja vanhentuneita paketteja sekä luoko se SBOM-tiedostoja.
- Ajonaikaisten uhkien tunnistus: Käynnissä olevien säilöjen reaaliaikainen valvonta on tärkeää, joten arvioin, miten kukin työkalu tunnistaa poikkeavat prosessit, odottamattomat verkkoyhteydet ja säilöjen kokoonpanon muuttumisen.
- Kubernetes-kokoonpanon kovennus: Jokaisen työkalun tulisi arvioida K8s-klustereita CIS-vertailuarvoja vasten, ilmoittaa riskialttiista RBAC-käyttöoikeuksista ja tuoda esiin väärin määritetyt pääsynhallintaohjaimet.
- CI/CD-putken integrointi: Tarkastelen, miten kukin työkalu liittyy koontiputkiin ja estää käyttöönottoja tarvittaessa sekä tukeeko se käytäntöjen tarkistuksia GitHub Actionsissa, GitLab CI:ssä tai Jenkinsissä.
- Vaatimustenmukaisuus ja käytäntöjen valvonta: Valmiit käytäntöpohjat esimerkiksi PCI-DSS-, HIPAA- ja SOC 2 -viitekehyksille ovat perusvaatimus; arvioin myös mukautettujen käytäntöjen laatimista ja raportoinnin kattavuutta.
- Verkon segmentoinnin hallinta: Säilöt huomioiva mikrosegmentointi auttaa estämään sivuttaisliikettä, joten etsin L3–L7-tason käytäntöjen valvontaa ja selkeää itä–länsi-liikenteen näkyvyyttä.
Kun minulla on luettelo näitä kriteerejä täyttävistä työkaluista, tarkastelen, mikä erottaa kunkin alustan muista.
Erottavat tekijät (mikä erottaa toimittajat toisistaan)
Näin vertailen eri toimittajia:
Erottuvat ominaisuudet
Tekoälypohjainen riskien priorisointi on merkittävä erottava tekijä – työkalut, jotka yhdistävät CVE-haavoittuvuudet ajonaikaiseen altistumiseen ja hyödynnettävyyteen, auttavat tiimejä suodattamaan hälytyskohinaa ja keskittymään todellisiin uhkiin. Arvioin myös pääsynhallintaohjainten valvontaa, joka estää vaatimustenvastaisten työkuormien käyttöönoton klustereissa ennen ongelmien syntymistä. Yhtenäiset CNAPP-ominaisuudet ovat tärkeitä, kun tiimit haluavat konttien tietoturvan yhdistettynä CSPM-, CWPP- ja CIEM-ominaisuuksiin yhdessä konsolissa, mikä vähentää työkalujen hajautumista pilvinatiivisessa ympäristössä.
Ominaisuuksia laajempi tarkastelu
Käyttöönottomallilla on tässä suuri merkitys. Tarkistan, tukeeko työkalu agenttipohjaista, agentitonta tai hybridimuotoista tarkistusta ja voiko se toimia eristetyissä ympäristöissä säänneltyjen toimijoiden tarpeisiin. Ekosysteemien integraatiot ovat yhtä tärkeitä; SIEM-järjestelmään, tikettijärjestelmään ja Harborin tai Artifactoryn kaltaisiin rekistereihin yhdistyvä työkalu pitää tietoturvatiedot saatavilla siellä, missä tiimisi jo työskentelee. Arvioin myös skaalautuvuutta, erityisesti sitä, kuinka kevyitä ajonaikaiset sensorit ovat klustereissa, joissa on tuhansia solmuja, sekä sitä, onko monipilvinäkyvyys saatavilla yhdessä konsolissa.
Konttiturvallisuusratkaisun valitseminen
Laajoihin ominaisuusluetteloihin ja monimutkaisiin hinnoittelurakenteisiin on helppo juuttua. Jotta voit keskittyä olennaiseen käydessäsi läpi juuri sinulle sopivaa ohjelmistonvalintaprosessia, tässä on luettelo tekijöistä, jotka kannattaa pitää mielessä:
| Tekijä | Mitä kannattaa ottaa huomioon |
|---|---|
| TekijäSkaalautuvuus | Mitä kannattaa ottaa huomioonVoiko työkalu kasvaa liiketoimintasi mukana? Selvitä, pystyykö se käsittelemään kasvavia työkuormia ja käyttäjämääriä ilman jatkuvia päivityksiä. |
| TekijäIntegraatiot | Mitä kannattaa ottaa huomioonToimiiko se nykyisten työkalujesi kanssa? Tarkista yhteensopivuus CI/CD-putkien, pilvipalveluntarjoajien ja muiden tärkeiden ohjelmistojen kanssa. |
| TekijäMukautettavuus | Mitä kannattaa ottaa huomioonVoitko mukauttaa sen tarpeisiisi? Etsi vaihtoehtoja, joilla voit säätää asetuksia, koontinäyttöjä ja hälytyksiä työnkulkuusi sopiviksi. |
| TekijäHelppokäyttöisyys | Mitä kannattaa ottaa huomioonOnko se käyttäjäystävällinen? Varmista, että käyttöliittymä on intuitiivinen ja että tiimisi pääsee alkuun mahdollisimman vähäisellä koulutuksella. |
| TekijäKäyttöönotto ja perehdytys | Mitä kannattaa ottaa huomioonKuinka nopeasti voit aloittaa? Arvioi käyttöönottoon kuluva aika, koulutuksen kaltaisten resurssien saatavuus sekä alkuvaiheen tuki. |
| TekijäKustannukset | Mitä kannattaa ottaa huomioonSopiiko se budjettiisi? Vertaile hinnoittelusuunnitelmia, varo piilokuluja ja arvioi hinnalla saatavaa arvoa. |
| TekijäTurvallisuustoimet | Mitä kannattaa ottaa huomioonTarjoaako se vahvan suojan? Etsi salausta, käyttöoikeuksien hallintaa ja alan standardien mukaista vaatimustenmukaisuutta tietoturvan varmistamiseksi. |
| TekijäVaatimustenmukaisuusvaatimukset | Mitä kannattaa ottaa huomioonTäyttääkö se sääntelyvaatimukset? Varmista, että ratkaisu noudattaa toimialaasi koskevia oikeudellisia standardeja, kuten GDPR:ää tai HIPAA-säädöksiä. |
Mitä konttiturvallisuusratkaisut ovat?
Konttiturvaratkaisut ovat työkaluja, jotka on suunniteltu suojaamaan konttipohjaisia sovelluksia haavoittuvuuksilta ja uhilta. IT-ammattilaiset, kehittäjät ja tietoturvatiimit käyttävät näitä työkaluja yleensä varmistaakseen, että sovellukset toimivat turvallisesti erilaisissa ympäristöissä riippumatta siitä, käyttävätkö he Dockerin vaihtoehtoja tai muita konttialustoja. Haavoittuvuuksien skannaus, vaatimustenmukaisuuden tarkistukset ja suorituksenaikainen suojaus auttavat tunnistamaan riskejä, täyttämään sääntelyvaatimukset ja turvaamaan toiminnot. Nämä työkalut tarjoavat olennaisen tietoturvan, joka pitää konttipohjaiset sovelluksesi turvallisina ja vaatimustenmukaisina.
Ominaisuudet
Kun valitset konttiturvaratkaisuja, kiinnitä huomiota seuraaviin keskeisiin ominaisuuksiin:
- Haavoittuvuuksien skannaus: Tunnistaa konttikuviesi ja käynnissä olevien sovellustesi mahdolliset tietoturvariskit ja ilmoittaa niistä.
- Vaatimustenmukaisuuden tarkistukset: Varmistaa, että konttisi täyttävät alan standardit ja säädökset, kuten GDPR:n ja HIPAA:n.
- Suorituksenaikainen suojaus: Valvoo konttipohjaisten sovellusten suorituksen aikana ilmeneviä uhkia ja puolustautuu niitä vastaan.
- Integrointimahdollisuudet: Toimii saumattomasti nykyisten CI/CD-putkiesi ja pilvipalveluntarjoajiesi kanssa tietoturvan ylläpitämiseksi kehityksen eri vaiheissa.
- Roolipohjainen käyttöoikeuksien hallinta: Mahdollistaa käyttöoikeuksien määrittämisen ja käyttäjien pääsyn hallinnan arkaluonteisiin tietoihin ja toimintoihin.
- Automaattinen korjaus: Tarjoaa automaattiset korjaukset tunnistettuihin haavoittuvuuksiin ja vähentää manuaalisen työn tarvetta.
- Reaaliaikaiset hälytykset: Ilmoittaa tiimillesi tietoturvapoikkeamista välittömästi, mikä mahdollistaa nopean reagoinnin.
- Mukautettavat koontinäytöt: Tarjoaa räätälöidyn näkymän tietoturvamittareihin ja hälytyksiin, mikä helpottaa sinulle tärkeiden asioiden seurantaa.
- Salaus: Varmistaa, että konttien sisältämät tiedot on suojattu luvattomalta käytöltä.
- Koneoppimiseen perustuva uhkien tunnistus: Käyttää kehittyneitä algoritmeja mahdollisten uhkien tunnistamiseen ja ennustamiseen sekä parantaa yleisiä tietoturvatoimia.
Hyödyt
Konttiturvaratkaisujen käyttöönotto tarjoaa useita hyötyjä tiimillesi ja yrityksellesi. Tässä muutamia etuja, joita voit odottaa:
- Parantunut tietoturva: Haavoittuvuuksien skannauksen ja suorituksenaikaisen suojauksen avulla vähennät tietomurtojen riskiä ja suojaat arkaluonteisia tietoja.
- Sääntelynmukaisuus: Vaatimustenmukaisuuden tarkistukset varmistavat, että toimintasi täyttää tarvittavat lakisääteiset standardit ja auttaa välttämään sakkoja sekä oikeudellisia ongelmia.
- Ajansäästö: Automaattinen korjaus ja reaaliaikaiset hälytykset auttavat tiimiäsi reagoimaan nopeasti uhkiin ilman manuaalista työtä.
- Parantunut tehokkuus: Integrointimahdollisuudet nykyisten työkalujen kanssa sujuvoittavat prosesseja ja ylläpitävät tietoturvaa koko kehityksen ajan.
- Käyttöoikeuksien hallinta: Roolipohjainen käyttöoikeuksien hallinta auttaa hallitsemaan, kuka voi käyttää mitäkin, ja vähentää luvattomien toimien riskiä.
- Tietoon perustuva päätöksenteko: Mukautettavat koontinäytöt tarjoavat tietoa tietoturvamittareista ja auttavat tekemään tietoturvaa koskevia parempia ja perustellumpia päätöksiä.
- Tietosuoja: Salaus varmistaa, että tiedot ovat suojassa luvattomalta käytöltä ja että niiden luottamuksellisuus sekä eheys säilyvät.
Kulut & hinnoittelu
Konttiturvaratkaisujen valinta edellyttää saatavilla olevien erilaisten hinnoittelumallien ja suunnitelmien ymmärtämistä. Kustannukset vaihtelevat ominaisuuksien, tiimin koon, lisäosien ja muiden tekijöiden perusteella. Alla oleva taulukko sisältää yhteenvedon konttiturvaratkaisujen yleisistä suunnitelmista, niiden keskimääräisistä hinnoista ja tyypillisistä ominaisuuksista:
Konttiturvaratkaisujen suunnitelmien vertailutaulukko
| Suunnitelman tyyppi | Keskimääräinen hinta | Yleiset ominaisuudet |
|---|---|---|
| Suunnitelman tyyppiIlmainen suunnitelma | Keskimääräinen hinta$0 | Yleiset ominaisuudetPerustason haavoittuvuuksien skannaus, rajalliset vaatimustenmukaisuuden tarkistukset ja yhteisön tuki. |
| Suunnitelman tyyppiHenkilökohtainen suunnitelma | Keskimääräinen hinta$5-$25/käyttäjä/kuukausi | Yleiset ominaisuudetEdistynyt skannaus, perustason suorituksenaikainen suojaus ja sähköpostituki. |
| Suunnitelman tyyppiYrityssuunnitelma | Keskimääräinen hinta$30-$75/käyttäjä/kuukausi | Yleiset ominaisuudetKattavat vaatimustenmukaisuuden tarkistukset, integrointimahdollisuudet ja roolipohjainen käyttöoikeuksien hallinta. |
| Suunnitelman tyyppiYritystason suunnitelma | Keskimääräinen hinta$100+/käyttäjä/kuukausi | Yleiset ominaisuudetMukautettavat koontinäytöt, koneoppimiseen perustuva uhkien tunnistus ja oma tukipalvelu. |
Konttien tietoturvaratkaisujen usein kysytyt kysymykset
Mitä kompromisseja avoimen lähdekoodin ja kaupallisten konttien tietoturvatyökalujen välillä pitäisi odottaa?
Avoimen lähdekoodin työkaluilla saat usein joustavuutta, mukautettavuutta ja vältät lisenssimaksut – mutta yleensä vastuullesi jää enemmän integrointia, hienosäätöä ja tuen järjestämistä. Kaupalliset ratkaisut sisältävät yleensä enemmän valmiita ominaisuuksia (koontinäytöt, hälytykset ja käytäntömoottorit), mutta saatat joutua toimittajan rajoitteiden piiriin tai kustannukset voivat nousta korkeiksi käytön laajentuessa. Sinun kannattaa arvioida tiimisi kypsyys, ympäristöjesi monimutkaisuus ja halukkuutesi rakentaa työkalujen välille yhdistäviä ratkaisuja.
Mitä haasteita syntyy suojattaessa kontteja monipilvi- tai hybridi-infrastruktuureissa?
Monipilviympäristöissä kohtaat epäyhtenäisiä rajapintoja, toisistaan poikkeavia identiteettimalleja ja erilaisia verkkokäytäntöjä. AWS:ssä toimiva ratkaisu ei välttämättä sovellu suoraan Azureen tai paikalliseen ympäristöön. Tarvitset työkaluja, jotka abstrahoivat nämä erot (tai käyttävät keskitettyä ohjaustasoa) ja mahdollistavat tietoturvan yhdenmukaisen tason eri pilvipalveluissa.
Miten voin ratkaista ongelmat, joissa kontit sulkeutuvat odottamatta AWS Fargatessa?
Konttien odottamattomat sulkeutumiset AWS Fargatessa voivat johtua resurssirajoituksista tai virheellisistä määrityksistä. Tarkista tehtävämäärittelystä, että resurssivaraukset ovat oikein, ja tarkastele lokeja virheilmoitusten varalta. Muisti- tai suoritinmääritysten säätäminen saattaa ratkaista ongelman.
Miten hallitset konttikuvien haavoittuvuustarkistusten virheelliset positiiviset tulokset?
Virheelliset positiiviset tulokset ovat yleisiä, kun tarkistimet ilmoittavat vähäisen vaikutuksen ongelmista tai riippuvuuksista, joita sovelluksesi ei tosiasiassa käytä. Voit vähentää kohinaa säätämällä tarkistimen kynnysarvoja, vaimentamalla vähäriskisistä havainnoista tulevat hälytykset ja vertaamalla tarkistustuloksia ajan mittaan nähdäksesi, mitkä ongelmat ovat jatkuvia. Voit myös varmistaa havainnot ristiin useilla työkaluilla tai käyttää metakehystä (esimerkiksi LUCID) tarkistimien välisten epäjohdonmukaisuuksien vähentämiseen.
Seuraavaksi:
Jos parhaillaan tutkit konttien tietoturvaratkaisuja, ota yhteyttä SoftwareSelect-asiantuntijaan saadaksesi maksuttomia suosituksia.
Täytät lomakkeen ja keskustelet lyhyesti asiantuntijan kanssa, jolloin tarpeidesi yksityiskohdat käydään läpi. Sen jälkeen saat tarkasteltavaksesi ohjelmistojen esivalikoiman. Asiantuntija tukee sinua jopa koko ostoprosessin ajan, mukaan lukien hintaneuvottelut.