

Nykypäivän nopeasti kehittyvässä teknologia-maailmassa useiden kirjautumisten hallinta voi olla todellinen päänvaiva. Joudut todennäköisesti hallitsemaan lukemattomia salasanoja, mikä voi aiheuttaa tietoturvariskin ja heikentää tuottavuuttasi. Tässä kohtaa kertakirjautumisratkaisut (SSO) astuvat kuvaan ja tarjoavat tavan yksinkertaistaa käyttöoikeuksien hallintaa tietoturvasta tinkimättä.
Olen testannut ja arvioinut erilaisia ohjelmistoja tuodakseni sinulle parhaat saatavilla olevat vaihtoehdot. Kokemukseni mukaan hyvä kertakirjautumisratkaisu voi säästää aikaa ja vähentää tietoturvaan liittyviä huolia, mikä antaa mielenrauhaa.
Tässä artikkelissa jaan parhaat valintani. Saat puolueettoman katsauksen ominaisuuksiin, hyötyihin ja siihen, mikä erottaa kunkin työkalun muista. Olitpa sitten IT-alalla, kehitystehtävissä tai millä tahansa teknologia-alalla, täältä löytyy jotakin, joka auttaa tiimiäsi työskentelemään tehokkaammin.
Miksi luottaa ohjelmistosuosituksiimme
6,700+
Reviews
20
Industry experts
16+
Evaluation factors
14
Years
Tiimimme on testannut ja arvioinut ohjelmistoja vuodesta 2012 lähtien. Teknologiajohtajina tiedämme itse, kuinka vaikeaa — ja tärkeää — oikean ohjelmiston valitseminen on.
Tätä opasta varten arvioimme työkaluja käytännön testauksen ja itsenäisen tutkimuksen avulla, pisteyttäen työkalut valintakriteeriemme perusteella.
Arvostelumme perustuvat inhimilliseen toimitukselliseen harkintaamme, eivät myyntipuheeseen.
Asiantuntija-arvioijat:
- Paulo Gardini MiguelTech Director
 Tim FisherVP of AI
 Gabriel RosasTech Lead & Software Architect
 Christhian GruhnTech Lead & Platform Architect

Kertakirjautumisratkaisujen vertailutaulukko
Tässä vertailutaulukossa esitetään yhteenveto parhaiksi valitsemieni SSO-ratkaisujen hinnoittelutiedoista:
| Tool | Best For | Trial Info | Price | ||
|---|---|---|---|---|---|
| 1 | Paras HR-lähtöiseen sovellusten käyttöoikeuksien elinkaaren hallintaan | 14 päivän ilmainen kokeilu | Alkaen 8 $/käyttäjä/kuukausi (laskutetaan vuosittain) | Website | |
| 2 | Paras laitteiden ja sovellusten väliseen ehdolliseen SSO:hon | 14 päivän ilmainen kokeilujakso | Hinnoittelu pyynnöstä | Website | |
| 3 | Paras vaihtoehto useiden kertakirjautumisprotokollien tukemiseen | Ilmaisversio saatavilla (enintään 50 toimialueen käyttäjää) | Alkaen $595 (500 toimialueen käyttäjää) | Website | |
| 4 | Paras hakemistopalvelu | 30 päivän ilmainen kokeilujakso + ilmainen esittely saatavilla | $10/käyttäjä/kuukausi (laskutetaan vuosittain) | Website | |
| 5 | Paras SaaS-alustojen integraatioihin | 30 päivän ilmainen kokeilujakso | $12/user/month (laskutetaan vuosittain) | Website | |
| 6 | Paras monivaiheisiin integraatioihin | Ilmainen esittely saatavilla | $10/user/month (laskutetaan vuosittain) | Website | |
| 7 | Parhaimmillaan IP-pohjaisissa käyttöoikeussäännöissä | 30 päivän ilmainen kokeilu saatavilla | Alkaen $2/käyttäjä/kuukausi | Website | |
| 8 | Paras salasananhallinnan integrointiin | $6/user/month (laskutetaan vuosittain) | Website | ||
| 9 | Paras Azure-integraatioon | 30 päivän ilmainen kokeilujakso saatavilla | $6/käyttäjä/kuukausi (laskutetaan vuosittain) | Website | |
| 10 | Paras työvoimaan liittyviin erityiskäyttötapauksiin | 30 päivän ilmainen kokeilujakso + ilmainen esittely saatavilla | $5/käyttäjä/kuukausi (laskutetaan vuosittain) | Website |


Parhaiden kertakirjautumisratkaisujen arviot
Alla ovat yksityiskohtaiset yhteenvedot parhaista kertakirjautumisratkaisuista, jotka pääsivät listalleni. Arvioni tarjoavat yksityiskohtaisen katsauksen kunkin työkalun tärkeimpiin ominaisuuksiin, etuihin \u0026 haittoihin, integraatioihin ja ihanteellisiin käyttötapauksiin, jotta löydät itsellesi parhaan vaihtoehdon.
 Paras HR-lähtöiseen sovellusten käyttöoikeuksien elinkaaren hallintaan
- 14 päivän ilmainen kokeilu
- Alkaen 8 $/käyttäjä/kuukausi (laskutetaan vuosittain)
Visit WebsiteCustomer Rating:4.8/5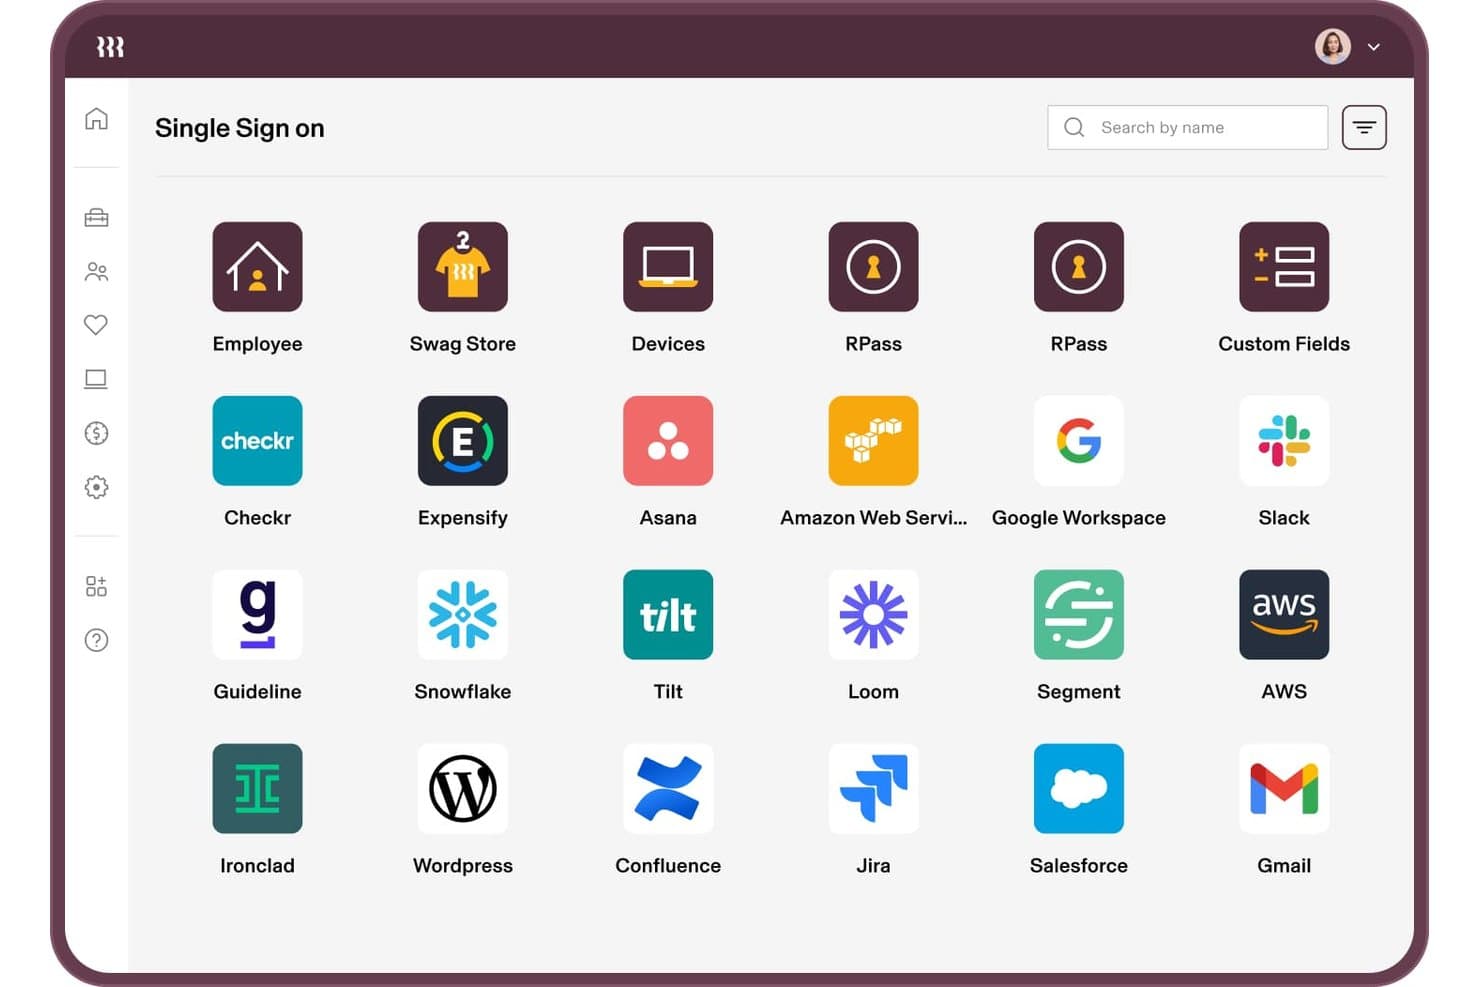
Rippling IT tukee SSO-yhteyksiä yli 20 sovellukseen, kuten Slackiin, AWS:ään ja Jiraan. Rippling IT on yhtenäiseen HR-IT-alustaan sisäänrakennettu SSO- ja identiteetin käyttöoikeuksien hallintaratkaisu, joka yhdistää federatiivisen todentamisen, automaattisen elinkaaren aikaisen provisioinnin, MFA-käytäntöjen valvonnan, laiteluottamuksen ja hakemistojen hallinnan.
Kenelle Rippling IT sopii parhaiten?
Rippling IT sopii erinomaisesti IT-tiimeille, jotka haluavat yhdistää sovellusten käyttöoikeudet suoraan HR-tietoihin, jotta työntekijöiden perehdytys ja käyttöoikeuksien poistaminen tapahtuvat automaattisesti ilman manuaalisia toimia.
Miksi valitsin Rippling IT:n
Valitsin Rippling IT:n yhdeksi parhaista vaihtoehdoista, koska se yhdistää SSO:n suoraan HR-tietoihisi, joten sovellusten käyttöoikeudet päivittyvät automaattisesti, kun jonkun rooli muuttuu tai hän poistuu organisaatiosta. Supergroups ja RQL mahdollistavat itse päivittyvien käyttöoikeusryhmien luomisen esimerkiksi osaston, sijainnin tai palvelusajan perusteella. Device Trust lisää vielä yhden suojauskerroksen rajoittamalla kirjautumiset laitteisiin, joissa on Ripplingin myöntämä varmenne, joten kalastelunkestävä käyttöoikeus säilyy ilman lisämäärityksiä.
Rippling IT:n keskeiset ominaisuudet
- Virtuaalinen LDAP-hakemisto: Mahdollistaa vanhempien sovellusten ja verkkolaitteiden todentamisen Rippling-tunnistetietoja käyttäen ilman nykyaikaisten protokollien tukea.
- Pilvipohjainen RADIUS-palvelin: Mahdollistaa henkilöstön kirjautumisen WiFi-verkkoon ja VPN:ään Rippling-identiteetillään, jolloin verkkokäyttöoikeudet keskitetään sovellusten käyttöoikeuksien rinnalle.
- RPass-salasananhallinta: Kattaa sovellukset, jotka eivät tue SSO:ta, joten käyttäjillä on yksi tunnistetietosäilö koko sovelluskokonaisuutta varten.
- Varjo-IT:n ja varjoälyn havaitseminen: Tuo esiin luvattoman sovellusten käytön ja OAuth-valtuutukset, jotta voit nähdä ja hallita käyttöoikeusriskejä koko ympäristössäsi.
Rippling IT:n integraatiot
Rippling IT tarjoaa yli 600 valmiiksi rakennettua SSO- ja provisiointi-integraatiota, mukaan lukien Microsoft 365, Google Workspace, Slack, Salesforce, GitHub, Jira, AWS, Zoom, Asana ja HubSpot. Sen API sekä mukautetut SAML- ja SCIM-sovellukset tukevat lisäintegraatioita.
Pros and Cons
Pros:
- HR-muutokset käynnistävät käyttöoikeuksien automaattiset päivitykset
- Laiteluottamus estää kirjautumiset epäluotetuilta laitteilta
- Pääsyavaimet vähentävät salasanoihin liittyviä tukipyyntöjä
Cons:
- Monimutkaiset käytännöt vaativat huolellista määritystä
- Tuen vastaukset voivat turhauttaa ylläpitäjiä
Learn more about Rippling IT: Paras laitteiden ja sovellusten väliseen ehdolliseen SSO:hon
- 14 päivän ilmainen kokeilujakso
- Hinnoittelu pyynnöstä
Visit WebsiteCustomer Rating:4.7/5
Scalefusion OneIdP:n organisaation määritysnäyttö yrityksen tietojen syöttämistä ja kirjautumisasetusten määrittämistä varten. Scalefusion OneIdP on ehdollisen pääsyn ja identiteetinhallinnan alusta, joka yhdistää kertakirjautumisen (SSO) laitteen todentamiseen organisaation turvallisuuden parantamiseksi. Se varmistaa, että sekä käyttäjän identiteetti että laitteen vaatimustenmukaisuuden tila tarkistetaan ennen kuin pääsy yrityssovelluksiin myönnetään.
Miksi valitsin Scalefusion OneIdP:n: Valitsin Scalefusion OneIdP:n, koska se asettaa laitepohjaisen todentamisen ja reaaliaikaisen ehdollisen pääsyn etusijalle. Tämä lisää perinteistä SSO:ta tehokkaamman suojauskerroksen. Tämä lähestymistapa auttaa organisaatioita varmistamaan, että vain luotetut ja käytäntöjen mukaiset laitteet voivat kirjautua sisään, mikä vähentää merkittävästi tietoturvariskejä. Arvostan myös sen tarpeen mukaan myönnettävää ylläpitäjän käyttöoikeutta, joka tarjoaa tilapäiset laajennetut käyttöoikeudet vain tarvittaessa ja minimoi siten mahdollisen väärinkäytön aikavälin.
Keskeiset ominaisuudet ja integraatiot:
Ominaisuuksiin kuuluu jatkuva käyttöoikeuden arviointi, joka valvoo dynaamisesti laitteen vaatimustenmukaisuutta ja voi peruuttaa käyttöoikeuden, jos suojausolosuhteet muuttuvat. Tämä auttaa organisaatioita noudattamaan luottamuksetonta tietoturvamallia koko käyttäjäistunnon ajan. Scalefusion OneIdP integroi myös monivaiheisen todentamisen (MFA) tietoturvan vahvistamiseksi entisestään. Alusta integroituu Google Workspaceen, Microsoft Entraan, Amazon Web Servicesiin (AWS), Cisco Duoon, Oktaan, Salesforceen, Bamboo HR:ään, Slackiin, Notioniin, HubSpotiin, Figmaan, Zoomiin ja Asanaan.
Pros and Cons
Pros:
- Laaja tuki kolmansien osapuolten integraatioille
- Tukee monivaiheista todentamista (MFA)
- Tehokas laitepohjaisten suojauskäytäntöjen valvonta
Cons:
- Rajalliset edistyneet mukautusmahdollisuudet
- Joillekin käyttäjille korkeampi hinta
Learn more about Scalefusion OneIdP: Paras vaihtoehto useiden kertakirjautumisprotokollien tukemiseen
- Ilmaisversio saatavilla (enintään 50 toimialueen käyttäjää)
- Alkaen $595 (500 toimialueen käyttäjää)
Visit WebsiteCustomer Rating:4.4/5
ManageEngine ADSelfService Plus -ratkaisun kertakirjautumisominaisuus tarjoaa erilaisia asetuksia kertakirjautumisen hallintaan eri sovelluksissa. ManageEngine ADSelfService Plus on itsepalvelusalasanojen hallintaan tarkoitettu työkalu, joka on suunniteltu parantamaan käyttäjäkokemusta ja turvallisuutta. Sen avulla käyttäjät voivat vaihtaa salasanojaan ja avata lukittuja tilejään ilman IT-tukea.
Miksi valitsin ManageEngine ADSelfService Plus -ratkaisun: Se tukee useita kertakirjautumisprotokollia, kuten SAML-, OAuth- ja OpenID Connect -protokollia. Tämä joustavuus varmistaa, että organisaatiot voivat integroida monenlaisia pilvipohjaisia ja paikallisia sovelluksia yhteen todennuskehykseen. Active Directory -tunnistetietoja hyödyntämällä ADSelfService Plus poistaa useiden käyttäjänimien ja salasanojen tarpeen. Organisaatioyksikköön (OU) ja ryhmiin perustuvien käytäntöjen käyttö pääsyn hallintaan varmistaa lisäksi, että vain valtuutetut käyttäjät voivat käyttää tiettyjä sovelluksia, mikä lisää turvallisuutta.
Keskeiset ominaisuudet ja integraatiot:
Toinen huomionarvoinen ominaisuus on sovellusten käytön tarkastusraportti, joka tallentaa kaikki käyttäjien toimet kertakirjautumisen aikana. Tämä ominaisuus on tärkeä vaatimustenmukaisuuden ja auditointien kannalta, sillä se tarjoaa yksityiskohtaisen lokin siitä, kuka käytti mitäkin ja milloin. Lisäksi monivaiheisen todentamisen (MFA) integrointi kertakirjautumiseen lisää turvallisuutta. Työkalu integroituu Spiceworks Cloud Help Deskiin, ManageEngine ServiceDesk Plusiin ja ManageEngine ADManager Plusiin.
Pros and Cons
Pros:
- Tarjoaa tehokkaan salasanojen synkronoinnin
- Tukee MFA:ta
- Helppokäyttöinen käyttöliittymä
Cons:
- Käyttäjien rekisteröintiprosessi voi viedä aikaa
- Suuremmilla tiimeillä lisenssikustannukset voivat kasvaa
Learn more about ManageEngine ADSelfService Plus: Paras hakemistopalvelu
- 30 päivän ilmainen kokeilujakso + ilmainen esittely saatavilla
- $10/käyttäjä/kuukausi (laskutetaan vuosittain)
Visit WebsiteCustomer Rating:4.6/5
Kuva 10: JumpCloudin käyttäjäportaalin kuvakaappaus JumpCloud modernisoi hakemistopalvelut pilvipohjaisissa ympäristöissä hakemistopalveluna. Tämä yksinkertaistaa käyttäjien ja järjestelmien hallintaa eri alustoilla ja sijainneissa toimivissa organisaatioissa.
Miksi valitsin JumpCloudin: Vaikuttavimpia työkaluja valitessani JumpCloud erottui edukseen vankkojen mutta joustavien hakemistotoimintojensa ansiosta, jotka on suunniteltu erityisesti monimuotoisiin ja hajautettuihin IT-ympäristöihin. Arvioituani ja verrattuani sitä muihin alustoihin kävi ilmeiseksi, että sen sitoutuminen hakemistopalveluiden modernisointiin oli vertaansa vailla. Tämän perusteella valitsin JumpCloudin vakuuttuneena siitä, että se sopii parhaiten niille, jotka tarvitsevat hakemistopalveluratkaisun.
Keskeiset ominaisuudet ja integraatiot:
JumpCloudin keskeisiin ominaisuuksiin kuuluu mahdollisuus hallita Mac-, Linux- ja Windows-alustojen käyttäjiä yhdestä konsolista. Lisäksi se tarjoaa yksityiskohtaisen hallinnan järjestelmäkäytännöille ja tietoturva-asetuksille. Integraatioiden osalta JumpCloud yhdistyy helposti lukuisiin IT-resursseihin, kuten pilvipalveluntarjoajiin, vanhoihin sovelluksiin ja paikallisiin verkkoihin.
Pros and Cons
Pros:
- Käyttäjien ja järjestelmien monialustainen hallinta keskitetystä sijainnista
- Kattavat integraatiot lukuisten IT-resurssien kanssa
- Moderni lähestymistapa perinteisiin hakemistopalveluihin
Cons:
- Perinteisiin hakemistojärjestelmiin tottuneilla saattaa olla opettelemista
- Jotkin edistyneet ominaisuudet saattavat olla saatavilla vain korkeamman tason palvelupaketeissa
- Siirtyminen vanhoista järjestelmistä saattaa edellyttää huolellista suunnittelua ja toteutusta
Learn more about JumpCloud: Paras SaaS-alustojen integraatioihin
- 30 päivän ilmainen kokeilujakso
- $12/user/month (laskutetaan vuosittain)
Visit WebsiteCustomer Rating:4.8/5
Kuva 6: Fronteggin kirjautumisruutu ja ylläpitoportaalin yleiskatsaus Frontegg tarjoaa valmiiksi rakennettujen toimintojen kokonaisuuden SaaS-alustojen kehityksen nopeuttamiseen. Se painottaa erityisesti SaaS-alustoille suunniteltuja integraatio-ominaisuuksia, mikä tekee siitä optimaalisen valinnan yrityksille, jotka asettavat etusijalle syvät ja luotettavat integraatiot.
Miksi valitsin Fronteggin: SaaS-alustoja palvelevien työkalujen joukossa Frontegg erottui valintaprosessissani integraatioihin kohdistuvan painotuksensa ansiosta. Verrattuani ja arvioituani useita työkaluja päädyin vähitellen Fronteggiin sen kattavien integrointiominaisuuksien vuoksi. Valitsin sen parhaaksi SaaS-alustojen integraatioihin, koska se yhdistää taitavasti eri alustat yhtenäiseksi kokonaisuudeksi.
Erottuvat ominaisuudet & integraatiot:
Frontegg tunnetaan todentamis- ja valtuutustoiminnoistaan, joiden ansiosta SaaS-alustat voivat hallita käyttäjärooleja ja käyttöoikeuksia yksityiskohtaisesti. Lisäksi se tarjoaa tapahtumapohjaisia ilmoituksia, jotka antavat yrityksille reaaliaikaista tietoa. Olennaista on, että Frontegg integroituu syvällisesti suosittuihin SaaS-alustoihin, kuten Salesforceen, Slackiin ja HubSpotiin, mikä varmistaa laajan yhteensopivuuden kaikenlaisille yrityksille.
Pros and Cons
Pros:
- Kattava integrointi suosittuihin SaaS-alustoihin
- Tehokkaat todentamis- ja valtuutustoiminnot
- Reaaliaikaiset, tapahtumapohjaiset ilmoitukset
Cons:
- Voi aiheuttaa aloittelijoille oppimiskynnyksen
- Edistyneet ominaisuudet voivat olla joillekin käyttäjille ylivoimaisia
- SaaS-alustoihin keskittyminen ei välttämättä vastaa kaikkia liiketoiminnan tarpeita
Learn more about Frontegg: Paras monivaiheisiin integraatioihin
- Ilmainen esittely saatavilla
- $10/user/month (laskutetaan vuosittain)
Visit WebsiteCustomer Rating:4.5/5
Kuva 5: Ping Identityn sovellusten yhteenvetonäkymä Ping Identity on ensiluokkainen IAM-ratkaisu, joka tarjoaa tehokkaat monivaiheisen todentamisen ominaisuudet. Se on suosittu valinta yrityksille, jotka asettavat etusijalle kerroksellisen tietoturvan useiden todennusmenetelmien avulla.
Miksi valitsin Ping Identityn: Vertailtuani erilaisia monivaiheisen todentamisen työkaluja valitsin Ping Identityn sen laajan integraatiovalikoiman ja huippuunsa viedyn sitoutumisen vuoksi. Se erottui arvioinnissani selvästi edukseen ja on olennainen osa nykyaikaisia tietoturvakehyksiä.
Keskeiset ominaisuudet & integraatiot:
Yksi Ping Identityn merkittävistä vahvuuksista on sen mukautuva monivaiheinen todennus, jonka avulla yritykset voivat määrittää käytäntöjä, jotka pyytävät käyttäjiä lisävahvistukseen tarvittaessa. Työkalussa on myös käyttäjäkeskeinen suunnittelu, joka varmistaa, että käyttökokemus säilyy sujuvana useista todennuskerroksista huolimatta. Integraatioiden osalta Ping Identity on yhteensopiva erilaisten sovellusten ja alustojen kanssa, joten yritykset voivat ottaa monivaiheisen todentamisen käyttöön koko digitaalisessa ekosysteemissään.
Pros and Cons
Pros:
- Kattavat monivaiheisen todentamisen vaihtoehdot
- Käytäntöihin perustuva mukautuva todennus
- Laaja sovellusyhteensopivuus integraatioita varten
Cons:
- Saattaa olla liian monimutkainen pienemmille organisaatioille
- Vuosilaskutus saattaa karkottaa joitakin potentiaalisia käyttäjiä
- Käyttöönotto ja mukauttaminen voivat aluksi olla työläitä
Learn more about Ping Identity: Parhaimmillaan IP-pohjaisissa käyttöoikeussäännöissä
- 30 päivän ilmainen kokeilu saatavilla
- Alkaen $2/käyttäjä/kuukausi
Visit WebsiteCustomer Rating:4.5/5
miniOrange IDP:n kirjautumisnäyttö, joka korostaa suojattua käyttäjänimeen perustuvaa todentamista ja sisäänrakennettuja sosiaalisen kirjautumisen vaihtoehtoja keskitettyä käyttöoikeuksien hallintaa varten. Yrityksille, jotka haluavat parantaa tietoturvaa ja yksinkertaistaa todentamista, miniOrange IDP tarjoaa käytännöllisen kertakirjautumisratkaisun. Se on suunniteltu organisaatioille, jotka hallinnoivat useita sovelluksia ja haluavat vähentää erillisten kirjautumistietojen käsittelystä aiheutuvaa vaivaa. Nykyisten identiteettilähteiden ja useiden todentamisprotokollien tuen ansiosta miniOrange IDP auttaa organisaatioita ylläpitämään suojattua käyttöoikeutta ja yhdenmukaista käyttäjähallintaa monenlaisissa IT-ympäristöissä.
Miksi valitsin miniOrange IDP:n
Valitsin miniOrange IDP:n sen vahvan turvallisen ja tehokkaan kertakirjautumisen painotuksen vuoksi. Se tukee yleisesti käytettyjä protokollia, kuten SAML-, OAuth- ja OpenID Connect -protokollia, joten se on yhteensopiva monenlaisten sovellusten kanssa. Se sisältää myös tehokkaita suojausominaisuuksia, kuten monivaiheisen tunnistautumisen (MFA) ja IP-pohjaiset käyttöoikeussäännöt luvattoman käytön rajoittamiseksi. Yhdessä nämä ominaisuudet tekevät miniOrange IDP:stä luotettavan vaihtoehdon organisaatioille, jotka haluavat parantaa tietoturvaa lisäämättä käyttäjien pääsyn monimutkaisuutta.
miniOrange IDP:n keskeiset ominaisuudet
Protokollatuen ja suojaustoimenpiteiden lisäksi huomasin myös seuraavien ominaisuuksien lisäävän sen arvoa:
- Identiteettilähteiden ja protokollien tuki: Yhdistyy Active Directoryyn, LDAP:hen, Google Workspaceen ja Microsoft Entra ID:hen sekä tukee SAML-, OAuth-, OpenID Connect-, JWT- ja WS-Federation (WS-Fed) -protokollia yhteensopivuuden varmistamiseksi SaaS-, pilvi- ja vanhojen järjestelmien sovelluksissa.
- Mukautuva ja salasanaton tunnistautuminen: Säätää tunnistautumisvaatimuksia käyttäjän kontekstin, kuten laitteen tai sijainnin, perusteella ja tukee MFA:ta sekä salasanattomia kirjautumisvaihtoehtoja, kuten biometriikkaa ja push-ilmoituksia.
- Automaattinen provisiointi ja käyttöoikeuksien hallinta: Mahdollistaa käyttäjien automaattisen provisioinnin sovellusten välillä, IP-pohjaiset käyttöoikeussäännöt ja keskitetyn käyttäjien käyttöoikeuksien hallinnan.
- Vanhojen järjestelmien ja mukautettujen sovellusten tuki: Sisältää liittimet, ohjelmointirajapinnat ja käänteisen välityspalvelimen vaihtoehdot vanhojen järjestelmien ja organisaation omien sovellusten suojaamiseen.
miniOrange IDP:n integraatiot
Integraatioihin kuuluvat Salesforce, Google Workspace, Microsoft 365, AWS, Atlassian, ServiceNow, Zoom, Dropbox ja WordPress. Alusta tukee yli 6 000 valmista integraatiota SaaS-, pilvi-, paikallisissa ja vanhojen järjestelmien sovelluksissa. Mukautettujen tai organisaation omien sovellusten integrointiin on saatavilla liittimiä ja ohjelmointirajapintoja.
Pros and Cons
Pros:
- Laaja protokollatuki (SAML, OAuth, OpenID)
- Vahva tietoturva (MFA, mukautuva SSO)
- Mukautettava käyttökokemus ja automaattinen provisiointi
Cons:
- Vähemmän natiiveja integraatioita kuin joillakin kilpailijoilla
- Asennus ja määritys voivat olla monimutkaisia teknisille käyttäjille
Learn more about miniOrange: Paras salasananhallinnan integrointiin
- $6/user/month (laskutetaan vuosittain)

Kuva 9: LastPassin kertakirjautumisratkaisut LastPass SSO yhdistää kertakirjautumisen luotettavaan salasananhallintaan ja tarjoaa kattavan ratkaisun yrityssovellusten helpompaan ja turvallisempaan käyttöön. Se on johtava valinta organisaatioille, jotka haluavat tehostaa salasanojen ja käyttöoikeuksien hallintamenettelyjään.
Miksi valitsin LastPassin kertakirjautumisen (SSO): Suosittelen LastPass SSO:ta parhaaksi salasananhallintaratkaisuksi. Sen uskottavuus perustuu sen alkuperään luotettuna hallintajärjestelmänä. LastPass SSO:n salasananhallinnan integrointi kertakirjautumisratkaisuun erottaa sen muista ja tekee siitä parhaan työkalun tehokkaaseen integrointiin.
Keskeiset ominaisuudet & integraatiot:
LastPass SSO erottuu edukseen mukautuvalla todentamisellaan, joka säätää suojausta käyttäjän toiminnan ja sijainnin perusteella ja lisää näin yhden suojauskerroksen. Lisäksi sen keskitetty hallintapaneeli tarjoaa selkeän näkymän käyttäjien toimintaan ja mahdollisiin tietoturvariskeihin. Integraatioiden osalta LastPass SSO tukee laajaa valikoimaa sovelluksia Salesforce- ja Slack-palveluiden kaltaisista pilvipohjaisista ratkaisuista paikallisesti käytettäviin sovelluksiin, mikä takaa laajan kattavuuden.
Pros and Cons
Pros:
- Vahva tausta tunnetulta salasananhallinnan edelläkävijältä
- Mukautuva todentaminen parantaa kontekstiin perustuvaa tietoturvaa
- Kattavat integraatiot sekä pilvipohjaisiin että paikallisesti käytettäviin sovelluksiin
Cons:
- Jotkut käyttäjät saattavat pitää sitä vain salasananhallintana
- Suuremmat organisaatiot saattavat kohdata skaalautuvuuteen liittyviä haasteita
- Ensimmäinen käyttöönotto ja määritys saattavat vaatia aikaa ja asiantuntemusta
Learn more about LastPass Single Sign-On (SSO): Paras Azure-integraatioon
- 30 päivän ilmainen kokeilujakso saatavilla
- $6/käyttäjä/kuukausi (laskutetaan vuosittain)

Kuva 12: Microsoft Entra ID:n keskitetyn kirjautumisen ratkaisu Microsoft Entra ID on turvallinen ja tehokas identiteetinhallinta-alusta Azure-käyttäjille. Se yksinkertaistaa Microsoftin ekosysteemiin investoineiden organisaatioiden tehtäviä ja integroituu saumattomasti Azureen.
Miksi valitsin Microsoft Entra ID:n: Kun etsin identiteetinhallintatyökalua, Microsoft Entra ID:n natiivi Azure-integraatio erotti sen muista vaihtoehdoista. Arvioituani ja vertailtuani useita alustoja oli selvää, että yrityksille, jotka jo hyödyntävät Azurea, Microsoft Entra ID tarjoaa yhtenäisen ratkaisun. Valitsin tämän, koska se on suunniteltu erityisesti helppoon Azure-integraatioon, mikä tekee siitä erityisen arvokkaan Azure-keskeisille yrityksille.
Keskeiset ominaisuudet ja integraatiot:
Microsoft Entra ID:n keskeisiin ominaisuuksiin kuuluvat keskitetty kirjautuminen, monivaiheinen todentaminen ja edistynyt turvallisuusraportointi. Kuten odottaa saattaa, sen vahvuudet integraatioissa perustuvat yhteyteen Microsoftin työkalujen kanssa. Se ei ainoastaan toimi saumattomasti Azuren kanssa, vaan yhdistyy myös muihin Microsoft-palveluihin Microsoft 365:stä Dynamics 365:een.
Pros and Cons
Pros:
- Tiivis integraatio Azureen ja muihin Microsoftin työkaluihin
- Tarjoaa kattavat suojausominaisuudet, jotka takaavat vahvan käyttäjätietojen suojan
- Microsoftin rakentama ratkaisu tarjoaa yhdenmukaisen käyttökokemuksen Microsoftin ekosysteemiin perehtyneille
Cons:
- Ei välttämättä ole ihanteellinen valinta yrityksille, jotka eivät käytä Microsoft-tuotteita
- Käyttöliittymä saattaa vaikuttaa monimutkaiselta Microsoft-alustoihin perehtymättömille
- Oppimiskäyrä saattaa olla jyrkempi niille, jotka siirtyvät muista kuin Microsoftin ratkaisuista
Learn more about Microsoft Entra ID: Paras työvoimaan liittyviin erityiskäyttötapauksiin
- 30 päivän ilmainen kokeilujakso + ilmainen esittely saatavilla
- $5/käyttäjä/kuukausi (laskutetaan vuosittain)

Kuva 11: Okta Workforce Identityn kertakirjautumisominaisuus Okta Workforce Identity hallinnoi työntekijöiden käyttäjien todentamista, käyttöoikeuksien myöntämistä ja elinkaaren hallintaa tarjoten turvallisen ja tehokkaan pääsyn heidän tarvitsemiinsa työkaluihin ja tietoihin. Se on suunniteltu työntekijöiden käyttötapauksia varten ja sopii erinomaisesti työvoimaan liittyviin erityistilanteisiin.
Miksi valitsin Okta Workforce Identityn: Valintaprosessini aikana Okta Workforce Identity kiinnitti huomioni, koska se keskittyy perusteellisesti nykyaikaisten työyhteisöjen ainutlaatuisiin haasteisiin. Verrattuani sitä muihin alustoihin oli selvää, että Okta oli kehittänyt ratkaisun, joka vastaa erityisesti tämän päivän työntekijöiden hienovaraisiin tarpeisiin. Valitsin Okta Workforce Identityn, koska se osoittaa ymmärtävänsä työvoimaan liittyvät erityiskäyttötapaukset ja palvelee niitä paremmin kuin useimmat muut alustat.
Keskeiset ominaisuudet & integraatiot:
Okta Workforce Identityn keskeisiin ominaisuuksiin kuuluvat mukautuva monivaiheinen todennus, keskitetty käyttäjien hallinta ja automaattinen käyttöoikeuksien myöntäminen. Myös alustan integraatio-ominaisuudet ovat kiitettäviä, sillä se muodostaa vaivattomasti yhteyden lukuisiin yritystyökaluihin Slackin kaltaisista viestintäalustoista Microsoft 365:n kaltaisiin tuottavuusohjelmistoihin.
Pros and Cons
Pros:
- Perusteellinen keskittyminen työvoiman haasteisiin takaa erikoistuneet ratkaisut
- Tarjoaa laajan valikoiman integraatioita tärkeimpien yrityssovellusten kanssa
- Edistyneet suojausominaisuudet, kuten mukautuva MFA, suojaavat käyttäjien henkilöllisyyksiä tehokkaasti
Cons:
- Jotkin ominaisuudet saattavat edellyttää teknistä osaamista käyttöönottoa varten
- Integrointi vähemmän suosittujen työkalujen kanssa saattaa vaatia lisämäärityksiä
- Hyvin pienille yrityksille alusta saattaa tarjota enemmän ominaisuuksia kuin tarvitaan, mikä voi mahdollisesti hankaloittaa käyttökokemusta
Learn more about Okta Workforce Identity:
Muut kertakirjautumisratkaisut
Tässä on joitakin muita SSO-ratkaisuja, jotka eivät päässeet listalleni mutta joihin kannattaa silti tutustua:
- 11miniOrangeParas alustojen väliseen yhteensopivuuteen
- 12ForgeRockParas suurten yritysten skaalautuvuuteen
- 13SecureAuthParas mukautuvaan todennukseen
- 14GluuParas avoimen lähdekoodin käyttöönottoihin
- 15RipplingParas keskitettyyn työntekijöiden hallintaan
- 16ScalefusionParas nollaluottamukseen perustuvaan käyttöoikeuteen
Miten arvioin kertakirjautumisratkaisuja
Tarkastelen jokaista SSO-alustaa kahdella tasolla: ydinominaisuudet – protokollatuki, MFA ja provisiointi – jotka oikeuttavat sen mukaan ottamisen luetteloon, sekä erottavat tekijät, jotka nostavat parhaat vaihtoehdot esiin.
Perustoiminnot (tämän luettelon vähimmäisvaatimukset)
Kun valitsen työkaluja luettelooni, arvioin jokaisen työkalun asteikolla 0:sta (ei tarjoa toimintoa) 5:een (on erinomainen tällä alueella) jokaisen alla luetellun perustoiminnon osalta. Sen jälkeen muunnan työkalun kokonaispistemäärän prosenttiosuudeksi. Työkalun on saavutettava vähintään 75 prosentin kokonaispistemäärä, jotta sitä voidaan harkita mukaan otettavaksi.
- Federatiiviset todennusprotokollat: Tarkistan, mitä SSO-standardeja kukin työkalu tukee – SAML 2.0:aa, OAuth 2.0:aa ja OIDC:tä – sekä sen, onko niiden määrittäminen esimerkiksi Salesforcen tai AWS:n kaltaisia sovelluksia varten helppoa.
- Valmiit sovellusintegraatiot: Integraatioluettelon koolla ja kattavuudella on merkitystä. Arvioin, onko tärkeimmille SaaS-sovelluksille, pilvialustoille ja paikallisille järjestelmille saatavilla valmiit liittimet.
- Monivaiheinen todennus: Etsin saatavilla olevien MFA-menetelmien valikoimaa – push-ilmoituksia, TOTP:tä, laitteistoavaimia ja biometriikkaa – sekä sitä, voivatko ylläpitäjät pakottaa niiden käytön sovellus- tai käyttäjäryhmäkohtaisesti.
- Käyttäjähakemisto ja provisiointi: Automaattinen provisiointi ja käytöstä poistaminen SCIM:n tai AD:n ja LDAP:n kanssa tapahtuvan hakemistosynkronoinnin avulla on keskeinen arviointialue. Ainoastaan manuaalinen käyttäjähallinta on varoitusmerkki.
- Käyttöoikeuskäytännöt ja ehdollinen käyttöoikeus: Arvioin tässä yksityiskohtaisia, kontekstitietoisia sääntöjä – voivatko ylläpitäjät rajoittaa käyttöoikeuksia laitteen luotettavuuden, sijainnin tai käyttäjäroolin perusteella yhdistetyissä sovelluksissa?
- Tarkastuslokit ja raportointi: Etsin yksityiskohtaisia todennuslokeja, joissa on suodatus- ja vientivaihtoehdot sekä SIEM-järjestelmään välitys, jotta ne tukevat poikkeamien käsittelyä ja vaatimustenmukaisuuden tarkastuksia.
Kun minulla on luettelo työkaluista, jotka täyttävät nämä kriteerit, tarkastelen, mikä erottaa kunkin alustan muista.
Erottavat tekijät (mikä erottaa toimittajat toisistaan)
Näin vertailen eri toimittajia keskenään:
Erottuvat ominaisuudet
Salasanaton todennus on merkittävä erottava tekijä. FIDO2:ta/WebAuthnia ja biometrisiä kirjautumisia tukevat alustat poistavat suurimman hyökkäysvektorin ja tarjoavat samalla käyttäjille nopeamman käyttökokemuksen. Arvioin myös mukautuvaa riskipisteytystä, jossa alusta käyttää käyttäytymissignaaleja käynnistääkseen lisätodennuksen vain silloin, kun jokin vaikuttaa poikkeavalta – esimerkiksi kirjautumisen tapahtuessa tuntemattomalta laitteelta. Mukautettuja sovelluksia rakentaville tiimeille kehittäjäystävälliset SDK:t ja ohjelmointirajapinnat ovat erittäin tärkeitä. Tarkistan, tarjoaako alusta upotettavia todennuskomponentteja, jotka sopivat olemassa oleviin CI/CD-työnkulkuihin.
Ominaisuuksia laajempi tarkastelu
Vaatimustenmukaisuustodistukset ovat ensimmäisiä asioita, jotka tarkistan. Jos organisaatiosi tarvitsee SOC 2 Type II-, HIPAA- tai FedRAMP-todistuksen, myös SSO-toimittajalla itsellään on oltava kyseiset sertifioinnit. Hinnoittelun läpinäkyvyys on yhtä tärkeää – arvioin, pysyvätkö käyttäjäkohtaiset kustannukset ennakoitavina, kun organisaatio kasvaa muutamasta sadasta identiteetistä kymmeniin tuhansiin. Tarkastelen myös ekosysteemin kattavuutta ja erityisesti sitä, yhdistyykö alusta HRIS-työkaluihin, kuten Workdayhin, ja SIEM-alustoihin, kuten Splunkiin, täydellistä elinkaaren automatisointia ja tietoturvan näkyvyyttä varten.
Kertakirjautumisratkaisun valitseminen
Laajoihin ominaisuusluetteloihin ja monimutkaisiin hinnoittelurakenteisiin on helppo juuttua. Jotta pysyt keskittyneenä edetessäsi oman ohjelmistonvalintaprosessisi parissa, tässä on luettelo tekijöistä, jotka kannattaa pitää mielessä:
| Tekijä | Mitä kannattaa ottaa huomioon |
|---|---|
| TekijäSkaalautuvuus | Mitä kannattaa ottaa huomioonKasvaako ratkaisu tiimisi mukana? Ota huomioon käyttäjärajoitukset, suorituskyky kuormituksen aikana ja tulevat laajennustarpeet. |
| TekijäIntegraatiot | Mitä kannattaa ottaa huomioonYhdistyykö se nykyisiin työkaluihisi? Tarkista natiivien integraatioiden ja ohjelmointirajapinnan saatavuus manuaalisten kiertoratkaisujen välttämiseksi. |
| TekijäMukautettavuus | Mitä kannattaa ottaa huomioonVoitko mukauttaa sen sopimaan työnkulkuihisi? Etsi joustavuutta asetuksissa, brändäysvaihtoehdoissa ja käyttäjärooleissa. |
| TekijäHelppokäyttöisyys | Mitä kannattaa ottaa huomioonOnko se tiimillesi helppokäyttöinen? Arvioi käyttöliittymä, oppimiskäyrä ja samankaltaisten käyttäjien palaute. |
| TekijäKäyttöönotto ja perehdytys | Mitä kannattaa ottaa huomioonKuinka nopeasti pääset alkuun? Ota huomioon asennukseen kuluva aika, saatavilla olevat koulutusmateriaalit ja siirtymän aikana tarjottava tuki. |
| TekijäKustannukset | Mitä kannattaa ottaa huomioonSopiiko se budjettiisi? Vertaile hinnoittelutasoja, piilokuluja ja kustannuksia suhteessa hyötyihin. Kiinnitä huomiota lisämaksuihin, joita voidaan veloittaa lisäkäyttäjistä tai -ominaisuuksista. |
| TekijäTietoturvan suojatoimet | Mitä kannattaa ottaa huomioonOvatko tietosuojaa koskevat toimenpiteet riittäviä? Etsi tietojen salausstandardeja, käyttöoikeuksien hallintaa ja tietoturvasäännösten noudattamista. |
| TekijäVaatimustenmukaisuusvaatimukset | Mitä kannattaa ottaa huomioonTäyttääkö se alan standardit? Varmista, että se vastaa kaikkia lakisääteisiä tai sääntelyyn liittyviä vaatimuksia, joita organisaatiosi on noudatettava. |
Mitä kertakirjautumisratkaisut ovat?
Kertakirjautumisratkaisut ovat työkaluja, joiden avulla käyttäjät voivat käyttää useita sovelluksia yhdellä kirjautumistunnuksella. IT-ammattilaiset, tietoturva-asiantuntijat ja tiimien johtajat käyttävät näitä työkaluja yleensä käyttäjähallinnan yksinkertaistamiseen ja tietoturvan parantamiseen. Monivaiheinen tunnistautuminen, käyttäjähallinta ja suojattu tiedonsiirto auttavat integroimaan järjestelmät turvallisesti ja tehokkaasti. Kaiken kaikkiaan nämä työkalut säästävät aikaa ja vähentävät organisaatioiden tietoturvariskejä.
Ominaisuudet
Kun valitset kertakirjautumisratkaisuja, kiinnitä huomiota seuraaviin tärkeisiin ominaisuuksiin:
- Kertakirjautuminen: Antaa käyttäjien kirjautua kerran ja käyttää useita sovelluksia, mikä vähentää salasanoihin liittyvää kuormitusta ja parantaa tietoturvaa.
- Monivaiheinen tunnistautuminen: Lisää ylimääräisen tietoturvakerroksen edellyttämällä lisävahvistusta pelkän salasanan lisäksi.
- Käyttäjähallinta: Yksinkertaistaa käyttäjien lisäämistä, poistamista ja käyttöoikeuksien hallintaa eri sovelluksissa.
- Suojattu tiedonsiirto: Varmistaa, että kaikki käyttäjien ja sovellusten välillä vaihdettava data on salattua ja suojattua.
- Integrointiominaisuudet: Yhdistyy saumattomasti olemassa oleviin työkaluihin ja sovelluksiin tarjoten yhtenäisen käyttökokemuksen.
- Mukautettavat kirjautumissivut: Antavat organisaatioille mahdollisuuden brändätä kirjautumisrajapintansa ja tarjota yhdenmukaisen ulkoasun ja käyttötuntuman.
- Edistynyt raportointi: Tarjoaa yksityiskohtaisten analyysien avulla tietoa käyttäjien käyttöoikeusmalleista ja mahdollisista tietoturvauhista.
- Vaatimustenmukaisuuden tuki: Varmistaa toimialakohtaisten määräysten ja standardien noudattamisen ja minimoi oikeudelliset riskit.
- Yhteensopivuus eri alustojen kanssa: Toimii eri laitteilla ja käyttöjärjestelmillä ja varmistaa kaikkien käyttäjien saavutettavuuden.
- Tekoälypohjainen uhkien havaitseminen: Hyödyntää tekoälyä mahdollisten tietoturvauhkien tunnistamiseen ja niihin reagoimiseen reaaliajassa.
Hyödyt
Kertakirjautumisratkaisujen käyttöönotto tarjoaa useita hyötyjä tiimillesi ja yrityksellesi. Tässä muutamia etuja, joita voit odottaa:
- Parantunut tietoturva: Käyttämällä monivaiheista tunnistautumista ja suojattua tiedonsiirtoa voit suojata organisaatiotasi luvattomalta käytöltä.
- Tuottavuuden kasvu: Kertakirjautuminen vähentää useiden kirjautumisten hallintaan kuluvaa aikaa, jolloin tiimisi voi keskittyä työhönsä.
- Yksinkertaistettu käyttäjähallinta: Käyttäjähallintaominaisuuksien avulla käyttöoikeuksia on helppo hallita eri sovelluksissa, mikä säästää IT-tiimien aikaa.
- Parannettu käyttökokemus: Mukautettavat kirjautumissivut ja integrointiominaisuudet luovat yhdenmukaisen ja käyttäjäystävällisen käyttökokemuksen.
- Kustannussäästöt: Yhdistämällä tunnistautumisprosessit voit vähentää useiden järjestelmien hallintaan liittyviä kustannuksia.
- Vaatimustenmukaisuuden varmistaminen: Vaatimustenmukaisuuden tuki auttaa organisaatiotasi täyttämään toimialan määräykset ja minimoi oikeudelliset riskit.
- Reaaliaikainen uhkien havaitseminen: Tekoälypohjainen uhkien havaitseminen auttaa tunnistamaan ja torjumaan tietoturvauhkia nopeasti sekä suojaamaan dataasi ja järjestelmiäsi.
Kustannukset & hinnoittelu
Kertakirjautumisratkaisun valinta edellyttää saatavilla olevien hinnoittelumallien ja suunnitelmien ymmärtämistä. Kustannukset vaihtelevat ominaisuuksien, tiimin koon, lisäosien ja muiden tekijöiden perusteella. Alla oleva taulukko tiivistää kertakirjautumisratkaisujen yleiset suunnitelmat, niiden keskimääräiset hinnat ja tyypilliset ominaisuudet:
Kertakirjautumisratkaisujen suunnitelmien vertailutaulukko
| Suunnitelman tyyppi | Keskimääräinen hinta | Yleiset ominaisuudet |
|---|---|---|
| Suunnitelman tyyppiIlmainen suunnitelma | Keskimääräinen hinta$0 | Yleiset ominaisuudetPeruskäyttäjähallinta, kertakirjautuminen ja rajoitetut integraatiot. |
| Suunnitelman tyyppiHenkilökohtainen suunnitelma | Keskimääräinen hinta$5-$15/käyttäjä/kuukausi | Yleiset ominaisuudetMonivaiheinen tunnistautuminen, mukautettavat kirjautumissivut ja suojattu tiedonsiirto. |
| Suunnitelman tyyppiYrityssuunnitelma | Keskimääräinen hinta$15-$25/käyttäjä/kuukausi | Yleiset ominaisuudetEdistynyt raportointi, vaatimustenmukaisuuden tuki ja parannetut integrointiominaisuudet. |
| Suunnitelman tyyppiSuuryrityssuunnitelma | Keskimääräinen hinta$25-$50/käyttäjä/kuukausi | Yleiset ominaisuudetTekoälypohjainen uhkien havaitseminen, oma tuki ja kattavat mukautusmahdollisuudet. |
Kertakirjautumisratkaisujen usein kysytyt kysymykset
Tässä vastauksia kertakirjautumisratkaisuja koskeviin yleisiin kysymyksiin:
Mitkä ovat tyypillisen SSO-ratkaisun perusvaatimukset?
Tyypillinen SSO-ratkaisu edellyttää vahvaa todentamista, suojattua viestintää ja tunnisteiden suojausta. Tarvitset myös tehokkaan istunnonhallinnan ja käyttöoikeuksien valvonnan. Lokien kirjaaminen ja suojaus yleisiä hyökkäyksiä vastaan ovat myös ratkaisevan tärkeitä. Nämä tekijät varmistavat turvallisen ja tehokkaan kertakirjautumiskokemuksen
Miten SSO toimii vaihe vaiheelta?
SSO toimii ohjaamalla käyttäjät keskitettyyn kirjautumistyökaluun. Kun käyttäjät ovat syöttäneet tunnistetietonsa, järjestelmä todentaa heidät ja luo tunnisteen. Tämä tunniste antaa pääsyn useisiin sovelluksiin ilman toistuvia kirjautumisia. Se on sujuva prosessi, joka parantaa käyttömukavuutta ja ylläpitää samalla tietoturvaa.
Mikä on kertakirjautumisen suurin huolenaihe?
Kertakirjautumisen suurin huolenaihe on tietoturva. Jos hyökkääjä saa käyttöoikeudet, hän saattaa päästä useisiin sovelluksiin. Käytössä tulisi olla toimenpiteitä luvattoman käytön havaitsemiseksi ja vaarantuneiden tilien poistamiseksi käytöstä nopeasti. Varmista aina, että SSO-ratkaisuusi sisältyy vahva todentaminen ja valvontaominaisuudet.
Onko SSO turvallinen?
SSO voi olla turvallinen, jos se toteutetaan oikein. Se vähentää salasanoihin liittyvää kuormitusta ja keskittää todentamisen, mutta sinun tulee varmistaa, että käytössä on vahvat tietoturvatoimet. Käytä monivaiheista todentamista ja valvo käyttöä tarkasti lieventääksesi yksittäiseen vikapisteeseen liittyviä riskejä.