

Avoimen lähdekoodin SBOM-työkalut ovat ohjelmistoratkaisuja, joiden avulla voit luoda, analysoida ja hallita ohjelmistojen materiaaliluetteloita (SBOM) käyttämällä avointa koodia, jota voit tarkastella ja mukauttaa. Jos etsit tapoja seurata ohjelmistopinosi riippuvuuksia, lisenssejä ja haavoittuvuuksia, tiedät, kuinka tärkeiksi luotettavat SBOM-työkalut ovat muodostuneet.
Tässä oppaassa esitellään parhaat avoimen lähdekoodin SBOM-vaihtoehdot, joiden avulla voit yksinkertaistaa vaatimustenmukaisuuden hallintaa, seurata riskejä ja sovittaa SBOM-hallinnan osaksi nykyistä työnkulkuasi – riippumatta siitä, kuinka monimutkainen ympäristösi on.
Miksi luottaa ohjelmistosuosituksiimme
6,700+
Reviews
20
Industry experts
16+
Evaluation factors
14
Years
Tiimimme on testannut ja arvioinut ohjelmistoja vuodesta 2012 lähtien. Teknologiajohtajina tiedämme itse, kuinka vaikeaa — ja tärkeää — oikean ohjelmiston valitseminen on.
Tätä opasta varten arvioimme työkaluja käytännön testauksen ja itsenäisen tutkimuksen avulla, pisteyttäen työkalut valintakriteeriemme perusteella.
Arvostelumme perustuvat inhimilliseen toimitukselliseen harkintaamme, eivät myyntipuheeseen.
Asiantuntija-arvioijat:
- Paulo Gardini MiguelTech Director
 Tim FisherVP of AI
 Gabriel RosasTech Lead & Software Architect
 Christhian GruhnTech Lead & Platform Architect

Avoimen lähdekoodin SBOM-työkalujen vertailutaulukko
Tässä vertailutaulukossa esitetään yhteenveto parhaiden avoimen lähdekoodin SBOM-valintojeni hinnoittelutiedoista:
| Tool | Best For | Trial Info | Price | ||
|---|---|---|---|---|---|
| 1 | Sopii parhaiten jatkuvaan lisenssien vaatimustenmukaisuuteen | Ilmaispaketti | Alkaen $20/projekti/kuukausi (laskutetaan vuosittain) | Website | |
| 2 | Sopii parhaiten konttikuvien riippuvuuksien analysointiin | Ei saatavilla | Ikuisesti ilmainen | Website | |
| 3 | Sopii parhaiten ohjelmistopakettien tietojen standardointiin | Ei saatavilla | Aina ilmainen | Website | |
| 4 | Paras koodikannan komponenttien löytämiseen | 7 päivän ilmainen kokeilu | Alkaen 35 000 €/vuosi (laskutetaan vuosittain) | Website | |
| 5 | Sopii parhaiten toimitusketjun metatietojen yhdistämiseen | Ei saatavilla | Ilmainen pysyvästi | Website | |
| 6 | Paras reaaliaikaiseen riskien seurantaan | Ei saatavilla | Aina ilmainen | Website | |
| 7 | Paras automatisoituun CycloneDX SBOM -generointiin | Ei saatavilla | Ikuisesti ilmainen | Website | |
| 8 | Sopii parhaiten SPDX-SBOM-tiedostojen luomiseen | Ei saatavilla | Ilmainen ikuisesti | Website | |
| 9 | Paras nopeaan ohjelmistojen materiaaliluetteloiden luomiseen | Ei saatavilla | Ikuisesti ilmainen | Website | |
| 10 | Sopii parhaiten SBOM-muotojen väliseen muuntamiseen | Ei saatavilla | Ikuisesti ilmainen | Website |


Parhaiden avoimen lähdekoodin SBOM-työkalujen arviot
Alla ovat yksityiskohtaiset yhteenvedot parhaista avoimen lähdekoodin SBOM-työkaluista, jotka pääsivät listalleni. Arvioni tarjoavat yksityiskohtaisen katsauksen kunkin työkalun ominaisuuksiin, toimintoihin ja parhaisiin käyttötapauksiin, jotta löydät itsellesi parhaiten sopivan vaihtoehdon.
 Sopii parhaiten jatkuvaan lisenssien vaatimustenmukaisuuteen
- Ilmaispaketti
- Alkaen $20/projekti/kuukausi (laskutetaan vuosittain)
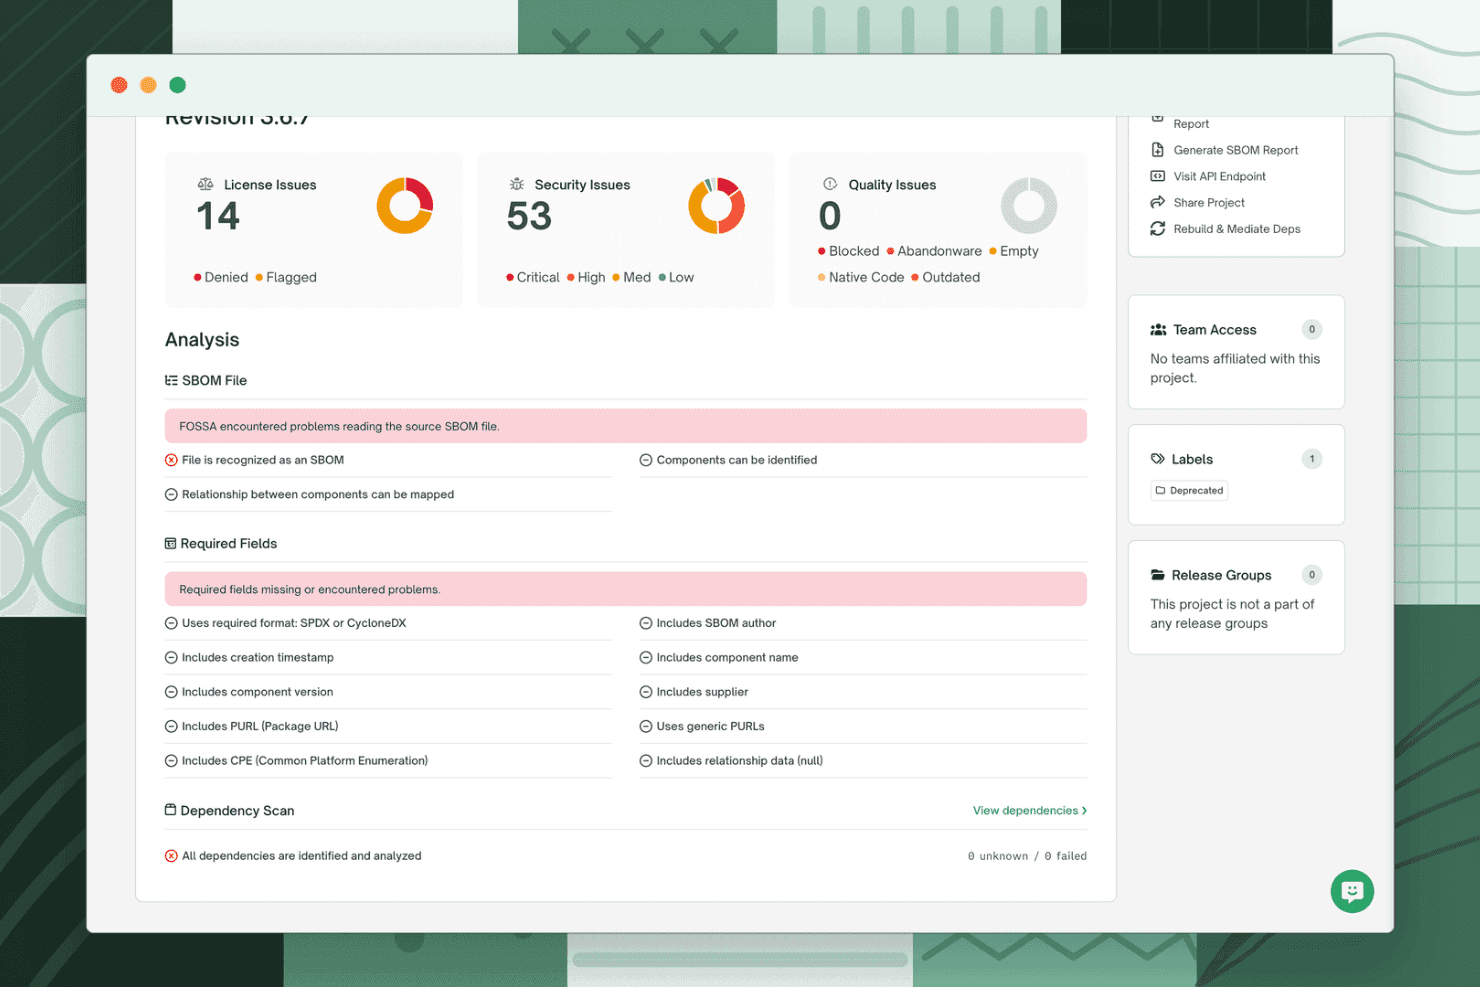
FOSSA näyttää projektiversion hallintapaneelin, jossa esitetään lisenssi-, tietoturva- ja laatuongelmien yhteenvedot sekä SBOM-tiedoston analyysi ja pakollisten kenttien validointi. FOSSA on ohjelmistojen koostumusanalyysialusta, joka yhdistää SBOM-luonnin, avoimen lähdekoodin lisenssien tarkistuksen, haavoittuvuuksien havaitsemisen ja riippuvuuksien seurannan koodikannoissa, konteissa ja binääritiedostoissa.
Kenelle FOSSA sopii parhaiten?
FOSSA sopii erityisen hyvin yritysten teknisille ja lakitiimeille, jotka hallitsevat avoimen lähdekoodin lisenssivelvoitteita suurissa, useista repositorioista koostuvissa koodikannoissa.
Miksi valitsin FOSSAn
Otin FOSSAn mukaan kärkivalintoihini sen vuoksi, miten se käsittelee lisenssikäytäntöjen valvontaa PR-tasolla. Kertaluonteisen vaatimustenmukaisuusauditoinnin sijaan FOSSA suorittaa automaattiset tarkistukset jokaisen koodimuutoksen yhteydessä ja soveltaa määritettäviä lisenssikäytäntöjä, jotka voivat estää vaatimustenvastaisten riippuvuuksien yhdistämisen ennen niiden yhdistämistä. Pidän myös tekijänoikeus- ja attribuutiotiedotteiden luonnista, joka kokoaa lakisääteiset avoimen lähdekoodin kiitokset automaattisesti suoraan tarkistustuloksista.
FOSSAn tärkeimmät ominaisuudet
- Moniekosysteeminen tarkistus: Havaitsee riippuvuuksia yli 27 ohjelmointikielestä, konteista, binääritiedostoista ja paketinhallintaohjelmista.
- SBOM-muodon valinta: Vie ohjelmiston materiaaliluettelot sekä SPDX- että CycloneDX-muodoissa.
- Kolmansien osapuolten SBOM-tietojen tuonti: Hyväksyy ja analysoi ulkoisia SBOM-tiedostoja yhdistettyä koko portfolion riskinarviointia varten.
- Automaattinen haavoittuvuuksien havaitseminen: Tunnistaa avoimen lähdekoodin haavoittuvuudet ja yhdistää ne SBOM-komponentteihin.
FOSSAn integraatiot
FOSSA tarjoaa natiivit integraatiot GitHubiin, GitLabiin, Jenkinsiin, Jiraan ja Slackiin sekä API-rajapinnan mukautettuja integraatioita varten. Lisäksi se tukee CI/CD-työnkulkuja komentorivikäyttöliittymänsä kautta.
Pros and Cons
Pros:
- Kattava lisenssien ja haavoittuvuuksien tarkistus
- Vaatimustenmukaisuus- ja attribuutioraporttien automaattinen luonti
- Yksityiskohtainen tuki kolmansien osapuolten SBOM-tietojen tuonnille
Cons:
- Ydinalusta ei ole täysin avointa lähdekoodia
- Monimutkaisten löydösten käsittely vaatii usein manuaalista arviointia
Learn more about FOSSA:
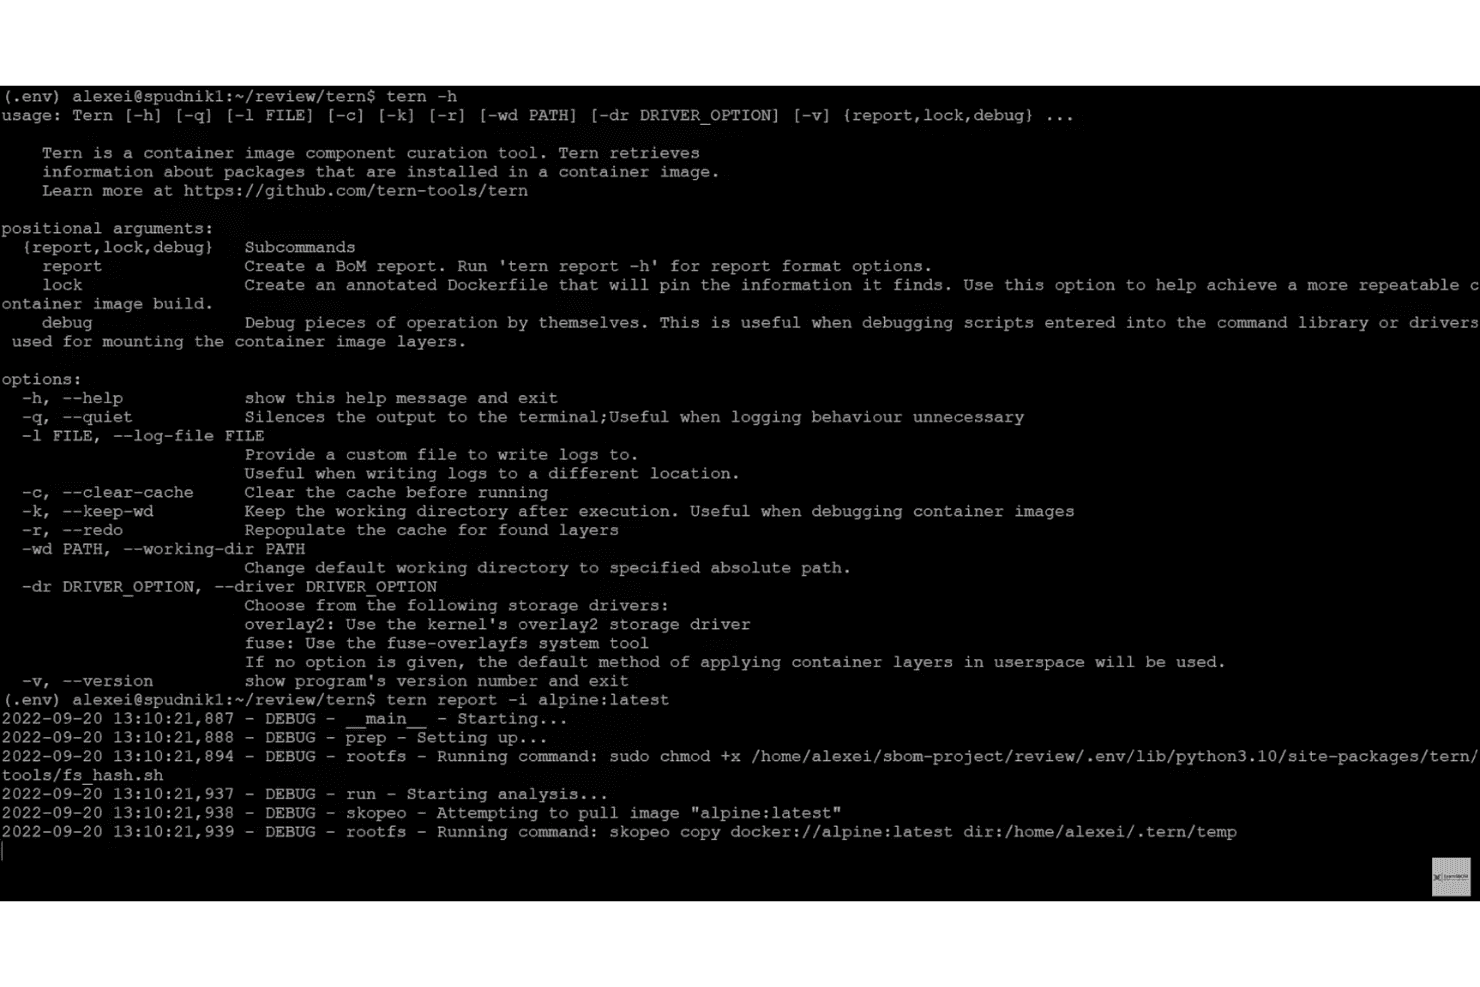
Tern näyttää CLI-ohjevaihtoehdot ja aloittaa alpine:latest-konttikuvan analysoinnin pakettitietojen hakemiseksi. Tern on avoimen lähdekoodin Python-pohjainen SBOM-työkalu, joka tarkastelee konttikuvia ja Dockerfile-tiedostoja taso tasolta ja luetteloi käyttöjärjestelmäpaketit sekä riippuvuudet seuraten niiden alkuperätietoja SPDX- ja CycloneDX-tulostusmuodoissa.
Kenelle Tern sopii parhaiten?
Tern sopii erinomaisesti DevSecOps-insinööreille ja kontitettuja työkuormia hallinnoiville tietoturvatiimeille, jotka tarvitsevat yksityiskohtaisen näkyvyyden komponentteihin tasokohtaisesti.
Miksi valitsin Ternin
Tern päätyi suosikkilistalleni, koska se jäljittää konttien paketit tarkasti siihen Dockerfile-ohjeeseen, joka lisäsi ne. Useimmat SBOM-työkalut kertovat, mitä kontti sisältää; Tern kertoo, miten sisältö päätyi sinne. Pidän myös lukitun Dockerfilen ominaisuudesta, joka kiinnittää käyttöjärjestelmän perustan ja paketit sekä tekee koontiversioista toistettavia tunnetun ja dokumentoidun komponenttitilan perusteella.
Ternin tärkeimmät ominaisuudet
- Monivaiheinen Dockerfile-analyysi: Analysoi monivaiheisten Dockerfile-tiedostojen jokaisen vaiheen ja luo niille SBOM-luettelot.
- Useita SBOM-tulostusmuotoja: Tulosta SBOM-luettelot SPDX-, CycloneDX-, ihmisluettavassa, JSON-, HTML- ja YAML-muodossa.
- Virallinen GitHub Action: Suorita Tern-konttianalyysi suoraan CI-putkissa ylläpidetyn GitHub Actionin avulla.
- Scancode- ja cve-bin-tool-laajennukset: Ota käyttöön lisenssien tunnistus ja haavoittuvuuksien tarkistus valinnaisten laajennusten avulla.
Ternin integraatiot
Tern tarjoaa natiivin integraation GitHub Actionsiin ja Skopeoon konttirekisterien käyttöä varten sekä tukee lisenssien ja haavoittuvuuksien tarkistusta natiivien Scancode- ja cve-bin-tool-laajennusten avulla. Sen voi myös ottaa käyttöön Kubernetes-työajona, mutta mukautettuja integraatioita varten API-rajapintaa ei ole saatavilla.
Pros and Cons
Pros:
- Alkuperätietojen seuranta jokaiselle konttitasolle
- Yhdistää paketit Dockerfile-ohjeisiin
- Valinnaiset laajennukset lisenssien ja CVE-haavoittuvuuksien tarkistamiseen
Cons:
- Ohjelmointikielten pakettiekosysteemien analyysi on rajallinen
- Projektin päivitykset ovat pysähtyneet vuodesta 2023 lähtien
Learn more about Tern:

SPDX tarjoaa lisenssiluettelotaulukon, jossa näkyvät lisenssien täydet nimet, SPDX-tunnisteet sekä FSF:n ja OSI:n hyväksyntätila. SPDX on ISO:n ratifioima avoin standardi ja työkaluekosysteemi, jota Linux Foundation ylläpitää SBOM-asiakirjojen luomista, validointia ja muuntamista varten ohjelmistopakettien, säilöjen ja toimitusketjun artefaktien välillä.
Kenelle SPDX sopii parhaiten?
OSPO-johtajat ja ohjelmistojen toimitusketjuarkkitehdit, jotka tarvitsevat vaatimustenmukaisuuden tasoa vastaavan, toimittajaneutraalin SBOM-muodon oikeudellista tarkastelua, hankintoja ja viranomaisille tehtäviä ilmoituksia varten, hyötyvät SPDX:stä eniten.
Miksi valitsin SPDX:n
SPDX pääsee parhaiden vaihtoehtojeni joukkoon, koska mikään muu avoimen lähdekoodin SBOM-muoto ei yllä sen metatietojen standardoinnin tasolle. Hyödynnän sen erottelua ilmoitettujen ja pääteltyjen lisenssien välillä, mikä on ratkaisevan tärkeää silloin, kun oikeudelliset tarkastustiimit tarvitsevat perusteltavissa olevat vaatimustenmukaisuustiedot. Sen kuratoitu SPDX-lisenssiluettelo määrittää yhdenmukaiset lyhyet tunnisteet jokaiselle komponentille, joten SBOM-asiakirjat pysyvät vertailukelpoisina työkalujen, tiimien ja organisaatioiden välillä riippumatta siitä, kuka ne on luonut.
SPDX:n tärkeimmät ominaisuudet
- Useita asiakirjamuotoja: Vie SBOM:t JSON-, YAML-, Tag-Value- tai RDF/XML-muodoissa, jotta niiden integrointi erilaisiin työkaluihin olisi joustavaa.
- SPDX:n verkkotyökalut: Käytä selaimessa toimivia apuvälineitä SBOM-tiedostojen validointiin, vertailuun ja muuntamiseen ilman paikallisen ohjelmiston asentamista.
- Viralliset ohjelmointikielikirjastot: Käytä ja luo SPDX-asiakirjoja ohjelmallisesti ylläpidettyjen Java-, Python-, Go- ja JavaScript-kirjastojen avulla.
- Maven-liitännäisen integrointi: Luo SPDX-SBOM:t automaattisesti Java-projektien koontien aikana virallisen Maven-liitännäisen avulla.
SPDX-integraatiot
SPDX tarjoaa natiivin integraation GitHubiin, Maveniin, Yocto Projectiin, OpenEmbeddedin ja Kubernetesin kanssa sekä viralliset SDK:t Javalle, Pythonille, Golle ja JavaScriptille. Mukautettuja integraatioita varten on saatavilla API.
Pros and Cons
Pros:
- Standardoitujen lisenssi- ja tietoturvametatietojen tuki
- Laajasti käytössä avoimen lähdekoodin ekosysteemeissä
- Yhteensopiva luonnostaan useiden SBOM-muotojen kanssa
Cons:
- Käyttöliittymä perustuu vahvasti komentorivityökaluihin
- Rajallinen natiivi tuki binäärien analysointiin
Learn more about SPDX: Paras koodikannan komponenttien löytämiseen
- 7 päivän ilmainen kokeilu
- Alkaen 35 000 €/vuosi (laskutetaan vuosittain)

SCANOSS tarjoaa avoimen lähdekoodin ohjelmistojen valvontakojelaudan, joka seuraa riippuvuuksia, lisenssien vaatimustenmukaisuutta, haavoittuvuuksia ja riippuvuuksien muutoksia tiimien välillä. SCANOSS on avoimen lähdekoodin SCA-alusta, joka skannaa lähdekoodia koodikatkelmatasolla luodakseen SBOM-luetteloita SPDX- ja CycloneDX-muodoissa, havaitakseen lisenssiriskejä, tunnistaakseen haavoittuvuuksia ja kartoittaakseen kryptografian käyttöä koodikannoissa ja säilöissä.
Kenelle SCANOSS sopii parhaiten?
SCANOSS sopii erinomaisesti DevSecOps-tiimeille ja OSPO-organisaatioille keskisuurissa ja suurissa organisaatioissa, jotka hallitsevat avoimen lähdekoodin vaatimustenmukaisuutta suurissa, useita ohjelmointikieliä käyttävissä koodikannoissa.
Miksi valitsin SCANOSSin
SCANOSS pääsi suosikkieni joukkoon koodikatkelmatason skannauksen ansiosta, joka menee huomattavasti manifestipohjaista tunnistusta pidemmälle. Olen käyttänyt työkaluja, jotka eivät tunnista lainkaan toimittajan mukana toimitettua koodia tai kopioituja funktioita, mutta SCANOSS vertaa lähdekoodin osia OSSKB:n yli 100 miljoonaan avoimen lähdekoodin tiedostoon. Pidän myös maantieteellisen alkuperän tietojoukosta, joka tuo esiin komponenttien maantieteelliset ja tekijöihin liittyvät alkuperätiedot – tätä en ole nähnyt muissa avoimen lähdekoodin SBOM-työkaluissa.
SCANOSSin tärkeimmät ominaisuudet
- SBOM-työskentely-ympäristö: Visuaalinen käyttöliittymä lähdekoodin skannaamiseen ja auditointiin SCANOSS-sovellusliittymän avulla.
- Salaustietojoukko: Tunnistaa kryptografiset algoritmit ja niiden käytön ECCN- ja vaatimustenmukaisuusauditointien tukemiseksi.
- Lisenssitietojoukko: Yhdistää avoimen lähdekoodin komponentit lisenssiehtoihin ja tuo esiin yhteensopivuus- tai käytäntöriskejä.
- Monikieliset SDK:t: Tarjoaa SDK:t Pythonille, Javalle ja JavaScriptille erilaisten kehitysympäristöjen tukemiseksi.
SCANOSS-integraatiot
SCANOSS tarjoaa suorat integraatiot GitHub Actionsin, Jenkinsin, GitLab CI:n, VS Coden ja IntelliJ:n kanssa sekä SDK:t Pythonille, Javalle ja JavaScriptille. Mukautettuja integraatioita varten on saatavilla API.
Pros and Cons
Pros:
- Koodikannan komponenttien tunnistaminen koodikatkelmatasolla
- Ohjelmiston maantieteellisten ja tekijöihin liittyvien alkuperätietojen tallentaminen
- Salausalgoritmien tunnistaminen vaatimustenmukaisuutta varten
Cons:
- Käyttöjärjestelmäpakettien ja IaC:n skannaus on rajoitettua
- Edistyneet ominaisuudet saattavat edellyttää teknistä käyttöönottoa
Learn more about SCANOSS:
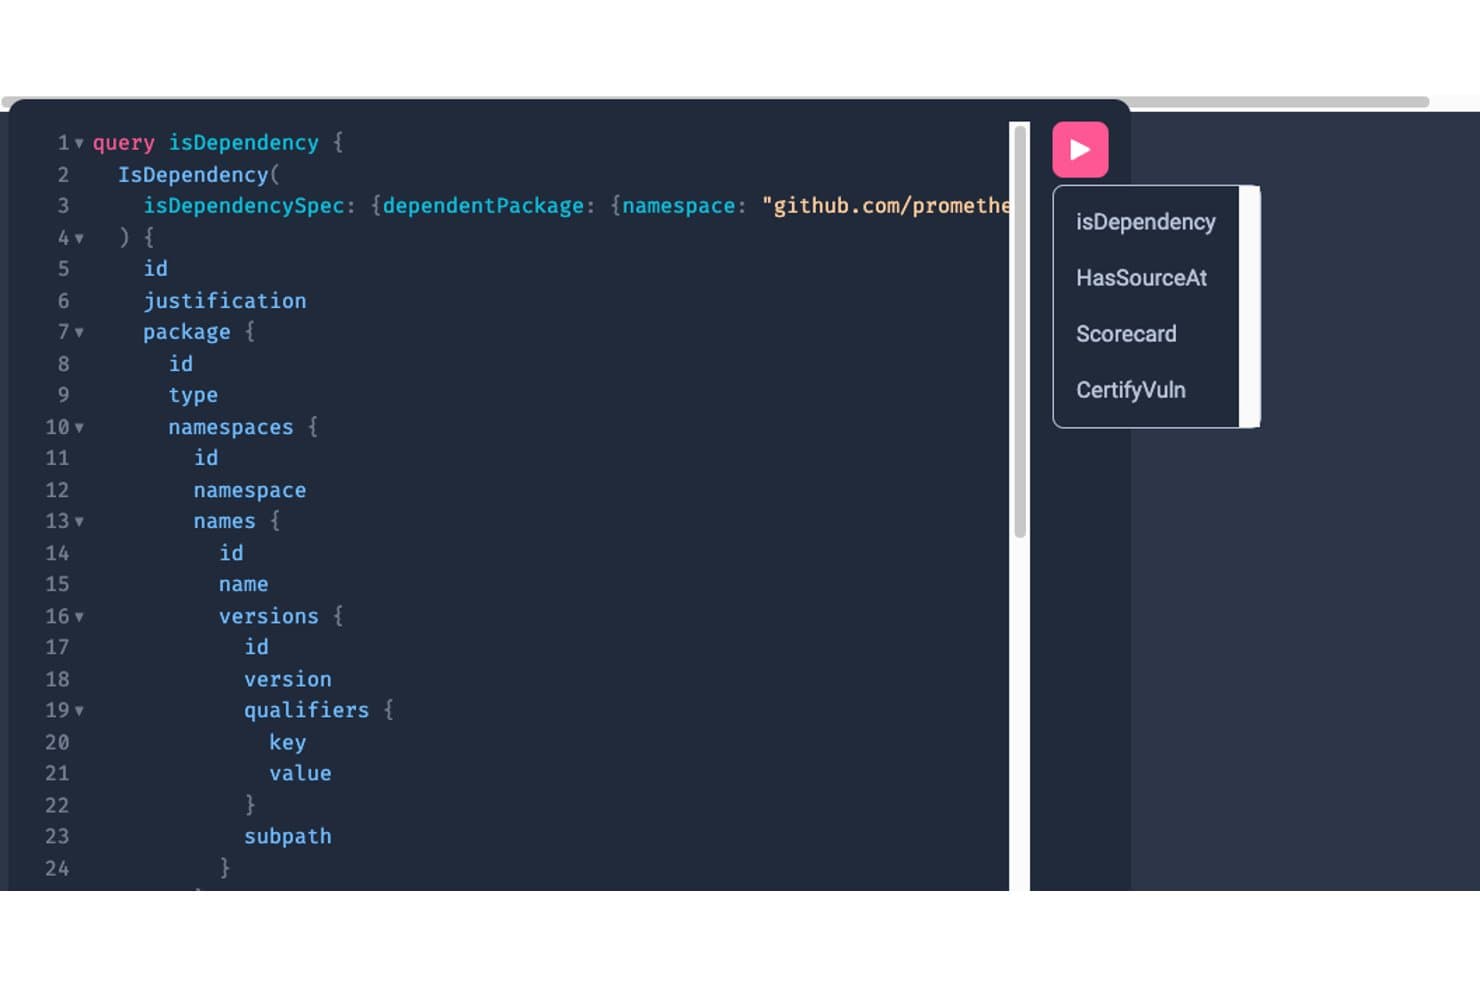
GUAC tarjoaa GraphQL-käyttöliittymän ohjelmistoriippuvuuksien suhteiden kyselyyn jäsenneltyä kyselykieltä käyttämällä. GUAC on avoimen lähdekoodin toimitusketjun tietoturvatyökalu, joka vastaanottaa SBOM-tiedostoja, haavoittuvuustietoja ja alkuperää koskevia varmennuksia ja kartoittaa niiden väliset suhteet kyseltävissä olevaan graafitietokantaan.
Kenelle GUAC sopii parhaiten?
GUAC sopii erinomaisesti tietoturva- ja DevSecOps-tiimeille, jotka hallinnoivat laajoja ohjelmistosalkkuja ja tarvitsevat koko salkun kattavaa toimitusketjun näkyvyyttä laajemmin kuin yksittäisiin SBOM-tiedostoihin perustuvat työkalut pystyvät tarjoamaan.
Miksi valitsin GUACin
GUAC päätyi suosikkilistalleni, koska mikään muu avoimen lähdekoodin työkalu ei yhdistä toimitusketjun metatietoja samalla tavalla. Pidän siitä, että se vastaanottaa SBOM-tiedostoja useista lähteistä, jäsentää ne graafitietokantaan ja antaa minun kysellä koko ohjelmistosalkkuni transitiivisia riippuvuuksia kerralla. OSV:stä ja deps.devistä haettavien rikastustietojen ansiosta graafi tuo esiin haavoittuvuuksille altistumisen, joka jäisi pelkän SBOM-tiedoston perusteella huomaamatta.
GUACin tärkeimmät ominaisuudet
- GraphQL- ja REST-ohjelmointirajapinnat: Tarjoavat koko metatietograafin kyselyitä ja integraatioita varten.
- SPDX- ja CycloneDX-tuki: Vastaanottavat ja normalisoivat standardimuotoisia SBOM-tiedostoja yhdenmukaista käsittelyä varten.
- Visualisointikäyttöliittymä: Näyttää toimitusketjun suhteet ja tietovirran navigoitavassa verkkokäyttöliittymässä.
- Laajennettava tausta-arkkitehtuuri: Voidaan suorittaa muistissa tai pysyviä taustajärjestelmiä, kuten PostgreSQL:ää, käyttäen käyttöönoton joustavuuden takaamiseksi.
GUACin integraatiot
GUAC tarjoaa natiivin integraation Open Source Insightsin deps.dev-palveluun, Open Source Vulnerabilities (OSV) -palveluun, SPDX:hen, CycloneDX:ään ja ClearlyDefined-palveluun sekä GraphQL- ja REST-ohjelmointirajapinnat mukautettuja integraatioita varten.
Pros and Cons
Pros:
- Visualisoi projektien väliset toimitusketjun yhteydet
- Vastaanottaa sekä SPDX- että CycloneDX-SBOM-tiedostoja
- Tallentaa alkuperätiedot SLSA-varmennuksista
Cons:
- Ei luo SBOM-tiedostoja itse
- Ei virallisia liitännäisiä CI/CD-putkille
Learn more about GUAC: Paras reaaliaikaiseen riskien seurantaan
- Ei saatavilla
- Aina ilmainen
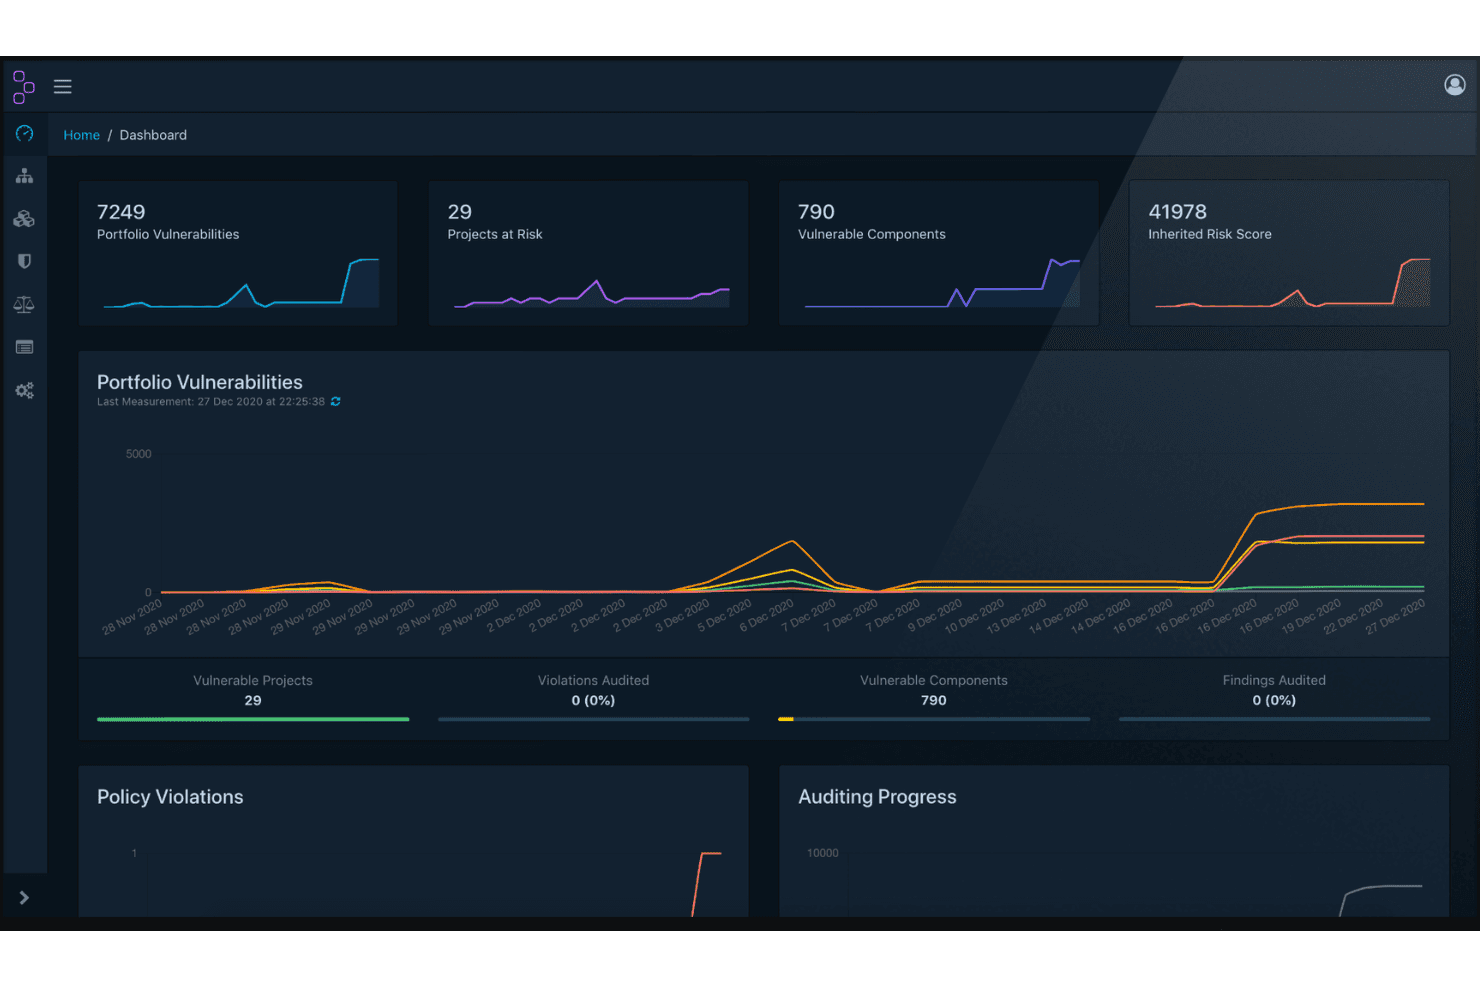
OWASP Dependency-Track näyttää tietoturvan hallintapaneelin, jossa esitetään salkun haavoittuvuudet, riskialttiit projektit, haavoittuvat komponentit ja periytyneet riskipisteet. OWASP Dependency-Track on avoimen lähdekoodin komponenttianalyysialusta, joka vastaanottaa CycloneDX SBOM -tiedostoja ohjelmistokomponenttien inventoimiseksi eri projekteissa, haavoittuvuuksien havaitsemiseksi, lisenssikäytäntöjen valvomiseksi ja ohjelmistojen toimitusketjun tietoturvan seuraamiseksi koko salkun tasolla.
Kenelle OWASP Dependency-Track sopii parhaiten?
Se sopii erinomaisesti DevSecOps- ja sovellustietoturva-insinööreille, jotka tarvitsevat haavoittuvuuksien seurannan koko salkun laajuudelta monimutkaisissa, useiden projektien ohjelmistojen toimitusketjuissa.
Miksi valitsin OWASP Dependency-Trackin
Sisällytin OWASP Dependency-Trackin parhaiden vaihtoehtojeni joukkoon, koska mikään muu avoimen lähdekoodin työkalu ei vastaa sen jatkuvaa, reaaliaikaista haavoittuvuuksien seurantaa koko ohjelmistosalkun laajuudelta. Tarvittaessa tehtävien tarkistusten sijaan se peilaa NVD:n, OSV:n ja GitHub Advisoriesin syötteitä, joten jokainen komponentti arvioidaan automaattisesti uudelleen, kun uusia CVE-haavoittuvuuksia julkaistaan. Arvostan myös suuresti sen EPSS-pohjaista priorisointia, koska se tuo esiin, mitkä haavoittuvuudet todennäköisimmin hyödynnetään todellisissa hyökkäyksissä, eikä vain sitä, millä niistä on korkein CVSS-pistemäärä.
OWASP Dependency-Trackin tärkeimmät ominaisuudet
- Koko teknologiapinon inventaario: Seuraa kirjastoja, kontteja, käyttöjärjestelmiä, laiteohjelmistoja, laitteistoja ja palveluita kaikissa projektiversioissa.
- CycloneDX SBOM -tuki: Vastaanota, analysoi ja tuota CycloneDX SBOM-, HBOM-, VEX- ja VDR-asiakirjoja.
- Lausekepohjainen käytäntöjen valvonta: Määritä edistynyt käyttöoikeuksien hallinta ja käytäntösäännöt CEL:n avulla toimien automatisoimiseksi.
- API-ensijainen integrointi: Yhdistä hyvin dokumentoidun REST API:n avulla CI/CD-järjestelmiin ja automatisoi SBOM-tiedostojen vastaanotto sekä raportointi.
OWASP Dependency-Trackin integraatiot
OWASP Dependency-Track tarjoaa natiivisti toimivat integraatiot Slackiin, Microsoft Teamsiin, Mattermostiin, GitHubiin, GitLabiin, Jenkinsiin, Snykiin, Trivyyn ja Sonatype OSS Indexiin sekä tukee mukautettuja integraatioita REST API:nsa kautta.
Pros and Cons
Pros:
- Reaaliaikainen uudelleenanalysointi uusien haavoittuvuuksien julkaisujen yhteydessä
- Tukee CycloneDX SBOM-, VEX- ja VDR-tiedostoja
- Koko teknologiapinon inventaario, joka sisältää laitteistot ja laiteohjelmistot
Cons:
- Ei voi luoda SBOM-tiedostoja lähdekoodista
- Sisäänrakennettu SPDX-muodon tuki puuttuu
Learn more about OWASP Dependency-Track: Paras automatisoituun CycloneDX SBOM -generointiin
- Ei saatavilla
- Ikuisesti ilmainen

cdxgen tarjoaa SBOM-allekirjoituksen ja JWT-pohjaisen tunnuksen todentamisen RS512-algoritmilla sekä näyttää koodatun ja dekoodatun CycloneDX-hyötykuorman metatiedot. cdxgen on OWASP:n avoimen lähdekoodin SBOM-generaattori, joka tuottaa CycloneDX-materiaaliluetteloasiakirjoja yli 20 kielelle, paketinhallinnalle, konttikuvatyypille ja artefaktityypille – mukaan lukien kryptografia-, operaatio-, SaaS- ja tekoäly-/ML-komponentit.
Kenelle cdxgen sopii parhaiten?
cdxgen sopii erinomaisesti DevSecOps-insinööreille ja sovellusturvatiimeille, jotka hallinnoivat monikielisiä koodikantoja ja tarvitsevat SBOM-generoinnin suoraan CI/CD-putkiin rakennettuna.
Miksi valitsin cdxgenin
cdxgen päätyi suosikkilistalleni, koska se on CycloneDX SBOM -generoinnin viitetoteutus, joka tukee määrityksen versioita 1.4–1.7 ja ratkaisee syvällisesti siirtyvät riippuvuudet yli 20 ekosysteemissä. Erityisen vaikuttavaa on atomin avulla tehtävä saavutettavuusanalyysi, joka tuottaa kutsupinonäytön ja osoittaa, saavuttaako koodisi todella haavoittuvan funktion. Käytän cdxgeniä myös CBOM- ja OBOM-asiakirjojen tuottamiseen tavallisten SBOM-tiedostojen rinnalla, jolloin kryptografinen inventaario ja käyttöjärjestelmätason komponentit katetaan yhdellä työkalulla.
cdxgenin tärkeimmät ominaisuudet
- Alkuperäinen Dependency-Track-integraatio: Lähettää luodut SBOM-tiedostot automaattisesti Dependency-Track-palvelimelle jatkoanalyysiä varten.
- Yleinen SBOM-tila: Kerää komponentit kaikista monikielisissä koodikannoissa havaituista määritystiedostoista yhdellä komennolla.
- RSA-materiaaliluetteloiden allekirjoitus: Tukee SBOM-tiedostojen kryptografista allekirjoittamista ja todentamista JSON-verkkotunnisteiden avulla.
- Lisenssi- ja alkuperämetatietojen keruu: Poimii kullekin komponentille lisenssit, PURL-tunnisteet, CPE-tunnisteet ja lähdetiedot.
cdxgen-integraatiot
cdxgen tarjoaa alkuperäiset integraatiot OWASP Dependency-Trackin ja OWASP dep-scanin kanssa, tukee GitHub Actionsia ja tarjoaa ohjelmointirajapinnan mukautettuja CI/CD-putki-integraatioita varten.
Pros and Cons
Pros:
- Alkuperäinen CycloneDX-tuki määrityksen versioon 1.7 asti
- SBOM-generointi yli 20 ekosysteemille
- Sisäänrakennettu saavutettavuus- ja alkuperäanalyysi
Cons:
- Alkuperäistä SPDX-tulostetta ei ole saatavilla
- Rajoitetut graafisen käyttöliittymän vaihtoehdot
Learn more about cdxgen: Sopii parhaiten SPDX-SBOM-tiedostojen luomiseen
- Ei saatavilla
- Ilmainen ikuisesti
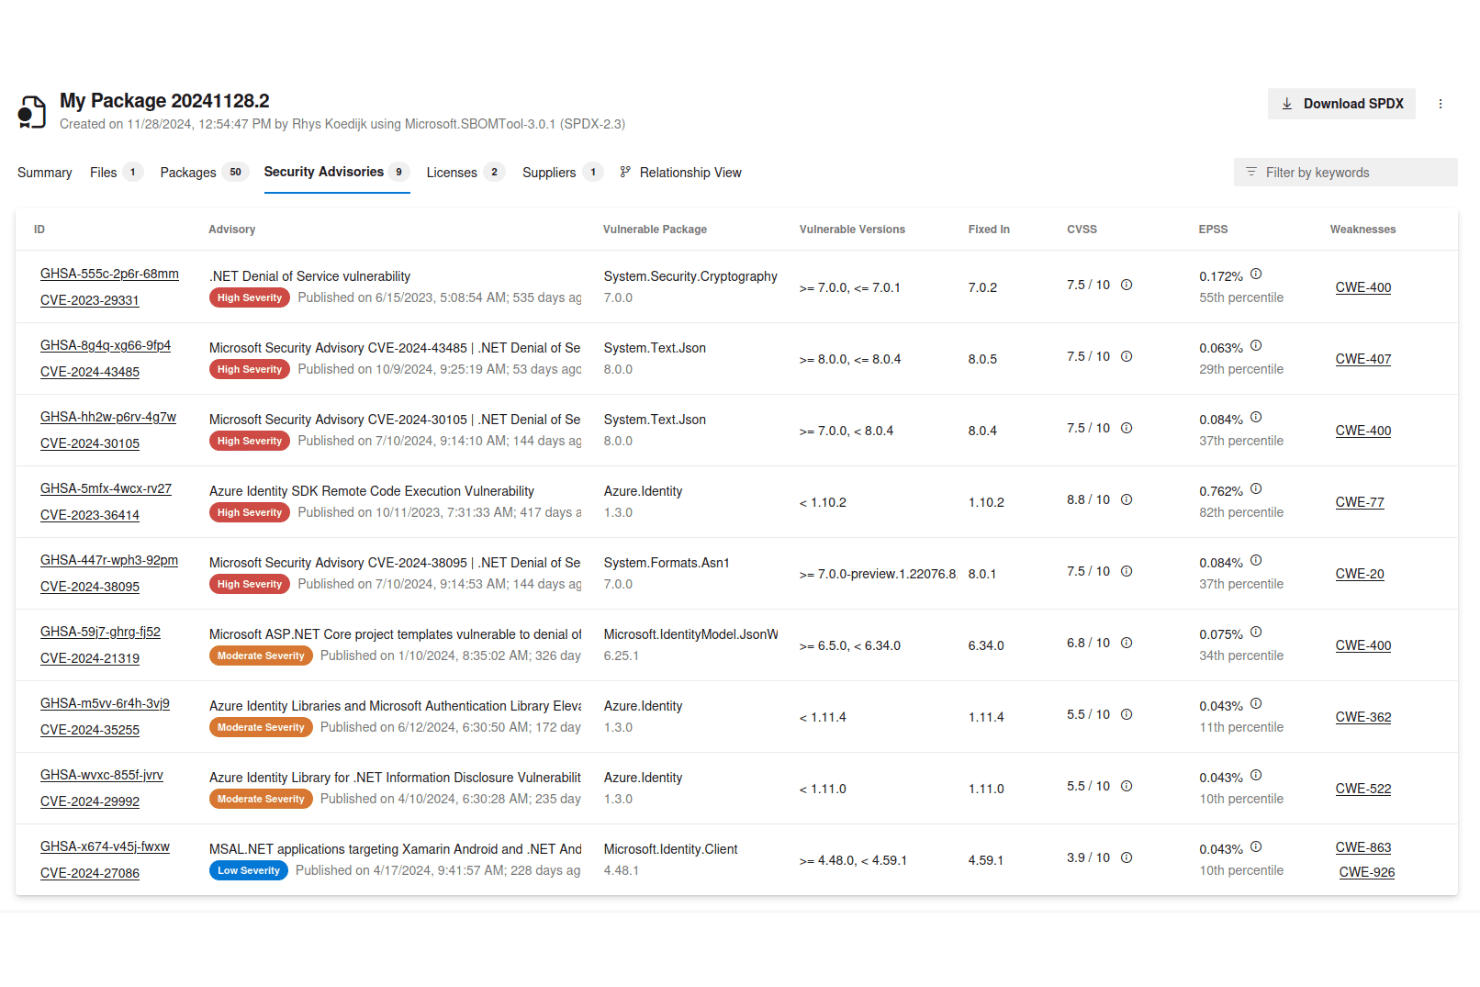
Microsoftin SBOM-työkalu näyttää Tietoturvatiedotteet-välilehden, jossa luetellaan 9 haavoittuvuutta vakavuusluokituksineen, CVSS-pisteytyksineen ja vaikutusten kohteena olevien pakettien tietoineen. Microsoftin SBOM-työkalu on avoimen lähdekoodin komentorivityökalu, joka luo automaattisesti SPDX-yhteensopivia SBOM-tiedostoja skannaamalla eri ekosysteemien riippuvuuksia, tallentamalla komponenttien metatietoja sekä validoimalla tai poistamalla arkaluonteisia tietoja SBOM-tulosteista koontiversioiden ja artefaktien välillä.
Kenelle Microsoftin SBOM-työkalu sopii parhaiten?
Se sopii erinomaisesti DevSecOps-insinööreille ja AppSec-tiimeille, jotka työskentelevät GitHub- tai Azure DevOps -ympäristöissä ja tarvitsevat yritystason SPDX-SBOM-tiedostojen luonnin osaksi työnkulkujaan.
Miksi valitsin Microsoftin SBOM-työkalun
Microsoftin SBOM-työkalu pääsi parhaiden vaihtoehtojeni joukkoon, koska se tukee natiivisti sekä SPDX 2.2- että SPDX 3.0 -versiota. Tämä erottaa sen useimmista avoimen lähdekoodin vaihtoehdoista, jotka kohdistuvat vain yhteen versioon. Erityisesti pidän sisäänrakennetuista validate- ja redact-komennoista: validate vahvistaa olemassa olevan SBOM-tiedoston tunnettua pudotuspolkua vasten, kun taas redact poistaa tiedostoviittaukset ennen ulkoista jakamista. Microsoft käyttää samaa työkalua sisäisesti omassa ohjelmistovalikoimassaan, mikä kertoo paljon sen luotettavuudesta suuressa mittakaavassa.
Microsoftin SBOM-työkalun tärkeimmät ominaisuudet
- Komponenttien tunnistuskirjastot: Skannaa monenlaisia paketinhallintaohjelmia ja ekosysteemejä Microsoftin oman komponenttien tunnistuskoneiston avulla.
- ClearlyDefined-ohjelmointirajapinnan integrointi: Rikastaa SBOM-tiedostoja ClearlyDefined-ohjelmointirajapinnasta automaattisesti haettavilla lisenssitiedoilla.
- Monen käyttöjärjestelmän tuki: Toimii Windowsissa, macOS:ssä ja Linuxissa tukien erilaisia kehitys- ja koontiympäristöjä.
- Useita jakelutapoja: Saatavilla WinGet-pakettina, Homebrew-kaavana, Docker-kuvana ja globaalina .NET-työkaluna.
Microsoftin SBOM-työkalun integraatiot
Microsoftin SBOM-työkalu tarjoaa natiivit integraatiot GitHub Actionsin ja Azure DevOps Pipelinesin kanssa SBOM-tiedostojen automaattista luontia varten CI/CD-työnkuluissa. Mukautettuja integraatioita varten on saatavilla ohjelmointirajapinta.
Pros and Cons
Pros:
- Luo sekä SPDX 2.2- että SPDX 3.0 -SBOM-tiedostoja
- Skannaa natiivisti eri ekosysteemien riippuvuuksia
- Sisältää ClearlyDefined-ohjelmointirajapinnasta saadut lisenssitiedot
Cons:
- Ei CycloneDX-muodon tukea
- Lähdekoodiin liittyvä osallistuminen on rajoitettu Microsoftin tiimiin
Learn more about Microsoft SBOM Tool:

Syft luo ihmisen luettavan ohjelmistojen materiaaliluettelon (SBOM) luetteloimalla 1 045 npm-pakettia kloonatusta GitHub-säilöstä. Syft on Anchoren kehittämä avoimen lähdekoodin komentorivityökalu ja Go-kirjasto, joka luo ohjelmistojen materiaaliluetteloita (SBOM) konttikuvista, tiedostojärjestelmistä, lähdekoodista ja arkistoista yli 30 pakettiekosysteemissä. Tulostusmuotoina ovat SPDX, CycloneDX ja Syft JSON.
Kenelle Syft sopii parhaiten?
Syft sopii luontevasti DevSecOps-insinööreille ja sovellusturvallisuustiimeille, jotka tarvitsevat SBOM-luonnin upottamista suoraan CI/CD-putkiin.
Miksi valitsin Syftin
Syft pääsi suosikkilistalleni, koska mikään muu avoimen lähdekoodin SBOM-työkalu ei yllä sen luetteloinnin syvyyteen samalla nopeudella. Se toimii yhtenä käännettynä binääritiedostona ilman ulkoisia riippuvuuksia, joten voin ottaa sen käyttöön missä tahansa putkessa ja alkaa luoda SBOM-tiedostoja konttikuvista tai tiedostojärjestelmistä välittömästi. Sen lähestymistapa, jonka mukaan 'jos se on siellä, kerromme siitä', tunnistaa siirtyvät riippuvuudet yli 30 ekosysteemissä, mukaan lukien Go-binaarit ja Java-arkistot, jotka muut työkalut usein jättävät huomaamatta.
Syftin tärkeimmät ominaisuudet
- SBOM-muotojen muuntaminen: Muunna luodut SBOM-tiedostot SPDX-, CycloneDX- ja Syft JSON -muotojen välillä.
- Pakettien tiedostotason havaitseminen: Tunnista ja luetteloi ohjelmistokomponentit tiedostotasolla kuvien ja arkistojen sisällä.
- Allekirjoitettu SBOM-vahvistus: Luo kryptografisesti allekirjoitettuja SBOM-vahvistuksia in-toto-määrityksen avulla.
- Virallinen GitHub Actions -tuki: Integroi SBOM-luonti suoraan GitHub-työnkulkuihin ylläpidetyn toiminnon avulla.
Syftin integraatiot
Syft tarjoaa virallisen GitHub Actions -toiminnon natiiviin integrointiin GitHub-työnkulkujen kanssa, tukee Docker-pohjaista käyttöönottoa Docker- ja OCI-kuvien kanssa käytettäväksi sekä tarjoaa komentorivityökalun Jenkinsin, GitLabin ja muiden CI-putkien käyttöön. Mukautettuja integraatioita varten saatavilla on ohjelmointirajapinta ja Go-kirjasto.
Pros and Cons
Pros:
- Käsittelee yli 30 ekosysteemiä ja muotoa
- Tulostaa SPDX-, CycloneDX- ja Syft JSON -muodot
- Komentorivityökalu toimii Dockerissa, CI/CD-ympäristössä ja paikallisesti
Cons:
- Ei sisäistä haavoittuvuuksien tarkistusta
- Rajoitettu Windows-pakettiekosysteemien tuki
Learn more about Syft:

OpenSSF tarjoaa käytännöllisen e-kirjaoppaan avoimen lähdekoodin ohjelmistojen suojaamisesta tekoälyn aikakaudella; opas ei liity Protobomiin. Protobom on OpenSSF:n ylläpitämä avoimen lähdekoodin Go-kirjasto, joka tarjoaa muotoneutraalin tietomallin SBOM-asiakirjojen vastaanottamiseen, luomiseen ja muuntamiseen SPDX- ja CycloneDX-standardien välillä.
Kenelle Protobom sopii parhaiten?
Protobom sopii erinomaisesti ohjelmistojen toimitusketjujen arkkitehdeille ja DevSecOps-insinööreille, jotka rakentavat tai laajentavat SBOM-työkaluja Golla.
Miksi valitsin Protobomin
Valitsin Protobomin yhdeksi parhaista vaihtoehdoista, koska sen protobuf-pohjainen tietomalli käsittelee SPDX 2.3:n ja CycloneDX 1.4–1.6:n väliset muunnokset menettämättä tietoja prosessin aikana. Pidän siitä, että Reader piilottaa muotokohtaisen jäsennyksen yksityiskohdat, joten tiimini voi kutsua reader.ParseFile()-funktiota minkä tahansa tuetun SBOM:n käsittelyyn ja käyttää yhtä yhdenmukaista väliesitysmuotoa. Tämä tarkoittaa, että CycloneDX 1.6 -asiakirjan muuntaminen SPDX 2.3 JSON -muotoon onnistuu vaihtamalla sarjallistajia sen sijaan, että työkalut pitäisi kirjoittaa uudelleen.
Protobomin tärkeimmät ominaisuudet
- Go-kirjaston ohjelmointirajapinta: Tarjoaa ohjelmallisen pääsyn SBOM:ien rakentamiseen, lukemiseen ja kirjoittamiseen suoraan Go-projekteissa.
- Häviötön SBOM:ien vastaanotto: Jäsentää SBOM:t tuetuissa muodoissa ilman puuttuvia tietokenttiä tai suhteita.
- Yhteisöhallinto: Hallinnoidaan OpenSSF:n hiekkalaatikkoprojektina, jossa osallistuminen on avointa ja tarkastusprosessit läpinäkyviä.
- Viite-CLI-työkalu: Sisältää esimerkin sbom-convert-työkalusta, joka havainnollistaa päästä päähän ulottuvia vastaanotto- ja sarjallistamistyönkulkuja.
Protobomin integraatiot
Natiivit integraatiot sisältävät sbom-convert-viite-CLI:n sekä OpenSSF:n bomctl-työkalun tuen. Mukana on ohjelmointirajapinta mukautettuja integraatioita varten.
Pros and Cons
Pros:
- Skeema kattaa kaikki SPDX- ja CycloneDX-kentät
- Viite-CLI-työkalu havainnollistaa ohjelmointirajapinnan käyttöä
- Häviötön muuntaminen eri muotoversioiden välillä
Cons:
- Ei sisäänrakennettua SBOM:ien luontiominaisuutta
- Ainoa saatavilla oleva ylläpidetty Go-SDK
Learn more about Protobom:
- 11SW360Paras ohjelmistokomponenttien elinkaaren hallintaan
- 12Snyk Open SourceParas avoimen lähdekoodin haavoittuvuuksien seurantaan
- 13bomctlParas komentorivipohjaiseen SBOM-hallintaan
Miten arvioin avoimen lähdekoodin SBOM-työkaluja
Jaan arvioinnin kahteen tasoon: perustason SBOM-ominaisuuksiin, joiden ansiosta työkalu pääsee mukaan luetteloon, sekä erottaviin tekijöihin, kuten VEX-tukeen ja ekosysteemin laajuuteen, jotka erottavat parhaat työkalut muista.
Ydintoiminnot (tämän luettelon perusvaatimukset)
Kun valitsen työkaluja luettelooni, arvioin jokaisen työkalun asteikolla 0 (ei tarjoa toimintoa)–5 (on tällä alueella erinomainen) kunkin alla luetellun ydintoiminnon osalta. Sen jälkeen muunnan työkalun kokonaispistemäärän prosenttiosuudeksi. Työkalun on saavutettava vähintään 65 prosentin kokonaispistemäärä, jotta sitä voidaan harkita mukaan otettavaksi.
- Avoimen lähdekoodin lisenssi: Tarkistan, että jokainen työkalu käyttää OSI:n hyväksymää lisenssiä ja että sillä on julkisesti saatavilla oleva repositorio – lähdekoodin saatavuus ilman avointa ydinkomponenttia ei riitä.
- SBOM:n luonti: Etsin automaattista tulostetta, joka kattaa transitiiviset riippuvuudet eikä ainoastaan yhden koontikohteen ylätason manifestimerkintöjä.
- Standardimuotojen tuki: Työkalujen tulisi tuottaa vähintään SPDX- tai CycloneDX-muotoa, sillä useimmat vaatimustenmukaisuuden työnkulut ja jatkokäyttäjät odottavat toista tai molempia näistä.
- Useiden ekosysteemien tarkistus: Arvioin, kuinka monta pakettiekosysteemiä työkalu kattaa – npm, Maven, PyPI, Go-moduulit ja konttikuvat ovat hyvä lähtötaso.
- Komponenttien metatietojen keruu: Jokaisen komponenttimerkinnän tulisi sisältää versio, lisenssi ja tunnisteet, kuten PURL- tai CPE-tunnisteet, jotta komponentit voidaan yhdistää haavoittuvuustietokantoihin.
- CI/CD-integraatio: Etsin komentorivi- tai laajennustukea, joka sopii Jenkinsin, GitHub Actionsin tai GitLab CI:n kaltaisten alustojen työnkulkuihin ilman raskasta määritystä.
Kun olen koonnut luettelon kriteerit täyttävistä työkaluista, tarkastelen, mikä erottaa kunkin alustan muista.
Erottavat tekijät (mikä erottaa toimittajat toisistaan)
Näin vertailen eri toimittajia:
Erityisen huomionarvoiset ominaisuudet
Haavoittuvuuksien yhdistäminen on erittäin tärkeää. Etsin työkaluja, jotka yhdistyvät NVD:n ja OSV:n kaltaisiin tietokantoihin ja yhdistävät CVE-tunnisteet suoraan SBOM-komponentteihin. VEX-asiakirjojen luonti vie tämän vielä pidemmälle ilmoittamalla, mitkä haavoittuvuudet todella vaikuttavat toimitettuun tuotteeseen. Tämä vähentää jatkokäyttäjille näkyvää hälytysmelua. Arvioin myös konttien ja infrastruktuuri koodina -määritysten tarkistuksen kattavuutta, sillä kuvien ja Kubernetes-manifestien sisäiset transitiiviset riippuvuudet eivät näy perustason manifestin jäsennyksessä.
Ominaisuuksia laajempi tarkastelu
Yhteisön hallintomalli on minulle tärkeä osoitin. OWASP:n tai Linux Foundationin kaltaisten säätiöiden tukemilla työkaluilla on yleensä aktiivisempi kehitystyö ja monipuolisempi osallistujajoukko, mikä on tärkeää, kun vaatimustenmukaisuuden työnkulku perustuu pitkäksi aikaa tiettyyn projektiin. Sääntelyvaatimusten mukaisuus on toinen arvioimani tekijä – täyttävätkö tulosteet NTIA:n SBOM:n vähimmäiselementit ja voivatko ne toimia hankintaa varten tarkastettavina artefakteina. Tarkastelen myös laajennettavuutta, erityisesti rajapintojen käyttöä ja yhteentoimivuutta Dependency-Trackin tai GUAC:n kaltaisten alustojen kanssa.
Näin valitset avoimen lähdekoodin SBOM-työkalut
Laajoihin ominaisuusluetteloihin ja monimutkaisiin hinnoittelurakenteisiin on helppo juuttua. Jotta pysyt keskittyneenä käydessäsi läpi yksilöllistä ohjelmistonvalintaprosessiasi, tässä on tarkistuslista tekijöistä, jotka kannattaa pitää mielessä:
| Tekijä | Mitä kannattaa huomioida |
|---|---|
| TekijäSkaalautuvuus | Mitä kannattaa huomioidaKestääkö tämä työkalu koodikantojen, ohjelmointikielten ja tiimien kasvun organisaatiosi laajentuessa? |
| TekijäIntegraatiot | Mitä kannattaa huomioidaVoitko yhdistää työkalun CI/CD-putkiisi, tikettijärjestelmiisi ja nykyisiin haavoittuvuussyötteisiisi? |
| TekijäMukautettavuus | Mitä kannattaa huomioidaKuinka helposti työnkulkuja, käytäntöjä tai SBOM-tulostusmuotoja voidaan mukauttaa organisaatiosi tarpeisiin? |
| TekijäHelppokäyttöisyys | Mitä kannattaa huomioidaKäyttävätkö insinöörit työkalua todella päivittäin, vai onko oppimiskynnys liian korkea nopeasti toimiville tiimeille? |
| TekijäKäyttöönotto ja perehdytys | Mitä kannattaa huomioidaKuinka kauan käyttöönotto ja merkityksellisten SBOM-tulosten tuottamisen aloittaminen keskeisille projekteillesi kestää? |
| TekijäKustannukset | Mitä kannattaa huomioidaVoiko avoimen lähdekoodin lisenssin lisäksi syntyä infrastruktuuri- tai tukikustannuksia? |
| TekijäTurvallisuustoimet | Mitä kannattaa huomioidaLuoko työkalu uusia hyökkäyspintoja, edellyttääkö se arkaluonteisia tunnistetietoja tai onko sillä toimiva päivitysprosessi? |
| TekijäVaatimustenmukaisuusvaatimukset | Mitä kannattaa huomioidaTukeeko työkalu esimerkiksi EO 14028:n tai EU:n kyberkestävyyssäädöksen mukaisia näyttö- ja raportointitarpeita heti käyttövalmiina? |
Mitä avoimen lähdekoodin SBOM-työkalut ovat?
Avoimen lähdekoodin SBOM-työkalut ovat julkisesti saatavilla olevia ohjelmistoja, joiden avulla voit luoda, hallita ja analysoida ohjelmistojen materiaaliluetteloita (SBOM) kehitystyönkuluissasi. Näiden työkalujen avulla voit inventoida projektien riippuvuudet, luoda standardoituja SBOM-asiakirjoja ja integroida ne putkiin vaatimustenmukaisuuden, haavoittuvuuksien seurannan ja ohjelmistotoimitusketjusi lisenssiriskien hallinnan tueksi.
Ominaisuudet
Kun valitset avoimen lähdekoodin SBOM-työkaluja, kiinnitä huomiota seuraaviin keskeisiin ominaisuuksiin:
- SBOM-luonti: Tuottaa kattavan ohjelmistojen materiaaliluettelon ja inventoi automaattisesti kunkin koontiversion ohjelmistokomponentit, riippuvuudet ja versiot.
- Standardimuotojen tuki: Tuottaa SBOM-luetteloita laajasti hyväksytyissä muodoissa, kuten SPDX- tai CycloneDX-muodossa, mikä tekee niistä yhteensopivia sääntelyviranomaisten, asiakkaiden ja jatkokäsittelyyn käytettävien työkalujen kanssa.
- Useiden ekosysteemien tarkistus: Analysoi lähdekoodia, binaaritiedostoja ja säilökuvia useilla kielillä ja ekosysteemeillä kattavan riippuvuuskuvan muodostamiseksi.
- Komponenttien metatietojen kerääminen: Tallentaa tärkeitä tietoja, kuten version, toimittajan, lisenssit, PURL-tunnisteet ja tiivisteet, mikä tukee seurantaa ja vaatimustenmukaisuuden käyttötapauksia.
- Haavoittuvuuksien yhdistäminen: Yhdistää SBOM-luettelon komponenttitiedot julkisiin haavoittuvuustietokantoihin, mikä auttaa löytämään ja seuraamaan riippuvuuksiin liittyviä CVE-haavoittuvuuksia.
- Lisenssien vaatimustenmukaisuuden analyysi: Tunnistaa yhteensopimattomat tai korkean riskin avoimen lähdekoodin lisenssit ja tukee asianmukaista ennakkoselvitystä sekä oikeudellisia tarkistuksia ohjelmistojen toimituksessa.
- CI/CD-integraatio: Yhdistyy suoraan koontijärjestelmiisi ja putkiisi komentorivityökalujen, laajennusten tai rajapintojen avulla mahdollistaen automatisoinnin ja käytäntöjen valvonnan.
- Säilöjen ja IaC:n tarkistus: Tutkii säilökuvia ja infrastruktuuri koodina -tiedostoja tuodakseen esiin riippuvuudet, jotka eivät välttämättä näy vakiomuotoisissa luetteloissa.
- VEX-asiakirjojen tuki: Luo haavoittuvuuksien hyödynnettävyyden vaihtoa (VEX) koskevia asiakirjoja selventääkseen, mitkä SBOM-luettelosi haavoittuvuudet todella vaikuttavat tuotteeseesi.
- Ohjelmointirajapinnan käyttö: Mahdollistaa SBOM-hallinnan automatisoinnin ja komponenttitietojen ohjelmallisen kyselyn, joten se sopii helposti sisäisiin tietoturva- tai vaatimustenmukaisuustyönkulkuihin.
Hyödyt
Avoimen lähdekoodin SBOM-työkalujen käyttöönotto tarjoaa tiimillesi ja yrityksellesi useita hyötyjä. Tässä muutamia hyötyjä, joita voit odottaa:
- Toimitusketjun parempi läpinäkyvyys: Saat selkeän, automatisoidun näkymän kaikkien projektien ohjelmistoriippuvuuksiin SBOM-luonnin ja useiden ekosysteemien tarkistuksen avulla.
- Vahvempi vaatimustenmukaisuus: Täytät EO 14028:n tai EU:n kyberkestävyyssäädöksen kaltaiset sääntelyvaatimukset tuottamalla standardoituja, auditoitavia SBOM-luetteloita ja vaatimustenmukaisuuteen soveltuvia metatietoja.
- Nopeampi reagointi haavoittuvuuksiin: Yhdistät komponenttitiedot haavoittuvuustietokantoihin ja luot VEX-asiakirjoja, joiden avulla voit nopeasti tunnistaa, arvioida ja käsitellä todellisia tietoturvariskejä.
- Pienempi lisenssiriski: Tunnistat ja tarkistat riippuvuuksiesi avoimen lähdekoodin lisenssit automaattisesti, mikä auttaa välttämään vastavuoroisuuslisenssejä tai yhteensopimattomia komponentteja.
- DevSecOps-työnkulut: Integroit SBOM-luonnin ja tietoturvatarkistukset suoraan CI/CD-putkiin automatisoituja, käytäntöihin perustuvia valvontatoimia varten.
- Pienemmät käyttökustannukset: Käytät avoimen lähdekoodin ja ohjelmointirajapinnan kautta käytettäviä työkaluja välttääksesi toimittajalukon ja pitääksesi pitkän aikavälin hallintakustannukset ennakoitavina.
- Parempi auditointivalmius: Keräät metatiedot, alkuperätiedot ja raportointitiedot, joilla on merkitystä, kun asiakkaat tai kumppanit pyytävät varmuutta toimitusketjun turvallisuudesta.
Kustannukset & hinnoittelu
Avoimen lähdekoodin SBOM-työkalujen valitseminen edellyttää saatavilla olevien hinnoittelumallien ja suunnitelmien ymmärtämistä. Kustannukset vaihtelevat ominaisuuksien, tiimin koon, lisäosien ja muiden tekijöiden perusteella. Alla oleva taulukko sisältää yhteenvedon avoimen lähdekoodin SBOM-ratkaisujen yleisistä suunnitelmista, niiden keskimääräisistä hinnoista ja tyypillisistä ominaisuuksista:
Avoimen lähdekoodin SBOM-työkalujen suunnitelmien vertailutaulukko
| Pakettityyppi | Keskimääräinen hinta | Yleiset ominaisuudet |
|---|---|---|
| PakettityyppiIlmainen paketti | Keskimääräinen hinta$0 | Yleiset ominaisuudetSBOM-perustietojen luonti, vakiomuotojen tuki, CLI-käyttöoikeus ja yhteisön dokumentaatio. |
| PakettityyppiHenkilökohtainen paketti | Keskimääräinen hinta$5-$20/käyttäjä/kk | Yleiset ominaisuudetEdistyneet SBOM-ominaisuudet, useiden ohjelmointikielten tuki, rajalliset CI/CD-integraatiot ja ensisijainen sähköpostituki. |
| PakettityyppiYrityspaketti | Keskimääräinen hinta$20-$50/käyttäjä/kk | Yleiset ominaisuudetTiimien hallinta, käytäntöjen valvonta, säilöjen ja IaC:n skannaus, laajennettu API-käyttöoikeus ja perusraportointi. |
| PakettityyppiSuuryrityspaketti | Keskimääräinen hinta$50-$100/käyttäjä/kk | Yleiset ominaisuudetSSO/SAML-integraatio, edistyneet vaatimustenmukaisuusominaisuudet, tarkastuslokit, ensiluokkainen tuki ja mukautettu käyttöönotto. |
Avoimen lähdekoodin SBOM-työkalujen usein kysytyt kysymykset
\u003cspan data-slate-fragment=\u0022JTVCJTdCJTIyY2hpbGRyZW4lMjIlM0ElNUIlN0IlMjJ0ZXh0JTIyJTNBJTIySGVyZSUyMGFyZSUyMHNvbWUlMjBhbnN3ZXJzJTIwdG8lMjBjb21tb24lMjBxdWVzdGlvbnMlMjBhYm91dCUyMG9wZW4tc291cmNlJTIwU0JPTSUyMHRvb2xzJTNBJTIyJTdEJTVEJTJDJTIydHlwZSUyMiUzQSUyMnAlMjIlMkMlMjJpZCUyMiUzQSUyMkM3OXhDT0ZqM2UlMjIlN0QlNUQ=\u0022\u003eTässä on vastauksia yleisiin avoimen lähdekoodin SBOM-työkaluja koskeviin kysymyksiin:\u003c/span\u003e
Miten avoimen lähdekoodin SBOM-työkalut käsittelevät uusia tai mukautettuja pakettiekosysteemejä?
\u003cspan data-slate-fragment=\u0022JTVCJTdCJTIyY2hpbGRyZW4lMjIlM0ElNUIlN0IlMjJ0ZXh0JTIyJTNBJTIyTW9zdCUyMHRvb2xzJTIwZm9jdXMlMjBvbiUyMHdpZGVseSUyMHVzZWQlMjBlY29zeXN0ZW1zJTJDJTIwYnV0JTIwc29tZSUyMGFsbG93JTIweW91JTIwdG8lMjBkZWZpbmUlMjBjdXN0b20lMjBwYXJzZXJzJTIwb3IlMjBwbHVnaW5zLiUyMElmJTIweW91ciUyMHN0YWNrJTIwaW5jbHVkZXMlMjBuaWNoZSUyMG9yJTIwaW4taG91c2UlMjBwYWNrYWdlcyUyQyUyMGNoZWNrJTIwZG9jdW1lbnRhdGlvbiUyMGZvciUyMGV4dGVuc2lvbiUyMHBvaW50cyUyMGFuZCUyMGFjdGl2ZSUyMGNvbW11bml0eSUyMGNvbnRyaWJ1dGlvbnMuJTIyJTdEJTVEJTJDJTIydHlwZSUyMiUzQSUyMnAlMjIlMkMlMjJpZCUyMiUzQSUyMlIydEE4dmtvcVglMjIlN0QlNUQ=\u0022\u003eUseimmat työkalut keskittyvät yleisesti käytettyihin ekosysteemeihin, mutta joissakin voit määrittää mukautettuja jäsentimiä tai laajennuksia. Jos teknologiapinossasi on harvinaisia tai organisaation sisäisiä paketteja, tarkista dokumentaatiosta laajennuskohdat ja aktiivisen yhteisön tekemät kontribuutiot.\u003c/span\u003e
Voinko käyttää avoimen lähdekoodin SBOM-työkaluja eristetyissä tai tiukasti säännellyissä ympäristöissä?
\u003cspan data-slate-fragment=\u0022JTVCJTdCJTIyY2hpbGRyZW4lMjIlM0ElNUIlN0IlMjJ0ZXh0JTIyJTNBJTIyWWVzJTJDJTIwbWFueSUyMG9wZW4tc291cmNlJTIwU0JPTSUyMHRvb2xzJTIwcnVuJTIwY29tcGxldGVseSUyMG9mZmxpbmUlMjBhbmQlMjBkb24lRTIlODAlOTl0JTIwcmVxdWlyZSUyMGV4dGVybmFsJTIwY2FsbHMuJTIwTWFrZSUyMHN1cmUlMjB0byUyMHZlcmlmeSUyMHRoYXQlMjBhbGwlMjByZXF1aXJlZCUyMGRhdGFiYXNlcyUyMG9yJTIwcmVzb3VyY2VzJTIwYXJlJTIwbG9jYWxseSUyMG1pcnJvcmFibGUlMjBmb3IlMjB2dWxuZXJhYmlsaXR5JTIwYW5kJTIwbGljZW5zZSUyMGNoZWNraW5nLiUyMiU3RCU1RCUyQyUyMnR5cGUiJTNBJTIycCUyMiUyQyUyMmlkJTIyJTNBJTIyX3URNlZjSTRoJTIyJTdEJTVE\u0022\u003eKyllä, monet avoimen lähdekoodin SBOM-työkalut toimivat täysin offline-tilassa eivätkä vaadi ulkoisia yhteydenottoja. Varmista, että kaikki tarvittavat tietokannat tai resurssit voidaan peilata paikallisesti haavoittuvuuksien ja lisenssien tarkistamista varten.\u003c/span\u003e
Ovatko eri työkalujen tuottamat SBOM-tulosteet aina yhteensopivia?
\u003cspan data-slate-fragment=\u0022JTVCJTdCJTIyY2hpbGRyZW4lMjIlM0ElNUIlN0IlMjJ0ZXh0JTIyJTNBJTIyTm90JTIwYWx3YXlzLiUyMFdoaWxlJTIwU1BEWCUyMGFuZCUyMEN5Y2xvbmVEWCUyMGFyZSUyMHN0YW5kYXJkcyUyQyUyMGVhY2glMjB0b29sJTIwbWF5JTIwaW1wbGVtZW50JTIwdGhlbSUyMHNsaWdodGx5JTIwZGlmZmVyZW50bHkuJTIwSXQncyUyMGltcG9ydGFudCUyMHRvJTIwdmFsaWRhdGUlMjBvdXRwdXQlMjB3aXRoJTIwZG93bnN0cmVhbSUyMGNvbnN1bWVycyUyMGFuZCUyQyUyMGlmJTIwbmVlZGVkJTJDJTIwcnVuJTIwY29udmVyc2lvbnMlMjBvciUyMHBvc3QtcHJvY2Vzc2luZyUyMHRvJTIwbWVldCUyMHBhcnRuZXIlMjByZXF1aXJlbWVudHMuJTIyJTdEJTVEJTJDJTIydHlwZSUyMiUzQSUyMnAlMjIlMkMlMjJpZCUyMiUzQSUyMkVPa19fckNTS3ElMjIlN0QlNUQ=\u0022\u003eEivät aina. Vaikka SPDX ja CycloneDX ovat standardeja, kukin työkalu voi toteuttaa ne hieman eri tavalla. Tulosteet on tärkeää validoida jatkokäsittelyä tekevien käyttäjien kanssa ja tarvittaessa suorittaa muunnoksia tai jälkikäsittelyä kumppanien vaatimusten täyttämiseksi.\u003c/span\u003e
Kuinka paljon ylläpitotyötä avoimen lähdekoodin SBOM-työkalut vaativat?
\u003cspan data-slate-fragment=\u0022JTVCJTdCJTIyY2hpbGRyZW4lMjIlM0ElNUIlN0IlMjJ0ZXh0JTIyJTNBJTIyTWFpbnRlbmFuY2UlMjBvZnRlbiUyMGludm9sdmVzJTIwdXBkYXRpbmclMjB2dWxuZXJhYmlsaXR5JTIwZmVlZHMlMkMlMjBrZWVwaW5nJTIwdGhlJTIwdG9vbCUyMGluJTIwc3luYyUyMHdpdGglMjBsYW5ndWFnZSUyMGVjb3N5c3RlbSUyMHVwZGF0ZXMlMkMlMjBhbmQlMjBwZXJpb2RpYyUyMGNvbmZpZ3VyYXRpb24lMjByZXZpZXdzLiUyMEV2YWx1YXRlJTIwcHJvamVjdCUyMGFjdGl2aXR5JTIwYW5kJTIwY29tbXVuaXR5JTIwaGVhbHRoJTIwYmVmb3JlJTIwbWFraW5nJTIwdG9vbHMlMjBhJTIwY29yZSUyMGRlcGVuZGVuY3kuJTIyJTdEJTVEJTJDJTIydHlwZSUyMiUzQSUyMnAlMjIlMkMlMjJpZCUyMiUzQSUyMl9DYU9ZODhIaGIlMjIlN0QlNUQ=\u0022\u003eYlläpitoon kuuluu usein haavoittuvuussyötteiden päivittäminen, työkalun pitäminen ajan tasalla ohjelmointikieliekosysteemien päivitysten kanssa sekä säännölliset määritysasetusten tarkistukset. Arvioi projektin aktiivisuus ja yhteisön tila ennen kuin teet työkaluista keskeisen riippuvuuden.\u003c/span\u003e
Voinko luottaa avoimen lähdekoodin SBOM-työkaluihin lakisääteisen vaatimustenmukaisuuden ja ulkoisten auditointien yhteydessä?
\u003cspan data-slate-fragment=\u0022JTVCJTdCJTIyY2hpbGRyZW4lMjIlM0ElNUIlN0IlMjJ0ZXh0JTIyJTNBJTIyT3Blbi1zb3VyY2UlMjBTQk9NJTIwY2FuJTIwaGVscCUyMG1lZXQlMjBjb21wbGlhbmNlJTIwbmVlZHMlMjBpZiUyMHRoZXklMjBhZGhlcmUlMjB0byUyMHJlZ3VsYXRvcnklMjBTQk9NJTIwZ3VpZGVsaW5lcy4lMjBBbHdheXMlMjBjb25maXJtJTIwb3V0cHV0cyUyMGNvdmVyJTIwcmVxdWlyZWQlMjBlbGVtZW50cyUyMGFuZCUyMGNvbnN1bHQlMjBjb21wbGlhbmNlJTIwZXhwZXJ0cyUyMHRvJTIwcmV2aWV3JTIwZG9jdW1lbnRhdGlvbiUyMGJlZm9yZSUyMHN1Ym1pdHRpbmclMjB0byUyMHBhcnRuZXJzJTIwb3IlMjBhdWRpdG9ycy4lMjIlN0QlNUQlMkMlMjJ0eXBlJTIyJTNBJTIycCUyMiUyQyUyMmlkJTIyJTNBJTIya2NyWmpDeGlVWCUyMiU3RCU1RA==\u0022\u003eAvoimen lähdekoodin SBOM-työkalut voivat auttaa täyttämään vaatimustenmukaisuuteen liittyvät tarpeet, jos ne noudattavat sääntelyyn perustuvia SBOM-ohjeita. Varmista aina, että tulosteet sisältävät vaaditut elementit, ja pyydä vaatimustenmukaisuuden asiantuntijoita tarkistamaan dokumentaatio ennen sen toimittamista kumppaneille tai auditoijille.\u003c/span\u003e