

Parhaat automatisoidut koodintarkistustyökalut auttavat tiimejä havaitsemaan virheet varhain, noudattamaan koodausstandardeja, vähentämään uudelleentyötä ja parantamaan koodin yleistä laatua ennen muutosten siirtymistä tuotantoon. Nämä työkalut antavat yhdenmukaista palautetta kehityksen aikana, joten ongelmiin voidaan puuttua hidastamatta toimituksia.
Tiimit turvautuvat usein automatisoituihin koodintarkistustyökaluihin, kun manuaalisissa tarkistuksissa jää virheitä huomaamatta, epäjohdonmukainen palaute hidastaa yhdistämispyyntöjä tai tietoturva-aukot jäävät huomaamatta kasvavissa koodikannoissa. Viivästyneet hyväksynnät, epätasainen koodin laatu ja lisääntyvä tekninen velka vaikeuttavat kehittäjien ja tarkistajien välistä yhteistyötä.
Olen työskennellyt alalla teknologiajohtajana yli 20 vuoden ajan, ja olen testannut ja arvioinut kymmeniä automatisoituja koodintarkistustyökaluja todellisissa ympäristöissä niiden tarkkuuden, integraatioiden ja käytettävyyden arvioimiseksi. Tässä oppaassa esitellään parhaat automatisoidut koodintarkistustyökalut, jotka tukevat nopeampia tarkistuksia, parempaa koodin yhdenmukaisuutta ja turvallisempia julkaisuja. Jokaisessa arvostelussa käsitellään ominaisuuksia, etuja ja haittoja sekä parhaiten sopivia käyttötapauksia, jotta löydät tarpeisiisi oikean työkalun.
Miksi luottaa ohjelmistosuosituksiimme
6,700+
Reviews
20
Industry experts
16+
Evaluation factors
14
Years
Tiimimme on testannut ja arvioinut ohjelmistoja vuodesta 2012 lähtien. Teknologiajohtajina tiedämme itse, kuinka vaikeaa — ja tärkeää — oikean ohjelmiston valitseminen on.
Tätä opasta varten arvioimme työkaluja käytännön testauksen ja itsenäisen tutkimuksen avulla, pisteyttäen työkalut valintakriteeriemme perusteella.
Arvostelumme perustuvat inhimilliseen toimitukselliseen harkintaamme, eivät myyntipuheeseen.
Asiantuntija-arvioijat:
- Paulo Gardini MiguelTech Director
 Tim FisherVP of AI
 Gabriel RosasTech Lead & Software Architect
 Christhian GruhnTech Lead & Platform Architect

Vertailutaulukko: automatisoidut koodintarkistustyökalut
Tässä vertailutaulukossa tiivistetään parhaiksi valitsemieni automatisoitujen koodintarkistustyökalujen hinnoittelutiedot.
Sorted by: Default
| Tool | Starting Price | Website | |
|---|---|---|---|
Paras automatisoituihin tietoturvapainotteisiin koodikatselmuksiin | 4.3 out of 5 | $350 kuukaudessa Ilmainen paketti saatavilla | Book Demo |
Paras paikan päällä suoritettaviin lähdekoodin tarkistuksiin | 4.7 out of 5 | $1000/dev/vuosi Ilmainen esittely saatavilla | Website |
Parhaimmillaan tekoälypohjaisten koodinkorjausten kanssa | 4.4 out of 5 | Hinnoittelu pyynnöstä Ilmainen kokeiluversio saatavilla | Website |
Sopii parhaiten virheellisten positiivisten havaintojen vähentämiseen | 4.5 out of 5 | Alkaen 200 $/kuukausi Ilmaispaketti saatavilla | Book Demo |
4.4 out of 5 | $24/käyttäjä/kuukausi 14 päivän ilmainen kokeilujakso + ilmainen sopimus saatavilla | Website | |
Parhaiten reaaliaikaiseen koodianalyysiin | Not rated | $24/käyttäjä/kuukausi 14 päivän ilmainen kokeilujakso + ilmainen esittely saatavilla | Website |
Paras Java-virheiden havaitsemiseen | Not rated | Ilmainen käyttää | Website |
Sopii parhaiten tietoturvatarkistuksiin | Not rated | Hinnoittelu pyynnöstä Ilmainen esittely saatavilla | Website |
Parhaiten ylläpidettävyyden mittareihin | Not rated | Hinnoittelu pyynnöstä Maksuton konsultaatio saatavilla | Website |
Paras koodikatselmoinnin työnkulkuun | Not rated | $18,000/vuosi 30 päivän ilmainen kokeilujakso | Website |


Parhaiden automatisoitujen koodintarkistustyökalujen arvostelut
Alla ovat yksityiskohtaiset yhteenvedot parhaista automatisoiduista koodintarkistustyökaluista, jotka pääsivät lyhytlistalleni. Arvosteluissani tarkastellaan yksityiskohtaisesti kunkin työkalun keskeisiä ominaisuuksia, etuja & haittoja, integraatioita ja ihanteellisia käyttötapauksia, jotta löydät itsellesi parhaan vaihtoehdon.
 Paras automatisoituihin tietoturvapainotteisiin koodikatselmuksiin
- Ilmainen paketti saatavilla
- Alkaen $350 kuukaudessa
Visit WebsiteCustomer Rating:4.3/5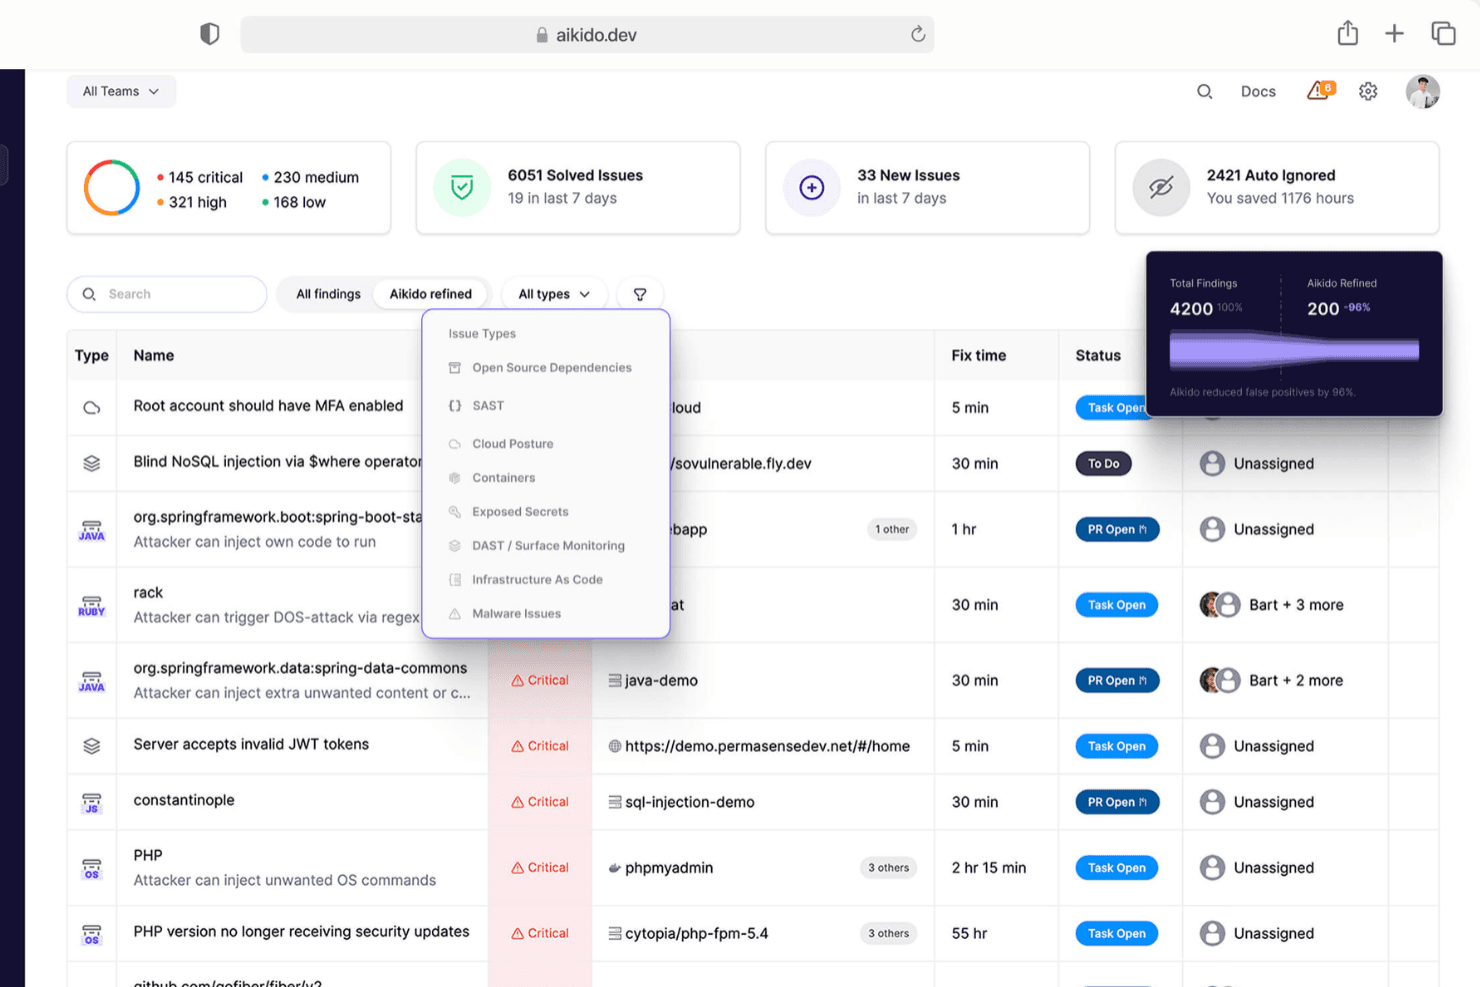
Aikido Security tarjoaa yhtenäisen hallintapaneelin, jonka avulla ongelmia voi lajitella ja suodattaa tyypin, vakavuuden ja skannauslähteen mukaan. Aikido Security auttaa kehittäjiä parantamaan koodin laatua ja turvallisuutta tekoälypohjaisten koodikatselmusten, haavoittuvuuksien skannauksen ja automatisoitujen vaatimustenmukaisuustarkistusten avulla. Se yhdistää staattisen analyysin, dynaamisen testauksen ja pilviturvallisuustyökalut auttaakseen tiimejä toimittamaan turvallisempaa ja siistimpää koodia.
Miksi valitsin Aikido Securityn: Valitsin Aikido Securityn sen tekoälypohjaisten koodikatselmusten ansiosta. Ne tunnistavat esimerkiksi logiikkavirheitä, suorituskyvyn tehottomuutta ja tietoturva-aukkoja. Saat välitöntä palautetta suoraan IDE-ympäristössäsi, mikä nopeuttaa korjausten tekemistä työnkulkuja häiritsemättä. Pidin myös sen sisäänrakennetusta vaatimustenmukaisuuden automatisoinnista esimerkiksi SOC 2- ja ISO 27001 -viitekehyksille. Se auttaa tiimejä täyttämään sääntelyvaatimukset pienemmällä manuaalisella vaivalla.
Keskeiset ominaisuudet ja integraatiot
Ominaisuuksiin kuuluvat tekoälypohjaiset koodikatselmus-ehdotukset, yhdellä napsautuksella tehtävät automaattiset korjaukset IDE-ympäristöissä sekä koodin, säilöjen ja infrastruktuurin haavoittuvuuksien skannaus. Saat myös aiempien pull requestien perusteella luotavan mukautettujen sääntöjen generoinnin sekä pilviturvallisuuden tilanhallinnan, joka havaitsee virheelliset määritykset varhaisessa vaiheessa.
Integraatioihin kuuluvat Jira, GitLab, GitHub, Asana, ClickUp, Monday, Microsoft Teams, YouTrack, Drata, Azure Pipelines, BitBucket Pipes ja VSCode.
Pros and Cons
Pros:
- Tarjoaa kattavan hallintapaneelin ja mukautettavat raportit
- Tarjoaa käytännönläheisiä tietoja
- Helppokäyttöinen käyttöliittymä
Cons:
- Sulkee korjaamattomat CVE-haavoittuvuudet oletusarvoisesti pois väliaikaisten säilöjen skannauksista
- Aikidon on otettava mukautetut SAST-säännöt käyttöön
Learn more about Aikido Security: Paras paikan päällä suoritettaviin lähdekoodin tarkistuksiin
- Ilmainen esittely saatavilla
- Enintään $1000/dev/vuosi (laskutetaan vuosittain)
Visit WebsiteCustomer Rating:4.7/5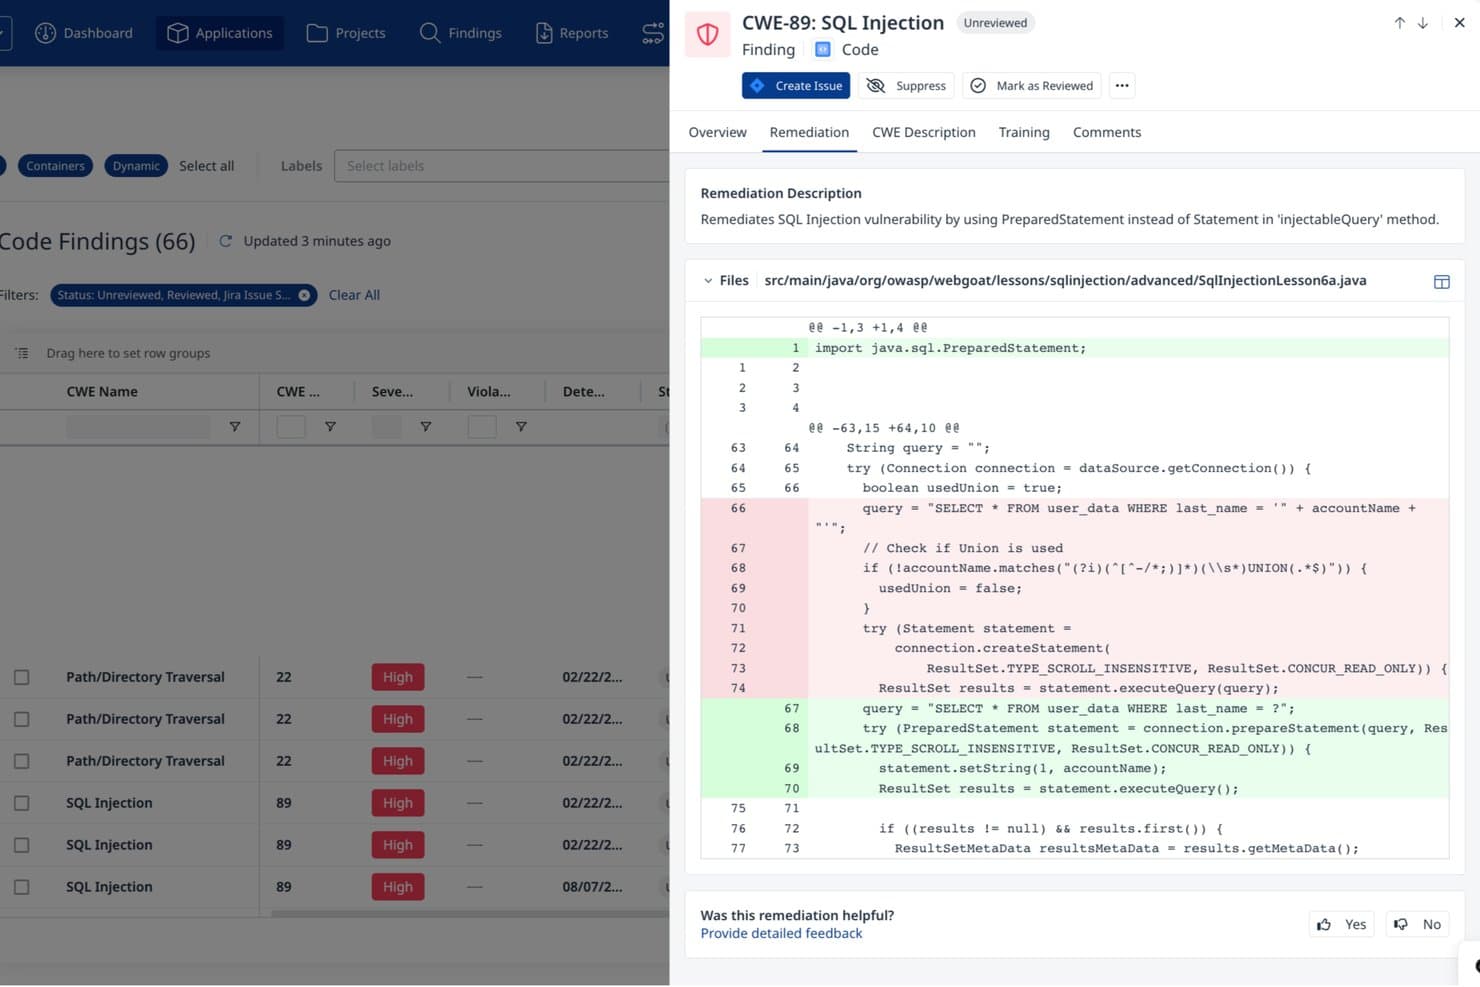
Mend.io tarjoaa tekoälyn luoman SQL-injektion korjauksen koodimuutosten esikatseluineen. Mend.io on sovellusturva-alusta, joka yhdistää SAST:n, SCA:n, salaisuuksien tarkistuksen ja riippuvuusanalyysin haavoittuvuuksien havaitsemiseksi sekä omistusoikeudellisesta lähdekoodista että avoimen lähdekoodin riippuvuuksista CI/CD-putkissa, pull-pyynnöissä ja IDE-ympäristöissä.
Kenelle Mend.io sopii parhaiten?
Mend.io sopii hyvin tietoturvatietoisille kehitystiimeille, joiden on tarkistettava omistusoikeudellinen lähdekoodi omassa ympäristössään ilman, että koodia lähetetään ympäristön ulkopuolelle.
Miksi valitsin Mend.io:n
Valitsin Mend.io:n yhdeksi parhaista vaihtoehdoista, koska sen paikan päällä suoritettava SAST-tarkistus pitää lähdekoodin omassa ympäristössäsi, samalla kun havainnot ja työnkulut hallitaan edelleen pilven kautta. Tällä arkkitehtuurilla on merkitystä silloin, kun tietoturvakäytäntö kieltää omistusoikeudellisen koodin lähettämisen ulkoisiin palveluihin. Pidän myös siitä, että sen SAST-moottori tuottaa täydelliset tietovirtajäljet, jotka osoittavat tarkasti, missä saastunut syöte saavuttaa haavoittuvan kohteen, ja että tekoälyn luomat korjausehdotukset suoritetaan yksityisessä malliesiintymässä, joka ei jaa koodiasi kolmansien osapuolten LLM-palveluntarjoajien kanssa.
Mend.io:n tärkeimmät ominaisuudet
- Salaisuuksien tarkistus: Havaitsee kovakoodatut tunnistetiedot, API-avaimet, tunnukset ja varmenteet suoraan lähdekoodista ja voi havaintojen yhteydessä käynnistää käytäntörikkomuksia tai koontiversioiden epäonnistumisia.
- SBOM-luonti: Tuottaa ohjelmistojen materiaaliluetteloita SPDX- ja CycloneDX-muodoissa sekä tukee kolmansien osapuolten SBOM-tiedostojen ja VEX-tietojen tuontia komponenttien hyödynnettävyydestä viestimistä varten.
- Haitallisten pakettien tunnistus: Ilmoittaa riippuvuuksiin liittyvistä riskeistä, kuten nimihuijauksista, riippuvuuksien sekoittamishyökkäyksistä sekä paketeista, jotka sisältävät takaovi- tai tietojen suodatukseen tarkoitettua koodia.
- Vaatimustenmukaisuusstandardien yhdistäminen: Yhdistää SAST-havainnot OWASP Top 10-, NIST-, PCI DSS-, HIPAA-, HITRUST- ja MISRA-standardeihin sekä tarjoaa vietäviä raportteja CSV-, XML- ja JSON-muodoissa.
Mend.io:n integraatiot
Mend.io tarjoaa natiiviset integraatiot GitHubiin, GitLabiin, Bitbucketiin, Azure DevOpsiin, Jiraan, Jenkinsiin, CircleCI:hin, AWS CodeBuildiin ja TeamCityyn. Se tarjoaa myös REST API:n mukautettuja integraatioita varten ja tukee CI/CD-putkien työnkulkuja.
Pros and Cons
Pros:
- Paikan päällä suoritettavat tarkistukset pitävät lähdekoodin paikallisena
- Tietovirtajäljet osoittavat haavoittuvat polut tarkasti
- Havainnot ja ehdotetut korjaukset ennen muutosten siirtämistä versionhallintaan
Cons:
- Havainnot saattavat edellyttää manuaalista arviointia
- Joistakin SAST-korjauksista puuttuu toimintaan ohjaavia yksityiskohtia
Learn more about Mend.io: Parhaimmillaan tekoälypohjaisten koodinkorjausten kanssa
- Ilmainen kokeiluversio saatavilla
- Hinnoittelu pyynnöstä
Visit WebsiteCustomer Rating:4.4/5
SonarQube tarjoaa yhtenäisessä koontinäytössä näkyvyyden koko projektin koodin laatuun, tietoturvaan ja luotettavuuteen liittyviin mittareihin. SonarQube tarjoaa kattavan ratkaisun niille, jotka haluavat tehostaa ohjelmistokehitysprosessejaan automatisoidulla koodintarkistuksella. Ottamalla SonarQuben käyttöön voit vastata teknisen velan hallinnan, koodin luotettavuuden parantamisen ja alan standardien noudattamisen haasteisiin sekä samalla edistää jatkuvan parantamisen ja yhteistyön kulttuuria tiimissäsi.
Miksi valitsin SonarQuben
Valitsin SonarQuben sen reaaliaikaisen palautteen ja haavoittuvuuksien välittömän havaitsemisen ansiosta, jotka ovat olennaisia korkean koodilaadun ylläpitämisessä. Alustan staattinen sovellusten tietoturvatestaus (SAST) tarjoaa automaattisen analyysin, joka tunnistaa kriittiset haavoittuvuudet suosituissa ohjelmointikielissä ja varmistaa koodisi turvallisuuden alusta alkaen. Lisäksi SonarQuben tekoälypohjainen CodeFix-ominaisuus tarjoaa kontekstitietoisia ratkaisuja, joiden avulla tiimisi voi käsitellä ongelmia nopeasti ja tehokkaasti, mikä parantaa tuottavuutta ja minimoi riskit.
SonarQuben tärkeimmät ominaisuudet
Erinomaisten tietoturvaominaisuuksiensa lisäksi SonarQube tarjoaa useita automatisoituun koodintarkistukseen suunniteltuja ominaisuuksia:
- Laatuportit: Valvoo koodausstandardeja automaattisesti ja estää heikkolaatuisen koodin käyttöönoton määrittämällä ennalta ehdot, jotka koodin on täytettävä.
- Vetopyyntöjen koristelu: Tarjoaa välitöntä palautetta koodin laadusta suoraan DevOps-käyttöliittymässä, mikä helpottaa muutosten tarkistamista ja hyväksymistä.
- Salaisten tietojen tunnistus: Tunnistaa vuotaneet API-avaimet ja salasanat sekä ilmoittaa niistä kehitysprosessin aikana suojaten arkaluonteisia tietoja.
- Infrastruktuurin koodina (IaC) -skannaus: Tarkistaa Terraformin ja Kubernetesin kaltaiset työkalut virheellisten määritysten varalta ja varmistaa pilviympäristöjesi turvallisuuden.
SonarQuben integraatiot
Integraatioihin kuuluvat GitHub, GitLab, Bitbucket, Azure DevOps, Jenkins, Travis CI, CircleCI, GitHub Actions, GitLab CI/CD, Bitbucket Pipelines ja AWS.
Pros and Cons
Pros:
- Tarjoaa reaaliaikaista palautetta koodin haavoittuvuuksista ja laadusta.
- Tukee yli 35 ohjelmointikieltä monipuolista käyttöä varten.
- Integroituu saumattomasti CI/CD-putkiin jatkuvaa valvontaa varten.
Cons:
- Saattaa tuottaa virheellisiä positiivisia tuloksia, jotka edellyttävät manuaalista tarkistusta.
- Skannausajat voivat olla pitkiä erittäin suurissa koodikannoissa
Learn more about SonarQube: Sopii parhaiten virheellisten positiivisten havaintojen vähentämiseen
- Ilmaispaketti saatavilla
- Alkaen 200 $/kuukausi
Visit WebsiteCustomer Rating:4.5/5
ZeroPath tarjoaa yhtenäisen tietoturvan hallintapaneelin, joka näyttää yhdellä silmäyksellä tarkistustoiminnan, haavoittuvuustyypit, ongelmien vakavuuden ja tärkeimmät kriittiset havainnot. Kehitystiimeille ja tietoturvaan keskittyville organisaatioille, jotka haluavat tehostaa koodinsa tietoturvatoimia, Zeropath tarjoaa ainutlaatuisen ratkaisun integroimalla tekoälypohjaiset automaattisen koodintarkastuksen ominaisuudet. Tämä työkalu on erityisen kiinnostava aloilla, joilla sovellusten tietoturva on ensiarvoisen tärkeää, sillä se auttaa vähentämään haavoittuvuuksia kuormittamatta kehittäjiä liikaa.
Miksi valitsin Zeropathin
Valitsin Zeropathin sen tekoälypohjaisen haavoittuvuuksien tunnistuksen ja automaattisen korjaamisen ominaisuuksien vuoksi, jotka tehostavat tietoturvatarkastusprosessia merkittävästi. Työkalun kyky vähentää virheellisiä positiivisia havaintoja on yksi sen keskeisistä eduista, sillä se varmistaa, että tiimisi käyttää vähemmän aikaa epäolennaisten ilmoitusten läpikäyntiin. Lisäksi Zeropathin reaaliaikaiset tietoturvamittarit tarjoavat arvokkaita tietoja, jotka auttavat ylläpitämään korkeita tietoturvastandardeja. Näiden ominaisuuksien ansiosta se on ihanteellinen valinta tiimeille, jotka etsivät luotettavaa automaattista koodintarkastustyökalua.
Zeropathin tärkeimmät ominaisuudet
Keskeisten vahvuuksiensa lisäksi löysin useita muita ominaisuuksia, jotka tekevät Zeropathista houkuttelevan vaihtoehdon:
- SAST-, SCA- ja salaisuuksien tunnistus: Tämä kattava kokonaisuus varmistaa perusteelliset tietoturvatarkistukset koodin eri osa-alueilla.
- Kontekstin huomioiva analyysi: Tarjoaa älykkäitä näkemyksiä ottamalla koodin kontekstin huomioon ja vähentää näin tarpeetonta hälyä.
- Automaattinen vaatimustenmukaisuusraportointi: Auttaa ylläpitämään vaatimustenmukaisuutta vaivattomasti ajantasaisen raportoinnin avulla.
- Opettavaiset tietoturvanäkemykset: Tarjoaa palautetta, joka auttaa kehittämään tiimisi osaamista ja parantaa yleistä tietoturvatietoisuutta.
Zeropathin integraatiot
Integraatioihin kuuluvat GitHub, GitLab, Bitbucket ja Azure DevOps.
Pros and Cons
Pros:
- Tukee yhdellä alustalla sekalaisia ympäristöjä (SAST, SCA, IaC ja salaisuudet), mikä yksinkertaistaa työkalujen hajanaisuutta.
- Selkeä hallintapaneeli ja mittarit tietoturvan tilan seurantaan eri tietovarastoissa.
- Luo tekoälypohjaisia koodikorjauksia korjausten nopeuttamiseksi.
Cons:
- Saattaa sisältää liikaa ominaisuuksia pienille tiimeille, jotka tarvitsevat vain perustason haavoittuvuuksien tarkistusta.
- Kuten minkä tahansa tekoälypohjaisen työkalun kohdalla, automaation (korjausten luomisen ja luokittelun) luottaminen edellyttää tarkistamista.
Learn more about Zeropath:
- 14 päivän ilmainen kokeilujakso + ilmainen sopimus saatavilla
- Alkaen $24/käyttäjä/kuukausi (laskutetaan vuosittain)
Visit WebsiteCustomer Rating:4.4/5
CodeRabbit antaa välitöntä tekoälypalautetta koodintarkistusten nopeuttamiseksi. CodeRabbit on tekoälypohjainen koodintarkistustyökalu kehittäjille ja tiimeille, jotka haluavat parantaa koodin laatua ja tehostaa tarkistusprosessia. Se automatisoi koodintarkistukset ja tarjoaa välitöntä palautetta sekä tekoälyn tuottamia yhteenvetoja tehokkaiden koodauskäytäntöjen tueksi.
Miksi valitsin CodeRabbitin: CodeRabbit tarjoaa erinomaisia automaattisia ehdotuksia hyödyntämällä tekoälyä välittömän palautteen antamiseen ja yhteistyöhön perustuvien keskustelujen tukemiseen yhdistämispyyntöjen yhteydessä. Sen kyky automatisoida staattinen analyysi ja tietoturvatarkistukset varmistaa koodin korkean laadun.
Työkalun tekoälyn tuottamat yhteenvedot ja helppokäyttöinen käyttöliittymä parantavat tiimin tuottavuutta. CodeRabbitin avulla tiimisi voi säästää aikaa ja keskittyä koodin laadun parantamiseen.
Keskeiset ominaisuudet ja integraatiot:
Ominaisuuksiin kuuluvat automaattinen staattinen analyysi, tekoälyn tuottamat yhteenvedot ja yhdistämispyyntöihin liittyvien keskustelujen tukeminen. Nämä ominaisuudet parantavat koodin laatua ja tarjoavat tiimillesi arvokkaita näkemyksiä tarkistusprosessin aikana.
Integraatioihin kuuluvat GitHub, GitLab, Azure DevOps, Bitbucket, Slack, Jira, Trello, Asana, Jenkins ja CircleCI.
Pros and Cons
Pros:
- Tukee yhdistämispyyntöihin liittyviä keskusteluja
- Parantaa koodin laatua
- Antaa välitöntä palautetta
Cons:
- Pienille tiimeille monimutkainen
- Saattaa vaatia alkuasetusten määrittämisen
Learn more about CodeRabbit: Parhaiten reaaliaikaiseen koodianalyysiin
- 14 päivän ilmainen kokeilujakso + ilmainen esittely saatavilla
- Alkaen $24/käyttäjä/kuukausi (laskutetaan vuosittain)

DeepSource havaitsee ja korjaa koodin ongelmat varhain ja vaikuttaa työnkulkuun mahdollisimman vähän. DeepSource auttaa kehittäjiä havaitsemaan koodin ongelmat varhain ja korjaamaan ne automaattisesti. Se on suunniteltu kehitystiimeille, jotka haluavat parantaa koodin laatua useissa tietovarastoissa ilman työnkulkujen hankaloittamista.
Miksi valitsin DeepSourcen: DeepSource tarkistaa jokaisen muutoksen välittömästi ja näyttää ongelmat, kun viet koodia eteenpäin. Se auttaa tiimiäsi valvomaan standardeja esimääritettyjen tai mukautettujen sääntöjen avulla. Voit korjata yleisiä ongelmia automaattisesti suoraan hallintapaneelista. Se näyttää myös ongelmien kehityksen ajan mittaan, joten tiimisi voi havaita toistuvat mallit ennen kuin ne kasvavat suuremmiksi. Näin koodikanta pysyy siistinä hidastamatta ketään.
Keskeiset ominaisuudet ja integraatiot:
Ominaisuuksiin kuuluvat yhdellä napsautuksella käytettävät automaattiset korjausehdotukset, itse määritettävät mukautetut staattisen analyysin säännöt sekä koodin kuntoa koskevat raportit edistymisen seurantaan. Saat myös tuen monorepoille ja monikielisille projekteille yhdessä hallintapaneelissa. Tiimit voivat käyttää perustason poikkeusten määritystä vanhoista ongelmista aiheutuvan kohinan vähentämiseen.
Integraatioihin kuuluvat GitHub, GitLab, Bitbucket, Slack, Jira, Azure DevOps, ClickUp, Sentry ja Linear.
Pros and Cons
Pros:
- Toimii hyvin monorepojen kanssa
- Näyttää ongelmahistorian kehityksen
- Automaattisten korjausten tuki useille kielille
Cons:
- Sisäänrakennettu perehdytysohjeistus puuttuu
- Perustason määritys vie aikaa
Learn more about DeepSource:

FindBugs/SpotBugs havaitsee Java-koodin virheitä ja parantaa koodin laatua. FindBugs/SpotBugs on staattisen analyysin työkalu Java-koodin parissa työskenteleville kehittäjille. Se auttaa tunnistamaan ja korjaamaan Java-ohjelmien virheitä, joten se on välttämätön koodin laatuun ja luotettavuuteen keskittyville tiimeille.
Miksi valitsin FindBugs/SpotBugsin: FindBugs/SpotBugs on erikoistunut Java-virheiden havaitsemiseen ja tarjoaa perusteellisen analyysin mahdollisten ongelmien löytämiseksi varhaisessa vaiheessa. Sen kyky analysoida tavukoodia auttaa tiimiäsi tunnistamaan ongelmia, jotka eivät ole ilmeisiä lähdekoodissa.
Työkalun keskittyminen Javaan tekee siitä erinomaisen vaihtoehdon tiimeille, jotka työskentelevät pääasiassa tällä kielellä. Lisäksi sen avoimen lähdekoodin luonne tarjoaa joustavuutta ja mukautuvuutta erilaisiin projektitarpeisiin.
Keskeiset ominaisuudet ja integraatiot:
Ominaisuuksiin kuuluu tavukoodin analysointi syvällisempien havaintojen saamiseksi, avoimen lähdekoodin tarjoama muokattavuus sekä yksityiskohtaiset virhekuvaukset, jotka auttavat ymmärtämään ongelmia. Nämä ominaisuudet tukevat tiimisi pyrkimyksiä ylläpitää laadukasta Java-koodia.
Integraatioihin kuuluvat Eclipse, IntelliJ IDEA, NetBeans, Jenkins, Gradle, Maven, Ant, JIRA, SonarQube ja Travis CI.
Pros and Cons
Pros:
- Tarjoaa yksityiskohtaiset virhekuvaukset
- Avoimen lähdekoodin ja mukautettava
- Analysoi tavukoodia havaintojen saamiseksi
Cons:
- Edellyttää asennusta ja määrityksiä
- Rajoittuu Java-kieleen
Learn more about FindBugs/SpotBugs: Sopii parhaiten tietoturvatarkistuksiin
- Ilmainen esittely saatavilla
- Hinnoittelu pyynnöstä

Coverity auttaa tunnistamaan koodin riskit ja hallitsemaan ohjelmistojen toimitusketjun tietoturvaa. Coverity on eri alojen kehittäjille ja tietoturvaryhmille tarkoitettu sovellusten tietoturvaohjelmisto. Se keskittyy staattiseen analyysiin (SAST) ja ohjelmistokoostumuksen analyysiin (SCA) haavoittuvuuksien tunnistamiseksi ja ohjelmistojen toimitusketjun tietoturvan hallitsemiseksi.
Miksi valitsin Coverityn: Coverity on erinomainen tietoturvatarkistuksissa ja tarjoaa kattavat staattisen analyysin työkalut, jotka havaitsevat koodin haavoittuvuuksia. Sen ohjelmistokoostumuksen analyysitoiminto auttaa hallitsemaan ohjelmistojen toimitusketjun tietoturvariskejä. Työkalu integroituu kehitystyönkulkuihin ja varmistaa, että tietoturva on osa kehitysprosessia.
Coverityn vahva keskittyminen sovellusten tietoturvatestaukseen ja vaatimustenmukaisuuteen tekee siitä luotettavan valinnan tietoturvaan keskittyville tiimeille.
Keskeiset ominaisuudet ja integraatiot:
Ominaisuuksiin kuuluvat edistynyt staattinen analyysi haavoittuvuuksien tunnistamiseen, ohjelmistokoostumuksen analyysi toimitusketjun riskien hallintaan sekä sisäänrakennetut vaatimustenmukaisuuden hallintatyökalut. Näiden ominaisuuksien avulla tiimisi voi ylläpitää turvallisia ja vaatimustenmukaisia ohjelmistokehityskäytäntöjä.
Integraatioihin kuuluvat Jenkins, GitHub, GitLab, Bitbucket, Azure DevOps, JIRA, Confluence, Slack, Eclipse ja IntelliJ IDEA.
Pros and Cons
Pros:
- Sisäänrakennettu vaatimustenmukaisuuden hallinta
- Integroituu kehitystyönkulkuihin
- Ohjelmistojen toimitusketjun tietoturvan hallinta
Cons:
- Ensisijaisesti tietoturvaan keskittyville tiimeille
- Edellyttää teknistä asiantuntemusta
Learn more about Coverity (Synopsys): Parhaiten ylläpidettävyyden mittareihin
- Maksuton konsultaatio saatavilla
- Hinnoittelu pyynnöstä

Code Climate auttaa suunnittelusta vastaavia johtajia yhdistämään työn liiketoiminnan tavoitteisiin. Code Climate on ohjelmistokehityksen älykkyysalusta yrityksille, jotka haluavat parantaa suunnittelunäkemyksiä. Se palvelee ensisijaisesti suunnittelusta vastaavia johtajia ja johtoa keskittyen suunnittelutyön yhdistämiseen liiketoiminnan tuloksiin. Työkalu tarjoaa dataan perustuvia näkemyksiä päätöksenteon tueksi ja koodin ylläpidettävyyden parantamiseksi.
Miksi valitsin Code Climaten: Code Climate on erikoistunut ylläpidettävyyden mittareihin ja tarjoaa ainutlaatuisia ominaisuuksia, kuten Code Climate Diagnostic -toiminnon. Tämä toiminto analysoi suunnitteludataa ja tarjoaa käytännönläheisiä näkemyksiä.
Alustan keskittyminen suunnittelutyön yhdistämiseen liiketoiminnan tavoitteisiin erottaa sen muista työkaluista. Se tarjoaa myös neuvontapalveluja, kuten johtotason näkemysohjelman, tiimisi tukemiseksi entistä paremmin.
Keskeiset ominaisuudet ja integraatiot:
Ominaisuuksiin kuuluvat suunnitteludatasta saatavat käytännönläheiset näkemykset, suunnittelusta vastaaville johtajille tarkoitetut neuvontapalvelut sekä liiketoiminnan tavoitteiden saavuttamiseen mukautetut strategiat. Näiden ominaisuuksien avulla tiimisi voi tehdä perusteltuja päätöksiä ja suunnata työnsä haluttujen tulosten saavuttamiseen.
Integraatioihin kuuluvat GitHub, GitLab, Bitbucket, Slack, Jira, Trello, Asana, Jenkins, CircleCI ja Travis CI.
Pros and Cons
Pros:
- Tukee dataan perustuvaa päätöksentekoa
- Yhdistää työn liiketoiminnan tuloksiin
- Keskittyy ylläpidettävyyden mittareihin
Cons:
- Kohdistuu ensisijaisesti johto- ja esihenkilörooleihin
- Rajoittuu yritystason ratkaisuihin
Learn more about Code Climate: 10Paras koodikatselmoinnin työnkulkuun
Gerrit
- 30 päivän ilmainen kokeilujakso
- Alkaen $18,000/vuosi (laskutetaan vuosittain)

Gerrit auttaa tiimejä katselmoimaan ja hallitsemaan koodia suoraan Gitissä. Gerrit on koodikatselmointityökalu, joka integroituu suoraan Gitiin, joten se sopii kehittäjille, jotka haluavat hallita ja katselmoida koodia Git-tietovarastoissa. Se tukee syntaksin korostusta ja mukautettavia työnkulkuja, jotka ovat olennaisia koodin laadun ja yhdenmukaisuuden ylläpitämiseen keskittyville tiimeille.
Miksi valitsin Gerritin: Gerrit tarjoaa erinomaisen rakenteisen koodikatselmointityönkulun integroidulla Git-tuella. Sen syntaksin korostusominaisuus parantaa katselmusten aikaista luettavuutta, mikä on ratkaisevan tärkeää koodiongelmien havaitsemiseksi.
Gerritin mukautettavien työnkulkujen ansiosta tiimisi voi mukauttaa katselmointiprosessin vastaamaan erityistarpeita. Lisäksi työkalun käyttöoikeuksien hallintaominaisuudet varmistavat, että vain valtuutetut tiimin jäsenet voivat hyväksyä muutoksia, mikä parantaa tietoturvaa.
Keskeiset ominaisuudet ja integraatiot:
Ominaisuuksiin kuuluvat syntaksin korostus koodin paremman luettavuuden takaamiseksi, mukautettavat työnkulut tiimisi prosessien mukaisesti sekä käyttöoikeuksien hallinta turvallista koodinhallintaa varten. Nämä ominaisuudet auttavat ylläpitämään rakenteista ja tehokasta katselmointiprosessia.
Integraatioihin kuuluvat Git, Jenkins, GitHub, GitLab, Bitbucket, Atlassian Jira, Slack, Trello, Discord ja Asana.
Pros and Cons
Pros:
- Aktiivinen yhteisön tuki
- Turvallinen käyttöoikeuksien hallinta
- Syntaksin korostus parantaa luettavuutta
Cons:
- Rajoittuu Git-tietovarastoihin
- Saattaa vaatia teknisiä määrityksiä
Learn more about Gerrit:
Muut automatisoidut koodintarkistustyökalut
Tässä on joitakin muita automatisoitujen koodintarkistustyökalujen vaihtoehtoja, jotka eivät päässeet lyhytlistalleni mutta joihin kannattaa silti tutustua:
- 11CodiumAI PR-AgentSopii parhaiten vetopyyntöjen analysointiin
- 12Bito AI Code Review AgentParhaiten tekoälypohjaisiin näkemyksiin
- 13PullRequestParas tarpeen mukaan tehtäviin katselmointeihin
- 14ReviewableSopii parhaiten mukautettaviin katselmointeihin
- 15CodebeatParas tiimityöskentelyyn
- 16SentryParas virheiden valvontaan
Miten arvioin automatisoidun koodikatselmoinnin työkaluja
Jaan arviointini peruskriteereihin — staattiseen analyysiin, VCS-integraatioon ja CI/CD-putkien tukeen — sekä erottaviin tekijöihin, kuten tekoälyavusteisiin korjauksiin ja käyttöönoton joustavuuteen.
Ydintoiminnot (tämän luettelon vähimmäisvaatimukset)
Kun valitsen työkaluja luettelooni, arvioin jokaisen työkalun asteikolla 0:sta (toiminnallisuutta ei ole tarjolla) 5:een (työkalu on tällä osa-alueella erinomainen) jokaisen alla luetellun ydintoiminnon osalta. Sen jälkeen muunnan työkalun kokonaispistemäärän prosenttiosuudeksi. Työkalun on saavutettava vähintään 65 prosentin kokonaispistemäärä, jotta se voidaan sisällyttää luetteloon.
- Staattinen koodianalyysi: Arvioin kunkin työkalun suorittaman analyysin perusteellisuutta — havaitseeko se vain pinnallisia tyyliongelmia vai ulottuuko analyysi syvemmälle tietovuon ja proseduurien välisten virheiden tunnistamiseen.
- Monikielisyys: Monikieliset koodikannat ovat yleisiä, joten tarkistan, kuinka monta yleisesti käytettyä ohjelmointikieltä työkalu tukee ja käsitteleekö se myös ohjelmistokehyksiä sekä määritystiedostoja.
- Git- ja & VCS-integraatio: Etsin natiivitasoista PR-integraatiota GitHubin, GitLabin ja Bitbucketin kaltaisiin alustoihin, mukaan lukien koodirivikohtaiset huomautukset ja tilatarkistukset yhdistämispyynnöissä.
- CI/CD-putkien yhteensopivuus: Jokaisen työkalun tulisi integroitua suosittuihin CI/CD-järjestelmiin, kuten Jenkinsiin tai GitHub Actionsiin, ja tarjota määritettävät laatukriteerit, jotka voivat estää epäonnistuneiden koontiversioiden etenemisen.
- Tietoturvahaavoittuvuuksien tunnistus: Arvioin, ilmoittaako työkalu SAST-löydöksistä, koodiin kovakoodatuista salaisuuksista ja riippuvuuksien haavoittuvuuksista sekä tarjoaako se selkeät vakavuusluokitukset ja CWE-/OWASP-kartoituksen.
- Mukautetut säännöt ja käytännöt: Tiimeillä on omat standardinsa, joten etsin mahdollisuutta laatia mukautettuja sääntöjä, määrittää projektikohtaisia laatuprofiileja ja jakaa määrityksiä eri repositorioiden kesken.
Kun minulla on luettelo näitä kriteerejä täyttävistä työkaluista, arvioin, mikä erottaa kunkin alustan muista.
Erottavat tekijät (mikä erottaa toimittajat toisistaan)
Näin vertailen eri toimittajia:
Erottuvat ominaisuudet
Tekoälypohjaiset katselmointiehdotukset ovat merkittävä erottava tekijä — etsin työkaluja, jotka tuottavat asiayhteyteen perustuvia kommentteja ja selittävät ongelmat selkokielisesti sen sijaan, että ne vain ilmoittaisivat rivinumerot. Automaattiset korjausominaisuudet vievät tämän vielä pidemmälle avaamalla PR-pyyntöjä, jotka sisältävät valmiit yhdistettävät korjaukset. Tämä säästää huomattavasti aikaa suurissa tiimeissä, jotka käsittelevät päivittäin kymmeniä PR-pyyntöjä. Arvioin myös teknisen velan seurantaa, sillä tekniikan esihenkilöt tarvitsevat trenditietoja ja arvioita korjaustyön määrästä perustellakseen uudelleenkäsittelyyn käytettävää aikaa sprinttien suunnittelun yhteydessä.
Ominaisuuksia laajemmat tekijät
Käyttöönoton joustavuus on tärkeää — säännellyillä toimialoilla toimivat tiimit tarvitsevat usein itse isännöityjä tai verkkoyhteydestä eristettyjä vaihtoehtoja, erityisesti silloin, kun tekoälyominaisuudet käsittelevät lähdekoodia. Tarkistan, antaako kukin toimittaja pitää koodin omassa infrastruktuurissa. Hinnoittelumallin selkeys on toinen tekijä, jota arvioin tarkasti, sillä kehittäjäkohtainen hinnoittelu voi kasvaa nopeasti organisaatioissa, jotka laajentuvat muutaman sadan insinöörin yli. Huomioin myös käyttöönoton tuen, koska sääntöjen puutteellinen alkusäätö tuottaa runsaasti hälytyksiä ja johtaa nopeasti työkalun hylkäämiseen kehittäjien menettäessä luottamuksensa siihen.
Näin valitset automatisoidut koodintarkistustyökalut
On helppoa juuttua pitkien ominaisuusluetteloiden ja monimutkaisten hinnoittelurakenteiden pariin. Jotta voit keskittyä ainutlaatuiseen ohjelmistonvalintaprosessiisi, pidä seuraavat tekijät mielessä:
| Tekijä | Mitä kannattaa ottaa huomioon |
| Skaalautuvuus | Kasvaako työkalu tiimisi mukana? Harkitse, pystyykö se käsittelemään kasvavaa koodimäärää ja suurempaa käyttäjämäärää ilman suorituskyvyn heikkenemistä. |
| Integraatiot | Sopiiko työkalu nykyiseen teknologiakokonaisuuteesi? Tarkista yhteensopivuus versionhallintajärjestelmiesi ja viestintäalustojesi kanssa. |
| Mukautettavuus | Voitko mukauttaa työkalun työnkulkujesi mukaiseksi? Etsi vaihtoehtoja koontinäyttöjen ja tarkistusprosessien mukauttamiseen. |
| Helppokäyttöisyys | Onko työkalu tiimillesi intuitiivinen? Arvioi oppimiskäyrä ja se, edellyttääkö työkalu laajaa koulutusta. |
| Käyttöönotto ja perehdytys | Kuinka nopeasti tiimisi voi aloittaa työskentelyn? Harkitse koulutusmateriaalien saatavuutta ja alkuasetusten tekemisen helppoutta. |
| Kustannukset | Sopiiko työkalu budjettiisi? Vertaile hinnoittelusuunnitelmia ja ota huomioon lisäominaisuuksien kustannukset. |
| Turvallisuustoimet | Onko käytössä vahvoja tietosuoja- ja tietoturvatoimia? Arvioi salaus, tietojen tallennuskäytännöt ja tietoturvastandardien noudattaminen. |
| Tuen saatavuus | Mitä tukivaihtoehtoja on saatavilla? Etsi ympärivuorokautista tukea, reaaliaikaista keskustelua ja kattavaa tietopankkia tiimisi avuksi. |
Mitä automatisoidut koodintarkistustyökalut ovat?
Automatisoidut koodintarkistustyökalut tarkistavat koodin automaattisesti virheiden, bugien ja laatuongelmien varalta. Kehittäjät, ohjelmistoinsinöörit ja laadunvarmistuksen ammattilaiset käyttävät yleensä näitä työkaluja koodin laadun ja tehokkuuden parantamiseen.
Syntaksin tarkistus, bugien havaitseminen ja integraatio-ominaisuudet auttavat tunnistamaan ongelmat varhaisessa vaiheessa, parantamaan yhteistyötä ja ylläpitämään korkeita standardeja. Kaiken kaikkiaan nämä työkalut säästävät aikaa ja vähentävät inhimillisiä virheitä koodintarkistusprosessissa.
Automatisoitujen koodintarkistustyökalujen ominaisuudet
Kun valitset automatisoituja koodintarkistustyökaluja, kiinnitä huomiota seuraaviin keskeisiin ominaisuuksiin:
- Syntaksin tarkistus: Tunnistaa koodin syntaksivirheet automaattisesti ja auttaa estämään bugien päätymisen tuotantoon.
- Bugien havaitseminen: Löytää koodista mahdolliset ongelmat ja haavoittuvuudet sekä parantaa yleistä laatua ja tietoturvaa.
- Integraatio-ominaisuudet: Yhdistyy versionhallintajärjestelmiin ja muihin Javan staattisen koodianalyysin työkaluihin tai muiden ohjelmointikielten työkaluihin, jotta se sopii saumattomasti nykyiseen työnkulkuusi.
- Mukautettavat työnkulut: Mahdollistaa tarkistusprosessin mukauttamisen tiimisi erityistarpeiden ja mieltymysten mukaan.
- Reaaliaikainen palaute: Tarjoaa välittömiä näkemyksiä ja ehdotuksia, joiden avulla kehittäjät voivat käsitellä ongelmia koodauksen aikana.
- Tietoturva-analyysi: Etsii tietoturvahaavoittuvuuksia ja varmistaa, että koodisi noudattaa tietoturvastandardeja.
- Koodin laatumittarit: Tarjoaa tietoa koodin ylläpidettävyydestä ja monimutkaisuudesta sekä auttaa tiimejä parantamaan koodin kuntoa pitkällä aikavälillä.
- Yhteistyötyökalut: Helpottavat tiimin jäsenten välistä viestintää ja koordinointia tarkistusprosessin aikana.
- Tekoälypohjaiset näkemykset: Hyödyntää tekoälyä edistyneiden ehdotusten tarjoamiseen ja toistuvien tehtävien automatisointiin.
- Ongelma-alueiden visualisointi: Korostaa koodikannan kriittisiä alueita, jotka tarvitsevat huomiota, ja mahdollistaa kohdennetut parannustoimet.
Automatisoitujen koodintarkistustyökalujen hyödyt
Automatisoitujen koodintarkistustyökalujen käyttöönotto tarjoaa tiimillesi ja yrityksellesi useita hyötyjä. Tässä muutamia hyötyjä, joita voit odottaa:
- Parantunut koodin laatu: Automaattiset tarkistukset havaitsevat virheet ja bugit varhaisessa vaiheessa, mikä varmistaa koodikannan säilymisen siistinä ja luotettavana.
- Ajansäästö: Kun toistuvat tarkistustehtävät automatisoidaan, tiimisi voi keskittyä tärkeämpään työhön ja parantaa tuottavuutta.
- Parantunut tietoturva: Säännölliset haavoittuvuustarkistukset auttavat suojaamaan koodiasi tietoturvariskeiltä ja ylläpitämään vaatimustenmukaisuutta.
- Parempi yhteistyö: Viestintää helpottavat työkalut tekevät tiimin jäsenten yhteistyöstä helpompaa tarkistusten aikana.
- Yhdenmukaiset standardit: Mukautettavien työnkulkujen ja mittareiden avulla tiimisi voi ylläpitää yhdenmukaisia koodauskäytäntöjä eri projekteissa.
- Nopeampi perehdytys: Uudet tiimin jäsenet pääsevät nopeasti vauhtiin automaattisen palautteen ja koulutusmateriaalien avulla.
- Tietoon perustuva päätöksenteko: Reaaliaikaiset näkemykset ja mittarit tarjoavat arvokasta tietoa, joka auttaa ohjaamaan kehitys- ja liiketoimintastrategioita.
Automatisoitujen koodintarkistustyökalujen kustannukset ja hinnoittelu
Automatisoitujen koodintarkistustyökalujen valinta edellyttää saatavilla olevien hinnoittelumallien ja suunnitelmien ymmärtämistä. Kustannukset vaihtelevat ominaisuuksien, tiimin koon, lisäosien ja muiden tekijöiden perusteella. Alla oleva taulukko tiivistää automatisoitujen koodintarkistusratkaisujen yleiset suunnitelmat, niiden keskimääräiset hinnat ja tyypillisesti sisältyvät ominaisuudet:
Automaattisten koodintarkistustyökalujen suunnitelmien vertailutaulukko
| Suunnitelman tyyppi | Keskimääräinen hinta | Yleiset ominaisuudet |
| Ilmainen suunnitelma | $0 | Perustason syntaksintarkistus, rajoitetut integraatiot ja yhteisön tuki. |
| Henkilökohtainen suunnitelma | $5-$25 /käyttäjä /kuukausi | Syntaksin ja virheiden tunnistus, perustason integraatiot ja rajoitetut mukautusmahdollisuudet. |
| Yrityssuunnitelma | $25-$50 /käyttäjä /kuukausi | Edistynyt virheiden tunnistus, tietoturva-analyysi, tiimityökalut ja tuki. |
| Organisaatiosuunnitelma | $50+ /käyttäjä /kuukausi | Täydet mukautusmahdollisuudet, edistyneet tietoturvaominaisuudet, oma tuki ja analytiikka. |
Automaattisten koodintarkistustyökalujen usein kysytyt kysymykset
Tässä on vastauksia yleisiin automaattisia koodintarkistustyökaluja koskeviin kysymyksiin:
Mitä eroa on manuaalisella ja automaattisella koodintarkistuksella?
Manuaalisessa koodintarkistuksessa kehittäjä tarkistaa koodin rivi riviltä virheiden ja tietoturvapuutteiden varalta, kun taas automaattisessa koodintarkistuksessa työkalut tarkistavat koodin ja ilmoittavat mahdollisista ongelmista. Automaattiset tarkistukset ovat nopeampia ja vähentävät inhimillisten virheiden mahdollisuutta, mutta manuaaliset tarkistukset voivat tarjota syvällisempiä näkemyksiä.
Miksi automaattisia koodintarkistuksia käytetään mieluummin kuin toisen kehittäjän tekemiä koodintarkistuksia?
Automaattiset koodintarkistukset tarjoavat nopeampaa palautetta, paremman yhdenmukaisuuden ja vähentävät inhimillisiä virheitä. Niiden avulla tiimisi voi keskittyä monimutkaisiin ongelmiin ja samalla varmistaa koodin korkean laadun, minkä ansiosta ne ovat tehokas ja luotettava vaihtoehto.
Mikä on koodintarkistusprosessi automaatiotestauksessa?
Automaatiotestauksen koodintarkistusprosessissa ohjelmistotyökaluilla analysoidaan lähdekoodia virheiden, tietoturva-aukkojen ja koodausstandardien rikkomusten varalta. Nämä työkalut auttavat ihmistarkastajia merkitsemällä huomiota vaativat ongelmat ja sujuvoittamalla tarkistusprosessia.
Miten suoritat automaattisen koodintarkistuksen läpikäynnin projektissasi?
Kun suoritat automaattisen koodintarkistuksen läpikäynnin, varmista, ettei koodissa ole kovakoodattuja arvoja, tarkista komentosarjojen täyttävän hyväksymiskriteerit ja pidä koodi yksinkertaisena. Käytä funktioita tehokkaasti ja sovella DRY-periaatetta (Älä toista itseäsi), jotta koodi pysyy siistinä ja tehokkaana.
Mitä etuja automaattisten koodintarkistustyökalujen käytöstä on?
Automaattiset koodintarkistustyökalut nopeuttavat tarkistusprosessia, parantavat koodin laatua yhdenmukaisten tarkistusten avulla ja vapauttavat kehittäjät keskittymään monimutkaisempiin tehtäviin. Ne auttavat myös valvomaan koodausstandardien noudattamista koko tiimissä.
Miten automaattiset koodintarkistustyökalut integroituvat olemassa oleviin työnkulkuihin?
Automaattiset koodintarkistustyökalut integroituvat yleensä versionhallintajärjestelmiin, kuten GitHubiin tai GitLabiin, joten ne sopivat saumattomasti olemassa olevaan kehitystyönkulkuusi. Integraation ansiosta koodi voidaan tarkistaa automaattisesti osana tiimisi säännöllisiä prosesseja.