

Como experto con amplia experiencia en software de gestión de la privacidad, entiendo que necesitas una alternativa eficiente y completa a OneTrust. Esta plataforma SaaS, con módulos que gestionan GRC, CCPA, el control de acceso, la API y la gestión del consentimiento, entre otras funcionalidades, puede agilizar considerablemente tus operaciones.
Sus capacidades de descubrimiento y mapeo de datos facilitan la gestión de datos personales conforme a diversas leyes globales, mientras que su interfaz intuitiva te permite gestionar eficazmente los datos de los interesados. Creo que examinar estas opciones puede ayudarte a resolver considerablemente tus principales dificultades.
¿Qué es una alternativa a OneTrust?
Las alternativas a OneTrust son herramientas de gestión de la privacidad y la seguridad que utilizan las empresas que buscan funciones diferentes o adicionales a las que ofrece OneTrust. Desde pequeñas empresas hasta corporaciones multinacionales, estas alternativas se utilizan en sectores que dan prioridad a la privacidad de los datos, la seguridad y el cumplimiento normativo.
Atienden diversas necesidades, como la gestión de riesgos de terceros, la supervisión de proveedores, la gestión del consentimiento, el cumplimiento normativo impulsado por IA y la gestión detallada de los datos de los clientes. Ya sea para automatizar auditorías de seguridad, agilizar los procesos de consentimiento u ofrecer una gestión sólida de los riesgos de los proveedores, las alternativas a OneTrust proporcionan a las organizaciones soluciones especializadas adaptadas a sus requisitos específicos de privacidad y seguridad.
Tabla comparativa de alternativas a OneTrust
Esta tabla comparativa resume los detalles de precios de mis principales alternativas seleccionadas a OneTrust:
| Tool | Best For | Trial Info | Price | ||
|---|---|---|---|---|---|
| 1 | Ideal para la asignación automatizada de datos | Demostración gratuita disponible | Precio bajo solicitud | Website | |
| 2 | Ideal para una gestión detallada de los datos de clientes | Plan gratuito disponible; prueba gratuita de 14 días | $20/usuario/mes (facturado anualmente, tarifa base de $120/mes) | Website | |
| 3 | Ideal para una supervisión integral de proveedores | Demostración gratuita disponible | Precios bajo petición | Website | |
| 4 | Ideal para una gestión sólida de los riesgos de proveedores | No disponible | Desde $25,000 (periodo de facturación no indicado) | Website | |
| 5 | Ideal para el cumplimiento automatizado de la seguridad | Demostración gratuita disponible | $300/user/month | Website | |
| 6 | Ideal para una gestión integral de programas de privacidad | Demo gratuita disponible | $500/user/month | Website | |
| 7 | Ideal para una gestión simplificada del consentimiento | Prueba gratuita de 30 días; plan gratuito disponible; demostración gratuita disponible | Precios disponibles previa solicitud | Website | |
| 8 | Ideal para privacidad y seguridad impulsadas por IA | Demostración gratuita disponible | Precios disponibles bajo solicitud | Website | |
| 9 | Ideal para un análisis orientado a objetos específico | Demostración gratuita disponible | Precios disponibles bajo solicitud | Website | |
| 10 | Ideal para auditorías de seguridad eficaces | Demo gratuita disponible | Precios bajo solicitud | Website |


Por qué confiar en nuestras recomendaciones de software
6,700+
Reviews
20
Industry experts
16+
Evaluation factors
14
Years
Nuestro equipo lleva probando y evaluando software desde 2012. Como líderes tecnológicos, sabemos lo difícil —y lo importante— que es elegir el software adecuado.
Para esta guía, evaluamos las herramientas mediante pruebas prácticas e investigación independiente, puntuando las herramientas según nuestros criterios de selección.
Nuestras reseñas reflejan nuestro criterio editorial humano, no un discurso de ventas.
Revisores expertos:
- Paulo Gardini MiguelDirector técnico
 Tim FisherVP de IA
 Gabriel RosasTech Lead y arquitecto de software
 Christhian GruhnTech Lead y arquitecto de plataforma

Reseñas de las mejores alternativas a OneTrust
 Ideal para la asignación automatizada de datos
- Demostración gratuita disponible
- Precio bajo solicitud
Visit WebsiteCustomer Rating:4.5/5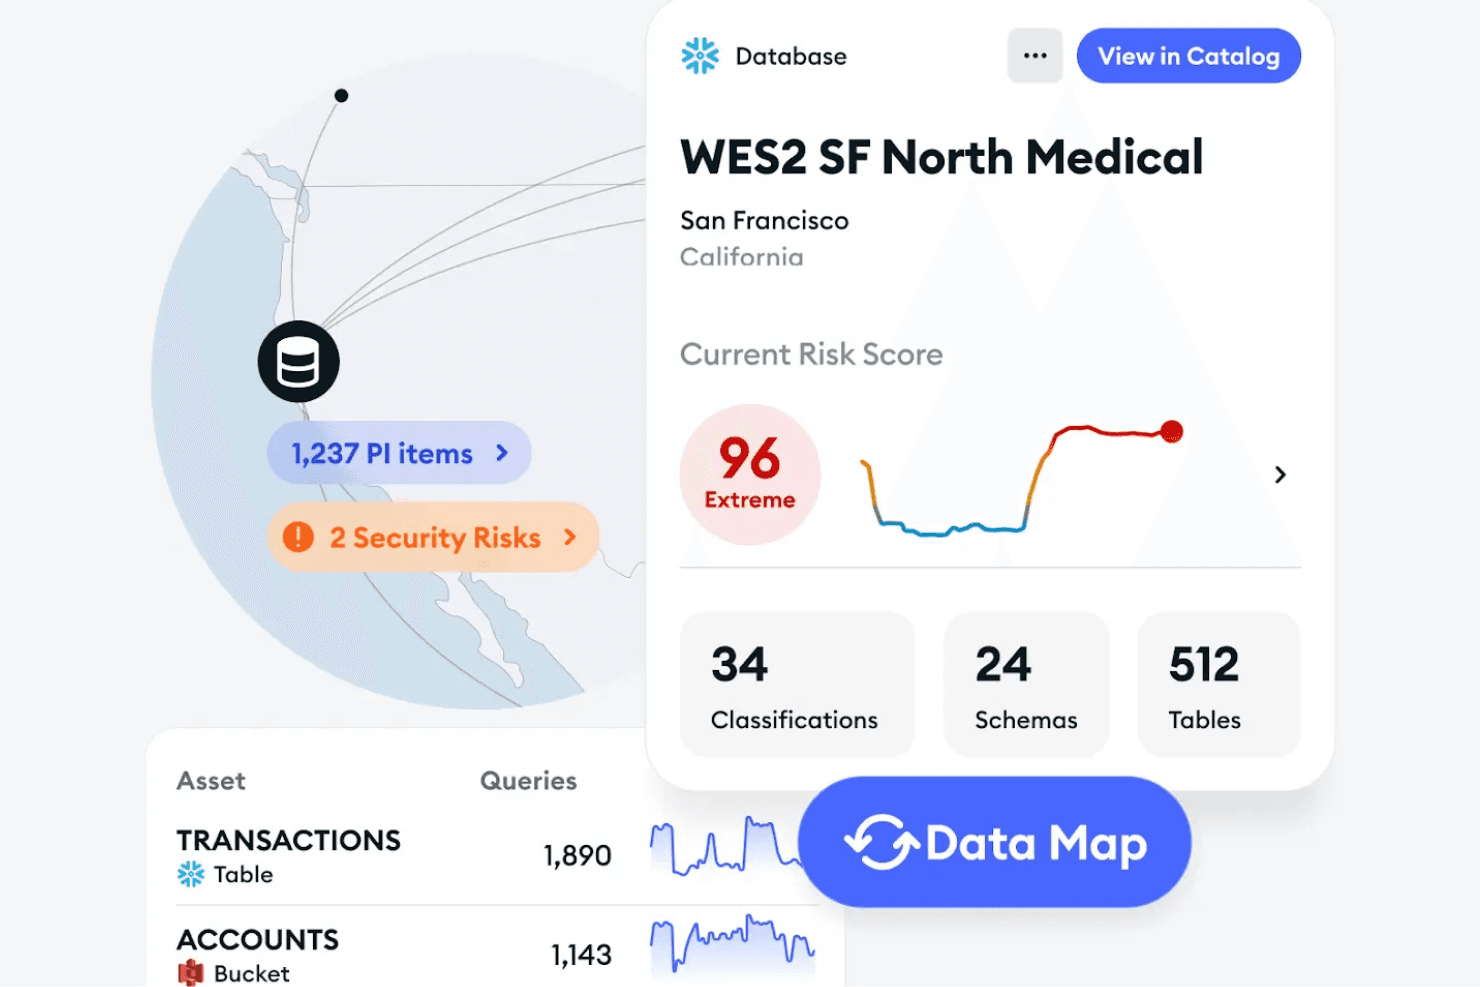
Ketch asigna activos de datos y puntuaciones de riesgo en toda tu infraestructura. Ketch es una plataforma de privacidad que utiliza agentes de IA para descubrir y clasificar automáticamente los datos en todos sus sistemas, crear un mapa de datos actualizado continuamente y generar registros de actividades de tratamiento para los flujos de trabajo de privacidad y cumplimiento.
¿Para quién es más adecuado Ketch?
Ketch es una opción sólida para los equipos de privacidad y cumplimiento que necesitan automatizar el descubrimiento de datos y mantener actualizados sus registros de actividades de tratamiento en una infraestructura tecnológica amplia y distribuida.
Por qué elegí Ketch
He incluido Ketch entre mis principales opciones porque sus agentes de IA realizan automáticamente el trabajo pesado del descubrimiento de datos, analizando más de 400 plataformas y profundizando desde el nivel del sistema hasta los atributos de datos individuales, sin que tengas que crear mapas manualmente. Lo que más me gusta es que el proceso de descubrimiento en cuatro fases mantiene el mapa de datos actualizado continuamente, de modo que los registros de actividades de tratamiento que generas a partir de él reflejan tu entorno real en lugar de una instantánea de un momento concreto. Esta generación de ROPA en tiempo real es un elemento diferenciador genuino cuando llega la temporada de auditorías.
Características principales de Ketch
- Generación de ROPA en tiempo real: Produce automáticamente registros de actividades de tratamiento a partir de los registros activos de los sistemas en el mapa de datos.
- Visibilidad de los datos a nivel de atributo: Muestra dónde se encuentran los datos confidenciales hasta llegar a la columna o el atributo individual en los sistemas conectados.
- Extracción de términos contractuales: Extrae controles de seguridad, términos de conservación y detalles de subencargados de los contratos y los inserta directamente en los registros de los sistemas.
- Precarga de evaluaciones de riesgos: Introduce automáticamente datos sobre los sistemas y categorías de datos en los flujos de trabajo de evaluación DPIA, PIA, TIA y CCPA.
Integraciones de Ketch
Ketch incluye más de 1.000 integraciones prediseñadas con sistemas de datos; su directorio muestra 171, entre ellas Snowflake, Google BigQuery, Salesforce, HubSpot, Shopify, Microsoft Entra, Okta y Google Analytics. También ofrece API y SDK para integraciones personalizadas.
Pros and Cons
Pros:
- El descubrimiento continuo mantiene actualizados los ROPA
- La clasificación a nivel de atributo reduce el trabajo manual de inventario
- Los usuarios destacan el soporte de implementación atento y eficaz
Cons:
- La asignación de datos no incluye la gestión del consentimiento
- Las DSAR y las evaluaciones requieren flujos de trabajo independientes
Learn more about Ketch: Ideal para una gestión detallada de los datos de clientes
- Plan gratuito disponible; prueba gratuita de 14 días
- $20/usuario/mes (facturado anualmente, tarifa base de $120/mes)
Visit WebsiteCustomer Rating:4.5/5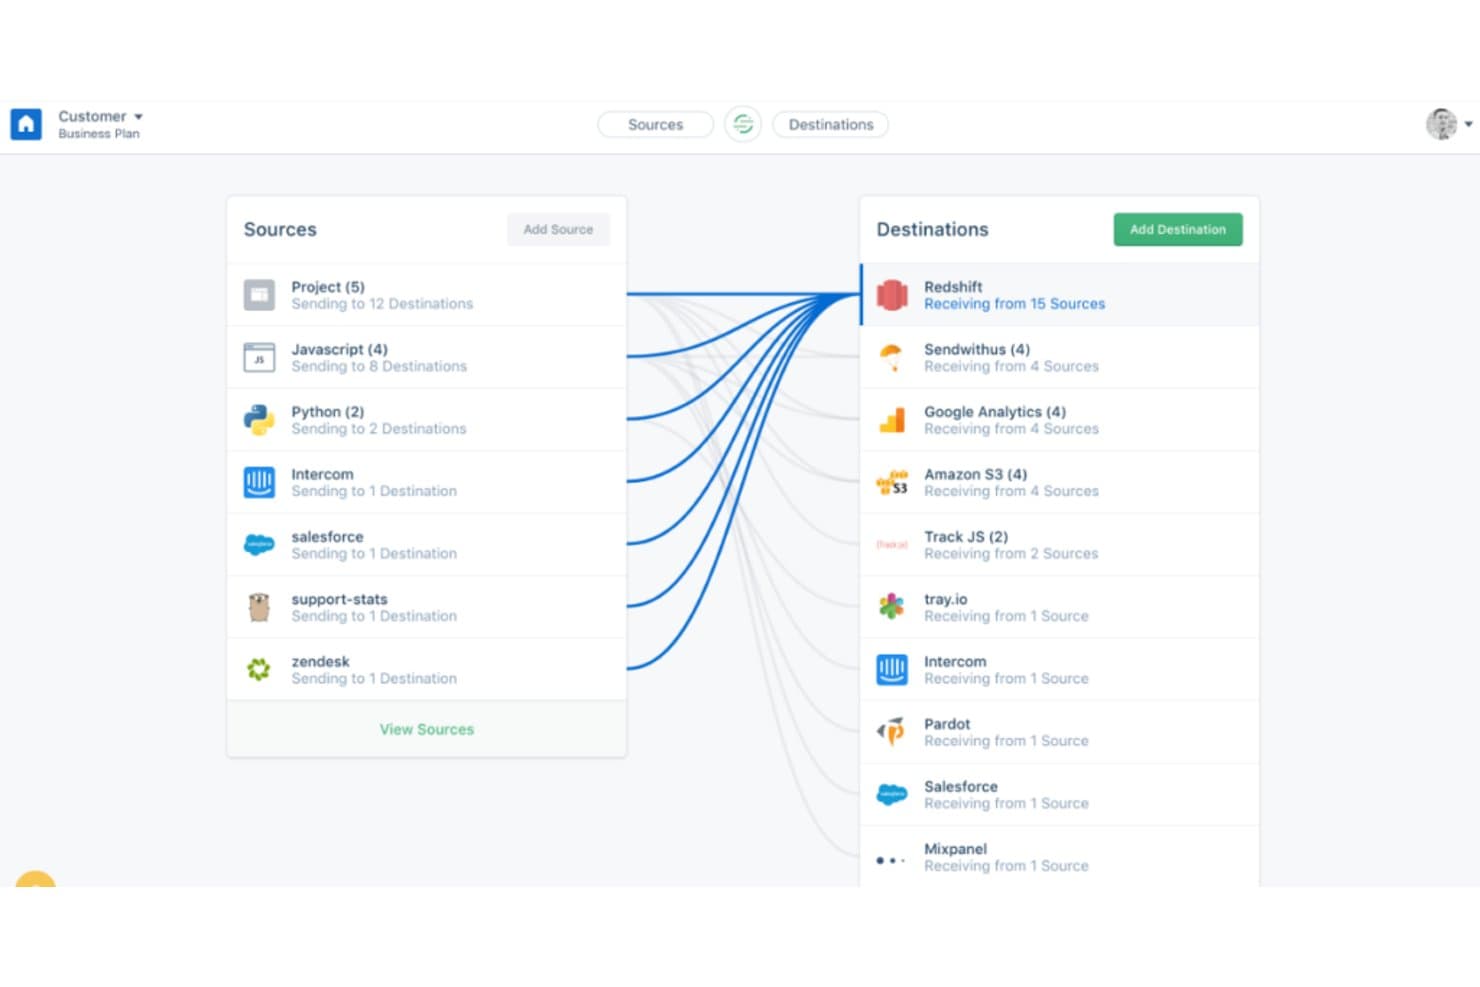
Segment conecta múltiples fuentes de datos con destinos como Redshift. Segment es una canalización de datos de clientes que recopila datos de eventos propios de sitios web, aplicaciones y servidores, y luego los dirige a herramientas conectadas con aplicación del consentimiento y controles de eliminación de datos.
¿Para quién es más adecuado Segment?
Segment es una opción excelente para los equipos de ingeniería y datos que necesitan una canalización central para recopilar, limpiar y dirigir datos de eventos de clientes entre un amplio conjunto de herramientas de marketing y análisis.
Por qué elegí Segment
He incluido Segment entre mis principales opciones porque proporciona a los equipos de ingeniería y datos una canalización central para recopilar, limpiar y dirigir datos de eventos de clientes propios entre un amplio conjunto de herramientas. Me gustan especialmente sus controles de descubrimiento e inventario de datos, que permiten inspeccionar las Fuentes, los Destinos y los Esquemas desde un único espacio de trabajo para ver exactamente qué datos fluyen y hacia dónde. Su API de eliminación y supresión, cuyo alcance abarca todas las Fuentes, también permite a los equipos actuar mediante programación sobre las solicitudes de derechos de los usuarios respecto a sus datos, sin intervención manual.
Características principales de Segment
- API de eliminación y supresión: Emite solicitudes de eliminación o supresión mediante programación en todas las Fuentes de un espacio de trabajo, con hasta 5.000 ID de usuario por llamada a la API.
- Residencia regional de datos: Elige entre la infraestructura de EE. UU. o de la UE para mantener los datos de los clientes almacenados dentro de una región geográfica específica.
- Controles de aplicación del consentimiento: Asigna categorías de consentimiento a los destinos para que los datos de eventos solo fluyan a herramientas que coincidan con las preferencias de consentimiento registradas de un usuario.
- Supervisión de sincronización de ETL inverso: Supervisa el estado de las sincronizaciones y las tasas de entrega, consulta los registros de sincronizaciones anteriores y configura los ajustes de reintento para las sincronizaciones fallidas.
Integraciones de Segment
Segment ofrece más de 700 integraciones, incluidas OneTrust, Snowflake, Databricks, Redshift, BigQuery y Salesforce. Su API de análisis, API pública y SDK admiten la recopilación de eventos personalizados y las integraciones de espacios de trabajo.
Pros and Cons
Pros:
- Centraliza los eventos de clientes entre sistemas
- Los usuarios destacan la depuración de eventos en tiempo real
- Las API de eliminación admiten solicitudes de privacidad limitadas
Cons:
- La aplicación del consentimiento depende de un CMP externo
- No ofrece un inventario formal de privacidad ni flujos de trabajo de riesgos
Learn more about Segment: Ideal para una supervisión integral de proveedores
- Demostración gratuita disponible
- Precios bajo petición
Visit WebsiteCustomer Rating:4.8/5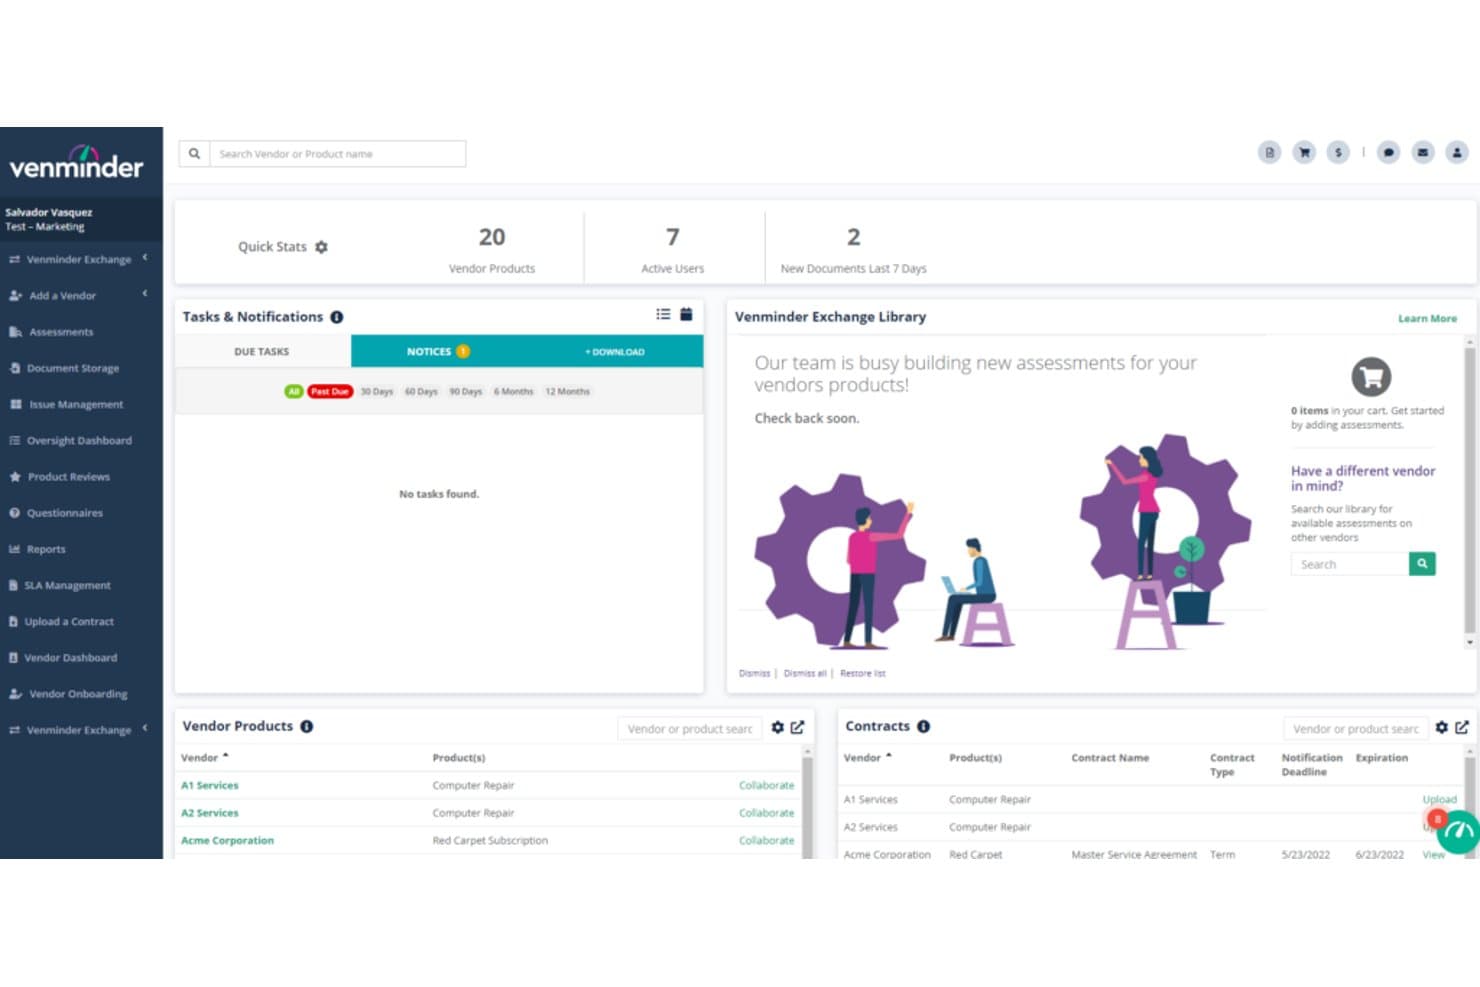
Venminder centraliza los productos, contratos y tareas de los proveedores en un solo panel. Venminder es una plataforma de gestión de riesgos de terceros que abarca la incorporación de proveedores, las evaluaciones de riesgos, la gestión de contratos, los cuestionarios y la supervisión continua durante todo el ciclo de vida del proveedor.
¿Para quién es más adecuado Venminder?
Venminder es adecuado para organizaciones que necesitan una gestión estructurada del ciclo de vida de los proveedores, especialmente equipos de cumplimiento y riesgos que gestionan la diligencia debida de terceros en sectores regulados.
Por qué elegí Venminder
He incluido Venminder entre mis principales opciones porque gestiona todo el ciclo de vida del proveedor en un solo lugar, desde la incorporación y las evaluaciones de riesgos hasta la gestión de contratos y la desvinculación. Me gustan especialmente sus evaluaciones configurables de riesgos de proveedores, que admiten puntuaciones de riesgo inherente y residual, flujos de trabajo de aprobación y almacenamiento histórico de las calificaciones de riesgo. Un equipo bancario que conozco redujo su ciclo anual de revisión de proveedores de dos o tres meses a menos de un mes utilizando las evaluaciones externalizadas de Venminder sobre controles SOC, situación financiera y ciberseguridad.
Características principales de Venminder
- Repositorio de contratos: Almacena contratos ilimitados por proveedor, con notificaciones automatizadas de renovación y vencimiento extraídas por asistentes jurídicos de Venminder.
- Biblioteca de cuestionarios para proveedores: Envía, supervisa y puntúa una biblioteca ilimitada de cuestionarios, incluidos los formatos SIG Lite y CAIQ, a través de un portal seguro para los destinatarios.
- Automatización de la supervisión: Asigna automáticamente tareas de supervisión según la criticidad y la combinación de riesgos del proveedor, con una frecuencia configurable y requisitos mínimos de supervisión.
- Supervisión continua de proveedores: Realiza un seguimiento de los perfiles de riesgo de los proveedores mediante proveedores de datos de inteligencia verificados, incluidas las integraciones con SecurityScorecard y ArgosRisk AR Intelligence.
Integraciones de Venminder
Venminder cuenta con tres integraciones documentadas: RSA Archer Third-Party Risk Governance, SecurityScorecard y ArgosRisk AR Intelligence. Hay una API disponible para integraciones personalizadas.
Pros and Cons
Pros:
- Evaluaciones estructuradas de riesgos de proveedores y diligencia debida
- Centraliza los registros, contratos y documentos de riesgos de los proveedores
- Los usuarios elogian la rapidez de respuesta del soporte y la formación práctica
Cons:
- No ofrece automatización del consentimiento, la asignación de datos ni las solicitudes de derechos de los interesados
- No ofrece seguimiento de leyes de privacidad ni flujos de trabajo específicos para las EIPD
Learn more about Venminder: Ideal para una gestión sólida de los riesgos de proveedores
- No disponible
- Desde $25,000 (periodo de facturación no indicado)
Visit WebsiteCustomer Rating:2.8/5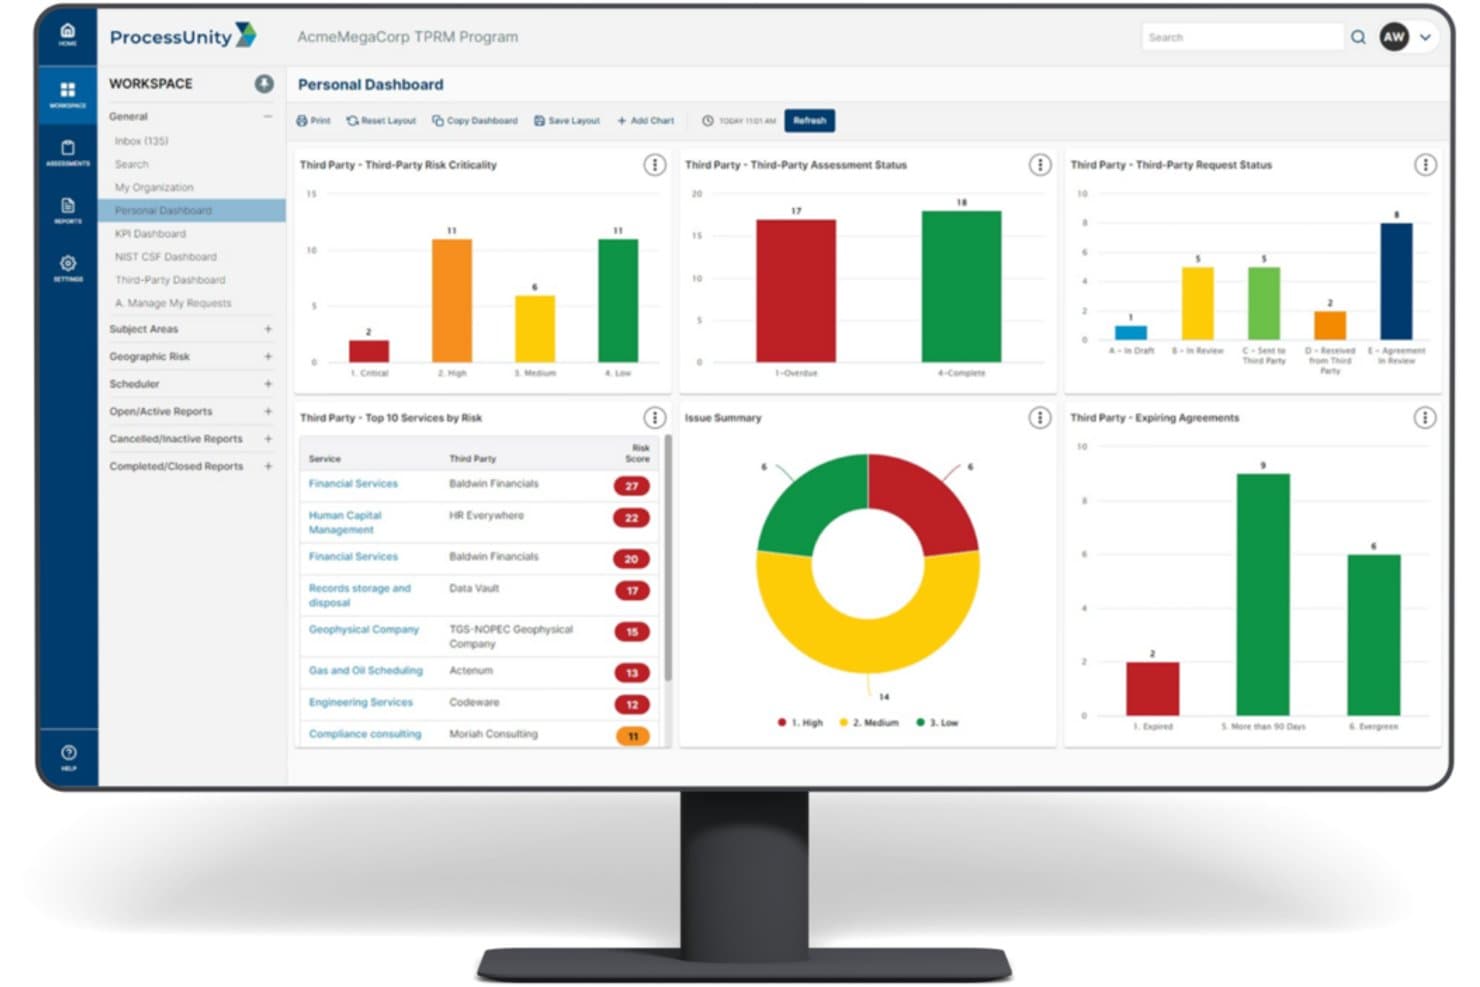
ProcessUnity centraliza la supervisión de riesgos de terceros en un solo panel. ProcessUnity es una plataforma de gestión de riesgos de terceros que abarca la incorporación de proveedores, evaluaciones de riesgos configurables, supervisión continua, gestión del ciclo de vida de las políticas e integración con proveedores externos de inteligencia de riesgos.
¿Para quién es más adecuado ProcessUnity?
ProcessUnity es adecuado para equipos de riesgos y adquisiciones de empresas medianas y grandes que necesitan flujos de trabajo estructurados para gestionar las relaciones con proveedores, las evaluaciones y los programas de riesgos de terceros de principio a fin.
Por qué elegí ProcessUnity
He incluido ProcessUnity entre mis principales opciones porque es una de las plataformas especializadas en gestión de riesgos de proveedores más sólidas disponibles, y ese enfoque está profundamente integrado. Me gusta especialmente cómo el Índice de riesgos combina inteligencia de amenazas en tiempo real con datos de controles para generar puntuaciones de riesgo a nivel de proveedor, de modo que tu equipo pueda priorizar qué terceros necesitan atención inmediata en lugar de tratar a todos los proveedores por igual. Sus flujos de trabajo de evaluación configurables, con cuestionarios condicionales y recordatorios automatizados, cubren de forma integrada los ámbitos de riesgo de ciberseguridad, IA y resiliencia.
Características principales de ProcessUnity
- Intercambio Global de Riesgos: Proporciona a tu equipo acceso a más de 18.000 evaluaciones de proveedores completadas y más de 370.000 perfiles de riesgo de proveedores para reducir el trabajo redundante de diligencia debida.
- Agentes de IA: Los agentes automatizados preseleccionan proveedores, analizan informes SOC 2, recopilan evidencias y redactan comunicaciones de remediación en nombre de tu equipo.
- Evaluador de evidencias: Analiza los documentos enviados por los proveedores, relaciona las evidencias con los controles y señala las deficiencias para que los analistas sepan exactamente dónde centrar su revisión.
- Gestión del ciclo de vida de las políticas: Admite la redacción de políticas, el control de versiones, la distribución, el seguimiento de reconocimientos y las alertas de escalamiento para certificaciones incompletas.
Integraciones de ProcessUnity
ProcessUnity incluye más de 40 proveedores externos de datos de riesgos e integraciones nativas con OneTrust, ServiceNow, Jira, SAP, Oracle, Workday, Coupa y Microsoft Active Directory. También ofrece una API para fuentes de datos personalizadas.
Pros and Cons
Pros:
- Las evaluaciones de proveedores configurables reducen la carga de trabajo de revisión
- Los flujos de trabajo de políticas crean reconocimientos auditables
- La puntuación de riesgos ayuda a priorizar las revisiones de proveedores
Cons:
- No ofrece gestión del consentimiento o de las preferencias orientada al cliente
- No ofrece automatización de DSAR ni mapeo de datos personales
Learn more about ProcessUnity: Ideal para el cumplimiento automatizado de la seguridad
- Demostración gratuita disponible
- $300/user/month
Visit WebsiteCustomer Rating:4.6/5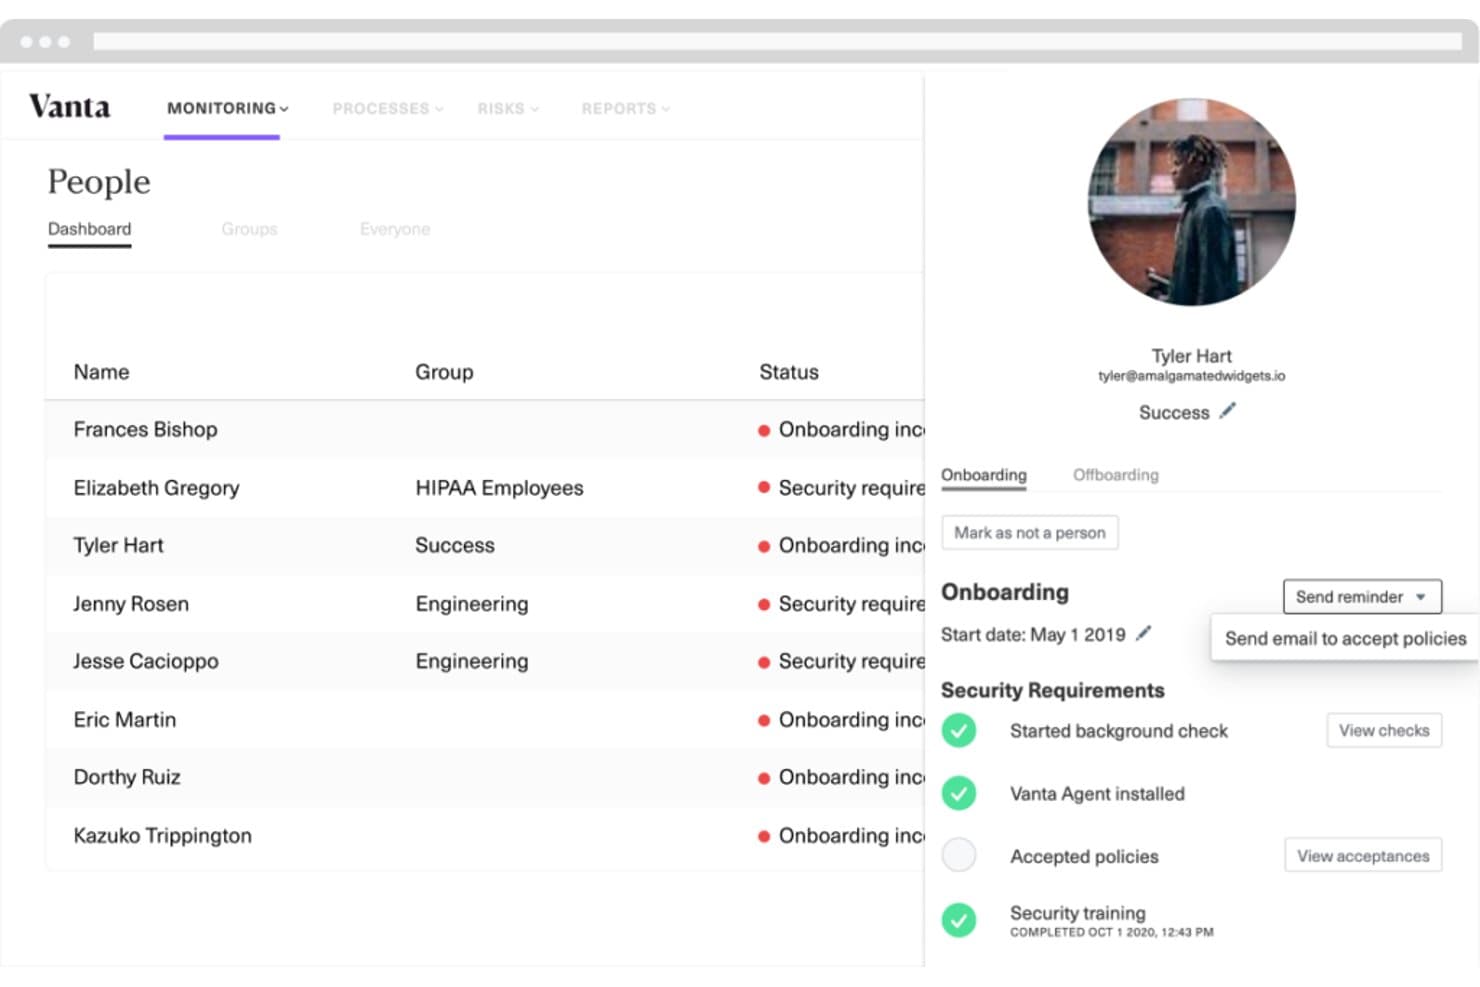
Vanta realiza el seguimiento de la incorporación de empleados y del cumplimiento de la seguridad en un solo lugar. Vanta es una plataforma continua de GRC y cumplimiento de seguridad que automatiza la recopilación de evidencias, la supervisión de controles, las evaluaciones de riesgos y la gestión de políticas en marcos como SOC 2, ISO 27001 y GDPR.
¿Para quién es más adecuada Vanta?
Vanta es una opción muy adecuada para responsables de seguridad informática y equipos de cumplimiento de empresas en fase de crecimiento que buscan obtener o mantener certificaciones como SOC 2 e ISO 27001.
Por qué elegí Vanta
He incluido Vanta entre mis principales opciones porque es una de las alternativas más sólidas disponibles para el cumplimiento automatizado de la seguridad, especialmente si la certificación SOC 2 o ISO 27001 forma parte de tu hoja de ruta. Me gusta que la supervisión continua de controles funcione en segundo plano, recopilando evidencias automáticamente y señalando brechas en más de 400 integraciones, para que tu equipo no tenga que buscar manualmente los documentos de auditoría. Los flujos de trabajo de generación de políticas y DPIA impulsados por IA son realmente útiles cuando las evaluaciones de privacidad deben avanzar rápidamente por cadenas de aprobación de varios pasos.
Características principales de Vanta
- Registro de riesgos con vinculación de proveedores: Conecta los hallazgos de proveedores externos, incluidas las alertas de supervisión continua, directamente con los riesgos de un registro de riesgos centralizado.
- Gestor de versiones de marcos: Revisa los cambios en los marcos antes de publicar actualizaciones en tu programa de cumplimiento activo, para que tu equipo controle cuándo entran en vigor.
- Espacios de trabajo: Segmenta los programas de cumplimiento por unidad de negocio dentro de una sola cuenta de Vanta, manteniendo cada espacio de trabajo sus propios controles y automatizaciones.
- Cadenas de aprobación de políticas: Dirige las políticas a través de hasta cinco pasos secuenciales de aprobación, con hasta tres aprobadores por paso, antes de realizar el seguimiento de la aceptación por parte de los empleados.
Integraciones de Vanta
Vanta indica que cuenta con más de 400 integraciones prediseñadas, incluidas AWS, Azure, Google Cloud Platform, GitHub, Jira, Okta, SharePoint, Confluence y Google Drive. Su API REST admite conexiones personalizadas con sistemas locales y aplicaciones internas.
Pros and Cons
Pros:
- La recopilación automatizada de evidencias reduce el trabajo de preparación de auditorías
- Los paneles claros ayudan a realizar un seguimiento del estado de cumplimiento
- Las evaluaciones de riesgos complementan los flujos de trabajo de cumplimiento de la seguridad
Cons:
- No se proporciona gestión del consentimiento de cookies
- Los flujos de trabajo de DSAR siguen en acceso anticipado y requieren intervención manual
 Ideal para una gestión integral de programas de privacidad
- Demo gratuita disponible
- $500/user/month
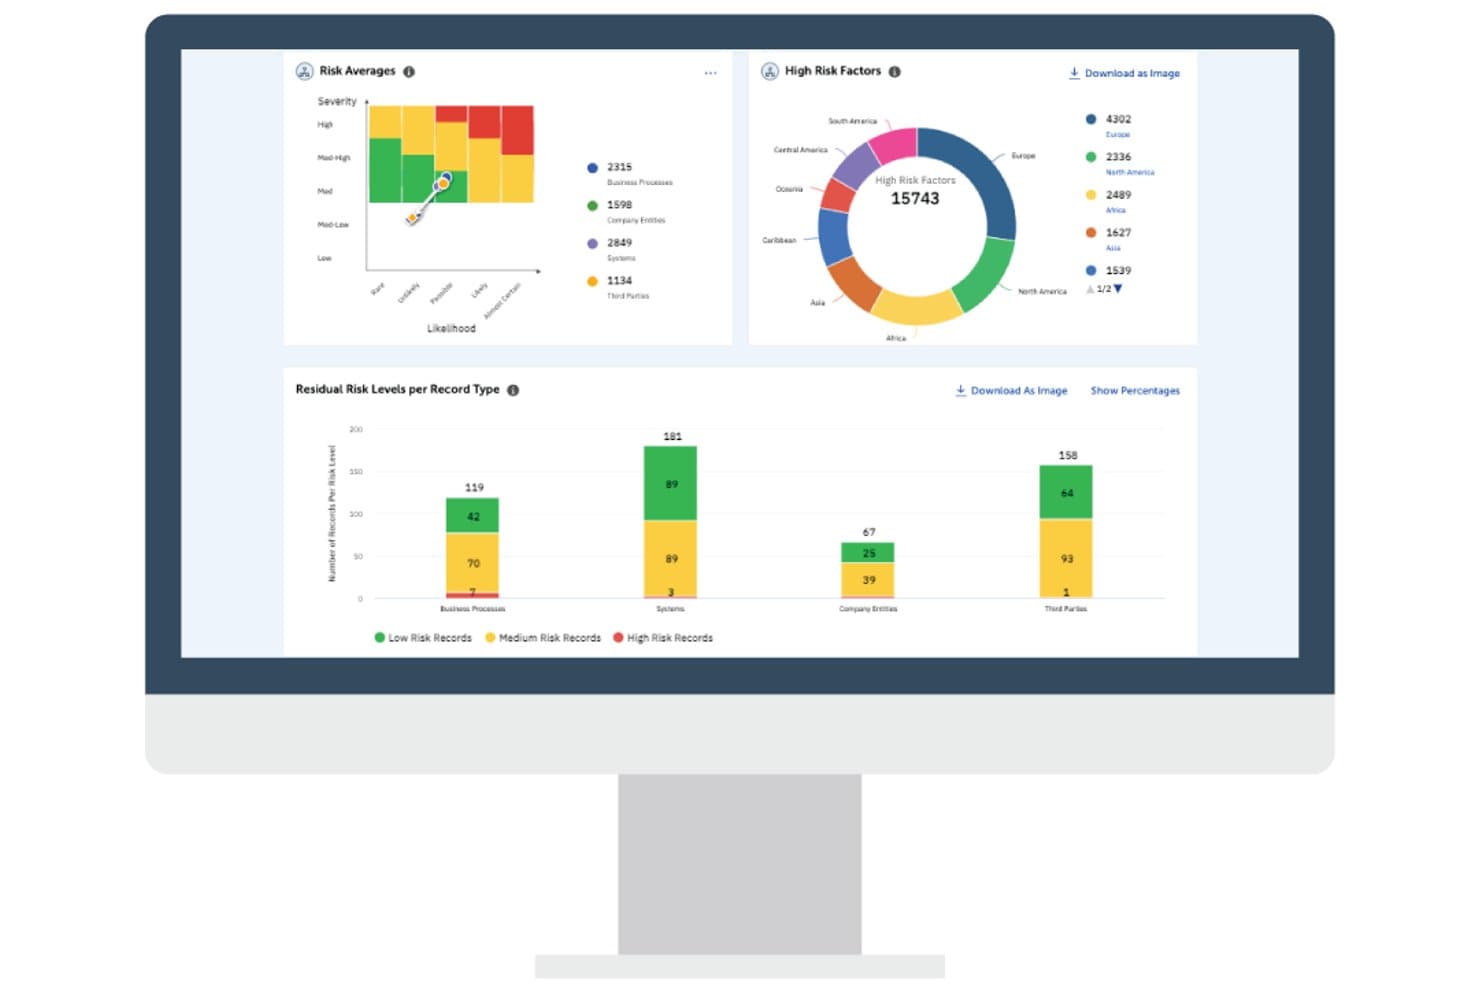
TrustArc visualiza los niveles de riesgo en los procesos empresariales y las regiones. TrustArc es una plataforma de gestión de la privacidad de datos que abarca la gestión del consentimiento, el mapeo de datos, la automatización de los derechos individuales, las evaluaciones de impacto en la privacidad y el seguimiento del cumplimiento normativo en jurisdicciones de todo el mundo.
¿Para quién es más adecuado TrustArc?
TrustArc es una opción sólida para los equipos de privacidad y cumplimiento de organizaciones medianas y grandes que gestionan programas en múltiples jurisdicciones y marcos normativos.
Por qué elegí TrustArc
TrustArc ocupa un lugar en mi lista de opciones porque está diseñado para equipos que gestionan programas de privacidad sujetos a muchas normativas a la vez, no solo a una o dos. Me gusta especialmente que Nymity Research proporcione alertas diarias sobre cambios en más de 1.000 leyes y más de 244 jurisdicciones, para que tu estado de cumplimiento no se quede rezagado sin que te des cuenta cuando entra en vigor una nueva normativa. Las más de 10 plantillas prediseñadas de Assessment Manager, incluidas las evaluaciones de impacto relativas a la protección de datos (DPIA), las evaluaciones de impacto de las transferencias y las evaluaciones de riesgos de la IA, ofrecen a los equipos de cumplimiento una forma estructurada de gestionar todo el ciclo de vida de las evaluaciones sin tener que crear flujos de trabajo desde cero.
Características principales de TrustArc
- Gestor del consentimiento de cookies: Analiza sitios web y aplicaciones móviles en busca de rastreadores, los categoriza y despliega banners de consentimiento adaptados a cada jurisdicción en más de 100 jurisdicciones.
- Gestor de derechos individuales: Automatiza los flujos de trabajo integrales para las solicitudes de los interesados, incluida la verificación de identidad y la gestión de agentes autorizados.
- Centro de confianza unificado: Un centro sin código para publicar, versionar y distribuir documentos de privacidad, seguridad y cumplimiento a audiencias internas y externas.
- Más de 300 integraciones sin código: Se conecta con herramientas como Salesforce, HubSpot, Jira y Microsoft SharePoint mediante una interfaz de integración de arrastrar y soltar.
Integraciones de TrustArc
TrustArc ofrece más de 300 integraciones sin código y conectores prediseñados, incluidos Salesforce, Microsoft SharePoint, HubSpot, Jira, Google Drive, Marketo, Microsoft Dynamics 365, Adobe Experience Manager, Dropbox y Salesforce Marketing Cloud. También proporciona puntos de conexión de la API REST para integraciones personalizadas.
Pros and Cons
Pros:
- Las alertas normativas diarias abarcan jurisdicciones de todo el mundo
- Los flujos de trabajo de evaluación estandarizan las revisiones de PIA y DPIA
- Los usuarios destacan el seguimiento centralizado de las actividades de privacidad
Cons:
- La configuración inicial puede exigir un esfuerzo considerable del departamento de TI
- El mapeo de datos puede requerir un seguimiento exhaustivo por parte de las partes interesadas
Learn more about TrustArc: Ideal para una gestión simplificada del consentimiento
- Prueba gratuita de 30 días; plan gratuito disponible; demostración gratuita disponible
- Precios disponibles previa solicitud
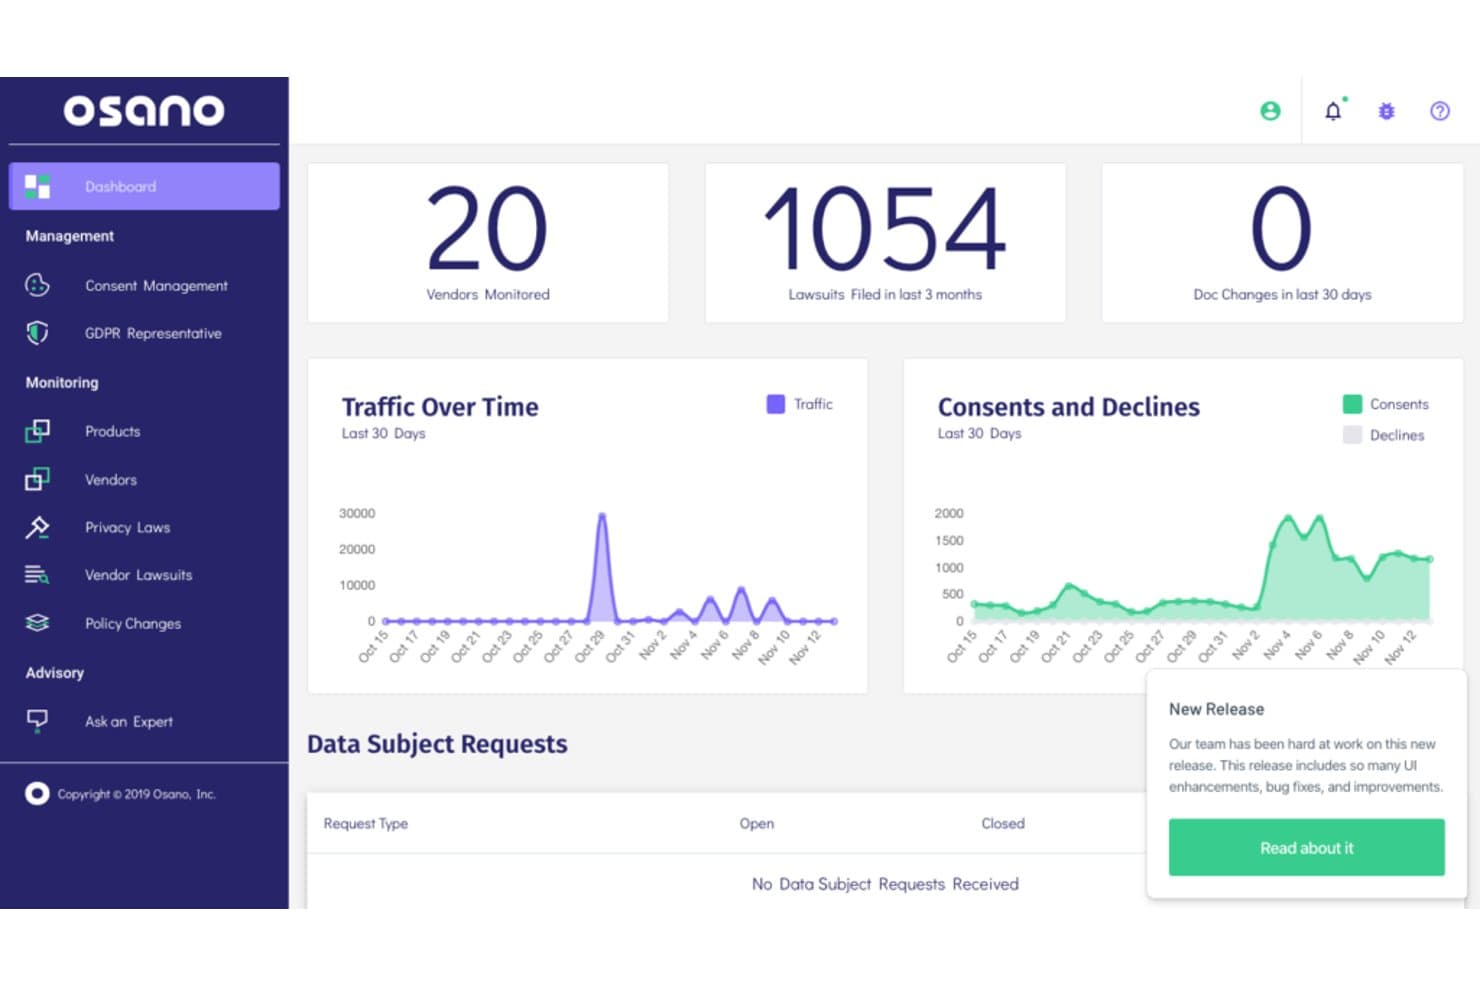
El panel de Osano permite a los usuarios supervisar proveedores, demandas y tendencias de consentimiento. Osano es una plataforma de privacidad de datos que reúne en un solo lugar el consentimiento de cookies, los derechos de los interesados, el mapeo de datos, la gestión de riesgos de proveedores y la supervisión del cumplimiento normativo.
¿Para quién es más adecuado Osano?
Osano es una opción excelente para los equipos de privacidad y cumplimiento normativo de pequeñas y medianas empresas que necesitan una alternativa más específica y rápida de implementar que las plataformas empresariales como OneTrust.
Por qué elegí Osano
Osano merece estar en mi lista de finalistas porque sus capacidades de gestión del consentimiento están realmente diseñadas teniendo en cuenta las dificultades de gestionar varias propiedades en distintas jurisdicciones. Me gusta especialmente cómo sus reglas de banner adaptadas a cada jurisdicción aplican automáticamente la configuración de consentimiento adecuada según el país o la región, de modo que no es necesario configurar manualmente cada ubicación. La plataforma también bloquea las etiquetas y cookies no autorizadas hasta que se otorga el consentimiento, lo que significa que no dependes de los gestores de etiquetas para realizar tareas de cumplimiento para las que no fueron diseñados.
Características principales de Osano
- Automatización del flujo de trabajo de solicitudes de los interesados: Gestiona la recepción de solicitudes, la verificación de identidad, la asignación de tareas, las fechas límite y las escaladas mediante un panel de casos centralizado.
- Puntuación de riesgo de privacidad de proveedores: Evalúa a los proveedores según 163 criterios de privacidad y supervisa los cambios en sus políticas de privacidad y sus incidentes.
- Gestión de políticas de TrustHub: Almacena, versiona y genera automáticamente avisos de privacidad con registros de cambios auditables y actualizaciones sin código.
- Suscripciones a alertas sobre leyes de privacidad: Envía resúmenes de cambios normativos por región, con cobertura de más de 95 leyes de privacidad en más de 50 países.
Integraciones de Osano
Osano incluye 155 integraciones de descubrimiento y 12 integraciones de señal, incluidas integraciones nativas con Google Tag Manager, HubSpot, Mailchimp y SendGrid. También admite integraciones con Vanta y WordPress, además de API REST, webhooks y SDK para conexiones personalizadas.
Pros and Cons
Pros:
- El consentimiento adaptado a cada jurisdicción facilita la gestión en varias regiones
- Los controles centralizados gestionan muchos sitios web
- Los usuarios destacan la capacidad de respuesta del servicio de atención al cliente
Cons:
- La automatización de DSAR puede ser difícil de configurar
- Las opciones avanzadas de estilo de los banners parecen limitadas
Learn more about Osano: Ideal para privacidad y seguridad impulsadas por IA
- Demostración gratuita disponible
- Precios disponibles bajo solicitud
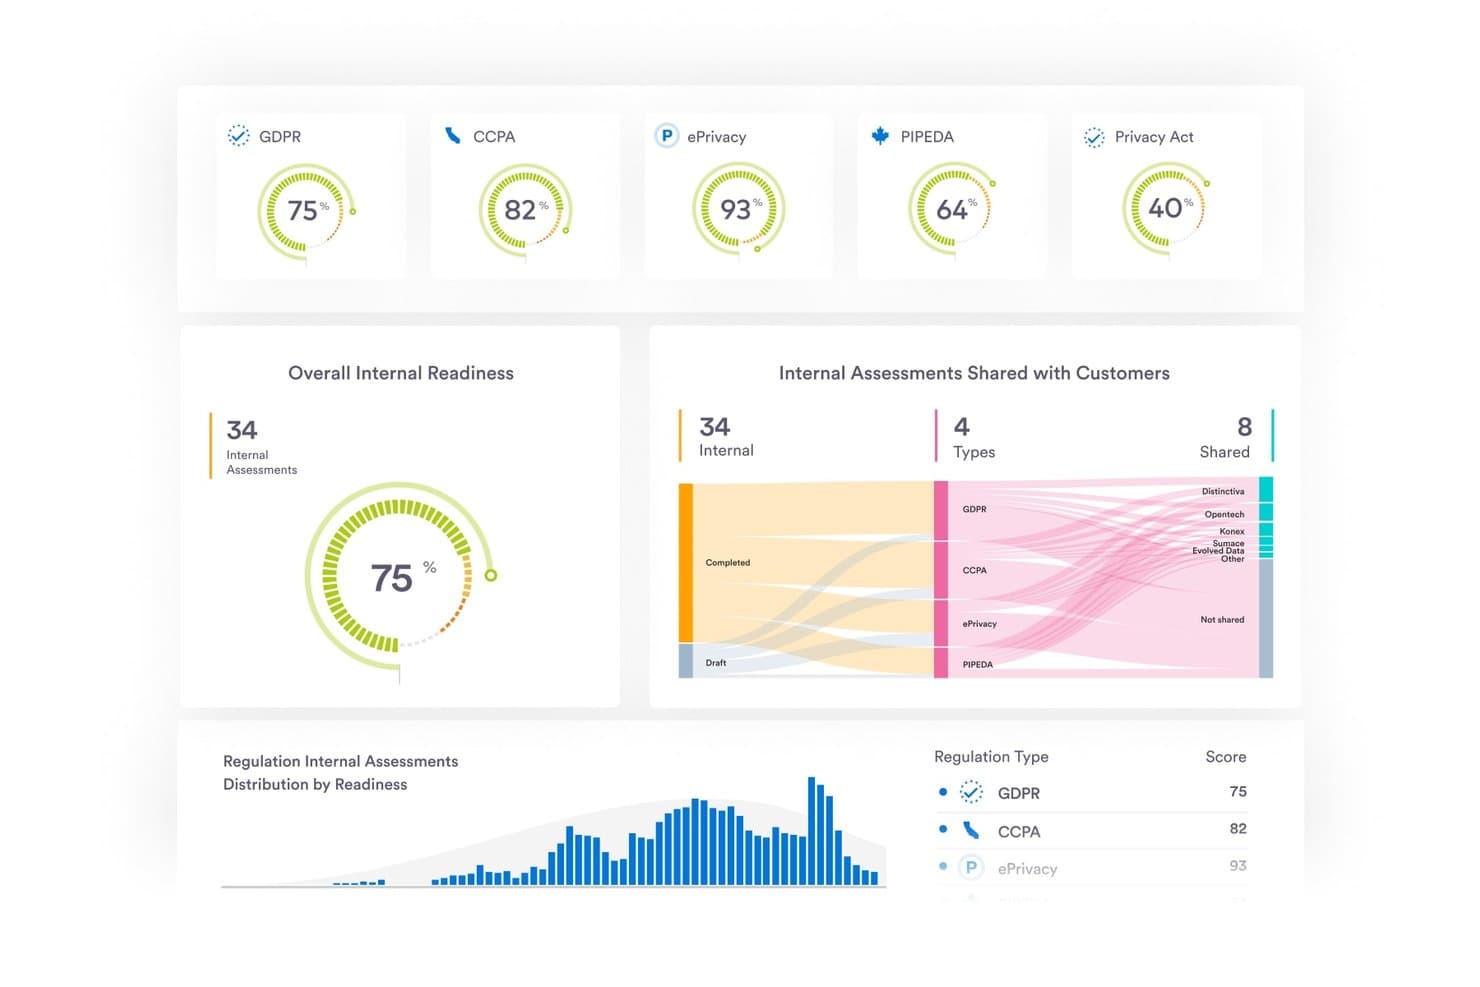
Securiti realiza un seguimiento de la preparación para el cumplimiento del RGPD, la CCPA y otras normativas. Securiti es una plataforma de privacidad y seguridad de datos que unifica la gestión del consentimiento, la automatización de solicitudes de titulares de datos, el descubrimiento y la clasificación de datos impulsados por IA, las evaluaciones de impacto en la privacidad y el seguimiento del cumplimiento en entornos híbridos multicloud.
¿Para quién es más adecuada Securiti?
Securiti es adecuada para empresas que gestionan datos en entornos híbridos multicloud y necesitan descubrimiento y clasificación impulsados por IA junto con automatización de la privacidad.
Por qué elegí Securiti
Securiti ocupa un lugar en mi lista final porque su descubrimiento de datos impulsado por IA profundiza más que el de la mayoría de las alternativas a OneTrust. Me impresiona especialmente cómo utiliza NER, NLP y análisis contextual para clasificar datos confidenciales en fuentes estructuradas y no estructuradas, incluidos activos nativos de la nube y activos ocultos en AWS, Azure y GCP. Su gráfico de comandos DataAI vincula esos descubrimientos con la automatización de la privacidad, como la gestión de solicitudes DSAR y del consentimiento, por lo que tu equipo no solo encuentra datos, sino que también actúa sobre ellos.
Características principales de Securiti
- Plataforma de gestión del consentimiento: Un CMP certificado por Google que analiza sitios web, genera banners de cookies personalizables, bloquea cookies no deseadas y mantiene un registro de auditoría detallado del consentimiento.
- Automatización de la evaluación de riesgos de proveedores: Invita a proveedores externos a completar evaluaciones, realiza un seguimiento del progreso y genera calificaciones independientes de los proveedores basadas en prácticas y certificaciones de seguridad.
- Gestión de avisos de privacidad: Crea, versiona y publica avisos de privacidad con traducción automática a varios idiomas, flujos de trabajo de aprobación de las partes interesadas y alertas de revisión programadas.
- Espacio de trabajo para solicitudes de titulares de datos: Un portal centralizado para gestionar la recepción de DSR, la verificación de identidad, la colaboración en tareas, la entrega cifrada de datos y la correlación con las directrices normativas.
Integraciones de Securiti
Securiti incluye más de 1,000 integraciones en sistemas de datos e IA, incluidas conexiones nativas con AWS, Azure, GCP, Databricks, Snowflake, Salesforce, ServiceNow, Okta y Slack. También documenta más de 200 conectores predefinidos para repositorios de datos, webhooks personalizados y una API para integraciones personalizadas.
Pros and Cons
Pros:
- El descubrimiento impulsado por IA encuentra datos confidenciales en distintas nubes
- Los revisores informan de una resolución más rápida de las solicitudes DSAR
- El consentimiento centralizado registra los cambios y las retiradas
Cons:
- Un revisor informó de una precisión de clasificación irregular
- Según los informes, los flujos de trabajo de evaluación están menos desarrollados que los de OneTrust
Learn more about Securiti: Ideal para un análisis orientado a objetos específico
- Demostración gratuita disponible
- Precios disponibles bajo solicitud
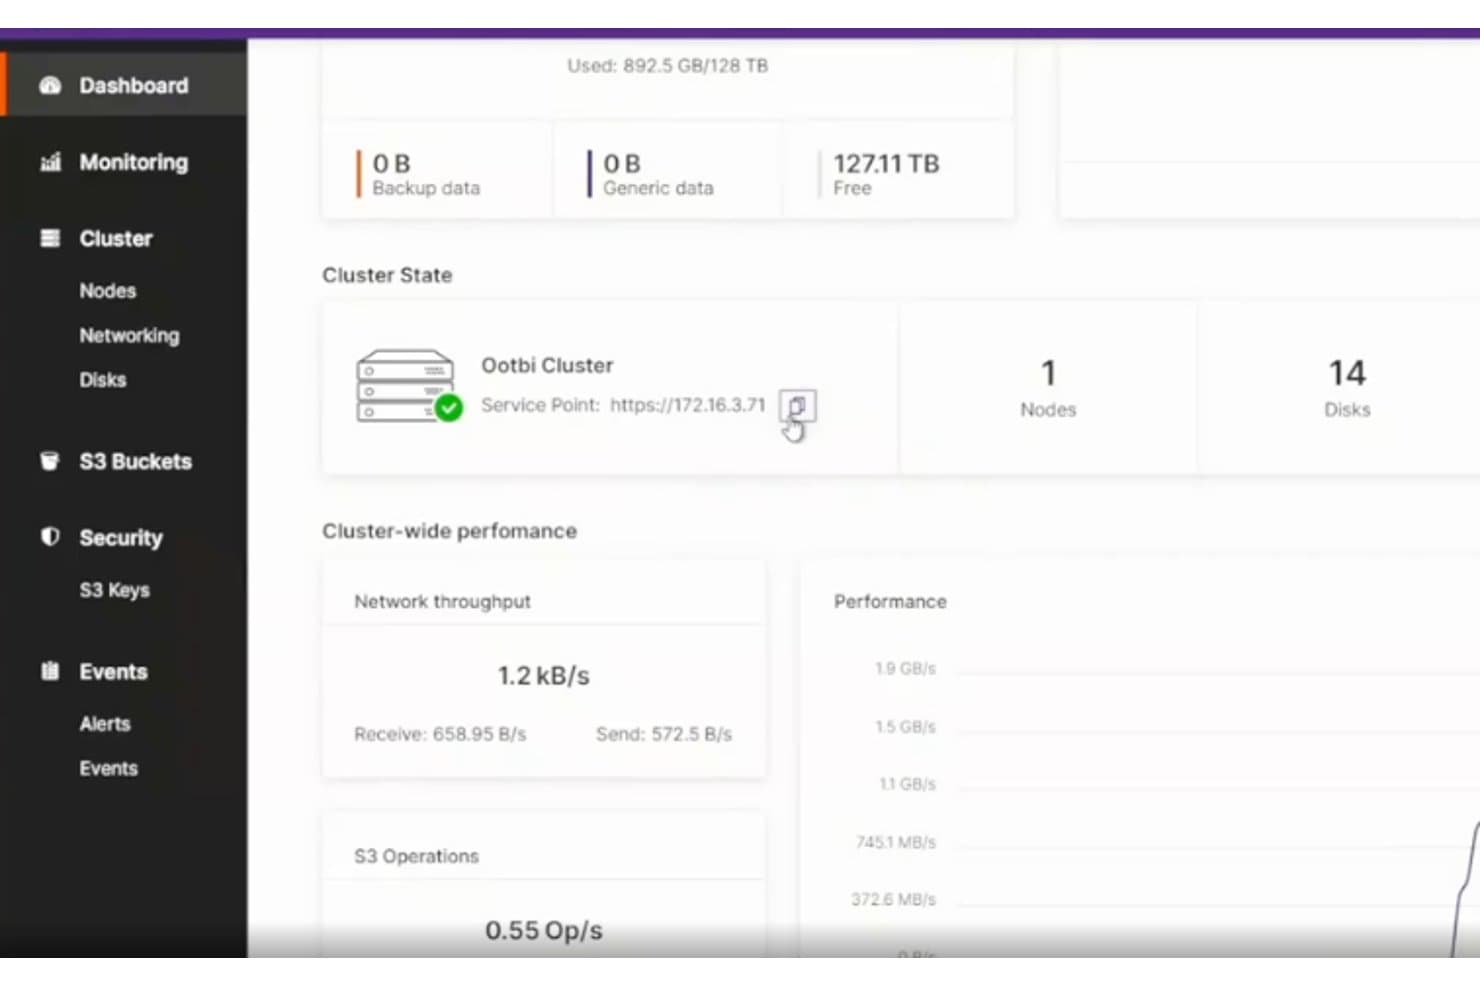
Ootbi proporciona un panel de control del clúster en tiempo real con métricas de almacenamiento y rendimiento. Ootbi de Object First es un dispositivo reforzado de almacenamiento de copias de seguridad local que proporciona almacenamiento de objetos S3 inmutable, diseñado específicamente para entornos de Veeam.
¿Para quién es más adecuado Ootbi?
Ootbi está diseñado específicamente para equipos de TI que ejecutan entornos de Veeam y necesitan almacenamiento de copias de seguridad local reforzado, con inmutabilidad integrada contra el ransomware.
Por qué elegí Ootbi
He incluido Ootbi entre mis opciones principales porque está diseñado específicamente para el análisis orientado a objetos de los datos de copia de seguridad dentro de entornos de Veeam. Sus controles de bloqueo de objetos S3 y acceso cero bloquean los datos de copia de seguridad en la capa de almacenamiento, lo que impide cualquier acción destructiva contra el firmware, el sistema operativo o las copias de seguridad almacenadas. También me gusta que la función de trampa de miel detecte sondeos e intentos de inicio de sesión sospechosos antes de que lleguen a la infraestructura de copias de seguridad.
Características principales de Ootbi
- Interfaz de gestión de clústeres: Una consola de gestión centralizada para configurar claves S3, depósitos, ajustes de MFA y notificaciones en toda la implementación de Ootbi.
- Panel de control de gestión de flotas: Un portal basado en la nube para supervisar el uso del almacenamiento, el estado del hardware y las alertas de amenazas en varios clústeres de Ootbi desde una sola vista.
- Compatibilidad con la API de almacenamiento de objetos inteligente de Veeam (SOS API): La integración nativa con la SOS API de Veeam permite ejecutar trabajos de copia de seguridad directamente en objetos sin capas de configuración adicionales.
- Escalado de clústeres multinodo: Admite hasta cuatro nodos por clúster con equilibrio de carga automático, y permite escalar de 18 TB a 1.7 PB por clúster.
Integraciones de Ootbi
Ootbi cuenta con integraciones nativas con Veeam Backup & Replication y Microsoft Entra ID. También proporciona API compatibles con S3 y la API de almacenamiento de objetos inteligente de Veeam para una conectividad personalizada.
Pros and Cons
Pros:
- El almacenamiento inmutable protege los puntos de recuperación de las copias de seguridad
- Los evaluadores informan de una configuración sencilla del dispositivo
- Los evaluadores señalan un rendimiento rápido de las copias de seguridad y las restauraciones
Cons:
- No ofrece flujos de trabajo para el consentimiento, DSAR o el mapeo de datos
- No ofrece seguimiento del cumplimiento de la privacidad ni evaluaciones de riesgos
Learn more about Ootbi: Ideal para auditorías de seguridad eficaces
- Demo gratuita disponible
- Precios bajo solicitud
SecurityPal ofrece a las empresas una plataforma de confianza para la revisión de seguridad. SecurityPal es una plataforma de garantía de ciberseguridad que combina agentes de IA con analistas de seguridad certificados para gestionar cuestionarios de seguridad, evaluaciones de riesgos de proveedores y la administración de centros de confianza.
¿Para quién es más adecuado SecurityPal?
SecurityPal es adecuado para equipos centrados en la seguridad que dedican mucho tiempo a completar cuestionarios de seguridad de proveedores y gestionar evaluaciones de riesgos de terceros.
Por qué elegí SecurityPal
Elegí SecurityPal como una de las mejores opciones porque su módulo de evaluación de proveedores realiza evaluaciones de seguridad estructuradas y categorizadas por nivel de riesgo —Inicial, Estándar y Mejorada— en las que un agente de IA investiga a los proveedores, relaciona los hallazgos con marcos de referencia y los analistas certificados validan los resultados. Cada informe incluye una calificación de riesgo, hallazgos de cumplimiento, deficiencias identificadas y recomendaciones. Ese es el nivel de profundidad de auditoría que resulta difícil obtener únicamente con software.
Funciones clave de SecurityPal
- Asistencia para cuestionarios de seguridad: Un agente de IA redacta respuestas a los cuestionarios de seguridad recibidos utilizando tu Biblioteca de conocimientos validada, y un analista certificado revisa cada respuesta antes de enviarla.
- Centro de confianza: Un portal personalizado orientado a compradores donde puedes publicar documentos de seguridad y cumplimiento, restringir archivos confidenciales mediante acuerdos de confidencialidad integrados y hacer un seguimiento de la actividad de acceso.
- Biblioteca de conocimientos: Un repositorio centralizado para pares de preguntas y respuestas de seguridad, políticas, controles y evidencias, con ciclos de revisión programados, historial de versiones y responsables asignados.
- Acceso mediante API: Tres API —Concierge, Copilot y Assurance Profile— te permiten integrar conocimientos de seguridad y flujos de trabajo de cuestionarios en tus propias herramientas y sistemas.
Integraciones de SecurityPal
SecurityPal afirma contar con más de 700 integraciones nativas, incluidas Salesforce, HubSpot, Jira, Ironclad y DocuSign. Sus API Concierge, Copilot y Assurance Profile permiten integraciones personalizadas, incluidos flujos de trabajo con Slack y Google Sheets.
Pros and Cons
Pros:
- Evaluaciones de seguridad de proveedores validadas por analistas
- Los informes categorizados por nivel de riesgo identifican deficiencias de seguridad
- El centro de confianza comparte documentación de garantía
Cons:
- No ofrece mapeo de consentimientos ni de datos
- No ofrece flujos de trabajo para el seguimiento del cumplimiento de la privacidad
Learn more about SecurityPal:
Otras alternativas destacadas a OneTrust
A continuación se muestra una lista de alternativas adicionales a OneTrust que seleccioné, pero que no llegaron a estar entre las 10 principales. Sin duda, merece la pena echarles un vistazo.
Cómo evalúo las alternativas a OneTrust
Evalúo las alternativas a OneTrust en dos niveles: el estándar mínimo que cada herramienta debe cumplir—gestión del consentimiento, automatización DSAR, mapeo de datos—y los diferenciadores que destacan a las mejores.
Funcionalidad básica (requisitos fundamentales para esta lista)
Al seleccionar herramientas para mi lista, califico cada una en una escala de 0 (no ofrece la funcionalidad) a 5 (destaca en esta área) para cada funcionalidad principal que se detalla a continuación. Luego, calculo la puntuación total de la herramienta en porcentaje. Cada herramienta debe lograr una puntuación total mínima del 75% para ser considerada para su inclusión.
- Gestión de privacidad y consentimiento: Verifico si la herramienta gestiona banners de cookies geo-segmentados, centros de preferencias y la recopilación de consentimientos bajo múltiples regulaciones en propiedades web y móviles.
- Automatización DSAR: La capacidad de cada plataforma para automatizar la recepción de solicitudes de titulares de datos, verificación de identidad y cumplimiento en sistemas conectados es un factor clave que evalúo.
- Mapeo y descubrimiento de datos: Busco escaneos automáticos y clasificación de datos personales en sistemas en la nube y locales, no solo un inventario estático en formato hoja de cálculo.
- Evaluaciones de riesgo y cumplimiento: La herramienta debe soportar evaluaciones PIA, DPIA y de riesgos TI configurables, mapeadas a marcos como ISO 27001, SOC 2 y NIST.
- Gestión de riesgo de proveedores externos: Evalúo cómo cada plataforma gestiona cuestionarios de incorporación de proveedores, puntuación de riesgos y el monitoreo continuo de la postura de cumplimiento de los proveedores.
- Gestión de políticas y marcos regulatorios: Marcos regulatorios preconfigurados, plantillas de políticas y reportes listos para auditoría deben estar disponibles y mapear los controles en múltiples estándares.
Una vez que tengo una lista de herramientas que cumplen con estos criterios, considero qué diferencia a cada plataforma.
Factores diferenciadores (qué destaca a los proveedores)
Así es como comparo y contrasto diferentes proveedores:
Características sobresalientes
Busco automatizaciones impulsadas por IA que gestionen tareas como clasificación de datos y puntuación de riesgos sin intervención manual. También resulta importante un sistema de inteligencia regulatoria, especialmente para equipos que deben seguir leyes de privacidad en evolución en varias jurisdicciones. Las API orientadas a desarrolladores son otro diferenciador que valoro, ya que los equipos DevSecOps necesitan incrustar controles de cumplimiento directamente en los pipelines CI/CD. Finalmente, un generador de flujos de trabajo sin código permite que el personal de privacidad y cumplimiento configure evaluaciones y procesos sin requerir tickets de ingeniería.
Más allá de las características
La profundidad de integración es un factor clave que evalúo. Las plataformas necesitan conectores nativos con herramientas como Okta, ServiceNow y los principales proveedores de la nube para soportar la gestión DSAR y los flujos de trabajo de riesgos. Las opciones de despliegue y residencia de datos también son importantes, sobre todo para equipos globales que requieren alojamiento regional para satisfacer exigencias de soberanía. También valoro la transparencia en los precios, ya que el modelo de licenciamiento empresarial todo incluido de OneTrust es una razón común por la que los equipos buscan alternativas. Un precio modular que se adapta al adoptar nuevos módulos puede reducir significativamente el costo total de propiedad.
Preguntas más frecuentes sobre las alternativas a OneTrust (FAQ)
¿Cuáles son las ventajas de utilizar alternativas a OneTrust?
Utilizar alternativas a OneTrust puede ofrecer una serie de ventajas, como diversas opciones de precios, diferentes conjuntos de funciones y distintos enfoques en determinados aspectos de la privacidad y la gestión de riesgos. Algunas alternativas pueden ofrecer interfaces más intuitivas o un servicio de atención al cliente superior. Además, distintas herramientas pueden adaptarse mejor a determinados tamaños de empresa o sectores.
¿Cuánto suelen costar estas alternativas a OneTrust?
El precio de estas alternativas puede variar considerablemente, dependiendo de la complejidad de la herramienta y de las funciones que ofrezca. Algunas herramientas pueden ofrecer precios escalonados, en los que se paga más para acceder a funciones o capacidades adicionales.
¿Cuáles son los modelos de precios habituales de las alternativas a OneTrust?
Los modelos de precios de estas alternativas suelen depender del número de usuarios, la escala de las operaciones y las funciones incluidas. Muchas herramientas ofrecen estructuras de precios escalonadas, en las que las funciones básicas están disponibles a un coste menor y las funciones premium tienen un precio más elevado. Algunas también ofrecen suscripciones anuales o mensuales.
¿Cuál es el rango de precios habitual de las alternativas a OneTrust?
El precio de estas alternativas puede oscilar entre tan solo $20 por usuario al mes para las versiones más básicas y varios cientos de dólares por usuario al mes para las opciones más avanzadas.
¿Cuáles son las alternativas a OneTrust más baratas y más caras?
El coste de estas herramientas puede variar significativamente en función de las funciones y capacidades específicas que ofrezcan. Según la información disponible hasta septiembre de 2021, no se dispone de datos concretos sobre qué herramientas son las más baratas o las más caras. Para obtener la información más precisa, deberías consultar los precios actuales en el sitio web de cada herramienta.
¿Existen alternativas gratuitas a OneTrust?
Hay pocas alternativas gratuitas a OneTrust, o ninguna, que ofrezcan la misma amplitud de funciones. Muchas herramientas ofrecen pruebas gratuitas o versiones gratuitas con capacidades limitadas, pero para disponer de funciones integrales de privacidad y gestión de riesgos, normalmente es necesaria una herramienta de pago.
¿Cuáles son las cinco ventajas de utilizar alternativas a OneTrust?
Las alternativas a OneTrust pueden ofrecer ventajas como las siguientes:
- Opciones de precios más flexibles
- Diferentes conjuntos de funciones que se adaptan mejor a tus necesidades específicas
- Interfaces que algunos usuarios pueden considerar más intuitivas o fáciles de usar
- Un servicio de atención al cliente o asistencia potencialmente mejores
- Una adaptación más adecuada a determinados tamaños de empresa o sectores
¿Las alternativas a OneTrust ofrecen funciones similares?
Muchas alternativas a OneTrust ofrecen funciones similares, como gestión del cumplimiento, evaluación de riesgos y gestión de la privacidad de los datos. Sin embargo, el conjunto exacto de funciones puede variar de una herramienta a otra, por lo que es importante evaluar detenidamente cada alternativa para encontrar la que mejor se adapte a tus necesidades específicas.