

Als erfahrener Experte für Datenschutzmanagement-Software verstehe ich, dass Sie eine effiziente OneTrust-Alternative benötigen, die den gesamten Prozess abdeckt. Diese SaaS-Plattform mit Modulen für GRC, CCPA, Zugriffskontrolle, API- und Einwilligungsmanagement sowie weitere Funktionen kann Ihre Abläufe erheblich optimieren.
Dank ihrer Funktionen zur Datenermittlung und Datenzuordnung lässt sich der Umgang mit personenbezogenen Daten im Rahmen verschiedener globaler Gesetze einfach gestalten, während die benutzerfreundliche Oberfläche Ihnen ermöglicht, die Details Ihrer betroffenen Personen effektiv zu verwalten. Ich bin überzeugt, dass die Prüfung dieser Optionen Ihre Probleme deutlich lösen kann.
Was ist eine OneTrust-Alternative?
OneTrust-Alternativen sind Datenschutz- und Sicherheitsmanagement-Tools, die von Unternehmen eingesetzt werden, die andere oder zusätzliche Funktionen als die von OneTrust angebotenen benötigen. Von kleinen Unternehmen bis hin zu multinationalen Konzernen kommen diese Alternativen in Branchen zum Einsatz, in denen Datenschutz, Sicherheit und Compliance Priorität haben.
Sie decken unterschiedliche Anforderungen ab, etwa das Management von Risiken durch Dritte, die Überwachung von Anbietern, das Einwilligungsmanagement, KI-gestützte Compliance und die detaillierte Verwaltung von Kundendaten. Ob es um die Automatisierung von Sicherheitsaudits, die Optimierung von Einwilligungsprozessen oder ein robustes Management von Anbieterrisiken geht – OneTrust-Alternativen bieten Unternehmen spezialisierte Lösungen, die auf ihre individuellen Datenschutz- und Sicherheitsanforderungen zugeschnitten sind.
Vergleichstabelle zu OneTrust-Alternativen
Diese Vergleichstabelle fasst die Preisdetails meiner wichtigsten OneTrust-Alternativen zusammen:
| Tool | Best For | Trial Info | Price | ||
|---|---|---|---|---|---|
| 1 | Am besten für die automatisierte Datenzuordnung geeignet | Kostenlose Demo verfügbar | Preis auf Anfrage | Website | |
| 2 | Am besten für detaillierte Kundenverwaltung | Kostenloser Tarif verfügbar; 14-tägige kostenlose Testversion | $20/user/month (jährlich abgerechnet, Grundgebühr von $120/month) | Website | |
| 3 | Am besten geeignet für eine umfassende Anbieterüberwachung | Kostenlose Demo verfügbar | Preis auf Anfrage | Website | |
| 4 | Am besten für ein robustes Lieferantenrisikomanagement geeignet | Nicht verfügbar | Ab $25,000 (Abrechnungszeitraum nicht angegeben) | Website | |
| 5 | Am besten für automatisierte Sicherheits-Compliance geeignet | Kostenlose Demo verfügbar | $300/user/month | Website | |
| 6 | Am besten für umfassendes Datenschutzprogramm-Management geeignet | Kostenlose Demo verfügbar | $500/user/month | Website | |
| 7 | Am besten für ein optimiertes Einwilligungsmanagement geeignet | 30-tägige kostenlose Testversion; kostenloser Tarif verfügbar; kostenlose Demo verfügbar | Preise auf Anfrage | Website | |
| 8 | Am besten geeignet für KI-gestützten Datenschutz und Datensicherheit | Kostenlose Demo verfügbar | Preise auf Anfrage | Website | |
| 9 | Am besten für eine gezielte objektorientierte Analyse geeignet | Kostenlose Demo verfügbar | Preise auf Anfrage | Website | |
| 10 | Am besten für effektive Sicherheitsprüfungen | Kostenlose Demo verfügbar | Preise auf Anfrage | Website |


Warum Sie unseren Software-Empfehlungen vertrauen können
6,700+
Reviews
20
Industry experts
16+
Evaluation factors
14
Years
Unser Team testet und bewertet Software seit 2012. Als Tech-Führungskräfte wissen wir selbst, wie schwierig – und wichtig – es ist, die richtige Software auszuwählen.
Für diesen Leitfaden haben wir Tools mithilfe von praktischen Tests und unabhängiger Recherche bewertet und dabei unsere Bewertungskriterien angewendet.
Unsere Bewertungen spiegeln unser menschliches redaktionelles Urteilsvermögen wider, keine Verkaufsstrategie.
Expertenprüfer:
- Paulo Gardini MiguelTech-Direktor
 Tim FisherVP für KI
 Gabriel RosasTech Lead & Software-Architekt
 Christhian GruhnTech Lead & Plattform-Architekt

Bewertungen der besten OneTrust-Alternativen
 Am besten für die automatisierte Datenzuordnung geeignet
- Kostenlose Demo verfügbar
- Preis auf Anfrage
Visit WebsiteCustomer Rating:4.5/5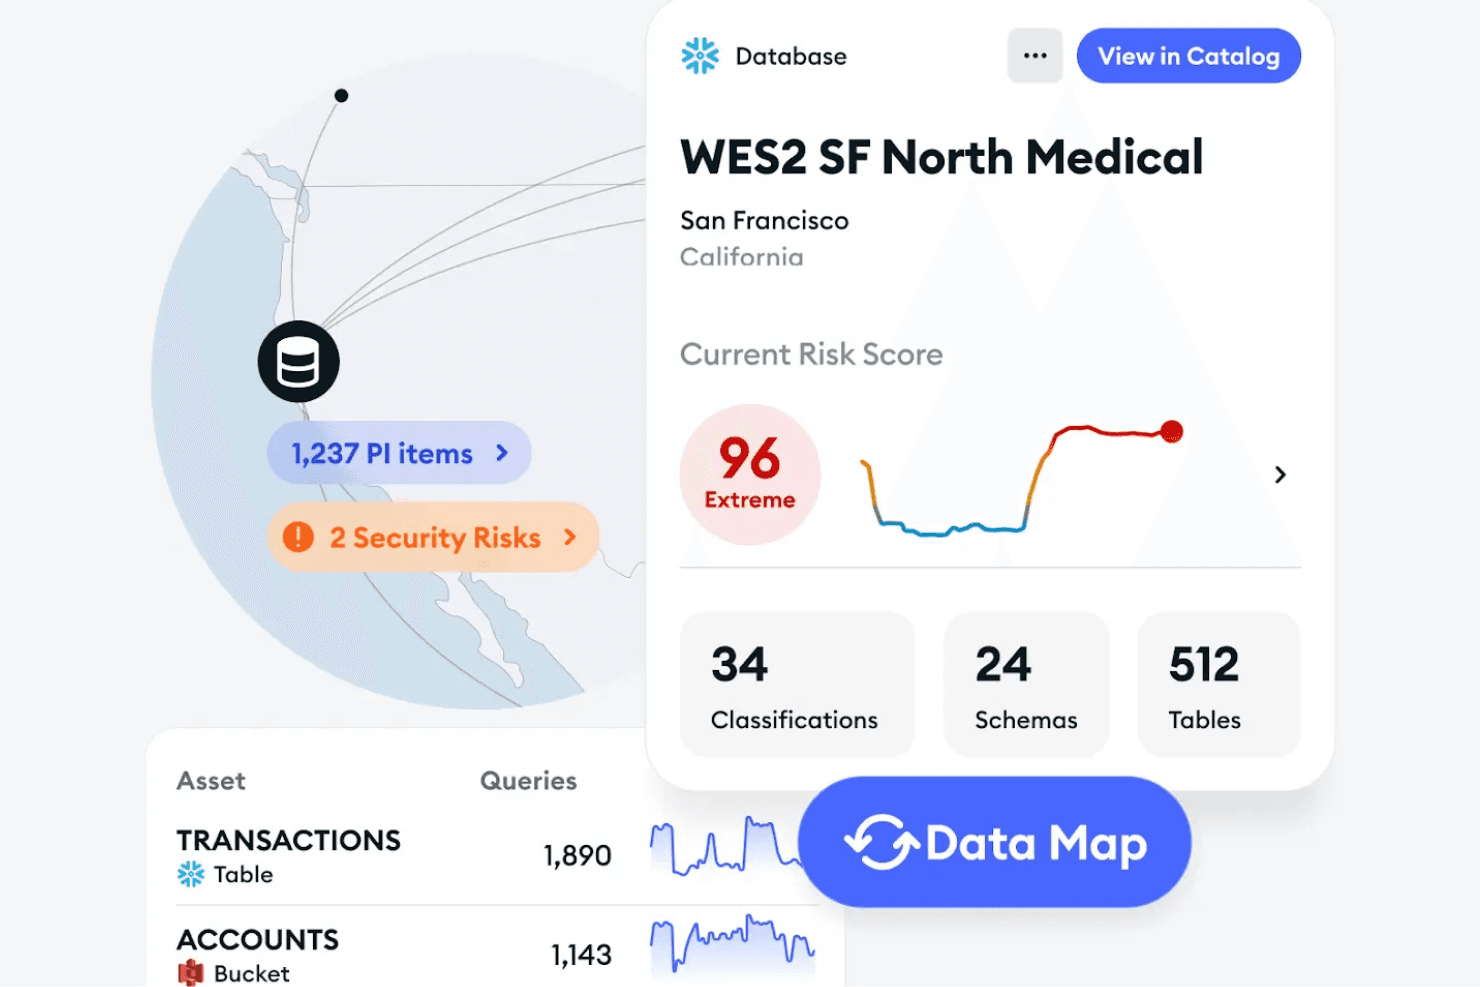
Ketch ordnet Datenbestände und Risikobewertungen in Ihrer Infrastruktur zu. Ketch ist eine Datenschutzplattform, die KI-Agenten nutzt, um Daten in Ihren Systemen automatisch zu erkennen und zu klassifizieren, eine kontinuierlich aktualisierte Datenübersicht zu erstellen und Verzeichnisse von Verarbeitungstätigkeiten für Datenschutz- und Compliance-Abläufe zu generieren.
Für wen ist Ketch am besten geeignet?
Ketch eignet sich besonders für Datenschutz- und Compliance-Teams, die die Datenerkennung automatisieren und ihre Verzeichnisse von Verarbeitungstätigkeiten über eine große, verteilte Technologieumgebung hinweg aktuell halten müssen.
Warum ich Ketch ausgewählt habe
Ich habe Ketch in meine Top-Auswahl aufgenommen, weil seine KI-Agenten die aufwendige Datenerkennung automatisch übernehmen, mehr als 400 Plattformen durchsuchen und von der Systemebene bis hin zu einzelnen Datenattributen vordringen, ohne dass Sie etwas manuell zuordnen müssen. Besonders gut gefällt mir, dass der vierphasige Erkennungsprozess Ihre Datenübersicht kontinuierlich aktualisiert, sodass die daraus erstellten Verzeichnisse von Verarbeitungstätigkeiten Ihre tatsächliche Umgebung und nicht nur eine Momentaufnahme widerspiegeln. Diese Erstellung von ROPA in Echtzeit ist ein echter Vorteil, wenn die Prüfungssaison beginnt.
Die wichtigsten Funktionen von Ketch
- Erstellung von ROPA in Echtzeit: Erstellt automatisch Verzeichnisse von Verarbeitungstätigkeiten anhand von aktuellen Systemeinträgen in der Datenübersicht.
- Datentransparenz auf Attributebene: Zeigt, wo sensible Daten in verbundenen Systemen bis hin zu einzelnen Spalten oder Attributen gespeichert sind.
- Extraktion von Vertragsbedingungen: Extrahiert Sicherheitskontrollen, Aufbewahrungsfristen und Angaben zu Unterauftragsverarbeitern aus Verträgen und fügt sie direkt in die Systemeinträge ein.
- Vorbefüllung von Risikobewertungen: Überträgt Systemfakten und Datenkategorien automatisch in DPIA-, PIA-, TIA- und CCPA-Bewertungsabläufe.
Ketch-Integrationen
Ketch führt mehr als 1.000 vorgefertigte Integrationen für Datensysteme auf, wobei das Verzeichnis 171 davon anzeigt, darunter Snowflake, Google BigQuery, Salesforce, HubSpot, Shopify, Microsoft Entra, Okta und Google Analytics. Außerdem bietet Ketch APIs und SDKs für benutzerdefinierte Integrationen.
Pros and Cons
Pros:
- Kontinuierliche Erkennung hält ROPA aktuell
- Klassifizierung auf Attributebene reduziert den manuellen Aufwand für die Bestandsaufnahme
- Rezensenten loben die reaktionsschnelle Unterstützung bei der Implementierung
Cons:
- Die Datenzuordnung umfasst kein Einwilligungsmanagement
- Betroffenenanfragen und Bewertungen erfordern separate Abläufe
Learn more about Ketch: Am besten für detaillierte Kundenverwaltung
- Kostenloser Tarif verfügbar; 14-tägige kostenlose Testversion
- $20/user/month (jährlich abgerechnet, Grundgebühr von $120/month)
Visit WebsiteCustomer Rating:4.5/5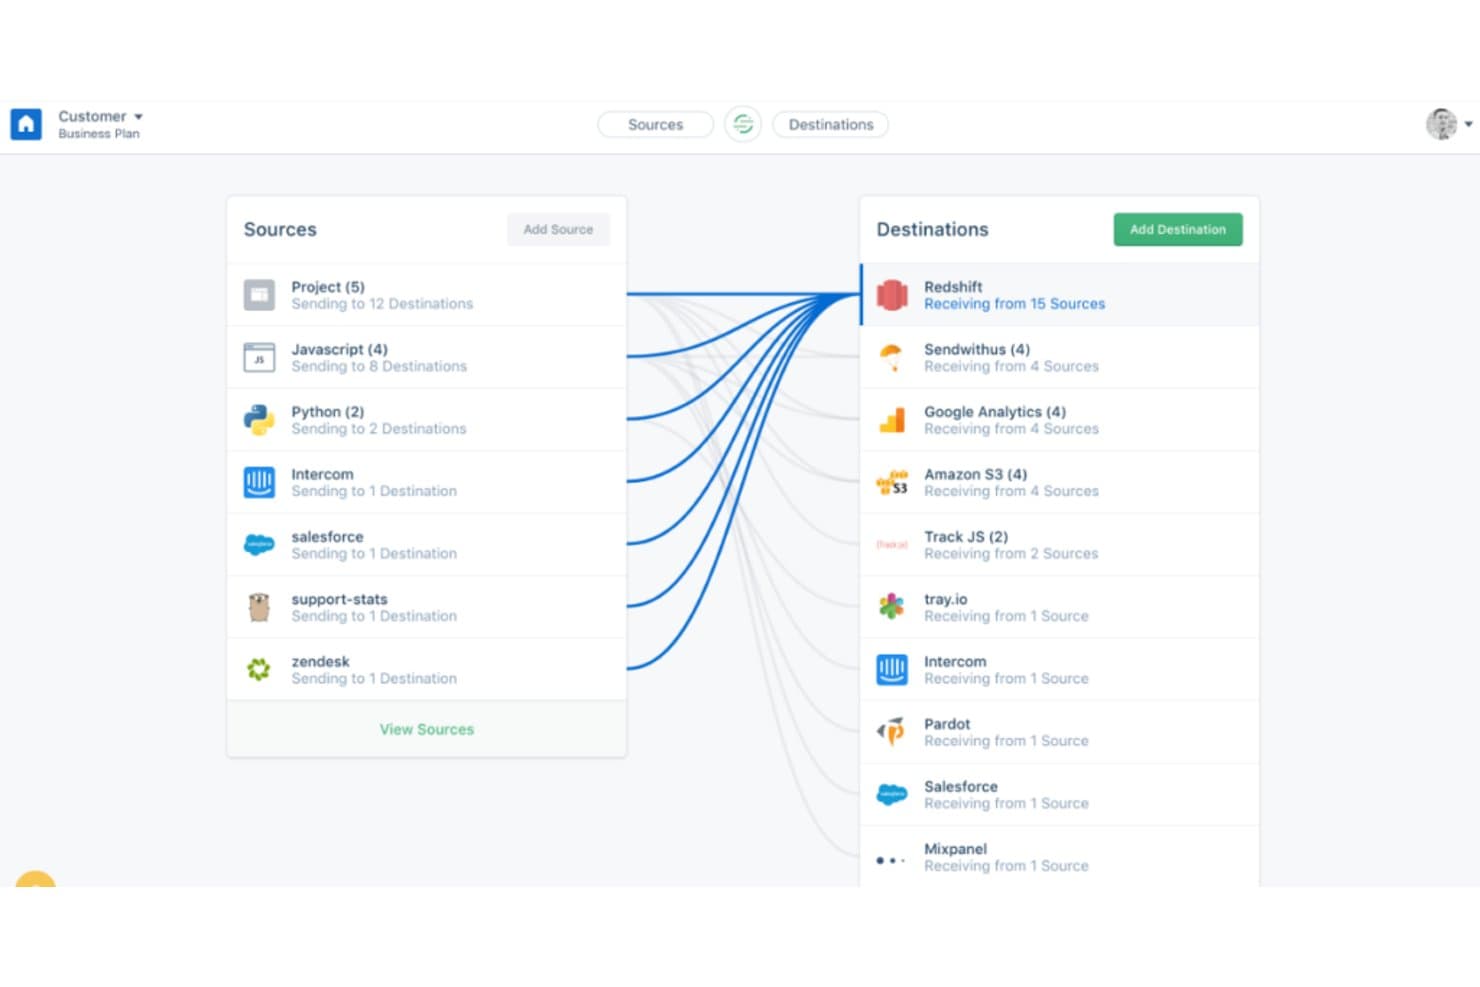
Segment verbindet mehrere Datenquellen mit Zielen wie Redshift. Segment ist eine Kunden-Datenpipeline, die Ereignisdaten aus erster Hand von Websites, Apps und Servern erfasst und sie anschließend mit Durchsetzung der Einwilligung und Kontrollen zur Datenlöschung an verbundene Tools weiterleitet.
Für wen ist Segment am besten geeignet?
Segment eignet sich besonders für Entwicklungs- und Datenteams, die eine zentrale Pipeline benötigen, um Kundendaten zu Ereignissen in einer umfangreichen Sammlung von Marketing- und Analysetools zu erfassen, zu bereinigen und weiterzuleiten.
Warum ich Segment ausgewählt habe
Ich habe Segment in meine Top-Auswahl aufgenommen, weil es Entwicklungs- und Datenteams eine zentrale Pipeline bietet, um Kundendaten zu Ereignissen aus erster Hand in einer umfangreichen Werkzeugsammlung zu erfassen, zu bereinigen und weiterzuleiten. Besonders gut gefallen mir die Funktionen zur Datenermittlung und Bestandsverwaltung, mit denen sich Quellen, Ziele und Schemata von einem einzigen Arbeitsbereich aus prüfen lassen, um genau zu sehen, welche Daten wohin fließen. Die API zur Löschung und Unterdrückung, die für alle Quellen gilt, ermöglicht es Teams außerdem, Anfragen zu Benutzerrechten auf Daten programmatisch und ohne manuelle Eingriffe zu bearbeiten.
Wichtigste Funktionen von Segment
- API zur Löschung und Unterdrückung: Lösch- oder Unterdrückungsanfragen programmatisch über alle Quellen in einem Arbeitsbereich hinweg stellen, mit bis zu 5.000 Benutzer-IDs pro API-Aufruf.
- Regionale Datenresidenz: Zwischen der Infrastruktur in den USA oder der EU wählen, damit Kundendaten innerhalb einer bestimmten geografischen Region gespeichert werden.
- Kontrollen zur Durchsetzung der Einwilligung: Einwilligungskategorien Zielen zuordnen, sodass Ereignisdaten nur an Tools weitergeleitet werden, die den erfassten Einwilligungspräferenzen eines Benutzers entsprechen.
- Überwachung der Synchronisierung umgekehrter ETL-Prozesse: Synchronisierungsstatus und Zustellungsraten verfolgen, vergangene Synchronisierungsprotokolle anzeigen und Wiederholungseinstellungen für fehlgeschlagene Synchronisierungen konfigurieren.
Segment-Integrationen
Segment bietet über 700 Integrationen, darunter OneTrust, Snowflake, Databricks, Redshift, BigQuery und Salesforce. Die Analyse-API, die öffentliche API und die SDKs unterstützen die benutzerdefinierte Ereigniserfassung und Arbeitsbereichsintegrationen.
Pros and Cons
Pros:
- Zentralisiert Kundenereignisse systemübergreifend
- Rezensenten loben die Echtzeit-Fehlerbehebung bei Ereignissen
- Lösch-APIs unterstützen begrenzte Anfragen zu Datenschutzrechten
Cons:
- Die Durchsetzung der Einwilligung hängt von einer externen CMP ab
- Kein formales Datenschutzinventar oder Risikomanagement-Workflows
Learn more about Segment: Am besten geeignet für eine umfassende Anbieterüberwachung
- Kostenlose Demo verfügbar
- Preis auf Anfrage
Visit WebsiteCustomer Rating:4.8/5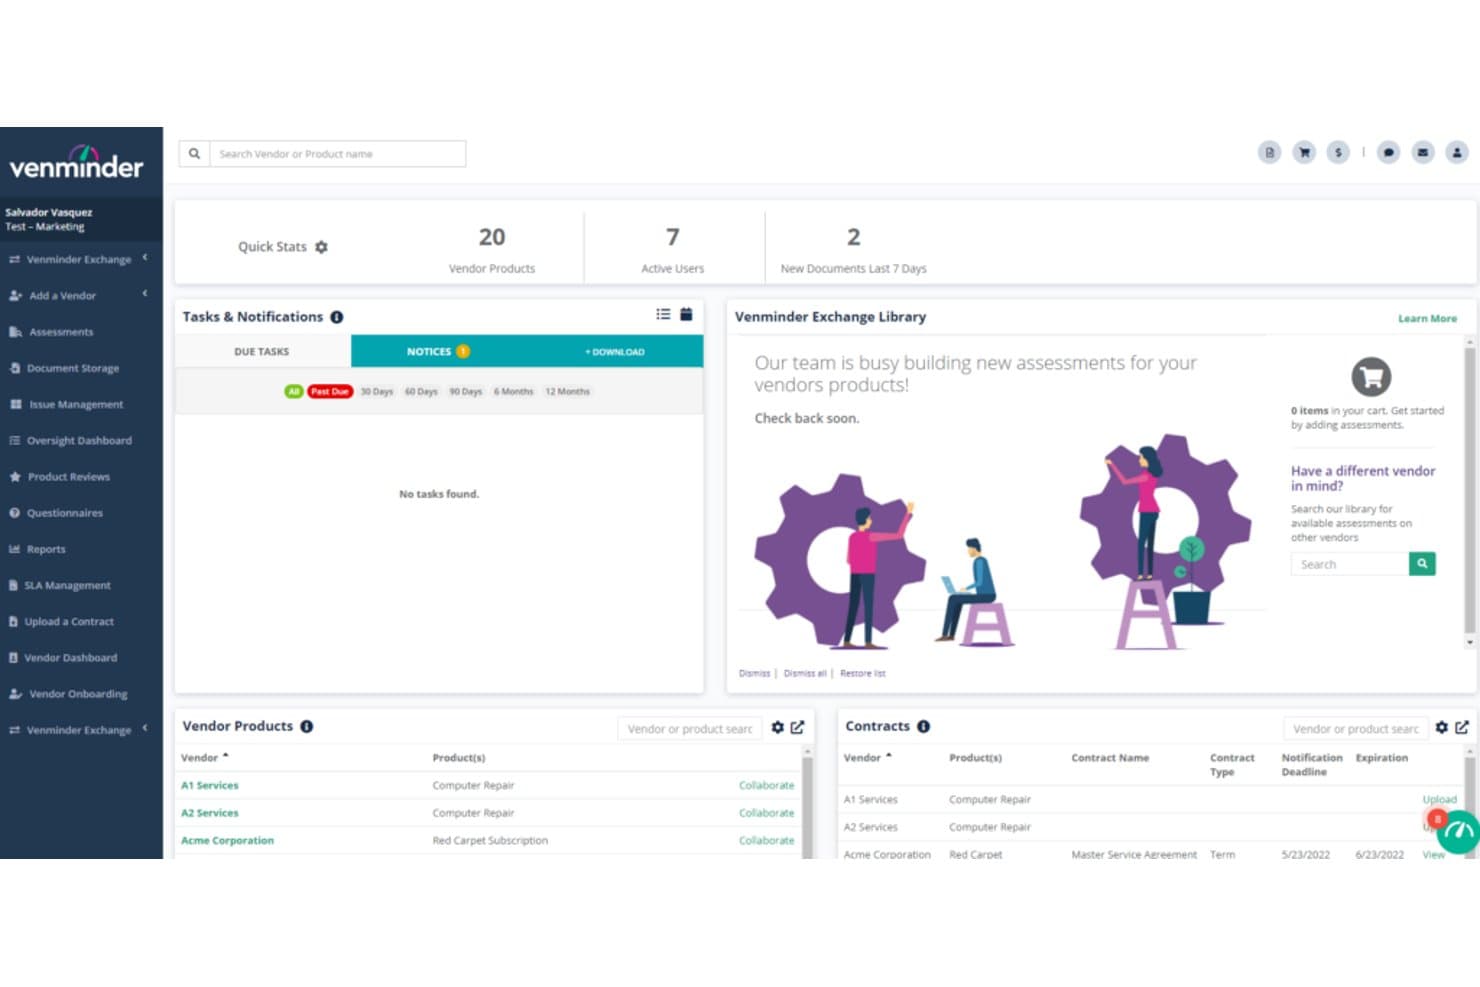
Venminder zentralisiert Anbieterprodukte, Verträge und Aufgaben in einer Übersicht. Venminder ist eine Plattform für das Risikomanagement von Drittanbietern, die die Einbindung von Anbietern, Risikobewertungen, Vertragsmanagement, Fragebögen und die laufende Überwachung über den gesamten Anbieterlebenszyklus hinweg abdeckt.
Für wen eignet sich Venminder am besten?
Venminder eignet sich für Organisationen, die ein strukturiertes Management des Anbieterlebenszyklus benötigen, insbesondere für Compliance- und Risikoteams, die in regulierten Branchen die Sorgfaltsprüfung von Drittanbietern durchführen.
Warum ich Venminder ausgewählt habe
Ich habe Venminder in meine Top-Auswahl aufgenommen, weil die Plattform den gesamten Anbieterlebenszyklus an einem Ort abdeckt – von der Einbindung und den Risikobewertungen bis zum Vertragsmanagement und der Beendigung der Anbieterbeziehung. Besonders gut gefallen mir die konfigurierbaren Risikobewertungen für Anbieter, die die Bewertung inhärenter und verbleibender Risiken, Genehmigungsabläufe und die Speicherung historischer Risikobewertungen unterstützen. Ein Bankenteam, das ich kenne, konnte seinen jährlichen Prüfzyklus für Anbieter von zwei bis drei Monaten auf unter einen Monat verkürzen, indem es die ausgelagerten SOC-, Finanz- und Cybersicherheitsbewertungen von Venminder nutzte.
Wichtige Funktionen von Venminder
- Vertragsarchiv: Speichert eine unbegrenzte Anzahl von Verträgen pro Anbieter und sendet automatische Benachrichtigungen zu Verlängerungen und Ablauffristen, die von Venminder-Rechtsanwaltsfachangestellten extrahiert werden.
- Bibliothek für Anbieterfragebögen: Versendet, verfolgt und bewertet eine unbegrenzte Bibliothek von Fragebögen, einschließlich der Formate SIG Lite und CAIQ, über ein sicheres Empfängerportal.
- Automatisierung der Überwachung: Weist Überwachungsaufgaben automatisch auf Grundlage der Kritikalität und Risikokombination des Anbieters zu, mit konfigurierbarer Häufigkeit und anpassbaren Mindestanforderungen an die Überwachung.
- Kontinuierliche Überwachung von Anbietern: Verfolgt Risikoprofile von Anbietern mithilfe geprüfter Datenanbieter für Informationen, einschließlich Integrationen mit SecurityScorecard und ArgosRisk AR Intelligence.
Integrationen von Venminder
Venminder verfügt über drei dokumentierte Integrationen: RSA Archer Governance für Drittanbieterrisiken, SecurityScorecard und ArgosRisk AR Intelligence. Für individuelle Integrationen ist eine API verfügbar.
Pros and Cons
Pros:
- Strukturierte Risikobewertungen und Sorgfaltsprüfungen von Anbietern
- Zentralisiert Anbieterunterlagen, Verträge und Risikodokumente
- Rezensenten loben den reaktionsschnellen Support und die praxisnahe Schulung
Cons:
- Keine Automatisierung von Einwilligungen, Datenzuordnung oder DSARs
- Keine Nachverfolgung von Datenschutzgesetzen oder speziellen DPIA-Abläufen
Learn more about Venminder: Am besten für ein robustes Lieferantenrisikomanagement geeignet
- Nicht verfügbar
- Ab $25,000 (Abrechnungszeitraum nicht angegeben)
Visit WebsiteCustomer Rating:2.8/5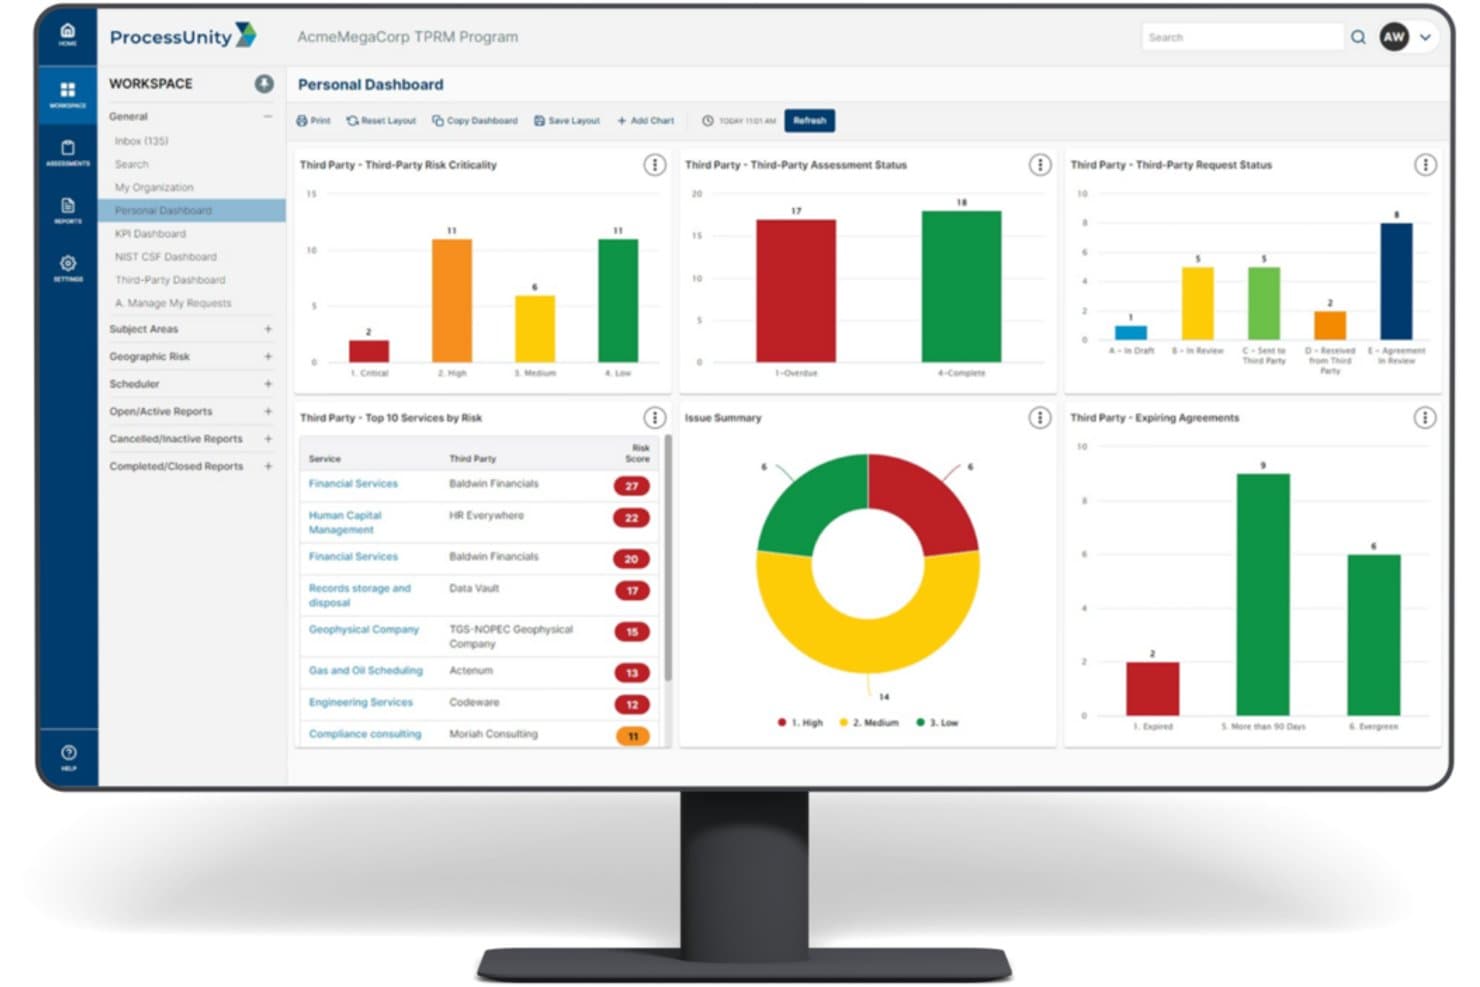
ProcessUnity zentralisiert die Überwachung von Drittanbieterrisiken in einer Übersichtsseite. ProcessUnity ist eine Plattform für das Risikomanagement von Drittanbietern, die das Onboarding von Lieferanten, konfigurierbare Risikobewertungen, kontinuierliche Überwachung, das Management des Richtlinienlebenszyklus und die Integration mit externen Anbietern von Risikoinformationen abdeckt.
Für wen ist ProcessUnity am besten geeignet?
ProcessUnity eignet sich für Risiko- und Beschaffungsteams in mittelgroßen bis großen Unternehmen, die strukturierte Workflows für die Verwaltung von Lieferantenbeziehungen, Bewertungen und Drittanbieterrisikoprogrammen von Anfang bis Ende benötigen.
Warum ich ProcessUnity ausgewählt habe
Ich habe ProcessUnity in meine Top-Auswahl aufgenommen, weil es eine der stärksten spezialisierten Plattformen für das Risikomanagement von Lieferanten ist und dieser Fokus tiefgreifend umgesetzt wird. Besonders gut gefällt mir, wie der Risikoindex aktuelle Bedrohungsdaten mit Kontrolldaten kombiniert, um Risikobewertungen auf Lieferantenebene zu erstellen. So kann Ihr Team priorisieren, welche Drittanbieter sofortige Aufmerksamkeit benötigen, anstatt alle Lieferanten gleich zu behandeln. Die konfigurierbaren Bewertungs-Workflows mit bedingten Fragebögen und automatisierten Erinnerungen decken die Risikobereiche Cybersicherheit, AI und Resilienz standardmäßig ab.
Wichtige Funktionen von ProcessUnity
- Globaler Risikoaustausch: Ermöglicht Ihrem Team den Zugriff auf mehr als 18.000 abgeschlossene Lieferantenbewertungen und mehr als 370.000 Lieferantenrisikoprofile, um redundante Sorgfaltsprüfungen zu reduzieren.
- AI-Agenten: Automatisierte Agenten prüfen Lieferanten vorab, analysieren SOC-2-Berichte, sammeln Nachweise und erstellen im Namen Ihres Teams Entwürfe für die Kommunikation zur Behebung von Problemen.
- Nachweisbewertung: Analysiert eingereichte Lieferantendokumente, ordnet Nachweise Kontrollen zu und kennzeichnet Lücken, damit Analysten genau wissen, worauf sie ihre Prüfung konzentrieren müssen.
- Management des Richtlinienlebenszyklus: Unterstützt die Erstellung von Richtlinien, die Versionskontrolle, die Verteilung, die Nachverfolgung von Bestätigungen und Eskalationswarnungen bei unvollständigen Zertifizierungen.
Integrationen von ProcessUnity
ProcessUnity führt mehr als 40 externe Anbieter von Risikodaten sowie native Integrationen mit OneTrust, ServiceNow, Jira, SAP, Oracle, Workday, Coupa und Microsoft Active Directory auf. Außerdem bietet es eine API für benutzerdefinierte Datenfeeds.
Pros and Cons
Pros:
- Konfigurierbare Lieferantenbewertungen reduzieren den Prüfaufwand
- Richtlinien-Workflows schaffen prüfbare Bestätigungen
- Risikobewertungen helfen bei der Priorisierung von Lieferantenprüfungen
Cons:
- Keine Einwilligungs- oder Präferenzverwaltung für Kunden
- Keine Automatisierung von DSARs oder Zuordnung personenbezogener Daten
Learn more about ProcessUnity: Am besten für automatisierte Sicherheits-Compliance geeignet
- Kostenlose Demo verfügbar
- $300/user/month
Visit WebsiteCustomer Rating:4.6/5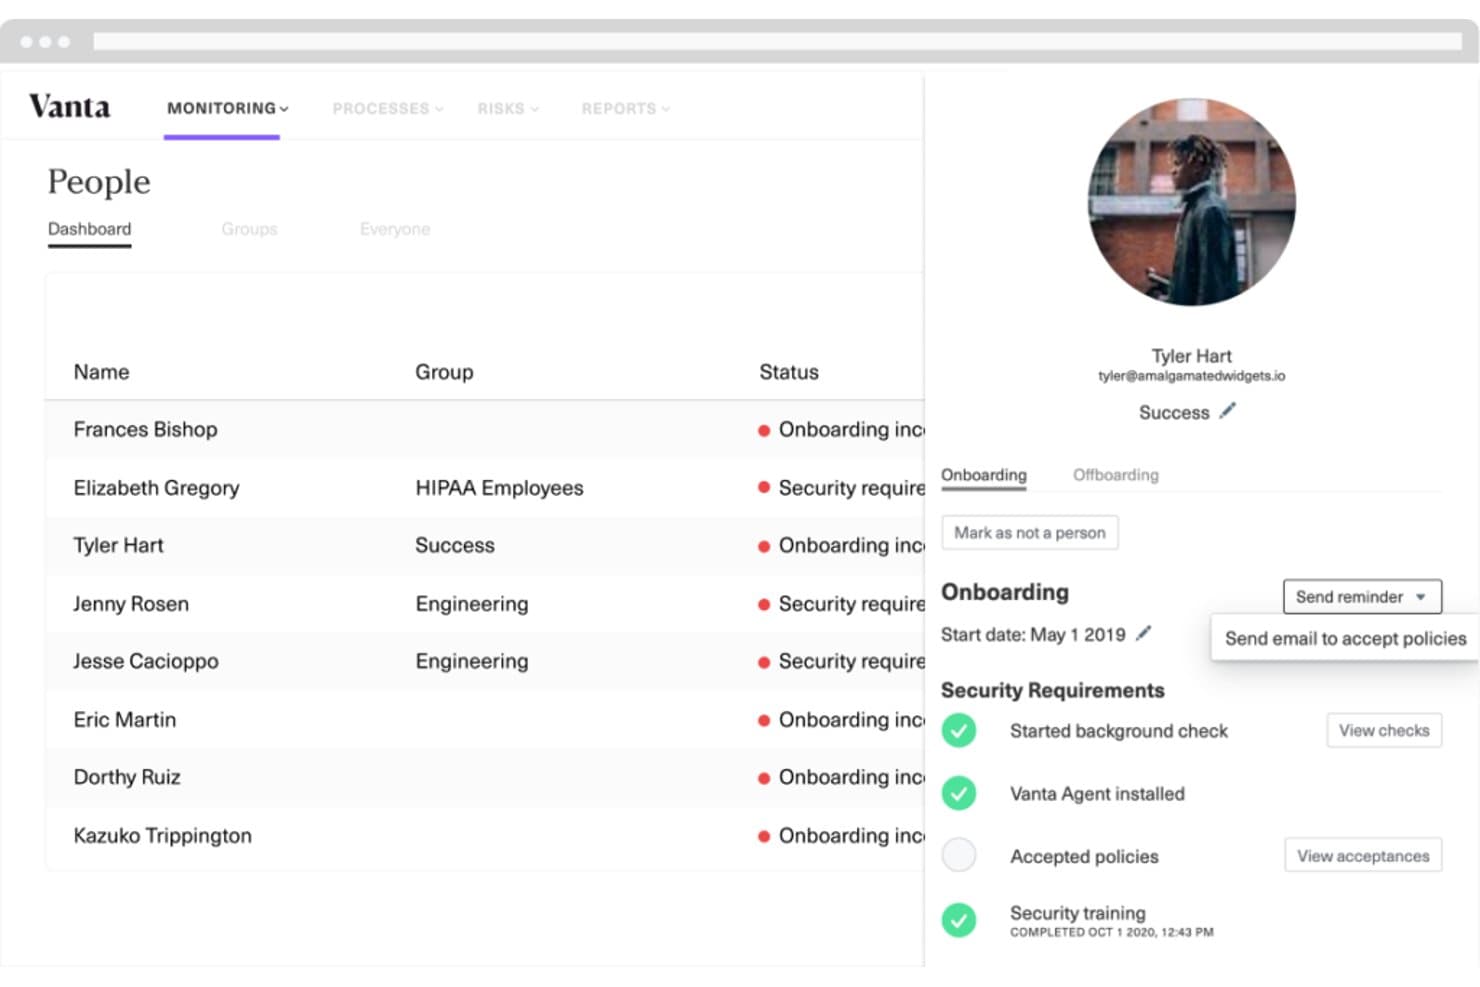
Vanta verfolgt die Einarbeitung von Mitarbeitenden und die Sicherheits-Compliance an einem Ort. Vanta ist eine kontinuierliche GRC- und Sicherheits-Compliance-Plattform, die die Beweiserfassung, die Überwachung von Kontrollen, Risikobewertungen und das Richtlinienmanagement über Frameworks wie SOC 2, ISO 27001 und die DSGVO hinweg automatisiert.
Für wen ist Vanta am besten geeignet?
Vanta eignet sich besonders für IT-Sicherheitsmanager und Compliance-Teams in Unternehmen in der Wachstumsphase, die Zertifizierungen wie SOC 2 und ISO 27001 anstreben oder aufrechterhalten möchten.
Warum ich Vanta ausgewählt habe
Ich habe Vanta in meine Top-Auswahl aufgenommen, weil es eine der stärksten verfügbaren Optionen für automatisierte Sicherheits-Compliance ist, insbesondere wenn eine SOC-2- oder ISO-27001-Zertifizierung auf Ihrer Roadmap steht. Mir gefällt, dass die kontinuierliche Überwachung von Kontrollen im Hintergrund läuft, automatisch Belege aus über 400 Integrationen sammelt und Lücken kennzeichnet, sodass Ihr Team Audit-Artefakten nicht manuell hinterherlaufen muss. Die KI-gestützten Workflows zur Erstellung von DPIAs und Richtlinien sind besonders nützlich, wenn Datenschutzbewertungen schnell mehrstufige Genehmigungsprozesse durchlaufen müssen.
Wichtige Funktionen von Vanta
- Risikoregister mit Verknüpfung zu Anbietern: Verknüpfen Sie Feststellungen zu Drittanbietern, einschließlich Warnmeldungen aus der kontinuierlichen Überwachung, direkt mit Risiken in einem zentralisierten Risikoregister.
- Framework-Versionsmanager: Prüfen Sie Framework-Änderungen, bevor Sie Aktualisierungen in Ihrem aktiven Compliance-Programm veröffentlichen, damit Ihr Team den Zeitpunkt des Inkrafttretens der Änderungen kontrolliert.
- Arbeitsbereiche: Segmentieren Sie Compliance-Programme nach Geschäftsbereich innerhalb eines einzigen Vanta-Kontos, wobei jeder Arbeitsbereich seine eigenen Kontrollen und Automatisierungen verwaltet.
- Genehmigungsprozesse für Richtlinien: Leiten Sie Richtlinien durch bis zu fünf aufeinanderfolgende Genehmigungsschritte mit bis zu drei Genehmigenden pro Schritt, bevor Sie die Zustimmung der Mitarbeitenden nachverfolgen.
Vanta-Integrationen
Vanta bietet mehr als 400 vorgefertigte Integrationen an, darunter AWS, Azure, Google Cloud Platform, GitHub, Jira, Okta, SharePoint, Confluence und Google Drive. Die REST-API unterstützt benutzerdefinierte Verbindungen zu lokalen Systemen und internen Apps.
Pros and Cons
Pros:
- Die automatisierte Beweiserfassung reduziert den Aufwand für die Auditvorbereitung
- Übersichtliche Dashboards erleichtern die Nachverfolgung des Compliance-Status
- Risikobewertungen ergänzen die Workflows für Sicherheits-Compliance
Cons:
- Die Verwaltung von Cookie-Einwilligungen wird nicht angeboten
- DSAR-Workflows befinden sich noch im Frühzugriff und sind manuell
 Am besten für umfassendes Datenschutzprogramm-Management geeignet
- Kostenlose Demo verfügbar
- $500/user/month
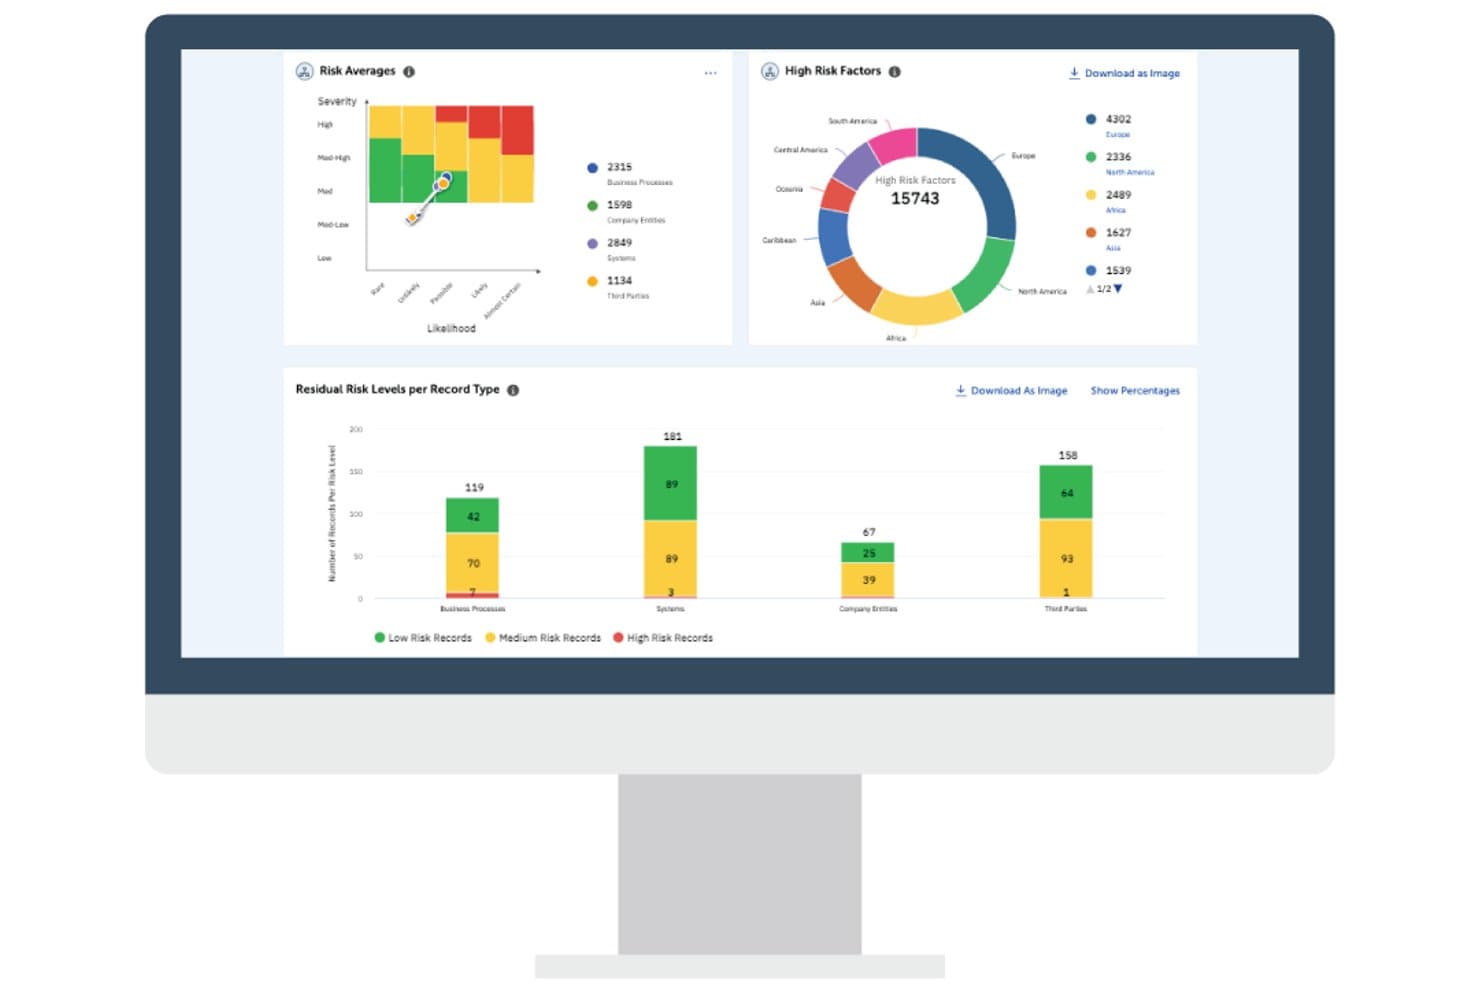
TrustArc veranschaulicht Risikostufen in Geschäftsprozessen und Regionen. TrustArc ist eine Plattform für Datenschutzmanagement, die Einwilligungsverwaltung, Datenzuordnung, die Automatisierung individueller Rechte, Datenschutz-Folgenabschätzungen und die Nachverfolgung der Einhaltung gesetzlicher Vorschriften in Rechtsordnungen weltweit abdeckt.
Für wen eignet sich TrustArc am besten?
TrustArc eignet sich besonders für Datenschutz- und Compliance-Teams in mittelgroßen bis großen Unternehmen, die Programme in mehreren Rechtsordnungen und nach verschiedenen gesetzlichen Rahmenwerken verwalten.
Warum ich TrustArc ausgewählt habe
TrustArc hat sich einen Platz auf meiner Auswahlliste verdient, weil die Plattform für Teams entwickelt wurde, die Datenschutzprogramme nach zahlreichen Vorschriften gleichzeitig verwalten, nicht nur nach einer oder zwei. Besonders gefällt mir, dass Nymity Research täglich über Änderungen in mehr als 1.000 Gesetzen und über 244 Rechtsordnungen informiert, sodass der Compliance-Status nicht unbemerkt ins Hintertreffen gerät, wenn eine neue Vorschrift in Kraft tritt. Die mehr als 10 vorgefertigten Vorlagen des Bewertungsmanagers, darunter Datenschutz-Folgenabschätzungen, Folgenabschätzungen für Datenübermittlungen und KI-Risikobewertungen, bieten Compliance-Teams eine strukturierte Möglichkeit, den gesamten Bewertungszyklus zu bearbeiten, ohne Arbeitsabläufe von Grund auf neu erstellen zu müssen.
Wichtige Funktionen von TrustArc
- Verwaltung von Cookie-Einwilligungen: Durchsucht Websites und mobile Apps nach Nachverfolgungselementen, kategorisiert diese und stellt einwilligungsbezogene Banner bereit, die die jeweilige Rechtsordnung in mehr als 100 Rechtsordnungen berücksichtigen.
- Verwaltung individueller Rechte: Automatisiert durchgängige Arbeitsabläufe für Anfragen betroffener Personen, einschließlich Identitätsprüfung und der Bearbeitung durch bevollmächtigte Vertreter.
- Einheitliches Vertrauenszentrum: Ein Zentrum ohne Programmierung zum Veröffentlichen, Versionieren und Verteilen von Datenschutz-, Sicherheits- und Compliance-Dokumenten an interne und externe Zielgruppen.
- Mehr als 300 Integrationen ohne Programmierung: Verbindet Tools wie Salesforce, HubSpot, Jira und Microsoft SharePoint über eine Schnittstelle zum Ziehen und Ablegen für Integrationen.
TrustArc-Integrationen
TrustArc bietet mehr als 300 Integrationen ohne Programmierung und vorgefertigte Konnektoren, darunter Salesforce, Microsoft SharePoint, HubSpot, Jira, Google Drive, Marketo, Microsoft Dynamics 365, Adobe Experience Manager, Dropbox und Salesforce Marketing Cloud. Außerdem stehen REST-API-Endpunkte für benutzerdefinierte Integrationen zur Verfügung.
Pros and Cons
Pros:
- Tägliche gesetzliche Warnmeldungen decken weltweite Rechtsordnungen ab
- Bewertungsabläufe standardisieren die Prüfung von PIA und DPIA
- Rezensenten loben die zentrale Nachverfolgung von Datenschutzaktivitäten
Cons:
- Die Ersteinrichtung kann einen erheblichen IT-Aufwand erfordern
- Die Datenzuordnung kann umfangreiche Rücksprachen mit Beteiligten erfordern
Learn more about TrustArc: Am besten für ein optimiertes Einwilligungsmanagement geeignet
- 30-tägige kostenlose Testversion; kostenloser Tarif verfügbar; kostenlose Demo verfügbar
- Preise auf Anfrage
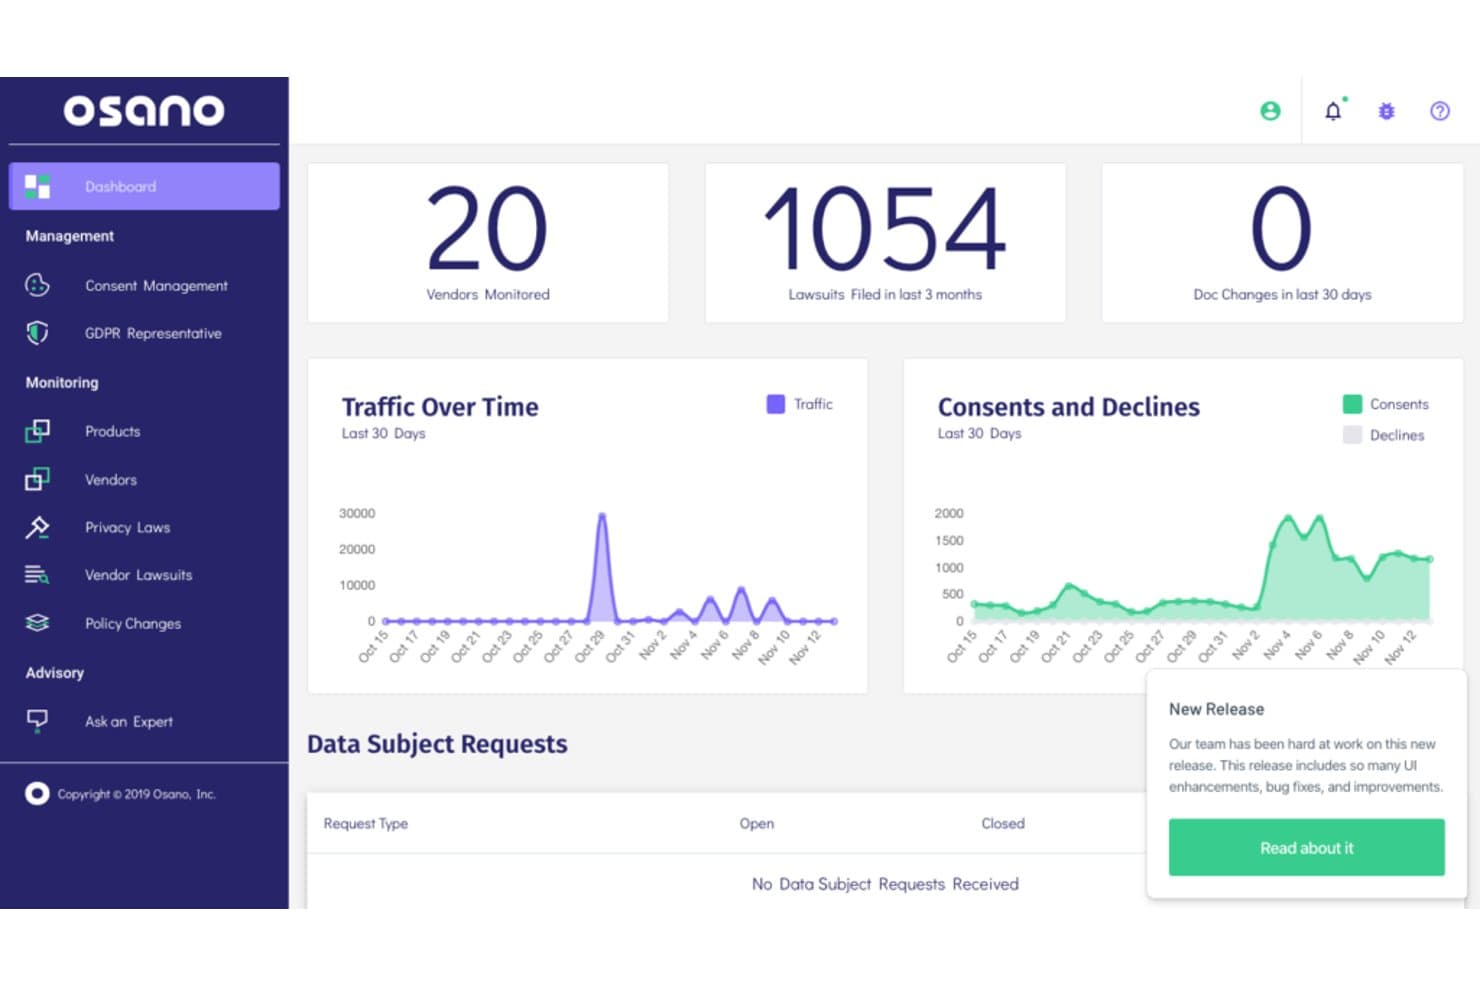
Das Dashboard von Osano ermöglicht es Nutzern, Anbieter, Rechtsstreitigkeiten und Einwilligungstrends zu überwachen. Osano ist eine Datenschutzplattform, die Cookie-Einwilligung, Rechte betroffener Personen, Datenmapping, Risikomanagement von Anbietern und die Überwachung der Einhaltung gesetzlicher Vorschriften an einem Ort zusammenführt.
Für wen ist Osano am besten geeignet?
Osano eignet sich besonders für Datenschutz- und Compliance-Teams in kleinen und mittleren Unternehmen, die eine fokussierte, schneller einsetzbare Alternative zu Unternehmensplattformen wie OneTrust benötigen.
Warum ich mich für Osano entschieden habe
Osano hat sich einen Platz auf meiner Auswahlliste verdient, weil seine Einwilligungsmanagementfunktionen tatsächlich auf die Anforderungen bei der Verwaltung mehrerer Präsenzen in verschiedenen Rechtsordnungen ausgerichtet sind. Besonders gefällt mir, dass die rechtsordnungsabhängigen Bannerregeln automatisch die richtigen Einwilligungseinstellungen nach Land oder Region anwenden, sodass nicht jedes Gebiet manuell konfiguriert werden muss. Die Plattform blockiert außerdem nicht autorisierte Tags und Cookies, bis eine Einwilligung erteilt wurde. Dadurch ist man nicht darauf angewiesen, dass Tag-Manager Compliance-Aufgaben übernehmen, für die sie nicht entwickelt wurden.
Wichtige Funktionen von Osano
- Automatisierung von Workflows für Anfragen betroffener Personen: Verwaltet die Erfassung von Anfragen, die Identitätsprüfung, Aufgabenverteilung, Fristen und Eskalationen über ein zentralisiertes Fall-Dashboard.
- Datenschutz-Risikobewertung von Anbietern: Bewertet Anbieter anhand von 163 Datenschutzkriterien und überwacht Änderungen an Datenschutzrichtlinien und Vorfällen von Anbietern.
- Verwaltung von TrustHub-Richtlinien: Speichert und versioniert Datenschutzhinweise und generiert sie automatisch – mit prüfbaren Änderungsprotokollen und Aktualisierungen ohne Programmieraufwand.
- Abonnements für Warnungen zu Datenschutzgesetzen: Liefert Zusammenfassungen regulatorischer Änderungen nach Region und deckt mehr als 95 Datenschutzgesetze in über 50 Ländern ab.
Osano-Integrationen
Osano führt 155 Discovery-Integrationen und 12 Signal-Integrationen auf, darunter native Integrationen mit Google Tag Manager, HubSpot, Mailchimp und SendGrid. Außerdem werden Integrationen mit Vanta und WordPress sowie REST-APIs, Webhooks und SDKs für individuelle Anbindungen unterstützt.
Pros and Cons
Pros:
- Rechtsordnungsabhängige Einwilligungen erleichtern die Verwaltung in mehreren Regionen
- Zentralisierte Steuerungsmöglichkeiten verwalten zahlreiche Websites
- Rezensenten loben den reaktionsschnellen Kundensupport
Cons:
- Die DSAR-Automatisierung kann schwierig zu konfigurieren sein
- Die erweiterten Optionen zur Bannergestaltung wirken begrenzt
Learn more about Osano: Am besten geeignet für KI-gestützten Datenschutz und Datensicherheit
- Kostenlose Demo verfügbar
- Preise auf Anfrage
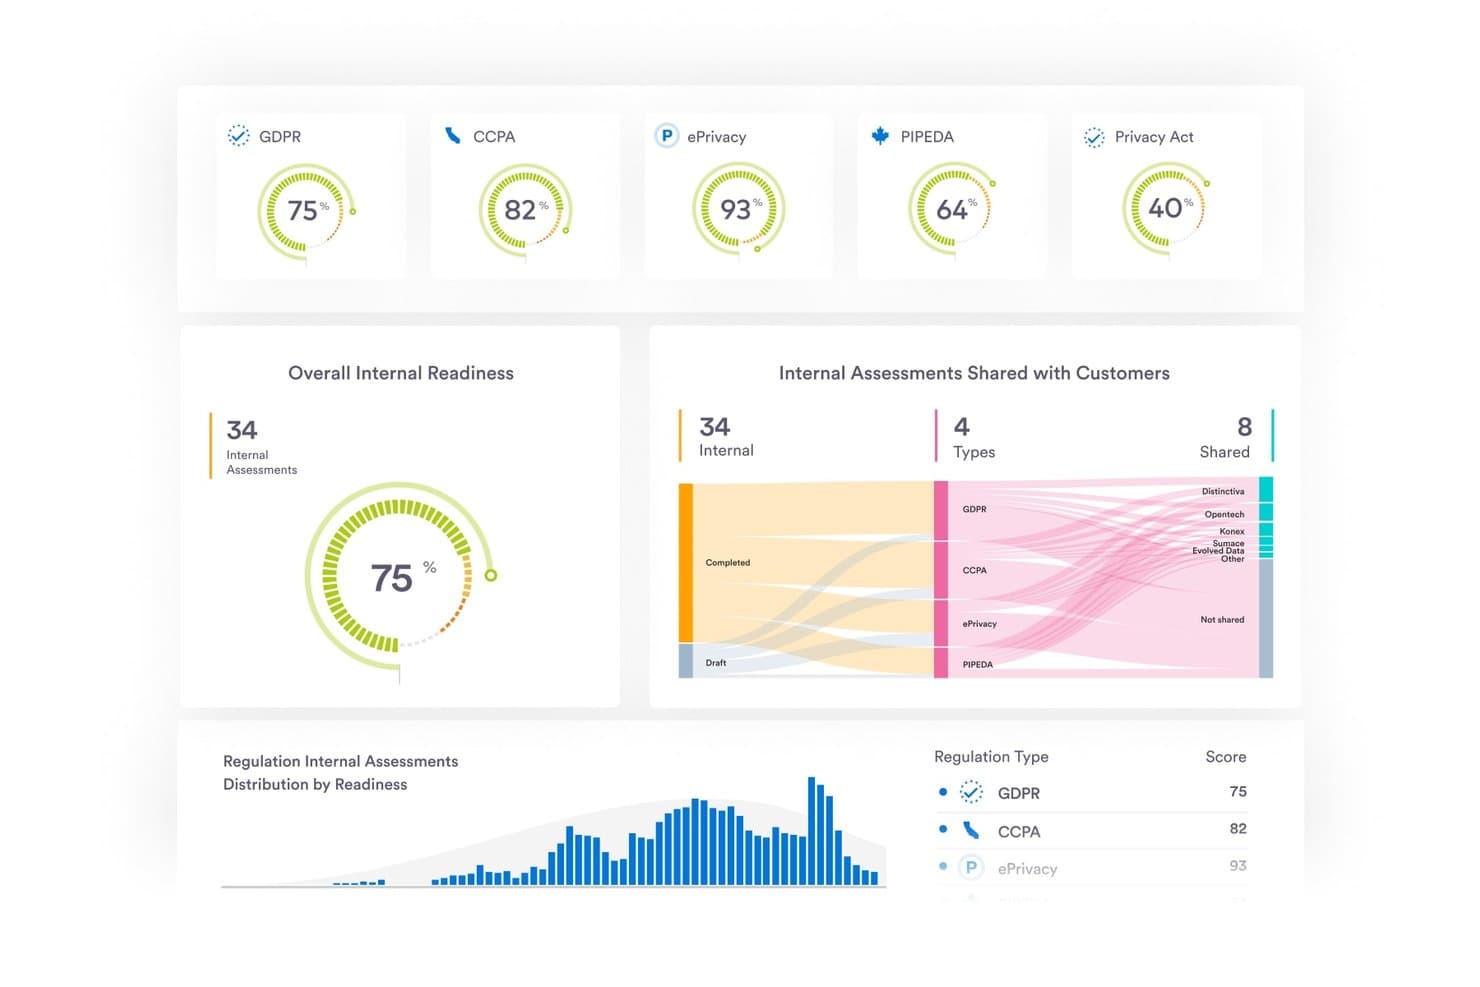
Securiti verfolgt die Compliance-Bereitschaft im Hinblick auf die DSGVO, den CCPA und andere Vorschriften. Securiti ist eine Plattform für Datenschutz und Datensicherheit, die Einwilligungsmanagement, die Automatisierung von Anfragen betroffener Personen, KI-gestützte Datenerkennung und -klassifizierung, Datenschutz-Folgenabschätzungen und die Nachverfolgung der Compliance in hybriden Multi-Cloud-Umgebungen vereint.
Für wen ist Securiti am besten geeignet?
Securiti eignet sich für Unternehmen, die Daten in hybriden Multi-Cloud-Umgebungen betreiben und neben Datenschutzautomatisierung eine KI-gestützte Erkennung und Klassifizierung benötigen.
Warum ich Securiti ausgewählt habe
Securiti schafft es auf meine engere Auswahl, weil die KI-gestützte Datenerkennung tiefer geht als bei den meisten Alternativen zu OneTrust. Besonders beeindruckt mich, wie Securiti NER, NLP und Kontextanalyse nutzt, um sensible Daten über strukturierte und unstrukturierte Quellen hinweg zu klassifizieren, einschließlich cloudnativer und nicht verwalteter Assets in AWS, Azure und GCP. Sein DataAI Command Graph verknüpft diese Erkenntnisse mit Datenschutzautomatisierung wie der Erfüllung von DSARs und dem Einwilligungsmanagement, sodass Ihr Team Daten nicht nur findet, sondern auch Maßnahmen ergreift.
Die wichtigsten Funktionen von Securiti
- Plattform für Einwilligungsmanagement: Eine Google-zertifizierte CMP, die Websites scannt, anpassbare Cookie-Banner erstellt, unerwünschte Cookies blockiert und einen detaillierten Prüfpfad für Einwilligungen führt.
- Automatisierung der Lieferantenrisikobewertung: Lädt Drittanbieter dazu ein, Bewertungen abzuschließen, verfolgt den Fortschritt und erstellt unabhängige Lieferantenbewertungen auf Grundlage von Sicherheitspraktiken und Zertifizierungen.
- Verwaltung von Datenschutzhinweisen: Erstellt, versioniert und veröffentlicht Datenschutzhinweise mit automatischer Übersetzung in mehrere Sprachen, Genehmigungs-Workflows für Beteiligte und geplanten Erinnerungen an Überprüfungen.
- Arbeitsbereich für Anfragen betroffener Personen: Ein zentrales Portal zur Verwaltung der DSR-Erfassung, Identitätsprüfung, Aufgabenkooperation, verschlüsselten Datenübermittlung und Zuordnung zu regulatorischen Leitlinien.
Integrationen von Securiti
Securiti führt mehr als 1.000 Integrationen für Daten- und KI-Systeme auf, darunter native Verbindungen zu AWS, Azure, GCP, Databricks, Snowflake, Salesforce, ServiceNow, Okta und Slack. Außerdem dokumentiert das Unternehmen mehr als 200 vordefinierte Konnektoren für Daten-Repositories, benutzerdefinierte Webhooks und eine API für individuelle Integrationen.
Pros and Cons
Pros:
- KI-gestützte Erkennung findet sensible Daten in Clouds
- Prüfer berichten von einer schnelleren Bearbeitung von DSARs
- Zentralisiertes Einwilligungsmanagement erfasst Änderungen und Widerrufe
Cons:
- Ein Prüfer berichtete von uneinheitlicher Klassifizierungsgenauigkeit
- Bewertungs-Workflows bleiben Berichten zufolge hinter der Reife von OneTrust zurück
Learn more about Securiti: Am besten für eine gezielte objektorientierte Analyse geeignet
- Kostenlose Demo verfügbar
- Preise auf Anfrage
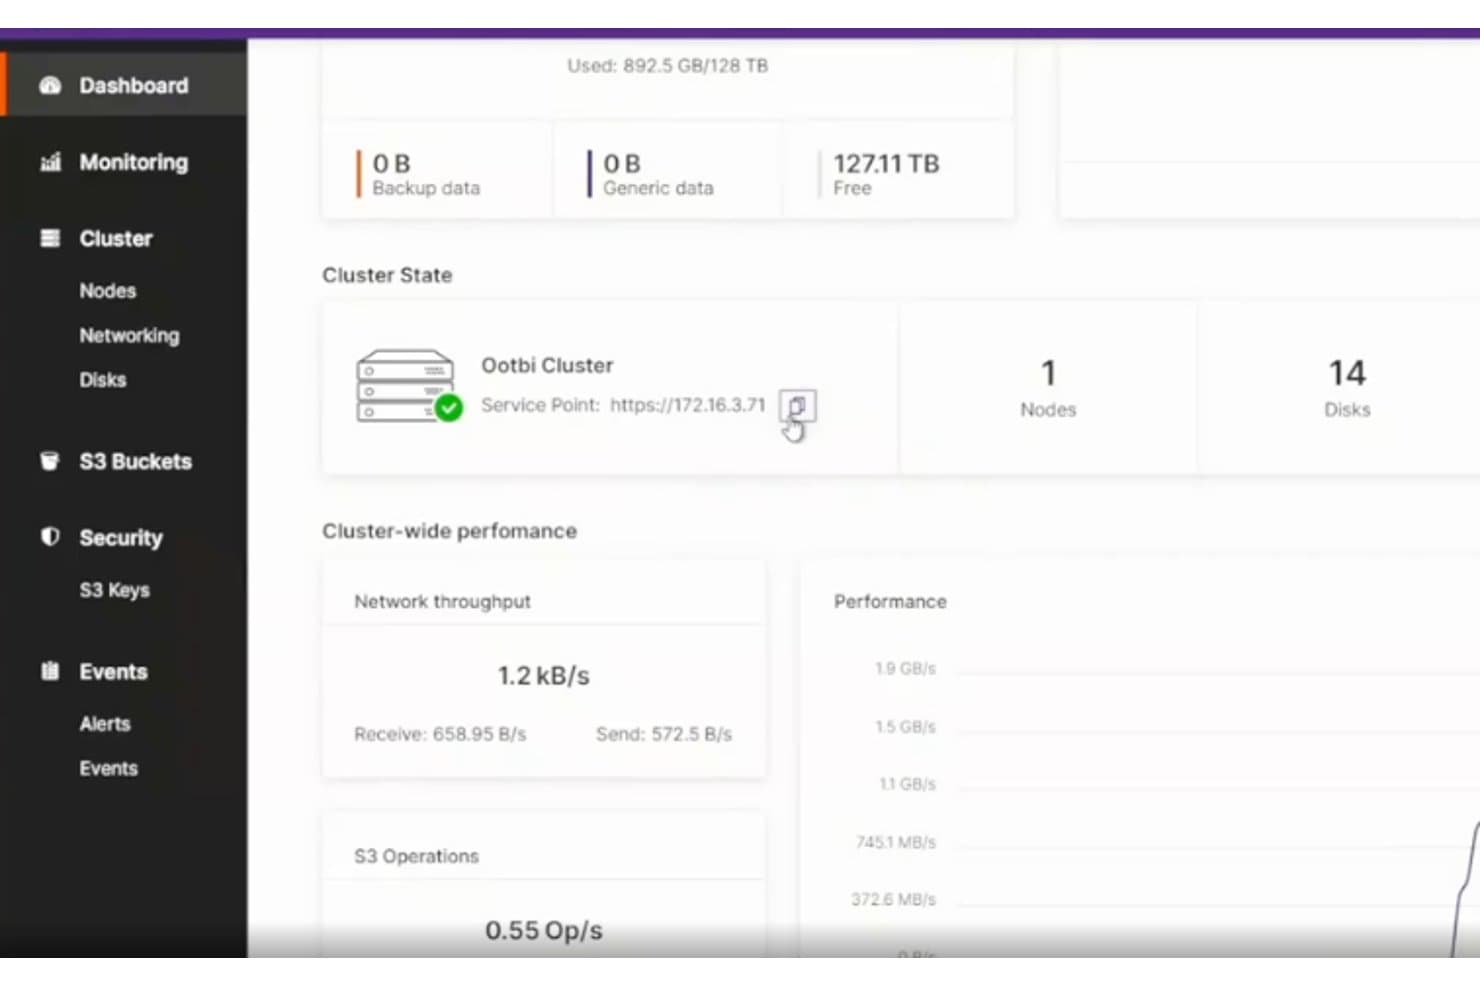
Ootbi bietet ein Echtzeit-Cluster-Dashboard mit Speicher- und Leistungskennzahlen. Ootbi von Object First ist eine gehärtete, lokal betriebene Backup-Speicher-Appliance, die unveränderlichen S3-Objektspeicher bereitstellt und speziell für Veeam-Umgebungen entwickelt wurde.
Für wen eignet sich Ootbi am besten?
Ootbi wurde speziell für IT-Teams entwickelt, die Veeam-Umgebungen betreiben und einen gehärteten, lokal betriebenen Backup-Speicher mit integrierter Unveränderlichkeit zum Schutz vor Ransomware benötigen.
Warum ich Ootbi ausgewählt habe
Ich habe Ootbi in meine Top-Auswahl aufgenommen, weil es speziell für eine gezielte objektorientierte Analyse von Backup-Daten innerhalb von Veeam-Umgebungen entwickelt wurde. Die Funktionen „S3 Object Lock“ und „Zero Access“ sperren Backup-Daten auf der Speicherebene und verhindern dadurch destruktive Aktionen an Firmware, Betriebssystem oder gespeicherten Backups. Außerdem gefällt mir, dass die Honeypot-Funktion verdächtige Prüfungen und Anmeldeversuche erkennt, bevor sie Ihre Backup-Infrastruktur erreichen.
Wichtige Funktionen von Ootbi
- Cluster-Manager-Oberfläche: Eine zentrale Verwaltungskonsole zum Konfigurieren von S3-Schlüsseln, Buckets, MFA-Einstellungen und Benachrichtigungen für Ihre gesamte Ootbi-Bereitstellung.
- Fleet-Manager-Dashboard: Ein cloudbasiertes Portal zur Überwachung der Speicherauslastung, des Hardwarezustands und von Bedrohungswarnungen über mehrere Ootbi-Cluster hinweg in einer einzigen Ansicht.
- Unterstützung der Veeam Smart Object Storage API (SOS API): Die native Integration mit der SOS API von Veeam ermöglicht direkte Backup-Aufträge in den Objektspeicher ohne zusätzliche Konfigurationsebenen.
- Skalierung von Clustern mit mehreren Knoten: Unterstützt bis zu vier Knoten pro Cluster mit automatischem Lastausgleich und einer Skalierung von 18 TB bis 1.7 PB pro Cluster.
Ootbi-Integrationen
Ootbi bietet native Integrationen mit Veeam Backup & Replication und Microsoft Entra ID. Außerdem stellt es S3-kompatible APIs sowie APIs für den Veeam Smart Object Storage für benutzerdefinierte Verbindungen bereit.
Pros and Cons
Pros:
- Unveränderlicher Speicher schützt Wiederherstellungspunkte von Backups
- Rezensenten berichten von einer unkomplizierten Einrichtung der Appliance
- Rezensenten nennen eine schnelle Leistung bei Backups und Wiederherstellungen
Cons:
- Keine Workflows für Einwilligungen, DSARs oder Datenzuordnung
- Keine Nachverfolgung der Einhaltung von Datenschutzvorschriften oder Risikobewertungen
Learn more about Ootbi: Am besten für effektive Sicherheitsprüfungen
- Kostenlose Demo verfügbar
- Preise auf Anfrage
SecurityPal bietet Unternehmen eine vertrauenswürdige Plattform für Sicherheitsprüfungen. SecurityPal ist eine Plattform zur Absicherung der Cybersicherheit, die KI-Agenten mit zertifizierten Sicherheitsanalysten kombiniert, um Sicherheitsfragebögen, Lieferantenrisikobewertungen und die Verwaltung von Vertrauenszentren zu bearbeiten.
Für wen eignet sich SecurityPal am besten?
SecurityPal eignet sich für sicherheitsorientierte Teams, die viel Zeit mit dem Ausfüllen von Sicherheitsfragebögen für Lieferanten und der Verwaltung von Risikobewertungen Dritter verbringen.
Warum ich SecurityPal ausgewählt habe
Ich habe SecurityPal als eine der besten Lösungen ausgewählt, weil das Modul zur Lieferantenbewertung strukturierte, risikogestufte Sicherheitsbewertungen durchführt – initiale, standardmäßige und erweiterte –, bei denen ein KI-Agent Lieferanten recherchiert, Erkenntnisse Frameworks zuordnet und zertifizierte Analysten die Ergebnisse validieren. Jeder Bericht enthält eine Risikobewertung, Compliance-Erkenntnisse, identifizierte Lücken und Empfehlungen. Eine solche Prüfungstiefe ist mit reiner Software allein nur schwer zu erreichen.
Wichtige Funktionen von SecurityPal
- Service für Sicherheitsfragebögen: Ein KI-Agent erstellt anhand Ihrer validierten Wissensbibliothek Entwürfe für Antworten auf eingehende Sicherheitsfragebögen, und ein zertifizierter Analyst prüft jede Antwort vor der Übermittlung.
- Vertrauenszentrum: Ein markenbezogenes, käuferorientiertes Portal, in dem Sie Sicherheits- und Compliance-Dokumente veröffentlichen, vertrauliche Dateien hinter direkt eingebundenen NDAs schützen und Zugriffsaktivitäten verfolgen können.
- Wissensbibliothek: Ein zentraler Speicher für Sicherheitsfragen und -antworten, Richtlinien, Kontrollen und Nachweise mit geplanten Prüfzyklen, Versionsverlauf und zugewiesener Verantwortung.
- API-Zugriff: Drei APIs – Concierge, Copilot und Assurance Profile – ermöglichen es Ihnen, Sicherheitswissen und Arbeitsabläufe für Sicherheitsfragebögen in Ihre eigenen Tools und Systeme einzubetten.
SecurityPal-Integrationen
SecurityPal gibt an, mehr als 700 integrierte Integrationen anzubieten, darunter Salesforce, HubSpot, Jira, Ironclad und DocuSign. Die APIs Concierge, Copilot und Assurance Profile unterstützen benutzerdefinierte Integrationen, einschließlich Arbeitsabläufen mit Slack und Google Sheets.
Pros and Cons
Pros:
- Von Analysten validierte Sicherheitsbewertungen von Lieferanten
- Risikogestufte Berichte identifizieren Sicherheitslücken
- Vertrauenszentrum teilt Dokumentation zur Sicherheitsprüfung
Cons:
- Keine Einwilligungs- oder Datenzuordnung
- Keine Workflows zur Nachverfolgung von Datenschutz-Compliance
Learn more about SecurityPal:
Weitere erwähnenswerte OneTrust-Alternativen
Nachfolgend finden Sie eine Liste weiterer OneTrust-Alternativen, die ich in die engere Auswahl genommen habe, die es aber nicht in die Top 10 geschafft haben. Es lohnt sich auf jeden Fall, sie sich anzusehen.
Wie ich OneTrust-Alternativen bewerte
Ich bewerte OneTrust-Alternativen auf zwei Ebenen: das Grundniveau, das jedes Tool erfüllen muss – Einwilligungsmanagement, DSAR-Automatisierung, Datenzuordnung – und die Unterscheidungsmerkmale, die die besten Lösungen hervorheben.
Kernfunktionen (Grundvoraussetzungen für diese Liste)
Bei der Auswahl der Tools für meine Liste bewerte ich jedes einzelne auf einer Skala von 0 (bietet die Funktion nicht) bis 5 (hervorragend in diesem Bereich) in Bezug auf jede unten aufgeführte Kernfunktion. Dann berechne ich die Gesamtpunktzahl des Tools in Prozent. Jedes Tool muss eine Mindestpunktzahl von 75 % erreichen, um in die engere Wahl zu kommen.
- Datenschutz- & Einwilligungsmanagement: Ich prüfe, ob das Tool Geo-Targeting für Cookie-Banner, Präferenzzentren und die Einholung von Einwilligungen für verschiedene Vorschriften auf Web- und mobilen Plattformen abdeckt.
- DSAR-Automatisierung: Die Fähigkeit jeder Plattform, Anfragen betroffener Personen zu automatisieren, Identitätsprüfung durchzuführen und die Erfüllung über angebundene Systeme zu gewährleisten, ist für meine Bewertung entscheidend.
- Datenzuordnung & -entdeckung: Ich achte auf automatisiertes Scannen und Klassifizieren personenbezogener Daten in Cloud- und On-Premises-Systemen, nicht nur auf eine statische Tabellenbestandserfassung.
- Risiko- & Compliance-Bewertungen: Das Tool sollte konfigurierbare PIA-, DPIA- und IT-Risikobewertungen unterstützen, die auf Rahmenwerken wie ISO 27001, SOC 2 und NIST basieren.
- Drittanbieter-Risiko-Management: Ich bewerte, wie jede Plattform Fragebögen für die Lieferanteneinbindung, Risikobewertung und laufendes Monitoring der Compliance-Position von Anbietern umsetzt.
- Policy- & Framework-Management: Vorgefertigte regulatorische Rahmenwerke, Policy-Vorlagen und prüfbereite Berichtsfunktionen sollten einsatzbereit sein und Kontrollen über mehrere Standards hinweg abbilden.
Wenn ich eine Liste von Tools habe, die diesen Kriterien entsprechen, betrachte ich, wodurch sich jede Plattform auszeichnet.
Unterscheidungsmerkmale (Was Anbieter hervorhebt)
So vergleiche und kontrastiere ich verschiedene Anbieter:
Herausragende Funktionen
Ich achte auf KI-gestützte Automatisierungen, die Aufgaben wie Datenklassifizierung und Risikobewertung ohne manuelle Eingriffe übernehmen. Ein Regulierungs-Informationsdienst ist ebenfalls wichtig, besonders für Teams, die sich an sich ändernde Datenschutzgesetze in verschiedenen Regionen halten müssen. Entwicklerfreundliche APIs sind ein weiteres Unterscheidungsmerkmal, da DevSecOps-Teams Compliance-Prüfungen direkt in CI/CD-Pipelines einbinden müssen. Schließlich ermöglicht ein No-Code-Workflow-Builder Datenschutz- und Compliance-Teams, Bewertungen und Prozesse ohne Unterstützung der IT-Abteilung zu konfigurieren.
Über Funktionen hinaus
Die Tiefe der Integration ist ein wichtiger Bewertungsfaktor. Plattformen benötigen native Schnittstellen zu Tools wie Okta, ServiceNow und großen Cloud-Anbietern, um DSAR-Erfüllung und Risikoworkflows zu unterstützen. Bereitstellungs- und Datenresidenz-Optionen sind ebenfalls relevant, insbesondere für globale Teams, die regionales Hosting für Datenhoheit benötigen. Ich berücksichtige auch Preistransparenz, da das gebündelte Enterprise-Lizenzmodell von OneTrust ein häufiger Grund ist, nach Alternativen zu suchen. Modulare Preismodelle, die mit der Anzahl genutzter Komponenten skalieren, können die Gesamtkosten deutlich senken.
Die häufigsten Fragen zu OneTrust-Alternativen (FAQ)
Welche Vorteile bietet die Verwendung von OneTrust-Alternativen?
Die Verwendung von OneTrust-Alternativen kann eine Reihe von Vorteilen bieten, etwa vielfältige Preisoptionen, unterschiedliche Funktionsumfänge und verschiedene Schwerpunkte in bestimmten Bereichen des Datenschutzes und Risikomanagements. Einige Alternativen bieten möglicherweise intuitivere Benutzeroberflächen oder einen besseren Kundenservice. Darüber hinaus können verschiedene Tools besser für bestimmte Unternehmensgrößen oder Branchen geeignet sein.
Wie viel kosten diese OneTrust-Alternativen normalerweise?
Die Preise dieser Alternativen können stark variieren und hängen von der Komplexität des Tools sowie den angebotenen Funktionen ab. Einige Tools bieten möglicherweise eine gestaffelte Preisgestaltung, bei der Sie für den Zugriff auf zusätzliche Funktionen oder Möglichkeiten mehr bezahlen.
Welche Preismodelle sind bei OneTrust-Alternativen üblich?
Die Preismodelle dieser Alternativen hängen häufig von der Anzahl der Benutzer, dem Umfang der Betriebsabläufe und den enthaltenen Funktionen ab. Viele Tools bieten gestaffelte Preisstrukturen an, bei denen grundlegende Funktionen zu geringeren Kosten verfügbar sind und Premium-Funktionen mehr kosten. Einige bieten auch Jahres- oder Monatsabonnements an.
Wie hoch ist die typische Preisspanne für OneTrust-Alternativen?
Die Preise dieser Alternativen können von nur $20 pro Benutzer und Monat für die einfachsten Versionen bis zu mehreren hundert Dollar pro Benutzer und Monat für fortschrittlichere Angebote reichen.
Welche OneTrust-Alternativen sind am günstigsten und welche am teuersten?
Die Kosten dieser Tools können je nach den angebotenen Funktionen und Möglichkeiten erheblich variieren. Zum Zeitpunkt meines Wissensstands im September 2021 lagen keine konkreten Informationen darüber vor, welche Tools am günstigsten oder am teuersten sind. Für die genauesten Informationen sollten Sie die aktuellen Preise auf der Website jedes einzelnen Tools prüfen.
Gibt es kostenlose OneTrust-Alternativen?
Es gibt nur wenige, wenn überhaupt, kostenlose Alternativen zu OneTrust, die denselben Funktionsumfang bieten. Viele Tools bieten kostenlose Testversionen oder kostenlose Versionen mit eingeschränkten Möglichkeiten an. Für umfassende Funktionen im Datenschutz- und Risikomanagement ist jedoch normalerweise ein kostenpflichtiges Tool erforderlich.
Welche fünf Vorteile bietet die Verwendung von OneTrust-Alternativen?
OneTrust-Alternativen können folgende Vorteile bieten:
- Flexiblere Preisoptionen
- Unterschiedliche Funktionsumfänge, die besser zu Ihren spezifischen Anforderungen passen
- Benutzeroberflächen, die manche Benutzer als intuitiver oder benutzerfreundlicher empfinden
- Möglicherweise besserer Kundenservice oder Support
- Bessere Eignung für bestimmte Unternehmensgrößen oder Branchen
Bieten OneTrust-Alternativen ähnliche Funktionen?
Viele OneTrust-Alternativen bieten ähnliche Funktionen, darunter Compliance-Management, Risikobewertung und Datenschutzmanagement. Der genaue Funktionsumfang kann jedoch von Tool zu Tool variieren. Daher ist es wichtig, jede Alternative sorgfältig zu bewerten, um die beste Lösung für Ihre spezifischen Anforderungen zu finden.