Die Auswahl der richtigen IT-Management-Software ist schwieriger, als es aussieht. Jeder Typ löst ein anderes Problem – IT-Service-Management (ITSM) kümmert sich um Tickets und die Servicebereitstellung, während IT-Asset-Management (ITAM) erfasst, was Sie besitzen und welche Kosten dafür anfallen.
Verwenden Sie das falsche Tool für die jeweilige Aufgabe, zahlen Sie entweder für Funktionen, die Sie nicht benötigen, oder müssen Lücken durch manuelle Arbeit schließen. Dieser Leitfaden erläutert acht Softwarekategorien, wofür die einzelnen Kategorien eingesetzt werden und wie Sie feststellen, welche davon tatsächlich zu Ihrer Umgebung passen.
Was ist IT-Management-Software?
IT-Management-Software ist eine Kategorie von Tools, die Teams dabei unterstützt, die Technologie einer Organisation zu überwachen, zu warten und zu betreuen. Verschiedene Typen übernehmen bestimmte Aufgaben, etwa Serviceanfragen, Asset-Datensätze, Endgeräte, Netzwerke, Cloud-Ressourcen und SaaS-Anwendungen.
8 Typen von IT-Management-Software
Jede Kategorie deckt einen anderen Bereich Ihrer Technologieumgebung ab – von der Bearbeitung von Serviceanfragen bis zur Nachverfolgung von Cloud-Ressourcen und SaaS-Abonnements:
1. IT-Service-Management (ITSM)
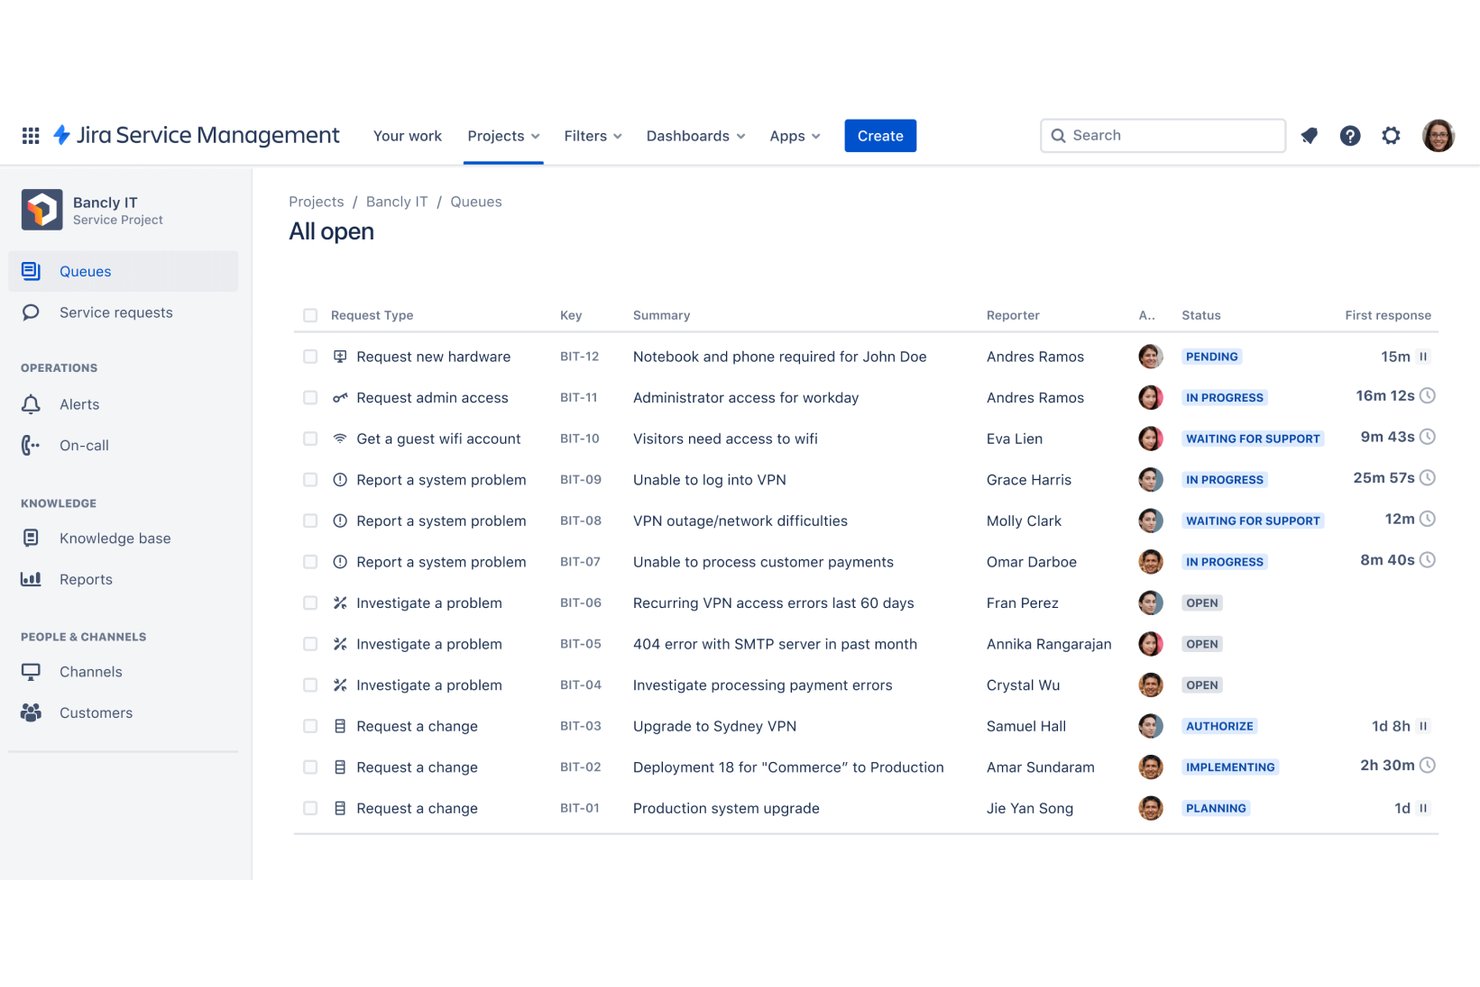
Meiner Erfahrung nach sorgt ITSM-Software dafür, dass Helpdesks und IT-Supportteams organisiert bleiben – sie übernimmt die Erfassung, Weiterleitung, Eskalation und Nachverfolgung der Lösung von Tickets an einem zentralen Ort. IT-Teams nutzen sie zur Verwaltung von Serviceanfragen, Vorfällen und Änderungsabläufen, sodass nichts untergeht, wenn Benutzer Unterstützung benötigen.
Vorteile
Ticketweiterleitung, Eskalationsregeln und SLA-Nachverfolgung – diese Funktionen verhindern tatsächlich, dass Supportwarteschlangen im Chaos versinken. Tools wie ServiceNow und Jira Service Management geben Ihrem Team ein zentrales maßgebliches Datensystem, sodass jeder weiß, wer für welche Aufgabe verantwortlich ist und an welchem Punkt sich eine Anfrage gerade befindet.
Meiner Erfahrung nach reduziert allein diese Transparenz das Hin und Her, das sowohl IT-Mitarbeiter als auch Endbenutzer Zeit kostet.
Funktionen
ITSM-Tools verfügen meist über einen gemeinsamen Kern, doch der Funktionsumfang unterscheidet sich zwischen Plattformen wie ServiceNow, Jira Service Management und Freshservice erheblich:
- Störungsmanagement: Vorfälle protokollieren, kategorisieren und automatisch an das richtige Team weiterleiten. Ein gutes Störungsmanagement hält Lösungszeiten sichtbar und nachvollziehbar, sodass SLA-Verletzungen Sie nicht unvorbereitet treffen.
- Serviceanfragenkatalog: Stellen Sie Endbenutzern ein Portal zur Selbstbedienung zur Verfügung, über das sie häufige Anfragen – etwa Passwortzurücksetzungen, Softwarezugriff oder Hardwarebestellungen – einreichen können, ohne manuell ein Ticket zu eröffnen. Ich habe erlebt, dass sich allein dadurch das Volumen wiederkehrender Anfragen in der Warteschlange merklich reduziert.
- Änderungsmanagement: Änderungsanfragen durch Genehmigungsabläufe verfolgen, bevor etwas in die Produktionsumgebung übertragen wird. Diese Funktion verhindert ungeplante Ausfälle infolge interner Änderungen.
- SLA-Nachverfolgung und Eskalationsregeln: Ziele für Antwort- und Lösungszeiten festlegen und das System automatisch eskalieren lassen, wenn diese Ziele gefährdet sind. Ohne diese Funktion gehen wichtige Tickets zusammen mit Anfragen niedriger Dringlichkeit in der Warteschlange unter.
- Wissensdatenbank: Dokumentierte Lösungen, Betriebsanleitungen und häufig gestellte Fragen speichern, die Agenten und Endbenutzer vor dem Einreichen von Tickets durchsuchen können. Meiner Erfahrung nach verhindert eine gut gepflegte Wissensdatenbank überraschend viele wiederkehrende Anfragen.
- Berichte und Dashboards: Ticketvolumen, Lösungszeiten, Arbeitsauslastung der Agenten und SLA-Einhaltung in visuellen Berichten zusammenführen. Damit lässt sich gegenüber der Führungsebene begründen, warum Sie mehr Personal oder Budget für Tools benötigen.
- Integrationen mit Überwachungs- und DevOps-Tools: Ihre ITSM-Plattform mit Alarmierungs-Tools wie PagerDuty oder mit der Infrastrukturüberwachung verbinden, damit bei einem Ausfall automatisch Vorfälle erstellt werden, statt auf die Meldung eines Benutzers zu warten.
2. IT-Asset-Management (ITAM)
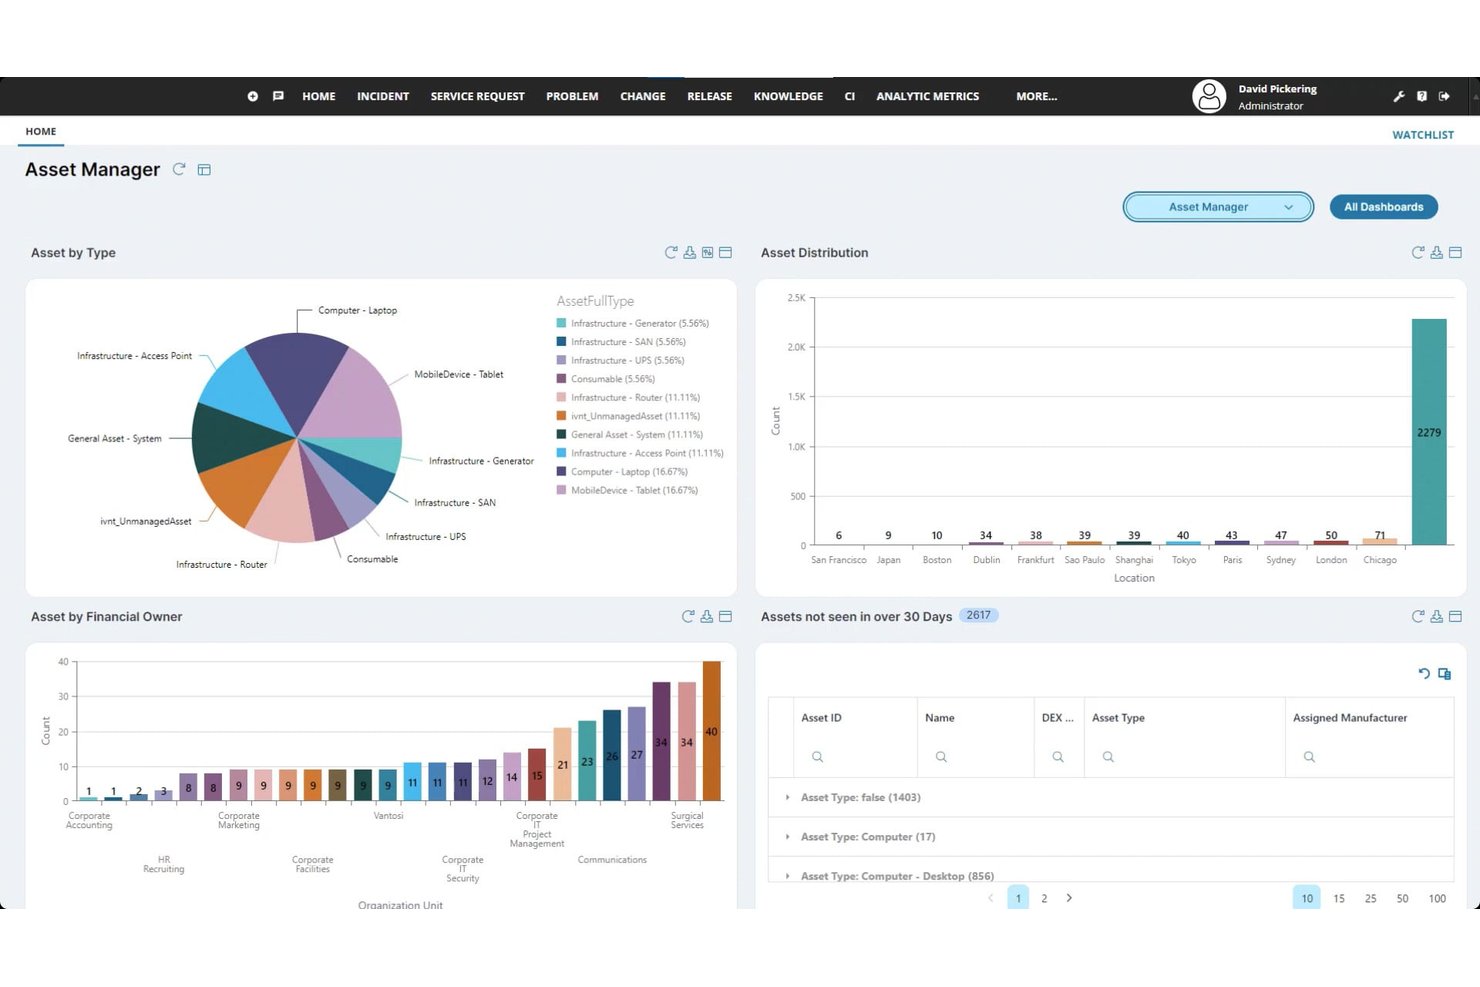
Den Überblick über jedes Gerät, jede Lizenz und jeden Vertrag in Ihrer Umgebung zu behalten, ist der Bereich, in dem ITAM-Software ihren Nutzen beweist – sie bietet IT-Teams ein zentrales Inventar der Hardware- und Software-Assets sowie eine Nachverfolgung von Lebenszyklen und Kosten.
Meiner Erfahrung nach ist es das Tool, das endlich die Frage beantwortet: „Was besitzen wir, wo befindet es sich und wofür bezahlen wir?“
Have an account? Log In
Vorteile
Wenn Sie genau wissen, welche Hardware und Software Sie besitzen – und was sie kostet –, entfällt ein großer Teil des Rätselratens bei der IT-Planung. Tools wie ServiceNow ITAM und Lansweeper bieten ein aktuelles Inventar, das mit Lebenszyklusstatus und Vertragsdaten verknüpft ist. So geraten Sie nicht in Zeitnot, wenn eine Verlängerungsfrist ansteht oder ein Audit bevorsteht.
Meiner Erfahrung nach macht diese Transparenz auch redundante Lizenzen und ungenutzte Anlagen sichtbar, was sich oft direkt in zurückgewonnenem Budget niederschlägt.
Funktionen
ITAM-Tools unterscheiden sich stärker, als man erwarten würde, sobald man über die einfache Inventarliste hinausgeht – das deckt diese Kategorie auf Plattformen wie ServiceNow ITAM, Lansweeper und Freshservice tatsächlich ab:
- Erkennung der Hardwareinventur: Scannen Sie Ihr Netzwerk automatisch, um jedes physische Gerät zu finden und zu katalogisieren, einschließlich Endgeräten, Servern und Netzwerkgeräten. Ohne automatische Erkennung ist Ihr Inventar nur so genau wie die letzte Person, die daran gedacht hat, es zu aktualisieren.
- Verwaltung von Softwarelizenzen: Verfolgen Sie, welche Lizenzen Sie besitzen, wie viele Plätze verwendet werden und wann Verlängerungen anstehen. Ich habe erlebt, dass Teams allein durch das Erkennen ungenutzter Lizenzen, für die weiterhin bezahlt wurde, erhebliche Budgets zurückgewinnen konnten.
- Verfolgung des Anlagenlebenszyklus: Erfassen Sie den Status jeder Anlage von der Beschaffung bis zur Ausmusterung, einschließlich Kaufdatum, Abschreibung, Ablauf der Garantie und Entsorgung. So vermeiden Sie, Hardware reaktiv statt nach einem geplanten Zeitplan zu erneuern.
- Vertrags- und Lieferantenverwaltung: Speichern Sie Lieferantenvereinbarungen, Wartungsverträge und Verlängerungstermine an einem Ort und verknüpfen Sie sie direkt mit den relevanten Anlagen. Eine Verlängerungsfrist zu verpassen, weil die Informationen im Posteingang einer Person lagen, ist ein vermeidbares Problem.
- Audit- und Compliance-Berichte: Erstellen Sie Berichte, die Ihre erworbenen Lizenzen den tatsächlichen Installationen zuordnen – genau das verlangen Prüfer, wenn ein Softwareanbieter anklopft. Tools wie Snow License Manager sind speziell für diesen Anwendungsfall entwickelt.
- Finanz- und Kostenverfolgung: Weisen Sie einzelnen Anlagen Kostendaten zu und aggregieren Sie Ausgaben nach Abteilung, Standort oder Anlagentyp. Dadurch verfügt die IT-Leitung bei Budgetgesprächen über konkrete Zahlen.
- Integration mit ITSM-Plattformen: Verbinden Sie Ihre Anlagendaten mit Ihrem Servicedesk, damit Techniker die vollständige Anlagenhistorie direkt in einem Ticket einsehen können. Meiner Erfahrung nach verkürzt dieser Kontext die Fehlerbehebungszeit deutlich, wenn für ein Gerät bereits wiederholt Fehler aufgetreten sind.
3. Endpunktverwaltung
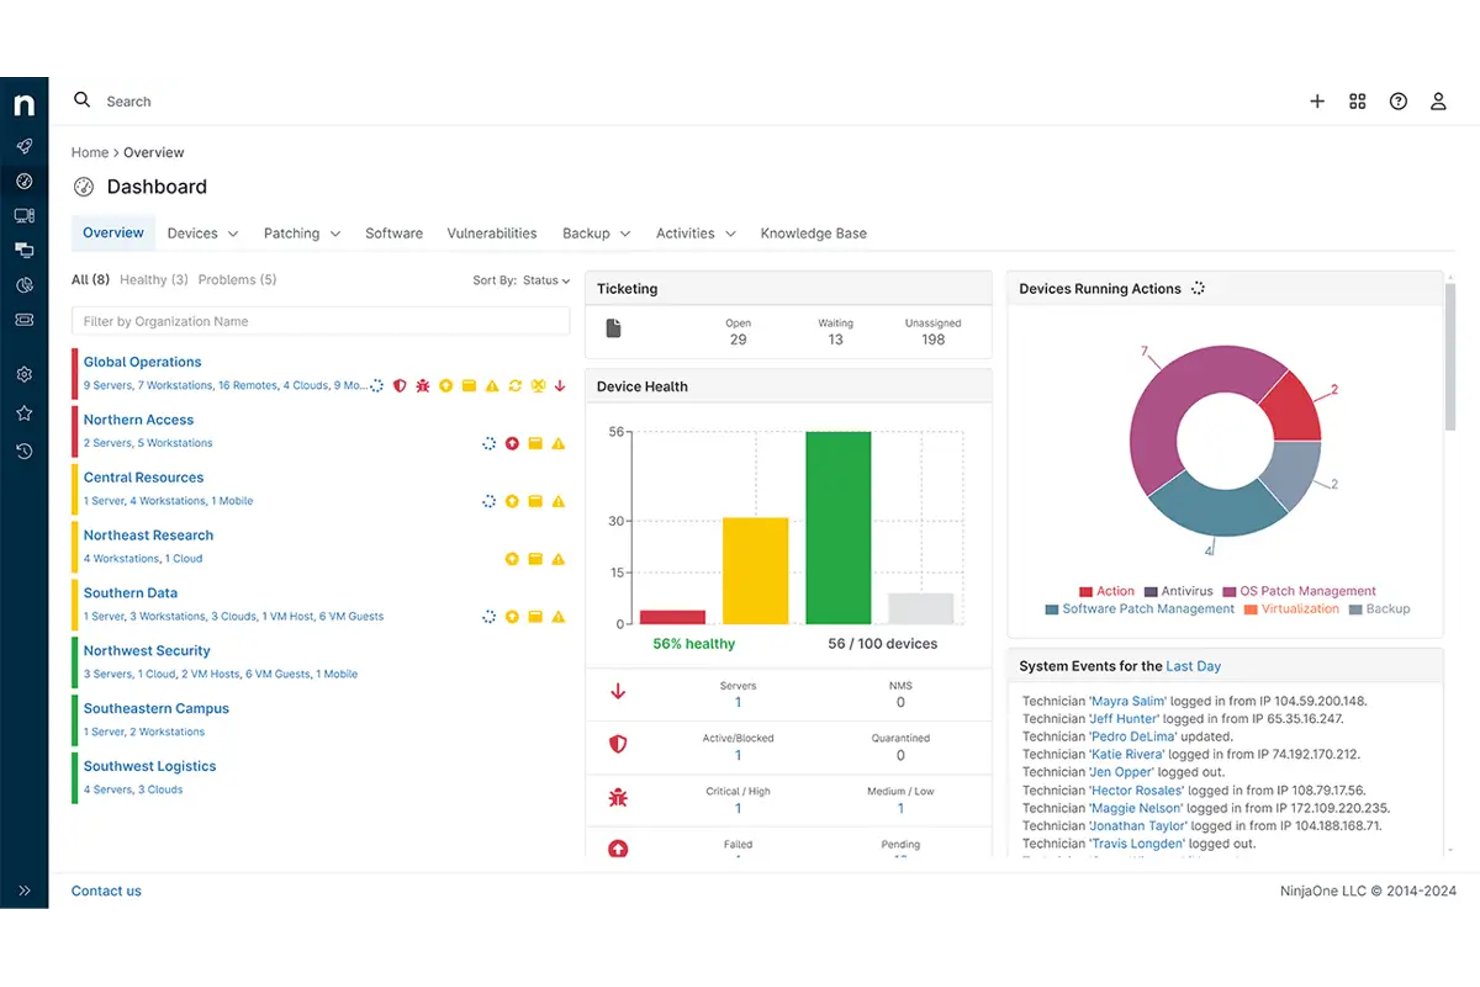
Die Verwaltung jedes Laptops, Mobilgeräts und jeder Workstation in Ihrer Umgebung ist genau das, wofür Endpunktverwaltungssoftware entwickelt wurde – sie gibt IT-Teams zentrale Kontrolle über Gerätekonfiguration, Patch-Bereitstellung und Richtliniendurchsetzung.
Meiner Erfahrung nach ist es das Tool, das Ihren Gerätebestand konsistent hält und Ihre Gefährdung durch ungepatchte Schwachstellen gering hält.
Vorteile
Tools wie Microsoft Intune und Jamf ermöglichen es, jeden Endpunkt in Ihrer Umgebung konsistent zu konfigurieren und mit Patches zu versorgen – auch in großem Maßstab.
Meiner Erfahrung nach liegt der eigentliche Nutzen in den Berichten zur Patch-Compliance: Sie sehen genau, auf welchen Geräten veraltete Software ausgeführt wird, und können Updates remote bereitstellen, bevor eine Schwachstelle zu einem Vorfall wird.
Diese zentrale Steuerung reduziert außerdem die Zeit, die Ihr Team für die wiederholte Konfiguration einzelner Geräte aufwendet, da die Richtliniendurchsetzung dies automatisch für den gesamten Gerätebestand übernimmt.
Funktionen
Endpunktverwaltungstools leisten mehr, als nur Updates bereitzustellen – damit erhalten Sie auf Plattformen wie Microsoft Intune, Jamf und ManageEngine Endpoint Central tatsächlich Kontrolle über Folgendes:
- Geräteregistrierung und -bereitstellung: Registrieren Sie neue Geräte automatisch in Ihrer Verwaltungsplattform, sobald sie verbunden werden, und übertragen Sie anschließend Konfigurationen, Apps und Richtlinien, ohne das Gerät manuell zu bedienen. Dadurch wird das Onboarding in großem Maßstab handhabbar.
- Patch-Management: Stellen Sie Betriebssystem- und Anwendungspatches nach Zeitplan oder bei Bedarf in Ihrer gesamten Geräteflotte bereit. Meiner Erfahrung nach verbringen Sie mit den Patch-Compliance-Dashboards in Tools wie Intune die meiste Zeit – sie zeigen Ihnen genau, welche Geräte gefährdet sind.
- Konfigurations- und Richtliniendurchsetzung: Definieren Sie Sicherheitsbaselines, Firewall-Einstellungen und Softwareeinschränkungen auf Richtlinienebene und setzen Sie sie anschließend auf jedem Gerät im Geltungsbereich einheitlich durch. Ohne dies wird die Abweichung von Konfigurationen zu einem ernsthaften Problem.
- Fernzugriff und -steuerung: Stellen Sie eine Remoteverbindung zu Endpunkten her, um Probleme zu beheben, ohne einen Techniker entsenden zu müssen. Dies ist besonders wichtig, wenn Ihre Geräteflotte über Büros oder Remote-Mitarbeiter verteilt ist.
- Verwaltung mobiler Geräte (MDM): Erweitern Sie dieselben Funktionen für Registrierung, Richtlinien und Löschung auf Smartphones und Tablets. Jamf verwaltet Apple-Geräte hier besonders gut, während Intune plattformübergreifende Abdeckung bietet.
- Anwendungsverwaltung: Stellen Sie Software zentral über eine Konsole auf Endpunkten bereit, aktualisieren und entfernen Sie sie. So bleiben nicht autorisierte Anwendungen von den Geräten fern, und es wird sichergestellt, dass alle dieselben freigegebenen Versionen verwenden.
- Compliance-Berichte: Erstellen Sie Berichte, die zeigen, welche Geräte Ihre Sicherheitsrichtlinien erfüllen und welche außerhalb akzeptabler Schwellenwerte liegen. Dadurch haben Sie Belege zur Hand, wenn ein Audit oder eine Untersuchung eines Vorfalls fragt, wie gut Ihre Endpunkte verwaltet wurden.
4. Netzwerk- und Infrastrukturüberwachung
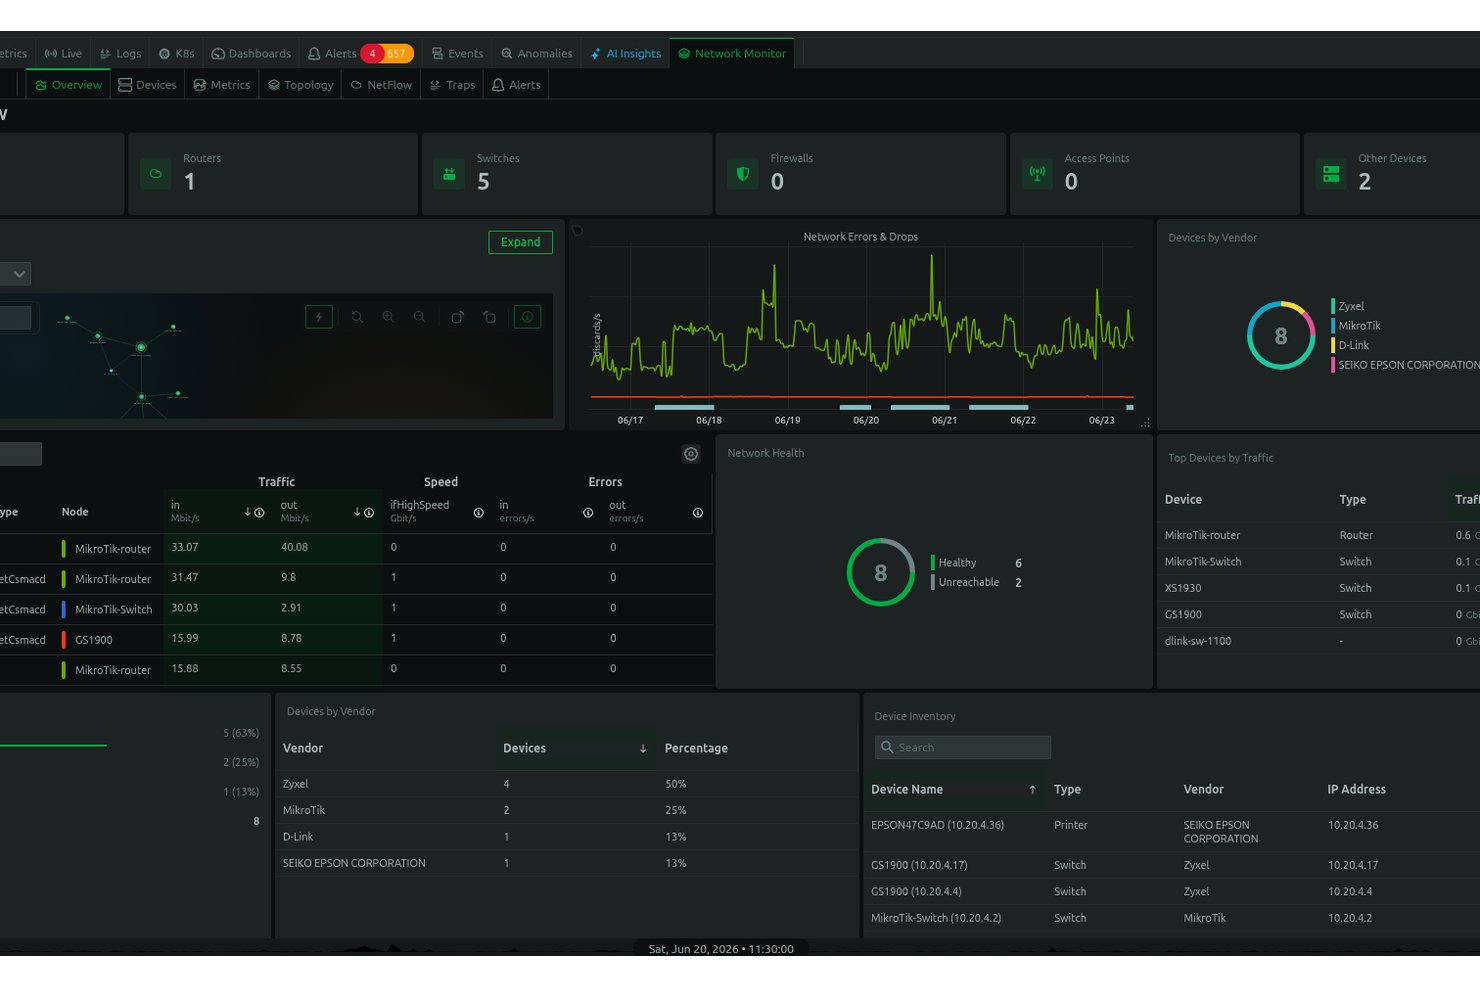
Die Echtzeittransparenz über Ihr Netzwerk, Ihre Server und Ihre Infrastruktur bereitzustellen, ist der Zweck dieser Kategorie von IT-Management-Software – Plattformen wie Datadog, Zabbix und PRTG erfassen kontinuierlich Leistungskennzahlen und lösen Warnmeldungen aus, wenn etwas außerhalb akzeptabler Schwellenwerte liegt.
Meiner Erfahrung nach unterscheidet diese Frühwarnfunktion Teams, die Probleme erkennen, bevor Benutzer sie bemerken, von Teams, die durch ein Helpdesk-Ticket von Ausfällen erfahren.
Vorteile
Echtzeittransparenz über Ihr Netzwerk und Ihre Infrastruktur unterscheidet ein proaktives Team von einem Team, das ständig nur reagiert. Meiner Erfahrung nach bieten Ihnen Tools wie Datadog und PRTG die erforderliche Tiefe bei Warnmeldungen, um Leistungseinbußen – eine ansteigende CPU-Auslastung, eine ausgelastete Verbindung – zu erkennen, bevor sie sich zu einem Ausfall ausweiten, den Ihre Benutzer zuerst bemerken.
Diese Frühwarnschleife in Verbindung mit historischen Kennzahlen und schwellenwertbasierten Warnmeldungen hat meiner Erfahrung nach in den meisten Abläufen zur Reaktion auf Vorfälle Zeit eingespart.
Funktionen
Tools zur Netzwerk- und Infrastrukturüberwachung gehen weit über Verfügbarkeitsprüfungen hinaus – hier sehen Sie, welche Transparenz und Kontrolle sie Ihnen auf Plattformen wie Datadog, Zabbix und PRTG tatsächlich bieten:
- Echtzeit-Leistungsüberwachung: Erfassen Sie kontinuierlich Kennzahlen von Servern, Netzwerkgeräten und Anwendungen und stellen Sie sie anschließend in einem Live-Dashboard dar. Hier erkennen Sie eine ansteigende CPU-Auslastung oder ein Speicherleck, bevor daraus ein Ausfall wird.
- Schwellenwertbasierte Warnmeldungen: Definieren Sie akzeptable Leistungsbereiche und lassen Sie sich benachrichtigen, sobald eine Kennzahl diese überschreitet. Meiner Erfahrung nach entscheidet die sorgfältige Abstimmung dieser Schwellenwerte darüber, ob Warnmeldungen nützlich sind oder zu einer Warnmeldungsüberlastung führen.
- Analyse des Netzwerkdatenverkehrs: Überwachen Sie die Bandbreitennutzung, identifizieren Sie überlastete Verbindungen und verfolgen Sie Datenverkehrsflüsse in Ihrer Infrastruktur. PRTG bewältigt dies mit seinem sensorgestützten Modell besonders gut.
- Abbildung der Infrastrukturtopologie: Ermitteln und visualisieren Sie automatisch, wie Ihre Geräte, Dienste und Abhängigkeiten miteinander verbunden sind. Dieser Kontext beschleunigt die erste Analyse eines Vorfalls, wenn im vorgelagerten Bereich etwas schiefläuft.
- Historische Kennzahlen und Trendberichte: Speichern Sie Leistungsdaten über einen längeren Zeitraum, damit Sie wiederkehrende Muster erkennen, Kapazitäten planen und die SLA-Einhaltung dokumentieren können. Die Dashboard-Tools von Datadog erleichtern das Erstellen und Teilen solcher Analysen.
- Protokollaggregation und -korrelation: Führen Sie Protokolle aus Ihrer gesamten Umgebung in einer einzigen Ansicht zusammen und korrelieren Sie sie mit Leistungsereignissen. So erhalten Sie ein vollständiges Bild, wenn eine Warnmeldung ausgelöst wird und Sie verstehen müssen, warum.
- Überwachung verteilter und cloudbasierter Infrastrukturen: Erweitern Sie die Transparenz auf Cloud-Umgebungen, Container und hybride Setups neben Ihrer lokalen Infrastruktur. Tools wie Zabbix können so konfiguriert werden, dass sie eine große Bandbreite an Umgebungen abdecken, wobei diese Flexibilität mit einer höheren Komplexität bei der Einrichtung einhergeht.
5. Remoteüberwachung und -verwaltung (RMM)
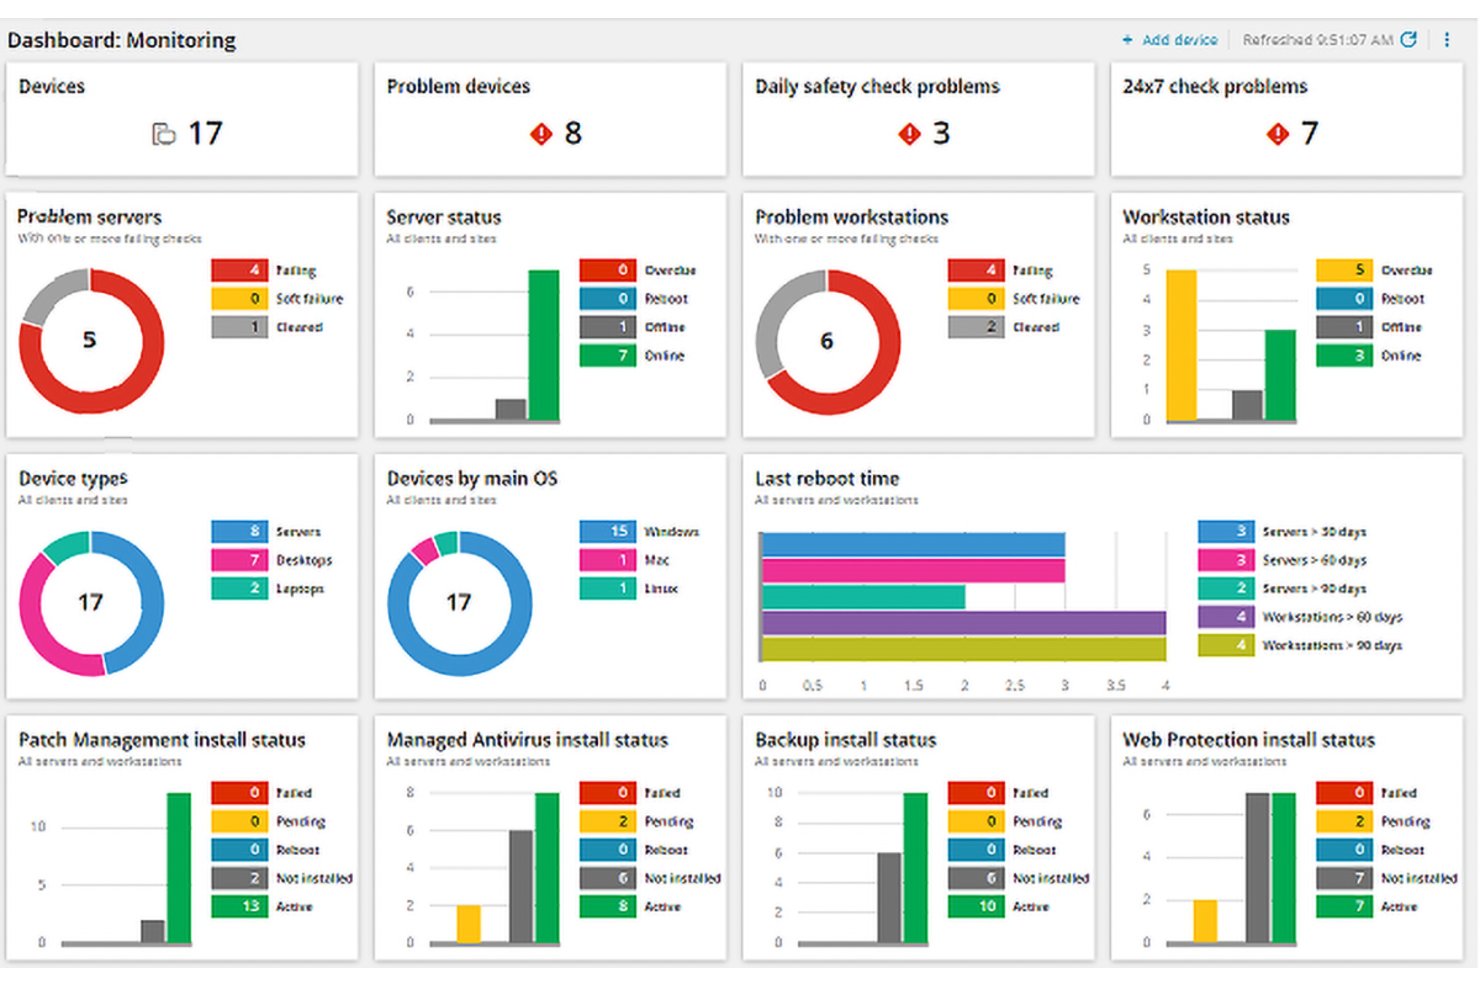
Managed-Service-Provider und interne IT-Teams verwenden RMM-Tools – etwa NinjaOne und ConnectWise Automate –, um Endpunkte zu überwachen, automatisierte Wartungsaufgaben auszuführen und Fehlerbehebungen in verteilten Umgebungen von einer einzigen Konsole aus bereitzustellen.
Meiner Erfahrung nach ist die Möglichkeit, Probleme auf einem entfernten Gerät zu erkennen und zu beheben, ohne es jemals physisch berühren zu müssen, der Punkt, an dem sich RMM seinen Platz im IT-Werkzeugkasten verdient.
Vorteile
Der größte Vorteil, den ich bei RMM-Tools wie NinjaOne und ConnectWise Automate sehe, ist die Möglichkeit, Probleme auf entfernten Endpunkten zu erkennen und zu beheben, ohne jemals physischen Zugriff auf das Gerät zu benötigen.
Automatisierte Wartungsaufgaben – Patch-Bereitstellung, Skriptausführung und Zustandsprüfungen – laufen im Hintergrund über Ihre gesamte Geräteflotte hinweg, sodass Ihr Team nicht Gerät für Gerät mit sich wiederholenden manuellen Arbeiten aufgehalten wird.
Diese Kombination aus proaktiver Überwachung und Fehlerbehebung aus der Ferne sorgt dafür, dass verteilte Umgebungen verwaltbar bleiben, ohne die Mitarbeiterzahl parallel zur Anzahl Ihrer Geräte erhöhen zu müssen.
Funktionen
RMM-Tools bieten IT-Teams und MSPs eine zentrale Übersicht, um verteilte Endpunkte zu überwachen, zu warten und zu reparieren, ohne vor Ort sein zu müssen – so sieht das in der Praxis tatsächlich aus:
- Kontinuierliche Endpunktüberwachung: Verfolgen Sie Zustandsmetriken wie CPU, Arbeitsspeicher, Datenträger und Konnektivität in Echtzeit für jeden verwalteten Endpunkt. Meiner Erfahrung nach erkennen Sie hier ein ausfallendes Laufwerk oder einen außer Kontrolle geratenen Prozess, bevor ein Benutzer überhaupt ein Ticket erstellt.
- Automatisierte Patch-Bereitstellung: Planen und verteilen Sie Betriebssystem- und Anwendungspatches ohne manuellen Eingriff auf Endpunkte in Ihrer gesamten Geräteflotte. NinjaOne erledigt dies besonders gut und ermöglicht Ihnen, Wartungsfenster und Genehmigungsabläufe zu definieren, sodass Patches bereitgestellt werden, ohne die Arbeitszeit zu beeinträchtigen.
- Fernzugriff und Fehlerbehebung: Stellen Sie direkt eine Verbindung zu jedem verwalteten Endpunkt her, um Diagnosen auszuführen, Fehler zu beheben oder Einstellungen neu zu konfigurieren, ohne jemanden entsenden zu müssen. Das macht die Verwaltung verteilter Geräteflotten im großen Maßstab möglich.
- Automatisierung von Skripten und Aufgaben: Stellen Sie Skripte für Gerätegruppen bereit, um sich wiederholende Wartungsaufgaben zu erledigen – etwa temporäre Dateien zu löschen, Dienste zurückzusetzen und Einstellungen durchzusetzen. ConnectWise Automate bietet Ihnen dafür eine leistungsfähige Skript-Engine.
- Warnmeldungen und Eskalation von Vorfällen: Legen Sie Schwellenwerte für Gerätezustandsmetriken fest und lassen Sie sich benachrichtigen, wenn etwas außerhalb akzeptabler Bereiche liegt. Entscheidend ist dabei, eine Warnmeldungslogik zu entwickeln, die spezifisch genug ist, um Maßnahmen zu ermöglichen, statt lediglich für unnötiges Rauschen zu sorgen.
- Inventarisierung und Berichterstattung zu IT-Anlagen: Führen Sie eine aktuelle Aufzeichnung jedes verwalteten Geräts, einschließlich Hardwarespezifikationen, installierter Software und des Status der Richtlinienkonformität. Dadurch erhalten Sie ein genaues Bild Ihrer Umgebung, wenn die Führungsebene danach fragt oder ein Audit ansteht.
- Richtlinien- und Konfigurationsverwaltung: Definieren Sie Standardkonfigurationen und setzen Sie diese für Gerätegruppen durch, sodass neue Endpunkte bereits entsprechend Ihrer Basislinie in Betrieb gehen, anstatt eine manuelle Einrichtung zu erfordern.
6. Patchverwaltung
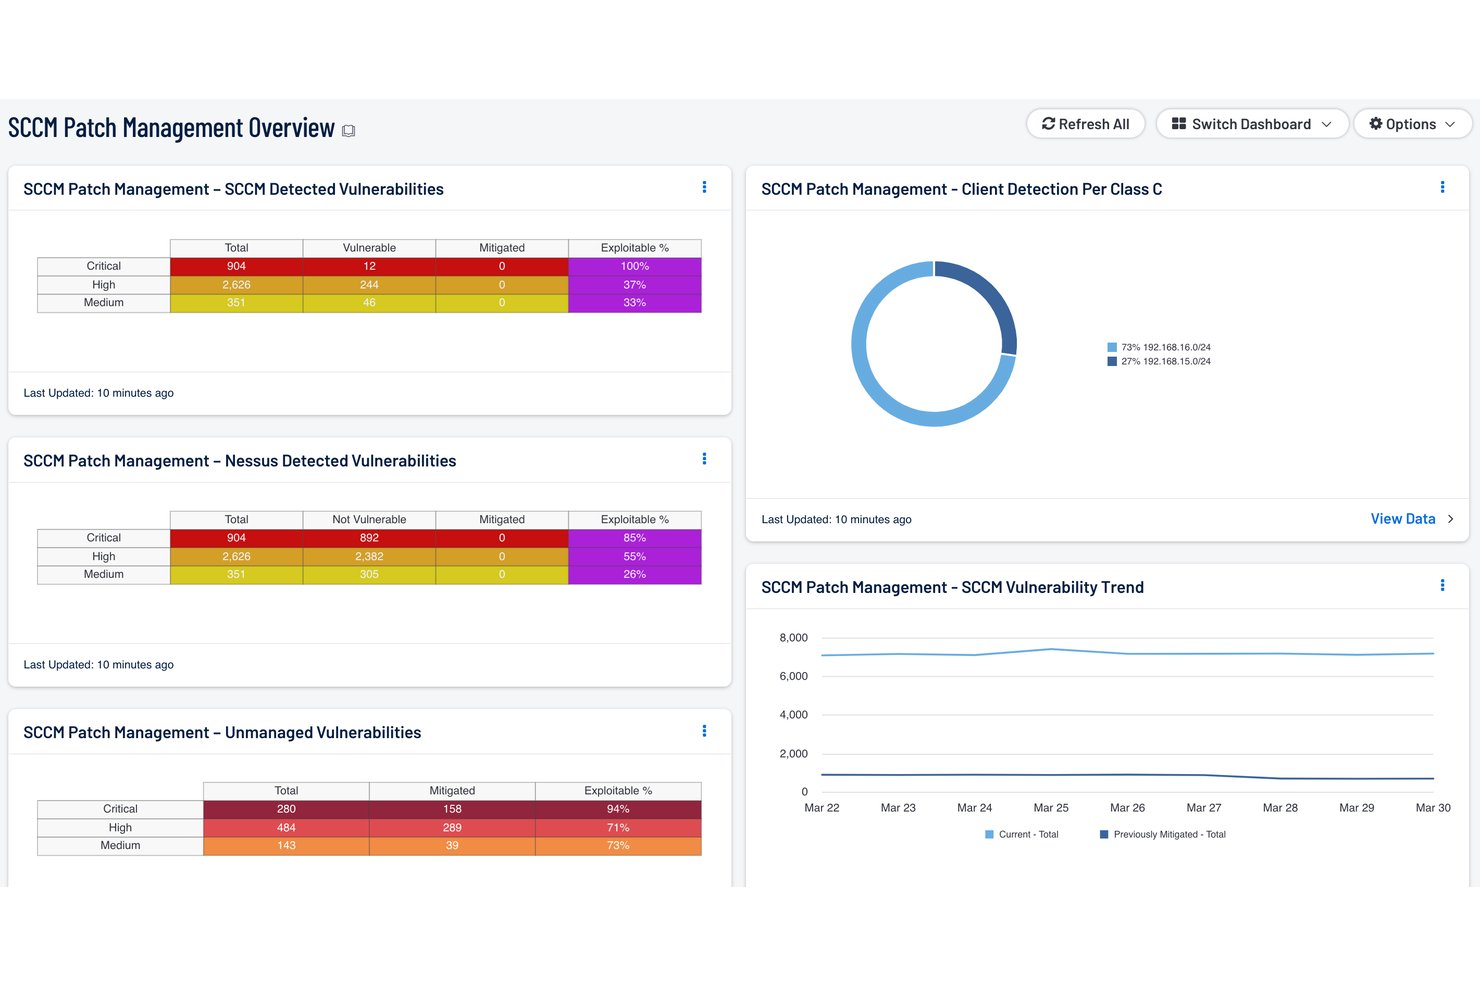
Ihre Systeme auf dem aktuellen Stand zu halten, ist eine der direktesten Möglichkeiten für IT-Teams, die Gefährdung durch bekannte Schwachstellen zu reduzieren – Patchverwaltungssoftware automatisiert die Erkennung, Prüfung und Bereitstellung von Updates für Ihre gesamte Betriebssystem- und Anwendungslandschaft.
Meiner Erfahrung nach verbringen Sie die meiste Zeit mit den Compliance-Dashboards, die Ihnen genau zeigen, welche Geräte gefährdet sind, bevor eine Schwachstelle zu einem Vorfall wird.
Vorteile
Die Automatisierung der Erkennung und Bereitstellung von Patches für Ihre gesamte Betriebssystem- und Anwendungslandschaft ist der Punkt, an dem sich Tools wie Ivanti und ManageEngine Patch Manager Plus ihren Platz verdienen – Sie sind nicht länger auf manuelle Prozesse angewiesen, die Geräte übersehen oder bei den Veröffentlichungszyklen zurückfallen.
Meiner Erfahrung nach sind die Compliance-Dashboards im täglichen Betrieb die wertvollste Funktion. Sie geben Ihnen ein klares Bild davon, welche Endpunkte gefährdet sind, bevor diese Schwachstelle zu einem aktiven Vorfall wird.
Allein diese Transparenz verwandelt die Patchverwaltung von einer reaktiven Hektik in einen geplanten, prüfbaren Prozess, bei dem Ihr Team tatsächlich den Überblick behalten kann.
Funktionen
Werkzeuge für das Patch-Management decken den gesamten Aktualisierungslebenszyklus ab – von der Erkennung über die Bereitstellung bis hin zur Überprüfung –, sodass Ihr Team nicht manuell nachverfolgen muss, auf welchen Geräten veraltete Software läuft:
- Automatisierte Patch-Erkennung: Scannen Sie Ihre Umgebung kontinuierlich, um fehlende Betriebssystem- und Anwendungspatches auf jedem verwalteten Endpunkt zu identifizieren. Meiner Erfahrung nach verlassen Sie sich dadurch nicht mehr auf Annahmen, sondern arbeiten mit einem präzisen Bild Ihrer Gefährdungslage.
- Patch-Tests und -Bereitstellung: Testen Sie Aktualisierungen in einer kontrollierten Gruppe, bevor Sie sie in der gesamten Flotte ausrollen. Ivanti erledigt dies gut und ermöglicht die Definition von Testringen, damit ein fehlerhafter Patch keine Produktivsysteme außer Betrieb setzt.
- Geplante Bereitstellung und Wartungsfenster: Legen Sie genau fest, wann Patches ausgerollt werden, damit Aktualisierungen weder die Geschäftszeiten noch kritische Arbeitslasten unterbrechen. Diese Funktion macht automatisiertes Patchen praktikabel statt störend.
- Plattformübergreifende Abdeckung: Wenden Sie Patches über eine einzige Konsole auf Windows, macOS, Linux und Drittanbieteranwendungen an. ManageEngine Patch Manager Plus deckt eine große Bandbreite an Anbietern von Anwendungen ab, was wichtig ist, wenn Ihre Umgebung mehr als nur Software auf Betriebssystemebene umfasst.
- Übersichten und Berichte zur Regelkonformität: Erhalten Sie in Echtzeit einen Überblick darüber, welche Geräte gepatcht sind, bei welchen dies noch aussteht und welche nicht konform sind. Ich würde sagen, dass dies im Alltag die am häufigsten genutzte Funktion ist – sie wird aufgerufen, wenn die Führungsebene nach der Gefährdung durch Sicherheitslücken fragt.
- Zurücksetzen und Behebung: Machen Sie einen problematischen Patch rückgängig, ohne jedes betroffene Gerät manuell bearbeiten zu müssen. Die integrierte Rückfalloption sorgt dafür, dass die automatisierte Bereitstellung zu einem risikoarmen Vorgang statt zu einem Glücksspiel wird.
- Patch-Priorisierung nach Schweregrad: Ordnen Sie Patches nach ihrer Kritikalität – basierend auf CVE-Bewertungen oder Herstellerhinweisen –, damit Ihr Team risikoreiche Sicherheitslücken vor routinemäßigen Aktualisierungen behebt.
7. Cloud-Verwaltungsplattformen
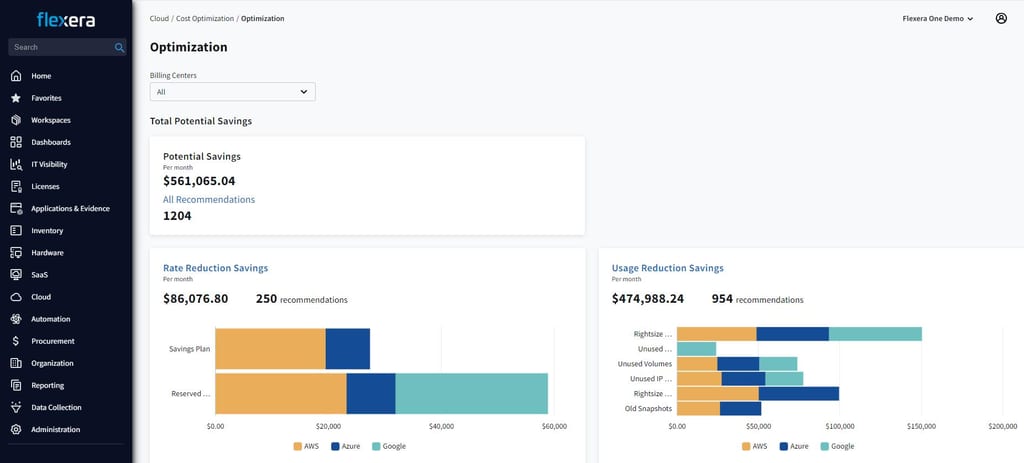
Wenn Sie Cloud-Ressourcen über AWS, Azure oder Google Cloud Platform ohne eine dedizierte Plattform verwalten, fehlt Ihnen der Überblick über Kosten, Nutzung und Steuerung.
Meiner Erfahrung nach verschaffen Cloud-Verwaltungsplattformen IT-Teams die nötige Transparenz, um die Ressourcenzuweisung zu verfolgen, Zugriffsrichtlinien durchzusetzen und die Ausgaben zu kontrollieren, bevor sie außer Kontrolle geraten.
Vorteile
Die Transparenz über die Zuweisung Ihrer Cloud-Ressourcen, Ihre Ausgaben und Zugriffsrichtlinien über eine einzige Konsole macht Werkzeuge wie AWS Management Console und Azure Arc den Einrichtungsaufwand wirklich wert.
Meiner Erfahrung nach bieten die Funktionen zur Kostenverwaltung den unmittelbarsten Mehrwert – ungenutzte oder überdimensionierte Ressourcen erkennen und abschalten zu können, bevor sie Ihre monatliche Rechnung in die Höhe treiben, ist eine Art proaktiver Kontrolle, die eine manuelle Nachverfolgung einfach nicht ermöglichen kann.
Dieselbe Transparenz erleichtert auch die Durchsetzung der Steuerung erheblich, da Sie Zugriffsrichtlinien an einem Ort festlegen und überwachen, anstatt zwischen den Übersichten verschiedener Anbieter zu wechseln.
Funktionen
Cloud-Verwaltungsplattformen führen die Transparenz und Kontrolle zusammen, die sonst über die einzelnen Konsolen der Anbieter verteilt sind – in der Praxis sieht das so aus:
- Ressourcenüberwachung und Transparenz: Verfolgen Sie Auslastung, Verfügbarkeit und Leistung von Cloud-Ressourcen in Echtzeit. Meiner Erfahrung nach erkennen Sie hier überdimensionierte Instanzen und ungenutzte Ressourcen, bevor sie als einzelne Positionen auf Ihrer Rechnung erscheinen.
- Kostenverwaltung und Ausgabenkontrolle: Legen Sie Budgets fest, verfolgen Sie Ausgaben nach Team oder Projekt und lassen Sie sich benachrichtigen, wenn die Nutzung auf eine Überschreitung hindeutet. AWS Management Console erledigt dies mit seinem Cost Explorer gut und liefert detaillierte Aufschlüsselungen, ohne dass ein separates FinOps-Werkzeug erforderlich ist.
- Zugriffs- und Identitätssteuerung: Legen Sie fest und setzen Sie durch, wer auf welche Cloud-Ressourcen zugreifen darf, und prüfen Sie diese Zugriffe über eine zentrale Richtlinienebene. Azure Arc macht dies besonders in hybriden Umgebungen überschaubar, in denen lokale und Cloud-Ressourcen nebeneinander bestehen.
- Multi-Cloud- und hybrides Ressourcenmanagement: Verwalten Sie Arbeitslasten über AWS, Azure und Google Cloud Platform hinweg über eine einzige Oberfläche, anstatt ständig zwischen den Übersichten der Anbieter zu wechseln.
- Automatisierte Bereitstellung und Skalierung: Stellen Sie Ressourcen je nach Bedarf bereit oder bauen Sie sie ab, ohne manuelles Eingreifen. Dadurch bleibt Ihre Umgebung reaktionsfähig, ohne dass jemand rund um die Uhr die Ressourcenzuweisung überwachen muss.
- Regelkonformität und Durchsetzung von Richtlinien: Wenden Sie Steuerungsrichtlinien in Ihrer Cloud-Umgebung an und erhalten Sie kontinuierliche Rückmeldungen darüber, wo Ihre Konfiguration von der definierten Ausgangsbasis abweicht. Auf diese Funktion würde ich verweisen, wenn die Vorbereitung auf ein Audit ansteht.
- Benachrichtigungen zu Vorfällen und Diagnose: Lassen Sie sich benachrichtigen, wenn sich der Zustand einer Ressource verschlechtert, und verfolgen Sie das Problem bis zu seiner Ursache zurück, ohne zwischen Übersichten wechseln zu müssen.
More Articles
8. SaaS-Managementplattformen
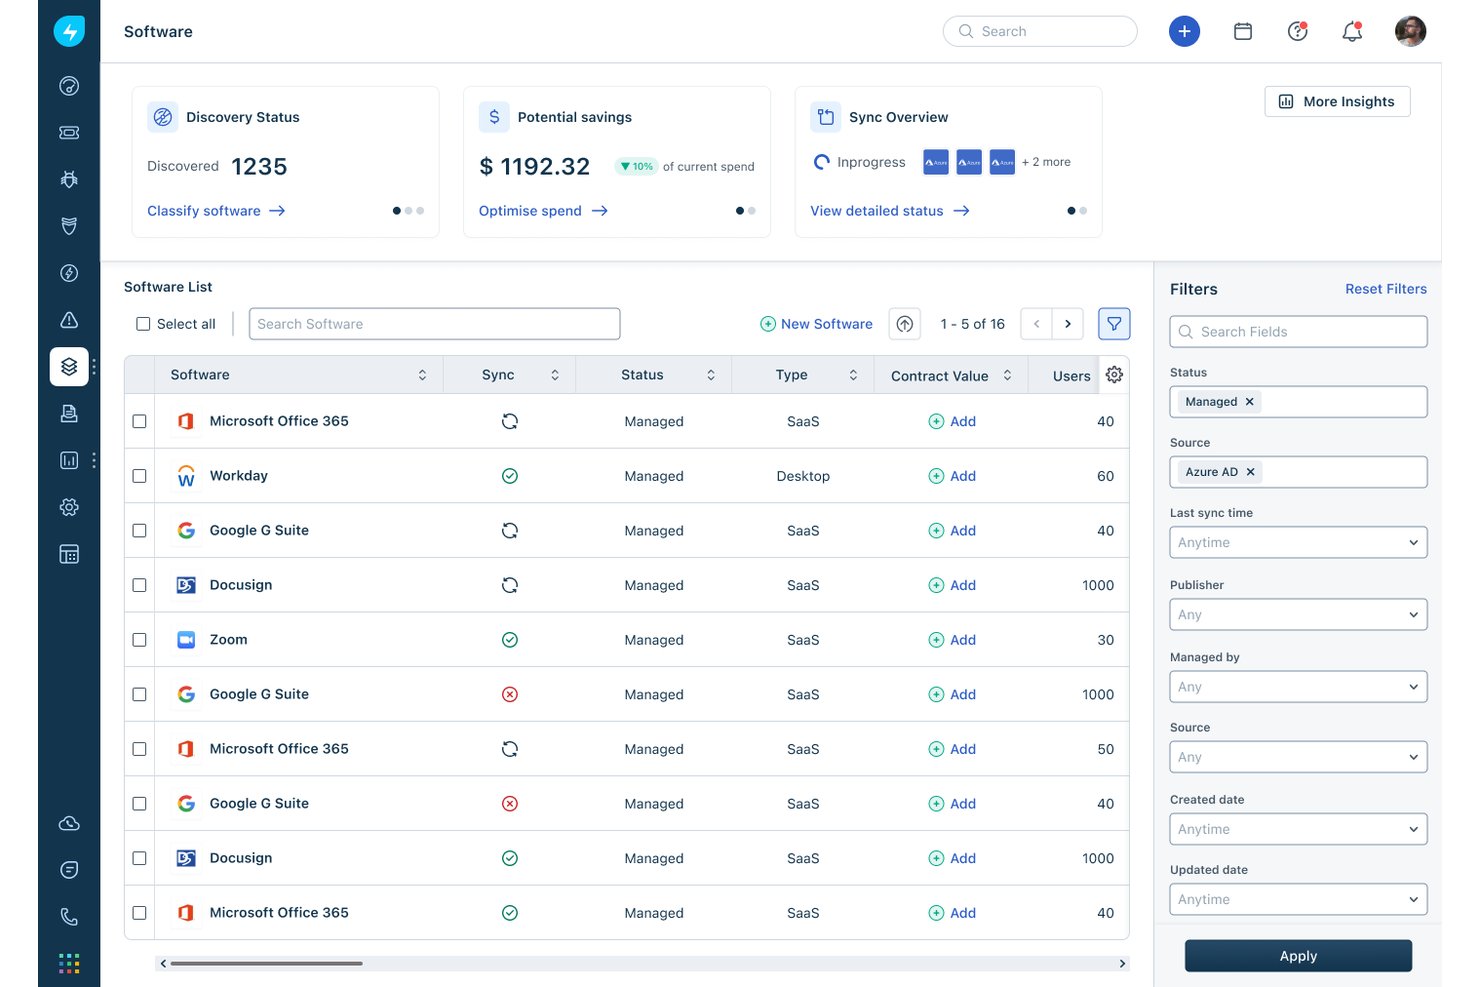
Den Überblick über jede Anwendung zu behalten, die Ihr Unternehmen abonniert, wird schnell unübersichtlich – SaaS-Managementplattformen bieten IT-Teams einen zentralen Überblick über Softwarelizenzen, Nutzung und Ausgaben im gesamten Anwendungsstapel.
Meiner Erfahrung nach amortisieren sich die Funktionen zur Rückgewinnung von Lizenzen allein durch das Tool, da Sie ungenutzte Plätze erkennen und vor dem nächsten Verlängerungszyklus kündigen können.
Vorteile
Die Zentralisierung Ihres SaaS-Überblicks in einer einzigen Konsole verwandelt einen chaotischen Anwendungsstapel in etwas, das Sie tatsächlich verwalten können – mit Tools wie Torii und BetterCloud sehen Sie jedes Abonnement, die Anzahl der Plätze und die Nutzungskennzahlen an einem Ort.
Meiner Erfahrung nach erzielen Sie mit den Funktionen zur Rückgewinnung von Lizenzen die schnellste Rendite: Ungenutzte Plätze vor Beginn der Verlängerungszyklen zu erkennen, ist eine Form der Kostenkontrolle, die eine manuelle Tabellenkalkulationsverwaltung in großem Maßstab einfach nicht leisten kann.
Dieser Überblick macht auch das Onboarding und Offboarding übersichtlicher, da Sie den Zugriff auf Anwendungen über einen einzigen Workflow bereitstellen und entziehen, anstatt einzelne Administrationsoberflächen durchsuchen zu müssen.
Funktionen
Hier sehen Sie, welche Informationen SaaS-Managementplattformen tatsächlich bereitstellen, die Ihr IT-Team andernfalls manuell zusammentragen müsste:
- Anwendungserkennung und Inventarisierung: Erkennen Sie automatisch jede in Ihrem Unternehmen verwendete SaaS-Anwendung, einschließlich Schatten-IT, die nie einen formellen Beschaffungsprozess durchlaufen hat. Torii erledigt dies besonders gut, indem es Anwendungsdaten aus SSO, Finanzsystemen und Browsererweiterungen zusammenführt.
- Lizenz- und Platzverwaltung: Verfolgen Sie, für wie viele Lizenzen Sie bezahlen und wie viele tatsächlich genutzt werden. Diese Funktion macht die Plattform lohnenswert – ich habe erlebt, wie Teams Hunderte ungenutzter Plätze zurückgewinnen konnten, allein weil sie über diesen Überblick verfügten.
- Nutzungsanalysen: Sehen Sie, wie häufig auf die einzelnen Anwendungen zugegriffen wird und von wem. Wenn der Verlängerungszeitpunkt kommt, verhandeln Sie auf Grundlage von Daten statt Annahmen.
- Ausgaben- und Vertragsverfolgung: Zentralisieren Sie Abonnementkosten, Verlängerungsdaten und Vertragsbedingungen an einem Ort. Ohne diese Übersicht kommen Verlängerungen überraschend, und Sie sind für ein weiteres Jahr gebunden, bevor Sie prüfen konnten, ob Sie das Tool noch benötigen.
- Automatisiertes Onboarding und Offboarding: Stellen Sie den Zugriff auf Anwendungen über festgelegte Workflows bereit und entziehen Sie ihn, anstatt einzelne Administrationsoberflächen durchsuchen zu müssen. BetterCloud erledigt dies besonders gut und ermöglicht es Ihnen, Zugriffsänderungen auf Grundlage von Personalereignissen auszulösen.
- Überwachung von Sicherheit und Compliance: Kennzeichnen Sie Anwendungen, die nicht den Sicherheitsstandards Ihres Unternehmens entsprechen oder denen Mitarbeitende übermäßige Berechtigungen erteilt haben. Diese Funktion würde ich priorisieren, wenn Daten-Governance für Ihr Team ein Anliegen ist.
Die richtigen Tools für Ihre IT-Umgebung finden
Das Verständnis der verschiedenen Arten von IT-Managementsoftware ist der erste Schritt. Als Nächstes gilt es, Tools zu finden, die den Anforderungen Ihres Teams gerecht werden, ohne unnötige Komplexität hinzuzufügen. Lesen Sie unseren Leitfaden zur besten Software für das IT-Betriebsmanagement, um Plattformen für Überwachung, Automatisierung, Störungsmanagement und Cloud-Betrieb zu vergleichen.