

Næsten hver femte amerikaner har byttet kontorkabinen ud med sofaen eller kaffebaren, og hvis Upworks krystalkugle viser rigtigt, kan vi snart se en stigning på 87 % i antallet af fjernstillinger sammenlignet med tiden før pandemien.
Men efterhånden som flere teams prioriterer fjernarbejde, er cybersikkerhed og internetstabilitet fortsat blandt de vigtigste prioriteter. Matt Moore, CTO og medstifter af Chainguard, beskriver det tveæggede sværd perfekt:
"Fjernarbejde har åbnet for utrolige muligheder—virksomheder kan få fat i de bedste talenter uanset postnummer, og medarbejdere kan endelig få balance mellem familie, helbred og hobbyer. Når det er sagt, introducerer fjernarbejde også nye sikkerhedsudfordringer.”
"Hvordan kan man med sikkerhed bekræfte en persons identitet eller bopæl, når AI-drevne forfalskninger får videointerviews til at virke omtrent lige så troværdige som et TikTok-filter? Vi har set tilfælde, hvor udenlandske modstandere udgiver sig for at være teknologimedarbejdere, og efterhånden som AI-drevne forfalskninger bliver mere sofistikerede, bliver selv videoopkald mindre pålidelige til autentificering.”
Og lad os ikke glemme prisen—IBM Security og Ponemon Institute anslår, at et globalt databrud i gennemsnit koster hele $4.45 million, og beløbet stiger ofte endnu mere, når fjernarbejde komplicerer situationen.
Heldigvis har Indusface, en SaaS-virksomhed inden for applikationssikkerhed, der sikrer kritiske web-, mobil- og API-applikationer, gjort forarbejdet for os. Deres seneste resultater viser, hvilke stater der vil være de sikreste for fjernmedarbejdere i 2025 baseret på svindelrater, samlede svindelomkostninger og internethastigheder.
De sikreste stater til fjernarbejde
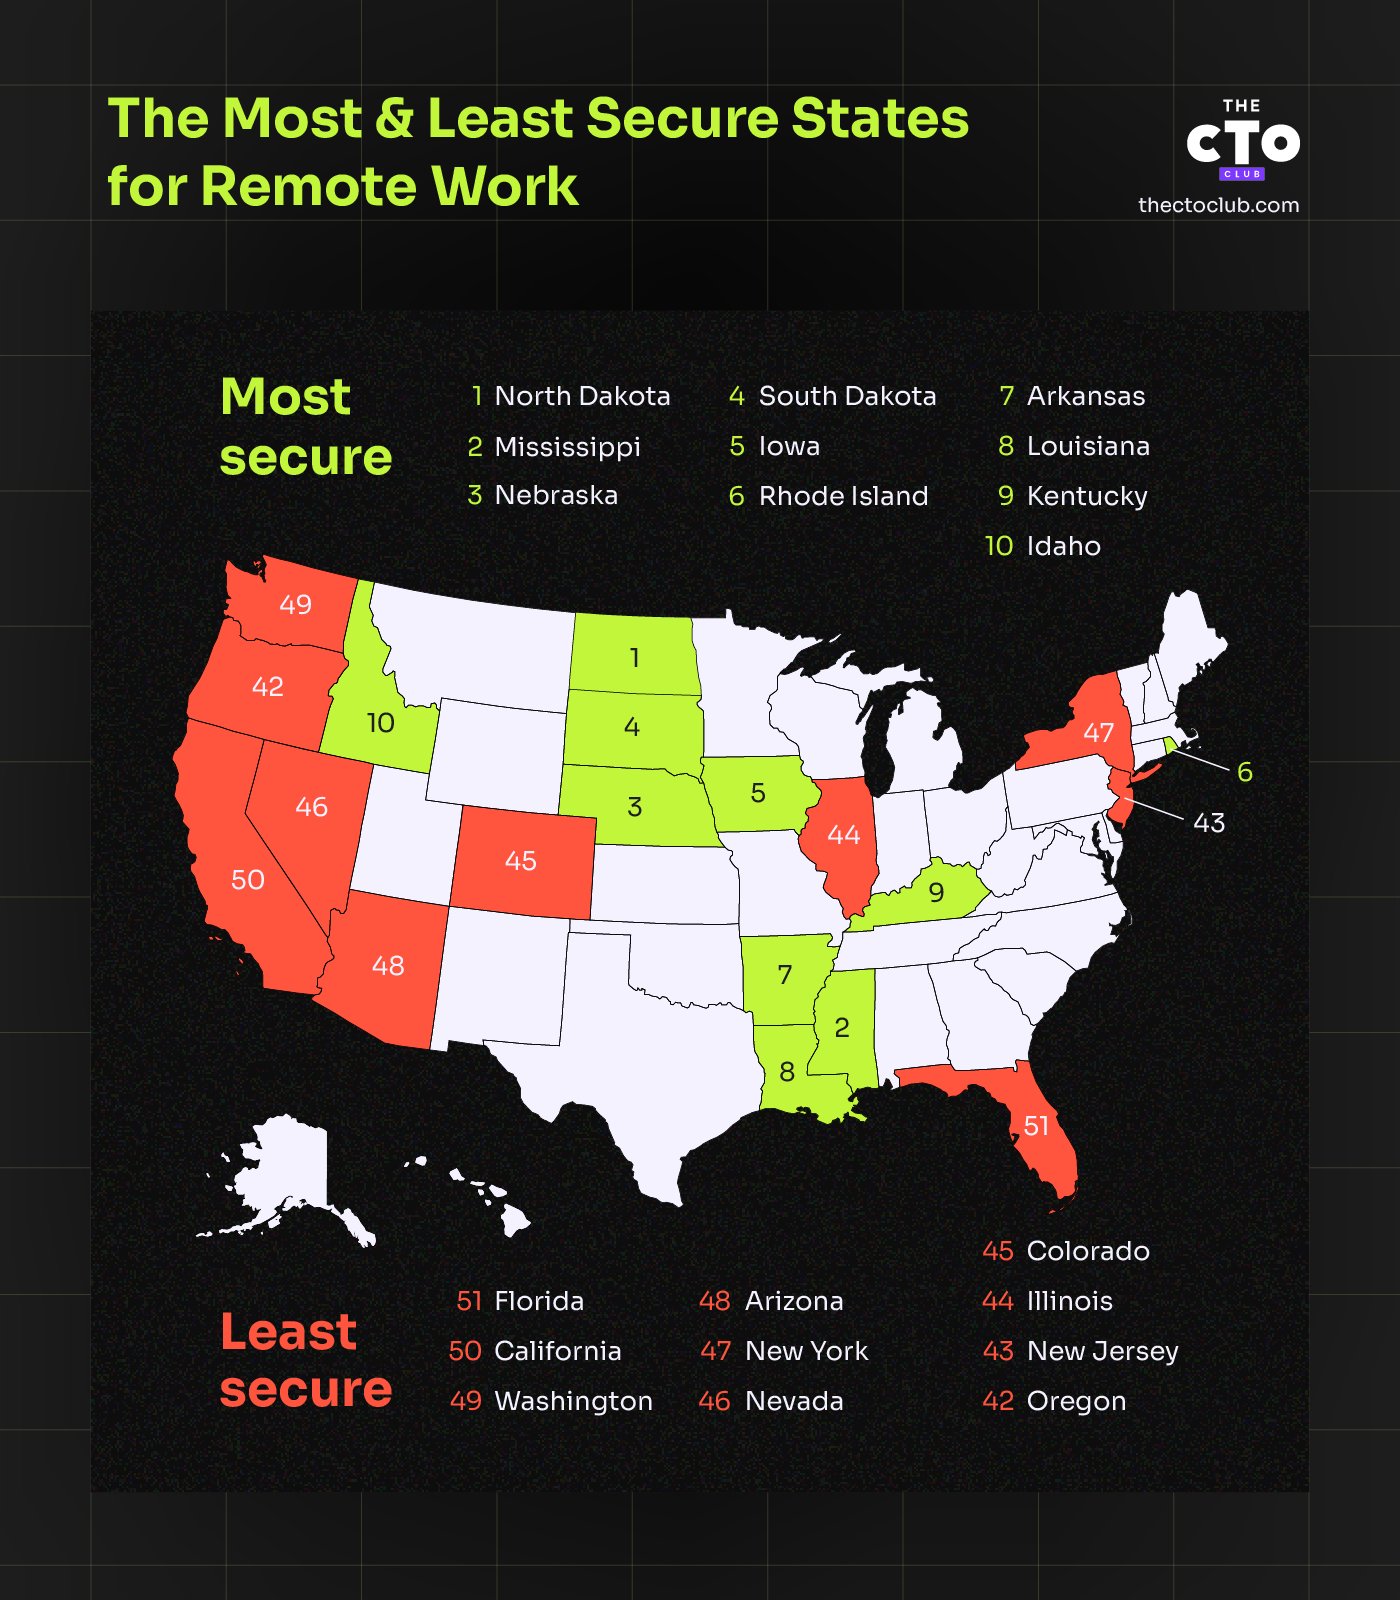
North Dakota er en overraskende frontløber med en score på 9,0 ud af 10. Det, der adskiller staten, er en afbalanceret kombination af lav svindelforekomst (22,5 pr. 10.000 indbyggere) og robust internetforbindelse. Den mediane downloadhastighed er 210.37 Mbps, kombineret med en uploadhastighed på 68.79 Mbps, hvilket muliggør effektive videoopkald og dataoverførsler. Fredshavestaten har desuden en latenstid på 26 ms, som understøtter en stabil onlineoplevelse, der er afgørende for samarbejde på afstand.
Mississippi og Nebraska deler andenpladsen med en score på 8,8/10. Mississippi udmærker sig ved at have en af landets laveste svindelomkostninger på $25.8 million og en relativt lav svindelrate på 20 pr. 10.000 indbyggere. Statens internethastighed er bestemt heller ikke noget at kimse ad med en median downloadhastighed på 177.39 Mbps, selvom Nebraska overgår den med 199.43 Mbps.
Selv i stater med lavere svindelomkostninger er ransomwareangreb dog steget med 13 % fra år til år ifølge SonicWalls rapport om cybertrusler. Og de rammer ofte fjernarbejdsopsætninger først.
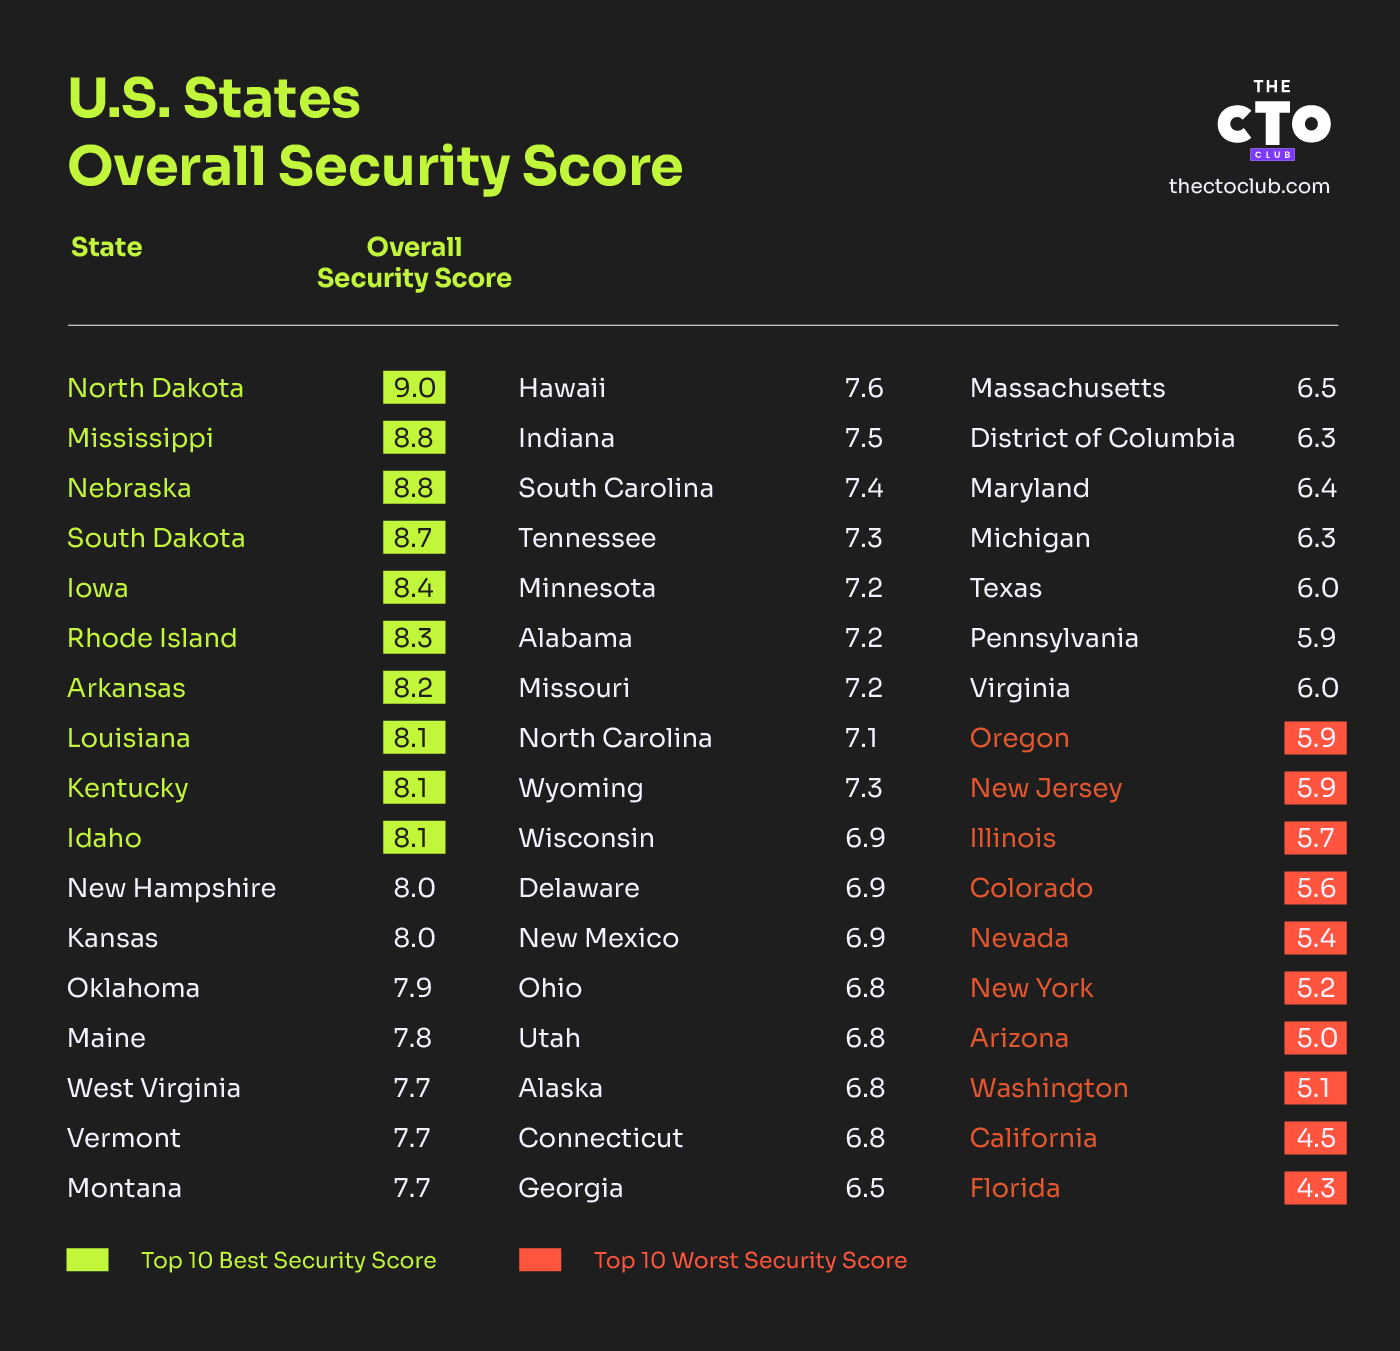
Hvad fortæller disse statistikker os?
Set fra et driftsmæssigt perspektiv understreger disse tal en vigtig lektie: robust infrastruktur og effektive cybersikkerhedsforanstaltninger er afgørende.
Efterhånden som fjernmedarbejdere bliver mere afhængige af lokale netværk—uanset om det er offentligt Wi-Fi eller internetforbindelsen derhjemme—skal organisationer forvente et vist niveau af sårbarhed i slutpunktsenheder og planlægge derefter. En solid strategi for slutpunktssikkerhed med hyppige automatiske opdateringer er den første forsvarslinje.
“Fra mit perspektiv,” siger Corey Nachreiner, CISO hos WatchGuard Technologies, “kommer denne tendens til fjernarbejde, som er blevet mere populær i de senere år, med en risiko. Fjernarbejde ændrer placeringen af vigtige digitale aktiver, hvilket gør virksomheder sårbare over for sikkerhedsbrister og cyberangreb. At beholde forældet software som en del af en virksomheds teknologistak øger risikoen for et cyberangreb betydeligt. Brug af multifaktorgodkendelse tilføjer et ekstra sikkerhedslag.”
Han foreslår at indføre løsninger til sikker adgangstjenestekant (SASE) for at understøtte hybride arbejdsmiljøer og understreger, at “SASE er et kontraintuitivt brancheakronym, der beskriver en kombination af cloudbaserede sikkerhedstjenester. Det omfatter firewall som en tjeneste og netværksadgang med nul tillid. Udlicitering af noget af eller hele sikkerheden til udbydere af administrerede tjenester og administrerede sikkerhedstjenester (MSP/MSSP) sikrer proaktiv overvågning døgnet rundt.”
Over 50 % af de store virksomheder er enten i gang med at indføre eller planlægger at indføre en ramme baseret på nul tillid inden for det næste år ifølge Gartners prognoseanalyse: informationssikkerhed og risikostyring.
Praktiske trin til beskyttelse af fjernteams
Nogle delstater har allerede knækket koden til sikkerhed ved fjernarbejde – men ingen er helt hackersikre. Et proaktivt forsvar i flere lag og et cybersikkerhedskyndigt team er jeres bedste bud. Klar til at styrke jeres digitale forsvar?
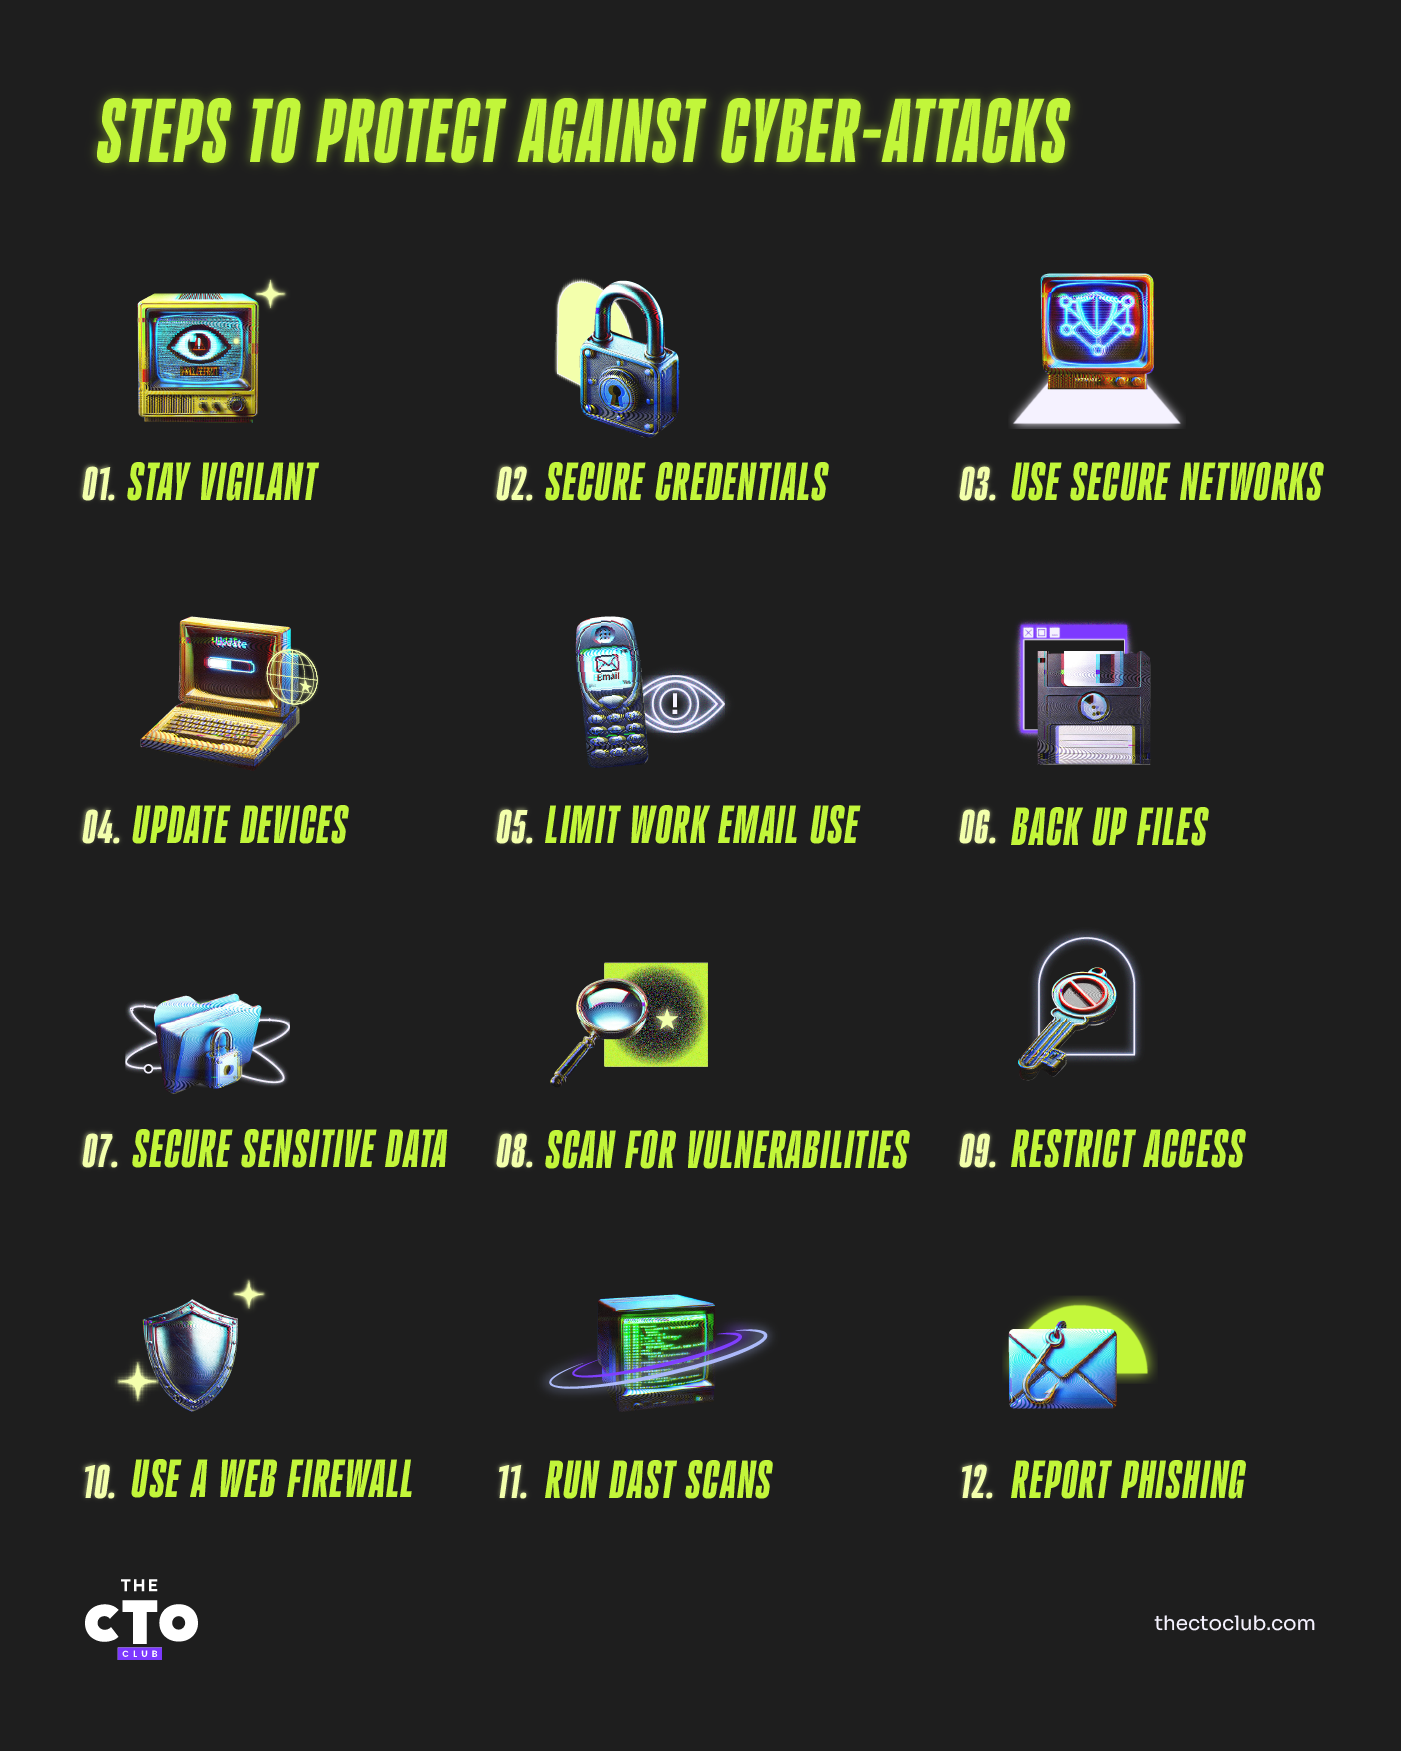
Her er ti trin til at holde jeres fjernarbejdsplads sikker:
- Begræns systemadgangen
- Begræns privilegier til kritiske systemer og følsomme data.
- Tildel tilladelser baseret på princippet om mindst mulige privilegier.
- Implementer multifaktorgodkendelse (MFA)
- Kræv yderligere bekræftelse (f.eks. SMS, token eller appbaserede koder) ud over adgangskoder.
- Mind regelmæssigt medarbejderne om at bruge sikre enheder til at modtage MFA-meddelelser.
- Test for sårbarheder ved privilegieeskalering
- Udfør gray box-test for at simulere angreb fra delvist informerede interne personer.
- Valider brugerroller for at sikre, at der ikke findes unødvendige eller overdrevne privilegier.
- Udfør regelmæssige scanninger efter svagheder på netværks- og applikationsniveau
- Brug sårbarhedsscannere til at afdække almindelige fejlkonfigurationer og forældet software.
- Planlæg disse scanninger regelmæssigt (f.eks. månedligt eller kvartalsvist) for at opdage nyopdagede trusler.
- Uddan medarbejderne om phishing- og vishingtrusler
- Tilbyd løbende undervisning i at identificere falske e-mails, opkald eller tekstbeskeder.
- Tilskynd medarbejderne til at rapportere mistænkelig kommunikation via en udpeget sikkerhedskanal.
- Brug separate legitimationsoplysninger til arbejde og privat brug
- Kræv, at medarbejderne bruger unikke adgangskoder til hver konto.
- Understøt denne politik med regelmæssige påmindelser og anbefalinger af adgangskodeadministratorer.
- Hold enheder og routere opdaterede
- Udrul opdateringer og sikkerhedsrettelser hurtigt – både til virksomhedens og medarbejdernes egne enheder.
- Rådgiv medarbejderne om at ændre routerens standardadgangskoder og opdatere firmwaren regelmæssigt.
- Implementer en webapplikationsfirewall (WAF)
- Filtrer skadelig HTTP-trafik, før den når frem til jeres applikationer.
- Aktivér virtuel rettelse som en midlertidig beskyttelse, hvis en permanent løsning ikke er tilgængelig med det samme.
- Tilskynd til hurtig rapportering af mistænkelige e-mails
- Implementer værktøjer (f.eks. knapper med teksten “Rapportér phishing”) for at gøre rapportering enklere.
- Tilbyd en tydelig proces til videresendelse af potentielle trusler til jeres sikkerhedsteam.
- Indfør en forsvarsstrategi i flere lag
- Brug slutpunktsikkerhed, applikationssikkerhed og netværkssikkerhedsværktøjer sammen.
- Uddan løbende medarbejderne for at styrke bevidstheden om cybersikkerhed.
Med disse praktiske strategier i hånden – og inspireret af de delstater, der klarer sig bedst med hensyn til hurtighed og forebyggelse af svindel – er I klar til med selvtillid at opbygge et sikkert og velfungerende fjernarbejdsmiljø.
Tilmeld dig The CTO Clubs nyhedsbrev for flere tips, værktøjer og bedste praksis inden for cybersikkerhed.


