


ThreatLocker mod SentinelOne: Sammenligning & ekspertanmeldelser for 2026

We review tools independently, and commissions help fund our testing. See our transparency policy, our methodology, or suggest a tool.
Hvis du sammenligner ThreatLocker og SentinelOne lige nu, mærker du sandsynligvis presset fra overskrifter om ransomware og spørgsmål fra bestyrelsen om cyberrisici. Bekræftede ransomware-hændelser bliver ved med at stige, og genoprettelse koster ofte mere end selve løsesummen – så det er ikke længere bare “rart at have” at få endpointbeskyttelse med den rette cybersikkerhedssoftware; det er en beslutning om forretningskontinuitet.
I denne artikel gennemgår jeg, hvordan ThreatLockers Zero Trust-tilgang med standardafvisning klarer sig sammenlignet med SentinelOnes AI-drevne, autonome EDR, og hvad det reelt betyder for din daglige sikkerhedsdrift, dit budget og dit teams kapacitet. Du får et overblik over, hvor hver platform udmærker sig, hvor den kommer til kort, og hvilke scenarier der favoriserer den ene frem for den anden, så du kan træffe et velbegrundet og forsvarligt valg for din organisation.
ThreatLocker


4.8/5
- 30-day free trial + free demo available
- Pricing upon request
SentinelOne
4.7/5
- Free demo available
- From $179.99/endpoint (billed annually)
Why Trust Our Software Recommendations
6,700+
Reviews
20
Industry experts
16+
Evaluation factors
14
Years
Our team has been testing and reviewing software since 2012. As tech leaders ourselves, we know how difficult—and important—it is to choose the right software.
For this guide, we evaluated tools using hands-on testing and independent research, scoring tools using our selection criteria.
Our reviews reflect our human editorial judgment, not a sales pitch.
Expert reviewers:
- Paulo Gardini MiguelTech Director
 Tim FisherVP of AI
 Gabriel RosasTech Lead & Software Architect
 Christhian GruhnTech Lead & Platform Architect

| ThreatLocker | SentinelOne | |
|---|---|---|
| Free Trial | 30-day free trial + free demo available | Free demo available |
| Pricing | Pricing upon request | From $179.99/endpoint (billed annually) |
ThreatLocker vs. SentinelOne: Priser og skjulte omkostninger
ThreatLocker bruger en abonnementsmodel, der tilpasses miljøet, i stedet for offentligt tilgængelige priser pr. endpoint. Tilbud udarbejdes ud fra faktorer som antallet af endpoints, applikationslandskabet og de nødvendige Zero Trust-kontroller, såsom tilladelseslister for applikationer og afgrænsning. Yderligere funktioner, herunder netværksstyring eller patchstyring, indgår typisk i den samlede plan i stedet for at blive tilføjet senere som uventede gebyrer.
SentinelOne tilbyder offentligt tilgængelige, årlige prisniveauer pr. endpoint, herunder Core, Control, Complete, Commercial og Enterprise. Omkostningerne stiger, når organisationer bevæger sig op på højere niveauer for at få adgang til funktioner som udvidet dataopbevaring, administreret trusselsjagt, MDR-tjenester og beskyttelse af cloud-arbejdsbelastninger.
ThreatLockers kernekompetence er håndhævelse af Zero Trust, baseret på en model med standardafvisning, der kun tillader specifikt godkendt software og handlinger. De vigtigste kontroller omfatter tilladelseslister, afgrænsning, rettighedsstyring, lagerstyring og netværksstyring for at begrænse, hvad der kan køre, hvordan det opfører sig, og hvad det kan få adgang til. Det hjælper med at begrænse misbrug af legitime systemværktøjer og uautoriseret lateral bevægelse, samtidig med at det muliggør håndhævelige tekniske compliance-kontroller.
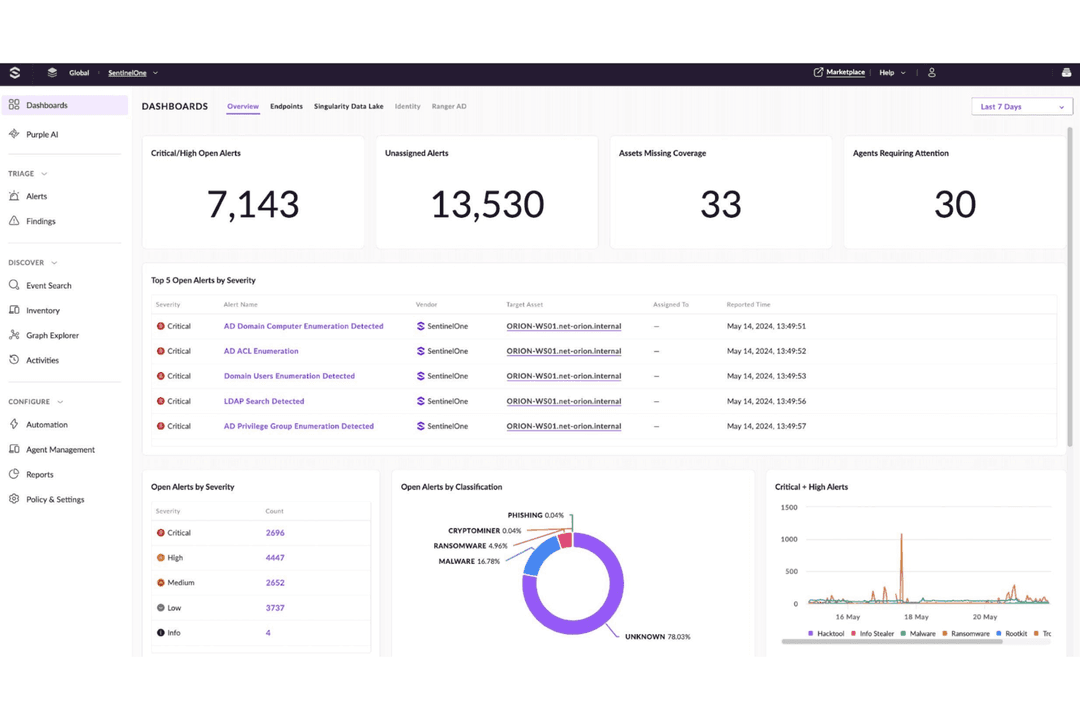
SentinelOnes Singularity-platform fokuserer på AI-drevet EPP/EDR/XDR og bruger statiske og adfærdsbaserede AI-motorer til at opdage og automatisk reagere på kendte og ukendte trusler. Funktionerne spænder over forebyggelse, registrering og automatisk afhjælpning i realtid på endpoints (og udvidede niveauer understøtter cloud, identitet og administrerede tjenester), med teknologi som Storyline, der forbinder relateret mistænkelig aktivitet for at give en mere fyldestgørende kontekst. Singularity tilbyder også funktioner til tilbagerulning og efterforskning, så man kan genoprette efter ransomware eller destruktive angreb uden manuel indgriben.
| ThreatLocker | SentinelOne | |
|---|---|---|
| 2-Factor Authentication | No | Yes |
| Access Management | No | Yes |
| Anti-Virus | No | Yes |
| API | Yes | Yes |
| Audit Management | Yes | Yes |
| Audit Trail | Yes | Yes |
| Batch Permissions & Access | No | Yes |
| Compliance Tracking | No | Yes |
| Dashboard | No | Yes |
| Data Export | No | Yes |
| Data Import | No | Yes |
| DDoS Protection | No | Yes |
| External Integrations | Yes | Yes |
| File Sharing | Yes | Yes |
| File Transfer | No | Yes |
| Firewall | No | Yes |
| Incident Management | No | Yes |
| Malware Protection | Yes | Yes |
| Multi-User | Yes | Yes |
| Notifications | Yes | Yes |
| Password & Access Management | No | Yes |
| Policy Management | Yes | Yes |
| Real-time Alerts | Yes | Yes |
| Report & Compliance | Yes | Yes |
| Risk Assessment | No | Yes |
| Security Migration | No | Yes |
| Threat Detection | Yes | Yes |
| Workflow Management | Yes | Yes |
| Værktøj | ThreatLocker | SentinelOne |
| ConnectWise | ✅ | ✅ |
| Datto RMM | ✅ | ✅ |
| Kaseya | ✅ | ✅ |
| N-able | ✅ | ✅ |
| Autotask | ✅ | ✅ |
| ServiceNow | ✅ | ✅ |
| Splunk | ✅ | ✅ |
| Microsoft Sentinel | ✅ | ✅ |
| Cribl Stream | ❌ | ✅ |
| Okta | ✅ | ✅ |
| Azure AD | ✅ | ✅ |
| Jira | ✅ | ✅ |
| Elastic | ✅ | ✅ |
Begge platforme integreres godt med en moderne SecOps-stack, men på forskellige måder: ThreatLocker fokuserer på tæt tilpasning til MSP-værktøjer som RMM og PSA, så du kan operationalisere Zero Trust-politikker i eksisterende servicearbejdsgange, mens SentinelOne satser på bredere XDR- og AI-SIEM-økosystemer. Det giver dig mere omfattende dataflows til SIEM-, SOAR- og cloud-native-pipelines, hvis du er ved at opbygge en mere centraliseret, analysebaseret sikkerhedsarkitektur.
| Faktor | ThreatLocker | SentinelOne |
| Databeskyttelse og kryptering | Krypterer data under overførsel og i hvile; håndhæver applikations- og lageradgang med mindst mulige rettigheder via Zero Trust-kontroller. | Krypterer data under overførsel og i hvile med stærke adgangskontroller på tværs af slutpunkter og cloud-arbejdsbelastninger. |
| Understøttelse af compliance | Hjælper med at tilpasse kontroller til NIST, CIS, HIPAA, PCI, ISO 27001 og SOC 2 via politikker og konfigurationskontroller. | Understøtter HIPAA, SOC 2, PCI DSS, GDPR og andre standarder; tilbyder vejledning og værktøjer til revisioner og cloud-compliance. |
| Adgangskontrol og Zero Trust | Zero Trust-model med standardafvisning og detaljeret håndhævelse af applikations-, lager- og netværkspolitikker. | Zero Trust-tilpasset beskyttelse af slutpunkter og identiteter med adfærdsbaseret AI og detaljerede politikontroller. |
| Revisionslogning og synlighed | Detaljerede logfiler over applikationsudførelse, politikbeslutninger og dataadgang, som understøtter undersøgelser og revisioner. | Dybdegående synlighed og telemetri til SOC 2- og HIPAA-dokumentation, trusselsjagt og efterforskning på tværs af slutpunkter og cloud. |
| Pålidelighed og oppetid | Den offentlige status-side viser en stabil portaloppetid på over 99,9 % de seneste måneder. | Tilgængelighed i virksomhedsklasse understøttet af global cloud-infrastruktur og kontroller, der er tilpasset tilgængeligheds-TSC'er. |
ThreatLocker håndhæver en streng Zero Trust-model med standardafvisning og detaljerede kontroller, der kan understøtte compliance-indsatsen ved at generere tydelige revisionslogfiler og håndhæve tekniske sikkerhedsforanstaltninger i overensstemmelse med rammeværk som NIST, HIPAA og ISO 27001. SentinelOnes AI-drevne Singularity-platform giver bredere synlighed og beskyttelse på tværs af slutpunkter, cloud-arbejdsbelastninger og identiteter med centraliseret telemetri og rapportering, der kan hjælpe organisationer med at samle revisionsdokumentation til rammeværk som SOC 2, HIPAA og PCI-DSS i komplekse miljøer.
| Faktor | ThreatLocker | SentinelOne |
| Administratorgrænseflade | ThreatLockers grænseflade er intuitiv og enkel, når politikkerne først er på plads. | Har en moderne, samlet konsol; den er kraftfuld, men kan føles kompleks for mindre tekniske brugere. |
| Opsætning og implementering | En letvægtsagent og læringstilstand gør udrulning og fastlæggelse af politikgrundlaget forholdsvis problemfri. | Én agent til slutpunkter, cloud og identitet forenkler implementeringen på tværs af store miljøer. |
| Introduktionsoplevelse | Stærk guidet introduktion med "læringstilstand" og hyppige opfølgninger på succes fra ThreatLocker-teamet. | Tilbyder struktureret introduktion og træning, men kan kræve mere finjustering til avancerede funktioner. |
| Daglig administration | Politikstyret arbejdsgang, der er nem at justere, men som kan øge administrationsbyrden i meget dynamiske miljøer. | Centraliserede advarsler og automatisering reducerer manuel sortering, selvom avancerede funktioner til trusselsjagt øger kompleksiteten. |
| Supportkvalitet | Hyppigt rost for ekstremt hurtig og praktisk support. Det tager ofte kun få minutter at komme i kontakt med en tekniker. | Support og dokumentation vurderes højt, selvom reaktionstiden er en smule langsommere end hos ThreatLocker. |
I praksis oplever mange teams, at ThreatLocker er nem at gå til, når den indledende finjustering af politikkerne er afsluttet, især hvis de lægger vægt på guidet introduktion, hurtig adgang til menneskelig support og en politikcentreret grænseflade. SentinelOne tilbyder en gennemarbejdet, samlet konsol, der skalerer godt til større eller mere modne sikkerhedsteams, men den brede vifte af funktioner og mulighederne for trusselsjagt medfører typisk en stejlere læringskurve, før organisationer får fuldt udbytte.
ThreatLocker
- Delivers strong prevention against ransomware and zero-days.
- Granular control over applications, storage, and network access.
- Detailed logging supports compliance, audits, and forensic investigations.
- Steep initial learning curve and tuning period, requires upfront policy work to avoid blocking legitimate apps.
- Not a set-and-forget security solution for most environments.
- End-user friction arises from strict controls that block routine software installs.
SentinelOne
- AI-driven detection stops advanced threats quickly
- Automated rollback restores endpoints after ransomware attacks
- Minimal system impact on user devices
- Higher cost than many competitors
- Occasional false positives require manual review
- Console outages reported during updates
ThreatLocker
- MSPs Managing Multiple ClientsCentralized cloud portal and RMM integrations let you deploy and tune policies across diverse environments without constant per-client tweaks.
- Healthcare OrganizationsGranular storage and elevation controls protect patient data on USBs, shares, and apps while meeting HIPAA compliance through audit trails.
- Educational InstitutionsLocks down student devices and servers against unauthorized software, reducing risks from unvetted apps in shared environments.
- Midmarket EnterprisesBalances strong prevention with learning modes to build allowlists quickly, minimizing disruption during rollout.
- High-Compliance IndustriesRingfencing and network controls limit lateral movement and data exfiltration, simplifying audits with detailed enforcement logs.
- Remote/Hybrid WorkforcesDynamic network ACLs secure traveling endpoints by whitelisting specific IPs or keywords without VPN overhead.
SentinelOne
- Healthcare ProvidersSentinelOne's automated response and compliance features help protect sensitive patient data.
- Financial ServicesReal-time threat detection supports strict regulatory requirements and high-value assets.
- Remote WorkforcesCloud-based management and low device impact suit distributed teams.
- Education InstitutionsAutomated rollback and easy deployment help protect large, diverse device fleets.
- IT DepartmentsCentralized console and broad OS support simplify endpoint management.
- Mid-Size EnterprisesScalable licensing and automation reduce the need for large security teams.
Hvem bør bruge ThreatLocker, og hvem bør bruge SentinelOne?
ThreatLocker passer til teams, der ønsker strenge kontroller med standardafvisning og stærk applikationsstyring, såsom MSP'er, regulerede organisationer og IT-grupper, der administrerer ældre systemer eller mange små lejere. Den tilladelseslistebaserede tilgang og det politikorienterede fokus hjælper med at reducere angrebsfladen og understøtte indsamling af compliance-dokumentation uden behov for et stort SOC.
SentinelOne passer til større eller cloudbaserede organisationer, der har brug for bred AI-drevet EPP/EDR/XDR på tværs af slutpunkter, identiteter og cloud-arbejdsbelastninger. Den samlede Singularity-platform er ideel til teams, der ønsker automatiseret detektion, respons og trusselsjagt i stor skala med dybdegående telemetri og centraliseret synlighed frem for administration af tilladelseslister pr. applikation.
| ThreatLocker | SentinelOne | |
|---|---|---|
| Control | ThreatLocker ThreatLocker gives you surgical control over applications and storage, helping dictate which processes run, what network connections they make, and how the access data—particularly when you’re looking to lock down critical servers or specialized applications with strict compliance requirements. | SentinelOne SentinelOne covers more territory, from laptops to servers to cloud workloads, while pulling in security telemetry from across your tech stack with a unified view that gives you the comprehensive oversight you need. |
| MSP Compatibility | ThreatLocker ThreatLocker’s multi-tenant console lets MSPs handle dozens of clients in one place, with plug-and-play integrations, saving teams hours of management time every week. | SentinelOne SentinelOne caters to enterprises with full security teams with SOC analysts loving its API-first design that plugs right into multiple tools, beefing up investigations and putting response playbooks on autopilot. |
| Policy Configuration | ThreatLocker ThreatLocker requires users to invest time building policies, approving legitimate apps, and managing exceptions—particularly if users are constantly installing new software or your dev team pushes frequent updates. | SentinelOne With SentinelOne, automation reduces manual blocking decisions, yet you’ll invest more effort in triaging alerts, tuning detection rules, and using hunting features to get full value from the platform. |
| Zero Trust | ThreatLocker ThreatLocker uses a Zero Trust, default-deny model that prevents threats by only allowing approved applications and behaviors to run, blocking malicious code before execution. | SentinelOne SentinelOne relies on AI-driven behavioral analysis to prevent and detect threats, focusing on identifying and automatically stopping malicious activity in real time rather than enforcing strict default-deny policies. |
| Agent Architectures | Both offer lightweight agents that protect devices, even when they’re offline, then sync with the cloud when reconnected, protecting remote teams from anywhere they work with no system slowdowns. |
|---|---|
| Behavior Visibility | Each platform provides detailed visibility into application and process behavior, helping teams understand what is running and why actions are allowed or blocked. |
| Compliance | Both automatically track and document security events across major compliance frameworks, with detailed records that satisfy the most thorough auditors. |
| Endpoint Protection | Both go beyond detection to proactively block ransomware, malware, and zero-day attacks across your devices. |
| Real-Time Protection | Both respond to emerging threats, automatically isolating compromised systems and blocking lateral movement. |