

Værktøjer til sikkerhed i softwareforsyningskæden hjælper dig med at opdage, overvåge og forhindre trusler på tværs af din kode, dine afhængigheder og din udviklingsproces. Disse værktøjer fokuserer på applikationssikkerhed og sikkerhed i open source-software og identificerer kendte sårbarheder, før de påvirker produktionen. De omfatter ofte funktioner som analyse af softwaresammensætning og automatiseret sikkerhedstest for at beskytte følsomme data og sikre en mere sikker softwarelevering. Ved at integrere dem i din pipeline får teams synlighed i og kontrol over risici på tværs af hele forsyningskæden. Denne liste giver dig et klart og opdateret overblik over de bedste værktøjer, som IT-teams har tillid til, når de skal sikre hvert led i din softwareforsyningskæde. Du finder muligheder til forskellige miljøer, risikoprofiler og arbejdsgange—så du kan vælge den løsning, der passer bedst til dit teams behov.
Hvorfor du kan stole på vores softwareanbefalinger
6,700+
Reviews
20
Industry experts
16+
Evaluation factors
14
Years
Vores team har testet og anmeldt software siden 2012. Vi er selv teknologiledere, så vi ved, hvor svært og hvor vigtigt det er at vælge den rigtige software.
Til denne guide har vi vurderet værktøjerne gennem praktisk afprøvning og uafhængig research og givet dem point ud fra vores udvælgelseskriterier.
Vores anmeldelser bygger på vores egen redaktionelle vurdering. De er ikke et salgsargument.
Ekspertanmeldere:
- Paulo Gardini MiguelTech Director
 Tim FisherVP of AI
 Gabriel RosasTech Lead & Software Architect
 Christhian GruhnTech Lead & Platform Architect

Sammenligningstabel over værktøjer til sikkerhed i softwareforsyningskæden
Denne sammenligningstabel opsummerer prisoplysningerne for mine bedste valg af værktøjer til sikkerhed i softwareforsyningskæden:
Sorted by: Default
| Tool | Starting Price | Website | |
|---|---|---|---|
Bedst til blokering af malware under installationen | 4.3 out of 5 | $300/måned Gratis abonnement tilgængeligt | Book Demo |
Bedst til open source-risici baseret på nåbarhed | 4.7 out of 5 | $1000/udvikler/år Gratis demonstration tilgængelig | Website |
Bedst til omfattende dækning af programmeringssprog og rammeværker | 4.4 out of 5 | Priser oplyses efter anmodning Gratis prøveperiode tilgængelig | Website |
Bedst til sårbarhedsscanning med udvikleren i centrum | 4.6 out of 5 | $25 pr. bidragende udvikler pr. måned Gratis abonnement + gratis demo tilgængelig | Website |
Bedst til AI-drevet kodesikkerhed | 4.2 out of 5 | Pris oplyses efter forespørgsel Gratis demo tilgængelig | Website |
Bedst til sikkerhed i hele softwareforsyningskæden | Not rated | $135/bruger/måned + forbrug 14 dages gratis prøveperiode + gratis abonnement + gratis demonstration tilgængelig | Website |
Bedst til tilpasselige regler for sikkerhedsscanning | Not rated | $30/bidragsyder/måned Gratis abonnement + gratis demo tilgængelig | Website |
Bedst til politikbaseret containersikkerhed | Not rated | Priser oplyses på forespørgsel 14 dages gratis prøveperiode + gratis demo tilgængelig | Website |
Bedst til risikobaseret overblik fra kode til sky | Not rated | Priser oplyses efter anmodning Gratis demonstration tilgængelig | Website |
Bedst til avanceret trusselsdetektion i forsyningskæden | Not rated | $500/måned 14 dages gratis prøveperiode + gratis abonnement + gratis demo tilgængelig | Website |


Anmeldelser af værktøjer til sikkerhed i softwareforsyningskæden
Nedenfor finder du mine detaljerede opsummeringer af de værktøjer til sikkerhed i softwareforsyningskæden, der kom med på min kortliste. Mine anmeldelser giver et detaljeret indblik i funktionerne, mulighederne og integrationerne i hver platform for at hjælpe dig med at finde den bedste løsning til dig.
 Bedst til blokering af malware under installationen
- Gratis abonnement tilgængeligt
- Fra $300/måned
Visit WebsiteCustomer Rating:4.3/5
Aikido Security viser CVE-oplysninger og løsningsstier for sårbare afhængigheder. Aikido Security er en applikationssikkerhedsplatform, der kombinerer SCA, SAST, detektering af hemmeligheder, malware-scanning, generering af SBOM'er og styring af CI/CD-pipelines for at sikre kode og open source-afhængigheder gennem hele softwareudviklingslivscyklussen.
Hvem er Aikido Security bedst egnet til?
Aikido Security er velegnet til DevSecOps-teams i voksende softwarevirksomheder, der har brug for blokering af malware under installationen og udviklerorienteret SCA integreret i deres eksisterende CI/CD- og IDE-arbejdsgange.
Hvorfor jeg valgte Aikido Security
Jeg valgte Aikido Security som en af de bedste løsninger, fordi funktionen Safe Chain blokerer ondsindede pakker under installationen, før kompromitteret kode overhovedet når en udviklers computer. Den integreres med npm, yarn, pnpm, pip og andre pakkehåndteringer for at kontrollere hver installation, herunder indlejrede afhængigheder, op mod Aikido Intels database med mere end 12.000 kendte ondsindede pakker. Jeg kan også godt lide, at nåbarhedsanalyse reducerer støjen fra alarmer ved at kortlægge faktiske kodeveje til sårbare afhængigheder, så fund uden et nåbart indgangspunkt automatisk nedprioriteres.
Vigtige funktioner i Aikido Security
- Generering og eksport af SBOM: Genererer softwarematerialelister i formaterne CycloneDX 1.6, SPDX 2.3 og CSV med mulighed for VEX-eksport i CycloneDX til offentliggørelse af sårbarhedsstatus.
- Styring af CI/CD-pipelines: Blokerer pullanmodninger og udgivelser, når nye fund når eller overstiger en konfigureret alvorlighedsgrænse, med indbygget understøttelse af GitHub, GitLab, Bitbucket og Azure.
- Detektering af aktive hemmeligheder: Kontrollerer eksponerede hemmeligheder for at afgøre, om de stadig er aktive, og justerer problemets alvorlighed på baggrund af resultatet.
- Rollebaserede tilladelser og godkendelsesindbakke: Styrer, hvem der kan ignorere eller udskyde fund, og logger alle anmodninger, beslutninger fra kontrollører og tidsstempler til revisionsformål.
Integrationer til Aikido Security
Indbyggede integrationer omfatter GitHub, GitLab, Bitbucket, Azure Repos, Azure Pipelines, CircleCI, Jira, Slack, Microsoft Teams og VS Code. Platformen tilbyder også REST- og webhook-API'er samt Safe Chain-understøttelse af private registre.
Pros and Cons
Pros:
- Nåbarhedsanalyse reducerer støjen fra alarmer om afhængigheder
- Safe Chain blokerer ondsindede pakker under installationen
- AutoFix tilbyder handlingsrettet afhjælpning af afhængigheder
Cons:
- Ingen verifikation af artefakters oprindelse eller signaturer
- Safe Chain kan blokere nyere legitime pakker uden en tilsidesættelse
Learn more about Aikido Security: Bedst til open source-risici baseret på nåbarhed
- Gratis demonstration tilgængelig
- Op til $1000/udvikler/år (faktureres årligt)
Visit WebsiteCustomer Rating:4.7/5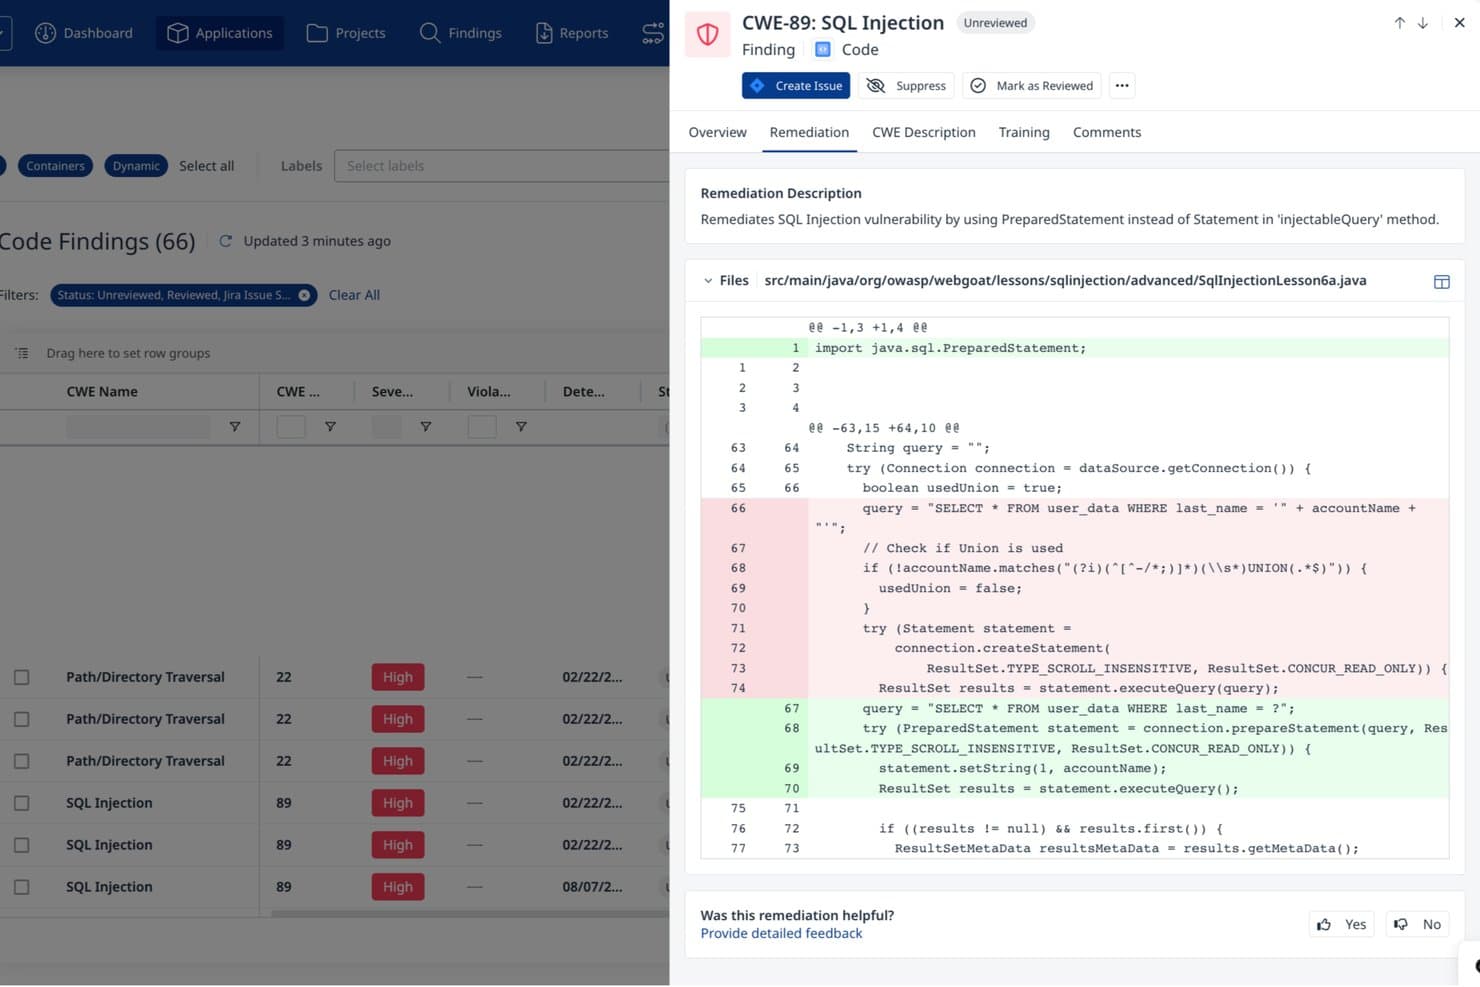
Mend.io leverer AI-genereret afhjælpning af SQL-injektioner med forhåndsvisning af kodeforskelle. Mend.io er en sikkerhedsplatform til applikationer, der kombinerer SCA, SAST og containerscanning for at opdage sårbarheder i open source-afhængigheder, proprietær kode og containerafbildninger – med indbygget nåbarhedsanalyse, SBOM-generering og automatisk afhjælpning af afhængigheder.
Hvem er Mend.io bedst egnet til?
Mend.io er velegnet til ledere med ansvar for applikationssikkerhed og sikkerhedsbevidste udviklingsteams, der har brug for at prioritere open source-risici baseret på den faktiske udnyttelighed og ikke kun CVE-alvorlighedsgrader.
Hvorfor jeg valgte Mend.io
Jeg valgte Mend.io som en af de bedste løsninger, fordi den går videre end blot at markere CVE'er og faktisk sporer, om din applikationskode kalder en sårbar funktion, hvilket i praksis er nåbarhedsanalyse. Den forskel er vigtig, når du prioriterer en ophobning af advarsler om afhængigheder: I stedet for at behandle alle fund med høj alvorlighed ens fremhæver Mend SCA kun de risici, som din kode faktisk kan nå, ved at bruge CVSS 4.0- og EPSS-data sammen med dette nåbarhedssignal. Jeg kan også godt lide, at detektering af ondsindede pakker omfatter typosquatting, angreb baseret på afhængighedsforvirring og bagdørskode – ikke kun kendte CVE'er.
Vigtige funktioner i Mend.io
- Detektering af ondsindede pakker: Scanner afhængigheder for typosquatting, angreb baseret på afhængighedsforvirring, protestware samt pakker, der indeholder bagdørs- eller dataudtrækningskode.
- Generering og import af SBOM: Producerer SBOM'er i SPDX- og CycloneDX-formater med VEX-understøttelse og importerer tredjeparts-SBOM'er til løbende overvågning.
- Samlet politikmotor: Håndhæver fælles regler for alvorlighed, licenser og afhjælpnings-SLA'er på tværs af SAST, SCA og afhængigheder med understøttelse af blokering af builds og kontrol af pull requests.
- Automatiserede pull requests til afhjælpning: Opretter pull requests til afhjælpning, der målrettes den laveste ikke-sårbare version af afhængigheden, efter behov eller via konfigurerbare workflowregler.
Integrationer med Mend.io
Mend.io integreres med GitHub, GitLab, Azure DevOps, Jenkins, AWS ECR, Docker og JFrog Artifactory. Mend API 3.0 understøtter brugerdefinerede integrationer.
Pros and Cons
Pros:
- Nåbarhed indsnævrer prioriteringen af afhængigheder
- Automatiserede rettelser åbner pull requests til afhængigheder
- SBOM-eksporter understøtter SPDX og CycloneDX
Cons:
- Ingen dokumenteret verifikation af build-oprindelse
- Nogle anmeldere rapporterer støjende sårbarhedsadvarsler
Learn more about Mend.io: Bedst til omfattende dækning af programmeringssprog og rammeværker
- Gratis prøveperiode tilgængelig
- Priser oplyses efter anmodning
Visit WebsiteCustomer Rating:4.4/5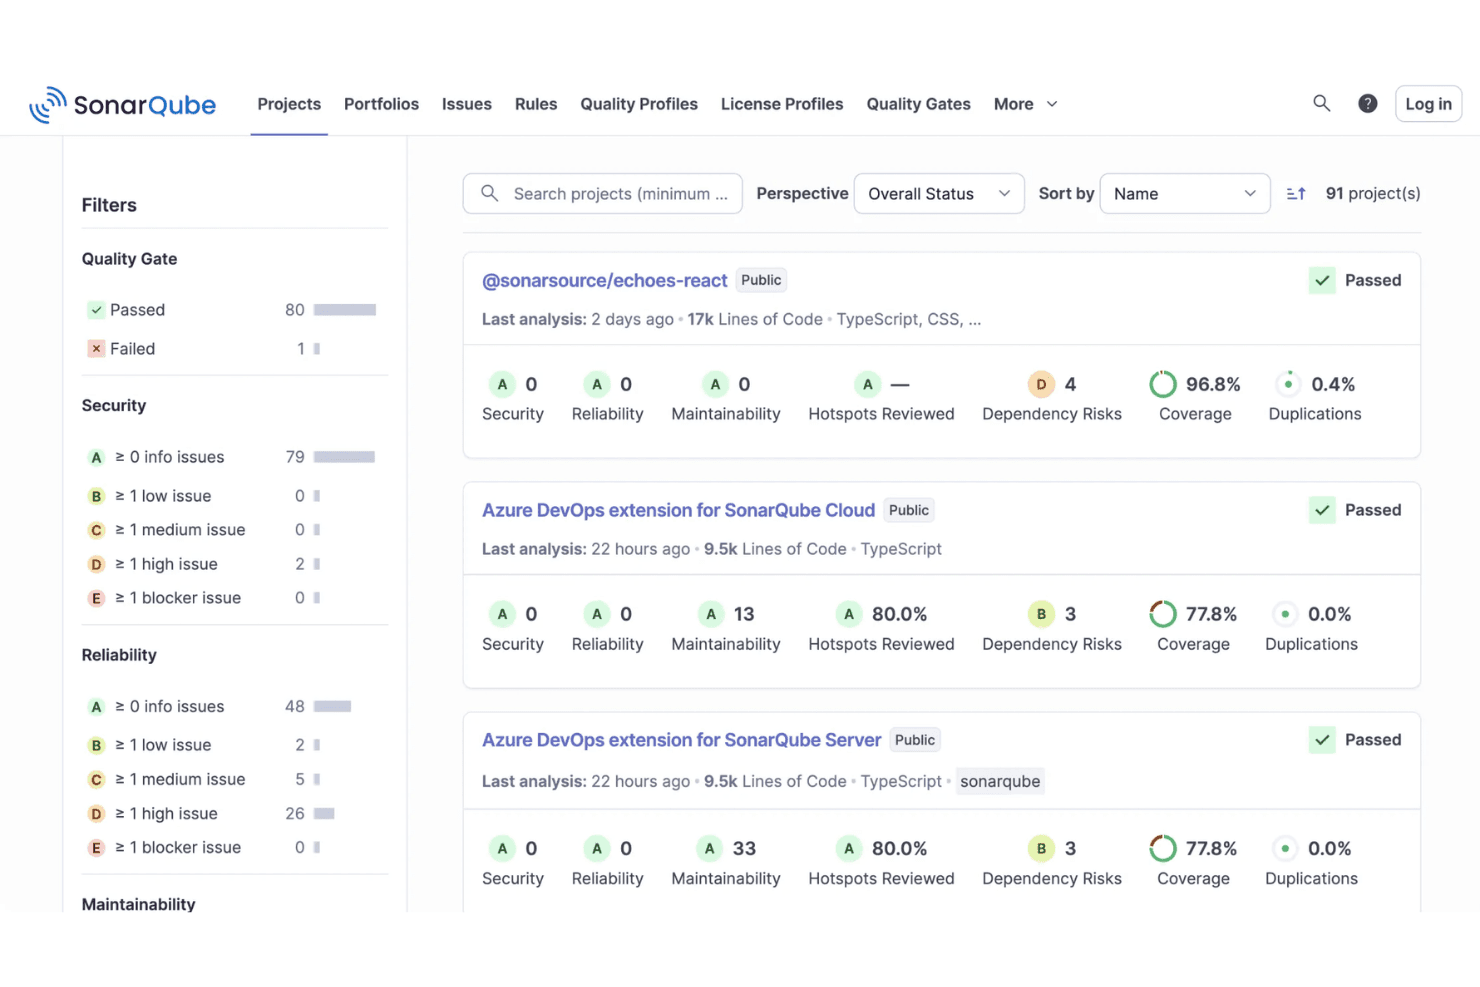
SonarQube viser et projektdashboard med statusser for kvalitetsporte, sikkerhedsvurderinger, dækningsprocenter og vedligeholdelsesmetrikker. SonarQube er en platform til sikkerheds- og kvalitetsanalyse af kode, som kombinerer SAST, SCA, detektion af hemmeligheder og generering af SBOM for at scanne egenudviklet kode, AI-genereret kode og afhængigheder med åben kildekode.
Hvem er SonarQube bedst til?
SonarQube egner sig godt til tekniske virksomhedsteams, der håndterer store kodebaser på tværs af flere programmeringssprog, rammeværker og miljøer.
Hvorfor jeg valgte SonarQube
Jeg valgte SonarQube, fordi intet andet værktøj på min liste dækker over 40 programmeringssprog, rammeværker og IaC-teknologier på én enkelt platform. Jeg kan godt lide, at det også understøtter ældre programmeringssprog som COBOL og ABAP, eftersom kompromittering af softwareforsyningskæden ikke tager hensyn til stackens alder. Den afhængighedsbevidste taint-analyse sporer dataflow fra din kode ind i tredjepartsbiblioteker og opdager sårbarheder, som en scanner begrænset til ét programmeringssprog ville overse.
Vigtige funktioner i SonarQube
- Detektion af hemmeligheder: Finder hardkodede legitimationsoplysninger, tokens og følsomme data, før koden når dit kodearkiv.
- Generering af SBOM: Opretter og opdaterer automatisk en stykliste over softwarekomponenter for hvert projekt.
- Kvalitetsporte: Håndhæver tilpassede sikkerheds- og kvalitetstærskler i din CI/CD-pipeline.
- IDE-integration: Leverer øjeblikkelig kodeindsigt i populære redigeringsværktøjer som Visual Studio Code og IntelliJ.
SonarQube-integrationer
SonarQube tilbyder indbyggede integrationer med GitHub, GitLab, Bitbucket, Azure DevOps, Jenkins, Jira og Slack samt understøttelse af Visual Studio Code, IntelliJ og Eclipse. Der findes en API til brugerdefinerede integrationer.
Pros and Cons
Pros:
- Tilbyder SAST-, SCA- og hemmelighedsscanning
- Understøtter ældre og moderne programmeringssprog
- Automatisk generering og eksport af SBOM
Cons:
- Rapporter kan overvælde med ikke-kritiske fund
- Scanning efter hemmeligheder overser nogle gange krypterede værdier
Learn more about SonarQube: 4Bedst til sårbarhedsscanning med udvikleren i centrum
Snyk
- Gratis abonnement + gratis demo tilgængelig
- Fra $25 pr. bidragende udvikler pr. måned
Visit WebsiteCustomer Rating:4.6/5
Snyks kontrolpanel for aktiver viser lagerdækning, teknologifordeling og risikomålinger for åben kildekode. Snyk er en sikkerhedsplatform til softwareforsyningskæder, der tilbyder automatiseret registrering af sårbarheder, kodescanning, licensoverholdelse og afhjælpningsværktøjer til udviklere og sikkerhedsteams.
Hvem er Snyk bedst til?
Udviklingsteams og sikkerhedsingeniører i teknologidrevne virksomheder, som ønsker automatiseret registrering og afhjælpning af sårbarheder i deres softwareforsyningskæde.
Hvorfor jeg valgte Snyk
Jeg valgte Snyk som en af de bedste løsninger, fordi jeg stoler på platformens udviklercentrerede tilgang til at opdage sårbarheder tidligt i kodningsprocessen. Jeg kan godt lide, at den scanner efter skadelig kode på tværs af afhængigheder med åben kildekode, containerafbildninger og infrastruktur som kode, hvilket bidrager til at sikre det bredere udviklingsøkosystem. Mit team drager også fordel af indsigter som metadata om afhængigheder og automatiserede forslag til afhjælpning, der gør det nemmere at løse problemer hurtigt uden at forlade vores arbejdsgang.
Vigtige funktioner i Snyk
- Håndtering af licensoverholdelse: Sporer og markerer problemer med licenser for åben kildekode i afhængigheder.
- Generering af SBOM: Opretter automatisk softwarestyklister for hvert projekt.
- Brugerdefinerede sikkerhedspolitikker: Giver dig mulighed for at definere og håndhæve organisationsspecifikke sikkerhedsregler.
- Integration med CI/CD-pipelines: Opretter direkte forbindelse til byggeværktøjer for kontinuerlig overvågning.
Snyk-integrationer
Snyk tilbyder indbyggede integrationer med GitHub, GitLab, Bitbucket, Azure DevOps, Jenkins, Jira, Docker Hub, CircleCI, Travis CI og Slack. Der findes en API til brugerdefinerede integrationer.
Pros and Cons
Pros:
- Scanning i realtid af afhængigheder med åben kildekode
- Automatiseret afhjælpning af registrerede sårbarheder
- Sporing af licensoverholdelse for tredjepartspakker
Cons:
- Begrænsede rapporteringsmuligheder til overholdelsesaudits
- Avancerede funktioner kræver abonnementer på højere niveauer
Learn more about Snyk: Bedst til AI-drevet kodesikkerhed
- Gratis demo tilgængelig
- Pris oplyses efter forespørgsel
Visit WebsiteCustomer Rating:4.2/5
Checkmarx-dashboardet viser projekternes risikoniveauer, overtrædelser af politikker og sårbarhedssporing baseret på afhængigheder. Checkmarx er en platform til sikkerhed i softwareforsyningskæden, der leverer automatiseret kodescanning, risikoanalyse af open source og AI-drevet trusselsdetektion til udviklingsteams.
Hvem er Checkmarx bedst til?
Sikkerheds- og DevOps-teams i store virksomheder, som har brug for automatiseret kode- og risikoanalyse af softwareforsyningskæden.
Hvorfor jeg valgte Checkmarx
Jeg valgte Checkmarx som en af de bedste løsninger, fordi jeg er afhængig af den AI-drevne detektion af risici i forsyningskæden til at identificere trusler, som traditionelle scannere overser. Mit team bruger den automatiserede kodeanalyse og risikostyring af open source til at opdage sårbarheder tidligt i vores pipelines. Jeg kan godt lide, hvordan den sammenholder resultater på tværs af kode, afhængigheder og infrastruktur for at give et samlet risikobillede.
Vigtige funktioner i Checkmarx
- Generering af SBOM: Opretter automatisk softwarelister over materialer for alle sporede komponenter.
- Politikstyring: Giver dig mulighed for at definere og håndhæve sikkerhedspolitikker på tværs af projekter.
- Visualisering af afhængighedsgrafer: Kortlægger relationer og risici på tværs af din softwareforsyningskæde.
- Revisionslogning: Registrerer alle brugerhandlinger og håndhævelser af politikker af hensyn til overholdelse af krav.
Checkmarx-integrationer
Checkmarx tilbyder indbygget integration med Checkmarx One-platformen og understøtter udvikleres arbejdsgange med integrationer til CI/CD-pipelines og kildekodelagre. Der findes en API til brugerdefinerede integrationer.
Pros and Cons
Pros:
- AI-drevet detektion af trusler i forsyningskæden
- Leverer detaljeret SBOM- og afhængighedskortlægning
- Understøtter projekter med flere sprog og frameworks
Cons:
- Falske positiver kan kræve manuel gennemgang
- Mulighederne for tilpasning af rapporter er begrænsede
Learn more about Checkmarx: Bedst til sikkerhed i hele softwareforsyningskæden
- 14 dages gratis prøveperiode + gratis abonnement + gratis demonstration tilgængelig
- Fra $135/bruger/måned + forbrug (faktureres årligt)

Sonatypes kontrolpanel viser overtrædelser af politikker, risikoscorer for komponenter og sporing af afhængigheder på tværs af applikationer. Sonatype er en platform til sikkerhed i softwareforsyningskæden, som hjælper organisationer med at identificere og reducere sikkerhedsrisici gennem hele softwareudviklingslivscyklussen. Den tilbyder automatiseret håndhævelse af politikker, kontinuerlig overvågning, sårbarhedsdetektion og licensoverholdelse for både open source- og proprietære komponenter.
Hvem er Sonatype bedst egnet til?
Sikkerheds- og DevOps-teams i virksomheder, der har brug for automatiseret håndhævelse af politikker og overvågning på tværs af komplekse softwareforsyningskæder.
Hvorfor jeg valgte Sonatype
Jeg valgte Sonatype som en af de bedste løsninger, fordi jeg er afhængig af dens automatiserede håndhævelse af politikker for at holde vores softwareforsyningskæde i overensstemmelse med kravene på hvert trin. Jeg kan godt lide, at den kontinuerligt overvåger open source- og proprietære komponenter for sårbarheder og licensrisici. Mit team bruger dens detaljerede politikstyring til at blokere risikable afhængigheder, før de nogensinde når produktionen.
Sonatypes vigtigste funktioner
- Generering af SBOM'er: Opretter automatisk softwarelister over materialer for hver kompilering.
- Kontinuerlig scanning af afhængigheder: Overvåger tredjepartsbiblioteker for nye sårbarheder.
- Rollebaseret adgangskontrol: Giver dig mulighed for at administrere brugertilladelser og begrænse følsomme handlinger.
- Revisionslogning: Registrerer alle sikkerhedshændelser og ændringer i dit CI/CD-miljø.
Sonatype-integrationer
Sonatype tilbyder indbyggede integrationer med Jenkins, GitHub, GitLab, Bitbucket, Azure DevOps, Bamboo, Nexus Repository, Jira og Slack. Der findes en API til brugerdefinerede integrationer.
Pros and Cons
Pros:
- Automatiseret håndhævelse af politikker for open source-komponenter
- Detaljeret SBOM-generering for hver kompilering
- Detektion af licensrisici for tredjepartsbiblioteker
Cons:
- Begrænsede muligheder for tilpasning af rapporter til overholdelsesbehov
- Dokumentationen kan være mangelfuld ved komplekse opsætninger
Learn more about Sonatype: Bedst til tilpasselige regler for sikkerhedsscanning
- Gratis abonnement + gratis demo tilgængelig
- Fra $30/bidragsyder/måned

Semgreps kontrolpanel viser kodefund, registrering af hemmeligheder og udviklingen i risici i forsyningskæden over tid. Semgrep er et værktøj til sikkerhed i softwareforsyningskæden, der kombinerer kodescanning, afhængighedsanalyse og håndhævelse af politikker for at hjælpe teams med at identificere og håndtere risici på tværs af deres udviklingsarbejdsgange.
Hvem er Semgrep bedst egnet til?
Sikkerhedsingeniører og DevSecOps-teams i teknologidrevne virksomheder, der har brug for automatiseret sikkerhed for kode og afhængigheder på tværs af deres softwareforsyningskæde.
Hvorfor jeg valgte Semgrep
Jeg valgte Semgrep som et af de bedste værktøjer, fordi jeg er afhængig af dets automatiserede sikkerhed for kode og afhængigheder til at opdage sårbarheder, før de når produktionen. Jeg bruger dets indsigt i forsyningskæden til at spore risici ved open source og overtrædelser af politikker på tværs af vores kodebaser. Mit team drager fordel af dets handlingsrettede resultater, som hjælper os med hurtigt at prioritere og afhjælpe problemer.
Vigtige funktioner i Semgrep
- Oprettelse af brugerdefinerede regler: Giver dig mulighed for at skrive og håndhæve dine egne sikkerhedspolitikker.
- Integration med CI/CD-pipelines: Opretter direkte forbindelse til bygge- og implementeringsarbejdsgange.
- Generering af SBOM: Udarbejder softwarestyklister til sporing af afhængigheder.
- Overvågning af tredjepartspakker: Scanner løbende efter risici i open source-biblioteker.
Integrationer med Semgrep
Semgrep tilbyder indbyggede integrationer med GitHub, GitLab, Bitbucket, Azure DevOps, Jenkins og Jira samt en API til brugerdefinerede integrationer.
Pros and Cons
Pros:
- Hurtig, kodebevidst scanningsmotor til forsyningskæden
- Tilpasselige regler til registrering af afhængighedsrisici
- Fællesskabsdrevet regelbibliotek med hurtige opdateringer
Cons:
- Avanceret skrivning af regler kræver kendskab til YAML
- Ingen indbygget understøttelse af scanning af binære artefakter
Learn more about Semgrep: Bedst til politikbaseret containersikkerhed
- 14 dages gratis prøveperiode + gratis demo tilgængelig
- Priser oplyses på forespørgsel

Anchore-systemets kontrolpanel viser tjenesternes tilstand, scanninger af afbildninger og status for håndhævelse af politikker. Anchore er en platform til sikkerhed i softwareforsyningskæden, der leverer automatiseret scanning af containerafbildninger, håndhævelse af politikker, sårbarhedsregistrering og overensstemmelseskontroller for containerbaserede applikationer.
Hvem er Anchore bedst egnet til?
Sikkerheds- og DevOps-teams i virksomheder, der kører containerbaserede arbejdsbelastninger i regulerede brancher.
Hvorfor jeg valgte Anchore
Jeg valgte Anchore som en af de bedste løsninger, fordi jeg er afhængig af den automatiserede scanning af containerafbildninger og håndhævelsen af politikker til at opdage sårbarheder før implementering. Mit team bruger den sammen med SCA-værktøjer til at analysere software med åben kildekode og håndhæve regler, der understøtter risikoreduktion i alle faser af vores CI/CD-pipeline. Jeg kan også godt lide, at den leverer detaljerede rapporter om sårbarheder og overtrædelser af politikker, hvilket hjælper os med at opretholde en sikker softwareforsyningskæde.
Anchore – vigtigste funktioner
- Generering af SBOM'er: Opretter automatisk softwarematerialelister for containerafbildninger.
- Scanning på tværs af flere registre: Scanner afbildninger på tværs af flere containerregistre for at finde sårbarheder.
- Rollebaseret adgangskontrol: Giver dig mulighed for at administrere brugerrettigheder og adgang i platformen.
- REST API: Muliggør integration med eksterne værktøjer og tilpassede arbejdsgange.
Anchore-integrationer
Anchore tilbyder indbyggede integrationer med Jenkins, GitHub, GitLab, Azure DevOps og Jira samt en API til tilpassede integrationer. Den understøtter også CI/CD-arbejdsgange via sin API.
Pros and Cons
Pros:
- Effektiv politikbaseret scanning af containerafbildninger
- Motor med åben kildekode tilgængelig til tilpasning
- Understøtter automatiserede arbejdsgange til afhjælpning
Cons:
- Begrænset understøttelse af artefakter, der ikke er containere
- Scanningshastigheden kan være lav ved store afbildninger
Learn more about Anchore: Bedst til risikobaseret overblik fra kode til sky
- Gratis demonstration tilgængelig
- Priser oplyses efter anmodning

Apiiros risikodashboard sporer identificerede risici, MTTR-målinger, SLA-status og sikkerhedstendenser. Apiiro er en platform til sikkerhed i softwareforsyningskæden, der leverer kode-risikoanalyse, overvågning af CI/CD-pipelines og automatisk afhjælpning for udviklings- og sikkerhedsteams.
Hvem er Apiiro bedst egnet til?
Sikkerheds- og ingeniørteams i store virksomheder, der har brug for fuldt overblik over risici og afhjælpning på tværs af hele softwareforsyningskæden.
Hvorfor jeg valgte Apiiro
Jeg valgte Apiiro som en af de bedste, fordi jeg er afhængig af platformens fulde overblik over risici og afhjælpning på tværs af softwareforsyningskæden. Jeg bruger dens kode-risikoanalyse til at identificere sårbarheder tidligt, og de automatiserede afhjælpningsarbejdsgange hjælper mit team med at håndtere problemer, før de når produktionen. Jeg kan også godt lide, hvordan Apiiro knytter risici til forretningskontekst, så vi kan prioritere det, der betyder mest.
Apiiros vigtigste funktioner
- SBOM-håndtering: Giver dig mulighed for at generere, spore og administrere softwarekomponentlister for alle komponenter.
- Politikstyrede kontroller: Gør det muligt at håndhæve brugerdefinerede sikkerheds- og compliancepolitikker på tværs af dine pipelines.
- Scanning af tredjepartsafhængigheder: Identificerer sårbarheder i biblioteker med åben kildekode og tredjepartsbiblioteker.
- Revisionsspor og rapportering: Leverer detaljerede logfiler og rapporter for alle risiko- og afhjælpningsaktiviteter.
Apiiro-integrationer
Apiiro tilbyder indbyggede integrationer med GitHub, GitLab, Bitbucket, Azure DevOps, Jenkins, Jira og Slack samt en API til brugerdefinerede integrationer.
Pros and Cons
Pros:
- Kortlægning af risici på tværs af pipelines fra ende til anden
- Automatisk afhjælpning af kode og afhængigheder
- Indbygget integration med større CI/CD-værktøjer
- Kontekstbevidst risikoprioritering
- Understøtter SBOM-håndtering og eksport
Cons:
- Begrænset understøttelse af artefakter, der ikke er containere
- Scanningshastighederne kan være langsomme for store afbildninger
Learn more about Apiiro: Bedst til avanceret trusselsdetektion i forsyningskæden
- 14 dages gratis prøveperiode + gratis abonnement + gratis demo tilgængelig
- Fra $500/måned

ReversingLabs-analysepanelet viser filens risikovurdering, CVE-resultater og udtrukne komponentoplysninger. ReversingLabs er en platform til sikkerhed i softwareforsyningskæden, der leverer avanceret trusselsdetektion, binæranalyse og kontinuerlig overvågning af softwareartefakter og -komponenter.
Hvem er ReversingLabs bedst egnet til?
Sikkerhedsteams i store virksomheder og softwareleverandører, der har brug for avanceret trusselsdetektion og analyse af deres softwareforsyningskæde.
Hvorfor jeg valgte ReversingLabs
Jeg valgte ReversingLabs som en af de bedste løsninger, fordi jeg er afhængig af dens avancerede trusselsdetektion og dybdegående binæranalyse til at afdække skjulte risici på tværs af tredjepartskomponenter. Mit team bruger den kontinuerlige overvågning til at styrke vores cybersikkerhed og opdage trusler mod forsyningskæden tidligt, svarende til de højprofilerede risici, man har set i hændelser som SolarWinds. Jeg sætter også pris på den detaljerede filomdømme- og malwareanalyse, som giver mig tillid til, at både software med åben kildekode og proprietær software er sikret.
Vigtigste funktioner i ReversingLabs
- Automatiseret håndhævelse af politikker: Håndhæver sikkerhedspolitikker på tværs af softwareforsyningskæden.
- SBOM-håndtering: Genererer og håndterer softwarestyklister for alle artefakter.
- Manipulationsregistrering: Identificerer uautoriserede ændringer i softwarepakker.
- Integration med CI/CD-pipelines: Opretter direkte forbindelse til arbejdsgange for opbygning og implementering.
ReversingLabs-integrationer
Indbyggede integrationer er ikke angivet i øjeblikket. Værktøjet understøtter integrationer via API til tilpassede arbejdsgange og kan oprette forbindelse til CI/CD-pipelines.
Pros and Cons
Pros:
- Dybdegående binæranalyse af softwareartefakter
- Automatiseret generering og håndtering af SBOM'er
- Manipulationsregistrering for softwarepakker
Cons:
- Højt ressourceforbrug ved dybdegående analyse
- Begrænsede funktioner til scanning af sårbarheder i software med åben kildekode
Learn more about ReversingLabs:
Andre værktøjer til sikkerhed i softwareforsyningskæden
Her er nogle yderligere muligheder for værktøjer til sikkerhed i softwareforsyningskæden, som ikke kom med på min kortliste, men som stadig er værd at undersøge:
- 11JFrog XrayBedst til løbende scanning af binære filer og containere
- 12AikidoBedst til beskyttelse af CI/CD-softwareforsyningskæden
- 13ChainguardBedst til sikre forsyningskæder for containerafbildninger
- 14CycodeBedst til samlet kode- og pipelinesikkerhed
- 15KusariBedst til integritet i open source-forsyningskæder
Sådan evaluerer jeg værktøjer til sikkerhed i softwareforsyningskæden
Jeg opdeler evalueringen i to lag: grundlæggende krav – generering af SBOM'er, CVE-scanning og signering af artefakter – samt de differentierende egenskaber, der viser, hvilke værktøjer der faktisk er udviklet til forsvar af softwareforsyningskæden.
Grundlæggende funktionalitet (minimumskrav for denne liste)
Når jeg udvælger værktøjer til min liste, vurderer jeg hvert enkelt på en skala fra 0 (tilbyder ikke funktionaliteten) til 5 (udmærker sig på dette område) for hver af de grundlæggende funktioner nedenfor. Derefter omregner jeg værktøjets samlede score til en procentdel. Hvert værktøj skal opnå en samlet minimumsscore på 65 % for at komme i betragtning.
- Generering og administration af SBOM: Jeg undersøger, om et værktøj automatisk kan generere SBOM'er i formaterne SPDX og CycloneDX for hver byggeproces, eftersom mange indkøbs- og compliancearbejdsgange nu kræver dem ved udgivelsestidspunktet.
- Scanning af afhængigheder og sårbarheder: Dybden af SCA er vigtig her – jeg vurderer dækningen af sprogenes økosystemer, opløsning af transitive afhængigheder, og om værktøjet knytter CVE'er sammen med kontekst som nåbarhed eller EPSS-scorer.
- Registrering af ondsindede pakker: Ud over CVE-kilder ser jeg efter proprietær trusselsintelligens, der opdager pakker med stavefejl og afhængighedsforvekslingsangreb på tværs af registre som npm, PyPI og Maven Central.
- Sikkerhed i CI/CD-pipelines: Et værktøj bør dække fejlkonfigurationer i pipelines, eksponerede hemmeligheder og kontrol af byggeintegritet på tværs af platforme som GitHub Actions, GitLab CI eller Jenkins.
- Artefaktintegritet og herkomst: Jeg vurderer, om værktøjet understøtter signeringsarbejdsgange (Cosign, Sigstore) og genererer herkomstattesteringer, der er tilpasset niveauerne i SLSA-rammeværket.
- Håndhævelse af politikker og compliance: Det, jeg ser efter, er tilpasningsbar politik som kode med CI/CD-godkendelseskontrol – teams skal kunne blokere byggeprocesser, der overtræder licens- eller sårbarhedstærskler, før noget udgives.
Når jeg har en liste over værktøjer, der opfylder kriterierne, vurderer jeg, hvad der adskiller hver platform fra de andre.
Differentierende faktorer (det, der adskiller leverandørerne)
Sådan sammenligner jeg forskellige leverandører:
Fremtrædende funktioner
Nåbarhedsanalyse er en vigtig differentiator – jeg ser efter værktøjer, der kan fortælle, om en markeret CVE faktisk berører en eksekveringssti i din kode, og ikke blot at den findes i dit afhængighedstræ. En kurateret pakkefirewall tilføjer endnu et lag ved at lade teams fungere som mellemled for offentlige registre og blokere risikable pakker, før udviklerne overhovedet henter dem. Jeg vurderer også udviklernativ afhjælpning, såsom automatisk genererede pullanmodninger med rettelser, eftersom sikkerhedsresultater, der bliver liggende i kontrolpaneler i stedet for at nå frem til udviklerne, ofte ikke bliver løst.
Ud over funktionerne
Integration med DevSecOps-stakken er noget af det første, jeg evaluerer – værktøjer skal have indbyggede CI/CD-plugins til platforme som GitHub Actions eller GitLab CI samt forbindelser til artefaktregistre og sagsstyringssystemer som Jira. Overensstemmelse med compliance-krav er lige så vigtig, især for teams, der leverer til regulerede købere, som forventer dokumentation for NIST SSDF- eller SLSA-attestering. Jeg tager også højde for dybden af trusselsintelligensen og undersøger, om en leverandør har et internt forskerteam, der offentliggør originale resultater om nye trusler på pakkeniveau.
Sådan vælger du værktøjer til sikkerhed i softwareforsyningskæden
Det er nemt at fare vild i lange funktionslister og komplekse prisstrukturer. For at hjælpe dig med at holde fokus, mens du arbejder dig gennem din unikke udvælgelsesproces for software, får du her en tjekliste over faktorer, du bør have in mente:
| Faktor | Hvad skal du overveje? |
|---|---|
| FaktorSkalerbarhed | Hvad skal du overveje?Kan værktøjet håndtere din nuværende og forventede kodestørrelse, dit antal brugere og antallet af integrationer, efterhånden som din organisation vokser? |
| FaktorIntegrationer | Hvad skal du overveje?Opretter det forbindelse til dine CI/CD-systemer, kodelagre, sagsstyrings- og alarmeringssystemer uden behov for ekstra tilpasning? Findes der API'er til brugerdefinerede arbejdsgange? |
| FaktorTilpasningsmuligheder | Hvad skal du overveje?Kan du tilpasse politikker, alarmer og rapportering til din organisations risikoprofil og krav til overholdelse af regler? |
| FaktorBrugervenlighed | Hvad skal du overveje?Er brugerfladen intuitiv for både sikkerheds- og udviklingsteams? Vil det kræve omfattende oplæring eller løbende support at bruge værktøjet dagligt? |
| FaktorImplementering og onboarding | Hvad skal du overveje?Hvor lang tid tager opsætningen, og hvilke ressourcer kræves der? Findes der migreringsværktøjer, onboardingvejledninger eller dedikeret support til udrulningen? |
| FaktorPris | Hvad skal du overveje?Er prisniveauerne gennemsigtige og forudsigelige? Skalerer omkostningen efter brug, antal brugere eller funktioner? Vær opmærksom på skjulte gebyrer eller tilkøb. |
| FaktorSikkerhedsforanstaltninger | Hvad skal du overveje?Hvilke certificeringer, krypteringsstandarder og metoder til datahåndtering følger leverandøren? Findes der revisionslogge og adgangskontroller? |
| FaktorKrav til overholdelse af regler | Hvad skal du overveje?Understøtter værktøjet din branches lovgivningsmæssige standarder (f.eks. SOC 2, ISO 27001, GDPR)? Kan det generere rapporter, der er klar til brug i forbindelse med overholdelse af regler? |
Hvad er værktøjer til sikkerhed i softwareforsyningskæden?
Værktøjer til sikkerhed i softwareforsyningskæden er specialiserede platforme, der hjælper organisationer med at identificere, overvåge og afbøde risici i de komponenter, afhængigheder og processer, der bruges til at bygge og levere software. Disse værktøjer scanner kode, tredjepartsbiblioteker og infrastruktur for sårbarheder, holder styr på softwarestyklister og understøtter overholdelse af sikkerhedsstandarder gennem hele udviklingslivscyklussen.
Funktioner i værktøjer til sikkerhed i softwareforsyningskæden
Når du vælger værktøjer til sikkerhed i softwareforsyningskæden, bør du holde øje med følgende vigtige funktioner:
- Sårbarhedsscanning: Scanner kildekode, afhængigheder og containere for kendte og nye sikkerhedssårbarheder gennem hele udviklingslivscyklussen.
- Generering af SBOM: Opretter automatisk en softwarestykliste for at registrere alle komponenter og afhængigheder i dine applikationer.
- Sporing af afhængigheder: Overvåger tredjeparts- og biblioteker med åben kildekode for opdateringer, risici og problemer med licensoverholdelse.
- Håndhævelse af politikker: Giver dig mulighed for at definere og automatisere sikkerhedspolitikker, så risikabel kode eller komponenter blokeres fra at komme ind i dit miljø.
- Prioritering af risici: Bruger kontekst og alvorlighedsgrad til at rangordne sårbarheder, så teams kan fokusere på de mest presserende trusler først.
- CI/CD-integration: Opretter direkte forbindelse til dine bygge- og implementeringspipelines for at automatisere sikkerhedstjek og afhjælpningstrin.
- Revisionslogning: Registrerer brugerhandlinger, ændringer af politikker og sikkerhedshændelser med henblik på overholdelse og kriminalteknisk analyse.
- Alarmering og rapportering: Underretter teams om kritiske problemer og genererer detaljerede rapporter til interessenter og revisorer.
- Vejledning i afhjælpning: Leverer handlingsanvisninger eller automatiserede rettelser til løsning af identificerede sårbarheder og fejlkonfigurationer.
Fordele ved værktøjer til sikkerhed i softwareforsyningskæden
Implementering af værktøjer til sikkerhed i softwareforsyningskæden giver flere fordele for dit team og din virksomhed. Her er nogle af dem, du kan se frem til:
- Reduceret sårbarhedsrisiko: Automatiseret scanning og overvågning hjælper dig med at opdage og håndtere sikkerhedsproblemer, før de påvirker din software eller dine brugere.
- Forbedret overholdelse: Indbygget håndhævelse af politikker og revisionslogning gør det nemmere at opfylde lovgivningsmæssige krav og bestå sikkerhedsrevisioner.
- Hurtigere reaktion på hændelser: Realtidsalarmer og risikoprioritering gør det muligt for dit team hurtigt at identificere og afhjælpe de mest presserende trusler.
- Større synlighed: Generering af SBOM og sporing af afhængigheder giver dig et klart overblik over alle komponenter i din softwareforsyningskæde.
- Forenklede arbejdsgange: CI/CD-integrationer og automatiserede afhjælpningstrin reducerer manuelt arbejde og holder sikkerhedstjek synkroniseret med udviklingen.
- Bedre beslutningstagning: Detaljeret rapportering og risikoscore hjælper interessenter med at forstå sikkerhedsniveauet og fordele ressourcer dér, hvor der er størst behov.
- Forbedret samarbejde: Centraliserede kontrolpaneler og alarmering holder sikkerheds-, udviklings- og overholdelsesteams afstemt om fælles risici og handlinger.
Omkostninger og priser for værktøjer til sikkerhed i softwareforsyningskæden
Valg af værktøjer til sikkerhed i softwareforsyningskæden kræver en forståelse af de forskellige prismodeller og abonnementer, der er tilgængelige. Omkostningerne varierer afhængigt af funktioner, teamstørrelse, tilføjelser og meget mere. Tabellen nedenfor opsummerer almindelige abonnementer, deres gennemsnitspriser og typiske funktioner, der er inkluderet i løsninger til værktøjer til sikkerhed i softwareforsyningskæden:
Sammenligningstabel for abonnementer til værktøjer til sikkerhed i softwareforsyningskæden
| Abonnementstype | Gennemsnitspris | Almindelige funktioner |
|---|---|---|
| AbonnementstypeGratis abonnement | Gennemsnitspris$0 | Almindelige funktionerGrundlæggende sårbarhedsscanning, begrænset generering af SBOM og support fra fællesskabet. |
| AbonnementstypePersonligt abonnement | Gennemsnitspris$10-$30/bruger/måned | Almindelige funktionerAvanceret scanning, grundlæggende håndhævelse af politikker, begrænsede integrationer og e-mailsupport. |
| AbonnementstypeVirksomhedsabonnement | Gennemsnitspris$40-$80/bruger/måned | Almindelige funktionerFuld CI/CD-integration, risikoprioritering, revisionslogning, rapportering og almindelig kundesupport. |
| AbonnementstypeVirksomhedsabonnement på højt niveau | Gennemsnitspris$100-$200/bruger/måned | Almindelige funktionerTilpasset politikstyring, avancerede værktøjer til overholdelse, dedikeret introduktion, support på højt niveau og SLA'er. |
Ofte stillede spørgsmål om værktøjer til sikkerhed i softwareforsyningskæden
Her er nogle svar på almindelige spørgsmål om værktøjer til sikkerhed i softwareforsyningskæden:
Hvordan hjælper værktøjer til sikkerhed i softwareforsyningskæden med at forhindre angreb på forsyningskæden?
Disse værktøjer scanner kode, afhængigheder og byggeprocesser for sårbarheder og mistænkelige ændringer. Ved at overvåge kendte trusler og håndhæve sikkerhedspolitikker hjælper de dig med at opdage risici tidligt og reducere risikoen for, at kompromitterede komponenter ender i produktionen.
Kan værktøjer til sikkerhed i softwareforsyningskæden integreres med min eksisterende CI/CD-pipeline?
Ja, de fleste værktøjer tilbyder integrationer med populære CI/CD-platforme som Jenkins, GitHub Actions og GitLab CI. Det giver dig mulighed for at automatisere sikkerhedstjek som en del af dine arbejdsgange for bygning og implementering, så sårbarheder markeres, før koden frigives.
Hvad er en softwarestykliste (SBOM), og hvorfor er den vigtig?
En SBOM er en detaljeret oversigt over alle komponenter og afhængigheder i din software. Den er vigtig, fordi den giver dig indsigt i, hvad din kodebase indeholder, hjælper med at spore sårbarheder og i stigende grad kræves for at overholde lovgivningen.
Understøtter disse værktøjer åben kildekode og proprietær kode?
Ja, de fleste løsninger kan scanne både kodebaser med åben kildekode og proprietære kodebaser. De understøtter typisk en lang række programmeringssprog og pakkehåndteringsværktøjer, så du kan overvåge alle dine softwareaktiver for risici.
Hvor ofte bør jeg køre scanninger med disse værktøjer?
Du bør køre scanninger kontinuerligt eller ved hver kodecommit, hvis det er muligt. Hyppige scanninger sikrer, at nye sårbarheder opdages hurtigt, og hjælper med at opretholde et højt sikkerhedsniveau, efterhånden som din kodebase udvikler sig.