

I nutidens digitale tidsalder er det ikke bare fornuftigt at beskytte dit netværk – det er afgørende. Du står konstant over for trusler fra cyberangreb, og det er her, firewallsoftware kommer ind i billedet. Det fungerer som en barriere, der beskytter dine data og giver dig ro i sindet.
Jeg har brugt tid på at teste og gennemgå forskellige firewall-løsninger, og jeg forstår de udfordringer, du og dit team står over for, når jeres systemer skal sikres. I denne artikel deler jeg mine bedste anbefalinger, så du får et uvildigt indblik i de bedste tilgængelige muligheder.
Du får indblik i funktioner, brugervenlighed og det, der adskiller de enkelte stykker software, så du kan træffe en velinformeret beslutning. Lad os dykke ned i firewallsoftware og finde den løsning, der passer til dine behov.
Why Trust Our Software Recommendations
6,700+
Reviews
20
Industry experts
16+
Evaluation factors
14
Years
Our team has been testing and reviewing software since 2012. As tech leaders ourselves, we know how difficult—and important—it is to choose the right software.
For this guide, we evaluated tools using hands-on testing and independent research, scoring tools using our selection criteria.
Our reviews reflect our human editorial judgment, not a sales pitch.
Expert reviewers:
- Paulo Gardini MiguelTech Director
 Tim FisherVP of AI
 Gabriel RosasTech Lead & Software Architect
 Christhian GruhnTech Lead & Platform Architect

Sammenligningstabel for firewallsoftware
Denne sammenligningstabel opsummerer prisoplysningerne for mine bedste udvalgte firewallsoftwareløsninger:
| Tool | Best For | Trial Info | Price | ||
|---|---|---|---|---|---|
| 1 | Bedst til de laveste samlede ejeromkostninger pr. beskyttet Mbps | 30-dages gratis prøveperiode og gratis demo tilgængelig | Fra $700 | Website | |
| 2 | Bedst til trusselsinformation understøttet af Talos i stor skala | Gratis demo tilgængelig | Pris oplyses på forespørgsel | Website | |
| 3 | Bedst til SD-WAN-firewalldækning af filialkontorer | 14 dages gratis prøveperiode + gratis demo | Fra $25/bruger/måned (faktureres årligt) | Website | |
| 4 | Bedst til ML-baseret nul-dags-hukommelsesdetektion | 90 dages gratis prøveperiode ELLER gratis demo tilgængelig | Fra $550 (kun hardware) | Website | |
| 5 | Bedst til netværksisolering udløst af slutpunkter | Gratis prøveperiode tilgængelig | Fra $25/bruger/måned (faktureres årligt) | Website | |
| 6 | Bedst til sikker cloudadgang via zero trust | Gratis demo tilgængelig | Pris oplyses efter anmodning | Website | |
| 7 | Bedst til dybdegående flerlagstrusselsforebyggelse | 30 dages gratis prøveperiode ELLER gratis demo tilgængelig | Priser oplyses efter forespørgsel | Website | |
| 8 | Bedst til konsolidering af NGFW, SD-WAN og ZTNA | 30 dages gratis prøveperiode | Fra $450 (hardwareapparat) | Website | |
| 9 | Bedst til blokering af zero-day-trusler før offentliggørelse | 15–30 dages gratis prøveperiode ELLER gratis demo tilgængelig | Pris oplyses efter forespørgsel | Website | |
| 10 | Bedst til europæiske cybersikkerhedsstandarder | Gratis demo tilgængelig | Priser oplyses på forespørgsel | Website |


Anmeldelser af den bedste firewallsoftware
 Bedst til de laveste samlede ejeromkostninger pr. beskyttet Mbps
- 30-dages gratis prøveperiode og gratis demo tilgængelig
- Fra $700
Visit WebsiteCustomer Rating:4.6/5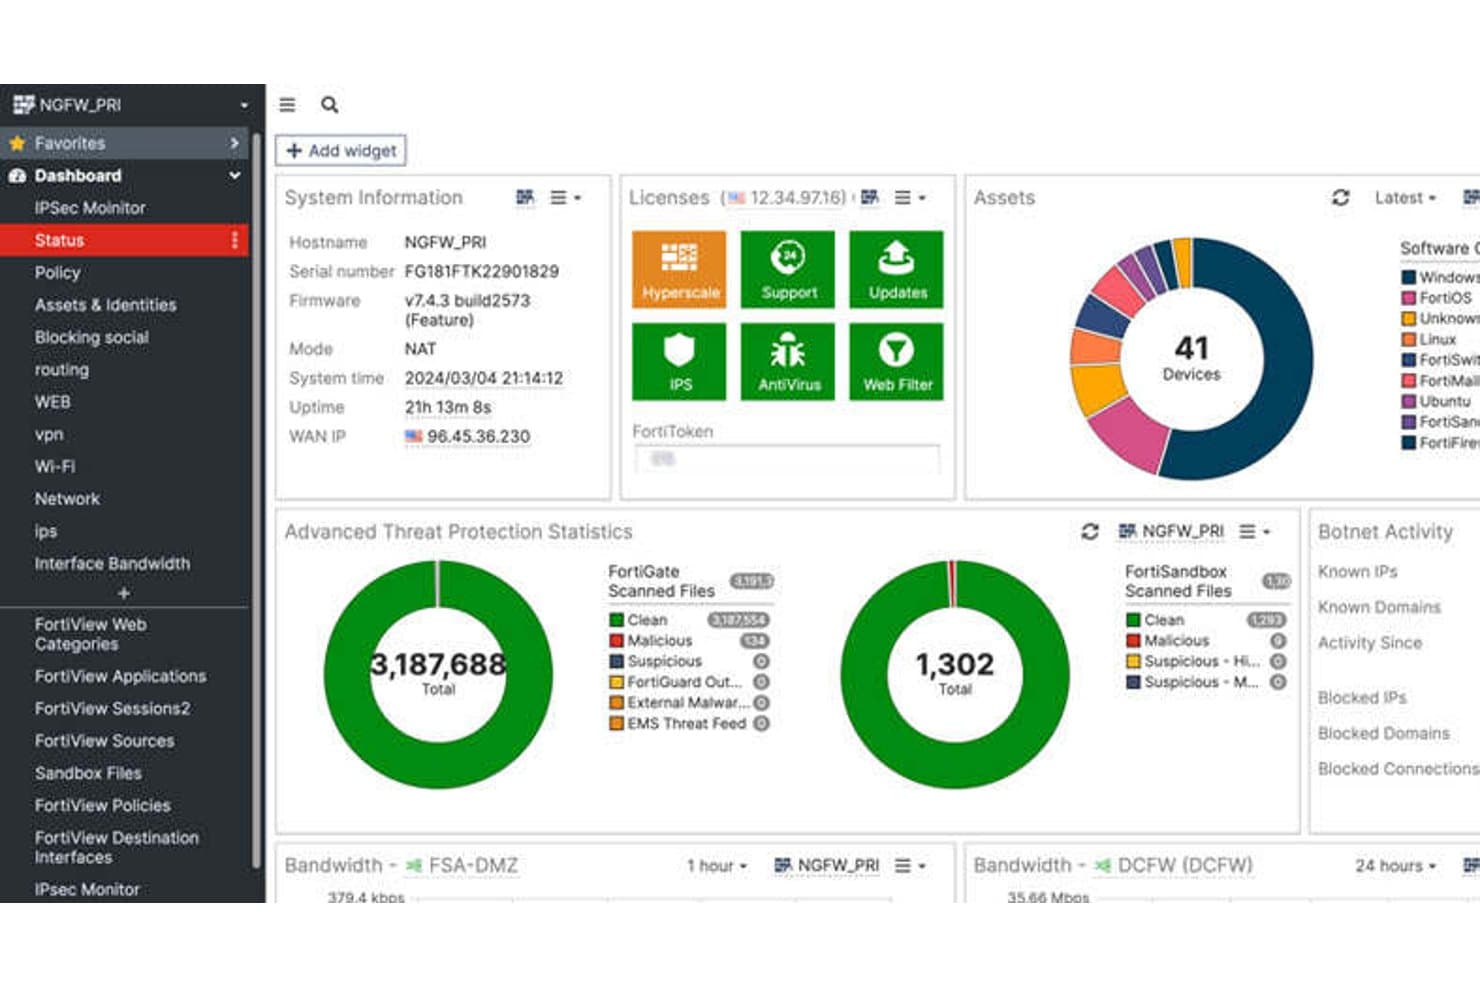
FortiGate NGFW giver et samlet kontrolpanel til trussovervågning i realtid. FortiGate NGFW er en netværksfirewallplatform fra Fortinet, der kombinerer dyb pakkeinspektion, forebyggelse af indtrængen, kontrol på applikationslaget, SSL/TLS-dekryptering og indbygget SD-WAN på tværs af hardwareapparater, virtuelle maskiner og skybaserede installationer.
Hvem er FortiGate NGFW bedst egnet til?
FortiGate NGFW er velegnet til virksomheders netværkssikkerhedsteams, der har brug for at beskytte miljøer med høj gennemstrømning på tværs af distribueret lokal infrastruktur, skyinfrastruktur og hybrid infrastruktur.
Hvorfor valgte jeg FortiGate NGFW
FortiGate NGFW kommer på min shortlist, fordi ingen anden firewall kommer i nærheden af dens rå kapacitet til trusselsbeskyttelse i stor skala. Jeg taler om tilpassede FortiASIC-processorer, der håndterer SSL/TLS-inspektion og IPS med linjehastighed og når op på 520 Gbps på 3800G uden at kvæle ydeevnen. Jeg kan også godt lide, at SD-WAN er inkluderet i licensen, så mit team ikke skal håndtere separate produkter for at sikre trafik fra filialer, samtidig med at gennemstrømningen opretholdes på tværs af distribuerede lokationer.
Vigtige funktioner i FortiGate NGFW
- Segmentering med virtuelle domæner (VDOM): Opdeler et enkelt FortiGate-apparat i flere isolerede virtuelle firewallinstanser, hver med egne politikker, routingtabeller og administratorer.
- Central orkestrering med FortiManager: Håndterer politikker, konfigurationer og firmware på tværs af distribuerede FortiGate-installationer fra én konsol med understøttelse af versionsstyring og tilbagerulning.
- Inline CASB til synlighed i SaaS: Overvåger og kontrollerer trafik til skyapplikationer i realtid, synliggør skygge-it og blokerer dataeksfiltrering fra ikke-godkendte platforme.
- Postkvantekryptografi til IPsec-VPN'er: Implementerer NIST-godkendte postkvantealgoritmer i FortiOS 7.6.1 for at beskytte VPN-tunneler mod trusler fra kvantecomputere.
Integrationer til FortiGate NGFW
FortiGate NGFW understøtter over 3.000 Security Fabric-integrationer på tværs af mere end 400 partnere, herunder CrowdStrike, ServiceNow, Armis, Splunk, AWS, Microsoft Azure og Google Cloud Platform. Understøttelse af Terraform, Ansible og REST API muliggør brugerdefinerede integrationer og arbejdsgange til infrastruktur som kode.
Pros and Cons
Pros:
- Leverer den højeste tilgængelige kapacitet til trusselsbeskyttelse
- Indbygget SD-WAN uden ekstra omkostninger
- VDOM-segmentering muliggør ægte multilejemål
Cons:
- Firmwareopdateringer kan introducere kritiske fejl
- Avanceret rapportering kræver en separat FortiAnalyzer-licens
Learn more about FortiGate NGFW: Bedst til trusselsinformation understøttet af Talos i stor skala
- Gratis demo tilgængelig
- Pris oplyses på forespørgsel
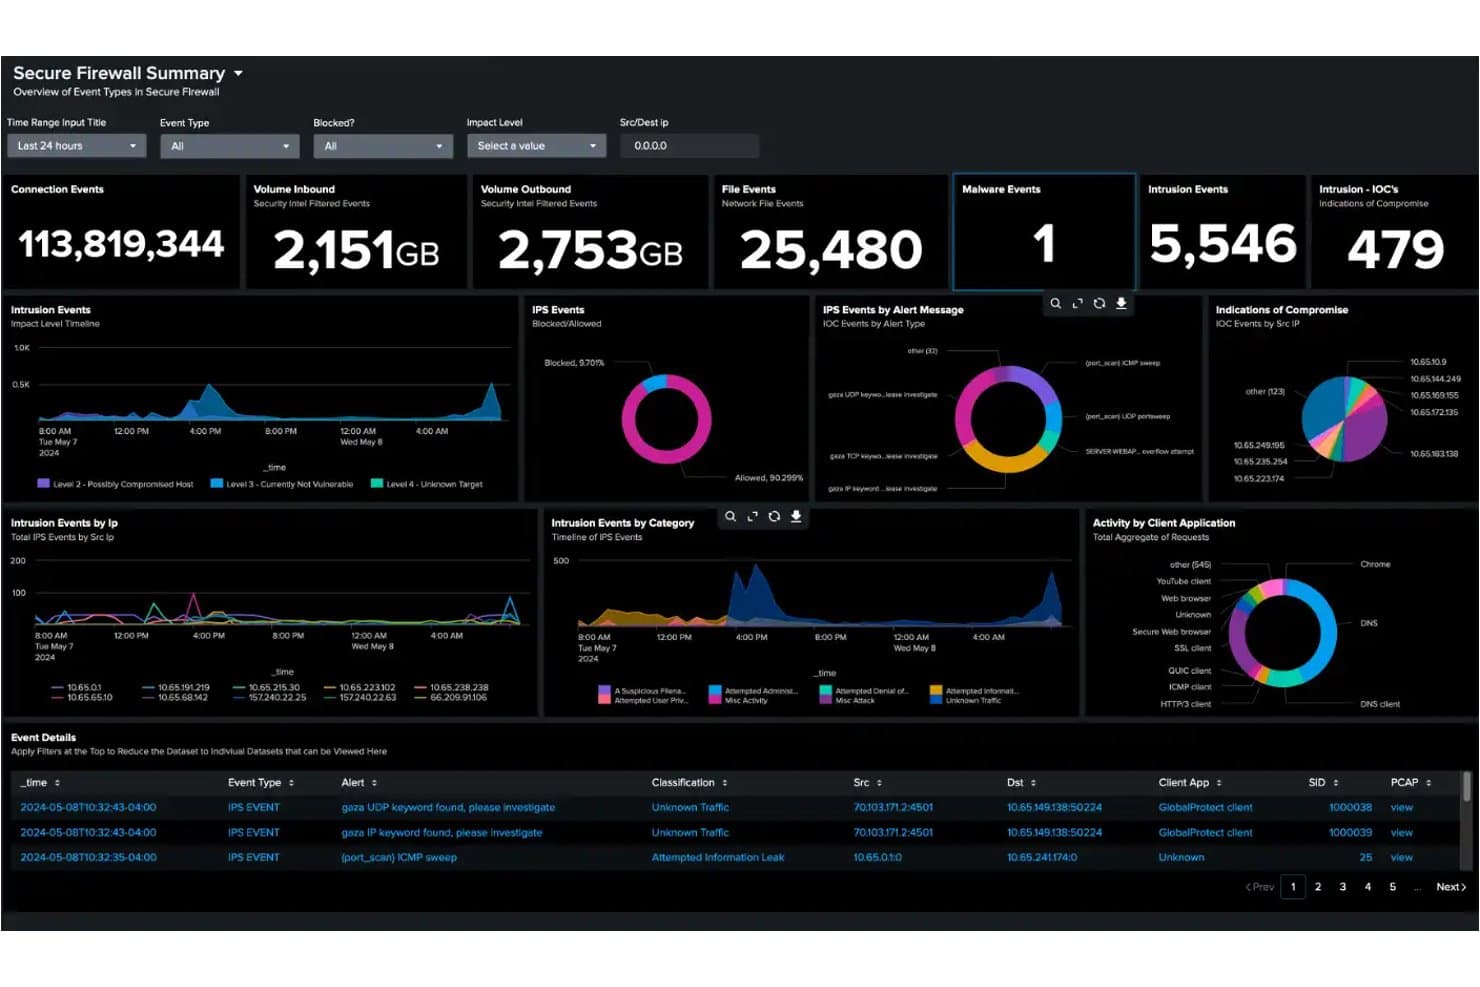
Cisco Secure Firewall centraliserer trusselsovervågning på tværs af netværkshændelser og indtrængninger. Cisco Secure Firewall er en næste generations firewall-platform, der leverer tilstandsbaseret trafikinspektion, indtrængningsforebyggelse via Snort 3-motoren, dyb pakkeinspektion på tværs af mere end 6.500 applikationer og analyse af krypteret trafik gennem dens Encrypted Visibility Engine.
Hvem er Cisco Secure Firewall bedst egnet til?
Cisco Secure Firewall er velegnet til virksomheders sikkerhedsteams, der har brug for verificeret, efterretningsbaseret trusselsbeskyttelse på tværs af store, distribuerede og hybride netværksmiljøer.
Hvorfor valgte jeg Cisco Secure Firewall?
Cisco Secure Firewall har fået sin plads på min liste, fordi den trusselsinformation, der understøtter løsningen, virkelig er i en klasse for sig. Cisco Talos analyserer 900 milliarder sikkerhedshændelser dagligt på tværs af 193 lande og sender registreringer i realtid direkte ind i firewallens Snort 3 IPS-motor. Den adfærdsbaserede SnortML-model bygger oven på dette og opdager zero-day-udnyttelser uden at vente på en signaturopdatering. I SE Labs' virksomhedstest i {{year}} blokerede Cisco 100 % af truslerne, inklusive simuleringer af APT29 og Scattered Spider.
Vigtige funktioner i Cisco Secure Firewall
- Encrypted Visibility Engine (EVE): Registrerer og blokerer trusler, der er skjult i TLS 1.3-krypteret trafik, uden at dekryptering er nødvendig.
- Firewall Management Center (FMC): Centraliseret lokal administrationskonsol til konfiguration og håndhævelse af politikker på tværs af hardwarebaserede, virtuelle og cloudbaserede firewallinstanser.
- Universal Zero Trust Network Access (UZTNA): Giver applikationsadgang baseret på identitet og enhedens sikkerhedstilstand og erstatter traditionelle VPN-forbindelser med forbindelser, der løbende verificeres.
- Cisco Security Cloud Control: Cloudbaseret orkestreringsplatform til administration af firewallinstallationer på flere lokationer og i flere lejere fra én enkelt grænseflade.
Integrationer med Cisco Secure Firewall
Cisco Secure Firewall har indbyggede integrationer med Splunk, Cisco XDR, Cisco ISE, Cisco Secure Workload, Cisco Umbrella, Cisco Secure Access og Cisco Multicloud Defense. Den understøtter QRadar og Microsoft Sentinel via syslog samt REST API'er, Terraform og Ansible til brugerdefinerede arbejdsgange og DevSecOps-arbejdsgange.
Pros and Cons
Pros:
- Blokerer zero-day-trusler ved hjælp af SnortML-adfærdsanalyse
- Inspicerer TLS 1.3-trafik uden dekryptering
- Understøtter multicloud- og containerbaserede installationer
Cons:
- Implementering af politikker kan være langsom og forstyrrende
- Den komplekse administrationsgrænseflade frustrerer administratorer
Learn more about Cisco Secure Firewall: Bedst til SD-WAN-firewalldækning af filialkontorer
- 14 dages gratis prøveperiode + gratis demo
- Fra $25/bruger/måned (faktureres årligt)
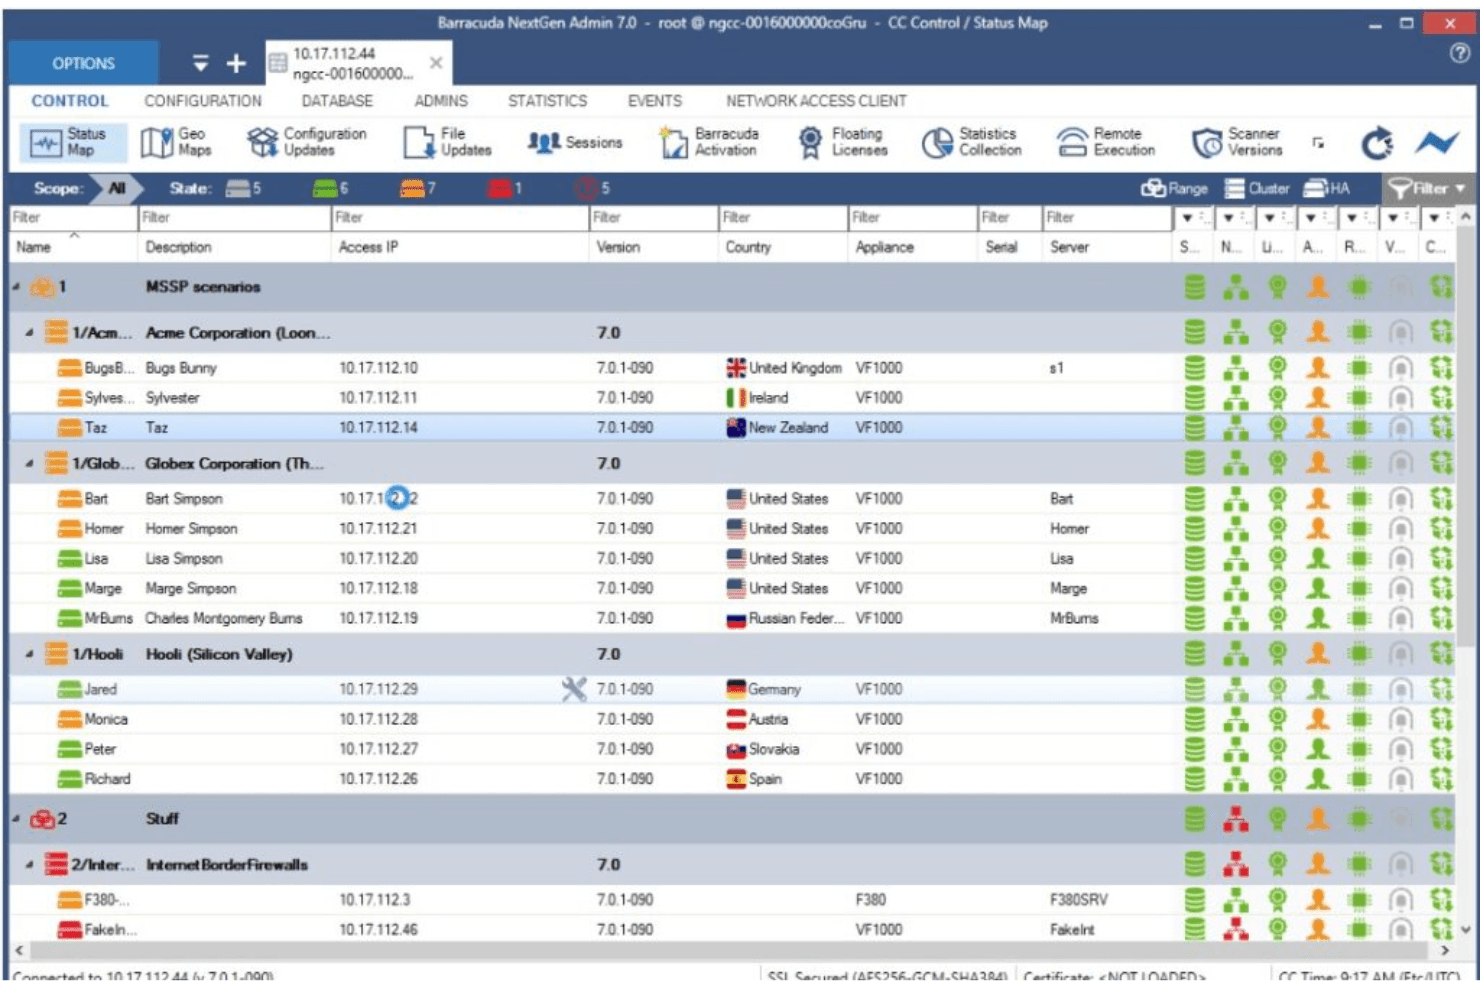
Dette er et billede fra Barracuda CloudGens primære kontrolpanel. Barracuda CloudGen Firewall er en næste generations firewall, der kombinerer tilstandsbaseret dyb pakkeinspektion, indbygget SD-WAN, IDS/IPS, kontrol på applikationslaget og understøttelse af implementering i flere cloudmiljøer på tværs af AWS, Azure og GCP.
Hvem er Barracuda CloudGen Firewall bedst egnet til?
IT-teams, der administrerer distribuerede filialnetværk eller miljøer med flere cloudplatforme, får mest ud af Barracuda CloudGen Firewall, især når indbygget SD-WAN og berøringsfri implementering er vigtigt.
Hvorfor jeg valgte Barracuda CloudGen Firewall
Jeg valgte Barracuda CloudGen Firewall som en af de bedste, fordi den håndterer sikkerhed i flere cloudmiljøer uden at tvinge dig til at sammensætte separate værktøjer. Indbygget implementering på tværs af AWS, Azure og GCP betyder, at du håndhæver en ensartet firewallpolitik, uanset om trafikken rammer et filialkontor eller en cloudarbejdsbelastning. Jeg kan også godt lide, at indbygget SD-WAN med trafikduplikering og fremadrettet fejlkorrektion er inkluderet, så distribuerede teams forbliver forbundet selv over forbindelser med pakketab via 4G/5G, med automatisk overtagelse uden pakketab.
Vigtigste funktioner i Barracuda CloudGen Firewall
- Tilstandsbaseret dyb pakkeinspektion: Undersøger pakkehoveder og nyttedata i én gennemgang og anvender firewall-, IPS/IDS- og antiviruskontrol samtidigt uden at øge latenstiden unødigt.
- Firewall-kontrolcenter: En centraliseret administrationskonsol, der understøtter implementeringer på flere lokationer med versionskontrol, tilbageførsel af konfiguration og berøringsfri klargøring af fjernlokationer.
- Sandkasseisolering til avanceret trusselsbeskyttelse: Anvender fuld systememulering til sikkert at detonere ukendte filer og opdage adfærdsbaserede trusler samt automatisk skubbe nye signaturer til forfiltreringslag.
- Identitetsbaserede adgangskontrolpolitikker: Håndhæver detaljerede regler efter bruger, gruppe, applikation, tidspunkt og placering ved hjælp af integrationer med Active Directory, LDAP, RADIUS, TACACS+ og x.509-certifikater.
Integrationer med Barracuda CloudGen Firewall
Barracuda CloudGen Firewall integreres med Microsoft Azure, Azure Virtual WAN, AWS, Google Cloud Platform, Datadog og Tufin SecureTrack. Den understøtter syslog-eksport til Splunk og andre SIEM-platforme samt REST-API'er til brugerdefineret automatisering.
Pros and Cons
Pros:
- Indbygget SD-WAN uden ekstra hardware
- Centraliseret administration af miljøer på flere lokationer
- Avanceret trusselsbeskyttelse med sandkasseisolering
Cons:
- Mangler understøttelse af WireGuard-protokollen
- Vigtige funktioner kræver ekstra abonnementer
Learn more about Barracuda CloudGen Firewall: Bedst til ML-baseret nul-dags-hukommelsesdetektion
- 90 dages gratis prøveperiode ELLER gratis demo tilgængelig
- Fra $550 (kun hardware)
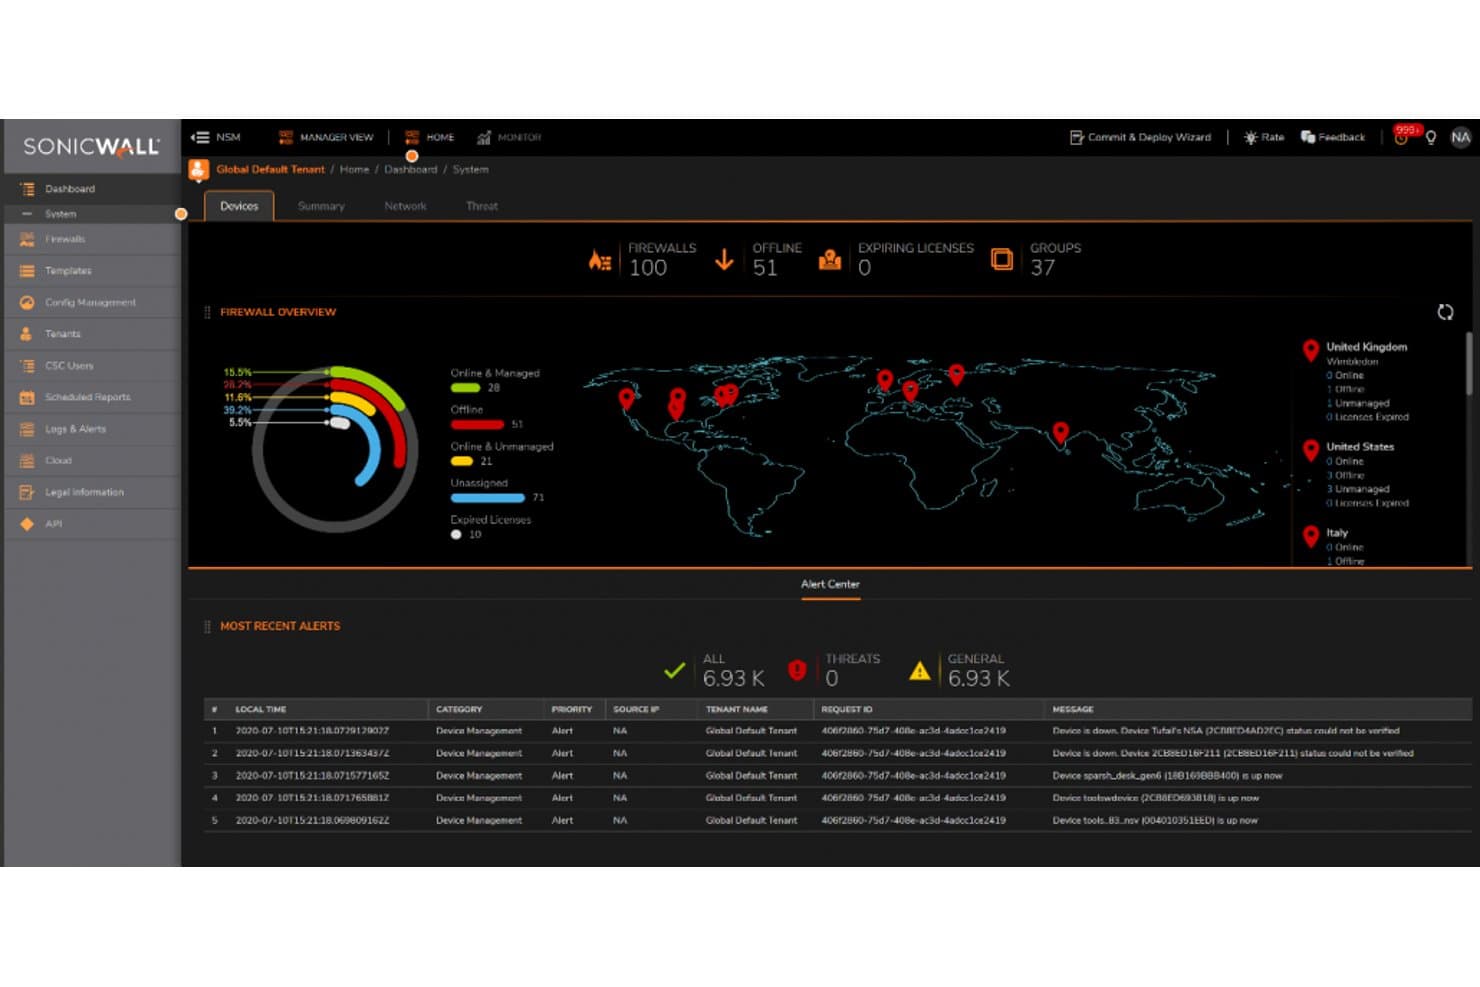
SonicWall centraliserer firewallovervågning på tværs af 100 enheder globalt. SonicWall er en næste generations firewall-platform, der kombinerer dyb pakkeinspektion, indtrængningsforebyggelse, kontrol på applikationslaget og cloud-baseret sandboxing på tværs af hardware-, virtuelle og cloud-implementerede miljøer.
Hvem passer SonicWall bedst til?
SonicWall er et stærkt valg for IT-teams i SMV'er og mellemstore virksomheder, der har brug for trusselsforebyggelse i virksomhedsklasse uden prisen for en stor virksomhed.
Hvorfor valgte jeg SonicWall?
Jeg valgte SonicWall som en af de bedste, fordi dens detektion af sikkerhedsbrud i realtid er særdeles vanskelig at efterligne. Den patenterede RTDMI-motor inspicerer hukommelsen i realtid og opdager malware, der skjuler sig bag kryptering, før den eksekveres. Med fem efterfølgende perfekte resultater fra ICSA Labs er 100 % trusselsdetektion med nul falske positiver ikke blot et marketingudsagn her—det er verificeret. Jeg vurderer også Capture ATP-sandboxen højt, da den kører en komplet systememulering af mistænkelige filer i stedet for kun at udføre overfladiske kontroller.
SonicWalls vigtigste funktioner
- Zonebaseret politikarkitektur: Giver dig mulighed for at definere detaljerede firewallregler på tværs af betroede, ubetroede, trådløse og krypterede zoner med håndhævelse pr. bruger og gruppe.
- Indbygget sikker SD-WAN: Leverer intelligent fejloverførsel, belastningsfordeling og applikationsbevidst routing på tværs af distribuerede lokationer uden behov for en separat enhed.
- Netværkssikkerhedsadministrator (NSM): En centraliseret, cloud-baseret konsol til administration af politikker, konfigurationer og rapportering på tværs af flere firewalls og lokationer fra én grænseflade.
- Indbygget ZTNA-licensering: Gen 8-firewalls leveres med Cloud Secure Edge-integration, der muliggør identitets- og enhedsbevidst adgangskontrol som et indbygget alternativ til SSL-VPN.
SonicWall-integrationer
SonicWall tilbyder indbyggede syslog-integrationer med Splunk, IBM QRadar og Microsoft Sentinel samt forbindelse til Active Directory og LDAP. NSM leverer en REST API til tilpassede integrationer og automatisering.
Pros and Cons
Pros:
- Brancheførende nøjagtighed ved trusselsdetektion
- Indbygget SD-WAN og ZTNA inkluderet
- Hukommelsesinspektion i realtid blokerer skjult malware
Cons:
- Tilbagevendende SSL-VPN-sårbarheder giver anledning til bekymring
- Avancerede funktioner kræver flere betalte abonnementer
Learn more about SonicWall: Bedst til netværksisolering udløst af slutpunkter
- Gratis prøveperiode tilgængelig
- Fra $25/bruger/måned (faktureres årligt)
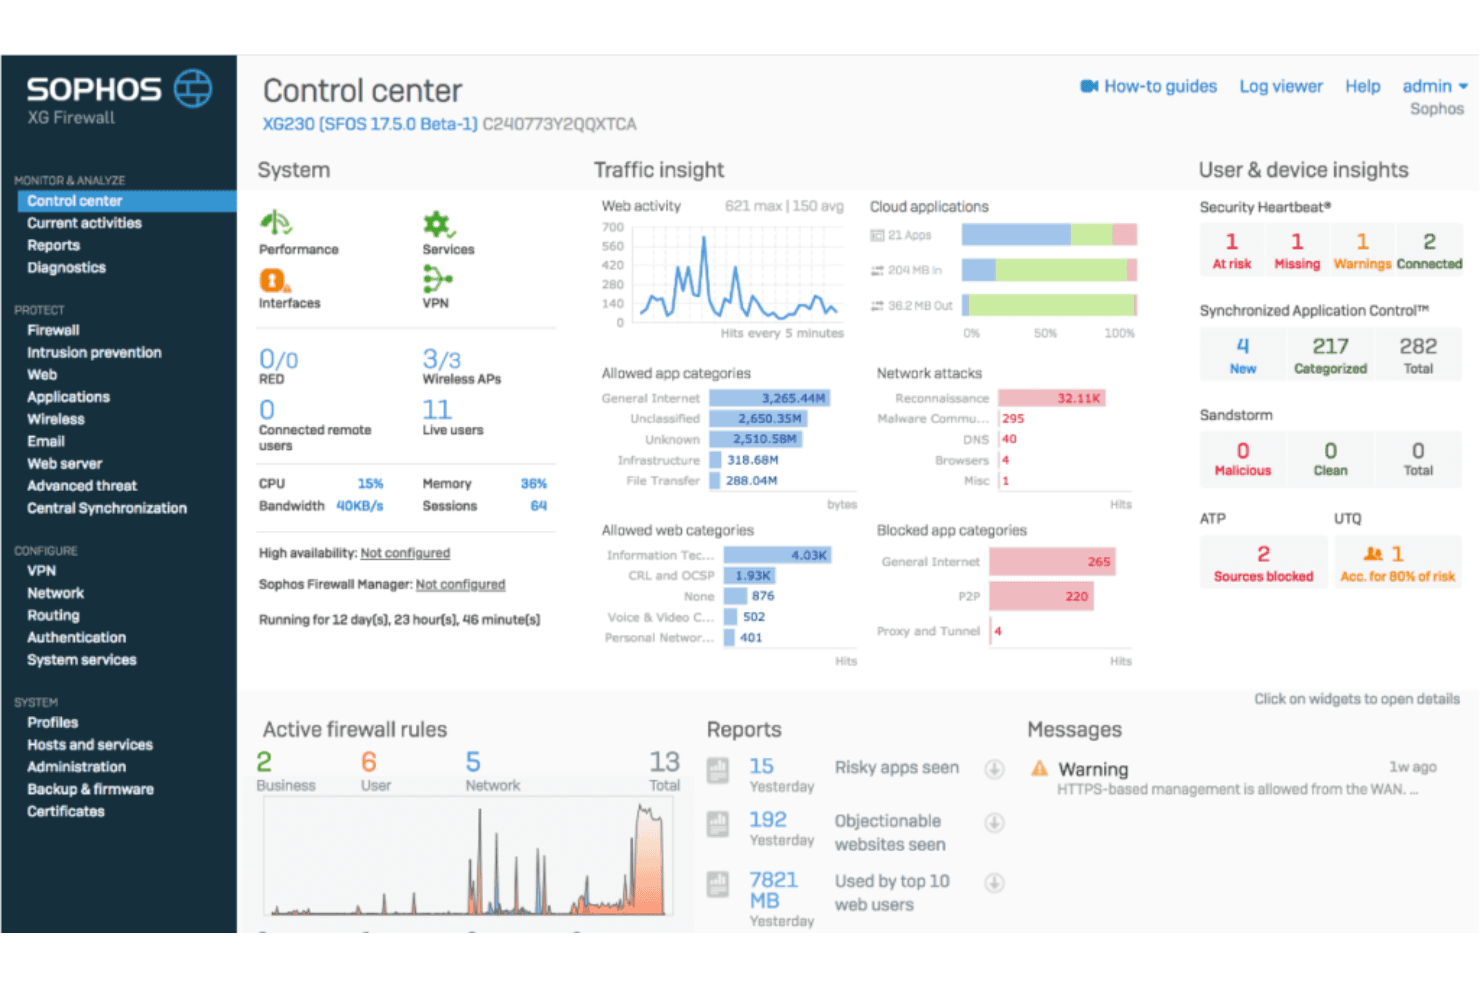
Dette er en visning fra Sophos Firewalls primære kontrolpanel. Sophos Firewall er en næste generations firewallplatform, der kombinerer dyb pakkeinspektion, TLS 1.3-dekryptering, indtrængningsforebyggelse, kontrol på applikationslaget og deling af trusselstelemetri på tværs af produkter mellem slutpunkter, servere og netværksenheder.
Hvem er Sophos Firewall bedst egnet til?
Sophos Firewall er et godt valg for it- og sikkerhedsteams, der allerede bruger – eller planlægger at bruge – Sophos-slutpunkter, hvor Security Heartbeats automatiserede trusselsisolering giver størst værdi.
Hvorfor valgte jeg Sophos Firewall?
Jeg valgte Sophos Firewall, fordi dens arkitektur for synkroniseret sikkerhed gør noget, som de fleste firewalls ikke kan: Den deler telemetri om enhedernes tilstand i realtid mellem firewallen og Sophos-slutpunkter via Security Heartbeat og isolerer automatisk kompromitterede enheder på netværksniveau uden manuel indgriben. Jeg kan også godt lide Active Threat Response, som henter datafeeds fra MDR-analytikere og ML-detektion fra NDR Essentials for at begrænse aktive modstandere næsten i realtid.
Vigtige funktioner i Sophos Firewall
- TLS 1.3-inspektion: Xstream-arkitekturen bruger hardwareacceleration til at dekryptere og inspicere TLS 1.3-trafik uden væsentlig forringelse af gennemstrømningen.
- Sandstorm-cloudbaseret sandkasse: Mistænkelige filer sendes til en cloudbaseret sandkasse, der bruger maskinlæring og adfærdsanalyse til at opdage ukendt malware, før den når netværket.
- Indbygget ZTNA-gateway: Alle Sophos Firewall-apparater har en integreret gateway til netværksadgang med zero trust, så behovet for et separat apparat elimineres.
- Central firewallrapportering: Sophos Central indeholder cloudbaserede skabeloner til compliance-rapporter for HIPAA, PCI-DSS og GLBA samt op til 30 dages logopbevaring med Xstream-pakken.
Integrationer med Sophos Firewall
Sophos Firewall integreres med Sophos Central, Sophos Intercept X Endpoint, Sophos MDR/XDR, Active Directory, LDAP, AWS, Azure og GCP. Dens SIEM-integrations-API understøtter brugerdefinerede forbindelser, mens tredjeparts-trusselsfeeds samt implementeringer på VMware, Hyper-V og KVM udvider forbindelsesmulighederne.
Pros and Cons
Pros:
- Automatisk isolering af slutpunkter via Security Heartbeat
- TLS 1.3-inspektion med hardwareacceleration
- Indbygget ZTNA-gateway på alle enheder
Cons:
- Den fulde funktionalitet kræver Sophos-slutpunkter
- Logopbevaring er begrænset uden ekstern SIEM
Learn more about Sophos Firewall: Bedst til sikker cloudadgang via zero trust
- Gratis demo tilgængelig
- Pris oplyses efter anmodning
Visit WebsiteCustomer Rating:4.3/5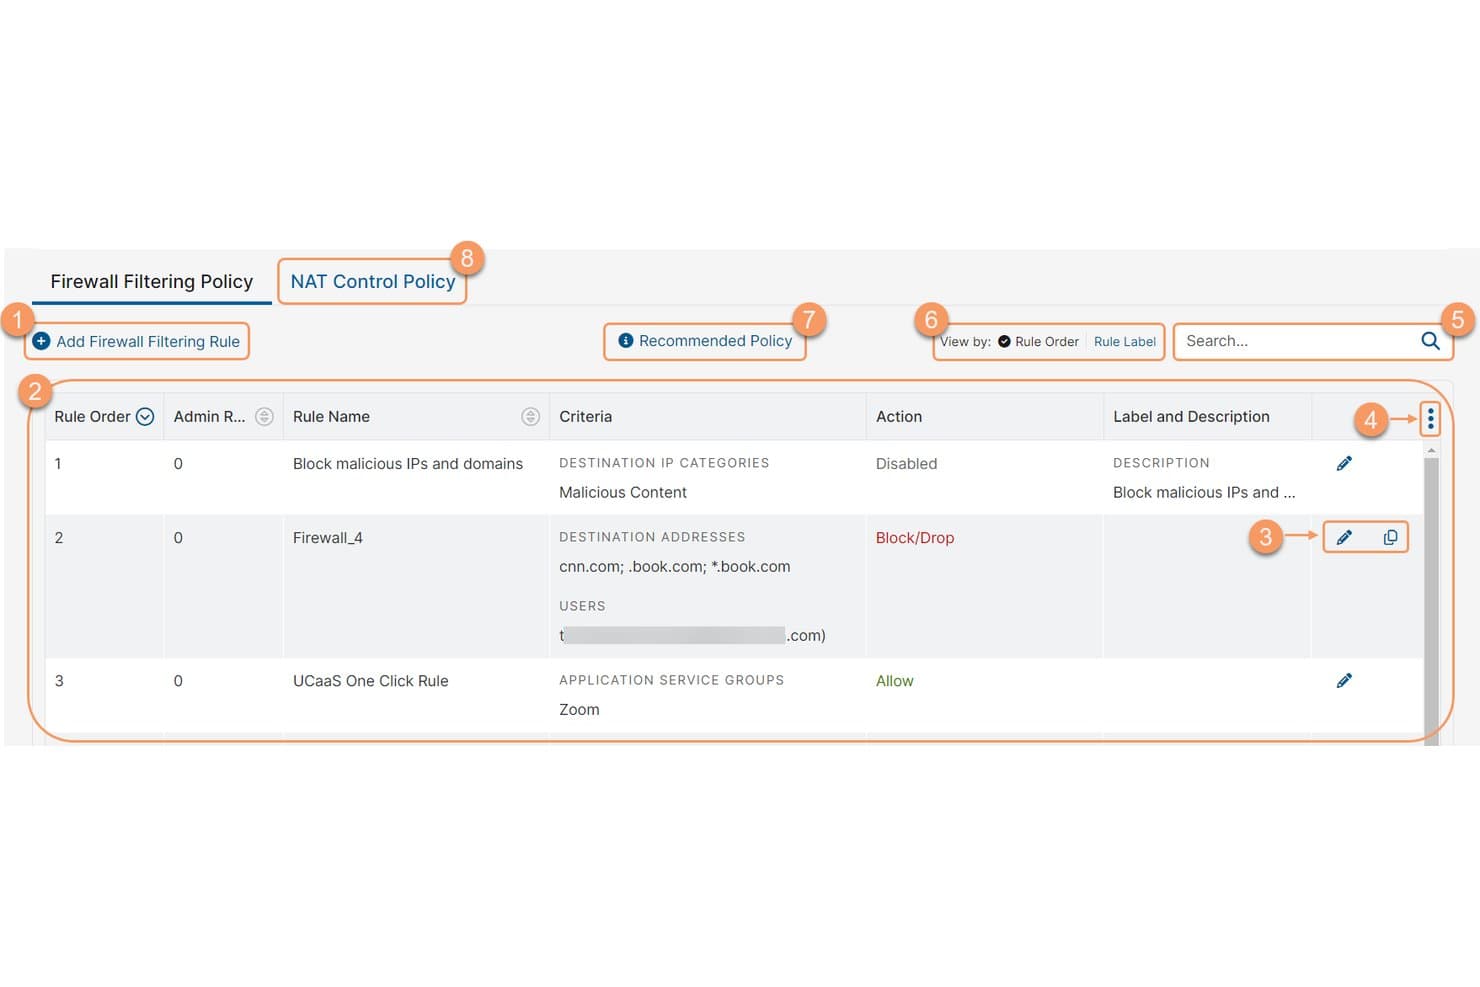
Zscaler Internet Access giver brugere mulighed for at oprette og administrere firewallfiltreringsregler. Zscaler Internet Access er en cloudbaseret firewall- og Security Service Edge-platform, der leverer en zero trust-webgateway, cloudbaseret firewall, indtrængningsforebyggelse, sandkasse og kontrol på applikationslaget – alt sammen uden hardwareapparater.
Hvem er Zscaler Internet Access bedst egnet til?
Zscaler Internet Access er velegnet til virksomheds- og netværkssikkerhedsteams, der erstatter hardwarebaserede firewalls med en cloudbaseret zero trust-arkitektur.
Hvorfor valgte jeg Zscaler Internet Access?
Zscaler Internet Access kom med på min shortlist, fordi det er det tydeligste eksempel på en cloudbaseret firewall, der rent faktisk eliminerer behovet for fysiske apparater. Jeg er især tiltrukket af, hvordan dens Zero Trust Firewall inspicerer alle porte og protokoller direkte i datastrømmen og afslutter hver forbindelse ved et af mere end 150 globale tilstedeværelsespunkter, før ren trafik nogensinde når sin destination. Dens motor med én scanning og flere handlinger kører TLS-inspektion, IPS og sandkasse i én enkelt gennemgang, hvilket er noget, traditionelle NGFW'er ikke kan efterligne i stor skala.
Vigtige funktioner i Zscaler Internet Access
- Identitetsbaseret politikstyring: Giver dig mulighed for at oprette og håndhæve firewallregler baseret på brugeridentitet, enhedens sikkerhedstilstand, applikation, placering og tidspunkt fra én enkelt cloud-konsol.
- Cloudbaseret IPS med tre detektionsmetoder: Kombinerer signaturbaseret, politikbaseret og anomali-/adfærdsbaseret detektion direkte i datastrømmen på tværs af al krypteret trafik og opdateres løbende uden vedligeholdelsesvinduer.
- AI-drevet cloudbaseret sandkasse: Isolerer og analyserer ukendte filer for at opdage zero-day-malware med karantæne af den første smittede enhed og understøttelse af API-indsendelse på Advanced-niveauet.
- Logstrøm til SIEM og SOAR: Sender logge og hændelser i realtid via API til platforme som Splunk, Microsoft Sentinel og IBM QRadar til compliance-rapportering og arbejdsgange for hændelsesreaktion.
Integrationer til Zscaler Internet Access
Zscaler Internet Access tilbyder dokumenterede integrationer med Splunk, Microsoft Sentinel, IBM QRadar, ServiceNow, Okta, Microsoft Entra ID, CrowdStrike, Terraform, Ansible og Pulumi. Dens API-først-arkitektur understøtter logstrøm til SIEM og SOAR samt automatisering af tilpassede politikker.
Pros and Cons
Pros:
- Inspicerer 100 % af den krypterede trafik
- Cloudbaseret uden behov for hardwareapparater
- Zero trust-adgang ved hver forbindelse
Cons:
- Den indledende politikskonfiguration kan være kompleks
- Internethastigheden kan blive påvirket i spidsbelastningsperioder
Learn more about Zscaler Internet Access: Bedst til dybdegående flerlagstrusselsforebyggelse
- 30 dages gratis prøveperiode ELLER gratis demo tilgængelig
- Priser oplyses efter forespørgsel
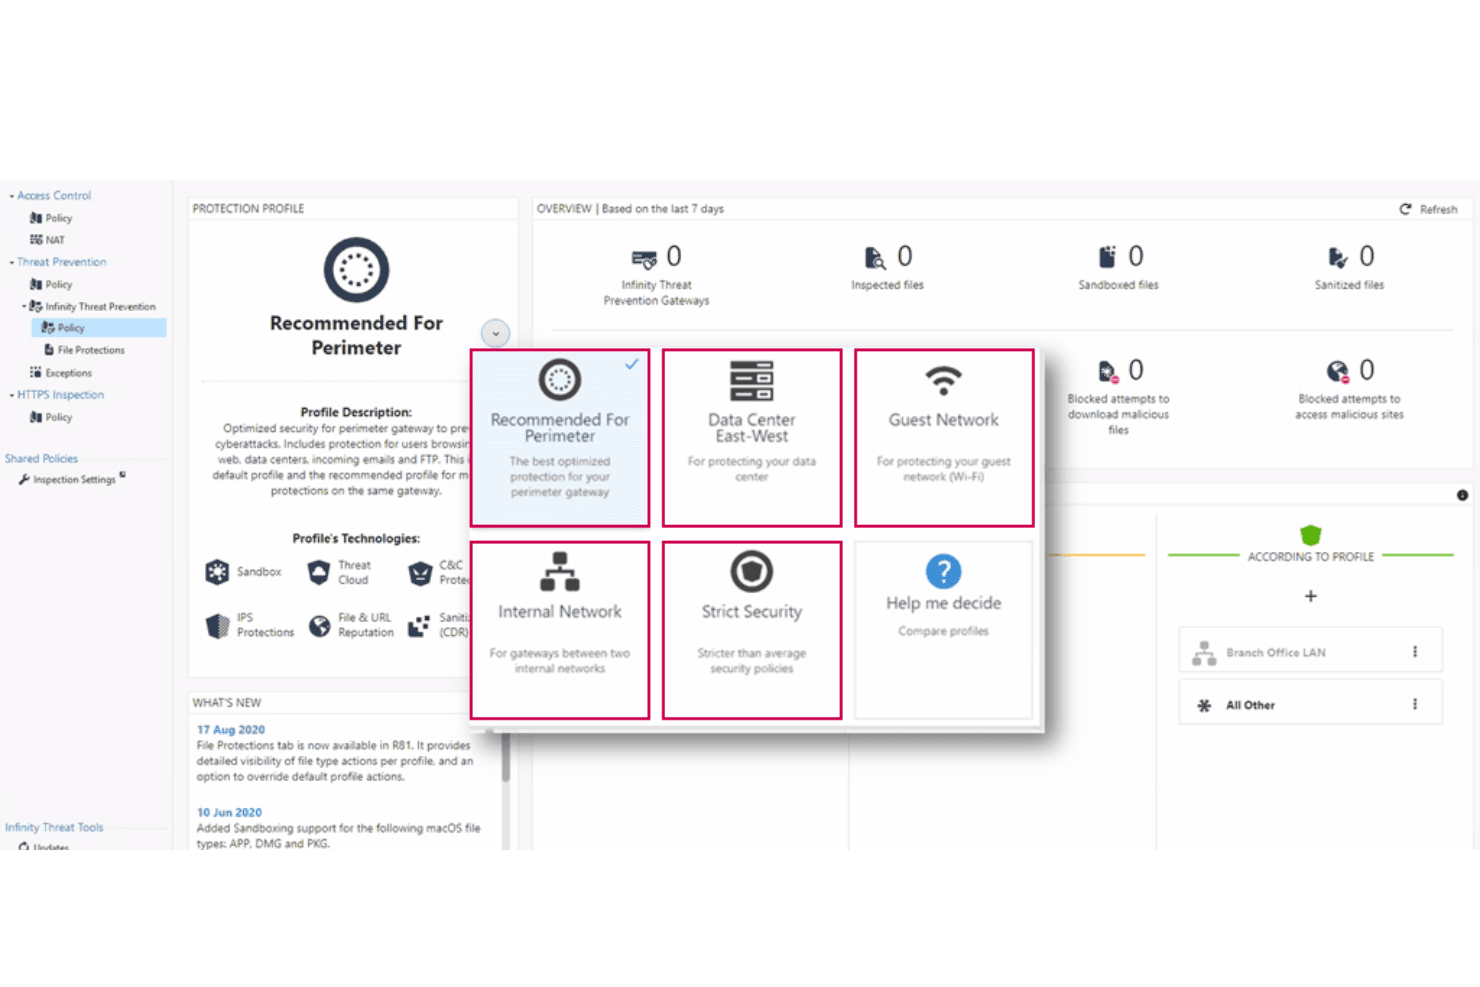
Her er et skærmbillede af Check Point-softwarens politikdashboard. Check Points næste generations-firewalls (NGFWs) er en firewallplatform, der kombinerer dyb pakkeinspektion, AI-drevet trusselsforebyggelse, identitetsbevidst adgangskontrol og centraliseret politikstyring på tværs af lokale, cloudbaserede og hybride miljøer.
Hvem er Check Points næste generations-firewalls (NGFWs) bedst egnet til?
Check Point NGFWs er særligt velegnede til virksomheders sikkerhedsteams, der administrerer komplekse infrastrukturer på tværs af flere miljøer, hvor nøjagtig trusselsforebyggelse er ufravigelig.
Hvorfor jeg valgte Check Points næste generations-firewalls (NGFWs)
Check Point NGFWs kommer med på min liste over kandidater, fordi ThreatCloud AI virkelig er i en klasse for sig og behandler over 2 milliarder sikkerhedsbeslutninger dagligt for at opdage trusler, som signaturbaserede værktøjer overser. Jeg kan især godt lide, hvordan SandBlast-sandboxing og Threat Extraction arbejder sammen: Mistænkelige filer udføres i et isoleret miljø, mens rensede versioner når frem til brugerne inden for få sekunder. Miercoms uafhængige benchmarktests fra 2025 bekræftede en blokeringsrate for malware på 99,9 % og en blokeringsrate for phishing på 99,7 %, hvilket jeg finder svært at argumentere imod ved vurdering af flerlagstrusselsforebyggelse.
Nøglefunktioner i Check Points næste generations-firewalls (NGFWs)
- Centraliseret politikstyring med SmartConsole: Én enkelt administrationsgrænseflade til koordinering af firewallpolitikker på tværs af lokale, virtuelle, cloudbaserede og SASE-implementeringer fra ét kontrolpanel.
- Software Blade-arkitektur: En modulær licensmodel, der gør det muligt at aktivere specifikke sikkerhedsfunktioner—IPS, botbeskyttelse, sandkasseisolering, DLP—på din sikkerhedsgateway uden separate enheder.
- Identitetsbevidsthed: Håndhæver bruger- og gruppebaserede adgangskontrolpolitikker ved at integrere med Active Directory, Azure AD og Okta, så netværksregler kan knyttes til specifikke identiteter.
- Maestro Hyperscale Firewall Cluster: En hyperscale-arkitektur, der skalerer hardware i eksisterende gateways elastisk og leverer over 1 Tbps gennemløb til trusselsforebyggelse i store datacentermiljøer.
Integrationer med Check Points næste generations-firewalls (NGFWs)
Check Point NGFWs integrerer med Splunk, Microsoft Sentinel, IBM QRadar, Okta, Microsoft Azure, AWS, VMware NSX, ServiceNow, Terraform og Ansible. Dens REST API understøtter brugerdefinerede integrationer og CI/CD-arbejdsgange.
Pros and Cons
Pros:
- Centraliseret politikstyring for alle miljøer
- Førende blokeringsrater for malware og phishing
- Dyb indsigt i applikationer og brugere
Cons:
- Den komplekse licensmodel forvirrer mange teams
- Brugeroplevelsen varierer på tværs af produktmoduler
Learn more about Check Point Next Generation Firewalls (NGFWs): Bedst til konsolidering af NGFW, SD-WAN og ZTNA
- 30 dages gratis prøveperiode
- Fra $450 (hardwareapparat)
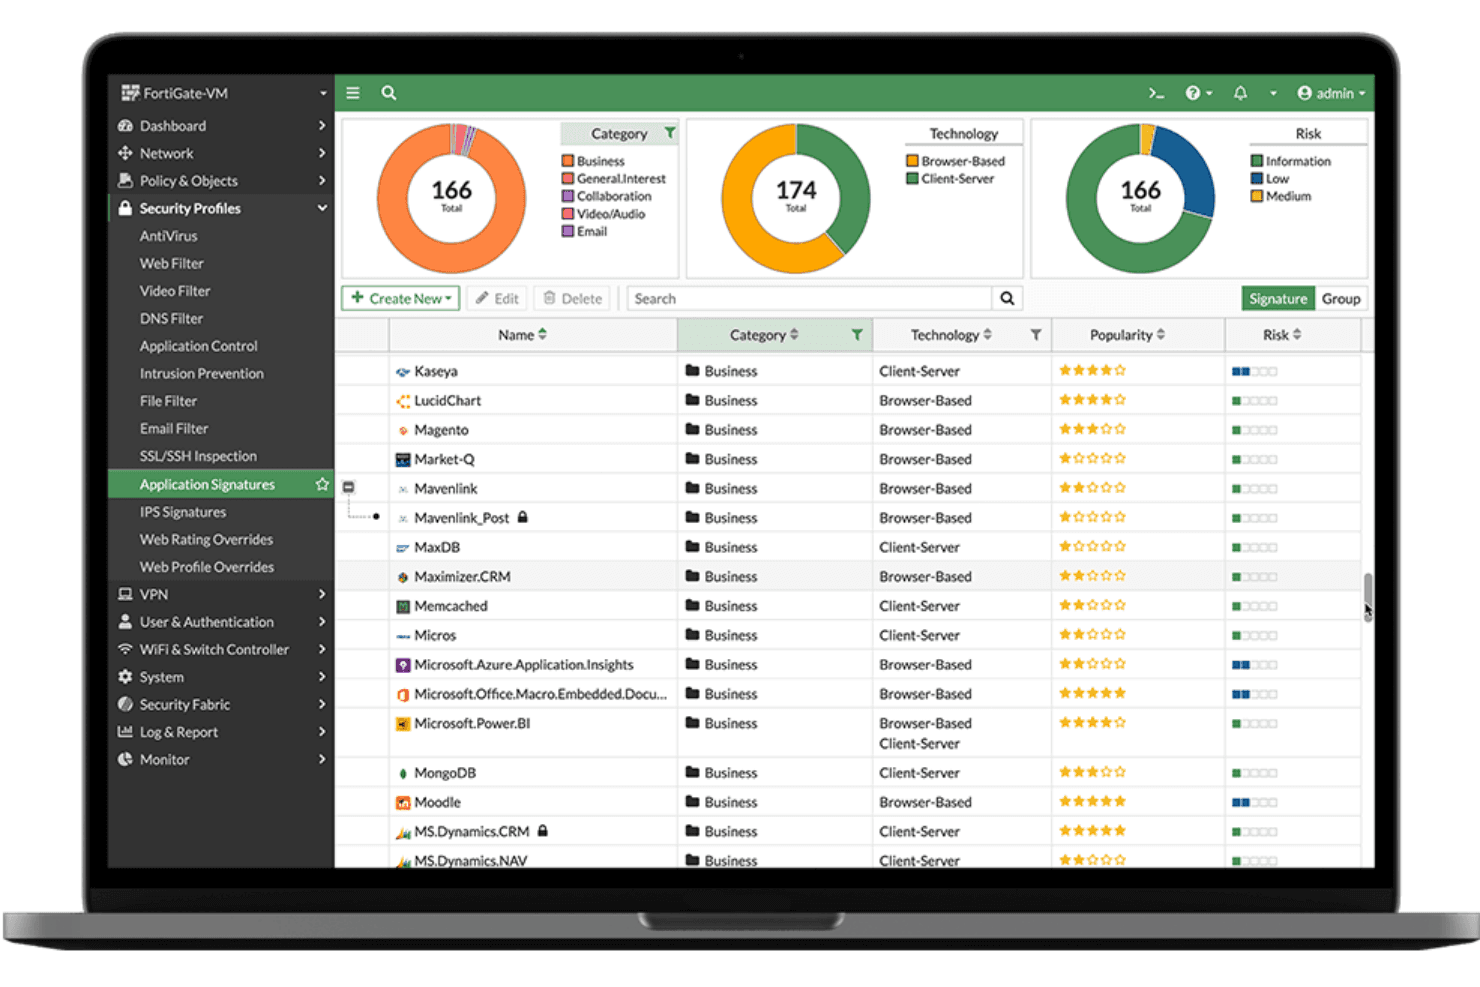
Dette er en visning fra Fortinet-softwaren til næste generations-firewall, installeret på en testenhed. Fortinets næste generations-firewall (NGFW) er en firewallplatform bygget på FortiOS, der leverer tilstandsbaseret trafikinspektion, dyb pakkeinspektion, indtrængningsforebyggelse, applikationskontrol, SD-WAN og Zero Trust-netværksadgang på tværs af hardware-, virtuelle og cloud-installationer.
Hvem er Fortinets næste generations-firewall (NGFW) bedst egnet til?
Fortinet NGFW er velegnet til netværkssikkerhedsteams, der administrerer store, distribuerede miljøer, hvor sikkerhedsinfrastrukturen skal kunne udvides uden at tilføre kompleksitet.
Hvorfor valgte jeg Fortinets næste generations-firewall (NGFW)?
Fortinet NGFW kommer med på min liste over favoritter, fordi FortiASIC-accelereret hardware lader dig skalere kapaciteten til trusselsbeskyttelse op til 520 Gbps uden at gå på kompromis med inspektionsdybden. Jeg synes især godt om, at Universal ZTNA er indbygget direkte i FortiOS uden ekstra omkostninger, så håndhævelsen af adgang pr. session skalerer med, efterhånden som dit miljø vokser. FortiManager samler derefter det hele og lader dig udrulle ensartede politikker på tværs af fysiske, virtuelle og cloud-baserede FortiGate-installationer fra én konsol.
Vigtige funktioner i Fortinets næste generations-firewall (NGFW)
- FortiGuard AI-drevet trusselsintelligens: Kontinuerligt opdaterede trusselsfeeds fra FortiGuard Labs leverer realtidsopdateringer af signaturer, DNS-sikkerhed, URL-filtrering og beskyttelse mod botnet på tværs af alle installationer.
- SSL/TLS-inspektion: Hardwareaccelereret dekryptering via FortiASIC-processorer muliggør dyb pakkeinspektion af krypteret trafik uden at forringe netværkets ydeevne.
- Inline CASB: Identificerer og kontrollerer brugen af ikke-godkendte SaaS-applikationer på tværs af både klartekst- og krypteret trafik, så du får indsigt i skygge-it.
- Centraliseret logning med FortiAnalyzer: Samler firewallpolitik-træffere, IPS-hændelser, VPN-aktivitet og brugeradfærd på én platform til logadministration med rapportering, der er klar til overholdelse af PCI-DSS, HIPAA og GDPR.
Integrationer til Fortinets næste generations-firewall (NGFW)
Fortinet NGFW integreres med Splunk, Microsoft Sentinel, IBM QRadar, FortiSOAR, AWS, Azure, Google Cloud Platform og Oracle Cloud Infrastructure. Understøttelse af REST API, Terraform og Ansible muliggør brugerdefinerede integrationer og arbejdsgange baseret på infrastruktur som kode.
Pros and Cons
Pros:
- Hardwareaccelereret ydeevne til dyb pakkeinspektion
- Universal ZTNA inkluderet uden ekstra omkostninger
- Centraliseret politikadministration på tværs af flere lokationer
Cons:
- Tilbagevendende sårbarheder med høj alvorlighedsgrad i firmwaren
- Nogle avancerede funktioner kræver ekspertise i CLI
Learn more about Fortinet Next Generation Firewall (NGFW): Bedst til blokering af zero-day-trusler før offentliggørelse
- 15–30 dages gratis prøveperiode ELLER gratis demo tilgængelig
- Pris oplyses efter forespørgsel
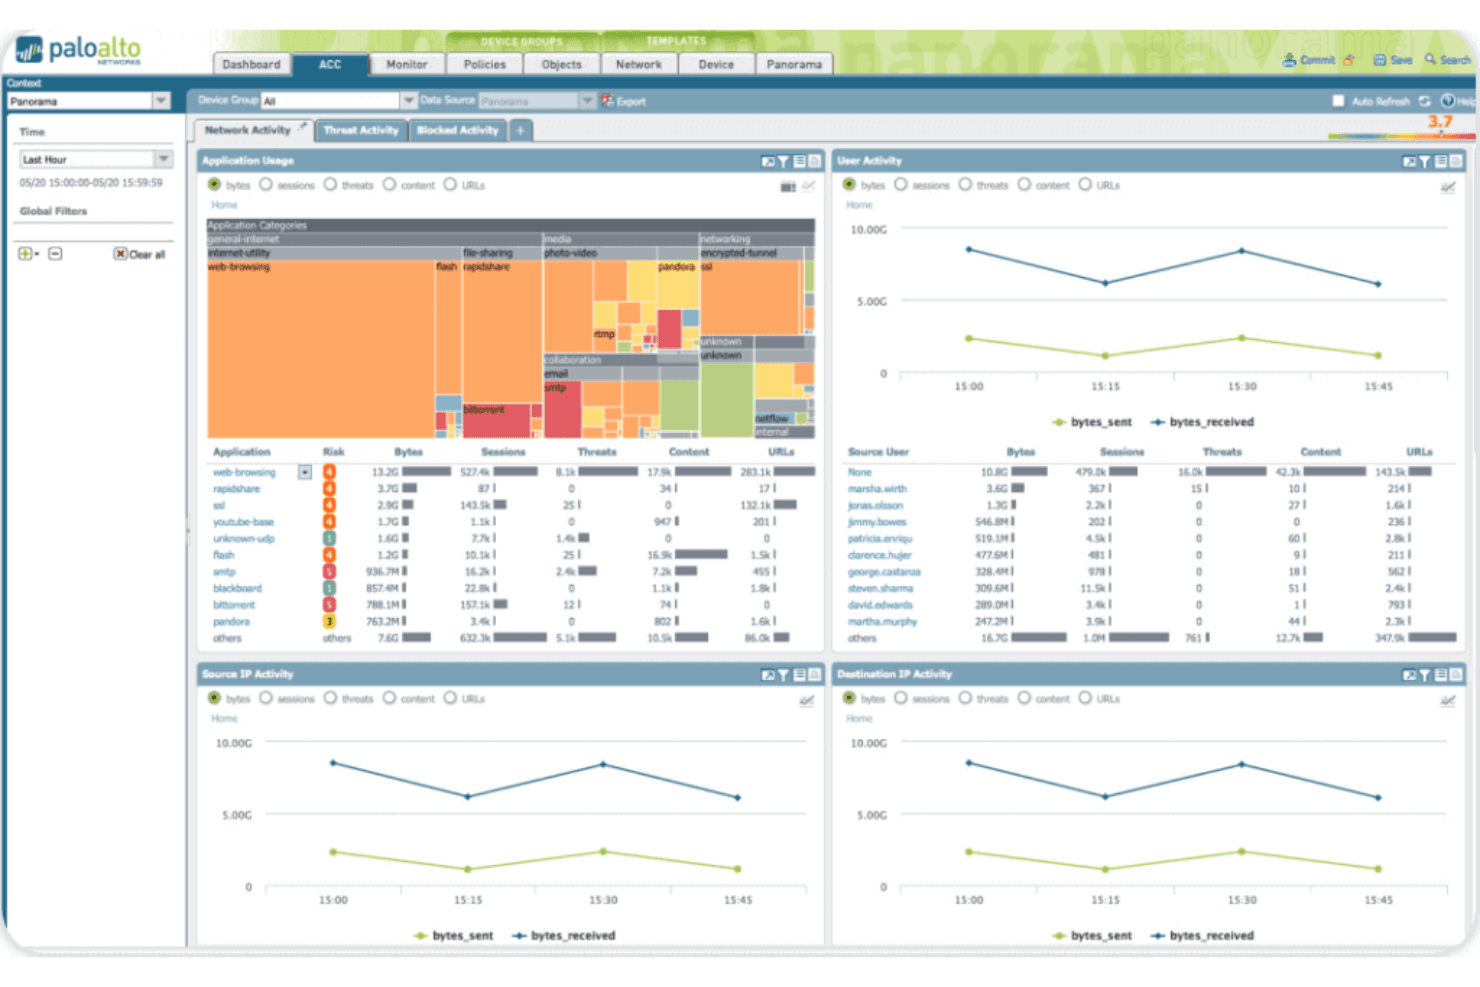
Dette er et skærmbillede af dashboardet til netværksaktivitet i Palo Alto Networks’ næste generations firewall. Palo Alto Networks’ næste generations firewall er en netværkssikkerhedsplatform, der leverer tilstandsbaseret trafikinspektion, kontrol på applikationslaget via App-ID, indtrængningsforebyggelse og trusselsintelligens på tværs af hardware-, virtuelle-, container- og cloud-native-installationer.
Hvem er Palo Alto Networks’ næste generations firewall bedst egnet til?
Sikkerhedsfokuserede virksomheder og store organisationer, der har brug for AI-drevet trusselsforebyggelse på tværs af hybride miljøer, multicloud- og lokale miljøer, får mest ud af denne platform.
Hvorfor jeg valgte Palo Alto Networks’ næste generations firewall
Jeg valgte Palo Alto Networks NGFW, fordi dens Precision AI-motor til inline-dybdelæring blokerer trusler, før de berører dit netværk, uden at vente på signaturer eller forsinkelser fra sandkasseanalyse. Det, jeg finder mest imponerende, er Frontier-virtuel programrettelse, som scanner tusindvis af lagre med åben kildekode og leverer rettelser samme dag, før leverandørerne overhovedet offentliggør sårbarheder. Derudover identificerer App-ID applikationer ud fra deres faktiske adfærd og ikke port eller protokol, så en politik, der blokerer filoverførsler i Dropbox, faktisk håndhæves.
Vigtige funktioner i Palo Alto Networks’ næste generations firewall
- Centraliseret administration med Panorama: En enkelt administrationskonsol, der styrer op til 5.000 hardware-, virtuelle- og containerfirewalls med rollebaseret adgangskontrol og simulering af politikkers indvirkning.
- Håndhævelse af politikker med User-ID: Knytter netværkstrafik til individuelle brugere og grupper på tværs af Active Directory, LDAP og cloudidentitetsudbydere for at håndhæve identitetsbaserede sikkerhedspolitikker.
- Avanceret WildFire-sandkasseanalyse: Analyserer mistænkelige filer ved hjælp af statisk analyse, dynamisk adfærdsanalyse og maskinlæring for at registrere og blokere kendt og ukendt malware.
- CN-Series-containerfirewall: En Kubernetes-baseret firewall, der inspicerer øst-vest-containertrafik uden at forstyrre udviklernes arbejdsgange eller hastigheden i udviklingspipelines.
Integrationer til Palo Alto Networks’ næste generations firewall
Indbyggede integrationer omfatter Splunk, IBM QRadar og Microsoft Sentinel. Cortex XSOAR tilføjer mere end 900 integrationer, mens Terraform, Ansible og PAN-OS REST/XML-API’er understøtter brugerdefineret automatisering.
Pros and Cons
Pros:
- Blokerer zero-day-trusler, før leverandøren offentliggør dem
- Identificerer applikationer ud fra adfærd og ikke port
- Administrerer op til 5.000 firewalls centralt
Cons:
- Avancerede sikkerhedsfunktioner kræver separate licenser
- Supportens svartider kan være uforudsigelige
Learn more about Palo Alto Networks Next-Generation Firewall: Bedst til europæiske cybersikkerhedsstandarder
- Gratis demo tilgængelig
- Priser oplyses på forespørgsel
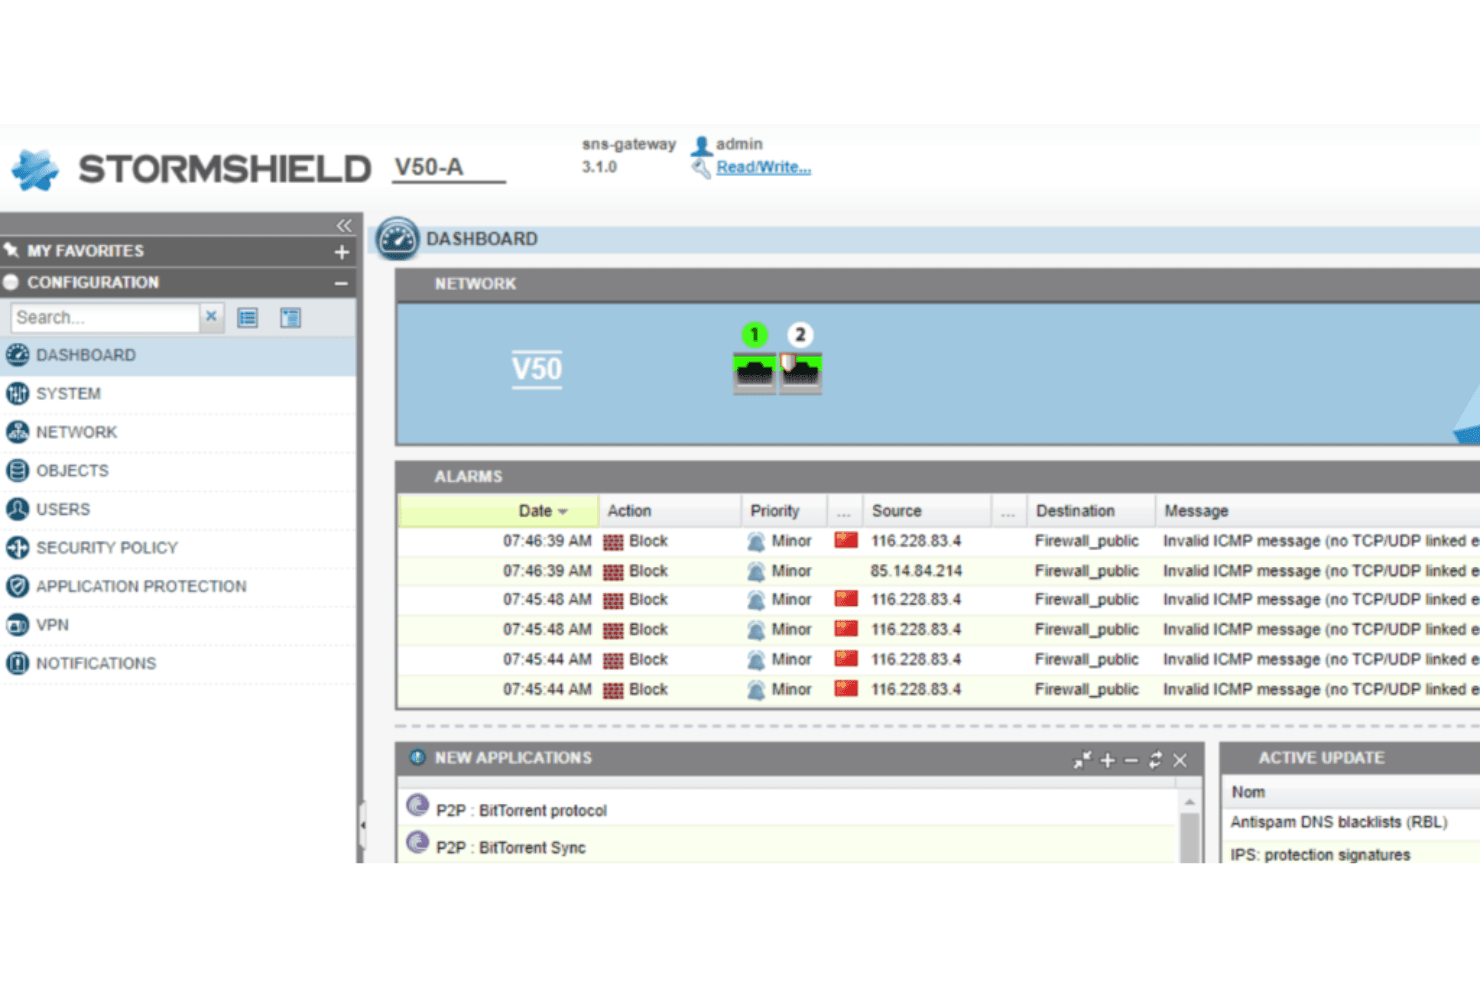
Dette er et skærmbillede fra Stormshield Network Securitys centrale dashboard. Stormshield Network Security (SNS) er en firewallplatform af næste generation, der kombinerer tilstandsbaseret dyb pakkeinspektion, IPS/IDS, kontrol på applikationslaget, SD-WAN, ZTNA og centraliseret politikstyring på tværs af flere lokationer i én integreret suite.
Hvem er Stormshield Network Security (SNS) bedst egnet til?
SNS er velegnet til europæiske organisationer inden for myndigheder, forsvar eller kritisk infrastruktur, som har brug for en firewall, der opfylder strenge krav til suverænitet og compliance såsom ANSSI, NIS2 og NATO Restricted.
Hvorfor valgte jeg Stormshield Network Security (SNS)?
Jeg valgte SNS som en af de bedste, fordi ingen anden firewall på denne liste kan matche dens europæiske suverænitetsmeritter: ANSSI Standard Qualification, CC EAL4+, EU Restricted og NATO Restricted-certificeringer. I praksis betyder det, at organisationer inden for myndigheder, forsvar eller kritisk infrastruktur kan implementere SNS i klassificerede miljøer, hvor leverandører med hovedsæde i USA ganske enkelt ikke er godkendt. Jeg vurderer også den indbyggede understøttelse af OT/ICS-protokoller højt, da den omfatter Modbus, OPC UA, S7 og DNP3 til teams, der sikrer industrielle miljøer sammen med traditionelle IT-netværk.
Vigtige funktioner i Stormshield Network Security (SNS)
- Stormshield Management Center (SMC): En centraliseret konsol til administration af filtreringsregler, VPN-topologier og SD-WAN-politikker på tværs af flere SNS-firewalls fra én enkelt grænseflade.
- Breach Fighter-sandkasse: Et cloudbaseret sandkassemodul, der kører mistænkelige filer gennem en trelagsanalyse, som kombinerer IPS, antivirusscanning og AI-forbedret adfærdsregistrering.
- Post-kvante-VPN-kryptering: SMC understøtter KEM- og PPK-baseret post-kvantekryptografi til IPSec VPN-implementeringer og beskytter kommunikation mod fremtidige kryptografiske trusler.
- Inspektion af industrielle protokoller: IPS-motoren analyserer indbygget OT/ICS-protokoller, herunder Modbus, OPC UA, S7 og DNP3, til teams, der sikrer operationelle teknologimiljøer.
Integrationer til Stormshield Network Security (SNS)
Stormshield Network Security (SNS) har dokumenterede integrationer med Splunk, Elastic, Microsoft Entra ID og Nozomi Networks Guardian. Løsningen tilbyder også en officiel Ansible-samling, REST-API'er til tilpasset automatisering samt implementeringsmuligheder via OVHcloud, 3DS OUTSCALE og Microsoft Azure Marketplace.
Pros and Cons
Pros:
- Certificeret til EU-, NATO- og ANSSI-compliance
- Indbygget inspektion af OT/ICS-protokoller
- Integreret SD-WAN med sikkerhed indbygget fra designfasen
Cons:
- Begrænset skalerbarhed for fjern-VPN på visse modeller
- Færre direkte integrationer med globale SIEM-platforme
Learn more about Stormshield Network Security (SNS):
Anden firewallsoftware
Nedenfor er en liste over yderligere firewallsoftware, som jeg udvalgte, men som ikke kom med i top 10. De er bestemt værd at se nærmere på.
- 11Check Point QuantumBedst til at sikre AI-infrastruktur og netværk
- 12Zscaler Cloud FirewallBedst til håndhævelse af zero trust for internettrafik
- 13Google CloudBedst til GCP-indbygget hierarkisk firewallpolitik
- 14Imperva WAFBedst til WAF på tværs af 111.000+ CVE'er
- 15Cloudflare WAFBedst til førende beskyttelse mod webapptrusler ifølge Forrester
- 16WatchGuard FireboxBedst egnet til samlet sikkerhedsstyring for SMB'er og MSP'er
Hvordan jeg evaluerer firewallsoftware
Jeg opdeler min evaluering i grundlæggende krav – såsom tilstandsbaseret inspektion og IPS – og differentierende faktorer som ZTNA-understøttelse, cloudbaseret implementering og hvordan licenseringen fungerer på tværs af miljøer.
Kernefunktionalitet (grundlæggende krav for denne liste)
Når jeg udvælger værktøjer til min liste, bedømmer jeg hvert enkelt på en skala fra 0 (tilbyder ikke funktionaliteten) til 5 (udmærker sig på dette område) for hver af de nedenstående kernefunktioner. Derefter omregner jeg værktøjets samlede score til en procentdel. Hvert værktøj skal opnå en minimumsscore på 75 % for at komme i betragtning til optagelse.
- Trafikfiltrering og -inspektion: Jeg verificerer, at værktøjet udfører omfattende tilstandsbaseret inspektion på tværs af alle relevante protokoller og kan dekryptere SSL/TLS-trafik uden at forringe ydeevnen.
- Administration af politikker og regler: Jeg ser efter muligheden for at oprette detaljerede, identitetsbaserede politikker afgrænset efter bruger, gruppe, zone og applikation med fleksible muligheder for regeladministration.
- Indtrængningsforebyggelse (IDS/IPS): Jeg vurderer, hvor effektivt værktøjet opdager og forhindrer trusler, lige fra traditionel signaturmatchning til avanceret adfærdsbaseret registrering af nuldagstrusler.
- Kontrol på applikationslaget (DPI): Jeg forventer dyb pakkeinspektion, der identificerer applikationer præcist baseret på adfærd og dermed muliggør nøjagtige kontroller ud over simpel port- eller protokolfiltrering.
- Trusselssikkerhed og beskyttelse mod malware: Jeg fokuserer på integration med trusselssikkerhed i realtid, isolering af ukendte trusler i sandkasser samt DNS-/URL-filtreringsfunktioner, der beskytter mod phishing og forbindelser til kommando- og kontrolservere.
- Logning, overvågning og rapportering: Jeg evaluerer, hvor godt logge kan søges i og tilpasses, hvor fleksible alarmeringsfunktionerne er, og om kontrolpaneler understøtter krav til overholdelse af regler som PCI-DSS og HIPAA direkte.
Når jeg har en liste over værktøjer, der opfylder disse kriterier, ser jeg på, hvad der adskiller de enkelte platforme.
Differentierende faktorer (det, der adskiller leverandørerne)
Sådan sammenligner jeg forskellige leverandører:
Fremtrædende funktioner
ZTNA-understøttelse er en vigtig faktor – jeg ser efter firewalls, der håndhæver identitets- og kontekstbaseret adgang pr. session, hvilket er vigtigt, når medarbejderne er fordelt på kontorer og fjernlokationer. Cloudbaseret implementering er en anden faktor, jeg vægter, især for team, der kører arbejdsbelastninger på AWS, Azure eller GCP og har brug for ensartet politikimplementering på tværs af udbydere. Jeg vurderer også, om en platform tilbyder en samlet administrationskonsol til styring af lokale instanser og cloudinstanser fra ét sted, da separate kontrolpaneler for hvert miljø medfører betydelige ekstra driftsomkostninger.
Ud over funktionerne
Licensstrukturen er noget, jeg altid evaluerer grundigt. Nogle leverandører inkluderer IPS, isolering i sandkasse og trusselsinformationskilder i en basislicens, mens andre opkræver betaling pr. tilføjelse – det ændrer de samlede ejeromkostninger markant over en flerårig periode. Kompatibilitet med økosystemet er også vigtig: Jeg undersøger, om der findes indbyggede integrationer med SIEM-platforme som Splunk eller Sentinel og identitetsudbydere som Okta. Endelig overvejer jeg, om leverandøren har et internt team til trusselforskning, da kvaliteten og hastigheden af opdateringer af signaturer og trusselsinformation har direkte betydning for, hvor godt firewallen modstår nye trusler.
Sådan vælger du firewallsoftware
Det er nemt at fortabe sig i lange lister over funktioner og komplekse prismodeller. For at hjælpe dig med at holde fokus, mens du arbejder dig gennem din unikke udvælgelsesproces for software, får du her en tjekliste over faktorer, du bør have in mente:
| Faktor | Hvad skal du overveje? |
|---|---|
| FaktorSkalerbarhed | Hvad skal du overveje?Kan softwaren vokse sammen med din virksomhed? Kontrollér, om den understøtter udvidelse med hensyn til brugere og data uden at gå på kompromis med ydeevnen. |
| FaktorIntegrationer | Hvad skal du overveje?Fungerer den sammen med dine eksisterende systemer? Sørg for kompatibilitet med andre værktøjer, som dit team bruger, for at undgå forstyrrelser i arbejdsgangen. |
| FaktorTilpasningsmuligheder | Hvad skal du overveje?Kan du tilpasse den til dine behov? Se efter software, der giver dig mulighed for at justere indstillinger og politikker, så de passer til dine forretningsprocesser. |
| FaktorBrugervenlighed | Hvad skal du overveje?Er den brugervenlig? Overvej, hvor intuitiv grænsefladen er, og om dit team kan bruge den uden omfattende oplæring. |
| FaktorImplementering og introduktion | Hvad skal du overveje?Hvor lang tid tager det at komme i gang? Vurder den tid og de ressourcer, der kræves til opsætning og oplæring. Se efter hurtigstartsguider eller supportmuligheder. |
| FaktorPris | Hvad skal du overveje?Ligger den inden for dit budget? Sammenlign prismodeller, og vær opmærksom på skjulte gebyrer. Overvej de langsigtede omkostninger i forhold til den værdi, den skaber for dit team. |
| FaktorSikkerhedsforanstaltninger | Hvad skal du overveje?Opfylder den dine sikkerhedsbehov? Kontrollér, at sikkerhedsprotokoller og certificeringer er opdaterede, så dine data forbliver beskyttede. |
| FaktorOverholdelseskrav | Hvad skal du overveje?Er den i overensstemmelse med lovgivningen? Sørg for, at softwaren overholder de branchespecifikke regler, der er relevante for din virksomhed, såsom GDPR eller HIPAA, for at undgå juridiske komplikationer. |
Hvad er firewallsoftware?
Firewallsoftware er en digital vagt, der er udviklet til at overvåge og kontrollere indgående og udgående netværkstrafik baseret på foruddefinerede sikkerhedspolitikker. Som en barriere mellem et betroet internt netværk og potentielt ubetroede eksterne netværk, såsom internettet, er det et kritisk værktøj for både virksomheder og privatpersoner.
Virksomheder anvender firewalls til at beskytte følsomme data, forhindre uautoriseret adgang og sikre overholdelse af lovgivningen, mens privatpersoner bruger dem til at beskytte sig mod cybertrusler, skærme personlige oplysninger og bevare privatlivets fred i deres aktiviteter på nettet. Hvor vigtigt er et sådant værktøj? Det er som at have en utrættelig vagt, der altid holder øje og holder trusler på afstand, samtidig med at båndbredden optimeres, og det sikres, at din antivirussoftware kan fungere uden overvældende afbrydelser. Regelmæssig overvågning med software til firewallrevision sikrer optimal ydeevne.
Funktioner
Når du vælger firewallsoftware, skal du være opmærksom på følgende nøglefunktioner:
- Trafikovervågning: Analyserer løbende netværkstrafikken for at registrere og advare dig om mistænkelig aktivitet.
- Registrering af indtrængen: Identificerer potentielle trusler og forsøg på uautoriseret adgang og giver et ekstra sikkerhedslag.
- Sikre VPN-forbindelser: Muliggør krypterede forbindelser til fjernadgang og sikrer databeskyttelse og -sikkerhed.
- Avanceret trusselsinformation: Anvender data i realtid til hurtigt at identificere og reagere på nye trusler.
- Automatiseret politikstyring: Forenkler processen med at opsætte og opdatere sikkerhedspolitikker på tværs af netværket.
- Tilpasningsbare kontrolpaneler: Giver dig mulighed for at tilpasse grænsefladen, så den viser relevante oplysninger og målinger efter dine behov.
- Integration med cloudtjenester: Sikrer kompatibilitet med cloudbaserede applikationer og tjenester og opretholder sikkerheden på tværs af miljøer.
- Analyse i realtid: Giver øjeblikkelig indsigt i netværksaktiviteten og hjælper dig med at træffe velinformerede sikkerhedsbeslutninger.
- Understøttelse af overholdelse af regler: Hjælper med at opfylde branchespecifikke regler og standarder for at undgå juridiske problemer.
- Brugervenlig grænseflade: Tilbyder et intuitivt design, der gør det nemt for teammedlemmer at navigere og bruge systemet effektivt.
Fordele
Implementering af firewallsoftware eller administrerede firewalltjenester giver flere fordele for dit team og din virksomhed. Her er nogle af de fordele, du kan se frem til:
- Forbedret sikkerhed: Beskytter dit netværk mod uautoriseret adgang og cybertrusler med funktioner som registrering af indtrængen og sikre VPN-forbindelser.
- Databeskyttelse: Sikrer, at følsomme oplysninger forbliver fortrolige, ved at kryptere data og overvåge trafikken for mistænkelig aktivitet.
- Overholdelse af lovkrav: Hjælper dig med at opfylde branchestandarder og juridiske krav og reducerer risikoen for sanktioner med funktioner til understøttelse af overholdelse af regler.
- Forbedret netværksydeevne: Håndterer og prioriterer netværkstrafikken effektivt, forebygger overbelastning og opretholder en problemfri drift.
- Reaktion på trusler i realtid: Tilbyder hurtig identifikation og afværgelse af potentielle trusler ved hjælp af avanceret trusselsinformation og analyse i realtid.
- Tilpasningsbare kontrolelementer: Giver dig mulighed for at tilpasse sikkerhedspolitikker og indstillinger for grænsefladen, så de passer til dine specifikke virksomhedsbehov og forbedrer brugervenligheden.
- Omkostningsbesparelser: Reducerer de potentielle omkostninger forbundet med databrud og netværksnedetid ved proaktivt at håndtere sikkerhedsrisici.
Omkostninger og priser
Valg af firewallsoftware kræver en forståelse af de forskellige prismodeller og abonnementer, der er tilgængelige. Omkostningerne varierer afhængigt af funktioner, teamstørrelse, tilføjelser og meget mere. Tabellen nedenfor opsummerer almindelige abonnementer, deres gennemsnitspriser og typiske funktioner, der er inkluderet i firewallsoftwareløsninger:
Sammenligningstabel over abonnementer til firewallsoftware
| Abonnementstype | Gennemsnitspris | Almindelige funktioner |
|---|---|---|
| AbonnementstypeGratis abonnement | Gennemsnitspris$0 | Almindelige funktionerGrundlæggende trafikovervågning, begrænset registrering af indtrængen og support fra fællesskabet. |
| AbonnementstypePersonligt abonnement | Gennemsnitspris$5-$25/bruger/måned | Almindelige funktionerAvanceret trafikovervågning, sikre VPN-forbindelser og e-mailsupport. |
| AbonnementstypeVirksomhedsabonnement | Gennemsnitspris$30-$100/bruger/måned | Almindelige funktionerAnalyse i realtid, automatiseret politikstyring og telefonsupport. |
| AbonnementstypeVirksomhedsabonnement til store organisationer | Gennemsnitspris$100+/bruger/måned | Almindelige funktionerTilpasningsbare kontrolpaneler, understøttelse af overholdelse af regler og dedikeret kontoadministration. |
Ofte stillede spørgsmål om firewallsoftware
Her er nogle svar på almindelige spørgsmål om firewallsoftware:
Hvad er de 4 firewallregler?
De fire grundlæggende typer firewallregler er tillad alt, afvis alt, tillad specifikke forbindelser og afvis specifikke forbindelser. Du bør forstå disse regler for at konfigurere din firewall effektivt. Hver regeltype tjener forskellige formål, og korrekt brug af dem kan hjælpe med at administrere netværkstrafik og sikkerhed.
Hvad er det største problem ved en firewall?
Et stort problem ved firewalls er, at de ikke kan håndtere interne trusler. Firewalls er gode til at blokere eksterne risici, men kan have svært ved at håndtere trusler fra personer i din organisation. Overvej yderligere sikkerhedsforanstaltninger for at begrænse risici som interne trusler og krypteret trafik.
Hvordan fungerer en softwarefirewall?
En softwarefirewall er et program, der inspicerer data, som kommer ind på og forlader en enhed. Den filtrerer data ved at kontrollere, om de passer til profilen for skadelig kode. Du kan tilpasse den, så den opfylder dine specifikke behov, hvilket giver en fleksibel sikkerhedsløsning til dine systemer.
Hvordan konfigurerer jeg en firewall?
Når du skal konfigurere en firewall, skal du begynde med at definere dine sikkerhedspolitikker og regler. Afgør, hvilke typer trafik der skal tillades eller afvises, baseret på dit netværks behov. Opdater og gennemgå regelmæssigt dine konfigurationer for at tilpasse dem til nye sikkerhedstrusler og opretholde beskyttelsen.
Hvad er tilstandsbaseret inspektion?
Tilstandsbaseret inspektion er en firewallfunktion, der overvåger tilstanden for aktive forbindelser. Den analyserer datapakker baseret på trafikkens kontekst og sikrer, at kun legitime data passerer igennem. Det giver en mere dynamisk og sikker tilgang sammenlignet med statisk filtrering.
Hvornår bør jeg bruge en softwarefirewall?
Brug en softwarefirewall, når du har brug for fleksible sikkerhedsløsninger til individuelle enheder eller små netværk. Den er især nyttig for fjernarbejdere eller små virksomheder, der har brug for tilpasselig beskyttelse uden at investere i hardware. Vurder dine specifikke behov for at afgøre, om den er den rette løsning for dig.