

At finde de rette værktøjer til cloud-sikkerhed kan effektivisere trusselsdetektering betydeligt og styrke compliance, uanset om du beskytter følsomme data, sikrer multi-cloud-miljøer eller automatiserer hændelsesrespons.
Jeg har selvstændigt testet og gennemgået forskellige løsninger med fokus på det, der virkelig betyder noget for dig og dit team. Jeg tror på at levere et objektivt, grundigt undersøgt perspektiv, som kan hjælpe dig med at træffe velinformerede beslutninger.
I denne artikel finder du mine bedste anbefalinger til værktøjer til cloud-sikkerhed, som hver især er udvalgt på grund af deres unikke fordele. Uanset om du er bekymret for databeskyttelse eller compliance, finder du indsigter, der imødekommer dine specifikke behov. Lad os gennemgå mulighederne og finde det bedste match til din organisation.
Why Trust Our Software Recommendations
6,700+
Reviews
20
Industry experts
16+
Evaluation factors
14
Years
Our team has been testing and reviewing software since 2012. As tech leaders ourselves, we know how difficult—and important—it is to choose the right software.
For this guide, we evaluated tools using hands-on testing and independent research, scoring tools using our selection criteria.
Our reviews reflect our human editorial judgment, not a sales pitch.
Expert reviewers:
- Paulo Gardini MiguelTech Director
 Tim FisherVP of AI
 Gabriel RosasTech Lead & Software Architect
 Christhian GruhnTech Lead & Platform Architect

Sammenligningstabel over værktøjer til cloud-sikkerhed
Denne sammenligningstabel opsummerer prisoplysningerne for mine bedste udvalgte værktøjer til cloud-sikkerhed.
| Tool | Best For | Trial Info | Price | ||
|---|---|---|---|---|---|
| 1 | Bedst til slutpunktbeskyttelse | 15 dages gratis prøveperiode | Fra $25/måned med en årlig aftale | Website | |
| 2 | Bedst til CSPM og identitetsrisici på tværs af flere cloudmiljøer | 30 dages gratis prøveperiode + gratis demo tilgængelig | Pris oplyses på forespørgsel | Website | |
| 3 | Bedst til sikring af globale enhedsflåder | Gratis demo tilgængelig | fra $5/person/måned | Website | |
| 4 | Bedst til adgangskontrol efter nul-tillidsprincippet | Gratis abonnement tilgængeligt | Fra $5/bruger/måned (faktureres årligt) | Website | |
| 5 | Bedst til samlet SIEM med DLP og CASB | Gratis demo tilgængelig | Priser oplyses efter anmodning | Website | |
| 6 | Bedst til omfattende styring af cloud-sikkerhedsniveauet | Gratis abonnement tilgængeligt | Fra $350/måned | Website | |
| 7 | Bedst til styring af privilegerede konti | Gratis prøveperiode + gratis demo tilgængelig | Priser oplyses efter anmodning | Website | |
| 8 | Bedst til indsigtbaseret beskyttelse | 30 dages gratis prøveperiode tilgængelig | Fra $795/50 slutpunkter/år | Website | |
| 9 | Det bedste udvalg af scanningstjenester | 14-dages gratis prøveperiode + gratis demo tilgængelig | Fra $149/måned | Website | |
| 10 | Bedst til proaktiv trusselsregistrering | 30 dages gratis prøveperiode + gratis demo tilgængelig | Fra $338.50/år | Website |


Anmeldelser af de bedste værktøjer til cloud-sikkerhed
Nedenfor finder du mine detaljerede opsummeringer af de bedste værktøjer til cloud-sikkerhed, som kom med på min liste. Mine anmeldelser giver et detaljeret indblik i de vigtigste funktioner, fordele & ulemper, integrationer og ideelle anvendelsesområder for hvert værktøj for at hjælpe dig med at finde det bedste til dig.
 Bedst til slutpunktbeskyttelse
- 15 dages gratis prøveperiode
- Fra $25/måned med en årlig aftale
Visit WebsiteCustomer Rating:4.6/5
CrowdStrike Falcons instrumentbræt viser synlighed i sky- og containerarbejdsbelastninger. CrowdStrike er en intelligent, let agent, der forhindrer malwareangreb, samtidig med at den registrerer og indsamler aktivitet på slutpunkter. Dens slutpunktssikkerhedsløsning bruger kunstig intelligens og dybdelæringsanalyse til at levere udvidet detektion og respons til din skyarkitektur.
Hvorfor jeg valgte CrowdStrike Falcon: Jeg valgte CrowdStrike, fordi løsningen leverer næste generations slutpunktbeskyttelse kombineret med en løbende administreret trusselsdetektionstjeneste. Jeg satte især pris på mulighederne for, at detektions- og afhjælpningsværktøjer kan beskytte skybaserede arbejdsbelastninger i alle faser, fra udvikling til produktion.
Fremtrædende funktioner og integrationer i CrowdStrike Falcon:
Funktioner omfatter AI-drevet trusselsdetektion, der giver indsigt i aktivitet på slutpunkter i realtid for at identificere og afværge potentielle brud, før de opstår. Den skybaserede arkitektur sikrer hurtig implementering og skalerbarhed, hvilket gør den ideel til organisationer af alle størrelser. Derudover integreres CrowdStrike Falcon problemfrit med andre sikkerhedsværktøjer og tilbyder en samlet platform til detektion og respons på slutpunkter (EDR), trusselsjagt og administrerede sikkerhedstjenester, hvilket leverer beskyttelse med et minimalt ressourceforbrug.
Integrationer er tilgængelige direkte til Splunk, IBM QRadar, ArcSight, AWS, Microsoft Azure, Okta og ServiceNow.
Pros and Cons
Pros:
- Detektion og respons i realtid
- Integration med andre sikkerhedsværktøjer
- Omfattende rapportering
Cons:
- Risiko for falske positiver
- Begrænset tilpasning
Learn more about CrowdStrike Falcon: Bedst til CSPM og identitetsrisici på tværs af flere cloudmiljøer
- 30 dages gratis prøveperiode + gratis demo tilgængelig
- Pris oplyses på forespørgsel
Visit WebsiteCustomer Rating:4.5/5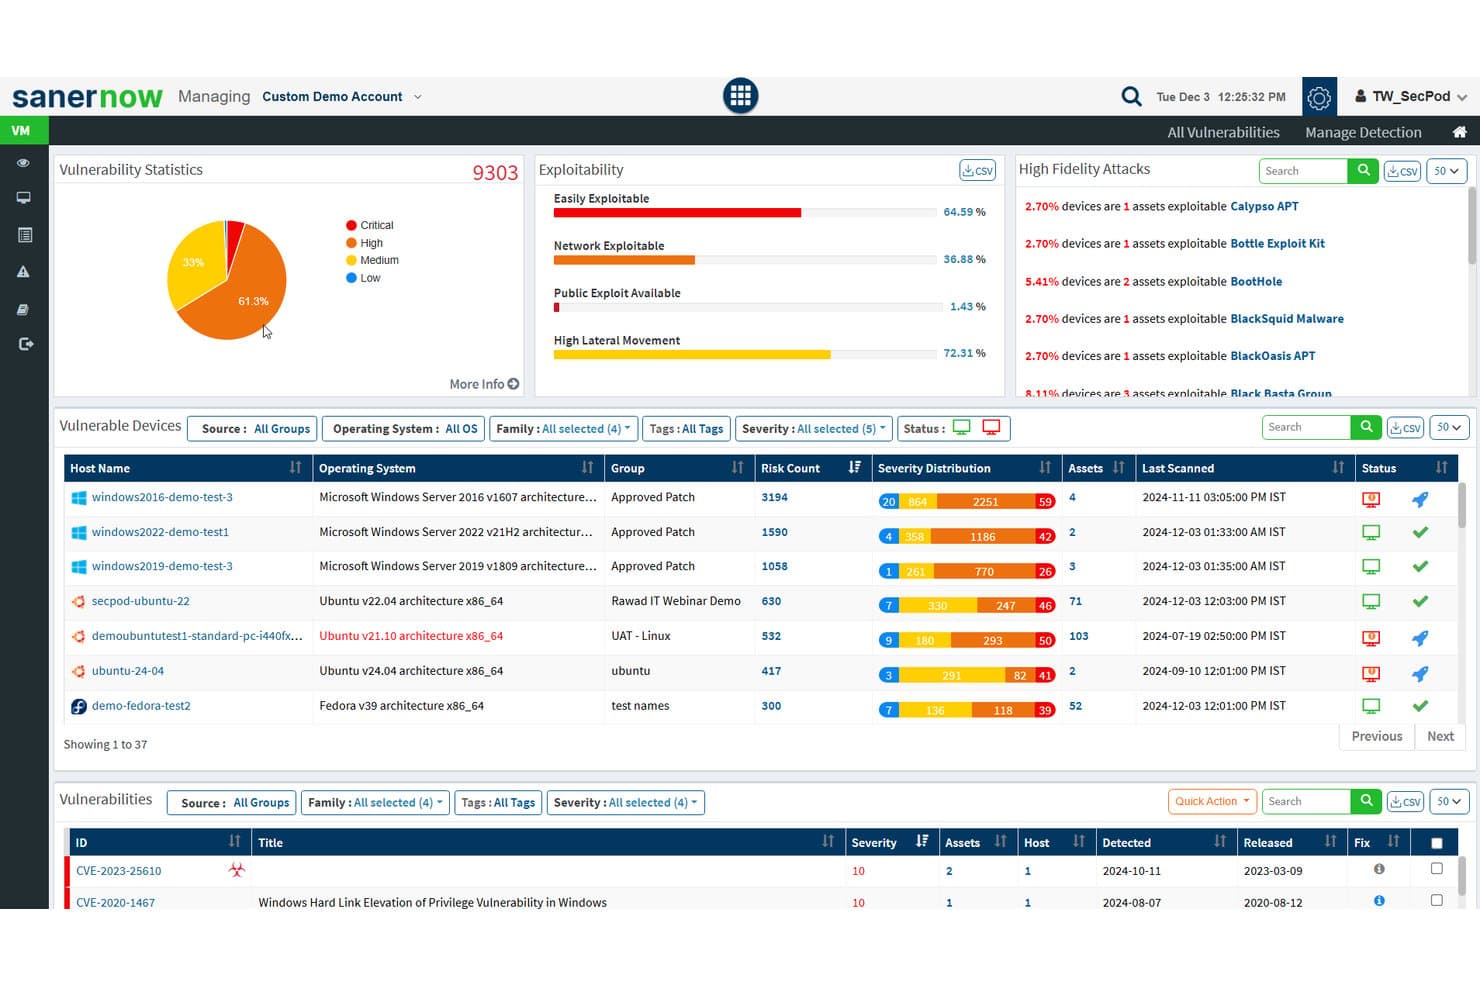
SecPod (Saner Platform) sporer sårbarhedsstatistikker og udnyttelighed på tværs af cloudaktiver. Saner Cloud er en cloudbaseret platform til beskyttelse af applikationer fra SecPod, som samler styring af cloud-sikkerhedstilstand, administration af infrastrukturtilladelser, anomalidetektion og eksponering af aktiver på tværs af AWS, Azure og GCP.
Hvem er SecPod (Saner Platform) bedst egnet til?
Saner Cloud er velegnet til sikkerheds- og compliance-teams, der administrerer identiteter, tilladelser og sikkerhedstilstand på tværs af AWS, Azure og GCP i miljøer med flere clouds.
Hvorfor jeg valgte SecPod (Saner Platform)
Jeg valgte Saner Cloud som en af de bedste, fordi dens CIEM-funktion går videre end blot at markere omfattende tilladelser – den kortlægger præcist, hvordan identiteter, roller og politikker kombineres for at give adgang på tværs af AWS, Azure og GCP, og viser derefter inaktive konti, forældreløse bindinger og dine 10 brugere med flest privilegier med dokumentation, der forklarer, hvorfor hver tildeling er risikabel. Kombineret med CSPM-kontroller på tværs af mere end 1.000 regler holder risikoprioritering i overensstemmelse med CISA's SSVC-model dit team fokuseret på det, der kan udnyttes, ikke kun på det, der er fejlkonfigureret.
De vigtigste funktioner i SecPod (Saner Platform)
- Anomalidetektion med konfidensscoring: Saner Clouds anomalidetektion af sikkerhedstilstanden grupperer registrerede afvigelser i sikkerhedstilstanden i kategorierne høj, mellem og lav konfidens på tværs af AWS, Azure og GCP.
- Automatiseret planlægning af afhjælpning: Teams kan konfigurere afhjælpningsregler til at køre automatisk efter scanninger eller efter daglige, ugentlige eller månedlige tidsplaner med statussporing.
- Inventar over eksponerede cloudaktiver: Saner Cloud vedligeholder et centralt aktivinventar, der markerer offentligt tilgængelige ressourcer og sporer forældede eller ikke-understøttede cloudaktiver.
- Risikoprioritering i overensstemmelse med CISA SSVC: Resultater prioriteres ved hjælp af CISA's SSVC-beslutningsfaktorer – udnyttelighed, automatisering, teknisk påvirkning og ressourcekritikalitet – for at fremhæve det, der kræver øjeblikkelig opmærksomhed.
Integrationer med SecPod (Saner Platform)
SecPod (Saner Platform) integreres med Amazon Web Services (AWS), Microsoft Azure og Google Cloud Platform (GCP) til data om cloud-sikkerhedstilstand, identiteter og aktiver. Antallet af indbyggede integrationer og API-tilgængeligheden er ikke dokumenteret.
Pros and Cons
Pros:
- Rangerer cloudrisici efter påvirkning og udnyttelighed
- Kortlægger identitetstilladelser på tværs af tre cloudmiljøer
- Anmeldere rapporterer hurtig indledende ibrugtagning
Cons:
- Scanningsbaserede advarsler kan overse midlertidige ændringer
- Dækningen af hybridmiljøer og lokale miljøer er fortsat udokumenteret
Learn more about SecPod (Saner Platform): Bedst til sikring af globale enhedsflåder
- Gratis demo tilgængelig
- fra $5/person/måned
Visit WebsiteCustomer Rating:4.9/5
Deels IT-dashboard giver dig et globalt overblik over enhedssikkerhed, udstyrssporing og aktivfordeling på tværs af hele din arbejdsstyrke. Deel tilbyder en række skybaserede sikkerhedsværktøjer, der er designet til at beskytte alle enheder i din organisation mod cybertrusler. Dens platform til beskyttelse af slutpunkter sikrer bærbare computere, tablets og mobile enheder på tværs af din globale arbejdsstyrke.
Hvorfor jeg valgte Deel: Jeg valgte Deel, fordi platformen integrerer cloud-sikkerhed direkte i økosystemet til administration af arbejdsstyrken og kombinerer beskyttelse af slutpunkter med enhedsstyring og adgangskontrol. Deels cloud-native-system registrerer og forhindrer løbende malware, ransomware og uautoriseret adgang i realtid – uden behov for omfattende manuel overvågning. Den automatiserede trusselsrespons isolerer berørte enheder øjeblikkeligt, hvilket minimerer forstyrrelser og eksponering af data.
Deels fremtrædende funktioner og integrationer:
Funktioner omfatter automatisk trusselsregistrering, der tilpasser sig nye cyberrisici i realtid og sikrer, at alle slutpunkter forbliver beskyttede. Platformens lette arkitektur muliggør øjeblikkelig inddæmning af sikkerhedstrusler uden at gøre enheder eller arbejdsgange langsommere. Deel tilbyder også dækning på tværs af platforme, så dit IT-team får ensartet beskyttelse og synlighed på tværs af alle operativsystemer og enhedstyper.
Integrationer omfatter BambooHR, Personio, NetSuite, Slack, Google Workspace, Zoom, SAP SuccessFactors, Xero, QuickBooks, Workday, Greenhouse og Lever.
Pros and Cons
Pros:
- Trusselsregistrering og -respons i realtid
- Beskytter alle enheder på tværs af lokationer
- Automatisk inddæmning reducerer manuelt arbejde
Cons:
- Er ikke en komplet sikkerhedspakke til virksomheder
- Mangler bredere cloud-sikkerhedsværktøjer ud over beskyttelse af slutpunkter for enheder
Learn more about Deel IT: Bedst til adgangskontrol efter nul-tillidsprincippet
- Gratis abonnement tilgængeligt
- Fra $5/bruger/måned (faktureres årligt)
Visit WebsiteCustomer Rating:4.8/5
Twingate giver synlighed i enheder for bedre netværksadministration. Twingate er en cloudbaseret sikkerhedsløsning, der erstatter traditionelle VPN'er med en model for netværksadgang med nul tillid (ZTNA). Den hjælper med at sikre fjernadgang til private ressourcer ved at håndhæve adgang efter princippet om mindst mulige rettigheder, enhedsverificering og intelligent trafikstyring.
Hvorfor jeg valgte Twingate: Jeg valgte Twingate på grund af den stærke implementering af nul-tillidsprincippet, som sikrer, at brugerne kun får adgang til de ressourcer, de har brug for. Ved at godkende både brugerens identitet og enhedens status hjælper Twingate med at forhindre uautoriseret lateral bevægelse på tværs af netværk. Jeg fandt også de automatiserede adgangskontroller værdifulde, da de kan forenkle processen med at tildele eller tilbagekalde tilladelser i dynamiske arbejdsmiljøer. For distribuerede teams gør disse funktioner det lettere at opretholde sikkerheden uden at skabe besvær for slutbrugerne.
Twingates fremtrædende funktioner og integrationer:
Funktioner omfatter intelligent enhedsverificering, der fungerer via integrationer med tjenester som CrowdStrike og Jamf, samt DNS-filtrering og indholdsfiltrering for at mindske eksponeringen for ondsindede websteder. Dets orkestreringslag kan centralisere sikkerheden uden at kræve omkonfiguration af netværket, mens integrationer med identitetsudbydere som Azure AD og Okta gør adgangsadministrationen mere effektiv.
Integrationer omfatter CrowdStrike, Intune, Kandji, Jamf, Azure AD, Okta, Google Workspace, OneLogin, KeyCloak, JumpCloud, virtuelle maskiner og Kubernetes.
Pros and Cons
Pros:
- Fleksible integrationer med identitetsudbydere
- Stærke kontroller til enhedsverificering
- Centraliseret orkestrering efter nul-tillidsprincippet
Cons:
- Indlæringskurve ved opsætning
- Begrænset avanceret analyse
Learn more about Twingate: Bedst til samlet SIEM med DLP og CASB
- Gratis demo tilgængelig
- Priser oplyses efter anmodning
Visit WebsiteCustomer Rating:4.2/5
ManageEngine Log360 tilbyder tilpassede rapporteringsfunktioner til sikkerhedshændelser, compliance og driftsindsigt. ManageEngine Log360 er en omfattende løsning til sikkerhedsinformation og hændelseshåndtering (SIEM), der tilbyder logstyring, trusselsregistrering, compliance-rapportering og sikkerhedsadvarsler i realtid. Den har til formål at øge indsigten i en organisations netværk, forbedre sikkerhedsforanstaltningerne og tilbyde en brugervenlig oplevelse.
Hvorfor jeg valgte ManageEngine Log360: Jeg valgte ManageEngine Log360 på grund af dens evne til at levere omfattende sikkerhedsdækning til cloudmiljøer. Integrationen af SIEM-funktioner med funktioner til cloudadgangssikkerhedsmægler (CASB) og forebyggelse af datatab (DLP) sikrer robust trusselsregistrering og -respons. Derudover giver softwarens maskinlæringsbaserede anomaliregistrering kombineret med realtidsanalyse en dynamisk og proaktiv cloudsikkerhed, hvilket gør den til et ideelt valg til beskyttelse af cloudaktiver og data.
ManageEngine Log360 fremtrædende funktioner og integrationer:
Funktioner omfatter samlet logstyring og SIEM-funktioner, der muliggør trusselsregistrering og compliance-rapportering i realtid fra én enkelt konsol. Integrationen med populære IT- og sikkerhedsværktøjer øger synligheden på tværs af hybride IT-miljøer og forenkler overholdelsen af regler som GDPR og HIPAA. Derudover giver Log360's automatiserede logkorrelation og anomaliregistrering handlingsanvisende indsigt, så potentielle sikkerhedsrisici hurtigt kan identificeres og afværges.
Integrationer omfatter Microsoft Active Directory, Office 365, Google Workspace, AWS, Azure, Salesforce, Box, ServiceNow, Jira, Slack, IBM QRadar, Splunk, SolarWinds, Palo Alto Networks, Fortinet, Cisco og Sophos.
Pros and Cons
Pros:
- Helhedsorienteret sikkerhedssynlighed på tværs af lokale, cloudbaserede og hybride netværk
- Konsol til hændelseshåndtering
- Overholdelse af lovmæssige krav
Cons:
- Kompleks at opsætte og konfigurere
- Logfiler kan være svære at læse og forstå
Learn more about ManageEngine Log360: Bedst til omfattende styring af cloud-sikkerhedsniveauet
- Gratis abonnement tilgængeligt
- Fra $350/måned
Visit WebsiteCustomer Rating:4.7/5
Aikido Security tilbyder et samlet dashboard til at triagere og filtrere problemer efter type, alvorlighed og scanningskilde. Aikido Security er en omfattende DevSecOps-platform, der er designet til at give fuld sikkerhedsdækning fra kode til cloud. Den integrerer flere sikkerhedsscanningsfunktioner, herunder SAST, DAST, SCA, CSPM, IaC og containerscanning, for at identificere og håndtere højrisikosårbarheder i kildekode, containere og cloudmiljøer.
Hvorfor jeg valgte Aikido Security: Jeg kan godt lide dens styring af cloud-sikkerhedsniveauet (CSPM), som registrerer risici i cloudinfrastrukturen på tværs af større cloududbydere. Denne funktion sikrer, at dit cloudmiljø løbende overvåges for sårbarheder, fejlkonfigurationer og problemer med overholdelse af krav, hvilket giver et robust forsvar mod potentielle sikkerhedsbrud. Derudover tilbyder Aikido Security scanning af infrastruktur som kode (IaC), der gennemgår Terraform-, CloudFormation- og Kubernetes-konfigurationer for sikkerhedsrisici.
Aikido Securitys fremtrædende funktioner og integrationer:
Funktioner omfatter en innovativ tilgang til registrering af angrebsstier ved at visualisere potentielle sikkerhedssårbarheder i din cloudinfrastruktur, så du kan afhjælpe dem proaktivt. Dens risikoprioritering giver handlingsanvisende indsigt baseret på realtidskontekst og potentiel påvirkning, så teams kan fokusere på de mest kritiske trusler. Aikido Security integreres med CI/CD-pipelines og populære DevOps-værktøjer, hvilket gør det nemt at indarbejde sikkerhedstjek i udviklingsarbejdsgange uden at forstyrre produktiviteten.
Integrationer omfatter Amazon Web Services (AWS), Google Cloud, Microsoft Azure Cloud, Drata, Vanta, AWS Elastic Container Registry, Docker Hub, Jira, Asana og GitHub.
Pros and Cons
Pros:
- Brugervenlig grænseflade
- Hjælper med sporing og rapportering af overholdelse af krav
- Giver handlingsanvisende indsigt og anbefalinger
Cons:
- Ignorerer sårbarheder, hvis der ikke findes en løsning
- Har ikke funktioner til endpointsikkerhed eller indtrængningsregistrering
Learn more about Aikido Security: Bedst til styring af privilegerede konti
- Gratis prøveperiode + gratis demo tilgængelig
- Priser oplyses efter anmodning

Heimdal tilbyder et omfattende kontrolpanel til administration af IT-aktiver. Inden for skysikkerhed præsenterer Heimdal en dynamisk løsning til virksomheder, der ønsker at beskytte deres digitale miljøer. Den er skræddersyet til brancher som sundhedssektoren, uddannelse og offentlige myndigheder og håndterer udfordringer som overholdelse af standarder såsom ISO 27001 og GDPR. Værktøjet beskytter ikke kun mod trusler som ransomware og phishing, men forenkler også sikkerhedsstyringen, hvilket gør det til et værdifuldt aktiv for IT-afdelinger.
Hvorfor jeg valgte Heimdal
Jeg valgte Heimdal på grund af den fremragende integration af avancerede sikkerhedsforanstaltninger, der er skræddersyet til skymiljøer. Dets funktioner til Udvidet detektion og respons (XDR) giver omfattende trusselsdækning på tværs af slutpunkter og netværk og imødekommer behovet for konstant overvågning. Derudover beskytter Heimdals DNS-sikkerhed mod webbaserede trusler og sikrer, at dit netværk forbliver sikkert. Disse funktioner er attraktive for virksomheder, der prioriterer overholdelse af regler og databeskyttelse.
Heimdals vigtigste funktioner
Ud over de fremtrædende funktioner tilbyder Heimdal flere andre bemærkelsesværdige funktioner, der styrker deres skysikkerhed:
- Styring af privilegerede konti og sessioner: Denne funktion sikrer adgangen ved at administrere og overvåge privilegerede konti, hvilket reducerer risikoen for uautoriseret adgang.
- Styring af sikkerhedsopdateringer og aktiver: Automatiserer processen for sikkerhedsopdateringer og sikrer, at systemerne er opdaterede og overholder sikkerhedsstandarderne.
- Beskyttelse mod ransomwarekryptering: Giver et ekstra beskyttelseslag mod ransomwareangreb og beskytter kritiske data og systemer.
- E-mailsikkerhed: Beskytter mod e-mailbaserede trusler såsom phishing og malware ved at filtrere og overvåge kommunikationen.
Heimdal-integrationer
Heimdal har i øjeblikket ikke opført nogen indbyggede integrationer, men platformen understøtter API-baserede brugerdefinerede integrationer.
Pros and Cons
Pros:
- Automatiserer installation af sikkerhedsopdateringer på tværs af slutpunkter
- Stærk sårbarheds- og trusselsregistrering
- Detaljeret overblik over aktiver og licenser
Cons:
- Ingen indbyggede integrationer tilgængelige
- Grænsefladen kræver tid til introduktion
Learn more about Heimdal: Bedst til indsigtbaseret beskyttelse
- 30 dages gratis prøveperiode tilgængelig
- Fra $795/50 slutpunkter/år
Visit WebsiteCustomer Rating:4.3/5
Få detaljerede oversigter over systemets tilstand med ManageEngine Desktop Central. ManageEngine Desktop Central er et omfattende værktøj, der tilbyder samlet styring af slutpunkter og skysikkerhed for alle enheder i en organisation, hvilket gør det ideelt til IT-professionelle, leverandører af administrerede tjenester (MSP'er) og virksomheder af forskellige størrelser. Målet er at hjælpe med at administrere servere, bærbare computere, stationære computere, smartphones og tablets fra en central placering.
Hvorfor jeg valgte ManageEngine Desktop Central: Softwaren leverer indsigtbaseret beskyttelse gennem sine omfattende funktioner til dataindsamling og analyse, som hjælper IT-administratorer med handlingsrettet viden til proaktivt at håndtere sikkerhedstrusler. En vigtig funktion, der understøtter denne tilgang, er systemovervågning og alarmer i realtid. ManageEngine Desktop Central tilbyder også fuld synlighed og kontrol fra ende til anden samt hærdning af data.
ManageEngine Desktop Centrals fremtrædende funktioner og integrationer:
Funktioner omfatter styring af slutpunkter på tværs af enheder og operativsystemer, hvilket sikrer problemfri administration af stationære computere, servere og mobile enheder. Integrationen med værktøjer som ServiceDesk Plus muliggør effektive IT-processer ved at forbinde arbejdsgange for sagsstyring og enhedshåndtering. Derudover tilbyder softwaren avanceret automatisering af programrettelsesstyring og håndhævelse af konfigurationer, hvilket forbedrer sikkerheden og reducerer den manuelle indsats.
Integrationer omfatter ServiceNow, Jira, Zoho Desk, Zendesk, Jira Service Desk, Microsoft SCCM, IBM BigFix, Slack, Microsoft Teams, Trello, Zapier, ManageEngine ServiceDesk Plus, Microsoft Intune, og flere.
Pros and Cons
Pros:
- Muligheder for fjernadministration af stationære computere
- Administration af programrettelser til softwareopdateringer
- Administration af Active Directory
Cons:
- Nogle avancerede funktioner kræver yderligere undersøgelser
- Brugere kan føle sig overvældede af de mange konfigurerbare funktioner
Learn more about ManageEngine Endpoint Central: Det bedste udvalg af scanningstjenester
- 14-dages gratis prøveperiode + gratis demo tilgængelig
- Fra $149/måned
Visit WebsiteCustomer Rating:4.8/5
Intruder tilbyder et kontrolpanel til centraliseret sårbarhedsstyring. Intruder er et skybaseret sikkerhedsværktøj, der er udviklet til at hjælpe organisationer med at håndtere sårbarheder og beskytte deres digitale aktiver. Det fokuserer på kontinuerlig sårbarhedsstyring og styring af angrebsfladen og tilbyder en omfattende tilgang til at identificere og håndtere sikkerhedssvagheder.
Hvorfor jeg valgte Intruder: Jeg valgte Intruder på grund af værktøjets evne til at udføre forskellige scanningstjenester, herunder scanning af eksterne og interne sårbarheder samt sårbarheder i skymiljøer, webapplikationer og API'er. Disse funktioner giver dig mulighed for at overvåge din organisations sikkerhedsniveau i realtid, så kritiske sårbarheder prioriteres og håndteres hurtigt. Derudover tilbyder Intruders platform styring af eksponering ved hjælp af flere scanningsmotorer, hvilket hjælper med at identificere problemer, som andre værktøjer muligvis overser.
Intruders fremtrædende funktioner og integrationer:
Funktioner omfatter muligheden for at prioritere sårbarheder baseret på deres potentielle indvirkning, så du kan fokusere på de mest presserende problemer. Intruder leverer også tydelig vejledning i afhjælpning, hvilket gør det nemmere for dit team at håndtere identificerede problemer. Derudover tilbyder platformen omfattende rapporteringsfunktioner, så du kan følge dit sikkerhedsniveau over tid og dokumentere overholdelse af branchestandarder.
Integrationer omfatter AWS, GitLab, GitHub, Jira, Azure, Teams, Slack, Azure DevOps, Cloudflare, Google Cloud, Microsoft Sentinel og Okta.
Pros and Cons
Pros:
- Platformen scanner proaktivt efter nyligt offentliggjorte sårbarheder
- Tilbyder detaljerede rapporter
- Prioritering af problemer hjælper med at fokusere på kritiske trusler
Cons:
- Nogle vil måske finde tilpasningsmulighederne for scanninger begrænsede
- Overvågning af angrebsfladen er begrænset til Premium-abonnementet
Learn more about Intruder: Bedst til proaktiv trusselsregistrering
- 30 dages gratis prøveperiode + gratis demo tilgængelig
- Fra $338.50/år
Visit WebsiteCustomer Rating:4.6/5
ESET PROTECTs proaktive trusselsregistrering er synlig i et enkelt kontrolpanel. ESET PROTECT Complete er en omfattende cloudbaseret sikkerhedsløsning, der er udviklet til at yde flerlagsbeskyttelse til virksomheders slutpunkter, herunder computere, bærbare computere og mobile enheder. Løsningen anvender sandkasseteknologi i skyen til at imødegå zero-day-trusler og omfatter fuld diskkryptering for at forbedre databeskyttelsen.
Hvorfor jeg valgte ESET PROTECT Complete: Som cloudbaseret sikkerhedsværktøj tilbyder ESET PROTECT robust beskyttelse, der er specifikt udviklet til at håndtere de unikke sikkerhedsudfordringer ved cloudcomputing. Derudover gør platformens cloudbaserede konsol det muligt for administratorer at administrere sikkerheden på tværs af distribuerede cloudmiljøer uden problemer, hvilket forbedrer synligheden og kontrollen over alle ressourcer.
ESET PROTECT Completes fremtrædende funktioner og integrationer:
Funktioner omfatter en samlet platform til sikkerhedsadministration med avancerede funktioner til trusselsregistrering og -respons, hvilket gør det muligt for it-teams at overvåge slutpunkter, servere og netværk i realtid. ESETs flerlagsbaserede sikkerhedstilgang omfatter slutpunktsbeskyttelse, datakryptering og sandboxing i skyen, hvilket sikrer et omfattende forsvar mod kendte trusler og zero-day-trusler. Integrationen med cloudbaserede værktøjer og den strømlinede implementering gør løsningen særligt brugervenlig for organisationer, der søger effektive og skalerbare cybersikkerhedsløsninger.
Integrationer omfatter ConnectWise Automate, Microsoft Windows Defender Antivirus, Microsoft Azure, Datto RMM, NinjaOne, Kaseya VSA og ATERA.
Pros and Cons
Pros:
- Et ressourcelet systemaftryk sikrer minimal indvirkning på ydeevnen
- Avancerede funktioner til trusselsregistrering og -respons
- Omfattende rapporteringsværktøjer til dybdegående sikkerhedsindsigt
Cons:
- Prisen kan være høj for mindre organisationer
- Kræver teknisk viden for at udnytte avancerede funktioner
Learn more about ESET PROTECT Complete:
Andre værktøjer til cloud-sikkerhed
Her er nogle yderligere muligheder inden for værktøjer til cloud-sikkerhed, som ikke kom med på min liste, men som stadig er værd at undersøge:
- 11CyberarkBedst til identitetssikkerhed fra start til slut
- 12Astra PentestBedst til kontinuerlig scanning med ekspertsupport
- 13Astra PentestBedst til kontinuerlig scanning med ekspertsupport
- 14QualysBedst til sårbarhedsstyring i hybride miljøer
- 15ZygonBedst til sikkerhed for SaaS-adgang
- 16SplunkBedste samlede platform til sikkerhed og observabilitet
- 17ZscalerBedste zero trust-løsning
- 18Trend MicroBedst til udvidet detektion og respons (XDR)
- 19Barracuda CloudGen FirewallBedste firewall til cloud- og hybridnetværk
- 20WizBedst til mellemstore og store virksomheder
- 21Forcepoint ONEBedst til virksomheder med en hybrid arbejdsstyrke
- 22RubrikBedst til sikkerhedskopiering og gendannelse af virksomhedsdata
- 23Orca SecurityBedste cloud-sikkerhedsløsning uden agenter
- 24PenteraBedst til automatiseret sikkerhedsvalidering
- 25CakewalkBedst til adgangsstyring
- 26OPSWAT Security ScoreBedst til hurtige sikkerhedstjek
- 27Rippling ITBedst til administration af cloudbaserede enheder og applikationer
- 28Stream SecurityBedst til registrering af cloud-eksponeringer i realtid
- 29UnderDefenseBedst til trusselsdetektion og -respons døgnet rundt
Sådan evaluerer jeg værktøjer til cloud-sikkerhed
Jeg opdeler min evaluering i grundlæggende kriterier – såsom CSPM-dækning på tværs af flere clouds og IAM-analyse – samt differentiatorer, der adskiller værktøjer, som er udviklet til SecOps i store virksomheder, fra dem, der er bedre egnet til mindre teams.
Kernefunktionalitet (grundlæggende krav til denne liste)
Når jeg udvælger værktøjer til min liste, vurderer jeg hvert enkelt på en skala fra 0 (tilbyder ikke funktionaliteten) til 5 (udmærker sig på dette område) for hver af de nedenstående kernefunktioner. Derefter omregner jeg værktøjets samlede score til en procentdel. Hvert værktøj skal opnå en samlet minimumsscore på 75 % for at komme i betragtning.
- Håndtering af cloud-sikkerhedsniveau: Jeg vurderer, hvor godt et værktøj registrerer fejlkonfigurationer som åbne S3-lagerbeholdere, alt for tilladelige sikkerhedsgrupper og ukrypteret lagring på tværs af cloud-konti.
- Dækning på tværs af flere clouds: Hvert værktøjs understøttelse af AWS, Azure og GCP er vigtig, især funktionsmæssig ensartethed, så teams ikke skal håndtere forskelle mellem udbyderne.
- Overholdelse af regler & håndhævelse af politikker: Jeg ser efter indbyggede rammeværk som CIS Benchmarks, SOC 2 og HIPAA samt muligheden for at oprette tilpassede politikker til interne standarder.
- Scanning af arbejdsbelastninger & sårbarheder: Dækning af virtuelle maskiner, containere og Kubernetes-klynger er afgørende, herunder om et værktøj kan scanne kørende arbejdsbelastninger eller kun afbildninger i hvile.
- Identitets- & rettighedsstyring: Jeg undersøger, om værktøjet kortlægger IAM-tilladelser, markerer overprivilegerede servicekonti og anbefaler politikker med mindst mulige privilegier på tværs af cloud-miljøer.
- Trusselsregistrering & -respons: Realtidsalarmer om mistænkelig aktivitet som usædvanlige API-kald eller lateral bevægelse prioriteres sammen med afhjælpningsarbejdsgange eller SIEM/SOAR-integration.
Når jeg har en liste over værktøjer, der opfylder dette kriterium, vurderer jeg, hvad der adskiller de enkelte platforme.
Differentierende faktorer (det, der adskiller leverandørerne)
Sådan sammenligner jeg de forskellige leverandører:
Fremtrædende funktioner
Analyse af angrebsstier er en vigtig differentiator. Jeg ser efter værktøjer, der kortlægger, hvordan en fejlkonfigureret lagerbucket kombineret med en overprivilegeret rolle kan give en angriber en vej til produktionsdatabaser. Scanning af IaC-sikkerhed er også vigtig, fordi det at opdage en fejlkonfiguration i Terraform eller CloudFormation før udrulning sparer mange timers afhjælpning senere. Jeg vurderer, om et værktøj samler CSPM, CWPP og CIEM i en samlet CNAPP-konsol, hvilket reducerer kontekstskift og giver sikkerhedsteams et sammenkædet risikobillede i stedet for isolerede alarmer.
Ud over funktionerne
Integrationer har stor betydning her. Jeg undersøger, om et værktøj har indbygget forbindelse til SIEM/SOAR-platforme som Splunk eller Sentinel og sagsstyringssystemer som Jira, eftersom sikkerhedsresultater skal kunne indgå i eksisterende arbejdsgange for hændelsesrespons. Gennemsigtighed i prissætningen er en anden faktor, jeg vejer – nogle leverandører opkræver betaling pr. arbejdsbelastning, andre pr. cloud-konto, og uforudsigelige omkostninger, når jeres cloud-miljø vokser, kan hurtigt udhule værdien. Jeg vurderer også skalerbarheden, specifikt om en platform kan håndtere hundredvis af cloud-konti med korrekt RBAC og understøttelse af flere lejere til distribuerede sikkerhedsteams.
Sådan vælger du værktøjer til cloud-sikkerhed
Det er nemt at fortabe sig i lange funktionslister og komplekse prisstrukturer. For at hjælpe dig med at holde fokus, mens du arbejder dig gennem din unikke proces for valg af software, får du her en tjekliste over faktorer, du bør have in mente:
| Faktor | Hvad skal du overveje? |
|---|---|
| FaktorSkalerbarhed | Hvad skal du overveje?Kan værktøjet vokse sammen med dit team og dine databehov? Se efter muligheder, der understøtter voksende arbejdsbelastninger og flere brugere uden en væsentlig prisstigning. |
| FaktorIntegrationer | Hvad skal du overveje?Fungerer det sammen med dine eksisterende DevSecOps-værktøjer og platforme til beskyttelse af cloud-arbejdsbelastninger? Kontrollér kompatibiliteten med din nuværende softwarestak for at undgå forstyrrelser og sikre problemfri drift. |
| FaktorTilpasningsmuligheder | Hvad skal du overveje?Kan du tilpasse værktøjet til dine arbejdsgange? Overvej værktøjer, der giver fleksibilitet til at justere indstillinger og funktioner, så de opfylder dine specifikke behov. |
| FaktorBrugervenlighed | Hvad skal du overveje?Er værktøjet brugervenligt for dit team? Test grænsefladen for intuitiv navigation for at sikre hurtig anvendelse blandt alle teammedlemmer. |
| FaktorImplementering og onboarding | Hvad skal du overveje?Hvad skal der til for at komme i gang? Se efter ressourcer som vejledninger og support, der kan lette overgangen og reducere nedetid under opsætningen. |
| FaktorPris | Hvad skal du overveje?Passer prisen til dit budget? Sammenlign abonnementsplaner, skjulte gebyrer og langsigtet værdi for at sikre en overkommelig løsning uden at gå på kompromis med vigtige funktioner. |
| FaktorSikkerhedsforanstaltninger | Hvad skal du overveje?Er der indført stærke sikkerhedsforanstaltninger? Prioritér værktøjer med kryptering, adgangskontroller og regelmæssige opdateringer for at beskytte dine data. |
Hvad er cloud-sikkerhedsværktøjer?
Cloud-sikkerhedsværktøjer er løsninger, der er udviklet til at beskytte cloudbaserede data og applikationer mod trusler og uautoriseret adgang. IT-fagfolk, cybersikkerhedseksperter og complianceansvarlige bruger typisk disse værktøjer til at beskytte følsomme oplysninger og opretholde overholdelse af lovgivningen. Funktioner til databeskyttelse, trusselsregistrering og adgangskontrol hjælper med at sikre miljøer, overholde krav og håndtere risici. Samlet set leverer disse værktøjer vigtig sikkerhed og tryghed i cloudmiljøer.
Funktioner
Når du vælger cloud-sikkerhedsværktøjer, bør du holde øje med følgende nøglefunktioner:
- Databeskyttelse: Beskytter følsomme oplysninger mod uautoriseret adgang og databrud og sikrer dataintegriteten.
- Trusselsregistrering: Identificerer og advarer brugere om potentielle sikkerhedstrusler i realtid, herunder dem, der markeres af integrerede værktøjer til overvågning af det mørke internet.
- Adgangskontrol: Administrerer, hvem der kan få adgang til specifikke data og applikationer, hvilket reducerer risikoen for interne trusler.
- Compliance-styring: Hjælper organisationer med at overholde brancheregler og standarder og undgå juridiske sanktioner.
- Sikkerhedsovervågning: Overvåger løbende cloudmiljøer for mistænkelige aktiviteter og opretholder sikkerhedsniveauet.
- AI-drevet trusselsanalyse: Bruger kunstig intelligens til at forudsige og analysere potentielle trusler og forbedre beskyttelsen.
- Understøttelse af flere clouds: Leverer sikkerhed på tværs af flere cloudplatforme og giver fleksibilitet og skalerbarhed.
- Avanceret kryptering: Beskytter data med stærke krypteringsmetoder og sikrer fortrolighed og sikkerhed.
- Advarsler i realtid: Underretter straks brugere om sikkerhedshændelser, så der hurtigt kan gribes ind for at begrænse risici.
- Tilpasningsmulige dashboards: Giver brugere mulighed for at tilpasse deres visning af sikkerhedsmålinger, hvilket forbedrer overvågning og beslutningstagning.
Fordele
Implementering af cloud-sikkerhedsværktøjer giver flere fordele for dit team og din virksomhed. Her er nogle af de fordele, du kan se frem til:
- Forbedret datasikkerhed: Beskytter følsomme oplysninger mod databrud med funktioner som databeskyttelse og avanceret kryptering.
- Overholdelse af lovgivningen: Hjælper din virksomhed med at overholde brancheregler gennem compliance-styring og integrationer med værktøjer til cloudstyring.
- Reduceret risiko for trusler: Identificerer og afværger hurtigt potentielle sikkerhedstrusler med trusselsregistrering og advarsler i realtid.
- Forbedret adgangskontrol: Begrænser uautoriseret adgang med adgangskontrolfunktioner og beskytter dine data mod interne trusler.
- Skalerbarhed og fleksibilitet: Understøtter virksomhedens vækst og forandringer med understøttelse af flere clouds og tilpasser sig dine skiftende behov.
- Hurtig reaktion på hændelser: Muliggør hurtig handling under sikkerhedshændelser gennem advarsler og overvågning i realtid.
- Velinformeret beslutningstagning: Tilpasningsmulige dashboards giver tydelig indsigt i sikkerhedsmålinger og hjælper med strategisk planlægning.
Omkostninger & priser
Valg af cloud-sikkerhedsværktøjer kræver en forståelse af de forskellige prismodeller og tilgængelige abonnementer. Omkostningerne varierer afhængigt af funktioner, teamets størrelse, tilføjelser og meget mere. Tabellen nedenfor opsummerer almindelige abonnementer, deres gennemsnitlige priser og typiske funktioner, der er inkluderet i cloud-sikkerhedsværktøjsløsninger:
Sammenligningstabel for cloud-sikkerhedsværktøjer
| Abonnementstype | Gennemsnitlig pris | Almindelige funktioner |
|---|---|---|
| AbonnementstypeGratis abonnement | Gennemsnitlig pris$0 | Almindelige funktionerGrundlæggende trusselsregistrering, begrænset adgangskontrol og grundlæggende databeskyttelse. |
| AbonnementstypePersonligt abonnement | Gennemsnitlig pris$5-$25/bruger/måned | Almindelige funktionerForbedret databeskyttelse, advarsler i realtid og grundlæggende compliance-styring. |
| AbonnementstypeVirksomhedsabonnement | Gennemsnitlig pris$30-$60/bruger/måned | Almindelige funktionerAvanceret trusselsregistrering, understøttelse af flere clouds og tilpasningsmulige dashboards. |
| AbonnementstypeAbonnement til store virksomheder | Gennemsnitlig pris$70-$150/bruger/måned | Almindelige funktionerOmfattende compliance-værktøjer, AI-drevet trusselsanalyse og fuld adgangskontrol. |
Ofte stillede spørgsmål om cloud-sikkerhedsværktøjer
Her er nogle svar på almindelige spørgsmål om cloud-sikkerhedsværktøjer:
Kræver cloud-sikkerhedsværktøjer løbende vedligeholdelse?
Ja, de har ofte brug for opdateringer, justering af politikker og vedligeholdelse af integrationer. Nogle platforme tilbyder automatiske opdateringer eller administrerede tjenester for at reducere det manuelle arbejde. Vedligeholdelsesarbejdet afhænger af implementeringsmodellen og opsætningens kompleksitet.
Kan cloud-sikkerhedsværktøjer integreres med eksisterende systemer?
Ja, mange cloud-sikkerhedsværktøjer tilbyder integrationer med eksisterende it-systemer og software. Det sikrer et problemfrit workflow og datasynkronisering. Kontrollér kompatibiliteten med dine nuværende systemer for at maksimere effektiviteten og undgå afbrydelser.
Hvilke typer cloudmiljøer understøtter disse værktøjer?
De fleste værktøjer er designet til at fungere på tværs af offentlige, private og hybride cloudmiljøer. Nogle er optimeret til bestemte udbydere som AWS, Azure eller Google Cloud. Kompatibiliteten kan afhænge af, hvordan værktøjet implementeres og konfigureres.
Hvordan registrerer cloud-sikkerhedsværktøjer trusler?
De er typisk afhængige af automatiserede systemer, der analyserer logfiler, netværksaktivitet og adgangsmønstre. Registreringsmetoderne kan omfatte regelbaserede motorer, maskinlæringsmodeller eller adfærdsanalyse. Registreringslogikken varierer mellem platforme afhængigt af deres arkitektur.
Er cloud-sikkerhedsværktøjer platformspecifikke eller kompatible på tværs af platforme?
Nogle er udviklet specifikt til én cloududbyder, mens andre understøtter flere platforme. Værktøjer, der fungerer på tværs af platforme, omfatter ofte centraliserede dashboards, der giver samlet indsigt. Kravene til implementering og integrationsdybden varierer fra værktøj til værktøj.
Hvad er cloud-sikkerhedens 4 C'er?
De fire C’er inden for cloudbaseret sikkerhed er cloud, klynge, kode og container. De repræsenterer forskellige sikkerhedslag, der er nødvendige for at beskytte cloudbaserede applikationer. Overvej, hvordan hvert lag interagerer med og understøtter den overordnede sikkerhedsstrategi for dit cloudmiljø.
Hvordan hjælper cloud-sikkerhedsværktøjer med overholdelse af krav?
Cloud-sikkerhedsværktøjer hjælper med at overholde krav ved at tilbyde funktioner som revisionslogge, datakryptering og adgangskontroller. De hjælper med at sikre, at din organisation overholder branchereglerne. Se efter værktøjer, der er tilpasset dine specifikke krav til overholdelse, for at undgå potentielle sanktioner.