

SBOM-software hjælper dig med at generere, administrere og analysere softwarestyklister, så du får fuldt indblik i hver komponent i din kodebase. Hvis du er ansvarlig for softwaresikkerhed, compliance eller revision, er det afgørende at finde den bedste SBOM-software for at reducere risikoen, beskytte mod sårbarheder og imødekomme skiftende lovgivningsmæssige krav.
Denne guide hjælper dig med hurtigt at sammenligne de bedste SBOM-løsninger, så du kan vælge den løsning, der passer bedst til dit teams arbejdsgange og sikkerhedsprioriteter.
Hvorfor du kan stole på vores softwareanbefalinger
6,700+
Reviews
20
Industry experts
16+
Evaluation factors
14
Years
Vores team har testet og anmeldt software siden 2012. Vi er selv teknologiledere, så vi ved, hvor svært og hvor vigtigt det er at vælge den rigtige software.
Til denne guide har vi vurderet værktøjerne gennem praktisk afprøvning og uafhængig research og givet dem point ud fra vores udvælgelseskriterier.
Vores anmeldelser bygger på vores egen redaktionelle vurdering. De er ikke et salgsargument.
Ekspertanmeldere:
- Paulo Gardini MiguelTech Director
 Tim FisherVP of AI
 Gabriel RosasTech Lead & Software Architect
 Christhian GruhnTech Lead & Platform Architect

Sammenligningstabel for SBOM-software
Denne sammenligningstabel opsummerer prisoplysningerne for mine bedste udvalgte SBOM-softwareløsninger:
| Tool | Best For | Trial Info | Price | ||
|---|---|---|---|---|---|
| 1 | Bedst til scanning af importerede SBOM'er for indlejrede systemer | Gratis abonnement tilgængeligt | Fra $350/måned | Website | |
| 2 | Bedst til integration af overholdelse i pipelines | Gratis demo tilgængelig | Op til $1,000/dev/år (faktureres årligt) | Website | |
| 3 | Bedst til udviklercentreret sårbarhedsregistrering | Gratis abonnement + gratis demo tilgængelig | Fra $25/pr. bidragende udvikler/måned | Website | |
| 4 | Bedst til synlighed i risici ved åben kildekode | Gratis demo tilgængelig | Priser oplyses efter anmodning | Website | |
| 5 | Bedst til attestering af softwareartefakter på flere punkter | Gratis demonstration tilgængelig | Pris oplyses efter forespørgsel | Website | |
| 6 | Bedst til automatiseret dokumentation af softwareforsyningskæden | Gratis demo tilgængelig | Priser oplyses på forespørgsel | Website | |
| 7 | Bedst til produktsikkerhed på tværs af enhedsporteføljer | Gratis demonstration tilgængelig | Priser oplyses efter forespørgsel | Website | |
| 8 | Bedst til at detektere aktiv manipulation af kode | 7 dages gratis prøveperiode + gratis demo tilgængelig | Fra $399/måned (faktureret årligt) | Website | |
| 9 | Bedst til politikdrevet automatisering af compliance | 14 dages gratis prøveperiode + gratis demo tilgængelig | Priser efter anmodning | Website | |
| 10 | Bedst til revisionsklar rapportering om due diligence | Gratis abonnement | Fra $20/projekt/måned (faktureres årligt) | Website |


Anmeldelser af den bedste SBOM-software
Nedenfor finder du mine detaljerede opsummeringer af den bedste SBOM-software, der kom med på min kortliste. Mine anmeldelser giver et detaljeret indblik i funktionerne, de bedste anvendelsesområder og integrationerne for hver platform, så du kan finde den bedste løsning til dig.
 Bedst til scanning af importerede SBOM'er for indlejrede systemer
- Gratis abonnement tilgængeligt
- Fra $350/måned
Visit WebsiteCustomer Rating:4.3/5
Aikido Security viser CVE-oplysninger og løsningsstier for hver afhængighed. Aikido Security er en DevSecOps-platform til kodesikkerhed, der kombinerer afhængighedsscanning, SBOM-generering, scanning af containerafbildninger, analyse af licensrisici og sårbarhedsdetektion på tværs af kildekode, containere og indlejrede systemer.
Hvem egner Aikido Security sig bedst til?
Aikido Security er velegnet til DevSecOps-teams, der har brug for at scanne, overvåge og eksportere SBOM'er på tværs af kildekode, containere og indlejrede systemer fra én enkelt platform.
Hvorfor jeg valgte Aikido Security
Jeg valgte Aikido Security som et af de bedste værktøjer, fordi det er det eneste værktøj, jeg har fundet, der giver dig mulighed for at uploade selvgenererede SBOM'er for indlejrede systemer direkte via API og derefter straks scanne dem for CVE'er og licensrisici. Det er en reel fordel, hvis du arbejder med Buildroot- eller Yocto-builds, hvor din softwarebeholdning ligger uden for et standardlager. Jeg kan også godt lide, at CycloneDX-eksporter omfatter valgfri VEX-analyse, så du præcist kan markere, hvilke sårbarheder der kan udnyttes, og dele denne kontekst med tredjeparter.
Vigtige funktioner i Aikido Security
- Analyse af nåbarhed: Opbygger en kaldgraf over moduler, funktioner og dataflows for at afgøre, om en sårbar afhængighed faktisk kan nås fra din applikations indgangspunkter.
- CI/CD-sikkerhedsgates: Håndhæver konfigurerbare sikkerhedspolitikker for pull requests og udgivelser og blokerer ændringer, der overskrider en defineret alvorlighedsgrænse på tværs af SCA, SAST, IaC, secrets- og licensscanninger.
- SBOM-eksport i flere formater: Genererer SBOM'er i SPDX 2.3, CycloneDX 1.6 eller CSV, hvor eksporten kan afgrænses efter lager, containerafbildning, team eller gren.
- Identifikation af licensrisici: Markerer dobbeltlicensering, restriktive vilkår og andre licensrisici på tværs af lagre og containerafbildninger med beskrivelser af forpligtelser i almindeligt sprog og justerbar risikobedømmelse.
Integrationer med Aikido Security
Aikido Security tilbyder dokumenterede markedspladsintegrationer med GitHub, GitLab Cloud, Azure Repos, Bitbucket Cloud, Jira, Linear, GitHub Actions, GitLab CI/CD, Docker Hub og GitHub Container Registry. Dets REST API og webhooks understøtter brugerdefinerede SBOM-upload og integrationer.
Pros and Cons
Pros:
- Scanner importerede SBOM'er for indlejrede systemer
- Analyse af nåbarhed reducerer irrelevante advarsler
- Eksporterer SPDX, CycloneDX og CSV
Cons:
- Yocto-SBOM'er kræver manuel sammenfletning
- Historiske poster for containerafbildninger er begrænsede
Learn more about Aikido Security: Bedst til integration af overholdelse i pipelines
- Gratis demo tilgængelig
- Op til $1,000/dev/år (faktureres årligt)
Visit WebsiteCustomer Rating:4.7/5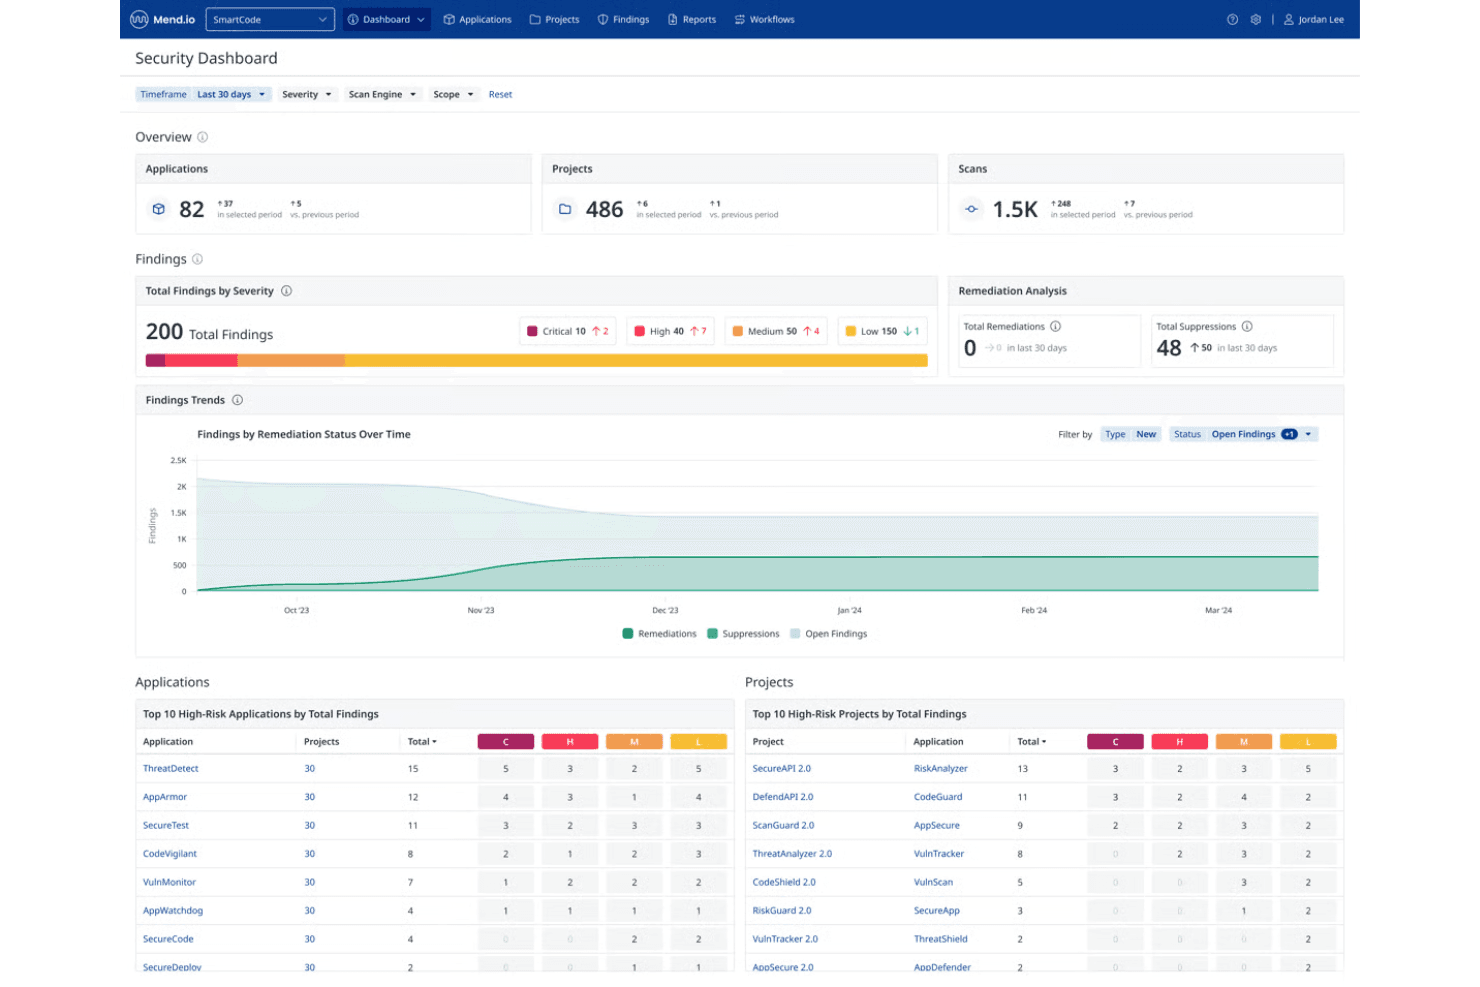
Mend.io vedligeholder SBOM'er, VEX-data, SPDX-/CycloneDX-filer og tredjeparts-SBOM'er. Mend AppSec er en applikationssikkerhedsplatform, der samler SAST, SCA og containerscanning med automatisk SBOM-generering i SPDX- og CycloneDX-formater, VEX-dataoutput, sårbarhedsprioritering og licensoverholdelse.
Hvem er Mend.io bedst til?
Mend AppSec er velegnet til DevSecOps-teams og applikationssikkerhedsingeniører, der har brug for SBOM-generering og overholdelse af sårbarhedskrav direkte integreret i deres CI/CD-pipelines.
Hvorfor jeg valgte Mend.io
Jeg valgte Mend.io som en af de bedste, fordi platformen integrerer SBOM-overholdelse direkte i CI/CD-pipelinen i stedet for at behandle det som en eftertanke. Hver build genererer automatisk SPDX- eller CycloneDX-SBOM'er med tilknyttede VEX-data, så downstream-forbrugere med det samme kan se, hvilke sårbarheder der faktisk kan udnyttes. Jeg kan også godt lide, at den samme scanning samtidig leverer input til sårbarhedsprioritering ved hjælp af CVSS 4.0, EPSS og rækkeviddeanalyse samt sporing af licensoverholdelse gennem Legal OS Inventory.
Vigtige funktioner i Mend.io
- SBOM-generering på organisations-, applikations- eller projektniveau: Generer afhængigheds-SBOM'er på organisations-, applikations- eller projektniveau med mulighed for output pr. projekt eller aggregeret output på tværs af flere projekter.
- Import af tredjeparts-SBOM'er: Importer SBOM'er fra værktøjer som cdxgen og Syft i CycloneDX- eller SPDX-formater, hvorefter importerede projekter overvåges for nye sårbarheder.
- Registrering af skadelige pakker: Scanner open source-afhængigheder for trusler, herunder typosquatting, afhængighedsforveksling, dataeksfiltrering og bagdøre.
- Legal OS Inventory: Sporer komponentlicenser med risikoscoring, advarsler om overtrædelser og mulighed for at tildele eller tilsidesætte licenser på organisationsniveau.
Integrationer med Mend.io
Mend.io integrerer med GitHub, GitLab, Azure DevOps, Bitbucket, Jenkins, CircleCI, Docker, Amazon ECR, Azure Container Registry og JFrog Artifactory. Platformen tilbyder også REST-API'er til brugerdefinerede integrationer og understøtter CI/CD-arbejdsgange.
Pros and Cons
Pros:
- Builds genererer SPDX-/CycloneDX-SBOM'er med VEX
- Rækkeviddeanalyse hjælper med at prioritere fund af afhængigheder, der kan udnyttes
- Sporer licenser sammen med sårbarhedstriage
Cons:
- Importer udelader kilde-VEX- og sårbarhedsdata
- Falske positiver kan medføre manuel sårbarhedstriage
Learn more about Mend.io: 3Bedst til udviklercentreret sårbarhedsregistrering
Snyk
- Gratis abonnement + gratis demo tilgængelig
- Fra $25/pr. bidragende udvikler/måned
Visit WebsiteCustomer Rating:4.6/5
Snyk scanner afhængigheder, containere og IaC og eksporterer SBOM'er i arbejdsgange. Snyk er en udviklersikkerhedsplatform, der scanner open source-afhængigheder, containere og infrastruktur som kode for sårbarheder, samtidig med at den genererer og eksporterer SBOM'er direkte i udviklernes arbejdsgange.
Hvem er Snyk bedst egnet til?
Snyk er et naturligt valg for udviklingsteams, der ønsker sikkerhed og SBOM-generering integreret i deres eksisterende arbejdsgange for kodning og CI/CD.
Hvorfor jeg valgte Snyk
Jeg har inkluderet Snyk blandt mine bedste valg, fordi det er det eneste værktøj på denne liste, der viser sårbarhedsresultater direkte i IDE'en og ved gennemgang af pull requests, så udviklere opdager open source-risici, før koden overhovedet flettes sammen. Jeg kan især godt lide, at Snyk CLI både kan generere SBOM'er i formaterne CycloneDX og SPDX samt køre snyk sbom test mod en eksisterende SBOM-fil for at kontrollere den for kendte sårbarheder.
Derudover går Snyks risikoscore videre end den rå CVSS-alvorlighed ved at tage højde for tilgængelighed, modenhed af udnyttelse og EPSS-scorer, hvilket holder mit team fokuseret på det, der faktisk betyder noget.
Snyks vigtigste funktioner
- Scanning af licensoverholdelse: Identificerer licenstypen for hver open source-pakke i dit projekt og markerer licenser, der er i konflikt med dine brugspolitikker.
- Afhængighedsgraf: Visualiserer hele dit afhængighedstræ, herunder transitive afhængigheder, så du præcist kan spore, hvor en sårbar pakke kommer ind i din kodebase.
- Automatiserede pull requests til rettelser: Genererer pull requests med versionsopgraderinger for at afhjælpe sårbare afhængigheder direkte i dit arkiv.
- Scanning af containerafbildninger: Scanner Docker- og OCI-afbildninger for sårbare operativsystempakker og applikationsafhængigheder lag for lag.
Snyk-integrationer
Integrationer omfatter GitHub, GitLab, Bitbucket, Azure Repos, Jenkins, CircleCI, GitHub Actions, Azure Pipelines, Jira og Slack.
Pros and Cons
Pros:
- Understøtter 16 programmeringssprog indbygget
- Eksporterer SBOM'er i formaterne CycloneDX og SPDX
- Opretter PR'er med ét klik for sårbarheder
Cons:
- Falske positiver udløser unødvendige sårbarhedsadvarsler
- CLI'en giver færre SBOM-oplysninger end brugerfladen
Learn more about Snyk: Bedst til synlighed i risici ved åben kildekode
- Gratis demo tilgængelig
- Priser oplyses efter anmodning

Black Duck SCA identificerer OSS-komponenter, licensproblemer og forsyningsrisici. Black Duck SCA er et værktøj til analyse af softwarekomposition, der registrerer komponenter med åben kildekode på tværs af kildekode, binærfiler, containere og kodestumper, samtidig med at det håndterer sårbarheds-, licensoverholdelses- og forsyningskæderisici på tværs af SDLC'en.
Hvem er Black Duck-analysen af softwarekomposition bedst egnet til?
Black Duck SCA egner sig godt til virksomheders sikkerheds- og juridiske teams, der administrerer store kodebaser med omfattende brug af åben kildekode på tværs af flere programmeringssprog og miljøer.
Hvorfor jeg valgte Black Duck-analysen af softwarekomposition
Black Duck SCA kommer på min kortliste på grund af dybden i synligheden af risici ved åben kildekode, som går længere end noget andet SCA-værktøj, jeg har evalueret.
Det, der adskiller det, er Black Duck Security Advisories (BDSAs), hvor analytikerne hos Cybersecurity Research Center validerer og supplerer CVE-data, så mit team ikke skal vente i ugevis på, at NVD indhenter nyopdagede sårbarheder.
Jeg er også afhængig af værktøjets scanning af kodestumper for at finde delvis åben kildekode, der medfører licensforpligtelser, men aldrig vises i et pakkemanifest.
Vigtige funktioner i Black Duck-analysen af softwarekomposition
- Generering og eksport af SBOM: Generer SBOM'er i SPDX- og CycloneDX-formater direkte fra scanningsresultater til overholdelsesrapportering og revisioner.
- Scanning af binærfiler: Registrer komponenter med åben kildekode i kompilerede binærfiler og containere, hvor kildekoden ikke er tilgængelig.
- Politikadministration: Definer og håndhæv politikker for brug af åben kildekode på tværs af teams, og markér automatisk overtrædelser under byggeprocesser.
- Opgraderingsvejledning: Vis anbefalinger til løsninger og foreslåede versionsopgraderinger for sårbare komponenter direkte i scanningsresultaterne.
Integrationer til Black Duck-analysen af softwarekomposition
Integrationerne omfatter GitHub, GitLab, Bitbucket, Jenkins, Azure DevOps, GitHub Actions, Jira Software, Slack, Microsoft Teams og JFrog Artifactory.
Pros and Cons
Pros:
- Scanner binærfiler uden adgang til kildekoden
- Præcis registrering af transitive afhængigheder
- Politikadministration håndhæver regler for åben kildekode
Cons:
- Den indledende opsætning er kompleks og omfattende
- Scanninger kører langsomt på store kodebaser
Learn more about Black Duck Software Composition Analysis: Bedst til attestering af softwareartefakter på flere punkter
- Gratis demonstration tilgængelig
- Pris oplyses efter forespørgsel
Visit WebsiteCustomer Rating:1/5
Scribe Security deler SBOM'er, signerede attesteringer, VEX og dokumentation for overholdelse. Scribe Security Trust Hub er en SaaS-platform til sikkerhed i softwareforsyningskæden, som genererer, administrerer og deler SBOM'er sammen med kryptografisk signerede attesteringer, VEX-meddelelser og dokumentation for SDLC-overholdelse på tværs af softwareproducenter og -forbrugere.
Hvem er Scribe Security Trust Hub bedst egnet til?
Scribe Security Trust Hub er velegnet til softwareudviklingsteams, der har brug for at dokumentere kodeintegritet og opfylde krav til overholdelse af sikkerheden i softwareforsyningskæden for deres kunder eller tilsynsmyndigheder.
Hvorfor jeg valgte Scribe Security Trust Hub
Jeg valgte Scribe Security Trust Hub, fordi det er en af de få SBOM-platforme, der genererer kryptografiske attesteringer på hvert trin i pipelinen og ikke kun ved udgivelsen. Det, der adskiller platformen, er, hvordan den indsamler dokumentation på tværs af kildekodestyring, CI/CD og implementering og derefter samler disse attesteringer på artefakt-, produkt- og udgivelsesniveau.
Jeg kan også godt lide dens sikkerhedsregler baseret på politik-som-kode, som kan blokere udgivelser, der mangler påkrævede SBOM'er eller signaturverifikation, før de overhovedet når produktionen.
Vigtige funktioner i Scribe Security Trust Hub
- Centraliseret SBOM-administration: Opret, opbevar og del SBOM'er sammen med tilknyttede sårbarheder, licensdata og vurderinger af udnyttelighed på ét sted.
- Udarbejdelse af VEX-meddelelser: Generer og udgiv meddelelser om udveksling af oplysninger om sårbarhedsudnyttelse (VEX), så forbrugere ved, hvilke sårbarheder i din SBOM der faktisk kan udnyttes.
- Automatiserede arbejdsgange til deling af SBOM'er: Del SBOM'er, dokumentation for overholdelse og attesteringer med kunder eller revisorer gennem kontrollerede, automatiserede distributionsarbejdsgange.
- SLSA-tilpasset sporing af byggemetadata: Registrer oplysninger om byggemiljøet, herunder brugeridentitet, tidsstempler og procesmetadata, i et revisionsklart format for at understøtte overholdelse af SLSA og NIST SSDF.
Integrationer med Scribe Security Trust Hub
Scribe Security Trust Hub integreres med Microsoft Entra ID, Bitbucket, CircleCI, GitHub, GitLab, Jenkins og Travis CI. Den er også tilgængelig på AWS Marketplace, og der findes en API til brugerdefinerede integrationer.
Pros and Cons
Pros:
- Attesterer artefakter på hvert trin i pipelinen
- Indbygget deling af SBOM'er med eksterne interessenter
- Håndhæver automatisk overholdelse af SLSA og SSDF
Cons:
- Der findes meget få brugeranmeldelser fra tredjeparter
- Grænseflade kun på engelsk begrænser globale teams
Learn more about Scribe Security Trust Hub: Bedst til automatiseret dokumentation af softwareforsyningskæden
- Gratis demo tilgængelig
- Priser oplyses på forespørgsel

Manifest sporer SBOM'er, OSS-eksponering, problemer med AI-modeller og risikodata for komponenter. Manifest er en sikkerhedsplatform til softwareforsyningskæder, der automatiserer genereringen af SBOM'er, beriger komponentdata med sårbarhedsoplysninger og sporer risici ved OSS og AI-modeller på tværs af hele din softwareportefølje.
Hvem er Manifest bedst egnet til?
Manifest er velegnet til sikkerheds- og DevOps-teams i softwaredrevne virksomheder, der har brug for at administrere og dele SBOM'er med kunder, tilsynsmyndigheder eller indkøbsafdelinger.
Hvorfor jeg valgte Manifest
Jeg har inkluderet Manifest blandt mine bedste valg, fordi platformen automatiserer hele livscyklussen for SBOM-dokumentation, fra generering til deling, på en måde, som de fleste værktøjer ikke dækker fra ende til anden. Jeg kan især godt lide, at Manifest giver dig mulighed for at offentliggøre SBOM'er direkte til kunder eller tilsynsmyndigheder via en portal, hvilket fjerner den manuelle frem-og-tilbage-kommunikation, der typisk forsinker anmodninger om dokumentation af overholdelse.
Platformen beriger også automatisk komponentdata med sårbarhedsoplysninger, så din dokumentation forbliver nøjagtig uden ekstra arbejde for dit team.
Vigtige funktioner i Manifest
- Indlæsning af SBOM: Accepterer og validerer SBOM'er indsendt af tredjepartsleverandører for at verificere deres oplysninger om komponenter.
- Registrering af licensrisici: Identificerer open source-licenstyper på tværs af dine komponenter og markerer potentielle konflikter med kravene til overholdelse.
- Politikbaserede alarmer: Indstil brugerdefinerede politikker, der udløser alarmer, når komponenter overskrider definerede risikotærskler.
- Sporing af AI-modelbeholdning: Sporer AI-modeller og deres afhængigheder sammen med traditionelle softwarekomponenter.
Manifest-integrationer
Manifest tilbyder et mindre udvalg af indbyggede integrationer, herunder GitHub, Jira, ServiceNow og Linear. Platformen har også en dedikeret integration med Forescout til at hente SBOM- og sårbarhedsdata ind i administrationen af netværksenheder. Manifest tilbyder en REST API og et CLI-værktøj, der kan integreres i CI/CD-pipelines, med dokumenteret understøttelse af GitHub Actions- og Azure DevOps-arbejdsgange.
Pros and Cons
Pros:
- Understøtter generering af AIBOM'er sammen med traditionelle SBOM'er
- Analyse af leverandørers SBOM'er før indkøbsbeslutninger
- Analyse af leverandørers SBOM'er før indkøbsbeslutninger
Cons:
- Mindre fællesskab end etablerede SCA-konkurrenter
- Begrænset offentlig dokumentation om selvhostet implementering
Learn more about Manifest: Bedst til produktsikkerhed på tværs af enhedsporteføljer
- Gratis demonstration tilgængelig
- Priser oplyses efter forespørgsel

Cybellum beskytter forbundne produkter med SBOM'er, prioritering, overholdelse af krav og reaktion. Cybellum er en produktsikkerhedsplatform udviklet til enhedsproducenter, som kombinerer SBOM-håndtering, registrering og prioritering af sårbarheder, automatisering af overholdelse af krav samt reaktion på hændelser efter lancering på tværs af porteføljer af forbundne produkter.
Hvem er Cybellum bedst egnet til?
Cybellum er specifikt udviklet til produktsikkerhedsingeniører og R&D-teams hos OEM'er og enhedsproducenter inden for bilindustrien samt den medicinske og industrielle sektor.
Hvorfor jeg valgte Cybellum
Jeg har inkluderet Cybellum blandt mine bedste valg, fordi det er en af de få SBOM-platforme, der specifikt er udviklet til at håndtere sikkerhed på tværs af hele produktporteføljer og ikke kun for enkelte softwareudgivelser.
Jeg kan godt lide, at den samler binærfiler, kildekode og uploadede SBOM-filer i én SBOM med høj nøjagtighed pr. produkt, hvilket er noget, mit team har brug for, når vi arbejder med komplekse indlejrede systemer. Den automatiserer også oprettelsen af dokumentation til lovgivningsmæssige krav for rammeværk som ISO 21434 og FDA PMA, så vi ikke manuelt skal knytte SBOM-data til kravene for overholdelse på tværs af hver produktlinje.
Cybellums vigtigste funktioner
- Teknologi med cyberdigitale tvillinger: Opretter digitale kopier af en enheds software, så du kan analysere og registrere cyberrisici på komponent- eller fuldt systemniveau.
- VM CoPilot: En AI-baseret assistent til prioritering, der giver anbefalinger til afhjælpning og indsigt under arbejdsgange til håndtering af sårbarheder.
- Registrering af produktsoftwarens licenser: Scanner softwarekomponenter for at identificere juridiske licensmangler ved at sammenholde registrerede licenser med dine definerede politikker.
- Agentløs analyse: Analyserer enhedssoftware og genererer SBOM'er uden at kræve, at software integreres i dine enhedskomponenter.
Cybellum-integrationer
Integrationer omfatter Azure DevOps, Bamboo, Bitbucket Pipelines, CircleCI, GitLab, Jenkins, Red Hat Ansible, JFrog Artifactory, Jira og Splunk.
Pros and Cons
Pros:
- Sammenfletter binære SBOM'er og kildebaserede SBOM'er
- Indbygget understøttelse af overholdelse af ISO, FDA og UNECE
- Håndterer SBOM'er på tværs af hele enhedsporteføljer
Cons:
- Rettet udelukkende mod producenter af indlejrede enheder
- Ingen offentligt angivne selvbetjeningspriser
Learn more about Cybellum: Bedst til at detektere aktiv manipulation af kode
- 7 dages gratis prøveperiode + gratis demo tilgængelig
- Fra $399/måned (faktureret årligt)

Xygeni beskytter SBOM'er, SCA, CI/CD-pipelines, buildintegritet og malwarerisici. Xygeni er en AI-drevet applikationssikkerhedsplatform, der dækker generering af SBOM'er, softwarekompositionsanalyse (SCA), sikkerhed i CI/CD-pipelines, verificering af buildintegritet og detektering af malware i softwareforsyningskæden gennem hele softwareudviklingslivscyklussen.
Hvem er Xygeni bedst egnet til?
Xygeni er velegnet til sikkerheds- og DevSecOps-teams i mellemstore til store organisationer, der har brug for dyb indsigt i risici i softwareforsyningskæden.
Hvorfor jeg valgte Xygeni
Jeg har inkluderet Xygeni blandt mine bedste valg på grund af, hvor alvorligt platformen tager aktiv manipulation af kode, hvilket de fleste SBOM-værktøjer simpelthen ikke håndterer på dette niveau. Dets modul til anomalidetektering undersøger kodeændringer i realtid og markerer uautoriserede ændringer i build- og konfigurationsfiler på tværs af GitHub, GitLab, Jenkins og Azure.
Jeg kan også godt lide, at SCA-modulet går videre end CVE-matchning for at detektere mistænkelige mønstre i nypublicerede eller opdaterede open source-pakker, hvilket betyder, at mit team kan opdage skadelige afhængigheder, før de når produktionen, i stedet for bagefter.
Vigtige funktioner i Xygeni
- Generering af SBOM: Eksportér en opdateret SBOM i SPDX- eller CycloneDX-format med ét klik, og annotér sårbarheder direkte i dokumentet.
- Håndtering af licensrisici: Få indsigt i licensproblemer vedrørende open source ved hver kodeændring, så du kan holde styr på overholdelsesforpligtelser på tværs af afhængigheder.
- Detektering af fejlkonfigurationer i CI/CD-pipelines: Identificér og afhjælp fejlkonfigurationer i build-scripts og CI/CD-pipelines for at forhindre uautoriseret adgang og kompromitterede pipelinekørsler.
- Tragte til prioritering af sårbarheder: Filtrér og rangér open source-sårbarheder efter nåbarhed, udnyttelighed og forretningskontekst for at reducere antallet af advarsler for dit sikkerhedsteam.
Xygeni-integrationer
Integrationer omfatter GitHub, GitLab, Bitbucket, Jenkins, Azure DevOps, GitHub Actions, JetBrains IDE'er, Visual Studio Code, Docker og Kubernetes.
Pros and Cons
Pros:
- Detektering af malware i open source-pakker i realtid
- AI-drevet nåbarhedsanalyse reducerer antallet af advarsler
- Samlet indsigt i forsyningskæden på tværs af SDLC
Cons:
- Tilpasning af dashboard og rapporter er begrænset
- Nogle afhjælpningshandlinger understøttes ikke af værktøjssættet
Learn more about Xygeni: Bedst til politikdrevet automatisering af compliance
- 14 dages gratis prøveperiode + gratis demo tilgængelig
- Priser efter anmodning
 Learn more about Anchore:
 10Bedst til revisionsklar rapportering om due diligence
FOSSA
- Gratis abonnement
- Fra $20/projekt/måned (faktureres årligt)
Learn more about FOSSA:
Anden SBOM-software
Her er nogle yderligere SBOM-softwaremuligheder, der ikke kom med på min kortliste, men som stadig er værd at undersøge:
- 11JFrog XrayBedst til omfattende IDE-integration
- 12ChainguardBedst til SLSA-kompatibel artefaktproveniens
- 13ONEKEYBedst til dækning af hele livscyklussen for forbundne enheder
- 14OWASP Dependency-TrackBedst til risikokortlægning af komponenter på tværs af hele porteføljen
Sådan evaluerer jeg SBOM-software
Jeg opdeler min evaluering i to lag – de grundlæggende funktioner, som et værktøj skal levere (såsom generering af CycloneDX- eller SPDX-SBOM'er fra containere og binære filer), og de differentierende faktorer, der afgør, hvilket værktøj der passer til din specifikke pipeline, dit compliance-krav eller din risikomodel for forsyningskæden.
Kernefunktionalitet (grundkrav for denne liste)
Når jeg udvælger værktøjer til min liste, vurderer jeg hvert enkelt på en skala fra 0 (tilbyder ikke funktionaliteten) til 5 (udmærker sig på dette område) for hver af de nedenstående kernefunktioner. Derefter omregner jeg værktøjets samlede score til en procentdel. Hvert værktøj skal opnå en minimumssamlet score på 65 % for at komme i betragtning.
- SBOM-generering: Jeg undersøger, om et værktøj kan scanne mere end blot kildekodemanifester – muligheden for at generere SBOM'er fra containerimages, kompilerede binære filer og build-artefakter er vigtig, når man leverer forudbygget software.
- Understøttelse af standardformater: Hvert værktøj bør understøtte import og eksport af SPDX og CycloneDX, da kunder og tilsynsmyndigheder vil bede om SBOM'er i bestemte formater, som man ikke altid kan forudsige.
- Detektion af sårbarheder: Jeg ser efter korrelation med flere sårbarhedsdatabaser (NVD, GitHub Advisory, OSV) i stedet for blot ét feed samt tydelig risikoscore, der hjælper med at prioritere, hvad der skal patches først.
- Sporing af licenser og compliance: Værktøjer får højere karakterer, når de går videre end blot at registrere licenstyper og tilbyder en politikmotor, hvor man kan opstille regler – f.eks. automatisk markere AGPL-komponenter i proprietære builds.
- SBOM-lager og livscyklusstyring: Jeg vurderer, hvordan hvert værktøj gemmer og versionerer SBOM'er over tid, herunder om man kan sammenligne to versioner for at opdage uventede ændringer i afhængigheder mellem udgivelser.
- CI/CD- og toolchain-integration: Indbyggede plugins til platforme som Jenkins, GitHub Actions og GitLab CI er vigtige, men jeg ser også efter API-adgang, der giver platform engineering-teams mulighed for at integrere SBOM-generering i tilpassede pipelines.
Når jeg har en liste over værktøjer, der opfylder disse kriterier, undersøger jeg, hvad der adskiller de enkelte platforme.
Differentierende faktorer (det, der adskiller leverandørerne)
Sådan sammenligner jeg forskellige leverandører:
Fremtrædende funktioner
Understøttelse af VEX er en væsentlig differentieringsfaktor. Når en CVE rammer et bibliotek, du leverer, men den sårbare kodevej ikke kan nås, har du brug for en måde at kommunikere det på. VEX-dokumenter giver dig mulighed for at fortælle downstream-forbrugere præcis, hvilke sårbarheder der er relevante, og dermed reducere støjen fra falske positive resultater. Analyse af binære filer og containere adskiller også leverandørerne – værktøjer, der genererer SBOM'er fra kompilerede artefakter, dækker forudbygget software, som scanning af kildekode alene ikke finder. Jeg vurderer også løbende sårbarhedsovervågning, hvor værktøjet advarer dig, når nyligt offentliggjorte CVE'er påvirker komponenter i tidligere udgivne versioner.
Mere end funktioner
Fleksibilitet ved implementering betyder meget på dette område. Teams inden for forsvar eller kritisk infrastruktur har ofte brug for air-gapped eller selvhostede muligheder, så jeg undersøger, om en leverandør understøtter disse modeller ud over SaaS. Overensstemmelse med lovgivning er en anden faktor, jeg vægter – specifikt om værktøjet knytter output til rammeværk som EO 14028, NTIA's minimumselementer eller EU's forordning om cyberrobusthed. Jeg ser også på mulighederne for SBOM-deling, da mange organisationer har brug for at distribuere SBOM'er til kunder eller hente dem fra upstream-leverandører for at opnå fuld synlighed i forsyningskæden.
Sådan vælger du SBOM-software
Det er nemt at fare vild i lange funktionslister og komplekse prisstrukturer. For at hjælpe dig med at holde fokus, mens du arbejder dig gennem din unikke proces for valg af software, får du her en tjekliste over faktorer, du bør have i tankerne:
| Faktor | Hvad skal overvejes |
|---|---|
| FaktorSkalerbarhed | Hvad skal overvejesKan værktøjet håndtere din kodebase og væksten i afhængigheder over tid? Tag højde for fremtidig produktekspansion samt ændrede team- eller lovgivningsmæssige krav. |
| FaktorIntegrationer | Hvad skal overvejesOpretter det forbindelse direkte til dine CI/CD-systemer, kodearkiver, registre og systemer til håndtering af supportsager? Bekræft officielle integrationer med de centrale platforme, der er i brug. |
| FaktorTilpasningsmuligheder | Hvad skal overvejesKan du tilpasse arbejdsgange, politikregler og rapportering, så de passer til din sikkerhedsproces? Vær opmærksom på ufleksible værktøjer, der kun er udviklet til simple eller generiske arbejdsgange. |
| FaktorBrugervenlighed | Hvad skal overvejesVil dine udviklings-, sikkerheds- og compliance-teams kunne bruge værktøjet uden omfattende oplæring? Afprøv det med virkelige arbejdsgange, før du træffer en beslutning. |
| FaktorImplementering og introduktion | Hvad skal overvejesEr implementeringsprocessen enkel, eller er der komplekse infrastrukturbehov? Spørg ind til migrering, support og tiden fra køb til værdiskabelse. |
| FaktorPris | Hvad skal overvejesEr prisniveauerne tydelige, og hvor hurtigt kan omkostningerne stige, når du tilføjer brugere, pipelines eller artefakter? Tag både indledende og løbende udgifter med i beregningen. |
| FaktorSikkerhedsforanstaltninger | Hvad skal overvejesUnderstøtter værktøjet behov for sikker implementering såsom SSO, RBAC eller installationer i isolerede netværk? Kontrollér revisionslogning og overholdelse af interne politikker. |
| FaktorCompliancekrav | Hvad skal overvejesKan leverandøren dokumentere overensstemmelse med branchens krav, f.eks. EO 14028, NTIA eller internationale standarder? Bed om dokumentation eller erklæringer, der viser sammenhængen. |
Hvad er SBOM-software?
SBOM-software genererer automatisk en softwarestykliste (SBOM), der registrerer alle komponenter, afhængigheder og deres licenser i en kodebase eller et artefakt.
Disse værktøjer hjælper teams med at holde styr på open source- og tredjepartsbiblioteker, overvåge sårbarheder og opretholde compliance med branche- og lovgivningsmæssige krav gennem hele livscyklussen for softwareudvikling og -implementering.
Funktioner
Ved valg af SBOM-software bør du holde øje med følgende nøglefunktioner:
- Generering af SBOM: Opretter en opdateret fortegnelse over alle softwarekomponenter, afhængigheder og metadata ved at scanne kildekode, containere eller binære filer.
- Formatunderstøttelse: Tilbyder import og eksport af branchestandardformater til SBOM'er såsom SPDX, CycloneDX og SWID for bred kompatibilitet.
- Sårbarhedsregistrering: Sammenholder de angivne komponenter med sårbarhedsdatabaser, identificerer kendte risici og advarer teams om problemer gennem hele softwarelivscyklussen.
- Sporing af licensoverholdelse: Identificerer og sporer open source- og proprietære licenser, så organisationer kan opdage potentielle konflikter og opfylde krav til overholdelse.
- CI/CD-integration: Integreres i build-pipelines, kildekodelagre og artefaktregistre for at automatisere genereringen af SBOM'er under kontinuerlig integration og udrulning.
- SBOM-lager: Giver sikker, centraliseret lagring af alle genererede SBOM'er og muliggør versionsstyring, adgangskontrol og historiske sammenligninger.
- Sammenligning af komponenter: Sporer ændringer mellem SBOM-versioner for at fremhæve tilføjede, fjernede eller opdaterede komponenter på tværs af udgivelser.
- Håndhævelse af brugerdefinerede politikker: Lader teams definere og automatisere sikkerheds- og licenskontroller og blokerer udrulninger, der ikke opfylder organisationens standarder.
- Deling og distribution af SBOM'er: Muliggør sikker deling af SBOM'er med kunder, partnere eller tilsynsmyndigheder via dedikerede portaler eller distributionsmekanismer.
Fordele
Implementering af SBOM-software giver flere fordele for dit team og din virksomhed. Her er nogle af dem, du kan se frem til:
- Forbedret synlighed i forsyningskæden: Få indsigt i alle softwarekomponenter og afhængigheder, der bruges i dine produkter, og reducer risikoen for skjulte sårbarheder.
- Hurtigere reaktion på sårbarheder: Modtag advarsler i realtid, når nye CVE'er påvirker dine udrullede komponenter, så dit team hurtigt kan prioritere og afhjælpe trusler.
- Automatiseret overholdelse: Opfyld lovgivningsmæssige krav og kundekrav med standardiserede SBOM-formater og licenssporing indbygget i din udviklingsproces.
- Reduceret licensrisiko: Identificer hurtigt konflikter og forpligtelser ved open source-licenser, som kan medføre juridisk eksponering eller problemer med overholdelse.
- Problemfrit samarbejde: Del opdaterede SBOM'er sikkert med interne teams, kunder og revisorer for at opbygge tillid og fremskynde kommunikationen.
- Sporing af ændringer og revisionsspor: Spor ændringer i komponenter på tværs af udgivelser, så det bliver nemt at revidere softwarehistorikken og dokumentere rettidig omhu.
- Fleksibel udrulning: Vælg værktøjer, der passer til din infrastruktur, uanset om den er cloudbaseret, lokal eller isoleret fra netværk, så de stemmer overens med dine forretnings- og sikkerhedsbehov.
Omkostninger og priser
Valg af SBOM-software kræver en forståelse af de forskellige prismodeller og abonnementer, der er tilgængelige. Omkostningerne varierer afhængigt af funktioner, teamstørrelse, tilføjelser og meget mere. Tabellen nedenfor opsummerer almindelige abonnementer, deres gennemsnitspriser og typiske funktioner, der er inkluderet i SBOM-softwareløsninger:
Sammenligningstabel for abonnementer på SBOM-software
| Abonnementstype | Gennemsnitspris | Almindelige funktioner |
|---|---|---|
| AbonnementstypeGratis abonnement | Gennemsnitspris$0 | Almindelige funktionerUnderstøtter grundlæggende generering af SBOM'er, begrænset sårbarhedsscanning, manuel eksport og support fra fællesskabet. |
| AbonnementstypePersonligt abonnement | Gennemsnitspris$10-$30/bruger/måned | Almindelige funktionerOmfatter avanceret formatunderstøttelse, individuel licenssporing, grundlæggende politik kontroller og e-mailnotifikationer. |
| AbonnementstypeVirksomhedsabonnement | Gennemsnitspris$40-$80/bruger/måned | Almindelige funktionerTilføjer CI/CD-integrationer, centraliseret SBOM-lager, automatiserede advarsler om overholdelse, teamadministration og API-adgang. |
| AbonnementstypeEnterprise-abonnement | Gennemsnitspris$100+/bruger/måned | Almindelige funktionerTilbyder dedikeret onboarding, håndhævelse af brugerdefinerede politikker, isoleret udrulning, avanceret RBAC og prioriteret support. |
Ofte stillede spørgsmål om SBOM-software
Her er nogle svar på almindelige spørgsmål om SBOM-software:
Har jeg brug for SBOM-software, hvis mit team bygger alt fra bunden?
Ja, SBOM-software er stadig værdifuld, selv hvis dit team skriver det meste af koden internt. De fleste projekter er afhængige af tredjepartsafhængigheder, open source-software eller softwarerammer, og SBOM-værktøjer hjælper med at spore og administrere disse komponenter af hensyn til sikkerhed og overholdelse af regler. Det er vigtigt at spore alle softwarepakker, da der kan være skjulte sikkerhedsrisici i ethvert udviklingsøkosystem.
Hvor ofte bør vi opdatere vores SBOM'er?
Du bør opdatere dine SBOM’er ved hver udgivelse og hver gang, der sker ændringer i din kodebase eller dine afhængigheder. Det sikrer, at din fortegnelse er nøjagtig, og understøtter hurtig håndtering af sårbarheder, når nye sårbarheder opstår. At holde dette opdateret er en af de vigtigste måder, SBOM’er hjælper organisationer med at forsvare sig mod sofistikerede angreb på softwareforsyningskæden og håndtere sikkerhedshændelser.
Kan SBOM-software integreres med vores eksisterende CI/CD-pipelines?
Ja, de fleste SBOM-værktøjer tilbyder plug-ins eller API-baseret integration til populære CI/CD-værktøjer som Jenkins, GitHub Actions eller GitLab CI. Det muliggør automatisk generering af SBOM’er, sporing af softwareafhængigheder og kontrol af sikkerhedssårbarheder som en del af din implementeringsproces. Denne automatiserede dataudveksling giver en maskinlæsbar fortegnelse over alle softwarekomponenter, du implementerer, uanset om de kører på Linux eller andre platforme.
Hvilke lovgivningsmæssige standarder kræver SBOM'er?
Regler som den amerikanske regerings bekendtgørelse 14028, FDA’s vejledning om cybersikkerhed før markedsføring og EU’s forordning om cyberrobusthed driver brugen af SBOM’er. Mange brancher forventer, at en softwarestykliste, der beskriver et systems minimumselementer – herunder licensoplysninger – bliver et kontraktmæssigt krav for føderale myndigheder og den bredere føderale regering.
Hvor sikre er de data, der administreres af SBOM-software?
SBOM-software kan implementeres som SaaS, lokalt eller i isolerede netværksmiljøer. Se efter rollebaserede adgangskontroller, kryptering og overensstemmelsescertificeringer for at tilpasse løsningen til din organisations sikkerhedspolitikker og reducere risikoen for dataeksponering.