

Software til Linux-patchadministration hjælper dig med at automatisere registrering, implementering og sporing af patches på tværs af dine Linux-systemer. Hvis du leder efter disse løsninger, har du sandsynligvis brug for en måde at holde dine miljøer sikre og kompatible på uden at tilføje endeløst manuelt arbejde. Systemer uden patches øger sikkerhedsrisikoen og gør revisioner til et mareridt, så det er vigtigt at vælge det rigtige værktøj. I denne guide får du et overblik over de bedste muligheder, lærer, hvad der adskiller dem, og får praktiske oplysninger, der hjælper dig med at vælge det værktøj, der passer til dit teams infrastruktur.
Why Trust Our Software Recommendations
6,700+
Reviews
20
Industry experts
16+
Evaluation factors
14
Years
Our team has been testing and reviewing software since 2012. As tech leaders ourselves, we know how difficult—and important—it is to choose the right software.
For this guide, we evaluated tools using hands-on testing and independent research, scoring tools using our selection criteria.
Our reviews reflect our human editorial judgment, not a sales pitch.
Expert reviewers:
- Paulo Gardini MiguelTech Director
 Tim FisherVP of AI
 Gabriel RosasTech Lead & Software Architect
 Christhian GruhnTech Lead & Platform Architect

Sammenligningstabel for software til Linux-patchadministration
Denne sammenligningstabel opsummerer prisoplysninger for mine bedste udvalg af software til Linux-patchadministration.
| Tool | Best For | Trial Info | Price | ||
|---|---|---|---|---|---|
| 1 | Bedst til cloudbaseret fjernudrulning af rettelser | Gratis abonnement + gratis demo | Priser oplyses efter forespørgsel | Website | |
| 2 | Bedst til politikbaserede opdateringer på tværs af platforme | 15 dages gratis prøveperiode + gratis demo | Fra $1/endpoint/måned (faktureres årligt) | Website | |
| 3 | Bedst til enkel implementering af programrettelser på flere operativsystemer | 30 dages gratis prøveperiode + gratis demo | Pris oplyses ved forespørgsel | Website | |
| 4 | Bedst til compliance-drevet patchautomatisering | 30 dages gratis prøveperiode + gratis demo | Priser oplyses efter anmodning | Website | |
| 5 | Bedst til afhjælpning af sårbarheder i realtid | 30 dages gratis prøveperiode | Priser oplyses efter anmodning | Website | |
| 6 | Bedst til forudsigende patching med risikoindsigt | Gratis demo | Pris oplyses efter anmodning | Website | |
| 7 | Bedst til administration af programrettelser i AWS-miljøer | Ikke tilgængelig | Priser oplyses efter anmodning | Website | |
| 8 | Bedst til integreret trussels- og opdateringskontrol | Website | |||
| 9 | Bedst til automatisering af programrettelser i infrastruktur som kode | Gratis prøveperiode + gratis demo tilgængelig | Fra $137/bruger/måned (faktureres årligt) | Website | |
| 10 | Bedst til kodificeret administration af patchpolitikker | Gratis prøveperiode tilgængelig | Priser oplyses efter anmodning | Website |


Anmeldelser af den bedste software til Linux-patchadministration
Nedenfor finder du mine detaljerede opsummeringer af den bedste software til Linux-patchadministration, som kom med på min liste. Mine anmeldelser giver et detaljeret indblik i funktionerne, anvendelsesområderne og integrationerne på hver platform for at hjælpe dig med at finde den bedste løsning til dig.
 Bedst til cloudbaseret fjernudrulning af rettelser
- Gratis abonnement + gratis demo
- Priser oplyses efter forespørgsel
Visit WebsiteCustomer Rating:4.9/5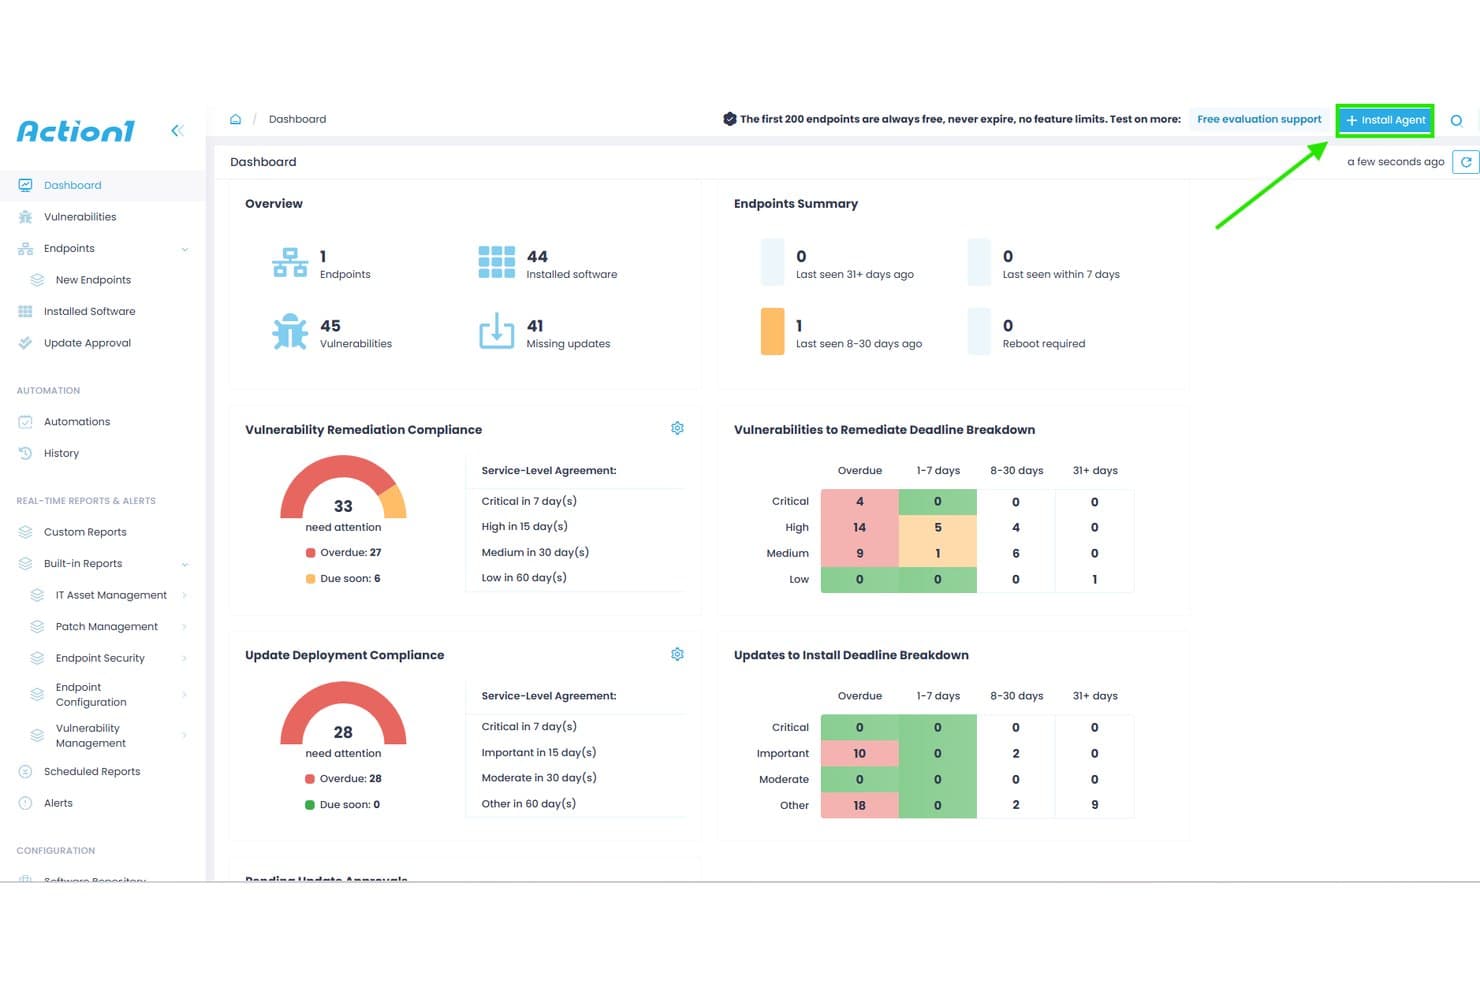
Action1 tilbyder et centraliseret kontrolpanel, der viser compliance for afhjælpning af sårbarheder, compliance for udrulning af opdateringer og endpointoversigter til administration af rettelser. Action1 er en cloudbaseret platform til endpointadministration, der automatiserer udrulning af operativsystem- og tredjepartsrettelser på Windows-, macOS- og Linux-systemer med CVE-kortlagt sårbarhedsvurdering, ringbaserede trinvise udrulninger og compliance-rapportering.
Hvem er Action1 bedst egnet til?
Action1 er velegnet til IT-teams i små og mellemstore organisationer, der administrerer blandede operativsystemmiljøer med distribuerede eller fjernplacerede endpoints på tværs af cloud- og lokale infrastrukturer.
Hvorfor valgte jeg Action1?
Jeg valgte Action1 som en af de bedste, fordi den cloudbaserede arkitektur uden behov for VPN betyder, at jeg kan udrulle rettelser til fjernplacerede Debian- og Ubuntu-Linux-endpoints uden at etablere lokal infrastruktur. Det, jeg især godt kan lide, er det ringbaserede system til trinvis udrulning, som automatisk standser udrulningen, hvis en rettelse skaber problemer undervejs. Den peer-to-peer-baserede distribution af rettelser håndterer også belastningen på båndbredden, når opdateringer samtidigt udrulles på store, geografisk distribuerede enhedsflåder.
Vigtige funktioner i Action1
- Sårbarhedsvurdering i realtid: Identificerer løbende manglende rettelser og knytter sårbarheder til CVE'er på administrerede Linux-endpoints.
- Samlet konsol på tværs af operativsystemer: Administrer rettelser til Linux-, Windows- og macOS-systemer via ét webbaseret kontrolpanel.
- Over 100 revisionsklare rapportskabeloner: Generer compliance- og afhjælpningsrapporter, der kan eksporteres i CSV- og HTML-formater.
- Integration med ServiceNow CMDB: Beriger ServiceNow CMDB med lager- og driftsdata fra administrerede Linux-endpoints.
Integrationer med Action1
Action1 tilbyder indbyggede integrationer med ServiceNow, Microsoft Entra ID, Okta, Duo, Google, Active Directory, Rapid7, Tenable, CrowdStrike og Microsoft Defender samt en API til brugerdefinerede integrationer.
Pros and Cons
Pros:
- Cloudbaseret platform med fjernudrulning af rettelser
- Sårbarhedsscanning i realtid for Linux-endpoints
- Automatiseret ringbaseret udrulning af rettelser
Cons:
- Understøtter kun Debian og Ubuntu Linux
- Kræver installation af en agent på hvert endpoint
Learn more about Action1: Bedst til politikbaserede opdateringer på tværs af platforme
- 15 dages gratis prøveperiode + gratis demo
- Fra $1/endpoint/måned (faktureres årligt)
Visit WebsiteCustomer Rating:4.7/5
Automox tilbyder et centraliseret kontrolpanel, der viser kompatible enheder, opdateringsstatus, udestående opdateringer efter alvorlighedsgrad og indsigt i fejlfinding af enheder til Linux- og platformuafhængig opdateringsadministration. Automox er en cloudbaseret platform til endpointadministration, der automatiserer OS- og tredjepartsopdateringer på Linux-, Windows- og macOS-systemer ved hjælp af politikbaserede regler og Worklets, der kan scripts med Bash.
Hvem er Automox bedst til?
Automox er velegnet til IT- og sikkerhedsteams, der administrerer distribuerede endpoint-flåder på tværs af forskellige operativsystemer uden en lokal opdateringsinfrastruktur.
Hvorfor valgte jeg Automox?
Automox fortjener sin plads på min liste på grund af, hvordan dens politikmotor håndterer Linux-opdateringer på tværs af distributioner i stor skala. Jeg kan opbygge politikker baseret på alvorlighedsgrad, der målrettes Ubuntu-, RHEL- og Debian-endpoints separat, så kritiske opdateringer prioriteres uden at anvende den samme brede regel på alle værter. Når en pakke falder uden for Automox' mere end 580 indbygget understøttede titler, lader Worklets mig sende brugerdefinerede Bash-scripts direkte fra konsollen uden at skifte værktøj.
Vigtige funktioner i Automox
- Opdateringskonsol på tværs af platforme: Administrer opdateringer af Linux-, Windows- og macOS-enheder fra ét samlet kontrolpanel.
- Understøttelse af Linux-distributioner: Understøtter en lang række Linux-distributioner, herunder RHEL, Ubuntu, Debian, Oracle Linux, Fedora, Rocky og AlmaLinux.
- Opdatering af tredjepartsapplikationer: Tilbyder indbygget opdatering af hundredvis af Linux-kompatible softwarepakker fra tredjeparter.
- Rollebaserede adgangskontroller (RBAC): Indstil detaljerede tilladelser for brugere for at opdele ansvarsområder og begrænse handlinger på platformen.
Automox-integrationer
Automox tilbyder indbyggede integrationer med Splashtop til fjernadgang og understøtter sårbarhedsscannere. Der findes en API til brugerdefinerede integrationer, og brugerdefinerede Bash- eller PowerShell-scripts udvider funktionaliteten til andre værktøjer.
Pros and Cons
Pros:
- Bred distributionsdækning, herunder Rocky og AlmaLinux
- Politikbaseret automatisering til Linux-flådestyring
- Kontroller til planlægning af opdateringer og koordinering af genstarter
Cons:
- Rapporteringsmulighederne er begrænsede i forhold til compliance-behov
- Begrænsede indbyggede værktøjer til compliance-rapportering
 Bedst til enkel implementering af programrettelser på flere operativsystemer
- 30 dages gratis prøveperiode + gratis demo
- Pris oplyses ved forespørgsel
Visit WebsiteCustomer Rating:4.4/5
ManageEngine Patch Manager Plus tilbyder en dedikeret konfigurationsgrænseflade til installation af Linux-programrettelser med indstillinger for implementeringspolitikker og styring af lister over programrettelser. ManageEngine Patch Manager Plus er en platform til håndtering af programrettelser på flere operativsystemer, som automatiserer registrering, test og implementering af programrettelser på Linux-, Windows- og macOS-slutpunkter med dedikeret support til otte større Linux-distributioner.
Hvem er ManageEngine Patch Manager Plus bedst egnet til?
Den egner sig godt til it-administratorer og sikkerhedsteams i mellemstore til store virksomheder, der har brug for centraliseret kontrol over programrettelser på tværs af heterogene server- og slutpunktsmiljøer.
Derfor valgte jeg ManageEngine Patch Manager Plus
ManageEngine Patch Manager Plus kommer med på min liste over favoritter, fordi den håndterer programrettelser på otte Linux-distributioner (RHEL, Ubuntu, Debian, SUSE, Oracle Linux, Rocky Linux, CentOS og Amazon Linux) samt Windows og macOS fra én konsol. Jeg kan især godt lide funktionen Automatiseret implementering af programrettelser (APD), som gennemfører hele processen fra scanning til installation uden indgriben på de enkelte værter. Den indbyggede arbejdsgang til test og godkendelse af programrettelser giver også mit team mulighed for at validere opdateringer, før de når produktionsserverne.
Vigtige funktioner i ManageEngine Patch Manager Plus
- Tilbageførsel af programrettelser: Gendan hurtigt Linux-programrettelser, hvis der opstår problemer efter implementeringen.
- Tilpassede implementeringsskabeloner: Opret og genbrug specifikke konfigurationer til implementering af programrettelser i Linux-miljøer.
- Revisionslogge i realtid: Spor alle hændelser vedrørende programrettelser og administrative handlinger med henblik på overholdelse af krav og fejlfinding.
- Optimering af båndbredde: Download Linux-programrettelser én gang, og distribuer dem til slutpunkter ved hjælp af interne servere.
Integrationer til ManageEngine Patch Manager Plus
ManageEngine Patch Manager Plus tilbyder indbyggede integrationer med Tenable.io, Tenable.sc, ServiceDesk Plus og Jira samt en API til brugerdefinerede integrationer.
Pros and Cons
Pros:
- Understøtter otte større Linux-distributioner
- Centraliseret konsol til Linux, Windows og macOS
- Automatiseret arbejdsgang til test og godkendelse af programrettelser
Cons:
- Den indledende serverkonfiguration er kompleks
- Begrænset indbygget kortlægning til lovgivningsmæssig overholdelse
Learn more about ManageEngine Patch Manager Plus: Bedst til compliance-drevet patchautomatisering
- 30 dages gratis prøveperiode + gratis demo
- Priser oplyses efter anmodning

SecPod SanerNow-platformen til cybersikkerhedshygiejne har et kontrolpanel for patchhåndteringsstatus, der viser oplysninger om afhjælpningsjobs, enhedsstatusser, patchstørrelser og de samlede resultater af patchinstallationer på tværs af flere Windows-enheder. SecPod SanerNow er en cloudbaseret platform til cybersikkerhedshygiejne, der kombinerer patchhåndtering, sårbarhedsregistrering og overvågning af overholdelse af krav på tværs af mere end 37 Linux-varianter, Windows, macOS og over 550 tredjepartsapplikationer fra én enkelt letvægtsagent.
Hvem er SecPod SanerNow-platformen til cybersikkerhedshygiejne bedst egnet til?
Den er særligt velegnet til IT-sikkerheds- og compliance-teams i mellemstore og store virksomheder, der arbejder under lovgivningsmæssige rammeværk som HIPAA, PCI eller NIST.
Hvorfor valgte jeg SecPod SanerNow-platformen til cybersikkerhedshygiejne?
SanerNow er kommet med på min kandidatliste, fordi platformen i realtid knytter patchstatus direkte til compliance-rammeværk som HIPAA, PCI og NIST. Jeg kan især godt lide, at dens sårbarhedsdata baseret på mere end 190.000 SCAP-poster automatisk knytter CVE'er til manglende Linux-patches og lægger EPSS-sandsynlighedsscorer for udnyttelse oven på CVSS-alvorlighedsgraden. Forhåndstestede Linux-patches leveres inden for 24 timer efter udgivelsen, så mit team ikke skal vente på langsomme leverandørprocesser, når en kritisk CVE offentliggøres.
Vigtige funktioner i SecPod SanerNow-platformen til cybersikkerhedshygiejne
- Cloudbaseret patchkonsol: Håndter patchoperationer fra en samlet webkonsol til Linux, Windows, macOS og tredjepartsapplikationer.
- Én enkelt letvægtsagent: Udrul patches, scan efter sårbarheder, og overvåg compliance med én multifunktionel agent på tværs af alle slutpunkter.
- Politikstyret patchautomatisering: Opret brugerdefinerede regler for at automatisere scanningshyppighed, patchgodkendelse og udrulning baseret på virksomhedens krav.
- Testområde før udrulning: Isolér og test Linux-patches, før de rulles ud til produktionssystemer globalt.
Integrationer til SecPod SanerNow-platformen til cybersikkerhedshygiejne
SanerNow tilbyder indbyggede integrationer med Freshservice, ServiceNow, SymphonyAI Summit, AWS Marketplace og Azure Marketplace. Der findes en API til brugerdefinerede integrationer.
Pros and Cons
Pros:
- Realtidsrapportering af compliance for Linux-slutpunkter
- Automatiseret tilbageførsel og mellemplacering af Linux-patches
- Understøtter mere end 37 Linux-distributioner, herunder ældre distributioner
Cons:
- Ingen indbyggede agentløse muligheder for Linux-patching
- Offentlige priser er ikke tilgængelige på webstedet
Learn more about SecPod SanerNow Cyberhygiene Platform: Bedst til afhjælpning af sårbarheder i realtid
- 30 dages gratis prøveperiode
- Priser oplyses efter anmodning
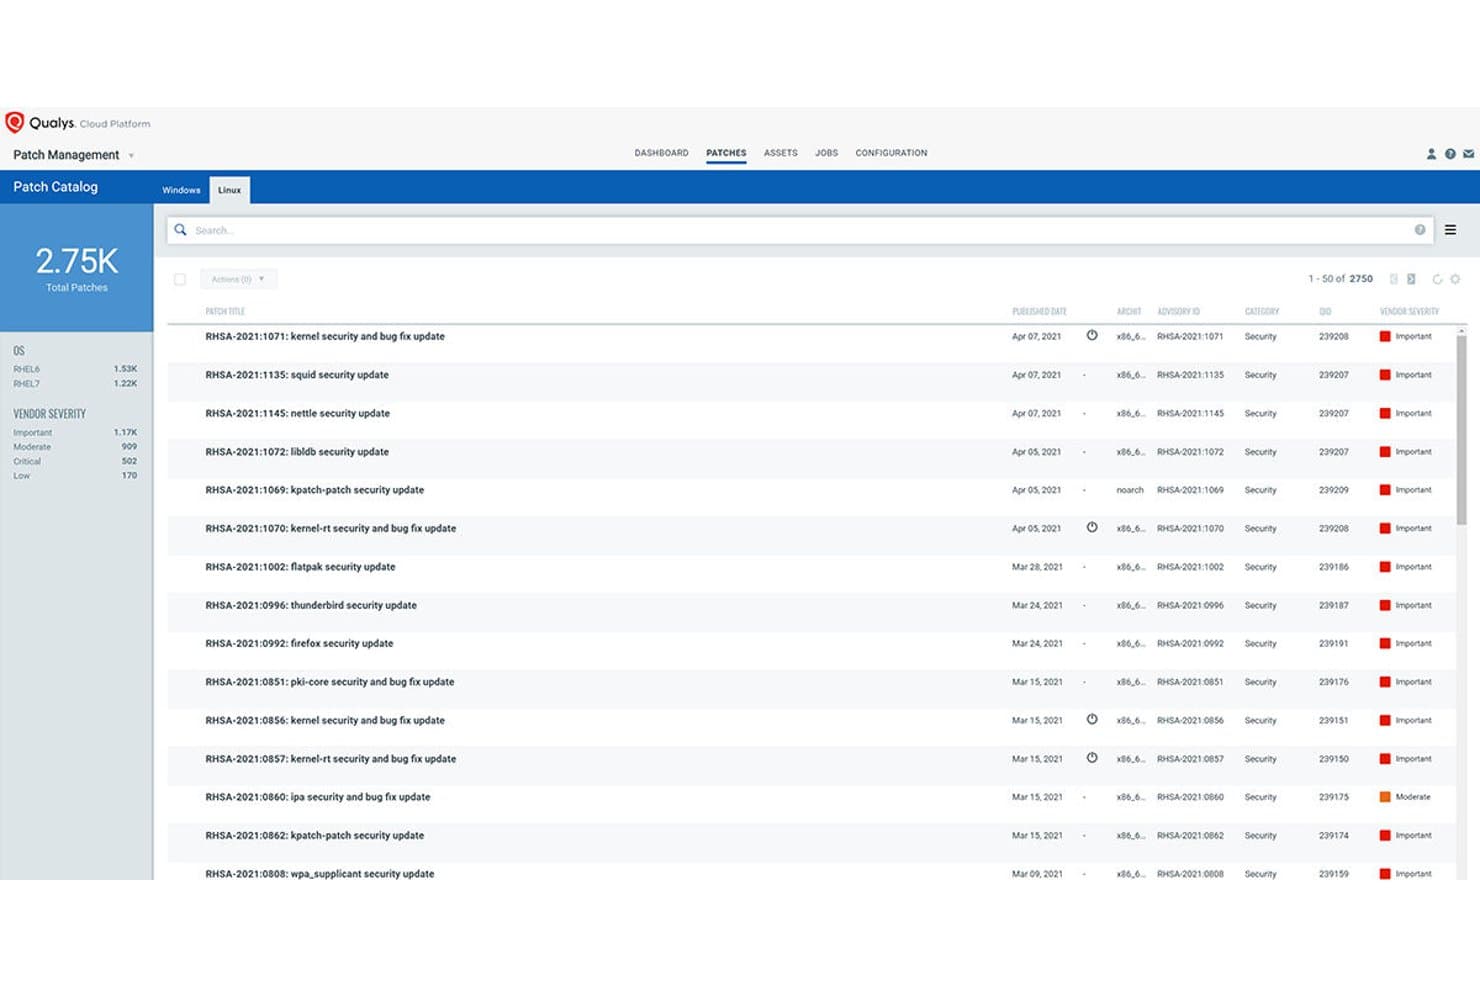
Qualys Patch Management tilbyder et Linux-patchkatalog, der viser i alt 2.750 patches med leverandørernes alvorlighedsvurderinger, rådgivnings-id'er og offentliggørelsesdatoer for RHEL-systemer. Qualys Patch Management er en cloudbaseret løsning til patchadministration, der integreres direkte med sårbarhedsregistrering for at identificere, prioritere og udrulle patches på Linux- og Windows-systemer via én enkelt letvægtsagent.
Hvem er Qualys Patch Management bedst egnet til?
Det er et stærkt valg for sikkerhedsfokuserede it- og infrastrukturteams i mellemstore til store virksomheder, der har brug for at koble patchudrulning direkte til data om sårbarhedsrisici.
Hvorfor valgte jeg Qualys Patch Management?
Jeg valgte Qualys Patch Management som en af de bedste løsninger, fordi integrationen med VMDR er uden sidestykke i denne kategori. Når en ny CVE offentliggøres, knytter platformen den automatisk til den relevante patch, vurderer den ved hjælp af TruRisk og markerer, om den er forbundet med aktive ransomwarekampagner. Herfra kan Zero-Touch-patchjobs udløse udrulning på tværs af Linux-miljøer uden manuel indgriben.
Vigtige funktioner i Qualys Patch Management
- Linux-patching på tværs af distributioner: Understøtter patchudrulning til RHEL, CentOS, Ubuntu, Debian, SUSE, Oracle Linux, Rocky Linux, Alma Linux og Amazon Linux.
- Scripts før og efter patching: Giver dig mulighed for at konfigurere brugerdefinerede scripts, der automatisk køres før og efter patchjobs.
- Administration af Yum-lagre: Integreres med interne Yum-lagre for at administrere klargøring af patches og håndtering af afhængigheder på Linux-systemer.
- Dashboards til patchoverholdelse: Tilbyder dashboards i realtid til overvågning af patchstatus og overholdelsesniveau på tværs af alle administrerede Linux-slutpunkter.
Integrationer med Qualys Patch Management
Qualys Patch Management tilbyder indbygget integration med den bredere Qualys Cloud Platform, herunder VMDR og Global AssetView. Der findes en API til brugerdefinerede integrationer, og indbyggede integrationer med Splunk og ServiceNow understøttes også.
Pros and Cons
Pros:
- Knytter CVE'er i realtid direkte til patches
- Understøtter patchorkestrering på tværs af Linux-distributioner
- Tilbyder risikobaseret prioritering af patches
Cons:
- Kræver installation af Qualys Cloud Agent
- Begrænsede muligheder for airgappet eller agentløs udrulning
Learn more about Qualys Patch Management: Bedst til forudsigende patching med risikoindsigt
- Gratis demo
- Pris oplyses efter anmodning

Ivanti Neurons for Patch Management tilbyder et dashboard til patchindsigt, der viser enheders compliance, patchtyper, kendte sårbarheder og en liste over Windows-enheder uden patches med risikovurderinger. Ivanti Neurons for Patch Management er en cloudbaseret platform til patchhåndtering, der kombinerer risikobaseret prioritering af sårbarheder, automatiseret udrulning af patches og compliance-rapportering på tværs af Windows-, macOS- og Linux-slutpunkter.
Hvem er Ivanti Neurons for Patch Management bedst egnet til?
Den er velegnet til virksomheders IT-sikkerheds- og compliance-teams, der administrerer blandede operativsystemmiljøer med Linux-servere fra Red Hat-familien samt Windows- og macOS-slutpunkter.
Hvorfor valgte jeg Ivanti Neurons for Patch Management?
Ivanti Neurons for Patch Management kommer med på min liste over favoritter på grund af måden, platformen prioriterer patches på. I stedet for udelukkende at basere sig på CVSS-scorer bruger den sin egen Vulnerability Risk Rating (VRR), som henter oplysninger fra mere end 100 myndigheder, der tildeler CVE-numre, dark web-kilder og data om exploits valideret gennem penetrationstest. Jeg kan også godt lide funktionen til indsigt i patch-pålidelighed, som bygger på anonymiserede udrulningsdata for at identificere patches, der historisk har forårsaget problemer, før du udruller dem til produktion.
Vigtige funktioner i Ivanti Neurons for Patch Management
- Linux-patching uden indhold: Bruger oprindelige pakkestyringsarkiver til opdateringer på tværs af understøttede Linux-distributioner.
- Understøttelse af udrulning i ringe: Muliggør trinvise patch-udrulninger til Linux-slutpunkter for sikrere ændringsstyring.
- Kontinuerlig compliance-motor: Registrerer og afhjælper automatisk Linux-servere, der ikke overholder kravene.
- Eksponeringsbaseret compliance-rapportering: Registrerer eksponeringstider for individuelle Linux-opdateringer med klar-til-brug-compliance-rapporter.
Integrationer med Ivanti Neurons for Patch Management
Ivanti Neurons for Patch Management tilbyder indbyggede integrationer med andre Ivanti Neurons-moduler, herunder Ivanti Neurons for Risk-Based Vulnerability Management, Application Security Posture Management, IT Asset Management og IT Service Management. Der findes en API til brugerdefinerede integrationer.
Pros and Cons
Pros:
- Risikobaseret prioritering med Vulnerability Risk Rating
- Understøtter ringbaseret Linux-patchudrulning
- Automatisk tilbagerulning af patches ved mislykkede opdateringer
Cons:
- Begrænset understøttelse af Linux-distributioner, der ikke er baseret på Red Hat
- Rapportvisningerne giver få muligheder for tilpasning
Learn more about Ivanti Neurons for Patch Management: Bedst til administration af programrettelser i AWS-miljøer
- Ikke tilgængelig
- Priser oplyses efter anmodning
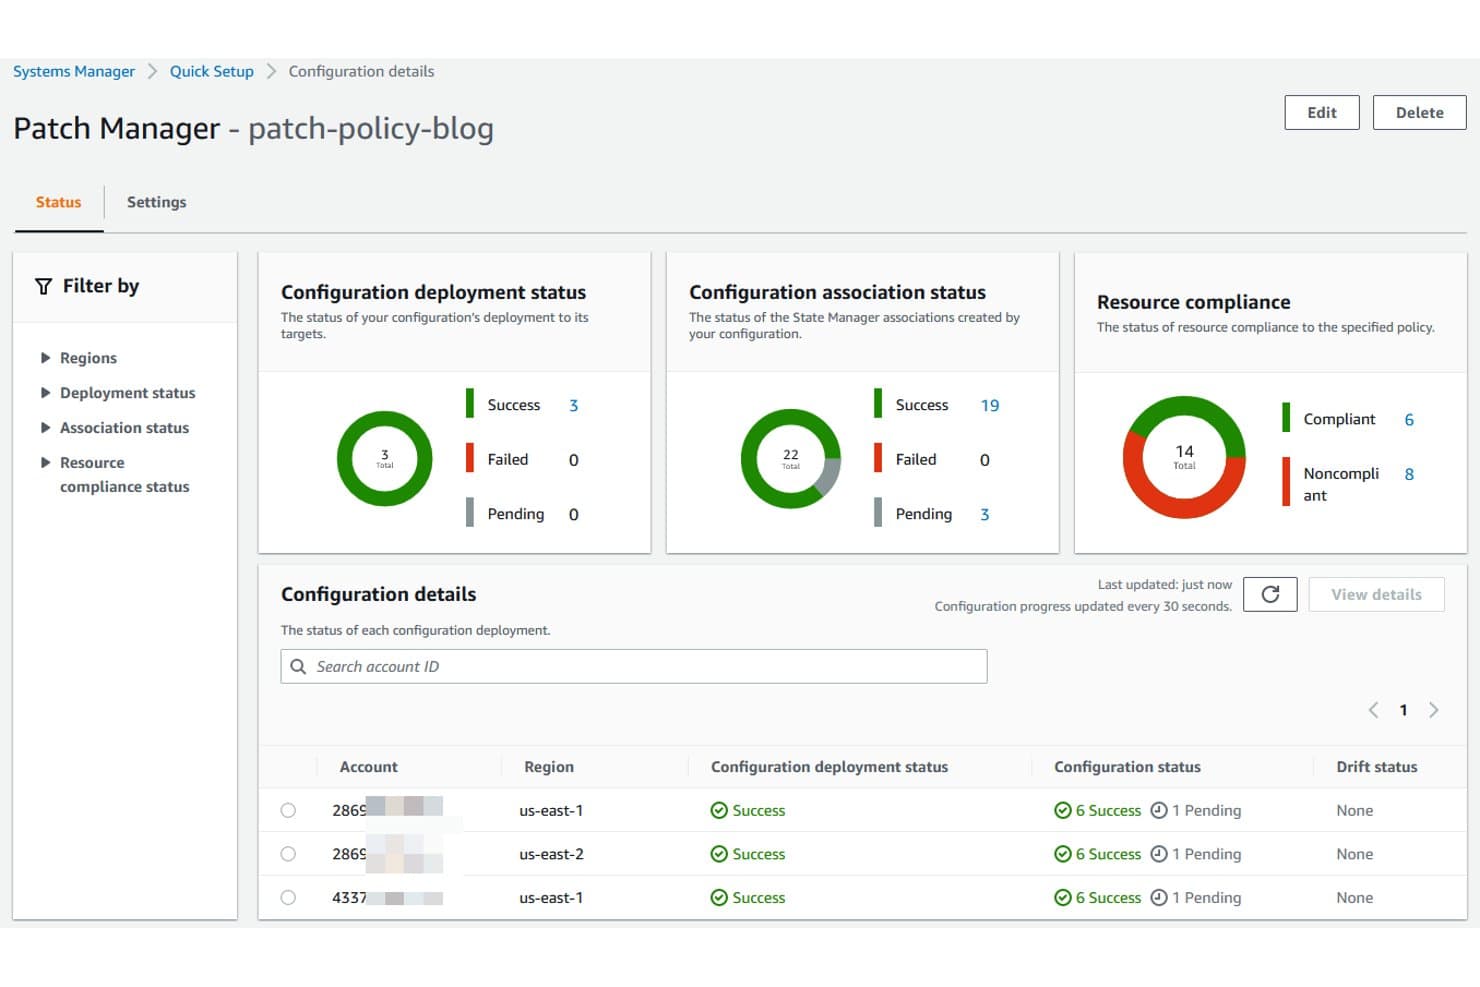
AWS Systems Manager Patch Manager tilbyder et instrumentbræt med konfigurationsoplysninger, der viser status for udrulning, status for tilknytninger og ressourceoverholdelse på tværs af flere AWS-konti og regioner. AWS Systems Manager Patch Manager er et skybaseret programrettelsesværktøj, der er indbygget i AWS, og som automatiserer registrering, godkendelse og udrulning af programrettelser på Linux- og Windows-flåder på tværs af EC2-, hybrid- og noder i flere skyer ved hjælp af politikbaserede baselines og vedligeholdelsesvinduer.
Hvem egner AWS Systems Manager Patch Manager sig bedst til?
Det er et stærkt valg for DevOps- og teams for skyinfrastruktur, der primært kører Linux-arbejdsbelastninger på AWS, især dem, der allerede bruger AWS Organizations til administration af flere konti.
Hvorfor jeg valgte AWS Systems Manager Patch Manager
AWS Systems Manager Patch Manager er kommet med på min liste over kandidater på grund af den naturlige integration i AWS-miljøer med flere konti. Jeg kan godt lide, at programrettelsespolitikker giver mig mulighed for at definere én enkelt konfiguration for programrettelser, som rulles ud på tværs af alle konti og regioner i en AWS-organisation samtidigt. Tilpassede baselines for programrettelser giver mig også mulighed for automatisk at godkende Linux-sikkerhedsrettelser efter alvorlighedsgrad inden for et bestemt antal dage, så mit team ikke manuelt skal gennemgå hver opdatering, før den udrulles.
Vigtige funktioner i AWS Systems Manager Patch Manager
- Rapportering af overholdelse: Eksportér data om overholdelse af programrettelser som CSV til Amazon S3, eller se instrumentbrætter i Amazon QuickSight.
- Vedligeholdelsesvinduer: Planlæg installation af programrettelser i foruddefinerede vinduer for at minimere forstyrrelser af kørende arbejdsbelastninger.
- Livscyklusforbindelser: Kør tilpassede skripter før og efter installation af programrettelser for at håndtere vedligeholdelsesopgaver eller validering på Linux-instanser.
- Understøttelse af flere platforme: Administrer programrettelser på tværs af større Linux-distributioner samt macOS og Windows i én konsol.
Integrationer med AWS Systems Manager Patch Manager
Indbyggede integrationer omfatter AWS IAM, AWS CloudTrail, AWS Security Hub, AWS Config, Amazon S3 og Amazon QuickSight. Der findes en API til tilpassede integrationer.
Pros and Cons
Pros:
- Centraliseret administration af programrettelser på tværs af AWS-konti og regioner
- Understøtter automatiserede arbejdsgange til godkendelse af programrettelser
- Håndterer flere Linux-distributioner samtidigt
Cons:
- Indbygget CVE-intelligens er begrænset til operativsystemleverandøren
- Primært designet til indbyggede skyinstanser
Learn more about AWS Systems Manager Patch Manager:
 Learn more about Heimdal Security:
 Bedst til automatisering af programrettelser i infrastruktur som kode
- Gratis prøveperiode + gratis demo tilgængelig
- Fra $137/bruger/måned (faktureres årligt)
Learn more about Progress Chef: Bedst til kodificeret administration af patchpolitikker
- Gratis prøveperiode tilgængelig
- Priser oplyses efter anmodning
Visit WebsiteCustomer Rating:4.2/5Learn more about Puppet Enterprise:
Anden software til Linux-patchadministration
Her er nogle yderligere muligheder inden for software til Linux-patchadministration, som ikke kom med på min liste, men som stadig er værd at undersøge:
- 11NinjaOneBedst til intuitive arbejdsgange for programrettelser på flere websteder
- 12HCL BigFixBedst til skalerbar håndhævelse af programrettelser i virksomheder
- 13Jetpatch Patch ManagementBedst til agentbaseret orkestrering af programrettelser
Sådan evaluerer jeg Linux-software til patchhåndtering
Jeg opdeler min evaluering i to lag: de grundlæggende krav, som et værktøj skal opfylde – såsom understøttelse af flere distributioner og CVE-kortlægning – samt de særpræg, der adskiller gode værktøjer fra fremragende værktøjer.
Kernefunktionalitet (grundkrav for denne liste)
Når jeg udvælger værktøjer til min liste, bedømmer jeg hvert enkelt på en skala fra 0 (tilbyder ikke funktionaliteten) til 5 (udmærker sig på dette område) for hver af de nedenstående kernefunktioner. Derefter beregner jeg værktøjets samlede score som en procentdel. Hvert værktøj skal opnå en samlet minimumsscore på 65% for at komme i betragtning til optagelse.
- Understøttelse af flere distributioner: Jeg undersøger, om et værktøj kan installere patches på tværs af de distributioner, som jeres infrastruktur faktisk kører – som minimum RHEL, Ubuntu, Debian, SUSE og Oracle Linux.
- Automatiseret patchinstallation: Værktøjet bør håndtere registrering, download og installation, uden at du manuelt skal oprette forbindelse via SSH til hver vært eller sammensætte cron-job og scripts.
- CVE-afhjælpning: Jeg evaluerer, hvor godt platformen knytter manglende patches til specifikke CVE'er, og om den giver dig mulighed for at prioritere efter alvorlighedsgrad, så du løser de mest presserende problemer først.
- Planlægning og vedligeholdelsesvinduer: Gode værktøjer lader dig definere patchvinduer, forskyde udrulninger på tværs af servergrupper og koordinere genstarter, så produktionstrafikken ikke bliver afbrudt.
- Overholdelsesrapportering: Jeg leder efter revisionsspor og dashboards, der viser patchstatus på tværs af jeres infrastruktur – den type dokumentation, som revisorer efterspørger under PCI- eller SOC 2-gennemgange.
- Dækning med eller uden agent: Uanset om en platform bruger letvægtsagenter, agentløse SSH-forbindelser eller begge dele, bør den dække lokale servere, cloud-instanser og hybride opsætninger.
Når jeg har en liste over værktøjer, der opfylder kriterierne, undersøger jeg, hvad der adskiller de enkelte platforme fra hinanden.
Særpræg (det, der adskiller leverandørerne)
Sådan sammenligner jeg forskellige leverandører:
Fremtrædende funktioner
Live-opdatering af kernen er en vigtig differentiator. Hvis et værktøj understøtter kpatch eller KernelCare, kan dit team anvende kerneopdateringer på produktionsservere uden at planlægge en genstart. Jeg evaluerer også opdatering af tredjepartspakker, eftersom de fleste Linux-infrastrukturer kører Apache, NGINX, Docker eller MySQL sammen med operativsystemet. Ikke-opdaterede tredjepartspakker skaber reelle sikkerhedshuller. Automatiseret tilbagerulning er endnu en adskillende faktor – øjebliksbilledebaserede eller transaktionsbaserede tilbagerulninger giver dig mulighed for at gendanne systemet, når en patch ødelægger noget i test- eller produktionsmiljøet.
Ud over funktionerne
Implementeringsmodellen har stor betydning. Nogle teams har brug for installationer i isolerede eller afkoblede miljøer til brug i regulerede miljøer, mens andre ønsker SaaS uden infrastrukturarbejde. Jeg evaluerer, om en platform passer ind i eksisterende værktøjskæder – integrationer med Jira eller ServiceNow til ændringsstyring samt med scannere som Tenable eller Rapid7 for at få sårbarhedskontekst. Skalerbarhed på tværs af hybride opsætninger er en anden faktor, jeg undersøger, især båndbreddeeffektiv distribution af patches til infrastrukturer, der er spredt over cloudregioner og lokale datacentre.
Sådan vælger du software til Linux-patchadministration
Det er nemt at fare vild i lange funktionslister og komplekse prismodeller. For at hjælpe dig med at holde fokus, mens du arbejder dig gennem din unikke proces for valg af software, får du her en tjekliste over faktorer, du bør have i tankerne:
| Faktor | Hvad skal du overveje? |
|---|---|
| FaktorSkalerbarhed | Hvad skal du overveje?Kan softwaren håndtere dit nuværende og forventede antal servere? Spørg til vækstbegrænsninger, gruppering af noder og muligheden for at installere patches i hybride miljøer. |
| FaktorIntegrationer | Hvad skal du overveje?Fungerer værktøjet sammen med dit system til sagsstyring, SIEM eller dine sårbarhedsscannere? Kontrollér kompatibiliteten med de vigtigste platforme i din overvågnings- og driftsstak. |
| FaktorTilpasningsmuligheder | Hvad skal du overveje?Kan du finjustere arbejdsgange for patchinstallation, så de passer til dine vedligeholdelsesvinduer, ændringskontroller eller godkendelsesprocesser? Se efter fleksible politikker frem for en løsning, der skal passe til alle. |
| FaktorBrugervenlighed | Hvad skal du overveje?Er brugerfladen overskuelig? Kan nye administratorer hurtigt komme i gang? Pas på komplekse arbejdsgange, der forsinker patchcyklusser eller skaber fejl i produktionen. |
| FaktorImplementering og opstart | Hvad skal du overveje?Hvor meget tid og intern ekspertise kræver opsætningen? Undersøg den tilgængelige dokumentation, dedikeret support til opstart og migrationsværktøjer til store serverparker. |
| FaktorPris | Hvad skal du overveje?Hvad er prismodellen – pr. node, pr. websted eller abonnement? Overvej løbende licensomkostninger, minimumsforpligtelser og de samlede omkostninger ved fuld implementering i stor skala. |
| FaktorSikkerhedsforanstaltninger | Hvad skal du overveje?Hvilke indbyggede kontroller til godkendelse, kryptering og adgang findes der? Bekræft, at værktøjet lever op til din organisations krav til sikkerhed og revision. |
| FaktorKrav til overholdelse | Hvad skal du overveje?Understøtter softwaren dine krav til overholdelse (PCI, HIPAA, SOC 2)? Spørg til skabeloner til overholdelsesrapporter, revisionsspor for patches og dokumentation til eksterne revisioner. |
Hvad er software til Linux-patchadministration?
Software til håndtering af programrettelser til Linux automatiserer processen med at identificere, implementere og spore opdateringer og sikkerhedsrettelser på tværs af Linux-systemer. Disse værktøjer hjælper dit team med at opretholde en ensartet sikkerhed, håndtere sårbarheder og administrere krav til overholdelse af regler på tværs af forskellige Linux-distributioner fra et centralt kontrolpanel. Software til håndtering af programrettelser er udviklet til at passe ind i forskellige infrastrukturmiljøer og understøtter alt fra lokale servere til cloud- og hybridopsætninger.
Funktioner i software til håndtering af programrettelser til Linux
Når du vælger software til håndtering af programrettelser til Linux, bør du holde øje med følgende vigtige funktioner:
- Understøttelse af flere distributioner: Administrer opdateringer på tværs af flere større Linux-distributioner fra det samme kontrolpanel, hvilket reducerer arbejdsbyrden for teams med blandede miljøer.
- Automatiseret implementering af programrettelser: Identificer, download og installer hurtigt opdateringer uden manuel indgriben, så systemerne forbliver opdaterede og sikre.
- Prioritering af CVE'er: Knyt programrettelser til specifikke CVE'er, og prioritér udrulningen af opdateringer baseret på sårbarhedernes alvorlighed for at opnå stærkere sikkerhed og overholdelse af regler.
- Planlægning af vedligeholdelsesvinduer: Indstil tilpassede vedligeholdelsesvinduer til installation af programrettelser og automatiske genstarter for at minimere påvirkningen af produktionsarbejdsbelastninger.
- Rapportering af overholdelse af programrettelser: Generér kontrolpaneler og rapporter, der viser status for programrettelser, historik og revisionsspor til interne gennemgange eller kontrol af overholdelse af lovkrav.
- Installation af programrettelser til tredjepartspakker: Opdatér ikke-OS-pakker som NGINX, PostgreSQL eller Docker-arkiver sammen med almindelige systemopdateringer.
- Mulighed for tilbagerulning: Gendan tidligere systemtilstande, hvis en opdatering skaber problemer, ved hjælp af øjebliksbilledbaserede eller transaktionelle tilbagerulningsfunktioner.
- Dækning med eller uden agent: Vælg agentbaseret implementering for dybere kontrol eller agentløse metoder (SSH) for hurtig dækning af distribuerede værter.
- API-integrationer: Opret forbindelse til ITSM-, overvågnings- eller automatiseringsværktøjer for at synkronisere arbejdsgange, udløse meddelelser eller automatisere processer til godkendelse af programrettelser.
- Rollebaseret adgangskontrol (RBAC): Definér detaljerede tilladelser for teammedlemmer, og begræns, hvem der kan planlægge, godkende eller implementere programrettelser på tværs af systemer.
Fordele ved software til håndtering af programrettelser til Linux
Implementering af software til håndtering af programrettelser til Linux giver flere fordele for dit team og din virksomhed. Her er nogle af dem, du kan se frem til:
- Forbedret sikkerhedsniveau: Automatiseret registrering af sårbarheder og installation af programrettelser hjælper dig med hurtigt at lukke huller, før angribere udnytter kendte CVE'er.
- Ensartet overholdelse af regler: Indbygget rapportering og revisionsspor gør det lettere at dokumentere overholdelse af lovkrav og standarder som PCI, HIPAA eller SOC 2.
- Mindre manuelt arbejde: Automatisering og planlægning eliminerer behovet for besværlige, gentagne opgaver med installation af programrettelser på tværs af store serverparker.
- Minimeret nedetid: Kontroller til vedligeholdelsesvinduer og funktioner til live-opdatering af kernen gør det muligt for dit team at opdatere kritiske systemer med meget lille eller ingen driftsforstyrrelse.
- Bred miljødækning: Administrer centralt opdateringer på tværs af cloud-, lokale og hybride opsætninger med understøttelse af flere Linux-distributioner og slutpunkter.
- Hurtigere reaktion på hændelser: Integreret CVE-kortlægning og prioritering muliggør hurtigere afhjælpning, når nye sårbarheder opdages.
- Detaljeret kontrol og synlighed: Rollebaseret adgang og detaljerede kontrolpaneler hjælper dig med at administrere tilladelser, følge fremskridt og holde interessenter informeret.
Omkostninger og priser for software til håndtering af programrettelser til Linux
Valg af software til håndtering af programrettelser til Linux kræver en forståelse af de forskellige prismodeller og tilgængelige abonnementer. Omkostningerne varierer baseret på funktioner, teamstørrelse, tilføjelser og mere. Tabellen nedenfor opsummerer almindelige abonnementer, deres gennemsnitlige priser og typiske inkluderede funktioner i softwareløsninger til håndtering af programrettelser til Linux:
Sammenligningstabel for abonnementer til software til håndtering af programrettelser til Linux
| Abonnementstype | Gennemsnitlig pris | Almindelige funktioner |
|---|---|---|
| AbonnementstypeGratis abonnement | Gennemsnitlig pris$0 | Almindelige funktionerGrundlæggende installation af programrettelser for et begrænset antal værter, manuelle opdateringer og support fra fællesskabet. |
| AbonnementstypePersonligt abonnement | Gennemsnitlig pris$5-$15/server/måned | Almindelige funktionerAutomatiseret installation af programrettelser, understøttelse af flere Linux-distributioner, grundlæggende rapporter om overholdelse af regler og e-mailmeddelelser. |
| AbonnementstypeVirksomhedsabonnement | Gennemsnitlig pris$20-$40/server/måned | Almindelige funktionerAvanceret planlægning, installation af programrettelser til tredjepartspakker, CVE-prioritering, API-adgang og standardsupport. |
| AbonnementstypeStort virksomhedsabonnement | Gennemsnitlig pris$50-$100/server/måned | Almindelige funktionerRollebaserede adgangskontroller, værktøjer til kontrol af overholdelse, live-opdatering af kernen, førsteklasses support døgnet rundt og integrationer med ITSM-værktøjer. |
Ofte stillede spørgsmål om Linux-software til patchhåndtering
Her er nogle svar på almindelige spørgsmål om Linux-software til patchhåndtering:
Hvordan hjælper Linux-software til patchhåndtering med sikkerheden?
Linux-software til patchhåndtering automatiserer identifikationen og installationen af sikkerhedsrettelser på tværs af din IT-infrastruktur, hvilket styrker den overordnede sikkerhed for slutpunkter og håndteringen af sårbarheder. Ved at erstatte manuel installation af rettelser med automatiserede sikkerhedsopdateringer reduceres eksponeringen, så systemerne beskyttes mod databrud, samtidig med at dit team kan installere presserende sikkerhedsopdateringer og reagere hurtigt på nye CVE’er.
Kan jeg administrere flere Linux-distributioner fra ét værktøj?
Ja, platforme understøtter distributioner som Ubuntu, Red Hat Enterprise Linux, Debian, SUSE og Oracle Linux ved hjælp af indbyggede pakkehåndteringsværktøjer som dnf eller zypper. Mange værktøjer fungerer som en RMM- eller samlet løsning til slutpunktsadministration, så du kan styre installationspolitikker, planlægge regler for politikker for rettelseshåndtering og administrere opdateringer på tværs af miljøer fra én skærm.
Hvilke rapporteringsfunktioner bør jeg forvente?
Du bør forvente kontrolpaneler til overholdelse, revisionslogfiler og tilpassede rapporter, der viser overholdelsen af rettelser på tværs af hele din enhedspark. Disse funktioner hjælper dig med at forberede dig på en sikkerhedsrevision, følge den overordnede aktivadministration, understøtte lovgivningsmæssige krav og give fuld gennemsigtighed for ledelses- og sikkerhedsteams.
Er rettelseshåndtering uden agent mulig med disse værktøjer?
Ja, mange løsninger tilbyder rettelseshåndtering uden agent via SSH-forbindelser og fjernadgang, hvilket forenkler implementeringen og eliminerer behovet for brugerdefinerede scripts. Installation af lokale agenter kan dog give større indsigt i systemet, bedre tilpasning til PSA-platformen og mere fleksibel automatisering på tværs af komplekse netværksmiljøer.
Hvilken form for support tilbyder leverandører typisk?
Leverandører tilbyder ofte flere supportniveauer, lige fra brugerfora og dokumentation med gratis abonnementer til premium-support døgnet rundt og dedikerede kundesuccesansvarlige til virksomhedskunder. Bekræft altid de tilgængelige kanaler og svartider, før du træffer en beslutning.