

I dagens hurtigt skiftende teknologiske miljø kan det være overvældende at administrere brugeradgang og sikkerhed. Du jonglerer sandsynligvis med flere platforme, som hver har deres egne loginoplysninger, hvilket gør det udfordrende at holde alt sikkert og effektivt. Cloud-bibliotektjenester kan hjælpe med at løse disse problemer ved at centralisere brugeradministrationen, forbedre sikkerheden og spare dig tid.
Jeg har selvstændigt gennemgået de bedste cloud-bibliotektjenester med udgangspunkt i min erfaring fra SaaS-udviklingsbranchen. Mit mål er at give dig uvildig indsigt i de bedste tilgængelige muligheder.
I denne artikel finder du detaljerede anmeldelser og sammenligninger af de førende cloud-bibliotektjenester. Jeg fremhæver deres funktioner samt fordele og ulemper, så du kan træffe en velinformeret beslutning for dit team.
Why Trust Our Software Recommendations
6,700+
Reviews
20
Industry experts
16+
Evaluation factors
14
Years
Our team has been testing and reviewing software since 2012. As tech leaders ourselves, we know how difficult—and important—it is to choose the right software.
For this guide, we evaluated tools using hands-on testing and independent research, scoring tools using our selection criteria.
Our reviews reflect our human editorial judgment, not a sales pitch.
Expert reviewers:
- Paulo Gardini MiguelTech Director
 Tim FisherVP of AI
 Gabriel RosasTech Lead & Software Architect
 Christhian GruhnTech Lead & Platform Architect

Sammenligningstabel over de bedste cloud-bibliotektjenester
Denne sammenligningstabel opsummerer prisoplysningerne for mine udvalgte bedste cloud-bibliotektjenester.
| Tool | Best For | Trial Info | Price | ||
|---|---|---|---|---|---|
| 1 | Bedst til automatiseret klargøring af brugerkonti | 14 dages gratis prøveperiode | Fra $8/bruger/måned | Website | |
| 2 | Bedst til centraliseret identitetsstyring | 14 dages gratis prøveperiode | Fra $2/enhed/måned | Website | |
| 3 | Bedst til nulvidensbiometri i hele virksomheden | 30 dages gratis prøveperiode | Fra $3/user/month (faktureres årligt) | Website | |
| 4 | Bedst til modulær IAM med HR-drevet klargøring | 30 dages gratis prøveperiode | Fra $1.40/bruger/måned | Website | |
| 5 | Bedst til Google Cloud-baseret identitetsføderation | 14-dages gratis prøveperiode | Fra $7.00/bruger/måned | Website | |
| 6 | Bedste funktioner til katalog som tjeneste | 30 dages gratis prøveperiode | Fra $9/bruger/måned (faktureres årligt) | Website | |
| 7 | Bedst til hybride Microsoft 365-identitetsarbejdsgange | 30 dages gratis prøveperiode | Fra $7.00/bruger/måned | Website | |
| 8 | Bedst til effektiv håndtering af medarbejderes livscyklus | 30 dages gratis prøveperiode | Fra $6/bruger/måned (faktureres årligt) | Website | |
| 9 | Bedst til integration af lokale og cloudbaserede kataloger | 30 dages gratis prøveperiode | Fra $3/bruger/måned | Website | |
| 10 | Bedst til SSO og MFA på tværs af over 15 godkendelsesmetoder | 30 dages gratis prøveperiode | Fra $3/bruger/måned | Website |


Anmeldelser af de bedste cloud-bibliotektjenester
Nedenfor finder du mine detaljerede opsummeringer af de bedste cloud-bibliotektjenester, der kom med på min oversigt. Mine anmeldelser giver et detaljeret indblik i de vigtigste funktioner, fordele & ulemper, integrationer og ideelle anvendelsesområder for hvert værktøj, så du kan finde det bedste til dig.
 Bedst til automatiseret klargøring af brugerkonti
- 14 dages gratis prøveperiode
- Fra $8/bruger/måned
Visit WebsiteCustomer Rating:4.8/5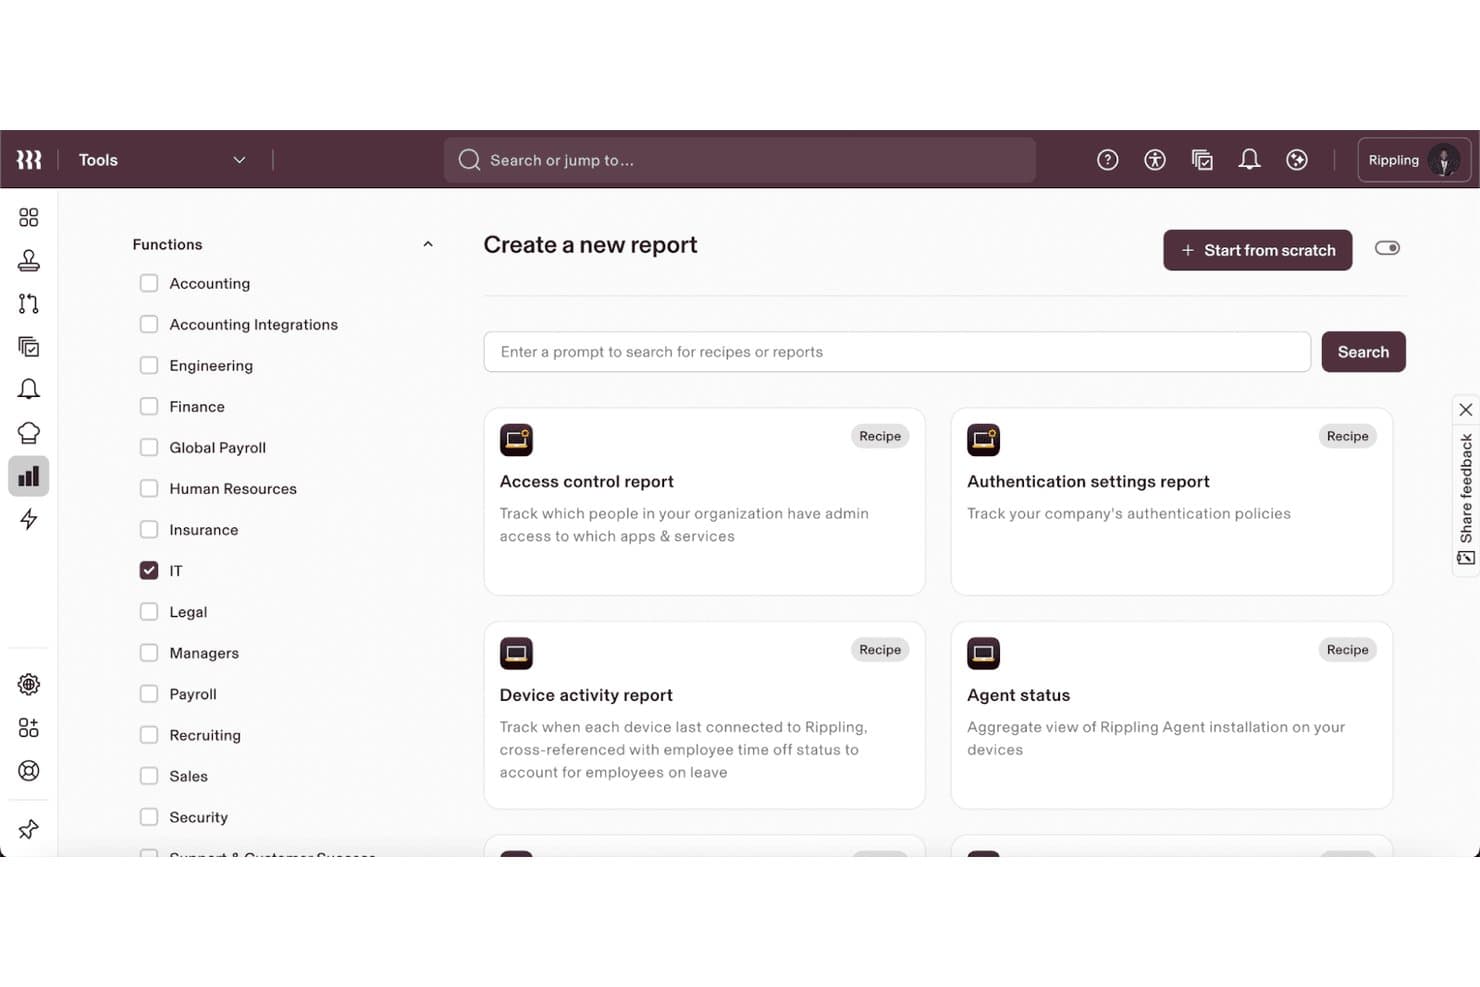
Rippling IT giver brugerne mulighed for at oprette brugerdefinerede IT-rapporter ud fra forudbyggede opskrifter. Rippling IT er en cloudbaseret katalog- og IT-administrationsplatform, der kombinerer identitets- og adgangsadministration, SSO, automatiseret administration af brugerens livscyklus, MDM samt virtuelle LDAP- og RADIUS-katalogtjenester i ét system.
Hvem er Rippling IT bedst til?
Rippling IT er et godt valg for IT-teams i virksomheder i vækst, der har brug for, at adgang, enheder og app-tilladelser opdateres automatisk, når medarbejdernes roller ændres.
Hvorfor valgte jeg Rippling IT?
Jeg valgte Rippling IT som en af de bedste løsninger, fordi brugerklargøringen styres direkte af medarbejderposter og ikke af manuelle supportsager. Når en persons rolle ændres i HR-systemet, opdateres vedkommendes appkonti, gruppemedlemskaber og enhedspolitikker automatisk på tværs af mere end 600 tilsluttede værktøjer. Jeg kan også godt lide, at supergrupper knytter adgang til dynamiske attributter som afdeling eller leder, så adgangen forbliver korrekt uden indgriben fra en administrator.
Vigtige funktioner i Rippling IT
- Rollebaseret MFA: Tildel forskellige godkendelsesfaktorer til forskellige brugergrupper, f.eks. hardware nøgler til administratorer og TOTP-koder til alle andre.
- Virtuelt LDAP-katalog: Gør Ripplings brugerdata tilgængelige via LDAP, så ældre apps og netværkshardware som firewalls og NAS-enheder kan godkende brugere via det.
- Cloud-RADIUS: Lad medarbejdere logge ind på Wi-Fi og VPN'er med deres Rippling-loginoplysninger uden at administrere en separat RADIUS-server.
- Betingede adgangsregler: Vurder enhedens tillid, placering, tidspunkt og risikoprofil i adgangsøjeblikket for at tillade eller blokere godkendelse i realtid.
Integrationer til Rippling IT
Rippling IT tilbyder mere end 600 integrationer, herunder Microsoft Entra ID, lokalt installeret Active Directory, Google Workspace, Okta og Duo. Løsningen understøtter også brugerdefinerede SAML-, SCIM- og REST API-integrationer med webhooks.
Pros and Cons
Pros:
- HR-styret klargøring følger medarbejderændringer
- Dynamiske grupper holder adgangen afstemt
- Virtuelt LDAP understøtter ældre systemer
Cons:
- Katalogsynkronisering foregår fortsat hovedsageligt i én retning
- Ingen administration af Linux-enheder eller ZTNA
Learn more about Rippling IT: Bedst til centraliseret identitetsstyring
- 14 dages gratis prøveperiode
- Fra $2/enhed/måned
Visit WebsiteCustomer Rating:4.7/5
Scalefusion OneIdP guider brugerne gennem opsætningen af mappen i fire trin. Scalefusion OneIdP er en cloudbaseret platform til identitets- og adgangsstyring, der kombinerer en indbygget mappe, SSO, MFA, betinget adgang og enhedsbaseret godkendelse i én konsol.
Hvem er Scalefusion OneIdP bedst egnet til?
Scalefusion OneIdP er velegnet til IT-teams, der allerede bruger eller overvejer Scalefusions enhedsstyringsplatform, og som ønsker identitets- og adgangskontrol i den samme konsol.
Hvorfor valgte jeg Scalefusion OneIdP?
Jeg valgte Scalefusion OneIdP som en af de bedste, fordi den samler identitet og enhedskontekst ét sted, hvilket de fleste cloudbaserede mapper ikke kan tilbyde. Jeg synes især godt om, at den gratis indbyggede mappe lader dig administrere identiteter uden at have brug for licenser til Entra eller Google Workspace, og at Udvidede adgangspolitikker (XAP) kontrollerer enhedens overholdelse, placering og IP-adresse ved hvert login. Hvis en enhed ikke længere overholder kravene, blokeres adgangen, før det bliver dit problem.
Vigtige funktioner i Scalefusion OneIdP
- Indgående og udgående synkronisering med SCIM v2.0: Tovejs-SCIM holder bruger- og grupperegistre synkroniseret mellem OneIdP og kilder som Okta, Entra ID og PingOne, og ændringer anvendes typisk inden for cirka ét minut.
- Forbindelse til lokale miljøer: En Windows Server-agent opretter forbindelse til din lokale AD- eller LDAP-mappe via en certifikatsikret forbindelse, så du kan tilknytte og synkronisere brugerdefinerede attributter uden først at flytte alt til skyen.
- JIT-forøgelse af administratorrettigheder: Giver midlertidige lokale administratorrettigheder på Windows og macOS efter behov, med kontrol over, hvem der kan hæve rettigheder, og hvilke apps der kan køre med udvidede privilegier.
- Understøttelse af adgangsnøgler: Brugere kan godkende sig uden en adgangskode ved hjælp af Windows Hello, en FIDO-sikkerhedsnøgle eller et telefonbaseret QR-kodeforløb, hvilket mindsker afhængigheden af delte legitimationsoplysninger.
Integrationer med Scalefusion OneIdP
Scalefusion OneIdP integreres med Google Workspace, Microsoft Entra ID, Okta, PingOne, OneLogin og lokale Active Directory- eller LDAP-mapper. Den understøtter SAML 2.0- og OIDC-apps samt SCIM-forbindelser til AWS, Atlassian, Auth0 og Apple Business Manager.
Pros and Cons
Pros:
- Enhedens overholdelse af krav indgår i hvert login
- JIT-forøgelse af administratorrettigheder begrænser lokale privilegier
- Adgangsnøgler og enhedslogin reducerer brugen af adgangskoder
Cons:
- Ingen arbejdsgange til adgangscertificering
- Kontroller baseret på enhedskontekst kræver Scalefusion UEM
Learn more about Scalefusion OneIdP: Bedst til nulvidensbiometri i hele virksomheden
- 30 dages gratis prøveperiode
- Fra $3/user/month (faktureres årligt)
Visit WebsiteCustomer Rating:4.5/5
Ping Identity lader brugere undersøge detaljer om skematyper for LDAP-attributter. Ping Identity er en cloudbaseret katalog- og identitetsplatform, der kombinerer centraliseret katalogadministration, adaptiv SSO og MFA, klargøring gennem brugerens livscyklus samt føderation på tværs af hybride miljøer og multicloud-miljøer.
Hvem er Ping Identity bedst egnet til?
Ping Identity er velegnet til store virksomheder, der administrerer komplekse hybride miljøer, hvor identitetsstyring, adaptiv godkendelse og sameksistens med ældre kataloger er ufravigelige krav.
Hvorfor jeg valgte Ping Identity
Ping Identity kommer med på min liste over kandidater på grund af den nulvidensbaserede biometri, der bygger på opkøbet af Keyless, og som lader medarbejdere i frontlinjen og brugere af delte arbejdsstationer godkende sig uden at gemme biometriske data noget sted. Jeg benytter også PingOne Protects risikoscore, som inddrager signaler om enhedstillid, IP-omdømme og geografisk hastighed for at træffe adaptive adgangsbeslutninger i realtid. Sammen med PingDirectorys læsninger på under et millisekund på tværs af op til 100 millioner identiteter er løsningen bygget til virksomheder, der driver identitet i stor skala.
Vigtige funktioner i Ping Identity
- PingDirectory-højtydende katalog: Håndterer op til 100 millioner identiteter med læsesvar på under et millisekund og 99,99 % oppetid på tværs af LDAPv3 og SCIM 2.0.
- LDAP-gateway med tovejs-synkronisering: Forbinder eksisterende AD-, Oracle-, IBM- og alle LDAPv3-kataloger med PingOne og understøtter tovejs-synkronisering i realtid samt trinvis appmigrering uden omskrivninger.
- PingOne Privilege-adgang efter behov: Tildeler tidsbegrænset privilegeret adgang til AWS, Azure, GCP, Kubernetes, Snowflake og PostgreSQL, hvor sessioner bindes til TPM-hardware.
- Identitetsstyring med mikrogodkendelser: Gennemfører fokuserede adgangsgennemgange, kontroller af regler for adskillelse af funktioner og AI-assisterede anbefalinger til godkendelser på tværs af hele brugerens livscyklus.
Integrationer med Ping Identity
Ping Identity dokumenterer mere end 1.800 integrationer, herunder Microsoft 365, Active Directory, Microsoft Entra ID, Workday, Salesforce, Google Workspace, Slack, Zoom, Snowflake og CrowdStrike. REST- og SCIM-API'er, webhooks, Terraform-udbydere og DaVinci-markedspladsen understøtter tilpasset forbindelse.
Pros and Cons
Pros:
- Nulvidensbiometri beskytter delte arbejdsstationer
- Understøttelse af hybride kataloger høster ros fra anmeldere
- Adaptiv risikoscore styrker adgangsbeslutninger
Cons:
- Katalogadministration kræver omfattende opsætning
- Enhedsadministration afhænger af eksterne værktøjer
Learn more about Ping Identity: Bedst til modulær IAM med HR-drevet klargøring
- 30 dages gratis prøveperiode
- Fra $1.40/bruger/måned
Visit WebsiteCustomer Rating:4.6/5
HelloID administrerer integrationer med tredjepartsapps via et centralt administratorpanel. HelloID er en modulær, skybaseret IAM-platform fra Tools4ever, der kombinerer SSO, MFA, automatiseret brugerklargøring, selvbetjent adgang og identitetsstyring på tværs af cloud- og lokale miljøer.
Hvem egner HelloID sig bedst til?
HelloID er velegnet til IT-administratorer og identitetsansvarlige i mellemstore organisationer, der har brug for at automatisere håndteringen af brugerlivscyklussen på tværs af HR-systemer, Active Directory og cloud-apps.
Hvorfor valgte jeg HelloID?
Jeg valgte HelloID som en af de bedste løsninger, fordi dens HR-drevne klargøringsmodel adskiller sig markant fra typiske cloud-biblioteksværktøjer. Når en medarbejder bliver ansat eller skifter rolle, henter HelloID disse data direkte fra kildesystemer som SAP eller ADP og opdaterer automatisk konti på tværs af AD, Entra ID og tilsluttede apps. Jeg kan også godt lide, at identitetslageret normaliserer poster fra flere HR- og SIS-kilder, så dine adgangsregler altid arbejder ud fra rene og ensartede data.
Vigtige HelloID-funktioner
- Modulær SSO med understøttelse af flere protokoller: HelloID understøtter SAML 2.0, OpenID Connect og WS-Federation samt adgang baseret på browserudvidelser til apps uden indbyggede SSO-protokoller.
- Kontekstbaserede adgangsregler: Administratorer kan begrænse eller tillade adgang til applikationer baseret på IP-område, geografisk placering, dato/tidspunkt og browser- eller operativsystemversion, med MFA-håndhævelse knyttet til disse regler.
- Selvbetjent adgang med godkendelsesarbejdsgange: Medarbejdere og ledere kan anmode om adgang via en selvbetjeningsportal med konfigurerbare godkendelseskæder og automatisk udløb af adgang.
- Styring og afstemning af adgang: Styringsmodulet kontrollerer tilsluttede systemer for forældreløse eller afvigende konti og gennemfører periodiske recertificeringsgennemgange for at holde adgangen i overensstemmelse med politikken.
HelloID-integrationer
HelloID tilbyder over 200 færdige forbindelser, herunder Microsoft Active Directory, Microsoft Entra ID, Google Workspace, SAP, ADP, AFAS og Visma|Raet. PowerShell-forbindelser og en REST API understøtter brugerdefinerede integrationer.
Pros and Cons
Pros:
- HR-drevet automatisering af livscyklussen reducerer kontafovervækst
- Hybrid sameksistens mellem kataloger understøtter gradvis migrering
- Afstemning af styringen opdager forældreløse konti
Cons:
- Funktioner til enhedsadministration er stort set fraværende
- AD-scenarier kræver en lokal agent
Learn more about HelloID: Bedst til Google Cloud-baseret identitetsføderation
- 14-dages gratis prøveperiode
- Fra $7.00/bruger/måned

Google Cloud Identity understøtter flere godkendelsesudbydere fra ét administrationspanel. Google Cloud Identity er Googles identitetsplatform som en tjeneste, der håndterer centraliseret bruger- og gruppestyring, SSO, MFA, enhedsadministration samt synkronisering med Active Directory/LDAP på tværs af cloud- og hybridmiljøer.
Hvem er Google Cloud Identity bedst egnet til?
Google Cloud Identity passer til IT-teams, der allerede bruger Google Cloud eller Google Workspace, og som har brug for at centralisere identitetsstyring, SSO og adgangskontroller uden at tilføje en separat identitetsleverandør.
Hvorfor valgte jeg Google Cloud Identity?
Google Cloud Identity kommer med på min shortlist, fordi det er det mest naturlige identitetslag for teams, der allerede kører arbejdsbelastninger på Google Cloud eller Google Workspace. Jeg kan godt lide, at Context-Aware Access giver mulighed for at håndhæve adgangspolitikker baseret på brugeridentitet, enhedskrypteringsstatus og IP-placering på samme tid, hvilket er præcis, hvad man har brug for, når medarbejderne er fordelt på administrerede og ikke-administrerede enheder. GCDS og den nyere cloudbaserede Directory Sync giver også reelle og brugbare muligheder for at synkronisere dit eksisterende Active Directory uden først at skulle omdesigne dit lokale miljø.
Vigtige funktioner i Google Cloud Identity
- Forintegreret SAML-appkatalog: Forbinder hundredvis af tredjeparts-SaaS-apps – herunder AWS, Salesforce og RingCentral – ved hjælp af forudbyggede SAML-konfigurationer i både Free- og Premium-udgaverne.
- Understøttelse af adgangsnøgler og FIDO2-sikkerhedsnøgler: Giver administratorer mulighed for at aktivere adgangskodefri login via adgangsnøgler eller begrænse godkendelse til udelukkende hardwaresikkerhedsnøgler.
- Dynamiske grupper: Tilføjer og fjerner automatisk gruppemedlemmer baseret på forespørgsler på brugerattributter, herunder brugerdefinerede attributter, uden manuelle administratoropdateringer.
- Sikker LDAP (Premium): Giver lokale eller cloud-hostede LDAP-applikationer såsom Jira, OpenVPN og FreeRADIUS mulighed for at godkende brugere mod Cloud Directory.
Integrationer med Google Cloud Identity
Google Cloud Identity tilbyder et forintegreret SAML-appkatalog med hundredvis af apps, herunder AWS, Salesforce, RingCentral og Zoho CRM. Det opretter forbindelse til Active Directory, OpenLDAP og Microsoft Entra ID via synkronisering eller føderation, understøtter Secure LDAP og tilbyder en REST API til brugerdefinerede integrationer.
Pros and Cons
Pros:
- Google-baseret føderation forenkler cloud-adgang
- Kontekstbevidste politikker kombinerer identitet med enhedens sikkerhedstilstand
- Understøttelse af adgangsnøgler og sikkerhedsnøgler muliggør adgangskodefri godkendelse
Cons:
- Er ikke en fuldstændig erstatning for Active Directory
- Administration af macOS og Linux er fortsat begrænset
Learn more about Google Cloud Identity: Bedste funktioner til katalog som tjeneste
- 30 dages gratis prøveperiode
- Fra $9/bruger/måned (faktureres årligt)
Visit WebsiteCustomer Rating:4.6/5
JumpCloud giver brugerne mulighed for at administrere og se alle katalogbrugere ét sted. JumpCloud er en cloudbaseret katalogplatform, der samler identitetsstyring, SSO, MFA, enhedsstyring og adgangskontrol for menneske-, maskine- og AI-agentidentiteter på tværs af Windows-, macOS-, Linux- og mobilmiljøer.
Hvem er JumpCloud bedst egnet til?
JumpCloud passer til IT-teams, der administrerer miljøer med forskellige operativsystemer og har brug for identitets-, adgangs- og enhedsstyring på én platform uden at være afhængige af ældre lokal infrastruktur.
Hvorfor jeg valgte JumpCloud
JumpCloud kommer med på min udvalgte liste, fordi det er en af de få platforme, der leverer ægte katalog som tjeneste uden at være afhængig af lokal infrastruktur. Jeg kan godt lide, at det åbne cloudkatalog behandler Windows-, macOS- og Linux-enheder på lige fod og administrerer identiteter, SSO, MFA og enhedsoverholdelse fra én konsol. Active Directory-integrationen med dens tre synkroniseringstilstande (AD-autoritativ, tovejs eller JumpCloud-autoritativ) lader dig migrere væk fra ældre AD i dit eget tempo i stedet for at skifte det hele over på én gang.
Vigtige JumpCloud-funktioner
- Registrering af adgangsrisici: Markerer usædvanlig loginadfærd – f.eks. umulig rejse eller inaktive konti, der genoptager aktiviteten – og udløser MFA-udfordringer eller advarsler via e-mail, Slack eller webhook.
- Cloudbaseret RADIUS: Leverer indbygget RADIUS-godkendelse til Wi-Fi- og VPN-adgang, hvor alle hændelser logges i Directory Insights, uden behov for ekstra hardware.
- HR-drevet administration af brugerlivscyklus: Opretter forbindelse til systemer som Workday, BambooHR og HiBob for at automatisere oprettelse, klargøring og afprovisionering af konti på tværs af tilsluttede apps.
- Programrettelsesstyring på tværs af platforme: Administrerer programrettelser til operativsystemer og applikationer på tværs af Windows, macOS og Linux fra én konsol med overholdelsesdashboard og værktøjer til masseafhjælpning.
JumpCloud-integrationer
JumpCloud tilbyder indbyggede integrationer med Active Directory, Microsoft 365, Entra ID, Google Workspace, BambooHR, Workday, Personio, Namely, HiBob og People HR. Det understøtter tilpassede forbindelser via SCIM, REST API'er, cloud-LDAP og RADIUS, herunder Jira, Confluence, Jenkins, Kubernetes og Docker.
Pros and Cons
Pros:
- Identitets- og enhedsstyring på tværs af platforme
- Understøttelse af trinvis Active Directory-migrering
- Risikobevidste politikker for betinget adgang
Cons:
- Den brede dækning kan ske på bekostning af funktionsdybden
- Android-administration kan være mindre stabil
Learn more about JumpCloud: Bedst til hybride Microsoft 365-identitetsarbejdsgange
- 30 dages gratis prøveperiode
- Fra $7.00/bruger/måned

Microsoft Entra ID samler administration af lejer, brugere og apps i ét kontrolpanel. Microsoft Entra ID er en cloudbaseret identitets- og adgangsstyringstjeneste, der håndterer bruger- og gruppestyring, SSO, MFA, betinget adgang, enhedsidentitet og automatiseret klargøring på tværs af cloud- og hybridmiljøer.
Hvem er Microsoft Entra ID bedst egnet til?
Microsoft Entra ID er velegnet til organisationer, der allerede anvender Microsoft 365 eller Azure og har brug for at administrere identitet på tværs af både cloudbaserede og lokale Active Directory-miljøer.
Hvorfor jeg valgte Microsoft Entra ID
Microsoft Entra ID kommer med på min liste, fordi det er det identitetsgrundlag, som organisationer, der anvender Microsoft 365 og Azure, allerede er afhængige af, hvilket gør det velegnet til hybride katalogarbejdsgange. Jeg kan især godt lide, hvordan Betinget adgang giver dig mulighed for at håndhæve detaljerede, kontekstafhængige politikker på tværs af cloud- og lokale miljøer uden behov for et separat værktøj. Connect Sync og Cloud Sync håndterer begge AD-miljøer med flere skove, så teams, der administrerer adskilte skove efter en fusion, kan opretholde katalogkontinuitet uden en fuldstændig overgang.
Vigtige funktioner i Microsoft Entra ID
- Administration af privilegerede identiteter: Tildeler administratorroller med mindst mulige rettigheder og tidsbegrænset adgang, så udvidet adgang kun gives, når det er nødvendigt, og automatisk udløber.
- Godkendelse med adgangsnøgler: Understøtter enhedsforbundne og synkroniserede adgangsnøgler via Microsoft Authenticator, hardwarebaserede sikkerhedsnøgler, Apple iCloud Keychain og Google Password Manager.
- Automatiseret klargøring af brugere: Opretter, opdaterer og fjerner konti på tværs af forbundne apps ved hjælp af SCIM 2.0, LDAP, SQL og brugerdefinerede ECMA-forbindelser, efterhånden som brugerroller og -statusser ændres.
- Livscyklusarbejdsgange: Automatiserer processer for tiltrædelse, jobskifte og fratrædelse – herunder udløsning af opgaver som oprettelse af konti eller fjernelse af adgang – baseret på HR-data og brugerattributter.
Integrationer til Microsoft Entra ID
Microsoft Entra ID tilbyder tusindvis af indbyggede integrationer fra appgalleriet, herunder ServiceNow, Workday, Salesforce, Slack, Snowflake samt Microsoft 365- og Azure-tjenester. Microsoft Graph, SCIM 2.0 og Application Proxy understøtter brugerdefinerede og lokale integrationer.
Pros and Cons
Pros:
- Hybrid synkronisering understøtter adskilte Active Directory-skove
- Kontekstafhængige politikker styrker adgangskontrollen for en distribueret arbejdsstyrke
- Adgangskodefri godkendelse reducerer eksponeringen for phishing
Cons:
- Avanceret styring kræver flere licensniveauer
- Enhedsadministration afhænger af separate værktøjer til slutpunkter
Learn more about Microsoft Entra ID: Bedst til effektiv håndtering af medarbejderes livscyklus
- 30 dages gratis prøveperiode
- Fra $6/bruger/måned (faktureres årligt)

Okta Workforce Identity Cloud markerer adgang med høj risiko med AI-drevne anbefalinger om tilbagekaldelse. Okta Workforce Identity Cloud er en cloudbaseret katalog- og identitetsplatform, der centraliserer administration af brugere, grupper og enheder på tværs af HR-systemer, Active Directory, LDAP samt tusindvis af SaaS- og lokale apps via SSO, adaptiv MFA, livscyklusklargøring og adgangsstyring.
Hvem egner Okta Workforce Identity Cloud sig bedst til?
Okta Workforce Identity Cloud egner sig godt til mellemstore og store virksomheder med komplekse identitetsmiljøer fra flere kilder, hvor HR-drevet klargøring og styring på tværs af tusindvis af apps er en prioritet.
Hvorfor jeg valgte Okta Workforce Identity Cloud
Jeg valgte Okta Workforce Identity Cloud som en af de bedste, fordi den HR-drevne automatisering af livscyklussen reelt er svær at overgå. Når en ny medarbejder tilføjes i Workday eller BambooHR, klargør Okta automatisk vedkommendes konti på tværs af hundredvis af apps via SCIM, uden at der kræves manuelle supportsager. Jeg kan også godt lide, at fratrædelse håndteres lige så hurtigt: Én deaktivering fjerner adgangen til alle tilsluttede apps på én gang, hvilket også automatisk frigiver licenser.
Vigtige funktioner i Okta Workforce Identity Cloud
- Adaptiv MFA: Håndhæver multifaktorgodkendelse ved hjælp af kontekstsignaler som enhed, placering, netværk og adfærd for at justere adgangskravene i realtid.
- Universelt katalog: Fungerer som et centralt identitetsregister, der samtidig henter brugere, grupper og brugerdefinerede attributter fra AD, LDAP og flere HR-systemer.
- Beskyttelse mod identitetstrusler: Vurderer løbende sessionsrisikoen og kan udløse universel udlogning på tværs af alle tilsluttede apps, når en trussel opdages.
- Privilegeret adgang: Giver SSO til Linux- og Windows-servere, registrerer SSH- og RDP-sessioner og understøtter adgang efter behov med godkendelser i flere trin.
Integrationer til Okta Workforce Identity Cloud
Okta Workforce Identity Cloud tilbyder mere end 8.000 forudbyggede integrationer, herunder Active Directory, LDAP, Workday, BambooHR, SuccessFactors, Google Workspace, Salesforce, Slack, Microsoft Teams og Jamf. REST-API'er, hændelseskroge og Workflows understøtter brugerdefinerede integrationer.
Pros and Cons
Pros:
- Automatiserer oprettelse og afvikling af medarbejderadgange
- Samler HR-, AD- og LDAP-identiteter
- Tilpasser godkendelsen efter identitetsrisici
Cons:
- Tilbyder ikke fuld enhedsadministration
- Kan ikke fuldt ud erstatte AD-miljøer, der i høj grad er baseret på GPO
Learn more about Okta Workforce Identity Cloud: Bedst til integration af lokale og cloudbaserede kataloger
- 30 dages gratis prøveperiode
- Fra $3/bruger/måned

OneLogin Advanced Directory giver brugerne mulighed for centralt at se og administrere alle brugerkonti. OneLogin Advanced Directory er en cloudbaseret katalogtjeneste, der centraliserer administrationen af brugeridentiteter på tværs af Active Directory, LDAP, Google Workspace og HR-systemer med indbygget SSO, MFA, adaptiv godkendelse og automatiseret klargøring.
Hvem er OneLogin Advanced Directory bedst egnet til?
OneLogin Advanced Directory er velegnet til IT-teams, der administrerer hybride miljøer, hvor Active Directory, cloudapps og HR-systemer skal holdes synkroniserede uden et dedikeret IAM-team.
Hvorfor valgte jeg OneLogin Advanced Directory?
Jeg valgte OneLogin Advanced Directory, fordi løsningen håndterer synkronisering i realtid på tværs af Active Directory, LDAP, Google Workspace og HR-systemer som Workday fra én enkelt forbindelse. Når en AD-konto lukkes, fjerner OneLogin adgangen til alle tilsluttede apps på få sekunder. Jeg kan også godt lide, at VLDAP- og RADIUS-broerne holder ældre infrastruktur med i løsningen uden at tvinge organisationen til en komplet udskiftning.
Vigtigste funktioner i OneLogin Advanced Directory
- SmartFactor-godkendelse: Bruger Vigilance AI til at opbygge en risikoscore baseret på placering, enhed og adfærd og afgør derefter, om et login skal tillades, udfordres eller afvises.
- Appkatalog med over 6.000 apps: Forintegrerede forbindelser til SSO og klargøring på tværs af cloudbaserede og lokale applikationer, med nye integrationer tilføjet dagligt.
- Livscyklusautomatisering med Workflows: Et automatiseringslag med minimal kodning, der håndterer klargøring, deprovisionering og brugerdefinerede identitetsopgaver ud over standardhandlingerne opret/opdater/slet.
- Kontrol af kompromitterede legitimationsoplysninger: Validerer nye eller ændrede adgangskoder mod en database med kendte stjålne legitimationsoplysninger, før de kan tages i brug.
Integrationer med OneLogin Advanced Directory
OneLogin Advanced Directory tilbyder over 6.000 forintegrerede appforbindelser, herunder Active Directory, LDAP, Microsoft Entra ID, Google Workspace, Workday, UKG, BambooHR og Jamf. REST-API'er, SDK'er, webhooks og brugerdefinerede forbindelser understøtter yderligere integrationer.
Pros and Cons
Pros:
- Fratrædelsesprocesser i realtid fjerner hurtigt adgangen
- Risikobaseret godkendelse tilpasser sig adfærd
- Omfattende muligheder for adgang uden adgangskode og MFA
Cons:
- Ingen indbygget enhedsadministration
- Ingen indbyggede kampagner til adgangscertificering
Learn more about OneLogin Advanced Directory: Bedst til SSO og MFA på tværs af over 15 godkendelsesmetoder
- 30 dages gratis prøveperiode
- Fra $3/bruger/måned
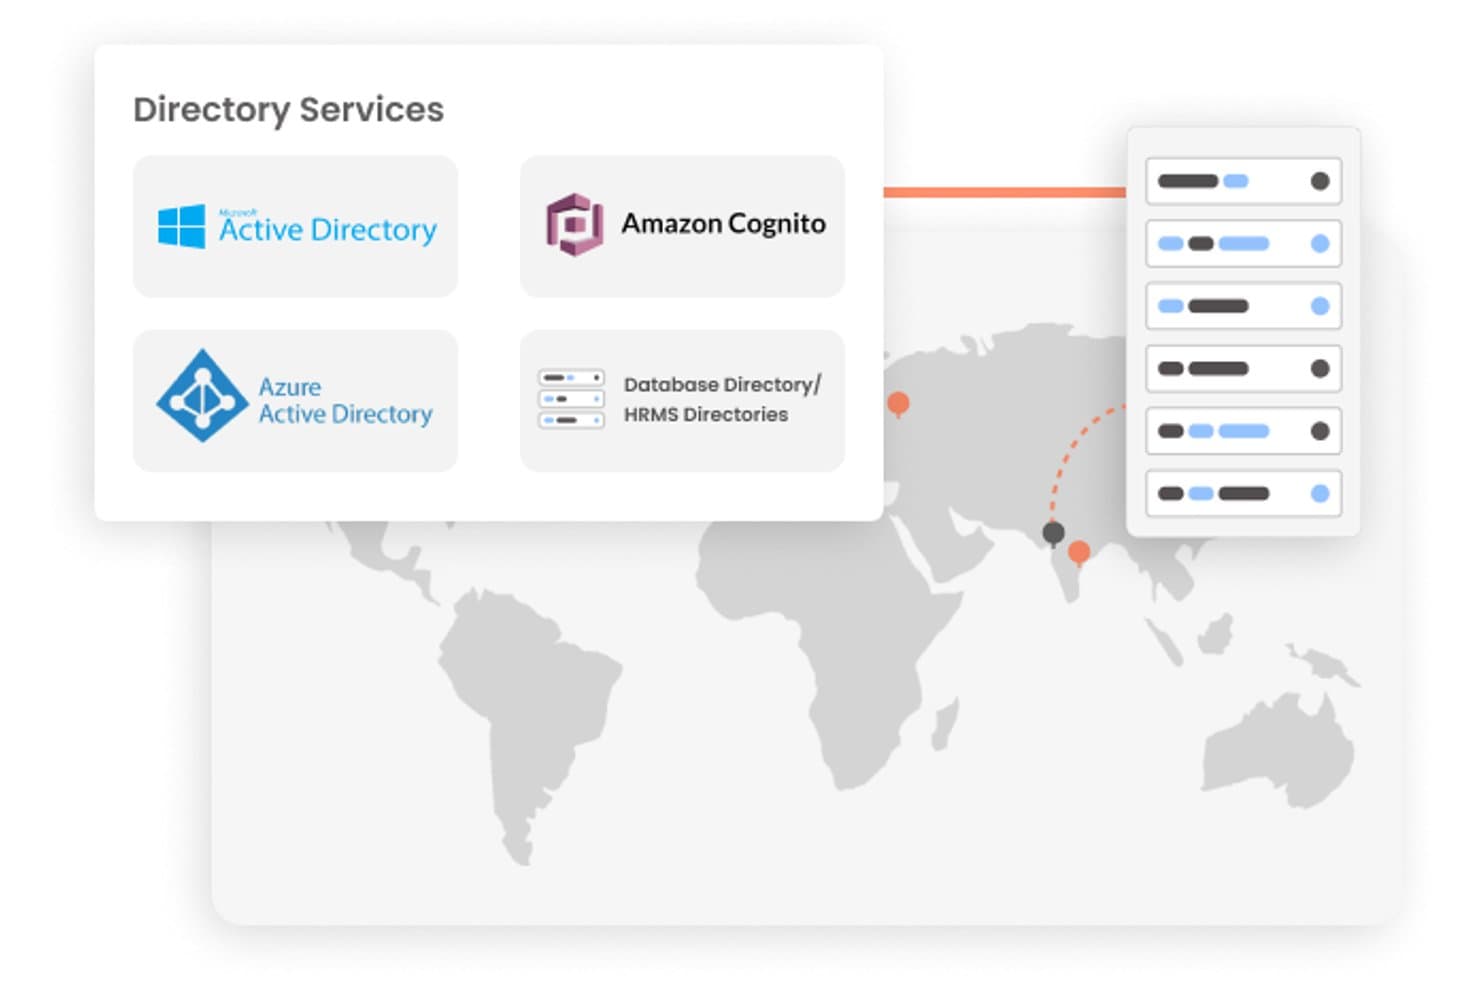
miniOrange understøtter Active Directory, Azure AD, Amazon Cognito og HRMS-kataloger. miniOrange er en cloudbaseret platform til katalogtjenester, der kombinerer katalog som tjeneste (DaaS), SSO, MFA, adaptiv adgangskontrol og administration af brugerlivscyklusser på tværs af cloud-, lokale og hybride miljøer.
Hvem er miniOrange bedst til?
miniOrange er velegnet til IT- og identitetsteams, der administrerer adgang på tværs af en blanding af cloudapps, ældre systemer og lokale kataloger, og som har brug for bred MFA- og SSO-dækning uden at genopbygge deres eksisterende infrastruktur.
Hvorfor jeg valgte miniOrange
Jeg valgte miniOrange som en af de bedste, fordi bredden af godkendelsesmuligheder virkelig er svær at matche på dette prisniveau: over 15 MFA-metoder, herunder FIDO2/adgangsnøgler, hardwaretokens som YubiKey og pushmeddelelser samt SSO på tværs af SAML, OIDC, OAuth og ældre apps via omvendt proxy. Jeg kan især godt lide, at løsningen udvider MFA til Windows RDP-, macOS- og Linux SSH-logins, hvilket lukker et hul, som de fleste katalogplatforme efterlader. Adaptive, risikobaserede adgangsregler lægges oven på dette og udløser skærpet MFA baseret på IP, placering eller enhedssignaler.
Vigtige funktioner i miniOrange
- Hybrid LDAP-gateway: En lokal LDAP-gateway giver dig mulighed for at forbinde miniOrange med din eksisterende AD- eller LDAP-infrastruktur uden at eksponere den for internettet.
- Automatisering af tiltrædelse, rolleændring og fratrædelse: HR-drevet klargøring synkroniseres med Workday, BambooHR og SAP SuccessFactors for automatisk at udløse tildeling af roller og fjernelse af adgang.
- Adgangsgateway til ældre apps: Headerbaseret login og login via omvendt proxy udvider SSO til ældre apps og tykke klienter, der ikke understøtter SAML eller OAuth.
- RADIUS- og TACACS+-server: Indbygget AAA-servergodkendelse dækker VPN, VDI, routere og switche fra og med Premium-niveauet.
Integrationer med miniOrange
miniOrange tilbyder over 6.000 integrationer, herunder Microsoft 365, Google Workspace, Salesforce, AWS, Slack, Zoom, Workday, BambooHR, SAP SuccessFactors, Okta og Fortinet. Løsningen understøtter SAML, OAuth, OIDC, SCIM, REST API'er, RADIUS og TACACS+ til brugerdefineret forbindelse.
Pros and Cons
Pros:
- MFA dækker cloud-, desktop- og serverlogins
- Hybrid katalogunderstøttelse letter trinvise migreringer
- Ældre applikationer får moderne godkendelseskontroller
Cons:
- Avancerede kontroller til administration af brugerlivscyklussen kræver højere niveauer
- Konfiguration af kataloget kan være udfordrende for nye administratorer
Learn more about miniOrange:
Andre cloud-bibliotektjenester
Her er nogle yderligere cloud-bibliotektjenester, som ikke kom med på min oversigt, men som stadig er værd at undersøge:
- 11ForgeRockBedst til adaptiv identitetsstyring i stor skala
- 12Zoho DirectoryBedst til identitets- og adgangsstyring i Zoho-økosystemet
- 13OneLoginBedst til adaptiv MFA med AD-synkronisering i realtid
- 14SailPointBedst til identitetsstyring i virksomheder i stor skala
- 15VMware Workspace ONEBedst til enhedscentreret identitets- og adgangskontrol
- 16IBM VerifyBedst til adaptiv risikobaseret adgang i virksomhedsskala
Sådan vurderer jeg cloud-baserede katalogtjenester
Jeg vurderer hver platform på to niveauer: grundlæggende funktioner som SSO, MFA og LDAP-understøttelse, som alle cloud-baserede kataloger skal have, samt særlige kendetegn som HRIS-synkronisering og adgang baseret på princippet om aldrig at stole på noget som standard.
Grundlæggende funktionalitet (minimumskrav for denne liste)
Når jeg udvælger værktøjer til min liste, bedømmer jeg hvert enkelt på en skala fra 0 (tilbyder ikke funktionaliteten) til 5 (udmærker sig på dette område) for hver af de grundlæggende funktioner, der er angivet nedenfor. Derefter omregner jeg værktøjets samlede score til en procentdel. Hvert værktøj skal opnå en samlet minimumsscore på 65 % for at komme i betragtning.
- Centraliseret identitetsstyring: Jeg undersøger, om en platform fungerer som et ægte cloud-hostet katalog med bruger-/gruppestrukturer, brugerdefinerede attributter og synkronisering med eksisterende lokalt installerede AD-miljøer.
- SSO og føderation: Hvert værktøj bør understøtte SAML, OIDC og OAuth samt have et omfattende katalog med forudbyggede apps, så teams kan forbinde apps som Salesforce eller Slack uden brugerdefineret konfiguration.
- Provisionering af brugeres livscyklus: Jeg ser efter automatiseret SCIM-baseret provisionering, der håndterer processer for oprettelse, ændring og fratrædelse af brugere på tværs af forbundne apps, i stedet for at være afhængig af manuelle CSV-upload.
- Multifaktorgodkendelse: Platformen bør tilbyde flere MFA-metoder (push-notifikationer, TOTP, hardware-nøgler) samt politikker for betinget adgang, der er knyttet til kontekst som enhed eller placering.
- Enheds- og slutpunktsstyring: Understøttelse på tværs af platforme er vigtig her. Jeg vurderer, om kataloget kan tilknytte og håndhæve politikker på Windows-, macOS- og Linux-slutpunkter.
- LDAP- og RADIUS-understøttelse: Ældre apps og VPN-infrastruktur er stadig afhængige af disse protokoller, så jeg ser efter fuldt administrerede cloud-baserede LDAP- og RADIUS-slutpunkter, der er indbygget i platformen.
Når jeg har en liste over værktøjer, der opfylder disse kriterier, undersøger jeg, hvad der adskiller de enkelte platforme fra hinanden.
Adskillende faktorer (det, der adskiller leverandørerne)
Sådan sammenligner jeg forskellige leverandører:
Fremtrædende funktioner
Funktioner baseret på princippet om aldrig at stole på noget som standard er en vigtig forskel. Jeg ser efter platforme, der løbende verificerer enhedens sikkerhedstilstand og brugerens risiko, før de giver adgang – ikke kun ved det første login. Adgangskodefri godkendelse via FIDO2 eller adgangsnøgler er et andet område, jeg vurderer, eftersom det direkte reducerer eksponeringen for phishing. For DevOps-teams undersøger jeg også, om en platform tilbyder Terraform-udbydere og REST-API'er, der gør det muligt for udviklere at administrere identitet som kode sammen med deres infrastruktur.
Mere end funktioner
Overholdelsescertificeringer har stor betydning her. Jeg undersøger, om en leverandør har SOC 2 Type II og ISO 27001 samt branchespecifikke erklæringer som HIPAA eller FedRAMP til regulerede miljøer. Integrationsøkosystemet er lige så vigtigt – jeg vurderer bredden af forudbyggede forbindelser til IaaS-platforme, MDM-værktøjer og SIEM-systemer. Understøttelse af migrering vægter også tungt, især for teams, der flytter væk fra lokalt installeret AD. Jeg ser efter dedikerede værktøjer og professionelle tjenester, der reducerer risikoen ved overgangen.
Sådan vælger du en cloud-bibliotektjeneste
Det er let at fare vild i lange lister over funktioner og komplekse prisstrukturer. For at hjælpe dig med at holde fokus, mens du arbejder dig gennem din unikke proces for valg af software, får du her en tjekliste over faktorer, du bør have i tankerne:
| Faktor | Hvad skal man overveje? |
|---|---|
| FaktorSkalerbarhed | Hvad skal man overveje?Kan tjenesten vokse sammen med din virksomhed? Overvej brugerbegrænsninger, datakapacitet og langsigtede omkostninger. Sørg for, at løsningen kan håndtere vækst uden behov for hyppige opgraderinger. |
| FaktorIntegrationer | Hvad skal man overveje?Fungerer den sammen med dine nuværende systemer? Kontrollér kompatibiliteten med eksisterende software som HR-systemer, CRM-systemer og produktivitetsværktøjer. Undgå løsninger, der kræver omfattende omveje eller forbindelser fra tredjeparter. |
| FaktorTilpasningsmuligheder | Hvad skal man overveje?Kan du tilpasse den til dine arbejdsgange? Se efter fleksible indstillinger og muligheder for at justere brugerroller, tilladelser og grænseflader, så de passer til dit teams behov. |
| FaktorBrugervenlighed | Hvad skal man overveje?Er den brugervenlig for dit team? Overvej læringskurven og brugergrænsefladen. Undgå værktøjer, der kræver omfattende oplæring eller har en rodet grænseflade, som kan gøre det langsommere for brugerne at tage dem i brug. |
| FaktorImplementering og introduktion | Hvad skal man overveje?Hvor hurtigt kan du komme i gang? Vurder opsætningsprocessen, herunder datamigrering og oplæring af brugere. Se efter leverandører, der tilbyder support under introduktionen, så nedetid og forvirring minimeres. |
| FaktorOmkostninger | Hvad skal man overveje?Passer den til dit budget? Sammenlign prismodeller, herunder abonnementsgebyrer, potentielle tilføjelser og langsigtede omkostninger. Vær opmærksom på skjulte gebyrer eller omkostninger, der kan stige, efterhånden som dit forbrug vokser. |
| FaktorSikkerhedsforanstaltninger | Hvad skal man overveje?Er dine data og brugere beskyttet? Kontrollér kryptering, godkendelsesmetoder og overholdelse af sikkerhedsstandarder. Sørg for, at tjenesten kan opfylde sikkerhedskravene i din branche for at undgå sårbarheder. |
| FaktorOverholdelseskrav | Hvad skal man overveje?Opfylder den branchestandarderne? Kontrollér, at tjenesten overholder de regler, der er relevante for din virksomhed, såsom GDPR eller HIPAA. Manglende overholdelse kan føre til juridiske problemer og bøder. |
Tendenser inden for cloud-baserede katalogtjenester i 2025
En gennemgang af produktopdateringer, pressemeddelelser og versionslogge fra førende værktøjer afslører vigtige tendenser inden for cloud-baserede katalogtjenester, som afspejler de skiftende dynamikker i adgangsstyring til cloud-infrastruktur.
Her er min oversigt over de aktuelle tendenser i 2025:
Tendenser inden for cloud-baserede katalogtjenester
- Forbedrede sikkerhedsfunktioner: Der ses en mærkbar stigning i implementeringen af avancerede sikkerhedsfunktioner såsom adaptiv multifaktorgodkendelse (MFA) og maskinlæringsbaseret anomalidetektion. Disse forbedringer imødekommer den stigende kompleksitet i cybersikkerhedstrusler og behovet for mere dynamiske, kontekstbevidste sikkerhedsforanstaltninger.
- Integration og interoperabilitet: Der er et tydeligt fokus på større integration og interoperabilitet med andre cloud-tjenester, software til brugerprovisionering og ældre systemer. Denne tendens drives af behovet for at skabe problemfri brugeroplevelser og forenkle administrationen af forskellige IT-miljøer, hvilket viser en bevægelse mod mere fleksible og tilpasningsdygtige løsninger til adgangsstyring.
- Skalerbarhed og cloud-native funktioner: Fokusset på skalerbarhed og cloud-native arkitekturer fremhæver branchens reaktion på cloud-miljøernes voksende kompleksitet og størrelse. Disse funktioner sikrer, at cloud-baserede katalogtjenester effektivt kan administrere adgang på tværs af omfattende, distribuerede infrastrukturer og understøtte organisationers vækst- og cloud-implementeringsstrategier.
- Omfattende rapportering om overholdelse: Som reaktion på skærpede lovgivningsmæssige krav er udviklingen af omfattende værktøjer til rapportering om overholdelse blevet en topprioritet. Disse værktøjer hjælper organisationer med at navigere i det komplekse landskab af love om databeskyttelse og privatliv, hvilket understreger cloud-baserede katalogtjenesters afgørende rolle i at sikre juridisk overholdelse.
Funktioner, der bliver mindre vigtige
- Traditionel adgangskodebaseret godkendelse: Skiftet fra konventionel adgangskodebaseret godkendelse til mere sikre og brugervenlige alternativer såsom biometri og single sign-on (SSO) viser, at adgangskoder bliver mindre vigtige. Denne overgang afspejler branchens erkendelse af begrænsningerne og sikkerhedsrisiciene ved adgangskodebaseret adgangskontrol.
Ved at undersøge disse tendenser nøje kan IT-fagfolk få værdifuld indsigt i den fremtidige retning for cloud-baserede katalogtjenester og de skiftende behov inden for cloud-baseret infrastrukturadministration.
Hvad er cloud-baserede katalogtjenester?
Cloud-baserede katalogtjenester er løsninger, der administrerer og organiserer brugeridentiteter og adgang i en organisation. IT-fagfolk, sikkerhedsteams og HR-afdelinger bruger typisk disse værktøjer til at sikre sikker og effektiv adgang til ressourcer. Funktioner til brugeradministration, single sign-on og multifaktorgodkendelse hjælper med at opretholde sikkerheden og forenkle loginprocesser. Samlet set giver disse værktøjer centraliseret kontrol over brugeradgang, hvilket forbedrer den operationelle effektivitet.
Funktioner
Her er de vigtigste funktioner, du bør se efter i cloud-baserede katalogtjenester:
- Enkeltlogon (SSO): Denne funktion giver brugerne adgang til flere applikationer med ét enkelt sæt legitimationsoplysninger. Den forbedrer brugeroplevelsen betydeligt ved at reducere adgangskodetræthed og forenkle administrationen af brugeradgang på tværs af forskellige platforme.
- Multifaktorautentificering (MFA): MFA tilføjer et ekstra sikkerhedslag ved at kræve, at brugerne angiver to eller flere bekræftelsesfaktorer for at få adgang til it-ressourcer. Dette er afgørende for at forhindre uautoriseret adgang og beskytte følsomme data.
- Samlede katalogtjenester: Dette giver en centraliseret platform til administration af adgang til alle it-ressourcer. Det eliminerer behovet for flere kataloger, strømliner administrationen og sikrer ensartethed i adgangskontrollen på tværs af organisationen.
- Katalogintegration: Muligheden for at integrere med eksisterende kataloger (såsom Active Directory eller LDAP) sikrer problemfri synkronisering og administration af brugerkonti. Dette hjælper organisationer med at udnytte deres eksisterende infrastruktur under overgangen til cloudbaserede tjenester.
- Skalerbarhed: Cloudbaserede katalogtjenester skal kunne skalere i takt med organisationens vækst. Dette sikrer, at katalogtjenesten kan håndtere væksten uden forringelse af ydeevnen, efterhånden som antallet af brugere, enheder og applikationer stiger.
- Rollebaseret adgangskontrol (RBAC): RBAC gør det muligt at tildele adgangsrettigheder baseret på organisationens roller. Dette forenkler administrationen af brugertilladelser og sikrer, at den enkelte kun har adgang til de oplysninger og ressourcer, der er nødvendige for vedkommendes rolle.
- Selvbetjent nulstilling af adgangskode: Denne funktion giver brugerne mulighed for at nulstille adgangskoder uden indgriben fra it-afdelingen. Den reducerer arbejdsbyrden for it-afdelingerne og øger brugernes produktivitet ved at minimere nedetid.
- Funktioner til revision og rapportering: Disse funktioner giver indsigt i brugeraktiviteter og adgangsmønstre. De er afgørende for overholdelse af regler, sikkerhedsovervågning og forståelse af, hvordan ressourcer anvendes i organisationen.
- Cloudbaseret arkitektur: En cloudbaseret katalogtjeneste er designet til at udnytte cloud computing-rammer fuldt ud. Dette sikrer høj tilgængelighed, katastrofeberedskab og fleksible implementeringsmuligheder i overensstemmelse med moderne cloudstrategier.
- API-adgang og tilpasning: Muligheden for at tilpasse og integrere katalogtjenesten med andre applikationer via API'er er afgørende. Det giver organisationer mulighed for at skræddersy tjenesten til deres behov og automatisere forskellige processer, hvilket øger effektiviteten.
Cloudbaserede katalogtjenester strømliner administrationen af brugeradgang til it-ressourcer og spiller en afgørende rolle i styrkelsen af organisationens sikkerhed. Ved at fokusere på de funktioner, der er beskrevet ovenfor, kan organisationer sikre, at de har et robust fundament til at understøtte deres skiftende it-behov og beskytte deres digitale aktiver.
Fordele
Cloudbaserede katalogtjenester giver centraliseret administration af brugeradgang til systemer, applikationer, filer og netværk og imødekommer de skiftende behov i moderne, cloudbaserede infrastrukturer. Nedenfor ses fem primære fordele ved cloudbaserede katalogtjenester:
- Forbedrede sikkerhedsprotokoller: Cloudbaserede katalogtjenester reducerer risikoen for sikkerhedsbrud betydeligt ved at centralisere brugeradgangskontrollen. De tilbyder avancerede sikkerhedsforanstaltninger som multifaktorautentificering og enkeltlogon, hvilket styrker organisationens forsvar mod uautoriseret adgang og cybertrusler.
- Skalerbarhed og fleksibilitet: Cloudbaserede katalogtjenester tilbyder en enestående skalerbarhed og kan nemt imødekomme organisationens vækst. Denne fleksibilitet giver virksomheder mulighed for effektivt at tilføje eller fjerne brugere og administrere adgang til ressourcer uden væsentlige ændringer i infrastrukturen.
- Omkostningsreduktion og effektivitet: Cloudbaserede katalogtjenester kan reducere driftsomkostningerne betydeligt ved at eliminere behovet for lokal hardware og mindske it-administrative opgaver. De strømliner processerne for adgangsadministration, frigør værdifulde it-ressourcer og reducerer de faste omkostninger.
- Forbedret brugeroplevelse: Med funktioner som enkeltlogon og selvbetjent nulstilling af adgangskoder tilbyder disse tjenester en mere strømlinet og brugervenlig adgangsoplevelse. Når brugerne får mulighed for selv at administrere deres adgang, forbedres produktiviteten, og arbejdsbyrden for it-supportteamene reduceres.
- Overholdelse af regler og rapportering: Cloudbaserede katalogtjenester forenkler overholdelsen af regler med indbyggede rapporterings- og revisionsværktøjer. De hjælper organisationer med at overholde lovgivningsmæssige krav ved at levere detaljerede logfiler og rapporter om brugeraktivitet og ændringer i adgangen.
Cloudbaserede katalogtjenester forbedrer den operationelle effektivitet og sikkerheden, hvilket gør dem til en vigtig del af enhver cloudbaseret strategi. Efterhånden som virksomheder udvikler sig og tager cloudteknologier i brug, bliver betydningen af en skalerbar og sikker katalogtjeneste stadig tydeligere.
Omkostninger og priser
Cloudbaserede katalogtjenester tilbyder en række abonnementer, der er skræddersyet til forskellige organisatoriske behov – fra små virksomheder, der søger grundlæggende adgangsadministration, til store virksomheder, der har brug for avancerede sikkerhedsfunktioner og skalerbarhed.
Målet er at tilbyde en sikker, effektiv og fleksibel løsning, der vokser sammen med din virksomhed.
Sammenligningstabel for cloudbaserede katalogtjenester
Nedenfor har jeg beskrevet standardplanmulighederne og deres priser for at hjælpe med at gøre din beslutningsproces enklere.
| Plantype | Gennemsnitspris | Almindelige funktioner |
|---|---|---|
| PlantypeGratis | Gennemsnitspris$0 | Almindelige funktionerGrundlæggende bruger- og gruppestyring, enkeltlogon (SSO) til et begrænset antal applikationer |
| PlantypeGrundlæggende | Gennemsnitspris$1-3/bruger/måned | Almindelige funktionerFuld bruger- og gruppestyring, SSO til alle applikationer, grundlæggende MFA, grundlæggende rapportering |
| PlantypeProfessionel | Gennemsnitspris$4-8/bruger/måned | Almindelige funktionerAvanceret bruger- og gruppestyring, avancerede MFA-muligheder, revisionslogge, API-adgang, brugerdefinerede integrationer |
| PlantypeVirksomhed | Gennemsnitspris$9-15/bruger/måned | Almindelige funktionerPremiumsupport, ubegrænset SCIM-klargøring, katalogindsigt, identitetsstyring, support døgnet rundt |
| PlantypeTilpasset | GennemsnitsprisTilbudsbaseret | Almindelige funktionerSkræddersyede funktioner, der opfylder specifikke organisatoriske behov, personlige supportmuligheder |
Det er vigtigt at vurdere din organisations aktuelle og potentielle fremtidige behov, når du overvejer cloudbaserede katalogtjenester. Vælg en plan, der giver fleksibilitet til at skalere og tilpasse sig dit skiftende forretningslandskab.