

De bedste værktøjer til sårbarhedshåndtering hjælper teams med at identificere eksponeringer tidligt, reducere sikkerhedsrisici og opretholde sikrere og mere kompatible systemer på tværs af deres infrastruktur. Når svagheder ikke opdages, når patchcyklusser er afhængige af manuelle opgaver, eller når alarmer skaber mere støj end nyttig indsigt, kan trusler hurtigt vokse og skabe unødvendige huller i sikkerhedsdriften.
Den rette platform til sårbarhedshåndtering giver sikkerheds- og IT-teams klar synlighed, automatiseret scanning og præcis prioritering, så de kan forstå, hvilke problemer der kræver øjeblikkelig handling, og løse dem, før de påvirker virksomheden. Som teknologidirektør med over 20 års erfaring i at teste og implementere sikkerhedsværktøjer i reelle produktionsmiljøer har jeg evalueret de bedste løsninger ud fra detektionens nøjagtighed, automatiseringens kvalitet og brugervenlighed under det løbende sikkerhedsarbejde.
Hver anmeldelse gennemgår funktioner, fordele og ulemper samt ideelle anvendelsesområder for at hjælpe dit team med at vælge det bedste værktøj til sårbarhedshåndtering med henblik på pålidelig og effektiv risikoreduktion.
Hvorfor du kan stole på vores softwareanbefalinger
6,700+
Reviews
20
Industry experts
16+
Evaluation factors
14
Years
Vores team har testet og anmeldt software siden 2012. Vi er selv teknologiledere, så vi ved, hvor svært og hvor vigtigt det er at vælge den rigtige software.
Til denne guide har vi vurderet værktøjerne gennem praktisk afprøvning og uafhængig research og givet dem point ud fra vores udvælgelseskriterier.
Vores anmeldelser bygger på vores egen redaktionelle vurdering. De er ikke et salgsargument.
Ekspertanmeldere:
- Paulo Gardini MiguelTech Director
 Tim FisherVP of AI
 Gabriel RosasTech Lead & Software Architect
 Christhian GruhnTech Lead & Platform Architect

Sammenligningstabel for værktøjer til sårbarhedshåndtering
Denne sammenligningstabel opsummerer prisoplysningerne for mine bedste udvalg af værktøjer til sårbarhedshåndtering.
Sorted by: Default
| Tool | Starting Price | Website | |
|---|---|---|---|
Bedst til ekstern trusselsovervågning i realtid | Not rated | Priser oplyses efter forespørgsel | Website |
Bedst til omfattende sikkerhed fra kode til cloud | 4.3 out of 5 | $350/måned Gratis abonnement tilgængeligt | Book Demo |
Bedst til risikovurderinger af tredjepartsleverandører | 4.5 out of 5 | Priser oplyses efter forespørgsel Gratis demo tilgængelig | Website |
Bedst til håndtering af slutpunktssårbarheder og patches | 4.5 out of 5 | Priser oplyses efter forespørgsel Gratis prøveperiode tilgængelig | Website |
Bedst til sikker kodeanalyse | 4.4 out of 5 | Priser oplyses efter anmodning Gratis prøveperiode tilgængelig | Website |
Bedst til proaktiv overvågning af netværkssikkerhed | 4.7 out of 5 | Priser oplyses efter anmodning 14 dages gratis prøveperiode + gratis demo tilgængelig | Website |
Bedst til UEM-baseret indsigt i slutpunktrisici | 4.7 out of 5 | $3/enhed/måned 14 dages gratis prøveperiode + gratis demo tilgængelig | Website |
Bedst til automatiseret patchhåndtering | Not rated | Priser oplyses efter forespørgsel Gratis prøveperiode + gratis demo tilgængelig | Website |
Bedst til kontinuerlig overvågning af sårbarheder | 4.8 out of 5 | $149/måned 14 dages gratis prøveperiode + gratis demo tilgængelig | Website |
Bedst til omfattende sårbarhedsscanning | 4.5 out of 5 | $69/måned Gratis demo tilgængelig | Website |


Anmeldelser af de bedste værktøjer til sårbarhedshåndtering
Nedenfor finder du mine detaljerede opsummeringer af de bedste værktøjer til sårbarhedshåndtering, som kom med på min kandidatliste. Mine anmeldelser giver et detaljeret indblik i de vigtigste funktioner, fordele & ulemper, integrationer og ideelle anvendelsesområder for hvert værktøj, så du kan finde det bedste til dig.
 Bedst til ekstern trusselsovervågning i realtid
- Priser oplyses efter forespørgsel

NordStellar-kontrolpanel, der viser indsigt i databrud i realtid, herunder lækkede data, risikoniveauer og vigtige sikkerhedsmålinger såsom databrud, infektioner og stjålne legitimationsoplysninger. NordStellar er en platform, der er udviklet til at hjælpe dig med at håndtere sårbarheder med fokus på ekstern trusselsintelligens og sikkerhed. Den leverer værktøjer til at identificere og afværge potentielle sikkerhedstrusler i realtid, så din organisation forbliver beskyttet mod cybertrusler.
Hvorfor jeg valgte NordStellar: Jeg valgte NordStellar på grund af platformens advarsler i realtid, avancerede trusselsregistrering og automatiserede styring af angrebsfladen, som hjælper dig med at holde dig foran cyberrisici. Med øjeblikkelig overvågning af databrud og det mørke internet advarer den dit team om kompromitterede data eller nye trusler, så der kan handles hurtigt. Ved at centralisere efterretninger fra over 36.000 kilder og prioritere risici hjælper NordStellar både ledere og sikkerhedsteams med at opretholde en proaktiv og omfattende beskyttelse.
Fremtrædende funktioner og integrationer:
Funktioner omfatter brandbeskyttelse, som hjælper med at opdage og forhindre uautoriseret brug af dit brand online. Platformen tilbyder også overvågning i realtid, så du konstant kan holde øje med sikkerhedstrusler. Endelig betyder integrationsmulighederne med SIEM- og SOAR-platforme, at du nemt kan integrere NordStellar i din eksisterende sikkerhedsinfrastruktur og dermed forbedre din overordnede sikkerhed.
Integrationer omfatter Splunk, SIEM-platforme, SOAR-platforme, e-mail, Slack, webhooks og API.
Pros and Cons
Pros:
- Advarsler om cybertrusler i realtid
- Automatiseret registrering og kortlægning af aktiver
- Integreres med SIEM og SOAR
Cons:
- Priser offentliggøres ikke
- Begrænset understøttelse af mobilapplikationer
Learn more about NordStellar: Bedst til omfattende sikkerhed fra kode til cloud
- Gratis abonnement tilgængeligt
- Fra $350/måned
Visit WebsiteCustomer Rating:4.3/5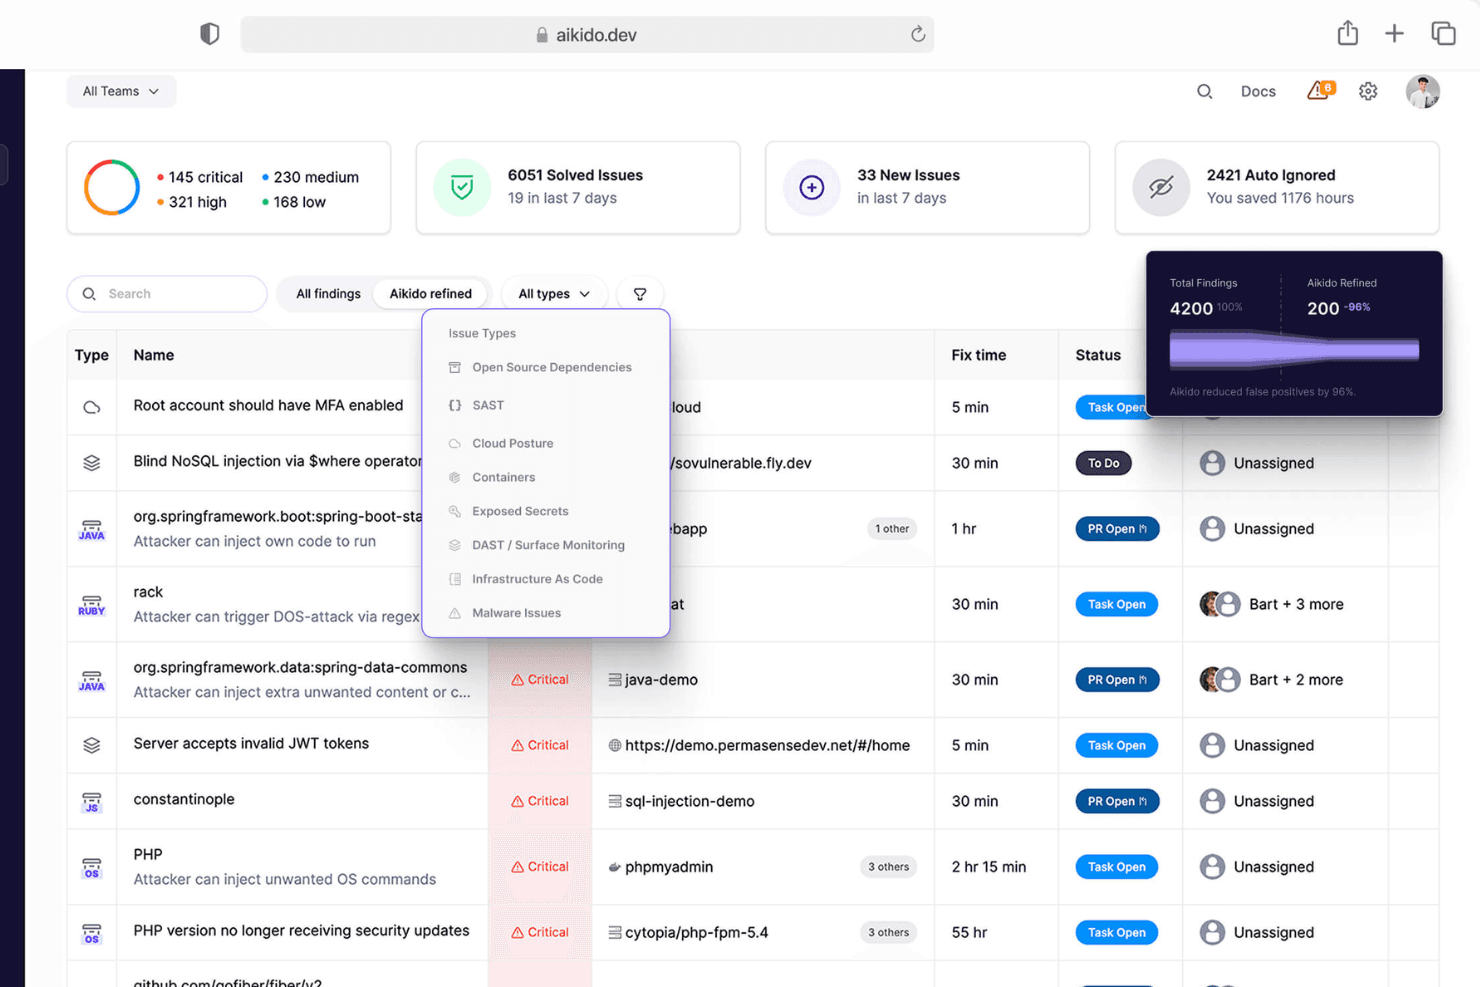
Aikido Security har et samlet kontrolpanel, hvor du kan prioritere og filtrere problemer efter type, alvorlighedsgrad og scanningskilde. Aikido Security er en alt-i-en-platform, der hjælper dig med at identificere og udbedre sårbarheder i din kode og dine cloudmiljøer. Den tilbyder en række værktøjer til at opdage sikkerhedsrisici, fra statisk kodeanalyse til styring af cloud-sikkerhedsniveau.
Hvorfor jeg valgte Aikido Security: Aikidos statiske kodeanalyse (SAST) scanner din kildekode for at opdage sårbarheder som SQL-injektion og scripting på tværs af websteder, før de bliver til problemer. Denne proaktive tilgang giver dit team mulighed for at håndtere potentielle trusler tidligt og dermed forbedre sikkerheden i din applikation. Derudover kontrollerer Aikidos funktion til detektering af hemmeligheder din kode for eksponerede API-nøgler, adgangskoder og andre følsomme oplysninger, hvilket forhindrer utilsigtede lækager, der kan udnyttes.
Fremtrædende funktioner og integrationer:
Funktionerne omfatter styring af cloud-sikkerhedsniveau (CSPM), som opdager risici i din cloudinfrastruktur på tværs af større udbydere og hjælper dig med at opretholde et sikkert cloudmiljø. Aikido tilbyder også scanning af infrastruktur som kode (IaC), scanning af open source-afhængigheder, scanning af containerimages, overvågning af angrebsfladen og detektering af malware i afhængigheder.
Integrationer omfatter Amazon Web Services (AWS), Google Cloud, Microsoft Azure Cloud, Drata, Vanta, AWS Elastic Container Registry, Docker Hub, Jira, Asana og GitHub.
Pros and Cons
Pros:
- Har et omfattende kontrolpanel og tilpasselige rapporter
- Tilbyder handlingsrettede indsigter
- Skalerbar til teams i vækst
Cons:
- Udbedrede CVE'er er som standard udelukket fra scanninger af midlertidige containere
- Tilpassede SAST-regler skal aktiveres af Aikido
Learn more about Aikido Security: Bedst til risikovurderinger af tredjepartsleverandører
- Gratis demo tilgængelig
- Priser oplyses efter forespørgsel
Visit WebsiteCustomer Rating:4.5/5
Prevalent giver et centralt sted til overvågning af leverandørrisici, herunder cybersårbarheder. Prevalent er en platform til risikostyring hos tredjeparter, som hjælper organisationer med at vurdere og overvåge de risici, der er forbundet med deres leverandører og underleverandører. Ved at automatisere indsamlingen og analysen af leverandørdata gør Prevalent det muligt for dig at fokusere på at reducere risici og sikre overholdelse af regler i hele dit leverandørøkosystem.
Hvorfor jeg valgte Prevalent: Som værktøj til sårbarhedsstyring tilbyder Prevalent cyberefterretninger, der hjælper dig med at identificere og håndtere potentielle sikkerhedsproblemer i dit leverandørnetværk. Det overvåger over 550.000 virksomheder for cyberhændelser ved at følge mere end 1.500 kriminelle fora, adskillige sider på det mørke net og forskellige kilder til trusselsdata. Denne omfattende overvågning giver dig mulighed for at holde dig informeret om sårbarheder og træffe proaktive foranstaltninger for at beskytte din organisation.
Fremtrædende funktioner & integrationer:
Funktioner omfatter automatiserede processer til ind- og udfasning, hvilket forenkler håndteringen af leverandørrelationer. Platformen indeholder også et leverandørkontrolpanel, der samler rapportering om sikkerhed, ydeevne og overholdelse af regler, så dit team lettere kan overvåge og håndtere risici. Desuden tilbyder Prevalent indbygget vejledning i afhjælpning.
Integrationer omfatter Active Directory, BitSight, ServiceNow, SecZetta og Source Defense.
Pros and Cons
Pros:
- Omfattende funktionalitet til håndtering af leverandørrisici
- Brugere kan tilpasse rapporter efter specifikke behov
- Stærke sikkerhedsprotokoller til beskyttelse af data
Cons:
- Platformen er kompleks og har en indlæringskurve
- Udfordringer ved migrering af data kan komplicere den indledende opsætning
Learn more about Prevalent: Bedst til håndtering af slutpunktssårbarheder og patches
- Gratis prøveperiode tilgængelig
- Priser oplyses efter forespørgsel
Visit WebsiteCustomer Rating:4.5/5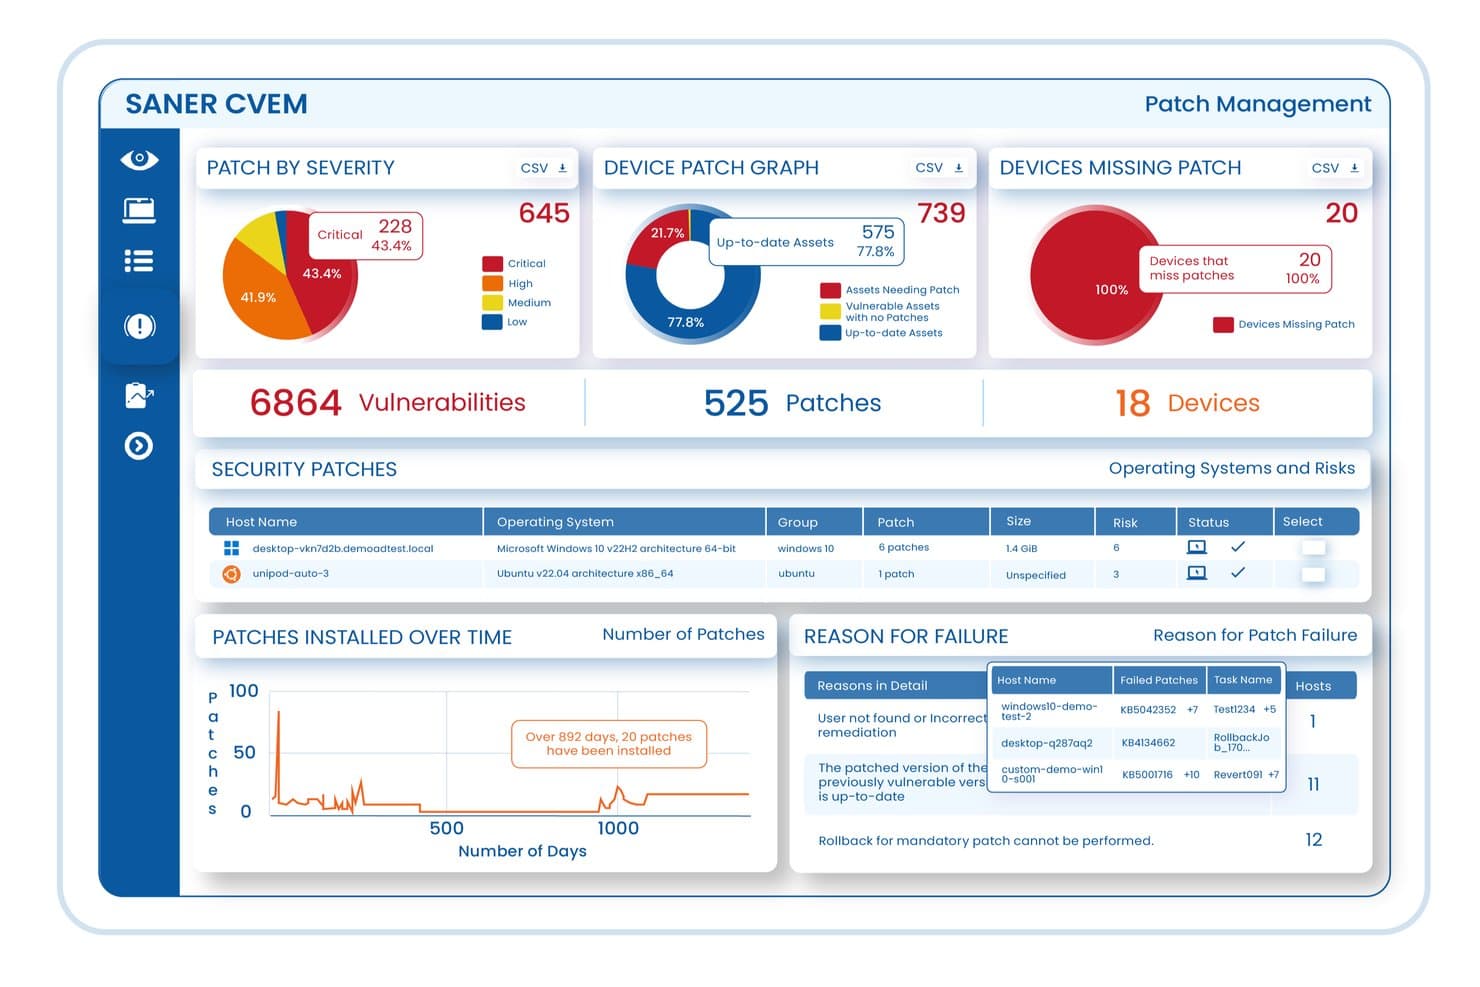
En interaktiv oversigt over SecPod Saner-platformen til kontinuerlig håndtering af sårbarheder og eksponeringer (CVEM), der fremhæver sporing af sårbarheder fra start til slut, automatiseret patchhåndtering og risikoprioritering på tværs af virksomhedens slutpunkter. SecPod (Saner Platform) er en platform til kontinuerlig håndtering af sårbarheder og eksponeringer, som kombinerer slutpunktsscanning, risikobaseret prioritering, patchafhjælpning og håndhævelse af compliance på tværs af virksomheders IT-miljøer i én konsol.
Hvem egner SecPod (Saner Platform) sig bedst til?
SecPod egner sig godt til IT-sikkerhedsteams i mellemstore og store virksomheder, der har brug for én platform til at håndtere sårbarhedsdetektion, patching og compliance på tværs af distribuerede slutpunktsmiljøer.
Hvorfor valgte jeg SecPod (Saner Platform)?
Jeg har inkluderet SecPod (Saner Platform) blandt mine bedste valg, fordi den automatiserede slutpunktsdetektion går langt videre end grundlæggende CVE-scanning. Platformen udfører løbende kontroller på slutpunkter med Windows, macOS, Linux og IBM AIX ved hjælp af et bibliotek med over 160.000 sikkerhedskontroller, der dækker manglende patches, fejlkonfigurationer og eksponerede aktiver uden behov for manuel indgriben. Jeg kan også godt lide, at dens AI-drevne detektion af anomalier i sikkerhedstilstanden overvåger over 100 enhedsparametre ved hjælp af ML-modeller og markerer adfærdsmæssige afvigelser, som signaturbaserede scannere typisk overser.
Vigtige funktioner i SecPod (Saner Platform)
- SSVC-baseret risikoprioritering: Rangerer sårbarheder ved hjælp af EPSS-scorer for sandsynligheden for udnyttelse, CISA KEV-status og aktivkritikalitet for først at fokusere afhjælpningen på eksponeringer med den højeste risiko.
- Afhjælpning af patches i et lukket kredsløb: Sporer sårbarheder fra den indledende detektion gennem patching til verificeret løsning, alt sammen inden for den samme platform.
- Håndhævelse af compliance-standarder: Reviderer løbende slutpunktskonfigurationer op mod CIS-, NIST-, HIPAA-, PCI DSS- og STIG-standarder.
- MITRE ATT&CK-kortlægning: Knytter sårbarhedsresultater til MITRE ATT&CK-teknikker og CWE-klassifikationer for at give en struktureret trusselskontekst.
Integrationer til SecPod (Saner Platform)
SecPods Saner-platform integreres med ServiceNow, ELK, IBM QRadar, Wazuh og Jira og understøtter også en indbygget Freshservice-integration. Dens API-baserede arkitektur muliggør integration med SIEM-, SOAR-, ITSM- og DevOps-pipelines, og der findes en REST API til brugerdefinerede integrationer.
Pros and Cons
Pros:
- Over 200.000 indbyggede SCAP-sårbarhedskontroller
- Letvægtsagent med minimalt ressourceforbrug
- Omfatter afhjælpning, ikke kun detektion
Cons:
- Begrænsede muligheder for tilpasning af rapporter og dashboards
- Den indledende opsætning af agenten kræver omfattende konfiguration
Learn more about SecPod (Saner Platform): Bedst til sikker kodeanalyse
- Gratis prøveperiode tilgængelig
- Priser oplyses efter anmodning
Visit WebsiteCustomer Rating:4.4/5
SonarQube viser projektets sårbarheder, fejl og status for kvalitetsporten SonarQube hjælper udviklings- og sikkerhedsteams med at finde sårbarheder, problemer med kodekvalitet, hemmeligheder og fejlkonfigurationer i infrastruktur-som-kode, før de når produktionen. Det skiller sig ud ved at kombinere SAST, SCA og AI-kodesikring på tværs af mere end 40 sprog, hvilket gør det velegnet til teams, der håndterer applikationssikkerhed som en del af deres DevSecOps-arbejdsgange.
Hvem er SonarQube bedst egnet til?
SonarQube er et stærkt valg for udviklingsteams og sikkerhedsingeniører i organisationer, der har brug for at håndtere sårbarheder i kode på tværs af flere sprog og miljøer.
Hvorfor valgte jeg SonarQube?
Jeg valgte SonarQube, fordi det hjælper dit team med at finde og håndtere sårbarheder direkte i kodebasen gennem statisk applikationssikkerhedstest, registrering af hemmeligheder og afhængighedsanalyse. Dets sikre kodeanalyse passer godt til udviklingsteams, der har brug for at opdage problemer under pullanmodninger og CI/CD-kontroller, før de når produktionen. Jeg kan også godt lide, at kvalitetsporte kan blokere risikofyldt kode fra at komme videre, indtil sikkerheds- og kvalitetsstandarderne er opfyldt. For teams, der bruger AI-genereret kode, kan SonarQube også gennemgå og foreslå rettelser til problemer, før koden flettes ind.
Vigtige funktioner i SonarQube
Nogle andre funktioner i SonarQube understøtter arbejdsgange for sikker udvikling og håndtering af sårbarheder:
- Scanning på tværs af flere sprog: Scanner kodebaser på tværs af mere end 30 programmeringssprog for at identificere sårbarheder, fejl og sikkerhedsproblemer.
- Analyse af infrastruktur-som-kode: Gennemgår Terraform-, Kubernetes- og andre IaC-filer for fejlkonfigurationer og sikkerhedsrisici.
- Oprettelse af brugerdefinerede regler: Giver dit team mulighed for at opbygge og håndhæve sikkerheds- eller overholdelsesregler baseret på interne standarder.
- Visning af oplysninger i pullanmodninger: Viser sikkerhedsresultater i pullanmodninger, så teams kan håndtere problemer, før ændringer flettes ind.
SonarQube-integrationer
Integrationer omfatter GitHub, GitLab, Bitbucket, Azure DevOps, Atlassian Jira og Slack.
Pros and Cons
Pros:
- Scanner kode, hemmeligheder, afhængigheder og infrastruktur-som-kode i én arbejdsgang
- Kvalitetsporte hjælper med at blokere risikofyldt kode, før den når produktionen
- Tilbagemeldinger på pullanmodninger hjælper udviklere med at rette sårbarheder tidligere
Cons:
- Kræver selvhosting for avancerede funktioner i lokale installationer
- Avancerede SCA-funktioner kræver tilføjelsen SonarQube Advanced Security
Learn more about SonarQube: Bedst til proaktiv overvågning af netværkssikkerhed
- 14 dages gratis prøveperiode + gratis demo tilgængelig
- Priser oplyses efter anmodning
Visit WebsiteCustomer Rating:4.7/5
Auvik giver brugerne mulighed for at administrere deres netværk med fuld synlighed fra ethvert sted. Auvik er en platform til netværksstyring, der hjælper dig med at overvåge, sikre og administrere din netværksinfrastruktur gennem kontinuerlig overvågning, enhedssporing og trusselsregistrering.
Hvorfor jeg valgte Auvik: Jeg valgte Auvik på grund af platformens proaktive funktioner til netværksovervågning, som understøtter sårbarhedsstyring gennem realtidssynlighed over enhedsaktivitet, potentielle trusler og compliancerisici. Auviks automatiserede netværkskortlægning og trafikanalyse hjælper med at identificere uautoriserede enheder og usædvanlig adfærd og giver den grundlæggende indsigt, der er nødvendig for at opdage sårbarheder tidligt. Platformen indeholder også funktioner som konfigurationssikkerhedskopier og automatiserede advarsler, hvilket muliggør hurtigere reaktionstider på potentielle risici. Selvom Auvik ikke er en komplet løsning til sårbarhedsstyring, styrker platformens fokus på sikkerhed og integrationer en organisations overordnede sikkerhedsniveau.
Fremtrædende funktioner og integrationer:
Funktioner omfatter netværksovervågning i realtid, automatiseret netværkskortlægning, trafikanalyse, konfigurationsstyring, compliancerapportering og advarsler om potentielle trusler. Auvik tilbyder også krypteret kommunikation og proaktive overvågningsværktøjer, der hjælper MSP'er og IT-teams med at identificere netværkssårbarheder, før de eskalerer.
Integrationer omfatter Microsoft Teams, Slack, ServiceNow, Cisco, Fortinet, Palo Alto Networks, Datto, Duo, IT Glue, Salesforce, Zendesk og Zoom.
Pros and Cons
Pros:
- Hurtigt og præcist advarselssystem
- Overvågning fra ét kontrolpanel
- Detaljeret visuel grafisk repræsentation af netværk
Cons:
- Kunne bruge flere integrationer
- Det kan være tidskrævende at tilpasse platformen
Learn more about Auvik: Bedst til UEM-baseret indsigt i slutpunktrisici
- 14 dages gratis prøveperiode + gratis demo tilgængelig
- Fra $3/enhed/måned (faktureres årligt)
Visit WebsiteCustomer Rating:4.7/5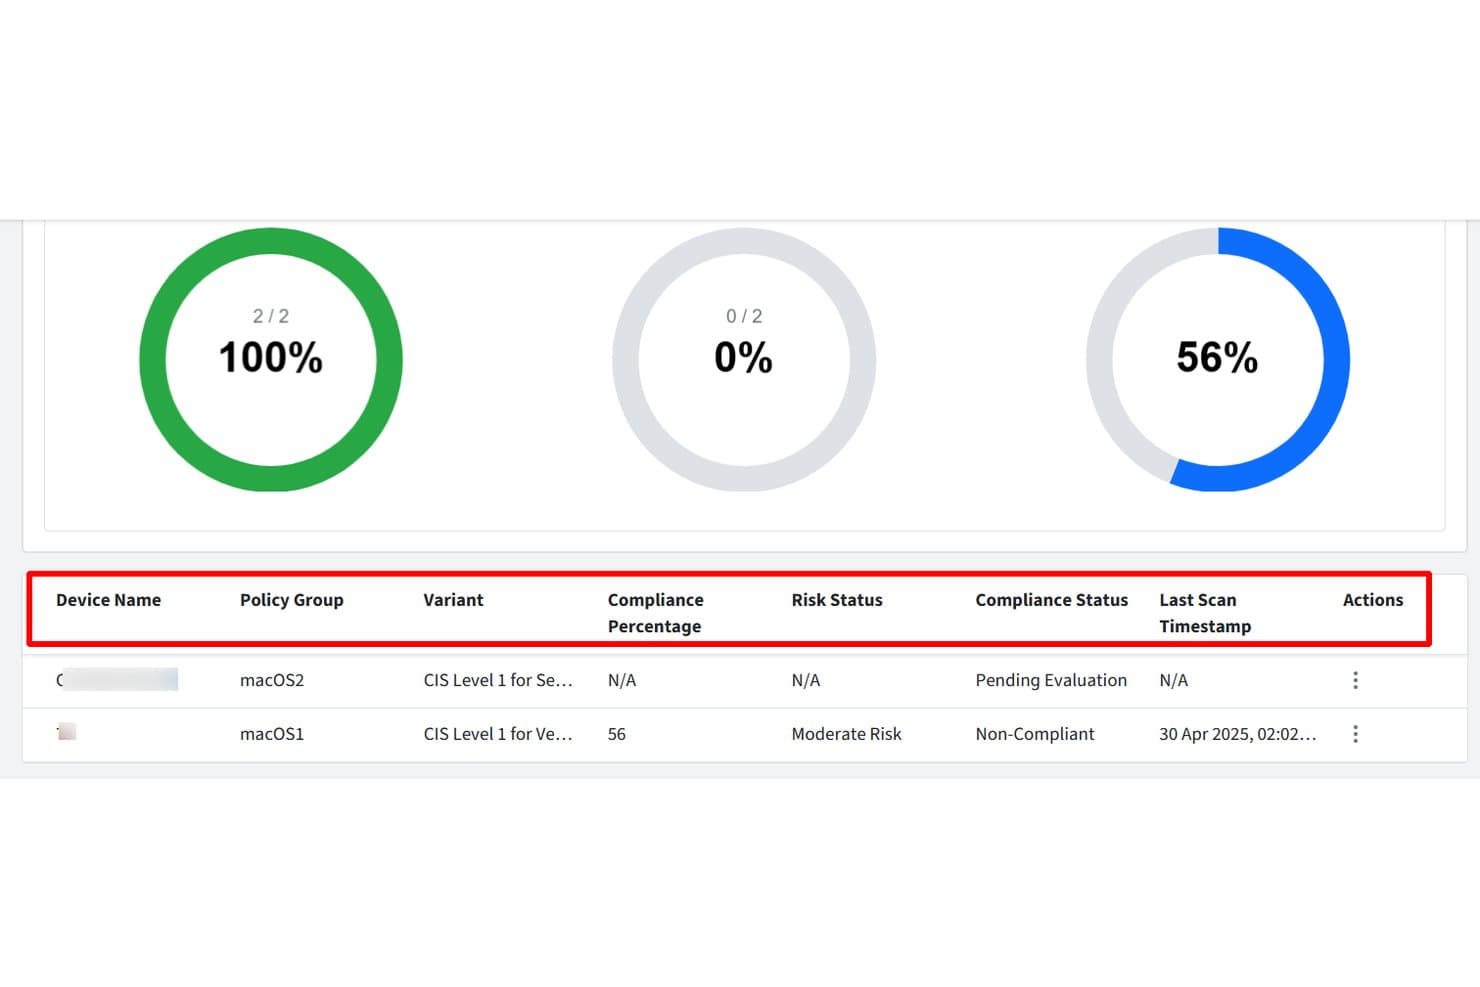
Scalefusion sporer enhedernes overholdelsesstatus og risikoniveauer med et enkelt blik. Veltar er et slutpunktssikkerhedsprodukt i Scalefusion UEM-platformen, som leverer kontinuerlig sårbarhedsscanning, risikobaseret prioritering og aktivbeholdning på tværs af administrerede Windows- og macOS-enheder.
Hvem er Scalefusion bedst egnet til?
Scalefusion er velegnet til IT-teams, der allerede administrerer Windows- og macOS-miljøer gennem en UEM-platform, og som ønsker indsigt i sårbarheder uden at implementere en separat scanningsagent.
Hvorfor jeg valgte Scalefusion
Scalefusions Veltar kommer på min shortlist, fordi løsningen lukker hullet mellem UEM-enhedsadministration og indsigt i sårbarheder uden at kræve en separat scanningsagent. Jeg kan især godt lide, hvordan risikoscoren samler CVSS, EPSS, KEV-status og sårbarhedens alder i én samlet indikator, så jeg med et blik kan se, hvilke Windows- eller macOS-slutpunkter der er mest udsatte. De konfigurerbare SLA-tærskler for CVE'er med kritisk og høj alvorlighed betyder, at mit team får automatiske advarsler om overskridelser, før noget ubemærket falder igennem.
Vigtige funktioner i Scalefusion
- Kontinuerlig scanning af OS- og applikationssårbarheder: Veltar identificerer sårbarheder på tilmeldte Windows- og macOS-slutpunkter ved at hente CVE-data hver time fra NVD og MSRC.
- Konfigurerbare SLA-tærskler: Administratorer kan angive dagbaserede SLA-grænser for CVE'er med kritisk og høj alvorlighed, og automatiske advarsler om overskridelser vises i oversigtspanelet.
- CSV-eksport af sårbarheds- og aktivdata: Visningerne Applikationer, Operativsystemer, Enheder og Sårbarheder understøtter alle filtrerede CSV-eksporter til ekstern deling af beholdnings- og CVE-data.
- UEM-integreret dirigering af programrettelser: Når en rettelse er tilgængelig, sender Veltars handling 'Udbedr nu' administratorer direkte til den relevante Windows- eller macOS-opdateringsarbejdsgang i Scalefusion UEM-konsollen.
Scalefusion-integrationer
Scalefusion integrerer med Check Point Harmony og understøtter kontrolelementer til Google- og Microsoft-cloudapplikationer. Løsningen tilbyder også en udvikler-API og webhook-notifikationer til brugerdefinerede integrationer.
Pros and Cons
Pros:
- Bruger eksisterende tilmelding uden en separat scanningsagent
- Kombinerer CVSS, EPSS, KEV og sårbarhedens alder
- Centraliserede enhedsvisninger understøtter praktisk triage af slutpunkter
Cons:
- Scanner kun administrerede Windows- og macOS-slutpunkter
- Ingen arbejdsgang til sagsstyring, ejerskab eller verificering af rettelser
Learn more about Scalefusion: Bedst til automatiseret patchhåndtering
- Gratis prøveperiode + gratis demo tilgængelig
- Priser oplyses efter forespørgsel

Heimdal tilbyder et omfattende dashboard til administration af IT-aktiver. Heimdal tilbyder en omfattende løsning til virksomheder, der søger effektiv software til sårbarhedshåndtering. Platformen er særligt attraktiv for brancher, der prioriterer cybersikkerhed, såsom finans-, sundheds- og offentlige sektorer. Ved at fokusere på automatiseret patchhåndtering og overvågning af aktiver imødekommer Heimdal det kritiske behov for rettidig afhjælpning af sårbarheder og sikrer, at dine systemer forbliver beskyttet mod potentielle trusler.
Hvorfor jeg valgte Heimdal
Jeg valgte Heimdal på grund af dets exceptionelle fokus på automatiseret patchhåndtering, en funktion, der direkte imødekommer behovet for rettidig afhjælpning af sårbarheder. Det sikrer, at dine systemer løbende er opdaterede, hvilket reducerer risikoen for udnyttelse. Derudover giver Heimdals funktioner til administration af aktiver dig mulighed for at bevare et omfattende overblik over din softwarebeholdning, hvilket hjælper med at identificere og prioritere sårbarheder. Den problemfri integration med tredjepartsværktøjer forbedrer yderligere platformens anvendelighed i forskellige IT-miljøer.
Heimdals vigtigste funktioner
Ud over sine centrale styrker tilbyder Heimdal flere andre værdifulde funktioner:
- Trusselsjagt: Muliggør proaktiv identifikation og afhjælpning af potentielle trusler i dit netværk.
- Samlet administration af slutpunkter: Giver centraliseret kontrol over alle slutpunkter for at forbedre sikkerhed og compliance.
- Rapportering om overholdelse: Genererer detaljerede rapporter for at sikre overholdelse af branchestandarder og regler.
- Brugervenlig grænseflade: Tilbyder et intuitivt dashboard, der gør det nemt at navigere og administrere politikker.
Heimdal-integrationer
Indbyggede integrationer er ikke i øjeblikket opført af Heimdal; platformen understøtter dog API-baserede tilpassede integrationer.
Pros and Cons
Pros:
- Automatiserer patchhåndtering på tværs af slutpunkter
- Stærk identifikation af sårbarheder og trusler
- Detaljeret indblik i aktiver og licenser
Cons:
- Ingen indbyggede integrationer tilgængelige
- Grænsefladen kræver tid til introduktion
Learn more about Heimdal: Bedst til kontinuerlig overvågning af sårbarheder
- 14 dages gratis prøveperiode + gratis demo tilgængelig
- Fra $149/måned
Visit WebsiteCustomer Rating:4.8/5
Visningen af angrebsfladen i Intruder hjælper med at identificere og håndtere potentielle sårbarheder i dit netværk. Intruder er et skybaseret værktøj til sårbarhedsstyring, som hjælper dig med at identificere og håndtere sikkerhedssvagheder i din digitale infrastruktur.
Hvorfor jeg valgte Intruder: Intruders kontinuerlige sårbarhedsstyring sikrer, at dine systemer regelmæssigt scannes for nye trusler. Denne funktion igangsætter automatisk scanninger, når der registreres ændringer, så du kan være på forkant med potentielle sikkerhedsrisici. Derudover identificerer Intruders angrebsfladestyring ukendte aktiver som underdomæner og ikke-sporede API'er, hvilket giver et omfattende overblik over din organisations eksponering. Den tilbyder også eksponeringsstyring, som kombinerer flere scanningsmotorer for at identificere over tusind problemer på angrebsfladen, som andre scannere måske overser.
Fremtrædende funktioner & integrationer:
Funktioner omfatter prioritering, der udnytter de nyeste trusselsoplysninger, såsom CISA's liste over kendte udnyttede sårbarheder og forudsigelser af udnyttelse baseret på maskinlæring. Den tilbyder også adgang til private fejlbelønningsprogrammer, så dit team kan samarbejde med elitehackere om at finde sårbarheder, som automatiserede scannere måske overser.
Integrationer omfatter AWS, Azure, Google Cloud, Drata, Jira, Azure DevOps, GitHub, GitLab, ServiceNow, Cloudflare, Microsoft Sentinel og Okta.
Pros and Cons
Pros:
- Omfattende sårbarhedsdetektion
- Automatiseret scanning og overvågning
- Muligheder for compliance-rapportering
Cons:
- Lejlighedsvise falske positiver
- Angrebsfladefunktionen er begrænset til premiumabonnementet
Learn more about Intruder: Bedst til omfattende sårbarhedsscanning
- Gratis demo tilgængelig
- Fra $69/måned
Visit WebsiteCustomer Rating:4.5/5
Astra Pentests hovedkontrolpanel giver et overblik over sikkerhedsstatussen og de registrerede sårbarheder. Astra Pentest er et omfattende sikkerhedsværktøj, der er udviklet til at udføre grundige penetrationstests på forskellige platforme, herunder webapplikationer, cloudmiljøer, mobilapps, API'er, netværk og blockchain-systemer. Det hjælper brugere med at identificere sårbarheder ved hjælp af en intelligent scanner og et brugervenligt kontrolpanel, hvilket sikrer robust sikkerhed for webapplikationer.
Hvorfor jeg valgte Astra Pentest: En af de vigtigste funktioner er sårbarhedsscanneren, som udfører over 8000 tests, herunder kontroller for kendte CVE'er, OWASP Top 10 og SANS 25. Denne scanner er udviklet til at dække alle mulige sikkerhedshuller og sikrer grundige sikkerhedsvurderinger. Derudover kan scanneren analysere sider bag login-skærme ved hjælp af en browserudvidelse, hvilket forenkler processen med at sikre alle dele af en applikation.
Fremtrædende funktioner og integrationer:
Nogle af de vigtigste funktioner i Astra Pentest omfatter penetrationstests af webapplikationer, cloud-sikkerhed, mobilapps, API'er, netværkssikkerhed og blockchain. Det tilbyder også rapportering, overholdelse af krav og offentligt verificerbare sikkerhedscertifikater.
Integrationer omfatter GitLab, GitHub, Bitbucket, Slack, Jira, Microsoft Azure og Jenkins samt CircleCI.
Pros and Cons
Pros:
- Centraliseret kontrolpanel til håndtering af sårbarheder
- Omfattende sikkerhedskontroller til overholdelse af krav
- Brugervenlig grænseflade
Cons:
- Værktøjet kan generere falske positive resultater
- Begrænsede muligheder for tilpasning
Learn more about Astra Pentest:
Andre værktøjer til sårbarhedshåndtering
Her er nogle yderligere muligheder inden for værktøjer til sårbarhedshåndtering, som ikke kom med på min kandidatliste, men som stadig er værd at undersøge:
- 11New RelicBedst til sikkerhedsindsigt uden konfiguration
- 12IBM Security QRadar EDRBedst til omfattende trusselsinformation
- 13Cisco Vulnerability ManagementBedst til omfattende dækning af enheder og protokoller
- 14Microsoft Defender Vulnerability ManagementBedst til integration med Microsoft-økosystemet
- 15Tenable Vulnerability ManagementBedst til Active Directory- og infrastruktursikkerhed
- 16Qualys VMDRBedst til omfattende IT-aktivstyring
- 17InsightVM (Nexpose)Bedst til synlighed fra ende til anden i realtid
- 18Wiz Vulnerability ManagementBedst til sikkerhed i multicloud-miljøer
- 19CyCognitoBedst til styring af angrebsfladen
- 20Arctic WolfBedst til tjenester inden for administreret detektion og respons
- 21Frontline Vulnerability ManagerBedst til integration af cloud- og netværkssikkerhed
- 22AdluminBedst til sikkerhed med fokus på den finansielle sektor
- 23NucleusBedst til compliancehåndtering på tværs af flere rammer
- 24Oligo SecurityBedst til beskyttelse af open source-biblioteker under runtime
- 25CYRISMABedst til intuitiv brugergrænseflade og automatiske programrettelser
- 26NowSecureBedst til sikkerhed i mobilapps
Sådan evaluerer jeg værktøjer til sårbarhedshåndtering
Jeg opdeler evalueringerne i to lag: grundlæggende krav, som et SecOps-team ikke kan arbejde uden, og differentierende faktorer – såsom udnyttelsesefterretninger og analyse af angrebsstier – der adskiller de bedste værktøjer fra resten.
Grundlæggende funktionalitet (minimumskrav for denne liste)
Når jeg udvælger værktøjer til min liste, bedømmer jeg hvert af dem på en skala fra 0 (tilbyder ikke funktionaliteten) til 5 (udmærker sig på dette område) for hver af de grundlæggende funktioner, der er angivet nedenfor. Derefter omregner jeg værktøjets samlede score til en procentdel. Hvert værktøj skal opnå en samlet minimumsscore på 65 % for at komme i betragtning.
- Opdagelse og inventar over aktiver: Jeg undersøger, om værktøjet automatisk kan kortlægge slutpunkter, skybaserede arbejdsbelastninger, containere og netværksenheder – især på tværs af hybride miljøer, hvor skygge-IT ofte gemmer sig.
- Sårbarhedsscanning: Scanningens dækning er vigtig, så jeg evaluerer understøttelse af godkendte og ikke-godkendte scanninger på tværs af operativsystemer, webapplikationer, databaser og skybaserede konfigurationer.
- Risikobaseret prioritering: I stedet for blot at angive CVSS-scorer bør værktøjet inddrage tilgængelighed af udnyttelser, trusselefterretninger og aktivernes kritikalitet for at fremhæve, hvad der faktisk kræver opmærksomhed først.
- Arbejdsgang og sporing af afhjælpning: Jeg ser efter tildeling af sager, SLA-sporing og tovejssynkronisering med værktøjer som Jira eller ServiceNow, så fund ikke bliver liggende på et kontrolpanel, mens teams mister overblikket over de ansvarlige.
- Rapportering og compliance: Revisionssæsonen afslører, hvilke værktøjer der virkelig leverer på dette område – jeg evaluerer indbyggede skabeloner til PCI-DSS, HIPAA, ISO 27001 og NIST samt muligheden for at tilpasse rapporter til forskellige interessenter.
- Kontinuerlig overvågning og integrationer: En enkelt scanning er kun et øjebliksbillede. Jeg ser efter planlagte scanninger og scanninger i realtid kombineret med indbyggede forbindelser til SIEM'er, EDR-platforme og CI/CD-pipelines.
Når jeg har en liste over værktøjer, der opfylder disse kriterier, vurderer jeg, hvad der adskiller de enkelte platforme fra hinanden.
Differentierende faktorer (hvad der adskiller leverandørerne)
Sådan sammenligner jeg forskellige leverandører:
Fremtrædende funktioner
Analyse af angrebsstier er en væsentlig differentierende faktor – jeg ser efter værktøjer, der kortlægger, hvordan kædede sårbarheder og huller i identitetsstyringen kan give en angriber mulighed for lateral bevægelse mod organisationens mest kritiske aktiver. EPSS og udnyttelsesefterretninger er også vigtige, fordi et værktøj, der inddrager data om udnyttelse i den virkelige verden, hjælper teams med at bevæge sig ud over teoretiske risikoscorer. For DevSecOps-teams flytter scanning af containere og IaC registreringen ind i byggepipelines, så fejlkonfigurationer i Terraform- eller Kubernetes-manifester opdages, før de når produktionen.
Mere end funktioner
Licensmodeller varierer meget på dette område – nogle leverandører opkræver betaling pr. IP-adresse, andre pr. aktiv eller pr. bruger – så jeg evaluerer, om prisstrukturen passer til, hvordan jeres miljø vil vokse. Fleksibilitet i implementeringen er også vigtig, især for teams, der administrerer netværk uden forbindelse til omverdenen eller har strenge krav til dataresidens, hvor en selvhostet løsning er afgørende. Jeg vurderer også, om løsningen passer ind i økosystemet, ved at undersøge, om der findes indbyggede forbindelser til jeres eksisterende SIEM-, SOAR- og ITSM-stak, så fund kan flyde ind i etablerede arbejdsgange uden brugerdefinerede scripts.
Sådan vælger du et værktøj til sårbarhedshåndtering
Det er let at fare vild i lange funktionslister og komplekse prisstrukturer. For at hjælpe dig med at holde fokus, mens du arbejder dig gennem din unikke proces for valg af software, får du her en tjekliste over faktorer, du bør have i tankerne:
| Faktor | Hvad skal overvejes |
| Skalerbarhed | Sørg for, at værktøjet kan vokse sammen med din virksomhed. Overvej, om det kan håndtere øgede datamængder og flere brugere uden at gå på kompromis med ydeevnen. |
| Integrationer | Kontrollér, om værktøjet integreres med din eksisterende software, f.eks. SIEM-systemer, billetsystemer og cloudtjenester, for at effektivisere arbejdsgangene. |
| Tilpasningsmuligheder | Se efter tilpasningsmuligheder, der lader dig skræddersy dashboards, rapporter og advarsler, så de passer til dit teams specifikke behov og præferencer. |
| Brugervenlighed | Vælg et værktøj med en intuitiv grænseflade og en minimal indlæringskurve for at sikre hurtig implementering i dit team. |
| Budget | Vurder omkostningerne i forhold til de tilbudte funktioner. Overvej fleksible prisplaner, der passer til dine økonomiske begrænsninger og giver værdi for pengene. |
| Sikkerhedsforanstaltninger | Vurder værktøjets evne til at beskytte følsomme data og overholde branchespecifikke regler, så det sikres, at der er robuste sikkerhedsforanstaltninger på plads. |
| Leverandørsupport | Overvej leverandørens omdømme for kundesupport, herunder tilgængelighed, svartid og de ressourcer, de stiller til rådighed ved fejlfinding. |
| Rapporteringsfunktioner | Se efter omfattende rapporteringsfunktioner, der giver indsigt i sårbarheder og overholdelse af regler, så du kan træffe velinformerede sikkerhedsbeslutninger. |
Tendenser inden for værktøjer til sårbarhedshåndtering
I min research indsamlede jeg utallige produktopdateringer, pressemeddelelser og versionslogge fra forskellige leverandører af værktøjer til sårbarhedshåndtering. Her er nogle af de nye tendenser, jeg holder øje med:
- AI-drevet trusselsdetektion: Leverandører bruger kunstig intelligens til at forbedre funktionerne til trusselsdetektion. AI kan identificere mønstre og uregelmæssigheder hurtigere end traditionelle metoder, hvilket hjælper teams med at reagere hurtigere på trusler. Nogle værktøjer anvender maskinlæring til at forudsige potentielle sårbarheder.
- Cloudbaseret sikkerhed: Efterhånden som flere virksomheder flytter til cloud, udvikles værktøjerne til at tilbyde bedre cloudbaserede sikkerhedsfunktioner. Denne tendens er afgørende for virksomheder, der er stærkt afhængige af cloudinfrastruktur, da den giver dybere indsigt i cloudspecifikke sårbarheder.
- Zero Trust-sikkerhedsmodeller: Flere værktøjer anvender Zero Trust-modeller, som kræver verificering af hver bruger og enhed. Denne tilgang forbedrer sikkerheden ved at antage, at trusler kan være interne eller eksterne. Leverandører som Cisco integrerer Zero Trust-principper i deres platforme.
- Forbedrede rapporteringsfunktioner: Detaljeret og tilpasselig rapportering bliver stadig vigtigere. Brugerne har brug for indsigt i sårbarheder og status for overholdelse af regler. Værktøjerne tilbyder mere avancerede rapporteringsfunktioner for at imødekomme disse behov, hvilket muliggør bedre risikostyring.
- Analyse af brugeradfærd: Nogle leverandører integrerer analyse af brugeradfærd for at overvåge og identificere usædvanlig aktivitet. Denne tendens hjælper med at opdage interne trusler og kompromitterede konti og tilføjer et ekstra sikkerhedslag for virksomheder.
Hvad er værktøjer til sårbarhedshåndtering?
Værktøjer til sårbarhedshåndtering finder, sporer og hjælper med at udbedre sikkerhedssvagheder på tværs af en organisations aktiver. De bruges af sikkerhedsteams, IT-administratorer og driftspersonale, som har brug for at reducere risikoen og holde systemerne opdaterede uden at være afhængige af manuelle kontroller.
Funktioner til automatiseret scanning, risikovurdering og rapportering hjælper med at opdage problemer tidligere, vælge hvad der skal udbedres først og holde teams informerede. Overordnet set hjælper disse værktøjer organisationer med at opretholde sikrere og mere pålidelige systemer med mindre manuelt arbejde.
Funktioner i værktøjer til sårbarhedshåndtering
Når du vælger værktøjer til sårbarhedshåndtering, bør du holde øje med følgende vigtige funktioner:
- Trusselsregistrering drevet af AI: Anvender kunstig intelligens til hurtigt at identificere mønstre og anomalier, så teams kan reagere hurtigere på trusler.
- Cloud-native-sikkerhed: Tilbyder specialiserede sikkerhedsfunktioner til cloudmiljøer og giver indsigt i cloudspecifikke sårbarheder.
- Sikkerhedsmodeller uden implicit tillid: Kræver verificering af alle brugere og enheder, hvilket øger sikkerheden ved at antage, at al adgang kan udgøre en trussel.
- Forbedrede rapporteringsfunktioner: Tilbyder tilpassede og detaljerede rapporter, der giver indsigt i sårbarheder og status for overholdelse af krav.
- Analyse af brugeradfærd: Overvåger og identificerer usædvanlig brugeraktivitet for at registrere interne trusler og kompromitterede konti.
- Prioritering af risici: Hjælper teams med at fokusere på de mest kritiske sårbarheder ved at vurdere og rangordne potentielle trusler.
- Automatiseret håndtering af sikkerhedsopdateringer: Effektiviserer processen med at anvende sikkerhedsopdateringer, reducerer det manuelle arbejde og minimerer sårbarheder.
- Kontinuerlig overvågning: Giver en løbende vurdering af netværket for at registrere nye sårbarheder, efterhånden som de opstår.
- Rapportering om overholdelse af krav: Sikrer, at sikkerhedsforanstaltninger opfylder branchestandarder og lovkrav, hvilket forenkler processen med at overholde kravene.
- Tilpasselige dashboards: Giver brugerne mulighed for at tilpasse visningen af data og målepunkter, så den passer til specifikke behov og præferencer.
Fordele ved værktøjer til sårbarhedshåndtering
Implementering af værktøjer til sårbarhedshåndtering giver flere fordele for dit team og din virksomhed. Her er nogle af de fordele, du kan se frem til:
- Forbedret sikkerhedsniveau: Ved at identificere og håndtere sårbarheder hjælper disse værktøjer med at beskytte dine systemer mod potentielle trusler og reducere sikkerhedsrisici.
- Effektiv risikostyring: Funktioner til prioritering af risici giver dit team mulighed for at fokusere på de mest kritiske sårbarheder og sikrer, at ressourcerne anvendes effektivt.
- Forbedret overholdelse af krav: Rapportering om overholdelse af krav hjælper dig med at opfylde branchestandarder og lovkrav, forenkler revisioner og reducerer stress forbundet med overholdelse af krav.
- Tidsbesparelser: Automatiseret håndtering af sikkerhedsopdateringer og kontinuerlig overvågning reducerer manuelle opgaver, så dit team får mere tid til at fokusere på andre vigtige aktiviteter.
- Velfunderede beslutninger: Detaljeret rapportering og analyse giver indsigt, der understøtter bedre sikkerhedsbeslutninger og -strategier.
- Øget synlighed: Funktioner som cloud-native-sikkerhed og analyse af brugeradfærd giver dig et tydeligere overblik over dit netværk og potentielle trusler.
- Proaktiv trusselsregistrering: AI-drevet trusselsregistrering muliggør hurtigere identifikation og håndtering af sårbarheder, så dine systemer forbliver sikre.
Omkostninger og priser for værktøjer til sårbarhedshåndtering
Valg af værktøjer til sårbarhedshåndtering kræver en forståelse af de forskellige prismodeller og abonnementer, der er tilgængelige. Omkostningerne varierer afhængigt af funktioner, teamstørrelse, tilføjelser og meget mere. Tabellen nedenfor opsummerer almindelige abonnementer, deres gennemsnitspriser og typiske funktioner, der er inkluderet i løsninger til værktøjer til sårbarhedshåndtering:
Sammenligningstabel for abonnementer til værktøjer til sårbarhedshåndtering
| Abonnementstype | Gennemsnitspris | Almindelige funktioner |
| Gratis abonnement | $0 | Grundlæggende sårbarhedsscanning, begrænset rapportering og support fra fællesskabet. |
| Personligt abonnement | $5-$25/bruger/måned | Standardfunktioner til scanning, prioritering af risici og grundlæggende kontrol af overholdelse af krav. |
| Virksomhedsabonnement | $30-$60/ bruger/måned | Avanceret analyse, automatiseret håndtering af sikkerhedsopdateringer og tilpasselige dashboards. |
| Abonnement til store virksomheder | $70-$150/ bruger/måned | Omfattende rapportering, AI-drevet trusselsregistrering og dedikeret support. |
Værktøjer til sårbarhedsstyring (ofte stillede spørgsmål)
Her er nogle svar på almindelige spørgsmål om værktøjer til sårbarhedsstyring:
Hvordan fungerer værktøjer til sårbarhedsstyring?
Værktøjer til sårbarhedsstyring vurderer dit netværk ved hjælp af IP-scannere, netværks- og portscannere med mere. De prioriterer problemer for at sikre, at de mest kritiske svagheder løses først, og foreslår praktiske trin til afhjælpning. Denne proces hjælper med at sikre dine systemer ved hurtigt at håndtere sårbarheder.
Hvad har de fleste værktøjer til sårbarhedsvurdering til fælles?
En vigtig funktion ved værktøjer til sårbarhedsvurdering er deres evne til at scanne dine systemer. De udfører automatiserede scanninger på tværs af dit netværk og analyserer alle enheder, applikationer og systemer for potentielle sårbarheder. Denne automatisering sikrer omfattende dækning og effektiv registrering af sårbarheder.
Hvad er de typiske prismodeller for værktøjer til sårbarhedsstyring?
En vigtig funktion ved værktøjer til sårbarhedsvurdering er deres evne til at scanne dine systemer. De udfører automatiserede scanninger på tværs af dit netværk og analyserer alle enheder, applikationer og systemer for potentielle sårbarheder. Denne automatisering sikrer omfattende dækning og effektiv registrering af sårbarheder.
Hvad er ulempen ved en automatiseret scanning med et sårbarhedsværktøj?
Automatiserede scanninger med sårbarhedsværktøjer har nogle ulemper. De registrerer muligvis ikke nyligt opdagede sårbarheder eller komplekse sårbarheder, som er vanskelige at automatisere. Denne begrænsning betyder, at du kan have brug for manuelle kontroller for at sikre en omfattende sikkerhedsdækning.
Hvor ofte bør sårbarhedsscanninger udføres?
Hyppigheden af sårbarhedsscanninger afhænger af din organisations behov og risikotolerance. Generelt er det bedst at udføre scanninger regelmæssigt, f.eks. ugentligt eller månedligt, for at sikre løbende beskyttelse mod nye trusler. Regelmæssige scanninger hjælper med at opretholde en stærk sikkerhedsprofil.
Kan værktøjer til sårbarhedsstyring integreres med eksisterende sikkerhedssystemer?
Ja, mange værktøjer til sårbarhedsstyring kan integreres med eksisterende sikkerhedssystemer. Denne integration muliggør problemfri datadeling og forbedret trusselsstyring. Ved at fungere sammen med din nuværende infrastruktur styrker disse værktøjer din overordnede sikkerhedsstrategi.