

De bedste værktøjer til penetrationstest af webapplikationer hjælper teams med at afdække sårbarheder tidligt, validere sikkerhedskontroller og beskytte følsomme data på tværs af komplekse applikationer. Når fejlkonfigurationer slipper igennem gennemgange, automatiserede scannere overser højrisikoproblemer, eller der opstår huller mellem manuel test og CI/CD-pipelines, kan sikkerhedssvagheder gå ubemærket hen og blive dyre at udbedre senere.
Den rigtige platform til penetrationstest giver sikkerhedsteams præcise resultater, overskuelig rapportering og arbejdsgange, der passer naturligt ind i eksisterende udviklingsprocesser. Som teknologidirektør med over 20 års erfaring i test og implementering af sikkerhedsværktøjer i aktive webmiljøer har jeg evalueret de bedste løsninger ud fra nøjagtighed, integrationskvalitet og brugervenlighed. Hver anmeldelse gennemgår funktioner, fordele og ulemper samt ideelle anvendelsesområder for at hjælpe dit team med at vælge det bedste værktøj til penetrationstest af webapplikationer og opnå en stærkere og mere pålidelig applikationssikkerhed.
Why Trust Our Software Recommendations
6,700+
Reviews
20
Industry experts
16+
Evaluation factors
14
Years
Our team has been testing and reviewing software since 2012. As tech leaders ourselves, we know how difficult—and important—it is to choose the right software.
For this guide, we evaluated tools using hands-on testing and independent research, scoring tools using our selection criteria.
Our reviews reflect our human editorial judgment, not a sales pitch.
Expert reviewers:
- Paulo Gardini MiguelTech Director
 Tim FisherVP of AI
 Gabriel RosasTech Lead & Software Architect
 Christhian GruhnTech Lead & Platform Architect

Sammenligningstabel over værktøjer til penetrationstest af webapplikationer
Denne sammenligningstabel opsummerer prisoplysninger for mine bedste valg af WAPT-værktøjer.
| Tool | Best For | Trial Info | Price | ||
|---|---|---|---|---|---|
| 1 | Bedst til registrering af sårbarheder i forretningslogikken | Gratis demo tilgængelig | Priser oplyses efter forespørgsel | Website | |
| 2 | Bedst til hybrid penetrationstest med AI og mennesker | Gratis abonnement er tilgængeligt | Fra $200/måned | Website | |
| 3 | Bedst til AI-penetrationstest | Gratis abonnement tilgængeligt | Fra $350/måned | Website | |
| 4 | Bedst med daglige kontroller af cloud-konfigurationer | 14 dages gratis prøveperiode + gratis demo tilgængelig | Fra $149/måned | Website | |
| 5 | Bedst til kontinuerlig sårbarhedsscanning | Gratis demo tilgængelig | Fra $69/måned | Website | |
| 6 | Bedst til DeepScan i komplekse webapplikationer | Gratis demo tilgængelig | Pris oplyses efter anmodning | Website | |
| 7 | Bedst til at kombinere automatiseret og manuel testning | Gratis demo tilgængelig | Priser oplyses efter anmodning | Website | |
| 8 | Bedst til trådbaseret parallel afprøvning | 30 dages gratis prøveperiode | Fra $4/bruger/måned | Website | |
| 9 | Bedst til opdagelse af eksterne aktiver | Website | |||
| 10 | Bedst til udviklere | Website |


Anmeldelser af de bedste værktøjer til penetrationstest af webapplikationer
Nedenfor finder du mine detaljerede opsummeringer af de bedste værktøjer til penetrationstest af webapplikationer, som kom med på min liste. Mine anmeldelser giver et detaljeret indblik i de vigtigste funktioner, fordele & ulemper, integrationer og ideelle anvendelsesområder for hvert værktøj, så du kan finde det bedste til dig.
 Bedst til registrering af sårbarheder i forretningslogikken
- Gratis demo tilgængelig
- Priser oplyses efter forespørgsel

Escape registrerer sårbarheder i forretningslogikken ved penetrationstest af webapplikationer. Escape er et webapplikationsværktøj til penetrationstest, der er udviklet til organisationer, som skal håndtere moderne digitale sikkerhedsudfordringer. Det har specialiseret sig i at opdage sårbarheder i forretningslogikken, som traditionelle scannere ofte overser, hvilket gør det særligt velegnet til brancher som finans, sundhedsvæsen og teknologi. Ved at integrere med eksisterende teknologistakke hjælper Escape med at sikre løbende sikkerhedsvalidering i overensstemmelse med de hurtige implementeringscyklusser for moderne applikationer.
Hvorfor jeg valgte Escape
Jeg valgte Escape, fordi værktøjet er fremragende til at identificere komplekse sårbarheder i forretningslogikken gennem AI-drevet dynamisk applikationssikkerhedstest (DAST), hvilket adskiller det fra traditionelle værktøjer. Dette fokus på sikkerhed i forretningslogikken er afgørende for organisationer, der står over for sofistikerede cybertrusler. Derudover sikrer Escapes integration med CI/CD-pipelines, at sikkerhedstestning følger med de hurtige udviklingscyklusser og giver indsigt i realtid samt handlingsrettede råd om afhjælpning. Disse funktioner gør Escape til et overbevisende valg for teams, der ønsker at styrke deres sikkerhedsniveau uden at bremse innovationen.
Vigtige funktioner i Escape
Ud over funktioner til test af forretningslogik tilbyder Escape:
- API-opdagelse: Identificerer og dokumenterer automatisk API'er i din applikation og sikrer dermed en omfattende sikkerhedsdækning.
- GraphQL-sikkerhedstest: Tilbyder specialiseret test af GraphQL-API'er og håndterer unikke sårbarheder forbundet med denne teknologi.
- Overholdelsesrapportering: Genererer detaljerede rapporter, der hjælper med at opfylde branchens standarder for overholdelse og forenkler revisionsprocessen.
- Registrering af læk af følsomme data: Identificerer potentielle datalæk i dine applikationer og hjælper med at beskytte følsomme oplysninger.
Integrationer i Escape
Escape integreres med moderne teknologistakke, herunder CI/CD-platforme, for at levere problemfri sikkerhedsvalidering. Indbyggede integrationer omfatter GitHub, GitLab, Jenkins, JIRA, Slack, Bitbucket, Azure DevOps, AWS, Docker og Kubernetes.
Pros and Cons
Pros:
- Løbende scanning og verifikation, der understøtter kontinuerlig sikkerhedsovervågning
- Avanceret scanningsteknologi, der finder en lang række sikkerhedsproblemer
- Stærk registrering af API-sårbarheder, herunder dækning af REST- og GraphQL-slutpunkter
Cons:
- Opgraderinger af platformen kan tage tid at anvende og tilpasse
- Kræver teknisk fortrolighed for at kunne bruge avancerede funktioner effektivt
Learn more about Escape: Bedst til hybrid penetrationstest med AI og mennesker
- Gratis abonnement er tilgængeligt
- Fra $200/måned
Visit WebsiteCustomer Rating:4.5/5
ZeroPath tilbyder et samlet sikkerhedskontrolpanel, der på et øjeblik fremhæver penetrationstests, scanningsaktivitet, sårbarhedstyper, problemers alvorlighedsgrad og de vigtigste kritiske fund. ZeroPath er en AI-baseret platform til applikationssikkerhed, der er udviklet til at imødekomme behovene hos sikkerhedsbevidste virksomheder, som ønsker at forbedre deres sikkerhedsprocesser for webapplikationer. Ved at tilbyde avancerede værktøjer som statisk applikationssikkerhedstest (SAST) og automatisk afhjælpning af sårbarheder giver ZeroPath dit team mulighed for effektivt at opdage og håndtere sårbarheder.
Hvorfor jeg valgte ZeroPath
Jeg valgte ZeroPath, fordi platformen kombinerer kontinuerlig AI-drevet test med menneskestyret angrebsanalyse, hvilket er ideelt, hvis du leder efter et værktøj til penetrationstest af webapplikationer, der går videre end overfladiske kontroller. Du får automatiseret rekognoscering og sårbarhedsidentifikation, som kører døgnet rundt og giver dit team indsigt i sikkerhedshuller, så snart de opstår. Erfarne penetrationstestere validerer derefter fundene og undersøger komplekse angrebskæder, så du ikke er i tvivl om, hvilke problemer der er reelle eller kan udnyttes. Denne kombination gør det muligt for dit team at prioritere betydningsfulde sårbarheder og handle på dem med tillid.
De vigtigste funktioner i ZeroPath
Ud over den kontinuerlige tilgang med AI og menneskelig test kan dit team også drage fordel af:
- Automatisk afhjælpning af sårbarheder: Denne funktion leverer automatiske rettelser til identificerede sårbarheder og effektiviserer dermed løsningsprocessen for dit udviklingsteam.
- Feedback i realtid: ZeroPath leverer øjeblikkelig indsigt i sikkerhedsproblemer, efterhånden som de opstår, så dit team kan håndtere dem hurtigt.
- Automatisk gentest af rettelser: Når dit team anvender en programrettelse, validerer ZeroPath rettelsen for at bekræfte, at problemet er løst.
- SARIF-sammenligning: Denne funktion muliggør detaljeret analyse og sammenligning af sikkerhedsrapporter, hvilket forbedrer dit teams evne til at spore og håndtere sårbarheder.
- Sårbarhedsidentifikation i realtid: Platformen giver dig besked, så snart der opstår nye svagheder i applikationsmiljøer under forandring.
Integrationer i ZeroPath
Integrationerne omfatter GitHub, GitLab, Azure DevOps og Bitbucket.
Pros and Cons
Pros:
- Kontinuerlig overvågning opdager nye sårbarheder døgnet rundt
- AI-baseret rekognoscering udvider dækningen af skjulte angrebsflader
- Udnyttelser med funktionsbevis tydeliggør den reelle risiko for sikkerhedsteams
Cons:
- Ikke ideel til teams, der kun ønsker traditionelle tests på bestemte tidspunkter
- Du kan få brug for tid til at tilpasse din arbejdsgang til automatiseringen
Learn more about Zeropath: Bedst til AI-penetrationstest
- Gratis abonnement tilgængeligt
- Fra $350/måned
Visit WebsiteCustomer Rating:4.7/5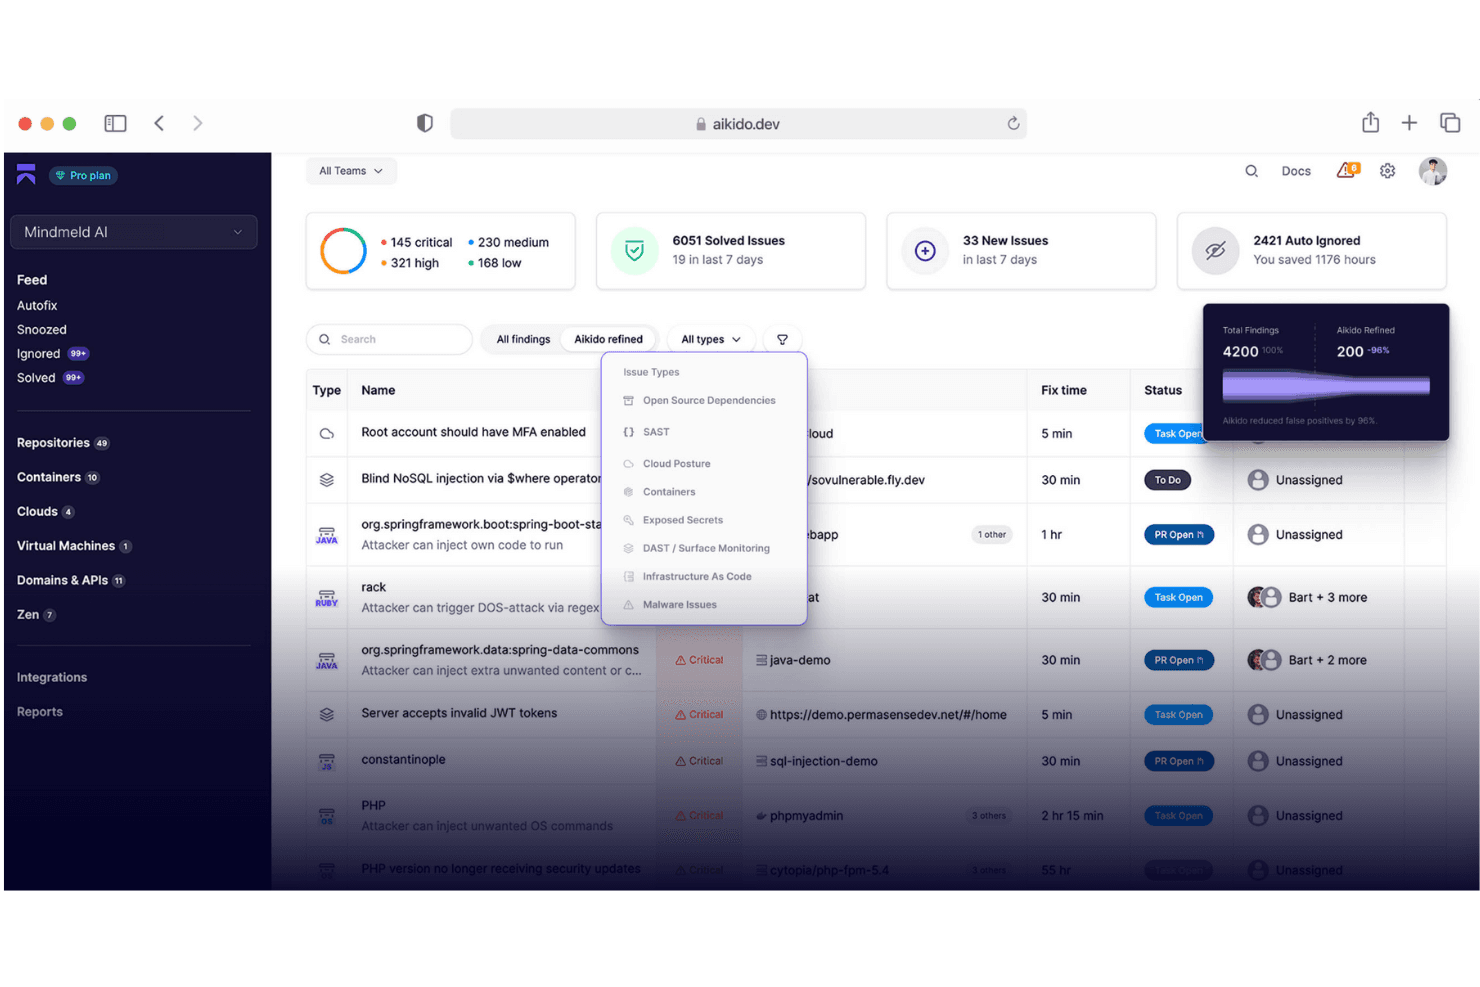
Aikido Security giver et samlet kontrolpanel til at prioritere og filtrere problemer efter type, alvorlighedsgrad og scanningskilde. Aikido Security er en AI-nativ applikationssikkerhedsplatform, der kombinerer automatiseret penetrationstest, DAST, SAST, SCA, detektering af hemmeligheder og API-scanning på tværs af hele softwareudviklingslivscyklussen.
Hvem er Aikido Security bedst egnet til?
Aikido Security er velegnet til ingeniørdrevne teams i virksomheder i vækstfasen, der ønsker automatiseret sikkerhedsdækning uden et dedikeret AppSec-team.
Hvorfor valgte jeg Aikido Security?
Aikido Security kommer med på min liste over favoritter på grund af den anderledes tilgang til penetrationstest. Jeg kan godt lide, at platformen anvender mere end 200 autonome agenter, som bekræfter, at sårbarheder kan udnyttes, før de vises som fund, hvilket betyder, at alle rapporterede sårbarheder er reelle. Den opdager også problemer med forretningslogik som IDOR og adgang på tværs af lejere, som de fleste scannere slet ikke finder, og producerer revisionsklare rapporter struktureret til SOC 2- og ISO 27001-overholdelse.
Vigtige funktioner i Aikido Security
- API-scanning: Understøtter omfattende test af REST-, GraphQL-, gRPC- og SOAP-slutpunkter.
- Overvågning af angrebsfladen (DAST): Analyserer dynamisk webapplikationens brugerflade og API'er for at opdage reelle sårbarheder.
- Detektering af hemmeligheder: Identificerer automatisk lækkede API-nøgler, legitimationsoplysninger og andre følsomme oplysninger i kode.
- Integration af IDE-plugin: Integrerer detektering af sikkerhedsproblemer direkte i understøttede udviklingsmiljøer.
Integrationer med Aikido Security
Aikido Security tilbyder indbyggede integrationer med GitHub, GitLab, Bitbucket, Jira, Jenkins, CircleCI, Docker, Google Cloud, Asana, Monday, DigitalOcean og Slack. Der findes en API til tilpassede integrationer.
Pros and Cons
Pros:
- Autonome agenter validerer alle rapporterede sårbarheder
- Finder fejl i forretningslogikken, som de fleste scannere overser
- Genererer revisionsklare rapporter om overensstemmelse med krav til penetrationstest
Cons:
- Rapporteringen kan virke overvældende for små teams
- Begrænsede muligheder for manuel penetrationstest sammenlignet med traditionelle værktøjer
Learn more about Aikido Security: Bedst med daglige kontroller af cloud-konfigurationer
- 14 dages gratis prøveperiode + gratis demo tilgængelig
- Fra $149/måned
Visit WebsiteCustomer Rating:4.8/5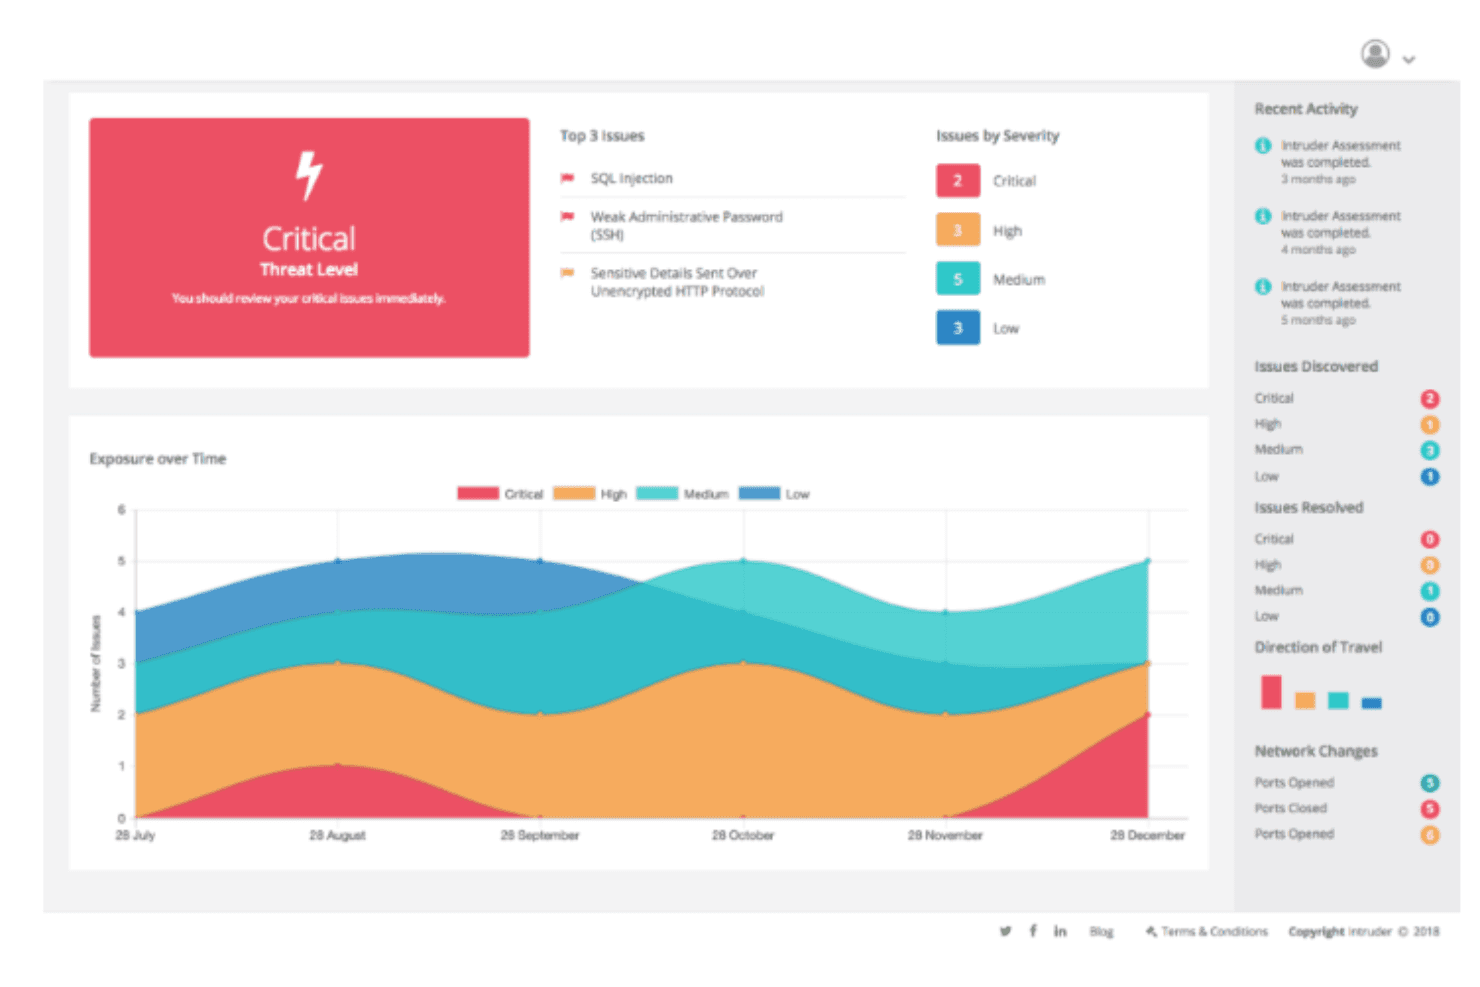
Intruder overvåger dine systemer automatisk for at registrere og underrette dig om potentielle trusler, efterhånden som de opstår. Intruder er en platform til kontinuerlig eksponeringsstyring, der kombinerer automatiseret sårbarhedsscanning, AI-drevet penetrationstest, overvågning af angrebsfladen og kontrol af cloud-sikkerhedskonfigurationer på tværs af webapplikationer, API'er og infrastruktur.
Hvem er Intruder bedst egnet til?
Intruder er velegnet til sikkerheds- og IT-teams i små og mellemstore virksomheder, der har brug for kontinuerlig dækning af sårbarheder uden et stort dedikeret sikkerhedsdriftsteam.
Hvorfor valgte jeg Intruder?
Jeg valgte Intruder som en af de bedste løsninger, fordi de daglige kontroller af cloud-konfigurationer giver mit team et næsten realtidsbaseret overblik over sikkerhedsafvigelser på tværs af AWS-, Azure- og GCP-miljøer. I modsætning til værktøjer, der scanner ugentligt eller efter behov, kører Intruders CSPM dagligt og markerer fejlkonfigurationer, før de kan udnyttes. Jeg benytter mig også af deres scanninger efter nye trusler, hvor Intruders sikkerhedsteam manuelt kontrollerer, om der er kommet nye kritiske sårbarheder, og scanner dine mål, uden at du behøver konfigurere noget.
Vigtige funktioner i Intruder
- AI-drevet penetrationstest: Starter penetrationstests efter behov ved hjælp af AI for at simulere angriberes adfærd i dine applikationer.
- GregAI-sikkerhedsanalytiker: Opsummerer, verificerer og prioriterer sårbarheder, der findes på tværs af dit miljø, ved hjælp af AI.
- Godkendt scanning af webapplikationer: Understøtter scanning efter sårbarheder i adgangskodebeskyttede eller sessionsbegrænsede webapplikationer.
- Registrering af nye trusler: Søger proaktivt efter og tester mod nul-dages-sårbarheder og sårbarheder med stor bevågenhed på tværs af din eksponering.
Intruder-integrationer
Intruder tilbyder indbyggede integrationer med AWS, Microsoft Azure, Google Cloud, Jira, GitHub, GitLab, ServiceNow, Slack, Microsoft Teams og Okta. Der findes en API til brugerdefinerede integrationer.
Pros and Cons
Pros:
- Daglige automatiserede kontroller af cloud-konfigurationer
- AI-drevet penetrationstest og opsummeringer af sårbarheder
- Hurtig ibrugtagning for små IT-teams
Cons:
- Indstillingsmulighederne for underretninger kan være begrænsede
- Ingen manuel penetrationstest udført af menneskelige eksperter
Learn more about Intruder: Bedst til kontinuerlig sårbarhedsscanning
- Gratis demo tilgængelig
- Fra $69/måned
Visit WebsiteCustomer Rating:4.5/5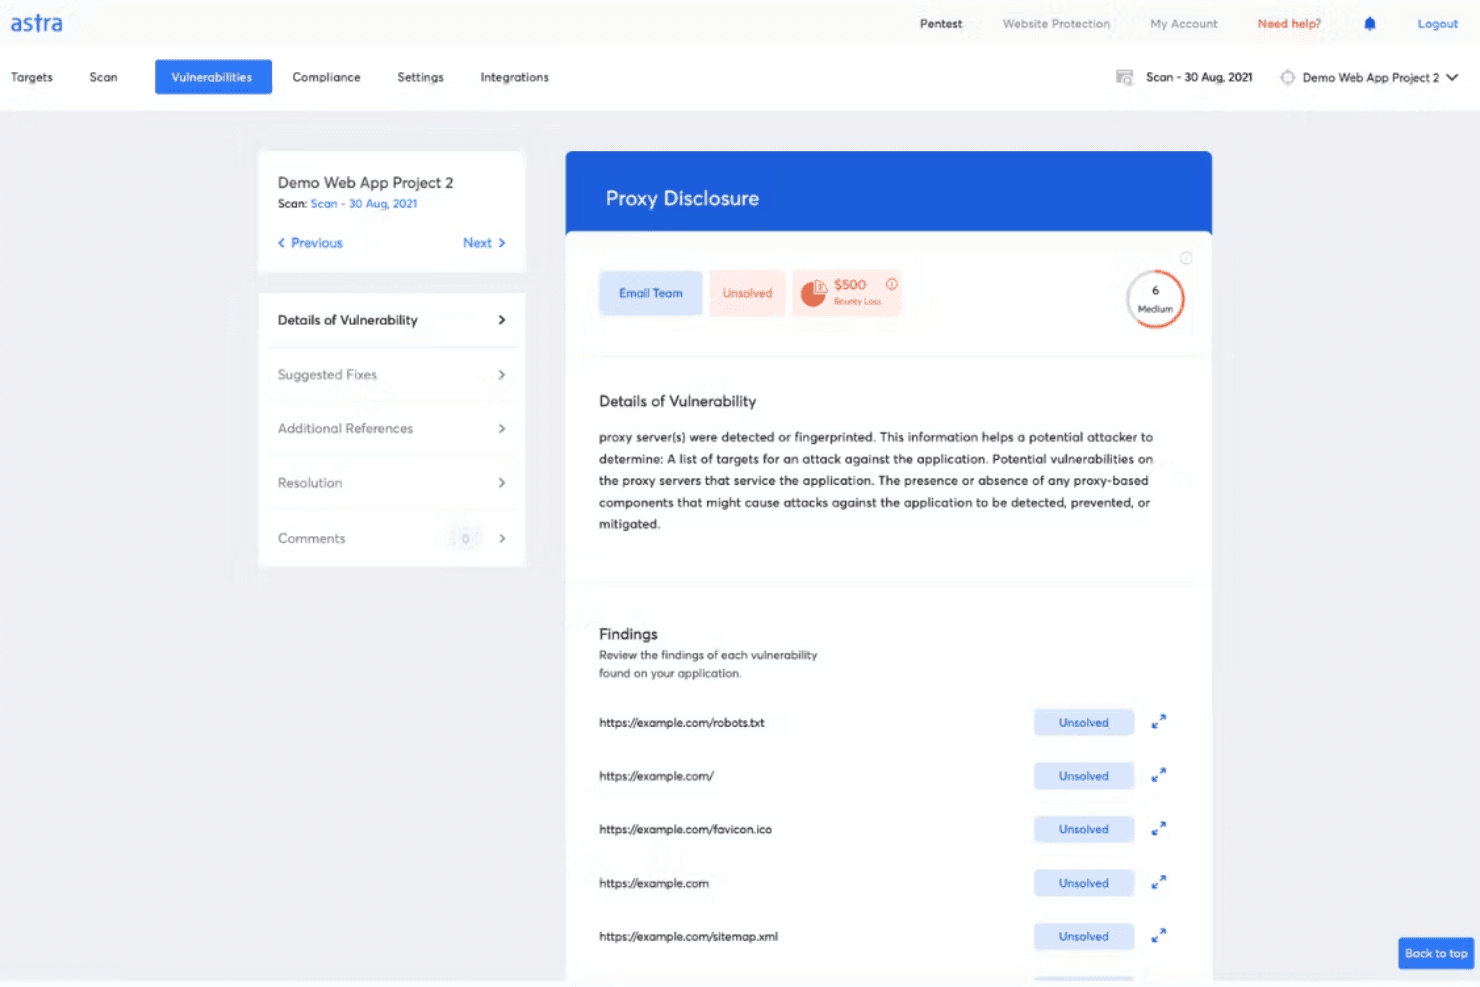
Astras penetrationstests kan scanne efter sårbarheder og leverer detaljerede resultater og anbefalinger. Astra Pentest er en PTaaS-platform, der kombinerer automatiseret DAST-scanning, manuel penetrationstest udført af eksperter, API-sikkerhedstest og scanning efter sårbarheder i cloudmiljøer i et enkelt kontrolpanel.
####Hvem er Astra Pentest bedst til?
Det er et stærkt valg for sikkerhedsbevidste teams i nystartede og mellemstore virksomheder, der har brug for compliance-klare penetrationstestrapporter sammen med løbende automatiseret scanning.
####Hvorfor valgte jeg Astra Pentest?
Astra Pentest fortjener sin plads som en af de bedste på min liste over favoritter, fordi den kontinuerlige DAST-scanning kører over 10.000 testcases, herunder autentificerede scanninger bag login, som de fleste scannere helt springer over. Jeg kan også godt lide, at platformen tilføjer ekspertvaliderede gennemgange af scanninger, så mit team ikke drukner i rå scanneroutput, men i stedet arbejder med validerede resultater. Den AI-assisterede sortering af falske positive resultater holder signal-støj-forholdet håndterbart, selv når scanninger køres løbende.
####Vigtige funktioner i Astra Pentest
- Manuel penetrationstest udført af sikkerhedseksperter: Certificerede fagfolk udfører angrebstests ved hjælp af retningslinjer fra OWASP, SANS, CREST og PTES.
- API-sikkerhedsplatform: Scan API'er for problemer fra OWASP API Top 10, og opdag skjulte eller forældreløse slutpunkter gennem registrering af live-trafik.
- Compliance-fokuseret rapportering: Generer dedikerede rapporter til kravene i SOC2, ISO 27001, PCI-DSS, HIPAA og GDPR.
- Offentligt verificerbart penetrationstestcertifikat: Få et certifikat, der kan deles, efter hver vellykket penetrationstest, og som bekræfter, at udbedring og gentest er gennemført.
####Integrationer med Astra Pentest
Astra Pentest tilbyder indbyggede integrationer med Bitbucket, CircleCI, GitHub, GitLab, Jenkins, Jira, Microsoft Azure og Slack. Den giver også API-adgang til tilpassede integrationer og understøtter registrering af live API-trafik med Postman, Kong, AWS, GCP og Nginx.
Pros and Cons
Pros:
- Automatiseret DAST og manuelle penetrationstests kombineret
- Compliance-klar rapportering til flere standarder
- Udbedringsworkflow integreret i penetrationstest-kontrolpanelet
Cons:
- Der medfølger ingen test af sårbarheder i mobilapps
- Scanninger kan lejlighedsvis generere falske positive resultater
Learn more about Astra Pentest: Bedst til DeepScan i komplekse webapplikationer
- Gratis demo tilgængelig
- Pris oplyses efter anmodning
Visit WebsiteCustomer Rating:4.2/5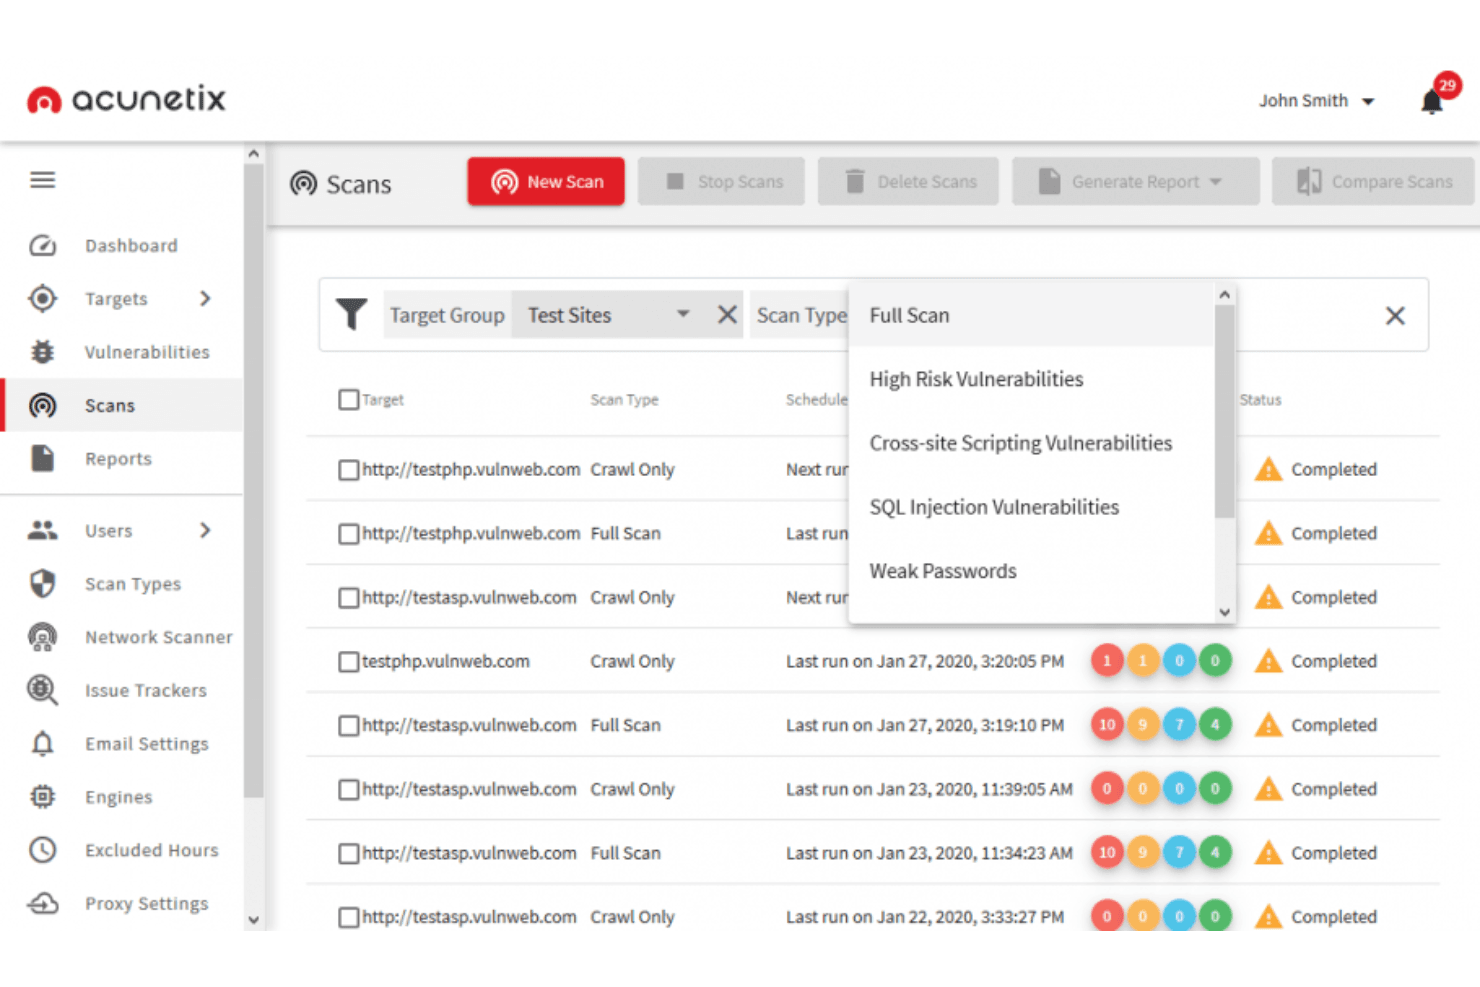
Acunetix kan identificere en lang række sårbarheder, herunder OWASP Top 10, SQL-injektioner, XSS, fejlkonfigurationer, eksponerede databaser og sårbarheder, der opdages via eksterne kanaler. Acunetix er en DAST-fokuseret scanner til webapplikationssikkerhed, der registrerer sårbarheder på tværs af webapps, API'er og LLM'er ved hjælp af DeepScan, AcuSensor og AI-drevet analyse for at afdække udnyttelige problemer i komplekse, JavaScript-tunge miljøer.
Hvem er Acunetix bedst egnet til?
Acunetix er velegnet til virksomheders sikkerheds- og applikationssikkerhedsteams, der har brug for automatiseret sårbarhedsscanning på tværs af store porteføljer af webapplikationer og API'er.
Hvorfor valgte jeg Acunetix?
Acunetix kommer med på min liste på grund af den måde, DeepScan håndterer JavaScript-tunge applikationer med én side på. De fleste scannere overser sårbarheder, der ligger skjult bag AJAX-kald eller klientgengivelse, men DeepScan udfører faktisk JavaScript-koden for at crawle det, som browseren ser. Jeg er også afhængig af AcuSensor, som indsætter en sensor i kildekoden for at kombinere scanning udefra med intern feedback og dermed opdage sårbarheder, som scanning udelukkende udefra rutinemæssigt overser.
Vigtige funktioner i Acunetix
- Forudsigende risikoscore: Anvender maskinlæringsmodeller til at estimere sårbarhedsrisikoen, før scanningen begynder.
- Rollebaserede adgangskontroller: Giver dig mulighed for at tildele brugerroller og tilladelser til håndtering af scannings- og afhjælpningsarbejdsgange.
- Automatiseret gentest og validering: Gentester opdagede problemer efter afhjælpning for at bekræfte, at sårbarhederne er fuldt løst.
- API-sikkerhedsscanning: Scanner REST-, GraphQL- og SOAP-API'er for sikkerhedsproblemer sideløbende med test af webapplikationer.
Acunetix-integrationer
Acunetix tilbyder indbyggede integrationer med Jira, GitHub, GitLab, Azure DevOps, Bitbucket, Bamboo, Bugzilla, F5 BIG-IP og Cloudflare. Der findes en API til brugerdefinerede integrationer.
Pros and Cons
Pros:
- Scanner applikationer med én side og JavaScript-tunge applikationer
- Kombinerer DAST med valgfri interaktiv scanning
- Omfatter sårbarhedsscanning af netværksperimeteren
Cons:
- Begrænset fleksibilitet ved planlægning af scanninger
- Begrænsede muligheder for tilpasning af rapporter
Learn more about Acunetix: Bedst til at kombinere automatiseret og manuel testning
- Gratis demo tilgængelig
- Priser oplyses efter anmodning
Visit WebsiteCustomer Rating:3.8/5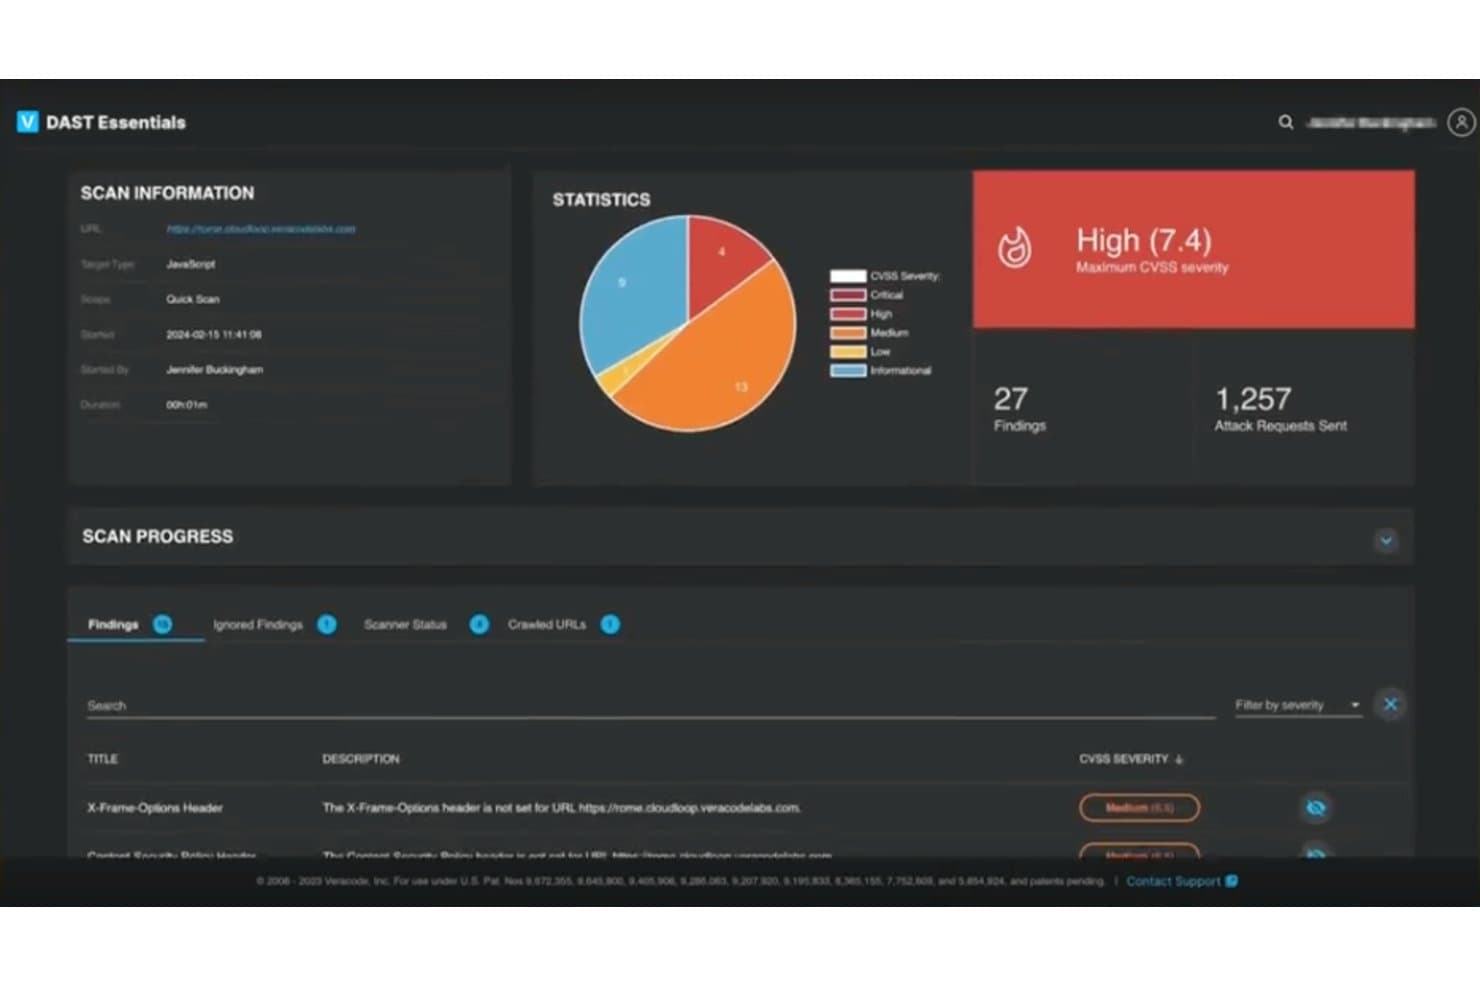
Veracode tilbyder et DAST Essentials-kontrolpanel, der viser resultater fra dynamiske applikationsscanninger, herunder CVSS-alvorlighedsgrader, antal resultater og sendte angrebsforespørgsler. Veracode er en platform til sikkerhedstest af applikationer, der samler SAST, DAST, SCA og certificeret manuel penetrationstest under ét tag med indbygget AI-drevet vejledning til afhjælpning.
Hvem er Veracode bedst egnet til?
Veracode er et stærkt valg for sikkerheds- og udviklingsteams i regulerede brancher, der skal opfylde lovgivningsmæssige krav som PCI DSS, HIPAA eller GDPR.
Hvorfor valgte jeg Veracode?
Veracode kommer med på min kandidatliste, fordi platformen reelt forbinder automatiseret scanning og certificeret manuel penetrationstest i én samlet løsning. Jeg kan godt lide, at DAST-resultater kan føres direkte ind i PTaaS-engagementer, så certificerede testere kan fortsætte, hvor scanneren slap, i stedet for at gentage arbejdet. Veracode Fix genererer derefter AI-drevne kodepatches, der er knyttet til disse resultater, hvilket mindsker afstanden mellem identificering og afhjælpning.
Vigtige funktioner i Veracode
- Risk Manager-kontrolpanel: Visualiserer applikationers risikoprofil og overholdelse af politikker på tværs af aktiver.
- Sikkerhed i containere og IaC: Scanner containerimages og infrastruktur som kode for sårbarheder og fejlkonfigurationer.
- IDE-integrationer: Giver feedback om sårbarheder i realtid i udviklingsmiljøer som Visual Studio og IntelliJ.
- Test af API-sikkerhed: Undersøger REST- og GraphQL-endepunkter for sårbarheder og fejl i forretningslogikken.
Veracode-integrationer
Veracode tilbyder indbyggede integrationer med Jenkins, Azure DevOps, Jira, GitHub, Bitbucket, Eclipse, IntelliJ, Visual Studio og Imperva. Der findes en API til brugerdefinerede integrationer.
Pros and Cons
Pros:
- Kombinerer manuelle og automatiserede testarbejdsgange
- Leverer certificerede penetrationstestrapporter til compliance-audits
- Dækker SAST, DAST, SCA og API-sikkerhed
Cons:
- Manuelle vurderinger kræver ekstra koordinering
- Begrænset mulighed for tilpasning af arbejdsgange
Learn more about Veracode: Bedst til trådbaseret parallel afprøvning
- 30 dages gratis prøveperiode
- Fra $4/bruger/måned

Medusa tilbyder en Python-bindingsgrænseflade til detaljeret konfiguration og styring. Medusa er et hurtigt, modulært værktøj, der er designet til udtømmende angreb mod loginoplysninger, hvilket gør det til et vigtigt værktøj til penetrationstest af webapplikationer. Det er tilgængeligt som et projekt med åben kildekode på GitHub og tilbyder en værdifuld måde at evaluere webapplikationers sikkerhed på.
Hvorfor jeg valgte Medusa: En af grundene til, at jeg valgte Medusa, er dens mulighed for trådbaseret parallel afprøvning. Denne funktion giver dig mulighed for at køre flere udtømmende forsøg samtidigt, hvilket kan gøre testprocessen betydeligt hurtigere. Med Medusa kan du teste flere værter, brugere eller adgangskoder samtidigt, hvilket gør værktøjet tidseffektivt til sikkerhedsvurderinger af webapplikationer.
En anden overbevisende grund er dens modulære design, som gør det muligt at udvide værktøjet, så det passer til forskellige tjenester. Medusa understøtter en lang række protokoller, herunder SMB, HTTP og SSH. Denne alsidighed giver dig mulighed for at tilpasse din penetrationstest baseret på de specifikke behov i dit webapplikationsmiljø og sikrer en omfattende sikkerhedsevaluering.
Medusas fremtrædende funktioner og integrationer:
Funktioner omfatter fleksibelt brugerinput, så du kan angive mål via enkeltindtastninger eller filer, hvilket giver den nødvendige fleksibilitet til forskellige scenarier. Værktøjet understøtter flere protokoller, hvilket betyder, at du kan teste forskellige tjenester, der kræver fjernautentificering. Derudover betyder Medusas karakter som værktøj med åben kildekode, at du kan få adgang til og ændre kildekoden, så den passer til dine specifikke behov inden for penetrationstest.
Integrationer omfatter SMB, HTTP, MS-SQL, POP3, RDP, SSHv2, Telnet, VNC, MySQL, PostgreSQL, LDAP og IMAP.
Pros and Cons
Pros:
- Understøtter flere protokoller, hvilket gør værktøjet alsidigt til forskellige testscenarier
- Trådbaseret parallel afprøvning øger hastigheden og effektiviteten
- Kan hurtigt implementeres med et minimum af opsætningskommandoer
Cons:
- Grundlæggende funktioner direkte fra start opfylder måske ikke alle brugerbehov
- Enkle webbutikker kræver designfærdigheder for at få et mere gennemarbejdet udseende
Learn more about Medusa:
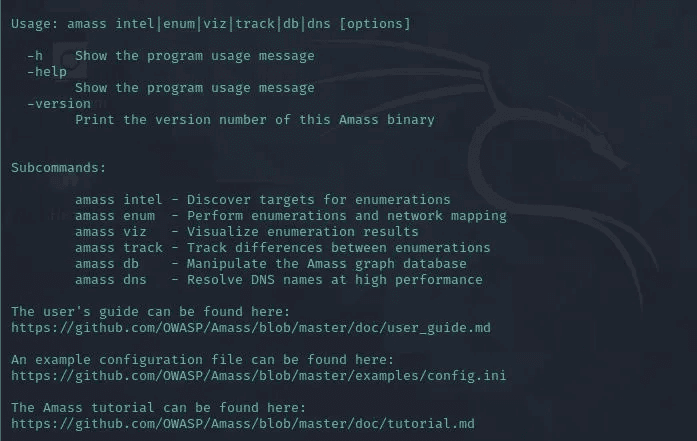
Amass tilbyder en omfattende brugervejledning i applikationen Amass er et rekognosceringsværktøj med åben kildekode fra OWASP, der udfører DNS-opregning, underdomæneopdagelse og ekstern netværkskortlægning ved hjælp af passiv OSINT-indsamling og aktive rekognosceringsteknikker.
Hvem er Amass bedst egnet til?
Amass er velegnet til penetrationstestere og bug bounty-jægere, der har brug for at kortlægge en organisations fulde eksterne angrebsflade under rekognosceringsfasen af en opgave.
Hvorfor valgte jeg Amass?
Amass kommer med på min liste over favoritter, fordi intet andet gratis værktøj samler data om eksterne aktiver på dette detaljeringsniveau. Det forespørger mere end 80 kilder samtidigt og henter underdomæner fra certifikattransparenslogge, DNS-databaser og API'er som Shodan og VirusTotal i én enkelt kørsel. Jeg kan også godt lide underkommandoen
amass track, som sammenligner resultater på tværs af flere opregninger for at synliggøre nyligt eksponerede aktiver mellem opgaver.Amass' vigtigste funktioner
- Åben aktivmodel: Strukturerer relationer og egenskaber for aktiver på tværs af domæner, IP'er og ASN'er for dybdegående netværkskortlægning.
- YAML-baseret konfigurationsstyring: Understøtter omfattende tilpasning via brugervenlige YAML-konfigurationsfiler.
- Kommandolinjeunderkommandoer: Omfatter værktøjer som
intel,enum,vizogdbtil målrettede opdagelses- og visualiseringsopgaver. - Understøttelse af Docker og Homebrew: Tilbyder fleksible installationsmuligheder til hurtig implementering i forskellige tekniske miljøer.
Amass-integrationer
Amass tilbyder indbyggede integrationer med Maltego og Neo4j til visualisering af aktiver og understøtter installation via Docker og Homebrew. Der findes en API til brugerdefinerede integrationer.
Pros and Cons
Pros:
- Håndterer både aktiv og passiv opdagelse af aktiver
- Understøtter underdomæneopregning med OSINT-kilder
- Kommandolinjebaserede arbejdsgange til hurtig scripting-automatisering
Cons:
- Ingen officiel grafisk brugerflade
- Kræver manuel finjustering for at opnå den bedste nøjagtighed
Learn more about Amass:
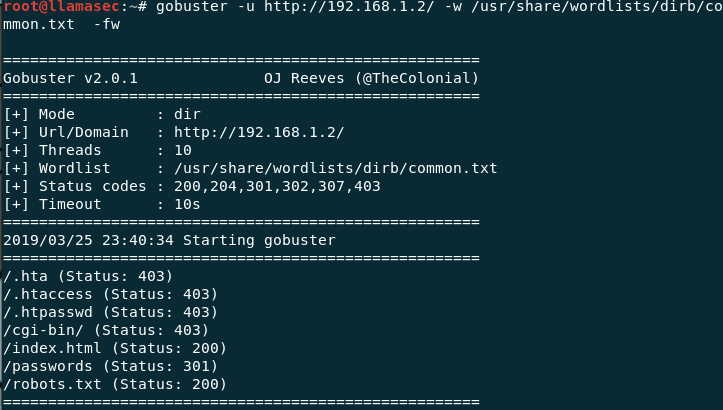
Brute force af URI-mapper med Gobuster Gobuster er et open source-kommandolinjeværktøj til enumerering, skrevet i Go, som udfører brute force på mapper, DNS-underdomæner, virtuelle værter og skylagringsspande under sikkerhedsvurderinger af webapplikationer.
Hvem er Gobuster bedst til?
Gobuster egner sig godt til penetrationstestere og sikkerhedsorienterede udviklere, som foretrækker at arbejde på kommandolinjen og opbygge tilpassede rekognosceringsarbejdsgange.
Hvorfor jeg valgte Gobuster
Jeg valgte Gobuster som et af de bedste værktøjer, fordi den Go-baserede CLI passer direkte ind i automatiserede rekognosceringsarbejdsgange uden ekstra opsætning. Jeg bruger fuzzingtilstanden til at indsætte nøgleordet FUZZ i headere, POST-brødtekster og URL-parametre i én enkelt scanningskørsel, hvilket gør værktøjet virkelig nyttigt for udviklere, der opbygger tilpassede testarbejdsgange. Derudover håndterer den multifunktionelle binærfil brute force af mapper, opdagelse af DNS-underdomæner og enumerering af S3-spande uden behov for at skifte værktøj.
Vigtige Gobuster-funktioner
- Flertrådet scanning: Understøtter scanninger med høj samtidighed for at øge hastigheden og kapaciteten under enumereringer.
- Tilstand for virtuelle værter: Registrerer værtsbaserede webstedskonfigurationer ved at udføre brute force på Host-headere.
- Enumerering af skylagringsspande: Omfatter scanning af S3- og Google Cloud Storage-spande i kerneværktøjet.
- Understøttelse af tilpassede ordlister: Accepterer enhver ordliste leveret af brugeren for præcis og målrettet opdagelse.
Gobuster-integrationer
Gobuster fås som en Docker-container og kan dirigeres gennem Burp Suite til HTTP-proxying. Der findes ikke en API til tilpassede integrationer. Indbyggede integrationer er ikke tydeligt dokumenteret.
Pros and Cons
Pros:
- CLI-værktøj, der egner sig til automatiserede arbejdsgange
- Understøtter fuzzing af virtuelle værter og skylagringsspande
- Muliggør brute force af DNS og mapper
Cons:
- Ingen grafisk brugergrænseflade til visuel administration
- Mangler indbyggede rapporterings- eller eksportmuligheder
Learn more about Gobuster:
Andre værktøjer til penetrationstest af webapplikationer
Her er nogle yderligere muligheder for værktøjer til penetrationstest af webapplikationer, som ikke kom med på min liste, men som stadig er værd at undersøge:
- 11Rapid7Bedst til at automatisere identifikation af sårbarheder
- 12NessusBrugervenlige scanninger med og uden legitimationsoplysninger
- 13NMapLetvægtsløsning til penetrationstest af webapplikationer
- 14John the RipperBedst med omfattende understøttelse af hash- og krypteringstyper
- 15MetasploitAutomatiser manuelle tests og effektiviser din proces
- 16Core ImpactBedst til replikering af angreb i flere trin
- 17SQLMapBedst til SQL-injektionsteknikker
- 18ZeroThreatBedst til automatiseret angrebssimulering uden opsætning
- 19PcloudyBedst til funktionel oplevelsestestning
- 20Terra SecurityBedst til tilpassede rapporter om sårbarhedsvurderinger
Sådan evaluerer jeg værktøjer til penetrationstest af webapplikationer
Jeg evaluerer hvert værktøj ud fra et grundlag – kan det håndtere godkendt scanning, API-dækning og OWASP-detektion – og vurderer derefter særlige kendetegn som CI/CD-egnethed og udnyttelse baseret på beviser.
Grundlæggende funktionalitet (minimumskrav for denne liste)
Når jeg udvælger værktøjer til min liste, vurderer jeg hvert værktøj på en skala fra 0 (tilbyder ikke funktionaliteten) til 5 (udmærker sig på dette område) for hver af de grundlæggende funktioner nedenfor. Derefter omregner jeg værktøjets samlede score til en procentdel. Hvert værktøj skal opnå en samlet minimumsscore på 65 % for at komme i betragtning.
- Automatiseret sårbarhedsscanning: Jeg undersøger, om scanneren pålideligt opdager problemer fra OWASP Top 10, f.eks. lagret XSS i brugerprofilfelter eller SQL-injektion i søgeparametre, uden for mange falske positiver.
- Værktøjssæt til manuel test: En god proxy, et godt gentagelsesværktøj og en nyttelasteditor er vigtige her – jeg ser efter værktøjer, der gør det muligt at opfange en anmodning, justere en parameter og afspille den igen uden besvær.
- Håndtering af godkendelse: Jeg evaluerer, hvordan hvert værktøj håndterer godkendte scanninger gennem loginflows som OAuth, SSO og JWT, eftersom det meste af den reelle angrebsflade ligger bag godkendelsesbarrierer.
- Rapportering og vejledning i afhjælpning: Rapporter bør knytte resultater til alvorlighedsniveauer og compliance-rammeværk som PCI-DSS eller SOC 2 med tydelige instruktioner til rettelser, som en udvikler kan handle på.
- CI/CD- og DevSecOps-integration: Jeg ser efter indbyggede udvidelser eller API'er, der forbinder til værktøjer som Jenkins, GitLab CI eller GitHub Actions, så scanninger køres automatisk ved hver pull-anmodning eller byggeproces.
- Dækning af moderne apps og API'er: Værktøjer skal kunne håndtere JavaScript-tunge SPA'er, REST-slutpunkter og GraphQL-skemaer – jeg evaluerer, om de kan importere OpenAPI-specifikationer og teste mere end grundlæggende HTML-formularer.
Når jeg har en liste over værktøjer, der opfylder kriterierne, undersøger jeg, hvad der adskiller de enkelte platforme fra hinanden.
Særlige kendetegn (det, der adskiller leverandørerne)
Sådan sammenligner jeg forskellige leverandører:
Fremtrædende funktioner
Scanning baseret på beviser er en vigtig forskel – jeg ser efter værktøjer, der automatisk bekræfter, at en sårbarhed kan udnyttes, i stedet for blot at markere et muligt match. Det reducerer tiden til vurdering i forbindelse med omfattende opgaver. Opdagelse af angrebsfladen er også vigtig; værktøjer, der kortlægger glemte underdomæner eller udokumenterede API-slutpunkter, giver testere et mere komplet overblik, før scanningen begynder. Jeg evaluerer også udvidelsesmuligheder, eftersom teams ofte har brug for brugerdefinerede kontroller til proprietære rammeværk. En scriptmotor eller en markedsplads for udvidelser gør det muligt at opbygge nyttelaster, der er tilpasset jeres teknologistak.
Ud over funktionerne
Implementeringsmodellen er vigtig – teams, der scanner interne apps i regulerede brancher, har ofte brug for selvhostede løsninger eller muligheder for isolerede netværk, ikke kun SaaS. Jeg evaluerer også licensstrukturen, eftersom en pris pr. mål kan løbe op, når man tester dusinvis af mikrotjenester. Leverandørens troværdighed er en anden faktor, jeg vægter; hyppige opdateringer af signaturer og aktiv CVE-forskning signalerer et team, der holder trit med nye trusler. Endelig ser jeg på træningsressourcer og styrken af brugerfællesskabet, fordi et værktøj med laboratorier, certificeringer og et aktivt brugerforum hjælper nye testere med at komme hurtigere i gang.
Sådan vælger du et værktøj til penetrationstest af webapplikationer
Det er nemt at fortabe sig i lange lister over funktioner og komplekse prisstrukturer. For at hjælpe dig med at holde fokus, mens du arbejder dig gennem din unikke proces for valg af software, får du her en tjekliste over faktorer, du bør have i tankerne:
| Faktor | Hvad skal man overveje? |
|---|---|
| FaktorSkalerbarhed | Hvad skal man overveje?Kan værktøjet skalere i takt med dine voksende behov? Overvej antallet af brugere og applikationer, det kan håndtere uden problemer med ydeevnen. |
| FaktorIntegrationer | Hvad skal man overveje?Kan det integreres med dine eksisterende systemer? Se efter kompatibilitet med andre sikkerhedsværktøjer og udviklingsplatforme, du allerede bruger. |
| FaktorTilpasningsmuligheder | Hvad skal man overveje?Kan du tilpasse værktøjet, så det passer til dine specifikke arbejdsgange? Kontrollér, om det giver mulighed for at tilpasse dashboards og rapporter. |
| FaktorBrugervenlighed | Hvad skal man overveje?Er værktøjet brugervenligt for dit team? Vurder læringskurven, og om det kræver omfattende oplæring eller teknisk ekspertise. |
| FaktorImplementering og onboarding | Hvad skal man overveje?Hvor lang tid tager det at komme i gang? Overvej kompleksiteten ved opsætningen og tilgængeligheden af ressourcer som vejledninger og support under implementeringen. |
| FaktorPris | Hvad skal man overveje?Passer prisen til dit budget? Sammenlign omkostningerne med de tilbudte funktioner, og se efter skjulte gebyrer eller langsigtede kontrakter. |
| FaktorSikkerhedsforanstaltninger | Hvad skal man overveje?Er der indført stærke sikkerhedsforanstaltninger? Sørg for, at værktøjet overholder dine sikkerhedsstandarder og tilbyder funktioner til databeskyttelse. |
| FaktorCompliancekrav | Hvad skal man overveje?Opfylder det branchens compliance-standarder? Kontrollér, om værktøjet understøtter nødvendige regler som GDPR eller PCI-DSS for din specifikke sektor. |
Hvad er værktøjer til penetrationstest af webapplikationer?
Værktøjer til penetrationstest af webapplikationer identificerer sikkerhedssårbarheder i webapplikationer. Sikkerhedsprofessionelle og udviklere bruger typisk disse værktøjer til at beskytte følsomme data og sikre applikationernes sikkerhed.
Automatiseret scanning, advarsler i realtid og detaljerede rapporteringsfunktioner hjælper med at identificere trusler og opretholde sikkerhedsstandarder. Samlet set er disse værktøjer afgørende for at beskytte webapplikationer mod potentielle angreb.
Funktioner
Når du vælger værktøjer til penetrationstest af webapplikationer, bør du holde øje med følgende vigtige funktioner:
- Omfattende sårbarhedsscanning: Denne funktion scanner automatisk dine webapplikationer for en lang række sikkerhedssårbarheder som SQL-injektion, cross-site scripting og forkert konfigurerede sikkerhedsindstillinger. Den hjælper dig med at opdage skjulte trusler tidligt, så du ikke ender med konstant at skulle bekæmpe nye sikkerhedsproblemer.
- Test af godkendelse: Dette kontrollerer, om din applikations mekanismer til login og sessionsstyring er sikre. Ved at simulere forskellige typer angreb finder du ud af, om legitimationsoplysninger, sessioner og tilladelser er vandtætte eller kræver forbedringer.
- Rapportering og analyse: Klare og detaljerede rapporter opsummerer scannerens resultater på en måde, du rent faktisk kan handle på. Disse værktøjer sorterer sårbarheder efter alvorlighedsgrad, tilbyder trin til afhjælpning og giver dig ofte mulighed for at eksportere resultater, så de kan deles med dit team.
- Tilpasningsbare testcases: Du kan justere eller oprette dine egne testscenarier for at håndtere unikke risici i dit miljø. Det giver dig kontrollen, så din testning ikke sidder fast i en tilgang, hvor én løsning skal passe til alle.
- Integrationsmuligheder: Disse værktøjer forbinder til dine andre sikkerheds- eller udviklingsplatforme, f.eks. CI/CD-pipelines, sagsstyringssystemer eller sikkerhedskontrolpaneler. Det hjælper med at holde din arbejdsgang effektiv, så du ikke hele tiden skal skifte mellem faner.
- Gennemsøgning og opdagelse: Dette udforsker hele din webapplikation og kortlægger offentligt og skjult indhold. Du overser ikke sektioner af din applikation, der skal sikres, fordi værktøjet bringer dem alle frem i lyset.
- Reduktion af falske positiver: Ingen ønsker at spilde tid på falske trusler. Værktøjer med god reduktion af falske positiver hjælper dig med at fokusere på reelle sikkerhedsproblemer i stedet for at jagte spøgelser.
- Compliancekontroller: Mange værktøjer kontrollerer dine webapplikationer for overholdelse af standarder som OWASP Top 10 eller PCI DSS. Det hjælper dig med at sikre, at du opfylder branchens krav, hvilket kan gøre både revisorer og kunder tilfredse.
Almindelige AI-funktioner i værktøjer til penetrationstest af webapplikationer
Ud over de standardfunktioner i værktøjer til penetrationstest af webapplikationer, der er nævnt ovenfor, integrerer mange af disse løsninger AI med funktioner som:
- Automatisk trusselsdetektering: Her lærer AI af tidligere scanninger og nye trusselsdata for at opdage sikkerhedsproblemer, som måske slipper gennem almindelige scanninger. Systemet bliver klogere, så du ikke selv behøver at opdage enhver vanskelig sårbarhed.
- Intelligent prioritering: AI analyserer scanningsdata, forudsiger sårbarhedernes virkning i den virkelige verden og rangerer dem efter risiko. Du får handlingsanvisende indsigt i, hvad du skal tage fat på først, i stedet for blot en lang liste over problemer.
- Adaptiv crawling: AI-drevne crawlere lærer strukturen på selv komplekse eller dynamiske websteder at kende og opdager skjulte ruter eller indhold mere effektivt end traditionelle værktøjer. Det betyder, at færre områder overses under din sikkerhedsgennemgang.
- Situationsbestemt angrebssimulering: Med AI tilpasser disse værktøjer simulerede angreb baseret på din apps unikke funktioner og brugernes adfærd, så du får en mere præcis forståelse af din faktiske eksponering.
- Afvigelsesdetektering: AI overvåger din webapp for adfærd, der ikke er normal – f.eks. usædvanlige loginmønstre eller uventede dataanmodninger – og markerer den til gennemgang. Du får avanceret advarsel om usædvanlige trusler, før de udvikler sig til alvorlige problemer.
Fordele
Implementering af værktøjer til penetrationstest af webapplikationer giver flere fordele for dit team og din virksomhed. Her er nogle af dem, du kan se frem til:
- Forbedret sikkerhed: Ved at identificere sårbarheder med automatiseret scanning kan dit team håndtere trusler, før de bliver til alvorlige problemer.
- Effektiv tidsudnyttelse: Realtidsadvarsler og automatiserede processer sparer dit team tid, så de kan fokusere på andre kritiske opgaver.
- Styrket regeloverholdelse: Understøttelse af regeloverholdelse sikrer, at din virksomhed overholder branchens regler, hvilket reducerer juridiske risici.
- Velinformeret beslutningstagning: Detaljeret rapportering giver indsigt, der hjælper med at prioritere sikkerhedsforanstaltninger og fordele ressourcer effektivt.
- Tilpasselig brugeroplevelse: Tilpasselige kontrolpaneler lader brugerne fokusere på relevante data, hvilket forbedrer arbejdsgangens effektivitet og brugertilfredsheden.
- Brugervenlighed: En brugervenlig grænseflade reducerer indlæringskurven og gør det lettere for dit team at tage værktøjerne i brug og anvende dem effektivt.
Omkostninger og priser
Valg af værktøjer til penetrationstest af webapplikationer kræver en forståelse af de forskellige prismodeller og abonnementer, der er tilgængelige. Omkostningerne varierer afhængigt af funktioner, teamstørrelse, tilføjelser og meget mere. Tabellen nedenfor opsummerer almindelige abonnementer, deres gennemsnitlige priser og typiske funktioner, der er inkluderet i løsninger til penetrationstest af webapplikationer:
Sammenligningstabel for værktøjer til penetrationstest af webapplikationer
| Abonnementstype | Gennemsnitlig pris | Almindelige funktioner |
|---|---|---|
| AbonnementstypeGratis abonnement | Gennemsnitlig pris$0 | Almindelige funktionerGrundlæggende scanningsfunktioner, begrænset rapportering og support fra fællesskabet. |
| AbonnementstypePersonligt abonnement | Gennemsnitlig pris$10-$30/bruger/måned | Almindelige funktionerAutomatiseret scanning, realtidsadvarsler, tilpasselige kontrolpaneler og e-mailsupport. |
| AbonnementstypeVirksomhedsabonnement | Gennemsnitlig pris$50-$100/bruger/måned | Almindelige funktionerDetaljeret rapportering, integrationsfunktioner, support til regeloverholdelse og telefonsupport. |
| AbonnementstypeAbonnement til større virksomheder | Gennemsnitlig pris$150-$300/bruger/måned | Almindelige funktionerAvanceret trusselsintelligens, dedikeret kundekonsulent, fuld tilpasning og support døgnet rundt alle ugens dage. |
Ofte stillede spørgsmål om værktøjer til penetrationstest af webapplikationer
Her er nogle svar på almindelige spørgsmål om WAPT-værktøjer:
Hvor ofte bør man udføre penetrationstest af webapplikationer?
Det anbefales at udføre penetrationstest mindst én gang om året eller hver gang, der foretages væsentlige ændringer i applikationen. Regelmæssig test hjælper med at identificere nye sårbarheder, der kan opstå som følge af opdateringer eller ændringer i applikationens miljø.
Kan værktøjer til penetrationstest erstatte manuel test?
Nej, værktøjer til penetrationstest supplerer manuel test, men erstatter den ikke. Automatiserede værktøjer kan hurtigt identificere kendte sårbarheder, men manuel test er afgørende for at afdække komplekse logiske fejl og kontekstafhængige sikkerhedsproblemer, der kræver menneskelig indsigt og ekspertise.
Hvordan sikrer man, at resultaterne fra penetrationstesten bliver håndteret?
Efter testen skal du prioritere håndteringen af sårbarheder baseret på risikoniveauer. Udarbejd en afhjælpningsplan med tydelige tidsfrister og ansvarsområder. Opdater regelmæssigt din sikkerhedspraksis, og udfør opfølgende test for at bekræfte, at problemerne er blevet løst.