

Software til netværksadgangskontrol (NAC) hjælper IT-teams med at kontrollere, hvilke enheder og brugere der får adgang til deres netværk, baseret på identitet, rolle og sikkerhedsstatus.
Mange organisationer begynder at lede efter en NAC-løsning, når de har svært ved at administrere BYOD-enheder, håndhæve adgangspolitikker konsekvent eller opdage, når ikke-godkendte systemer opretter forbindelse til netværket. Disse mangler kan skabe sikkerhedsrisici og gøre det sværere at opretholde overholdelse af regler, især i større eller mere dynamiske miljøer.
Jeg har arbejdet sammen med netværks- og sikkerhedsteams på tværs af forskellige sektorer for at evaluere, implementere og fejlfinde NAC-systemer i den virkelige verden. Denne guide bygger på disse erfaringer for at hjælpe dig med at vælge et værktøj, der passer til dit miljø og giver dit team mere kontrol uden unødig kompleksitet.
Hvad er software til netværksadgangskontrol?
Software til netværksadgangskontrol er et værktøj, der administrerer, hvilke brugere og enheder der kan oprette forbindelse til et netværk. Det bruges af IT-administratorer og sikkerhedsteams til at blokere uautoriseret adgang og håndhæve sikkerhedsregler. Funktioner til identitetskontrol, politikhåndhævelse og trusselsdetektion hjælper med at kontrollere adgangen, reagere på risici og holde netværket sikkert. Disse værktøjer giver teams større kontrol over, hvem der får adgang, og hvad de kan gøre, når de er tilsluttet.
Why Trust Our Software Recommendations
6,700+
Reviews
20
Industry experts
16+
Evaluation factors
14
Years
Our team has been testing and reviewing software since 2012. As tech leaders ourselves, we know how difficult—and important—it is to choose the right software.
For this guide, we evaluated tools using hands-on testing and independent research, scoring tools using our selection criteria.
Our reviews reflect our human editorial judgment, not a sales pitch.
Expert reviewers:
- Paulo Gardini MiguelTech Director
 Tim FisherVP of AI
 Gabriel RosasTech Lead & Software Architect
 Christhian GruhnTech Lead & Platform Architect

Sammenligningstabel for software til netværksadgangskontrol
Denne sammenligningstabel opsummerer prisoplysningerne for mine bedste udvalg af software til netværksadgangskontrol:
| Tool | Best For | Trial Info | Price | ||
|---|---|---|---|---|---|
| 1 | Bedst til netværksregistrering og -overvågning | 30 dages gratis prøveperiode + gratis demo tilgængelig | Fra $129/tekniker/måned (faktureres årligt) | Website | |
| 2 | Bedst til netværksadgang uden tillid | 14 dages gratis prøveperiode + gratis demo tilgængelig | Fra $7/bruger/måned (faktureres årligt) | Website | |
| 3 | Bedst med ekspertbistand inden for cybersikkerhed døgnet rundt | 30-dages gratis prøveperiode + gratis demonstration tilgængelig | Priser oplyses efter forespørgsel | Website | |
| 4 | Bedst til samlet adgangsstyring | 30 dages gratis prøveperiode | Priser oplyses på forespørgsel | Website | |
| 5 | Bedst til NAC-implementeringer med flere lejere, der administreres centralt | Gratis at downloade, ingen prøveperiode nødvendig | Gratis, åben kildekode (betalt support som tilvalg) | Website | |
| 6 | Bedst til automatiseret klargøring af gæstenetværk | Demo efter anmodning | Tilpasset tilbud (abonnement eller permanent licens) | Website | |
| 7 | Bedst med automatiserede reaktionsarbejdsgange til sikkerhedshændelser | Demo efter anmodning | Tilpasset tilbud | Website | |
| 8 | Bedst til flerlaget forebyggelse af filtrusler | Gratis prøveperiode / demo efter anmodning | Licensbaseret, årlig eller flerårig | Website | |
| 9 | Bedst med kvantesikker kryptering på tværs af hele stakken | Permanent gratis niveau | Gratis op til 50 brugere, derefter $7/bruger/md. | Website | |
| 10 | Bedst til netværksovervågning i realtid | Demo efter anmodning | $18/user/month | Website |


Anmeldelser af den bedste software til netværksadgangskontrol
 Bedst til netværksregistrering og -overvågning
- 30 dages gratis prøveperiode + gratis demo tilgængelig
- Fra $129/tekniker/måned (faktureres årligt)
Visit WebsiteCustomer Rating:4.6/5
Atera tilbyder fjernovervågningsværktøjer til netværksadministration i realtid. Atera tilbyder en omfattende IT-administrationsplatform, der går videre end traditionelle løsninger til netværksadgangskontrol. Den er særligt attraktiv for IT-fagfolk og udbydere af administrerede tjenester, som har brug for at opretholde et sikkert og effektivt netværksmiljø. Med funktioner som automatisk enhedsregistrering og sikkerhedsadvarsler hjælper Atera dig med at administrere netværksressourcer og forhindre uautoriseret adgang, så du sikrer problemfri og sikker drift af din virksomhed.
Hvorfor jeg valgte Atera
Jeg valgte Atera på grund af det robuste værktøj til netværksregistrering, som er afgørende for netværksadgangskontrol. Funktionen bruger NMAP-teknologi til automatisk at registrere og katalogisere enheder på dit netværk, så du kan opretholde en opdateret oversigt og blokere uautoriserede enheder. Derudover giver det centraliserede kontrolpanel detaljerede enhedsoplysninger og konfigurationer af advarsler, hvilket muliggør proaktiv overvågning og administration af netværksændringer. Disse funktioner imødekommer behovet for at opretholde netværkssikkerhed og -effektivitet, hvilket gør Atera til en stærk kandidat for dem, der søger løsninger til netværksadgangskontrol.
Ateras vigtigste funktioner
Ud over værktøjet til netværksregistrering tilbyder Atera flere andre funktioner, der øger værdien som netværksadministrationsløsning.
- Automatiseret programrettelsesadministration: Denne funktion sikrer, at alle dine systemer er opdaterede, ved automatisk at anvende programrettelser, hvilket reducerer sårbarheder.
- Fjernovervågning og -administration (RMM): Giver omfattende overblik over alle netværksenheder og hjælper med at identificere og løse problemer eksternt.
- Intelligente IT-automatiseringer: Automatiserer rutineopgaver og advarsler, så dit team kan fokusere på mere strategiske aktiviteter.
- Centraliseret kontrolpanel: Tilbyder én grænseflade til administration af alle netværksressourcer og gør overvågning og beslutningstagning enklere.
Atera-integrationer
Integrationerne omfatter Splashtop, AnyDesk, TeamViewer, FreshBooks, QuickBooks, Xero, Zapier, Webroot, Acronis og Bitdefender.
Pros and Cons
Pros:
- Integrerer RMM, helpdesk og automatisering på én platform.
- Det centraliserede kontrolpanel forenkler netværksovervågning og rapportering.
- Agentdata om operativsystem, IP og brugeraktivitet understøtter revision af adgangsniveauer.
Cons:
- Skalerbarhed til meget store NAC-implementeringer i virksomheder kan kræve ekstra moduler eller licensniveauer.
- Avancerede NAC-politikmotorer er muligvis ikke lige så modne som i specialiserede værktøjer.
 Bedst til netværksadgang uden tillid
- 14 dages gratis prøveperiode + gratis demo tilgængelig
- Fra $7/bruger/måned (faktureres årligt)
Visit WebsiteCustomer Rating:4.3/5
NordLayers funktioner, såsom ThreatBlock og private forbindelsesgateways, er udviklet til at sikre virksomhedsnetværk. NordLayer er en netværkssikkerhedsløsning, der er udviklet til at hjælpe virksomheder med at beskytte deres digitale aktiver og administrere sikker adgang til virksomhedens ressourcer. Den tilbyder funktioner som netværksadgang uden tillid (ZTNA) og en VPN til virksomheder for at sikre, at kun godkendte brugere kan få adgang til følsomme oplysninger.
Hvorfor jeg valgte NordLayer: Jeg kan godt lide brugen af netværksadgang uden tillid (ZTNA). Denne tilgang sikrer, at enhver adgangsanmodning bliver grundigt verificeret, og at tilladelser kun gives til godkendte brugere og enheder. Det minimerer risikoen for uautoriseret adgang og potentielle databrud og giver dit team et sikkert miljø at arbejde i. En anden funktion, jeg godt kan lide, er NordLayers cloudbaserede firewall. I modsætning til traditionelle hardwarebaserede firewalls tilbyder denne cloudbaserede løsning skalerbar og fleksibel beskyttelse uden behov for ekstra hardware.
Fremtrædende funktioner og integrationer:
Andre funktioner omfatter netværkssegmentering, som giver dig mulighed for at opdele dit netværk i mindre segmenter for at kontrollere adgangen og forbedre sikkerheden. Det betyder, at du kan begrænse adgangen til følsomme data og sikre, at kun bestemte teammedlemmer kan få adgang til bestemte dele af dit netværk. Derudover tilbyder NordLayer DNS-filtrering, som giver dig mulighed for at blokere adgangen til ondsindede eller uønskede websteder. Nogle integrationer omfatter Entra ID, Okta, OneLogin, JumpCloud, Google Workspace, Google Cloud, IBM Cloud og AWS.
Pros and Cons
Pros:
- Anvender en ramme uden tillid
- Sikkerhedsforanstaltninger som AES-256-kryptering og multifaktorgodkendelse
- Leverer robust VPN-understøttelse
Cons:
- Antallet af tilgængelige serverplaceringer kunne udvides
- Opsætning af servere kan være kompleks
Learn more about NordLayer: Bedst med ekspertbistand inden for cybersikkerhed døgnet rundt
- 30-dages gratis prøveperiode + gratis demonstration tilgængelig
- Priser oplyses efter forespørgsel
Visit WebsiteCustomer Rating:4.8/5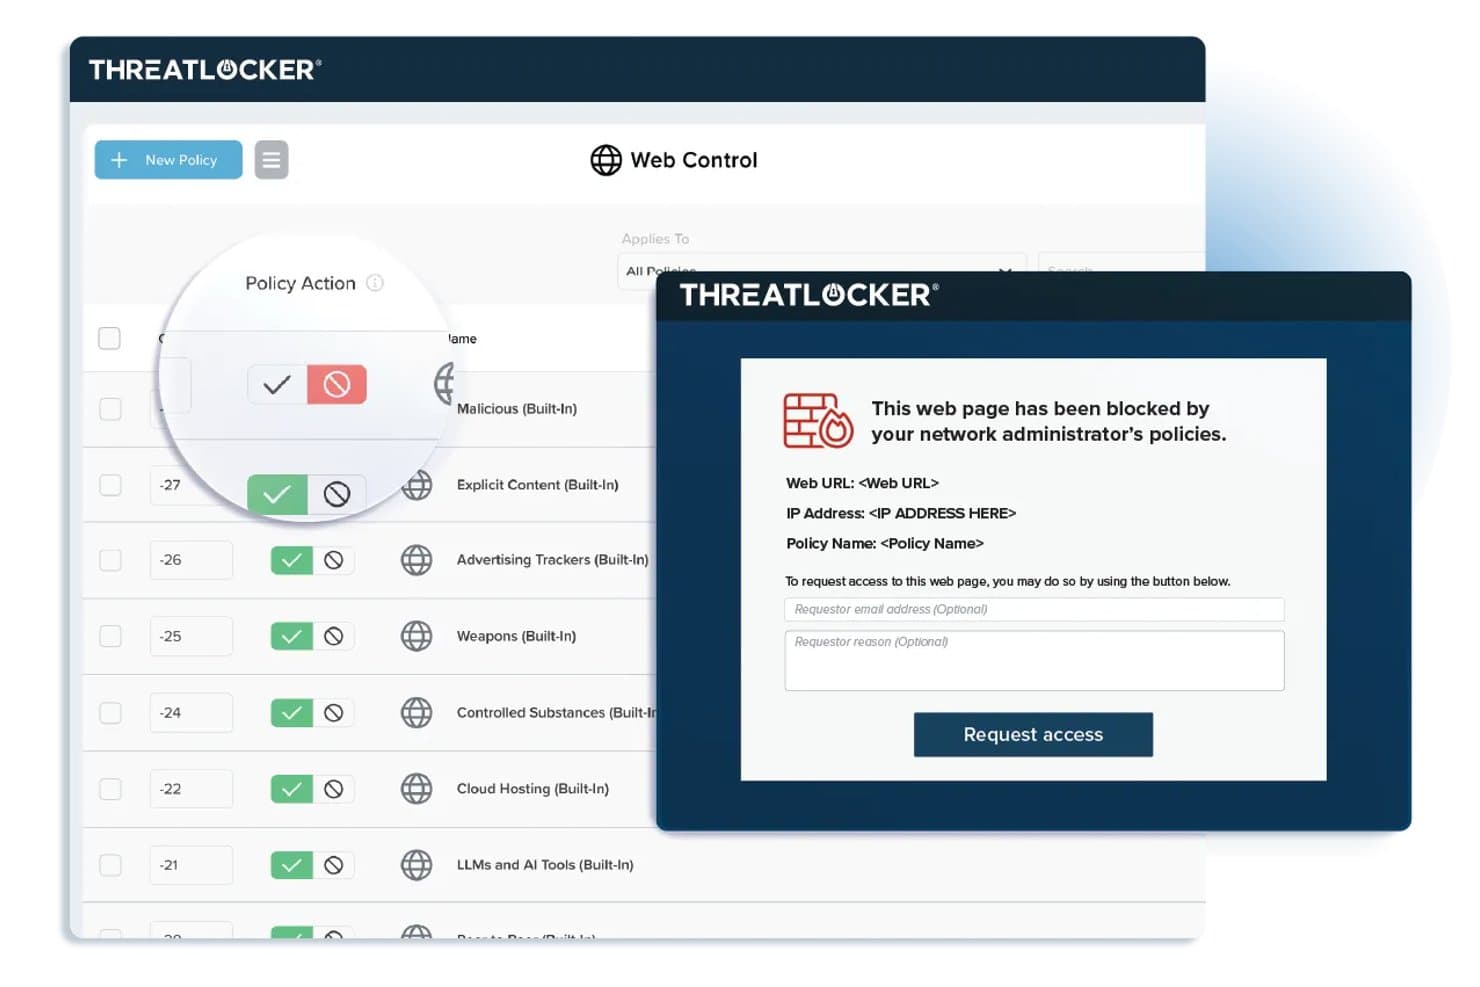
ThreatLocker tilbyder politikker for webkontrol, der blokerer begrænsede websteder og viser en tilpasselig blokeringsside med en formular til adgangsanmodning for slutbrugere. ThreatLocker er en sikkerhedsplatform uden implicit tillid til netværksadgang, der kombinerer tilladelseslister for applikationer, enhedsadministration, netværkssegmentering og reaktion på trusler i realtid fra én samlet konsol.
Hvem er ThreatLocker bedst til?
Organisationer med strenge politikker for sikkerhed uden implicit tillid, som ønsker detaljeret kontrol over applikationer og enhedsadgang i Windows-baserede IT-miljøer.
Hvorfor jeg valgte ThreatLocker
Jeg valgte ThreatLocker som en af de bedste, fordi jeg hurtigt kan opsætte detaljerede adgangskontroller på applikationsniveau og blokere uautoriserede eksekverbare filer på slutpunktet. Jeg kan godt lide at vide, at jeg har adgang til ekspertbistand inden for cybersikkerhed døgnet rundt, når jeg håndhæver strenge politikker for sikkerhed uden implicit tillid.
Vigtige funktioner i ThreatLocker
- Isolering: Isolerer applikationer for at forhindre lateral bevægelse på tværs af netværket.
- Netværkskontrol: Begrænser indgående og udgående trafik baseret på præcise gruppe- og politikindstillinger.
- Lagerkontrol: Administrerer adgang til USB-enheder og eksterne lagerenheder med regler, der kan tilpasses.
- Arbejdsgang for administratorgodkendelse: Giver administratorer mulighed for at kræve udtrykkelig godkendelse, før nye eller ukendte applikationer køres.
Integrationer med ThreatLocker
ThreatLocker tilbyder indbyggede integrationer med Microsoft Active Directory og Azure samt SSO-udbydere, der understøtter SAML, og leverer en API til brugerdefinerede integrationer.
Pros and Cons
Pros:
- Ekspertbistand døgnet rundt til reaktion på trusler
- Detaljerede værktøjer til tilladelseslister og isolering af applikationer
- Politikker til kontrol af enheder og lager i realtid
Cons:
- Mangler muligheder for agentløs enhedsregistrering
- Ikke udviklet til onboarding af IoT- eller BYOD-enheder
Learn more about ThreatLocker: Bedst til samlet adgangsstyring
- 30 dages gratis prøveperiode
- Priser oplyses på forespørgsel
Visit WebsiteCustomer Rating:4.4/5
Billede 7: Portnox-software til netværksadgangskontrol Portnox er en softwareløsning til adgangskontrol, der fokuserer på at give omfattende netværkssynlighed og -kontrol. Dette værktøj udmærker sig ved at tilbyde samlet adgangsstyring på tværs af forskellige enheder og netværk, hvilket gør det ideelt for organisationer, der søger kontrol og sikkerhed på én platform.
Hvorfor jeg valgte Portnox: Jeg valgte Portnox til denne liste på grund af dets fokus på samlet adgangsstyring. Det mest fremtrædende element er dets evne til at give fuld synlighed på tværs af alle tilsluttede enheder, en funktion, der ikke er lige så fremtrædende i andre værktøjer, jeg har overvejet. Hvad angår anvendelsestilfældet samlet adgangsstyring mener jeg, at Portnox' styrke ligger i dets evne til at tilbyde centraliseret kontrol på tværs af et mangfoldigt netværk.
Fremtrædende funktioner & integrationer:
Portnox' kernefunktion er dets evne til at levere fuld netværkssynlighed, så organisationer kan kontrollere adgangen ved alle forbindelsespunkter. Værktøjet tilbyder også funktioner som fjernadgangskontrol, risikobaseret godkendelse og registrering af netværksanomalier. Hvad angår integrationer, kan Portnox integreres med en række virksomhedssystemer, herunder VPN'er, switche, trådløse controllere og løsninger til administration af mobile enheder, hvilket giver et mere strømlinet sikkerhedsworkflow.
Pros and Cons
Pros:
- Giver fuld netværkssynlighed
- Tilbyder centraliseret kontrol på tværs af forskellige netværk og enheder
- Integreres med en lang række virksomhedssystemer
Cons:
- Prisoplysninger er ikke umiddelbart tilgængelige
- Kan være komplekst for små virksomheder
- Manglende gennemsigtige priser kan være en hindring for nogle potentielle brugere
Learn more about Portnox: Bedst til NAC-implementeringer med flere lejere, der administreres centralt
- Gratis at downloade, ingen prøveperiode nødvendig
- Gratis, åben kildekode (betalt support som tilvalg)
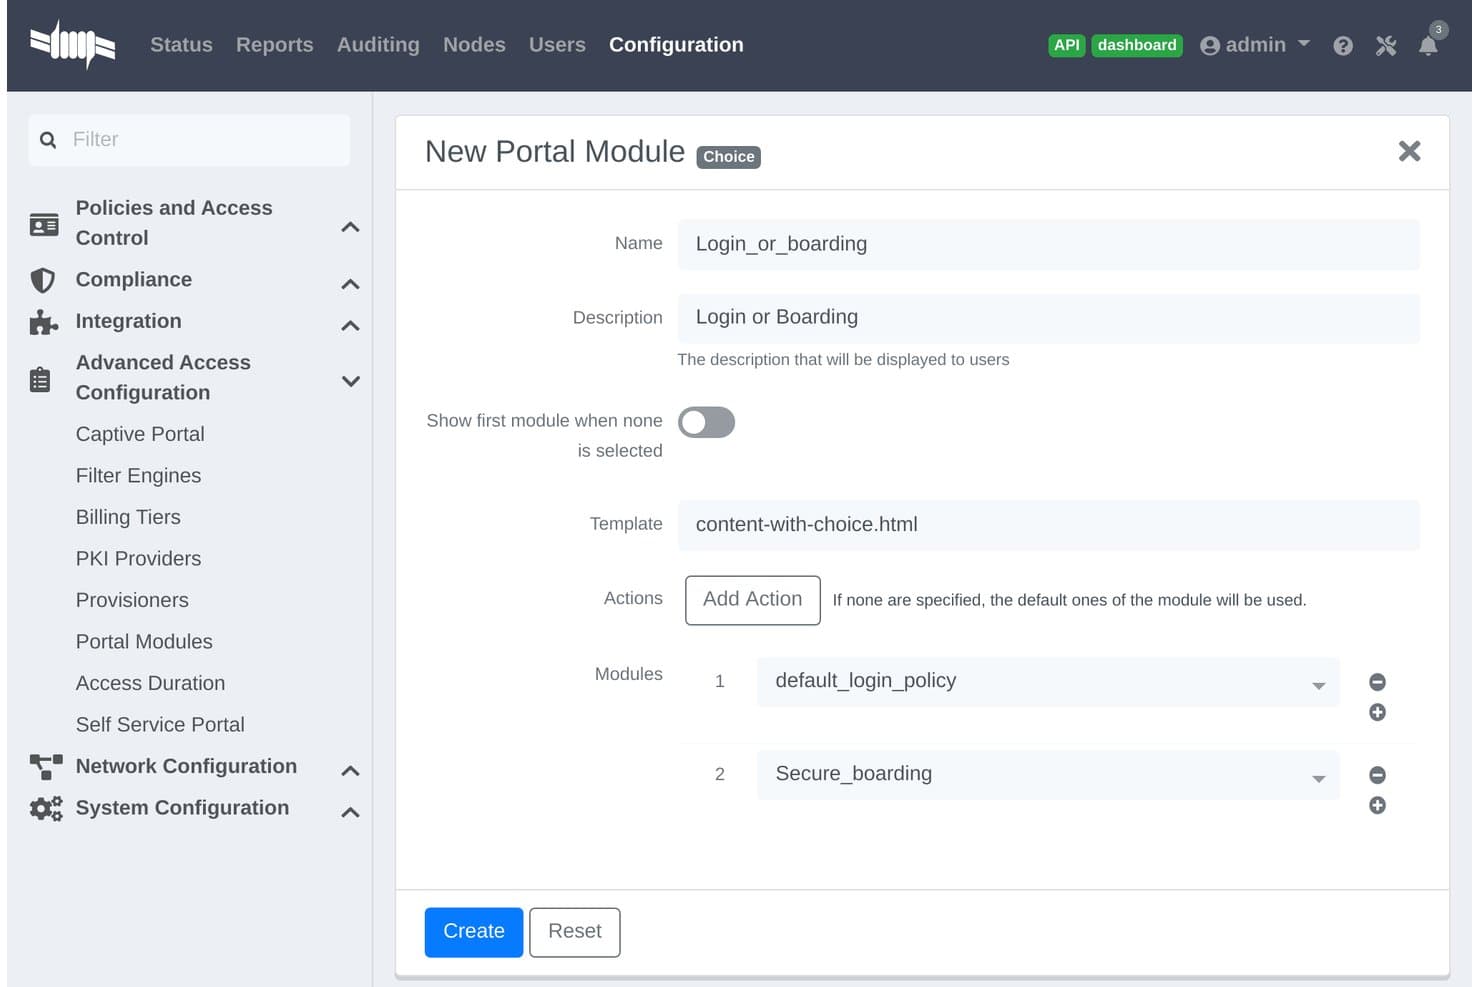
PacketFence tilbyder en konfiguration af portalmodulet af typen Valg, som giver administratorer mulighed for at kombinere login- og introduktionsmoduler i ét samlet captive portal-forløb. PacketFence er en løsning med åben kildekode til netværksadgangskontrol, der er udviklet til organisationer, som administrerer forskellige miljøer, og som tilbyder agentløs enhedsopdagelse, godkendelse, autorisation og politikbaseret netværkssegmentering.
Hvem er PacketFence bedst egnet til?
Store organisationer, tjenesteudbydere og campusser, der har brug for centraliseret kontrol på tværs af komplekse netværksmiljøer med flere lejere.
Hvorfor valgte jeg PacketFence?
Jeg valgte PacketFence som en af de bedste løsninger, fordi den er specifikt udviklet til NAC-implementeringer med flere lejere, der administreres centralt. Jeg kan godt lide, at den understøtter agentløs enhedsopdagelse på tværs af kablede, trådløse og VPN-netværk samt fleksibel politikbaseret håndhævelse til virksomheds- og campusbrug.
Vigtige funktioner i PacketFence
- Tilpasset captive portal: Giver dig mulighed for at opbygge brandede webbaserede godkendelses- og enhedsregistreringsforløb.
- Avanceret integration med netværksenheder: Understøtter producenter af switche, trådløse netværk og firewalls såsom Cisco, Aruba og Juniper.
- Automatiseret compliance-rapportering: Eksporterer adgangslogfiler og hændelser for at effektivisere revisions- og undersøgelsesopgaver.
- API-drevet udvidelsesmulighed: Opretter forbindelse til tredjepartssystemer for automatiserede arbejdsgange og tilpassede integrationer.
PacketFence-integrationer
PacketFence tilbyder indbyggede integrationer med Cisco, Aruba, Juniper, HP, Ruckus, Extreme Networks, Microsoft Active Directory, LDAP, RADIUS og SAML samt en API til tilpassede integrationer.
Pros and Cons
Pros:
- Understøtter agentløs opdagelse af netværksenheder
- Kontrol med flere lejere til administrerede tjenesteudbydere
- Kan skaleres til store, distribuerede netværksmiljøer
Cons:
- Kræver stærke Linux- og netværkskompetencer
- Grænsefladen er mindre strømlinet end i kommercielle NAC-løsninger
Learn more about PacketFence: Bedst til automatiseret klargøring af gæstenetværk
- Demo efter anmodning
- Tilpasset tilbud (abonnement eller permanent licens)
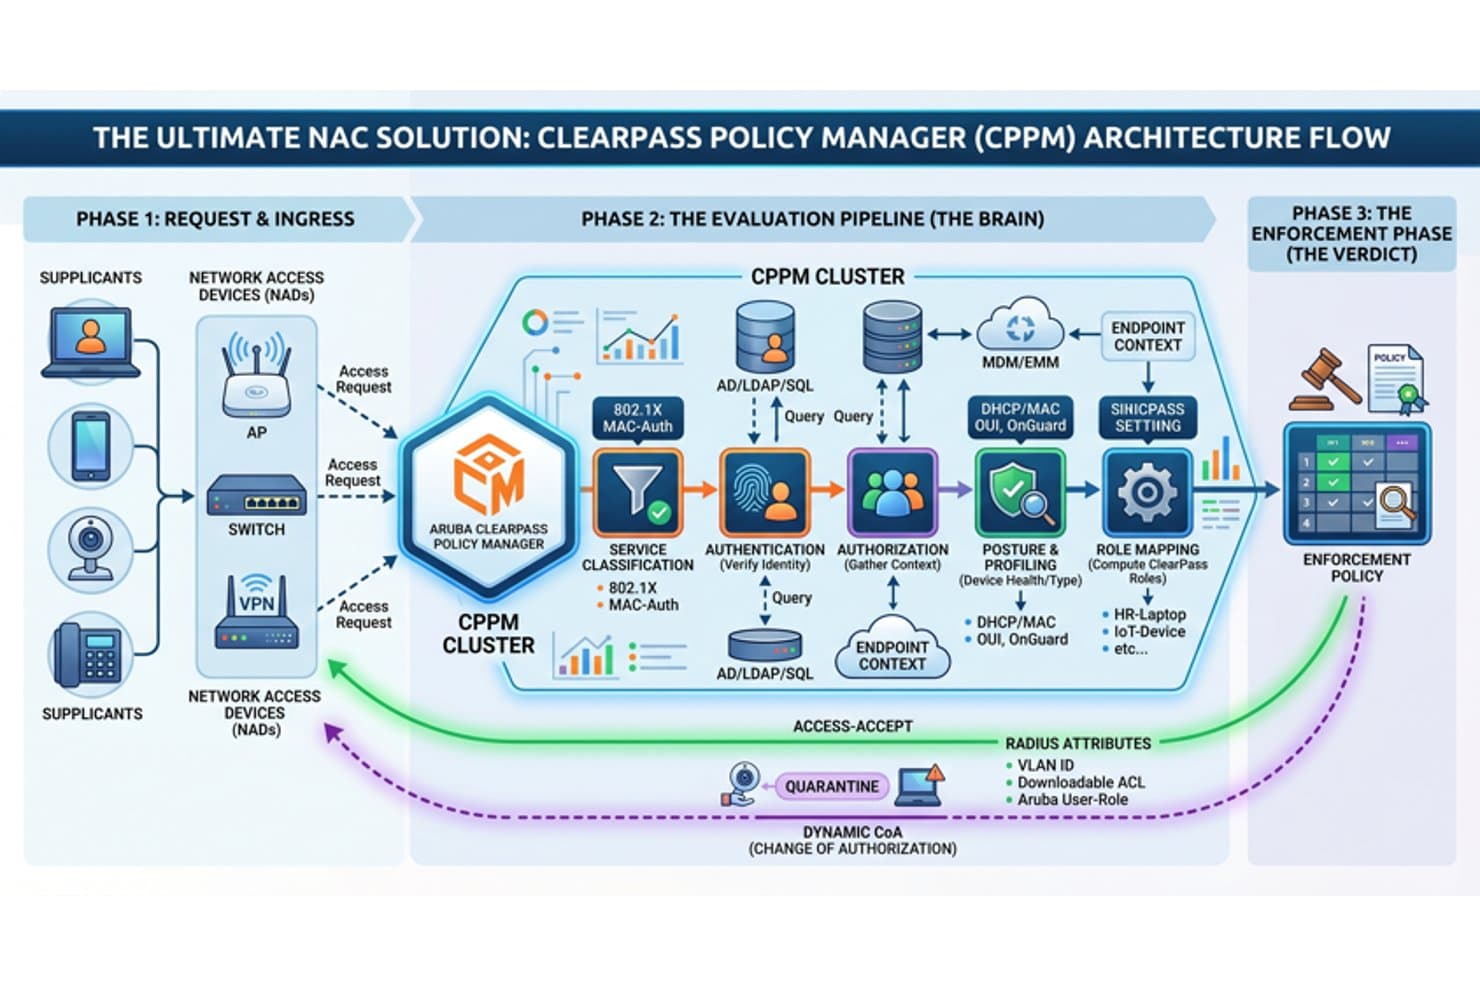
Aruba ClearPass tilbyder en omfattende NAC-arkitektur, der dækker indgående anmodninger, evalueringspipeline og håndhævelsespolitikfaser for netværksadgangskontrol. Aruba ClearPass er en platform til netværksadgangskontrol, der tilbyder automatiseret enhedsidentifikation, rollebaseret godkendelse, håndhævelse af politikker i realtid samt integration med identitets-, sikkerheds- og compliancesystemer.
Hvem er Aruba ClearPass bedst egnet til?
Udviklet til IT- og sikkerhedsteams i mellemstore og store virksomheder, der administrerer forskellige enheder og gæsteadgang på tværs af komplekse netværksmiljøer.
Hvorfor valgte jeg Aruba ClearPass?
Jeg valgte Aruba ClearPass som en af de bedste løsninger, fordi jeg kan automatisere sikker registrering af gæster, anvende detaljerede enhedspolitikker og håndtere tilpassede arbejdsgange for besøgende og kontraktansatte i store miljøer under forandring. Bedst til automatiseret klargøring af gæstenetværk.
Vigtige funktioner i Aruba ClearPass
- Enhedsprofilering i realtid: Identificerer og klassificerer alle slutpunkter, herunder IoT- og BYOD-enheder, uden en agent.
- Understøttelse af 802.1X-godkendelse: Muliggør sikker, standardbaseret godkendelse af kabelforbundne og trådløse forbindelser.
- Rollebaseret politikmotor: Tildeler politikker dynamisk baseret på brugerrolle, enhedstype eller sikkerhedsstatus.
- Integration med sikkerhedsplatforme: Opretter forbindelse til SIEM-, EDR- og MDM-værktøjer for koordineret trusselhåndtering og compliance.
Aruba ClearPass-integrationer
Aruba ClearPass tilbyder indbyggede integrationer med Active Directory, Azure AD, Okta, Jamf, MobileIron, ServiceNow, Palo Alto Networks, Cisco ISE, Splunk og Fortinet. Der findes en API til tilpassede integrationer.
Pros and Cons
Pros:
- Automatiseret klargøring af gæstenetværk kan i høj grad konfigureres
- Enhedsidentifikation i realtid for alle slutpunkter
- Detaljerede rollebaserede adgangs- og politikstyringer
Cons:
- Den indledende konfiguration er kompleks for små teams
- Rapporteringsdashboards kræver manuel opsætning
Learn more about Aruba Clearpass: Bedst med automatiserede reaktionsarbejdsgange til sikkerhedshændelser
- Demo efter anmodning
- Tilpasset tilbud
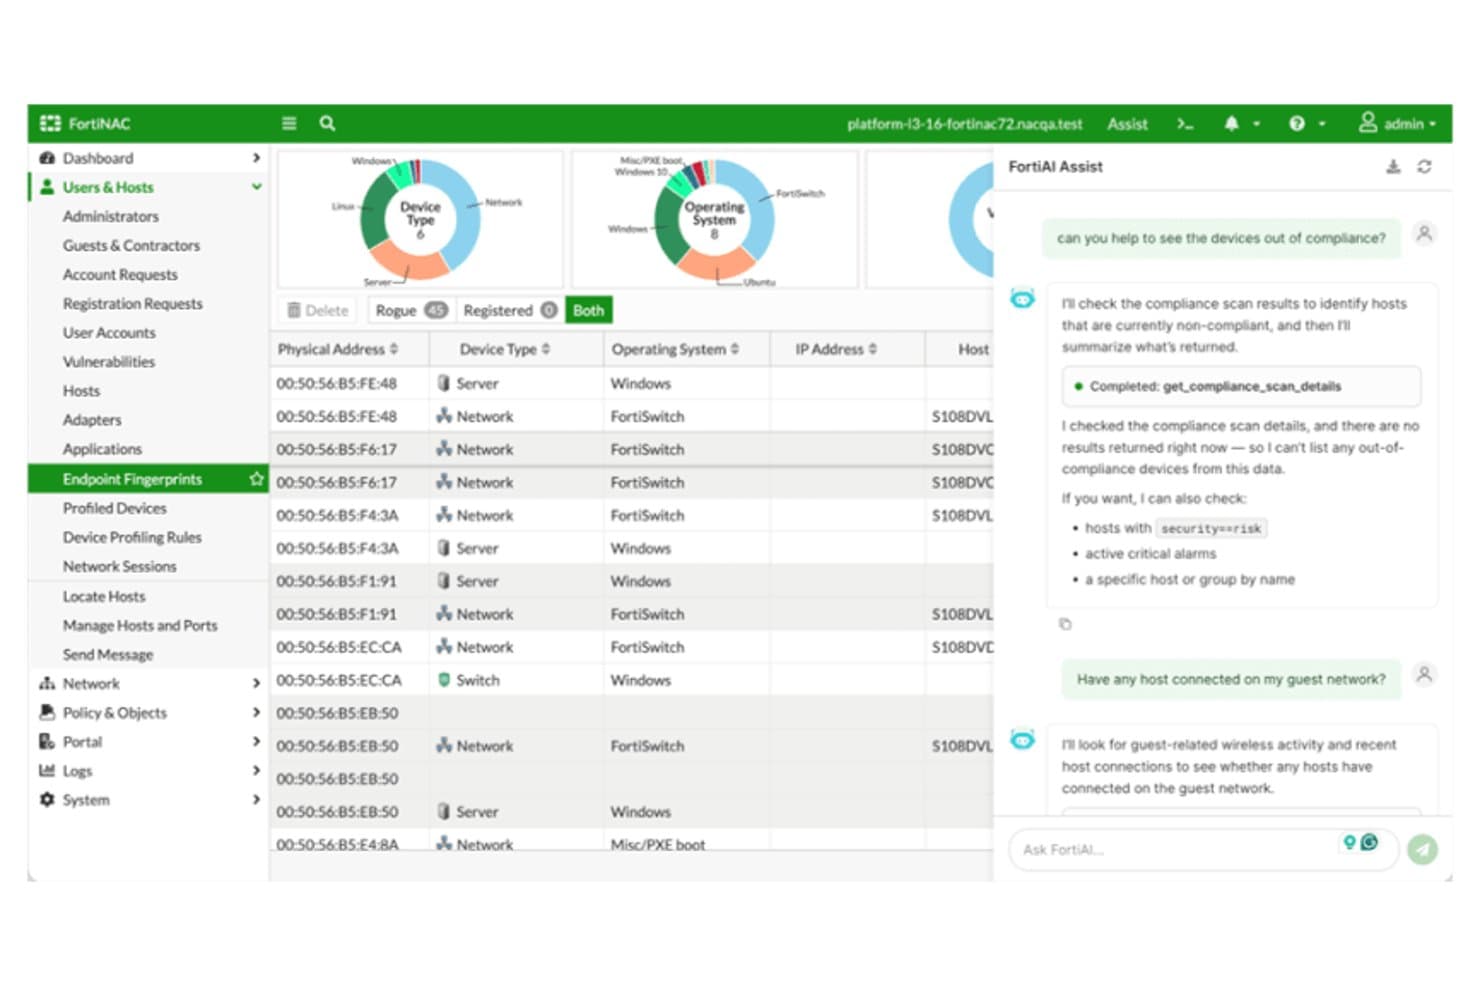
Fortinet FortiNAC tilbyder en AI-assisteret grænseflade med scanning af enheders overholdelse, værtsadministration og netværkssynlighed i realtid på tværs af slutpunktsfingeraftryk. Fortinet FortiNAC er en platform til netværksadgangskontrol, der er designet til organisationer, som har brug for avanceret enhedsregistrering, dynamisk håndhævelse af politikker, løbende vurdering af slutpunkter og integration med miljøer med flere leverandører.
Hvem er Fortinet FortiNAC bedst egnet til?
Sikkerheds- og IT-teams i store virksomheder eller regulerede organisationer, der administrerer komplekse netværk med flere leverandører og forskellige enhedstyper.
Hvorfor valgte jeg Fortinet FortiNAC?
Jeg valgte Fortinet FortiNAC, fordi jeg er afhængig af dens automatiserede reaktionsarbejdsgange til øjeblikkeligt at sætte risikable enheder i karantæne og udløse ændringer af netværkspolitikker. Jeg bruger dens registrering i realtid til at igangsætte reaktioner på sikkerhedshændelser uden manuel indgriben.
Vigtige funktioner i Fortinet FortiNAC
- Motor til enhedsprofilering: Identificerer og klassificerer alle enheder, herunder IoT og OT, når de opretter forbindelse til netværket.
- Godkendelse med flere metoder: Understøtter 802.1X, MAC-godkendelse, godkendelsesportal samt adgangsarbejdsgange baseret på certifikater.
- Dynamisk segmentering: Tildeler enheder til passende VLAN'er eller netværkszoner baseret på status og identitet i realtid.
- Kontrolpanel til overholdelsesrapportering: Genererer detaljerede logfiler og tilpassede rapporter til understøttelse af lovgivningsmæssige revisioner og undersøgelser.
Integrationer med Fortinet FortiNAC
Fortinet FortiNAC tilbyder indbyggede integrationer med Fortinet Security Fabric-produkter såsom FortiGate, FortiAnalyzer og FortiSIEM samt netværkshardware fra Cisco, Aruba, HPE, Extreme Networks, Meraki, Arista og Ruckus. Der findes en API til tilpassede integrationer.
Pros and Cons
Pros:
- Avanceret enhedsprofilering til IoT og OT
- Dynamiske politikker for netværkssegmentering
- Automatiserede reaktioner på sikkerhedshændelser
Cons:
- Grænsefladen og arbejdsgangene kræver omfattende oplæring
- Nogle brugere rapporterer langsom teknisk support
Learn more about Fortinet FortiNAC: Bedst til flerlaget forebyggelse af filtrusler
- Gratis prøveperiode / demo efter anmodning
- Licensbaseret, årlig eller flerårig
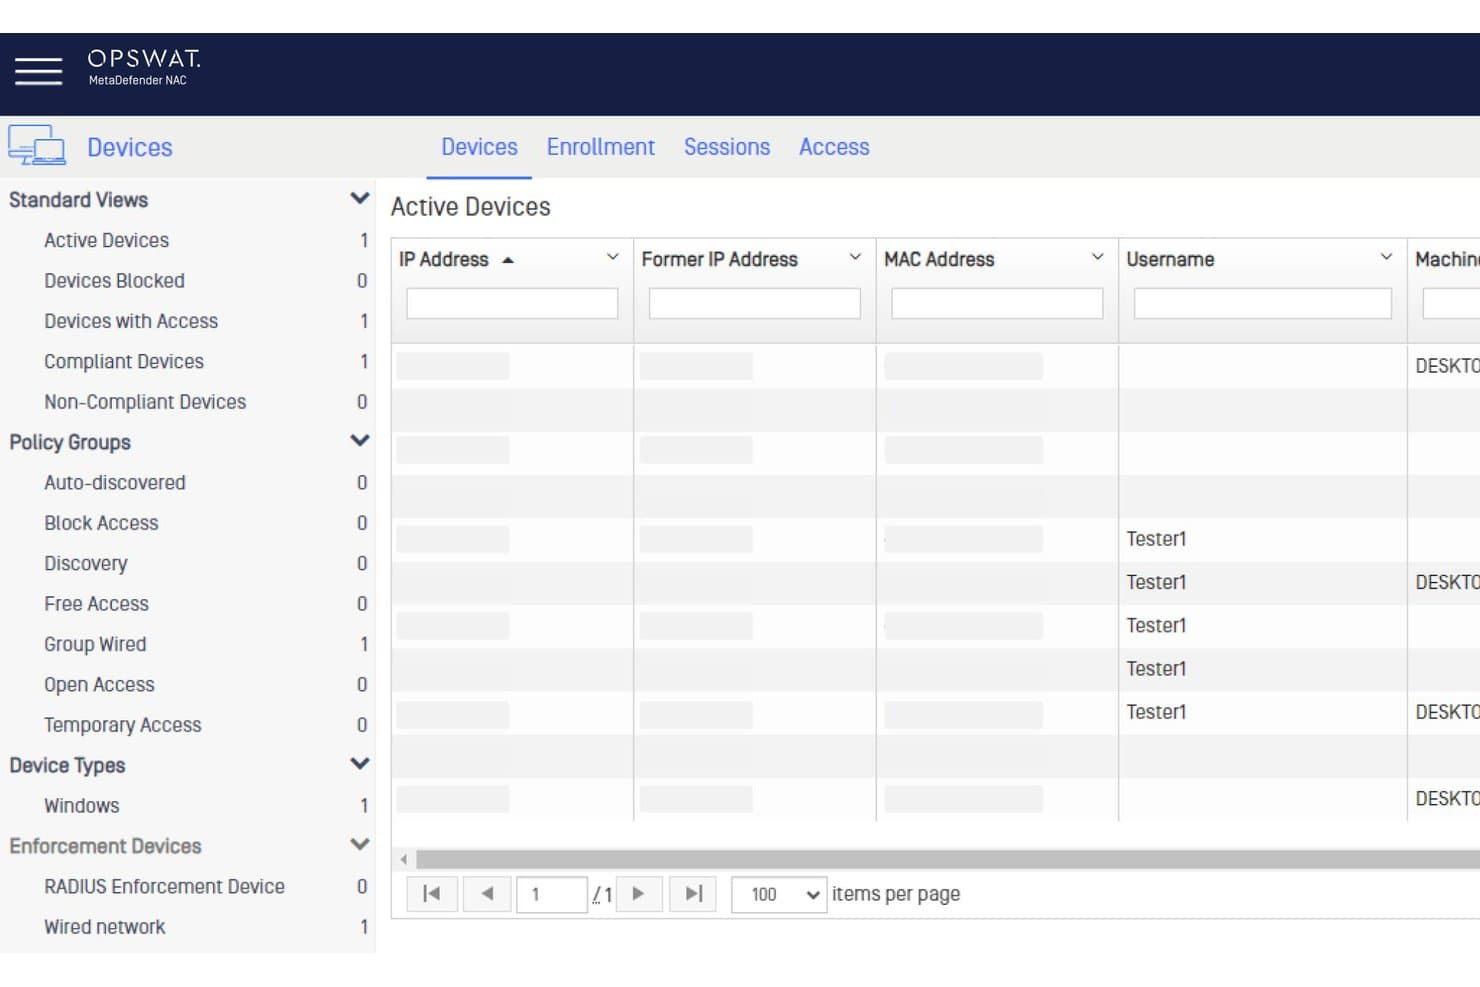
OPSWAT MetaDefender NAC tilbyder et kontrolpanel over aktive enheder, der viser enhedsstatus, politikgrupper og brugersessioner til netværksadgangskontrol. OPSWAT MetaDefender er en sikkerhedsplatform, der leverer avanceret indholdsinspektion, filscanning og dybdegående vurdering af endpoints' sikkerhedstilstand for organisationer, der opgraderer deres forsvar af netværksadgangskontrol.
Hvem er OPSWAT MetaDefender bedst egnet til?
Sikkerhedsteams i regulerede virksomheder og infrastrukturoperatører, der håndterer komplekse filoverførsler og tredjepartsenheders adgang.
Hvorfor valgte jeg OPSWAT MetaDefender?
Jeg valgte OPSWAT MetaDefender, fordi jeg er afhængig af platformens flerlagede forebyggelse af filtrusler til at kontrollere filbårne risici ved netværksgrænser. Jeg bruger dens dybdegående desarmering af indhold, scanning med flere motorer og sårbarhedsanalyse til at stoppe trusler, før filer når endpoints.
Vigtige funktioner i OPSWAT MetaDefender
- Kontrol af endpoints' sikkerhedstilstand: Evaluerer enheder med hensyn til operativsystemversion, sikkerhedsopdateringer og kompatibelt antivirus.
- SIEM-integration: Sender trusselsinformation og hændelsesdata direkte til systemer til sikkerhedsoplysninger og hændelsesstyring.
- Politikbaseret adgangskontrol: Håndhæver enhedscentrerede regler for netværksadgang baseret på risikoscorer og overholdelsesstatus.
- Agentløs enhedsscanning: Inspicerer ikke-administrerede enheder og BYOD-enheder uden at kræve softwareinstallation.
OPSWAT MetaDefender-integrationer
OPSWAT MetaDefender tilbyder indbyggede integrationer med Cisco ISE, Forescout, Palo Alto Networks, ServiceNow og Splunk samt en API til brugerdefinerede integrationer.
Pros and Cons
Pros:
- Flerlaget scanning med mere end 30 antivirusmotorer
- Avanceret desarmering af indhold ved filuploads
- Kontrol af endpoint-risiko og overholdelse i realtid
Cons:
- Ikke en dedikeret NAC-løsning til enhedsopdagelse
- Kompleks implementering for mindre IT-teams
Learn more about OPSWAT MetaDefender: Bedst med kvantesikker kryptering på tværs af hele stakken
- Permanent gratis niveau
- Gratis op til 50 brugere, derefter $7/bruger/md.
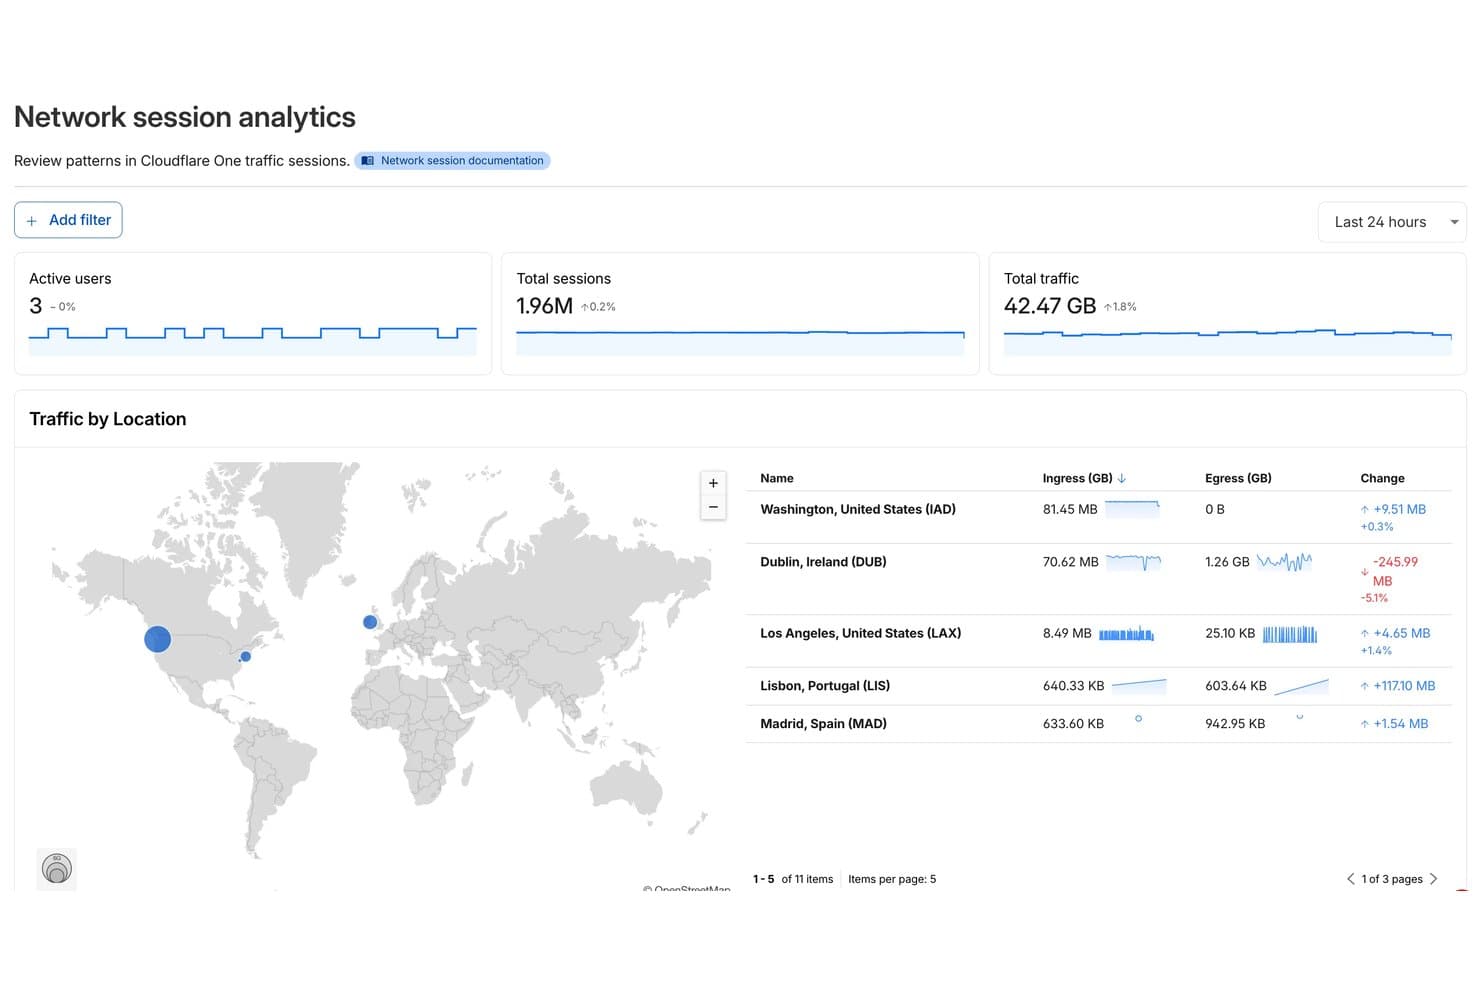
Cloudflare One tilbyder et instrumentpanel til analyse af netværkssessioner, der viser aktive brugere, det samlede antal sessioner, den samlede trafik samt trafik fordelt efter global placering med data for indgående og udgående trafik. Cloudflare One er en sikkerhedsfokuseret platform til netværksadgangskontrol, der leverer vurdering af enheders sikkerhedstilstand, brugergodkendelse, dynamisk Zero Trust-segmentering, håndhævelse af politikker og rapportering af regeloverholdelse i en samlet løsning.
Hvem er Cloudflare One bedst egnet til?
Sikkerheds- og IT-teams i organisationer med hybride eller distribuerede arbejdsstyrker, som har brug for cloudbaserede, identitetsdrevne kontroller til netværksadgang.
Hvorfor valgte jeg Cloudflare One?
Jeg valgte Cloudflare One, fordi det er den eneste NAC-løsning, jeg har brugt, med kvantesikker kryptering indbygget i hvert lag. Jeg er afhængig af dens Zero Trust-politikmotor og løbende kontrol af enheders sikkerhedstilstand for at beskytte cloud- og lokale miljøer.
Vigtige funktioner i Cloudflare One
- Detaljerede rollebaserede adgangskontroller: Tildel præcise tilladelser til brugere og enheder ved hjælp af identitet og kontekst.
- Integration med førende IdP'er: Opret nem forbindelse til Okta, Azure AD og andre større identitetsudbydere.
- Aktivitetslogføring i realtid: Registrer godkendelses- og adgangshændelser til analyse af revision og regeloverholdelse.
- API-integrationer til enheders sikkerhedstilstand: Synkroniser signaler om sikkerhedstilstand fra CrowdStrike, SentinelOne eller Microsoft Defender for at træffe mere kvalificerede politikbeslutninger.
Cloudflare One-integrationer
Cloudflare One tilbyder indbyggede integrationer med Okta, Azure Active Directory, CrowdStrike, SentinelOne, Google Workspace og VMware Workspace ONE. Der findes en API til brugerdefinerede integrationer.
Pros and Cons
Pros:
- Indbygget kvantesikker kryptering af al trafik
- Detaljerede politikstyringer for brugere og enheder
- Stærke logfiler til regeloverholdelse og revision i realtid
Cons:
- Begrænset agentløs dækning af ikke-administrerede enheder
- Kompleks netværkssegmentering i ældre miljøer
Learn more about Cloudflare One:

Billede 2: Skærm med NACVIEW-softwareassistent til netværksadgangskontrol NACVIEW er en omfattende løsning til netværksadgangskontrol (NAC), der tilbyder dynamisk netværksovervågning og trusselsregistrering. Dens evne til at levere overvågning af netværket i realtid gør den til et fremtrædende værktøj inden for dette område.
Hvorfor jeg valgte NACVIEW: NACVIEWs live-netværksovervågning og proaktive trusselsregistrering er årsagerne til, at den kom med på min liste. Jeg vurderede, at den udmærkede sig ved sit fokus på overvågning i realtid, hvilket er en afgørende faktor for robust netværkssikkerhed. Hvis du ønsker et overblik som med et ørneblik over alle netværksaktiviteter, efterhånden som de finder sted, er NACVIEW det bedste valg. Dens funktioner i realtid muliggør hurtig registrering og håndtering af trusler.
Fremtrædende funktioner og integrationer:
NACVIEW udmærker sig med detaljeret indsigt i netværksaktivitet og øjeblikkelig registrering af trusler. Dens politikstyring og håndhævelse er også bemærkelsesværdige. Den tilbyder problemfri integration med andre cybersikkerhedsværktøjer og netværksinfrastruktur og kan også fungere sammen med kundespecifik software via sin API.
Pros and Cons
Pros:
- Netværksovervågning i realtid
- Hurtig trusselsregistrering
- Effektiv politikstyring og håndhævelse
Cons:
- Kræver en vis viden om netværk ved opsætning
- Grænsefladen kan forbedres for at give en bedre brugeroplevelse
- Prisen kan være i den høje ende for mindre virksomheder
Learn more about NACVIEW:
Anden software til netværksadgangskontrol
Nedenfor finder du en liste over yderligere software til netværksadgangskontrol, som jeg havde på min shortlist, men som ikke kom med blandt de 10 bedste. Det er bestemt værd at se nærmere på dem.
- 11TwingateBedst til sikkerhed for fjernarbejdsstyrken
- 12SilverfortBedst med beskyttelse under kørsel for alle identiteter
- 13Auconet BICSBedst med ubegrænset skalerbarhed til store virksomheder
Anmeldelser af anden software til netværksadgangskontrol
Sådan evaluerer jeg software til netværksadgangskontrol
Jeg evaluerer disse værktøjer i to lag: de grundlæggende krav, som en NAC-platform skal opfylde – såsom håndhævelse af 802.1X og vurdering af slutpunkters sikkerhedstilstand – samt de egenskaber, der adskiller bestemte leverandører fra hinanden.
Grundlæggende funktionalitet (minimumskrav for denne liste)
Når jeg udvælger værktøjer til min liste, vurderer jeg hvert af dem på en skala fra 0 (tilbyder ikke funktionaliteten) til 5 (udmærker sig på området) for hver af de grundlæggende funktioner, der er angivet nedenfor. Derefter omregner jeg værktøjets samlede score til en procentdel. Hvert værktøj skal opnå en samlet minimumsscore på 65 % for at komme i betragtning.
- Enhedsregistrering og -profilering: Jeg undersøger, om platformen automatisk kan registrere og klassificere administrerede slutpunkter, BYOD-bærbare, IoT-sensorer og ikke-administrerede enheder på tværs af kablede og trådløse segmenter.
- Godkendelse og autorisation: Hvert værktøj bør understøtte flere metoder som 802.1X, omgåelse af MAC-godkendelse og captive portaler samt rollebaseret adgang knyttet til katalogtjenester.
- Håndhævelse af politikker og segmentering: Jeg ser på, hvordan værktøjet tildeler VLAN'er, anvender ACL'er eller orkestrerer mikrosegmentering baseret på identitet og enhedskontekst for dynamisk at isolere trafik.
- Vurdering af slutpunkters sikkerhedstilstand: Platformen bør evaluere enhedens tilstand – programrettelsesniveauer, antivirusstatus og diskkryptering – før og under en session, ikke kun ved den indledende forbindelse.
- Automatiseret trusselsrespons: Jeg vurderer, om værktøjet kan sætte en kompromitteret enhed i karantæne eller begrænse dens adgang i realtid, f.eks. ved at flytte et markeret slutpunkt til et afhjælpnings-VLAN uden manuel indgriben.
- Overholdelsesrapportering og revision: Detaljerede adgangslogge og revisionsklare rapporter er vigtige, især for teams, der forbereder sig på PCI-DSS-, HIPAA- eller NIST-vurderinger, hvor dokumentation for adgangskontroller er påkrævet.
Når jeg har en liste over værktøjer, der opfylder disse kriterier, ser jeg på, hvad der adskiller de enkelte platforme fra hinanden.
Differentierende faktorer (hvad der adskiller leverandørerne)
Sådan sammenligner jeg forskellige leverandører:
Fremtrædende funktioner
Understøttelse af netværk fra flere leverandører er en vigtig differentieringsfaktor – jeg undersøger, om platformen fungerer på tværs af udstyr fra Cisco, Aruba, Juniper og Fortinet uden at tvinge organisationen til en stak fra én enkelt leverandør. Intelligens til IoT- og OT-enheder adskiller også hurtigt værktøjerne fra hinanden. Miljøer med medicinsk udstyr eller styringsenheder til bygningsautomatisering har brug for specialiseret fingeraftrykgenkendelse, der går langt videre end standardprofilering. Risikobaserede adaptive politikker fuldender billedet, hvor adgangen justeres dynamisk baseret på en trusselsvurdering i realtid i stedet for statiske regler.
Mere end funktioner
Integrationer i økosystemet har stor betydning her. Jeg undersøger, om NAC-platformen kan forbindes med jeres eksisterende SIEM-, EDR- og identitetsudbydere, så den indgår i sikkerhedsstakken i stedet for blot at stå ved siden af den. Licensstrukturen er en anden vigtig faktor – nogle leverandører opkræver betaling pr. enhed, andre pr. samtidig bruger, og skjulte modulgebyrer for gæsteadgang eller vurdering af sikkerhedstilstand kan hurtigt øge omkostningerne. Jeg evaluerer også fleksibiliteten i implementeringen, da teams, der driver hybride miljøer, har brug for andre muligheder end en enkelt lokal appliance.
Ofte stillede spørgsmål
Hvilke fordele er der ved at bruge software til netværksadgangskontrol?
Der er adskillige fordele ved at anvende software til netværksadgangskontrol, herunder:
- Forbedret sikkerhed: NAC-software forbedrer sikkerheden ved at sikre, at kun autoriserede enheder får adgang til netværket. Den verificerer brugere og enheder, før netværksadgang gives, hvilket reducerer risikoen for cybertrusler.
- Håndhævelse af politikker: Med disse værktøjer kan organisationer håndhæve politikker på tværs af forskellige enheder og applikationer, hvilket yderligere styrker netværkets sikkerhed.
- Synlighed og kontrol: NAC-software giver et omfattende overblik over alle tilsluttede enheder og deres aktiviteter, hvilket muliggør overvågning og kontrol i realtid.
- Automatiserede svar: Softwaren kan automatisere svar på potentielle trusler, f.eks. ved at isolere berørte systemer eller blokere bestemte enheder, hvilket bidrager til hurtig handling under sikkerhedshændelser.
- Overholdelse af lovgivning: NAC-værktøjer hjælper organisationer med at opfylde visse lovgivningsmæssige krav vedrørende data- og netværkssikkerhed.
Hvor meget koster værktøjer til netværksadgangskontrol typisk?
Prisen på værktøjer til netværksadgangskontrol kan variere betydeligt afhængigt af de specifikke funktioner, organisationens størrelse og antallet af brugere eller enheder, der skal administreres. Prismodellerne er normalt baseret på licenser pr. bruger eller pr. enhed, og nogle leverandører tilbyder trinvise abonnementer med et stigende antal funktioner.
Hvad er det typiske prisinterval for software til netværksadgangskontrol?
Software til netværksadgangskontrol kan koste fra omkring $5 pr. bruger pr. måned til flere hundrede dollars pr. bruger pr. måned for mere komplekse virksomhedsløsninger.
Hvilken software til netværksadgangskontrol er billigst og dyrest?
Den mest prisvenlige NAC-software i vores udvalg er LiteManager med abonnementer fra $10 pr. måned. I den dyre ende kan Ciscos løsninger koste flere hundrede dollars pr. bruger pr. måned på grund af deres robuste funktioner og omfattende funktionalitet i virksomhedsklasse.
Findes der gratis muligheder for software til netværksadgangskontrol?
Ja, nogle værktøjer som PacketFence tilbyder en gratis open source-version af deres software til netværksadgangskontrol. Disse gratis versioner mangler dog ofte de avancerede funktioner og den support, der findes i betalingsløsninger, og de er muligvis ikke egnede til store eller komplekse netværk.