


De rette funktioner i MDM-software afgør, om du administrerer enheder eller konstant skal lede efter dem. Enhedstilmelding og -klargøring samt fjernlåsning og fjernsletning dækker det grundlæggende.
Du skal balancere sikkerhed, overholdelse af regler og supporthenvendelser med begrænset tid. Denne vejledning gennemgår 15 funktioner, så du kan se, hvad du bør prioritere, og hvilke mangler der vil give problemer, efterhånden som din enhedsflåde vokser.
15 vigtige funktioner, du bør se efter i MDM-software
Disse 15 funktioner til administration af mobile enheder dækker de kontroller og arbejdsgange, som dit team bør evaluere:
1. Enhedstilmelding og -klargøring
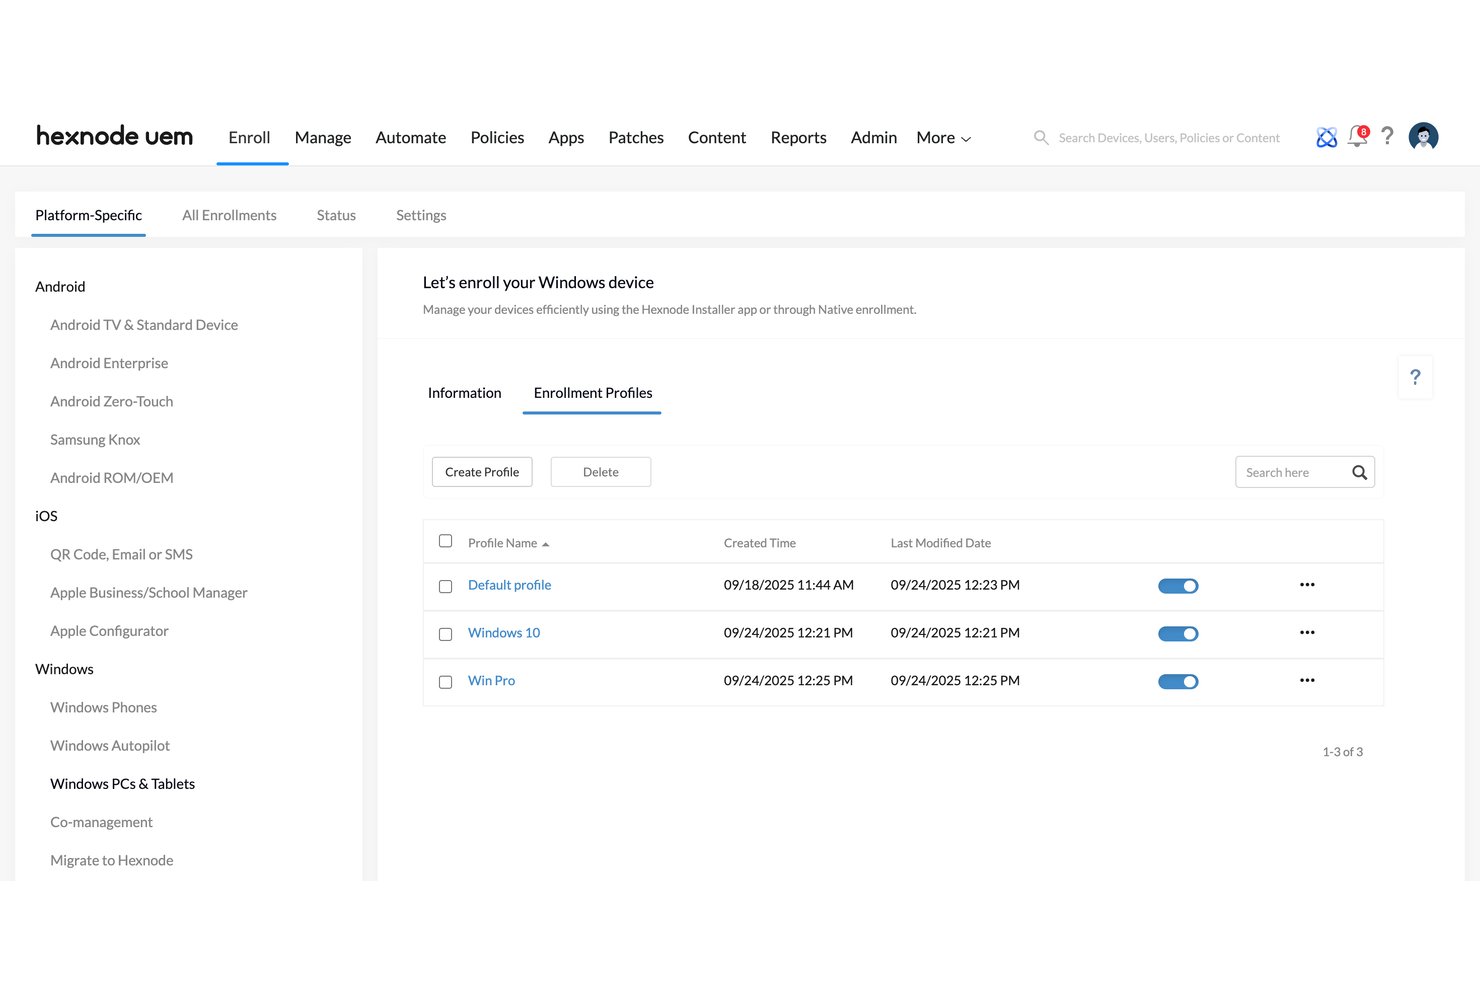
Enhedstilmelding og -klargøring registrerer en enhed på din MDM-server og anvender de indstillinger, apps og politikker, den har brug for. Berøringsfri muligheder som Apple Business Manager, Android Enterprise og Windows Autopilot gør det muligt for en enhed at konfigurere sig selv, første gang den opretter forbindelse.
Efter min erfaring er denne funktion vigtigst, når du klargør enheder i større antal eller understøtter medarbejdere på afstand. Du sender en forseglet enhed, og den ankommer allerede konfigureret.
Se efter tilmeldingsprofiler efter rolle eller afdeling. De sikrer en ensartet opsætning og reducerer det manuelle arbejde med diskafbildning.
Hver platform håndterer berøringsfri tilmelding lidt forskelligt, så tilpas metoden til de enheder, du rent faktisk køber:
| Platform | Tilmeldingsmetode | Typisk anvendelse |
|---|---|---|
| PlatformiOS, iPadOS, macOS | TilmeldingsmetodeAutomatiseret tilmelding via Apple Business Manager | Typisk anvendelseVirksomhedsejede iPhones sendt til medarbejdere på afstand |
| PlatformAndroid | TilmeldingsmetodeBerøringsfri tilmelding via Android Enterprise | Typisk anvendelseFlåde af robuste scannere på et lager |
| PlatformWindows | TilmeldingsmetodeWindows Autopilot med Microsoft Intune | Typisk anvendelseNye bærbare computere sendt direkte fra forhandleren |
| PlatformPersonlige enheder | TilmeldingsmetodeBrugertilmelding eller arbejdsprofil | Typisk anvendelseBYOD-telefoner med adskilte arbejdsdata |
Jeg har set Jamf Pro og Intune håndtere disse arbejdsgange godt, selv om de hver især favoriserer deres eget økosystem. Test én enhed pr. platform, før du skalerer.
2. Politik- og konfigurationsadministration
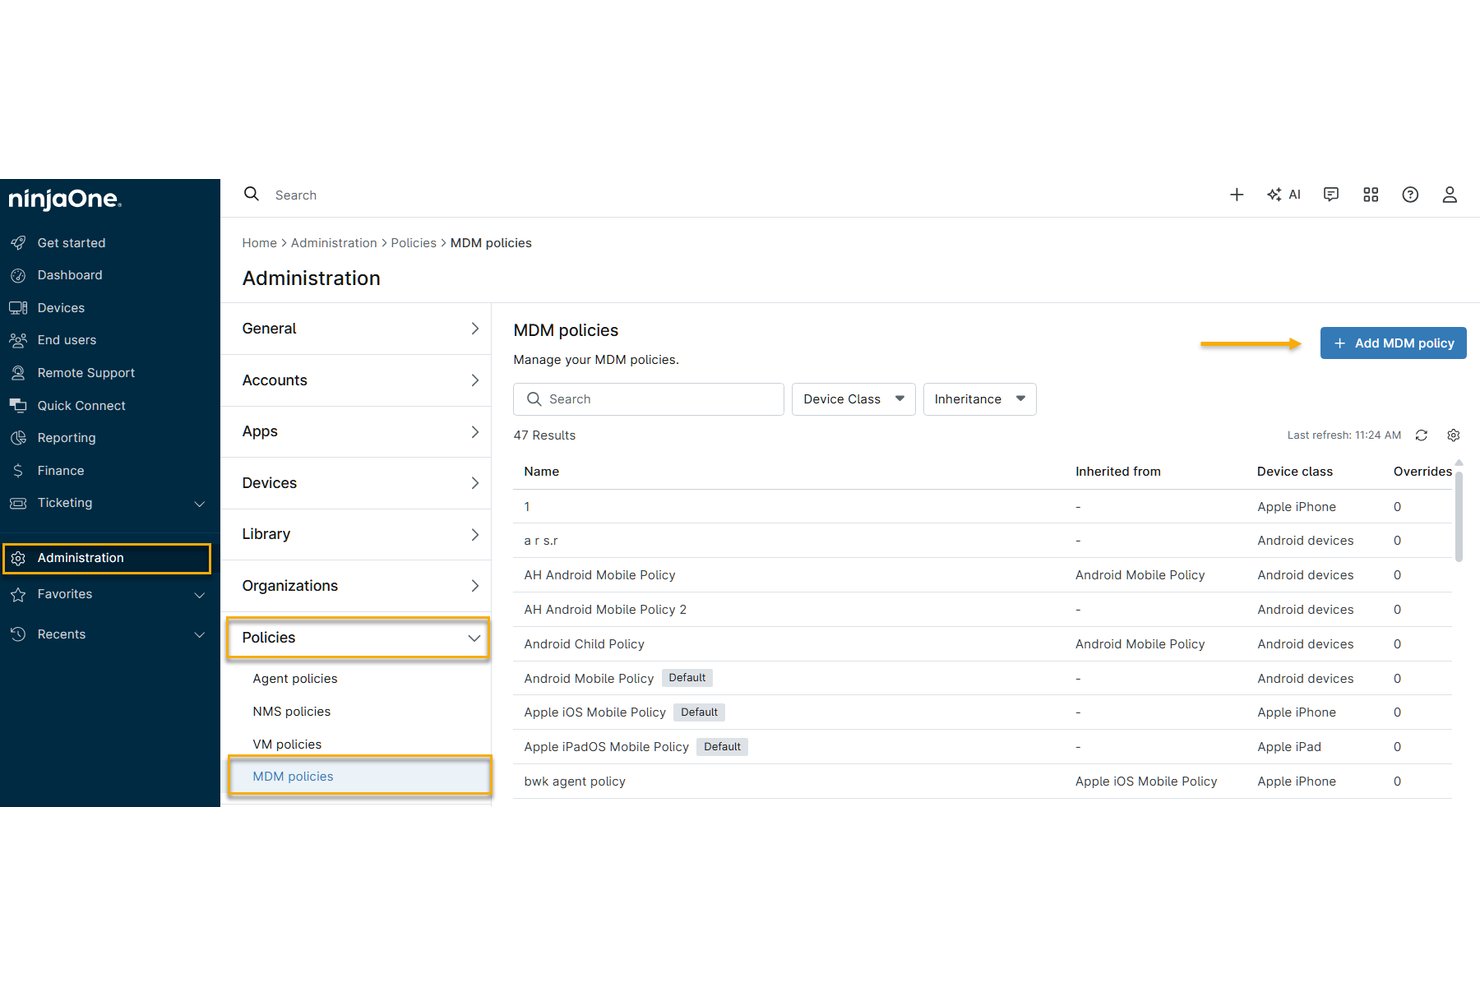
Politik- og konfigurationsadministration giver dig mulighed for at definere enhedsindstillinger én gang og overføre dem til alle tilmeldte enheder. Du opretter profiler for regler om adgangskoder, kryptering, Wi-Fi, VPN, certifikater og appbegrænsninger. MDM-serveren anvender dem trådløst og rapporterer, hvilke enheder der overholder reglerne.
Efter min erfaring er gruppebaseret tildeling vigtigst. Du kan målrette politikker efter rolle, platform eller ejerskabstype, så BYOD-telefoner og virksomhedens bærbare computere får forskellige regler.
Se efter registrering af afvigelser, der anvender indstillinger igen, når brugere ændrer dem. Det reducerer behovet for manuelle rettelser og mindsker overraskelser under revisioner.
Politiktyper opfører sig forskelligt, når de når frem til en enhed, så planlæg hver enkelt ud fra, hvordan den håndhæves, og hvem den påvirker. Brug denne oversigt til at matche almindelige politiktyper med de scenarier, hvor de er relevante:
| Politiktype | Det, den styrer | Scenarie fra virkeligheden |
|---|---|---|
| PolitiktypeAdgangskode og kryptering | Det, den styrerKompleksitet, timeout for låsning, FileVault eller BitLocker | Scenarie fra virkelighedenOpfyldelse af revisionskrav på bærbare computere |
| PolitiktypeNetværk og VPN | Det, den styrerWi-Fi, certifikater, VPN pr. app | Scenarie fra virkelighedenSikring af adgang til kontoret for medarbejdere på afstand |
| PolitiktypeAppbegrænsninger | Det, den styrerTilladte apps, administreret appkonfiguration | Scenarie fra virkelighedenLåsning af kiosk-iPads i detailhandlen med Jamf Pro |
| PolitiktypeOverholdelsesregler | Det, den styrerOS-version, jailbreak-status | Scenarie fra virkelighedenBlokering af forældede telefoner med Microsoft Intune |
Jeg ville teste hver politik på en pilotgruppe først. En forkert adgangskodepolitik kan låse hundredvis af brugere ude.
3. Applikationsadministration
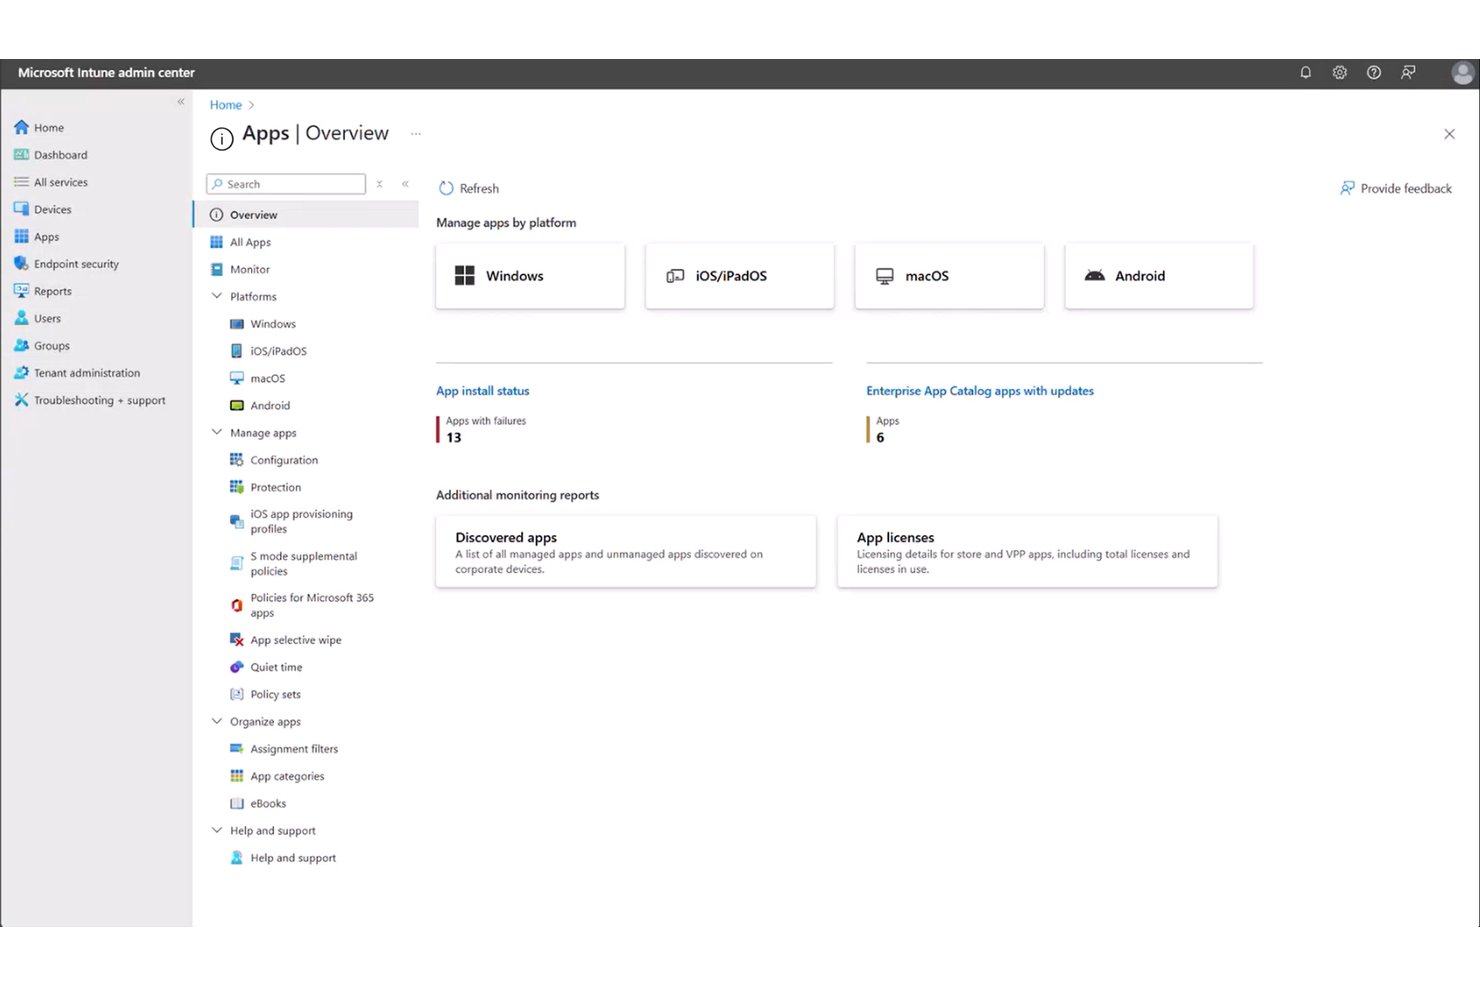
Applikationsadministration giver dig mulighed for at installere, opdatere og fjerne apps på tilmeldte enheder fra din MDM-konsol. Du tildeler apps fra et katalog, f.eks. Apple Business Managers Apps og bøger eller Managed Google Play. Du kan også overføre brugerdefinerede pakker, hvorefter serveren installerer dem lydløst.
Efter min erfaring er administreret appkonfiguration og bloklister for apps vigtigst. Du forudkonfigurerer indstillinger som serverwebadresser og loginoplysninger, og du blokerer risikable apps på virksomhedens enheder.
Se efter VPN pr. app og kontroller til datadeling. De holder arbejdsdata inde i godkendte apps på BYOD-telefoner.
Implementeringsmetoder fungerer forskelligt afhængigt af ejerskab og platform, så match hver appkilde med det scenarie, den passer til:
| Appkilde | Sådan implementeres den | Scenarie fra virkeligheden |
|---|---|---|
| AppkildeApps og bøger (Apple Business Manager) | Sådan implementeres denLicenser tildeles enheder eller brugere | Scenarie fra virkelighedenUdrulning af en salgsapp til virksomhedens iPhones |
| AppkildeManaged Google Play | Sådan implementeres denGodkendt appkatalog med lydløs installation | Scenarie fra virkelighedenLåsning af Android-scannere på lageret |
| AppkildeTilpassede pakker (MSI, PKG) | Sådan implementeres denUploades og installeres lydløst | Scenarie fra virkelighedenUdrulning af et internt værktøj med Microsoft Intune |
| AppkildeApps fra offentlige appbutikker | Sådan implementeres denValgfri installation fra en selvbetjeningsportal | Scenarie fra virkelighedenTilbud om Slack på BYOD-telefoner med Jamf Pro |
Jeg ville afprøve hver implementeringstype i et pilotprojekt, før den rulles ud. En fejlbehæftet appopdatering kan afbryde en arbejdsgang for hele jeres enhedsflåde.
Have an account? Log In
4. Fjernlåsning og fjernsletning
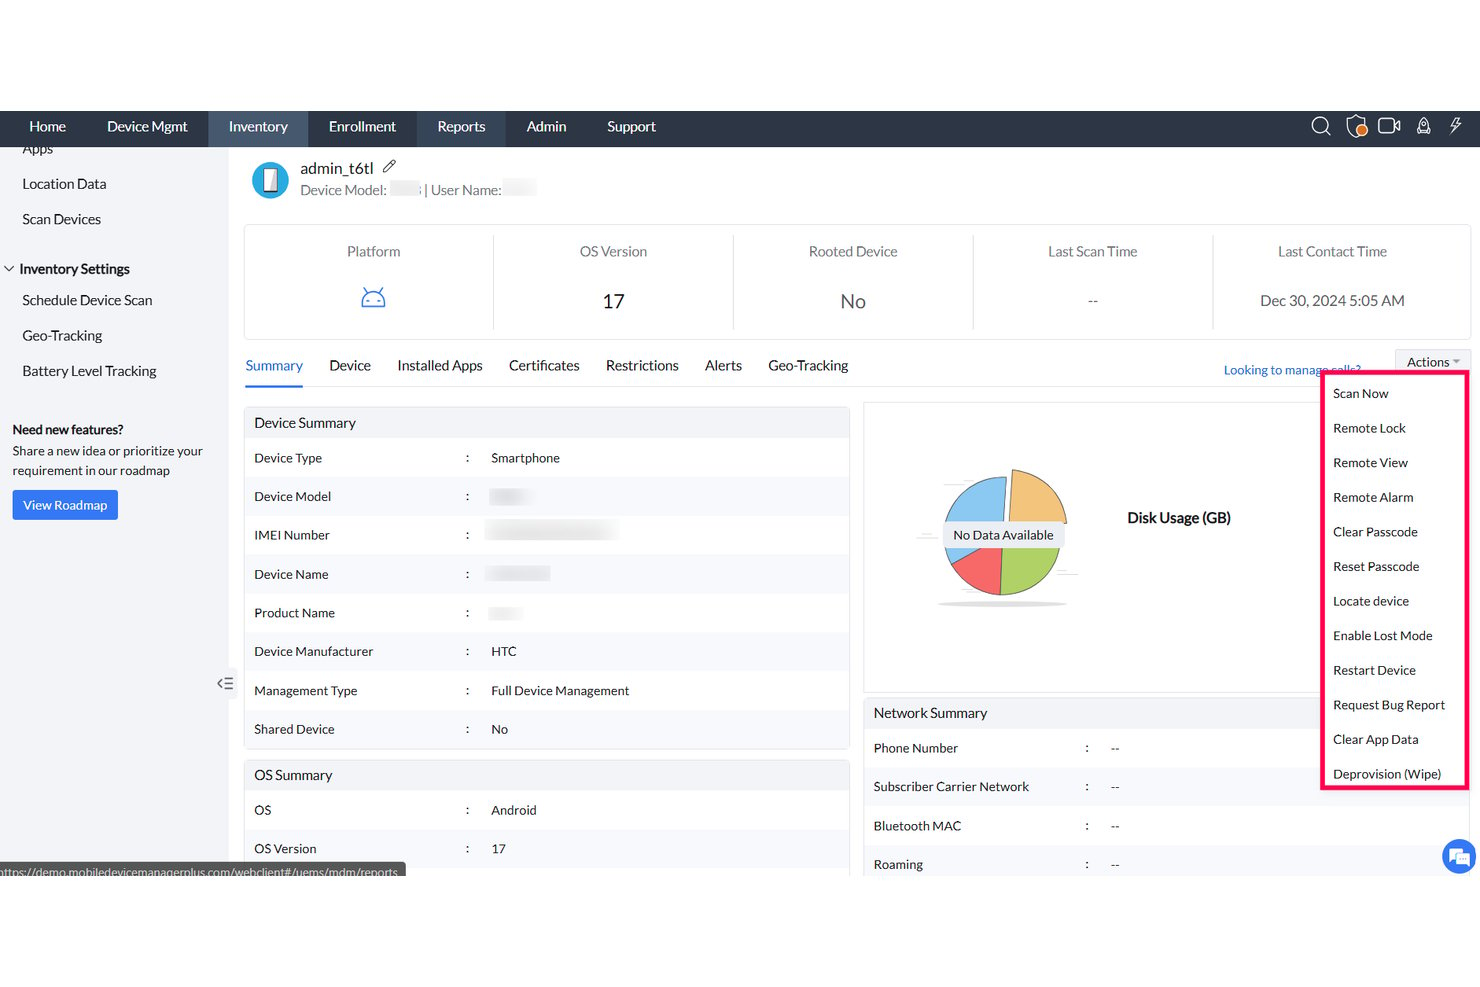
Fjernlåsning og fjernsletning giver dig mulighed for at sikre en mistet eller stjålet enhed fra din MDM-konsol. Låsning fryser skærmen bag en adgangskode, mens sletning fjerner indholdet fra enheden. Kommandoen når frem til enheden, næste gang den opretter forbindelse.
Efter min erfaring er selektiv sletning det vigtigste. Den fjerner kun arbejdsapps og arbejdsdata fra BYOD-telefoner, så personlige fotos bliver liggende. Fuld sletning passer til virksomhedsejede enheder.
Se efter mistet tilstand med placeringssporing, f.eks. Apples Mistet tilstand i Jamf Pro. Bekræft også, at konsollen logger hver sletning til revisionsspor.
Hver fjernkommando fungerer forskelligt afhængigt af ejerskab og forbindelse, så match handlingen med situationen, før du sender den:
| Kommando | Hvad den gør | Scenarie fra virkeligheden |
|---|---|---|
| KommandoFjernlåsning | Hvad den gørLåser skærmen og angiver en ny adgangskode | Scenarie fra virkelighedenEn medarbejder glemmer sin telefon på kontoret |
| KommandoMistet tilstand | Hvad den gørLåser enheden, viser en kontaktbesked og rapporterer placeringen | Scenarie fra virkelighedenEn bortkommet virksomheds-iPad spores med Jamf Pro |
| KommandoSelektiv sletning | Hvad den gørFjerner kun arbejdsapps og arbejdsdata | Scenarie fra virkelighedenFratrædende konsulent på en BYOD-telefon |
| KommandoFuld sletning | Hvad den gørGendanner enheden til fabriksindstillingerne | Scenarie fra virkelighedenStjålet bærbar computer administreret i Microsoft Intune |
Jeg ville bekræfte, at jeres sletterettigheder er begrænset til nogle få administratorer. En fejlagtig kommando kan slette en brugers enhed.
5. Håndhævelse af sikkerhed og overholdelse af krav
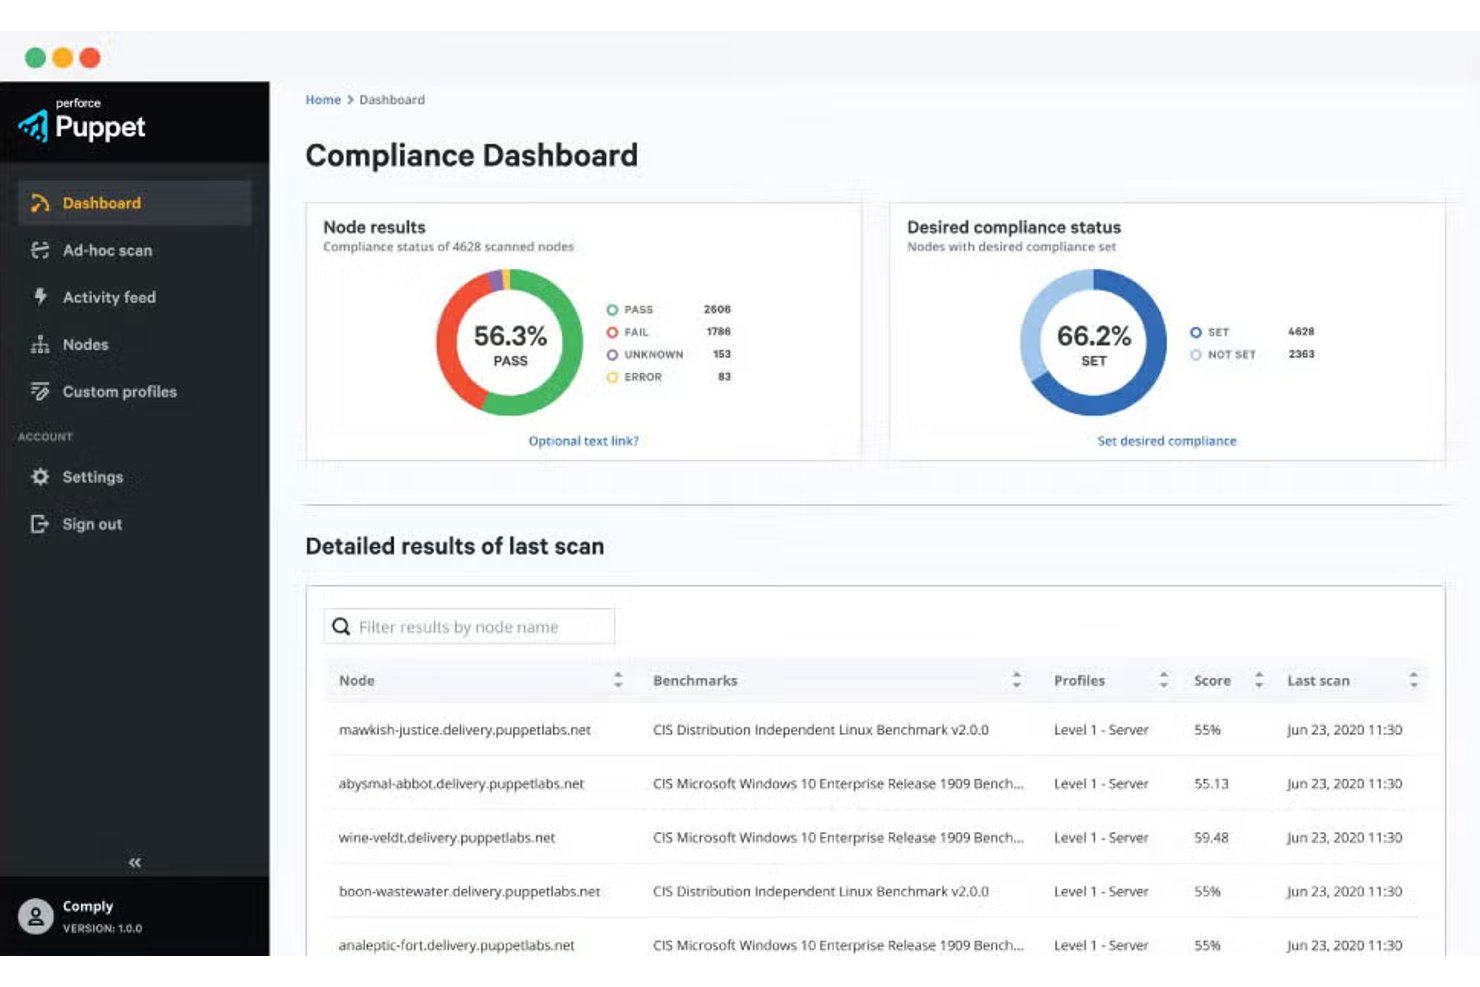
Håndhævelse af sikkerhed og overholdelse af krav kontrollerer hver enhed i forhold til jeres regler og reagerer, når den ikke lever op til dem. MDM-serveren aflæser signaler som operativsystemversion, krypteringsstatus og registrering af jailbreak eller root. Derefter markeres enheden, adgangen blokeres, eller en udbedring startes.
Efter min erfaring er betinget adgang det vigtigste. Microsoft Intune kan blokere e-mail på en bærbar computer, der ikke overholder kravene, indtil brugeren installerer de nødvendige rettelser. Jamf Pro kan gøre det samme gennem sine integrationer.
Se efter rapporter om overholdelse, der er knyttet til rammeværk som ISO 27001 eller CIS-benchmarks. De giver revisorer dokumentation uden manuelle eksporter.
Signaler om manglende overholdelse udløser forskellige reaktioner afhængigt af alvorlighedsgraden, så planlæg jeres eskaleringsvej, før I aktiverer håndhævelsen. Brug denne oversigt til at matche hvert signal med en handling og et konkret scenarie:
| Signal | Typisk handling | Scenarie fra virkeligheden |
|---|---|---|
| SignalForældet operativsystemversion | Typisk handlingFrist, derefter blokering af adgang | Scenarie fra virkelighedenMicrosoft Intune blokerer e-mail på bærbare computere uden installerede rettelser |
| SignalKryptering deaktiveret | Typisk handlingAdvar administratoren, udrul FileVault eller BitLocker | Scenarie fra virkelighedenEn revisor markerer en ukrypteret MacBook |
| SignalJailbreak eller root registreret | Typisk handlingSæt i karantæne, eller udfør selektiv sletning | Scenarie fra virkelighedenKompromitteret BYOD-telefon i Jamf Pro |
| SignalSikkerhedsagent mangler | Typisk handlingGeninstaller appen, og begræns derefter adgangen | Scenarie fra virkelighedenEn bruger har fjernet slutpunktsagenten |
Jeg ville sætte frister for signaler med lav risiko. Øjeblikkelig blokering fungerer bedst for enheder med jailbreak.
6. Containerisering og dataadskillelse
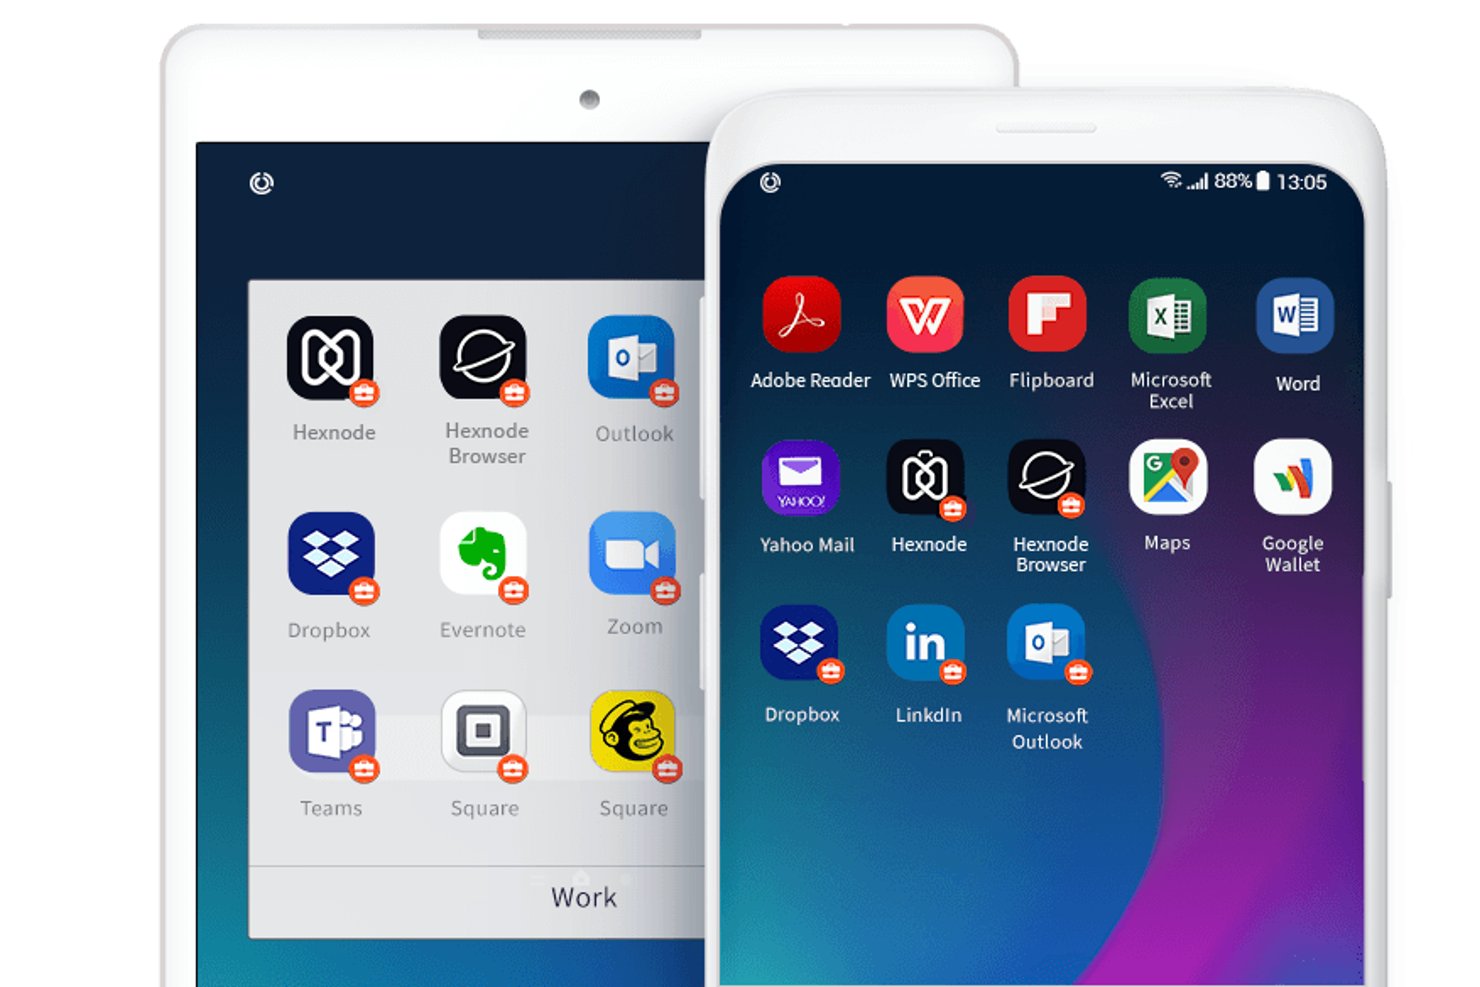
Containerisering og dataadskillelse holder arbejdsdata adskilt fra personlige data på den samme enhed. MDM-værktøjer kan håndhæve denne adskillelse gennem arbejdsprofiler i Android Enterprise, Apple User Enrollment og kontrolelementer til administrerede apps.
Efter min erfaring er dette vigtigst på BYOD-telefoner. Du styrer arbejdsapps, regler for kopiering og indsættelse samt datadeling, mens personlige fotos og beskeder forbliver private.
Se efter selektiv sletning og styrede åbn-med-kontroller. De giver dig mulighed for at fjerne virksomhedsdata uden at påvirke personlige data, hvilket er nyttigt, når medarbejdere modsætter sig tilmelding.
Metoderne til adskillelse varierer efter platform og ejerskabsmodel, så tilpas adskillelsesmetoden til de enheder, dit team understøtter:
| Adskillelsesmetode | Det, der adskilles | Praktisk scenarie |
| Android-arbejdsprofil | Arbejdsapps, data og meddelelser | BYOD-telefoner administreret i Microsoft Intune |
| Apple-brugertilmelding | Administrerede arbejdsapps og arbejdsdata adskilt fra personlige data | Personlige iPhones tilmeldt gennem Jamf Pro |
| Styrede åbn-med-kontroller | Datadeling mellem administrerede og ikke-administrerede apps | Blokering af arbejdsvedhæftninger fra personlige apps |
| Virksomhedsejet enhed med arbejdsprofil | Arbejds- og personlige apps samt data på virksomhedsejede Android-enheder | Virksomhedens Android-telefoner, der tillader begrænset personlig brug |
Jeg ville forklare medarbejderne, hvad du kan og ikke kan se, før de tilmelder sig.
7. Indholds- og dokumenthåndtering
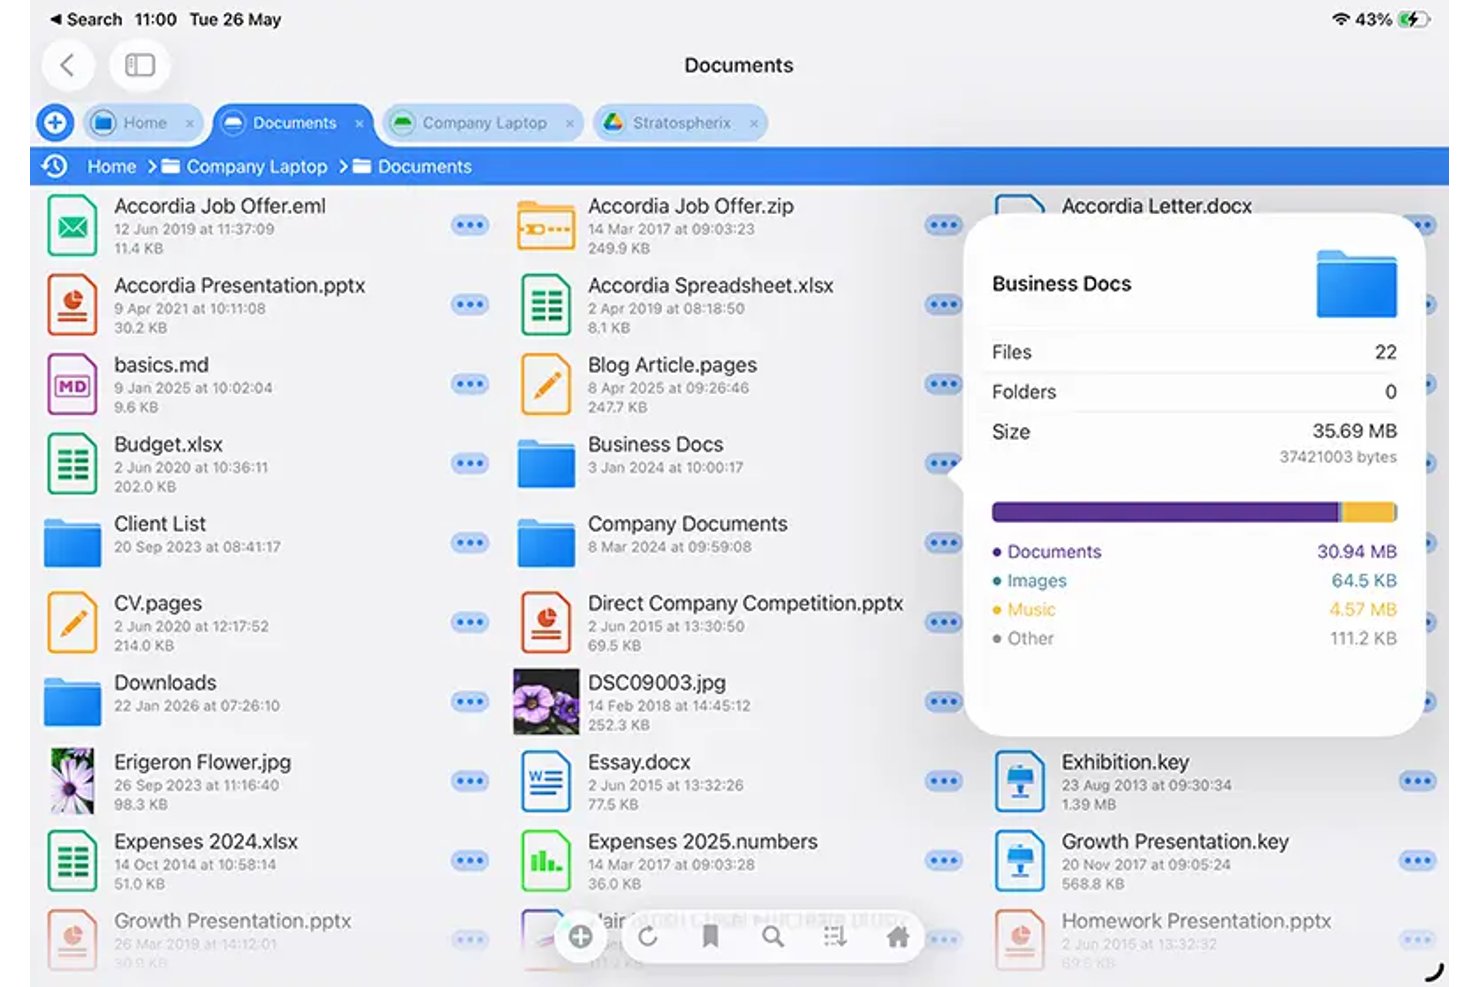
Indholds- og dokumenthåndtering hjælper it-teams med at distribuere virksomhedsfiler og styre, hvordan medarbejdere tilgår, deler og gemmer dem. Afhængigt af MDM-platformen kan disse funktioner være baseret på administrerede apps, sikre indholdsarkiver eller integrationer med dokumenthåndteringstjenester.
Efter min erfaring er adgangskontroller det vigtigste. Funktioner som dokumentudløb, begrænsninger for kopiering og indsættelse samt styrede åbn-med-kontroller kan hjælpe med at beskytte følsomme filer.
Microsoft Intune og Jamf Pro understøtter visse begrænsninger for datadeling, selvom de tilgængelige kontroller afhænger af den anvendte platform og de anvendte apps.
Se efter sikker dokumentdistribution, versionsstyring og fjernelse af adgang. Disse databeskyttelsesfunktioner er især nyttige i miljøer med medbring din egen enhed (BYOD), hvor medarbejdere tilgår virksomhedsrelaterede filer på personlige telefoner.
Avancerede kontroller kan kræve yderligere værktøjer til indholdshåndtering. Indholdskontroller varierer efter platform og integration, så tilpas hver funktion til din organisations krav:
| Kontrol | Hvad den gør | Praktisk scenarie |
| Udløbsdatoer | Begrænser dokumentadgang efter en angivet periode, når det understøttes | Tidsfølsomme prisark delt gennem en sikker app til indholdshåndtering |
| Styret åbn-med | Begrænser, hvilke apps der kan åbne administrerede dokumenter | Holder kontrakter i godkendte apps på Jamf-administrerede iPads |
| Begrænsninger for kopiering og indsættelse | Begrænser dataoverførsler mellem administrerede og ikke-administrerede apps | Beskyttelse af HR-dokumenter ved hjælp af appbeskyttelsespolitikker i Microsoft Intune |
| Fjernelse af adgang | Fjerner eller begrænser adgangen til virksomhedsindhold gennem understøttede apps eller tjenester | Fjernelse af adgang til fortrolige dokumenter efter en medarbejder fratræder |
Jeg ville først teste udløbsdatoer på en lille gruppe. Filer, der forsvinder midt i vagten, frustrerer medarbejdere i marken.
8. Fjernfejlfinding og support
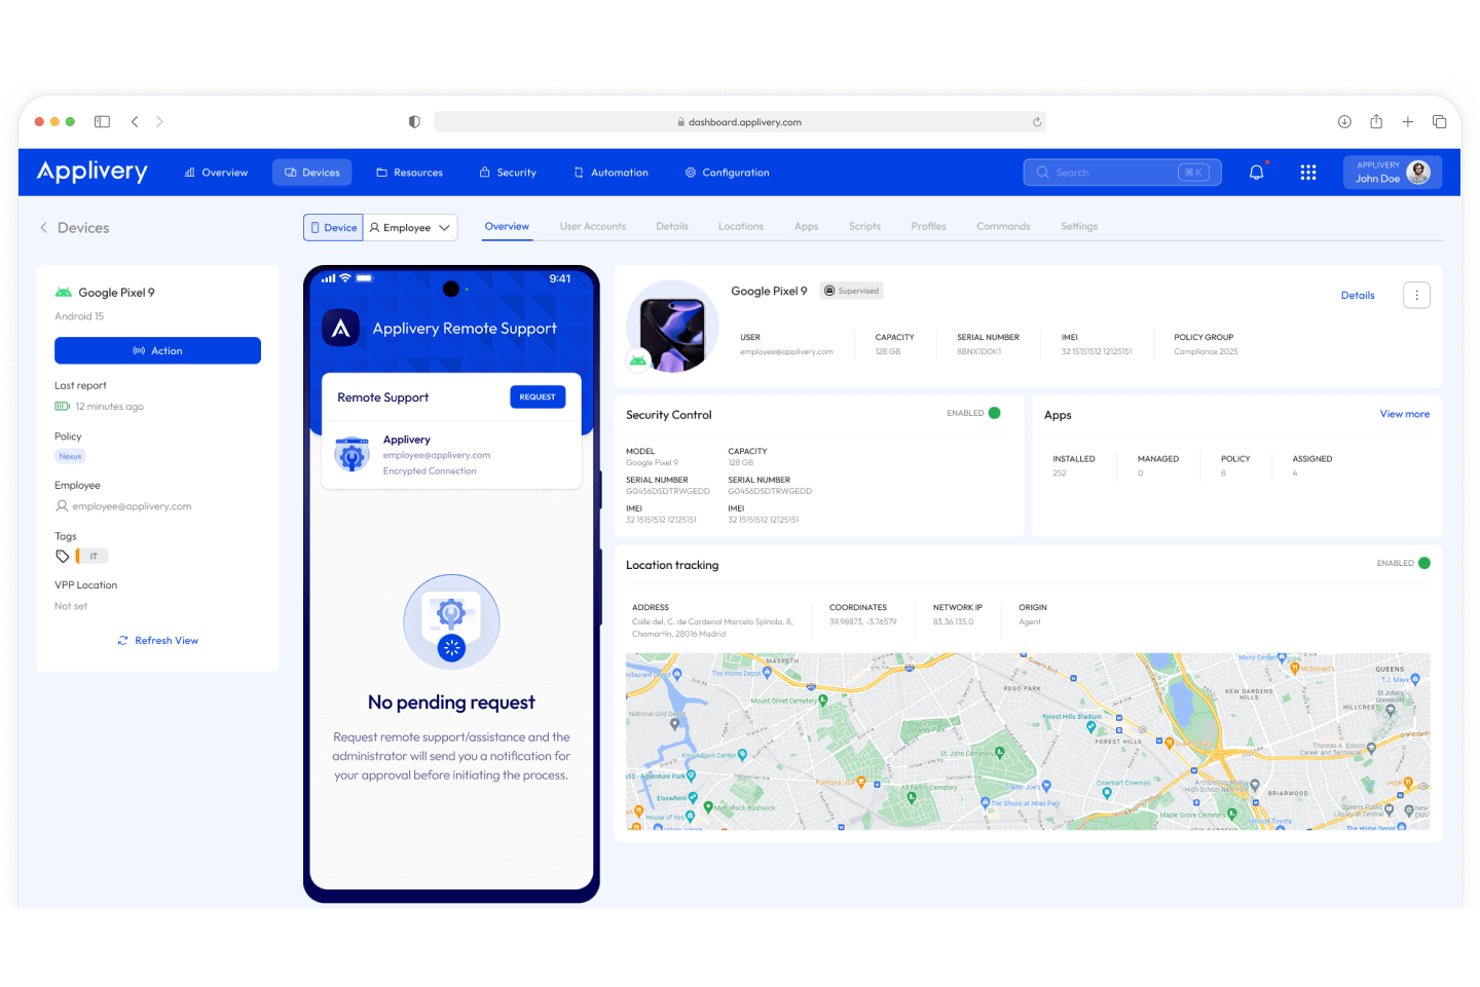
Fjernfejlfinding og support giver it-teams mulighed for at diagnosticere og løse problemer på enheder uden fysisk adgang til dem. Afhængigt af platformen kan MDM-værktøjer og løsninger til samlet slutpunktsadministration levere enhedsdiagnostik, konfigurationskommandoer og fjernsupportsessioner med brugerens godkendelse, når det kræves.
Efter min erfaring er fjernvisning og skærmstyring det vigtigste. Jamf Pro og Microsoft Intune understøtter begge fjernsupportsessioner, hvilket reducerer antallet af ture hen til brugerens skrivebord.
Disse funktioner varierer dog efter enhed og licensering. Jamf Remote Assist understøtter administrerede Mac-computere, mens Microsoft Intune Remote Help kræver yderligere licenser og tilbyder forskellige funktioner til understøttede Windows-, macOS- og Android-enheder.
Se efter enhedsdiagnostik og kommandohistorik. De viser, hvad du har sendt, og hvornår du sendte det, så du hurtigt kan spore et problem.
Fjernsupportværktøjer løser forskellige problemer afhængigt af, hvor meget adgang du har brug for, og om brugeren er til stede:
| Værktøj | Hvad det gør | Scenarie fra virkeligheden |
| Fjernvisning | Viser brugerens skærm med de nødvendige tilladelser | At guide en ny medarbejder gennem opsætning af e-mail på en Jamf-administreret Mac |
| Skærmstyring | Lader en autoriseret tekniker interagere med en understøttet enhed | At løse en VPN-konfiguration på en Windows-bærbar ved hjælp af Microsoft Intune Remote Help |
| Enhedslogge | Giver diagnostiske oplysninger | At spore en mislykket appinstallation |
| Kommandohistorik | Viser administrationskommandoer og deres status | At kontrollere, om en genstartskommando nåede frem til en tablet i felten |
Jeg ville begynde med logge og kommandohistorik, før jeg åbner en session. De besvarer ofte spørgsmålet uden at afbryde brugeren.
9. Lager- og aktivsporing
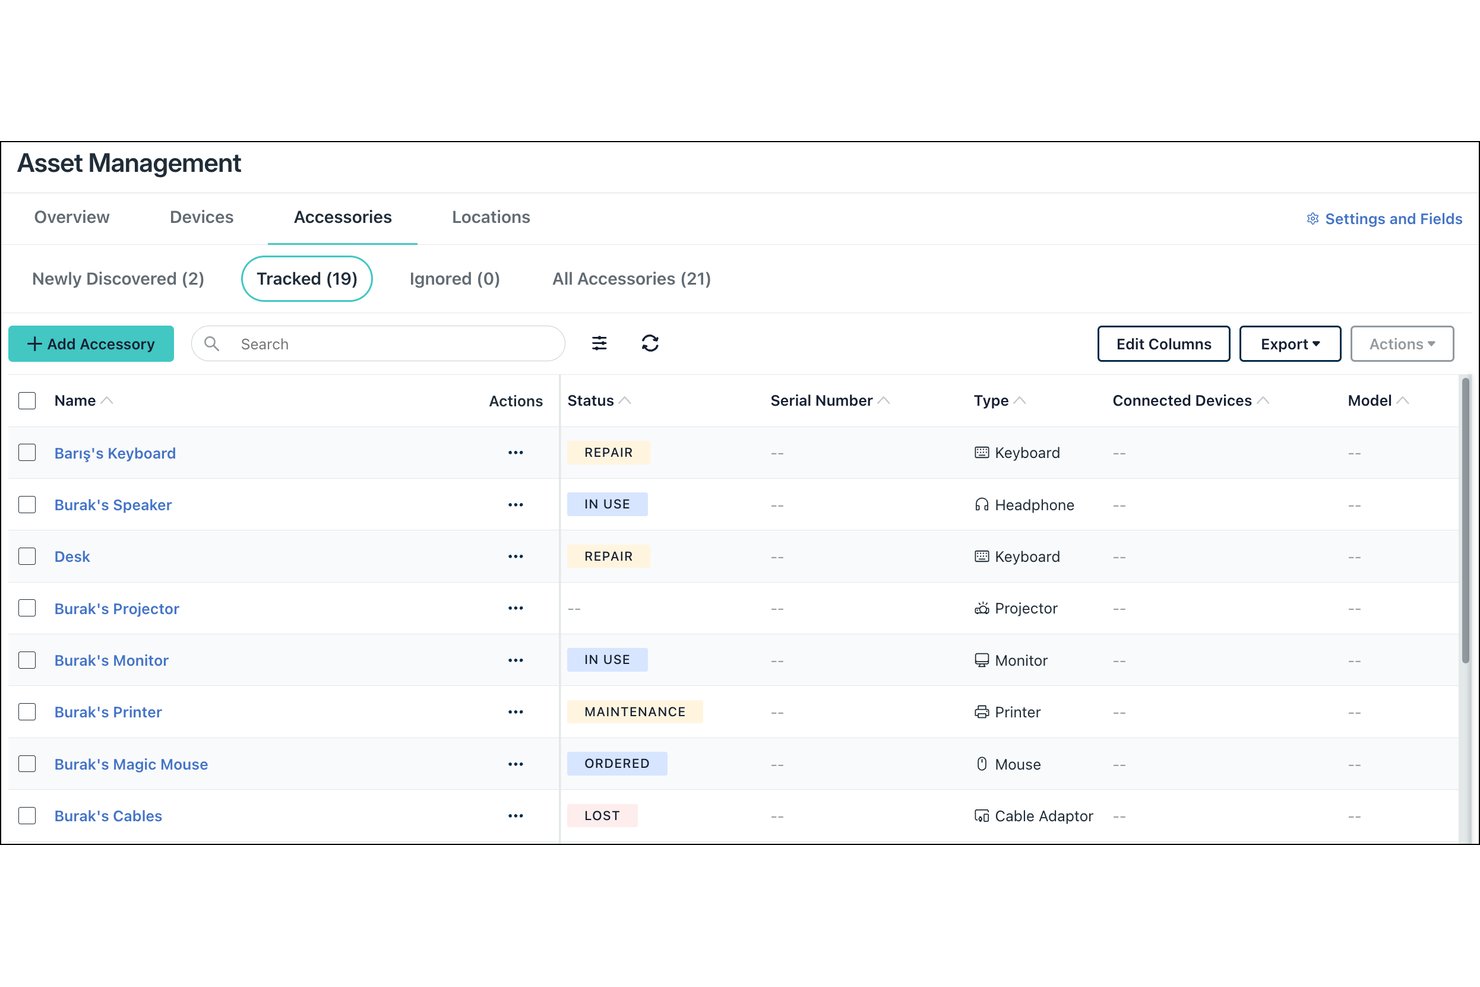
Lager- og aktivsporing giver dig en opdateret oversigt over alle tilmeldte enheder. MDM-agenten rapporterer hardwaremodel, serienummer, OS-version, installerede apps, lagerplads og tidspunktet for seneste kontakt til konsollen.
Efter min erfaring er app- og hardwarelageret vigtigst. Jamf Pro og Microsoft Intune giver begge mulighed for at filtrere enheder efter OS-version eller installeret software, så du hurtigt kan finde maskiner, der ikke er blevet opdateret.
Se efter brugerdefinerede felter, tildelingshistorik og rapporter, der kan eksporteres. De knytter hver enhed til en bruger, en garantidato og et stadie i enhedens livscyklus.
Lagerdata besvarer forskellige spørgsmål afhængigt af det felt, du filtrerer efter, så forbind hvert datapunkt med den beslutning, det skal understøtte:
| Datapunkt | Hvad det viser | Scenarie fra virkeligheden |
|---|---|---|
| DatapunktOS-version | Hvad det viserOpdateringsniveau pr. enhed | Scenarie fra virkelighedenAt finde bærbare computere, der ikke er blevet opdateret, i Microsoft Intune |
| DatapunktInstallerede apps | Hvad det viserSoftware på hver enhed | Scenarie fra virkelighedenAt finde ikke-godkendte apps på iPads i Jamf Pro |
| DatapunktTidspunkt for seneste kontakt | Hvad det viserEnhedsaktivitet | Scenarie fra virkelighedenAt opdage en tablet, der har været offline i 30 dage |
| DatapunktGarantidato | Hvad det viserStadie i livscyklussen | Scenarie fra virkelighedenAt planlægge udskiftning af bærbare computere, før dækningen udløber |
Jeg ville planlægge en rapport, der kan eksporteres, med tidspunktet for seneste kontakt. Forældede enheder er ofte tegn på mistet eller udfaset hardware.
10. Lokationssporing og geografisk afgrænsning
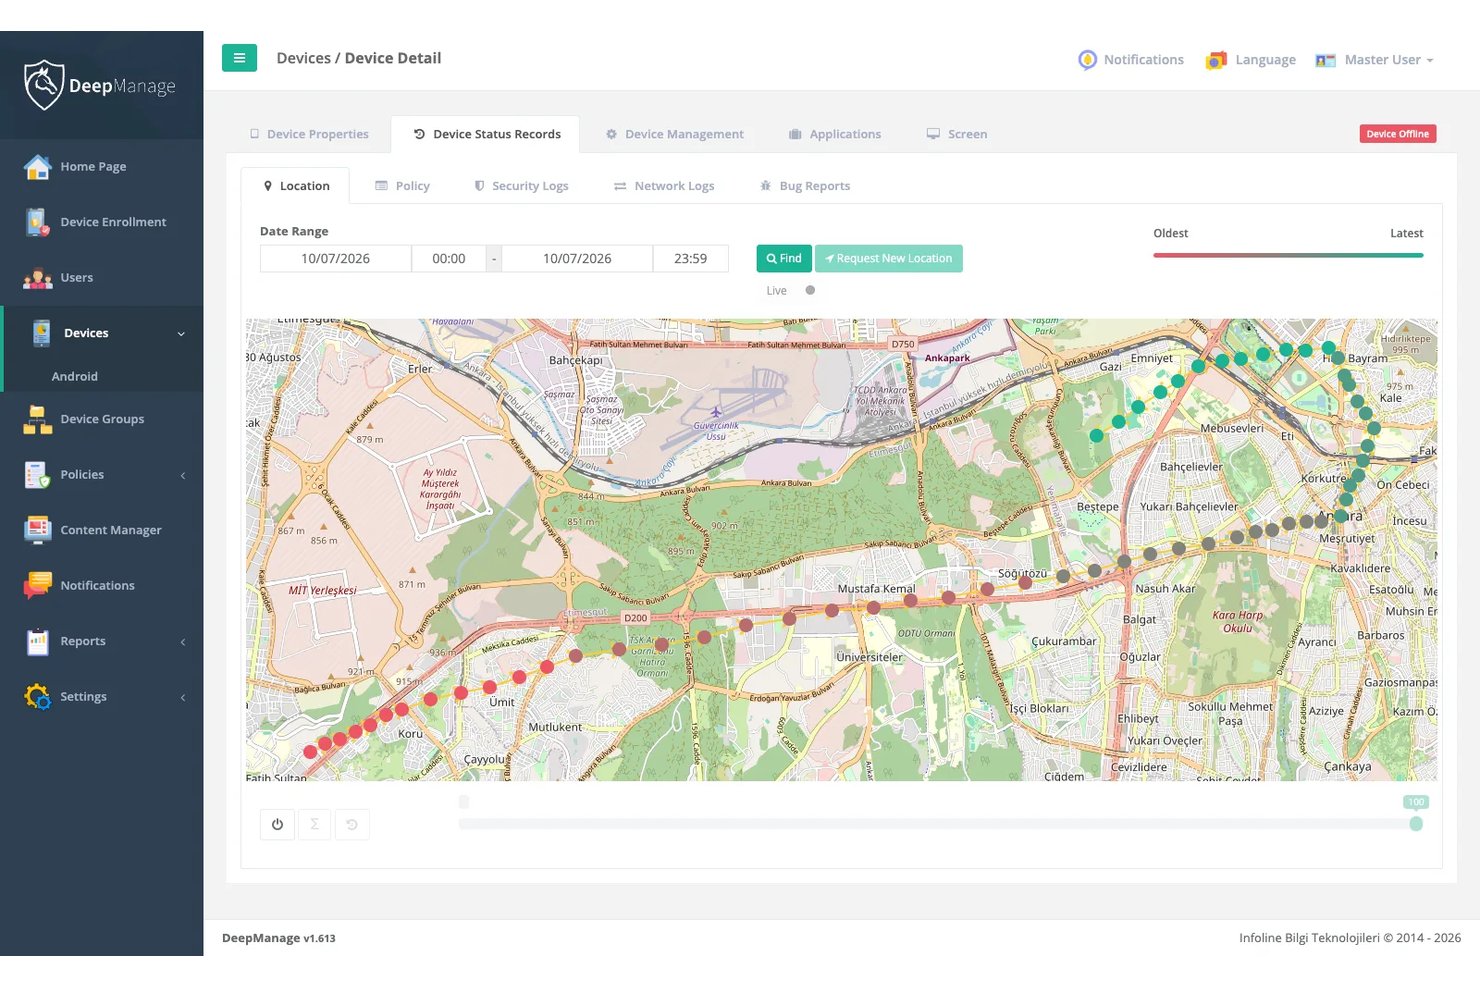
Lokationssporing hjælper it-teams med at finde mistede eller forlagte enheder. Nogle MDM-løsninger tilbyder også geografisk afgrænsning, som udløser advarsler, når enheder kommer ind i eller forlader definerede områder. Disse funktioner varierer dog afhængigt af platform, ejerskab af enheden og softwareleverandør.
Efter min erfaring er geografisk afgrænsning vigtigst for delte enheder og enheder i felten. Jamf Pro understøtter lokationsanmodninger via Mistet tilstand på overvågede iPhones og iPads, mens Microsoft Intune tilbyder lokationshandlinger for understøttede administrerede enheder.
Se efter lokationsanmodninger efter behov, Mistet tilstand og privatlivskontroller. Bekræft, om geografisk afgrænsning og lokationshistorik understøttes, før du vælger en platform, især hvis du administrerer BYOD-enheder.
Lokationsfunktioner tjener forskellige formål afhængigt af dine enheder og sikkerhedskrav:
| Funktion | Hvad den gør | Scenarie fra virkeligheden |
| Lokation efter behov | Viser den omtrentlige lokation for understøttede enheder | At finde en virksomhedsejet Android-tablet med Microsoft Intune |
| Mistet tilstand | Låser understøttede enheder og hjælper administratorer med at finde dem | At finde en forlagt overvåget iPad ved hjælp af Jamf Pro |
| Senest kendte lokation | Viser en tidligere rapporteret lokation på understøttede enheder | At finde en offline Android-enhed til et bestemt formål ved hjælp af Intune |
| Geografisk afgrænsning (hvor det understøttes) | Udløser advarsler, når enheder krydser definerede grænser | At overvåge virksomhedsejede enheder i felten, når de forlader udpegede områder |
Jeg ville lade lokationshistorik være deaktiveret på BYOD-telefoner. Indsaml kun det, som din politik begrunder.
11. Identitets- og adgangsstyring
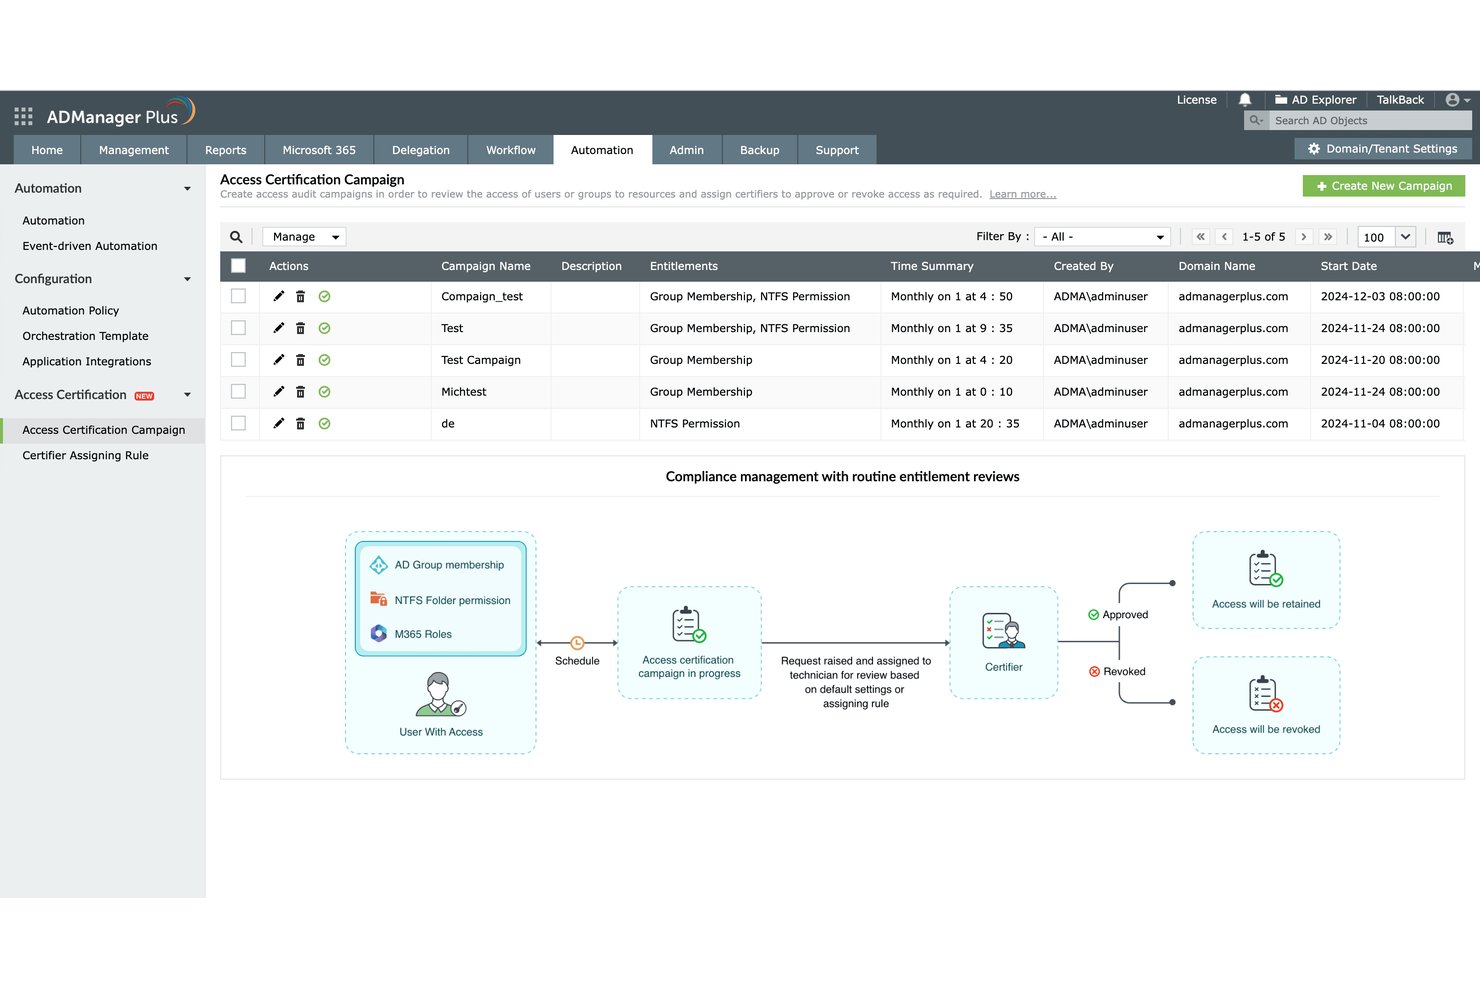
Identitets- og adgangsstyring knytter hver tilmeldt enhed til en verificeret bruger og styrer, hvilke virksomhedsressourcer enheden kan få adgang til. MDM-serveren opretter forbindelse til en mappe såsom Microsoft Entra ID eller Okta og kontrollerer derefter identiteten og enhedens status, før den giver adgang.
Efter min erfaring er betinget adgang og enkeltlogon vigtigst. Microsoft Intune og Jamf Pro blokerer begge e-mail eller apps, når en enhed ikke længere overholder kravene.
Se efter understøttelse af certifikatudrulning og multifaktorgodkendelse. De gør det muligt at erstatte delte adgangskoder med enhedsbaserede legitimationsoplysninger og knytte adgang til gruppemedlemskab.
Identitetskontroller fungerer på forskellige punkter i adgangskæden, så match hver enkelt med den risiko, du vil afhjælpe:
| Kontrol | Hvad den gør | Scenarie fra den virkelige verden |
|---|---|---|
| KontrolBetinget adgang | Hvad den gørBlokerer adgang, hvis overensstemmelseskontroller mislykkes | Scenarie fra den virkelige verdenStopper e-mail på en jailbreaket iPhone i Microsoft Intune |
| KontrolEnkeltlogon | Hvad den gørLogger brugere ind med én katalogidentitet | Scenarie fra den virkelige verdenÅbner apps med Okta-legitimationsoplysninger på Jamf Pro-Macs |
| KontrolCertifikatudrulning | Hvad den gørUdruller enhedsbaserede legitimationsoplysninger | Scenarie fra den virkelige verdenErstatter Wi-Fi-adgangskoder med certifikater |
| KontrolMultifaktorgodkendelse | Hvad den gørTilføjer et ekstra bekræftelsestrin | Scenarie fra den virkelige verdenKræver en godkendelsesanmodning før VPN-adgang |
Jeg ville først udrulle betinget adgang i tilstanden kun til rapportering. Den viser, hvem du ville udelukke, før du gør det.
12. Kiosktilstand og administration af dedikerede enheder
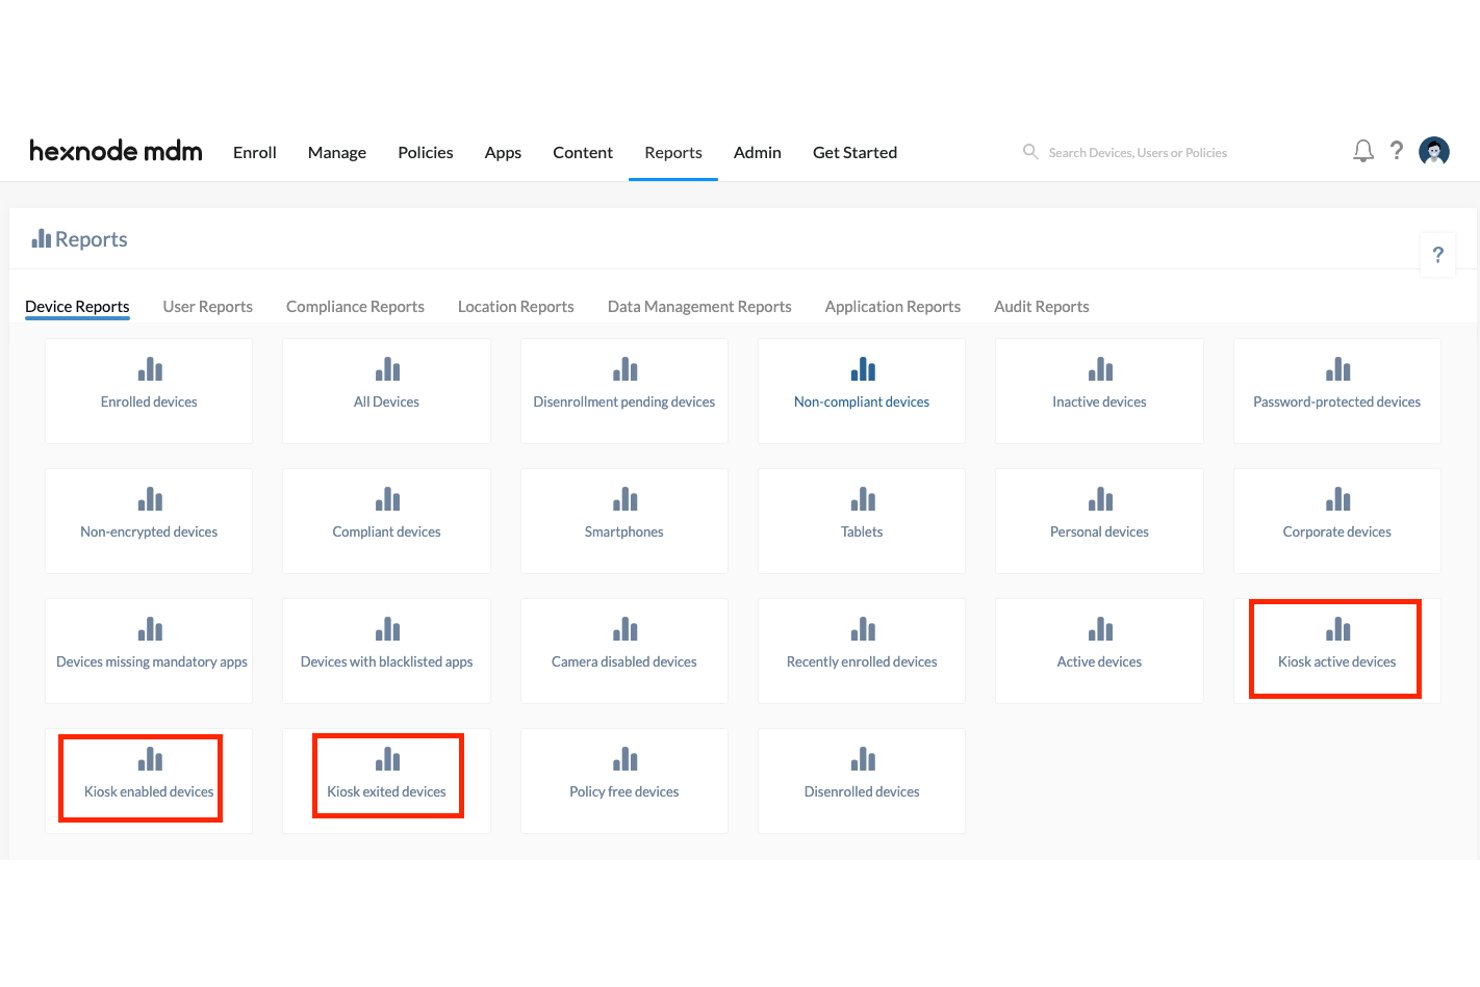
Kiosktilstand låser en tilmeldt enhed til én app eller et lille udvalg af godkendte apps. MDM-serveren skubber en begrænsningsprofil ud, skjuler startskærmen og indstillingerne og holder enheden i denne tilstand, indtil du ændrer den.
Efter min erfaring er enkeltapptilstand og kontroller til afslutning vigtigst. Jamf Pro og Microsoft Intune understøtter begge kiosk-konfigurationer på overvågede iOS- og iPadOS-enheder samt på dedikerede Android-enheder.
Se efter planlagte appgenstarter, tilpasset baggrund og adgangskodebeskyttet afslutning. De sørger for, at en tablet til indtjekning eller en salgsstedsskærm kører den rigtige app uden indgriben fra personalet.
Kioskkontroller passer til forskellige enheder og risici, så match hver enkelt med den skærm, dine brugere faktisk ser:
| Kontrol | Hvad den gør | Scenarie fra den virkelige verden |
|---|---|---|
| KontrolEnkeltapptilstand | Hvad den gørLåser enheden til én app | Scenarie fra den virkelige verdenTablet til indtjekning på en klinik med Jamf Pro |
| KontrolFlere apptilstand | Hvad den gørBegrænser enheden til godkendte apps | Scenarie fra den virkelige verdenHåndholdte scannere på et lager med Microsoft Intune |
| KontrolAdgangskodebeskyttet afslutning | Hvad den gørKræver en kode for at forlade kiosktilstand | Scenarie fra den virkelige verdenGiver en tekniker mulighed for at servicere en salgsstedsskærm |
| KontrolPlanlagte appgenstarter | Hvad den gørGenstarter appen efter en tidsplan | Scenarie fra den virkelige verdenNulstiller en skærm i en lobby natten over |
Jeg ville teste afslutningsadgangskoder før udrulningen. En glemt kode kan betyde et besøg på stedet.
13. Administration af operativsystemopdateringer og programrettelser
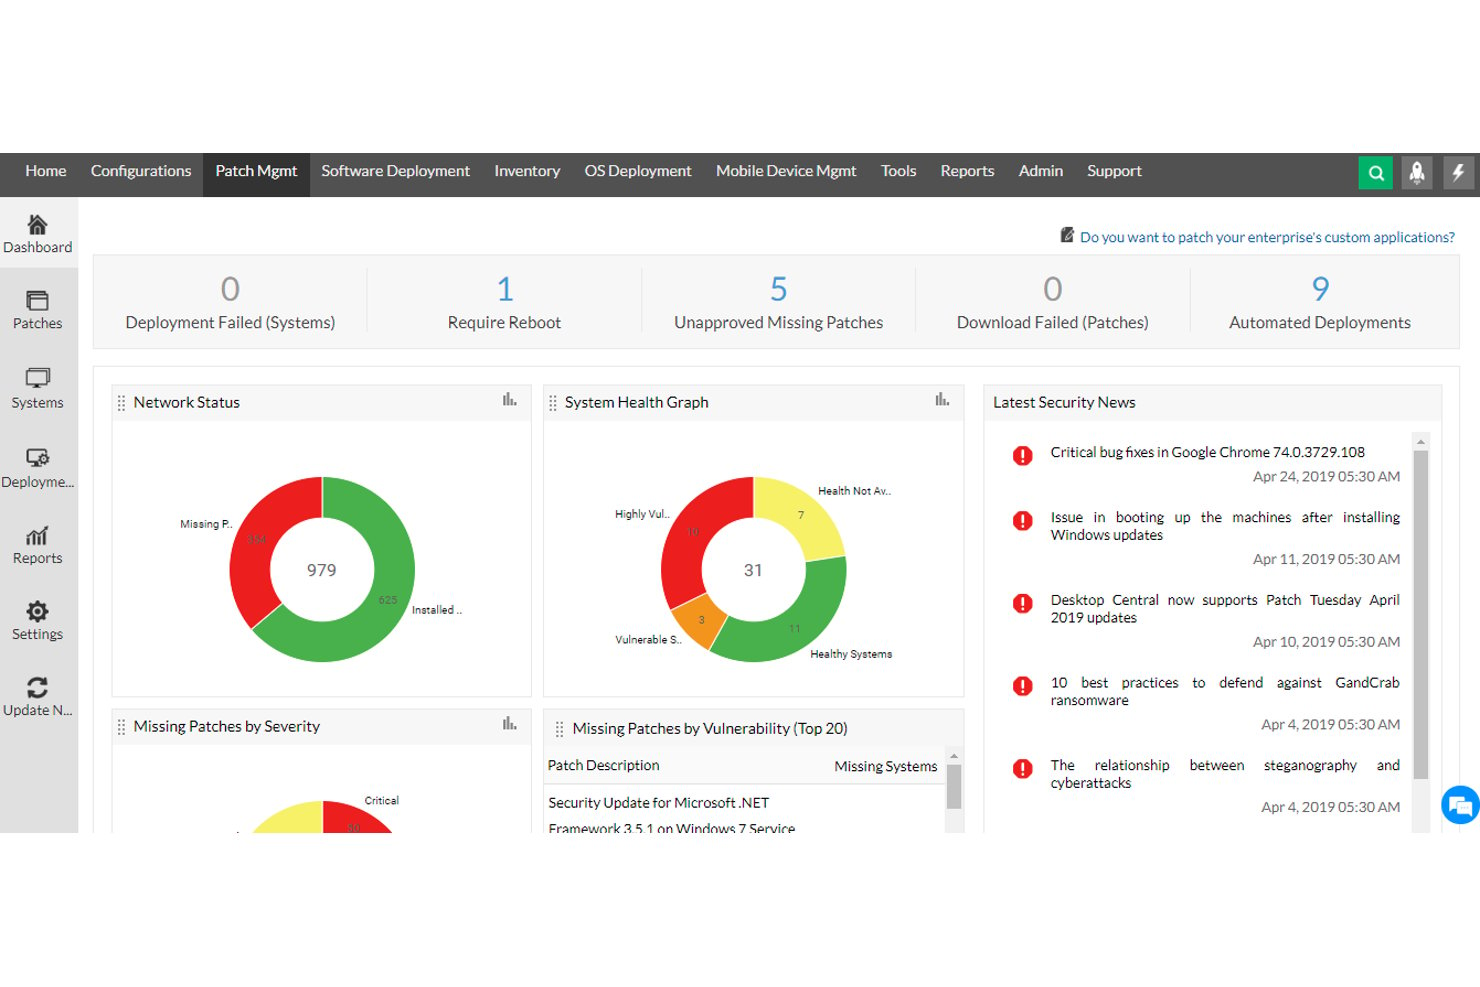
Administration af operativsystemopdateringer og programrettelser giver dig kontrol over, hvornår og hvordan tilmeldte enheder installerer opdateringer til operativsystemet. MDM-serveren sender opdateringskommandoer eller politikker, og hver enhed downloader og installerer opdateringen efter den tidsplan, du angiver.
Efter min erfaring er udsættelsesperioder og håndhævede frister vigtigst. Jamf Pro og Microsoft Intune giver dig begge mulighed for at udskyde større udgivelser til test og derefter kræve installation inden en fastsat dato.
Se efter opdateringsringe, versionsrapportering og vedligeholdelsesvinduer. De viser, hvilke enheder der er bagefter, og holder genstarter uden for arbejdstiden.
Opdateringskontroller fungerer på forskellige stadier i en programrettelsescyklus, så match hver enkelt med det punkt, hvor du har brug for at sænke eller øge tempoet:
| Kontrol | Hvad den gør | Scenarie fra den virkelige verden |
|---|---|---|
| KontrolUdsættelsesperiode | Hvad den gørUdskyder større operativsystemudgivelser | Scenarie fra den virkelige verdenHolder macOS-opgraderinger tilbage i to uger i Jamf Pro |
| KontrolHåndhævet frist | Hvad den gørTvinger installation inden en fastsat dato | Scenarie fra den virkelige verdenKræver en sikkerhedsopdatering på Windows-bærbare i Microsoft Intune |
| KontrolOpdateringsring | Hvad den gørIndfaser udrulningen efter gruppe | Scenarie fra den virkelige verdenSender først opdateringer til en pilotgruppe i IT-afdelingen |
| KontrolVedligeholdelsesvindue | Hvad den gørBegrænser genstarter til bestemte tidspunkter | Scenarie fra den virkelige verdenHolder kioskgenstarter til natten |
Jeg ville altid afprøve opdateringer med en lille ring først. Én dårlig udgivelse kan ødelægge en forretningskritisk app på alle enheder.
14. Rapportering og analyse
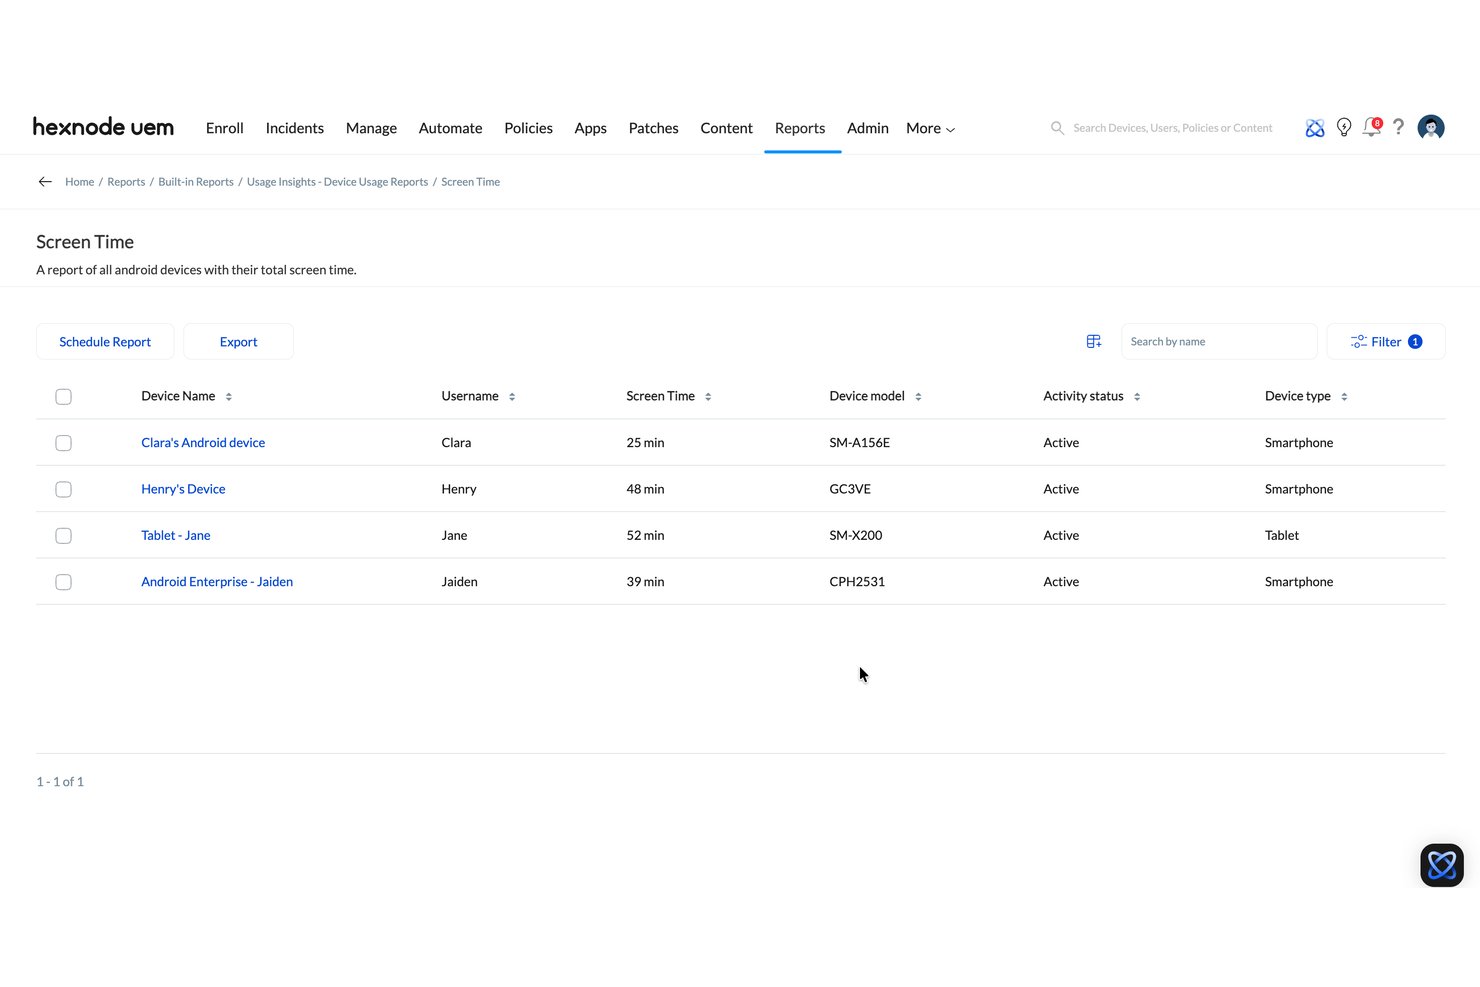
Rapportering og analyse omdanner MDM-data til dashboards og planlagte rapporter. Konsollen henter indtjekningsdata, overholdelsesstatus, enhedsoversigter over apps og programrettelsesniveauer fra alle tilmeldte enheder og lader dig derefter filtrere og lave diagrammer over dem.
Efter min erfaring er dashboards for overholdelse og planlagte eksporter vigtigst. Microsoft Intune og Jamf Pro tilbyder begge indbyggede rapporter, og hver af dem kan sende data til eksterne værktøjer via API'er.
Se efter brugerdefinerede rapportværktøjer og revisionslogge. De hjælper dig med at vise revisorer, hvilke enheder der overholdt eller ikke overholdt en politik, og de markerer tendenser, før de bliver til hændelser.
Rapporter besvarer forskellige spørgsmål afhængigt af, hvem der spørger, så tilpas hver rapport til den målgruppe, der har brug for den. Denne oversigt viser, hvor hver type passer ind:
| Rapporttype | Det, den viser | Scenarie fra den virkelige verden |
|---|---|---|
| RapporttypeDashboard for overholdelse | Det, den viserBestået eller ikke bestået pr. politik | Scenarie fra den virkelige verdenViser revisorer, hvilke bærbare computere der opfyldte krypteringsreglerne i Microsoft Intune |
| RapporttypePlanlagt eksport | Det, den viserGentagne dataøjebliksbilleder | Scenarie fra den virkelige verdenSender en ugentlig rapport om programrettelser fra Jamf Pro til ledere via e-mail |
| RapporttypeBrugerdefineret rapport | Det, den viserFiltrerede, valgte felter | Scenarie fra den virkelige verdenViser iPads, der mangler en påkrævet app |
| RapporttypeRevisionslog | Det, den viserAdministratorhandlinger over tid | Scenarie fra den virkelige verdenSporer, hvem der ændrede en begrænsningsprofil |
Jeg ville planlægge eksporten af overholdelsesdata til hver måned. Revisorer beder som regel om historik, ikke et enkelt øjebliksbillede.
More Articles
15. Konfiguration af netværk og e-mail
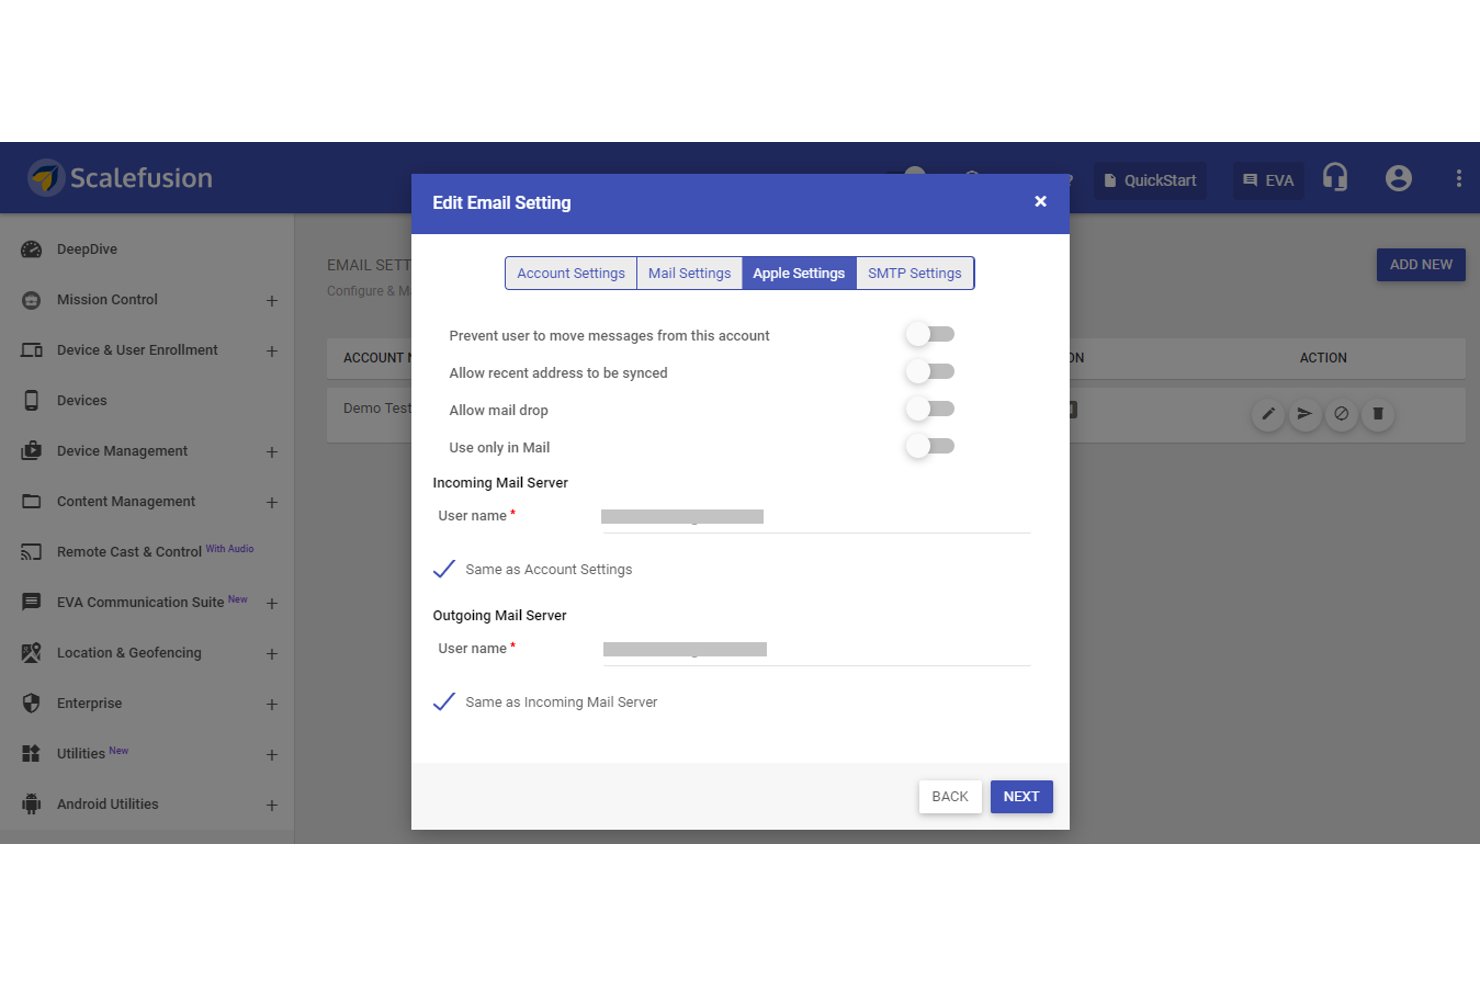
Konfiguration af netværk og e-mail gør det muligt at sende Wi-Fi-, VPN- og e-mailindstillinger til tilmeldte enheder, før brugerne tager dem i brug. MDM-serveren sender konfigurationsprofiler, og hver enhed anvender dem ved tilmelding eller ved næste indtjekning.
Efter min erfaring er certifikatbaseret Wi-Fi og administrerede e-mailprofiler vigtigst. Jamf Pro understøtter konfigurationsprofiler til Apple-enheder, herunder iPhones, iPads og Macs. Microsoft Intune understøtter Android, iOS/iPadOS, macOS og Windows, selvom de tilgængelige Wi-Fi-, VPN- og e-mailindstillinger varierer efter platform.
Se efter VPN pr. app, proxyindstillinger og profiler til Exchange- eller Gmail-konti. De fjerner behovet for manuel opsætning, så brugerne ikke skal indtaste servernavne eller adgangskoder.
Netværks- og e-mailprofiler fungerer på forskellige lag i forbindelsen, så tilpas hver af dem til den indstilling, som brugerne ellers skulle indtaste manuelt:
| Profil | Det, den gør | Scenarie fra den virkelige verden |
|---|---|---|
| ProfilCertifikatbaseret Wi-Fi | Det, den gørGodkender enheder uden delte adgangskoder | Scenarie fra den virkelige verdenOpretter forbindelse til virksomhedens Wi-Fi på Macs med Jamf Pro |
| ProfilVPN pr. app | Det, den gørSender kun trafik for udvalgte apps gennem VPN | Scenarie fra den virkelige verdenSender trafik fra en forretningskritisk app gennem en tunnel i Microsoft Intune |
| ProfilProxyindstillinger | Det, den gørSender webtrafik gennem en gateway | Scenarie fra den virkelige verdenAnvender indholdsfiltrering på iPads på skoler |
| ProfilE-mailkonto-profil | Det, den gørKonfigurerer Exchange- eller Gmail-konti | Scenarie fra den virkelige verdenKonfigurerer Outlook på nye Android-telefoner |
Jeg ville installere certifikatprofilen før Wi-Fi-profilen. Wi-Fi-forbindelsen mislykkes, hvis enheden ikke har sit certifikat.
De 10 bedste MDM-softwareløsninger
Her er vores bedste anbefalinger til MDM-software, som kan hjælpe dig i din søgning.
Clicks on the links below may earn a commission, which supports our independent testing and review of software and services. Learn more about how we stay transparent.
Klar til at sammenligne MDM-funktioner på rigtige platforme?
Nu hvor du ved, hvilke funktioner til administration af mobile enheder der er vigtige, kan du se, hvordan værktøjer som Microsoft Intune, Jamf Pro og Hexnode UEM klarer sig i denne oversigt over software til administration af virksomhedsmobilitet med priser, prøveperioder og anvendelsestilfælde, hvor de passer bedst.



