

De mest (& minst) cybersäkra delstaterna för distansarbete

Nästan var femte amerikan har bytt kontorsbåset mot soffan eller kaféet, och om Upworks kristallkula stämmer kan vi snart få se en ökning på 87 % av distansroller jämfört med tiden före pandemin.
Men när allt fler team arbetar på distans först blir cybersäkerhet och internettillförlitlighet fortsatt högsta prioritet. Matt Moore, CTO och medgrundare av Chainguard, fångar den tveeggade svärdseffekten perfekt:
"Distansarbete har öppnat fantastiska möjligheter – företag kan få tillgång till de bästa talangerna oavsett postnummer, och arbetstagare kan äntligen balansera familj, hälsa och fritidsintressen. Samtidigt medför distansarbete nya säkerhetsutmaningar.”

"Hur kan man med säkerhet verifiera någons identitet eller bosättning när AI-drivna deepfakes får videointervjuer att verka ungefär lika pålitliga som ett TikTok-filter? Vi har sett fall där utländska motståndare utgett sig för att vara teknikarbetare, och i takt med att AI-drivna deepfakes blir mer sofistikerade blir även videosamtal mindre tillförlitliga för autentisering.”
Och låt oss inte glömma prislappen – IBM Security och Ponemon Institute uppskattar att det genomsnittliga globala dataintrånget kostar hela 4,45 miljoner dollar, och kostnaden blir ofta ännu högre när distansarbete komplicerar situationen.
Som tur är har Indusface, ett SaaS-företag inom applikationssäkerhet som skyddar kritiska webb-, mobil- och API-applikationer, gjort jobbet åt oss. Deras senaste resultat visar vilka delstater som är säkrast för distansarbetare 2025, baserat på bedrägerifrekvens, totala bedrägerikostnader och internethastigheter.
De säkraste delstaterna för distansarbete
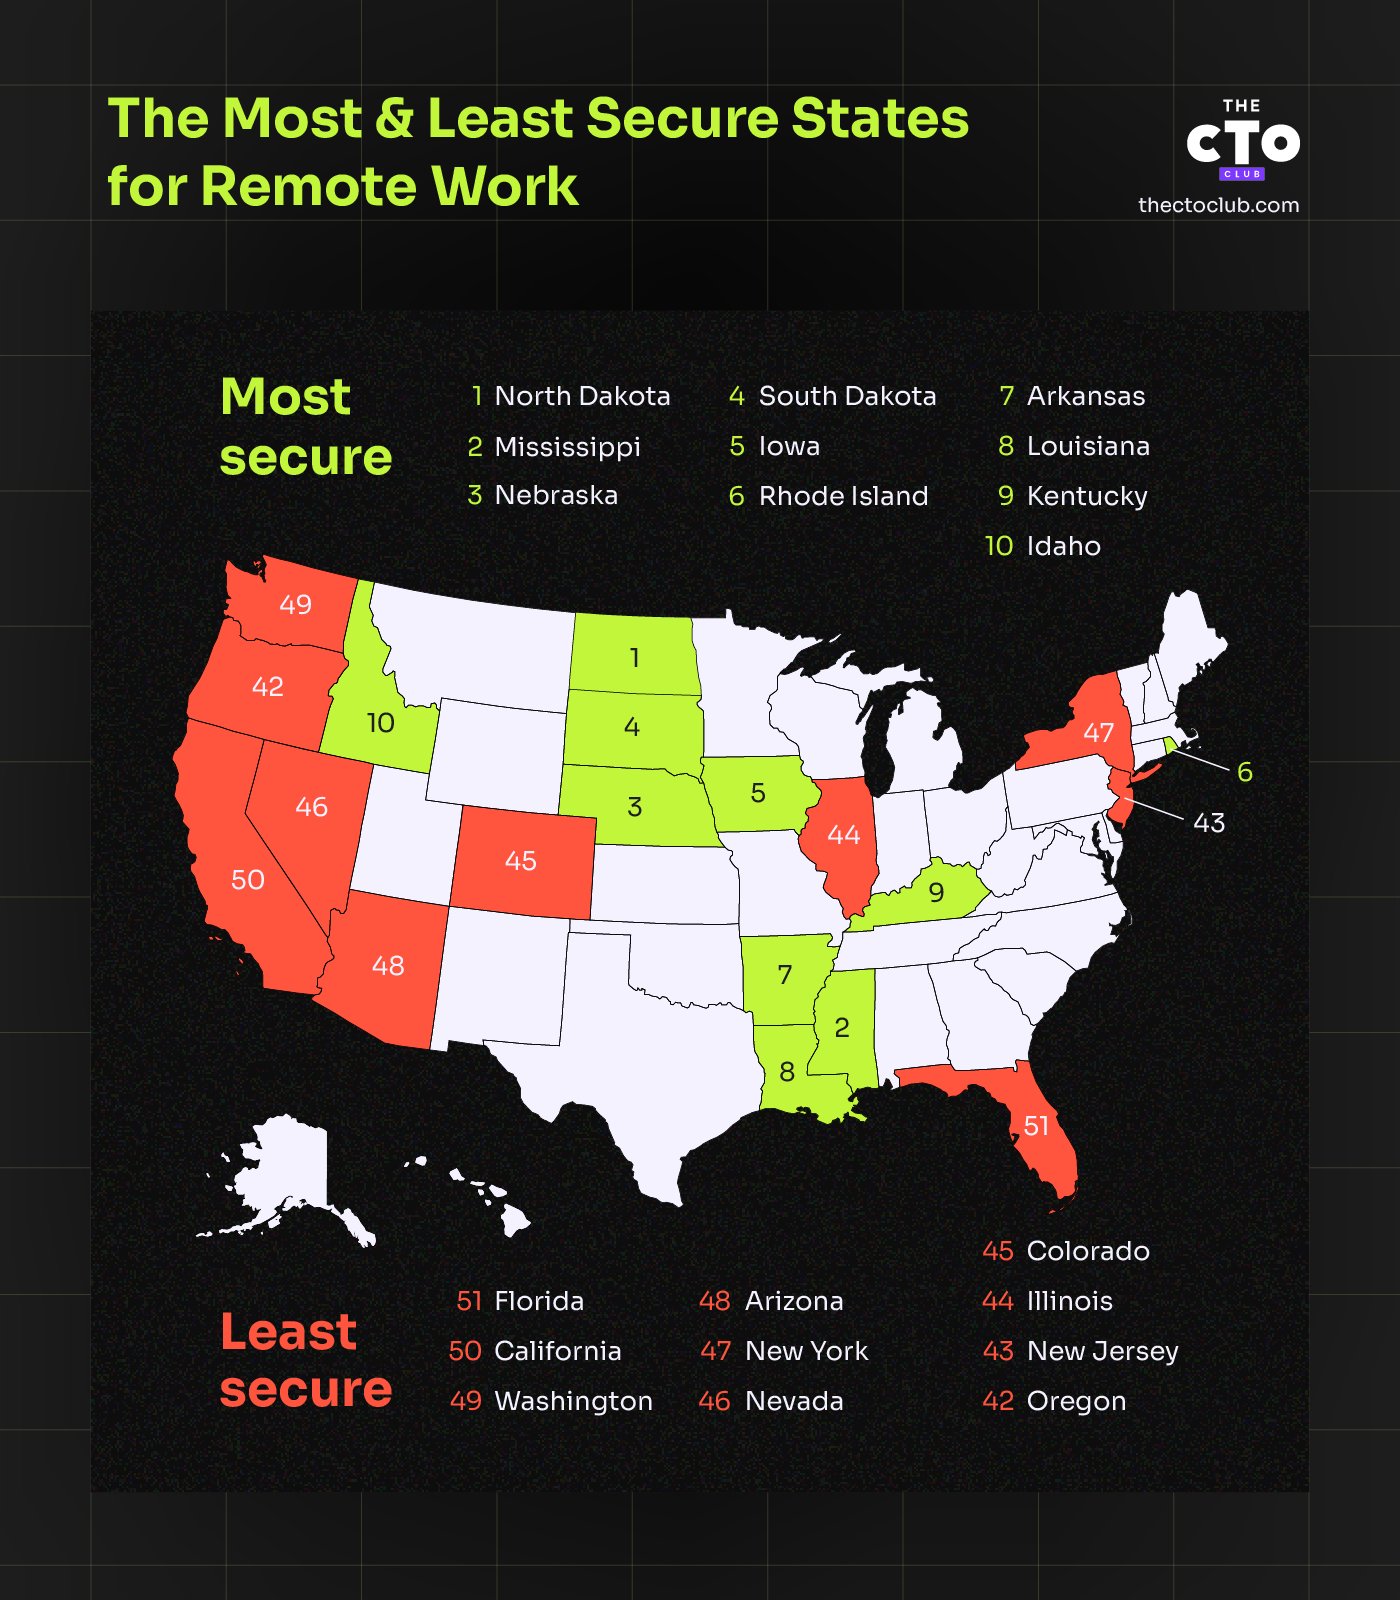
North Dakota är en överraskande ledare med 9,0 av 10 poäng. Det som särskiljer delstaten är en balanserad kombination av låg förekomst av bedrägerier (22,5 per 10 000 invånare) och robust uppkoppling. Den genomsnittliga nedladdningshastigheten är 210,37 Mbps, tillsammans med en uppladdningshastighet på 68,79 Mbps, vilket möjliggör effektiva videosamtal och dataöverföringar. Fredsträdgårdsstaten har dessutom en latens på 26 ms, vilket bidrar till en stabil onlineupplevelse som är avgörande för samarbete på distans.
Mississippi och Nebraska delar andraplatsen, båda med 8,8 av 10 poäng. Mississippi utmärker sig genom att ha en av landets lägsta bedrägerikostnader, 25,8 miljoner dollar, samt en relativt låg bedrägerifrekvens på 20 per 10 000 invånare. Internethastigheten är inte heller något att rynka på näsan åt, med en genomsnittlig nedladdningshastighet på 177,39 Mbps, även om Nebraska går om med 199,43 Mbps.
Men även i delstater med lägre bedrägerikostnader har ransomwareattacker ökat med 13 % jämfört med föregående år, enligt SonicWalls Cyber Threat Report. Och de drabbar ofta distansarbetsmiljöer först.
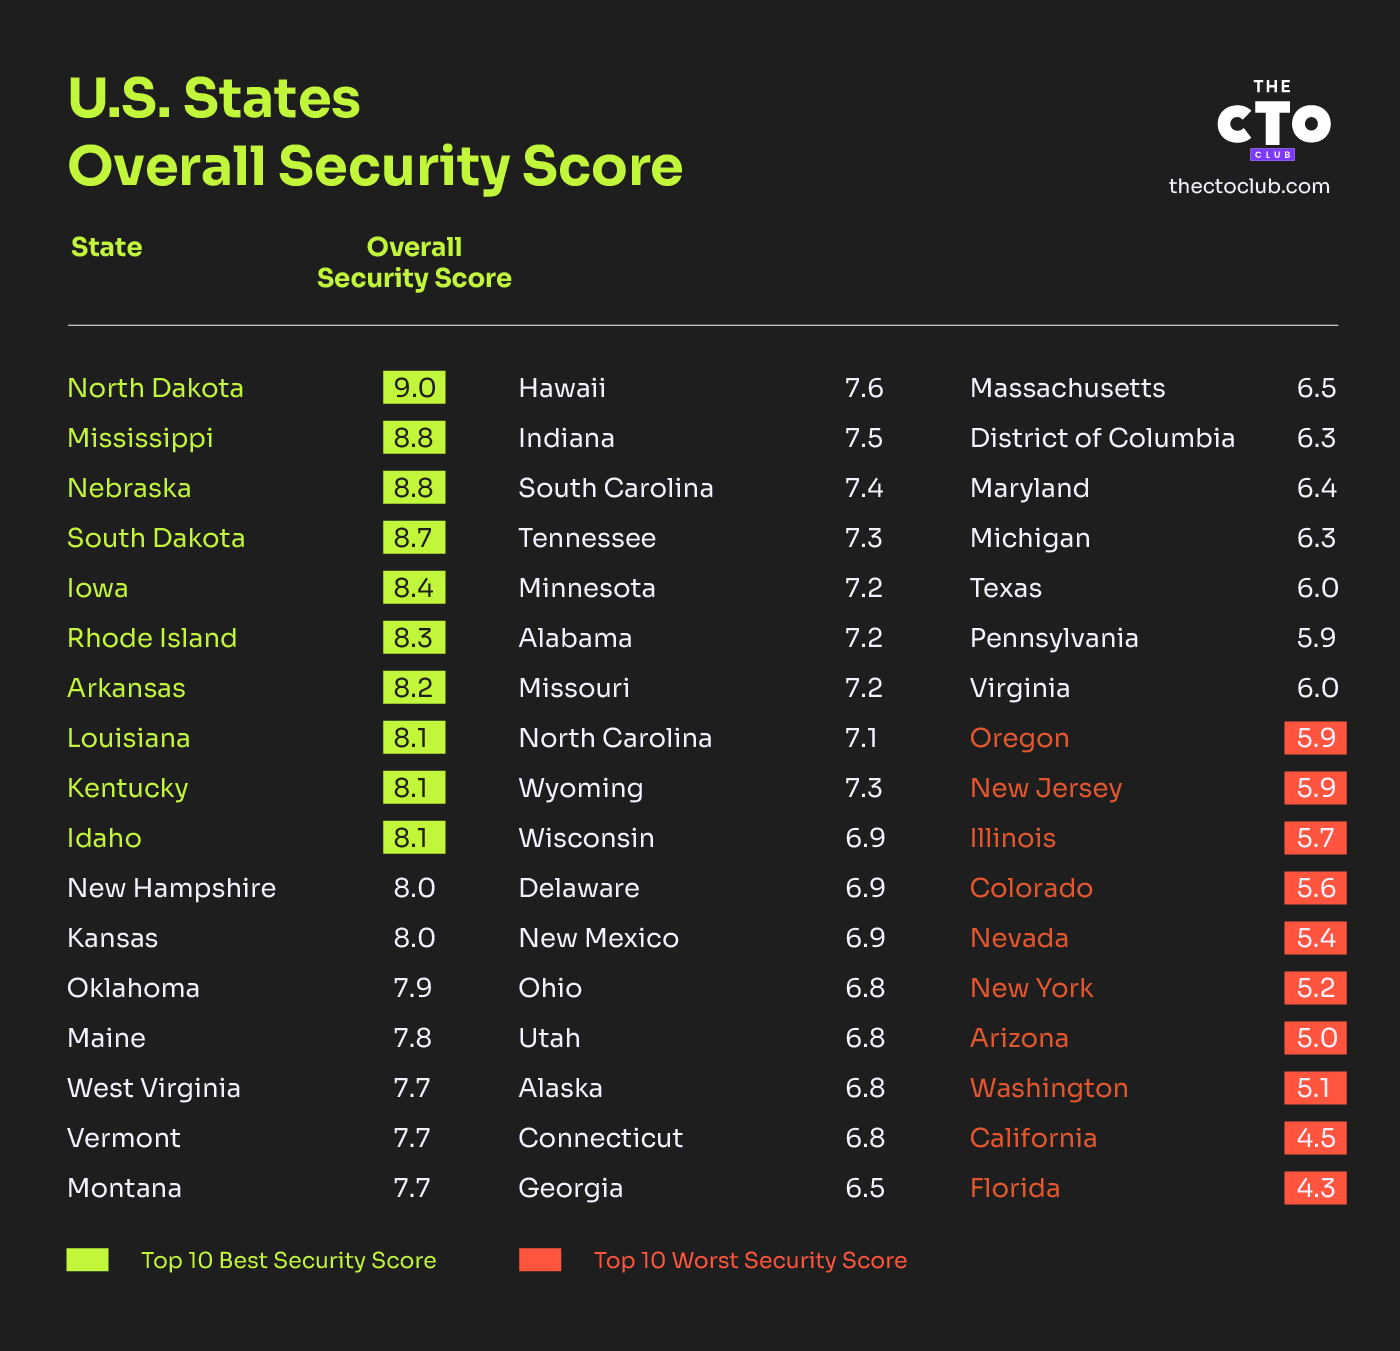
Vad säger den här statistiken oss?
Ur ett operativt perspektiv understryker dessa siffror en viktig lärdom: robust infrastruktur och effektiva cybersäkerhetsåtgärder är avgörande.
När distansarbetare blir allt mer beroende av lokala nätverk – oavsett om det handlar om offentligt Wi-Fi eller internetuppkoppling hemma – måste organisationer räkna med en viss sårbarhet i slutpunktsenheter och planera därefter. En gedigen strategi för slutpunktssäkerhet med frekventa automatiska uppdateringar är den första försvarslinjen.
“Ur mitt perspektiv”, säger Corey Nachreiner, CISO på WatchGuard Technologies, “innebär den här trenden med distansarbete, som har ökat i popularitet under de senaste åren, risker. Distansarbete förändrar platsen för viktiga digitala tillgångar, vilket gör företag sårbara för säkerhetsbrister och cyberattacker. Att behålla föråldrad programvara som en del av företagets teknikstack ökar risken för en cyberattack avsevärt. Användning av multifaktorautentisering lägger till ett säkerhetslager.”
Han föreslår att man inför Secure Access Service Edge (SASE)-lösningar för att stödja hybrida arbetsmiljöer, och betonar att “SASE är en ointuïtiv branschförkortning som beskriver en kombination av molncentrerade säkerhetstjänster. Den omfattar brandvägg som tjänst och nätverksåtkomst med noll tillit. Att lägga ut en del av eller hela säkerheten på leverantörer av hanterade tjänster och hanterade säkerhetstjänster (MSP/MSSP) säkerställer proaktiv övervakning dygnet runt.”
Över 50 % av stora företag inför eller planerar att införa ett nolltillitsramverk inom det kommande året, enligt Gartner Forecast Analysis: Information Security and riskhantering.
Praktiska åtgärder för att skydda distansteam
Vissa delstater har redan lyckats väl med säkerheten vid distansarbete – men ingen är helt säker mot hackare. Ett proaktivt försvar i flera lager och ett cybersäkerhetskunnigt team är dina bästa alternativ. Redo att stärka ditt digitala försvar?
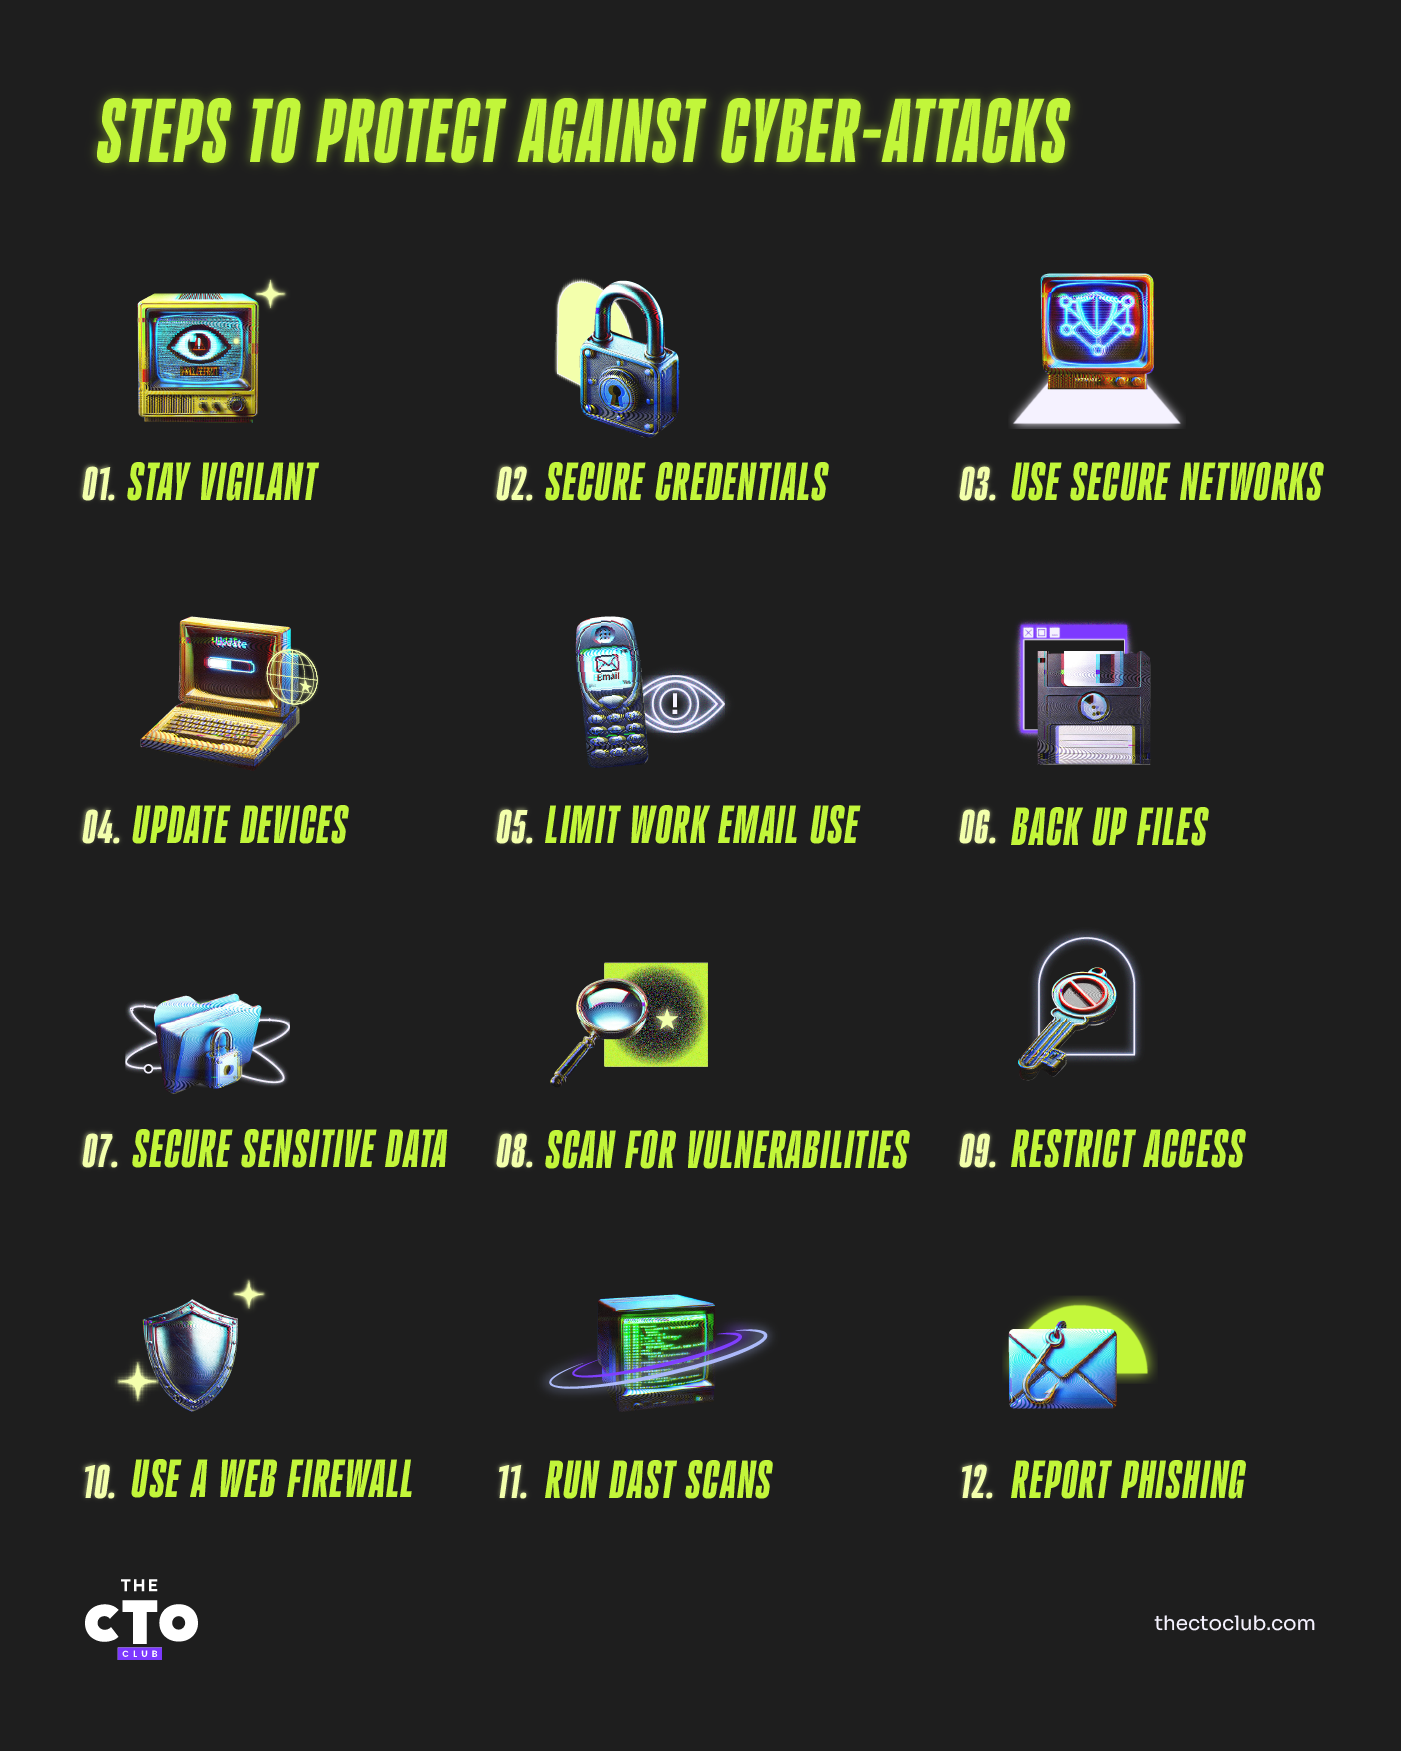
Här är tio steg för att hålla din distansarbetsmiljö säker:
- Begränsa systemåtkomsten
- Begränsa behörigheterna till kritiska system och känsliga data.
- Tilldela behörigheter enligt principen om minsta privilegium.
- Implementera multifaktorautentisering (MFA)
- Kräv ytterligare verifiering (t.ex. SMS, token eller appbaserade koder) utöver lösenord.
- Påminn regelbundet medarbetarna om att använda säkra enheter för att ta emot MFA-förfrågningar.
- Testa sårbarheter för behörighetseskalering
- Genomför tester i grå låda för att simulera attacker från delvis informerade insiders.
- Validera användarroller för att säkerställa att inga onödiga eller överdrivna behörigheter finns.
- Genomför regelbundna skanningar efter svagheter på nätverks- och applikationsnivå
- Använd sårbarhetsskannrar för att upptäcka vanliga felkonfigurationer och föråldrad programvara.
- Planera dessa skanningar regelbundet (t.ex. månadsvis eller kvartalsvis) för att upptäcka nyligen identifierade hot.
- Utbilda medarbetarna om nätfiske- och telefonfiskehot
- Erbjud löpande utbildning om hur man upptäcker falska e-postmeddelanden, samtal eller textmeddelanden.
- Uppmuntra rapportering av misstänkt kommunikation till en utsedd säkerhetskanal.
- Håll arbetsrelaterade och privata inloggningsuppgifter åtskilda
- Kräv att medarbetarna använder unika lösenord för varje konto.
- Förstärk denna policy med regelbundna påminnelser och rekommendationer om lösenordshanterare.
- Håll enheter och routrar uppdaterade
- Rulla ut uppdateringar och säkerhetskorrigeringar snabbt – både för företagsägda och medarbetarägda enheter.
- Råd medarbetarna att ändra routrarnas standardlösenord och uppdatera den inbyggda programvaran regelbundet.
- Implementera en brandvägg för webbapplikationer (WAF)
- Filtrera skadlig HTTP-trafik innan den når dina applikationer.
- Aktivera virtuell korrigering som ett tillfälligt skydd om en permanent lösning inte är omedelbart tillgänglig.
- Uppmuntra snabb rapportering av misstänkta e-postmeddelanden
- Implementera verktyg (som knapparna “Rapportera nätfiske”) för att förenkla rapporteringen.
- Erbjud en tydlig process för att vidarebefordra potentiella hot till säkerhetsteamet.
- Inför en försvarsstrategi i flera lager
- Använd slutpunktssäkerhet, applikationssäkerhet och nätverkssäkerhetsverktyg tillsammans.
- Utbilda kontinuerligt medarbetarna för att förstärka medvetenheten om cybersäkerhet.
Med dessa praktiska strategier till hands – och med inspiration från de delstater som utmärker sig när det gäller snabbhet och förebyggande av bedrägerier – är du redo att tryggt bygga en säker och välfungerande distansarbetsmiljö.
Prenumerera på The CTO Clubs nyhetsbrev för fler tips, verktyg och bästa praxis inom cybersäkerhet.

