

16 bästa cybersäkerhetsgemenskaperna att gå med i 2026


Genom att gå med i rätt cybersäkerhetsgemenskap får du tillgång till expertråd, praktiska resurser och stöd från verkligheten. Här träffar du yrkesverksamma som löser samma utmaningar, delar de senaste insikterna och hjälper dig att hålla både dina färdigheter och dina system i toppskick.
De 16 bästa cybersäkerhetsgemenskaperna
Nedan finns mina sammanfattningar av de bästa cybersäkerhetsgemenskaperna. Mina recensioner ger en inblick i varje gemenskaps målgrupp, storlek, kostnad och mycket mer.
1. ISC2 – Bäst för globalt erkända certifieringar
- Målgrupp: Cybersäkerhetsexperter som söker certifiering och nätverkande
- Storlek: Över 500 000 medlemmar
- Medlemskostnad: Kostnadsfritt för kandidater, från $50/år
- Plattform: Webbplats, lokala avdelningar, konferenser, webbseminarier och evenemang på plats
ISC2 är världens största ideella yrkesorganisation för cybersäkerhet, med över 500 000 medlemmar i fler än 175 länder. Organisationen är uppbyggd kring en portfölj av branschstandardiserade certifieringar som CISSP och CCSP. Om du menar allvar med att utveckla din karriär inom cybersäkerhet är det här platsen där meriter möter gemenskap.

Varför gå med? ISC2 är en av få gemenskaper där ditt medlemskap har en direkt koppling till meriter som kan definiera din karriär och som arbetsgivare – inklusive myndigheter – aktivt söker vid rekrytering. Utöver certifieringarna får du tillgång till lokala avdelningar för nätverkande på plats, rabatter på stora konferenser som RSA och Black Hat samt den årliga ISC2 Security Congress.
Jag rekommenderar särskilt det kostnadsfria Candidate-programmet om du ännu inte är certifierad – det ger dig ett första års medlemskap utan kostnad och inkluderar en kostnadsfri CC-certifieringskurs i egen takt samt möjlighet att genomföra provet.
2. ISACA – Bäst för lärande inom styrning och risk
- Målgrupp: Yrkesverksamma inom IT-revision, risk och cybersäkerhet världen över
- Storlek: Över 185 000 medlemmar
- Medlemskostnad: $145 att gå med, därefter $135/år
- Plattform: Webbplats, ISACA Engage, lokala avdelningar, konferenser, webbseminarier och evenemang på plats
ISACA grundades 1969 och är en global ideell förening för yrkesverksamma inom IT-revision, styrning, risk och cybersäkerhet, med över 185 000 medlemmar i 188 länder. Det är organisationen bakom CISM och CISA – två av de mest respekterade meriterna för säkerhetschefer och IT-revisorer.
Varför gå med? Om du arbetar i gränslandet mellan cybersäkerhet, risk och efterlevnad fyller ISACA en lucka som rent tekniska gemenskaper inte gör – organisationen är uppbyggd kring styrningsramverk som COBIT och meriter som CISM, vilka talar direkt till ledning och tillsynsintressenter.
Medlemskapet ger dig tillgång till ISACA Engage onlinegemenskap, evenemang hos lokala avdelningar och konferenser där samtalen fokuserar på revisionsberedskap, riskstrategi och hantering av säkerhetsprogram. Jag rekommenderar särskilt ISACA om du är säkerhetsexpert på väg in i en chefsroll eller en roll med fokus på GRC och vill ha en gemenskap som speglar den karriärinriktningen.
3. SANS Institute – Bäst för praktisk säkerhetsutbildning
- Målgrupp: Tekniska cybersäkerhetspraktiker och säkerhetsledare världen över
- Storlek: 400 000+ medlemmar
- Medlemskostnad: Gratis
- Plattform: Webbplats, webbsändningar, virtuella toppmöten, fysiska evenemang, nyhetsbrev
SANS Institute grundades 1989 och är en global organisation för utbildning och forskning inom cybersäkerhet som åtnjuter förtroende från 492 Fortune 500-företag och 159 regeringar. Det kostnadsfria communitymedlemskapet ger dig tillgång till webbsändningar ledda av experter, egen forskning, över 150 verktyg och över 17 årliga toppmöten – utan krav på att anmäla dig till en betald kurs.
Varför gå med? SANS utmärker sig genom tekniskt djup inom DFIR, offensiv säkerhet, moln, ICS/OT och AI-säkerhet. Du får också hotinformation i realtid från Internet Storm Center, NetWars-utmaningar och praktisk vägledning som kompletterar verktyg som programvara för nätverkssäkerhet. Om du satsar på GIAC-certifieringar eller vill ha arbetslivsrelevant utbildning är SANS ett starkt val.
4. OWASP Foundation – bäst för praktiker inom applikationssäkerhet
- Målgrupp: Ingenjörer inom applikationssäkerhet, utvecklare och pentestare världen över
- Medlemskostnad: Från 50 USD/år
- Plattform: Webbplats, Slack, GitHub, lokala träffar, konferenser, webbseminarier
OWASP (Open Worldwide Application Security Project) grundades 2001 och är ett leverantörsoberoende, ideellt community som arbetar för att förbättra programvarusäkerheten genom projekt med öppen källkod, forskning och globalt samarbete. Det drivs helt av volontärer och stöds av OWASP Foundation, och alla kan delta – kostnadsfritt.
Varför gå med? OWASP står bakom OWASP Top 10 och ett brett utbud av säkerhetsverktyg med öppen källkod, däribland OWASP ZAP och Juice Shop. Communityt är också användbart för att förstå hur dessa projekt passar ihop med andra verktyg för statisk testning av applikationssäkerhet som används i utvecklingsarbetsflöden.
Utöver dessa resurser kan du gå med i lokala avdelningar, delta i Slack-communityt och besöka Global AppSec-konferenser där praktiker delar med sig av verklighetsbaserade säkerhetsinsikter. Om ditt arbete berör webb-, mobil- eller API-säkerhet skulle jag betrakta OWASP som ett av de mest direkt användbara communityna på den här listan.
5. Information Systems Security Association (ISSA) – bäst för lokalt nätverkande inom cybersäkerhet

- Målgrupp: Cybersäkerhetsprofessionella i alla karriärstadier världen över
- Storlek: 10 000+ medlemmar
- Medlemskostnad: 95 USD/år + avgifter för avdelning
- Plattform: Webbplats, träffar hos lokala avdelningar, konferenser, webbseminarier, intressegrupper
ISSA grundades 1984 och är en internationell ideell medlemsorganisation som bygger på lokala avdelningar, vilket gör den till ett av få cybersäkerhetscommunityn där nätverkande ansikte mot ansikte är kärnerbjudandet. Den styrs av en vald styrelse bestående av cybersäkerhetsprofessionella och är strukturerad kring Cyber Security Career Lifecycle® för att betjäna medlemmar i alla karriärstadier.
Varför gå med? Det som skiljer ISSA från mängden är dess över 100 lokala avdelningar – om du vill träffa kollegor i din stad i stället för enbart online är det hit jag skulle hänvisa dig först. Medlemskapet ger dig också CPE-poäng genom webbaserade konferenser, tillgång till specialintressegrupper (integritet, vCISO, framväxande teknik, kvinnor inom säkerhet med mera) samt den månatliga ISSA Journal med innehåll som fokuserar på praktiker. För seniora yrkesverksamma finns även ett ansökningsbaserat Cyber Executive Membership med kvartalsvisa forum på plats.
6. Cloud Security Alliance (CSA) – Bäst för standarder inom molnsäkerhet

- Målgrupp: Yrkesverksamma inom molnsäkerhet, arkitekter och CISO:er över hela världen
- Storlek: Över 150 000 medlemmar
- Medlemskostnad: $10,000/år, gratis medlemskap tillgängligt
- Plattform: Webbplats, arbetsgrupper, LinkedIn, webbseminarier, fysiska evenemang, lokala avdelningar
Cloud Security Alliance (CSA) grundades 2009 och är en ideell organisation samt den ledande globala auktoriteten inom bästa praxis, forskning och standarder för molnsäkerhet. Organisationen drivs av en blandning av frivilliga yrkesutövare och företagsmedlemmar som tillsammans tar fram de ramverk som branschen faktiskt använder – till exempel matrisen för molnkontroller (CCM) och AI-kontrollmatrisen (AICM).
Varför gå med? Det som skiljer CSA från andra cybersäkerhetsgemenskaper är att ett medlemskap innebär att du aktivt kan bidra till de standarder som formar området – genom över 40 arbetsgrupper konsumerar du inte bara forskning, utan är med och skriver den. Du får också tillgång till certifieringar som CCSK och CCZT, nätverkande via lokala avdelningar och webbseminarier som berättigar till CPE-poäng, allt utan kostnad för individuellt deltagande.
Jag skulle först hänvisa yrkesverksamma inom molnsäkerhet, arkitekter och CISO:er hit om du vill att ditt arbete ska bygga på – och bidra till – de mest refererade ramverken för molnsäkerhet i branschen.
7. r/cybersecurity (Reddit) – Bäst för uppriktiga karriärråd
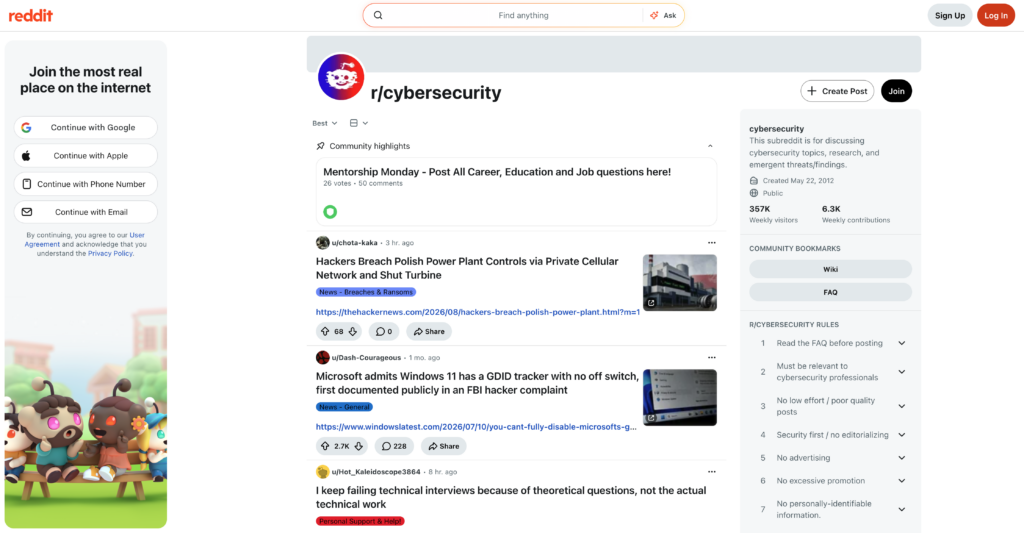
- Målgrupp: Yrkesverksamma inom cybersäkerhet och blivande yrkesverksamma över hela världen
- Storlek: Över 1 550 000 medlemmar
- Medlemskostnad: Gratis
- Plattform: Reddit
r/cybersecurity lanserades 2012 och är en modererad Reddit-gemenskap för yrkesverksamma inom cybersäkerhet och personer som aktivt tar sig in i branschen. Reglerna håller diskussionerna fokuserade och professionella, medan AI-genererat innehåll, inlägg med låg arbetsinsats och personliga säkerhetsfrågor hänvisas bort från huvudgemenskapen.
Varför gå med? Det som särskiljer r/cybersecurity är öppenheten – du får ärliga åsikter om rekrytering, löner och karriärval som du inte hittar i mer formella yrkesgemenskaper. De veckovisa trådarna för Mentorskapsmåndag är en pålitlig plats för att ställa karriärfrågor och få verkliga svar från yrkesutövare, och schemalagda AMA:er tar in säkerhetsforskare och branschprofiler för direktfrågor och svar. Det är särskilt användbart om du navigerar i ett karriärbyte, försöker ta reda på hur du tar dig in i cybersäkerhet eller vill få en bild av hur yrkesverksamma faktiskt ser på branschen.
8. BSides – Bäst för lokala evenemang inom informationssäkerhet

- Målgrupp: Säkerhetsyrkesverksamma, forskare och studenter över hela världen
- Medlemskostnad: Gratis
- Plattform: Konferenser på plats, bsides.org, webbplatser för lokala avdelningar
BSides är ett globalt nätverk av gräsrotsdrivna informationssäkerhetskonferenser som startade 2009, när föredrag som avvisats av Black Hat blev grunden för ett communityfokuserat alternativ. Med 1,329 evenemang i 73 länder och välkända talare som Dan Kaminsky och Dave Kennedy på programmet har nätverket byggt upp ett seriöst rykte, samtidigt som det medvetet förblivit oberoende.
Varför gå med? Om du vill ha personlig kontakt med lokala yrkesverksamma utan kostnaden och den företagsmässiga ytan hos stora konferenser är BSides rätt val – de flesta evenemang är gratis eller kostar under $50. Du hittar föredrag, CTF-tävlingar och praktiska specialområden som täcker allt från red teaming till AI-säkerhet, med en talarkultur som aktivt välkomnar nya röster. Det är också ett utmärkt tillfälle om du vill tala offentligt för första gången eller hitta ditt lokala community inom informationssäkerhet.
9. DEF CON – Bäst för hackerkultur

- Målgrupp: Hackare, säkerhetsforskare och yrkesverksamma inom offensiv säkerhet
- Storlek: 35,000+ medlemmar
- Plattform: Konferens på plats, lokala träffar, forum, VR-kapitel, Discord
DEF CON grundades 1993 av Jeff Moss (även kallad "Dark Tangent"), och är en av världens äldsta och största hackerkonferenser. Varje år lockar den omkring 30 000 deltagare till Las Vegas. Den är den globala informationssäkerhetscommunityns kulturella hjärta – byggd av hackare, för hackare.
Varför gå med? Den årliga konferensen är den största attraktionen, med dussintals specialområden som täcker allt från bilhackning och AI till låsöppning och social manipulation, samt CTF-tävlingar och föredrag från ledande forskare. Men DEF CON är inte bara ett årligt evenemang – DEF CON Groups (DCG) anordnar kostnadsfria lokala träffar över hela världen året runt, och DCGVR ger dig en virtuell ingång om du inte kan ta dig till Las Vegas.
10. Women in CyberSecurity (WiCyS) – Bäst för kvinnor inom säkerhet
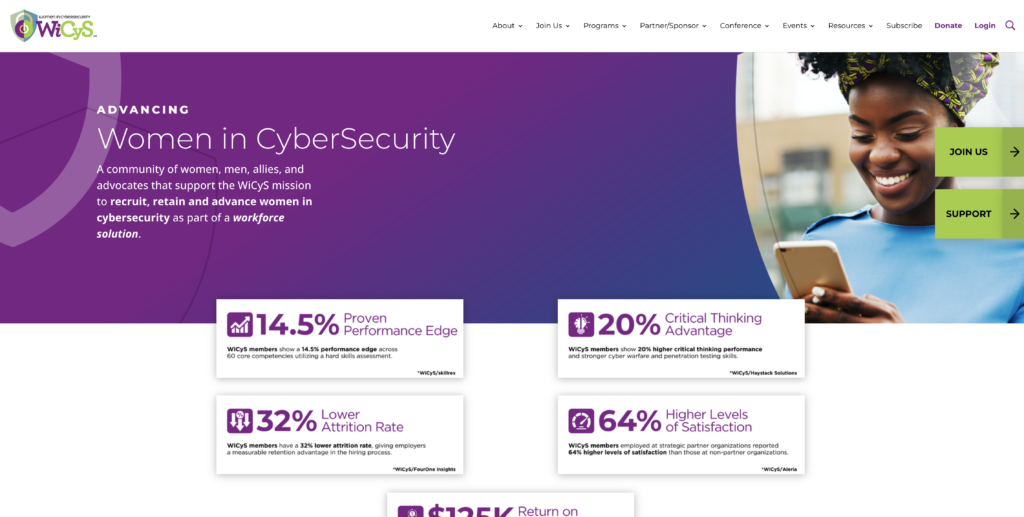
- Målgrupp: Kvinnor inom cybersäkerhet på alla karriärnivåer
- Storlek: 5,000+ medlemmar
- Medlemskostnad: Från $20
- Plattform: Onlineportal, konferenser på plats, lokala avdelningar, virtuella evenemang
WiCyS grundades 2013 av Dr. Ambareen Siraj genom ett anslag från National Science Foundation och är en global ideell organisation som skapats för att rekrytera, behålla och främja kvinnor inom cybersäkerhet på alla karriärnivåer. Verkställande direktören Lynn Dohm leder organisationen tillsammans med ett nätverk av partner från näringslivet, akademin och den offentliga sektorn.
Varför gå med? WiCyS går långt utöver nätverkande – medlemskapet ger dig tillgång till strukturerade mentorgrupper, en jobbsajt med inriktning på cybersäkerhet samt stipendier och utbildningsprogram i samarbete med organisationer som SANS och Google.
Den årliga konferensen på plats är ett av de mest karriärfokuserade evenemangen inom området, med karriärmässa, tekniska workshoppar och talare från hela branschen. Jag rekommenderar den särskilt om du befinner dig tidigt i karriären eller aktivt vill ta nästa steg – det heltäckande stödet här är genuint svårt att hitta någon annanstans.
11. TCM Security Academy Community – Bäst för blivande pentestare
- Målgrupp: Blivande penetrationstestare och medlemmar i blåteam samt personer tidigt i karriären
- Storlek: Över 70 000 medlemmar
- Medlemskostnad: Från 29.99 USD/månad, gratisnivå finns
- Plattform: Discord, webbplats för onlineakademi, livesändningar
TCM Security Academy är en cybersäkerhetsutbildningsplattform som ägs av en veteran och grundades av Heath Adams (The Cyber Mentor). Plattformen är uppbyggd kring en av de största cybersäkerhetsinriktade Discord-gemenskaperna som finns – över 70 000 medlemmar. Den är särskilt utformad för personer som vill ha praktisk och prisvärd utbildning med en verklig gemenskap bakom sig.
Varför gå med? Det är på Discord som gemenskapen faktiskt lever – där hittar du kursspecifika kanaler, aktiva mentorer, yrkesverksamma och deltagare på alla nivåer, på samma plats. Det som särskiljer plattformen är kombinationen av prisvärd, yrkesverksamt ledd utbildning (från instruktörer som Tib3rius och Alex Olsen) och erkända certifieringar som PNPT, som arbetsgivare faktiskt känner till.
Om du tar steget in i penetrationstestning eller byter inriktning till säkerhet tycker jag att detta är en av de mest praktiska gemenskaperna du kan ansluta dig till.
12. Cybrary – bäst för certifieringsförberedelser
- Målgrupp: Personer som byter karriär samt cybersäkerhetsyrkesverksamma tidigt till mitten av karriären
- Storlek: Över 2 500 000 medlemmar
- Medlemskostnad: Kostnadsfritt
- Plattform: Webbplats, Slack, virtuella labb
Cybrary grundades 2015 av Ralph Sita och Ryan Corey och är en av de största plattformarna för cybersäkerhetslärande online, med över 2 miljoner registrerade användare och ett kursbibliotek uppbyggt kring verkliga certifieringsvägar och karriärspår baserade på roller. Det passar bra för alla som arbetar mot meriter som Security+, CISSP eller MITRE ATT&CK och samtidigt vill ha en gemenskap att lära sig tillsammans med.
Varför gå med? Den kostnadsfria nivån ger dig omedelbar tillgång till grundläggande kurser och Slack-gemenskapen – inget kreditkort krävs – vilket gör det enkelt att få en känsla för plattformen innan du bestämmer dig. Det jag tycker särskiljer Cybrary är kombinationen av strukturerade certifieringsförberedelser, praktiska virtuella labb och CEU-poäng som räknas mot att behålla befintliga certifieringar. Om du arbetar i ett team lägger Cybrary for Business till instrumentpaneler och rapportering, vilket gör plattformen till en av få som kan skalas från enskilda deltagare till företagsomfattande utbildningsprogram.
13. MITRE Engage – bäst för strategi kring cyberbedrägeri
- Målgrupp: Ledare för blåteam och yrkesverksamma inom cyberbedrägeri
- Medlemskostnad: Kostnadsfritt
- Plattform: Webbplats, LinkedIn, e-post, evenemang
MITRE Engage lanserades av The MITRE Corporation 2022 och är ett öppet ramverk som bygger på över ett årtionde av verkliga insatser för engagemang med motståndare. Det är utformat för att hjälpa försvarare att planera och genomföra strategier för bedrägeri och nekande. Det riktar sig direkt till ledare för blåteam, cybersäkerhetsanalytiker och CISO:er som vill ha ett strukturerat, evidensbaserat tillvägagångssätt för att stoppa motståndare innan de når sina mål.
Varför gå med? Det jag tycker är mest användbart med MITRE Engage är hur direkt det kopplar till MITRE ATT&CK – om ditt team redan arbetar med ATT&CK ger Engage dig nästa logiska lager för planering av aktivt försvar. Du får kostnadsfri tillgång till hela ramverket, ett startpaket, spelböcker och arbetsblad som du kan börja använda direkt.
Gemenskapens engagemang sker genom uppdateringar på LinkedIn, e-postkontakt med Engage-teamet och evenemang som Cyber Deception Day, vilket gör detta till ett praktiskt resursnav snarare än en chattbaserad gemenskap.
14. Black Hat – bäst för elitinriktade säkerhetskonferenser
- Målgrupp: Säkerhetsingenjörer, forskare och ledare inom cybersäkerhet världen över
- Medlemskostnad: Gratis
- Plattform: Konferenser på plats, webbplats, webbseminarier, YouTube
Black Hat grundades 1997 och arrangeras av Informa Tech. Det är en global serie cybersäkerhetskonferenser som sammanför säkerhetsexperter genom forskningspresentationer, teknisk utbildning, nätverkande och community-evenemang. Konferenserna hålls i stora regioner världen över och lockar yrkesverksamma, forskare, leverantörer och säkerhetsledare som är intresserade av nya hot, verktyg och tekniker.
Varför gå med? Black Hat är platsen där banbrytande forskning offentliggörs först – zero-day-sårbarheter, nya angreppstekniker och genombrott inom försvar presenteras regelbundet på Briefings-scenen, där tidigare talare bland annat varit Mikko Hypponen och Nicole Perlroth. Utöver föredragen låter Arsenal-spåret dig prova verktyg med öppen källkod direkt tillsammans med deras skapare, och de flerdagars Trainings-utbildningarna hör till de mest tekniskt krävande kurserna du kan hitta.
Om en biljett till ett fysiskt evenemang inte ryms i din budget rekommenderar jag ändå att du följer de kostnadsfria månatliga webbseminarierna och YouTube-arkivet för att hålla dig uppdaterad om vad forskarsamhället faktiskt arbetar med.
15. Forum of Incident Response and Security Teams (FIRST) – bäst för ledare inom incidenthantering
- Målgrupp: CSIRT- och PSIRT-team samt yrkesverksamma inom incidenthantering världen över
- Storlek: Över 800 medlemsorganisationer
- Medlemskostnad: Från $100
- Plattform: Webbplats, medlemsportal, e-postlistor, webbseminarier, konferenser på plats, regionala symposier
FIRST grundades 1990 och är det globala yrkesnätverket för incidenthanterings- och säkerhetsteam. Nätverket sammanför över 800 CSIRT:er, PSIRT:er och nationella CERT:er i fler än 100 länder inom en ideell, yrkesverksamt styrd struktur. Organisationen står också bakom branschstandarder som CVSS, EPSS och TLP, som det bredare säkerhetsområdet är beroende av varje dag.
Varför gå med? Om ditt team arbetar med incidenthantering eller sårbarhetssamordning ger FIRST dig tillgång till fler än 30 intressegrupper som täcker allt från hotinformation och utpressningstrojaner till ICS-säkerhet och AI, samt informationsdelning för medlemmar som är svårt att återskapa någon annanstans.
Den årliga FIRSTCON-konferensen samlar den globala IR-communityn, och mentorprogrammet kopplar samman nyare team med etablerade yrkesverksamma. Jag vill uppmärksamma en viktig begränsning: medlemskapet är organisationsbaserat snarare än individuellt, så ditt CSIRT- eller PSIRT-team ansöker som en grupp och behöver sponsring från två befintliga medlemsorganisationer för att bli antaget.
16. Executive Women's Forum (EWF) – bäst för kvinnor i ledande cybersäkerhetsroller
- Målgrupp: Kvinnliga ledare inom cybersäkerhet, risk och integritet
- Storlek: Över 20 000 medlemmar
- Medlemskostnad: $1,250
- Plattform: Webbplats, medlemsportal, konferenser på plats, virtuella evenemang, mentorprogram
EWF grundades 2002 av Joyce Brocaglia och är en global community som särskilt riktar sig till kvinnor inom cybersäkerhet, riskhantering och integritet. Över 60 företagsmässiga bidragsgivare, däribland Microsoft, Google och IBM, stödjer organisationens program. Det är en av få communities inom säkerhetsområdet som fokuserar på kvinnors ledarskap och karriärutveckling på alla nivåer, från yrkesverksamma med hög potential till CISO:er.
Varför gå med? EWF:s värde märks tydligast genom tre saker: flaggskeppets årliga konferens (700+ kvinnliga ledare, tre dagar), Lift-mentorprogrammet (strukturerade sexmånadersmatchningar med erfarna yrkesverksamma på senior nivå) och Ledarskapsakademin för snabbare utveckling på ledningsnivå.
Medlemskapet ger dig också tillgång till EWF CONNECT-portalen med arkiverade inspelningar från evenemang, utbildning i AI-säkerhet och CPE-poäng. Jag skulle säga att den årliga medlemsavgiften på $1,250 är lättast att motivera om din arbetsgivare betalar den – och på den prisnivån gör enbart mentorskapet och konferenstillgången det värt kostnaden om du siktar på en CISO-roll eller en ledande befattning.
Vad händer härnäst?
Utveckla din SaaS-tillväxt och ditt ledarskap. Prenumerera på vårt nyhetsbrev för de senaste insikterna från CTO:er och blivande teknikledare. Vi hjälper dig att skala smartare och leda starkare med guider, resurser och strategier från ledande experter!

