


ThreatLocker kontra SentinelOne: Jämförelse & expertomdömen för 2026

We review tools independently, and commissions help fund our testing. See our transparency policy, our methodology, or suggest a tool.
Om du jämför ThreatLocker och SentinelOne just nu känner du sannolikt pressen från rubriker om ransomware och frågor om cyberrisker på styrelsenivå. Bekräftade ransomware-incidenter fortsätter att öka, och återställningen kostar ofta mer än själva lösensumman – därför är det inte längre något som är ”bra att ha” att skaffa slutpunktsskydd med rätt cybersäkerhetsprogramvara, utan ett beslut om verksamhetens kontinuitet.
I den här artikeln går jag igenom hur ThreatLockers Zero Trust-metod med standardnekande står sig mot SentinelOnes AI-drivna, autonoma EDR, och vad det faktiskt innebär för den dagliga säkerhetsdriften, budgeten och teamets kapacitet. Du får se var varje plattform utmärker sig, var den brister och vilka scenarier som talar för den ena framför den andra, så att du kan fatta ett tryggt och välgrundat beslut för din organisation.
ThreatLocker


4.8/5
- 30-day free trial + free demo available
- Pricing upon request
SentinelOne
4.7/5
- Free demo available
- From $179.99/endpoint (billed annually)
Varför du kan lita på våra programvarurekommendationer
6,700+
Reviews
20
Industry experts
16+
Evaluation factors
14
Years
Vårt team har testat och recenserat programvara sedan 2012. Som teknikledare själva vet vi hur svårt — och viktigt — det är att välja rätt programvara.
För den här guiden utvärderade vi verktyg genom praktisk testning och oberoende research, och betygsatte verktygen enligt våra urvalskriterier.
Våra recensioner speglar vårt mänskliga redaktionella omdöme, inte ett säljbudskap.
Expertgranskare:
- Paulo Gardini MiguelTeknikdirektör
 Tim FisherVP för AI
 Gabriel RosasTech Lead & mjukvaruarkitekt
 Christhian GruhnTech Lead & plattformsarkitekt

| ThreatLocker | SentinelOne | |
|---|---|---|
| Free Trial | 30-day free trial + free demo available | Free demo available |
| Pricing | Pricing upon request | From $179.99/endpoint (billed annually) |
ThreatLocker jämfört med SentinelOne: priser och dolda kostnader
ThreatLocker använder en anpassad, miljöbaserad prenumerationsmodell i stället för offentlig prissättning per slutpunkt. Offerterna baseras på faktorer som antalet slutpunkter, applikationslandskapet och nödvändiga Zero Trust-kontroller, till exempel tillåtelselistor för applikationer och programisolering. Ytterligare funktioner, däribland nätverkskontroll eller korrigeringshantering, inkluderas vanligtvis i den övergripande planen i stället för att läggas till senare som överraskande avgifter.
SentinelOne erbjuder offentlig, årlig prissättning per slutpunkt i nivåerna Core, Control, Complete, Commercial och Enterprise. Kostnaderna ökar när organisationer går över till högre nivåer för att få tillgång till funktioner som utökad datalagring, hanterad hotjakt, MDR-tjänster och skydd av molnarbetsbelastningar.
ThreatLockers främsta styrka är Zero Trust-tillämpning, baserad på en modell med standardnekande där endast uttryckligen godkänd programvara och godkända åtgärder tillåts. De viktigaste kontrollerna omfattar tillåtelselistor för program, programisolering, behörighetsstyrning, lagringskontroll och nätverkskontroll, som begränsar vad som kan köras, hur det beter sig och vad det kan komma åt. Detta bidrar till att begränsa missbruk av inbyggda systemverktyg och obehörig lateral förflyttning, samtidigt som det möjliggör tekniska efterlevnadskontroller som kan tillämpas.
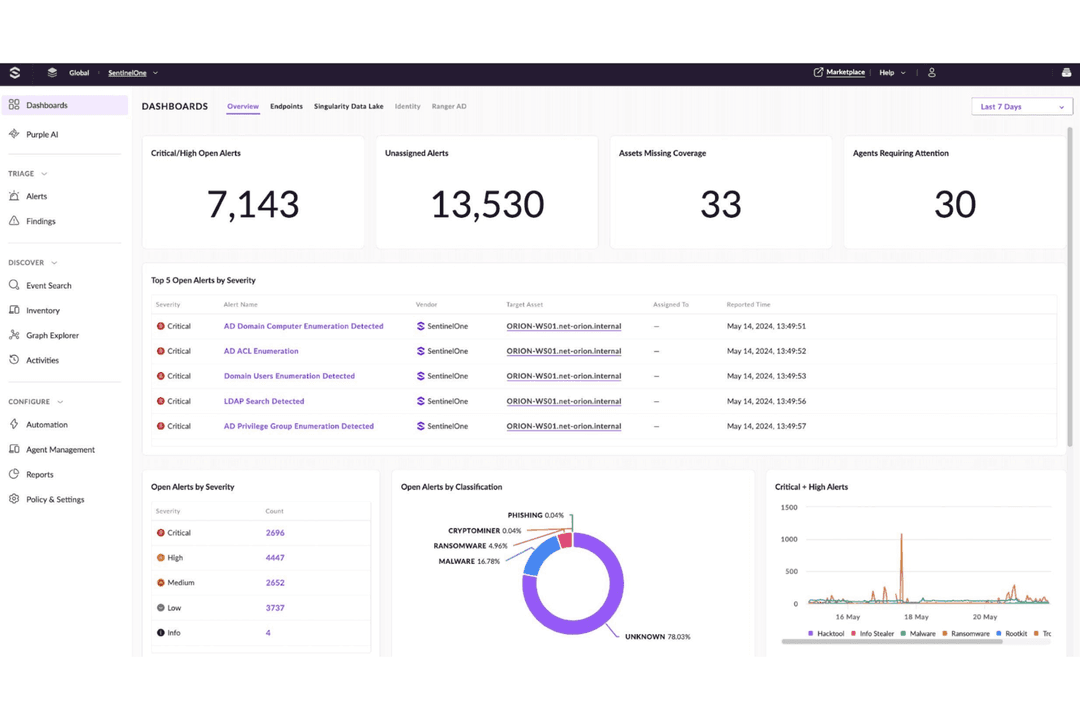
SentinelOnes Singularity-plattform bygger på AI-drivna EPP/EDR/XDR och använder statiska och beteendebaserade AI-motorer för att upptäcka och autonomt reagera på kända och okända hot. Funktionerna omfattar förebyggande, upptäckt och automatisk åtgärd i realtid över slutpunkter (och utökade nivåer stöder moln, identitet och hanterade tjänster), med teknik som Storyline som kopplar samman relaterad misstänkt aktivitet för ett mer detaljerat sammanhang. Singularity erbjuder även återställnings- och kriminaltekniska funktioner för att återhämta sig från ransomware eller destruktiva attacker utan manuella åtgärder.
| ThreatLocker | SentinelOne | |
|---|---|---|
| 2-Factor Authentication | No | Yes |
| Access Management | No | Yes |
| Anti-Virus | No | Yes |
| API | Yes | Yes |
| Audit Management | Yes | Yes |
| Audit Trail | Yes | Yes |
| Batch Permissions & Access | No | Yes |
| Compliance Tracking | No | Yes |
| Dashboard | No | Yes |
| Data Export | No | Yes |
| Data Import | No | Yes |
| DDoS Protection | No | Yes |
| External Integrations | Yes | Yes |
| File Sharing | Yes | Yes |
| File Transfer | No | Yes |
| Firewall | No | Yes |
| Incident Management | No | Yes |
| Malware Protection | Yes | Yes |
| Multi-User | Yes | Yes |
| Notifications | Yes | Yes |
| Password & Access Management | No | Yes |
| Policy Management | Yes | Yes |
| Real-time Alerts | Yes | Yes |
| Report & Compliance | Yes | Yes |
| Risk Assessment | No | Yes |
| Security Migration | No | Yes |
| Threat Detection | Yes | Yes |
| Workflow Management | Yes | Yes |
| Verktyg | ThreatLocker | SentinelOne |
| ConnectWise | ✅ | ✅ |
| Datto RMM | ✅ | ✅ |
| Kaseya | ✅ | ✅ |
| N-able | ✅ | ✅ |
| Autotask | ✅ | ✅ |
| ServiceNow | ✅ | ✅ |
| Splunk | ✅ | ✅ |
| Microsoft Sentinel | ✅ | ✅ |
| Cribl Stream | ❌ | ✅ |
| Okta | ✅ | ✅ |
| Azure AD | ✅ | ✅ |
| Jira | ✅ | ✅ |
| Elastic | ✅ | ✅ |
Båda plattformarna integreras väl med en modern SecOps-stack, men på olika sätt: ThreatLocker fokuserar på en nära samordning med MSP-verktyg som RMM och PSA, så att du kan omsätta Zero Trust-policyer i praktiken inom befintliga tjänstearbetsflöden, medan SentinelOne satsar på bredare XDR- och AI-SIEM-ekosystem. Det ger dig rikare dataflöden till SIEM, SOAR och molnbaserade pipelines om du bygger en mer centraliserad, analysdriven säkerhetsarkitektur.
| Faktor | ThreatLocker | SentinelOne |
| Dataskydd och kryptering | Krypterar data under överföring och i vila; tillämpar åtkomst med minsta privilegium till applikationer och lagring via Zero Trust-kontroller. | Krypterar data under överföring och i vila med starka åtkomstkontroller över slutpunkter och molnarbetsbelastningar. |
| Stöd för efterlevnad | Hjälper till att koppla kontroller till NIST, CIS, HIPAA, PCI, ISO 27001 och SOC 2 via policyer och konfigurationskontroller. | Stöder HIPAA, SOC 2, PCI DSS, GDPR och andra standarder; erbjuder vägledning och verktyg för granskningar och efterlevnad i molnet. |
| Åtkomstkontroll och Zero Trust | Zero Trust-modell med nekande som standard och detaljerad tillämpning av policyer för applikationer, lagring och nätverk. | Zero Trust-anpassat skydd av slutpunkter och identiteter med beteendebaserad AI och detaljerade policykontroller. |
| Granskningsloggning och insyn | Detaljerade loggar över applikationskörning, policybeslut och dataåtkomst som stöd för utredningar och granskningar. | Djupgående insyn och telemetri för SOC 2- och HIPAA-underlag, hotjakt och kriminalteknisk analys över slutpunkter och moln. |
| Tillförlitlighet och drifttid | Den offentliga statussidan visar en konsekvent drifttid för portalen på över 99,9 % under de senaste månaderna. | Tillgänglighet på företagsnivå, uppbackad av global molninfrastruktur och kontroller anpassade till TSC:er för tillgänglighet. |
ThreatLocker tillämpar en strikt Zero Trust-modell där åtkomst nekas som standard, med detaljerade kontroller som kan stödja efterlevnadsarbete genom att generera tydliga granskningsloggar och tillämpa tekniska skyddsåtgärder i linje med ramverk som NIST, HIPAA och ISO 27001. SentinelOnes AI-drivna Singularity-plattform erbjuder bredare insyn och skydd över slutpunkter, molnarbetsbelastningar och identiteter, med centraliserad telemetri och rapportering som kan hjälpa organisationer att sammanställa granskningsunderlag för ramverk som SOC 2, HIPAA och PCI-DSS i komplexa miljöer.
| Faktor | ThreatLocker | SentinelOne |
| Administratörsgränssnitt | ThreatLockers gränssnitt är intuitivt och lättöverskådligt när policyerna väl är på plats. | Har en modern, enhetlig konsol; kraftfull men kan upplevas som komplex för mindre tekniskt kunniga användare. |
| Installation och driftsättning | En lätt agent och inlärningsläge gör utrullning och etablering av en policybaslinje relativt smidig. | En enda agent för slutpunkter, moln och identiteter förenklar driftsättningen över stora IT-miljöer. |
| Introduktionsupplevelse | Omfattande guidad introduktion med ”inlärningsläge” och regelbundna avstämningar om framsteg från ThreatLocker-teamet. | Erbjuder strukturerad introduktion och utbildning men kan kräva mer finjustering för avancerade funktioner. |
| Daglig hantering | Policybaserat arbetsflöde som är enkelt att justera men kan öka administrationsbördan i mycket dynamiska miljöer. | Centraliserade aviseringar och automatisering minskar manuell triagering, även om djupgående hotjaktsfunktioner ökar komplexiteten. |
| Supportkvalitet | Får ofta beröm för extremt snabb och praktiskt inriktad support. Det går ofta att nå en tekniker på några minuter. | Support och dokumentation får höga betyg, även om svarstiden är något längre än hos ThreatLocker. |
I praktiken upplever många team att ThreatLocker är lättillgängligt när den inledande policyjusteringen är klar, särskilt om de värdesätter guidad introduktion, snabb tillgång till mänsklig support och ett policycentrerat gränssnitt. SentinelOne erbjuder en polerad, enhetlig konsol som kan skalas väl för större eller mer mogna säkerhetsteam, men det breda funktionsutbudet och funktionerna för hotjakt innebär vanligtvis en brantare inlärningskurva innan organisationer kan utnyttja hela värdet.
ThreatLocker
- Delivers strong prevention against ransomware and zero-days.
- Granular control over applications, storage, and network access.
- Detailed logging supports compliance, audits, and forensic investigations.
- Steep initial learning curve and tuning period, requires upfront policy work to avoid blocking legitimate apps.
- Not a set-and-forget security solution for most environments.
- End-user friction arises from strict controls that block routine software installs.
SentinelOne
- AI-driven detection stops advanced threats quickly
- Automated rollback restores endpoints after ransomware attacks
- Minimal system impact on user devices
- Higher cost than many competitors
- Occasional false positives require manual review
- Console outages reported during updates
ThreatLocker
- MSPs Managing Multiple ClientsCentralized cloud portal and RMM integrations let you deploy and tune policies across diverse environments without constant per-client tweaks.
- Healthcare OrganizationsGranular storage and elevation controls protect patient data on USBs, shares, and apps while meeting HIPAA compliance through audit trails.
- Educational InstitutionsLocks down student devices and servers against unauthorized software, reducing risks from unvetted apps in shared environments.
- Midmarket EnterprisesBalances strong prevention with learning modes to build allowlists quickly, minimizing disruption during rollout.
- High-Compliance IndustriesRingfencing and network controls limit lateral movement and data exfiltration, simplifying audits with detailed enforcement logs.
- Remote/Hybrid WorkforcesDynamic network ACLs secure traveling endpoints by whitelisting specific IPs or keywords without VPN overhead.
SentinelOne
- Healthcare ProvidersSentinelOne's automated response and compliance features help protect sensitive patient data.
- Financial ServicesReal-time threat detection supports strict regulatory requirements and high-value assets.
- Remote WorkforcesCloud-based management and low device impact suit distributed teams.
- Education InstitutionsAutomated rollback and easy deployment help protect large, diverse device fleets.
- IT DepartmentsCentralized console and broad OS support simplify endpoint management.
- Mid-Size EnterprisesScalable licensing and automation reduce the need for large security teams.
Vem bör använda ThreatLocker och vem bör använda SentinelOne?
ThreatLocker passar team som vill ha strikta kontroller där åtkomst nekas som standard och stark styrning av applikationer, till exempel MSP:er, reglerade organisationer och IT-grupper som hanterar äldre system eller många mindre klientmiljöer. Den tillåtelselistebaserade metoden och policyfokuset bidrar till att minska angreppsytan och stödja insamling av efterlevnadsunderlag utan att ett stort SOC behövs.
SentinelOne passar större eller molnorienterade organisationer som behöver bred AI-driven EPP/EDR/XDR över slutpunkter, identiteter och molnarbetsbelastningar. Den enhetliga Singularity-plattformen är idealisk för team som vill ha automatiserad upptäckt, respons och hotjakt i stor skala, med djupgående telemetri och centraliserad insyn i stället för hantering av tillåtelselistor per applikation.
| ThreatLocker | SentinelOne | |
|---|---|---|
| Control | ThreatLocker ThreatLocker gives you surgical control over applications and storage, helping dictate which processes run, what network connections they make, and how the access data—particularly when you’re looking to lock down critical servers or specialized applications with strict compliance requirements. | SentinelOne SentinelOne covers more territory, from laptops to servers to cloud workloads, while pulling in security telemetry from across your tech stack with a unified view that gives you the comprehensive oversight you need. |
| MSP Compatibility | ThreatLocker ThreatLocker’s multi-tenant console lets MSPs handle dozens of clients in one place, with plug-and-play integrations, saving teams hours of management time every week. | SentinelOne SentinelOne caters to enterprises with full security teams with SOC analysts loving its API-first design that plugs right into multiple tools, beefing up investigations and putting response playbooks on autopilot. |
| Policy Configuration | ThreatLocker ThreatLocker requires users to invest time building policies, approving legitimate apps, and managing exceptions—particularly if users are constantly installing new software or your dev team pushes frequent updates. | SentinelOne With SentinelOne, automation reduces manual blocking decisions, yet you’ll invest more effort in triaging alerts, tuning detection rules, and using hunting features to get full value from the platform. |
| Zero Trust | ThreatLocker ThreatLocker uses a Zero Trust, default-deny model that prevents threats by only allowing approved applications and behaviors to run, blocking malicious code before execution. | SentinelOne SentinelOne relies on AI-driven behavioral analysis to prevent and detect threats, focusing on identifying and automatically stopping malicious activity in real time rather than enforcing strict default-deny policies. |
| Agent Architectures | Both offer lightweight agents that protect devices, even when they’re offline, then sync with the cloud when reconnected, protecting remote teams from anywhere they work with no system slowdowns. |
|---|---|
| Behavior Visibility | Each platform provides detailed visibility into application and process behavior, helping teams understand what is running and why actions are allowed or blocked. |
| Compliance | Both automatically track and document security events across major compliance frameworks, with detailed records that satisfy the most thorough auditors. |
| Endpoint Protection | Both go beyond detection to proactively block ransomware, malware, and zero-day attacks across your devices. |
| Real-Time Protection | Both respond to emerging threats, automatically isolating compromised systems and blocking lateral movement. |