

10 bästa verktygen för penetrationstestning för företag 2026

Bästa verktygen för penetrationstestning för företag


Med så många olika verktyg för penetrationstestning för företag på marknaden är det svårt att avgöra vilket som passar dig bäst. Du vet att du vill stärka organisationens försvar proaktivt mot potentiella cyberhot, men behöver ta reda på vilket verktyg som är bäst. Jag hjälper dig! I det här inlägget hjälper jag dig att göra valet enkelt genom att dela med mig av mina personliga erfarenheter av att använda dussintals olika programvaror för penetrationstestning för företag med en mängd olika team och projekt, tillsammans med mina val av de bästa verktygen för penetrationstestning för företag.
Varför du kan lita på våra programvarurekommendationer
Vårt team har testat och recenserat programvara sedan 2012. Som teknikledare själva vet vi hur svårt — och viktigt — det är att välja rätt programvara.
För den här guiden utvärderade vi verktyg genom praktisk testning och oberoende research, och betygsatte verktygen enligt våra urvalskriterier.
Våra recensioner speglar vårt mänskliga redaktionella omdöme, inte ett säljbudskap.
Sammanfattning av de bästa verktygen för penetrationstestning för företag
Det här jämförelsediagrammet sammanfattar prisuppgifterna för mina främsta val av verktyg för penetrationstestning för företag, så att du kan hitta det bästa alternativet för din budget och dina verksamhetsbehov.
| Tool | Best For | Trial Info | Price | ||
|---|---|---|---|---|---|
| 1 | Bäst för säkerhetstestning av affärslogik | Gratis demo tillgänglig | Pris på begäran | Website | |
| 2 | Bäst för kontinuerliga AI-penetrationstester i appar | Gratisplan tillgänglig | Från $350/månad | Website | |
| 3 | Bäst för hybrid penetrationstestning med AI och människor | Gratisplan tillgänglig | Från $200/månad | Website | |
| 4 | Bäst för hantering av attackytan | 14 dagars kostnadsfri provperiod + kostnadsfri demo tillgänglig | Från $149/månad | Website | |
| 5 | Bäst för att erbjuda automatiserad säkerhetsskanning under hela din SDLC | Gratis demo tillgänglig | Prisuppgift på begäran | Website | |
| 6 | Bäst för kontinuerlig sårbarhetsskanning | Gratisdemo tillgänglig | Från $69/månad | Website | |
| 7 | Bäst för att erbjuda ett stort utbud av verktyg och hjälpmedel | Gratis demo tillgänglig | Gratis att använda | Website | |
| 8 | Bäst för manuell penetrationstestning via kommandorad och grafiskt gränssnitt | Gratis demo tillgänglig | Pris på begäran | Website | |
| 9 | Bäst för anpassningsbar felsökning och resultat i realtid | 7 dagars kostnadsfri provperiod + kostnadsfri demo | Från $4,390/licens/år | Website | |
| 10 | Bäst för insyn i extern attackyta | Gratis demonstration tillgänglig | Pris på begäran | Website |


Recensioner av de bästa verktygen för penetrationstestning för företag
Nedan hittar du en översikt över vart och ett av de 10 bästa verktygen för penetrationstestning för företag, med skärmbilder, viktiga funktioner, priser samt för- och nackdelar.
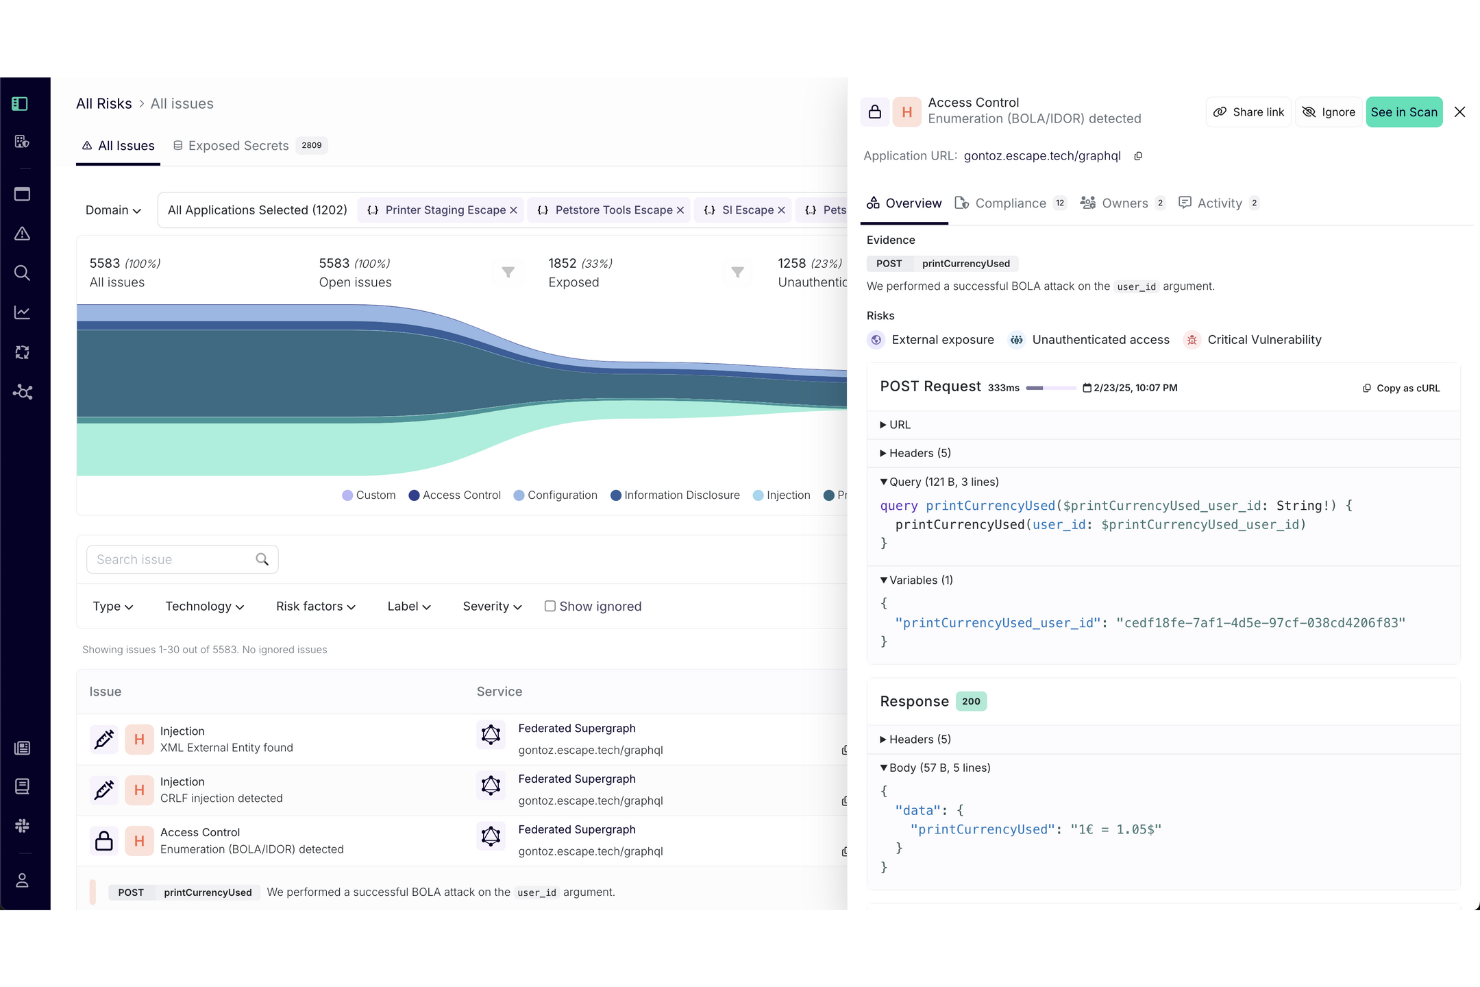
Escape är en banbrytande lösning för dynamisk applikationssäkerhetstestning (DAST) som är utformad för företag som behöver säkra moderna tekniska miljöer. Den riktar sig till CISO:er, IT-chefer och säkerhetsingenjörer inom branscher som finans och sjukvård och hanterar utmaningen med snabb åtgärd av sårbarheter i applikationer som distribueras ofta. Med funktioner som affärslogik, säkerhetstestning och sömlös CI/CD-integrering erbjuder den skräddarsydda lösningar som smidigt integreras i befintliga arbetsflöden och säkerställer omfattande säkerhetsobservabilitet.
Varför jag valde Escape
Jag valde Escape på grund av fokuset på säkerhetstestning av affärslogik, vilket är avgörande för företag som hanterar komplexa applikationer. Lösningen utmärker sig inom API- och GraphQL-säkerhet och hjälper ditt team att upptäcka sårbarheter som traditionella verktyg kan missa. Integreringen med CI/CD-pipelines möjliggör kontinuerlig testning och säkerställer att säkerhetskontroller är en del av utvecklingsprocessen. Escapes AI-drivna metod minimerar falska positiva resultat och förbättrar effektiviteten i säkerhetsarbetet.
Viktiga funktioner i Escape
Utöver säkerhetstestning av affärslogik erbjuder Escape:
- Automatiserad upptäckt av skugg-API:er: Den här funktionen gör det möjligt för ditt team att identifiera odokumenterade API:er som kan utgöra säkerhetsrisker.
- Efterlevnadsrapportering: Escape tillhandahåller inbyggda efterlevnadskontroller, vilket gör det enklare för din organisation att följa branschstandarder som PCI-DSS och SOCII.
- Identifiering av läckage av känsliga data: Den här funktionen hjälper till att upptäcka potentiell dataexponering och skyddar organisationens konfidentiella information.
- Generering av OpenAPI/Swagger: Escape genererar API-dokumentation automatiskt, vilket underlättar bättre förståelse och hantering av ditt API-ekosystem.
Escape-integreringar
Integreringar omfattar DevSecOps, CI/CD-processer, Jira och åtkomst till offentliga API:er.
Pros and Cons
Pros:
- Kontinuerlig skanning och verifiering som stöder löpande säkerhetsövervakning
- Sömlösa integreringar som passar in i befintliga utvecklings- och säkerhetsarbetsflöden
- Stark identifiering av API-sårbarheter, inklusive täckning för REST- och GraphQL-slutpunkter
Cons:
- Plattformsuppgraderingar kan ta tid att tillämpa och anpassa
- Installationsprocessen kan vara komplex och kan kräva konfigurationsjusteringar

Bäst för kontinuerliga AI-penetrationstester i appar
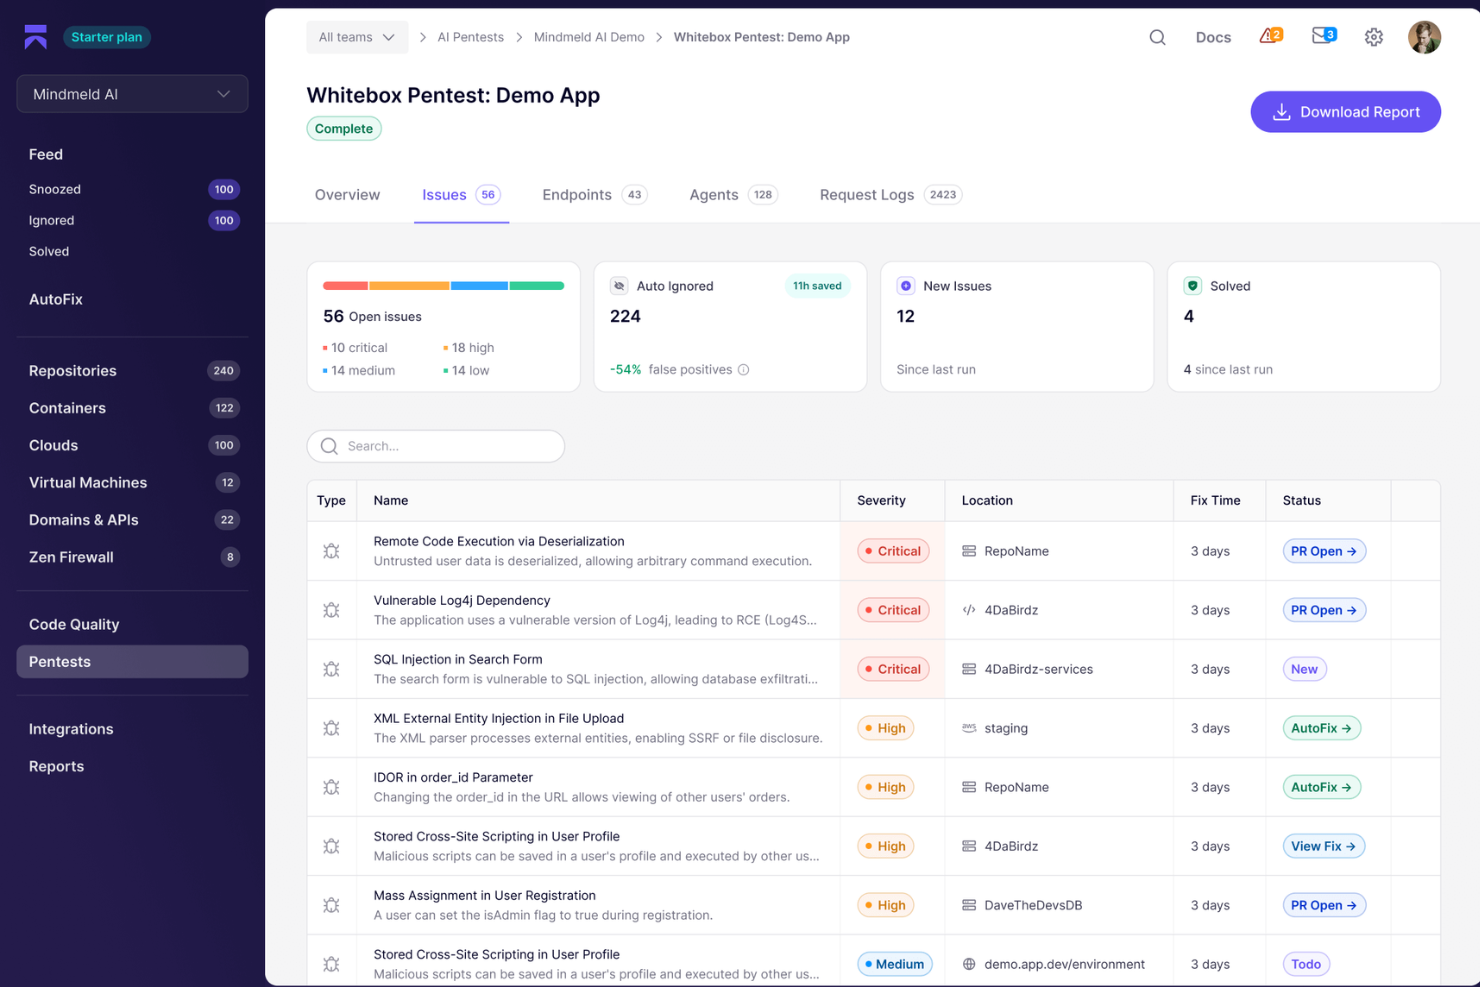
Aikido Security kombinerar AI-drivna bedömningar med kontinuerlig skanning genom Aikido Attack och hjälper säkerhetsteam att identifiera sårbarheter i applikationer och API:er utan att behöva vänta på periodiska manuella granskningar.
Varför jag valde Aikido Security
Jag valde Aikido Security eftersom plattformen kan kombinera AI-drivna penetrationstester med bredare arbetsflöden för applikationssäkerhet. Genom Aikido Attack testar autonoma AI-agenter kontinuerligt applikationer och API:er, vilket hjälper team att upptäcka attackvägar, validera fynd och prioritera åtgärder. Utöver kontinuerliga penetrationstester erbjuder plattformen även API-fuzzning, körningsskanning, kodsäkerhetsanalys och molnsäkerhetsfunktioner, vilket ger team insyn i hela programvaruutvecklingslivscykeln. För organisationer som vill komma bort från traditionella penetrationstester vid enstaka tidpunkter erbjuder Aikido ett mer kontinuerligt och integrerat förhållningssätt till applikationssäkerhet.
Viktiga funktioner i Aikido Security
Utöver de centrala penetrationstestfunktionerna som nämns ovan får du och ditt team nytta av dessa funktioner:
- Statisk kodanalys: Den här funktionen hjälper ditt team att identifiera sårbarheter i kodbasen tidigt i utvecklingscykeln.
- Skanning av containeravbildningar: Den ger insikter i potentiella sårbarheter i dina containerbaserade applikationer och säkerställer säkra distributioner.
- Skanning av infrastruktur som kod: Detta hjälper till att identifiera säkerhetsproblem i din infrastrukturkonfiguration och möjliggör proaktiva åtgärder.
- Identifiering av hemligheter: Den söker efter känslig information i dina kodarkiv för att förhindra oavsiktlig exponering av autentiseringsuppgifter eller hemligheter.
Integrationer för Aikido Security
Integrationerna omfattar Azure Pipelines, Jira, GitHub med flera, vilket effektiviserar arbetsflöden och säkerställer smidig integrering i din befintliga utvecklingsmiljö.
Pros and Cons
Pros:
- AI-drivna agenter upptäcker komplexa sårbarheter bortom vanliga skanningar.
- IDE-plugin möjliggör för utvecklare att upptäcka problem tidigt i utvecklingscykeln.
- Företagsklara kontroller och dokumenterad anpassning till efterlevnadskrav (ISO 27001 / SOC-2).
Cons:
- För organisationer som är vana vid helt manuella penetrationstester kan den autonoma modellen kräva en kulturell förändring.
- Integrationer utanför det centrala DevOps-ekosystemet kan kräva ytterligare konfiguration eller anpassat arbete.
New Product Updates from Aikido Security
Aikido Security Adds Pentest for AI Capabilities
Aikido Security adds Pentest for AI to test agents and LLM features against OWASP Agentic Top 10 risks. This helps teams identify AI-specific security weaknesses before they reach production. For more information, visit Aikido Security’s official site.

Zeropath
Bäst för hybrid penetrationstestning med AI och människor
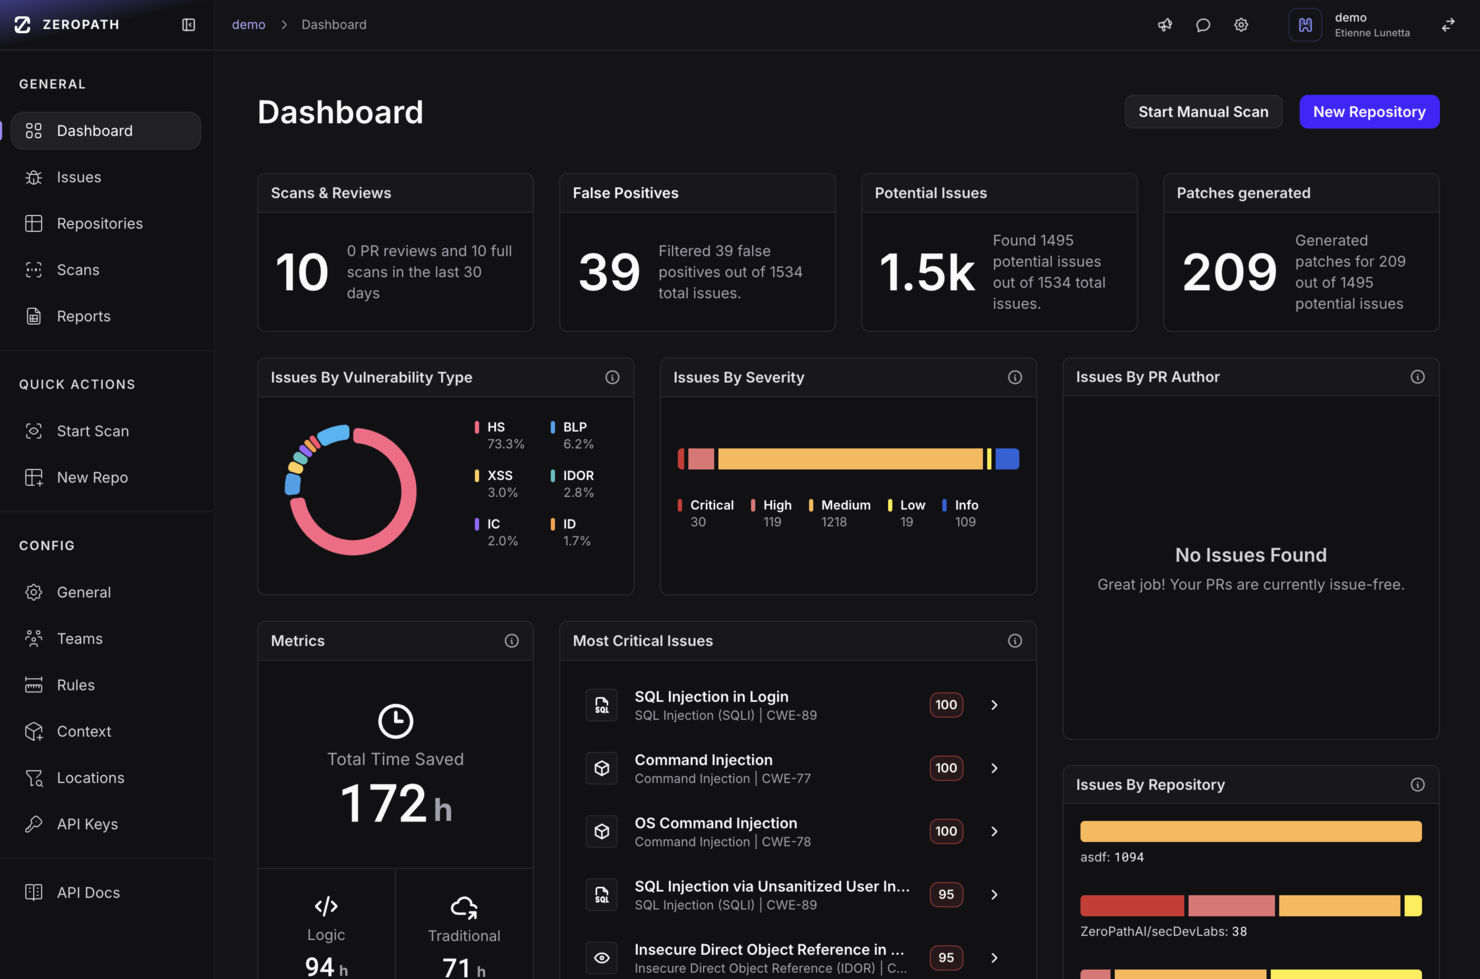
När du försöker ligga steget före kodbaserade sårbarheter behöver du ett verktyg som gör mer än att köra skanningar och leverera instrumentpaneler. Med ZeroPath får du en AI-integrerad säkerhetsplattform som integreras i ditt utvecklingsarbetsflöde och upptäcker problem som brister i affärslogik eller kringgående av autentisering innan de når produktion.
Varför jag valde ZeroPath
Jag valde ZeroPath eftersom plattformen kombinerar automatiserad intelligens med mänskligt ledd analys, en kombination som passar väl för vad team behöver i ett verktyg för penetrationstestning för företag. Dess AI-system skannar kontinuerligt efter svagheter och ger dig aktuell insikt i nya problem när dina applikationer förändras. Därefter validerar erfarna penetrationstestare resultaten och kartlägger angreppsvägar som automatiserade motorer ofta missar. Det här tillvägagångssättet hjälper ditt team att fokusera på sårbarheter som verkligen spelar roll, inte bara teoretiskt brus.
Viktiga funktioner i ZeroPath
Utöver kärnfunktionerna erbjuder ZeroPath flera andra funktioner som är värdefulla för penetrationstestning för företag:
- Analys av programvarusammansättning (SCA): Den här funktionen hjälper ditt team att identifiera och hantera komponenter med öppen källkod i koden, vilket säkerställer efterlevnad och säkerhet.
- Detektering av nya problem i realtid: Varningar visas omedelbart när plattformen identifierar nya risker i dina applikationer.
- Automatiserad efterlevnadsrapportering: Det här verktyget tillhandahåller säkerhetsmått och efterlevnadsrapporter i realtid, vilket hjälper din organisation att hålla sig informerad och följa branschstandarder.
- Säkra detaljer om exploatering som genomförbarhetsbevis: Varje validerat resultat innehåller återskapbara exploateringssteg som visar den praktiska påverkan.
Integrationer med ZeroPath
Integrationerna omfattar GitHub, GitLab, Azure DevOps och Bitbucket, vilket möjliggör sömlös integrering i dina befintliga utvecklingsarbetsflöden.
Pros and Cons
Pros:
- Kontinuerlig skanning och omtestning säkerställer att problemen inte återkommer.
- Automatiserad åtgärd av sårbarheter effektiviserar säkerhetsprocesserna.
- AI-driven detektering minskar antalet falska positiva resultat avsevärt.
Cons:
- Du kan behöva tid för att anpassa ditt arbetsflöde till automatiseringen.
- Beroendet av AI innebär att detekteringen av specialfall fortfarande kan variera.
Intruder
Bäst för hantering av attackytan
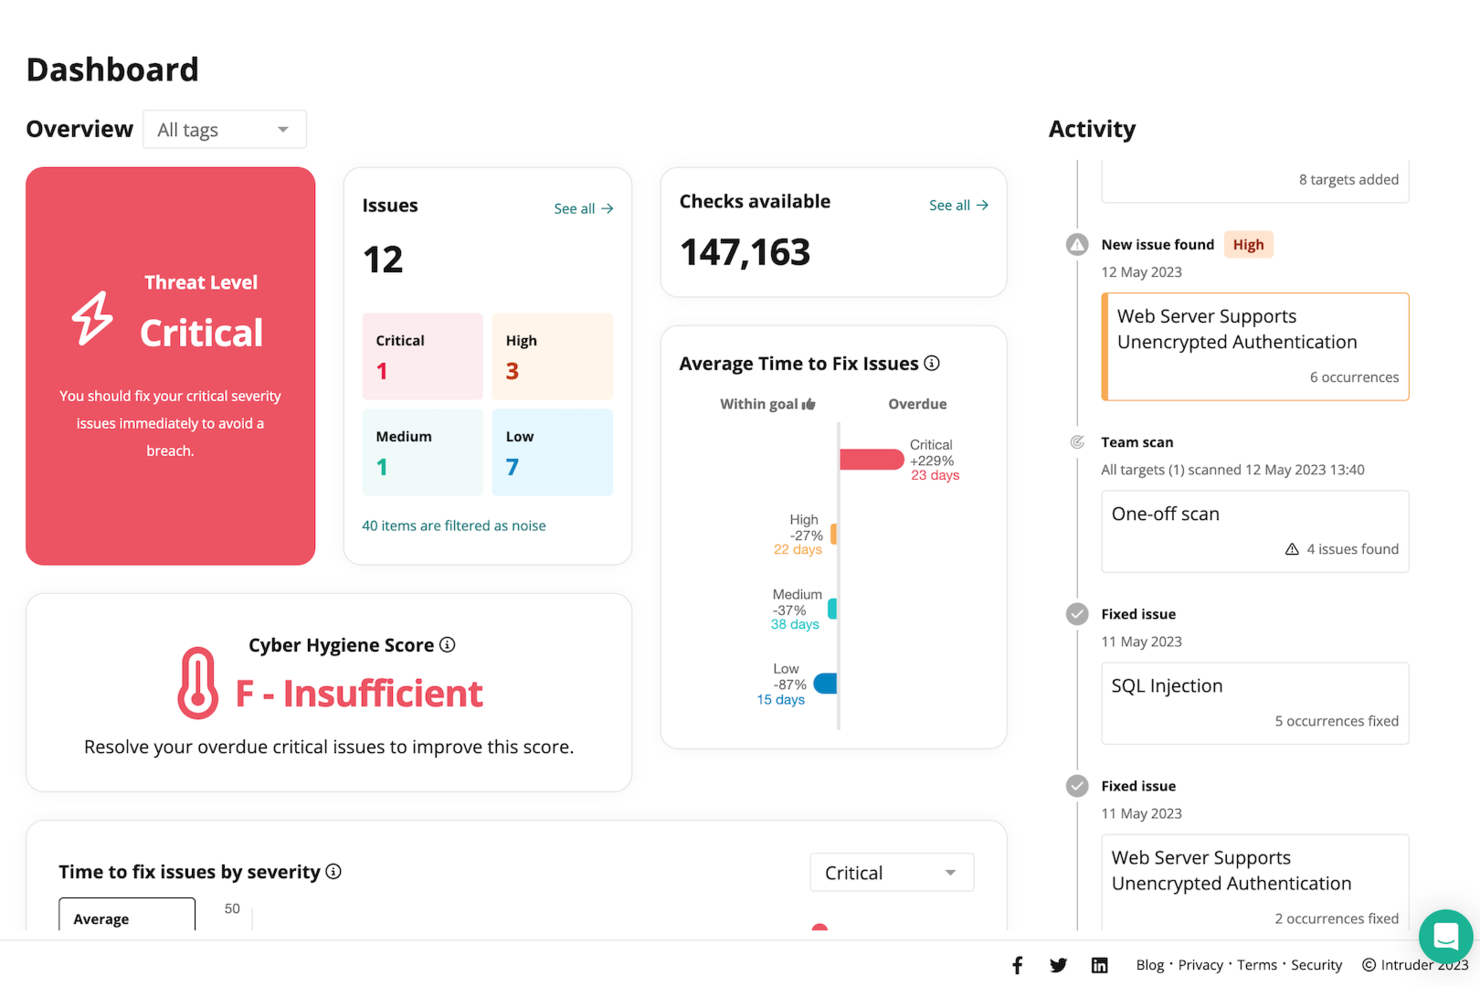
Intruder är en avancerad cybersäkerhetslösning som är utformad för företag som söker robusta verktyg för penetrationstester. Den riktar sig till IT-säkerhetsteam och yrkesverksamma som behöver kontinuerlig övervakning och sårbarhetshantering för att skydda sina digitala tillgångar. Genom att fokusera på proaktiv hotdetektering och efterlevnad av branschstandarder hjälper Intruder organisationer att hantera de ständigt föränderliga utmaningarna med att skydda känsliga data och upprätthålla en säker nätverksmiljö.
Därför valde jag Intruder
Jag valde Intruder på grund av dess fokus på kontinuerlig övervakning och sårbarhetshantering, vilket är avgörande för penetrationstester i företag. Intruders AI-drivna säkerhetsautomatisering påskyndar svarstiderna vid hot och säkerställer att säkerhetsteamet snabbt kan reagera på potentiella sårbarheter. Dessutom håller funktionen för hantering av attackytan koll på förändringar och dolda tillgångar, vilket ger en heltäckande bild av nätverkets säkerhetsstatus. Dessa funktioner, i kombination med riskbaserad prioritering för att minimera trötthet från varningar, gör Intruder till ett övertygande val för företag.
Intruders viktigaste funktioner
Utöver de framträdande funktionerna upptäckte jag även att Intruder erbjuder:
- Molnsäkerhet: Genomför dagliga konfigurationskontroller för att säkerställa att molntjänster förblir säkra.
- API-säkerhet: Testar API:er för sårbarheter och skyddar kritiska datautbyten.
- Lösningar för efterlevnad: Stöder standarder som SOC 2, ISO och HIPAA, vilket hjälper dig att uppfylla regulatoriska krav.
- Detektering av nya hot: Identifierar och reagerar snabbt på nya hot för att upprätthålla nätverkets integritet.
Intruders integrationer
Integrationerna omfattar Jira, Slack, Microsoft Teams, AWS, Microsoft Azure, Google Cloud Platform, GitHub, GitLab, Bitbucket och ServiceNow.
Pros and Cons
Pros:
- Kontinuerlig automatiserad övervakning av sårbarheter
- AI-driven prioritering av hot
- Extern och intern skanning
Cons:
- Ingen dedikerad mobilapplikation
- Begränsade möjligheter till manuella tester
New Product Updates from Intruder
Intruder Launches On-Demand AI Pentesting for Web Apps
Intruder adds on-demand AI pentesting for web applications, allowing teams to launch assessments in minutes and receive audit-ready reports on the same day. For more information, visit Intruder’s official site.
 .

Invicti
Bäst för att erbjuda automatiserad säkerhetsskanning under hela din SDLC
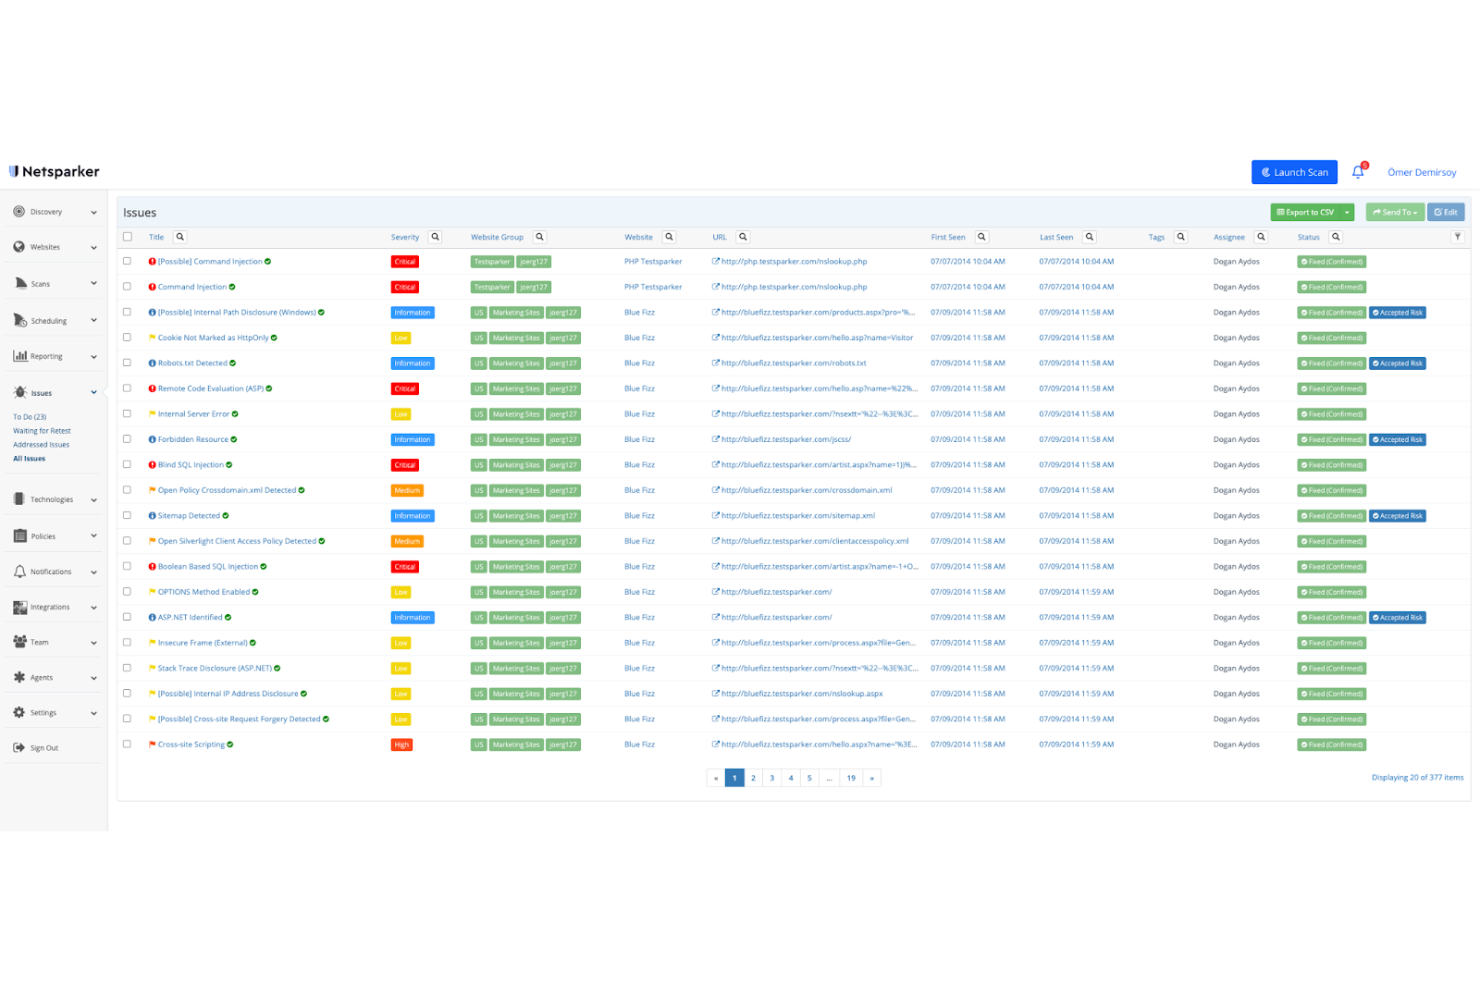
Det här verktyget tillhandahåller skalbar och exakt automatiserad testning av applikationssäkerhet för företag. Invicti hjälper dig att hitta sårbarheter med hjälp av en unik dynamisk och interaktiv metod, vilket gör att du kan minska risken för attacker avsevärt.
Därför valde jag Invicti: Det gör att du kan automatisera säkerhetsskanning under hela livscykeln för programvaruutveckling. Med Invicti kan du integrera säkerhetstestning i varje utvecklingsfas. Verktyget hjälper dig att identifiera sårbarheter som verkligen är viktiga, hantera arbetsbelastningar på rätt sätt och tilldela uppgifter till teammedlemmar för åtgärd.
Det ger omfattande insyn som ger dig en komplett bild av säkerheten i dina appar. Invicti gör det möjligt för dig att hålla koll på dina webbtillgångar, skanna alla delar av dina appar och följa upp dina åtgärdsinsatser. Du kan också integrera sömlöst med programvara för ärendehantering och supportärenden för att hjälpa dig att hantera åtgärdsprocesserna effektivt.
Invictis utmärkande funktioner och integrationer
Utmärkande funktioner: Invicti erbjuder en exceptionell dynamisk och interaktiv (DAST + IAST) skanningsmetod. Den använder kombinerad signatur- och beteendebaserad testning för att göra det möjligt för dig att identifiera sårbarheter som är svåra att upptäcka. Verktyget hjälper dig att lösa problem med mindre manuellt arbete.
Det minskar antalet falska positiva resultat med evidensbaserad skanning. Det finns instrumentpaneler och rapportfunktioner som hjälper dig att övervaka din säkerhetsstatus. Du kan få rätt rapport för varje intressent, se din aktuella säkerhetsstatus och få detaljerade tekniska insikter.
Integrationer är tillgängliga med CircleCI, GitHub, GitLab, Jenkins, Jira, Slack, Okta, Microsoft Teams och ServiceNow.
Pros and Cons
Pros:
- Mycket skalbart
- Omfattande skanning
- Sömlösa integrationer
Cons:
- Långsam support
- Det går ibland inte att hämta databasen
Bäst för kontinuerlig sårbarhetsskanning
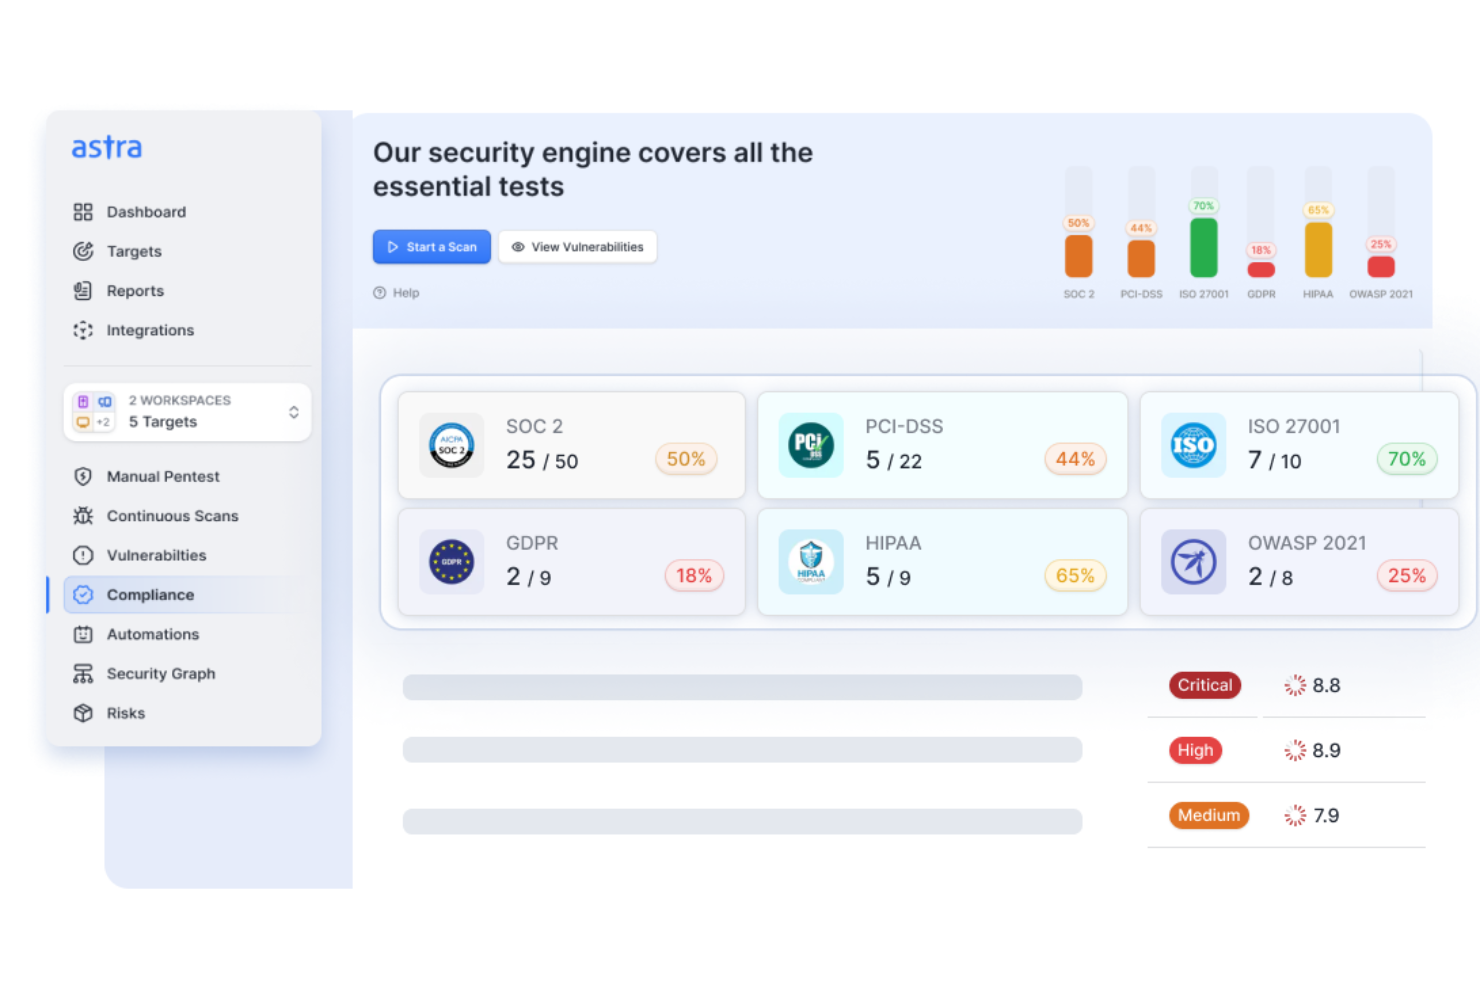
Astra Pentest är en plattform för penetrationstester för företag som kombinerar automatiserad sårbarhetsskanning med manuella tester utförda av experter. Den hjälper organisationer att identifiera och åtgärda säkerhetsrisker i webbappar, API:er, nätverk och molnsystem. Astra är utformad för teknik- och säkerhetsteam som behöver löpande insyn och levererar kontinuerliga, samarbetsbaserade tester i stället för enstaka rapporter.
Varför jag valde Astra Pentest: Jag valde Astra Pentest eftersom plattformen inte bara upptäcker sårbarheter utan också ger dig bevis på din säkerhetsstatus. Plattformen utfärdar ett offentligt verifierbart certifikat när dina system har testats och validerats av Astras säkerhetsingenjörer, vilket kan hjälpa dig att vinna kundernas förtroende och visa att ni följer gällande krav.
Jag tyckte också att samarbetsverktygen var särskilt effektiva, eftersom de låter dig kommunicera direkt med penetrationstestare via Slack eller Jira och följa lösningen av problem i realtid.
Astra Pentests främsta funktioner och integrationer
Funktioner inkluderar kontinuerlig sårbarhetsskanning med över 10 000 tester, AI-styrda åtgärdssteg och omfattande penetrationstester för webb-, mobil-, API- och molnmiljöer.
Integrationer inkluderar GitHub, GitLab, Jira, Slack, Jenkins, Azure DevOps och större CI/CD-pipelines, vilket ger team full insyn i utvecklings- och säkerhetsarbetsflöden.
Pros and Cons
Pros:
- Över 8 000 omfattande säkerhetstester
- Centraliserad instrumentpanel för sårbarhetshantering
- AI-genererade förslag på åtgärdssteg
Cons:
- Tillfälliga förseningar i kundkommunikationen
- Begränsat stöd för testning av mobilapplikationer

Bäst för att erbjuda ett stort utbud av verktyg och hjälpmedel
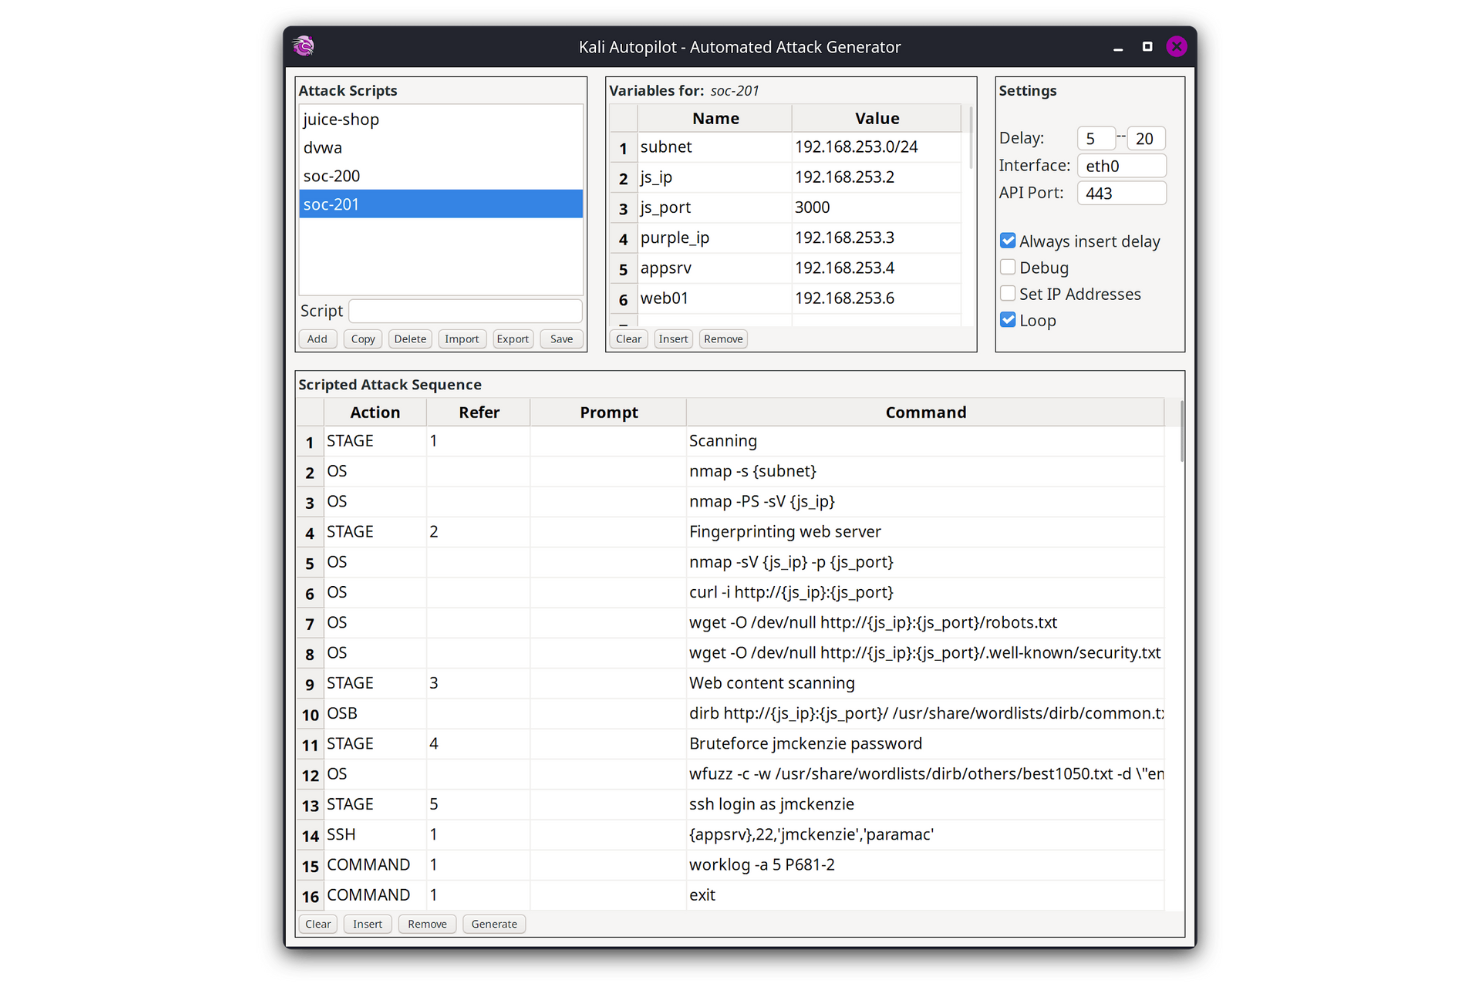
Kali Linux tillhandahåller en rad verktyg som gör det möjligt för dig att bedöma säkerheten i dina programvarusystem. Det är en ledande plattform för penetrationstestning som består av ett stort utbud av verktyg och hjälpmedel.
Varför jag valde Kali Linux: Det är enkelt att anpassa. Programvaran erbjuder en mycket lättillgänglig och väldokumenterad process för ISO-anpassning, vilket hjälper dig att skapa en optimerad version av Kali som passar dina behov. Det ger dig flexibilitet att justera funktionerna så att de motsvarar dina säkerhetsbehov.
Den har detaljerad dokumentation som hjälper nya användare att komma igång snabbt. Det finns en aktiv gemenskap som gör det mindre utmanande att använda Kali Linux. Det finns erfarna användare som är villiga att besvara dina frågor och erbjuda vägledning.
Utmärkande funktioner och integrationer i Kali Linux
Utmärkande funktioner: Kali Linux har ett stort utbud av säkerhetsverktyg för att bedöma säkerheten i dina system. Några av funktionerna är dolt läge, Kali NetHunter och Win-KeX. Med dolt läge kan du använda programvaran i en miljö där du inte vill dra uppmärksamhet till dig själv.
Kali NetHunter är en mobil lösning för penetrationstestning för Android-enheter baserad på Kali Linux, medan Win-KeX erbjuder en komplett Kali-skrivbordsupplevelse för Windows WSL.
Integrationer omfattar Kasm Workspaces, Docker, AWS, Microsoft Azure, Nmap, CyCognito, Burp Suite, Responder, Wireshark, Hydra och Vagrant.
Pros and Cons
Pros:
- Funktionsrikt
- Bra dokumentation
- Sömlösa integrationer
Cons:
- Det kan överväldiga nya användare
- Komplexa konfigurationer
Acunetix
Bäst för manuell penetrationstestning via kommandorad och grafiskt gränssnitt
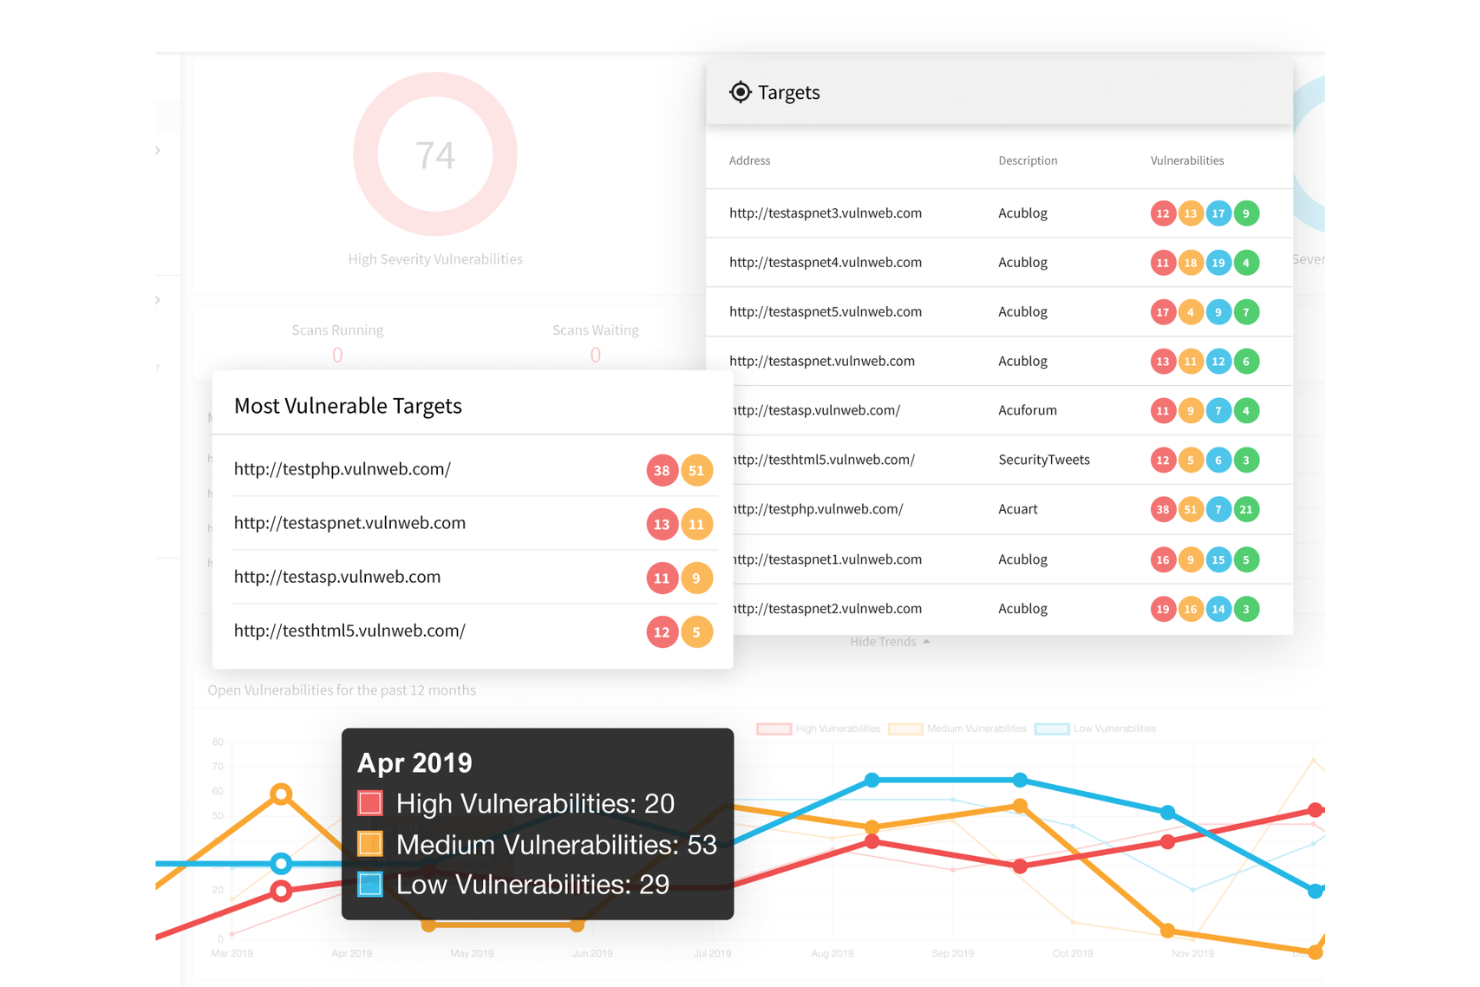
Acunetix hjälper dig att upptäcka över 7 000 sårbarheter med kombinerad DAST- och IAST-skanning. Det låter dig köra ultrasnabba skanningar och få handlingsbara resultat på några minuter.
Varför jag valde Acunetix: Det låter dig hantera säkerhetsluckor effektivt. Du kan använda automatisering för att prioritera sårbarheter med hög risk. Verktyget låter dig schemalägga engångsskanningar eller återkommande skanningar och utvärdera mer än en miljö åt gången. Acunetix eliminerar falska positiva resultat och hjälper dig att spara tid och resurser som annars skulle gå åt till timmar av manuell validering av verkliga sårbarheter.
Acunetix främsta funktioner och integrationer
Främsta funktioner omfattar att lokalisera sårbarheter exakt och få vägledning om åtgärder. Du kan spåra den exakta kodrad där säkerhetsluckan finns, vilket hjälper dig att åtgärda problem snabbt. Resultaten innehåller information som vägleder utvecklare genom åtgärdsprocessen.
Acunetix har avancerade skanningsfunktioner som gör det möjligt att köra automatiserade skanningar på svåråtkomliga platser. Programvaran låter dig skanna nästan var som helst, inklusive ensidiga applikationer (SPAs), webbplatser med många skript, lösenordsskyddade områden, komplexa sökvägar och flernivåformulär med mera.
Integrationer omfattar GitHub, Jira, Jenkins, GitLab, Bugzilla, Okta, Microsoft Teams och Mantis Bug Tracker.
Pros and Cons
Pros:
- Ultrasnabba skanningar
- Få skanningsresultat på några minuter
- Du kan schemalägga tester
Cons:
- Nybörjare har svårt med komplexa inställningar
- Lång svarstid från kundtjänsten

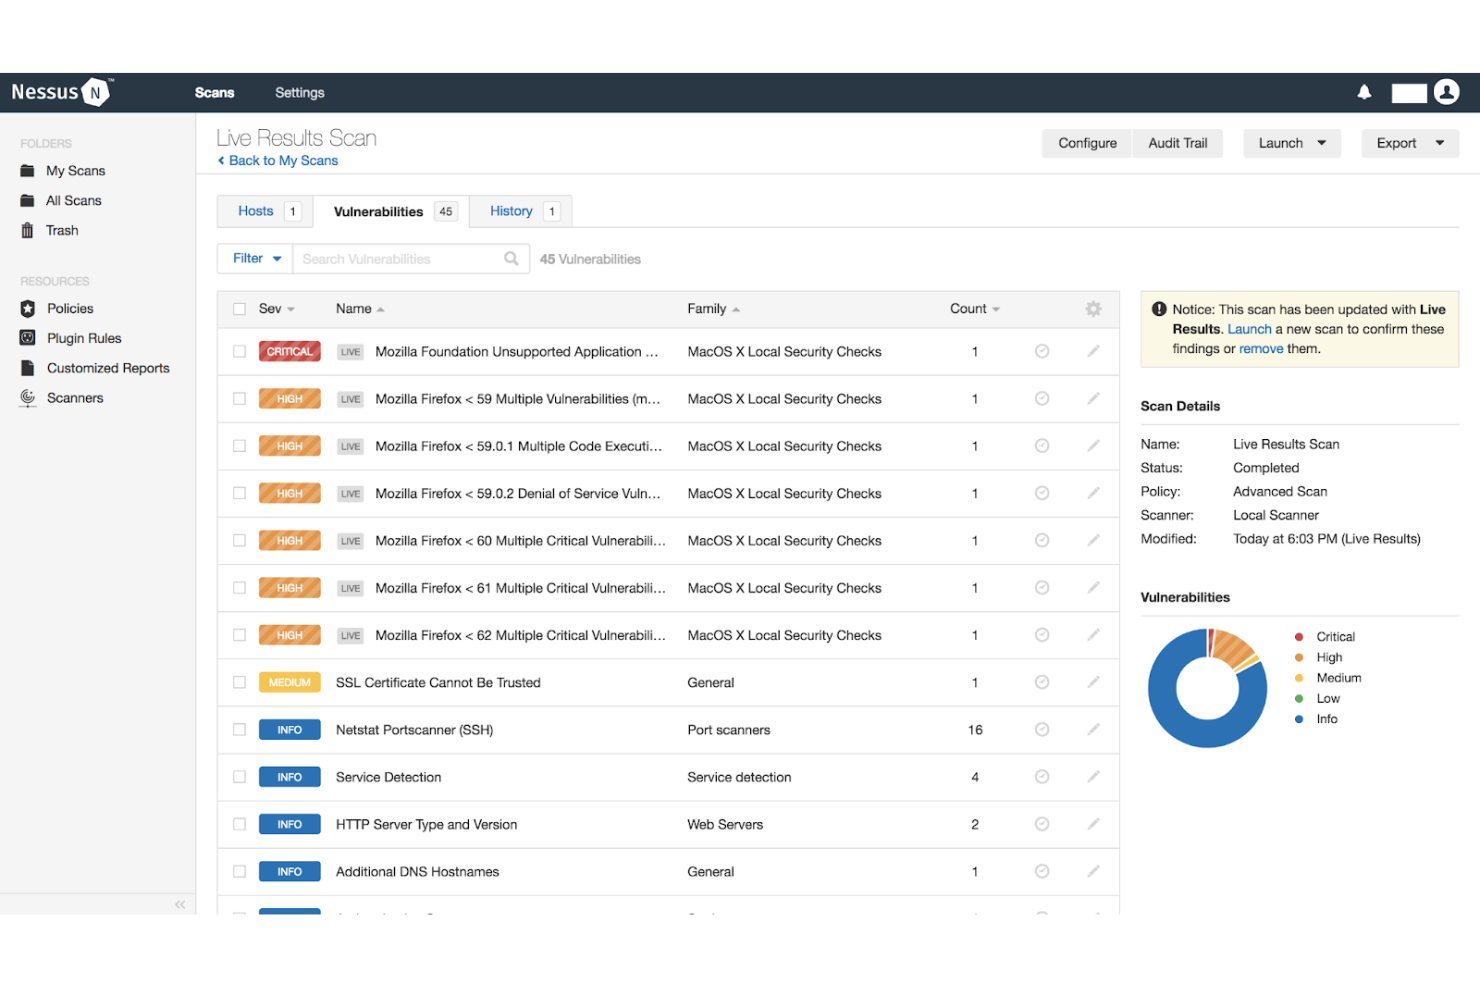
Tenable Nessus är en programvara för sårbarhetsbedömning som är utformad för att hjälpa dig att bedöma moderna attackytor. Verktyget hjälper till att säkra applikationer och molninfrastruktur genom att ge den avancerade insyn du behöver för att övervaka din organisations säkerhetsläge.
Varför jag valde Nessus: Nessus har en låg andel falska positiva resultat och hög noggrannhet. Det ger bred täckning av sårbarheter. Detta hjälper dig att hålla koll på alla delar av din programvaruinfrastruktur. Verktyget fungerar på flera plattformar och är helt portabelt; du kan distribuera det på en mängd olika plattformar eller operativsystem, såsom Unix, macOS, Windows och Raspberry Pi.
Nessus främsta funktioner och integrationer
Främsta funktioner omfattar anpassningsbara rapporter och felsökning, resultat i realtid samt färdigbyggda policyer och mallar. Det finns över 450 förkonfigurerade mallar som är utformade för att hjälpa dig att lokalisera var dina säkerhetsproblem finns. Med anpassningsbara rapporter kan du enkelt rapportera sårbarheter på de sätt och i de format som passar ditt team och dina intressenter bäst.
Få en tydlig bild av var du har sårbarheter baserat på din skanningshistorik med hjälp av resultat i realtid. Den här funktionen utför automatiskt en offlinekontroll av sårbarheter vid varje uppdatering av insticksprogram. Du kan enkelt genomföra en skanning, identifiera säkerhetsluckor och prioritera problem efter behov.
Integrationer omfattar Phoenix Security, Hyperproof, C1Risk, ASPIA, Vulcan Cyber, Conviso, Sn1per, Code Dx, StorageGuard och Cyver Core.
Pros and Cons
Pros:
- Det kan anpassas
- Insyn på hög nivå
- Distribuera på valfri plattform
Cons:
- Supportportalen är ibland långsam
- Ibland svårt att använda

CyCognito
Bäst för insyn i extern attackyta
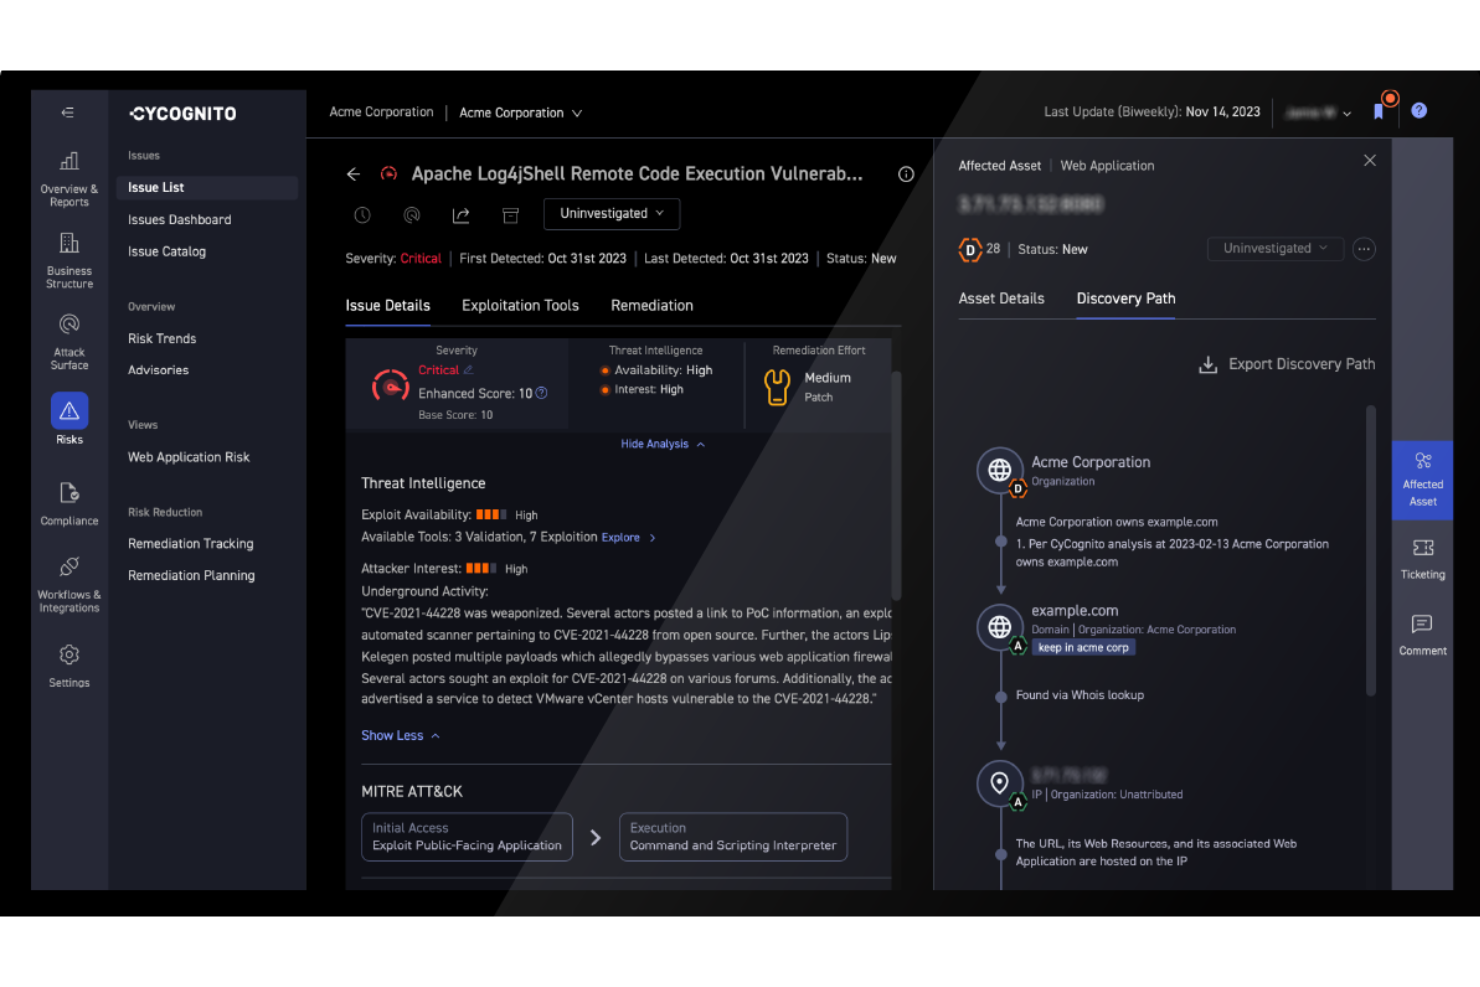
CyCognito är en penetrationstestningsplattform på företagsnivå som ger en heltäckande bild av organisationens externa attackyta. Den identifierar okända och ej hanterade tillgångar, simulerar angriparbeteende med aktiva tester och prioriterar sårbarheter för åtgärd – allt utan att installerade agenter eller konfiguration krävs.
Varför jag valde CyCognito:
Jag valde CyCognito för dess unika förmåga att kartlägga en organisations digitala fotavtryck så som en angripare skulle se det. Verksamhetskartläggningen är lätt att ta till sig och ger riskpoäng per division och varumärke. Den automatiserar upptäckt av tillgångar och sårbarhetstester och söker kontinuerligt efter svagheter i infrastruktur, applikationer och tredjepartssystem. Dessutom hjälper dess exploateringsinformation och kontextbaserade riskbedömning till att prioritera kritiska exponeringar för åtgärd.
En annan faktor som utmärker plattformen är dess motor för aktiva säkerhetstester, som efterliknar verkliga angreppstekniker för att validera risker och testa försvar. Tillsammans med verktyg för snabbare åtgärder och rapporter som är färdiga för efterlevnad stöder CyCognito proaktiv och skalbar säkerhetsdrift.
CyCognitos utmärkande funktioner och integrationer
Utmärkande funktioner omfattar hantering av extern attackyta och kontinuerliga automatiserade tester (AutoPT). Plattformen erbjuder även upptäckt av tillgångar, kontextualisering av risker, aktiva tester, exploateringsinformation och förenklade verktyg för åtgärder.
Integrationer inkluderar Wiz, Axonius, Armis, Cortex XSOAR, ServiceNow, Splunk och andra populära säkerhetsplattformar.
Pros and Cons
Pros:
- Stark exploateringsinformation och prioritering
- Detaljerade rapporter och kontinuerliga tester
- Intuitivt gränssnitt med utmärkt insyn
Cons:
- Rapporteringen saknar anpassningsmöjligheter för vissa roller
- Begränsad kontroll över testkonfigurationer
Andra verktyg för penetrationstestning för företag
Utöver de 10 bästa verktygen för penetrationstestning för företag som jag har granskat ovan finns här några andra lösningar som kan vara värda att undersöka:
- Metasploit
Bäst för sårbarhetshantering
- Zed Attack Proxy (ZAP)
Bästa kostnadsfria skanner för webbappar med öppen källkod
- Intruder
Bäst för kontinuerlig nätverksövervakning
- Cobalt Strike
Bästa verktyget för röda team-operationer
- Darwin Attack
Bästa programvaran för penetrationstestning för företag, för penetrationstestning i molnet
- W3af
Bäst för att hitta och utnyttja sårbarheter i webbapplikationer
- vPenTest
Bäst för automatiserad penetrationstestning av nätverk
- UnderDefense
Bäst för omfattande rapporter med konkreta åtgärdssteg


Så utvärderar jag verktyg för penetrationstestning i företag
Jag kontrollerar om ett verktyg kan köra en fullständig attackkedja – från initial åtkomst till domänkompromettering – och undersöker sedan vad som skiljer det från andra: kontinuerlig testning, MITRE-kartläggning eller ITSM-integration.
Kärnfunktioner (grundläggande krav för den här listan)
När jag väljer verktyg till min lista poängsätter jag varje verktyg på en skala från 0 (erbjuder inte funktionen) till 5 (är utmärkt inom området) för varje kärnfunktion som anges nedan. Därefter omvandlar jag verktygets totala poäng till en procentsats. Varje verktyg måste uppnå en minsta totalpoäng på 65 % för att komma i fråga.
- Exploateringsramverk och nyttolaster: Jag utvärderar exploateringsbibliotekets djup och aktualitet, inklusive om verktyget stöder utveckling av anpassade nyttolaster för att testa specifika CVE:er i er miljö.
- Täckning av testning med flera angreppsvektorer: Ett verktyg bör täcka nätverk, webbappar, moln och trådlösa ytor så att teamet kan genomföra uppdrag i hybridinfrastruktur från en enda plattform.
- Automatiserad och manuell testning: Jag letar efter flexibla arbetsflöden där automatiserade skanningar hittar lättillgängliga sårbarheter och manuella exploateringsverktyg låter operatörer i red team gå på djupet i komplexa attackkedjor.
- Skalbarhet för företag och RBAC: Stora team behöver detaljerad rollbaserad åtkomst, arbetsytor för flera klienter och distribuerade skanningsagenter för att kunna genomföra samtidiga uppdrag i olika affärsenheter eller regioner.
- Rapportering och dokumentation av efterlevnad: Jag kontrollerar om rapporter kopplar resultat till ramverk som PCI DSS, NIST eller MITRE ATT&CK och erbjuder både sammanfattningar för ledningen och tekniska genomgångar.
- Efterexploatering och lateral förflyttning: Verktyg bör stödja privilegieeskalering, insamling av autentiseringsuppgifter, pivotering och attacker mot Active Directory för att simulera en fullständig angriparkedja bortom den initiala åtkomsten.
När jag har en lista över verktyg som uppfyller dessa kriterier undersöker jag vad som skiljer varje plattform från de andra.
Särskiljande faktorer (vad som skiljer leverantörerna åt)
Så här jämför jag olika leverantörer:
Utmärkande funktioner
Kartläggning av attackvägar är en viktig särskiljande faktor. Jag letar efter verktyg som visuellt visar hur en angripare kan kedja ihop fotfästen för att få domänadministratörsåtkomst i Active Directory. Kontinuerlig penetrationstestning är också viktig, eftersom punktinsatser snabbt blir inaktuella i miljöer där infrastrukturen förändras varje vecka. Jag utvärderar även om ett verktyg synkroniserar validerade resultat direkt till Jira eller ServiceNow, så att åtgärder kan spåras utan manuell överlämning mellan säkerhets- och driftteamen.
Utöver funktionerna
Jag utvärderar alltid flexibiliteten vid driftsättning. Vissa företag behöver alternativ för isolerade nätverk eller lokal drift i klassificerade miljöer, medan andra vill ha SaaS för att slippa infrastrukturkostnader. Jag kontrollerar också hur väl ett verktyg passar in i den befintliga teknikstacken, särskilt inbyggda integrationer med SIEM-system som Splunk eller QRadar och sårbarhetsskannrar som Tenable eller Qualys. Licensstrukturen förtjänar också uppmärksamhet. Prissättning per tillgång kan skena i stora miljöer, så jag undersöker om modeller med obegränsad testning finns tillgängliga för att hålla kostnaderna förutsägbara vid uppdrag på flera platser.
Så väljer du verktyg för penetrationstestning för företag
Det är lätt att fastna i långa funktionslistor och komplexa prisstrukturer. För att hjälpa dig att hålla fokus när du går igenom din unika urvalsprocess för programvara kommer här en checklista över faktorer att tänka på:
| Faktor | Vad du bör tänka på |
|---|---|
| Skalbarhet | Kan verktyget växa med ditt team eller företag? Fundera på om det stöder fler användare eller större datamängder utan försämrad prestanda. |
| Integrationer | Fungerar det med dina nuvarande verktyg? Kontrollera kompatibiliteten med befintlig programvara, till exempel CI/CD-pipelines, projekthantering eller andra säkerhetsverktyg. |
| Anpassningsbarhet | Kan du anpassa verktyget efter dina behov? Leta efter möjligheter att anpassa instrumentpaneler, rapporter och testmallar så att de passar ditt arbetsflöde. |
| Användarvänlighet | Är det lätt att använda? Utvärdera inlärningskurvan och om ditt team enkelt kan navigera i och använda verktyget utan ständig support. |
| Implementering och introduktion | Hur smidig är installationsprocessen? Bedöm hur mycket tid och vilka resurser som krävs för att komma igång, inklusive utbildning och support under introduktionen. |
| Kostnad | Ryms det inom din budget? Jämför prismodeller och tänk på långsiktiga kostnader, inklusive eventuella dolda avgifter eller extra kostnader för premiumfunktioner. |
| Säkerhetsåtgärder | Finns det robusta säkerhetsåtgärder? Säkerställ att verktyget följer branschstandarder och erbjuder funktioner som kryptering och åtkomstkontroller för att skydda dina data. |
| Efterlevnadskrav | Uppfyller det regulatoriska krav? Kontrollera om verktyget stöder efterlevnad av relevanta regelverk som GDPR, HIPAA eller PCI-DSS, beroende på din bransch. |
Vad är verktyg för penetrationstestning för företag?
Penetrationstestverktyg för företag är programvara som simulerar cyberattacker mot en organisations nätverk och system för att identifiera och bedöma sårbarheter. Dessa verktyg efterliknar de tekniker som används av hackare för att utvärdera styrkan i ett företags cybersäkerhetsförsvar.
De används för att undersöka nätverk, applikationer och annan digital infrastruktur och upptäcka säkerhetsbrister som behöver åtgärdas.
Funktioner
När du väljer penetrationstestverktyg för företag bör du hålla utkik efter följande viktiga funktioner:
- Automatiserad sårbarhetsskanning: Identifierar automatiskt säkerhetsbrister i dina system, vilket sparar tid och arbete för ditt IT-team.
- Anpassningsbara testmallar: Gör det möjligt att anpassa tester efter specifika behov och säkerställer relevanta och korrekta säkerhetsbedömningar.
- Integreringsmöjligheter: Ansluter sömlöst till befintlig programvara, exempelvis CI/CD-pipelines, och förbättrar arbetsflöden och datadelning.
- Stöd för efterlevnad: Hjälper till att säkerställa att din organisation följer branschregler som GDPR eller HIPAA, vilket minskar juridiska risker.
- Hotinformation i realtid: Tillhandahåller uppdaterad information om potentiella hot och möjliggör proaktiva säkerhetsåtgärder.
- Detaljerad rapportering: Skapar omfattande rapporter som hjälper till att förstå sårbarheter och planera åtgärdsstrategier.
- Användarvänligt gränssnitt: Förenklar navigering och användning och gör verktyget tillgängligt för både erfarna yrkespersoner och nybörjare.
- Åtkomstkontroller: Säkerställer att endast behörig personal kan komma åt känslig information, vilket förbättrar datasäkerheten.
- Skalbarhet: Stöder tillväxt och ökade datamängder utan att försämra prestandan och anpassar sig till organisationens växande behov.
- Interaktiva instrumentpaneler: Erbjuder visuella insikter och analyser som underlättar snabba beslut och övervakning av säkerhetsstatusen.
Fördelar
Implementering av penetrationstestverktyg för företag ger flera fördelar för ditt team och din verksamhet. Här är några av de fördelar du kan se fram emot:
- Förbättrad säkerhet: Genom att identifiera sårbarheter hjälper dessa verktyg till att skydda dina system mot potentiella intrång.
- Efterlevnad av regelverk: Säkerställer att din organisation uppfyller branschstandarder och minskar risken för sanktioner.
- Proaktiv hantering av hot: Hotinformation i realtid gör det möjligt att hantera potentiella risker innan de blir allvarliga problem.
- Effektiv tidsanvändning: Automatiserad skanning sparar tid för ditt team och gör det möjligt att fokusera på andra kritiska uppgifter.
- Välgrundade beslut: Detaljerade rapporter och interaktiva instrumentpaneler ger insikter som underlättar strategisk planering.
- Skalbara lösningar: Stöder organisationens tillväxt utan att säkerheten försämras och hanterar ökade mängder data och användare.
- Förbättrat dataskydd: Åtkomstkontroller och funktioner för efterlevnad hjälper till att skydda känslig information mot obehörig åtkomst.
Kostnader och priser
Att välja penetrationstestverktyg för företag kräver en förståelse av de olika prismodeller och abonnemang som finns tillgängliga. Kostnaderna varierar beroende på funktioner, teamstorlek, tillägg och annat.
Tabellen nedan sammanfattar vanliga abonnemang, deras genomsnittliga priser och typiska funktioner som ingår i lösningar med penetrationstestverktyg för företag:
Jämförelsetabell för abonnemang för penetrationstestverktyg för företag
| Abonnemangstyp | Genomsnittligt pris | Vanliga funktioner |
|---|---|---|
| Gratisabonnemang | $0 | Grundläggande sårbarhetsskanning, begränsad rapportering och stöd från användarcommunityn. |
| Personligt abonnemang | $20-$50 per användare/månad | Automatiserad skanning, anpassningsbara mallar och grundläggande integreringsalternativ. |
| Företagsabonnemang | $50-$150 per användare/månad | Avancerad rapportering, efterlevnadskontroller och integrering med CI/CD-pipelines. |
| Storföretagsabonnemang | $150-$300+/user/month | Fullständig anpassning, dedikerad support, hotinformation i realtid och åtkomstkontroller. |
Vanliga frågor om verktyg för penetrationstester för företag
Här är några frågor som ofta ställs om system för penetrationstester för företag:
Hur lång tid tar det vanligtvis att implementera verktyg för penetrationstester för företag?
Implementeringstiden kan variera kraftigt beroende på komplexiteten i din befintliga infrastruktur och vilket specifikt verktyg du väljer. Vanligtvis kan det ta allt från några dagar till flera veckor.
För att påskynda processen bör du se till att ditt team har all nödvändig information och alla nödvändiga resurser tillgängliga. Använd eventuell tillgänglig introduktionshjälp från leverantören, till exempel utbildningsmaterial eller dedikerad support.
Kan verktyg för penetrationstester för företag integreras med andra säkerhetssystem?
Ja, de flesta verktyg för penetrationstester för företag kan integreras med andra säkerhetssystem. Det omfattar verktyg för hotinformation, SIEM (säkerhetsinformation och händelsehantering) samt CI/CD-pipelines.
Integrering bidrar till att skapa en mer sammanhängande säkerhetsmiljö och möjliggör effektivare processer. Kontrollera alltid verktygets kompatibilitet med dina befintliga system innan du köper det.
Hur ofta bör penetrationstester genomföras med hjälp av dessa verktyg?
Hur ofta penetrationstester bör genomföras beror på organisationens säkerhetsbehov, lagstadgade krav och eventuella förändringar i din IT-miljö. Generellt rekommenderas att tester genomförs minst varje kvartal.
Tätare tester kan dock vara nödvändiga i miljöer med hög risk eller efter större systemuppdateringar.
Kräver verktyg för penetrationstester för företag särskild utbildning för att kunna användas?
Ja, det krävs ofta någon form av särskild utbildning för att använda dessa verktyg effektivt. Även om många verktyg är utformade för att vara användarvänliga är det avgörande att förstå penetrationstestningens nyanser och tolka resultaten korrekt.
Leverantörer erbjuder vanligtvis utbildningsresurser, inklusive handledningar, webbseminarier och dokumentation, för att hjälpa användare att snabbt komma igång.
Vad händer härnäst:
Om du håller på att undersöka verktyg för penetrationstester för företag kan du kontakta en rådgivare från SoftwareSelect för kostnadsfria rekommendationer.
Du fyller i ett formulär och har ett kort samtal där de går igenom dina specifika behov. Därefter får du en kortlista över programvara att granska. De hjälper dig dessutom genom hela köpprocessen, inklusive prisförhandlingar.